
マネージドットワーク検知・対応市場の規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
| 市場規模 (2027) | 8.86 十億米ドル |
| 市場規模 (2032) | 22.58 十億米ドル |
| 成長率 (2027 - 2032) | 20.58 % |
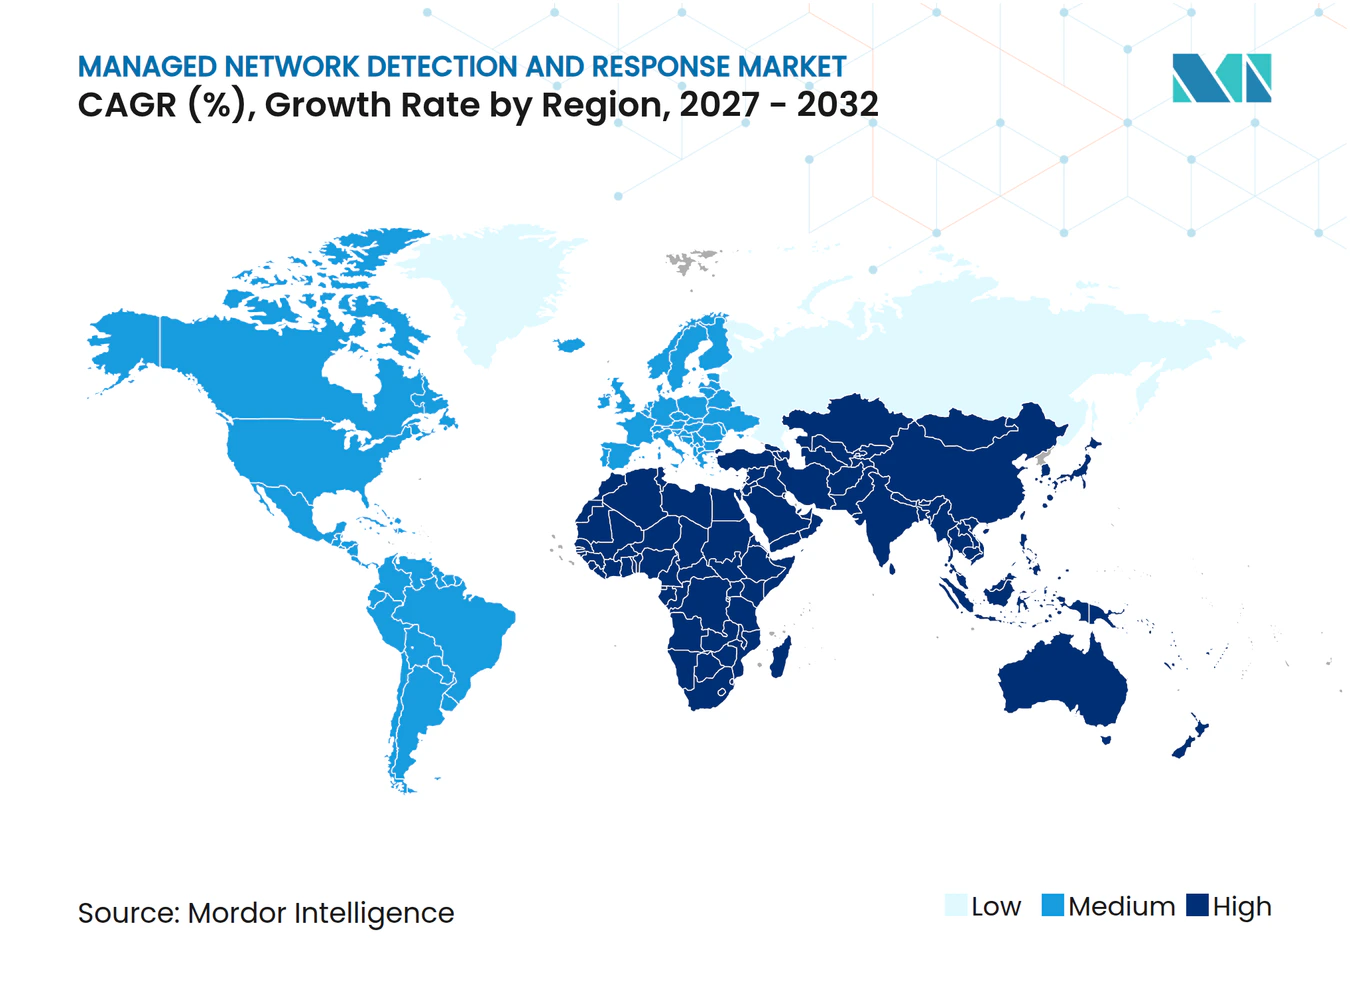
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるマネージドネットワーク検知・対応市場分析
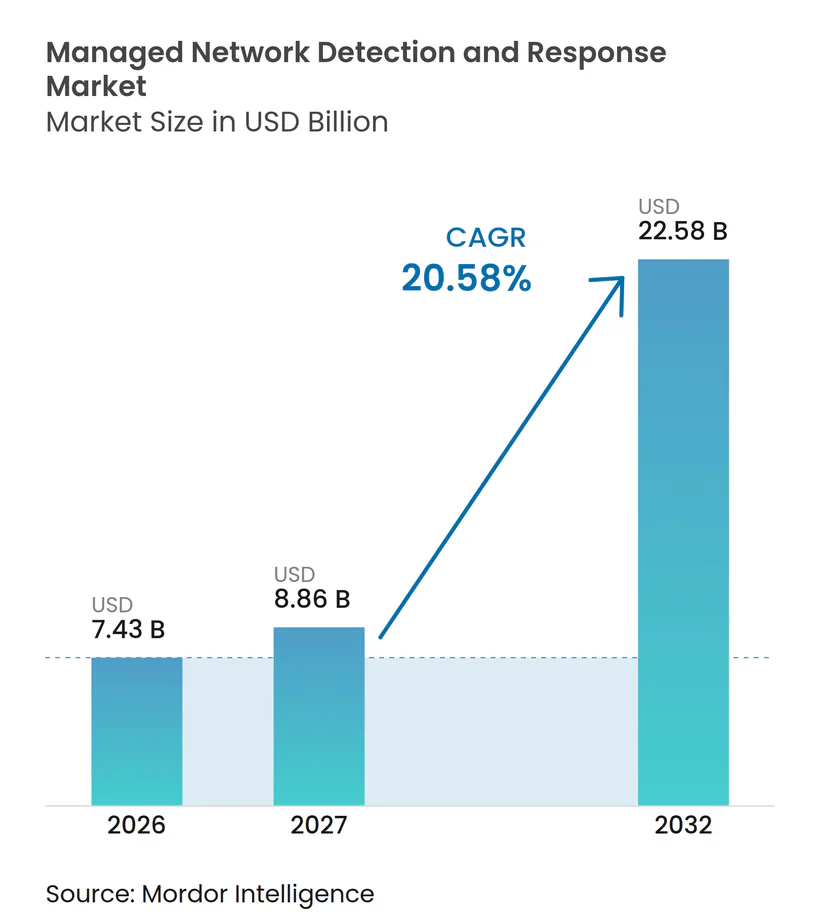
マネージドネットワーク検知・対応市場の規模は、2026年の7.43 ビリオン 米ドルから2027年には8.86 ビリオン 米ドルへ、さらに2032年までに22.58 ビリオン 米ドルへと拡大する見通しであり、2027年から2032年にかけてCAGR 20.58%を記録する見込みです。侵害コストの上昇と継続的な監視の必要性が、マネージド検知を任意のテクノロジー購入から運用上の要件へと変化させています。IBMは2026年の世界平均侵害コストを4.99 ミリオン 米ドルと報告しており、セキュリティAIと自動化を広範に活用する組織の平均コストは4.00 ミリオン 米ドルであったのに対し、そうした機能を持たない組織では5.93 ミリオン 米ドルでした。マネージドネットワーク検知・対応市場はまた、ンターネット公開アプリケーションへの攻撃増加、ランサムウェア活動、および開示された脆弱性の増大からも恩恵を受けています。買い手はアナリストの能力、対応の信頼性、および明確な監視を維持しながら自動化を活用する能力に基づいてプロバイダーを評価する傾向が高まっています。これにより、幅広いテレメトリー、信頼性の高いサービスデリバリー、およびコンプライアンス対応の運用モデルを備えた確立されたプロバイダーがより強固な立場に置かれています。
レポートの主要なポイント
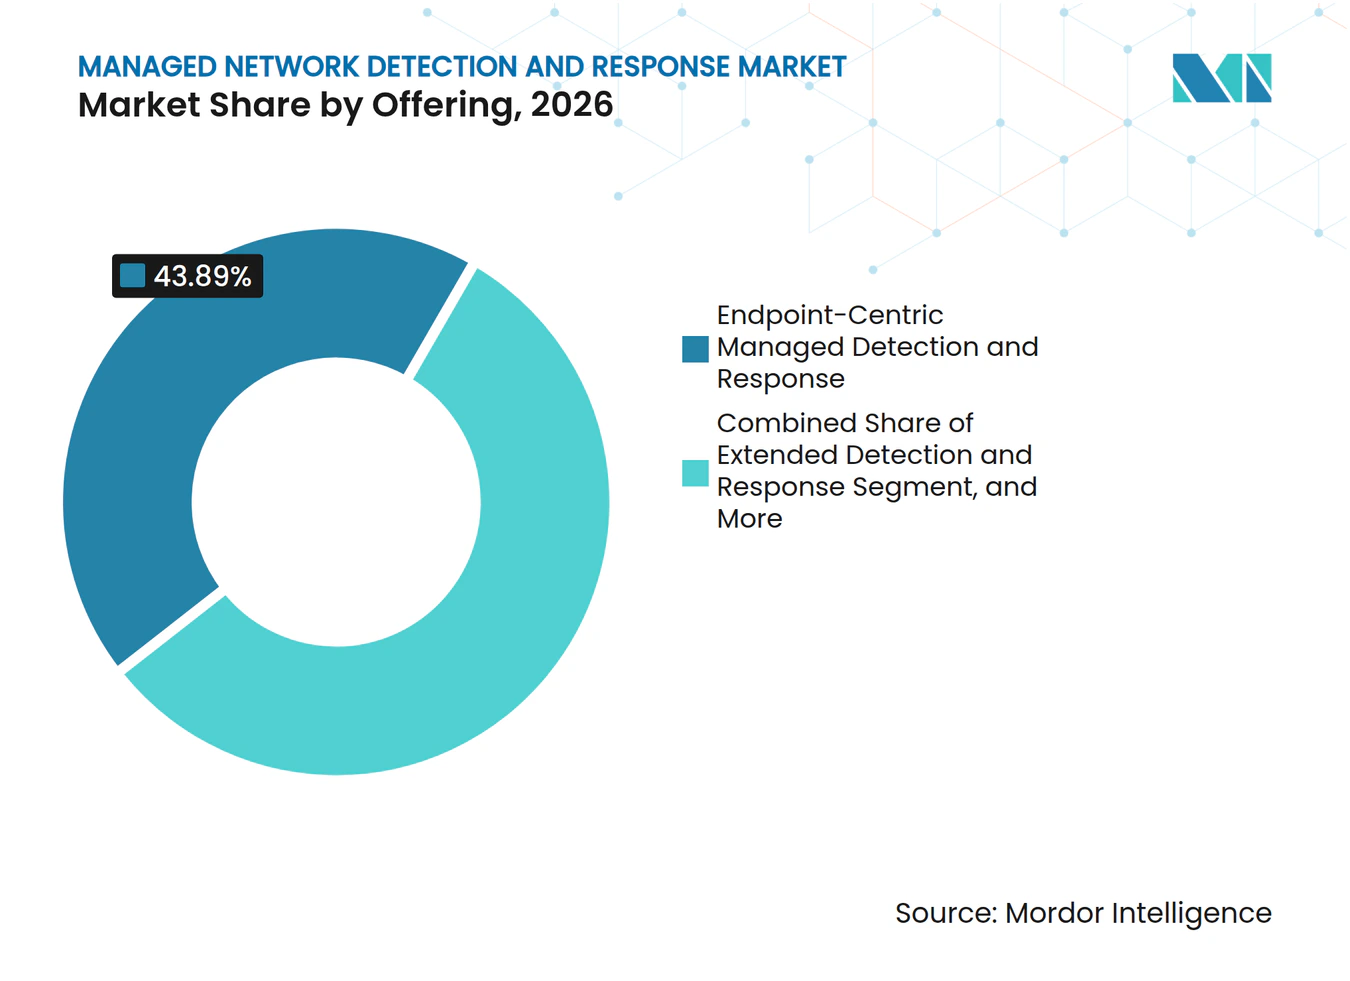
- オファリング別では、エンドポイント中心のマネージド検知・対応が2026年のマネージドネットワーク検知・対応市場シェアの43.89%を占め、マネージドXDRは2032年にかけてCAGR 21.06%で拡大する見通しです。
- サービスモデル別では、フルマネージドサービスが2026年に38.64%の収益シェアを占め、コマネージドサービスは2032年にかけてCAGR 21.13%で成長する見通しです。
- デプロイメントモード別では、クラウドベースのデプロイメントが2026年の収益の66.38%を占め、2032年にかけてCAGR 21.22%で拡大する見通しです。
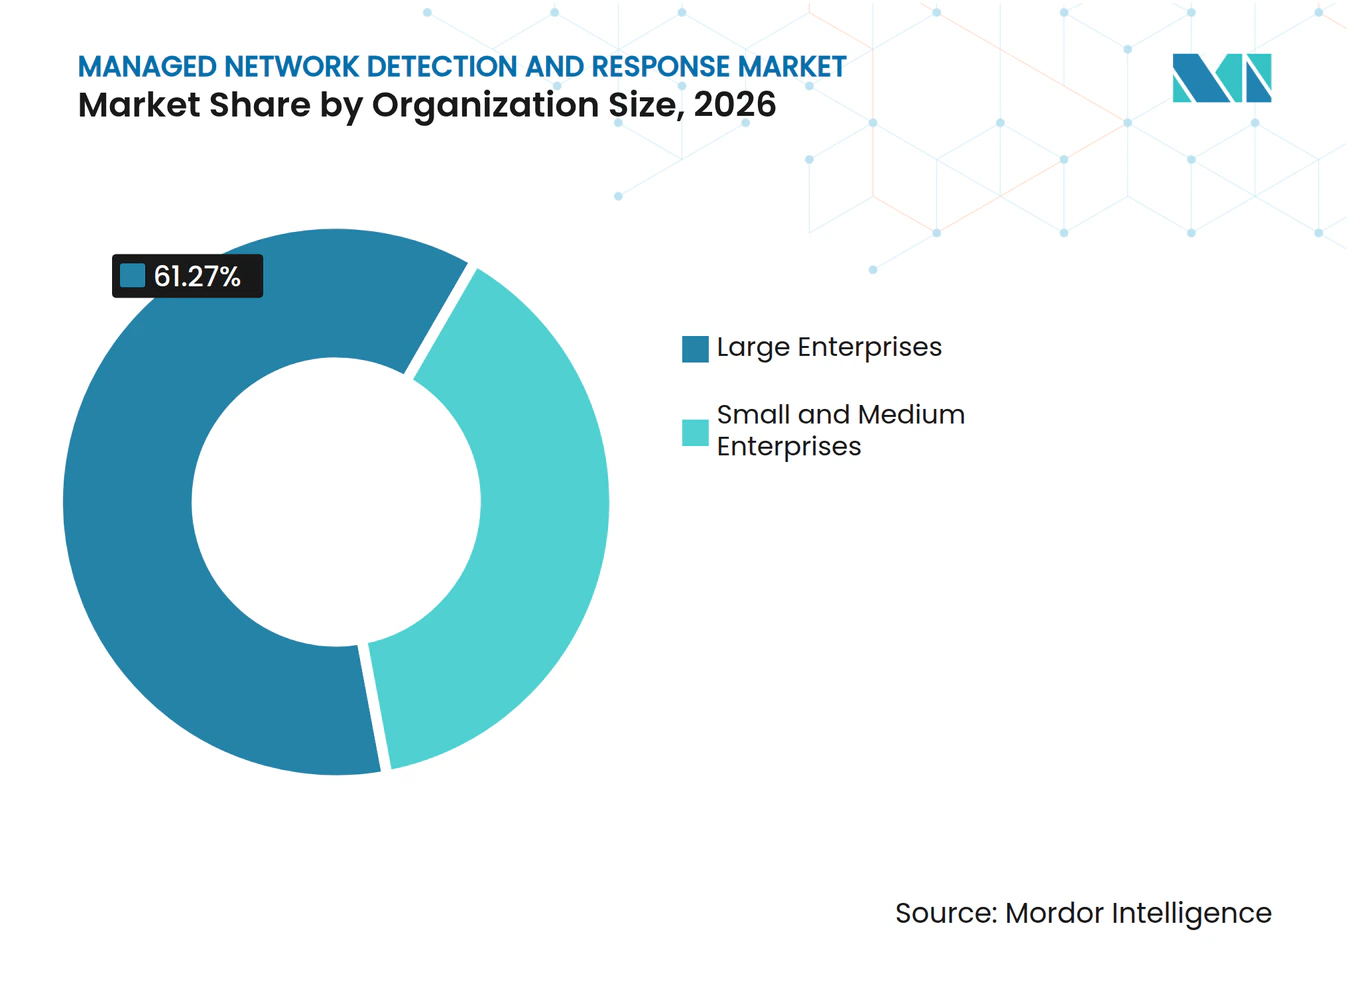
- 組織規模別では、大企業が2026年に61.27%の収益シェアを占め、中小企業は2032年にかけてCAGR 21.79%で拡大する見通しです。
- エンドユーザー産業別では、BFSIが2026年に22.46%の収益シェアを占め、ヘルスケアは2032年にかけてCAGR 21.27%で拡大する見通しです。
- 地域別では、北米が2026年に47.38%の収益シェアを占め、アジア太平洋は2032年にかけてCAGR 21.93%で拡大する見通しです。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | CAGRへの影響(概算%) | 地域的な関連性 | 影響の時間軸 |
|---|---|---|---|
| サイバー攻撃の高度化の加速 | +5.5% | グローバル | 短期(2年以内) |
| サイバーセキュリティ人材不足 | +4.8% | グローバル、アジア太平洋および中東・アフリカで最も深刻 | 中期(2〜4年) |
| 拡大する規制コンプライアンス義務 | +4.2% | 北米およびヨーロッパ、アジア太平洋への波及 | 中期(2〜4年) |
| サイバー保険の要件とプレミアムクレジット | +3.1% | 北米およびヨーロッパ | 短期(2年以内) |
| OTおよびIoTの融合による攻撃対象領域の拡大 | +2.2% | アジア太平洋および北米、中東・アフリカへの波及 | 中期(2〜4年) |
| AI対応SOC自動化による参入障壁の低下 | +1.9% | グローバル | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
サイバー攻の高度化の加速
脅威アクターはAIを活用してリコネッサンスを加速し、脆弱性をテストし、ランサムウェア活動を調整しています。IBMは2025年にインターネット公開アプリケーションの脆弱性を悪用した攻撃が44%増加したと報告しており、脆弱性がいかに迅速に能動的な露出となりうるかを浮き彫りにしています。IBMはまた、活動中のランサムウェアグループが2025年に前年比49%増加したと報告しています。こうした状況は、内部チームがインシデントを特定・調査・封じ込めるための時間を短縮します。マネージドネットワーク検知・対応市場は、プロバイダーが多くの組織が内部でスタッフを確保できない継続的な監視と体系的な対応プロセスを維持できるため恩恵を受けています。自動トリアージと説明責任を伴うアナリストレビューを組み合わせられるプロバイダーは、急速かつ持続的な脅威に直面する顧客を支援するうえでより有利な立場にあります。
サイバーセキュリティ人材不足
サイバーセキュリティ専門家の不足は、外部委託による監視および対応の直接的なドライバーであり続けています。マネージドネットワーク検知・対応市場は、すべての組織が完全な内部セキュリティオペレーションセンターを構築することなく、訓練されたアナリストと確立された運用手順へのアクセスを顧客に提供することでこのニーズに応えています。これは、24時間365日の対応を必要としながら複数の専門シフトを維持できない組織にとって特に重要です。サービスプロバイダーは依然として同じ熟練人材を競い合う必要があり、これにより効率的なワークフローとアナリストの定着が重要な価値を持ちます。
拡大する規制コンプライアンス義務
規制要件は、継続的な検知、文書化された対応、および明確なサードパーティ監視の必要性を高めています。欧州連合のデジタル・オペレーショナル・レジリエンス法は2025年1月17日に発効し、金融機関に対するデジタル・オペレーショナル・レジリエンス要件を規定しています。これらの要件により、管理策とインシデント処理プロセスの証拠を必要とする金融機関にとって継続的なセキュリティ監視がより重要になっています。マネージドネットーク検知・対応市場はこの需要から恩恵を受けており、プロバイダーは定義されたサービスモデル内で監視、インシデント支援、報告、および記録保持を提供できます。買い手はまた、プロバイダーの業務が適用されるデータ居住地およびサードパーティリスク要件を満たしているかどうかを評価する必要があります。監査サポートと報告を含む契約は、短期的なセキュリティプロジェクトよりも予測可能な収益をもたらす可能性があります。
サイバー保険の要件とプレミアムクレジット
サイバー保険の引受けにより、セキュリティ管理策が購買決定においてより直接的な位置を占めるようになっています。Delineaは、2025年のサイバー保険契約の53%が正式な脅威検知およびインシデント対応計画を要求しており、前年の40%から増加したと報告しています。[1] この要件は、継続的な監視へ投資を先送りする可能性がある組織の間での採用を後押ししています。マネージド検知サービスは、申込者が脅威の特定と処理のための定義されたプロセスを有していることを示すのに役立ちます。商業的な効果は、保険会社が引受け時にエンドポイント検知、マネージド検知、または拡張検知管理策の存在を確認する場合に最も強くなります。これにより、購買の動機の一部が自発的な改善から資格取得とリスク管理へとシフトします。
抑制要因の影響分析*
| 抑制要因 | CAGRへの影響(概算%) | 地域的な関連性 | 影響の時間軸 |
|---|---|---|---|
| 中小企業における総所有コストの高さ | -1.5% | グローバル、南アメリカおよび東南アジアで最も顕著 | 短期(2年以内) |
| 国境を越えたデータ主権の制約 | -1.0% | ヨーロッパ、アジア太平洋コア、中東・アフリカへの波及 | 中期(2〜4年) |
| 誤検知とアラート疲労リスク | -0.8% | グローバル | 短期(2年以内) |
| 管理されていないIoTおよび医療機器のブラインドスポット | -0.5% | アジア太平洋および北米 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
中小企業における総所有コストの高さ
中小企業はマネジド検知の価値を認識していることが多いですが、厳しいテクノロジー予算に直面しています。組織がサイバーリスクへの明確な露出を抱えている場合でも、月額サービス費用は人員配置、ソフトウェア、コンプライアンス、および運用コストと競合します。そのため、マネージドネットワーク検知・対応市場は従業員50名未満の組織での採用が遅れる可能性があります。このサービスは完全な内部セキュリティオペレーションセンターを構築するよりもコストが低い可能性がありますが、調達決定は多くの場合、即時の月次支出に基づいています。買い手はまた、ベンダーが異なるカバレッジ、対応、およびエンドポイントの価格モデルを使用している場合にサービス階層を比較することが困難な場合があります。これにより、継続的な監視と修復サポートに含まれる内容を説明する透明性の高いオファーへのニーズが生まれます。
国境を越えたデータ主権の制約
データ居住地要件は、プロバイダーが国境を越えてセキュリティテレメトリーを収集・保存・分析する方法を制限する可能性があります規制対象の顧客は、ログ、インシデント記録、および支援データが特定の管轄区域内に留まることの保証を必要とする場合があります。これにより、複数の地域にサービスを提供するプロバイダーのインフラおよびスタッフのニーズが増加する可能性があります。マネージドネットワーク検知・対応市場は、ローカルホスティング、ローカル対応業務、および顧客固有のデータ処理慣行に適応する必要があります。この問題は、主権要件がベンダー選定に影響を与えるヨーロッパおよびアジア太平洋の一部で特に重要です。規制対象アカウントに競合できるプロバイダーの数を減少させる可能性があります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
オファリング別:
エンドポイントテレメトリーが収益を支え、XDRが範囲を拡大エンドポイント中心のマネージド検知・対応は、2026年のオファリングセグメント収益の43.89%を占めました。エンドポイントテレメトリーが中心的な位置を維持しているのは、多くの攻撃が始まるかまたは証拠を残すデバイス上での活動をアナリストが再構築するのに役立つためです。不審なプロセ、持続的な活動、認証情報の使用、および横断的移動の試みを示すことができます。ネットワーク中心のマネージド検知・対応は、エンドポイントのみのカバレッジが残す可視性のギャップ、特に異常なトラフィックパターンの調査が必要な場合に対処します。クラウド中心のマネージド検知は、組織がより多くのワークロードとデータをクラウド環境に移行するにつれて重要性が高まっています。OTおよびIoTのマネージド検知は、運用システムが企業ネットワークと接続する場所で小規模ながら重要な役割を果たします。
マネージドXDRは2027年から2032年にかけてCAGR 21.06%で拡大する見通しです。エンドポイント、ネットワーク、クラウドプラットフォーム、アイデンティティ、および電子メールシステムからのシグナルを、調整されたマネージドサービス内で組み合わせます。これにより、複数のセキュリティツールにわたる個別のアラートを調査する実際の負担を軽減できます。CISAは、2026年7月に悪意ある活動が米国の100以上の水道・廃水処理事業体に影響を与えた後、インターネット公開システムの露削減の必要性を強調しました。[2] この事例は、運用技術を持つ組織が従来のエンドポイントを超えた可視性を必要とする理由を示しています。これらのデータソースを理解しやすい調査として関連付けられるプロバイダーは、複雑な顧客環境においてより重要性が高まるでしょう。


注記: 個別セグメントのすべてのセグメントシェアはレポート購入後に入手可能です
サービスモデル別:
フルマネージドがリードしながらコマネージドが成長を取り込むフルマネージドサービスは2026年のサービスモデルセグメントの38.64%を占めました。このモデルは、内部のセキュリティキャパシティが限られている場合に監視、調査、および対応プロセスを外部チームに運営させる必要がある組織に有用です。小規模なチームでテクノロジー、コンプライアンス、およびインシデント対応を管理しなければならない中堅市場の組織に特に関連します。マネージド脅威ハンティングは、初期検知を回避した可能性のある脅威を懸念する買い手に能動的な探索機能を追加します。マネージドインシデント対応・修復は、脅威が確認された後、組織がそれを封じ込め業務を回復しなければならない期間に焦点を当てます。マネージドSOCサービスとしてのサービスは、サブスクリプションベースのセキュリティ運営を好む組織向けの外部委託運用構造をマネージドネットワーク検知・対応市場に提供します。
コマネージドサービスは2027年から2032年にかけてCAGR 21.13%で拡大する見通しです。大規模な組織は確立された内部チームを保持していることが多いですが、時間外カバレッジ、専門的な調査、または高インシデント量の期間への支援を必要としています。この取り決めにより、顧客は既存のツールと内部の説明責任を維持しながら外部のキャパシティを追加できます。また、プロバイダーが顧客の運用プロセス内で作業しなければならないため、サービス品質と統合が重要になります。このモデルが適切に機能するためには、適切な引き継ぎ、共有ケース管理、および明確なエスカレーション手順が必要です。マネージドネットワーク検知・対応市場は、完全なアウトソーシングと協調的な運用モデルの両方をサポートできるプロバイダーに対して引き続き報いることになるでしょう。
デプロイメントモード別:
アーキテクチャとインテリジェンスの優位性により持続するクラウドの優位性クラウドベースのデプロイメントは2026年のデプロイメントモードセグメントの66.38%を占めました。クラウドデリバリーにより、顧客が専用のオンプレミスセキュリティインフラを購入・維持する必要性が低減します。また、組織が変化するにつれて新しいユーザー、デバイス、およびワークロードのカバレッジを追加しやすくなります。ハイブリッド環境は、クラウドアプリケーションと並行してレガシーシステムを運用する企業にとって引き続き重要です。オンプレミスのデプロイメントは、エアギャップシステムやデータ管理が外部システムへのログ転送を制限する国防、中央銀行、重要インフラ、およびその他の環境で引き続き重要です。マネージドネットワーク検知・対応市場では、デプロイメントの決定はアーキテクチャ、規制上の義務、およびリスク許容度と結びついています。
クラウドベースのデプロイメントは2027年から2032年にかけてCAGR 21.22%で拡大する見通しです。プロバイダーはクラウドプラットフォームを活用して、共有された運用上の学習と更新された検知コンテンツを通じて、大規模な顧客ベースにわたるービスを向上させることができます。各環境には異なるシステム、ユーザー、およびビジネスリスクがあるため、顧客固有の管理策の必要性がなくなるわけではありません。クラウドデリバリーは、プロバイダーが信頼性の高いセキュリティ、明確なデータ処理、および迅速な実装を示せる場合に最も魅力的です。買い手にとっての価値は、一度限りのプラットフォームインストールではなく、継続的な改善へのアクセスに結びついていることが多いです。これにより、組織がクラウドワークロードを追加し、よりシンプルな運用モデルを求める中で、クラウドベースのサービスが強固な立場を得ています。
組織規模別:
中小企業が加速する中、大企業が収益を支える大企業は2026年の組織規模セグメントの61.27%を占めました。マルチクラウド環境、大規模なデバイス群、複雑なアイデンティティシステム、および規制対象事業部門を運用しているため、マネージド検知の要件が広範になることが多いです。これらの買い手は、より長いサービス契約の中で脅威インテリジェンス、脆弱性管理、およびンシデント対応リテーナーと監視を組み合わせる場合があります。監査証跡とカスタマイズされた運用手順の必要性も、より高い価値のエンゲージメントを支援します。大企業はより広範なカバレッジに資金を提供できますが、内部チームや既存のセキュリティプラットフォームとの統合を必要とする場合があります。これにより、技術的な相互運用性とサービスガバナンスが重要な選択基準となります。
中小企業は2027年から2032年にかけてCAGR 21.79%で拡大する見通しです。保険要件と専門人材の供給不足により、このグループにとって外部委託による監視がより重要になる可能性があります。このモデルにより、小規模な組織は完全な内部セキュリティオペレーションセンターを構築することなく継続的なカバレッジを得ることができます。ただし、より広い顧客ベースに到達するためにはサービスが手頃で実装しやすいものである必要があります。プロバイダーはオンボーディングの複雑さを制限し、対応サポートの範囲を説明し、より低い価格帯で信頼性の高いサービスを維持する必要があります。マージドネットワーク検知・対応市場は、プロバイダーが標準化されたデリバリーと有用な人的サポートを組み合わせた場合に、このグループに大きな機会を有しています。

エンドユーザー産業別:
BFSIがシェアを維持しながらヘルスケアが加速BFSIは2026年のエンドユーザー産業セグメントの22.46%を占めました。金融機関は価値あるデータを扱い、財務的に動機付けられた脅威と規制上の監視の両方に直面しており、継続的な監視をコアのセキュリティ要件にしています。その環境には、厳密な管理を必要とする決済システム、顧客向けアプリケーション、サードパーティ接続、および特権アクセスが含まれることが多いです。また、定義された手順に従って重大なインシデントを特定・対応できることの証拠も必要です。これは、継続的な分析、調査、報告、およびインシデント時の支援を提供できるマネージド検知サービスへの需要を支援します。このセグメントは、金融サービスの知識と成熟したコンプライアンス慣行を持つプロバイダーにとって引き続き重要です。
ヘルスケアは2027年から2032年にかけてCAGR 21.27%で拡大する見通しです。Trellixは2025年のレポートでヘルスケア顧客全体で5,470万件の検知を報告し、ヘルスケアは15年連続でデータ侵害に最も高額なセクターであり続けたと述べています。同レポートはまた、サイバー攻撃の影響を受けた病院での入院患者死亡率が29%増加したことを記録しました。これらのリスクにより、検知と対応は患者の安全と情報セキュリティの両方に関連するものとなっています。製造業、政府・防衛、小売業、エネルギー・公益事業、運輸、および教育もそれぞれのシステムと規制上の義務に合わせたマネージドカバレッジを必要としています。エネルギーと公益事業は、運用ネットワークと企業ネットワークがより接続されるにつれてOT対応の監視への追加的なニーズを抱えています。
地域分析
北米マネージド・ネットワーク・ディテクション・アンド・レスポンス市場
北米は2026年のマネージド・ネットワーク・ディテクション・アンド・レスポンス市場シェアの47.38%を占めた。IBMは2025年に北米を世界で最も攻撃を受けた地域として特定しており、X-Forceケース全体の29%を占め、前年の24%から増加した。米国はこの地域の主要な需要拠点であり、規制対象セクターが継続的な可視性と体系的なインシデント対応プロセスを必要としているためである。金融サービス、ヘルスケア、重要インフラ、およびテクノロジー企業もまた、成熟したセキュリティ調達慣行を有している。
欧州マネージド・ネットワーク・ディテクション・アンド・レスポンス市場
欧州は、規制要件がセキュリティ上の義務を日常的な業務ニーズへと転換しつつあることから、引き続き重要なマネージド・ネットワーク・ディテクション・アンド・レスポンス市場の機会を提供している。DORAは欧州連合全域の対象金融機関に適用され、NIS2は対象組織に対してリスク管理およびインシデント報告の責任を定めている。この地域では、プロバイダーがデータ所在地管理、サードパーティ監督、および顧客報告を慎重に取り扱うことが求められる。こうした条件は、現地拠点を持ち、確立されたコンプライアンス慣行を有するプロバイダーに有利に働く可能性がある
アジア太平洋、中東・アフリカ、南米マネージド・ネットワーク・ディテクション・アンド・レスポンス市場
日本は、企業がセキュリティオペレーションおよびディテクションプログラムに対するマネージドサポートを求める中で、アジア太平洋地域において重要な位置を占めている。国家レベルの政策活動および企業によるセキュリティオペレーションへの投資が、マネージドサービスに対する幅広い需要を支えている。[3]中東、アフリカ、および南米は依然として規模の小さい市場であるが、現地需要が発展しつつある地域においてクラウド提供型サービスの拡大余地を有している。サウジアラビアおよびアラブ首長国連邦は大規模なデジタル化プログラムよって支えられており、南アフリカ、エジプト、ナイジェリア、ブラジル、およびアルゼンチンは成熟度が異なる新興機会として位置づけられている。顧客側の大規模な初期インフラ投資を必要とせずに現地のデータおよびサービス要件を満たすことができるプロバイダーは、これらの地域における競争上の地位を向上させることができる。
競合環境
市場集中度
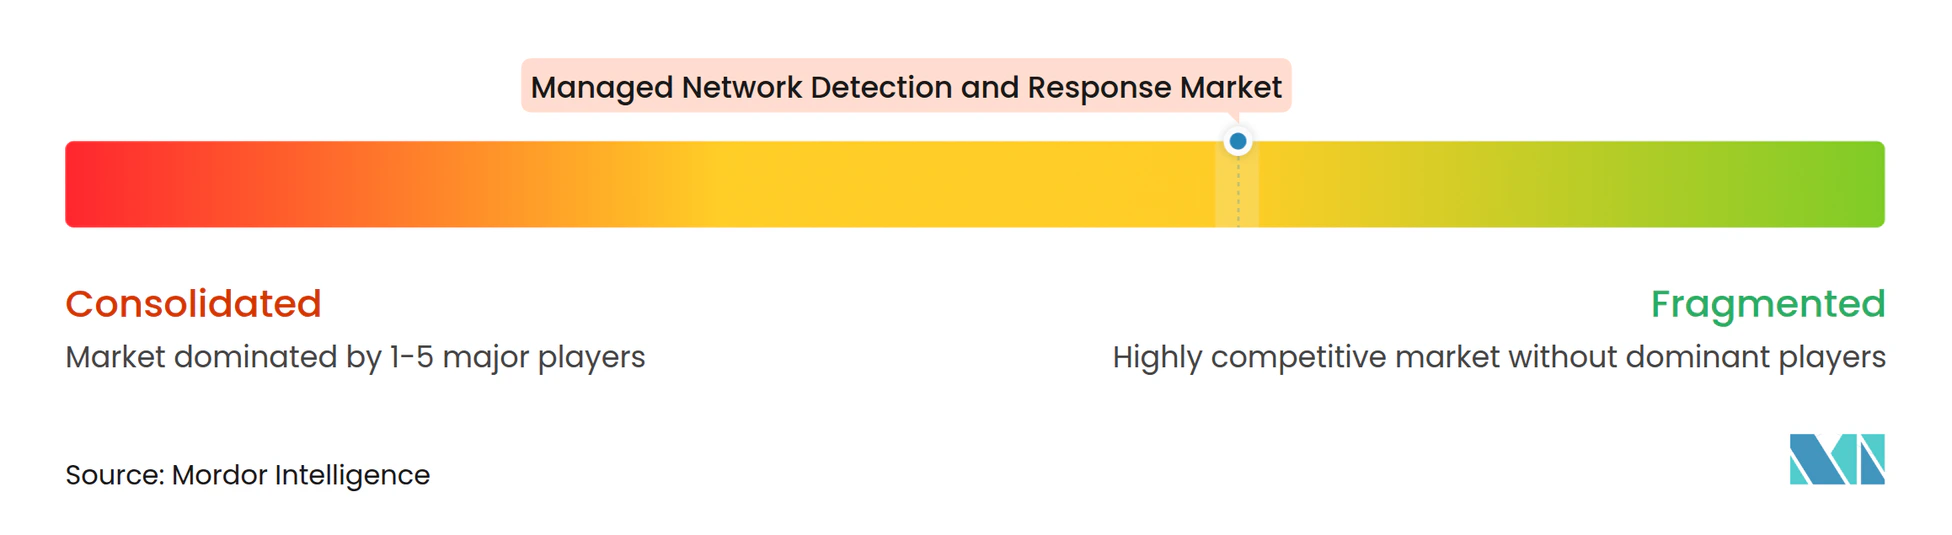
マネージドネットワーク検知・対応市場は中程度に断片化されています。純粋なプレー型プロバイダー、統合プラットフォームベンダー、テクノロジーサービスグループ、および通信系サプライヤーが重複する顧客グループをめぐって競争しています。Arctic Wolf Networks、eSentire、Expel、Red Canary、およびDeepwatchはアナリスト能力と対応速度で競争しています。CrowdStrike、SentinelOne、およびSophosは、エンドポイントおよびセキュリティプラットフォームを活用てマネージドオファリングを支援しています。IBM、GoogleのMandiant、Accenture、Deloitte、NTT Security Holdings、AT&T Cybersecurity、およびVerizon Businessは、デリバリーリーチ、ガバナンス、または統合されたネットワークオペレーションが顧客の主要な要件である場合に競争しています。
プロバイダーはAI支援のセキュリティオペレーションにますます注力していますが、顧客の信頼はサービスが監査可能で説明責任があるかどうかにかかっています。SentinelOneは2026年10月にSingularity Agentic Detection and Responseを立ち上げ、AIエージェントのランタイム検知とガバナンスを提供しました。Rapid7は2026年3月にKenzo Securityを買収し、先制的なAI駆動のセキュリティオペレーションを強化しました。eSentireは2026年9月にAIセキュリティスタートアップを買収し、AtlasプラットフォームにAIオブザーバビリティと制御機能を追加しました。これらの動向は、競合他社が人間の監視を排除することなくアラート処理、調査、および対応を改善しようとしていることを示しています。
機会領域には、OTおよびIoT対応のマネージド検知、ソブリンクラウド対応サービス、および内部チームをサポートするコマネージドプログラムが含まれます。OTおよびIoTのカバレッジは、従来のエンドポイント監視のみに依存できない産業オペレーターにとって重要であり、データ主権は規制対象の買い手の間で地域業務とローカライズされたインフラへの需要を生み出しています。コマネージドサービスは、日常的なケースへのサポートと迅速なエスカレーションを望みながら、重大なインシデントの意思決定権限を保持したい企業に訴求できます。セキュリティオペレーションにおけるAI活用のACMレビューでは、レビューされた調査研究の65%が検知自動化に焦点を当てており、リカバリーと説明可能性への注目が少なく、より迅速なトリアージと明確な証拠および実践的なリカバリーサポートを結びつけるプロバイダーに余地を残していることが判明しました。
マネージドネットワーク検知・対応産業リーダー
-
Arctic Wolf Networks, Inc.
-
CrowdStrike Holdings, Inc.
-
Rapid7, Inc.
-
eSentire Inc.
-
SentinelOne, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
マネージド・ネットワーク・ディテクション・アンド・レスポンス市場 このレポートでカバーされる企業
- Arctic Wolf Networks, Inc.
- CrowdStrike Holdings, Inc.
- Rapid7, Inc.
- eSentire Inc.
- SentinelOne, Inc.
- Secureworks, Inc.
- Red Canary, Inc.
- Expel, Inc.
- ReliaQuest, LLC
- Kroll, LLC
- Proficio, Inc.
- Trustwave Holdings, Inc.
- Binary Defense Systems, Inc.
- NTT Security Holdings Corporation
- NCC Group plc
- Sophos Group plc
- Palo Alto Networks, Inc.
- IBM Corporation
- Deloitte Touche Tohmatsu Ltd.
- Accenture plc
- Optiv Security Inc.
- KPMG International Ltd.
- PwC Advisory Services LLP
- AT&T Cybersecurity
- Verizon Business Group
- Bitdefender
- Deepwatch, Inc.
- Huntress Labs Incorporated
最近の産業開発事情 マネージド・ネットワーク・ディテクション・アンド・レスポンス市場
- 2026年10月:SentinelOneはSingularity Agentic Detection and Response(ADR)を立ち上げ、エンドポイント、クラウド、および企業環境全体のAIエージェントのランタイム検知とガバナンスを提供し、ロンプトインジェクション、ジェイルブレイク、および認証情報の窃取をインラインで防止しました。この製品はAIシステム攻撃対象領域へのマネージド検知カバレッジを拡張し、エージェンティックAIの普及によって生じた企業需要に対応しています。
- 2026年10月:Rapid7はRapid7 Intelligenceを立ち上げました。これはMDRおよびエクスポージャーマネジメントワークフロー全体で脅威インテリジェンスを集約・運用化する脅威データプラットフォームであり、マネージドサービス顧客の積極的な検知コンテキストを強化します。
- 2026年9月:eSentireはステルスモードのAIセキュリティスタートアップを買収し、AtlasプラットフォームにAIオブザーバビリティと制御機能を組み込み、マネージド検知を従来のエンドポイント、ネットワーク、クラウドの脅威シグナルに加えてAIモデルの挙動監視まで拡張しました。
- 2026年5月:Arctic WolfはRSAC 2026でAurora Agentic SOCを発表しました。これは独自のナレッジグラフとスワームエージェントアーキテクチャを組み合わせたAurora Superintelligence Platform上に構築されています。のシステムは10,000以上の顧客全体で毎週10兆件以上のサイバーセキュリティイベントを処理し、大規模な自律的なSOCワークフロー実行を可能にします。
グローバルマネージドネットワーク検知・対応市場レポートの範囲
マネージドネットワーク検知・対応市場は、組織のネットワークインフラ全体にわたって脅威を継続的に監視、検知、調査、および対応するサードパーティのサイバーセキュリティサービスで構成されています。これらのサービスは、高度な分析、脅威インテリジェンス、自動化、およびセキュリティの専門知識を活用して不審な活動を特定し、既知および新興の脅威を検知し、迅速なインシデントの封じ込めと修復を支援します。マネージドネットワーク検知・対応プロバイダーは通常24時間365日の監視を提供し、組織がネットワークセキュリティを強化し、脅威対応時間を短縮し、大規模な社内セキュリティオペレーションセンターを維持せずにサイバーセキュリティのスキルギャップに対処するのを支援します。
マネージドネットワーク検知・対応市場レポートは、オファリング(エンドポイント中心のマネージド検知・対応、ネットワーク中心のマネージド検知・対応、クラウド中心のマネージド検知・対応、OTおよびIoTのマネージド検知・対応、マネージド拡張検知・対応)、サービスモデル(フルマネージドサービス、コマネージドサービス、マネージド脅威ハンティング、マネージドインシデント対応・修復、マネージドセキュリティオペレーションセンターサービスとしてのサービス)、デプロイメントモード(クラウドベース、オンプレミス、ハイブリッド)、組織規模(中小企業および大企業)、エンドユーザー産業(情報技術・通信、BFSI、ヘルスケア、小売・電子商取引、製造業、政府・防衛、その他のエンドユーザー産業)、および地域(北米、南アメリカ、ヨーロッパ、アジア太平洋、中東、アフリカ)によりセグメント化されています。市場予測は金額(米ドル)ベースで提供されています。
セグメンテーション概要
| エンドポイント中心のマネージド検知・対応 |
| ネットワーク中心のマネージド検知・対応 |
| クラウド中心のマネージド検知・対応 |
| OTおよびIoTのマネージド検知・対応 |
| 拡張検知・対応 |
| フルマネージドサービス |
| コマネージドサービス |
| マネージド脅威ハンティング |
| マネージドインシデント対応・修復 |
| マネージドセキュリティオペレーションセンターサービスとしてのサービス |
| クラウドベース |
| オンプレミス |
| ハイブリッド |
| 中小企業 |
| 大企業 |
| 情報技術・通信 |
| BFSI |
| ヘルスケア |
| 小売・電子商取引 |
| 製造業 |
| 政府・防衛 |
| その他のエンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南アメリカ | ブラジル |
| アルゼンチン | |
| その他の南アメリカ | |
| ヨーロッパ | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| スペイン | |
| ロシア | |
| その他のヨーロッパ | |
| アジア太平洋 | 中国 |
| インド | |
| 日本 | |
| 韓国 | |
| オーストラリア | |
| その他のアジア太平洋 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| トルコ | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| エジプト | |
| ナイジェリア | |
| その他のアフリカ |
| オファリング別 | エンドポイント中心のマネージド検知・対応 | |
| ネットワーク中心のマネージド検知・対応 | ||
| クラウド中心のマネージド検知・対応 | ||
| OTおよびIoTのマネージド検知・対応 | ||
| 拡張検知・対応 | ||
| サービスモデル別 | フルマネージドサービス | |
| コマネージドサービス | ||
| マネージド脅威ハンティング | ||
| マネージドインシデント対応・修復 | ||
| マネージドセキュリティオペレーションセンターサービスとしてのサービス | ||
| デプロイメントモード別 | クラウドベース | |
| オンプレミス | ||
| ハイブリッド | ||
| 組織規模別 | 中小企業 | |
| 大企業 | ||
| エンドユーザー産業別 | 情報技術・通信 | |
| BFSI | ||
| ヘルスケア | ||
| 小売・電子商取引 | ||
| 製造業 | ||
| 政府・防衛 | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南アメリカ | ブラジル | |
| アルゼンチン | ||
| その他の南アメリカ | ||
| ヨーロッパ | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| スペイン | ||
| ロシア | ||
| その他のヨーロッパ | ||
| アジア太平洋 | 中国 | |
| インド | ||
| 日本 | ||
| 韓国 | ||
| オーストラリア | ||
| その他のアジア太平洋 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| トルコ | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| エジプト | ||
| ナイジェリア | ||
| その他のアフリカ | ||
レポートで回答される主要な質問
マネージドネットワーク検知・応市場の規模はどのくらいですか?
マネージドネットワーク検知・対応市場は、2026年の7.43 ビリオン 米ドルおよび2027年の8.86 ビリオン 米ドルから、2032年までに22.58 ビリオン 米ドルへとCAGR 20.58%で拡大する見通しです。
マネージドネットワーク検知・対応サービスへの需要を促進しているものは何ですか?
攻撃活動の増加、サイバーセキュリティの人員不足、コンプライアンス義務、および保険要件が継続的な監視と対応サポートへの需要を高めています。
最も成長が速いオファリングはどれですか?
マネージドXDRは、組織がエンドポイント、ネットワーク、クラウド、アイデンティティ、および電子メール全体の統合カバレッジを求める中、2032年にかけてCAGR 21.06%で拡大する見通しです。
中小企業がマネージド検知サービスを採用する理由は何ですか?
中小企業は完全な内部セキュリティオペレーションセンターを構築せずに24時間365日のカバレッジを求めるため、CAGR 21.79%で成長する見通しです。
最も強い成長見通しを持つエンドユーザーセクターはどこですか?
ヘルスケアはサイバーインシデントがケアデリバリーを混乱させ、重大なセキュリティおよび患者安全リスクを生み出す可能性があるため、2032年にかけてCAGR 21.27%で拡大する見通しです。
最も成長が速い地域はどこですか?
アジア太平洋は、クラウド採用、サイバーリスクの増大、およびサイバーセキュリティ専門家の供給不足に支えられ、2032年にかけてCAGR 21.93%で拡大する見通しです。