
Marktgröße und Marktanteil für verwaltete Netzwerkerkennung und -reaktion
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
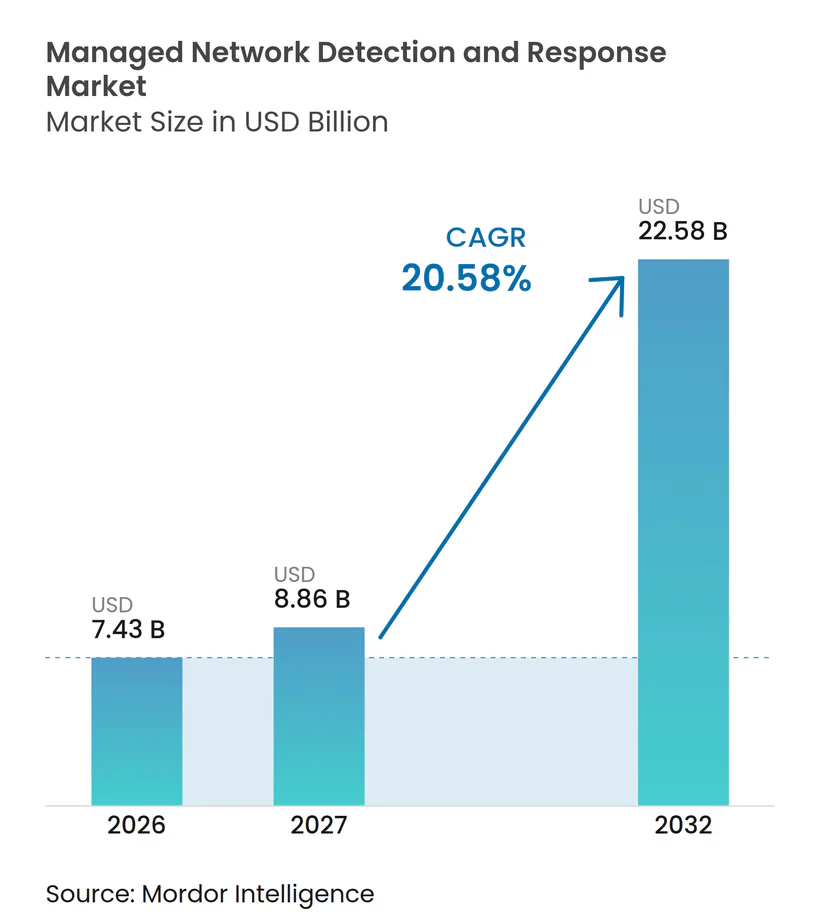
| Marktgröße (2027) | 8.86 Milliarden US-Dollar |
| Marktgröße (2032) | 22.58 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 20.58 % |
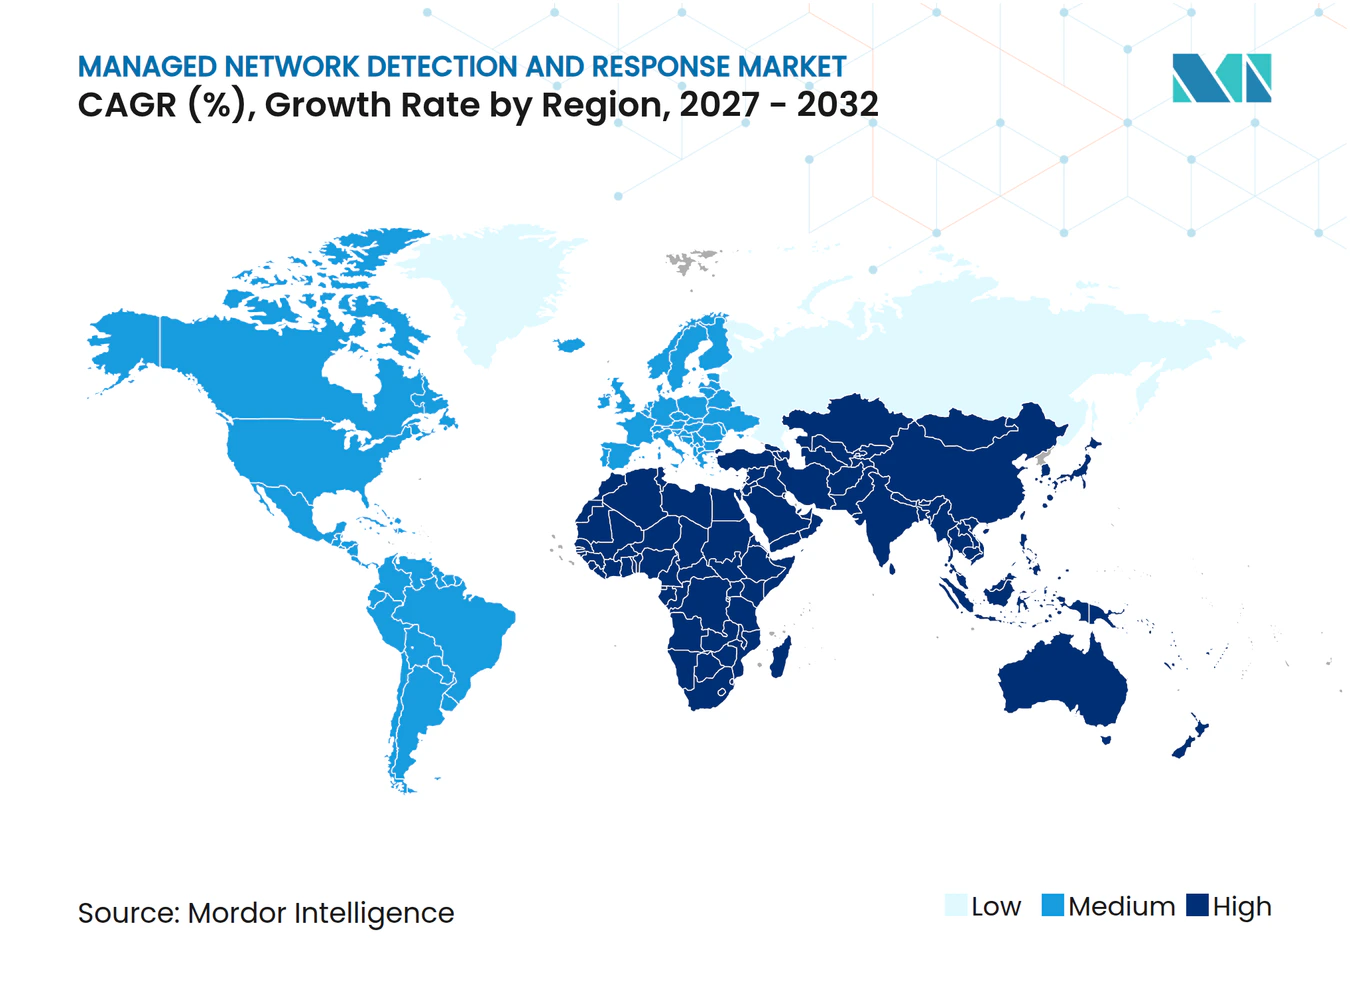
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für verwaltete Netzwerkerkennung und -reaktion von Mordor Intelligence
Die Marktgröße für verwaltete Netzwerkerkennung und -reaktion wird voraussichtlich von 7,43 Milliarden USD im Jahr 2026 auf 8,86 Milliarden USD im Jahr 2027 und bis 2032 auf 22,58 Milliarden USD anwachsen, mit einem CAGR von 20,58 % von 2027 bis 2032. Steigende Kosten durch Datenschutzverletzungen und der Bedarf an kontinuierlicher Überwachung haben die verwaltete Erkennung von einem optionalen Technologiekauf zu einer betrieblichen Anforderung gemacht. IBM meldete im Jahr 2026 durchschnittliche globale Kosten durch Datenschutzverletzungen von 4,99 Millionen USD, während Organisationen, die KI und Automatisierung im Sicherheitsbereich umfassend einsetzen, durchschnittliche Kosten von 4,00 Millionen USD meldeten, verglichen mit 5,93 Millionen USD für Organisationen ohne diese Fähigkeiten. Der Markt für verwaltete Netzwerkerkennung und -reaktion profitiert auch von zunehmenden Angriffen auf öffentlich zugängliche Anwendungen, Ransomware-Aktivitäten und einer größeren Anzahl offengelegter Schwachstellen. Käufer bewerten Anbieter zunehmend nach Analysekompetenz, Zuverlässigkeit der Reaktion und der Fähigkeit, Automatisierung einzusetzen und dabei eine klare Aufsicht zu gewährleisten. Dies versetzt etablierte Anbieter mit breiter Telemetrie, glaubwürdiger Servicebereitstellung und compliance-fähigen Betriebsmodellen in eine stärkere Position.
Wichtigste Erkenntnisse des Berichts
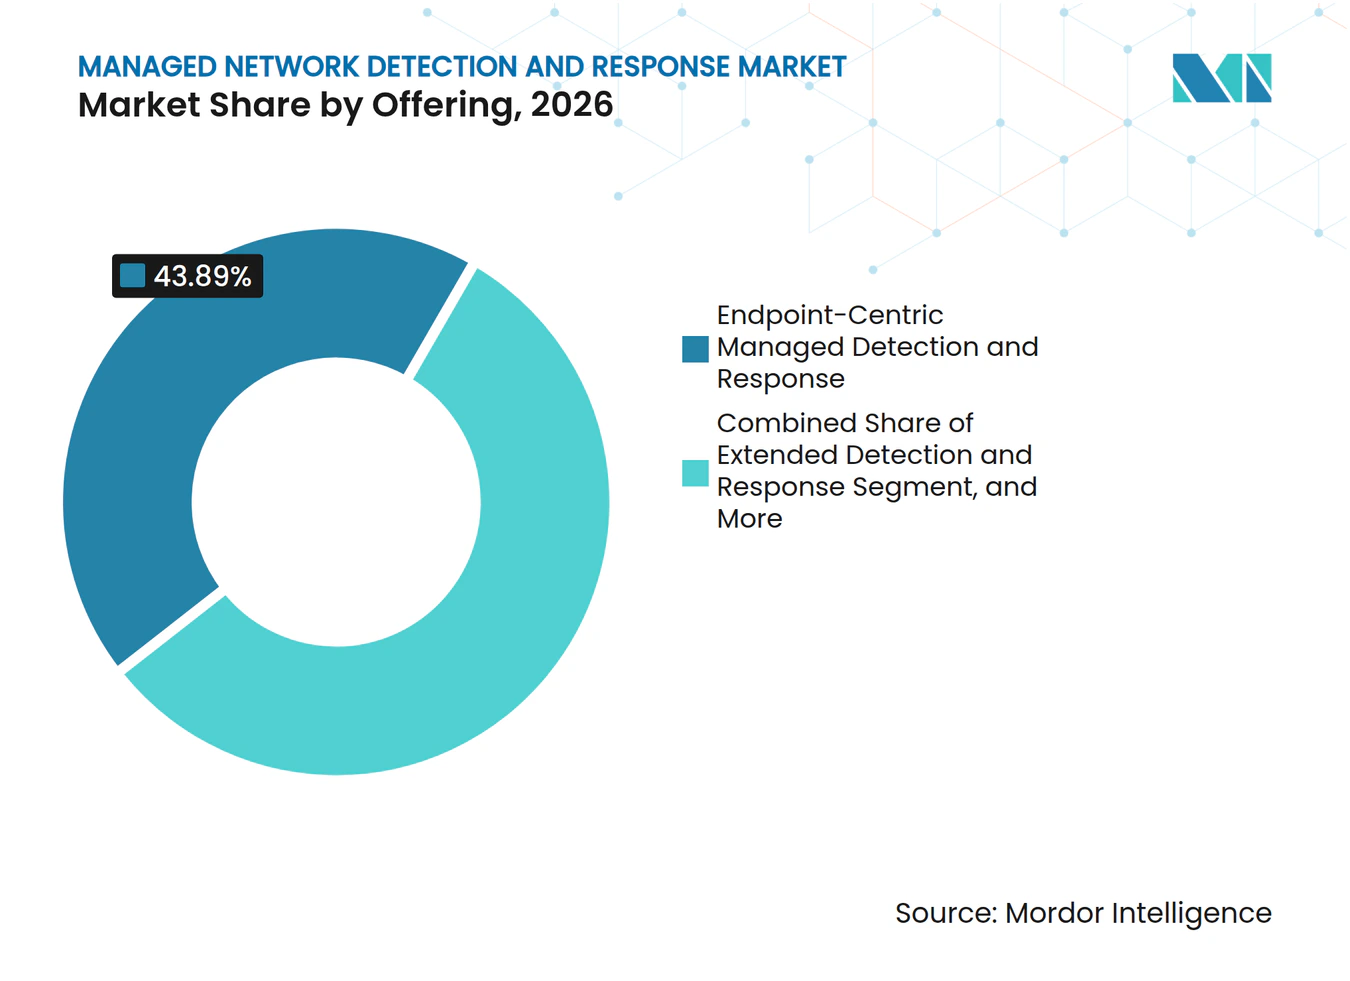
- Nach Angebot hielt endpunktzentrierte verwaltete Erkennung und Reaktion im Jahr 2026 einen Marktanteil von 43,89 % am Markt für verwaltete Netzwerkerkennung und -reaktion, während verwaltetes XDR bis 2032 voraussichtlich mit einem CAGR von 21,06 % wachsen wird.
- Nach Servicemodell hielt vollständig verwaltete Dienste im Jahr 2026 einen Umsatzanteil von 38,64 %, während gemeinsam verwaltete Dienste bis 2032 voraussichtlich mit einem CAGR von 21,13 % wachsen werden.
- Nach Bereitstellungsmodus entfiel im Jahr 2026 ein Umsatzanteil von 66,38 % auf cloudbasierte Bereitstellung, die bis 2032 voraussichtlich mit einem CAGR von 21,22 % wachsen wird.
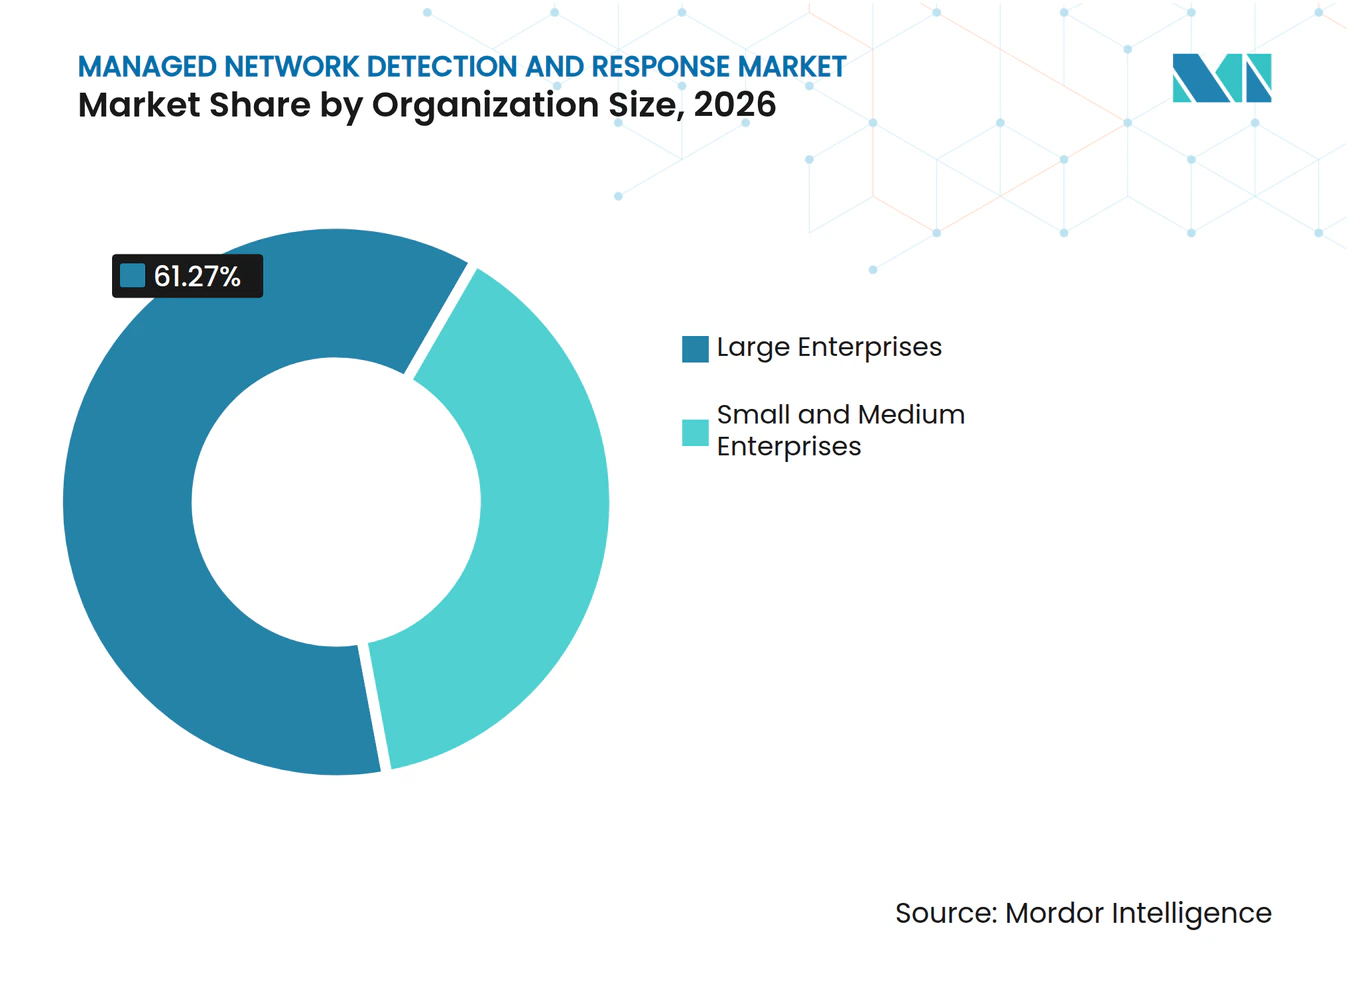
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Umsatzanteil von 61,27 %, während kleine und mittlere Unternehmen bis 2032 voraussichtlich mit einem CAGR von 21,79 % wachsen werden.
- Nach Endnutzerbranche hielt BFSI im Jahr 2026 einen Umsatzanteil von 22,46 %, während das Gesundheitswesen bis 2032 voraussichtlich mit einem CAGR von 21,27 % wachsen wird.
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Umsatzanteil von 47,38 %, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einem CAGR von 21,93 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende Raffinesse von Cyberangriffen | +5.5% | Global | Kurzfristig (≤ 2 Jahre) |
| Mangel an Cybersicherheitsfachkräften | +4.8% | Global, am stärksten ausgeprägt im asiatisch-pazifischen Raum sowie im Nahen Osten und Afrika | Mittelfristig (2–4 Jahre) |
| Ausweitung regulatorischer Compliance-Anforderungen | +4.2% | Nordamerika und Europa, Ausstrahlungseffekte auf den asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Anforderungen der Cyberversicherung und Prämienrabatte | +3.1% | Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| OT- und IoT-Konvergenz erweitert die Angriffsfläche | +2.2% | Asiatisch-pazifischer Raum und Nordamerika, Ausstrahlungseffekte auf den Nahen Osten und Afrika | Mittelfristig (2–4 Jahre) |
| KI-gestützte SOC-Automatisierung senkt die Einstiegshürde | +1.9% | Global | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende Raffinesse von Cyberangriffen
Bedrohungsakteure nutzen KI, um Aufklärung zu beschleunigen, Schwachstellen zu testen und Ransomware-Aktivitäten zu koordinieren. IBM meldete im Jahr 2025 einen Anstieg von 44 % bei Angriffen, die Schwachstellen in öffentlich zugänglichen Anwendungen ausnutzen, was verdeutlicht, wie schnell eine Schwachstelle zu einer aktiven Gefährdung werden kann. IBM meldete außerdem, dass aktive Ransomware-Gruppen im Jahr 2025 im Jahresvergleich um 49 % zunahmen. Diese Bedingungen verkürzen die Zeit, die internen Teams zur Verfügung steht, um einen Vorfall zu identifizieren, zu untersuchen und einzudämmen. Der Markt für verwaltete Netzwerkerkennung und -reaktion profitiert davon, weil Anbieter eine kontinuierliche Überwachung und strukturierte Reaktionsprozesse aufrechterhalten können, die viele Organisationen intern nicht besetzen können. Anbieter, die automatisierte Triage mit einer verantwortungsvollen Analystenprüfung kombinieren können, sind besser positioniert, um Kunden zu unterstützen, die mit schnellen und anhaltenden Bedrohungen konfrontiert sind.
Mangel an Cybersicherheitsfachkräften
Der Mangel an Cybersicherheitsfachleuten bleibt ein direkter Treiber für ausgelagerte Überwachung und Reaktion. Der Markt für verwaltete Netzwerkerkennung und -reaktion begegnet diesem Bedarf, indem er Kunden Zugang zu ausgebildeten Analysten und etablierten Betriebsverfahren bietet, ohne dass jede Organisation ein vollständiges internes Sicherheitsbetriebszentrum aufbauen muss. Dies kann besonders relevant für Organisationen sein, die eine Rund-um-die-Uhr-Abdeckung benötigen, aber nicht mehrere Fachkräfteschichten unterhalten können. Dienstleister müssen dennoch um dieselben qualifizierten Fachkräfte konkurrieren, was den Wert effizienter Arbeitsabläufe und der Mitarbeiterbindung von Analysten erhöht.
Ausweitung regulatorischer Compliance-Anforderungen
Regulatorische Anforderungen erhöhen den Bedarf an kontinuierlicher Erkennung, dokumentierter Reaktion und klarer Aufsicht durch Dritte. Der Digital Operational Resilience Act der Europäischen Union trat am 17. Januar 2025 in Kraft und legt Anforderungen an die digitale operationale Resilienz für Finanzunternehmen fest. Diese Anforderungen machen eine kontinuierliche Sicherheitsüberwachung für Finanzorganisationen relevanter, die Nachweise über Kontrollen und Vorfallbehandlungsprozesse benötigen. Der Markt für verwaltete Netzwerkerkennung und -reaktion profitiert von dieser Nachfrage, da Anbieter Überwachung, Vorfallunterstützung, Berichterstattung und aufbewahrte Aufzeichnungen innerhalb eines definierten Servicemodells anbieten können. Käufer müssen auch prüfen, ob die Abläufe ihres Anbieters die geltenden Anforderungen an Datenspeicherort und Drittanbieterrisiken erfüllen. Verträge, die Prüfungsunterstützung und Berichterstattung umfassen, können vorhersehbarere Einnahmen liefern als kurzfristige Sicherheitsprojekte.
Anforderungen der Cyberversicherung und Prämienrabatte
Die Risikoprüfung in der Cyberversicherung macht Sicherheitskontrollen zu einem direkteren Bestandteil von Kaufentscheidungen. Delinea berichtete, dass 53 % der Cyberversicherungspolicen im Jahr 2025 einen formellen Plan zur Bedrohungserkennung und Reaktion auf Vorfälle erforderten, gegenüber 40 % im Vorjahr.[1] Diese Anforderung unterstützt die Akzeptanz bei Organisationen, die Investitionen in kontinuierliche Überwachung andernfalls aufschieben würden. Ein verwalteter Erkennungsdienst kann einem Antragsteller helfen zu zeigen, dass er über einen definierten Prozess zur Identifizierung und Behandlung von Bedrohungen verfügt. Der kommerzielle Effekt ist am stärksten, wenn Versicherer das Vorhandensein von Endpunkterkennung, verwalteter Erkennung oder erweiterter Erkennungskontrolle während der Risikoprüfung überprüfen. Dies verlagert einen Teil der Kaufbegründung von freiwilliger Verbesserung hin zu Anspruchsberechtigung und Risikomanagement.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Hohe Gesamtbetriebskosten für kleine und mittlere Unternehmen | -1.5% | Global, am stärksten ausgeprägt in Südamerika und Südostasien | Kurzfristig (≤ 2 Jahre) |
| Grenzüberschreitende Datensouveränitätsbeschränkungen | -1.0% | Europa, asiatisch-pazifischer Kernraum, Ausstrahlungseffekte auf den Nahen Osten und Afrika | Mittelfristig (2–4 Jahre) |
| Falsch-positive Ergebnisse und das Risiko von Alarmmüdigkeit | -0.8% | Global | Kurzfristig (≤ 2 Jahre) |
| Nicht verwaltete IoT- und Medizingeräte als blinde Flecken | -0.5% | Asiatisch-pazifischer Raum und Nordamerika | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Hohe Gesamtbetriebskosten für kleine und mittlere Unternehmen
Kleine und mittlere Unternehmen erkennen häufig den Wert der verwalteten Erkennung, sehen sich jedoch mit engen Technologiebudgets konfrontiert. Monatliche Servicegebühren konkurrieren mit Personal-, Software-, Compliance- und Betriebskosten, selbst wenn die Organisation einem klaren Cyberrisiko ausgesetzt ist. Der Markt für verwaltete Netzwerkerkennung und -reaktion kann daher bei Organisationen mit weniger als 50 Mitarbeitern auf eine langsamere Akzeptanz stoßen. Der Dienst kann kostengünstiger sein als der Aufbau eines vollständigen internen Sicherheitsbetriebszentrums, aber Beschaffungsentscheidungen basieren häufig auf den unmittelbaren monatlichen Ausgaben. Käufer können auch Schwierigkeiten haben, Dienstleistungsstufen zu vergleichen, wenn Anbieter unterschiedliche Abdeckungs-, Reaktions- und Endpunktpreismodelle verwenden. Dies schafft einen Bedarf an transparenten Angeboten, die erklären, was kontinuierliche Überwachung und Behebungsunterstützung beinhalten.
Grenzüberschreitende Datensouveränitätsbeschränkungen
Anforderungen an den Datenspeicherort können einschränken, wie Anbieter Sicherheitstelemetrie über Grenzen hinweg erfassen, speichern und analysieren. Regulierte Kunden benötigen möglicherweise die Gewissheit, dass Protokolle, Vorfallaufzeichnungen und unterstützende Daten innerhalb bestimmter Rechtsgebiete verbleiben. Dies kann den Infrastruktur- und Personalbedarf für Anbieter erhöhen, die mehrere Regionen bedienen. Der Markt für verwaltete Netzwerkerkennung und -reaktion muss sich daher an lokales Hosting, lokale Reaktionsabläufe und kundenspezifische Datenverarbeitungspraktiken anpassen. Das Problem ist besonders relevant in Europa und Teilen des asiatisch-pazifischen Raums, wo Souveränitätsanforderungen die Anbieterauswahl beeinflussen. Es kann die Anzahl der Anbieter verringern, die um regulierte Konten konkurrieren können.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Angebot:
Endpunkttelemetrie verankert den Umsatz, während XDR den Anwendungsbereich erweitertEndpunktzentrierte verwaltete Erkennung und Reaktion hielt im Jahr 2026 einen Anteil von 43,89 % am Umsatz des Angebotssegments. Endpunkttelemetrie bleibt zentral, weil sie Analysten hilft, Aktivitäten auf Geräten zu rekonstruieren, auf denen viele Angriffe beginnen oder Spuren hinterlassen. Sie kann verdächtige Prozesse, anhaltende Aktivitäten, Verwendung von Anmeldeinformationen und Versuche zur seitlichen Bewegung aufzeigen. Netzwerkzentrierte verwaltete Erkennung und Reaktion behebt Sichtbarkeitslücken, die eine ausschließlich endpunktbasierte Abdeckung offen lassen kann, insbesondere wenn ungewöhnliche Datenverkehrsmuster untersucht werden müssen. Cloud-zentrierte verwaltete Erkennung gewinnt an Relevanz, da Organisationen mehr Arbeitslasten und Daten in Cloud-Umgebungen verlagern. OT- und IoT-verwaltete Erkennung spielt eine kleinere, aber wichtige Rolle, wo operative Systeme mit Unternehmensnetzwerken verbunden sind.
Verwaltetes XDR wird voraussichtlich von 2027 bis 2032 mit einem CAGR von 21,06 % wachsen. Es kombiniert Signale von Endpunkten, Netzwerken, Cloud-Plattformen, Identitäten und E-Mail-Systemen innerhalb eines koordinierten verwalteten Dienstes. Dies kann die praktische Belastung durch die Untersuchung separater Alarme über mehrere Sicherheitstools hinweg reduzieren. CISA hob die Notwendigkeit hervor, die Exposition internetfähiger Systeme zu reduzieren, nachdem böswillige Aktivitäten im Juli 2026 mehr als 100 US-amerikanische Wasser- und Abwasserunternehmen betrafen.[2] Das Ereignis verdeutlicht, warum Organisationen mit Betriebstechnologie eine Sichtbarkeit benötigen, die über herkömmliche Endpunkte hinausgeht. Anbieter, die diese Datenquellen in einer verständlichen Untersuchung verknüpfen können, werden für komplexe Kundenumgebungen wahrscheinlich relevanter sein.



Nach Servicemodell:
Vollständig verwaltete Dienste führen, während gemeinsam verwaltete Dienste Wachstum erzielenVollständig verwaltete Dienste machten im Jahr 2026 38,64 % des Servicemodellsegments aus. Dieses Modell ist nützlich für Organisationen, die ein externes Team benötigen, das Überwachungs-, Untersuchungs- und Reaktionsprozesse übernimmt, wenn die interne Sicherheitskapazität begrenzt ist. Es ist besonders relevant für mittelständische Organisationen, die Technologie, Compliance und Reaktion auf Vorfälle mit kleinen Teams verwalten müssen. Verwaltete Bedrohungssuche fügt eine aktive Suchfunktion für Käufer hinzu, die sich um Bedrohungen sorgen, die möglicherweise der ersten Erkennung entgangen sind. Verwaltete Reaktion auf Vorfälle und Behebung konzentriert sich auf den Zeitraum nach der Validierung einer Bedrohung, wenn die Organisation diese eindämmen und den Betrieb wiederherstellen muss. Verwaltetes SOC als Dienst bietet dem Markt für verwaltete Netzwerkerkennung und -reaktion eine ausgelagerte Betriebsstruktur für Organisationen, die abonnementbasierte Sicherheitsabläufe bevorzugen.
Gemeinsam verwaltete Dienste werden voraussichtlich von 2027 bis 2032 mit einem CAGR von 21,13 % wachsen. Große Organisationen verfügen häufig über etablierte interne Teams, benötigen aber Unterstützung bei der Abdeckung außerhalb der Geschäftszeiten, bei spezialisierten Untersuchungen oder in Zeiten hoher Vorfallvolumina. Diese Vereinbarung ermöglicht es dem Kunden, vorhandene Tools und interne Verantwortlichkeit beizubehalten und gleichzeitig externe Kapazitäten hinzuzufügen. Sie macht auch Servicequalität und Integration wichtig, da der Anbieter innerhalb der Betriebsprozesse des Kunden arbeiten muss. Klare Übergaben, gemeinsames Fallmanagement und eindeutige Eskalationsverfahren sind notwendig, damit dieses Modell gut funktioniert. Der Markt für verwaltete Netzwerkerkennung und -reaktion wird weiterhin Anbieter belohnen, die sowohl vollständige Auslagerung als auch kollaborative Betriebsmodelle unterstützen können.
Nach Bereitstellungsmodus:
Cloud-Dominanz durch Architektur- und Intelligenzvorteile aufrechterhaltenCloudbasierte Bereitstellung hielt im Jahr 2026 einen Anteil von 66,38 % am Bereitstellungsmodussegment. Cloud-Bereitstellung reduziert den Bedarf der Kunden, dedizierte lokale Sicherheitsinfrastruktur zu kaufen und zu warten. Sie kann es auch einfacher machen, die Abdeckung für neue Benutzer, Geräte und Arbeitslasten hinzuzufügen, wenn sich eine Organisation verändert. Hybride Umgebungen bleiben wichtig für Unternehmen, die Legacy-Systeme neben Cloud-Anwendungen betreiben. Lokale Bereitstellungen sind weiterhin relevant für Verteidigung, Zentralbanken, kritische Infrastruktur und andere Bereiche, in denen luftgespaltene Systeme oder Datenkontrollmaßnahmen die Übertragung von Protokollen an externe Systeme einschränken. Im Markt für verwaltete Netzwerkerkennung und -reaktion bleiben Bereitstellungsentscheidungen an Architektur, regulatorische Verpflichtungen und Risikobereitschaft gebunden.
Cloudbasierte Bereitstellung wird voraussichtlich von 2027 bis 2032 mit einem CAGR von 21,22 % wachsen. Anbieter können Cloud-Plattformen nutzen, um Dienste für eine große Kundenbasis zu verbessern, einschließlich durch gemeinsames operatives Lernen und aktualisierte Erkennungsinhalte. Dies beseitigt nicht den Bedarf an kundenspezifischen Kontrollen, da jede Umgebung unterschiedliche Systeme, Benutzer und Geschäftsrisiken aufweist. Cloud-Bereitstellung ist am attraktivsten, wenn der Anbieter zuverlässige Sicherheit, klare Datenverarbeitung und schnelle Implementierung nachweisen kann. Für Käufer ist der Wert oft an den laufenden Zugang zu Verbesserungen gebunden und nicht an eine einmalige Plattforminstallation. Dies verschafft cloudbasierten Diensten eine starke Position, da Organisationen Cloud-Arbeitslasten hinzufügen und einfachere Betriebsmodelle anstreben.
Nach Unternehmensgröße:
Großunternehmen verankern den Umsatz, während KMU beschleunigenGroßunternehmen hielten im Jahr 2026 einen Anteil von 61,27 % am Unternehmensgrößensegment. Ihre Anforderungen an die verwaltete Erkennung sind oft umfangreich, da sie Multi-Cloud-Umgebungen, große Geräteflotten, komplexe Identitätssysteme und regulierte Geschäftsbereiche betreiben. Diese Käufer können Überwachung mit Bedrohungsintelligenz, Schwachstellenmanagement und Vorfallreaktionsvereinbarungen innerhalb längerer Serviceverträge kombinieren. Ihr Bedarf an Prüfpfaden und maßgeschneiderten Betriebsverfahren unterstützt auch höherwertige Engagements. Großunternehmen können umfangreichere Abdeckung finanzieren, benötigen aber möglicherweise Integration mit internen Teams und bestehenden Sicherheitsplattformen. Dies macht technische Interoperabilität und Service-Governance zu wichtigen Auswahlkriterien.
Kleine und mittlere Unternehmen werden voraussichtlich von 2027 bis 2032 mit einem CAGR von 21,79 % wachsen. Versicherungsanforderungen und ein begrenztes Angebot an Fachkräften können ausgelagerte Überwachung für diese Gruppe relevanter machen. Das Modell kann kleineren Organisationen eine kontinuierliche Abdeckung bieten, ohne ein vollständiges internes Sicherheitsbetriebszentrum aufbauen zu müssen. Der Dienst muss jedoch erschwinglich und einfach zu implementieren bleiben, um eine breitere Kundenbasis zu erreichen. Anbieter müssen die Komplexität des Onboardings begrenzen, den Umfang der Reaktionsunterstützung erläutern und einen zuverlässigen Service zu niedrigeren Preispunkten aufrechterhalten. Der Markt für verwaltete Netzwerkerkennung und -reaktion bietet in dieser Gruppe eine wesentliche Chance, wenn Anbieter standardisierte Bereitstellung mit nützlicher menschlicher Unterstützung verbinden.

Nach Endnutzerbranche:
BFSI dominiert den Marktanteil, während das Gesundheitswesen beschleunigtBFSI hielt im Jahr 2026 einen Anteil von 22,46 % am Endnutzerbranchensegment. Finanzinstitute verwalten wertvolle Daten und sind sowohl finanziell motivierten Bedrohungen als auch regulatorischer Aufsicht ausgesetzt, was eine kontinuierliche Überwachung zu einer zentralen Sicherheitsanforderung macht. Ihre Umgebungen umfassen häufig Zahlungssysteme, kundenorientierte Anwendungen, Drittanbieterverbindungen und privilegierten Zugang, die eine enge Kontrolle erfordern. Sie benötigen auch Nachweise, dass sie materielle Vorfälle gemäß definierten Verfahren identifizieren und darauf reagieren können. Dies unterstützt die Nachfrage nach verwalteten Erkennungsdiensten, die kontinuierliche Analyse, Untersuchung, Berichterstattung und Unterstützung während eines Vorfalls bieten können. Das Segment bleibt wichtig für Anbieter mit Kenntnissen im Finanzdienstleistungsbereich und ausgereiften Compliance-Praktiken.
Das Gesundheitswesen wird voraussichtlich von 2027 bis 2032 mit einem CAGR von 21,27 % wachsen. Trellix meldete in seinem Bericht 2025 54,7 Millionen Erkennungen bei Gesundheitskunden und stellte fest, dass das Gesundheitswesen zum 15. Mal in Folge der teuerste Sektor für Datenschutzverletzungen blieb. Der Bericht dokumentierte auch einen Anstieg der stationären Sterblichkeitsrate um 29 % in Krankenhäusern, die von Cyberangriffen betroffen waren. Diese Risiken machen Erkennung und Reaktion sowohl für die Patientensicherheit als auch für die Informationssicherheit relevant. Fertigung, Regierung, Verteidigung, Einzelhandel, Energie, Versorgungsunternehmen, Transport und Bildung erfordern ebenfalls verwaltete Abdeckung, die auf ihre spezifischen Systeme und regulatorischen Verpflichtungen zugeschnitten ist. Energie und Versorgungsunternehmen haben einen zusätzlichen Bedarf an OT-bewusster Überwachung, da operative und Unternehmensnetzwerke stärker vernetzt werden.
Geografische Analyse
Nordamerikanischer Markt für verwaltete Netzwerkerkennung und -reaktion
Nordamerika hielt im Jahr 2026 einen Anteil von 47,38 % am Markt für verwaltete Netzwerkerkennung und -reaktion. IBM identifizierte Nordamerika im Jahr 2025 als die weltweit am stärksten angegriffene Region, die 29 % aller X-Force-Fälle ausmachte, gegenüber 24 % im Vorjahr. Die Vereinigten Staaten sind das wichtigste Nachfragezentrum der Region, da regulierte Sektoren eine kontinuierliche Transparenz und strukturierte Incident-Prozesse erfordern. Finanzdienstleistungen, Gesundheitswesen, kritische Infrastrukturen und Technologieunternehmen verfügen zudem über ausgereifte Sicherheitsbeschaffungspraktiken.
Europäischer Markt für verwaltete Netzwerkerkennung und -reaktion
Europa bleibt eine bedeutende Marktchance für verwaltete Netzwerkerkennung und -reaktion, da regulatorische Anforderungen Sicherheitsverpflichtungen in tägliche Betriebsanforderungen übersetzen. DORA gilt für betroffene Finanzunternehmen in der gesamten Europäischen Union, während NIS2 Risikomanagement- und Meldepflichten für betroffene Organisationen festlegt. Die Region verlangt von Anbietern, Datenspeicherort, Drittanbieteraufsicht und Kundenberichterstattung sorgfältig zu handhaben. Diese Bedingungen können Anbieter mit lokalen Niederlassungen und etablierten Compliance-Praktiken begünstigen.
Markt für verwaltete Netzwerkerkennung und -reaktion in APAC, MEA und Südamerika
Japan ist innerhalb des asiatisch-pazifischen Raums von Bedeutung, da Unternehmen verwaltete Unterstützung für Sicherheitsoperationen und Erkennungsprogramme suchen. Nationale politische Aktivitäten und Unternehmensinvestitionen in Sicherheitsoperationen fördern die breitere Nachfrage nach verwalteten Diensten.[3] Der Nahe Osten, Afrika und Südamerika bleiben kleinere Märkte, bieten jedoch Spielraum für Cloud-basierte Dienste, wo sich die lokale Nachfrage entwickelt. Saudi-Arabien und die Vereinigten Arabischen Emirate werden durch große Digitalisierungsprogramme unterstützt, während Südafrika, Ägypten, Nigeria, Brasilien und Argentinien aufstrebende Chancen mit unterschiedlichen Reifegraden darstellen. Anbieter, die lokale Daten- und Serviceerwartungen erfüllen können, ohne größere Vorabinvestitionen in die Kundeninfrastruktur zu erfordern, können ihre Position in diesen Regionen verbessern.
Wettbewerbslandschaft
Marktkonzentration
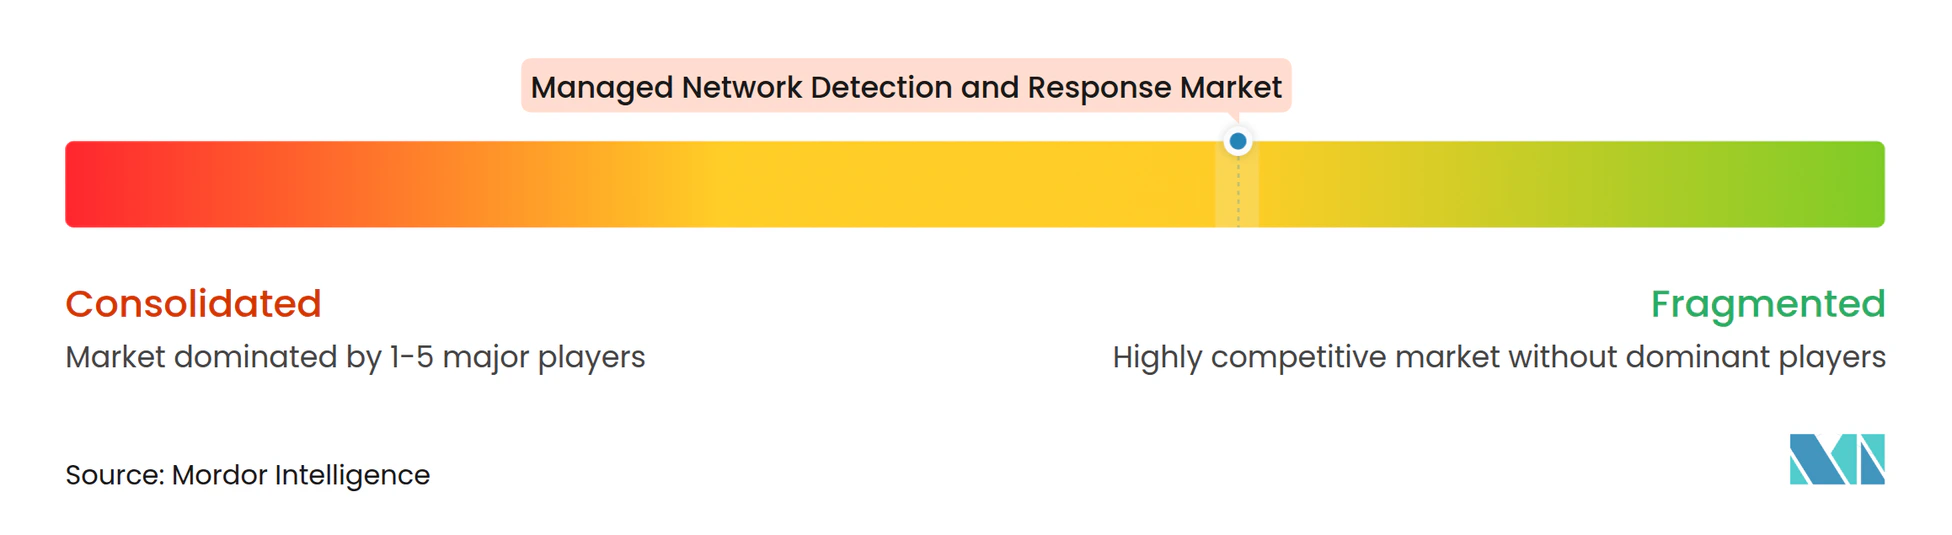
Der Markt für verwaltete Netzwerkerkennung und -reaktion ist mäßig fragmentiert. Reine Anbieter, integrierte Plattformanbieter, Technologiedienstleistungsgruppen und telekommunikationsverbundene Lieferanten konkurrieren um überlappende Kundengruppen. Arctic Wolf Networks, eSentire, Expel, Red Canary und Deepwatch konkurrieren durch Analysekompetenz und Reaktionsgeschwindigkeit. CrowdStrike, SentinelOne und Sophos nutzen ihre Endpunkt- und Sicherheitsplattformen zur Unterstützung verwalteter Angebote. IBM, Googles Mandiant, Accenture, Deloitte, NTT Security Holdings, AT&T Cybersecurity und Verizon Business konkurrieren dort, wo Bereitstellungsreichweite, Governance oder integrierte Netzwerkbetriebe wesentliche Kundenanforderungen sind.
Anbieter konzentrieren sich zunehmend auf KI-gestützte Sicherheitsabläufe, aber das Vertrauen der Kunden hängt davon ab, ob der Dienst prüfbar und rechenschaftspflichtig bleibt. SentinelOne startete im Oktober 2026 Singularity Agentic Detection and Response, um Laufzeiterkennung und Governance für KI-Agenten bereitzustellen. Rapid7 erwarb im März 2026 Kenzo Security, um präventive, KI-gestützte Sicherheitsabläufe zu stärken. eSentire erwarb im September 2026 ein KI-Sicherheits-Startup, um KI-Beobachtbarkeit und Kontrollfähigkeiten zur Atlas-Plattform hinzuzufügen. Diese Maßnahmen zeigen, dass Wettbewerber die Alarmbehandlung, Untersuchung und Reaktion verbessern wollen, ohne die menschliche Aufsicht zu entfernen.
Chancenbereiche umfassen OT- und IoT-bewusste verwaltete Erkennung, souveräne Cloud-kompatible Dienste und gemeinsam verwaltete Programme, die interne Teams unterstützen. OT- und IoT-Abdeckung ist wichtig für Industriebetreiber, die sich nicht ausschließlich auf herkömmliche Endpunktüberwachung verlassen können, während Datensouveränität eine Nachfrage nach regionalen Betrieben und lokalisierter Infrastruktur bei regulierten Käufern schafft. Gemeinsam verwaltete Dienste können Unternehmen ansprechen, die Unterstützung bei Routinefällen und schnellere Eskalation wünschen, während sie die Entscheidungsbefugnis für ernsthafte Vorfälle behalten. Die ACM-Überprüfung des KI-Einsatzes in Sicherheitsabläufen ergab, dass 65 % der überprüften Forschung sich auf die Automatisierung der Erkennung konzentrierte, während Wiederherstellung und Erklärbarkeit weniger Aufmerksamkeit erhielten, was Raum für Anbieter lässt, die schnellere Triage mit klaren Beweisen und praktischer Wiederherstellungsunterstützung verbinden.
Marktführer für verwaltete Netzwerkerkennung und -reaktion
-
Arctic Wolf Networks, Inc.
-
CrowdStrike Holdings, Inc.
-
Rapid7, Inc.
-
eSentire Inc.
-
SentinelOne, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für verwaltete Netzwerkerkennung und -reaktion Unternehmen in diesem Bericht
- Arctic Wolf Networks, Inc.
- CrowdStrike Holdings, Inc.
- Rapid7, Inc.
- eSentire Inc.
- SentinelOne, Inc.
- Secureworks, Inc.
- Red Canary, Inc.
- Expel, Inc.
- ReliaQuest, LLC
- Kroll, LLC
- Proficio, Inc.
- Trustwave Holdings, Inc.
- Binary Defense Systems, Inc.
- NTT Security Holdings Corporation
- NCC Group plc
- Sophos Group plc
- Palo Alto Networks, Inc.
- IBM Corporation
- Deloitte Touche Tohmatsu Ltd.
- Accenture plc
- Optiv Security Inc.
- KPMG International Ltd.
- PwC Advisory Services LLP
- AT&T Cybersecurity
- Verizon Business Group
- Bitdefender
- Deepwatch, Inc.
- Huntress Labs Incorporated
Neueste Industrielle Entwicklungen in Markt für verwaltete Netzwerkerkennung und -reaktion
- Oktober 2026: SentinelOne startete Singularity Agentic Detection and Response (ADR) und bietet damit Laufzeiterkennung und Governance von KI-Agenten über Endpunkte, Cloud und Unternehmensumgebungen hinweg, mit integrierter Prävention von Prompt-Injection, Jailbreaks und Exfiltration von Anmeldeinformationen. Das Produkt erweitert die verwaltete Erkennungsabdeckung auf die Angriffsfläche von KI-Systemen und reagiert auf die Unternehmensnachfrage, die durch die weit verbreitete Einführung agentischer KI ausgelöst wird.
- Oktober 2026: Rapid7 startete Rapid7 Intelligence, eine Bedrohungsdatenplattform, die Bedrohungsintelligenz über MDR- und Expositionsmanagement-Workflows hinweg aggregiert und operationalisiert und den proaktiven Erkennungskontext für Kunden verwalteter Dienste stärkt.
- September 2026: eSentire erwarb ein KI-Sicherheits-Startup im Stealth-Modus, um KI-Beobachtbarkeit und Kontrollfähigkeiten in seine Atlas-Plattform zu integrieren und die verwaltete Erkennung auf die Überwachung des Verhaltens von KI-Modellen neben traditionellen Endpunkt-, Netzwerk- und Cloud-Bedrohungssignalen auszuweiten.
- Mai 2026: Arctic Wolf kündigte auf der RSAC 2026 den Aurora Agentic SOC an, der auf der Aurora Superintelligence Platform aufgebaut ist und einen proprietären Wissensgraphen mit einer Schwarm-Agenten-Architektur kombiniert. Das System verarbeitet wöchentlich über 10 Billionen Cybersicherheitsereignisse bei mehr als 10.000 Kunden und ermöglicht die autonome Ausführung von SOC-Workflows in großem Maßstab.
Berichtsumfang des globalen Marktes für verwaltete Netzwerkerkennung und -reaktion
Der Markt für verwaltete Netzwerkerkennung und -reaktion umfasst Cybersicherheitsdienste von Drittanbietern, die kontinuierlich Bedrohungen in der Netzwerkinfrastruktur einer Organisation überwachen, erkennen, untersuchen und darauf reagieren. Diese Dienste nutzen fortschrittliche Analysen, Bedrohungsintelligenz, Automatisierung und Sicherheitsexpertise, um verdächtige Aktivitäten zu identifizieren, bekannte und aufkommende Bedrohungen zu erkennen und eine schnelle Eindämmung und Behebung von Vorfällen zu unterstützen. Anbieter von verwalteter Netzwerkerkennung und -reaktion bieten in der Regel eine Rund-um-die-Uhr-Überwachung an und helfen Organisationen, die Netzwerksicherheit zu stärken, die Reaktionszeiten auf Bedrohungen zu verkürzen und Lücken bei Cybersicherheitsfähigkeiten zu schließen, ohne ein umfangreiches internes Sicherheitsbetriebszentrum unterhalten zu müssen.
Der Marktbericht für verwaltete Netzwerkerkennung und -reaktion ist segmentiert nach Angebot (endpunktzentrierte verwaltete Erkennung und Reaktion, netzwerkzentrierte verwaltete Erkennung und Reaktion, cloud-zentrierte verwaltete Erkennung und Reaktion, OT- und IoT-verwaltete Erkennung und Reaktion sowie verwaltete erweiterte Erkennung und Reaktion), Servicemodell (vollständig verwaltete Dienste, gemeinsam verwaltete Dienste, verwaltete Bedrohungssuche, verwaltete Reaktion auf Vorfälle und Behebung sowie verwaltetes Sicherheitsbetriebszentrum als Dienst), Bereitstellungsmodus (cloudbasiert, lokal und hybrid), Unternehmensgröße (kleine und mittlere Unternehmen sowie Großunternehmen), Endnutzerbranche (Informationstechnologie und Telekommunikation, BFSI, Gesundheitswesen, Einzelhandel und E-Commerce, Fertigung, Regierung und Verteidigung sowie sonstige Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Endpunktzentrierte verwaltete Erkennung und Reaktion |
| Netzwerkzentrierte verwaltete Erkennung und Reaktion |
| Cloud-zentrierte verwaltete Erkennung und Reaktion |
| OT- und IoT-verwaltete Erkennung und Reaktion |
| Erweiterte Erkennung und Reaktion |
| Vollständig verwaltete Dienste |
| Gemeinsam verwaltete Dienste |
| Verwaltete Bedrohungssuche |
| Verwaltete Reaktion auf Vorfälle und Behebung |
| Verwaltetes Sicherheitsbetriebszentrum als Dienst |
| Cloudbasiert |
| Lokal |
| Hybrid |
| Kleine und mittlere Unternehmen |
| Großunternehmen |
| Informationstechnologie und Telekommunikation |
| BFSI |
| Gesundheitswesen |
| Einzelhandel und E-Commerce |
| Fertigung |
| Regierung und Verteidigung |
| Sonstige Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Spanien | |
| Russland | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Indien | |
| Japan | |
| Südkorea | |
| Australien | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Türkei | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Ägypten | |
| Nigeria | |
| Übriges Afrika |
| Nach Angebot | Endpunktzentrierte verwaltete Erkennung und Reaktion | |
| Netzwerkzentrierte verwaltete Erkennung und Reaktion | ||
| Cloud-zentrierte verwaltete Erkennung und Reaktion | ||
| OT- und IoT-verwaltete Erkennung und Reaktion | ||
| Erweiterte Erkennung und Reaktion | ||
| Nach Servicemodell | Vollständig verwaltete Dienste | |
| Gemeinsam verwaltete Dienste | ||
| Verwaltete Bedrohungssuche | ||
| Verwaltete Reaktion auf Vorfälle und Behebung | ||
| Verwaltetes Sicherheitsbetriebszentrum als Dienst | ||
| Nach Bereitstellungsmodus | Cloudbasiert | |
| Lokal | ||
| Hybrid | ||
| Nach Unternehmensgröße | Kleine und mittlere Unternehmen | |
| Großunternehmen | ||
| Nach Endnutzerbranche | Informationstechnologie und Telekommunikation | |
| BFSI | ||
| Gesundheitswesen | ||
| Einzelhandel und E-Commerce | ||
| Fertigung | ||
| Regierung und Verteidigung | ||
| Sonstige Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Russland | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Indien | ||
| Japan | ||
| Südkorea | ||
| Australien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Ägypten | ||
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für verwaltete Netzwerkerkennung und -reaktion?
Der Markt für verwaltete Netzwerkerkennung und -reaktion wird voraussichtlich von 7,43 Milliarden USD im Jahr 2026 und 8,86 Milliarden USD im Jahr 2027 auf 22,58 Milliarden USD bis 2032 wachsen, mit einem CAGR von 20,58 %.
Was treibt die Nachfrage nach verwalteten Erkennungs- und Reaktionsdiensten an?
Höhere Angriffsaktivitäten, Personallücken im Bereich Cybersicherheit, Compliance-Verpflichtungen und Versicherungsanforderungen erhöhen die Nachfrage nach kontinuierlicher Überwachung und Reaktionsunterstützung.
Welches Angebot wächst am schnellsten?
Verwaltetes XDR wird voraussichtlich bis 2032 mit einem CAGR von 21,06 % wachsen, da Organisationen eine einheitliche Abdeckung über Endpunkte, Netzwerke, Cloud, Identitäten und E-Mail hinweg anstreben.
Warum setzen kleine und mittlere Unternehmen auf verwaltete Erkennungsdienste?
Kleine und mittlere Unternehmen werden voraussichtlich mit einem CAGR von 21,79 % wachsen, da sie eine Rund-um-die-Uhr-Abdeckung anstreben, ohne ein vollständiges internes Sicherheitsbetriebszentrum aufzubauen.
Welcher Endnutzersektor hat die stärksten Wachstumsaussichten?
Das Gesundheitswesen wird voraussichtlich bis 2032 mit einem CAGR von 21,27 % wachsen, da Cybervorfälle die Versorgungsbereitstellung stören und erhebliche Sicherheits- und Patientensicherheitsrisiken schaffen können.
Welche Region wird voraussichtlich am schnellsten wachsen?
Der asiatisch-pazifische Raum wird voraussichtlich bis 2032 mit einem CAGR von 21,93 % wachsen, unterstützt durch Cloud-Akzeptanz, steigendes Cyberrisiko und ein begrenztes Angebot an Cybersicherheitsfachkräften.