
Taille et part du marché de la détection et réponse réseau managée
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 8.86 Milliards de dollars |
| Taille du Marché (2032) | 22.58 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 20.58 % |
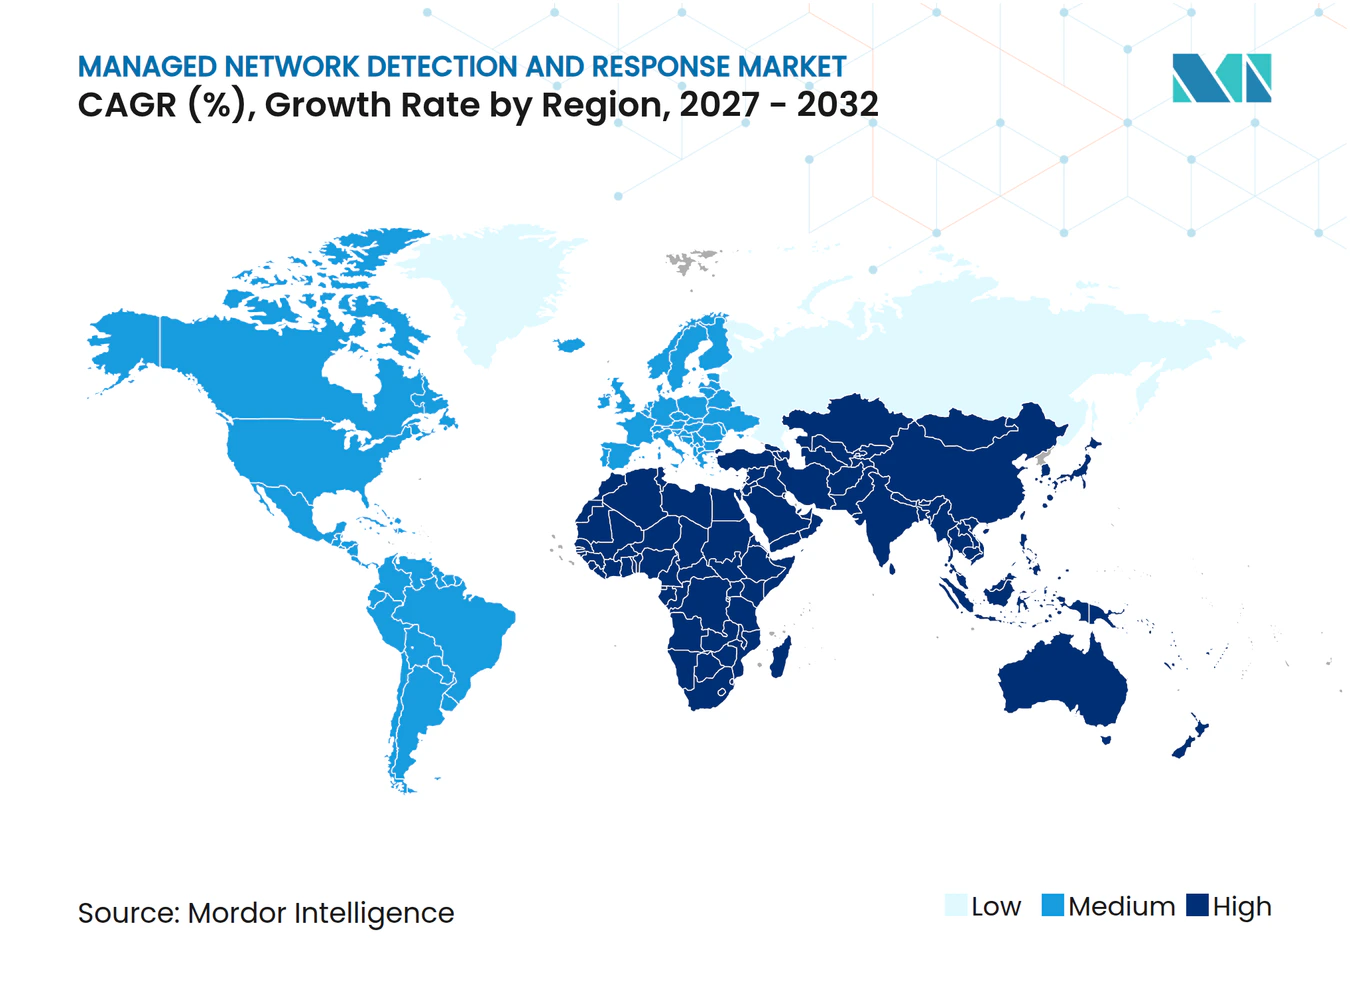
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la détection et réponse réseau managée par Mordor Intelligence
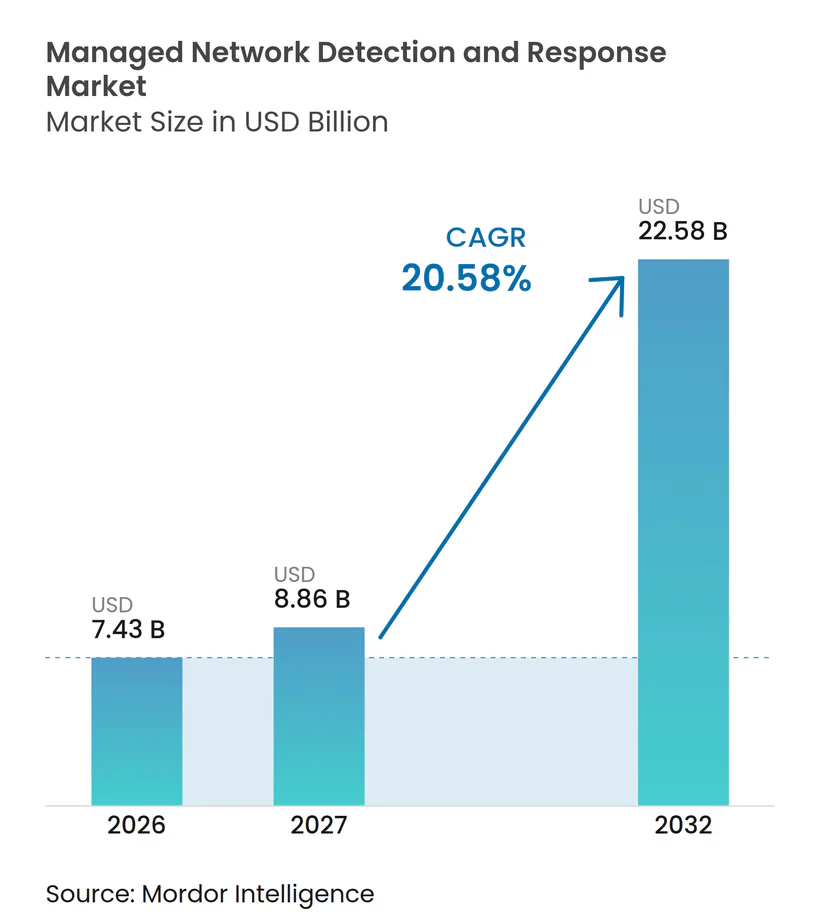
La taille du marché de la détection et réponse réseau managée devrait s'étendre de 7,43 milliards USD en 2026 à 8,86 milliards USD en 2027, puis à 22,58 milliards USD d'ici 2032, enregistrant un CAGR de 20,58 % de 2027 à 2032. La hausse des coûts liés aux violations et la nécessité d'une surveillance continue ont fait passer la détection managée d'un achat technologique discrétionnaire à une exigence opérationnelle. IBM a signalé un coût moyen mondial de violation de 4,99 millions USD en 2026, tandis que les organisations qui utilisent largement l'IA de sécurité et l'automatisation ont signalé un coût moyen de 4,00 millions USD, contre 5,93 millions USD pour les organisations sans ces capacités. Le marché de la détection et réponse réseau managée bénéficie également de l'augmentation des attaques contre les applications exposées au public, de l'activité des rançongiciels et d'un volume plus important de vulnérabilités divulguées. Les acheteurs évaluent de plus en plus les fournisseurs sur la capacité des analystes, la fiabilité de la réponse et la capacité à utiliser l'automatisation tout en conservant une supervision claire. Cela place les fournisseurs établis disposant d'une large télémétrie, d'une prestation de services crédible et de modèles opérationnels conformes aux exigences réglementaires dans une position plus solide.
Points clés du rapport
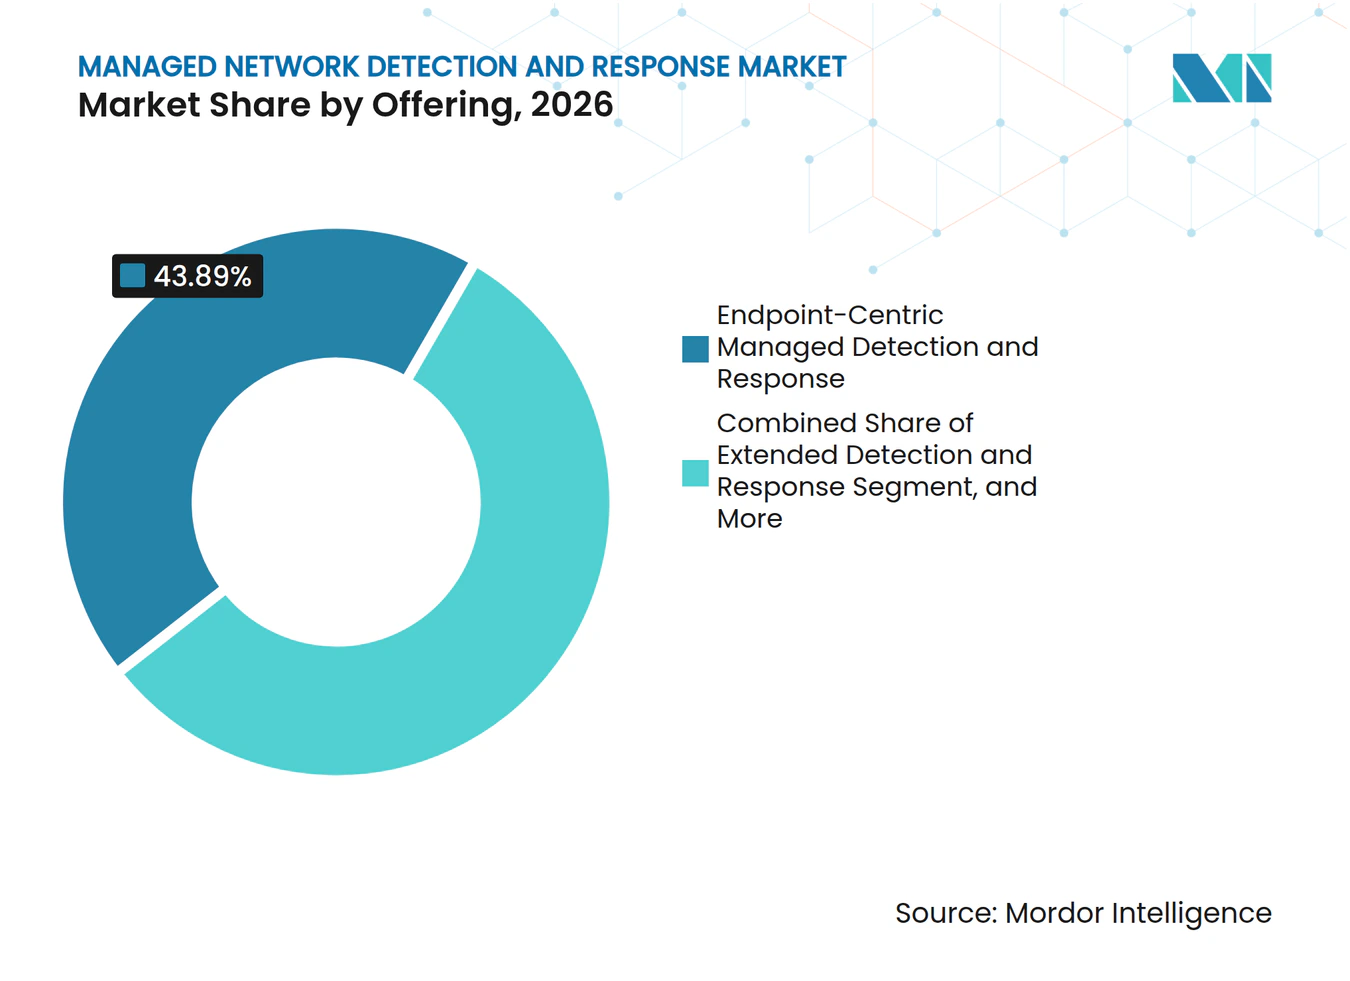
- Par offre, la détection et réponse managée centrée sur les terminaux a représenté 43,89 % de la part du marché de la détection et réponse réseau managée en 2026, tandis que la détection et réponse étendue managée devrait se développer à un CAGR de 21,06 % jusqu'en 2032.
- Par modèle de service, les services entièrement managés ont représenté 38,64 % des revenus en 2026, tandis que les services co-managés devraient croître à un CAGR de 21,13 % jusqu'en 2032.
- Par mode de déploiement, le déploiement basé sur le cloud a représenté 66,38 % des revenus en 2026 et devrait se développer à un CAGR de 21,22 % jusqu'en 2032.
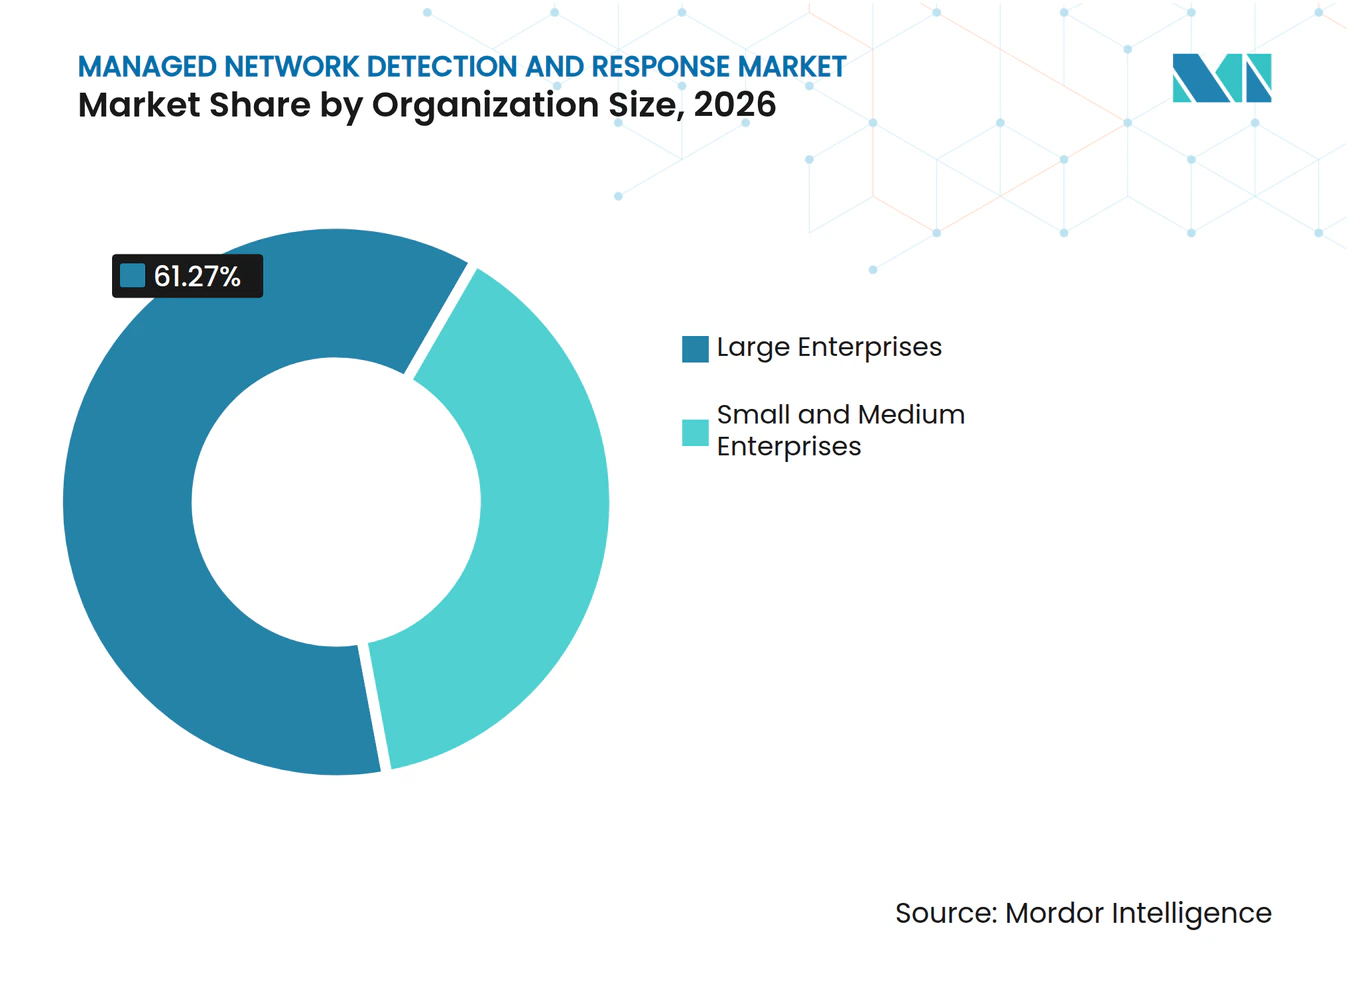
- Par taille d'organisation, les grandes entreprises ont représenté 61,27 % des revenus en 2026, tandis que les petites et moyennes entreprises devraient se développer à un CAGR de 21,79 % jusqu'en 2032.
- Par secteur d'utilisateur final, le BFSI a représenté 22,46 % des revenus en 2026, tandis que le secteur de la santé devrait se développer à un CAGR de 21,27 % jusqu'en 2032.
- Par géographie, l'Amérique du Nord a représenté 47,38 % des revenus en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 21,93 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Sophistication croissante des cyberattaques | +5.5% | Mondial | Court terme (≤ 2 ans) |
| Pénurie de talents en cybersécurité | +4.8% | Mondial, plus aiguë en Asie-Pacifique et au Moyen-Orient et en Afrique | Moyen terme (2-4 ans) |
| Expansion des mandats de conformité réglementaire | +4.2% | Amérique du Nord et Europe, extension vers l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Exigences des cyber-assurances et crédits de prime | +3.1% | Amérique du Nord et Europe | Court terme (≤ 2 ans) |
| Convergence OT et IoT élargissant la surface d'attaque | +2.2% | Asie-Pacifique et Amérique du Nord, extension vers le Moyen-Orient et l'Afrique | Moyen terme (2-4 ans) |
| Automatisation des centres opérationnels de sécurité par l'IA abaissant la barrière à l'entrée | +1.9% | Mondial | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Sophistication croissante des cyberattaques
Les acteurs malveillants utilisent l'IA pour accélérer la reconnaissance, tester les failles et coordonner les activités de rançongiciels. IBM a signalé une augmentation de 44 % des attaques exploitant les vulnérabilités des applications exposées au public en 2025, soulignant la rapidité avec laquelle une faiblesse peut devenir une exposition active. IBM a également signalé que les groupes de rançongiciels actifs ont augmenté de 49 % d'une année sur l'autre en 2025. Ces conditions réduisent le temps disponible pour que les équipes internes identifient, enquêtent et contiennent un incident. Le marché de la détection et réponse réseau managée en bénéficie car les fournisseurs peuvent maintenir une surveillance continue et des processus de réponse structurés que de nombreuses organisations ne peuvent pas assurer en interne. Les fournisseurs capables de combiner le triage automatisé avec une révision analytique responsable sont mieux placés pour soutenir les clients confrontés à des menaces rapides et persistantes.
Pénurie de talents en cybersécurité
La pénurie de professionnels en cybersécurité reste un moteur direct pour la surveillance et la réponse externalisées. Le marché de la détection et réponse réseau managée répond à ce besoin en fournissant aux clients l'accès à des analystes formés et à des procédures opérationnelles établies, sans exiger que chaque organisation construise un centre opérationnel de sécurité interne complet. Cela peut être particulièrement pertinent pour les organisations qui ont besoin d'une couverture permanente mais ne peuvent pas assurer plusieurs équipes de spécialistes. Les prestataires de services doivent néanmoins se concurrencer pour les mêmes personnes qualifiées, ce qui augmente la valeur des flux de travail efficaces et de la fidélisation des analystes.
Expansion des mandats de conformité réglementaire
Les exigences réglementaires augmentent le besoin de détection continue, de réponse documentée et d'une supervision claire des tiers. La loi sur la résilience opérationnelle numérique de l'Union européenne est entrée en vigueur le 17 janvier 2025 et établit des exigences de résilience opérationnelle numérique pour les entités financières. Ces exigences rendent la surveillance continue de la sécurité plus pertinente pour les organisations financières qui ont besoin de preuves de contrôles et de processus de gestion des incidents. Le marché de la détection et réponse réseau managée bénéficie de cette demande, car les fournisseurs peuvent offrir surveillance, soutien aux incidents, rapports et enregistrements conservés dans le cadre d'un modèle de service défini. Les acheteurs doivent également évaluer si les opérations de leur fournisseur satisfont aux exigences applicables en matière de résidence des données et de risque lié aux tiers. Les contrats incluant un soutien à l'audit et des rapports peuvent fournir des revenus plus prévisibles que les projets de sécurité à court terme.
Exigences des cyber-assurances et crédits de prime
La souscription de cyber-assurances fait des contrôles de sécurité une partie plus directe des décisions d'achat. Delinea a signalé que 53 % des polices de cyber-assurance exigeaient un plan formel de détection des menaces et de réponse aux incidents en 2025, contre 40 % l'année précédente.[1] Cette exigence soutient l'adoption parmi les organisations qui pourraient autrement reporter les investissements dans la surveillance continue. Un service de détection managée peut aider un demandeur à démontrer qu'il dispose d'un processus défini pour identifier et gérer les menaces. L'effet commercial est le plus fort lorsque les assureurs examinent la présence de contrôles de détection sur les terminaux, de détection managée ou de détection étendue lors de la souscription. Cela déplace une partie de la justification d'achat de l'amélioration volontaire vers l'éligibilité et la gestion des risques.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Coût total de possession élevé pour les petites et moyennes entreprises | -1.5% | Mondial, plus prononcé en Amérique du Sud et en Asie du Sud-Est | Court terme ( 2 ans) |
| Contraintes de souveraineté des données transfrontalières | -1.0% | Europe, cœur de l'Asie-Pacifique, extension vers le Moyen-Orient et l'Afrique | Moyen terme (2-4 ans) |
| Faux positifs et risque de fatigue des alertes | -0.8% | Mondial | Court terme (≤ 2 ans) |
| Angles morts des appareils IoT non managés et des dispositifs médicaux | -0.5% | Asie-Pacifique et Amérique du Nord | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Coût total de possession élevé pour les petites et moyennes entreprises
Les petites et moyennes entreprises reconnaissent souvent la valeur de la détection managée mais font face à des budgets technologiques serrés. Les frais de service mensuels sont en concurrence avec les coûts de personnel, de logiciels, de conformité et d'exploitation, même lorsque l'organisation est clairement exposée au risque cybernétique. Le marché de la détection et réponse réseau managée peut donc faire face à une adoption plus lente parmi les organisations de moins de 50 employés. Le service peut coûter moins cher que la mise en place d'un centre opérationnel de sécurité interne complet, mais les décisions d'achat sont souvent basées sur les dépenses mensuelles immédiates. Les acheteurs peuvent également avoir du mal à comparer les niveaux de service lorsque les fournisseurs utilisent différents modèles de tarification pour la couverture, la réponse et les terminaux. Cela crée un besoin d'offres transparentes qui expliquent ce que comprennent la surveillance continue et le soutien à la remédiation.
Contraintes de souveraineté des données transfrontalières
Les exigences de résidence des données peuvent limiter la manière dont les fournisseurs collectent, stockent et analysent la télémétrie de sécurité à travers les frontières. Les clients réglementés peuvent avoir besoin de l'assurance que les journaux, les enregistrements d'incidents et les données de support restent dans des juridictions spécifiques. Cela peut augmenter les besoins en infrastructure et en personnel pour les fournisseurs qui desservent plusieurs régions. Le marché de la détection et réponse réseau managée doit donc s'adapter à l'hébergement local, aux opérations de réponse locales et aux pratiques de traitement des données spécifiques aux clients. La question est particulièrement pertinente en Europe et dans certaines parties de l'Asie-Pacifique, où les exigences de souveraineté influencent la sélection des fournisseurs. Cela peut réduire le nombre de fournisseurs capables de concourir pour des comptes réglementés.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par offre :
la télémétrie des terminaux ancre les revenus tandis que la détection et réponse étendue élargit la portéeLa détection et réponse managée centrée sur les terminaux a représenté 43,89 % des revenus du segment des offres en 2026. La télémétrie des terminaux reste centrale car elle aide les analystes à reconstituer l'activité sur les appareils où de nombreuses attaques commencent ou laissent des traces. Elle peut révéler des processus suspects, une activité persistante, l'utilisation d'identifiants et des tentatives de déplacement latéral. La détection et réponse managée centrée sur le réseau comble les lacunes de visibilité que la couverture uniquement axée sur les terminaux peut laisser ouvertes, notamment lorsque des schémas de trafic inhabituels nécessitent une investigation. La détection managée centrée sur le cloud gagne en pertinence à mesure que les organisations déplacent davantage de charges de travail et de données vers des environnements cloud. La détection managée OT et IoT joue un rôle plus restreint mais important là où les systèmes opérationnels se connectent aux réseaux d'entreprise.
La détection et réponse étendue managée devrait se développer à un CAGR de 21,06 % de 2027 à 2032. Elle combine des signaux provenant des terminaux, des réseaux, des plateformes cloud, des identités et des systèmes de messagerie au sein d'un service managé coordonné. Cela peut réduire la charge pratique liée à l'investigation d'alertes séparées provenant de plusieurs outils de sécurité. La CISA a souligné la nécessité de réduire l'exposition des systèmes accessibles depuis Internet après qu'une activité malveillante a affecté plus de 100 entités du secteur de l'eau et des eaux usées aux États-Unis en juillet 2026.[2] L'événement illustre pourquoi les organisations disposant de technologies opérationnelles ont besoin d'une visibilité qui s'étend au-delà des terminaux conventionnels. Les fournisseurs capables de relier ces sources de données dans le cadre d'une investigation compréhensible seront probablement plus pertinents pour les environnements clients complexes.



Par modèle de service :
les services entièrement managés dominent tandis que les services co-managés captent la croissanceLes services entièrement managés ont représenté 38,64 % du segment des modèles de service en 2026. Ce modèle est utile pour les organisations qui ont besoin d'une équipe externe pour gérer les processus de surveillance, d'investigation et de réponse lorsque la capacité de sécurité interne est limitée. Il est particulièrement pertinent pour les organisations du marché intermédiaire qui doivent gérer la technologie, la conformité et la réponse aux incidents avec de petites équipes. La chasse aux menaces managée ajoute une capacité de recherche active pour les acheteurs préoccupés par les menaces qui auraient pu éviter la détection initiale. La réponse aux incidents managée et la remédiation se concentrent sur la période suivant la validation d'une menace, lorsque l'organisation doit la contenir et restaurer les opérations. Le centre opérationnel de sécurité managé en tant que service fournit au marché de la détection et réponse réseau managée une structure opérationnelle externalisée pour les organisations qui préfèrent des opérations de sécurité basées sur un abonnement.
Les services co-managés devraient se développer à un CAGR de 21,13 % de 2027 à 2032. Les grandes organisations conservent souvent des équipes internes établies mais ont besoin d'aide pour la couverture en dehors des heures de bureau, les investigations spécialisées ou les périodes de volume élevé d'incidents. Cet arrangement permet au client de conserver les outils existants et la responsabilité interne tout en ajoutant une capacité externe. Cela rend également la qualité du service et l'intégration importantes car le fournisseur doit travailler dans le cadre des processus opérationnels du client. Des transferts solides, une gestion partagée des cas et des procédures d'escalade claires sont nécessaires pour que ce modèle fonctionne bien. Le marché de la détection et réponse réseau managée continuera à récompenser les fournisseurs capables de soutenir à la fois l'externalisation complète et les modèles opérationnels collaboratifs.
Par mode de déploiement :
la domination du cloud soutenue par les avantages architecturaux et de renseignementLe déploiement basé sur le cloud a représenté 66,38 % du segment des modes de déploiement en 2026. La livraison cloud réduit le besoin pour les clients d'acheter et de maintenir une infrastructure de sécurité dédiée sur site. Elle peut également faciliter l'ajout de couverture pour de nouveaux utilisateurs, appareils et charges de travail à mesure qu'une organisation évolue. Les environnements hybrides restent importants pour les entreprises qui exploitent des systèmes hérités aux côtés d'applications cloud. Les déploiements sur site continuent d'être pertinents pour la défense, les banques centrales, les infrastructures critiques et d'autres contextes où les systèmes à isolation physique ou les contrôles des données limitent le transfert de journaux vers des systèmes externes. Dans le marché de la détection et réponse réseau managée, les décisions de déploiement restent liées à l'architecture, aux obligations réglementaires et à la tolérance au risque.
Le déploiement basé sur le cloud devrait se développer à un CAGR de 21,22 % de 2027 à 2032. Les fournisseurs peuvent utiliser les plateformes cloud pour améliorer les services sur une large base de clients, notamment grâce à l'apprentissage opérationnel partagé et au contenu de détection mis à jour. Cela ne supprime pas le besoin de contrôles spécifiques aux clients, car chaque environnement a des systèmes, des utilisateurs et des risques commerciaux différents. La livraison cloud est la plus attrayante lorsque le fournisseur peut démontrer une sécurité fiable, une gestion claire des données et une mise en œuvre rapide. Pour les acheteurs, la valeur est souvent liée à l'accès continu aux améliorations plutôt qu'à une installation de plateforme unique. Cela donne aux services basés sur le cloud une position solide à mesure que les organisations ajoutent des charges de travail cloud et recherchent des modèles opérationnels plus simples.
Par taille d'organisation :
les grandes entreprises ancrent les revenus tandis que les PME accélèrentLes grandes entreprises ont représenté 61,27 % du segment de la taille des organisations en 2026. Leurs exigences en matière de détection managée sont souvent larges car elles exploitent des environnements multi-cloud, de grandes flottes d'appareils, des systèmes d'identité complexes et des unités commerciales réglementées. Ces acheteurs peuvent combiner la surveillance avec le renseignement sur les menaces, la gestion des vulnérabilités et des contrats de réponse aux incidents dans le cadre d'accords de service plus longs. Leur besoin de pistes d'audit et de procédures opérationnelles adaptées soutient également des engagements à plus haute valeur. Les grandes entreprises peuvent financer une couverture plus étendue, mais elles peuvent nécessiter une intégration avec les équipes internes et les plateformes de sécurité existantes. Cela fait de l'interopérabilité technique et de la gouvernance des services des critères de sélection importants.
Les petites et moyennes entreprises devraient se développer à un CAGR de 21,79 % de 2027 à 2032. Les exigences d'assurance et une offre limitée de talents spécialisés peuvent rendre la surveillance externalisée plus pertinente pour ce groupe. Le modèle peut fournir aux organisations plus petites une couverture continue sans nécessiter un centre opérationnel de sécurité interne complet. Cependant, le service doit rester abordable et facile à mettre en œuvre pour atteindre une base de clients plus large. Les fournisseurs doivent limiter la complexité de l'intégration, expliquer la portée du soutien à la réponse et maintenir un service fiable à des prix plus bas. Le marché de la détection et réponse réseau managée offre une opportunité matérielle dans ce groupe lorsque les fournisseurs associent une livraison standardisée à un soutien humain utile.

Par secteur d'utilisateur final :
le BFSI domine la part tandis que la santé accélèreLe BFSI a représenté 22,46 % du segment des secteurs d'utilisateurs finaux en 2026. Les institutions financières traitent des données précieuses et font face à des menaces à motivation financière ainsi qu'à une surveillance réglementaire, ce qui fait de la surveillance continue une exigence de sécurité fondamentale. Leurs environnements comprennent souvent des systèmes de paiement, des applications orientées clients, des connexions tierces et des accès privilégiés qui nécessitent un contrôle étroit. Elles ont également besoin de preuves qu'elles peuvent identifier et répondre aux incidents importants conformément à des procédures définies. Cela soutient la demande de services de détection managée capables de fournir une analyse continue, des investigations, des rapports et un soutien lors d'un incident. Le segment reste important pour les fournisseurs ayant une connaissance des services financiers et des pratiques de conformité matures.
Le secteur de la santé devrait se développer à un CAGR de 21,27 % de 2027 à 2032. Trellix a signalé 54,7 millions de détections auprès de ses clients du secteur de la santé dans son rapport 2025 et a déclaré que la santé est restée le secteur le plus coûteux pour les violations de données pour la 15e année consécutive. Le rapport a également documenté une augmentation de 29 % des taux de mortalité des patients hospitalisés dans les hôpitaux touchés par des cyberattaques. Ces risques rendent la détection et la réponse pertinentes à la fois pour la sécurité des patients et la sécurité de l'information. La fabrication, le gouvernement, la défense, le commerce de détail, l'énergie, les services publics, le transport et l'éducation nécessitent également une couverture managée adaptée à leurs systèmes spécifiques et à leurs obligations réglementaires. L'énergie et les services publics ont un besoin supplémentaire de surveillance tenant compte des technologies opérationnelles à mesure que les réseaux opérationnels et d'entreprise deviennent plus connectés.
Analyse géographique
Marché nord-américain de la détection et réponse aux menaces réseau gérées
L'Amérique du Nord détenait 47,38 % de la part de marché de la détection et réponse aux menaces réseau gérées en 2026. IBM a identifié l'Amérique du Nord comme la région la plus attaquée au monde en 2025, représentant 29 % du total des cas X-Force, contre 24 % l'année précédente. Les États-Unis constituent le principal centre de demande de la région, car les secteurs réglementés exigent une visibilité continue et des processus structurés de gestion des incidents. Les services financiers, les soins de santé, les infrastructures critiques et les entreprises technologiques disposent également de pratiques d'achat en matière de sécurité bien établies.
March européen de la détection et réponse aux menaces réseau gérées
L'Europe demeure une opportunité de marché significative pour la détection et réponse aux menaces réseau gérées, car les exigences réglementaires traduisent les obligations de sécurité en besoins opérationnels quotidiens. DORA s'applique aux entités financières concernées dans l'ensemble de l'Union européenne, tandis que NIS2 établit des responsabilités en matière de gestion des risques et de notification des incidents pour les organisations concernées. La région exige des prestataires qu'ils gèrent avec soin la résidence des données, la supervision des tiers et le reporting client. Ces conditions peuvent favoriser les prestataires disposant d'opérations locales et de pratiques de conformité établies.
Marché de la détection et réponse aux menaces réseau gérées en Asie-Pacifique, Moyen-Orient et Afrique, et Amérique du Sud
Le Japon occupe une place importante dans la région Asie-Pacifique, les entreprises recherchant un soutien géré pour les opérations de sécurité et les programmes de détection. L'activité des politiques nationales et les investissements des entreprises dans les opérations de sécurité soutiennent une demande plus large pour les services gérés.[3] Le Moyen-Orient, l'Afrique et l'Amérique du Sud demeurent des marchés plus modestes, mais offrent des perspectives pour les services fournis via le cloud là où la demande locale se développe. L'Arabie saoudite et les Émirats arabes unis bénéficient de grands programmes de numérisation, tandis que l'Afrique du Sud, l'Égypte, le Nigeria, le Brésil et l'Argentine constituent des opportunités émergentes avec des niveaux de maturité variés. Les prestataires capables de répondre aux attentes locales en matière de données et de services sans nécessiter d'infrastructures client importantes en amont peuvent améliorer leur position dans ces régions.
Paysage concurrentiel
Concentration du Marché
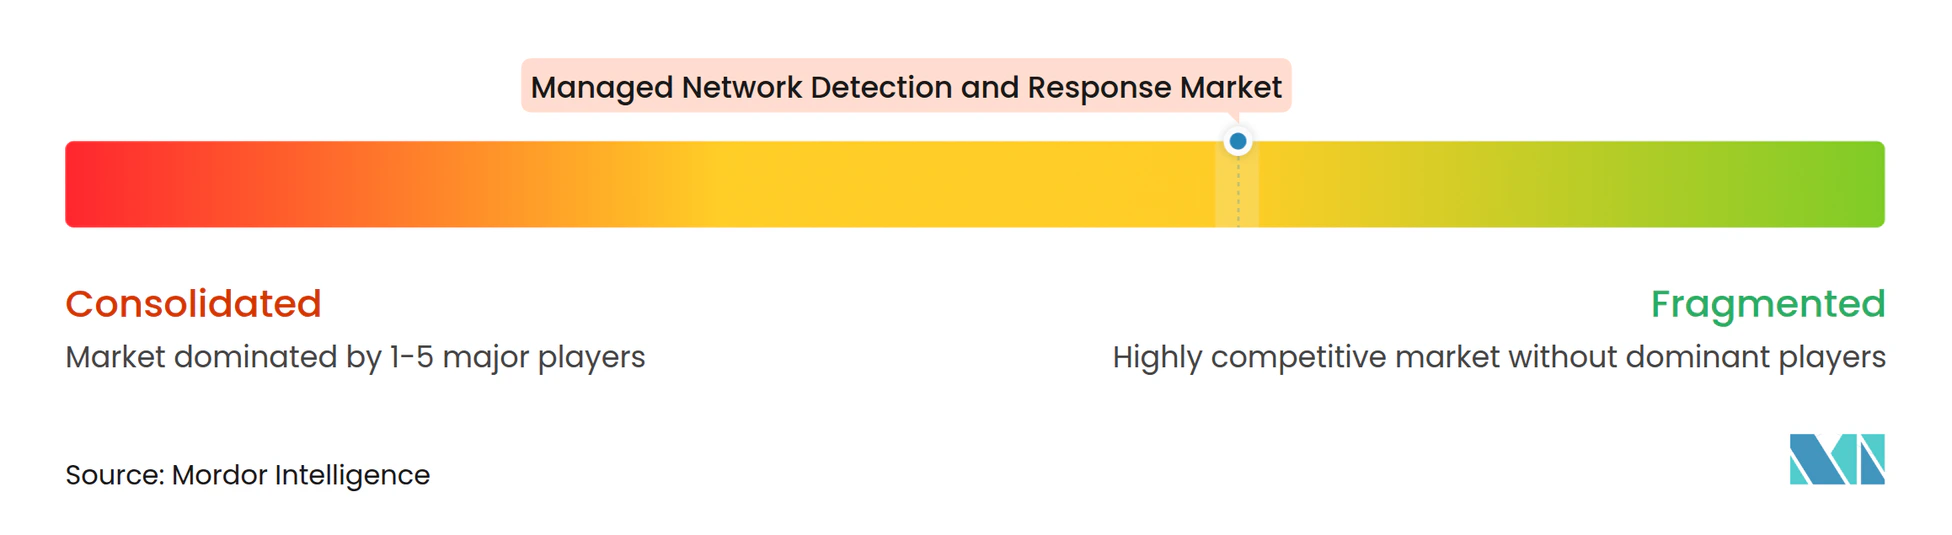
Le marché de la détection et réponse réseau managée est modérément fragmenté. Les fournisseurs spécialisés, les éditeurs de plateformes intégrées, les groupes de services technologiques et les fournisseurs affiliés aux télécommunications se font concurrence sur des groupes de clients qui se chevauchent. Arctic Wolf Networks, eSentire, Expel, Red Canary et Deepwatch se distinguent par la capacité de leurs analystes et la rapidité de leur réponse. CrowdStrike, SentinelOne et Sophos utilisent leurs plateformes de terminaux et de sécurité pour soutenir leurs offres managées. IBM, Mandiant de Google, Accenture, Deloitte, NTT Security Holdings, AT&T Cybersecurity et Verizon Business sont en concurrence là où la portée de la livraison, la gouvernance ou les opérations réseau intégrées constituent des exigences importantes pour les clients.
Les fournisseurs se concentrent de plus en plus sur les opérations de sécurité assistées par l'IA, mais la confiance des clients dépend du fait que le service reste auditable et responsable. SentinelOne a lancé Singularity Agentic Detection and Response en octobre 2026 pour fournir une détection en temps réel et une gouvernance des agents d'IA. Rapid7 a acquis Kenzo Security en mars 2026 pour renforcer les opérations de sécurité préventives alimentées par l'IA. eSentire a acquis une startup de sécurité IA en septembre 2026 pour ajouter des capacités d'observabilité et de contrôle de l'IA à la plateforme Atlas. Ces actions montrent que les concurrents cherchent à améliorer la gestion des alertes, l'investigation et la réponse sans supprimer la supervision humaine.
Les domaines d'opportunité comprennent la détection managée tenant compte des OT et IoT, les services compatibles avec le cloud souverain et les programmes co-managés qui soutiennent les équipes internes. La couverture OT et IoT est importante pour les opérateurs industriels qui ne peuvent pas s'appuyer uniquement sur la surveillance conventionnelle des terminaux, tandis que la souveraineté des données crée une demande d'opérations régionales et d'infrastructure localisée parmi les acheteurs réglementés. Les services co-managés peuvent séduire les entreprises qui souhaitent un soutien pour les cas courants et une escalade plus rapide tout en conservant l'autorité de décision pour les incidents graves. L'examen ACM de l'utilisation de l'IA dans les opérations de sécurité a révélé que 65 % des recherches examinées portaient sur l'automatisation de la détection, tandis que la récupération et l'explicabilité ont reçu moins d'attention, laissant de la place aux fournisseurs qui associent un triage plus rapide à des preuves claires et un soutien pratique à la récupération.
Leaders du secteur de la détection et réponse réseau managée
-
Arctic Wolf Networks, Inc.
-
CrowdStrike Holdings, Inc.
-
Rapid7, Inc.
-
eSentire Inc.
-
SentinelOne, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de la détection et réponse aux menaces réseau gérées Entreprises couvertes dans ce rapport
- Arctic Wolf Networks, Inc.
- CrowdStrike Holdings, Inc.
- Rapid7, Inc.
- eSentire Inc.
- SentinelOne, Inc.
- Secureworks, Inc.
- Red Canary, Inc.
- Expel, Inc.
- ReliaQuest, LLC
- Kroll, LLC
- Proficio, Inc.
- Trustwave Holdings, Inc.
- Binary Defense Systems, Inc.
- NTT Security Holdings Corporation
- NCC Group plc
- Sophos Group plc
- Palo Alto Networks, Inc.
- IBM Corporation
- Deloitte Touche Tohmatsu Ltd.
- Accenture plc
- Optiv Security Inc.
- KPMG International Ltd.
- PwC Advisory Services LLP
- AT&T Cybersecurity
- Verizon Business Group
- Bitdefender
- Deepwatch, Inc.
- Huntress Labs Incorporated
Développements industriels récents dans Marché de la détection et réponse aux menaces réseau gérées
- Octobre 2026 : SentinelOne a lancé Singularity Agentic Detection and Response (ADR), fournissant une détection en temps réel et une gouvernance des agents d'IA sur les terminaux, le cloud et les environnements d'entreprise, avec une prévention en ligne des injections de prompts, des contournements de restrictions et de l'exfiltration d'identifiants. Le produit étend la couverture de détection managée à la surface d'attaque des systèmes d'IA, en réponse à la demande des entreprises générée par l'adoption généralisée de l'IA agentique.
- Octobre 2026 : Rapid7 a lancé Rapid7 Intelligence, une plateforme de données sur les menaces agrégeant et opérationnalisant le renseignement sur les menaces dans les flux de travail de détection et réponse managée et de gestion des expositions, renforçant le contexte de détection proactive pour les clients des services managés.
- Septembre 2026 : eSentire a acquis une startup de sécurité IA en mode furtif pour intégrer des capacités d'observabilité et de contrôle de l'IA dans sa plateforme Atlas, étendant la détection managée pour englober la surveillance du comportement des modèles d'IA aux côtés des signaux de menaces traditionnels sur les terminaux, le réseau et le cloud.
- Mai 2026 : Arctic Wolf a annoncé l'Aurora Agentic SOC lors de la RSAC 2026, construit sur la plateforme Aurora Superintelligence combinant un graphe de connaissances propriétaire avec une architecture d'agents en essaim. Le système traite plus de 10 billions d'événements de cybersécurité par semaine auprès de plus de 10 000 clients, permettant l'exécution autonome des flux de travail du centre opérationnel de sécurité à grande échelle.
Portée du rapport mondial sur le marché de la détection et réponse réseau managée
Le marché de la détection et réponse réseau managée comprend des services de cybersécurité tiers qui surveillent, détectent, enquêtent et répondent en continu aux menaces dans l'infrastructure réseau d'une organisation. Ces services utilisent des analyses avancées, le renseignement sur les menaces, l'automatisation et l'expertise en sécurité pour identifier les activités suspectes, détecter les menaces connues et émergentes, et soutenir la containment rapide des incidents et la remédiation. Les fournisseurs de détection et réponse réseau managée offrent généralement une surveillance 24h/24 et 7j/7 et aident les organisations à renforcer la sécurité réseau, à réduire les délais de réponse aux menaces et à combler les lacunes en compétences en cybersécurité sans maintenir un centre opérationnel de sécurité interne étendu.
Le rapport sur le marché de la détection et réponse réseau managée est segmenté par offre (détection et réponse managée centrée sur les terminaux, détection et réponse managée centrée sur le réseau, détection et réponse managée centrée sur le cloud, détection et réponse managée OT et IoT, et détection et réponse étendue managée), modèle de service (services entièrement managés, services co-managés, chasse aux menaces managée, réponse aux incidents managée et remédiation, et centre opérationnel de sécurité managé en tant que service), mode de déploiement (basé sur le cloud, sur site et hybride), taille d'organisation (petites et moyennes entreprises et grandes entreprises), secteur d'utilisateur final (technologies de l'information et télécommunications, BFSI, santé, commerce de détail et commerce électronique, fabrication, gouvernement et défense, et autres secteurs d'utilisateurs finaux), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Détection et réponse managée centrée sur les terminaux |
| Détection et réponse managée centrée sur le réseau |
| Détection et réponse managée centrée sur le cloud |
| Détection et réponse managée OT et IoT |
| Détection et réponse étendue |
| Services entièrement managés |
| Services co-managés |
| Chasse aux menaces managée |
| Réponse aux incidents managée et remédiation |
| Centre opérationnel de sécurité managé en tant que service |
| Basé sur le cloud |
| Sur site |
| Hybride |
| Petites et moyennes entreprises |
| Grandes entreprises |
| Technologies de l'information et télécommunications |
| BFSI |
| Santé |
| Commerce de détail et commerce électronique |
| Fabrication |
| Gouvernement et défense |
| Autres secteurs d'utilisateurs finaux |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Espagne | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Inde | |
| Japon | |
| Corée du Sud | |
| Australie | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Turquie | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Égypte | |
| Nigéria | |
| Reste de l'Afrique |
| Par offre | Détection et réponse managée centrée sur les terminaux | |
| Détection et réponse managée centrée sur le réseau | ||
| Détection et réponse managée centrée sur le cloud | ||
| Détection et réponse managée OT et IoT | ||
| Détection et réponse étendue | ||
| Par modèle de service | Services entièrement managés | |
| Services co-managés | ||
| Chasse aux menaces managée | ||
| Réponse aux incidents managée et remédiation | ||
| Centre opérationnel de sécurité managé en tant que service | ||
| Par mode de déploiement | Basé sur le cloud | |
| Sur site | ||
| Hybride | ||
| Par taille d'organisation | Petites et moyennes entreprises | |
| Grandes entreprises | ||
| Par secteur d'utilisateur final | Technologies de l'information et télécommunications | |
| BFSI | ||
| Santé | ||
| Commerce de détail et commerce électronique | ||
| Fabrication | ||
| Gouvernement et défense | ||
| Autres secteurs d'utilisateurs finaux | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Espagne | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Inde | ||
| Japon | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Turquie | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Égypte | ||
| Nigéria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles répond le rapport
Quelle est la taille du marché de la détection et réponse réseau managée ?
Le marché de la détection et réponse réseau managée devrait passer de 7,43 milliards USD en 2026 et 8,86 milliards USD en 2027 à 22,58 milliards USD d'ici 2032, à un CAGR de 20,58 %.
Qu'est-ce qui stimule la demande de services de détection et réponse managée ?
Une activité d'attaque plus élevée, des lacunes en personnel de cybersécurité, des obligations de conformité et des exigences d'assurance augmentent la demande de surveillance continue et de soutien à la réponse.
Quelle offre connaît la croissance la plus rapide ?
La détection et réponse étendue managée devrait se développer à un CAGR de 21,06 % jusqu'en 2032, car les organisations recherchent une couverture unifiée sur les terminaux, les réseaux, le cloud, les identités et la messagerie.
Pourquoi les petites et moyennes entreprises adoptent-elles des services de détection managée ?
Les petites et moyennes entreprises devraient croître à un CAGR de 21,79 % car elles recherchent une couverture permanente sans construire un centre opérationnel de sécurité interne complet.
Quel secteur d'utilisateur final présente les meilleures perspectives de croissance ?
Le secteur de la santé devrait se développer à un CAGR de 21,27 % jusqu'en 2032 car les incidents cybernétiques peuvent perturber la prestation de soins et créer des risques importants pour la sécurité et la sécurité des patients.
Quelle région devrait connaître la croissance la plus rapide ?
L'Asie-Pacifique devrait se développer à un CAGR de 21,93 % jusqu'en 2032, soutenue par l'adoption du cloud, la hausse du risque cybernétique et une offre limitée de professionnels en cybersécurité.