
暗号化トラフィック分析市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
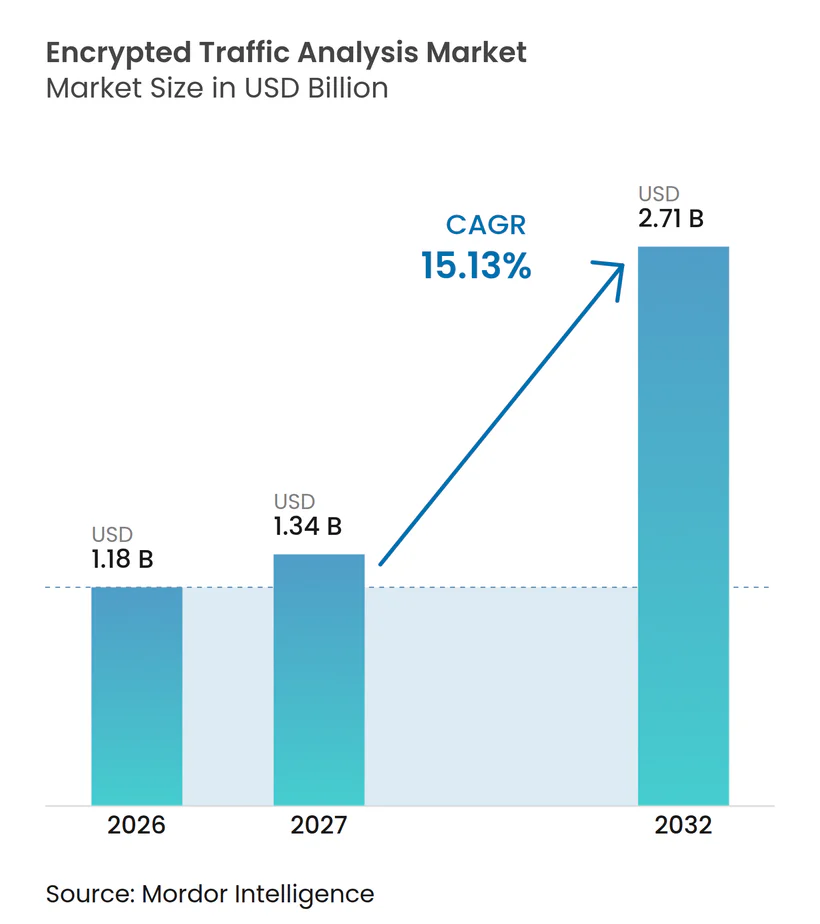
| 市場規模 (2027) | 1.34 十億米ドル |
| 市場規模 (2032) | 2.71 十億米ドル |
| 成長率 (2027 - 2032) | 15.13 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによる暗号化トラフィック分析市場分析
暗号化トラフィック分析市場規模は、2026年に1.18 ビリオン 米ドル、2027年に1.34 ビリオン 米ドルと予測され、2027年から2032年にかけてCAGR 15.13%で成長し、2032年までに2.71 ビリオン 米ドルに達する見込みです。暗号化トラフィック分析市場は、暗号化されたネットワークフロー内の脅威をその内容を定常的に開示することなく特定するニーズによって形成されています。暗号化トラフィック分析市場はまた、ゼロトラストアクセスおよびクラウド提供型セキュリティへの移行からも恩恵を受けており、これによりネットワーク検査がリモートユーザーやアプリケーションにより近い位置に配置されます。プライバシー要件とデータレジデンシー規則により、一部の環境では復号化が制限されるため、メタデータと行動分析がより重要になっています。暗号化トラフィック分析市場は、脅威検出、トラフィック分類、および暗号化可視性をより広範なセキュリティプラットフォームに統合する機会をベンダーに提供しています。競争は、検出品質、運用ワークフローとの統合、クラウドおよびオンプレミス環境の両方へのサポートによってますます決定されています。
主要レポートのポイント
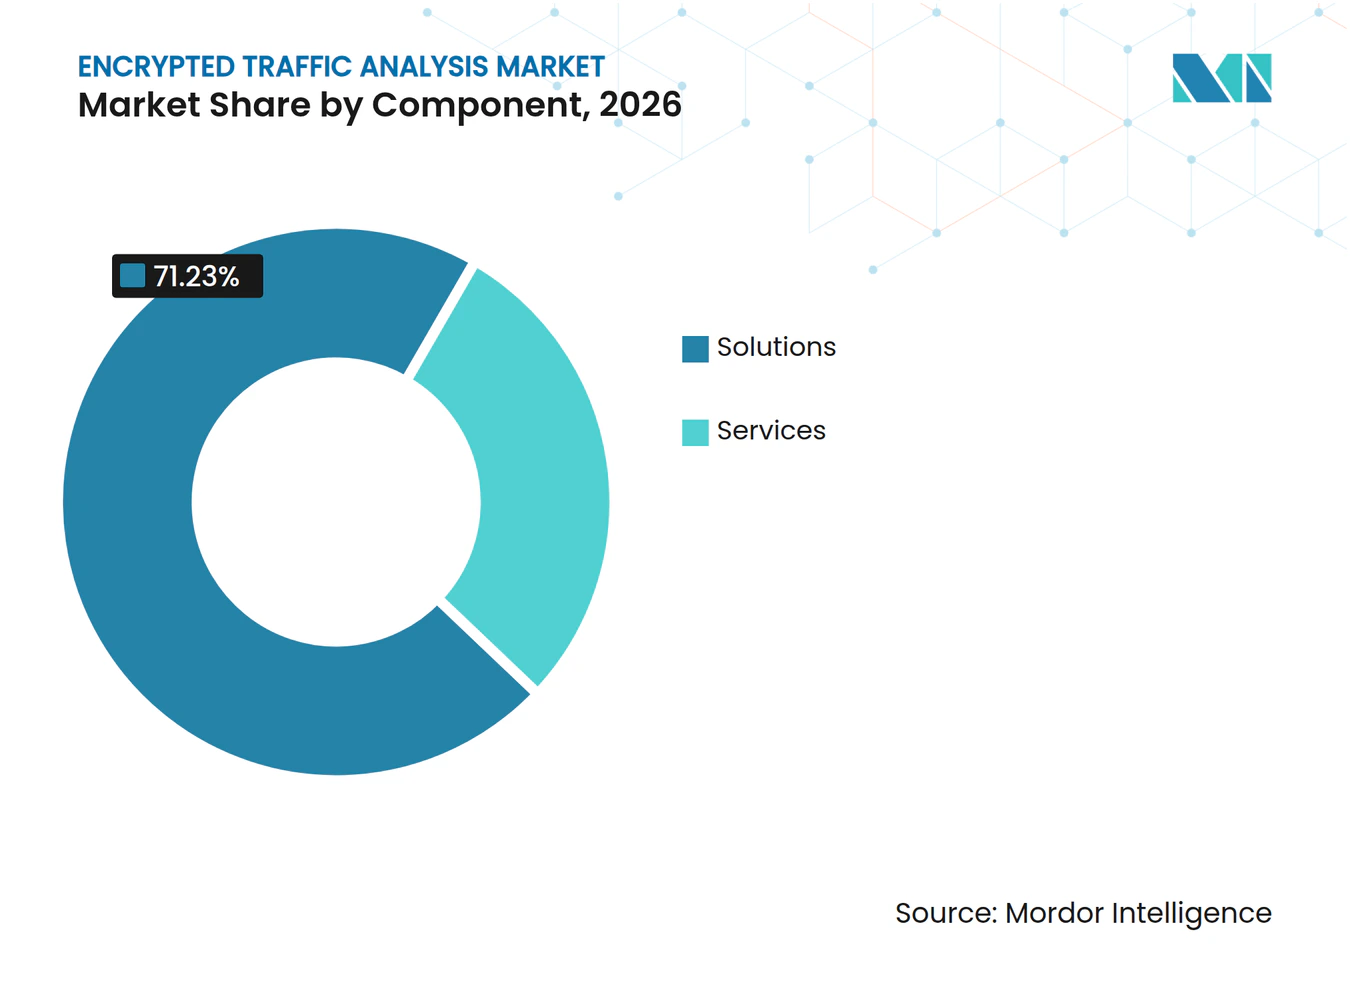
- コンポーネント別では、ソリューションが2026年の暗号化トラフィック分析市場シェアの71.23%を占め、サービスは2032年までにCAGR 19.06%で拡大すると予測されています。
- 展開モード別では、クラウドが2026年の暗号化トラフィック分析市場規模の68.93%を占め、2032年までにCAGR 17.62%で拡大すると予測されています。
- アプリケーション別では、脅威検出とネットワークセキュリティが2026年の暗号化トラフィック分析市場シェアの34.61%を占め、暗号化データ漏洩検出は2032年までにCAGR 18.29%で拡大すると予測されています。
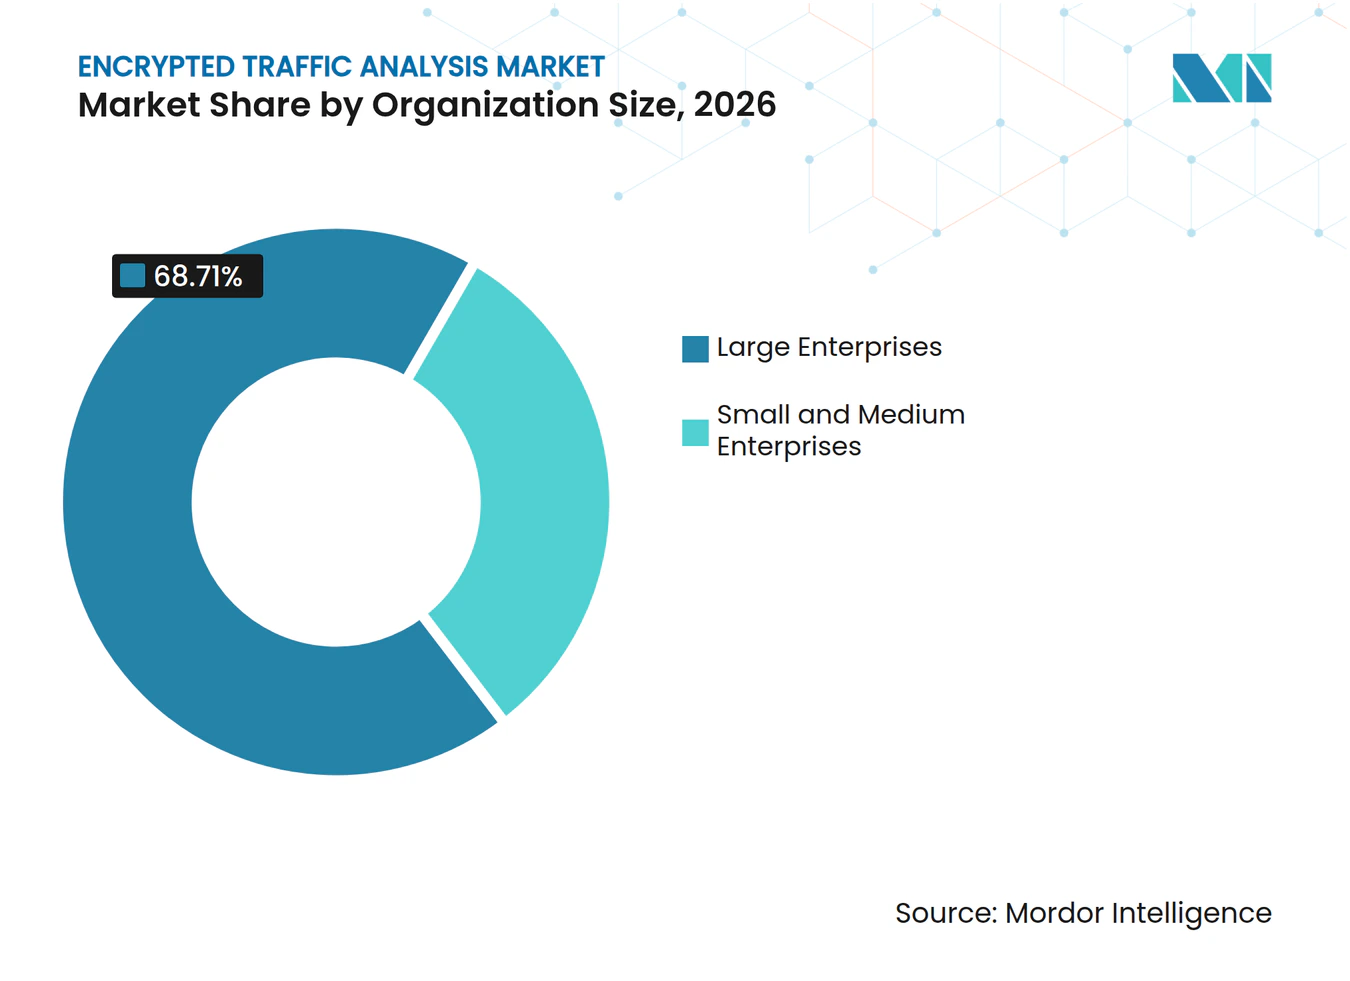
- 組織規模別では、大企業が2026年の市場の68.71%を占め、中小企業は2032年までにCAGR 17.29%で拡大すると予測されています。
- エンドユーザー別では、BFSIが2026年の市場の29.84%を占め、ヘルスケアおよびライフサイエンスは2032年までにCAGR 19.37%で拡大すると予測されています。
- 地域別では、北米が2026年の市場の38.66%を占め、アジア太平洋地域は2032年までにCAGR 18.22%で拡大すると予測されています。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
世界の暗号化トラフィック分析市場のトレンドとインサイト
促進要因の影響分析*
| 促進要因 | (~)CAGRへの影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| ハイブリッドネットワーク全体での暗号化トラフィック量の増加 | +3.0% | グローバル | 短期(2年以内) |
| ゼロトラストおよびSASEアキテクチャの拡大 | +2.5% | 北米およびヨーロッパ | 中期(2〜4年) |
| TLS上でのマルウェアおよびコマンド&コントロール活動の激化 | +2.2% | グローバル | 短期(2年以内) |
| 継続的なセキュリティ可視性に対する規制上の需要 | +1.8% | 北米、ヨーロッパ、アジア太平洋 | 中期(2〜4年) |
| クラウド、5G、IoT、およびエストウエストトラフィックの成長 | +1.4% | アジア太平洋中心、中東・アフリカへの波及 | 長期(4年以上) |
| ペイロード非依存セキュリティのためのAIベースの行動検出 | +1.0% | グローバル | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
ハイブリッドネットワーク全体での暗号化トラフィック量の増加
暗号化トラフィック分析市場は、暗号化がウェブおよび内部ネットワークトラフィックをより広くカバーするにつれて拡大する可視性のギャップに対応しています。ハイブリッド環境では、インターネットアクセスだけでなく、マイクロサービス、AIエンドポイント、データベースクラスター間のエストウエスト接続にも暗号化が使用されるようになっています。Gigamonは、調査対象のセキュリティおよびITリーダーの3人に1人が、AIワークロードにより過去2年間でネットワークトラフィックが2倍以上になったと報告しています。同調査では、回答者の55%が現在のツールでは暗号化トラフィック内の変化する脅威を検出するのに苦労していると回答しています。ログ中心のセキュリティツールは、ペイロード検査が利用できない場合、同等のネットワークレベルの可視性を提供しません。これにより、フロータイミング、ハンドシェイク特性、その他のペイロード以外のシグナルを検査できる専用ツールへの投資が暗号化トラフィック分析市場全体で支持されています。
ゼロトラストおよびSASEアーキテクチャの拡大
ゼロトラストおよびセキュアアクセスサービスエッジアーキテクチャは、暗号化トラフィック分析をアクセス制御とともに展開するための実用的な経路を提供します。これらのアーキテクチャは、ユーザーおよびアプリケーションのトラフィックをクラウド提供型の実施ポイントを通じてルーティングし、従来のネットワーク境界に依存せずにトラフィックを評価できます。暗号化トラフィック分析市場は、分析が独立した製品として購入されるのではなく、より広範なセキュリティプラットフォームに組み込まれることで恩恵を受けます。統合化により、孤立したポイント製品の対応可能な市場空間は縮小する可能性がありますが、SASEおよびセキュリティサービスエッジの統合ポートフォリオを持つベンダーのリーチは拡大します。暗号化トラフィックのテレメトリは、シャドーAIの使用、アプリケーションの問題、およびデータ主権違反の可能性を特定することもできます。この広範な運用上の価値は、当初の脅威検出ユースケースを超えたプラットフォーム採用を支持します。
TLS上でのマルウェアおよびコマンド&コントロール活動の激化
攻撃者は引き続き暗号化チャネルを使用して、配信、コマンド&コントロール活動、および横方向移動を隠蔽しています。暗号化トラフィック分析市場は、ペイロードコンテンツへのアクセスを必要とせずに不審なパターンを特定できる行動的手法に依存しています。CISA、NSA、FBI、および国際パートナーによる共同勧告は、Salt Typhoonが影響を受けた組織全体での横方向移動に暗号化された秘密チャネルを使用したことを記録しています。[1] この勧告は、シグネチャやペイロード検査が攻撃を露見させない場合に、ネットワークメタデータが依然として重要である理由を示しています。フローパターンを調査ワークフローと結びつけるベンダーは、この状況に直面しているセキュリティチームに有用なコントロールを提供できます。
継続的なセキュリティ可視性に対する規制上の需要
規制要件により、暗号化ネットワーク監視は、ヘルスケア、政府、その他の規制対象ユーザーにとってより明確に定義された調達ニーズとなっています。米国保健福祉省は2025年1月に、転送中の電子的に保護された医療情報の暗号化を必須仕様とするHIPAAセキュリティ規則の更新案を提案しました。[2] CISAもそのTIC 3.0 SASEガイダンスの中で、TLSのブレークアンドインスペクトは普遍的に推奨されるものではないと述べ、暗号化トラフィックの代替手段としてAIベースの分析を論じています。これらの立場は、無差別な復号化の代わりに高精度テレメトリの使用を強化します。NISTは、組織がリスクベースのセキュリティ設計において暗号化接続を考慮するのを支援するため、TLS証明書ベース認証の実装ガイダンスを提供しています。この規制の方向性は、制御された継続的なセキュリティ可視性を必要とするセクターにおける暗号化トラフィック分析市場を支持します。
抑制要因の影響分析*
| 抑制要因 | (~)CAGRへの影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| トラフィック検査に対するプライバシーおよびデータレジデンシーの制約 | -0.9% | ヨーロッパおよびアジア太平洋 | 中期(2〜4年) |
| パッシブ復号化オプションを削減するTLS 1.3フォワードセクレシー | -0.7% | グローバル | 長期(4年以上) |
| ネットワークセキュリティ分析スキルの不足 | -0.5% | グローバル | 中期(2〜4年) |
| パフォーマンス、レイテンシー、および総コストのトレードオフ | -0.4% | 北米およびヨーロッパ | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
トラフィック検査に対するプライバシーおよびデータレジデンシーの制約
プライバシーおよびデータレジデンシー規則により、多くの環境で復号化ベースの検査の使用が制限されています。従業員のブラウジング、臨床情報、および支払いフローは、どのトラフィックを復号化できるかを制約する特定の取り扱い制限の対象となる場合があります。NISTは、暗号化通信のためのTLS証明書ベース認証とリスク管理を使用した展開アプローチを説明しています。暗号化トラフィック分析市場は、必要に応じて顧客の管轄域、クラウドテナンシー、または管理された環境での分析をサポートする必要があります。これにより、メタデータ分析とローカル制御された検査を組み合わせたプラットフォームに優位性が生まれる可能性があります。また、セキュリティリソースが限られた組織では、実装および調達サイクルが長くなる可能性があります。
パッシブ復号化オプションを削減するTLS 1.3フォワードセクレシー
TLS 1.3はフォワードセクレシーを使用しているため、記録されたトラフィックは通常、後からサーバーの秘密鍵で復号化することができません。プロトコル仕様はTLS 1.3のセキュリティモデルとその鍵確立プロセスを定義しています。RFC 9849は2026年3月に暗号化クライアントハローを標準化し、クライアントハロー名前表示を保護し、パッシブオブザーバーが利用できる情報を狭めました。[3] 暗号化トラフィック分析市場は、パケット長、タイミング、フロー方向、接続動作などの特性にさらに大きく依存する必要があります。Scientific Reportsに掲載された査読済み研究では、ハイブリッドGCN-LSTMアプローチがペイロードへのアクセスなしに暗号化された悪意のあるトラフィックを効果的に分類できることが示されました。成熟した行動モデルや十分なトラフィックデータを持たないベンダーは、パッシブ復号化の実用性が低下するにつれて検出品質を維持することが難しくなる可能性があります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
コンポーネント別:ソリューションが収益をリードし、サービスが分析スキルギャップに対応
ソリューションは2026年のコンポーネント別暗号化トラフィック分析市場規模の71.23%を占めました。プラットフォームソフトウェアは、セキュリティ情報・イベント管理、セキュリティオーケストレーション、および可観測性ツールと一般的に統合されています。この統合により、顧客がプラットフォームを確立されたインシデント対応プロセスに組み込むため、スイッチングコストが増加する可能性があります。定期的なライセンスも、幅広いセキュリティポートフォリオを持つベンダーの安定した収益を支えます。ソリューションは、トラフィックデータと検出ポリシーを直接制御したい大規模ユーザーに特に関連しています。暗号化トラフィック分析業界は、これらのプラットフォームを使用してネットワーク可視性と他のセキュリティコントロールを組み合わせています。
サービスは2027年から2032年にかけてCAGR 19.06%で拡大すると予測されています。多くの組織は、暗号化トラフィック分析を内部で運用するために必要なネットワーク、セキュリティ、およびデータ分析スキルを欠いています。マネージド検出・対応プロバイダーは、必要な技術と専門スタッフをパッケージ化できます。Scientific Reportsは、暗号化された悪意のあるトラフィックを検出するためのハイブリッドGCN-LSTMモデルを説明し、モデルを本番環境で維持する際に生じる可能性のある技術的複雑さを強調しました。サービスプロバイダーは、大規模な内部チームを構築することなく、顧客が検出を調整し異常を調査するのを支援できます。この役割は、暗号化トラフィック分析市場において明確な機会を生み出します。自動化が改善されるにつれて、サービス契約は手動監視活動よりも測定可能な検出成果に高い価値を置くようになる可能性があります。


展開モード別:クラウドがリードし、オンプレミスが規制対象ワークロードをサポート
クラウドは2026年の暗号化トラフィック分析市場規模の68.93%を占め、2032年までにCAGR 17.62%で拡大すると予測されています。クラウド提供はSASEおよびセキュリティサービスエッジ展開へのシフトに適合しています。これにより、ユーザー、ブランチサイト、クラウドアプリケーションのアクセスおよび検査コントロールに分析を組み込むことができます。組織は、すべての場所に専用アプライアンスを最初にインストールすることなく、これらの機能を有効化できます。このモデルは、検出コンテンツとポリシーコントロールのより迅速な更新もサポートします。暗号化トラフィック分析市場は、したがって統合されたセキュリティサブスクリプションの一部としてますます提供されています。
オンプレミス展開は、主権要件、隔離されたネットワーク、または運用上のニーズによりトラフィックをクラウドサービスに送信できない場合に引き続き重要です。防衛請負業者、中央銀行、および重要インフラ事業者は、ローカルに展開された可視性ツールを必要とする場合があります。ExtraHopは2026年8月に、ラインレートでのデータセンタートラフィック分析のための400 Gbps RevealXセンサーを導入しました。[4] この発表は、大容量の暗号化されたエストウエストトラフィックの継続的なカバレッジに対する需要を反映しています。大企業は、コアデータセンターにローカルセンサーを使用しながら、リモートサイトとユーザーアクセスにはクラウド検査を使用できます。クラウドとオンプレミスの展開は、したがって同じセキュリティ設計の補完的な部分として機能できます。
アプリケーション別:脅威検出がリードし、漏洩検出がより速く拡大
脅威検出とネットワークセキュリティは2026年のアプリケーションセグメントの34.61%を占めました。このユースケースは、暗号化された接続内に隠されたコマンド&コントロール活動、横方向移動、および侵入パターンをカバーします。従来の侵入検知ツールは現代の環境ではペイロードコンテンツを確認できない場合があるため、これは引き続き中心的な役割を担っています。ネットワーク由来のシグナルにより、チームは異常なタイミング、宛先、プロトコル動作、およびトラフィック量を特定できます。こアプリケーションが保有する暗号化トラフィック分析市場シェアは、コアセキュリティオペレーションにおけるその役割を反映しています。また、調査やパフォーマンス保証などの関連機能の基盤も提供します。
暗号化データ漏洩検出は2027年から2032年にかけてCAGR 18.29%で成長すると予測されています。このニーズは、従業員による外部AIサービスの使用と、暗号化されたセッションを介した機密情報の転送に関連しています。ExtraHopは2026年3月に、そのプラットフォームアップデートがAIエージェントトラフィックへの可視性をサポートし、不正な移動と権限昇格を特定すると述べました。Gigamonは、トラフィックの復号化を必要とせずに、GigaVUE 6.12リリースで暗号化インベントリと非推奨の暗号スイート識別を追加しました。[5] これらの機能は、漏洩検出とともにコンプライアンス監視をサポートします。ベンダーは、分類、調査、および暗号化ポスチャ機能を単一ライセンスの下でパッケージ化することが増えています。
組織規模別:大企業がリードし、中小企業はクラウド提供を通じてアクセスを獲得
大企業は2026年の組織規模セグメントの68.71%を占めました。そのネットワーク量、マルチクラウド運用、およびコンプライアンス義務により、継続的な可視性は重要なセキュリティ要件となっています。これらの組織はまた、暗号化トラフィック分析をより広範な検出・対応プログラムと接続するためのリソースを持っています。大規模なユーザー環境は、通常のトラフィックパターンを確立するためのより多くのテレメトリを生成します。これにより、検出モデルが慎重に調整された場合、行動監視の有効性が向上する可能性があります。暗号化トラフィック分析業界は、この顧客グループに強く根ざしています。
中小企業は2027年から2032年にかけてCAGR 17.29%で拡大すると予測されています。クラウドネイティブプラットフォームにより、以前は高度なネットワーク分析の採用を困難にしていたアプライアンス投資と専門スタッフの必要性が軽減されます。バンドルされたSASEサブスクリプションは、リモートアクセスセキュリティとともに暗号化トラフィック機能を提供できます。これにより、個別の調達プロセスの必要性が軽減されます。小規模な組織では、トラフィックベースラインが限られている場合があり、行動モデルの調整が複雑になる可能性があります。マネージドサービスは、顧客が技術を独立して運用できない場合により適切なオプションを提供できます。これにより、小規模な購入者にとって暗号化トラフィック分析市場へのアクセスが拡大します。

エンドユーザー別:BFSIが需要を支え、ヘルスケアおよびライフサイエンスが最速で拡大
BFSIは2026年のエンドユーザー収益の29.84%を占めました。金融機関は大量の機密取引を処理し、詐欺、侵入、およびデータ損失に対するレジリエンスを維持する必要があります。継続的な監視はPCI DSSの義務とより広範な運用レジリエンスの実践をサポートします。これにより、暗号化されたネットワーク可視性は任意の機能ではなく、コンプライアンスおよびセキュリティ要件となります。BFSIの購入者はまた、特権アクセスとクラウド接続アプリケーションを保護するためにこの技術を使用します。このセグメントは、暗号化トラフィック分析市場に安定した需要基盤を提供します。
ヘルスケアおよびライフサイエンス業界は2027年から2032年にかけてCAGR 19.37%で拡大すると予測されています。2025年1月のHIPAAセキュリティ規則提案は、転送中の電子的に保護された医療情報の暗号化に追加的な焦点を当てました。ヘルスケアプロバイダーおよび関連組織は、セキュリティ監視と臨床および個人情報の保護のバランスを取る必要があります。政府機関は、連邦ゼロトラストガイダンスに沿った高精度の暗号化トラフィックテレメトリに関連するニーズを持っています。ITおよび通信ユーザーは、暗号化チャネルを介したインフラ管理トラフィックと特権アクセスを監視します。小売および製造ユーザーも、暗号化されたコマンド&コントロールトラフィックがより一般的なセキュリティ上の懸念となるにつれて、これらのツールを採用しています。
地域分析
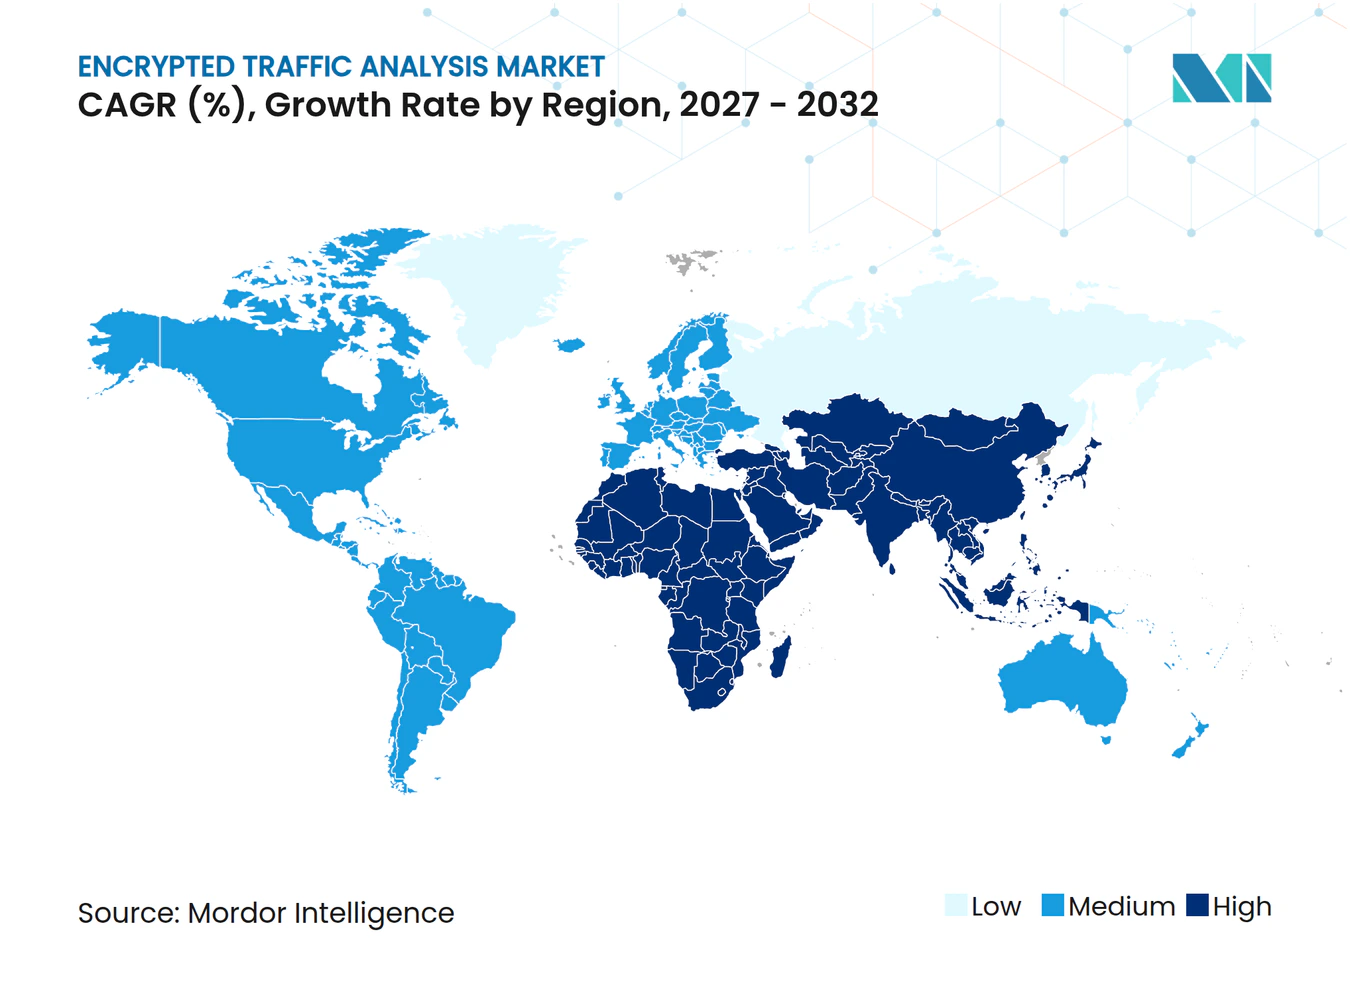
北米は2026年の暗号化トラフィック分析市場シェアの38.66%を占めました。この地域には、規制対象の金融機関、連邦機関、クラウドインフラ、および大規模なセキュリティ購入者が高度に集中しています。SASEおよびTIC 3.0に関するCISAのガイダンスは、TLSのブレークアンドインスペクトが適切でない場合の代替手段として、AIベースの暗号化トラフィック分析を論じています。これにより、普遍的な復号化なしに可視性を必要とするセキュリティプログラムに対して、明確な公共部門の参照点が提供されます。北米のベンダーはまた、政府機関や大企業との地域的な関係から恩恵を受けています。
アジア太平洋地域は2027年から2032年にかけてCAGR 18.22%で拡大すると予測されています。地域の需要は、5Gトラフィック、クラウドの拡大、および管轄区域内分析を優先するデータローカライゼーション要件によって支えられています。インドは、ヘルスケア、金融サービス、およびeコマースの組織が保護されたデータフローへの注力を高めるにつれて機会を提供しています。中国の暗号化法およびサイバーセキュリティ要件も、暗号化トラフィックツールの展開方法に影響を与えています。日本の積極的なサイバー防衛政策は、セキュリティ監視のための別の制度的環境を生み出しています。これらの要件は、北米でより普及しているSASE主導の採用パターンとは異なります。
ヨーロッパは、重要インフラ事業者間のセキュリティ監視と適時のインシデント報告に関するNIS2要件によって形成されています。プライバシー規則により、ローカル制御、透明性、および選択的検査が重要な製品機能となっています。Zscalerは2026年9月に、ドイツのBSI要件がそのプラットフォームの追加TLS検査証明書オプションに影響を与えたと述べました。[6] これは、地域のコンプライアンス要件がプラットフォーム設計に影響を与える方法を示しています。中東は、デジタルインフラプログラムおよび国家AI戦略とともにサイバーセキュリティ能力を構築しています。南米、アフリカ、および小規模市場は依然として初期段階にあり、クラウド密度とセキュリティ要件が高まるにつれて、金融セクターの規制当局と通信プロバイダーが重要な購入者となる可能性があります。これらの条件は、暗号化トラフィック分析市場の対応可能な基盤を広げます。
競合環境
市場集中度
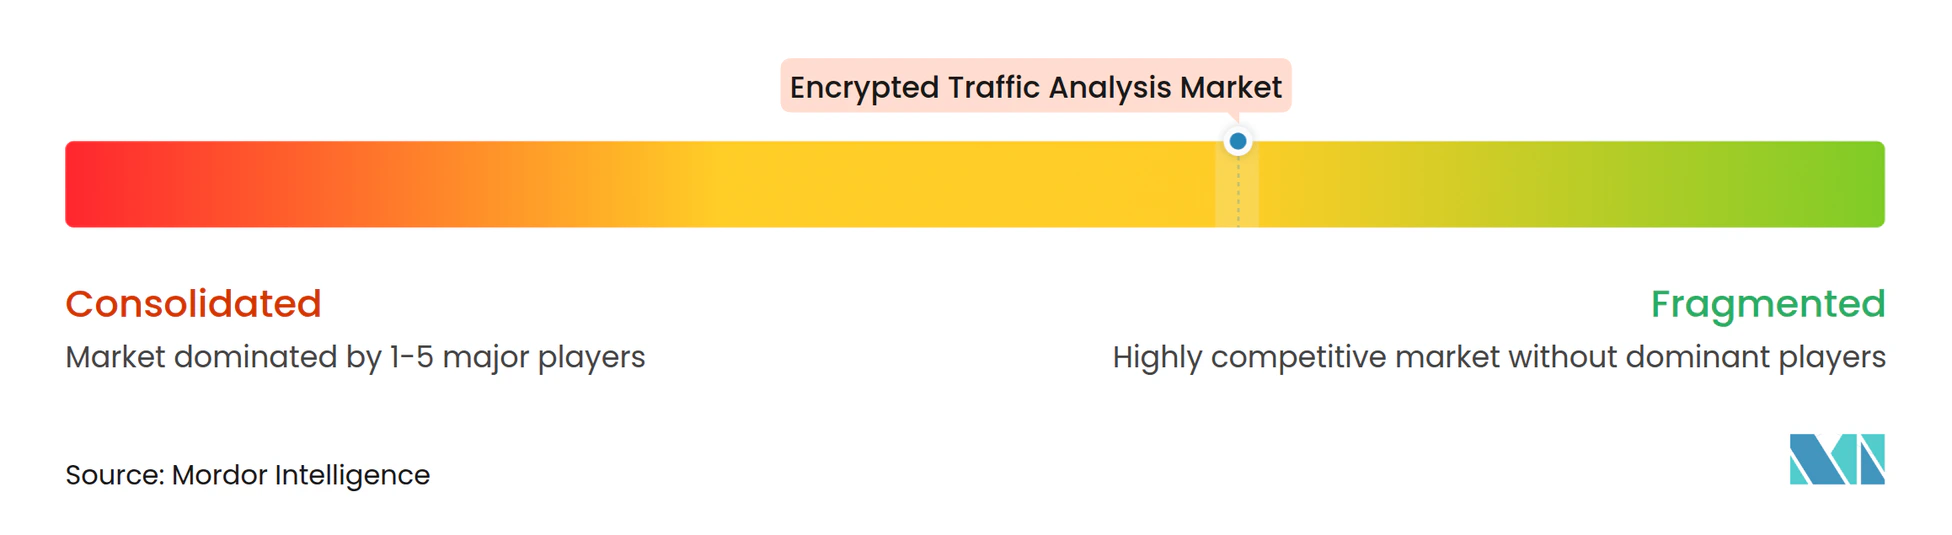
暗号化トラフィック分析市場は、単一のベンダーがすべての展開モデルとアプリケーションにわたってリードしているわけではないため、中程度に断片化されています。Cisco、Palo Alto Networks、およびFortinetは、ExtraHop、Vectra AI、Corelight、GigamonなどのネットワークDRスペシャリストと競合しています。Zscalerおよびその他のクラウド提供型セキュリティプロバイダーは、より広範なゼロトラストアクセスプラットフォーム内に分析を組み込んでいます。この構造により、顧客は統合セキュリティスイートと専門的なネットワーク可視性ツールの間で選択できます。主な競争上の問題は、行動検出、ワークフロー統合、および展開の柔軟性へとシフトしています。
ExtraHopの2026年8月のRevealX向け400 Gbpsセンサーは、大容量データセンタートラフィックのラインレート可視性に対応するベンダーの例です。GigamonのGigaVUE 6.12リリースは、復号化なしに暗号化インベントリ、非推奨の暗号スイート識別、およびポスト量子暗号検証を追加しました。Zscalerは2026年9月に、ベータ版でポスト量子TLS検査と、復号化できないエンドポイント向けのJA4フィンガープリンティングを追加しました。これらの動きは、より高いトラフィックカバレッジ、ペイロード非依存検出、および暗号化認識を組み合わせています。また、ベンダーを選択する際に、セキュリティオペレーションセンターのワークフローとの統合がより重要になっています。
プライバシーを保護する監視は、特にヨーロッパの規制対象セクターにおいて、暗号化トラフィック分析市場の重要な要件です。運用技術および医療機器は、証明書ベースの検査をサポートしない可能性があるため、別の機会となっています。ポスト量子暗号ポスチャ監視は、組織が脆弱な暗号を特定し、プロトコル移行に備えるにつれて関連性が高まっています。暗号化トラフィック分析市場は、大規模なラベル付きトラフィックデータセットと成熟したAIモデルを持つプロバイダーを優遇する可能性があり、この優位性はベンダーが明確な証拠を提示し、既存の対応プロセスに適合し、機密トラフィックメタデータが処理される場所について顧客に適切な制御を与えることができる場合に最も強くなります。
暗号化トラフィック分析業界リーダー
-
Cisco Systems, Inc.
-
Gigamon Inc.
-
NETSCOUT Systems, Inc.
-
Keysight Technologies, Inc.
-
Palo Alto Networks, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
最近の業界動向
- 2026年9月:ZscalerはZenithLive 2026でベータ版のポスト量子暗号TLS検査を導入し、PQC対PQC、クラシック対PQC、PQC対クラシックのトラフィック全体でリアルタイム検査とポリシー適用を伴うハイブリッドML-KEMおよびDH鍵交換をサポートしました。このアップデートでは、OTコントローラーや医療機器を含む復号化できないエンドポイント向けのJA4暗号化トラフィックフィンガープリンティングも追加され、平文アクセスなしに行動アラートが可能となり、ExtraHopおよびVectra AIとのNDR統合がAWS S3環境で一般提供されました。
- 2026年8月:ExtraHopはRevealX向け400 Gbpsセンサーをデビューさせました。これは、ラインレートでエンタープライズデータセンタートラフィックを分析する初のNDRプラットフォームです。このセンサーは、密な暗号化されたエストウエストフローを継続的に分析して横方向移動とリビングオフザランド活動を露見させ、オープンAPIを介してエージェント型SOCツールがアドレス可能なライブセマンティックマップにトラフィックを構造化します。
- 2026年6月:CISAは「ゼロトラストへの道、現代のTIC 3.0ソリューションにおけるセキュアアクセスサービスエッジの活用」を公開し、TLS/SSLのブレークアンドインスペクトはもはや普遍的に推奨されるソリューションではないと正式に宣言し、AIベースおよびMLベースの暗号化トラフィック分析を連邦標準として承認し、民間行政機関が暗号化トラフィックメタデータを含む高精度テレメトリを維持することを義務付けました。
- 2026年3月:暗号化クライアントハローがRFC 9849として標準化され、TLS 1.3ハンドシェイクのSNIフィールドが暗号化されました。NGINX 1.29.4は2026年2月にネイティブECHサポートを搭載し、OpenSSLは次期4.0リリーでのECHを発表し、パッシブ暗号化トラフィック検査ツールが利用できる観測可能なメタデータを狭め、AI推論ベースの検出の採用を加速させました。
世界の暗号化トラフィック分析市場レポートの範囲
暗号化トラフィック分析市場には、基礎となるコンテンツを必ずしも復号化することなく、暗号化されたネットワークトラフィックを監視・分析して脅威、異常な動作、ポリシー違反、および潜在的なデータ漏洩を特定するセキュリティソフトウェア、プラットフォーム、およびサービスが含まれます。このようなソリューションは一般的に、トラフィックメタデータ、行動分析、人工知能、および機械学習を適用して、暗号化されたTLS/SSLおよびその他のネットワークフロー全体の可視性を向上させます。
暗号化トラフィック分析市場レポートは、コンポーネント(ソリューション、サービス)、展開モード(オンプレミス、クラウド)、アプリケーション(脅威検出とネットワークセキュリティ、暗号化データ漏洩検出、アプリケーションおよびトラフィック分類、ネットワークパフォーマンスおよびアプリケーション保証、暗号化ポスチャおよびコンプライアンス監視、脅威調査およびフォレンジクス、その他のアプリケーション)、組織規模(大企業、中小企業)、エンドユーザー(銀行・金融サービス・保険(BFSI)、ヘルスケアおよびライフサイエンス、政府および公共行政、ITおよび通信、その他のエンドユーザー)、地域(北米、南米、ヨーロッパ、アジア太平洋、中東、アフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
| ソリューション |
| サービス |
| オンプレミス |
| クラウド |
| 脅威検出とネットワークセキュリティ |
| 暗号化データ漏洩検出 |
| アプリケーションおよびトラフィック分類 |
| ネットワークパフォーマンスおよびアプリケーション保証 |
| 暗号化ポスチャおよびコンプライアンス監視 |
| 脅威調査およびフォレンジクス |
| その他のアプリケーション |
| 大企業 |
| 中小企業 |
| 銀行・金融サービス・保険(BFSI) |
| ヘルスケアおよびライフサイエンス |
| 政府および公共行政 |
| ITおよび通信 |
| その他のエンドユーザー |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| その他の南米 | |
| ヨーロッパ | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| ロシア | |
| その他のヨーロッパ | |
| アジア太平洋 | 中国 |
| 日本 | |
| 韓国 | |
| インド | |
| その他のアジア太平洋 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| その他のアフリカ |
| コンポーネント別 | ソリューション | |
| サービス | ||
| 展開モード別 | オンプレミス | |
| クラウド | ||
| アプリケーション別 | 脅威検出とネットワークセキュリティ | |
| 暗号化データ漏洩検出 | ||
| アプリケーションおよびトラフィック分類 | ||
| ネットワークパフォーマンスおよびアプリケーション保証 | ||
| 暗号化ポスチャおよびコンプライアンス監視 | ||
| 脅威調査およびフォレンジクス | ||
| その他のアプリケーション | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| エンドユーザー別 | 銀行・金融サービス・保険(BFSI) | |
| ヘルスケアおよびライフサイエンス | ||
| 政府および公共行政 | ||
| ITおよび通信 | ||
| その他のエンドユーザー | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| その他の南米 | ||
| ヨーロッパ | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| ロシア | ||
| その他のヨーロッパ | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| 韓国 | ||
| インド | ||
| その他のアジア太平洋 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| その他のアフリカ | ||
レポートで回答される主要な質問
暗号化トラフィック分析市場の規模はどのくらいですか?
暗号化トラフィック分析市場規模は2026年に1.18 ビリオン 米ドルと評価されており、2027年の1.34 ビリオン 米ドルから2032年までに2.71 ビリオン 米ドに達すると推定され、予測期間(2027年〜2032年)中にCAGR 15.13%で成長します。
暗号化トラフィック分析の需要を促進しているものは何ですか?
暗号化トラフィック量の増加、ゼロトラストの採用、クラウドセキュリティの展開、および定常的な復号化なしに脅威を検出する必要性が需要を支えています。
暗号化トラフィック分析の収益をリードしているコンポーネントはどれですか?
ソリューションは2026年に71.23%のシェアでコンポーネントセグメントをリードしており、プラットフォームライセンスとセキュリティオペレーションツールとの統合によって支えられています。
暗号化トラフィック分析に最も広く使用されている展開モデルはどれですか?
クラウド展開は2026年に68.93%を占め、2032年までにCAGR 17.62%で拡大すると予測されています。
最も強い拡大が予測されているエンドユーザーセグメントはどれですか?
ヘルスケアおよびライフサイエンスは、セキュリティおよびコンプライアンス要件に支えられ、2032年までにCAGR 19.37%で拡大すると予測されています。
最も速い拡大が予測されている地域はどこですか?
アジア太平洋地域は、5Gトラフィック、クラウド投資、およびデータローカライゼーション要件に支えられ、2032年までにCAGR 18.22%で拡大すると予測されています。