
Tamanho e Participação do Mercado de Detecção e Resposta de Rede Gerenciada
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
| Tamanho do Mercado (2027) | 8.86 Bilhões de dólares |
| Tamanho do Mercado (2032) | 22.58 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 20.58 % |
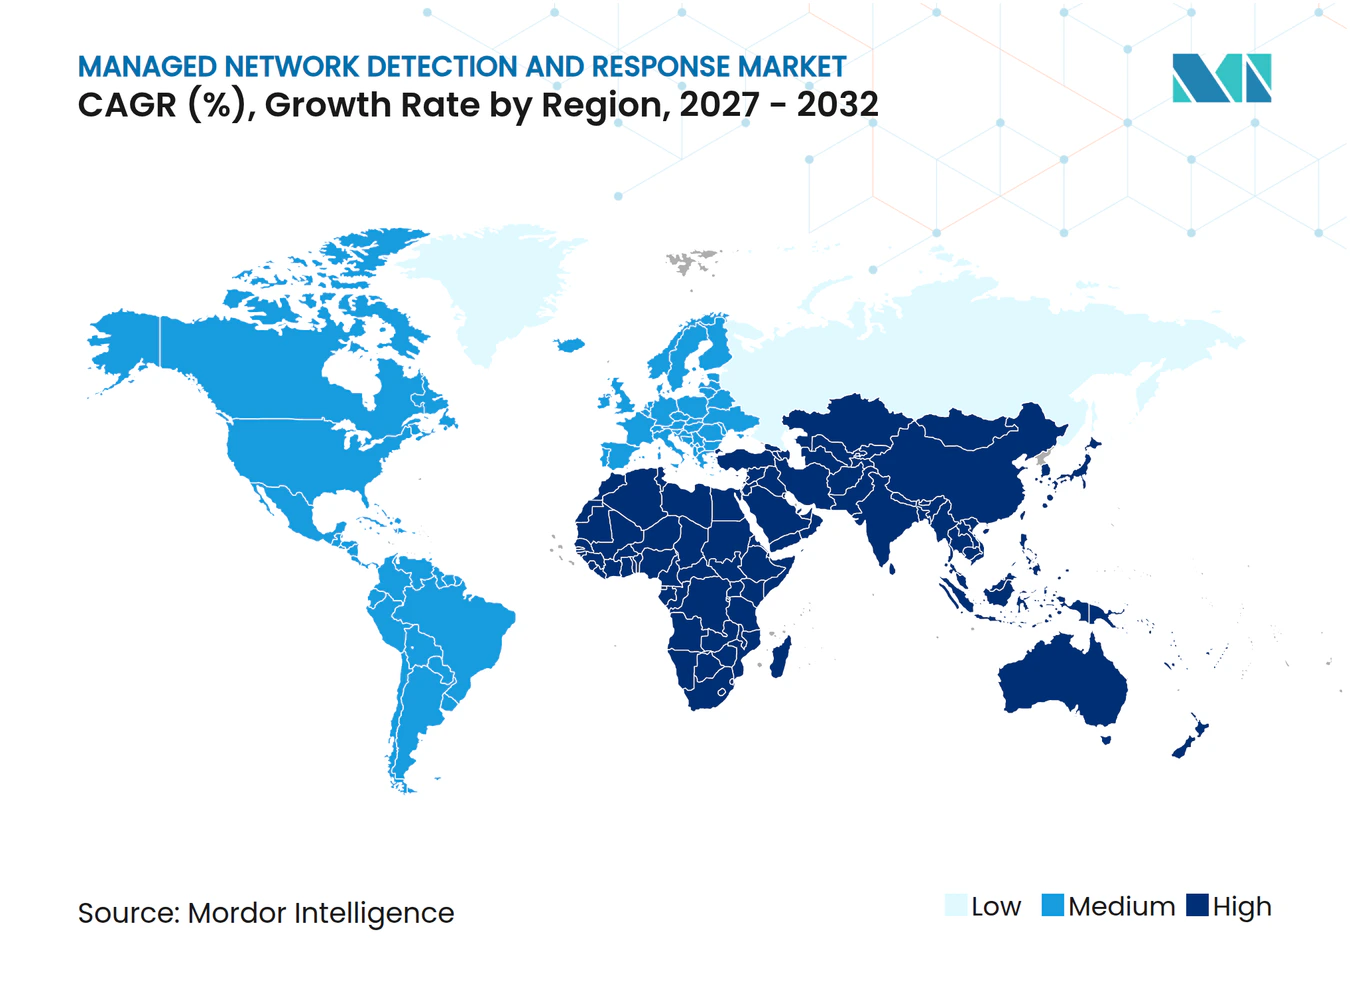
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Detecção e Resposta de Rede Gerenciada por Mordor Intelligence
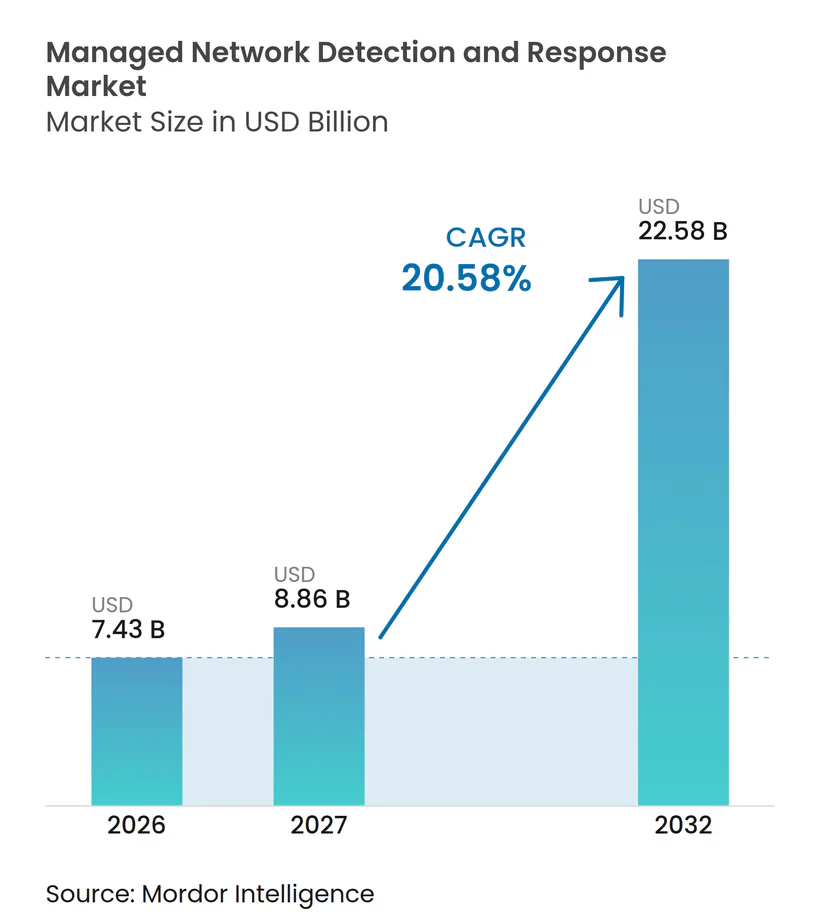
O tamanho do mercado de detecção e resposta de rede gerenciada está projetado para expandir de 7,43 bilhões de USD em 2026 para 8,86 bilhões de USD em 2027, e para 22,58 bilhões de USD até 2032, registrando um CAGR de 20,58% de 2027 a 2032. O aumento dos custos de violações e a necessidade de monitoramento contínuo deslocaram a detecção gerenciada de uma aquisição tecnológica discricionária para um requisito operacional. A IBM reportou um custo médio global de violação de 4,99 bilhões de USD em 2026, enquanto organizações que utilizam extensivamente inteligência artificial e automação de segurança reportaram um custo médio de 4,00 bilhões de USD, em comparação com 5,93 bilhões de USD para organizações sem essas capacidades. O mercado de detecção e resposta de rede gerenciada também se beneficia do aumento de ataques contra aplicações voltadas ao público, da atividade de ransomware e de um maior volume de vulnerabilidades divulgadas. Os compradores avaliam cada vez mais os provedores com base na capacidade analítica, na confiabilidade da resposta e na capacidade de utilizar automação mantendo supervisão clara. Isso coloca os provedores estabelecidos com ampla telemetria, entrega de serviços confiável e modelos operacionais prontos para conformidade em uma posição mais forte.
Principais Conclusões do Relatório
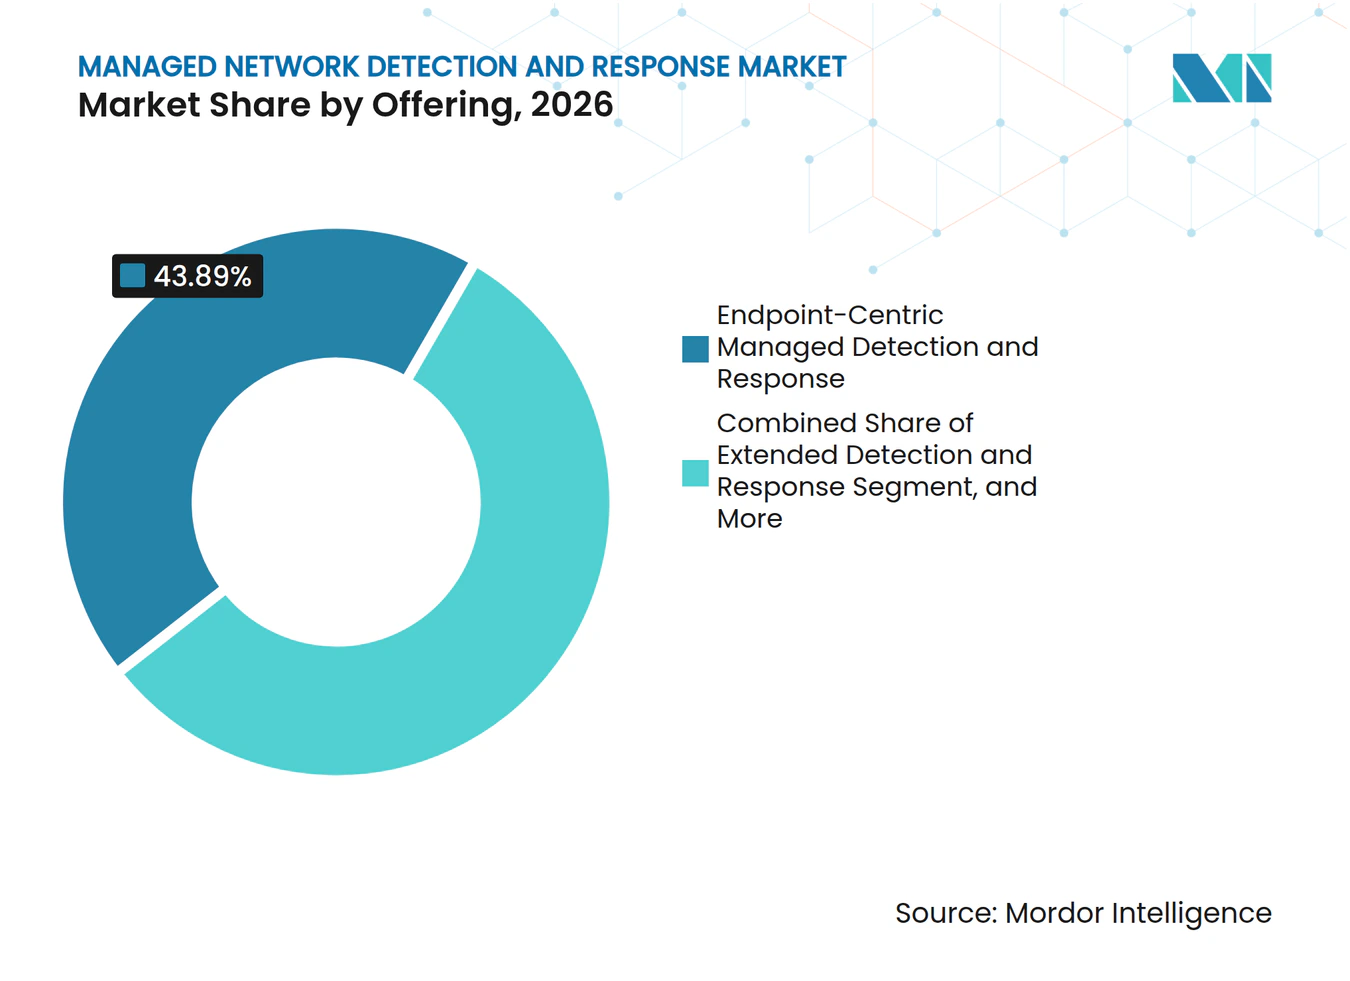
- Por oferta, a detecção e resposta gerenciada centrada em endpoints deteve 43,89% da participação do mercado de detecção e resposta de rede gerenciada em 2026, enquanto o XDR Gerenciado está projetado para expandir a um CAGR de 21,06% até 2032.
- Por modelo de serviço, os Serviços Totalmente Gerenciados detiveram 38,64% da participação de receita em 2026, enquanto os Serviços Co-Gerenciados estão projetados para crescer a um CAGR de 21,13% até 2032.
- Por modo de implantação, a implantação baseada em nuvem representou 66,38% da receita em 2026 e está projetada para expandir a um CAGR de 21,22% até 2032.
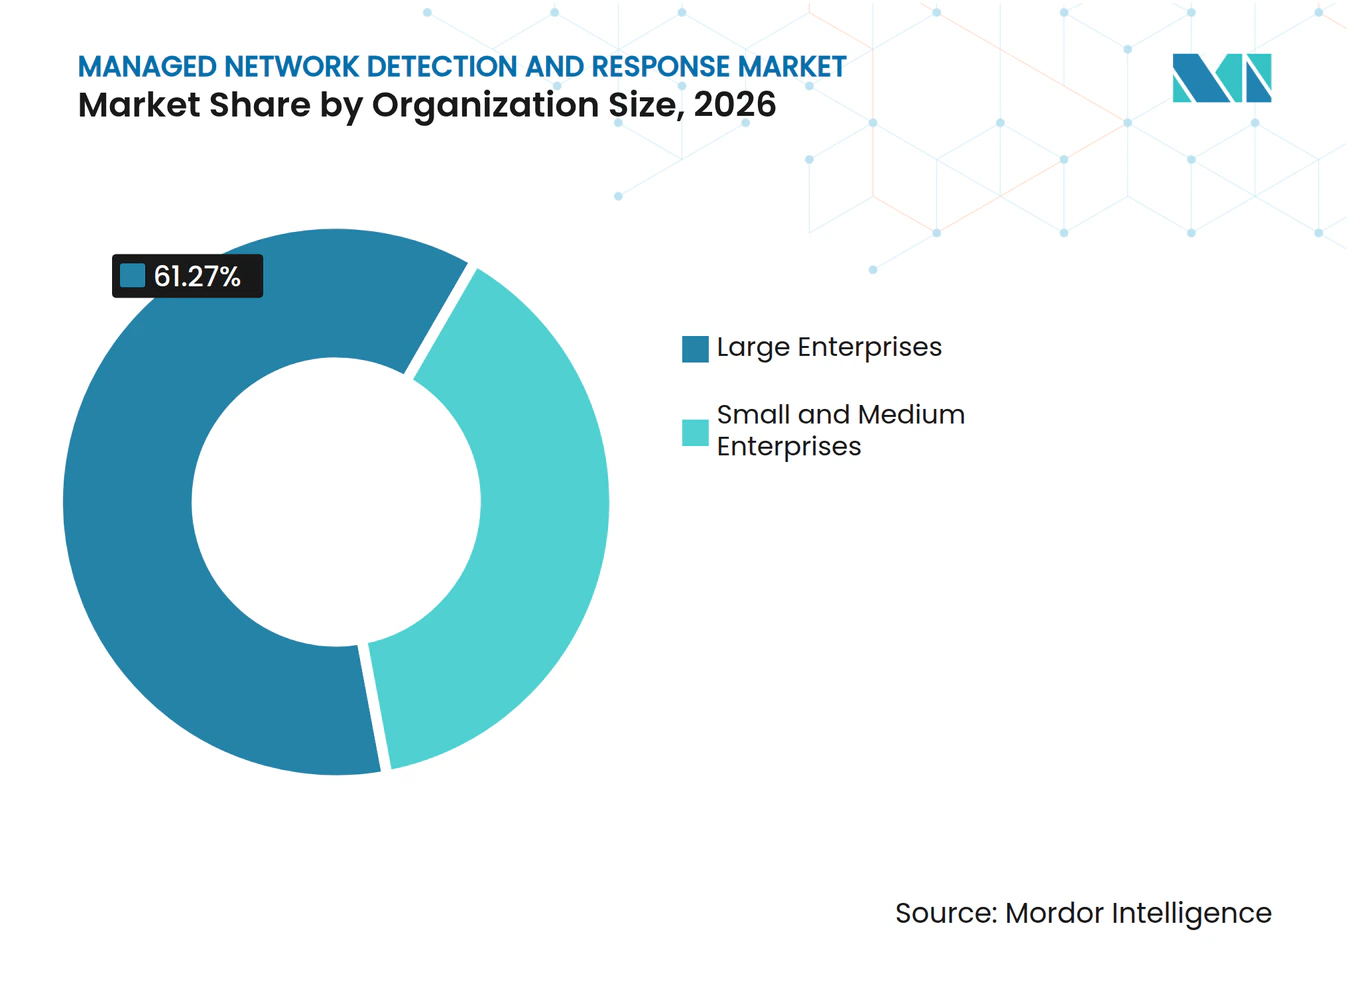
- Por tamanho de organização, as grandes empresas detiveram 61,27% da participação de receita em 2026, enquanto as pequenas e médias empresas estão projetadas para expandir a um CAGR de 21,79% até 2032.
- Por setor do usuário final, o BFSI deteve 22,46% da participação de receita em 2026, enquanto a área de saúde está projetada para expandir a um CAGR de 21,27% até 2032.
- Por geografia, a América do Norte deteve 47,38% da participação de receita em 2026, enquanto a Ásia-Pacífico está projetada para expandir a um CAGR de 21,93% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão do CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Crescente Sofisticação dos Ataques Cibernéticos | +5.5% | Global | Curto prazo (≤ 2 anos) |
| Escassez de Talentos em Cibersegurança | +4.8% | Global, mais aguda na Ásia-Pacífico e no Oriente Médio e África | Médio prazo (2-4 anos) |
| Expansão dos Mandatos de Conformidade Regulatória | +4.2% | América do Norte e Europa, com extensão à Ásia-Pacífico | Médio prazo (2-4 anos) |
| Requisitos de Ciberseguro e Créditos de Prêmio | +3.1% | América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Convergência de OT e IoT Ampliando a Superfície de Ataque | +2.2% | Ásia-Pacífico e América do Norte, com extensão ao Oriente Médio e África | Médio prazo (2-4 anos) |
| Automação de SOC Habilitada por IA Reduzindo a Barreira de Entrada | +1.9% | Global | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Crescente Sofisticação dos Ataques Cibernéticos
Os agentes de ameaças estão utilizando inteligência artificial para acelerar o reconhecimento, testar vulnerabilidades e coordenar atividades de ransomware. A IBM reportou um aumento de 44% nos ataques que exploram vulnerabilidades em aplicações voltadas ao público em 2025, destacando a rapidez com que uma fraqueza pode se tornar uma exposição ativa. A IBM também reportou que os grupos ativos de ransomware aumentaram 49% em relação ao ano anterior durante 2025. Essas condições reduzem o tempo disponível para que as equipes internas identifiquem, investiguem e contenham um incidente. O mercado de detecção e resposta de rede gerenciada se beneficia porque os provedores podem manter monitoramento contínuo e processos de resposta estruturados que muitas organizações não conseguem contratar internamente. Os provedores que conseguem combinar triagem automatizada com revisão analítica responsável estão mais bem posicionados para apoiar clientes que enfrentam ameaças rápidas e persistentes.
Escassez de Talentos em Cibersegurança
A escassez de profissionais de cibersegurança continua sendo um impulsionador direto para o monitoramento e a resposta terceirizados. O mercado de detecção e resposta de rede gerenciada atende a essa necessidade fornecendo aos clientes acesso a analistas treinados e procedimentos operacionais estabelecidos, sem exigir que cada organização construa um centro de operações de segurança interno completo. Isso pode ser especialmente relevante para organizações que precisam de cobertura ininterrupta, mas não conseguem manter múltiplos turnos de especialistas. Os provedores de serviços ainda precisam competir pelas mesmas pessoas qualificadas, o que aumenta o valor de fluxos de trabalho eficientes e da retenção de analistas.
Expansão dos Mandatos de Conformidade Regulatória
Os requisitos regulatórios estão aumentando a necessidade de detecção contínua, resposta documentada e supervisão clara de terceiros. O Regulamento de Resiliência Operacional Digital da União Europeia entrou em vigor em 17 de janeiro de 2025 e estabelece requisitos de resiliência operacional digital para entidades financeiras. Esses requisitos tornam o monitoramento contínuo de segurança mais relevante para organizações financeiras que precisam de evidências de controles e processos de tratamento de incidentes. O mercado de detecção e resposta de rede gerenciada se beneficia dessa demanda, pois os provedores podem oferecer monitoramento, suporte a incidentes, relatórios e registros retidos dentro de um modelo de serviço definido. Os compradores também precisam avaliar se as operações de seu provedor atendem aos requisitos aplicáveis de residência de dados e de risco de terceiros. Contratos que incluem suporte a auditorias e relatórios podem proporcionar receita mais previsível do que projetos de segurança de curto prazo.
Requisitos de Ciberseguro e Créditos de Prêmio
A subscrição de ciberseguros está tornando os controles de segurança uma parte mais direta das decisões de compra. A Delinea reportou que 53% das apólices de ciberseguro exigiam um plano formal de detecção de ameaças e resposta a incidentes em 2025, ante 40% no ano anterior.[1] Esse requisito apoia a adoção entre organizações que, de outra forma, poderiam adiar investimentos em monitoramento contínuo. Um serviço de detecção gerenciada pode ajudar um solicitante a demonstrar que possui um processo definido para identificar e tratar ameaças. O efeito comercial é mais forte quando as seguradoras verificam a presença de controles de detecção de endpoints, detecção gerenciada ou detecção estendida durante a subscrição. Isso desloca parte da justificativa de compra da melhoria voluntária para a elegibilidade e o gerenciamento de riscos.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão do CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Alto Custo Total de Propriedade para Pequenas e Médias Empresas | -1.5% | Global, mais pronunciado na América do Sul e no Sudeste Asiático | Curto prazo (≤ 2 anos) |
| Restrições de Soberania de Dados Transfronteiriços | -1.0% | Europa, núcleo da Ásia-Pacífico, com extensão ao Oriente Médio e África | Médio prazo (2-4 anos) |
| Risco de Falsos Positivos e Fadiga de Alertas | -0.8% | Global | Curto prazo (≤ 2 anos) |
| Pontos Cegos de IoT e Dispositivos Médicos Não Gerenciados | -0.5% | Ásia-Pacífico e América do Norte | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Alto Custo Total de Propriedade para Pequenas e Médias Empresas
As pequenas e médias empresas frequentemente reconhecem o valor da detecção gerenciada, mas enfrentam orçamentos tecnológicos restritos. As taxas mensais de serviço competem com custos de pessoal, software, conformidade e operações, mesmo quando a organização tem exposição clara ao risco cibernético. O mercado de detecção e resposta de rede gerenciada pode, portanto, enfrentar adoção mais lenta entre organizações com menos de 50 funcionários. O serviço pode custar menos do que estabelecer um centro de operações de segurança interno completo, mas as decisões de aquisição frequentemente se baseiam nos gastos mensais imediatos. Os compradores também podem ter dificuldade em comparar níveis de serviço quando os fornecedores utilizam diferentes modelos de precificação de cobertura, resposta e endpoints. Isso cria a necessidade de ofertas transparentes que expliquem o que o monitoramento contínuo e o suporte à remediação incluem.
Restrições de Soberania de Dados Transfronteiriços
Os requisitos de residência de dados podem limitar a forma como os provedores coletam, armazenam e analisam a telemetria de segurança entre fronteiras. Clientes regulamentados podem precisar de garantias de que registros, registros de incidentes e dados de suporte permaneçam em jurisdições específicas. Isso pode aumentar as necessidades de infraestrutura e pessoal para provedores que atendem a múltiplas regiões. O mercado de detecção e resposta de rede gerenciada deve, portanto, adaptar-se à hospedagem local, às operações de resposta locais e às práticas de tratamento de dados específicas de cada cliente. A questão é particularmente relevante na Europa e em partes da Ásia-Pacífico, onde os requisitos de soberania influenciam a seleção de fornecedores. Isso pode reduzir o número de provedores capazes de competir por contas regulamentadas.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Oferta:
Telemetria de Endpoints Ancora a Receita enquanto o XDR Amplia o EscopoA detecção e resposta gerenciada centrada em endpoints deteve 43,89% da receita do segmento de oferta em 2026. A telemetria de endpoints permanece central porque ajuda os analistas a reconstruir a atividade em dispositivos onde muitos ataques começam ou deixam evidências. Ela pode mostrar processos suspeitos, atividade persistente, uso de credenciais e tentativas de movimentação lateral. A detecção e resposta gerenciada centrada em rede aborda lacunas de visibilidade que a cobertura exclusiva de endpoints pode deixar em aberto, particularmente onde padrões de tráfego incomuns precisam de investigação. A detecção gerenciada centrada em nuvem está ganhando relevância à medida que as organizações movem mais cargas de trabalho e dados para ambientes de nuvem. A detecção gerenciada de OT e IoT desempenha um papel menor, mas importante, onde sistemas operacionais se conectam com redes corporativas.
O XDR Gerenciado está projetado para expandir a um CAGR de 21,06% de 2027 a 2032. Ele combina sinais de endpoints, redes, plataformas de nuvem, identidades e sistemas de e-mail dentro de um serviço gerenciado coordenado. Isso pode reduzir o ônus prático de investigar alertas separados em várias ferramentas de segurança. A CISA destacou a necessidade de reduzir a exposição de sistemas voltados à internet após atividade maliciosa afetar mais de 100 entidades do setor de água e esgoto dos Estados Unidos em julho de 2026.[2] O evento ilustra por que organizações com tecnologia operacional precisam de visibilidade que se estenda além dos endpoints convencionais. Os provedores que conseguem relacionar essas fontes de dados em uma investigação compreensível provavelmente serão mais relevantes para ambientes de clientes complexos.



Por Modelo de Serviço:
Serviços Totalmente Gerenciados Lideram enquanto o Co-Gerenciado Captura o CrescimentoOs Serviços Totalmente Gerenciados representaram 38,64% do segmento de modelo de serviço em 2026. Esse modelo é útil para organizações que precisam de uma equipe externa para executar processos de monitoramento, investigação e resposta quando a capacidade interna de segurança é limitada. É particularmente relevante para organizações de médio porte que precisam gerenciar tecnologia, conformidade e resposta a incidentes com equipes reduzidas. A Caça a Ameaças Gerenciada adiciona uma capacidade de busca ativa para compradores preocupados com ameaças que possam ter evitado a detecção inicial. A Resposta a Incidentes e Remediação Gerenciada concentra-se no período após a validação de uma ameaça, quando a organização precisa contê-la e restaurar as operações. O SOC como Serviço Gerenciado fornece ao mercado de detecção e resposta de rede gerenciada uma estrutura operacional terceirizada para organizações que preferem operações de segurança baseadas em assinatura.
Os Serviços Co-Gerenciados estão projetados para expandir a um CAGR de 21,13% de 2027 a 2032. Grandes organizações frequentemente mantêm equipes internas estabelecidas, mas precisam de ajuda com cobertura fora do horário comercial, investigações especializadas ou períodos de alto volume de incidentes. Esse arranjo permite que o cliente mantenha as ferramentas existentes e a responsabilidade interna enquanto adiciona capacidade externa. Também torna a qualidade do serviço e a integração importantes, pois o provedor deve trabalhar dentro dos processos operacionais do cliente. Transferências eficientes, gerenciamento compartilhado de casos e procedimentos claros de escalonamento são necessários para que esse modelo funcione bem. O mercado de detecção e resposta de rede gerenciada continuará a recompensar os provedores que conseguem apoiar tanto a terceirização completa quanto os modelos operacionais colaborativos.
Por Modo de Implantação:
Dominância da Nuvem Sustentada por Vantagens de Arquitetura e InteligênciaA implantação baseada em nuvem deteve 66,38% do segmento de modo de implantação em 2026. A entrega em nuvem reduz a necessidade de os clientes adquirirem e manterem infraestrutura de segurança dedicada no local. Também pode facilitar a adição de cobertura para novos usuários, dispositivos e cargas de trabalho à medida que uma organização muda. Os ambientes híbridos permanecem importantes para empresas que operam sistemas legados ao lado de aplicações em nuvem. As implantações no local continuam sendo relevantes para defesa, bancos centrais, infraestrutura crítica e outros ambientes onde sistemas isolados ou controles de dados limitam a transferência de registros para sistemas externos. No mercado de detecção e resposta de rede gerenciada, as decisões de implantação permanecem vinculadas à arquitetura, às obrigações regulatórias e à tolerância ao risco.
A implantação baseada em nuvem está projetada para expandir a um CAGR de 21,22% de 2027 a 2032. Os provedores podem usar plataformas de nuvem para melhorar os serviços em uma grande base de clientes, inclusive por meio de aprendizado operacional compartilhado e conteúdo de detecção atualizado. Isso não elimina a necessidade de controles específicos para cada cliente, pois cada ambiente possui sistemas, usuários e riscos de negócios diferentes. A entrega em nuvem é mais atraente quando o provedor pode demonstrar segurança confiável, tratamento claro de dados e implementação rápida. Para os compradores, o valor frequentemente está vinculado ao acesso contínuo a melhorias, em vez de uma instalação única de plataforma. Isso confere aos serviços baseados em nuvem uma posição forte à medida que as organizações adicionam cargas de trabalho em nuvem e buscam modelos operacionais mais simples.
Por Tamanho de Organização:
Grandes Empresas Ancora a Receita enquanto as PMEs AceleramAs grandes empresas detiveram 61,27% do segmento de tamanho de organização em 2026. Seus requisitos de detecção gerenciada são frequentemente amplos porque operam ambientes multinuvem, grandes frotas de dispositivos, sistemas de identidade complexos e unidades de negócios regulamentadas. Esses compradores podem combinar monitoramento com inteligência de ameaças, gerenciamento de vulnerabilidades e contratos de resposta a incidentes dentro de acordos de serviço mais longos. Sua necessidade de trilhas de auditoria e procedimentos operacionais personalizados também apoia engajamentos de maior valor. As grandes empresas podem financiar uma cobertura mais abrangente, mas podem exigir integração com equipes internas e plataformas de segurança existentes. Isso torna a interoperabilidade técnica e a governança de serviços critérios de seleção importantes.
As pequenas e médias empresas estão projetadas para expandir a um CAGR de 21,79% de 2027 a 2032. Os requisitos de seguro e a oferta limitada de talentos especializados podem tornar o monitoramento terceirizado mais relevante para esse grupo. O modelo pode fornecer às organizações menores cobertura contínua sem exigir um centro de operações de segurança interno completo. No entanto, o serviço deve permanecer acessível e fácil de implementar para alcançar uma base de clientes mais ampla. Os provedores precisam limitar a complexidade de integração, explicar o escopo do suporte à resposta e manter um serviço confiável a preços mais baixos. O mercado de detecção e resposta de rede gerenciada tem uma oportunidade material nesse grupo quando os provedores combinam entrega padronizada com suporte humano útil.

Por Setor do Usuário Final:
BFSI Comanda a Participação enquanto a Área de Saúde AceleraO BFSI deteve 22,46% do segmento de setor do usuário final em 2026. As instituições financeiras lidam com dados valiosos e enfrentam tanto ameaças motivadas financeiramente quanto supervisão regulatória, o que torna o monitoramento contínuo um requisito central de segurança. Seus ambientes frequentemente incluem sistemas de pagamento, aplicações voltadas ao cliente, conexões com terceiros e acesso privilegiado que requerem controle rigoroso. Elas também precisam de evidências de que conseguem identificar e responder a incidentes materiais de acordo com procedimentos definidos. Isso apoia a demanda por serviços de detecção gerenciada que possam fornecer análise contínua, investigação, relatórios e suporte durante um incidente. O segmento permanece importante para provedores com conhecimento em serviços financeiros e práticas de conformidade maduras.
A área de saúde está projetada para expandir a um CAGR de 21,27% de 2027 a 2032. A Trellix reportou 54,7 milhões de detecções em clientes de saúde em seu relatório de 2025 e afirmou que a saúde permaneceu o setor mais caro para violações de dados pelo 15º ano consecutivo. O relatório também documentou um aumento de 29% nas taxas de mortalidade hospitalar em hospitais afetados por ataques cibernéticos. Esses riscos tornam a detecção e a resposta relevantes tanto para a segurança do paciente quanto para a segurança da informação. Manufatura, governo, defesa, varejo, energia, serviços públicos, transporte e educação também requerem cobertura gerenciada adaptada aos seus sistemas específicos e obrigações regulatórias. Energia e serviços públicos têm uma necessidade adicional de monitoramento com consciência de OT à medida que as redes operacionais e empresariais se tornam mais conectadas.
Análise Geográfica
Mercado de Detecção e Resposta a Redes Gerenciadas da América do Norte
A América do Norte detinha 47,38% da participação no mercado de detecção e resposta a redes gerenciadas em 2026. A IBM identificou a América do Norte como a região mais atacada globalmente em 2025, respondendo por 29% do total de casos do X-Force, ante 24% no ano anterior. Os Estados Unidos são o principal centro de demanda da região, pois os setores regulamentados exigem visibilidade contínua e processos estruturados de resposta a incidentes. Empresas de serviços financeiros, saúde, infraestrutura crítica e tecnologia também possuem práticas maduras de aquisição de segurança.
Mercado de Detecção e Resposta a Redes Gerenciadas da Europa
A Europa continua sendo uma oportunidade significativa no mercado de detecção e resposta a redes gerenciadas, pois os requisitos regulatórios estão traduzindo obrigações de segurança em necessidades operacionais diárias. O DORA se aplica às entidades financeiras abrangidas em toda a União Europeia, enquanto o NIS2 estabelece responsabilidades de gestão de riscos e notificação de incidentes para as organizações cobertas. A região exige que os provedores gerenciem a residência de dados, a supervisão de terceiros e os relatórios aos clientes com cuidado. Essas condições podem favorecer provedores com operações locais e práticas de conformidade consolidadas.
Mercado de Detecção e Resposta a Redes Gerenciadas da APAC, MEA e América do Sul
O Japão tem relevância dentro da Ásia-Pacífico, à medida que as empresas buscam suporte gerenciado para operações de segurança e programas de detecção. A atividade de políticas nacionais e os investimentos empresariais em operações de segurança estão sustentando uma demanda mais ampla por serviços gerenciados.[3] O Oriente Médio, a África e a América do Sul continuam sendo mercados menores, mas oferecem espaço para serviços entregues na nuvem onde a demanda local está em desenvolvimento. A Arábia Saudita e os Emirados Árabes Unidos são apoiados por grandes programas de digitalização, enquanto África do Sul, Egito, Nigéria, Brasil e Argentina são oportunidades emergentes com diferentes níveis de maturidade. Provedores capazes de atender às expectativas locais de dados e serviços sem exigir grande infraestrutura inicial do cliente podem melhorar sua posição nessas regiões.
Cenário Competitivo
Concentração do Mercado
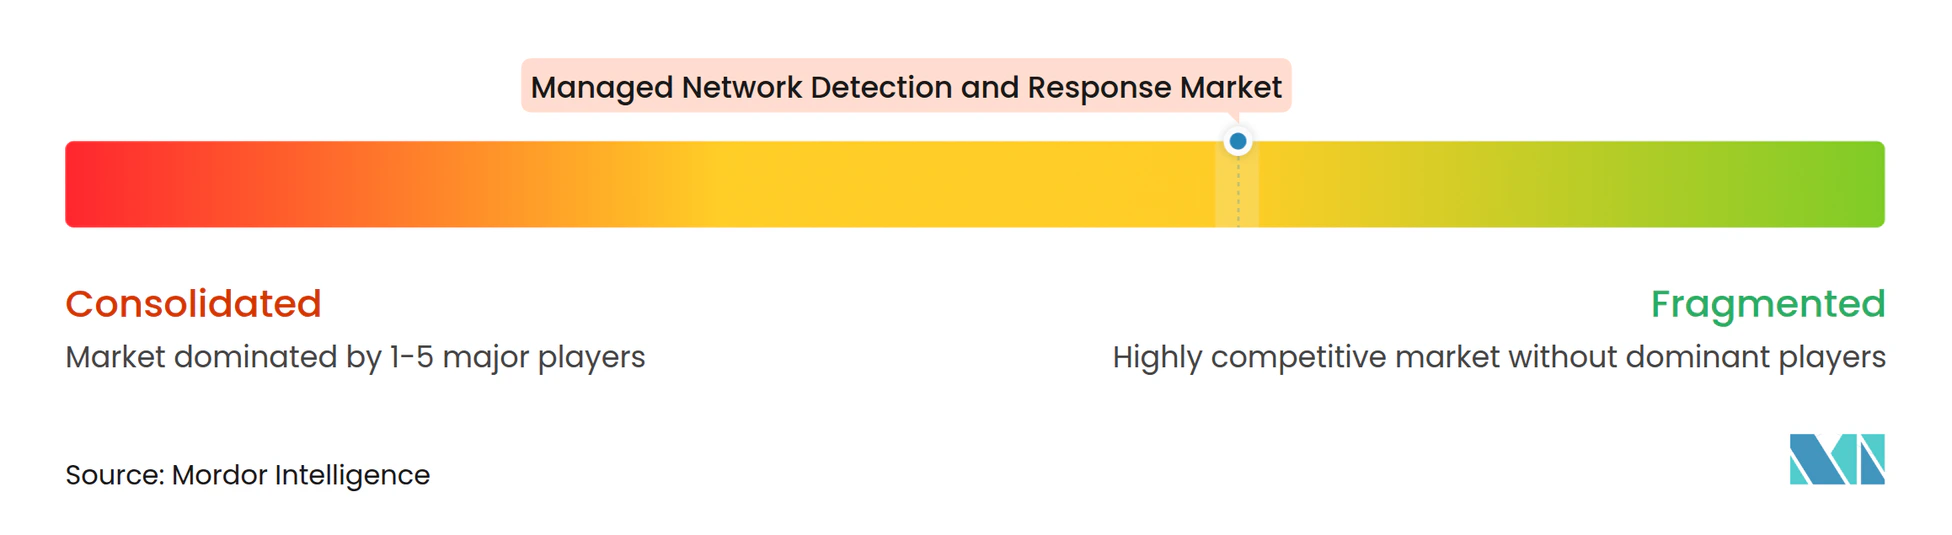
O mercado de detecção e resposta de rede gerenciada é moderadamente fragmentado. Provedores especializados, fornecedores de plataformas integradas, grupos de serviços de tecnologia e fornecedores afiliados a telecomunicações competem em grupos de clientes sobrepostos. Arctic Wolf Networks, eSentire, Expel, Red Canary e Deepwatch competem por meio de capacidade analítica e velocidade de resposta. CrowdStrike, SentinelOne e Sophos utilizam suas plataformas de endpoints e segurança para apoiar ofertas gerenciadas. IBM, Mandiant do Google, Accenture, Deloitte, NTT Security Holdings, AT&T Cybersecurity e Verizon Business competem onde o alcance de entrega, a governança ou as operações de rede integradas são requisitos materiais dos clientes.
Os provedores estão cada vez mais focados em operações de segurança apoiadas por inteligência artificial, mas a confiança dos clientes depende de o serviço permanecer auditável e responsável. A SentinelOne lançou o Singularity Agentic Detection and Response em outubro de 2026 para fornecer detecção em tempo de execução e governança para agentes de inteligência artificial. A Rapid7 adquiriu a Kenzo Security em março de 2026 para fortalecer as operações de segurança preventivas e baseadas em inteligência artificial. A eSentire adquiriu uma startup de segurança de inteligência artificial em setembro de 2026 para adicionar capacidades de observabilidade e controle de inteligência artificial à plataforma Atlas. Essas ações mostram que os concorrentes buscam melhorar o tratamento de alertas, a investigação e a resposta sem remover a supervisão humana.
As áreas de oportunidade incluem detecção gerenciada com consciência de OT e IoT, serviços compatíveis com nuvem soberana e programas co-gerenciados que apoiam equipes internas. A cobertura de OT e IoT é importante para operadores industriais que não podem depender apenas do monitoramento convencional de endpoints, enquanto a soberania de dados cria demanda por operações regionais e infraestrutura localizada entre compradores regulamentados. Os serviços co-gerenciados podem atrair empresas que desejam suporte para casos rotineiros e escalonamento mais rápido, mantendo a autoridade de decisão para incidentes graves. A revisão da ACM sobre o uso de inteligência artificial em operações de segurança constatou que 65% das pesquisas revisadas se concentravam na automação de detecção, enquanto a recuperação e a explicabilidade receberam menos atenção, deixando espaço para provedores que conectam triagem mais rápida com evidências claras e suporte prático à recuperação.
Líderes do Setor de Detecção e Resposta de Rede Gerenciada
-
Arctic Wolf Networks, Inc.
-
CrowdStrike Holdings, Inc.
-
Rapid7, Inc.
-
eSentire Inc.
-
SentinelOne, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Detecção e Resposta a Redes Gerenciadas Empresas cobertas neste relatório
- Arctic Wolf Networks, Inc.
- CrowdStrike Holdings, Inc.
- Rapid7, Inc.
- eSentire Inc.
- SentinelOne, Inc.
- Secureworks, Inc.
- Red Canary, Inc.
- Expel, Inc.
- ReliaQuest, LLC
- Kroll, LLC
- Proficio, Inc.
- Trustwave Holdings, Inc.
- Binary Defense Systems, Inc.
- NTT Security Holdings Corporation
- NCC Group plc
- Sophos Group plc
- Palo Alto Networks, Inc.
- IBM Corporation
- Deloitte Touche Tohmatsu Ltd.
- Accenture plc
- Optiv Security Inc.
- KPMG International Ltd.
- PwC Advisory Services LLP
- AT&T Cybersecurity
- Verizon Business Group
- Bitdefender
- Deepwatch, Inc.
- Huntress Labs Incorporated
Desenvolvimentos industriais recentes em Mercado de Detecção e Resposta a Redes Gerenciadas
- Outubro de 2026: A SentinelOne lançou o Singularity Agentic Detection and Response (ADR), fornecendo detecção em tempo de execução e governança de agentes de inteligência artificial em endpoints, nuvem e ambientes empresariais, com prevenção em linha de injeção de prompts, jailbreaks e exfiltração de credenciais. O produto estende a cobertura de detecção gerenciada à superfície de ataque de sistemas de inteligência artificial, respondendo à demanda empresarial impulsionada pela ampla adoção de inteligência artificial agêntica.
- Outubro de 2026: A Rapid7 lançou o Rapid7 Intelligence, uma plataforma de dados de ameaças que agrega e operacionaliza a inteligência de ameaças nos fluxos de trabalho de MDR e gerenciamento de exposição, fortalecendo o contexto de detecção proativa para clientes de serviços gerenciados.
- Setembro de 2026: A eSentire adquiriu uma startup de segurança de inteligência artificial em modo furtivo para incorporar capacidades de observabilidade e controle de inteligência artificial à sua plataforma Atlas, expandindo a detecção gerenciada para abranger o monitoramento do comportamento de modelos de inteligência artificial ao lado dos sinais tradicionais de ameaças de endpoints, rede e nuvem.
- Maio de 2026: A Arctic Wolf anunciou o Aurora Agentic SOC na RSAC 2026, construído sobre a Plataforma Aurora Superintelligence combinando um grafo de conhecimento proprietário com arquitetura de agentes em enxame. O sistema processa mais de 10 trilhões de eventos de cibersegurança por semana em mais de 10.000 clientes, permitindo a execução autônoma de fluxos de trabalho de SOC em escala.
Escopo do Relatório Global do Mercado de Detecção e Resposta de Rede Gerenciada
O mercado de detecção e resposta de rede gerenciada compreende serviços de cibersegurança de terceiros que monitoram, detectam, investigam e respondem continuamente a ameaças na infraestrutura de rede de uma organização. Esses serviços utilizam análises avançadas, inteligência de ameaças, automação e expertise em segurança para identificar atividades suspeitas, detectar ameaças conhecidas e emergentes, e apoiar a contenção e remediação rápida de incidentes. Os provedores de detecção e resposta de rede gerenciada tipicamente oferecem monitoramento 24 horas por dia, 7 dias por semana, e ajudam as organizações a fortalecer a segurança de rede, reduzir os tempos de resposta a ameaças e suprir lacunas de competências em cibersegurança sem manter um extenso centro de operações de segurança interno.
O Relatório do Mercado de Detecção e Resposta de Rede Gerenciada é Segmentado por Oferta (Detecção e Resposta Gerenciada Centrada em Endpoints, Detecção e Resposta Gerenciada Centrada em Rede, Detecção e Resposta Gerenciada Centrada em Nuvem, Detecção e Resposta Gerenciada de OT e IoT e Detecção e Resposta Estendida Gerenciada), Modelo de Serviço (Serviços Totalmente Gerenciados, Serviços Co-Gerenciados, Caça a Ameaças Gerenciada, Resposta a Incidentes e Remediação Gerenciada e Centro de Operações de Segurança como Serviço Gerenciado), Modo de Implantação (Baseado em Nuvem, No Local e Híbrido), Tamanho de Organização (Pequenas e Médias Empresas e Grandes Empresas), Setor do Usuário Final (Tecnologia da Informação e Telecomunicações, BFSI, Saúde, Varejo e Comércio Eletrônico, Manufatura, Governo e Defesa e Outros Setores do Usuário Final) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Detecção e Resposta Gerenciada Centrada em Endpoints |
| Detecção e Resposta Gerenciada Centrada em Rede |
| Detecção e Resposta Gerenciada Centrada em Nuvem |
| Detecção e Resposta Gerenciada de OT e IoT |
| Detecção e Resposta Estendida |
| Serviços Totalmente Gerenciados |
| Serviços Co-Gerenciados |
| Caça a Ameaças Gerenciada |
| Resposta a Incidentes e Remediação Gerenciada |
| Centro de Operações de Segurança como Serviço Gerenciado |
| Baseado em Nuvem |
| No Local |
| Híbrido |
| Pequenas e Médias Empresas |
| Grandes Empresas |
| Tecnologia da Informação e Telecomunicações |
| BFSI |
| Saúde |
| Varejo e Comércio Eletrônico |
| Manufatura |
| Governo e Defesa |
| Outros Setores do Usuário Final |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Espanha | |
| Rússia | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Índia | |
| Japão | |
| Coreia do Sul | |
| Austrália | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Turquia | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Egito | |
| Nigéria | |
| Restante da África |
| Por Oferta | Detecção e Resposta Gerenciada Centrada em Endpoints | |
| Detecção e Resposta Gerenciada Centrada em Rede | ||
| Detecção e Resposta Gerenciada Centrada em Nuvem | ||
| Detecção e Resposta Gerenciada de OT e IoT | ||
| Detecção e Resposta Estendida | ||
| Por Modelo de Serviço | Serviços Totalmente Gerenciados | |
| Serviços Co-Gerenciados | ||
| Caça a Ameaças Gerenciada | ||
| Resposta a Incidentes e Remediação Gerenciada | ||
| Centro de Operações de Segurança como Serviço Gerenciado | ||
| Por Modo de Implantação | Baseado em Nuvem | |
| No Local | ||
| Híbrido | ||
| Por Tamanho de Organização | Pequenas e Médias Empresas | |
| Grandes Empresas | ||
| Por Setor do Usuário Final | Tecnologia da Informação e Telecomunicações | |
| BFSI | ||
| Saúde | ||
| Varejo e Comércio Eletrônico | ||
| Manufatura | ||
| Governo e Defesa | ||
| Outros Setores do Usuário Final | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Espanha | ||
| Rússia | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Índia | ||
| Japão | ||
| Coreia do Sul | ||
| Austrália | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Turquia | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Egito | ||
| Nigéria | ||
| Restante da África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de detecção e resposta de rede gerenciada?
O mercado de detecção e resposta de rede gerenciada está projetado para crescer de 7,43 bilhões de USD em 2026 e 8,86 bilhões de USD em 2027 para 22,58 bilhões de USD até 2032, a um CAGR de 20,58%.
O que está impulsionando a demanda por serviços de detecção e resposta gerenciada?
Maior atividade de ataques, lacunas de pessoal em cibersegurança, obrigações de conformidade e requisitos de seguro estão aumentando a demanda por monitoramento contínuo e suporte à resposta.
Qual oferta está crescendo mais rapidamente?
O XDR Gerenciado está projetado para expandir a um CAGR de 21,06% até 2032, à medida que as organizações buscam cobertura unificada em endpoints, redes, nuvem, identidade e e-mail.
Por que as pequenas e médias empresas estão adotando serviços de detecção gerenciada?
As pequenas e médias empresas estão projetadas para crescer a um CAGR de 21,79%, pois buscam cobertura ininterrupta sem construir um centro de operações de segurança interno completo.
Qual setor do usuário final tem a perspectiva de crescimento mais forte?
A área de saúde está projetada para expandir a um CAGR de 21,27% até 2032, porque incidentes cibernéticos podem interromper a prestação de cuidados e criar riscos significativos de segurança e segurança do paciente.
Qual região deve crescer mais rapidamente?
A Ásia-Pacífico está projetada para expandir a um CAGR de 21,93% até 2032, apoiada pela adoção de nuvem, aumento do risco cibernético e oferta limitada de profissionais de cibersegurança.