
Tamaño y Participación del Mercado de Detección y Respuesta de Redes Gestionadas
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 8.86 Mil millones de dólares |
| Tamaño del Mercado (2032) | 22.58 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 20.58 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Detección y Respuesta de Redes Gestionadas por Mordor Intelligence
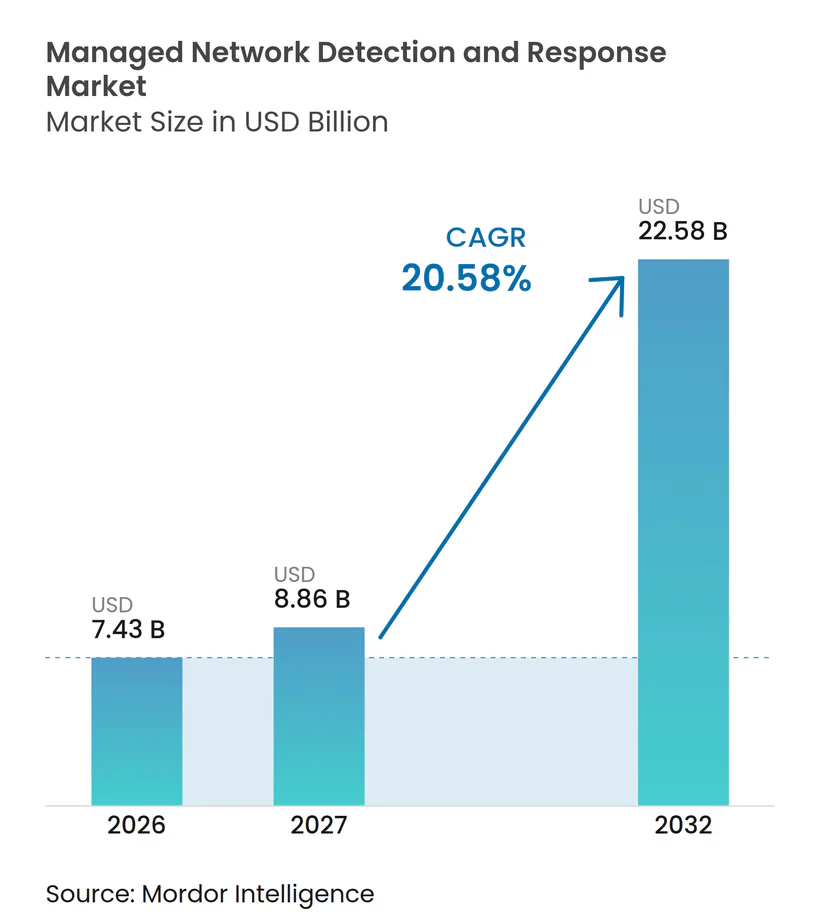
Se proyecta que el tamaño del mercado de detección y respuesta de redes gestionadas se expanda de 7,43 mil millones de USD en 2026 a 8,86 mil millones de USD en 2027, y a 22,58 mil millones de USD para 2032, registrando un CAGR del 20,58% de 2027 a 2032. El aumento de los costos de las brechas de seguridad y la necesidad de monitoreo continuo han transformado la detección gestionada de una adquisición tecnológica discrecional a un requisito operativo. IBM reportó un costo promedio global de brechas de seguridad de 4,99 mil millones de USD en 2026, mientras que las organizaciones que utilizan ampliamente la inteligencia artificial en seguridad y la automatización reportaron un costo promedio de 4,00 mil millones de USD, en comparación con 5,93 mil millones de USD para las organizaciones sin esas capacidades. El mercado de detección y respuesta de redes gestionadas también se beneficia del aumento de ataques contra aplicaciones expuestas públicamente, la actividad de ransomware y un mayor volumen de vulnerabilidades divulgadas. Los compradores evalúan cada vez más a los proveedores en función de la capacidad analítica, la fiabilidad de la respuesta y la capacidad de utilizar la automatización manteniendo una supervisión clara. Esto coloca a los proveedores establecidos con amplia telemetría, prestación de servicios creíble y modelos operativos preparados para el cumplimiento normativo en una posición más sólida.
Conclusiones Clave del Informe
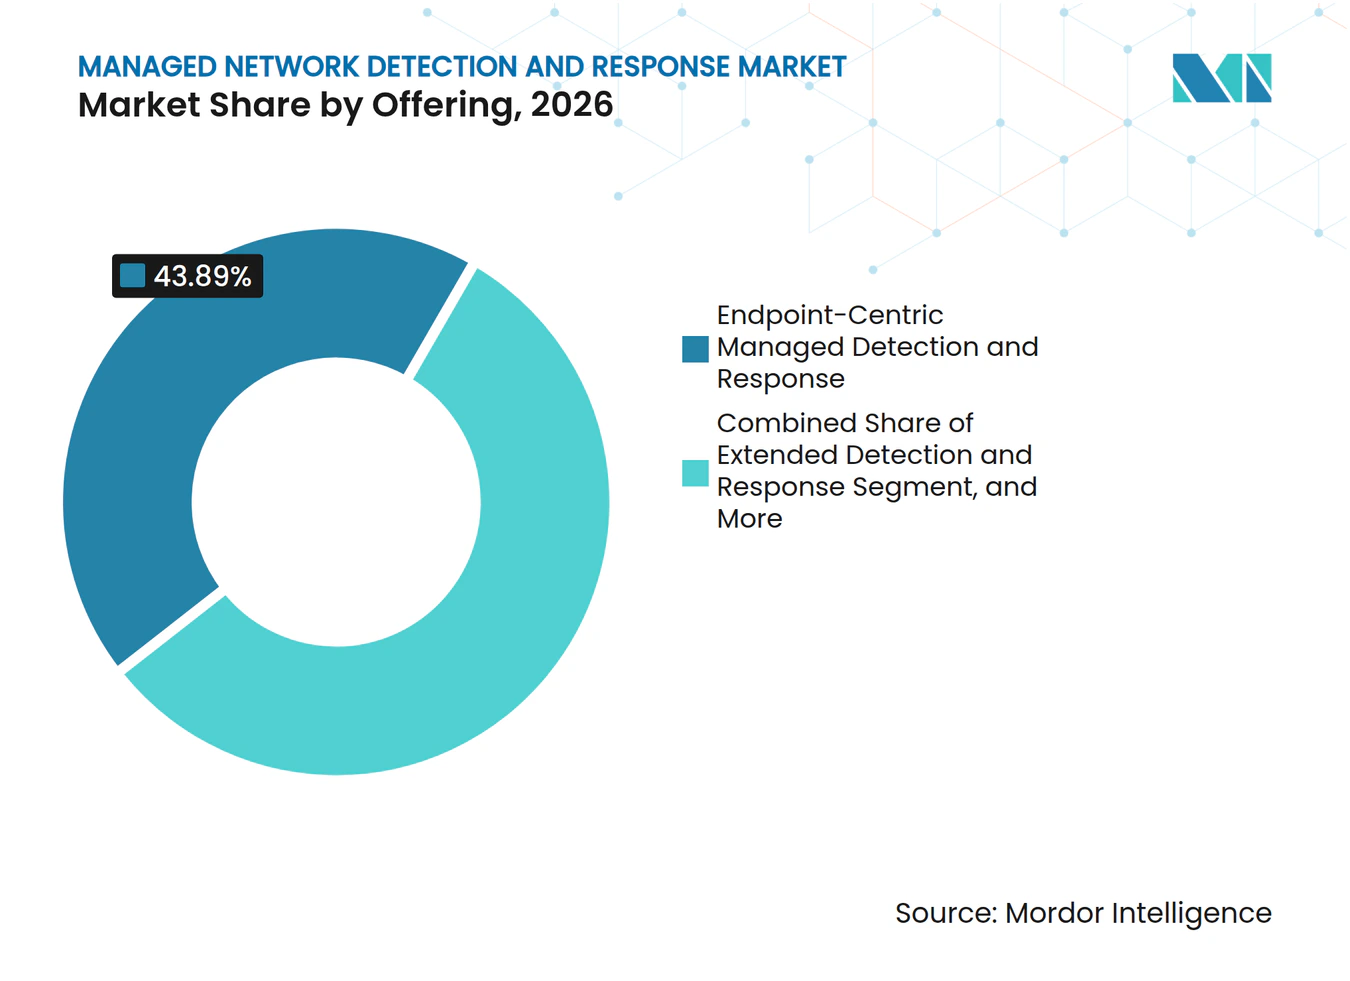
- Por oferta, la detección y respuesta gestionada centrada en endpoints representó el 43,89% de la participación del mercado de detección y respuesta de redes gestionadas en 2026, mientras que se proyecta que la XDR Gestionada se expanda a un CAGR del 21,06% hasta 2032.
- Por modelo de servicio, los Servicios Totalmente Gestionados representaron el 38,64% de los ingresos en 2026, mientras que se proyecta que los Servicios Co-Gestionados crezcan a un CAGR del 21,13% hasta 2032.
- Por modo de implementación, la implementación basada en la nube representó el 66,38% de los ingresos en 2026 y se proyecta que se expanda a un CAGR del 21,22% hasta 2032.
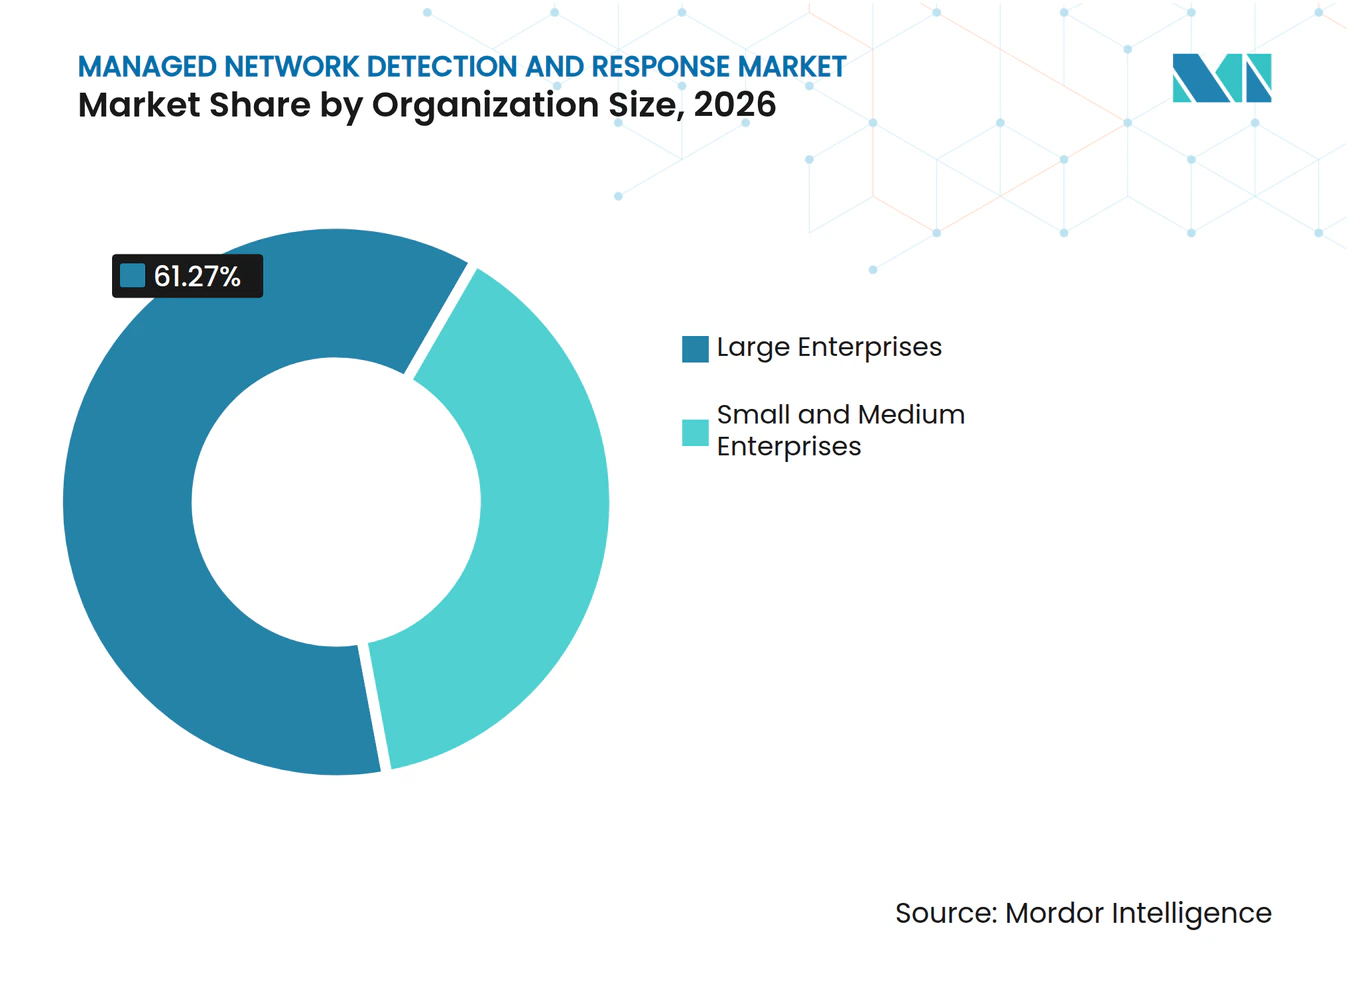
- Por tamaño de organización, las grandes empresas representaron el 61,27% de los ingresos en 2026, mientras que se proyecta que las pequeñas y medianas empresas se expandan a un CAGR del 21,79% hasta 2032.
- Por industria de usuario final, BFSI representó el 22,46% de los ingresos en 2026, mientras que se proyecta que el sector sanitario se expanda a un CAGR del 21,27% hasta 2032.
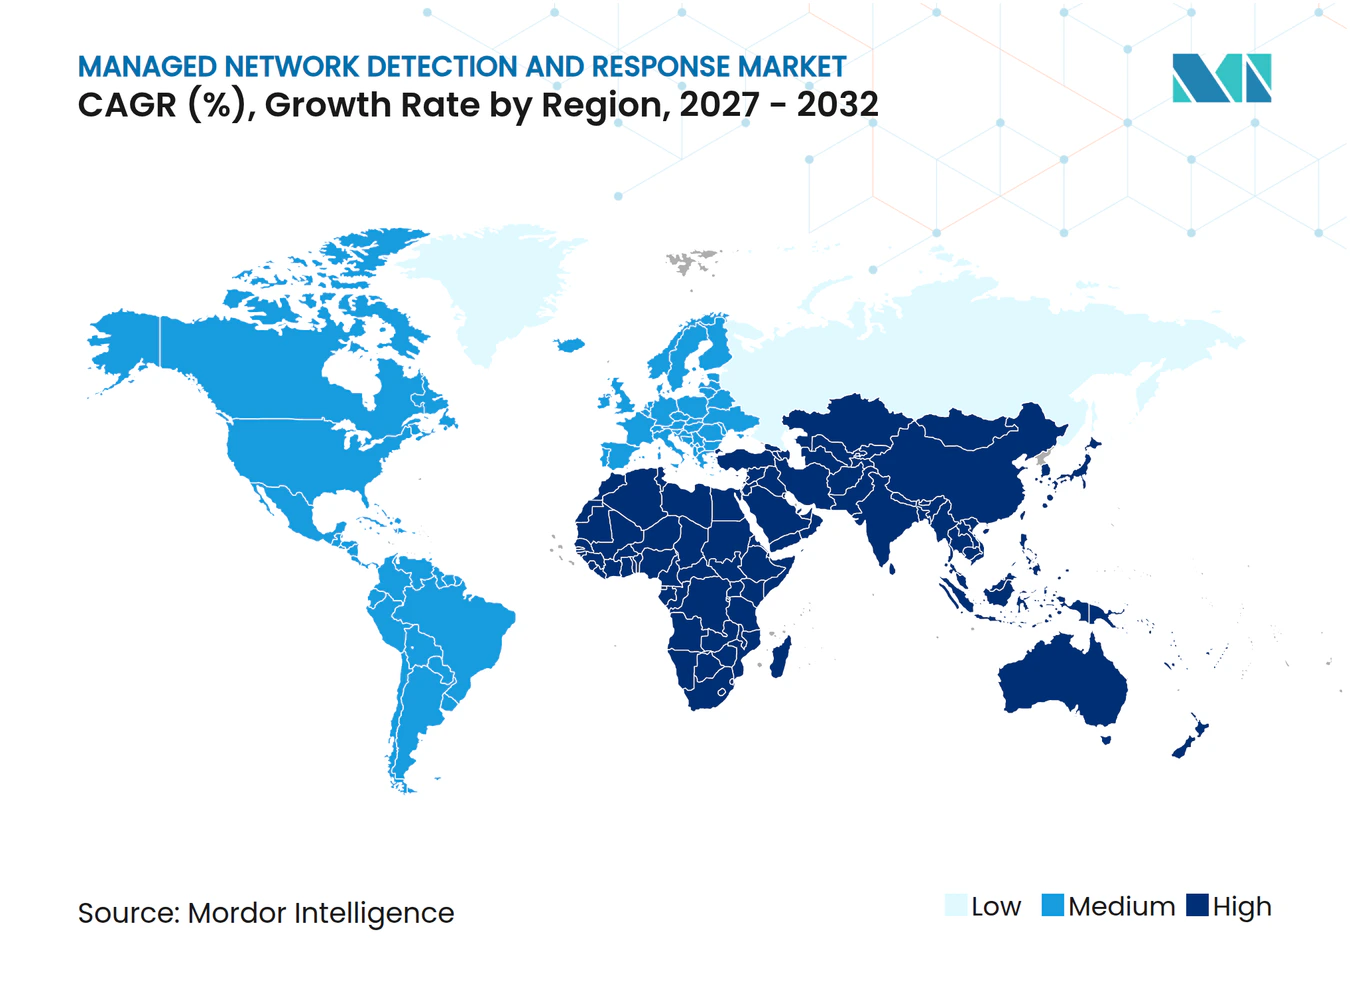
- Por geografía, América del Norte representó el 47,38% de los ingresos en 2026, mientras que se proyecta que Asia-Pacífico se expanda a un CAGR del 21,93% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico del CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Creciente Sofisticación de los Ciberataques | +5.5% | Global | Corto plazo (≤ 2 años) |
| Escasez de Talento en Ciberseguridad | +4.8% | Global, más aguda en Asia-Pacífico y Oriente Medio y África | Mediano plazo (2-4 años) |
| Expansión de los Mandatos de Cumplimiento Normativo | +4.2% | América del Norte y Europa, con extensión a Asia-Pacífico | Mediano plazo (2-4 años) |
| Requisitos de Ciberseguros y Créditos por Primas | +3.1% | América del Norte y Europa | Corto plazo (≤ 2 años) |
| Convergencia de OT e IoT que Amplía la Superficie de Ataque | +2.2% | Asia-Pacífico y América del Norte, con extensión a Oriente Medio y África | Mediano plazo (2-4 años) |
| Automatización de SOC Habilitada por IA que Reduce la Barrera de Entrada | +1.9% | Global | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Creciente Sofisticación de los Ciberataques
Los actores de amenazas están utilizando la inteligencia artificial para acelerar el reconocimiento, probar vulnerabilidades y coordinar actividades de ransomware. IBM reportó un aumento del 44% en los ataques que explotan vulnerabilidades de aplicaciones expuestas públicamente en 2025, lo que pone de relieve la rapidez con que una debilidad puede convertirse en una exposición activa. IBM también reportó que los grupos activos de ransomware aumentaron un 49% interanual durante 2025. Estas condiciones acortan el tiempo disponible para que los equipos internos identifiquen, investiguen y contengan un incidente. El mercado de detección y respuesta de redes gestionadas se beneficia porque los proveedores pueden mantener un monitoreo continuo y procesos de respuesta estructurados que muchas organizaciones no pueden gestionar internamente. Los proveedores que pueden combinar el triaje automatizado con una revisión analítica responsable están mejor posicionados para apoyar a los clientes que enfrentan amenazas rápidas y persistentes.
Escasez de Talento en Ciberseguridad
La escasez de profesionales en ciberseguridad sigue siendo un impulsor directo para el monitoreo y la respuesta externalizados. El mercado de detección y respuesta de redes gestionadas aborda esta necesidad proporcionando a los clientes acceso a analistas capacitados y procedimientos operativos establecidos, sin requerir que cada organización construya un centro de operaciones de seguridad interno completo. Esto puede ser especialmente relevante para las organizaciones que necesitan cobertura ininterrumpida pero no pueden mantener múltiples turnos de especialistas. Los proveedores de servicios aún deben competir por las mismas personas calificadas, lo que aumenta el valor de los flujos de trabajo eficientes y la retención de analistas.
Expansión de los Mandatos de Cumplimiento Normativo
Los requisitos regulatorios están aumentando la necesidad de detección continua, respuesta documentada y supervisión clara de terceros. La Ley de Resiliencia Operativa Digital de la Unión Europea entró en vigor el 17 de enero de 2025 y establece requisitos de resiliencia operativa digital para las entidades financieras. Estos requisitos hacen que el monitoreo continuo de seguridad sea más relevante para las organizaciones financieras que necesitan evidencia de controles y procesos de gestión de incidentes. El mercado de detección y respuesta de redes gestionadas se beneficia de esta demanda, ya que los proveedores pueden ofrecer monitoreo, soporte ante incidentes, informes y registros conservados dentro de un modelo de servicio definido. Los compradores también necesitan evaluar si las operaciones de su proveedor cumplen con los requisitos aplicables de residencia de datos y gestión de riesgos de terceros. Los contratos que incluyen soporte de auditoría e informes pueden proporcionar ingresos más predecibles que los proyectos de seguridad a corto plazo.
Requisitos de Ciberseguros y Créditos por Primas
La suscripción de ciberseguros está convirtiendo los controles de seguridad en una parte más directa de las decisiones de compra. Delinea reportó que el 53% de las pólizas de ciberseguros requerían un plan formal de detección de amenazas y respuesta a incidentes en 2025, frente al 40% del año anterior.[1] Este requisito apoya la adopción entre las organizaciones que de otro modo podrían posponer las inversiones en monitoreo continuo. Un servicio de detección gestionada puede ayudar a un solicitante a demostrar que cuenta con un proceso definido para identificar y gestionar amenazas. El efecto comercial es más fuerte cuando los aseguradores revisan la presencia de controles de detección en endpoints, detección gestionada o detección extendida durante la suscripción. Esto desplaza parte de la justificación de la compra desde la mejora voluntaria hacia la elegibilidad y la gestión de riesgos.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico del CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Alto Costo Total de Propiedad para Pequeñas y Medianas Empresas | -1.5% | Global, más pronunciado en América del Sur y el Sudeste Asiático | Corto plazo (≤ 2 años) |
| Restricciones de Soberanía de Datos Transfronterizos | -1.0% | Europa, núcleo de Asia-Pacífico, con extensión a Oriente Medio y África | Mediano plazo (2-4 años) |
| Riesgo de Falsos Positivos y Fatiga de Alertas | -0.8% | Global | Corto plazo (≤ 2 años) |
| Puntos Ciegos de IoT y Dispositivos Médicos No Gestionados | -0.5% | Asia-Pacífico y América del Norte | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Alto Costo Total de Propiedad para Pequeñas y Medianas Empresas
Las pequeñas y medianas empresas a menudo reconocen el valor de la detección gestionada, pero enfrentan presupuestos tecnológicos ajustados. Las tarifas mensuales del servicio compiten con los costos de personal, software, cumplimiento normativo y operaciones, incluso cuando la organización tiene una exposición clara al riesgo cibernético. El mercado de detección y respuesta de redes gestionadas puede, por tanto, enfrentar una adopción más lenta entre las organizaciones con menos de 50 empleados. El servicio puede costar menos que establecer un centro de operaciones de seguridad interno completo, pero las decisiones de adquisición a menudo se basan en el gasto mensual inmediato. Los compradores también pueden tener dificultades para comparar los niveles de servicio cuando los proveedores utilizan diferentes modelos de precios para cobertura, respuesta y endpoints. Esto crea la necesidad de ofertas transparentes que expliquen qué incluyen el monitoreo continuo y el soporte de remediación.
Restricciones de Soberanía de Datos Transfronterizos
Los requisitos de residencia de datos pueden limitar la forma en que los proveedores recopilan, almacenan y analizan la telemetría de seguridad a través de las fronteras. Los clientes regulados pueden necesitar garantías de que los registros, los registros de incidentes y los datos de soporte permanezcan dentro de jurisdicciones específicas. Esto puede aumentar las necesidades de infraestructura y personal para los proveedores que atienden a múltiples regiones. El mercado de detección y respuesta de redes gestionadas debe, por tanto, adaptarse a la alojamiento local, las operaciones de respuesta locales y las prácticas de manejo de datos específicas del cliente. El problema es particularmente relevante en Europa y partes de Asia-Pacífico, donde los requisitos de soberanía influyen en la selección de proveedores. Puede reducir el número de proveedores capaces de competir por cuentas reguladas.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Oferta:
La Telemetría de Endpoints Ancla los Ingresos mientras XDR Amplía el AlcanceLa detección y respuesta gestionada centrada en endpoints representó el 43,89% de los ingresos del segmento de oferta en 2026. La telemetría de endpoints sigue siendo central porque ayuda a los analistas a reconstruir la actividad en los dispositivos donde muchos ataques comienzan o dejan evidencia. Puede mostrar procesos sospechosos, actividad persistente, uso de credenciales e intentos de movimiento lateral. La detección y respuesta gestionada centrada en redes aborda las brechas de visibilidad que la cobertura exclusiva de endpoints puede dejar abiertas, particularmente donde los patrones de tráfico inusuales requieren investigación. La detección gestionada centrada en la nube está ganando relevancia a medida que las organizaciones trasladan más cargas de trabajo y datos a entornos de nube. La detección gestionada de OT e IoT desempeña un papel menor pero importante donde los sistemas operativos se conectan con las redes corporativas.
Se proyecta que la XDR Gestionada se expanda a un CAGR del 21,06% de 2027 a 2032. Combina señales de endpoints, redes, plataformas en la nube, identidades y sistemas de correo electrónico dentro de un servicio gestionado coordinado. Esto puede reducir la carga práctica de investigar alertas separadas en varias herramientas de seguridad. La CISA destacó la necesidad de reducir la exposición de los sistemas orientados a Internet tras la actividad maliciosa que afectó a más de 100 entidades del sector de agua y aguas residuales de los Estados Unidos en julio de 2026.[2] El evento ilustra por qué las organizaciones con tecnología operativa necesitan visibilidad que se extienda más allá de los endpoints convencionales. Los proveedores que pueden relacionar estas fuentes de datos en una investigación comprensible probablemente serán más relevantes para entornos de clientes complejos.


Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Modelo de Servicio:
Los Servicios Totalmente Gestionados Lideran mientras los Co-Gestionados Capturan el CrecimientoLos Servicios Totalmente Gestionados representaron el 38,64% del segmento de modelo de servicio en 2026. Este modelo es útil para las organizaciones que necesitan un equipo externo que gestione los procesos de monitoreo, investigación y respuesta cuando la capacidad interna de seguridad es limitada. Es particularmente relevante para las organizaciones del mercado medio que deben gestionar tecnología, cumplimiento normativo y respuesta a incidentes con equipos pequeños. La Caza de Amenazas Gestionada añade una capacidad de búsqueda activa para los compradores preocupados por las amenazas que pueden haber evitado la detección inicial. La Respuesta a Incidentes y Remediación Gestionada se centra en el período posterior a la validación de una amenaza, cuando la organización debe contenerla y restaurar las operaciones. El SOC Gestionado como Servicio proporciona al mercado de detección y respuesta de redes gestionadas una estructura operativa externalizada para las organizaciones que prefieren operaciones de seguridad basadas en suscripción.
Se proyecta que los Servicios Co-Gestionados se expandan a un CAGR del 21,13% de 2027 a 2032. Las grandes organizaciones a menudo mantienen equipos internos establecidos pero necesitan ayuda con la cobertura fuera del horario laboral, investigaciones especializadas o períodos de alto volumen de incidentes. Este acuerdo permite al cliente mantener las herramientas existentes y la responsabilidad interna mientras añade capacidad externa. También hace que la calidad del servicio y la integración sean importantes porque el proveedor debe trabajar dentro de los procesos operativos del cliente. Los traspasos sólidos, la gestión compartida de casos y los procedimientos claros de escalada son necesarios para que este modelo funcione bien. El mercado de detección y respuesta de redes gestionadas seguirá recompensando a los proveedores que puedan apoyar tanto la externalización total como los modelos operativos colaborativos.
Por Modo de Implementación:
El Dominio de la Nube se Mantiene por Ventajas de Arquitectura e InteligenciaLa implementación basada en la nube representó el 66,38% del segmento de modo de implementación en 2026. La entrega en la nube reduce la necesidad de que los clientes compren y mantengan infraestructura de seguridad dedicada en las instalaciones. También puede facilitar la adición de cobertura para nuevos usuarios, dispositivos y cargas de trabajo a medida que una organización cambia. Los entornos híbridos siguen siendo importantes para las empresas que operan sistemas heredados junto con aplicaciones en la nube. Las implementaciones en las instalaciones siguen siendo relevantes para la defensa, la banca central, la infraestructura crítica y otros entornos donde los sistemas con espacio de aire o los controles de datos limitan la transferencia de registros a sistemas externos. En el mercado de detección y respuesta de redes gestionadas, las decisiones de implementación siguen vinculadas a la arquitectura, las obligaciones regulatorias y la tolerancia al riesgo.
Se proyecta que la implementación basada en la nube se expanda a un CAGR del 21,22% de 2027 a 2032. Los proveedores pueden utilizar plataformas en la nube para mejorar los servicios en una amplia base de clientes, incluso a través del aprendizaje operativo compartido y el contenido de detección actualizado. Esto no elimina la necesidad de controles específicos del cliente, ya que cada entorno tiene diferentes sistemas, usuarios y riesgos empresariales. La entrega en la nube es más atractiva cuando el proveedor puede demostrar seguridad fiable, manejo claro de datos e implementación rápida. Para los compradores, el valor a menudo está vinculado al acceso continuo a mejoras en lugar de una instalación de plataforma única. Esto otorga a los servicios basados en la nube una posición sólida a medida que las organizaciones añaden cargas de trabajo en la nube y buscan modelos operativos más simples.
Por Tamaño de Organización:
Las Grandes Empresas Anclan los Ingresos mientras las PYMES AceleranLas grandes empresas representaron el 61,27% del segmento de tamaño de organización en 2026. Sus requisitos de detección gestionada son a menudo amplios porque operan entornos multinube, grandes flotas de dispositivos, sistemas de identidad complejos y unidades de negocio reguladas. Estos compradores pueden combinar el monitoreo con inteligencia de amenazas, gestión de vulnerabilidades y retenciones de respuesta a incidentes dentro de acuerdos de servicio más largos. Su necesidad de registros de auditoría y procedimientos operativos personalizados también apoya compromisos de mayor valor. Las grandes empresas pueden financiar una cobertura más extensa, pero pueden requerir integración con equipos internos y plataformas de seguridad existentes. Esto hace que la interoperabilidad técnica y la gobernanza del servicio sean criterios de selección importantes.
Se proyecta que las pequeñas y medianas empresas se expandan a un CAGR del 21,79% de 2027 a 2032. Los requisitos de seguros y la oferta limitada de talento especializado pueden hacer que el monitoreo externalizado sea más relevante para este grupo. El modelo puede proporcionar a las organizaciones más pequeñas cobertura continua sin requerir un centro de operaciones de seguridad interno completo. Sin embargo, el servicio debe seguir siendo asequible y fácil de implementar para llegar a una base de clientes más amplia. Los proveedores necesitan limitar la complejidad de la incorporación, explicar el alcance del soporte de respuesta y mantener un servicio fiable a precios más bajos. El mercado de detección y respuesta de redes gestionadas tiene una oportunidad material en este grupo cuando los proveedores combinan la entrega estandarizada con soporte humano útil.

Por Industria de Usuario Final:
BFSI Domina la Participación mientras el Sector Sanitario AceleraBFSI representó el 22,46% del segmento de industria de usuario final en 2026. Las instituciones financieras manejan datos valiosos y enfrentan tanto amenazas motivadas financieramente como supervisión regulatoria, lo que hace del monitoreo continuo un requisito central de seguridad. Sus entornos a menudo incluyen sistemas de pago, aplicaciones orientadas al cliente, conexiones de terceros y acceso privilegiado que requieren un control estricto. También necesitan evidencia de que pueden identificar y responder a incidentes materiales de acuerdo con procedimientos definidos. Esto apoya la demanda de servicios de detección gestionada que puedan proporcionar análisis continuo, investigación, informes y soporte durante un incidente. El segmento sigue siendo importante para los proveedores con conocimiento de servicios financieros y prácticas de cumplimiento maduras.
Se proyecta que el sector sanitario se expanda a un CAGR del 21,27% de 2027 a 2032. Trellix reportó 54,7 millones de detecciones entre sus clientes del sector sanitario en su informe de 2025 y declaró que el sector sanitario siguió siendo el sector más costoso para las brechas de datos por 15° año consecutivo. El informe también documentó un aumento del 29% en las tasas de mortalidad hospitalaria en los hospitales afectados por ciberataques. Estos riesgos hacen que la detección y la respuesta sean relevantes tanto para la seguridad del paciente como para la seguridad de la información. La manufactura, el gobierno, la defensa, el comercio minorista, la energía, los servicios públicos, el transporte y la educación también requieren cobertura gestionada adaptada a sus sistemas específicos y obligaciones regulatorias. La energía y los servicios públicos tienen una necesidad adicional de monitoreo con conciencia de OT a medida que las redes operativas y empresariales se vuelven más conectadas.
Análisis Geográfico
Mercado de Detección y Respuesta de Red Gestionada en América del Norte
América del Norte concentró el 47,38% de la cuota del mercado de detección y respuesta de red gestionada en 2026. IBM identificó a América del Norte como la región más atacada a nivel mundial en 2025, representando el 29% del total de casos de X-Force, frente al 24% del año anterior. Estados Unidos es el principal centro de demanda de la región, dado que los sectores regulados requieren visibilidad continua y procesos estructurados de gestión de incidentes. Las empresas de servicios financieros, atención médica, infraestructura crítica y tecnología también cuentan con prácticas maduras de adquisición en materia de seguridad.
Mercado de Detección y Respuesta de Red Gestionada en Europa
Europa sigue siendo una oportunidad significativa en el mercado de detección y respuesta de red gestionada, dado que los requisitos regulatorios están convirtiendo las obligaciones de seguridad en necesidades operativas cotidianas. DORA se aplica a las entidades financieras cubiertas en toda la Unión Europea, mientras que NIS2 establece responsabilidades de gestión de riesgos y notificación de incidentes para las organizaciones incluidas en su ámbito. La región exige a los proveedores gestionar con cuidado la residencia de datos, la supervisión de terceros y la presentación de informes a los clientes. Estas condiciones pueden favorecer a los proveedores con operaciones locales y prácticas de cumplimiento normativo consolidadas.
Mercado de Detección y Respuesta de Red Gestionada en APAC, MEA y América del Sur
Japón ocupa un lugar relevante dentro de Asia-Pacífico, ya que las empresas buscan apoyo gestionado para las operaciones de seguridad y los programas de detección. La actividad de política nacional y la inversión empresarial en operaciones de seguridad están impulsando una demanda más amplia de servicios gestionados.[3] Oriente Medio, África y América del Sur siguen siendo mercados más pequeños, pero ofrecen margen para los servicios prestados en la nube donde la demanda local está en desarrollo. Arabia Saudita y los Emiratos Árabes Unidos están respaldados por importantes programas de digitalización, mientras que Sudáfrica, Egipto, Nigeria, Brasil y Argentina son oportunidades emergentes con distintos niveles de madurez. Los proveedores que puedan satisfacer las expectativas locales en materia de datos y servicios sin requerir una infraestructura inicial importante por parte del cliente pueden mejorar su posición en estas regiones.
Panorama Competitivo
Concentración del Mercado
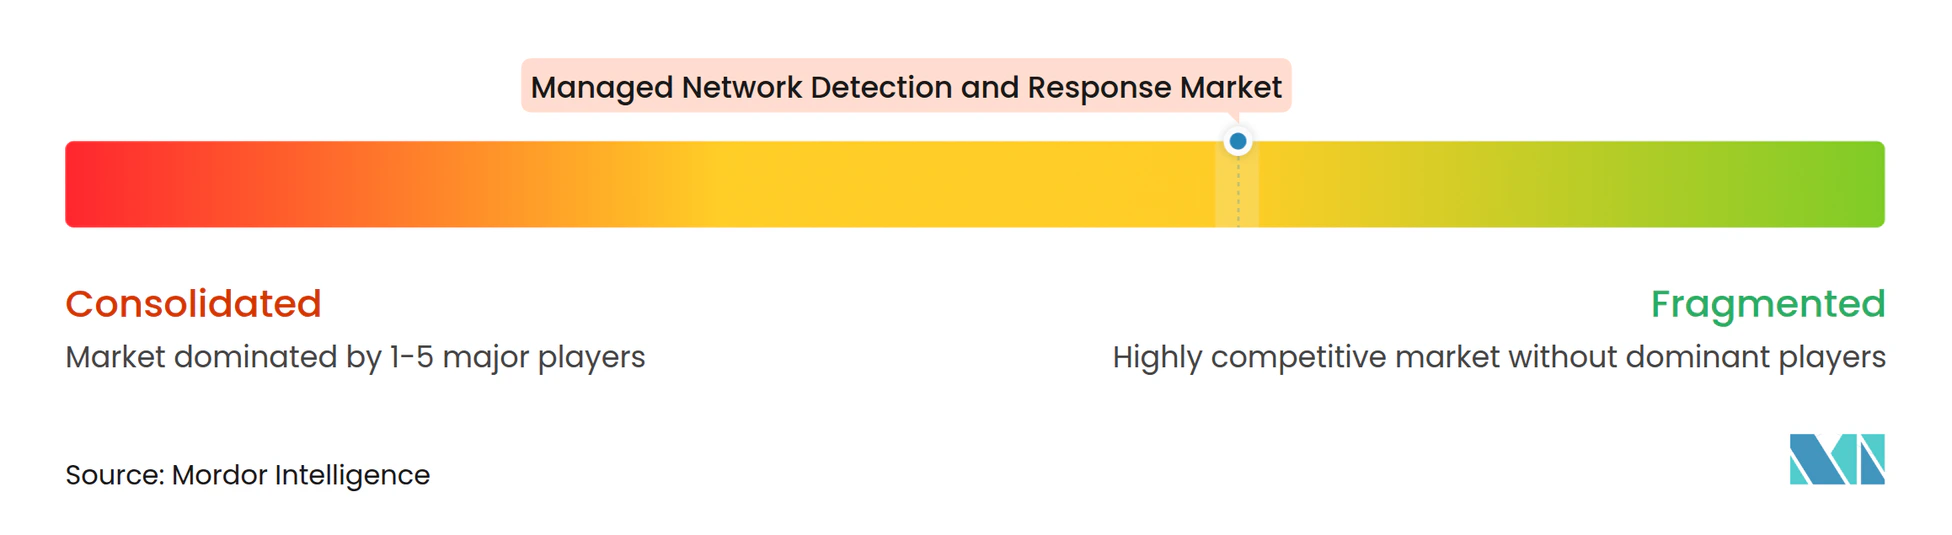
El mercado de detección y respuesta de redes gestionadas está moderadamente fragmentado. Los proveedores especializados, los proveedores de plataformas integradas, los grupos de servicios tecnológicos y los proveedores afiliados a telecomunicaciones compiten en grupos de clientes superpuestos. Arctic Wolf Networks, eSentire, Expel, Red Canary y Deepwatch compiten a través de la capacidad analítica y la velocidad de respuesta. CrowdStrike, SentinelOne y Sophos utilizan sus plataformas de endpoints y seguridad para apoyar las ofertas gestionadas. IBM, Mandiant de Google, Accenture, Deloitte, NTT Security Holdings, AT&T Cybersecurity y Verizon Business compiten donde el alcance de la entrega, la gobernanza o las operaciones de red integradas son requisitos materiales del cliente.
Los proveedores se centran cada vez más en las operaciones de seguridad con soporte de inteligencia artificial, pero la confianza del cliente depende de si el servicio sigue siendo auditable y responsable. SentinelOne lanzó Singularity Agentic Detection and Response en octubre de 2026 para proporcionar detección en tiempo de ejecución y gobernanza para agentes de inteligencia artificial. Rapid7 adquirió Kenzo Security en marzo de 2026 para fortalecer las operaciones de seguridad preventivas impulsadas por inteligencia artificial. eSentire adquirió una empresa emergente de seguridad de inteligencia artificial en septiembre de 2026 para añadir capacidades de observabilidad y control de inteligencia artificial a la plataforma Atlas. Estas acciones muestran que los competidores buscan mejorar el manejo de alertas, la investigación y la respuesta sin eliminar la supervisión humana.
Las áreas de oportunidad incluyen la detección gestionada con conciencia de OT e IoT, los servicios compatibles con la nube soberana y los programas co-gestionados que apoyan a los equipos internos. La cobertura de OT e IoT es importante para los operadores industriales que no pueden depender únicamente del monitoreo convencional de endpoints, mientras que la soberanía de datos crea demanda de operaciones regionales e infraestructura localizada entre los compradores regulados. Los servicios co-gestionados pueden atraer a las empresas que desean soporte para casos rutinarios y una escalada más rápida mientras mantienen la autoridad de decisión para incidentes graves. La revisión de la ACM sobre el uso de la inteligencia artificial en las operaciones de seguridad encontró que el 65% de la investigación revisada se centró en la automatización de la detección, mientras que la recuperación y la explicabilidad recibieron menos atención, dejando espacio para los proveedores que conectan un triaje más rápido con evidencia clara y soporte de recuperación práctico.
Líderes de la Industria de Detección y Respuesta de Redes Gestionadas
-
Arctic Wolf Networks, Inc.
-
CrowdStrike Holdings, Inc.
-
Rapid7, Inc.
-
eSentire Inc.
-
SentinelOne, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Detección y Respuesta de Red Gestionada Empresas cubiertas en este informe
- Arctic Wolf Networks, Inc.
- CrowdStrike Holdings, Inc.
- Rapid7, Inc.
- eSentire Inc.
- SentinelOne, Inc.
- Secureworks, Inc.
- Red Canary, Inc.
- Expel, Inc.
- ReliaQuest, LLC
- Kroll, LLC
- Proficio, Inc.
- Trustwave Holdings, Inc.
- Binary Defense Systems, Inc.
- NTT Security Holdings Corporation
- NCC Group plc
- Sophos Group plc
- Palo Alto Networks, Inc.
- IBM Corporation
- Deloitte Touche Tohmatsu Ltd.
- Accenture plc
- Optiv Security Inc.
- KPMG International Ltd.
- PwC Advisory Services LLP
- AT&T Cybersecurity
- Verizon Business Group
- Bitdefender
- Deepwatch, Inc.
- Huntress Labs Incorporated
Desarrollos recientes de la industria en Mercado de Detección y Respuesta de Red Gestionada
- Octubre de 2026: SentinelOne lanzó Singularity Agentic Detection and Response (ADR), proporcionando detección en tiempo de ejecución y gobernanza de agentes de inteligencia artificial en endpoints, nube y entornos empresariales, con prevención en línea de inyección de instrucciones, jailbreaks y exfiltración de credenciales. El producto extiende la cobertura de detección gestionada a la superficie de ataque de los sistemas de inteligencia artificial, respondiendo a la demanda empresarial impulsada por la adopción generalizada de inteligencia artificial agéntica.
- Octubre de 2026: Rapid7 lanzó Rapid7 Intelligence, una plataforma de datos de amenazas que agrega y operacionaliza la inteligencia de amenazas en los flujos de trabajo de MDR y gestión de exposición, fortaleciendo el contexto de detección proactiva para los clientes de servicios gestionados.
- Septiembre de 2026: eSentire adquirió una empresa emergente de seguridad de inteligencia artificial en modo sigiloso para integrar capacidades de observabilidad y control de inteligencia artificial en su plataforma Atlas, ampliando la detección gestionada para abarcar el monitoreo del comportamiento de modelos de inteligencia artificial junto con las señales tradicionales de amenazas en endpoints, redes y nube.
- Mayo de 2026: Arctic Wolf anunció el Aurora Agentic SOC en RSAC 2026, construido sobre la Plataforma Aurora Superintelligence que combina un grafo de conocimiento propietario con arquitectura de agentes en enjambre. El sistema procesa más de 10 billones de eventos de ciberseguridad por semana en más de 10.000 clientes, permitiendo la ejecución autónoma de flujos de trabajo del SOC a escala.
Alcance del Informe Global del Mercado de Detección y Respuesta de Redes Gestionadas
El mercado de detección y respuesta de redes gestionadas comprende servicios de ciberseguridad de terceros que monitorean, detectan, investigan y responden continuamente a las amenazas en la infraestructura de red de una organización. Estos servicios utilizan análisis avanzados, inteligencia de amenazas, automatización y experiencia en seguridad para identificar actividades sospechosas, detectar amenazas conocidas y emergentes, y apoyar la contención y remediación rápida de incidentes. Los proveedores de detección y respuesta de redes gestionadas típicamente ofrecen monitoreo las 24 horas del día, los 7 días de la semana, y ayudan a las organizaciones a fortalecer la seguridad de la red, reducir los tiempos de respuesta a amenazas y abordar las brechas de habilidades en ciberseguridad sin mantener un extenso centro de operaciones de seguridad interno.
El Informe del Mercado de Detección y Respuesta de Redes Gestionadas está Segmentado por Oferta (Detección y Respuesta Gestionada Centrada en Endpoints, Detección y Respuesta Gestionada Centrada en Redes, Detección y Respuesta Gestionada Centrada en la Nube, Detección y Respuesta Gestionada de OT e IoT, y Detección y Respuesta Extendida Gestionada), Modelo de Servicio (Servicios Totalmente Gestionados, Servicios Co-Gestionados, Caza de Amenazas Gestionada, Respuesta a Incidentes y Remediación Gestionada, y Centro de Operaciones de Seguridad Gestionado como Servicio), Modo de Implementación (Basado en la Nube, En las Instalaciones e Híbrido), Tamaño de Organización (Pequeñas y Medianas Empresas y Grandes Empresas), Industria de Usuario Final (Tecnología de la Información y Telecomunicaciones, BFSI, Sector Sanitario, Comercio Minorista y Comercio Electrónico, Manufactura, Gobierno y Defensa, y Otras Industrias de Usuario Final), y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Detección y Respuesta Gestionada Centrada en Endpoints |
| Detección y Respuesta Gestionada Centrada en Redes |
| Detección y Respuesta Gestionada Centrada en la Nube |
| Detección y Respuesta Gestionada de OT e IoT |
| Detección y Respuesta Extendida |
| Servicios Totalmente Gestionados |
| Servicios Co-Gestionados |
| Caza de Amenazas Gestionada |
| Respuesta a Incidentes y Remediación Gestionada |
| Centro de Operaciones de Seguridad Gestionado como Servicio |
| Basado en la Nube |
| En las Instalaciones |
| Híbrido |
| Pequeñas y Medianas Empresas |
| Grandes Empresas |
| Tecnología de la Información y Telecomunicaciones |
| BFSI |
| Sector Sanitario |
| Comercio Minorista y Comercio Electrónico |
| Manufactura |
| Gobierno y Defensa |
| Otras Industrias de Usuario Final |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| España | |
| Rusia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| India | |
| Japón | |
| Corea del Sur | |
| Australia | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Turquía | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Egipto | |
| Nigeria | |
| Resto de África |
| Por Oferta | Detección y Respuesta Gestionada Centrada en Endpoints | |
| Detección y Respuesta Gestionada Centrada en Redes | ||
| Detección y Respuesta Gestionada Centrada en la Nube | ||
| Detección y Respuesta Gestionada de OT e IoT | ||
| Detección y Respuesta Extendida | ||
| Por Modelo de Servicio | Servicios Totalmente Gestionados | |
| Servicios Co-Gestionados | ||
| Caza de Amenazas Gestionada | ||
| Respuesta a Incidentes y Remediación Gestionada | ||
| Centro de Operaciones de Seguridad Gestionado como Servicio | ||
| Por Modo de Implementación | Basado en la Nube | |
| En las Instalaciones | ||
| Híbrido | ||
| Por Tamaño de Organización | Pequeñas y Medianas Empresas | |
| Grandes Empresas | ||
| Por Industria de Usuario Final | Tecnología de la Información y Telecomunicaciones | |
| BFSI | ||
| Sector Sanitario | ||
| Comercio Minorista y Comercio Electrónico | ||
| Manufactura | ||
| Gobierno y Defensa | ||
| Otras Industrias de Usuario Final | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| España | ||
| Rusia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| India | ||
| Japón | ||
| Corea del Sur | ||
| Australia | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Turquía | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Egipto | ||
| Nigeria | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de detección y respuesta de redes gestionadas?
Se proyecta que el mercado de detección y respuesta de redes gestionadas aumente de 7,43 mil millones de USD en 2026 y 8,86 mil millones de USD en 2027 a 22,58 mil millones de USD para 2032, a un CAGR del 20,58%.
¿Qué está impulsando la demanda de servicios de detección y respuesta gestionadas?
La mayor actividad de ataques, las brechas de personal en ciberseguridad, las obligaciones de cumplimiento normativo y los requisitos de seguros están aumentando la demanda de monitoreo continuo y soporte de respuesta.
¿Qué oferta está creciendo más rápido?
Se proyecta que la XDR Gestionada se expanda a un CAGR del 21,06% hasta 2032 a medida que las organizaciones buscan cobertura unificada en endpoints, redes, nube, identidad y correo electrónico.
¿Por qué las pequeñas y medianas empresas están adoptando servicios de detección gestionada?
Se proyecta que las pequeñas y medianas empresas crezcan a un CAGR del 21,79% a medida que buscan cobertura ininterrumpida sin construir un centro de operaciones de seguridad interno completo.
¿Qué sector de usuario final tiene las perspectivas de crecimiento más sólidas?
Se proyecta que el sector sanitario se expanda a un CAGR del 21,27% hasta 2032 porque los incidentes cibernéticos pueden interrumpir la prestación de atención médica y crear riesgos significativos de seguridad y seguridad del paciente.
¿Qué región se espera que crezca más rápido?
Se proyecta que Asia-Pacífico se expanda a un CAGR del 21,93% hasta 2032, respaldado por la adopción de la nube, el aumento del riesgo cibernético y la oferta limitada de profesionales en ciberseguridad.