
マネージド・インサイダーリスク管理サービス市場規模およびシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
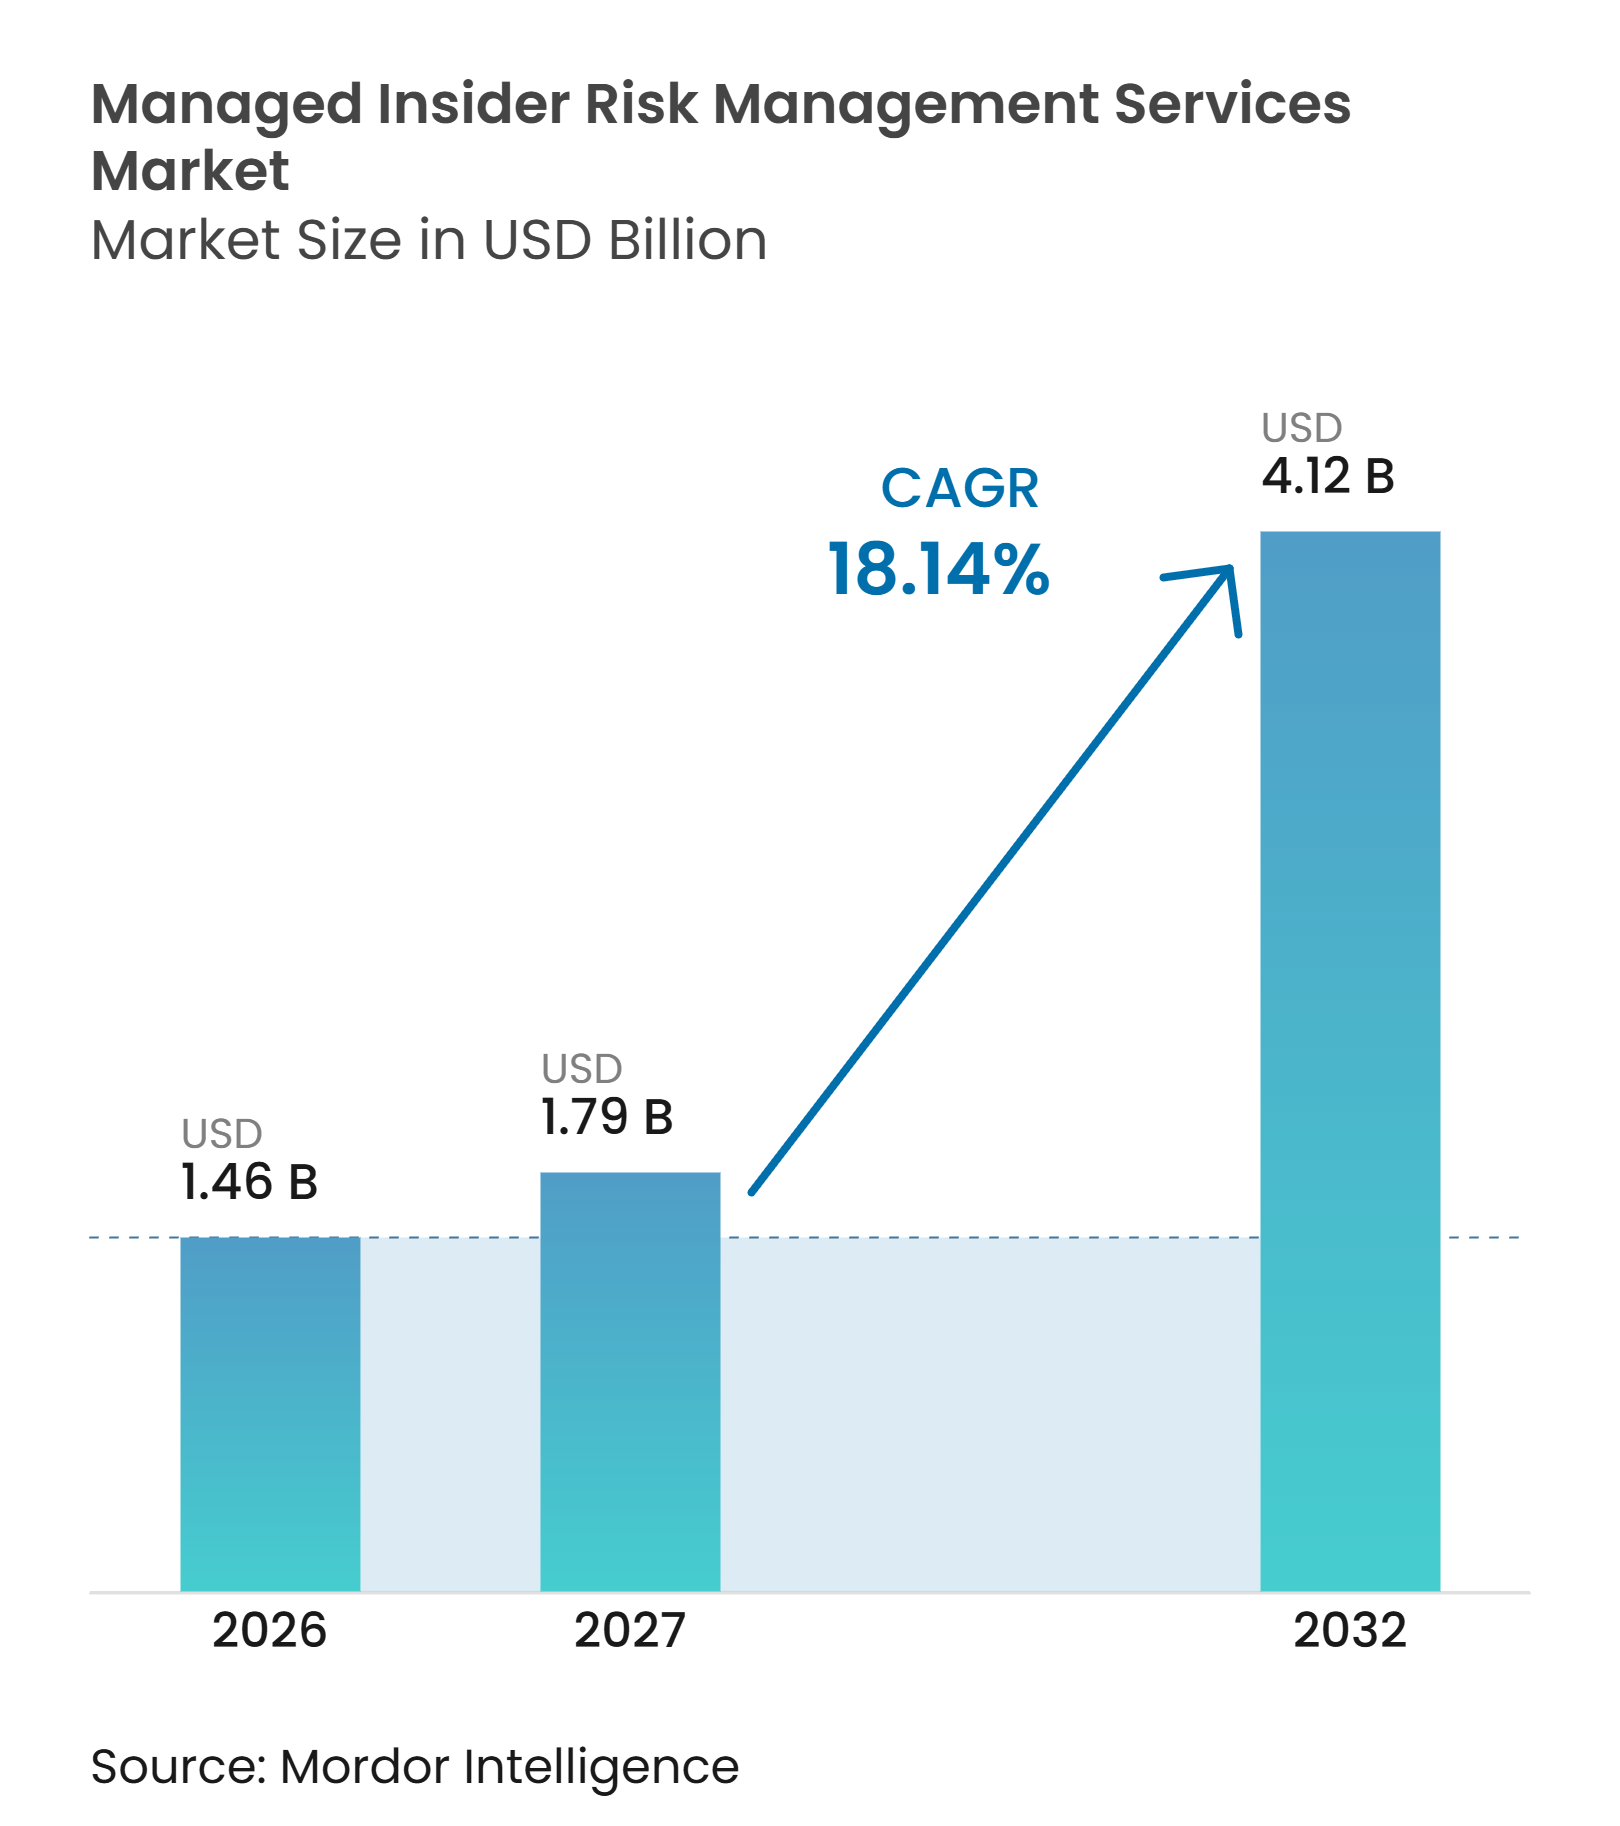
| 市場規模 (2027) | 1.79 十億米ドル |
| 市場規模 (2032) | 4.12 十億米ドル |
| 成長率 (2027 - 2032) | 18.14 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるマネージド・インサイダーリスク管理サービス市場分析
マネージド・インサイダーリスク管理サービスの市場規模は2026年に1.46 ビリオン 米ドルと評価され、2027年の1.79 ビリオン 米ドルから2032年には4.12 ビリオン 米ドルに達すると推定されており、予測期間(2027年~2032年)のCAGRは18.14%です。マネージド・インサイダーリスク管理サービス市場が注目を集めているのは、多くの既存セキュリティプログラムが正規アクセス権を持つ人物による不正使用ではなく、外部攻撃の特定を目的として設計されていたためです。クレデンシャル窃取は特にコストが高くなっており、長期にわたる封じ込め期間がインシデント後の運用負担を増大させています。プロバイダーは、内部チームが同規模で運用することが難しい行動分析、AI対応検知、継続的なアナリストカバレッジで対応しています。クラウドアプリケーション、ハイブリッドワーク、GenAIの広範な利用により、監視が必要なデータと活動の量が拡大しています。マネージド・インサイダーリスク管理サービス市場は、実証可能なコントロールをより重視する規制上の要件や保険要件からも恩恵を受けています。
レポートの主要ポイント
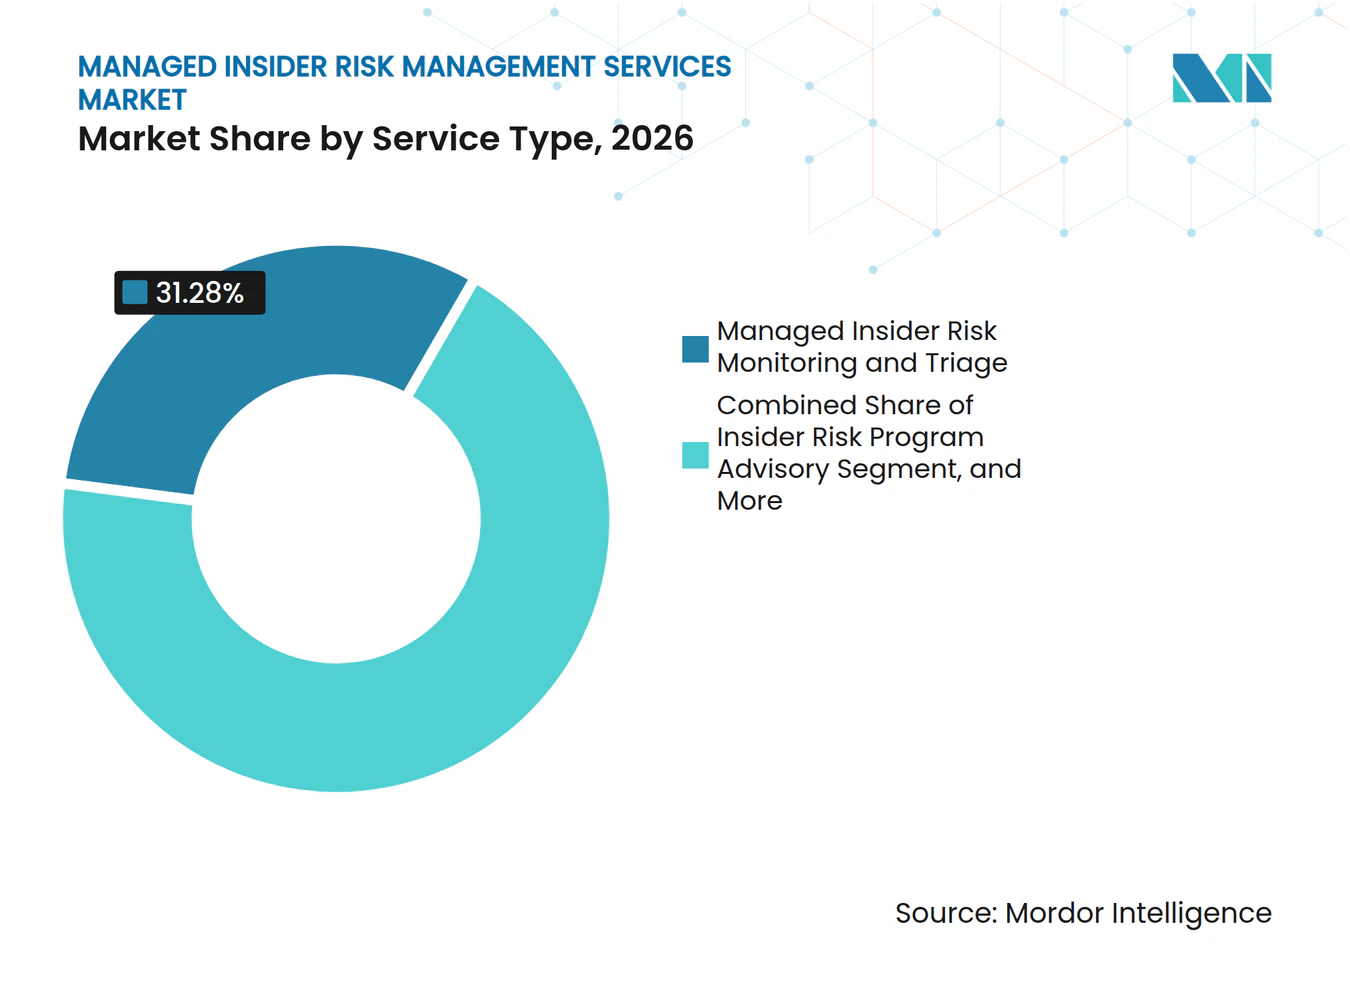
- サービスタイプ別では、マネージド・インサイダーリスク監視およびトリアージが2026年のマネージド・インサイダーリスク管理サービス市場において31.28%の収益シェアを占め、マネージド・インサイダーインシデント対応および封じ込めは2032年までに19.73%のCAGRで拡大する見込みです。
- デリバリーモデル別では、フルマネージドデリバリーが2026年に43.39%の収益シェアを占め、コマネージドデリバリーは2032年までに22.61%のCAGRで拡大する見込みです。
- デプロイメントモード別では、クラウドベースのデプロイメントが2026年のマネージド・インサイダーリスク管理サービス市場の収益シェアの68.58%を占め、2032年までに18.92%のCAGRで拡大する見込みです。
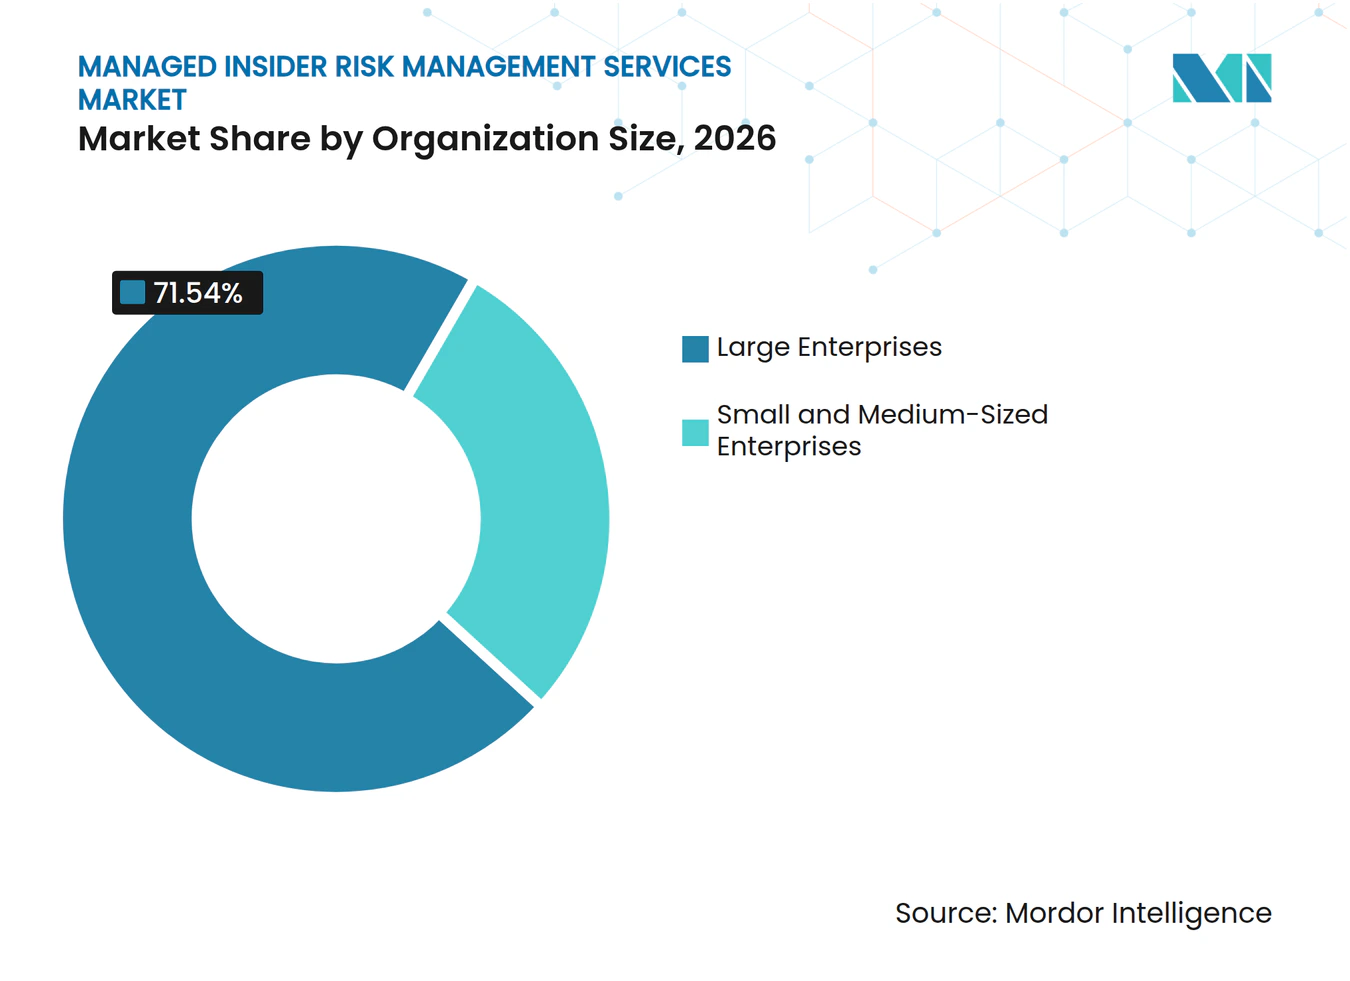
- 組織規模別では、大企業が2026年に71.54%の収益シェアを占め、中小企業は2032年までに21.82%のCAGRで拡大する見込みです。
- エンドユーザー産業別では、BFSIが2026年に26.69%の収益シェアを占め、ヘルスケアおよびライフサイエンス産業は2032年までに18.54%のCAGRで拡大する見込みです。
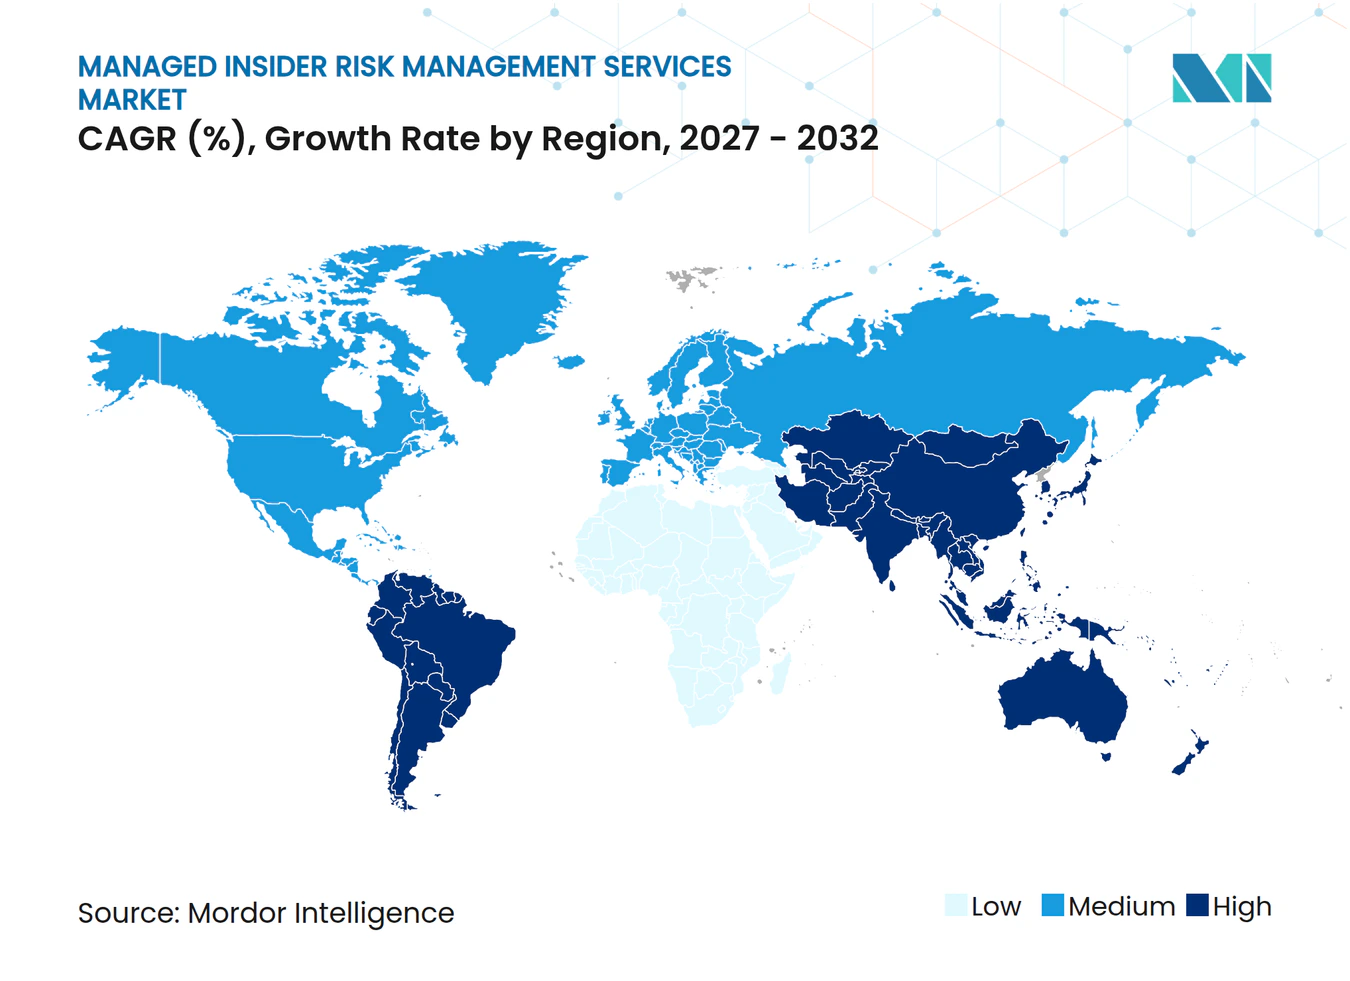
- 地域別では、北米が2026年のマネージド・インサイダーリスク管理サービス市場において41.64%の収益シェアを占め、アジア太平洋地域は2032年までに21.86%のCAGRで拡大する見込みです。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | (~)CAGRへの影(%) | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| ハイブリッドワークおよび非管理デバイスの可視性ギャップ | +4.2% | グローバル | 短期(2年以内) |
| クラウド、SaaS、および生成AIデータの拡大 | +3.8% | グローバル | 中期(2~4年) |
| プライバシーおよび重要インフラのコンプライアンス要件 | +3.1% | 北米およびEU | 中期(2~4年) |
| サイバー保険および取締役会レベルのリスク定量化 | +2.9% | グローバル | 短期(2年以内) |
| アイデンティティ、データ、行動シグナルのクロスドメイン相関 | +2.1% | 北米、アジア太平洋コア、EUへの波及 | 長期(4年以上) |
| 退職従業員および請負業者リスクの自動化 | +1.8% | グローバル | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
ハイブリッドワークおよび非管理デバイスの可視性ギャップ
ハイブリッドワークにより、内部チームが迅速かつ合理的なコストで解消できない可視性ギャップが生じています。Fortinetは、回答者の52%がSaaSおよびハイブリッド環境の監視をインサイダーリスクプログラム成熟化の主な障壁と見なしており、ツールの複雑さ(49%)やスタッフ不足(46%)を上回ると報告しました。[1] CyberArkは、CISOの75%がモバイルデバイス管理では管理対象デバイスを完全に保護できないと考えていることを明らかにしました。マネージド・インサイダーリスク管理サービス市場は、デバイスや場所を横断した継続的な行動監視によってこのギャップに対処できます。CISAの2026年ガイドは、ハイブリッドワークとAI対応の操作を、組織が考慮すべき新たなインサイダー脅威ベクターとして特定しました。これにより、単一のデバイス管理レイヤーに依存せずに活動をレビューできるプロバイダーの価値が高まります。
クラウド、SaaS、および生成AIデータの拡大
企業データは現在、多くのアクセスガバナンス慣行が適応できる速度を超えて、クラウドソフトウェア、SaaSアプリケーション、GenAIツール全体を移動しています。クラウドセキュリティアライアンスは、CVSSスコア9.3のEchoLeak(CVE-2025-32711)について、悪意のあるメールがMicrosoft 365 Copilotユーザーをして、OneDrive、SharePoint、Teamsからのデータ流出に誘導する可能性のある露出として説明しました。[2] Netskopeは、ソースコードがGenAIデータポリシー違反の42%を占め、内部ポリシーに違反してGenAIプラットフォームに転送される最も一般的なデータタイプであることを明らかにしました。これらの露出は、境界に焦点を当てたコントロールでは可視化されないことが多いです。したがって、マネージド・インサイダーリスク管理サービス市場では、プロンプト、ワークフロー、アイデンティティ活動、データ移動を総合的に考慮した監視が必要です。この要件は、自律型エージェントが広範な企業クレデンシャルで動作する場合にさらに重要になります。
プライバシーおよび重要インフラのコンプライアンス要件
コンプライアンス義務により、インサイダーリスク管理はポリシー議論から資金調達された運用要件へと移行しています。DORAは2025年1月17日に適用が開始され、20カテゴリーの欧州金融機関にデジタル運用レジリエンス要件を適用します。第9条4項(c)には、継続的な労働力リスクプログラムを金融機関にとってより関連性の高いものにする人間中心の意識向上規定が含まれています。フランスのACPRは2026年1月に強化されたDORA監督を開始し、文書化および監査可能なプログラムの必要性を高めました。米国保健福祉省は2025年5月、悪意のあるインサイダーによる患者記録への不正アクセスを受け、BayCare Health SystemとのHIPAAセキュリティルール調査を80万米ドルで和解しました。マネージド・インサイダーリスク管理サービス市場は、組織がコントロール、アクセス管理、労働力トレーニングが整備されていることの定期的な証拠を必要とする場合に適しています。
サイバー保険および取締役会レベルのリスク定量化
サイバー保険の審査は、アクセスコントロール、行動アラート、秩序あるオフボーディングの証拠とますます結びついています。Delineaは、保険会社が補償を確定する前に、特権アクセス管理、異常アラート、正式なオフボーディングの文書化された証拠を求めていると指摘しました。ポネモン研究所は、インシデントが30日以内に封じ込められた場合の平均コストが1,420万米ドルであるのに対し、封じ込めが90日を超えた場合は2,190万米ドルになると報告しました。また、特権アクセス管理に関連するインシデント1件あたりの平均610万米ドルの節約も報告しました。これらの数値は、取締役会がマネージドモニタリングおよびレスポンス契約を評価するための財務的根拠を提供します。マネージド・インサイダーリスク管理サービス市場は、リスクチームが保険会社や取締役にインシデントの特定と封じ込め方法を示す必要がある場合に恩恵を受けることができます。
抑制要因の影響分析*
| 抑制要因 | (~)CAGRへの影響(%) | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| プライバシー、労働協議会、および従業員信頼の制約 | -1.9% | ドイツ、フランス、イタリアでの早期進展を伴うEUおよび英国 | 中期(2~4年) |
| レガシーSIEM、DLP、IAMの重複 | -1.5% | グローバル、成熟した企業市場 | 短期(2年以内) |
| 熟練したインサイダーリスク調査員の不足 | -1.1% | グローバル | 長期(4年以上) |
| 高精度データアクセスおよび統合コスト | -0.8% | 南米、中東、アフリカの価格敏感市場 | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
プライバシー、労働協議会、および従業員信頼の制約
欧州の労働規則は、専門プロバイダーが現地の従業員権利要件の範囲内で作業しなければならないため、実装を遅らせる可能性があります。労働者データ権利に関する調査によると、ドイツの労働者の45%が労働協議会の対象となっており、企業子会社全体で異なる要件が生じています。GDPRのデータ最小化および透明性の原則は、監視が必要かつ比例的であることを要求します。Fortinetは、インサイダーリスクチームの38%がプライバシーの懸念を運用上の障害として挙げ、23%がユーザーからの直接的な反発を報告したことを明らかにしました。これにより、プログラムが集できるテレメトリの量が制限される可能性があります。したがって、マネージド・インサイダーリスク管理サービス市場は、透明なコントロール、現地協議、および監視の明確に定義された目的をサポートする必要があります。
レガシーSIEM、DLP、IAMの重複
既存のSIEM、DLP、IAM投資は、セキュリティリーダーが現在のツールでインサイダーリスクをカバーできると判断した場合、新規契約を遅らせる可能性があります。ENISAは、技術的およびプロセス統合の課題をマネージドセキュリティサービス採用の主要な障壁として特定しました。従来のSIEMプラットフォームは外部脅威インジケーターを相関させるために構築されており、行動活動に適用すると過剰な誤検知を生成する可能性があります。DLPツールはコンテンツ分類と出力ポリシーに集中し、IAMツールはアイデンティティ権限を中心としています。どちらのアプローチも単独では、異常なアクセス頻度、時間外のステージング、または機密情報に関する行動変化を一貫して特定することはできません。マネージド・インサイダーリスク管理サービス市場は、アラート疲労を追加したり確立されたセキュリティオペレーションを妨害したりすることなく、これらのシステムを統合するプロバイダーの能力に依存しています。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
サービスタイプ別:
監視がリードし、レスポンスサービスが勢いを増すマネージド・インサイダーリスク監視およびトリアージは、2026年のマネージド・インサイダーリスク管理サービス市場シェアの31.28%を占めました。このサービスは、ほとんどのアウトソーシングプログラムが必要とする継続的な観察と初期アラートレビューを提供します。プロバイダーが行動ベースラインを確立し、ケースが混乱を招く前にアラートを検証できるため、組織はこの作業から始めることが多いです。マネージド・インサイダーリスク検知および調査は、アラートが信頼できるリスクを示す場合に、より深いケース分析を追加します。アドバイザリーおよびガバナンスサービスは、複数年にわたるインサイダーリスクプログラムと内部説明責任構造を開発している組織をサポートします。
マネージド・インサイダーインシデント対応および封じ込めは、2032年までに19.73%のCAGRで拡大する見込みです。このパターンは、購入者がアラートの受信を超えて、プロバイダーに積極的な修復のサポートを求めていることを示しています。レスポンスサービスは、ライブケース中の証拠レビュー、アクセスアクション、封じ込めの調整を支援できます。評価、レッドチーミング、トレーニングプログラムは、深刻なイベントが発生する前に手順をテストするのに役立つため、引き続き関連性があります。DTEXは2026年2月に新規年間契約額が前年比101%拡大したと報告しており、複数年・複数サービス契約へのシフトを裏付けています。


注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能
デリバリーモデル別:
フルマネージドがリードし、コマネージドが加速フルマネージドデリバリーは2026年に43.39%の収益シェアを占めました。プログラム運用、監視、アラートトリアージ、定期レポートを外部プロバイダーに移管します。Fortinetは、インサイダーリスクチームの46%がスタッフ不足を主要な課題として挙げたことを明らかにしました。これらの制約により、継続的なカバレッジが必要でも大規模な内部チームを構築できない組織にとって、フルマネージドサービスは特に関連性が高くなります。オンデマンドおよびリテイナー契約は、役員の退職や合併に関連するアクセスレビューなど、特定のイベントにも対応します。
コマネージドデリバリーは2032年までに22.61%のCAGRで拡大する見込みです。大企業や規制された金融機関は、パートナーを使用して能力とテクノロジーを追加しながら、内部調査責任を維持することが多いです。このモデルにより、内部リーダーは機密性の高い意思決定と規制報告の管理を維持できます。また、ケース量や技術的範囲が内部リソースを超えた場合に、専門的な分析へのアクセスも提供します。コマネージドプログラムのより速い拡大は、高度なセキュリティ機能が代替ではなくパートナーを求めていることを示唆しています。
デプロイメントモード別:
クラウド中心性がサービスデリバリーを再形成クラウドベースのデプロイメントは2026年のマネージド・インサイダーリスク管理サービス市場規模の68.58%を占め、2032年までに18.92%のCAGRで拡大する見込みです。ネイティブクラウド監視は、多くの個別システムからログをエクスポートする際に生じるデータ完全性とタイミングの問題を軽減できます。これにより、アナリストが利用できる行動シグナルの品質が向上します。Proofpointは2025年9月にData Security Completeを導入し、メール、クラウド、ウェブ、エンドポイント全体でDLP、インサイダー脅威管理、データセキュリティポスチャー管理を統合しました。管理コストを最大58%削減するという主張は、統合されたクラウド指向プラットフォームの運用上の焦点も示しています。
オンプレミスデプロイメントは、データ主権または機密環境要件に直面する防衛請負業者、政府機関、重要インフラ事業者にとって引き続き重要です。これらの組織は、機密テレメトリをクラウドプラットフォームに送信できない場合があります。ハイブリッドおよびマルチクラウド構成は、データ居住ルールが相反する国々にまたがって活動する組織にも登場しています。プロバイダーは、オンプレミスシステムを無関係として扱うのではなく、クラウドサービスをこれらの環境と相互運用可能にする必要があります。マネージド・インサイダーリスク管理サービス市場は、各顧客の法的および運用上の制限に合致したデプロイメントの選択肢を引き続き必要とします。
組織規模別:
エンタープライズの牙城が中小企業の急増に道を譲る大企業は2026年に71.54%の収益シェアを占めました。大企業は一般的に複雑なアクセス環境、相当な規制上のエクスポージャー、および複数年のサービス契約をサポートする能力を持っています。そのプログラムは多くの場合、大規模な労働力、サードパーティ、クラウドアプリケーション、機密知的財産を考慮する必要があります。大規模組織には、プライバシー、人事、法務、セキュリティの意思決定に関与する内部ステークホルダーも多くいます。これにより、技術的監視と並行して構造化されたガバナンスを提供するプロバイダーが有利になります。
中小企業は、消費ベースの価格設定によりマネージドサービスがよりアクセスしやすくなるにつれ、2032年までに21.82%のCAGRで拡大する見込みです。OpenTextは、中小企業の71%が統合された予防、検知、レスポンスバンドルを好むことを明らかにしました。[3] 小規模組織における広範な従業員アクセスは、顧客情報や知的財産の損失をより重大なものにする可能性があります。2026年の調査では、HRとITのオフボーディングを同期させることで、順次処理と比較してデータ露出ウィンドウが少なくとも72%削減されることが明らかになりました。マネージド・インサイダーリスク管理サービス市場は、集中したオフボーディング、監視、インシデントレスポンスパッケージでこのグループにサービスを提供する余地があります。

エンドユーザー産業別:
BFSIが需要を支え、ヘルスケアが上回るBFSIは2026年のマネージド・インサイダーリスク管理サービス市場シェアの26.69%を占めました。金融機関は高価値の金融情報および個人情報を管理しており、不正使用のコストと明確な監視証拠の必要性を高めています。DORAは欧州金融機関全体で文書化された運用レジリエンスプログラムの根拠をさらに強化します。北欧金融CERTは、北欧の金融機関従業員を標的とした犯罪的採用の試みを記録し、採用およびアクセスプロビジョニングの経路に焦点を当てました。[4] 取締役会の監督とサイバー保険条件がその要件を強化できます。
ヘルスケアおよびライフサイエンス産業は2032年までに18.54%のCAGRで拡大する見込みです。IBM X-Forceは、分析したヘルスケア侵害の70%以上がインサイダー活動に関連していると報告しました。BayCareの和解は、患者記録への不正アクセスに関する最近の執行例を提供しました。これにより、労働力アクセス、患者データ保護、セーフガードが維持されているという証拠への注目が高まります。ITおよび通信、政府および公共部門、産業製造、小売およびeコマースが追加の需要を代表します。
地域分析
北米マネージド・インサイダーリスク管理サービス市場
北米は2026年のマネージド・インサイダーリスク管理サービス市場規模の41.64%を占めた。同地域は成熟したエンタープライズセキュリティ予算、幅広いマネージドサービスプロバイダーのエコシステム、および確立されたインサイダーリスクに関するガイダンスを有している。CISAの2026年9月のガイドは、ハイブリッドワークとAIを活用した操作がインサイダー脅威の環境を変化させたことを認識した。連邦政府の請負業者および重要インフラの運営者はそのガイダンスを活用でき、一方で米国の保険基準は文書化されたモニタリングおよびアクセス管理コントロールを強化し得る。カナダとメキシコも追加的な需要をもたらしているが、マネージドサービスの普及率は米国より低い。
欧州および南米マネージド・インサイダーリスク管理サービス市場
欧州はコンプライアンスニーズがプライバシーおよび労働評議会の制限と並存するため、異なる需要プロファイルを持つ。DORA、NIS2、およびEU AI法の各国実施は、金融機関、重要インフラ運営者、およびテクノロジー企業における調達を支援している。2026年1月からのフランスにおけるDORA監督の強は、監査可能なエビデンストレイルへの需要を高める一方、ドイツの労働評議会モデルは販売サイクルを長期化させる可能性がある。南米はより初期段階にあり、ブラジルのLGPD、ならびにアルゼンチンおよびチリにおける規制の近代化が、金融サービスおよび政府機関からの初期需要を支えている。予算およびインフラの制約が、近い将来におけるプログラムの高度化を依然として制限している。
アジア太平洋および中東・アフリカマネージド・インサイダーリスク管理サービス市場
アジア太平洋地域は2032年までに21.86%のCAGRで拡大すると予測されており、マネージド・インサイダーリスク管理サービス市場において最も成長の速い地域となっている。デジタルトランスフォーメーション、GenAIの導入、および新興のセクター固有の規制がこのモメンタムを支えている。日本のマネージドセキュリティサービスセクターは2024年度に15.5%、2025年度に13.6%拡大し、アイデンティティセキュリティ、SIEM、CASB、SASE、SWG、EDR、およびXDRが活発な動きを見せている。インドはfintechの拡大およびインド準備銀行のサバーセキュリティ要件を通じて大きな機会を有しており、中東はビジョン2030プログラムの恩恵を受け、アフリカは南アフリカとナイジェリアが牽引している。
競合ランドスケープ
市場集中度
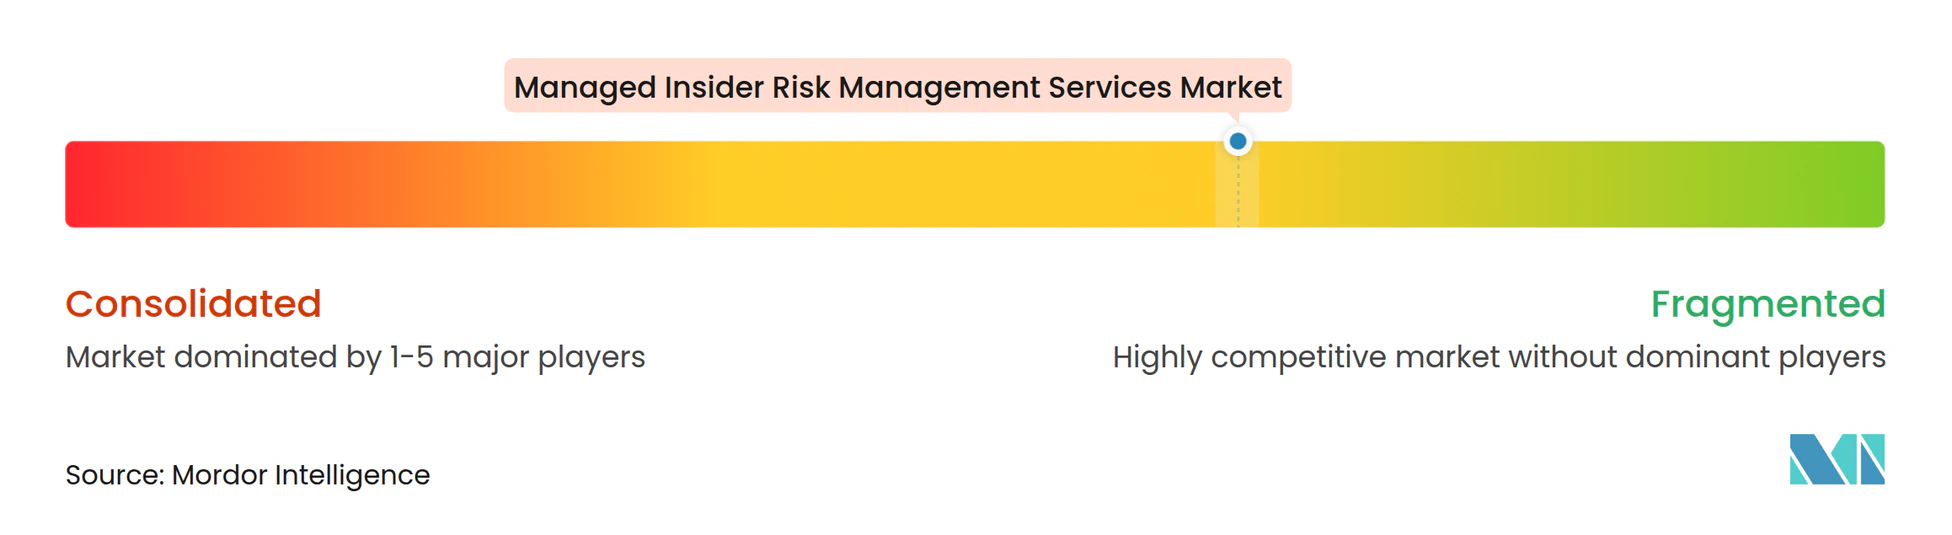
マネージド・インサイダーリスク管理サービス市場は、主要グループが適度に分散しています。IBM、Accenture、NTT DATA、Deloitteは、インサイダーリスクニーズをより広範なセキュリティオペレーションとバンドルできる広範なマネージドサービスエンゲージメントを提供しています。DTEX Systems、Securonix、Varonis、Cyberhaven は行動分析と専門的な検知能力を通じて競合しています。プロバイダーは、共有オペレーティング環境においてアイデンティティ、データ、行動、エンドポイントの記録を組み合わせることを目指しています。マネージド・インサイダーリスク管理サービス市場は、単一のデータソースのみに焦点を当てるベンダーの基準を引き上げています。
Accentureは2026年3月にMicrosoftと協力し、Microsoft SentinelMicrosoft Defender for Endpoint、Security Copilotを含むAdaptive MxDRプラットフォームにエージェンティックAI機能を追加しました。CrowdStrikeとIBMは2026年3月に協力関係を拡大し、Charlotte AIをIBMの自律型脅威オペレーションマシンと統合し、FalconをIBM Consultingが管理する脅威検知およびレスポンスサービスに拡張しました。マネージド・インサイダーリスク管理サービス市場は、ワークロードがより自動化されるにつれて、より迅速な調査と協調したレスポンスを必要としています。Proofpointは2026年9月にAI対応調査をMicrosoft 365に拡大し、AI関連活動の可視性に焦点を当てました。マネージド・インサイダーリスク管理サービス市場は、プロバイダーがクラウドコラボレーション、エンドポイント、アイデンティティシステム全体にカバレッジを拡大するにつれて、より競争が激しくなっています。
ヘルスケア、産業製造、政府請負業者向けの中堅市場およびセクター固有のプログラムには依然として余地があります。これらの顧客は多くの場合、汎用サービスパッケージが対応しないデータ分類と運用プロセスを必要とするためです。DTEXは2025年に文書の機密性を推測する方法およびシステムに対して米国特許第12,423,428号を取得しました。マネージド・インサイダーリスク管理サービス市場は、運用統合、セクター適合性、AI関連データリスクを管理する能力に依存しています。プライバシーの期待に応えながら意味のあるレスポンスサポートを提供できるプロバイダーは、複雑なエンタープライズ購入者との立場を強化できます。
マネージド・インサイダーリスク管理サービス産業のリーダー
-
IBM Corporation
-
Accenture plc
-
NTT DATA Corporation
-
Deloitte Touche Tohmatsu Limited
-
Optiv Security Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
マネージド・インサイダーリスク管理サービス市場 このレポートでカバーされる企業
- IBM Corporation
- Accenture plc
- NTT DATA Corporation
- Deloitte Touche Tohmatsu Limited
- Optiv Security Inc.
- eSentire, Inc.
- Secureworks Corp.
- LevelBlue, Inc.
- Orange Cyberdefense International
- Sophos Limited
- CrowdStrike Holdings, Inc.
- Microsoft Corporation
- Proofpoint, Inc.
- Forcepoint LLC
- DTEX Systems, Inc.
- Varonis Systems, Inc.
- Netskope, Inc.
- Securonix, Inc.
- Palo Alto Networks, Inc.
- Cyberhaven, Inc.
最近の産業開発事情 マネージド・インサイダーリスク管理サービス市場
- 2026年8月:Accentureは2026年8月14日にサイバーセキュリティサービスプロバイダーであるCyberXCの買収に合意しました。これはAccentureにとって過去最大のサイバーセキュリティ買収であり、アジア太平洋地域全体でのサイバーセキュリティプレゼンスを強化することを目的としており、通常の規制当局の承認を条件としています。
- 2026年3月:CrowdStrikeとIBMは2026年3月25日のRSA Conference 2026で戦略的協力関係の拡大を発表し、CrowdStrike Charlotte AIをIBMの自律型脅威オペレーションマシン(ATOM)と統合してマシンスピードの調査と封じ込めを実現し、FalconプラットフォームをIBM Consultingのグローバルマネージド脅威検知およびレスポンスサービスに拡張しました。
- 2026年3月:Accentureは2026年3月19日にMicrosoftと協力し、Adaptive MxDRプラットフォームにエージェンティックAI機能を導入しました。Microsoft Sentinel、Microsoft Defender for Endpoint、Security Copilotを統合し、ハイブリッド環境全体でインサイダー脅威およびより広範なサイバー脅威の可視性を強化しました。
- 2025年9月:Proofpointは2025年9月23日にData Security Completeを発売しました。これはマルチチャネルDLP、インサイダー脅威管理(ITM)、データセキュリティポスチャー管理(DSPM)をメール、クラウド、ウェブ、エンドポイント全体で統合した統一プラットフォームであり、管理コストを最大58%削減すると主張しています。
グローバル・マネージド・インサイダーリスク管理サービス市場レポートの範囲
マネージド・インサイダーリスク管理サービスは、意図的、過失、または偶発的を問わず、従業員、請負業者、パートナー、またはその他の信頼されたインサイダーから生じるリスクを組織が特定、調査、軽減するのを支援するアウトソーシングソリューションです。典型的な活動には、危険な行動の監視、データ漏洩およびポリシー違反の検知、調査のサポート、セキュリティ、プライバシー、コンプライアンスのニーズのバランスを取りながらのレスポンス調整が含まれます。
マネージド・インサイダーリスク管理サービス市場レポートは、サービスタイプ(マネージド・インサイダーリスク監視およびトリアージ、マネージド・インサイダーリスク検知および調査、マネージド・インサイダーインシデント対応および封じ込め、インサイダーリスクプログラムアドバイザリーおよびガバナンス、インサイダーリスク評価・演習・レッドチーミング、インサイダーリストレーニングおよび労働力支援)、デリバリーモデル(フルマネージド、コマネージド、オンデマンドおよびリテイナーベース、ハイブリッドマネージド)、デプロイメントモード(クラウドベース、オンプレミス、ハイブリッドおよびマルチクラウド)、組織規模(大企業、中小企業)、エンドユーザー産業(銀行・金融サービス・保険(BFSI)、ITおよび通信、ヘルスケアおよびライフサイエンス、政府および公共部門、産業製造、小売およびeコマース、その他のエンドユーザー産業)、地域(北米、南米、欧州、アジア太平、中東、アフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
セグメンテーション概要
| マネージド・インサイダーリスク監視およびトリアージ |
| マネージド・インサイダーリスク検知および調査 |
| マネージド・インサイダーインシデント対応および封じ込め |
| インサイダーリスクプログラムアドバイザリーおよびガバナンス |
| インサイダーリスク評価・演習・レッドチーミング |
| インサイダーリスクトレーニングおよび労働力支援 |
| フルマネージド |
| コマネージド |
| オンデマンドおよびリテイナーベース |
| ハイブリッドマネージド |
| クラウドベース |
| オンプレミス |
| ハイブリッドおよびマルチクラウド |
| 大企業 |
| 中小企業 |
| 銀行・金融サービス・保険(BFSI) |
| ITおよび通信 |
| ヘルスケアおよびライフサイエンス |
| 政府および公共部門 |
| 産業製造 |
| 小売およびeコマース |
| その他のエンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| チリ | |
| 南米その他 | |
| 欧州 | 英国 |
| ドイツ | |
| フランス | |
| イタリア | |
| 欧州その他 | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| アジア太平洋その他 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| 中東その他 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| アフリカその他 |
| サービスタイプ別 | マネージド・インサイダーリスク監視およびトリアージ | |
| マネージド・インサイダーリスク検知および調査 | ||
| マネージド・インサイダーインシデント対応および封じ込め | ||
| インサイダーリスクプログラムアドバイザリーおよびガバナンス | ||
| インサイダーリスク評価・演習・レッドチーミング | ||
| インサイダーリスクトレーニングおよび労働力支援 | ||
| デリバリーモデル別 | フルマネージド | |
| コマネージド | ||
| オンデマンドおよびリテイナーベース | ||
| ハイブリッドマネージド | ||
| デプロイメントモード別 | クラウドベース | |
| オンプレミス | ||
| ハイブリッドおよびマルチクラウド | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| エンドユーザー産業別 | 銀行・金融サービス・保険(BFSI) | |
| ITおよび通信 | ||
| ヘルスケアおよびライフサイエンス | ||
| 政府および公共部門 | ||
| 産業製造 | ||
| 小売およびeコマース | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| チリ | ||
| 南米その他 | ||
| 欧州 | 英国 | |
| ドイツ | ||
| フランス | ||
| イタリア | ||
| 欧州その他 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| アジア太平洋その他 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| 中東その他 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| アフリカその他 | ||
レポートで回答される主要な質問
マネージド・インサイダーリスク管理サービス市場の規模はどのくらいですか?
マネージド・インサイダーリスク管理サービスの市場規模は2026年に1.46 ビリオン 米ドルと評価され、2027年の1.79 ビリオン 米ドルから2032年には4.12 ビリオン 米ドルに達すると推定されており、予測期間(2027年~2032年)のCAGRは18.14%です。
マネージド・インサイダーリスク管理サービスをリードするサービスタイプはどれですか?
マネージド・インサイダーリスク監視およびトリアージが2026年に31.28%のシェアでリードしており、継続的な行動監視とアラートレビューの必要性を反映しています。
最も速く拡大しているデリバリーモデルはどれですか?
コマネージドデリバリーは、規制された組織が内部説明責任を維持しながら外部能力を求めることが多いため、2032年までに22.61%のCAGRで拡大する見込みです。
インサイダーリスクプログラムにとってクラウドデプロイメントが重要な理由は何ですか?
クラウドベースのデプロイメントは2026年に68.58%を占めており、コアビジネスデータとユーザー活動がクラウドおよびSaaSアプリケーション内に置かれることが増えているためです。
最大のシェアを持つエンドユーザーセクターはどれですか?
BFSIは2026年に26.69%を占めており、金融機関が高価値データリスクと広範な規制要件に直面しているためです。
最も速い成長が予測されている地域はどこですか?
アジア太平洋地域は、デジタルトランスフォーメーション、GenAI採用、および進化するセクター固有のルールに支えられ、2032年までに21.86%のCAGRで拡大する見込みです。