
Tamaño y Participación del Mercado de Servicios Gestionados de Gestión de Riesgos Internos
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 1.79 Mil millones de dólares |
| Tamaño del Mercado (2032) | 4.12 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 18.14 % |
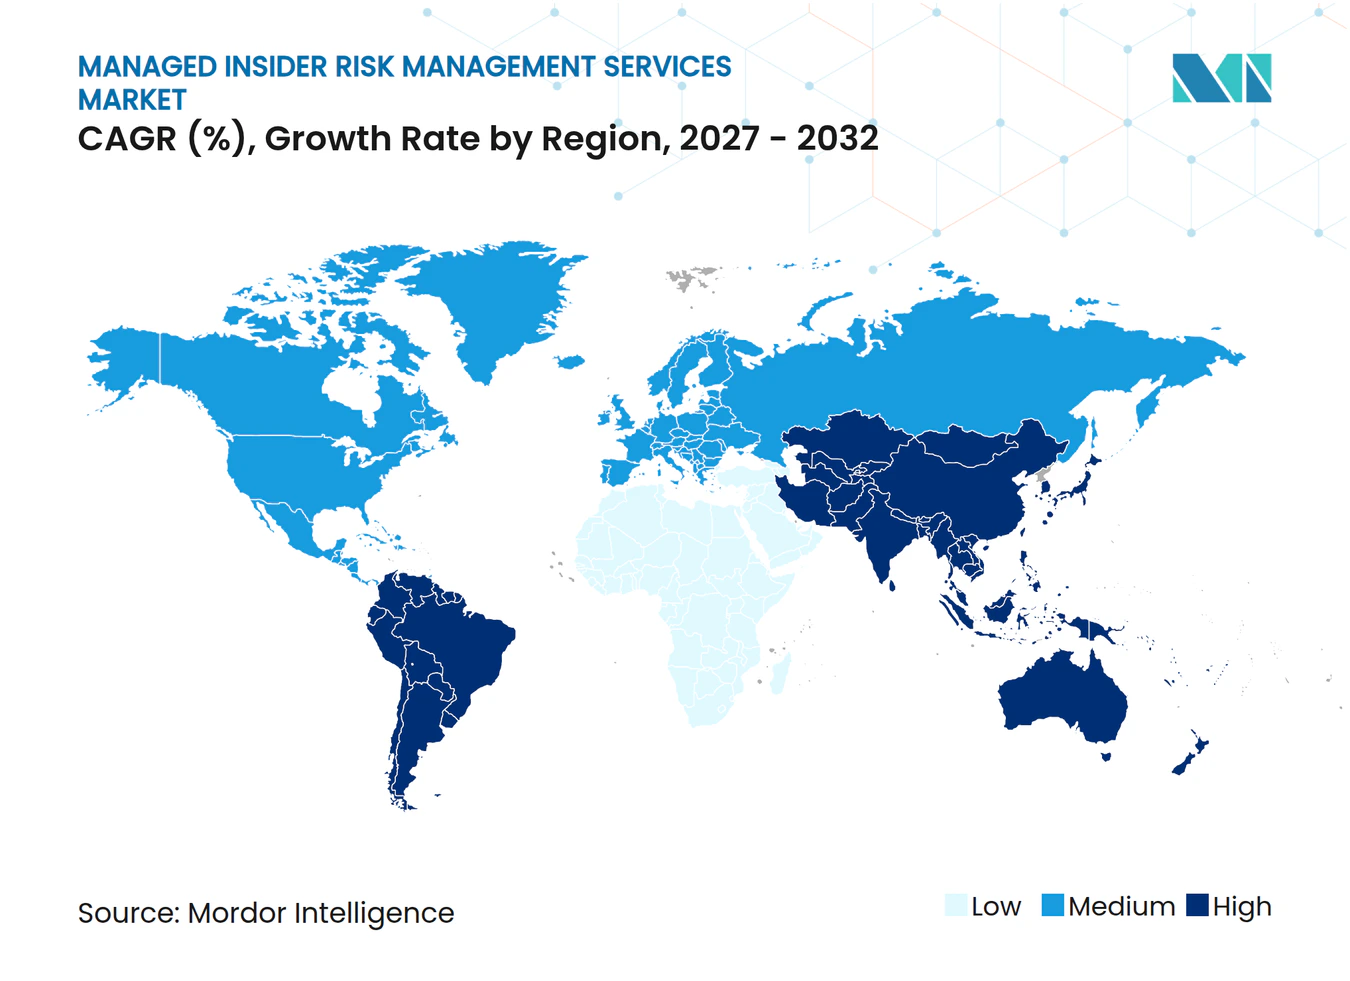
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Servicios Gestionados de Gestión de Riesgos Internos por Mordor Intelligence
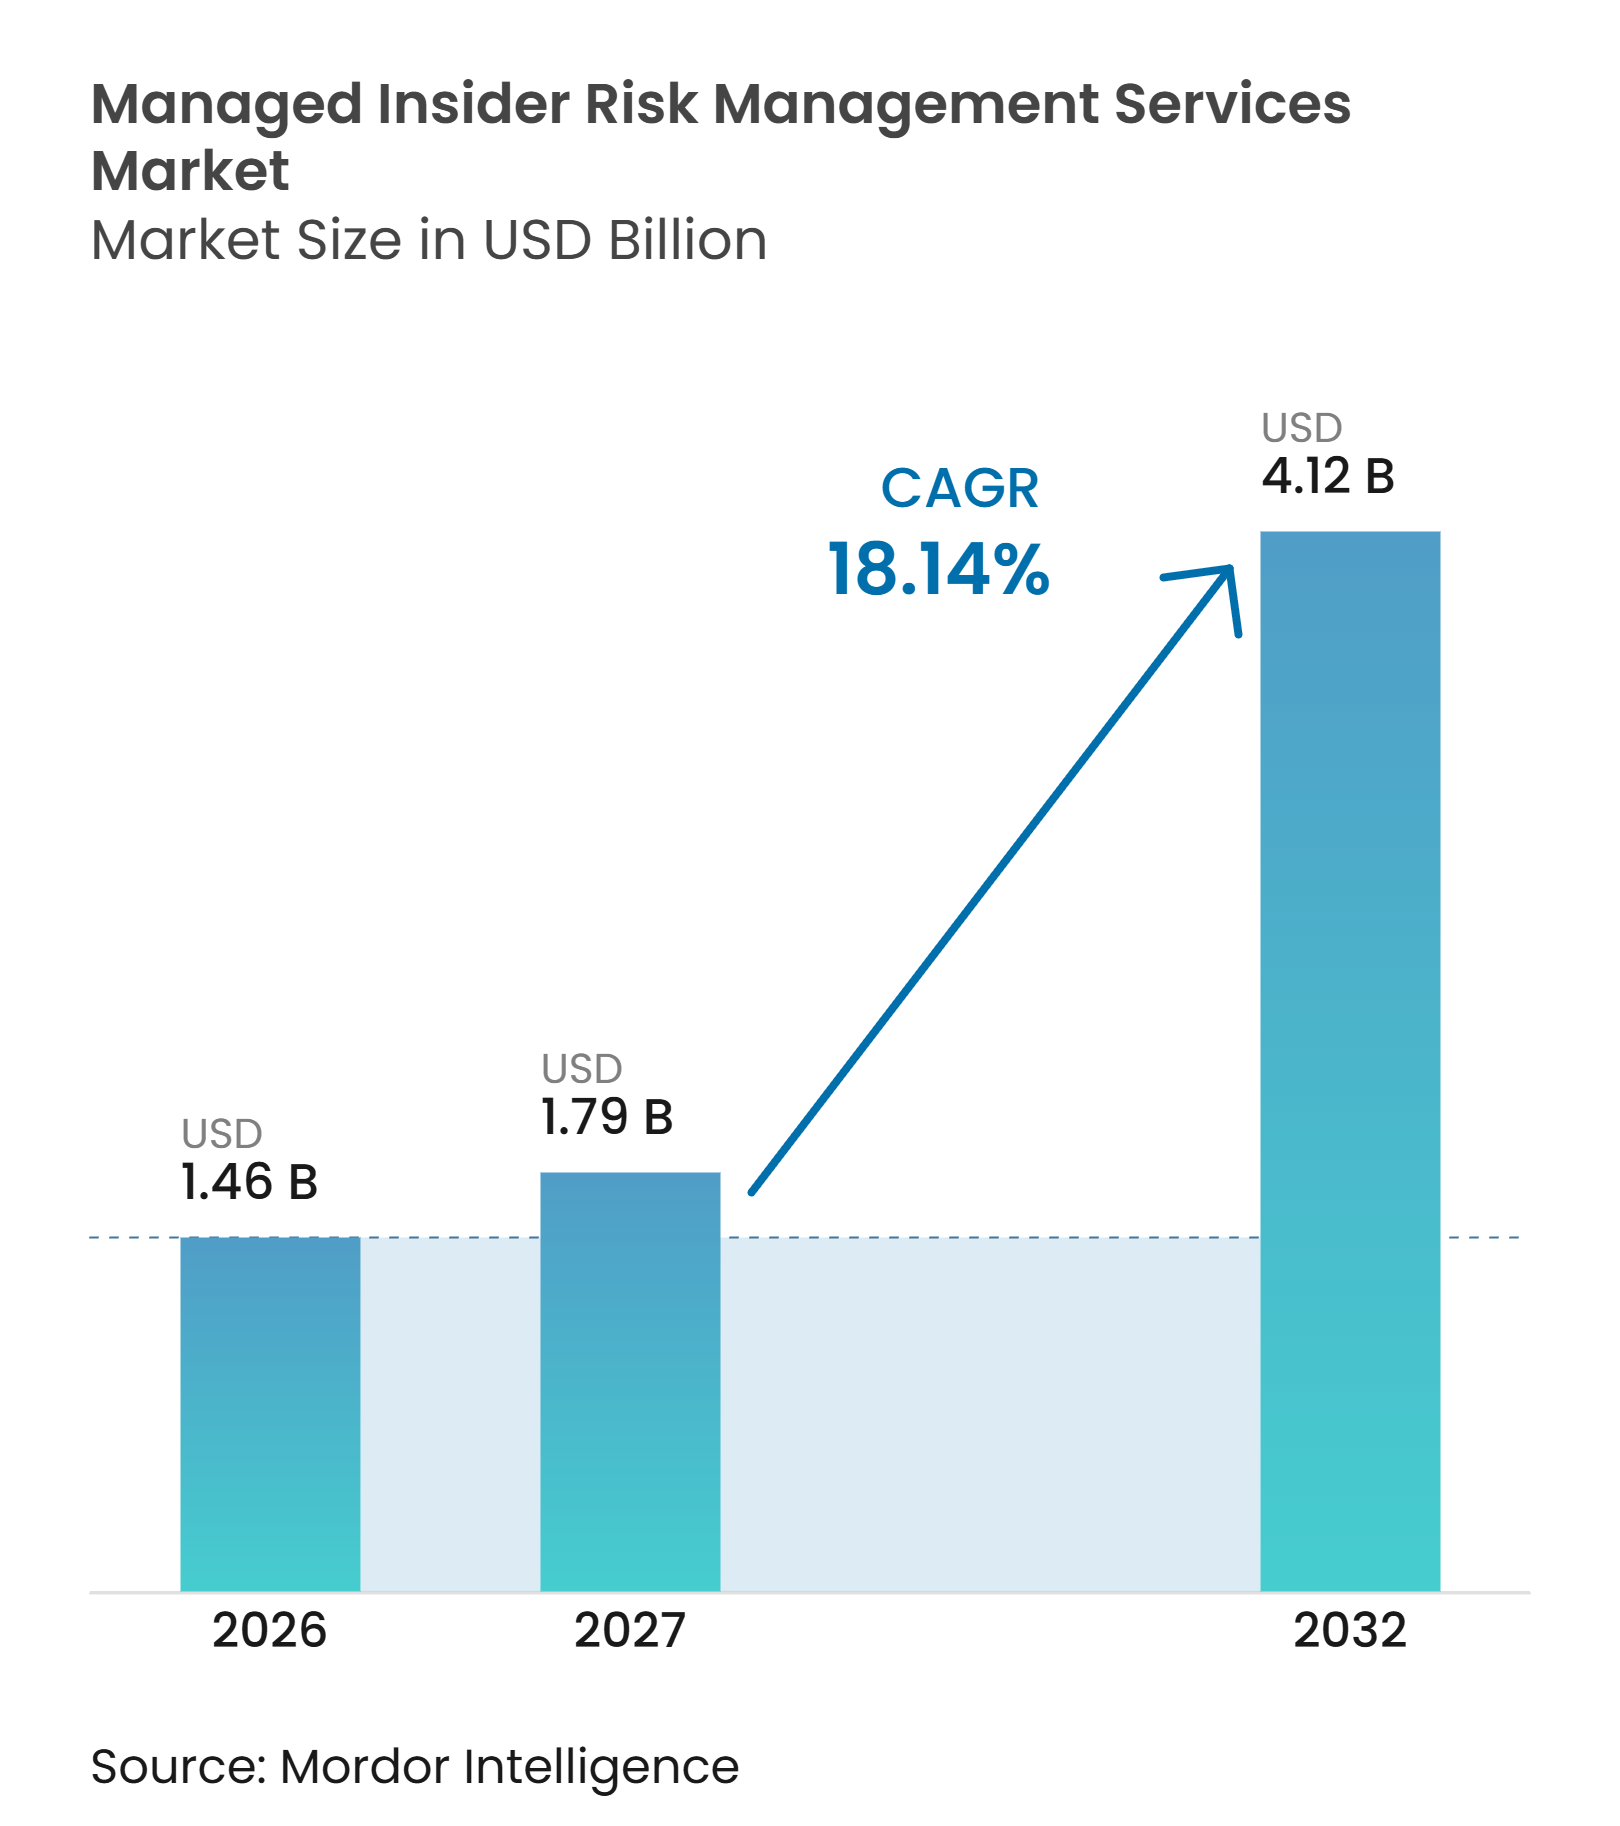
El tamaño del mercado de servicios gestionados de gestión de riesgos internos fue valorado en 1,46 mil millones de USD en 2026 y se estima que crecerá desde 1,79 mil millones de USD en 2027 hasta alcanzar los 4,12 mil millones de USD en 2032, a una CAGR del 18,14% durante el período de pronóstico (2027-2032). El mercado de servicios gestionados de gestión de riesgos internos está ganando tracción porque muchos programas de seguridad establecidos fueron diseñados para identificar ataques externos en lugar del uso indebido por parte de personas con acceso válido. El robo de credenciales se ha vuelto particularmente costoso, mientras que los prolongados períodos de contención aumentan la carga operativa tras un incidente. Los proveedores están respondiendo con análisis de comportamiento, detección habilitada por inteligencia artificial y cobertura continua de analistas que los equipos internos pueden tener dificultades para operar a la misma escala. Las aplicaciones en la nube, el trabajo híbrido y el uso más amplio de IA Generativa han ampliado la cantidad de datos y actividades que requieren supervisión. El mercado de servicios gestionados de gestión de riesgos internos también se beneficia de las expectativas regulatorias y los requisitos de seguros que otorgan mayor énfasis a los controles demostrables.
Conclusiones Clave del Informe
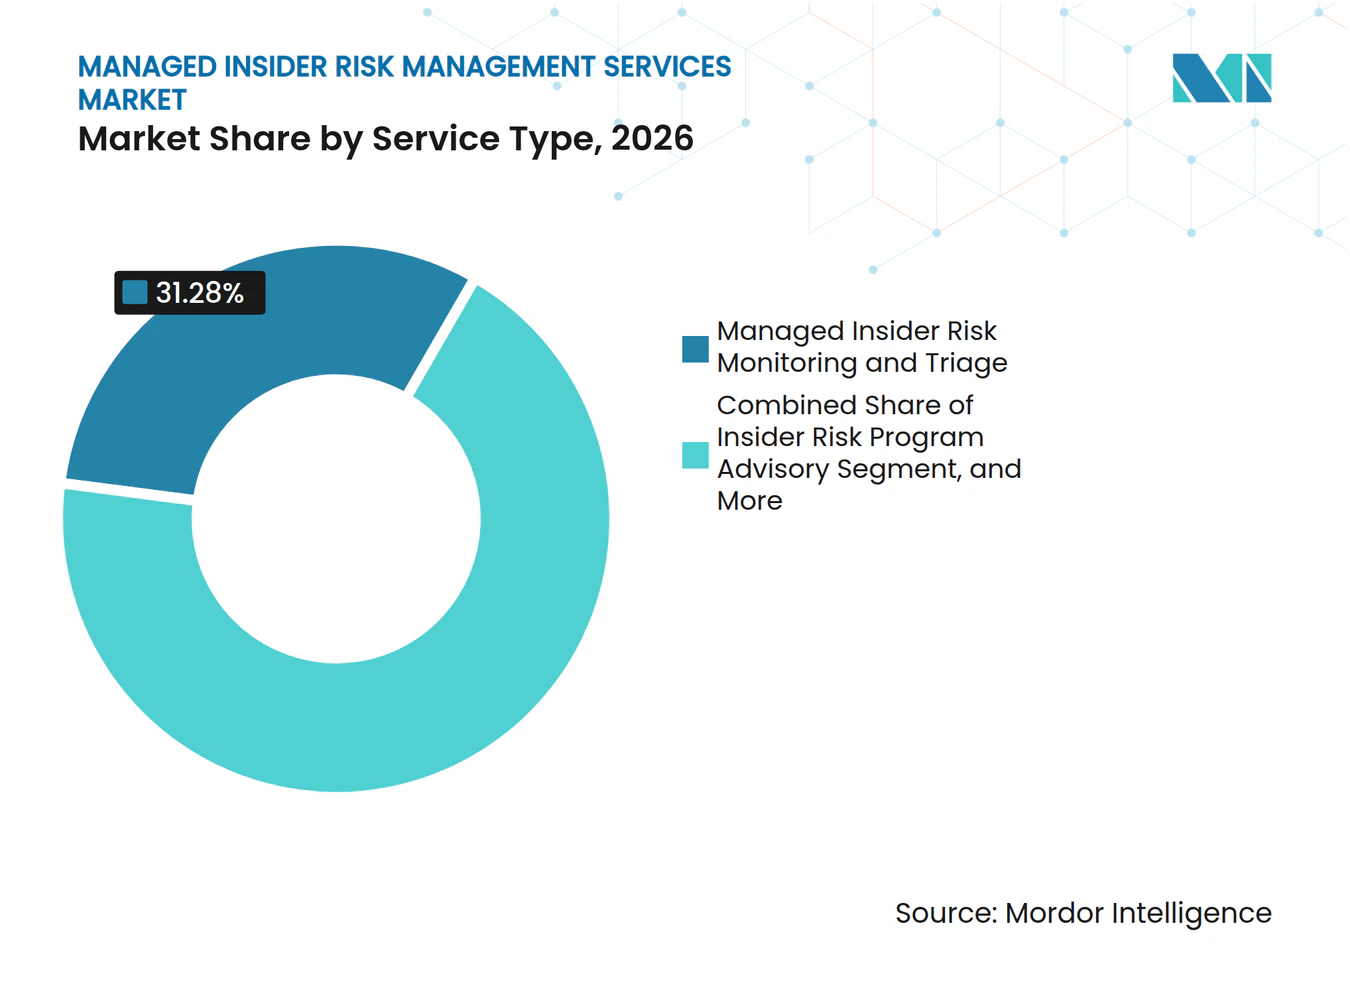
- Por tipo de servicio, el monitoreo y la clasificación gestionados de riesgos internos representaron el 31,28% de la participación de ingresos en el mercado de servicios gestionados de gestión de riesgos internos en 2026, mientras que la respuesta y contención gestionadas de incidentes internos se proyecta que se expandirá a una CAGR del 19,73% hasta 2032.
- Por modelo de entrega, la entrega totalmente gestionada representó el 43,39% de la participación de ingresos en 2026, mientras que la entrega co-gestionada se proyecta que se expandirá a una CAGR del 22,61% hasta 2032.
- Por modo de implementación, la implementación basada en la nube representó el 68,58% de la participación de ingresos del mercado de servicios gestionados de gestión de riesgos internos en 2026 y se proyecta que se expandirá a una CAGR del 18,92% hasta 2032.
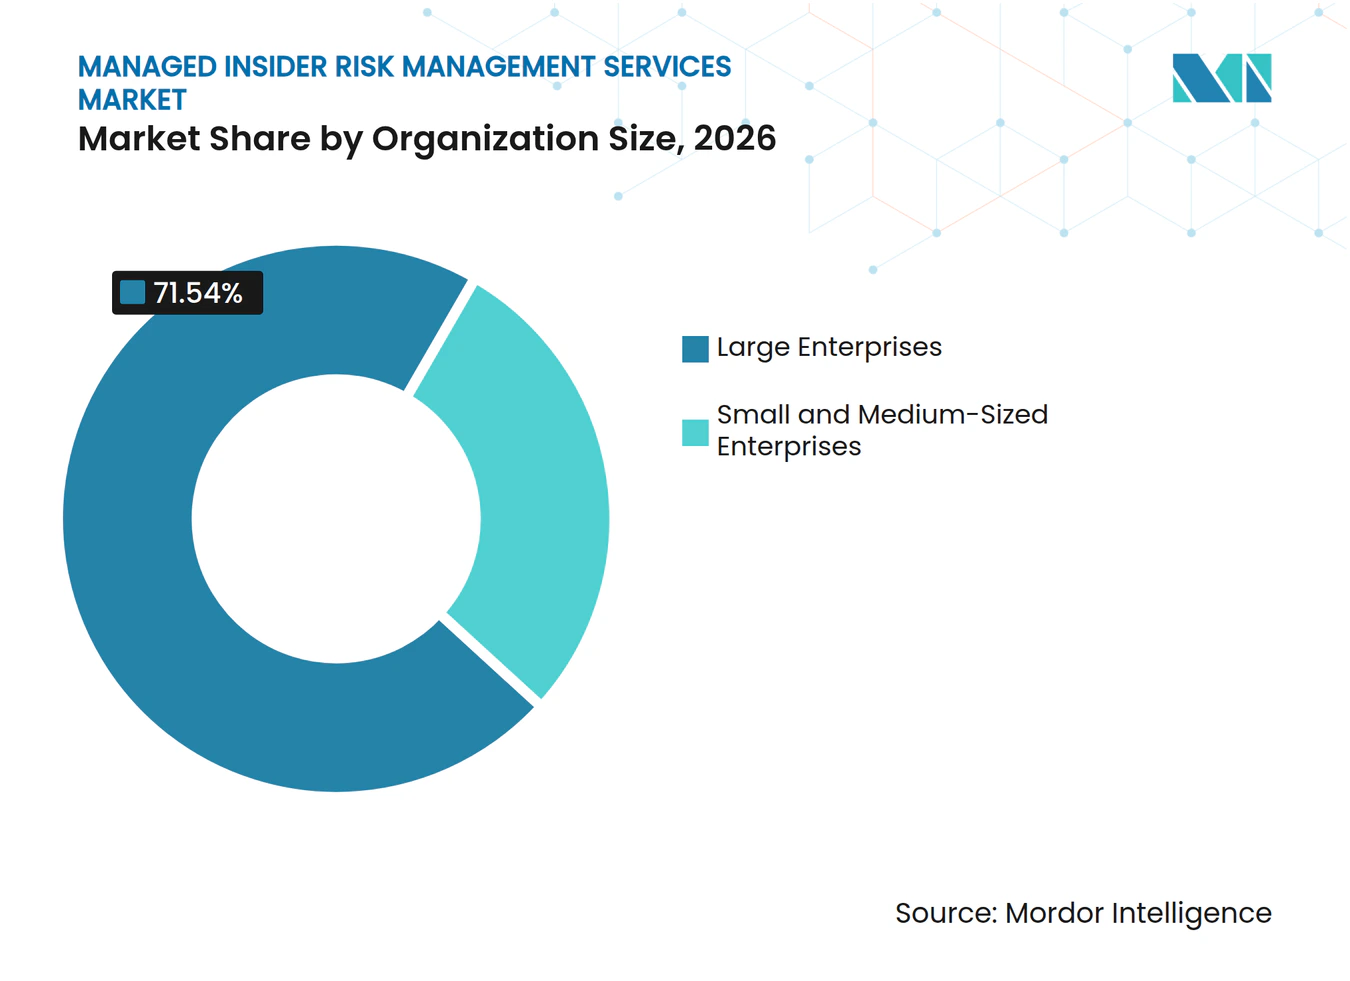
- Por tamaño de organización, las grandes empresas representaron el 71,54% de la participación de ingresos en 2026, mientras que las PYMEs se proyecta que se expandirán a una CAGR del 21,82% hasta 2032.
- Por industria de uso final, el sector BFSI representó el 26,69% de la participación de ingresos en 2026, mientras que la industria de salud y ciencias de la vida se proyecta que se expandirá a una CAGR del 18,54% hasta 2032.
- Por geografía, América del Norte representó el 41,64% de la participación de ingresos en el mercado de servicios gestionados de gestión de riesgos internos en 2026, mientras que Asia-Pacífico se proyecta que se expandirá a una CAGR del 21,86% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| IMPULSOR | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | HORIZONTE TEMPORAL DE IMPACTO |
|---|---|---|---|
| Brechas de Visibilidad en el Trabajo Híbrido y Dispositivos No Gestionados | +4.2% | Global | Corto plazo (≤ 2 años) |
| Expansión de Datos en la Nube, SaaS e Inteligencia Artificial Generativa | +3.8% | Global | Mediano plazo (2-4 años) |
| Requisitos de Cumplimiento de Privacidad e Infraestructura Crítica | +3.1% | América del Norte y la UE | Mediano plazo (2-4 años) |
| Ciberseguros y Cuantificación de Riesgos a Nivel de Directorio | +2.9% | Global | Corto plazo ( 2 años) |
| Correlación Multidominios de Señales de Identidad, Datos y Comportamiento | +2.1% | América del Norte, núcleo de Asia-Pacífico, con extensión a la UE | Largo plazo (≥ 4 años) |
| Automatización del Riesgo de Empleados que se Van y Contratistas | +1.8% | Global | Corto plazo (≤ 2 años) |
| Fuente: Mordor Intelligence | |||
Brechas de Visibilidad en el Trabajo Híbrido y Dispositivos No Gestionados
El trabajo híbrido ha creado brechas de visibilidad que los equipos internos no siempre pueden cerrar rápidamente o a un costo razonable. Fortinet informó que el 52% de los encuestados consideraba el monitoreo de entornos SaaS e híbridos como la principal barrera para madurar los programas de riesgo interno, por encima de la complejidad de las herramientas con un 49% y la escasez de personal con un 46%.[1] CyberArk encontró que el 75% de los CISO creían que la gestión de dispositivos móviles no protegía completamente los dispositivos gestionados. El mercado de servicios gestionados de gestión de riesgos internos puede abordar esta brecha mediante el monitoreo continuo del comportamiento en todos los dispositivos y ubicaciones. La guía de CISA de 2026 identificó el trabajo híbrido y la manipulación habilitada por inteligencia artificial como vectores más recientes de amenazas internas que las organizaciones deben considerar. Esto otorga valor a los proveedores que pueden revisar la actividad sin depender de una única capa de gestión de dispositivos.
Expansión de Datos en la Nube, SaaS e Inteligencia Artificial Generativa
Los datos empresariales ahora se mueven a través de software en la nube, aplicaciones SaaS y herramientas de IA Generativa más rápido de lo que muchas prácticas de gobernanza de acceso pueden adaptarse. La Alianza de Seguridad en la Nube describió EchoLeak, CVE-2025-32711, con una puntuación CVSS de 9,3, como una exposición que podría permitir que un correo electrónico malicioso dirija a un usuario de Microsoft 365 Copilot hacia la exfiltración de datos desde OneDrive, SharePoint y Teams.[2] Netskope encontró que el código fuente representó el 42% de las violaciones de políticas de datos de IA Generativa, convirtiéndolo en el tipo de dato más común transferido a plataformas de IA Generativa en violación de la política interna. Estas exposiciones a menudo no son visibles a través de controles centrados en el perímetro. El mercado de servicios gestionados de gestión de riesgos internos, por lo tanto, requiere un monitoreo que considere conjuntamente las instrucciones, los flujos de trabajo, la actividad de identidad y el movimiento de datos. Este requisito se vuelve más urgente cuando los agentes autónomos operan con credenciales empresariales amplias.
Requisitos de Cumplimiento de Privacidad e Infraestructura Crítica
Las obligaciones de cumplimiento están trasladando la gestión de riesgos internos de una discusión de políticas a un requisito operativo financiado. DORA entró en aplicación el 17 de enero de 2025 y aplica requisitos de resiliencia operativa digital en 20 categorías de entidades financieras europeas. El artículo 9(4)(c) incluye disposiciones de concienciación centradas en el ser humano que hacen que los programas continuos de riesgo de la fuerza laboral sean más relevantes para las instituciones financieras. La ACPR de Francia inició una supervisión reforzada de DORA en enero de 2026, aumentando la necesidad de programas documentados y auditables. El Departamento de Salud y Servicios Humanos de los Estados Unidos llegó a un acuerdo en una investigación de la Regla de Seguridad de HIPAA con BayCare Health System por 800.000 USD en mayo de 2025 tras el acceso no autorizado a registros de pacientes por parte de un empleado interno malicioso. El mercado de servicios gestionados de gestión de riesgos internos está bien posicionado donde las organizaciones necesitan evidencia regular de que los controles, la gestión de accesos y la formación de la fuerza laboral están en vigor.
Ciberseguros y Cuantificación de Riesgos a Nivel de Directorio
La revisión de los ciberseguros está cada vez más vinculada a la evidencia de controles de acceso, alertas de comportamiento y desvinculación ordenada de empleados. Delinea señaló que las aseguradoras buscan pruebas documentadas de gestión de acceso privilegiado, alertas de anomalías y desvinculación formal antes de que se vincule la cobertura. El Instituto Ponemon informó costos promedio de 14,2 millones de USD cuando los incidentes se contenían en un plazo de 30 días, en comparación con 21,9 millones de USD cuando la contención superaba los 90 días. También informó un ahorro promedio de 6,1 millones de USD por incidente asociado con la gestión de acceso privilegiado. Estas cifras proporcionan a los directorios una base financiera para evaluar los contratos de monitoreo gestionado y respuesta. El mercado de servicios gestionados de gestión de riesgos internos puede beneficiarse cuando los equipos de riesgo necesitan demostrar a las aseguradoras y directores cómo se identificarán y contendrán los incidentes.
Análisis del Impacto de las Restricciones*
| RESTRICCIÓN | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | HORIZONTE TEMPORAL DE IMPACTO |
|---|---|---|---|
| Restricciones de Privacidad, Comités de Empresa y Confianza de los Empleados | -1.9% | UE y Reino Unido, con avances tempranos en Alemania, Francia e Italia | Mediano plazo (2-4 años) |
| Superposición con SIEM, DLP e IAM Heredados | -1.5% | Mercados empresariales globales y maduros | Corto plazo (≤ 2 años) |
| Escasez de Investigadores Especializados en Riesgos Internos | -1.1% | Global | Largo plazo (≥ 4 años) |
| Costos de Acceso a Datos de Alta Fidelidad e Integración | -0.8% | Mercados sensibles al precio de América del Sur, Oriente Medio y África | Corto plazo (≤ 2 años) |
| Fuente: Mordor Intelligence | |||
Restricciones de Privacidad, Comités de Empresa y Confianza de los Empleados
Las normas laborales europeas pueden ralentizar la implementación porque los proveedores especializados deben trabajar dentro de los requisitos locales de derechos de los empleados. Una investigación sobre los derechos de datos de los trabajadores informó que el 45% de los trabajadores alemanes están cubiertos por un comité de empresa, lo que crea diferentes requisitos en las filiales empresariales. Los principios de minimización de datos y transparencia del RGPD requieren que el monitoreo sea necesario y proporcionado. Fortinet encontró que el 38% de los equipos de riesgo interno citaron las preocupaciones de privacidad como un obstáculo operativo y el 23% informó resistencia directa de los usuarios. Esto puede restringir la cantidad de telemetría que un programa puede recopilar. El mercado de servicios gestionados de gestión de riesgos internos debe, por lo tanto, apoyar controles transparentes, consulta local y un propósito estrictamente definido para el monitoreo.
Superposición con SIEM, DLP e IAM Heredados
Las inversiones existentes en SIEM, DLP e IAM pueden retrasar nuevos contratos cuando los líderes de seguridad asumen que sus herramientas actuales cubren el riesgo interno. ENISA identificó los desafíos de integración técnica y de procesos como los principales obstáculos para la adopción de servicios de seguridad gestionados. Las plataformas SIEM tradicionales fueron construidas para correlacionar indicadores de amenazas externas y pueden producir un exceso de falsos positivos cuando se aplican a la actividad de comportamiento. Las herramientas DLP se concentran en la clasificación de contenido y las políticas de salida, mientras que las herramientas IAM se centran en los permisos de identidad. Ninguno de los dos enfoques por sí solo identifica de manera consistente la frecuencia de acceso inusual, la preparación fuera del horario laboral o el cambio de comportamiento en torno a información sensible. El mercado de servicios gestionados de gestión de riesgos internos depende de la capacidad de los proveedores para integrar estos sistemas sin añadir fatiga de alertas ni interrumpir las operaciones de seguridad establecidas.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Tipo de Servicio:
El Monitoreo Lidera Mientras los Servicios de Respuesta Ganan ImpulsoEl monitoreo y la clasificación gestionados de riesgos internos representaron el 31,28% de la participación del mercado de servicios gestionados de gestión de riesgos internos en 2026. El servicio proporciona la observación continua y la revisión inicial de alertas que la mayoría de los programas externalizados requieren. Las organizaciones a menudo comienzan con este trabajo porque los proveedores pueden establecer líneas de base de comportamiento y validar alertas antes de que un caso se vuelva disruptivo. La detección e investigación gestionadas de riesgos internos añade un análisis de casos más profundo cuando una alerta sugiere un riesgo creíble. Los servicios de asesoramiento y gobernanza apoyan a las organizaciones que están desarrollando programas de riesgo interno plurianuales y estructuras de responsabilidad interna.
La respuesta y contención gestionadas de incidentes internos se proyecta que se expandirá a una CAGR del 19,73% hasta 2032. Este patrón indica que los compradores están yendo más allá de recibir alertas y quieren que los proveedores apoyen la remediación activa. Los servicios de respuesta pueden ayudar a coordinar la revisión de evidencias, las acciones de acceso y la contención durante un caso en curso. Las evaluaciones, los ejercicios de equipo rojo y los programas de formación siguen siendo relevantes porque ayudan a probar los procedimientos antes de que ocurra un evento grave. DTEX informó una expansión del 101% interanual en el nuevo valor de contrato anual en febrero de 2026, lo que respalda el cambio hacia contratos plurianuales y de múltiples servicios.



Por Modelo de Entrega:
La Gestión Totalmente Gestionada Toma la Delantera, la Co-Gestión se AceleraLa entrega totalmente gestionada representó el 43,39% de la participación de ingresos en 2026. Transfiere las operaciones del programa, el monitoreo, la clasificación de alertas y los informes rutinarios a un proveedor externo. Fortinet encontró que el 46% de los equipos de riesgo interno nombraron la escasez de personal como un desafío principal. Esas limitaciones hacen que un servicio totalmente gestionado sea particularmente relevante para las organizaciones que requieren cobertura continua pero no pueden construir un gran equipo interno. Los acuerdos bajo demanda y de retención también sirven para eventos específicos, como la salida de ejecutivos y las revisiones de acceso relacionadas con fusiones.
La entrega co-gestionada se proyecta que se expandirá a una CAGR del 22,61% hasta 2032. Las grandes empresas y las instituciones financieras reguladas a menudo retienen la responsabilidad investigativa interna mientras utilizan un socio para añadir capacidad y tecnología. Este modelo permite a los líderes internos mantener el control de las decisiones sensibles y los informes regulatorios. También les da acceso a análisis especializados cuando el volumen de casos o el alcance técnico supera los recursos internos. La expansión más rápida de los programas co-gestionados sugiere que las funciones de seguridad sofisticadas buscan un socio en lugar de un reemplazo.
Por Modo de Implementación:
La Centralidad en la Nube Remodela la Prestación de ServiciosLa implementación basada en la nube representó el 68,58% del tamaño del mercado de servicios gestionados de gestión de riesgos internos en 2026 y se proyecta que se expandirá a una CAGR del 18,92% hasta 2032. El monitoreo nativo en la nube puede reducir los problemas de integridad de datos y temporización que surgen cuando los registros se exportan desde muchos sistemas separados. Esto puede mejorar la calidad de las señales de comportamiento disponibles para los analistas. Proofpoint introdujo Data Security Complete en septiembre de 2025, combinando DLP multicanal, gestión de amenazas internas y gestión de la postura de seguridad de datos en correo electrónico, nube, web y puntos finales. Su reducción declarada de los costos de administración de hasta el 58% también muestra el enfoque operativo de las plataformas unificadas orientadas a la nube.
La implementación en instalaciones propias sigue siendo importante para los contratistas de defensa, las agencias gubernamentales y los operadores de infraestructura crítica que enfrentan requisitos de soberanía de datos o entornos clasificados. Estas organizaciones pueden no poder transmitir telemetría sensible a una plataforma en la nube. Las configuraciones híbridas y multinube también están emergiendo para organizaciones que operan en países con normas de residencia de datos en conflicto. Los proveedores necesitan hacer que los servicios en la nube sean interoperables con estos entornos en lugar de tratar los sistemas en instalaciones propias como irrelevantes. El mercado de servicios gestionados de gestión de riesgos internos continuará requiriendo opciones de implementación que se ajusten a los límites legales y operativos de cada cliente.
Por Tamaño de Organización:
El Dominio Empresarial Cede Paso al Auge de las PYMEsLas grandes empresas representaron el 71,54% de la participación de ingresos en 2026. Comúnmente enfrentan entornos de acceso complejos, una exposición regulatoria sustancial y una mayor capacidad para respaldar acuerdos de servicio plurianuales. Sus programas a menudo necesitan considerar grandes fuerzas laborales, terceros, aplicaciones en la nube y propiedad intelectual sensible. Las grandes organizaciones también tienen más partes interesadas internas involucradas en decisiones de privacidad, recursos humanos, legales y de seguridad. Esto puede favorecer a los proveedores que ofrecen gobernanza estructurada junto con el monitoreo técnico.
Se proyecta que las PYMEs se expandirán a una CAGR del 21,82% hasta 2032 a medida que los precios basados en el consumo hacen que los servicios gestionados sean más accesibles. OpenText encontró que el 71% de las PYMEs prefería paquetes integrados de prevención, detección y respuesta.[3] El amplio acceso de los empleados en organizaciones ms pequeñas puede hacer que la pérdida de información de clientes o propiedad intelectual sea más grave. Un estudio de 2026 encontró que la desvinculación sincronizada de recursos humanos y tecnología de la información redujo las ventanas de exposición de datos en al menos un 72% en comparación con los procesos secuenciales. El mercado de servicios gestionados de gestión de riesgos internos tiene margen para atender a este grupo con paquetes enfocados en desvinculación, monitoreo y respuesta a incidentes.

Por Industria de Uso Final:
El Sector BFSI Ancla la Demanda Mientras la Salud SuperaEl sector BFSI representó el 26,69% de la participación del mercado de servicios gestionados de gestión de riesgos internos en 2026. Las instituciones financieras gestionan información financiera y personal de alto valor, lo que eleva el costo del uso indebido y la necesidad de evidencia clara de supervisión. DORA refuerza aún más el caso de los programas de resiliencia operativa documentados en las entidades financieras europeas. Nordic Financial CERT documentó intentos de reclutamiento criminal dirigidos a empleados financieros nórdicos, añadiendo enfoque en las vías de contratación y aprovisionamiento de acceso.[4] La supervisión del directorio y las condiciones de los ciberseguros pueden reforzar ese requisito.
Se proyecta que la industria de salud y ciencias de la vida se expandirá a una CAGR del 18,54% hasta 2032. IBM X-Force informó que más del 70% de las brechas de seguridad en el sector salud que analizó estaban asociadas con actividad interna. El acuerdo de BayCare proporcionó un ejemplo reciente de aplicación de la ley que involucra acceso no autorizado a registros de pacientes. Esto pone mayor atención en el acceso de la fuerza laboral, las protecciones de datos de pacientes y la evidencia de que se mantienen las salvaguardas. Las tecnologías de la información y las telecomunicaciones, el gobierno y el sector público, la manufactura industrial, y el comercio minorista y el comercio electrónico representan demanda adicional.
Análisis Geográfico
Mercado de Servicios Gestionados de Gestión de Riesgos Internos en América del Norte
América del Norte representó el 41,64% del tamaño del mercado de servicios gestionados de gestión de riesgos internos en 2026. La región cuenta con presupuestos de seguridad empresarial maduros, un amplio ecosistema de proveedores de servicios gestionados y orientación consolidada en materia de riesgos internos. La guía de CISA de septiembre de 2026 reconoció que el trabajo híbrido y la manipulación habilitada por IA han transformado el entorno de amenazas internas. Los contratistas federales y los operadores de infraestructuras críticas pueden utilizar dicha orientación, mientras que los criterios de los seguros en Estados Unidos pueden reforzar los controles documentados de monitoreo y gestión de accesos. Canadá y México aportan demanda adicional, aunque la penetración de los servicios gestionados es inferior a la de Estados Unidos.
Mercado de Servicios Gestionados de Gestión de Riesgos Internos en Europa y América del Sur
Europa presenta un perfil de demanda diferente, ya que las necesidades de cumplimiento normativo coexisten con los límites de privacidad y los comités de empresa. DORA, NIS2 y la implementación nacional de la Ley de IA de la UE están impulsando la contratación entre entidades financieras, operadores de infraestructuras críticas y empresas tecnológicas. El refuerzo de la supervisión de DORA en Francia a partir de enero de 2026 incrementa la demanda de registros de auditoría verificables, mientras que el modelo de comités de empresa en Alemania puede prolongar los ciclos de ventas. América del Sur se encuentra en una etapa más temprana, donde la LGPD de Brasil y la modernización regulatoria en Argentina y Chile sustentan la demanda inicial de organizaciones del sector financiero y gubernamental. Las limitaciones presupuestarias y de infraestructura siguen restringiendo la sofisticación de los programas en el corto plazo.
Mercado de Servicios Gestionados de Gestión de Riesgos Internos en Asia-Pacífico y Oriente Medio y África
Se proyecta que Asia-Pacífico se expanda a una CAGR del 21,86% hasta 2032, el ritmo regional más rápido en el mercado de servicios gestionados de gestión de riesgos internos. La transformación digital, la adopción de IA generativa y las normativas emergentes específicas por sector respaldan este impulso. El sector de servicios de seguridad gestionados de Japón creció un 15,5% en el año fiscal 2024 y un 13,6% en el año fiscal 2025, con una actividad destacada en seguridad de identidad, SIEM, CASB, SASE, SWG, EDR y XDR. India cuenta con una sólida oportunidad gracias a la expansión del fintech y los requisitos de ciberseguridad del Banco de la Reserva de India, mientras que Oriente Medio se beneficia de los programas Visión 2030 y África está liderada por Sudáfrica y Nigeria.
Panorama Competitivo
Concentración del Mercado
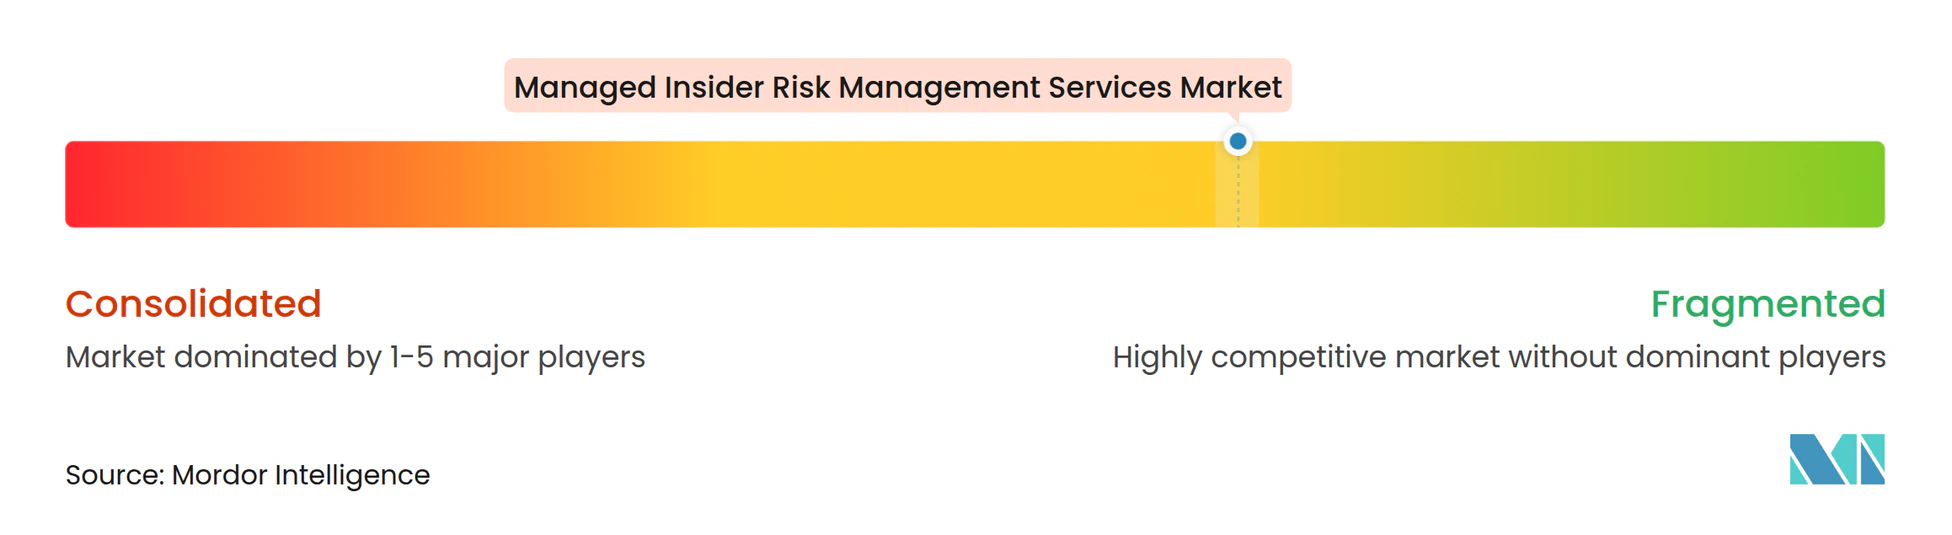
El mercado de servicios gestionados de gestión de riesgos internos tiene un grupo líder moderadamente fragmentado. IBM, Accenture, NTT DATA y Deloitte ofrecen compromisos amplios de servicios gestionados que pueden agrupar las necesidades de riesgo interno con operaciones de seguridad más amplias. DTEX Systems, Securonix, Varonis y Cyberhaven compiten a través de análisis de comportamiento y capacidades de detección especializadas. Los proveedores buscan combinar registros de identidad, datos, comportamiento y puntos finales en entornos operativos compartidos. El mercado de servicios gestionados de gestión de riesgos internos eleva el estándar para los proveedores que se enfocan únicamente en una sola fuente de datos.
Accenture colaboró con Microsoft en marzo de 2026 para añadir capacidades de inteligencia artificial agéntica a su plataforma Adaptive MxDR, incluyendo Microsoft Sentinel, Microsoft Defender for Endpoint y Security Copilot. CrowdStrike e IBM ampliaron su colaboración en marzo de 2026 integrando Charlotte AI con la Máquina Autónoma de Operaciones de Amenazas de IBM y extendiendo Falcon a los servicios de detección y respuesta de amenazas gestionados por IBM Consulting. El mercado de servicios gestionados de gestión de riesgos internos necesita una investigación más rápida y una respuesta coordinada a medida que las cargas de trabajo se automatizan más. Proofpoint amplió las investigaciones impulsadas por inteligencia artificial a Microsoft 365 en septiembre de 2026, centrándose en la visibilidad de la actividad relacionada con la inteligencia artificial. El mercado de servicios gestionados de gestión de riesgos internos se está volviendo más competitivo a medida que los proveedores amplían su cobertura en colaboración en la nube, puntos finales y sistemas de identidad.
Todavía hay espacio en el mercado medio y en los programas específicos del sector para salud, manufactura industrial y contratistas gubernamentales porque estos clientes a menudo necesitan clasificaciones de datos y procesos operativos que los paquetes de servicios genéricos no abordan. DTEX recibió la Patente de los Estados Unidos N.° 12.423.428 en 2025 por un método y sistema que infiere la sensibilidad de los documentos. El mercado de servicios gestionados de gestión de riesgos internos depende de la integración operativa, el ajuste sectorial y la capacidad de gestionar los riesgos de datos relacionados con la inteligencia artificial. Los proveedores que cumplen con las expectativas de privacidad mientras ofrecen un soporte de respuesta significativo pueden fortalecer su posición con compradores empresariales complejos.
Líderes de la Industria de Servicios Gestionados de Gestión de Riesgos Internos
-
IBM Corporation
-
Accenture plc
-
NTT DATA Corporation
-
Deloitte Touche Tohmatsu Limited
-
Optiv Security Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Servicios Gestionados de Gestión de Riesgos Internos Empresas cubiertas en este informe
- IBM Corporation
- Accenture plc
- NTT DATA Corporation
- Deloitte Touche Tohmatsu Limited
- Optiv Security Inc.
- eSentire, Inc.
- Secureworks Corp.
- LevelBlue, Inc.
- Orange Cyberdefense International
- Sophos Limited
- CrowdStrike Holdings, Inc.
- Microsoft Corporation
- Proofpoint, Inc.
- Forcepoint LLC
- DTEX Systems, Inc.
- Varonis Systems, Inc.
- Netskope, Inc.
- Securonix, Inc.
- Palo Alto Networks, Inc.
- Cyberhaven, Inc.
Desarrollos recientes de la industria en Mercado de Servicios Gestionados de Gestión de Riesgos Internos
- Agosto de 2026: Accenture acordó adquirir CyberXC, un proveedor de servicios de ciberseguridad, el 14 de agosto de 2026, en la mayor adquisición de ciberseguridad de Accenture hasta la fecha, diseñada para reforzar su presencia en ciberseguridad en Asia-Pacífico, sujeta a las aprobaciones regulatorias habituales.
- Marzo de 2026: CrowdStrike e IBM anunciaron una expansión de su colaboración estratégica en la Conferencia RSA 2026 el 25 de marzo de 2026, integrando CrowdStrike Charlotte AI con la Máquina Autónoma de Operaciones de Amenazas de IBM, ATOM, para investigación y contención a velocidad de máquina, y extendiendo la plataforma Falcon a los servicios globales de Detección y Respuesta de Amenazas gestionados por IBM Consulting.
- Marzo de 2026: Accenture colaboró con Microsoft el 19 de marzo de 2026 para introducir capacidades de inteligencia artificial agéntica en su plataforma Adaptive MxDR, integrando Microsoft Sentinel, Microsoft Defender for Endpoint y Security Copilot para mejorar la visibilidad de amenazas internas y ciberamenazas más amplias en entornos híbridos.
- Septiembre de 2025: Proofpoint lanzó Data Security Complete el 23 de septiembre de 2025, una plataforma unificada que integra DLP multicanal, gestión de amenazas internas, ITM, y gestión de la postura de seguridad de datos, DSPM, en correo electrónico, nube, web y puntos finales, con reducciones declaradas de costos de administración de hasta el 58%.
Alcance del Informe Global del Mercado de Servicios Gestionados de Gestión de Riesgos Internos
Los servicios gestionados de gestión de riesgos internos son soluciones externalizadas que ayudan a las organizaciones a identificar, investigar y mitigar los riesgos que surgen de empleados, contratistas, socios u otros empleados de confianza, ya sean intencionales, negligentes o accidentales. Las actividades típicas incluyen el monitoreo de comportamientos de riesgo, la detección de fugas de datos y violaciones de políticas, el apoyo a las investigaciones y la coordinación de la respuesta, equilibrando las necesidades de seguridad, privacidad y cumplimiento.
El Informe del Mercado de Servicios Gestionados de Gestión de Riesgos Internos está segmentado por Tipo de Servicio (Monitoreo y Clasificación Gestionados de Riesgos Internos, Detección e Investigación Gestionadas de Riesgos Internos, Respuesta y Contención Gestionadas de Incidentes Internos, Asesoramiento y Gobernanza de Programas de Riesgo Interno, Evaluaciones, Ejercicios y Equipos Rojos de Riesgo Interno, y Formación y Habilitación de la Fuerza Laboral en Riesgo Interno), Modelo de Entrega (Totalmente Gestionado, Co-Gestionado, Bajo Demanda y Basado en Retención, y Gestión Híbrida), Modo de Implementación (Basado en la Nube, En Instalaciones Propias, e Híbrido y Multinube), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Industria de Usuario Final (Banca, Servicios Financieros y Seguros (BFSI), Tecnologías de la Información y Telecomunicaciones, Salud y Ciencias de la Vida, Gobierno y Sector Público, Manufactura Industrial, Comercio Minorista y Comercio Electrónico, y Otras Industrias de Usuario Final), y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Monitoreo y Clasificación Gestionados de Riesgos Internos |
| Detección e Investigación Gestionadas de Riesgos Internos |
| Respuesta y Contención Gestionadas de Incidentes Internos |
| Asesoramiento y Gobernanza de Programas de Riesgo Interno |
| Evaluaciones, Ejercicios y Equipos Rojos de Riesgo Interno |
| Formación y Habilitación de la Fuerza Laboral en Riesgo Interno |
| Totalmente Gestionado |
| Co-Gestionado |
| Bajo Demanda y Basado en Retención |
| Gestión Híbrida |
| Basado en la Nube |
| En Instalaciones Propias |
| Híbrido y Multinube |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Banca, Servicios Financieros y Seguros (BFSI) |
| Tecnologías de la Información y Telecomunicaciones |
| Salud y Ciencias de la Vida |
| Gobierno y Sector Público |
| Manufactura Industrial |
| Comercio Minorista y Comercio Electrónico |
| Otras Industrias de Uso Final |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Chile | |
| Resto de América del Sur | |
| Europa | Reino Unido |
| Alemania | |
| Francia | |
| Italia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Resto de África |
| Por Tipo de Servicio | Monitoreo y Clasificación Gestionados de Riesgos Internos | |
| Detección e Investigación Gestionadas de Riesgos Internos | ||
| Respuesta y Contención Gestionadas de Incidentes Internos | ||
| Asesoramiento y Gobernanza de Programas de Riesgo Interno | ||
| Evaluaciones, Ejercicios y Equipos Rojos de Riesgo Interno | ||
| Formación y Habilitación de la Fuerza Laboral en Riesgo Interno | ||
| Por Modelo de Entrega | Totalmente Gestionado | |
| Co-Gestionado | ||
| Bajo Demanda y Basado en Retención | ||
| Gestión Híbrida | ||
| Por Modo de Implementación | Basado en la Nube | |
| En Instalaciones Propias | ||
| Híbrido y Multinube | ||
| Por Tamaño de Organización | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Industria de Uso Final | Banca, Servicios Financieros y Seguros (BFSI) | |
| Tecnologías de la Información y Telecomunicaciones | ||
| Salud y Ciencias de la Vida | ||
| Gobierno y Sector Público | ||
| Manufactura Industrial | ||
| Comercio Minorista y Comercio Electrónico | ||
| Otras Industrias de Uso Final | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Chile | ||
| Resto de América del Sur | ||
| Europa | Reino Unido | |
| Alemania | ||
| Francia | ||
| Italia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de servicios gestionados de gestión de riesgos internos?
El tamaño del mercado de servicios gestionados de gestión de riesgos internos fue valorado en 1,46 mil millones de USD en 2026 y se estima que crecerá desde 1,79 mil millones de USD en 2027 hasta alcanzar los 4,12 mil millones de USD en 2032, a una CAGR del 18,14% durante el período de pronóstico (2027-2032).
¿Qué tipo de servicio lidera los servicios gestionados de gestión de riesgos internos?
El monitoreo y la clasificación gestionados de riesgos internos lideran con una participación del 31,28% en 2026, lo que refleja la necesidad de monitoreo continuo del comportamiento y revisión de alertas.
¿Qué modelo de entrega se está expandiendo más rápido?
Se proyecta que la entrega co-gestionada se expandirá a una CAGR del 22,61% hasta 2032 porque las organizaciones reguladas a menudo desean capacidad externa mientras retienen la responsabilidad interna.
¿Por qué es importante la implementación en la nube para los programas de riesgo interno?
La implementación basada en la nube representó el 68,58% en 2026 porque los datos empresariales principales y la actividad de los usuarios residen cada vez más en aplicaciones en la nube y SaaS.
¿Qué sector de uso final tiene la mayor participación?
El sector BFSI representó el 26,69% en 2026 porque las organizaciones financieras enfrentan riesgos de datos de alto valor y amplios requisitos regulatorios.
¿Qué región tiene la expansión proyectada más rápida?
Se proyecta que Asia-Pacífico se expandirá a una CAGR del 21,86% hasta 2032, respaldada por la transformación digital, la adopción de IA Generativa y la evolución de las normas sectoriales específicas.