
Tamanho e Participação do Mercado de Serviços Gerenciados de Gestão de Riscos Internos
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
| Tamanho do Mercado (2027) | 1.79 Bilhões de dólares |
| Tamanho do Mercado (2032) | 4.12 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 18.14 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Serviços Gerenciados de Gestão de Riscos Internos por Mordor Intelligence
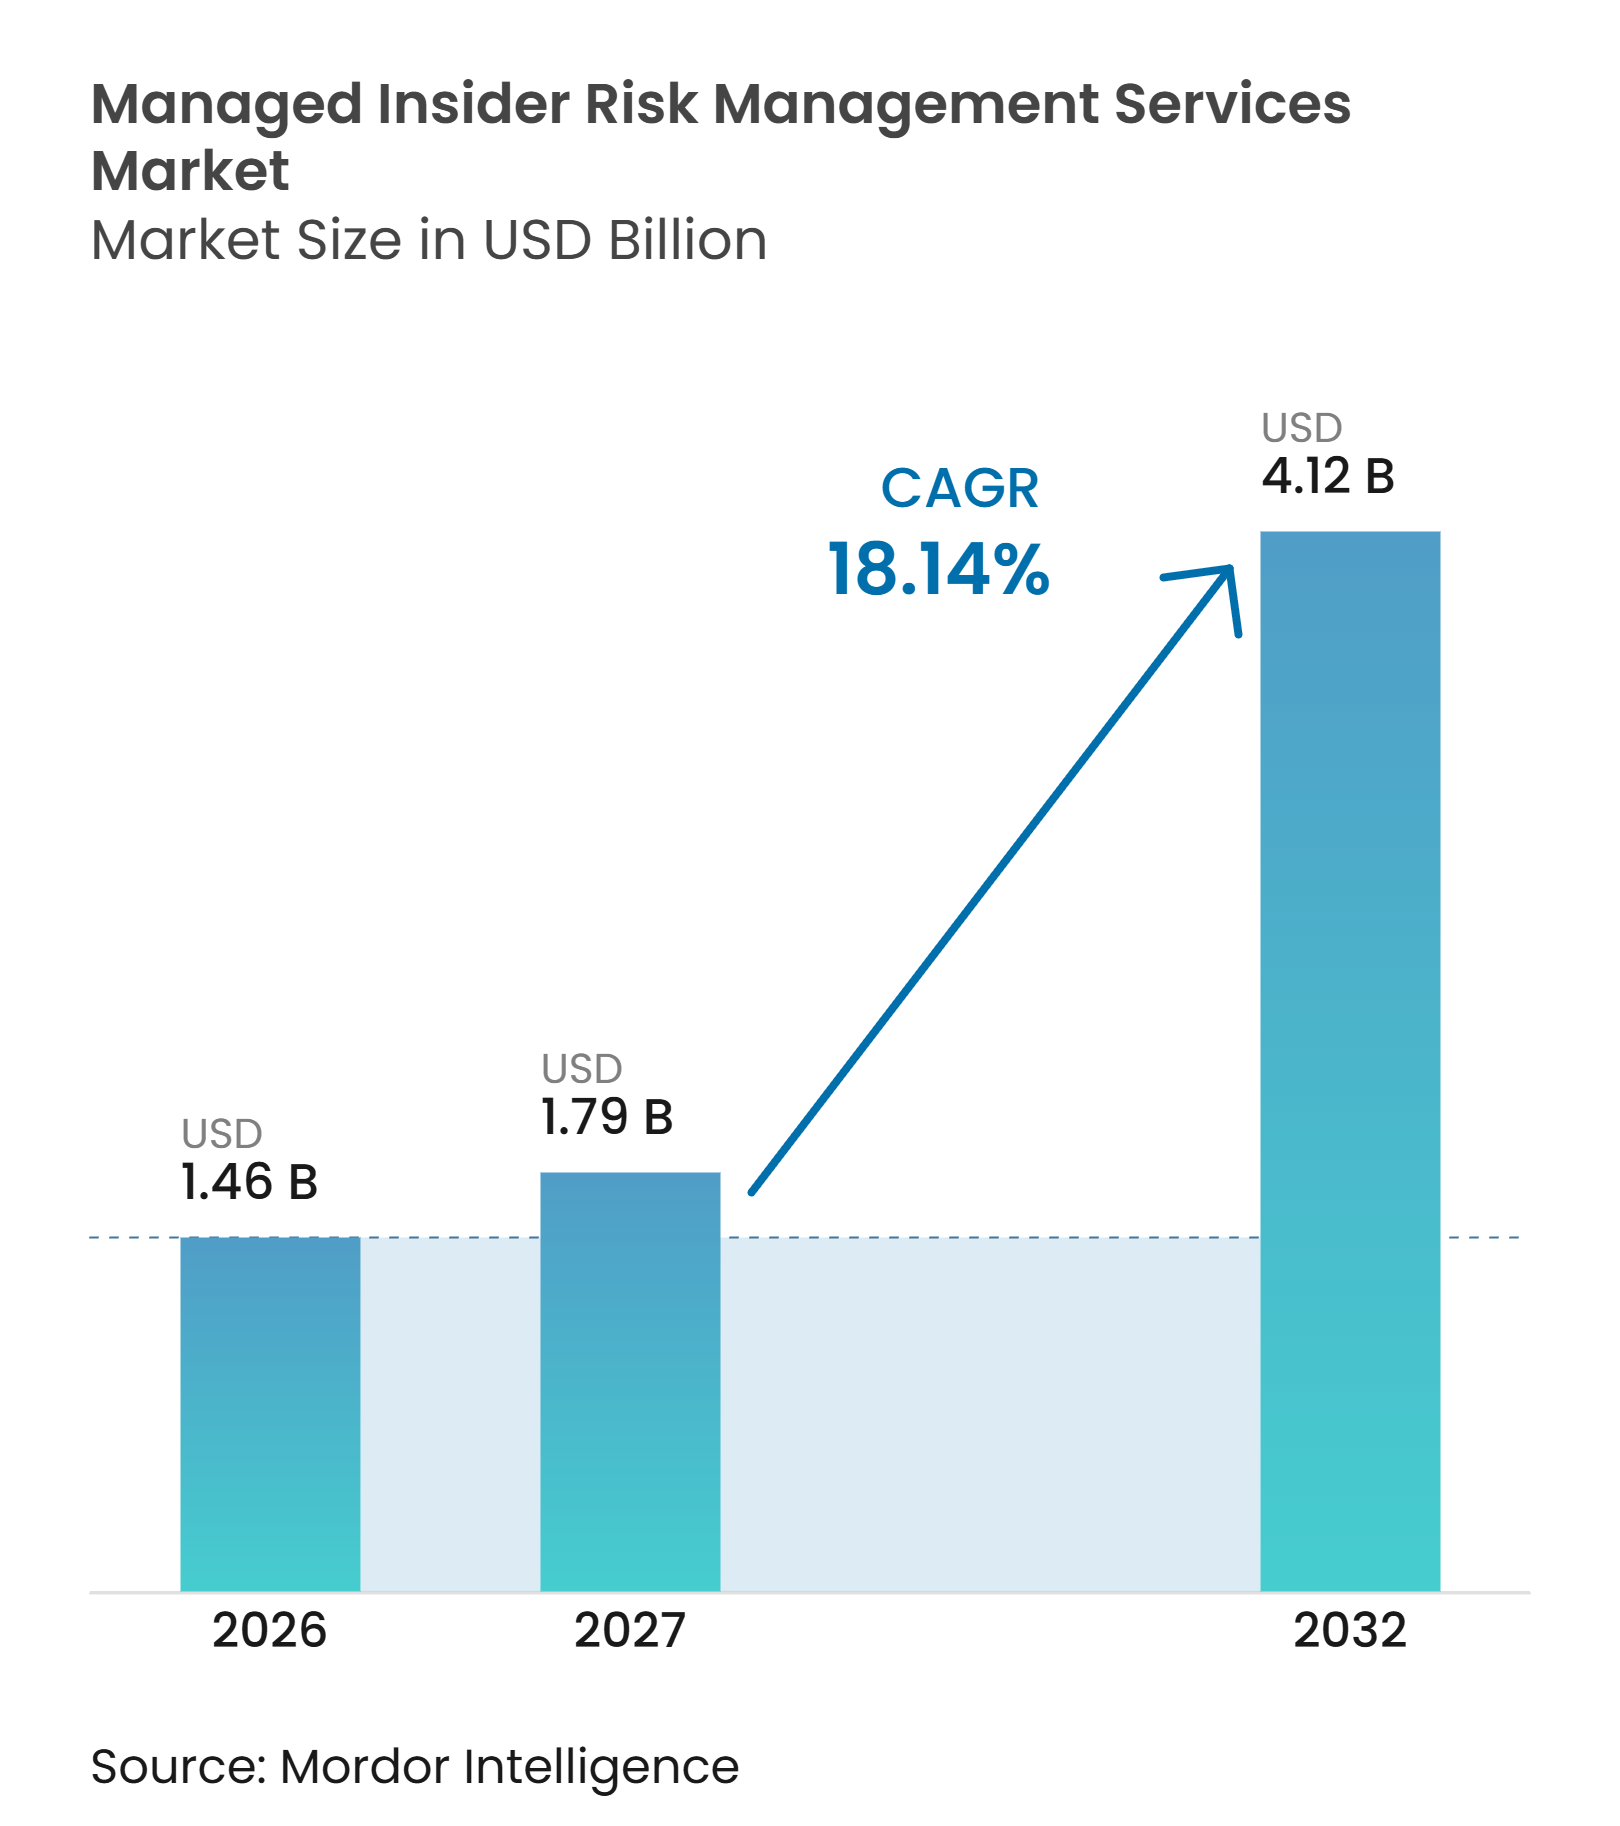
O tamanho do mercado de serviços gerenciados de gestão de riscos internos foi avaliado em 1,46 bilhões de USD em 2026 e estima-se que cresça de 1,79 bilhões de USD em 2027 para atingir 4,12 bilhões de USD até 2032, a um CAGR de 18,14% durante o período de previsão (2027-2032). O mercado de serviços gerenciados de gestão de riscos internos está ganhando tração porque muitos programas de segurança estabelecidos foram projetados para identificar ataques externos, e não o uso indevido por pessoas com acesso válido. O roubo de credenciais tornou-se particularmente custoso, enquanto longos períodos de contenção aumentam o ônus operacional após um incidente. Os provedores estão respondendo com análise comportamental, detecção habilitada por inteligência artificial e cobertura contínua de analistas que as equipes internas podem ter dificuldade em operar na mesma escala. Aplicações em nuvem, trabalho híbrido e o uso mais amplo de GenAI ampliaram o volume de dados e atividades que requerem supervisão. O mercado de serviços gerenciados de gestão de riscos internos também se beneficia de expectativas regulatórias e requisitos de seguros que colocam maior ênfase em controles demonstráveis.
Principais Conclusões do Relatório
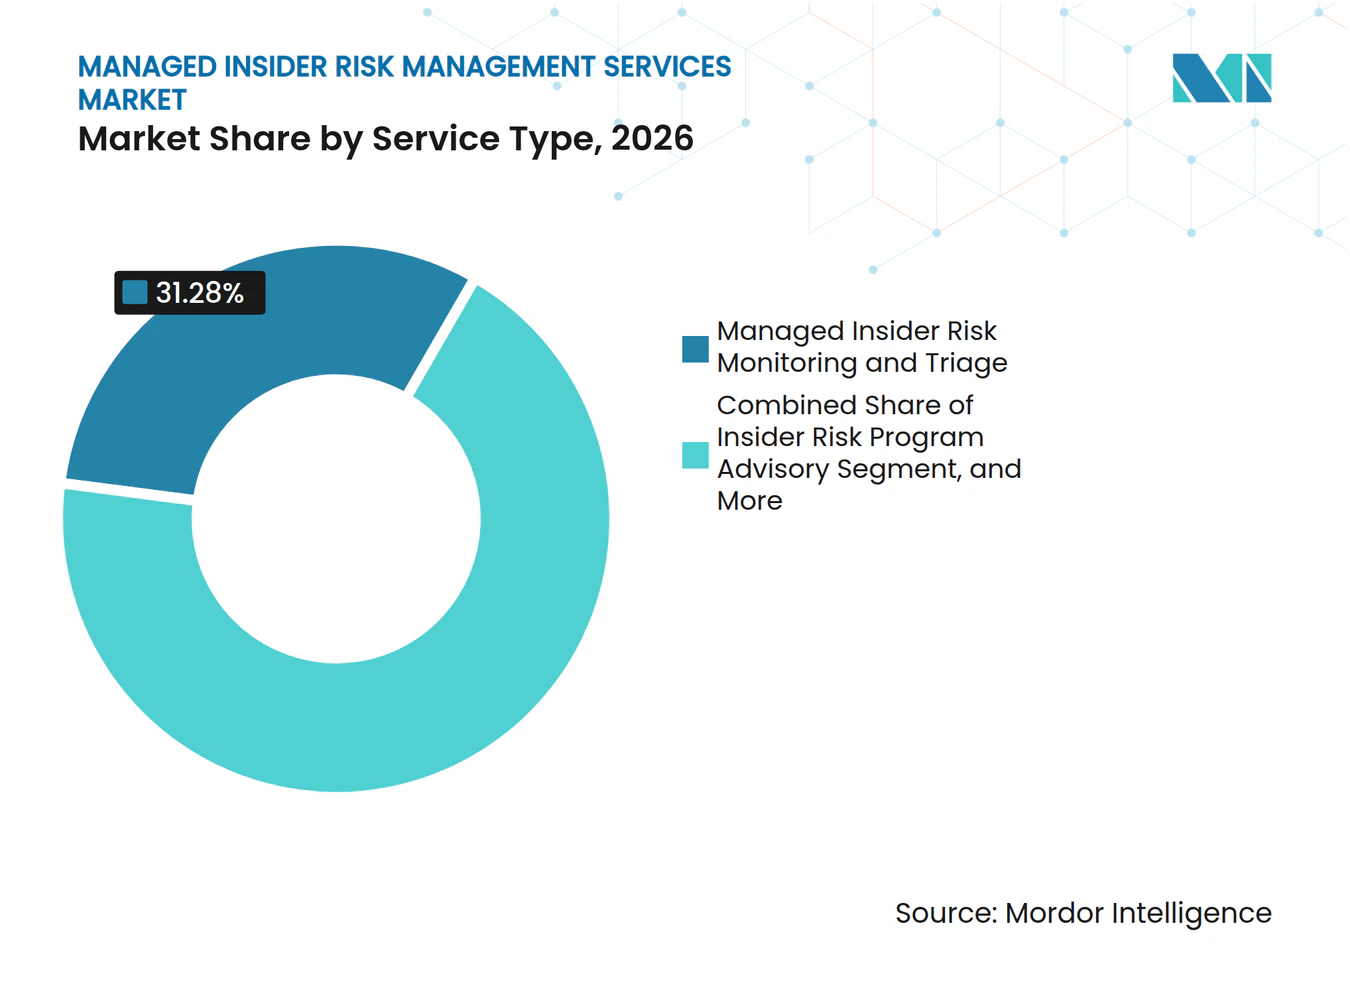
- Por tipo de serviço, o monitoramento e triagem gerenciados de riscos internos deteve 31,28% da participação de receita no mercado de serviços gerenciados de gestão de riscos internos em 2026, enquanto a resposta e contenção gerenciadas de incidentes internos deve expandir a um CAGR de 19,73% até 2032.
- Por modelo de entrega, a entrega totalmente gerenciada representou 43,39% da participação de receita em 2026, enquanto a entrega cogerenciada deve expandir a um CAGR de 22,61% até 2032.
- Por modo de implantação, a implantação baseada em nuvem representou 68,58% da participação de receita do mercado de serviços gerenciados de gestão de riscos internos em 2026 e deve expandir a um CAGR de 18,92% até 2032.
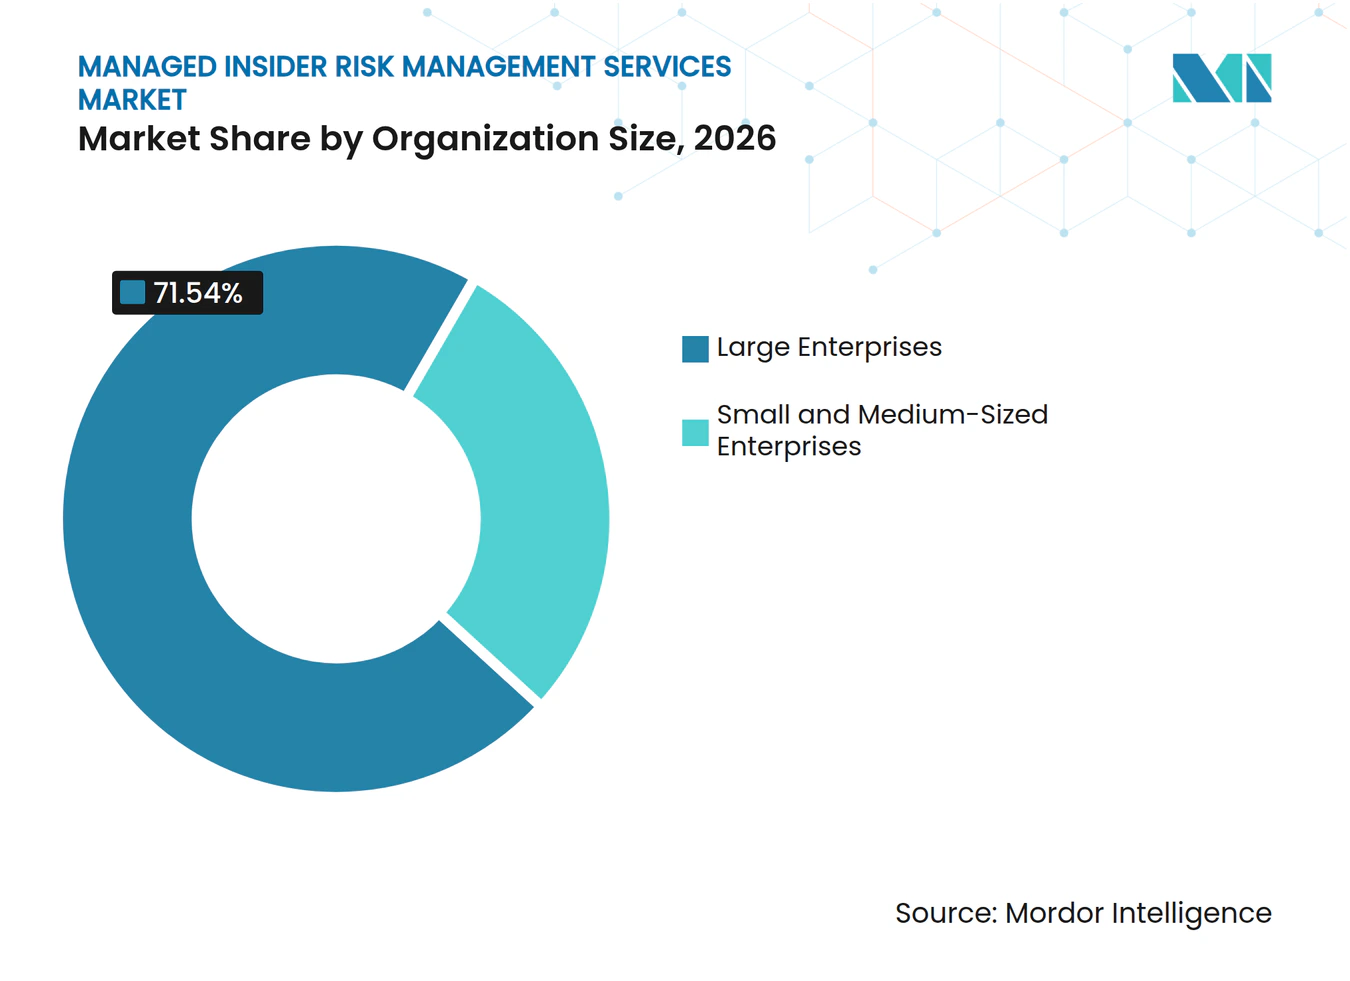
- Por tamanho da organização, as grandes empresas representaram 71,54% da participação de receita em 2026, enquanto as PMEs devem expandir a um CAGR de 21,82% até 2032.
- Por setor de uso final, o BFSI deteve 26,69% da participação de receita em 2026, enquanto o setor de saúde e ciências da vida deve expandir a um CAGR de 18,54% até 2032.
- Por geografia, a América do Norte representou 41,64% da participação de receita no mercado de serviços gerenciados de gestão de riscos internos em 2026, enquanto a Ásia-Pacífico deve expandir a um CAGR de 21,86% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| IMPULSIONADOR | (~) % DE IMPACTO NA PREVISÃO DE CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Lacunas de Visibilidade em Trabalho Híbrido e Dispositivos Não Gerenciados | +4.2% | Global | Curto prazo (≤ 2 anos) |
| Expansão de Dados em Nuvem, SaaS e Inteligência Artificial Generativa | +3.8% | Global | Médio prazo (2-4 anos) |
| Requisitos de Conformidade de Privacidade e Infraestrutura Crítica | +3.1% | América do Norte e UE | Médio prazo (2-4 anos) |
| Seguro Cibernético e Quantificação de Riscos em Nível de Conselho | +2.9% | Global | Curto prazo (≤ 2 anos) |
| Correlação entre Domínios de Sinais de Identidade, Dados e Comportamento | +2.1% | América do Norte, núcleo da Ásia-Pacífico, com expansão para a UE | Longo prazo (≥ 4 anos) |
| Automação de Riscos de Funcionários em Saída e Prestadores de Serviços | +1.8% | Global | Curto prazo (≤ 2 anos) |
| Fonte: Mordor Intelligence | |||
Lacunas de Visibilidade em Trabalho Híbrido e Dispositivos Não Gerenciados
O trabalho híbrido criou lacunas de visibilidade que as equipes internas nem sempre conseguem fechar rapidamente ou a um custo razoável. A Fortinet relatou que 52% dos entrevistados consideravam o monitoramento de ambientes SaaS e híbridos como a principal barreira para a maturação dos programas de riscos internos, à frente da complexidade das ferramentas, com 49%, e da escassez de pessoal, com 46%.[1] A CyberArk constatou que 75% dos CISOs acreditavam que o gerenciamento de dispositivos móveis não protegia totalmente os dispositivos gerenciados. O mercado de serviços gerenciados de gestão de riscos internos pode abordar essa lacuna por meio de monitoramento comportamental contínuo em dispositivos e locais. O guia da CISA de 2026 identificou o trabalho híbrido e a manipulação habilitada por inteligência artificial como vetores mais recentes de ameaças internas que as organizações precisam considerar. Isso valoriza os provedores que conseguem revisar atividades sem depender de uma única camada de gerenciamento de dispositivos.
Expansão de Dados em Nuvem, SaaS e Inteligência Artificial Generativa
Os dados corporativos agora se movem por softwares em nuvem, aplicações SaaS e ferramentas de GenAI mais rapidamente do que muitas práticas de governança de acesso conseguem se adaptar. A Cloud Security Alliance descreveu o EchoLeak, CVE-2025-32711, com pontuação CVSS de 9,3, como uma exposição que poderia permitir que um e-mail malicioso direcionasse um usuário do Microsoft 365 Copilot para a exfiltração de dados do OneDrive, SharePoint e Teams.[2] A Netskope constatou que o código-fonte representou 42% das violações de políticas de dados de GenAI, tornando-o o tipo de dado mais comum transferido para plataformas de GenAI em violação à política interna. Essas exposições frequentemente não são visíveis por meio de controles focados no perímetro. O mercado de serviços gerenciados de gestão de riscos internos, portanto, requer monitoramento que considere prompts, fluxos de trabalho, atividade de identidade e movimentação de dados em conjunto. Esse requisito torna-se mais urgente quando agentes autônomos operam com credenciais corporativas amplas.
Requisitos de Conformidade de Privacidade e Infraestrutura Crítica
As obrigações de conformidade estão transformando a gestão de riscos internos de uma discussão de políticas em um requisito operacional financiado. O DORA entrou em aplicação em 17 de janeiro de 2025 e aplica requisitos de resiliência operacional digital em 20 categorias de entidades financeiras europeias. O Artigo 9(4)(c) inclui disposições de conscientização centradas no ser humano que tornam os programas contínuos de risco da força de trabalho mais relevantes para as instituições financeiras. A ACPR da França iniciou a supervisão reforçada do DORA em janeiro de 2026, aumentando a necessidade de programas documentados e auditáveis. O Departamento de Saúde e Serviços Humanos dos EUA encerrou uma investigação da Regra de Segurança HIPAA com o BayCare Health System por 800.000 USD em maio de 2025, após acesso não autorizado a registros de pacientes por um agente interno malicioso. O mercado de serviços gerenciados de gestão de riscos internos está bem posicionado onde as organizações precisam de evidências regulares de que controles, gestão de acesso e treinamento da força de trabalho estão em vigor.
Seguro Cibernético e Quantificação de Riscos em Nível de Conselho
A revisão de seguros cibernéticos está cada vez mais vinculada a evidências de controles de acesso, alertas comportamentais e desligamento ordenado. A Delinea observou que as seguradoras estão buscando comprovação documentada de gerenciamento de acesso privilegiado, alertas de anomalias e desligamento formal antes de vincular a cobertura. O Ponemon Institute relatou custos médios de 14,2 milhões de USD quando os incidentes foram contidos em até 30 dias, em comparação com 21,9 milhões de USD quando a contenção ultrapassou 90 dias. Também relatou uma economia média de 6,1 milhões de USD por incidente associada ao gerenciamento de acesso privilegiado. Esses números fornecem ao conselho uma base financeira para avaliar contratos de monitoramento gerenciado e resposta. O mercado de serviços gerenciados de gestão de riscos internos pode se beneficiar quando as equipes de risco precisam demonstrar a seguradoras e diretores como os incidentes serão identificados e contidos.
Análise de Impacto das Restrições*
| RESTRIÇÃO | (~) % DE IMPACTO NA PREVISÃO DE CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Restrições de Privacidade, Comitê de Trabalhadores e Confiança dos Funcionários | -1.9% | UE e Reino Unido, com ganhos iniciais na Alemanha, França e Itália | Médio prazo (2-4 anos) |
| Sobreposição de SIEM, DLP e IAM Legados | -1.5% | Global, mercados corporativos maduros | Curto prazo (≤ 2 anos) |
| Escassez de Investigadores Qualificados em Riscos Internos | -1.1% | Global | Longo prazo (≥ 4 anos) |
| Custos de Acesso a Dados de Alta Fidelidade e Integração | -0.8% | América do Sul, Oriente Médio e mercados sensíveis a preços da África | Curto prazo (≤ 2 anos) |
| Fonte: Mordor Intelligence | |||
Restrições de Privacidade, Comitê de Trabalhadores e Confiança dos Funcionários
As regras trabalhistas europeias podem retardar a implementação porque os provedores especializados devem operar dentro dos requisitos locais de direitos dos trabalhadores. Pesquisas sobre direitos de dados dos trabalhadores relataram que 45% dos trabalhadores alemães são cobertos por um comitê de trabalhadores, o que cria requisitos diferentes entre as subsidiárias corporativas. Os princípios de minimização de dados e transparência do GDPR exigem que o monitoramento seja necessário e proporcional. A Fortinet constatou que 38% das equipes de riscos internos citaram preocupações com privacidade como um obstáculo operacional e 23% relataram resistência direta dos usuários. Isso pode restringir a quantidade de telemetria que um programa consegue coletar. O mercado de serviços gerenciados de gestão de riscos internos deve, portanto, oferecer suporte a controles transparentes, consulta local e uma finalidade estritamente definida para o monitoramento.
Sobreposição de SIEM, DLP e IAM Legados
Os investimentos existentes em SIEM, DLP e IAM podem atrasar novos contratos quando os líderes de segurança presumem que suas ferramentas atuais cobrem os riscos internos. A ENISA identificou desafios de integração técnica e de processos como os principais obstáculos à adoção de serviços de segurança gerenciados. As plataformas SIEM tradicionais foram criadas para correlacionar indicadores de ameaças externas e podem produzir excesso de falsos positivos quando aplicadas a atividades comportamentais. As ferramentas DLP concentram-se na classificação de conteúdo e nas políticas de saída, enquanto as ferramentas IAM centram-se nas permissões de identidade. Nenhuma abordagem isolada identifica de forma consistente frequência de acesso incomum, preparação fora do horário comercial ou mudança de comportamento em relação a informações sensíveis. O mercado de serviços gerenciados de gestão de riscos internos depende da capacidade dos provedores de integrar esses sistemas sem adicionar fadiga de alertas ou perturbar as operações de segurança estabelecidas.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Tipo de Serviço:
O Monitoramento Lidera Enquanto os Serviços de Resposta Ganham ImpulsoO monitoramento e triagem gerenciados de riscos internos deteve 31,28% da participação do mercado de serviços gerenciados de gestão de riscos internos em 2026. O serviço fornece a observação contínua e a revisão inicial de alertas que a maioria dos programas terceirizados requer. As organizações frequentemente começam com esse trabalho porque os provedores podem estabelecer linhas de base comportamentais e validar alertas antes que um caso se torne perturbador. A detecção e investigação gerenciadas de riscos internos adiciona análise de caso mais aprofundada quando um alerta sugere um risco credível. Os serviços de consultoria e governança apoiam organizações que estão desenvolvendo programas de riscos internos plurianuais e estruturas de responsabilidade interna.
A resposta e contenção gerenciadas de incidentes internos deve expandir a um CAGR de 19,73% até 2032. Esse padrão indica que os compradores estão indo além do recebimento de alertas e desejam que os provedores apoiem a remediação ativa. Os serviços de resposta podem ajudar a coordenar a revisão de evidências, ações de acesso e contenção durante um caso em andamento. Avaliações, exercícios de red teaming e programas de treinamento permanecem relevantes porque ajudam a testar procedimentos antes que um evento grave ocorra. A DTEX relatou expansão de 101% ano a ano no valor de novos contratos anuais em fevereiro de 2026, o que apoia a mudança para contratos plurianuais e de múltiplos serviços.



Por Modelo de Entrega:
O Totalmente Gerenciado Assume a Liderança, o Cogerenciado AceleraA entrega totalmente gerenciada representou 43,39% da participação de receita em 2026. Ela transfere as operações do programa, monitoramento, triagem de alertas e relatórios de rotina para um provedor externo. A Fortinet constatou que 46% das equipes de riscos internos apontaram a escassez de pessoal como um desafio primário. Essas restrições tornam um serviço totalmente gerenciado particularmente relevante para organizações que requerem cobertura contínua, mas não conseguem construir uma grande equipe interna. Os arranjos sob demanda e de retainer também atendem a eventos específicos, como saídas de executivos e revisões de acesso relacionadas a fusões.
A entrega cogerenciada deve expandir a um CAGR de 22,61% até 2032. Grandes empresas e instituições financeiras regulamentadas frequentemente mantêm a responsabilidade investigativa interna enquanto usam um parceiro para adicionar capacidade e tecnologia. Esse modelo permite que os líderes internos mantenham o controle de decisões sensíveis e relatórios regulatórios. Também lhes dá acesso a análises especializadas quando o volume de casos ou o escopo técnico excede os recursos internos. A expansão mais rápida dos programas cogerenciados sugere que as funções de segurança sofisticadas estão buscando um parceiro, e não um substituto.
Por Modo de Implantação:
A Centralidade na Nuvem Remodela a Entrega de ServiçosA implantação baseada em nuvem representou 68,58% do tamanho do mercado de serviços gerenciados de gestão de riscos internos em 2026 e deve expandir a um CAGR de 18,92% até 2032. O monitoramento nativo em nuvem pode reduzir problemas de completude de dados e temporização que surgem quando os logs são exportados de muitos sistemas separados. Isso pode melhorar a qualidade dos sinais comportamentais disponíveis para os analistas. A Proofpoint lançou o Data Security Complete em setembro de 2025, combinando DLP multicanal, gerenciamento de ameaças internas e gerenciamento de postura de segurança de dados em e-mail, nuvem, web e endpoints. Sua redução declarada de custos de administração em até 58% também demonstra o foco operacional das plataformas unificadas orientadas para a nuvem.
A implantação on-premises permanece importante para contratantes de defesa, agências governamentais e operadores de infraestrutura crítica que enfrentam requisitos de soberania de dados ou ambientes classificados. Essas organizações podem ser incapazes de transmitir telemetria sensível para uma plataforma em nuvem. Configurações híbridas e multinuvem também estão emergindo para organizações que operam em países com regras conflitantes de residência de dados. Os provedores precisam tornar os serviços em nuvem interoperáveis com esses ambientes, em vez de tratar os sistemas on-premises como irrelevantes. O mercado de serviços gerenciados de gestão de riscos internos continuará a exigir opções de implantação que correspondam aos limites legais e operacionais de cada cliente.
Por Tamanho da Organização:
A Fortaleza Corporativa Cede Espaço ao Crescimento das PMEsAs grandes empresas representaram 71,54% da participação de receita em 2026. Elas geralmente enfrentam ambientes de acesso complexos, exposição regulatória substancial e maior capacidade de suportar acordos de serviço plurianuais. Seus programas frequentemente precisam considerar grandes forças de trabalho, terceiros, aplicações em nuvem e propriedade intelectual sensível. As grandes organizações também têm mais partes interessadas internas envolvidas em decisões de privacidade, recursos humanos, jurídico e segurança. Isso pode favorecer provedores que oferecem governança estruturada juntamente com monitoramento técnico.
As PMEs devem expandir a um CAGR de 21,82% até 2032 à medida que os preços baseados em consumo tornam os serviços gerenciados mais acessíveis. A OpenText constatou que 71% das PMEs preferiram pacotes integrados de prevenção, detecção e resposta.[3] O amplo acesso de funcionários em organizações menores pode tornar a perda de informações de clientes ou propriedade intelectual mais consequente. Um estudo de 2026 constatou que o desligamento sincronizado de RH e TI reduziu as janelas de exposição de dados em pelo menos 72% em comparação com processos sequenciais. O mercado de serviços gerenciados de gestão de riscos internos tem espaço para atender a esse grupo com pacotes focados em desligamento, monitoramento e resposta a incidentes.

Por Setor de Uso Final:
O BFSI Ancora a Demanda Enquanto a Saúde SuperaO BFSI representou 26,69% da participação do mercado de serviços gerenciados de gestão de riscos internos em 2026. As instituições financeiras gerenciam informações financeiras e pessoais de alto valor, o que aumenta o custo do uso indevido e a necessidade de evidências claras de supervisão. O DORA fortalece ainda mais o argumento para programas documentados de resiliência operacional em entidades financeiras europeias. O Nordic Financial CERT documentou tentativas de recrutamento criminoso direcionadas a funcionários financeiros nórdicos, adicionando foco nas vias de contratação e provisionamento de acesso.[4] A supervisão do conselho e as condições de seguros cibernéticos podem reforçar esse requisito.
O setor de saúde e ciências da vida deve expandir a um CAGR de 18,54% até 2032. A IBM X-Force relatou que mais de 70% das violações de saúde que analisou estavam associadas a atividades internas. O acordo do BayCare forneceu um exemplo recente de aplicação envolvendo acesso não autorizado a registros de pacientes. Isso coloca maior atenção no acesso da força de trabalho, nas proteções de dados de pacientes e nas evidências de que as salvaguardas estão sendo mantidas. TI e telecomunicações, governo e setor público, manufatura industrial e varejo e comércio eletrônico representam demanda adicional.
Análise Geográfica
Mercado de Serviços Gerenciados de Gestão de Riscos Internos da América do Norte
A América do Norte respondeu por 41,64% do tamanho do mercado de serviços gerenciados de gestão de riscos internos em 2026. A região possui orçamentos maduros de segurança empresarial, um amplo ecossistema de provedores de serviços gerenciados e orientações consolidadas sobre riscos internos. O guia da CISA de setembro de 2026 reconheceu que o trabalho híbrido e a manipulação habilitada por IA alteraram o ambiente de ameaças internas. Contratantes federais e operadores de infraestrutura crítica podem utilizar essa orientação, enquanto os critérios de seguros dos EUA podem reforçar os controles documentados de monitoramento e gestão de acessos. Canadá e México contribuem com demanda adicional, embora a penetração de serviços gerenciados seja inferior à dos Estados Unidos.
Mercado de Serviços Gerenciados de Gestão de Riscos Internos da Europa e América do Sul
A Europa apresenta um perfil de demanda diferente, pois as necessidades de conformidade operam em conjunto com limites de privacidade e restrições dos conselhos de trabalhadores. DORA, NIS2 e a implementação nacional do Regulamento de IA da UE estão impulsionando as aquisições entre entidades financeiras, operadores de infraestrutura crítica e empresas de tecnologia. O reforço da supervisão DORA na França a partir de janeiro de 2026 aumenta a demanda por trilhas de evidências auditáveis, enquanto o modelo de conselho de trabalhadores da Alemanha pode prolongar os ciclos de vendas. A América do Sul permanece em um estágio mais inicial, onde a LGPD do Brasil e a modernização regulatória na Argentina e no Chile sustentam a demanda inicial de organizações de serviços financeiros e governamentais. Limitações orçamentárias e de infraestrutura ainda restringem a sofisticação dos programas no curto prazo.
Mercado de Serviços Gerenciados de Gestão de Riscos Internos da APAC e MEA
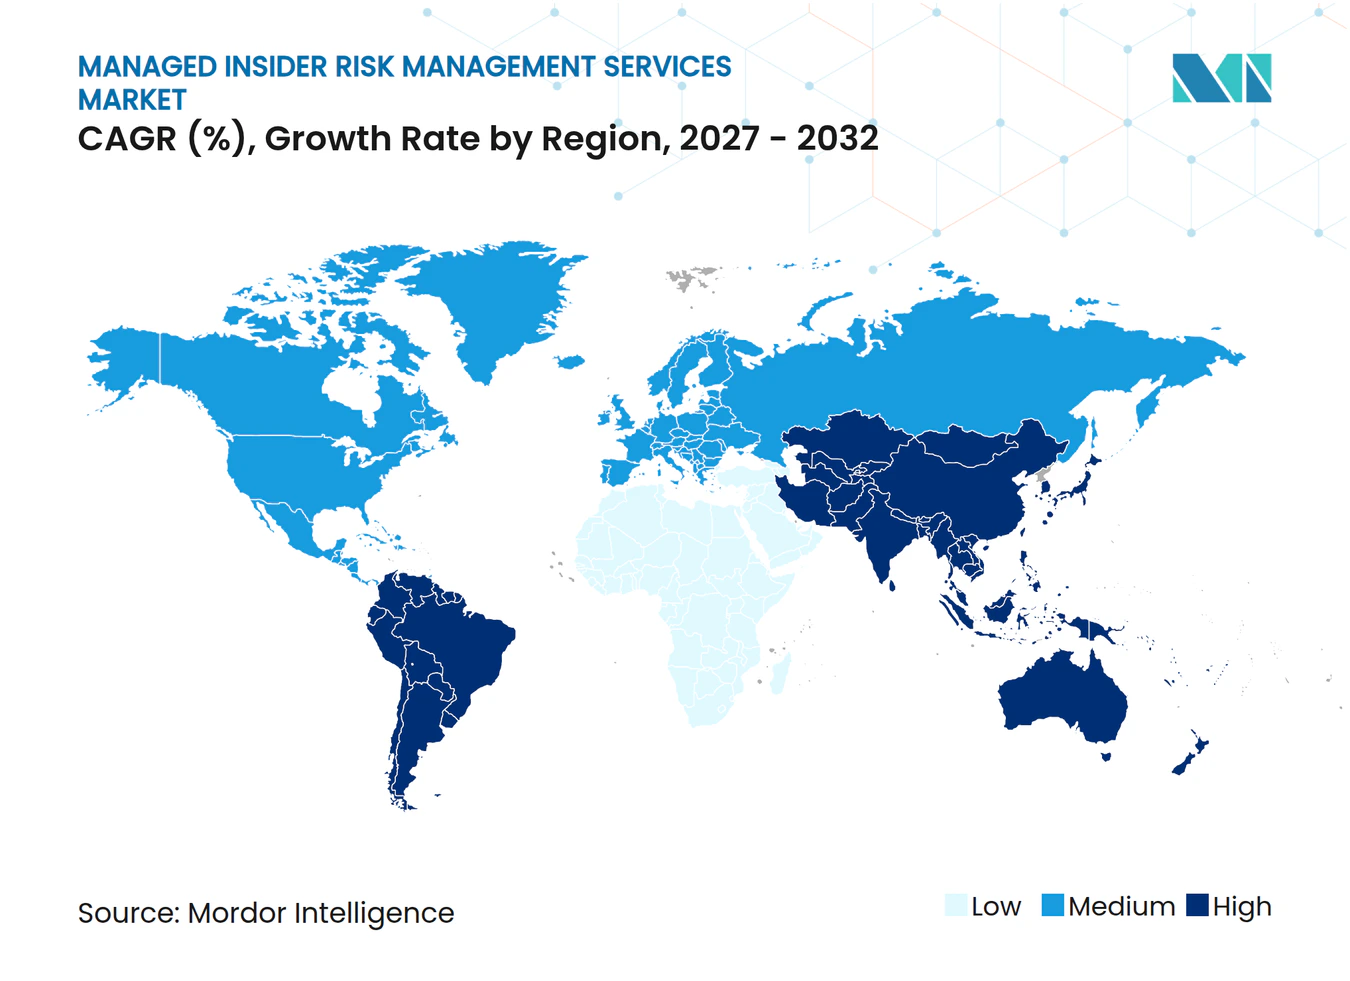
A Ásia-Pacífico deve expandir a um CAGR de 21,86% até 2032, o ritmo regional mais acelerado no mercado de serviços gerenciados de gestão de riscos internos. A transformação digital, a adoção de GenAI e o surgimento de regulamentações setoriais específicas sustentam esse impulso. O setor de serviços de segurança gerenciados do Japão expandiu 15,5% no ano fiscal de 2024 e 13,6% no ano fiscal de 2025, com forte atividade em segurança de identidade, SIEM, CASB, SASE, SWG, EDR e XDR. A Índia apresenta uma forte oportunidade por meio da expansão do fintech e dos requisitos de cibersegurança do Banco de Reserva da Índia, enquanto o Oriente Médio se beneficia dos programas Visão 2030 e a África é liderada pela África do Sul e pela Nigéria.
Cenário Competitivo
Concentração do Mercado
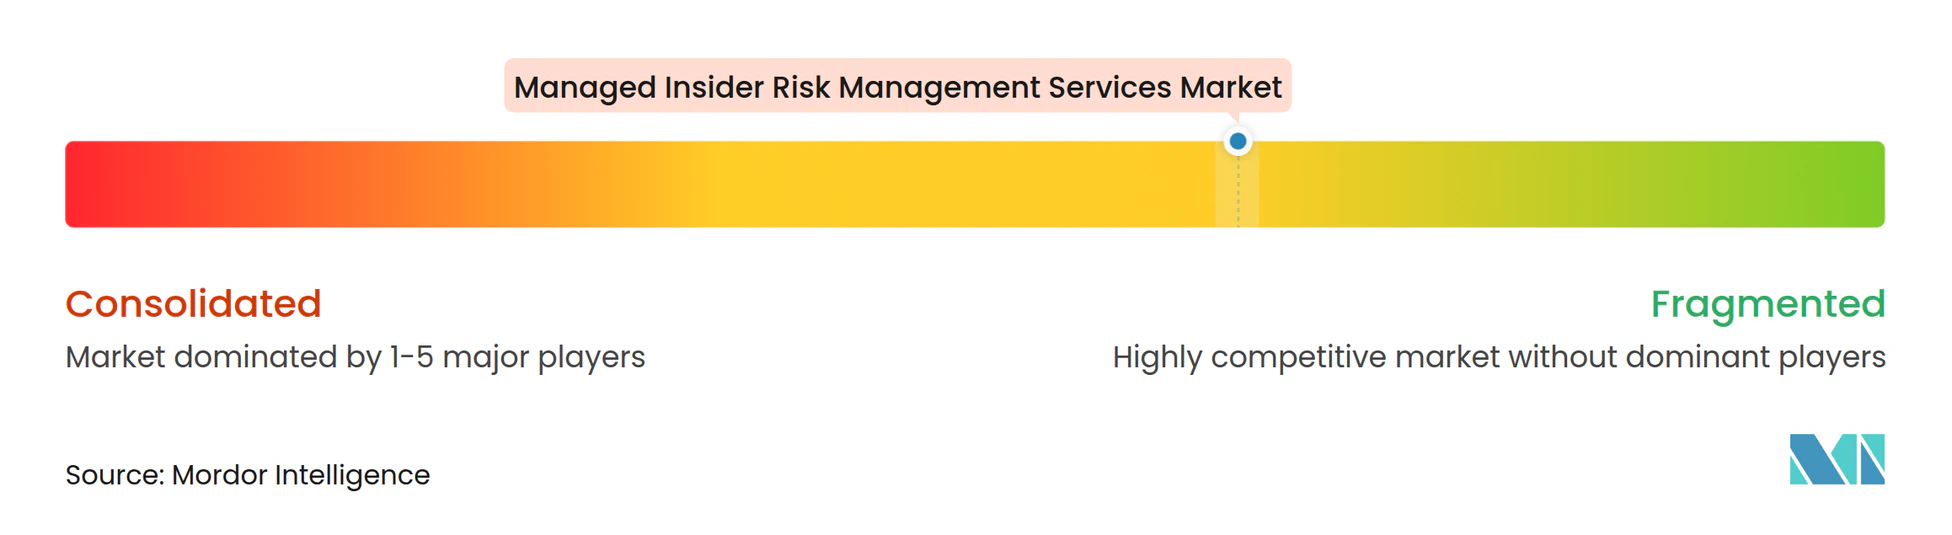
O mercado de serviços gerenciados de gestão de riscos internos possui um grupo líder moderadamente fragmentado. IBM, Accenture, NTT DATA e Deloitte oferecem compromissos amplos de serviços gerenciados que podem agrupar necessidades de riscos internos com operações de segurança mais amplas. DTEX Systems, Securonix, Varonis e Cyberhaven competem por meio de análise comportamental e capacidades de detecção especializadas. Os provedores estão buscando combinar registros de identidade, dados, comportamento e endpoint em ambientes operacionais compartilhados. O mercado de serviços gerenciados de gestão de riscos internos eleva o padrão para fornecedores que se concentram apenas em uma única fonte de dados.
A Accenture colaborou com a Microsoft em março de 2026 para adicionar capacidades de inteligência artificial agêntica à sua plataforma Adaptive MxDR, incluindo Microsoft Sentinel, Microsoft Defender for Endpoint e Security Copilot. A CrowdStrike e a IBM expandiram sua colaboração em março de 2026, integrando o Charlotte AI com a Máquina Autônoma de Operações de Ameaças da IBM e estendendo o Falcon para os serviços de detecção e resposta a ameaças gerenciados pelo IBM Consulting. O mercado de serviços gerenciados de gestão de riscos internos precisa de investigação mais rápida e resposta coordenada à medida que as cargas de trabalho se tornam mais automatizadas. A Proofpoint expandiu as investigações habilitadas por inteligência artificial para o Microsoft 365 em setembro de 2026, com foco na visibilidade das atividades relacionadas à inteligência artificial. O mercado de serviços gerenciados de gestão de riscos internos está se tornando mais competitivo à medida que os provedores ampliam sua cobertura em colaboração em nuvem, endpoints e sistemas de identidade.
Ainda há espaço no mercado intermediário e em programas específicos do setor para saúde, manufatura industrial e contratantes governamentais, porque esses clientes frequentemente precisam de classificações de dados e processos operacionais que os pacotes de serviços genéricos não abordam. A DTEX recebeu a Patente dos EUA nº 12.423.428 em 2025 por um método e sistema que infere a sensibilidade de documentos. O mercado de serviços gerenciados de gestão de riscos internos depende da integração operacional, da adequação ao setor e da capacidade de gerenciar riscos de dados relacionados à inteligência artificial. Os provedores que atendem às expectativas de privacidade enquanto oferecem suporte significativo de resposta podem fortalecer sua posição junto a compradores corporativos complexos.
Líderes do Setor de Serviços Gerenciados de Gestão de Riscos Internos
-
IBM Corporation
-
Accenture plc
-
NTT DATA Corporation
-
Deloitte Touche Tohmatsu Limited
-
Optiv Security Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Serviços Gerenciados de Gestão de Riscos Internos Empresas cobertas neste relatório
- IBM Corporation
- Accenture plc
- NTT DATA Corporation
- Deloitte Touche Tohmatsu Limited
- Optiv Security Inc.
- eSentire, Inc.
- Secureworks Corp.
- LevelBlue, Inc.
- Orange Cyberdefense International
- Sophos Limited
- CrowdStrike Holdings, Inc.
- Microsoft Corporation
- Proofpoint, Inc.
- Forcepoint LLC
- DTEX Systems, Inc.
- Varonis Systems, Inc.
- Netskope, Inc.
- Securonix, Inc.
- Palo Alto Networks, Inc.
- Cyberhaven, Inc.
Desenvolvimentos industriais recentes em Mercado de Serviços Gerenciados de Gestão de Riscos Internos
- Agosto de 2026: A Accenture concordou em adquirir a CyberXC, um provedor de serviços de segurança cibernética, em 14 de agosto de 2026, na maior aquisição de segurança cibernética da Accenture até o momento, projetada para fortalecer sua presença em segurança cibernética na Ásia-Pacífico, sujeita às aprovações regulatórias habituais.
- Março de 2026: A CrowdStrike e a IBM anunciaram uma expansão de sua colaboração estratégica na RSA Conference 2026 em 25 de março de 2026, integrando o CrowdStrike Charlotte AI com a Máquina Autônoma de Operações de Ameaças da IBM, ATOM, para investigação e contenção em velocidade de máquina, e estendendo a plataforma Falcon para os serviços globais de Detecção e Resposta a Ameaças gerenciados pelo IBM Consulting.
- Março de 2026: A Accenture colaborou com a Microsoft em 19 de março de 2026 para introduzir capacidades de inteligência artificial agêntica em sua plataforma Adaptive MxDR, integrando Microsoft Sentinel, Microsoft Defender for Endpoint e Security Copilot para aprimorar a visibilidade de ameaças internas e ameaças cibernéticas mais amplas em ambientes híbridos.
- Setembro de 2025: A Proofpoint lançou o Data Security Complete em 23 de setembro de 2025, uma plataforma unificada que integra DLP multicanal, gerenciamento de ameaças internas, ITM, e gerenciamento de postura de segurança de dados, DSPM, em e-mail, nuvem, web e endpoints, com reduções declaradas de custos de administração de até 58%.
Escopo do Relatório Global do Mercado de Serviços Gerenciados de Gestão de Riscos Internos
Os serviços gerenciados de gestão de riscos internos são soluções terceirizadas que ajudam as organizações a identificar, investigar e mitigar riscos provenientes de funcionários, prestadores de serviços, parceiros ou outros agentes internos confiáveis, sejam eles intencionais, negligentes ou acidentais. As atividades típicas incluem monitoramento de comportamentos de risco, detecção de vazamento de dados e violações de políticas, suporte a investigações e coordenação de respostas, equilibrando necessidades de segurança, privacidade e conformidade.
O Relatório do Mercado de Serviços Gerenciados de Gestão de Riscos Internos é Segmentado por Tipo de Serviço (Monitoramento e Triagem Gerenciados de Riscos Internos, Detecção e Investigação Gerenciadas de Riscos Internos, Resposta e Contenção Gerenciadas de Incidentes Internos, Consultoria e Governança de Programas de Riscos Internos, Avaliações, Exercícios e Red Teaming de Riscos Internos, e Treinamento e Capacitação da Força de Trabalho em Riscos Internos), Modelo de Entrega (Totalmente Gerenciado, Cogerenciado, Sob Demanda e Baseado em Retainer, e Gerenciado Híbrido), Modo de Implantação (Baseado em Nuvem, On-Premises e Híbrido e Multinuvem), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Setor do Usuário Final (Serviços Bancários, Financeiros e de Seguros (BFSI), TI e Telecomunicações, Saúde e Ciências da Vida, Governo e Setor Público, Manufatura Industrial, Varejo e Comércio Eletrônico e Outros Setores do Usuário Final) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Monitoramento e Triagem Gerenciados de Riscos Internos |
| Detecção e Investigação Gerenciadas de Riscos Internos |
| Resposta e Contenção Gerenciadas de Incidentes Internos |
| Consultoria e Governança de Programas de Riscos Internos |
| Avaliações, Exercícios e Red Teaming de Riscos Internos |
| Treinamento e Capacitação da Força de Trabalho em Riscos Internos |
| Totalmente Gerenciado |
| Cogerenciado |
| Sob Demanda e Baseado em Retainer |
| Gerenciado Híbrido |
| Baseado em Nuvem |
| On-Premises |
| Híbrido e Multinuvem |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| TI e Telecomunicações |
| Saúde e Ciências da Vida |
| Governo e Setor Público |
| Manufatura Industrial |
| Varejo e Comércio Eletrônico |
| Outros Setores do Usuário Final |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Chile | |
| Restante da América do Sul | |
| Europa | Reino Unido |
| Alemanha | |
| França | |
| Itália | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Restante da África |
| Por Tipo de Serviço | Monitoramento e Triagem Gerenciados de Riscos Internos | |
| Detecção e Investigação Gerenciadas de Riscos Internos | ||
| Resposta e Contenção Gerenciadas de Incidentes Internos | ||
| Consultoria e Governança de Programas de Riscos Internos | ||
| Avaliações, Exercícios e Red Teaming de Riscos Internos | ||
| Treinamento e Capacitação da Força de Trabalho em Riscos Internos | ||
| Por Modelo de Entrega | Totalmente Gerenciado | |
| Cogerenciado | ||
| Sob Demanda e Baseado em Retainer | ||
| Gerenciado Híbrido | ||
| Por Modo de Implantação | Baseado em Nuvem | |
| On-Premises | ||
| Híbrido e Multinuvem | ||
| Por Tamanho da Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Setor de Uso Final | Serviços Bancários, Financeiros e de Seguros (BFSI) | |
| TI e Telecomunicações | ||
| Saúde e Ciências da Vida | ||
| Governo e Setor Público | ||
| Manufatura Industrial | ||
| Varejo e Comércio Eletrônico | ||
| Outros Setores do Usuário Final | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Chile | ||
| Restante da América do Sul | ||
| Europa | Reino Unido | |
| Alemanha | ||
| França | ||
| Itália | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Restante da África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de serviços gerenciados de gestão de riscos internos?
O tamanho do mercado de serviços gerenciados de gestão de riscos internos foi avaliado em 1,46 bilhões de USD em 2026 e estima-se que cresça de 1,79 bilhões de USD em 2027 para atingir 4,12 bilhões de USD até 2032, a um CAGR de 18,14% durante o período de previsão (2027-2032).
Qual tipo de serviço lidera os serviços gerenciados de gestão de riscos internos?
O monitoramento e triagem gerenciados de riscos internos lidera com uma participação de 31,28% em 2026, refletindo a necessidade de monitoramento comportamental contínuo e revisão de alertas.
Qual modelo de entrega está expandindo mais rapidamente?
A entrega cogerenciada deve expandir a um CAGR de 22,61% até 2032 porque as organizações regulamentadas frequentemente desejam capacidade externa enquanto mantêm a responsabilidade interna.
Por que a implantação em nuvem é importante para os programas de riscos internos?
A implantação baseada em nuvem deteve 68,58% em 2026 porque os dados centrais dos negócios e a atividade dos usuários estão cada vez mais presentes em aplicações em nuvem e SaaS.
Qual setor de uso final tem a maior participação?
O BFSI deteve 26,69% em 2026 porque as organizações financeiras enfrentam riscos de dados de alto valor e extensos requisitos regulatórios.
Qual região tem a expansão projetada mais rápida?
A Ásia-Pacífico deve expandir a um CAGR de 21,86% até 2032, apoiada pela transformação digital, adoção de GenAI e regras específicas do setor em evolução.