
ヒューマンリスク管理市場規模およびシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
| 市場規模 (2026) | 4.12 十億米ドル |
| 市場規模 (2031) | 7.69 十億米ドル |
| 成長率 (2026 - 2031) | 13.29 % |
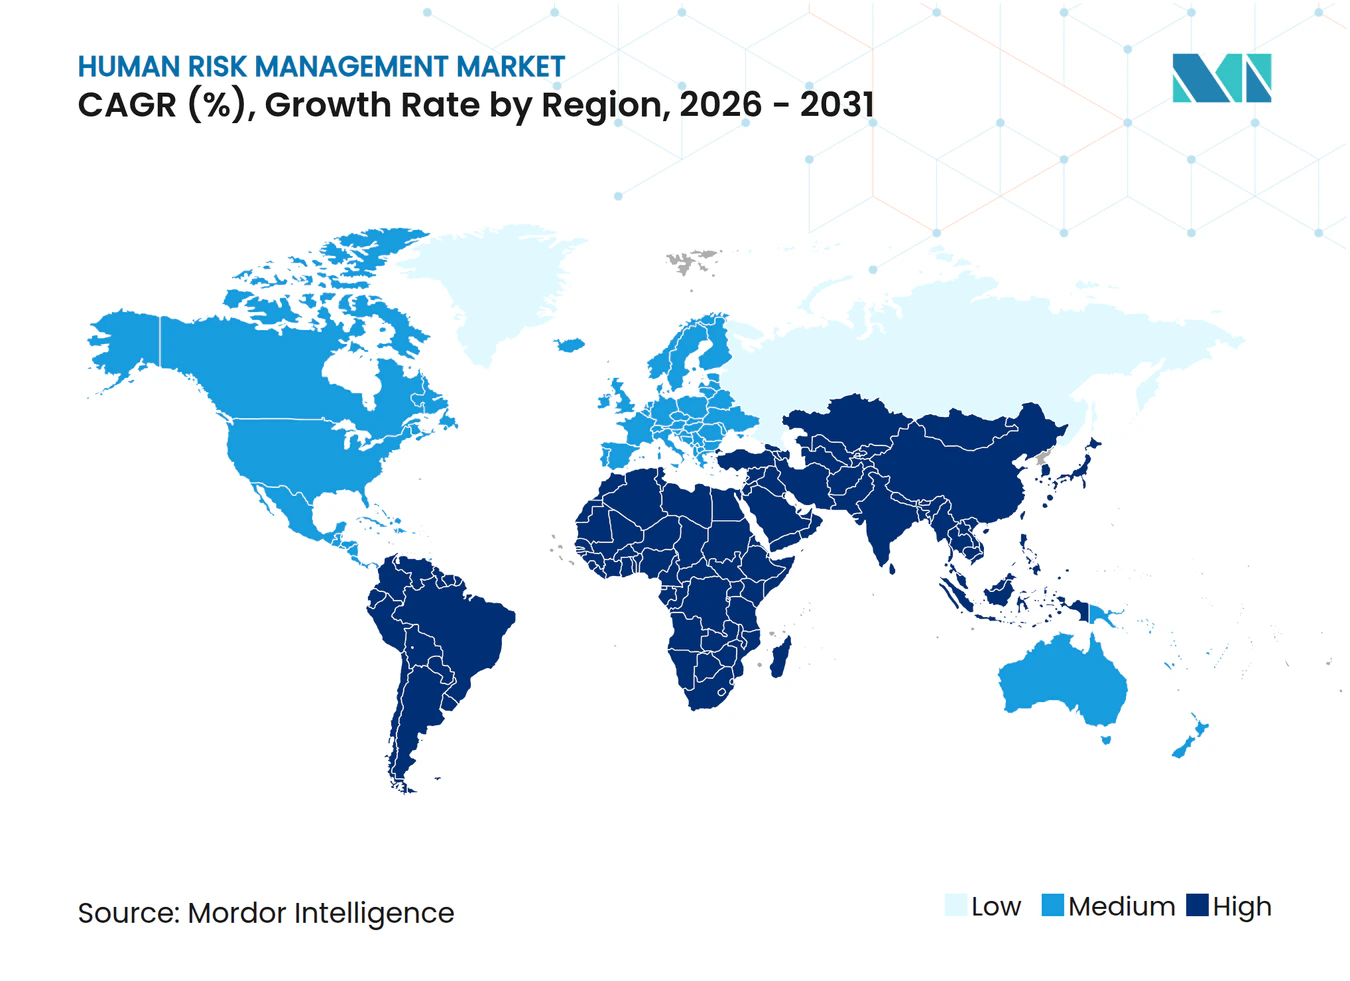
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるヒューマンリスク管理市場分析
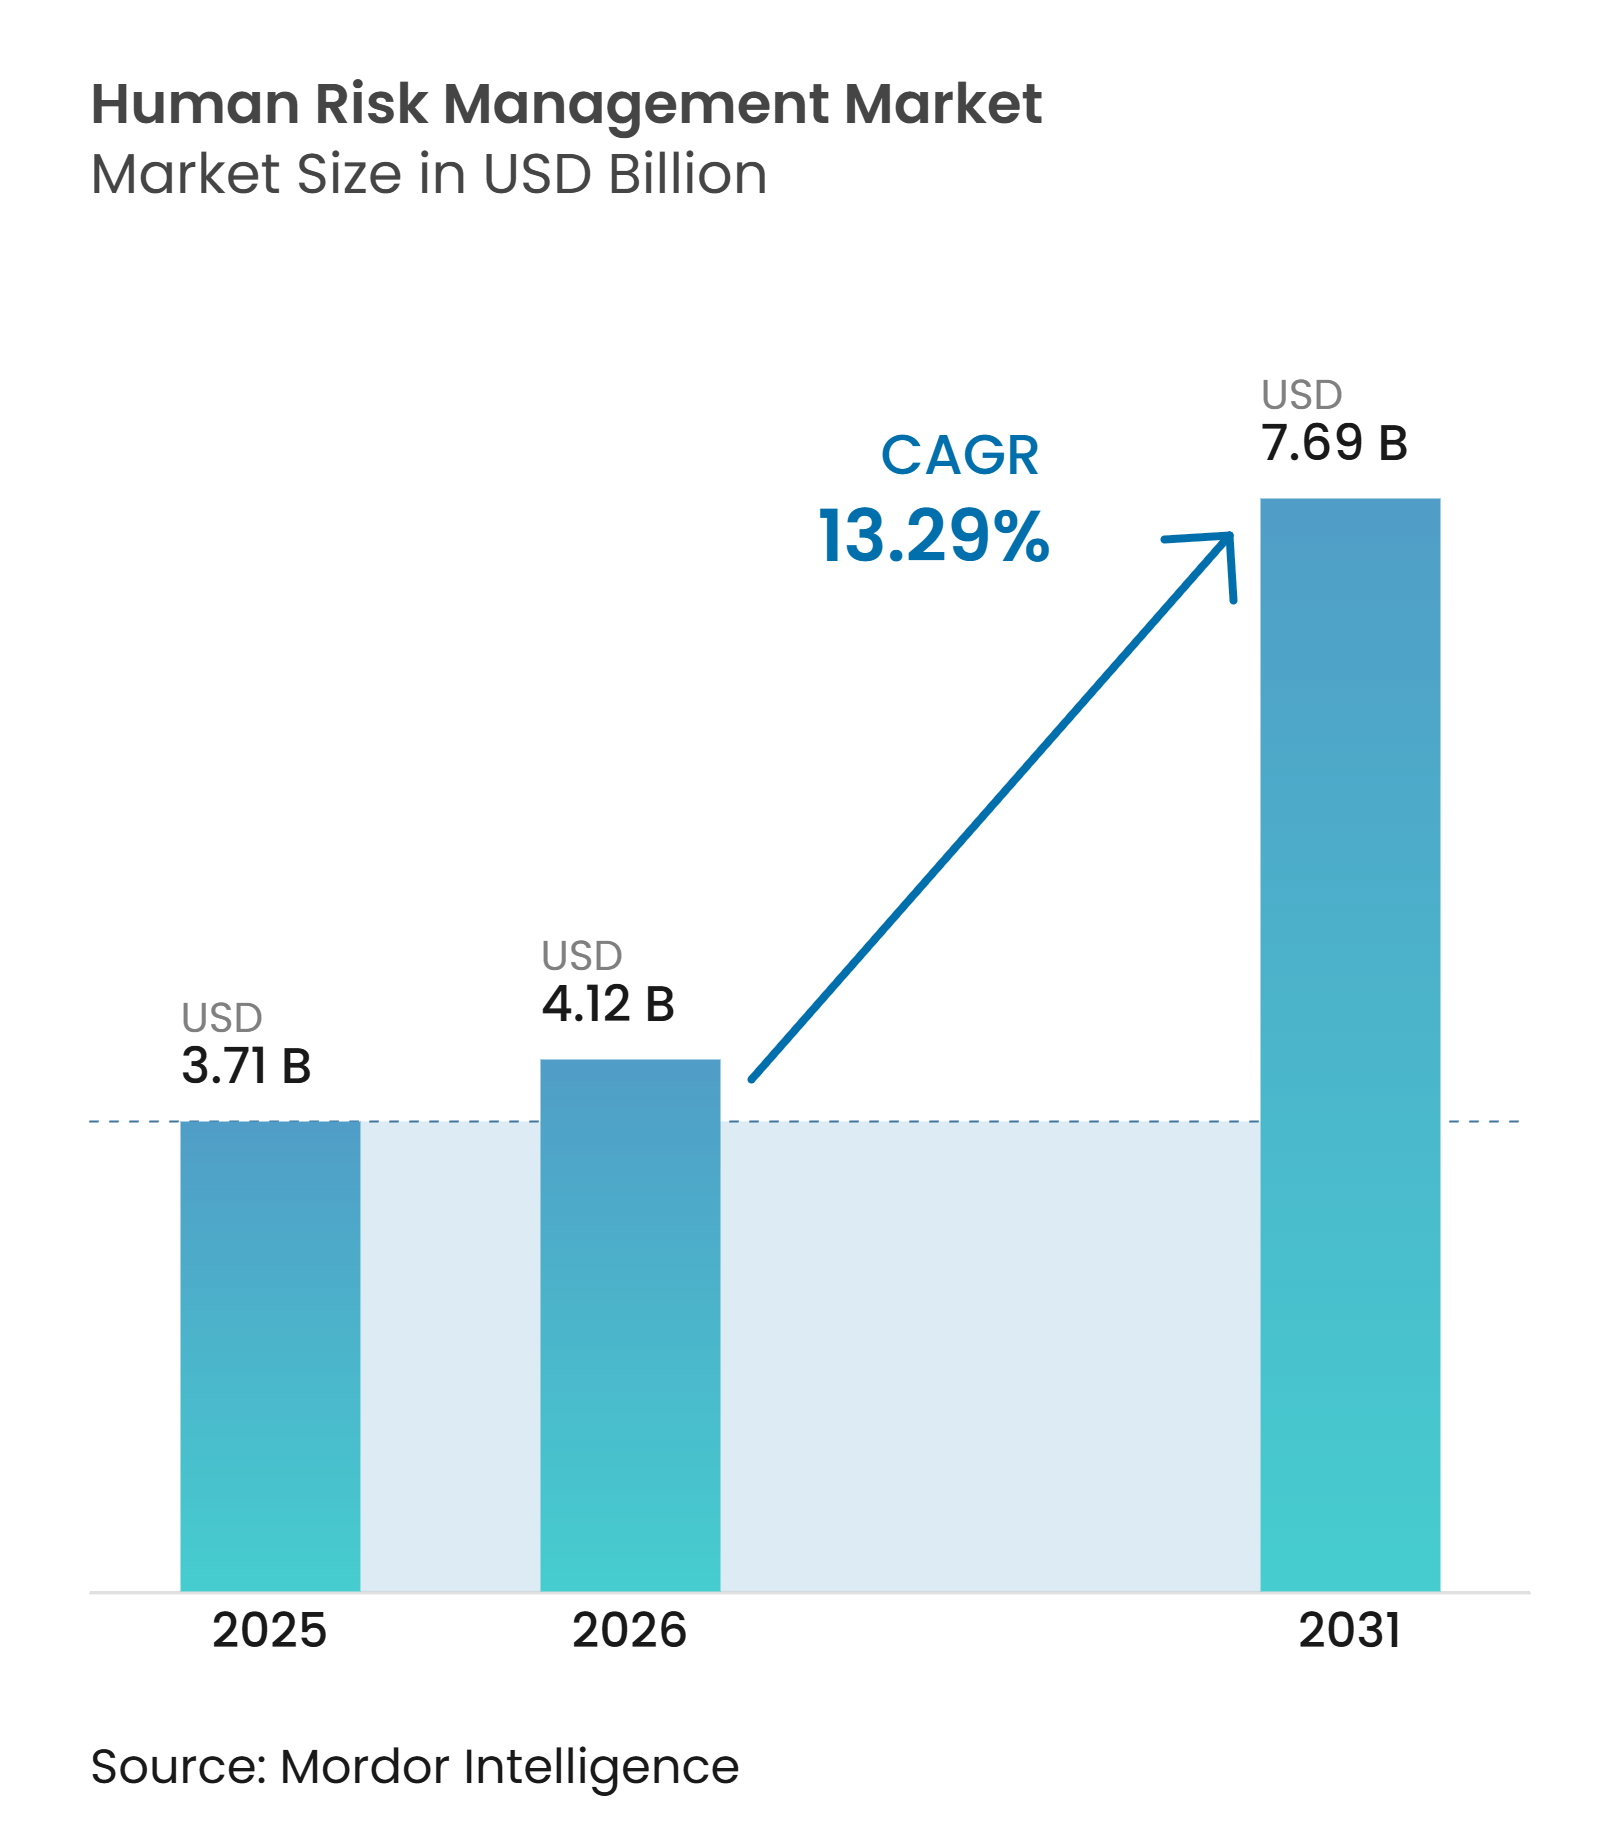
ヒューマンリスク管理市場規模は2025年に3.71 ビリオン 米ドルと評価され、2026年の4.12 ビリオン 米ドルから2031年には7.69 ビリオン 米ドルに達すると推定されており、予測期間(2026年~2031年)中のCAGRは13.29%です。ヒューマンリスク管理市場は、コンプライアンス主導の購買から、より広範なサイバーリスクプログラム内における文書化された管理へと移行しつつあります。ビジネスメール詐欺(BEC)は2025年に30.46 ビリオン 米ドルの報告損失をもたらし、セキュリティ計画において従業員の行動を中心に置く必要性を強調しています。購買者はフィシングシミュレーション、トレーニングコンテンツ、行動データ、およびタイムリーなコーチングを組み合わせたプラットフォームをますます求めています。大企業は引き続き主要な収益基盤であり、クラウド配信およびマネージドサービスによってこれらのツールは中小規模の組織にもよりアクセスしやすくなっています。ベンダー間の競争は、ヒューマンリスク管理機能、アイデンティティ関連の接続性、およびトレーニングがリスク低減に貢献できるという証拠を中心に展開されています。
レポートの主要ポイント
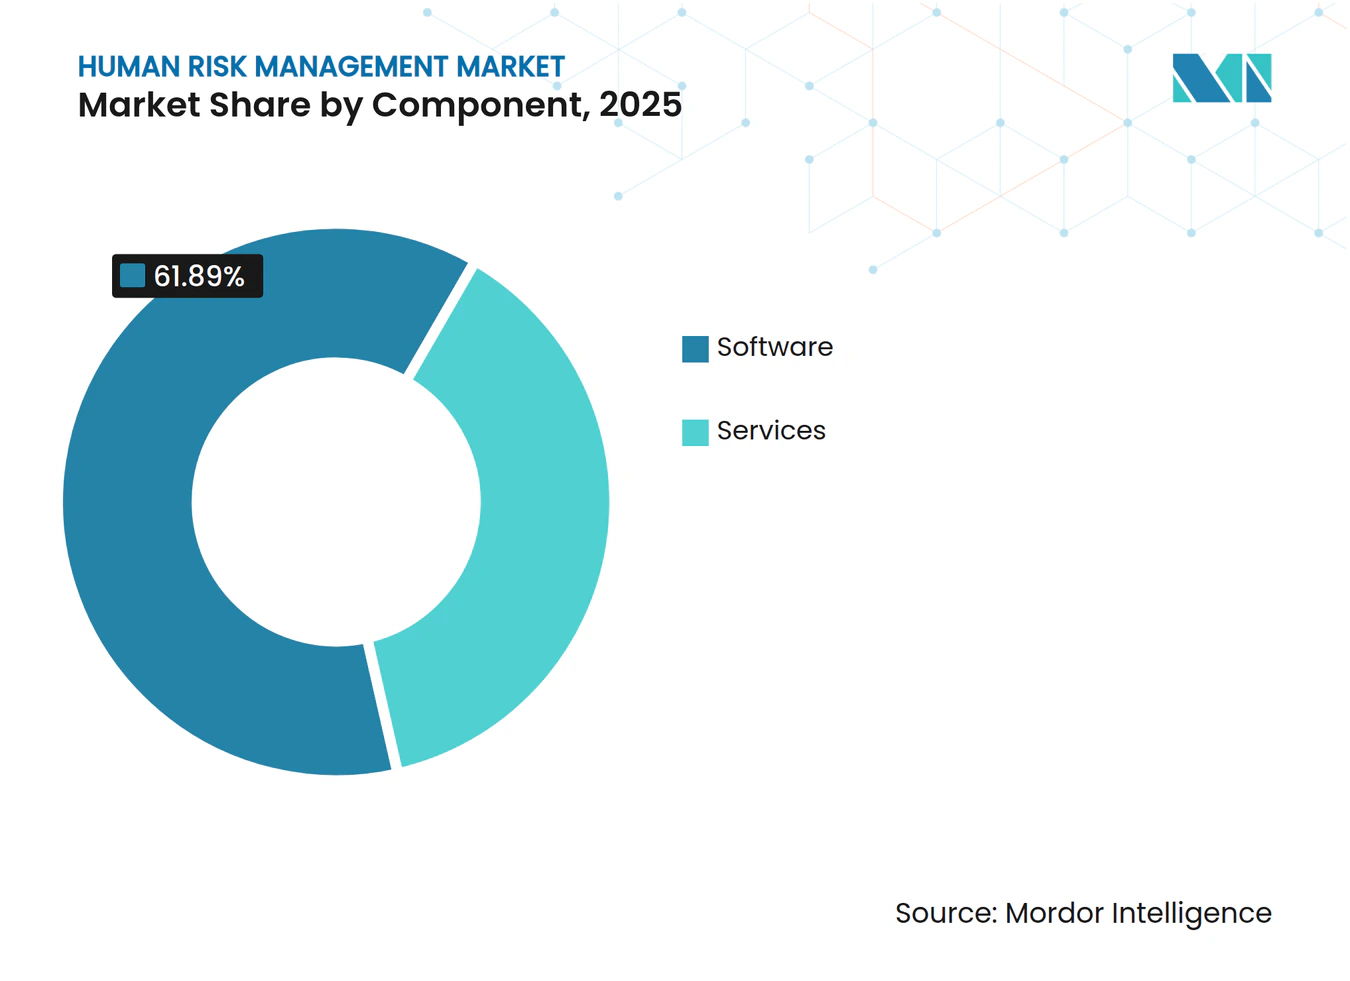
- コンポーネント別では、ソフトウェアが2025年のヒューマンリスク管理市場の61.89%を占め、サービスは2031年までCAGR 16.36%で拡大する見込みです。
- デプロイメントモード別では、クラウドベースの配信が2025年のヒューマンリスク管理市場の73.18%を占め、2031年までCAGR 18.29%で成長する見込みです。
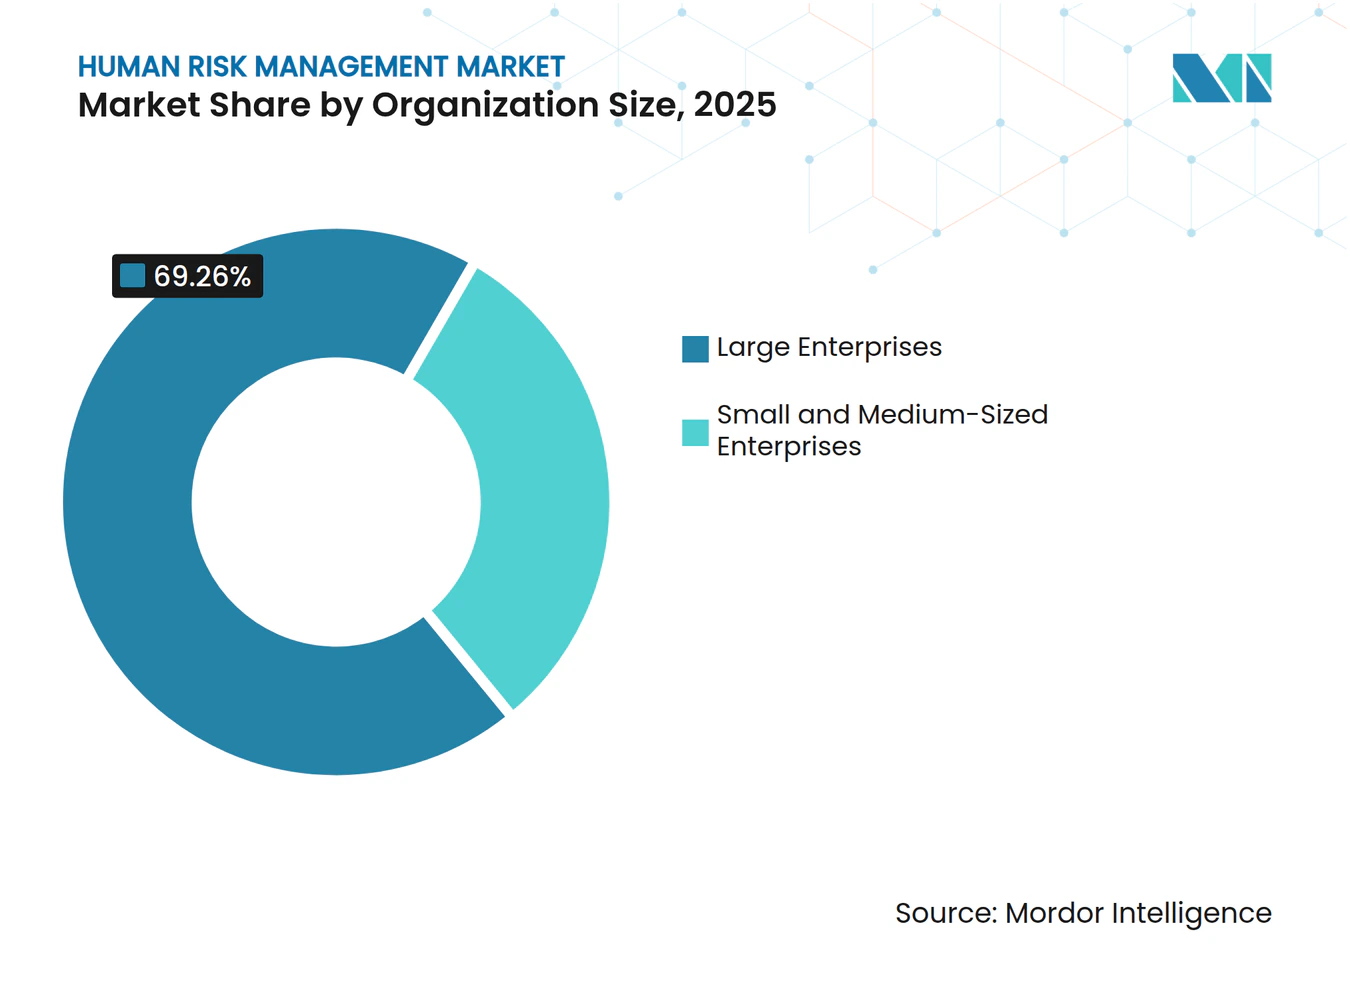
- 組織規模別では、大企業が2025年の収益の69.26%を占め、中小企業は2031年までCAGR 15.84%で成長する見込みです。
- エンドユーズ産業別では、BFSIが2025年の収益の27.39%を占め、ヘルスケアおよびライフサイエンス産業は2031年までCAGR 16.37%で拡大する見込みです。
- 地域別では、北米が2025年のヒューマンリスク管理市場シェアの41.37%を占め、アジア太平洋地域は2031年までCAGR 18.96%で拡大する見込みです。
注記:本レポートの市場規模および予測値は、Mordor Intelligence の独自推定フレームワークを使用して算出され、2026年時点で入手可能な最新のデータと洞察に基づいて更新されています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | (~)CAGRへの影響(%) | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| AIを活用したフィッシングおよびソーシャルエンジニアリングの増加 | +3.2% | 北米、英国、およびアジア太平洋地域の金融ハブでの激化した露出を伴うグローバル | 短期(2年以内) |
| ビジネスメール詐欺および認証情報の不正使用の増加 | +2.6% | 北米およびヨーロッパ、アジア太平洋地域での発生増加 | 短期(2年以内) |
| サイバー保険および規制上の証拠要件 | +2.1% | 北米およびEUのコア、多国籍サプライチェーンを通じた中東およびアジア太平洋地域への波及 | 中期(2年~4年) |
| ゼロトラストおよび継続的検証の拡大 | +1.6% | 北米、ドイツ、およびシンガポールでの早期成果を伴うグローバル | 中期(2年~4年) |
| 行動リスクベースのセキュリティプログラムの採用拡大 | +1.2% | 北米、西ヨーロッパ、およびオーストラリア | 中期(2年~4年) |
| リアルタイムセキュリティコーチングへの需要増加 | +0.9% | 大企業の北米および英国市場への集中を伴うグローバル | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
AIを活用したフィッシングおよびソーシャルエンジニアリングの増加
生成AIは、標的型ソーシャルエンジニアリングキャンペーンの作成に以前は必要だった労力、時間、および専門スキルを削減しました。KnowBe4は2025年後半にフィッシング攻撃が17.1%増加したと報告しており、これらのツールが使いやすくなるにつれてリスクが拡大していることを示しています。グローバルのトレーニング前フィッシング被害率は33.2%であり、従業員数1万人以上の大企業では39.5%に達しました。[1] 音声クローニングおよびAI生成動画は、セキュリティチームが対応しなければならないチャネルを、従来のメールベースの事例を超えて拡大しました。したがって、ヒューマンリスク管理市場は、主に完了を重視した年次プログラムよりも、アクティブな脅威に応じて変化する適応型コンテンツを優先します。継続的なAI支援トレーニングを使用した組織は、12か月後にフィッシング被害率を4.2%に低下させ、報告されたベースラインから87%削減しました。
ビジネスメール詐欺および認証情報の不正使用の増加
ビジネスメール詐欺は、従業員の判断力と行動的対応をメールセキュリティプログラムのより重要な部分にしました。FBIは2025年に24,768件の苦情にわたるビジネスメール詐欺の損失として3.046 ビリオン 米ドルを記録し、この攻撃カテゴリーの財務的重要性を反映しています。[2] 報告された平均損失は1件あたり123,000米ドルであり、このカテゴリーはフィッシング単独と比較して1件あたり109倍のコストがかかりました。Mimecastは、回答者の48%が前年にビジネスメール詐欺活動の増加を確認し、38%がネイティブのメールセキュリティ管理のみに依存していたことを発見しました。同じ調査では、典型的な組織においてユーザーの8%がヒューマンレイヤーリスクの80%を占める可能性があることが示され、広範で均一なトレーニングの精度が低いことが明らかになりました。このパターンは、ヒューマンリスク管理市場における個別リスクスコアリングおよび標的型介入への需要を支持しています。
サイバー保険および規制上の証拠要件
保険会社および規制当局は、定期的で文書化され、審査可能な従業員トレーニングプログラムを実証する記録をますます求めています。FBIの2025年報告書では、サイバー犯罪の総損失が200 ビリオン 米ドルを超え、保険会社が引受時に考慮する可能性のある管理策への注目が強まっています。ISO/IEC 27001:2022、NIS2指令、およびNISTサイバーセキュリティフレームワーク2.0はそれぞれ、監査可能な管理策としての意識向上とトレーニングの役割を強化しています。デジタル運用レジリエンス法は、2025年1月以降、金融機関のスタッフに対して役割に応じたICTセキュリティ意識向上トレーニングを義務付けています。この組み合わせにより、従業員トレーニングの証拠は、ガバナンス、財務リスク、監査レビュー、および継続的なコンプライアンス協議に関連するものとなっています。また、ヒューマンリスク管理市場のプロバイダーに対して、コースコンテンツと並んで文書化、レポーティング、および更新サポートを位置付ける根拠を提供しています。
ゼロトラストおよび継続的検証の拡大
ゼロトラストの展開は、アイデンティティ検証が日常的なユーザーアクションに依存するため、アクセスセキュリティ内での従業員の意思決定をより可視化します。認証情報の取り扱い、多要素認証の使用、および同意の選択は、組織全体のアイデンティティベースの管理の信頼性に影響を与える可能性があります。2025年の査読済みフレームワークでは、知識、コンプライアンス行動、およびトレーニング完了を組み合わせて、異なるサイバーセキュリティリスクプロファイルを持つ従業員を区別できることが示されました。これは、セキュリティ情報およびイベント管理、拡張検知と対応、およびアイデンティティガバナンスプロセスと並行したトレーニングデータの使用を支持しています。Living Securityは、100以上の組織および200以上のリアルタイムリスクシグナルのデータを使用して、ヒューマンリスクを固定された従業員ラベルではなく変化する軌跡として説明しました。その結果、ヒューマンリスク管理市場は、より広範なセキュリティオペレーションおよびアクセス管理ワークフローとの接続性を高めています。
制約の影響分析*
| 制約 | (~)CAGRへの影響(%) | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| 従業員トレーニング疲労および関与の低下 | -2.0% | 確立されたプログラムを持つ北米および西ヨーロッパの大企業で最も深刻なグローバル | 短期(2年以内) |
| 個別行動スコアリングに対するプライバシー制限 | -1.5% | EU、英国、カリフォルニア州、およびブラジル | 中期(2年~4年) |
| 直接的な財務ROIの実証困難 | -1.2% | コスト圧力のある中小企業および公共部門の購買者で最も顕著なグローバル | 中期(2年~4年) |
| セキュリティおよびアイデンティティシステム全体の統合複雑性 | -0.8% | セキュリティスタックが最も深く最もサイロ化されている北米およびEU | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
従業員トレーニング疲労および関与の低下
トレーニング疲労は、同じ形式を使用したり、従業員に過度な負担をかけたりする意識向上プログラムから組織が得る価値を制限する可能性があります。MetaComplianceは、調査した200人のCISOの81%が、ヒューマンサイバーリスクがリスク管理の課題ではなくトレーニングの問題としてのみ扱われる場合にプログラムが失敗すると述べていることを発見しました。[3] 同調査では、年間セキュリティ予算の15%を意識向上に割り当てているにもかかわらず、25%が従業員の注意を引くことに困難を感じていることも明らかになりました。静的でセッションの多いコースは、運用上の要求をすでに管理している従業員および管理者の時間的負担を増加させる可能性があります。SoSafeは、そのプラットフォームアプローチを通じて12か月後に90%の知識定着率を報告し、より短く役割に特化した形式の使用を支持しています。ヒューマンリスク管理市場のプロバイダーは、関与を弱める反復的な要求を生み出すことなく、定期的な学習をサポートする必要があります。
個別行動スコアリングに対するプライバシー制限
個別行動スコアリングは、プライバシー法が重要な自動プロファイリングの使用を制限する地域でデータ保護上の制約に直面しています。GDPR第22条は、自動プロファイリングが個々の従業員に法的または同様に重大な影響を与える場合に義務を生じさせる可能性があります。トレーニング結果、認証ログ、メールのやり取り、および外部露出データは、1つのリスクプロファイル内で使用される場合に共通の法的根拠を必要とする場合があります。Living Securityのヒューマンリスクデータセットは、プラットフォームがこの目的のために組み合わせようとするシグナルの幅広さを示しています。多くの中堅市場の購買者は、必要なデータガバナンス体制を確立および管理するための内部能力を欠いています。集計シグナルに基づくプライバシー保護アプローチは、個別の帰属なしにリスクの可視性を必要とする購買者にヒューマンリスク管理市場がサービスを提供するのに役立ちます。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
コンポーネント別:
ソフトウェアがリード、サービスはマネージド需要を通じて拡大ソフトウェアは2025年のヒューマンリスク管理市場シェアの61.89%を占めました。この結果は、集中型セキュリティチームを持つ大企業における成熟したプラットフォーム展開を反映しています。これらの購買者は、フィッシングシミュレーション、コンテンツ管理、行動分析、レポーティング、および従業員活動管理のための統合されたサービスとしてのソフトウェアコンソールを使用しています。共通プラットフォームは、大規模なスタッフ集団および定期的なセキュリティプログラム全体にわたる文書化された証拠をサポートします。統合モデルは、コストがスコープ、サポートニーズ、およびタイミングによって変動するプロジェクトベースのサービスとは異なります。
長期プラットフォーム契約およびコンプライアンス関連の更新は、歴史的にエンタープライズアカウントにおける定期的なソフトウェア支出を支えてきました。サービスは、中小企業および中堅市場の組織がプログラム管理をアウトソーシングするにつれて、2026年から2031年にかけてCAGR 16.36%で拡大する見込みです。ESETは、中小企業の87%がサイバーセキュリティトレーニングを重要と考えている一方、フィッシングシミュレーションを含む包括的なプログラムを運営しているのはわずか28%であることを発見しました。[4] このギャップは、確立された内部プログラムを持たない小規模組織をサポートするマネージドサービスパートナーの実際的な役割を残しています。Proofpointは2025年12月にHornet Securityの買収を完了し、120か国以上でサービスを提供するMSP重視のビジネスを通じてマネージド意識向上能力を拡大しました。


デプロイメントモード別:
クラウド配信がトレーニングの経済性を変えるクラウドベースのデプロイメントは2025年のヒューマンリスク管理市場シェアの73.18%を占めました。また、2026年から2031年にかけてCAGR 18.29%で拡大する見込みです。クラウドツールは、ローカルインフラの更新なしに現在の脅威インテリジェンスに応じてコンテンツを更新できます。専用のトレーニングシステムを提供および維持する必要性を排除します。このモデルにより、分散した労働力およびビジネス拠点全体で共通プログラムを実行しやすくなります。
Microsoft 365のアイデンティティレイヤーへの接続は、レガシーのオンプレミスインストールからの移行を支援しました。オンプレミスシステムは、データ主権要件を持つ防衛、重要インフラ、および政府機関にとって引き続き関連性があります。ハイブリッドデプロイメントは、機密性の高いワークロードやシステムをクラウドに移行している大企業をサポートできます。KnowBe4は2026年5月に、個々のユーザーのパーソナライズされたトレーニングを管理するAIDA オーケストレーションエージェントを備えたAIネイティブプラットフォームを導入しました。このクラウドネイティブ製品は、スケーラブルでインテリジェンスに連携したクラウド配信がヒューマンリスク管理市場の中心であり続ける理由を強化しています。
組織規模別:
大企業がリード、中小企業がギャップを縮小大企業は2025年のヒューマンリスク管理市場規模の69.26%を占めました。複数年契約、企業全体のシートライセンス、および文書化されたトレーニングに対する取締役会レベルの責任がその主導的地位を支えました。これらの組織は一般的に、広範な従業員プログラムを管理するために必要なセキュリティチームとITバジェットを持っています。トレーニングツールをメール、アイデンティティ、およびセキュリティシステムに接続する統合作業をサポートできます。歴史的に、この調達構造により、企業全体のプラットフォームは小規模組織にとってアクセスしにくいものでした。
中小企業は2026年から2031年にかけてCAGR 15.84%で拡大する見込みです。クラウドネイティブの価格設定およびマネージドセキュリティサービスバンドルにより、最低シート要件および限られた内部能力に関連する障壁が低下しました。ESETは、複数のセキュリティインシデントを経験した中小企業の81%が頻繁なトレーニングを採用していることを発見しました。2025年のスウェーデンの中小企業に関する調査では、限られたトレーニングがリソースの制約とサイバーリスクに対する誤解と関連していることが示されました。[5] 価格設定、パッケージング、およびマネージド配信は、中小企業がセキュリティ意識向上トレーニング産業により積極的に参加するのを支援しています。

エンドユーズ産業別:
BFSIが支出を牽引、ヘルスケアが勢いを増すBFSIは2025年のヒューマンリスク管理市場の27.39%を占めました。標的型金融詐欺および機密情報の高い集中度により、定期的な従業員コンディショニングがこのセクターの管理策に関連しています。金融機関はスタッフにフィッシング試行、認証情報の不正使用、および不正な支払い要求を認識させる必要があります。トレーニングの証拠の必要性も、このセクターに共通するガバナンスおよび監査要件に適合しています。KnowBe4は保険業界のベースラインフィッシング被害率として38.1%を記録し、セクター比較で2番目に高い値でした。
ヘルスケアおよびライフサイエンス産業は2026年から2031年にかけてCAGR 16.37%で拡大する見込みです。このセクターのベースラインフィッシング被害率は42.7%であり、KnowBe4の産業データで最高水準でした。臨床ワークフロー、多様なスタッフグループ、および広範な接続デバイス環境がこのリスクに寄与しています。ヘルスケア組織は、12か月間の継続的なトレーニング後にトレーニング後フィッシング被害率5%を達成しました。政府、公共行政、IT、および通信は、国家戦略および定期的な認証情報リスクを通じて追加的な需要を支えています。
地域分析
北米ヒューマンリスクマネジメント市場
北米は2025年に世界収益の41.37%を占めた。大企業の調達サイクルの成熟、マネージドサービスエコシステムの発展、および上級管理職の説明責任がこの地位を支えた。金融サービス、ヘルスケア、テクノロジー組織がシート当たりの高い支出を維持したため、米国は地域収の最大の源泉であり続けた。ESETは、北米の中小企業の93%がサイバーセキュリティトレーニングを重要と見なしており、これはグローバル調査において最も高い結果であったと報告した。北米は2025年に世界収益の41.37%を占めた。大企業の調達サイクルの成熟、マネージドサービスエコシステムの発展、および上級管理職の説明責任がこの地位を支えた。金融サービス、ヘルスケア、テクノロジー組織がシート当たりの高い支出を維持したため、米国は地域収益の最大の源泉であり続けた。ESETは、北米の中小企業の93%がサイバーセキュリティトレーニングを重要と見なしており、これはグローバル調査において最も高い結果であったと報告した。
欧州ヒューマンリスクマネジメント市場
欧州は規制主導の需要プロファイルを持ち、DACHおよび南欧市場に機会がある。NIS2への対応とデジタル運用レジリエンス法により、文書化された役割に応じた従業員トレーニングの必要性が高まっている。これらの要件により、準拠したプロバイダーは監査およびガバナンスニーズへの対応において明確な根拠を持。欧州のバイヤーはまた、個人の行動スコアリングの使用を制限し得るプライバシー要件にも直面している。
アジア太平洋、中東・アフリカおよび南米ヒューマンリスクマネジメント市場
アジア太平洋地域は2026年から2031年にかけてCAGR 18.96%で拡大すると予測されている。日本、インド、中国、韓国、シンガポールは、デジタル活動とセキュリティ投資の増加に伴い需要を支えている。クラウドネイティブによる提供は当初から広く活用されており、より成熟した市場に影響を与える移行上の制約を軽減している。中東・アフリカでは国家サイバーセキュリティプログラムを通じた能力構築への需要があり、南米では測定可能なトレーニング成果が示されている。KnowBe4は、アフリカにおける1年後の残存フィッシング被害率7.4%、南米における3.3%を記録した。
競合環境
市場集中度
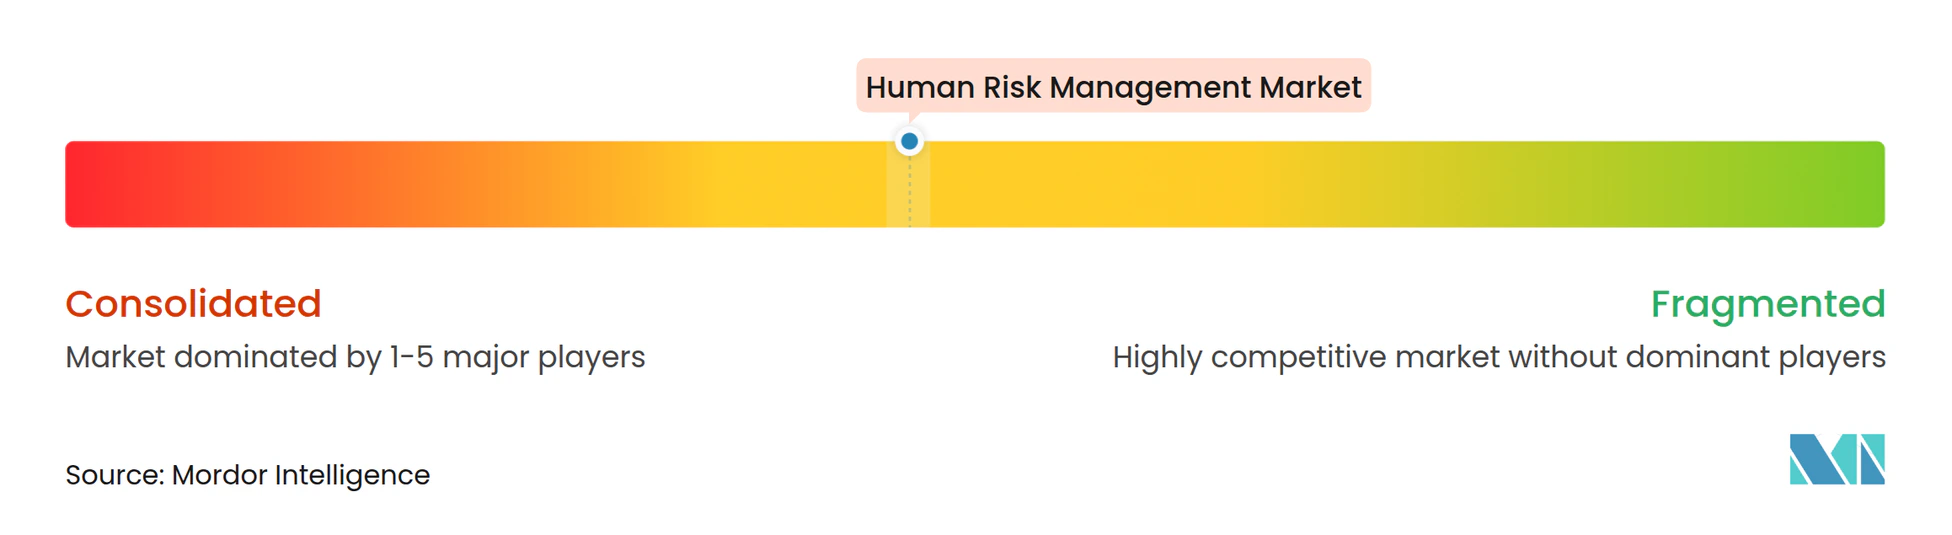
ヒューマンリスク管理市場は、プラットフォーム層では適度に集約されており、小規模プロバイダー間では分散しています。KnowBe4とProofpointは、提供された資料の中で最大の合算エンタープライズプレゼンスを持っています。SoSafe、Hoxhunt、IRONSCALES、CybSafe、OutThink、およびLiving Securityは、行動科学、AIネイティブの製品設計、または地域適合性を通じて競争しています。ベンダーは一般的に、フルスイートプラットフォームモデル、ヒューマンリスク管理モデル、または中堅市場および中小企業顧客向けのMSP配信に従っています。
フルスイートプロバイダーは、フィッシングシミュレーション、学習コンテンツ、および行動分析を1つのライセンスの下に組み合わせています。ヒューマンリスク管理スペシャリストは、個別スコアリングおよびアイデンティティ関連ツールへのリンクを通じて差別化しています。MSP指向のベンダーは、専任のセキュリティスタッフを持たない顧客に焦点を当てています。プライバシー保護リスクスコアリング、マルチチャネルディープフェイクシミュレーション、および財務損失証拠は、製品開発の領域として残っています。
Arctic Wolf、Trend Micro、およびFortinetなどのより広範なサイバーセキュリティプロバイダーは、意識向上トレーニングをより広範なセキュリティオペレーション提供に組み込んでいます。これにより、主な差別化要因がトレーニングコンテンツであるスタンドアロンプロバイダーへの価格圧力が生じています。FortinetのFortiSATは、AIベースの攻撃パス分析を使用して、高リスクと識別されたユーザーにトレーニングを提供します。Proofpointは2025年12月にHornetsecurityの買収を完了し、MSPチャネルリーチおよびアドレス可能な中小企業基盤を拡大しました。[6] KnowBe4は2026年5月にAIネイティブのセキュリティ意識向上トレーニングプラットフォームを立ち上げ、自律的なプログラム管理機能を追加しました。
ヒューマンリスク管理産業のリーダー
-
KnowBe4, Inc.
-
Proofpoint, Inc.
-
Mimecast Limited
-
Hoxhunt Oy
-
Cofense, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
ヒューマンリスクマネジメント市場 このレポートでカバーされる企業
- KnowBe4, Inc.
- Proofpoint, Inc.
- Mimecast Limited
- Hoxhunt Oy
- Cofense, Inc.
- OutThink Limited
- Living Security, Inc.
- CybSafe Limited
- CultureAI Limited
- IRONSCALES, Inc.
- SoSafe GmbH
- NINJIO, Inc.
- AwareGO ehf.
- Phished B.V.
- Terranova Worldwide Corporation
- Escal Institute of Advanced Technologies, Inc.
- TitanHQ Limited
- Inspired eLearning, LLC
- Hook Security, Inc.
- Cimento Technologies, Inc.
- Zepo Technologies, Inc.
- Phish Defense, Inc.
- HookPhish, Inc.
- Arctic Wolf Networks, Inc.
- Trend Micro Incorporated
- Fortinet, Inc.
最近の産業開発事情 ヒューマンリスクマネジメント市場
- 2026年5月:KnowBe4は、AIネイティブのセキュリティ意識向上トレーニングプラットフォームを2層構造(SAT AdvancedおよびSAT Foundation)で立ち上げ、160以上の言語でナレーション付きトレーニング動画を生成するカスタムAI動画ビルダーとともにAIDA AIディフェンスエージェントスイートをバンドルし、自律的なプログラム管理への戦略的転換を示しました。
- 2026年2月:KnowBe4はAIDA オーケストレーションをリリースしました。これはヒューマンリスク管理のための初の完全自律型AIエージェントであり、個々のユーザーレベルでパーソナライズされたフィッシングセキュリティテストを独立して作成、スケジュール、および適応させます。内部データによると、AIDAユーザーは非AIDAユーザーと比較してリスクスコアを3倍削減しました。
- 2026年2月:Proofpointは、Concentrixとの戦略的パートナーシップを発表し、アジア太平洋地域全体で人間およびエージェント中心のサイバーセキュリティを提供し、ProofpointのセキュリティプラットフォームをConcentrixのセキュリティオペレーションセンターマネージドサービスにエンタープライズおよび中小企業顧客向けに統合しました。
- 2025年12月:Proofpointは、120か国以上で事業を展開するAI搭載のMicrosoft 365セキュリティ、コンプライアンス、およびセキュリティ意識向上サービスの汎ヨーロッパプロバイダーであるHornetsecurity Groupの買収を完了し、ProofpointのMSPチャネルフットプリントおよび中小企業のアドレス可能市場を大幅に拡大しました。
グローバルヒューマンリスク管理市場レポートのスコープ
ヒューマンリスク管理市場は、インサイダー脅威、偶発的なデータ露出、認証情報の侵害、およびソーシャルエンジニアリング攻撃を含む人間の行動に起因するセキュリティリスクを特定、評価、および軽減するソリューションを包含しています。この市場には、異常なユーザー活動を検出するユーザーおよびエンティティ行動分析(UEBA)プラットフォーム、セキュリティ意識向上トレーニングおよびフィッシングシミュレーションツール、特権アクセス管理(PAM)ソリューション、および機密データへのユーザーアクセスを監視および制御するデータ損失防止(DLP)システムが含まれます。ソリューションは、行動ベースラインを通じた人間中心のリスクの定量化、リスクスコアに基づく適応型アクセス制御の実装、ジャストインタイムのセキュリティコーチングの提供、および組織が労働力全体にわたるインサイダー脅威リスク、認証情報盗難の影響、および偶発的なセキュリティポリシー違反を測定および削減できるようにすることに焦点を当てています。
ヒューマンリスク管理市場レポートは、コンポーネント(ソフトウェア、およびサービス〔マネージドサービス、およびプロフェッショナルサービス〕)、デプロイメント(クラウドベース、オンプレミス、およびハイブリッド)、組織規模(大企業、および中小企業)、エンドユーズ産業(政府および公共行政、産業製造、小売および電子商取引、輸送および物流、エネルギーおよびユーティリティ、ITおよび通信、メディアおよびエンターテインメント、教育および研究機関、ヘルスケアおよびライフサイエンス、銀行・金融サービス・保険(BFSI)、およびその他のエンドユーズ産業)、および地域(北米、南米、ヨーロッパ、アジア太平洋、中東、およびアフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されています。
セグメンテーション概要
| ソフトウェア | |
| サービス | マネージドサービス |
| プロフェッショナルサービス |
| クラウド |
| オンプレミス |
| ハイブリッド |
| 大企業 |
| 中小企業 |
| 政府および公共行政 |
| 産業製造 |
| 小売および電子商取引 |
| 輸送および物流 |
| エネルギーおよびユーティリティ |
| ITおよび通信 |
| メディアおよびエンターテインメント |
| 教育および研究機関 |
| ヘルスケアおよびライフサイエンス |
| 銀行・金融サービス・保険(BFSI) |
| その他のエンドユーズ産業 |
| 北米 | 米国 |
| カナダ | |
| 南米 | ブラジル |
| アルゼンチン | |
| メキシコ | |
| その他の南米 | |
| ヨーロッパ | 英国 |
| ドイツ | |
| フランス | |
| イタリア | |
| スペイン | |
| ロシア | |
| その他のヨーロッパ | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| オーストラリア | |
| シンガポール | |
| マレーシア | |
| その他のアジア太平洋 | |
| 中東 | アラブ首長国連邦 |
| サウジアラビア | |
| トルコ | |
| イスラエル | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| エジプト | |
| ケニア | |
| その他のアフリカ |
| コンポーネント別 | ソフトウェア | |
| サービス | マネージドサービス | |
| プロフェッショナルサービス | ||
| デプロイメント別 | クラウド | |
| オンプレミス | ||
| ハイブリッド | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| エンドユーズ産業別 | 政府および公共行政 | |
| 産業製造 | ||
| 小売および電子商取引 | ||
| 輸送および物流 | ||
| エネルギーおよびユーティリティ | ||
| ITおよび通信 | ||
| メディアおよびエンターテインメント | ||
| 教育および研究機関 | ||
| ヘルスケアおよびライフサイエンス | ||
| 銀行・金融サービス・保険(BFSI) | ||
| その他のエンドユーズ産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| メキシコ | ||
| その他の南米 | ||
| ヨーロッパ | 英国 | |
| ドイツ | ||
| フランス | ||
| イタリア | ||
| スペイン | ||
| ロシア | ||
| その他のヨーロッパ | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| オーストラリア | ||
| シンガポール | ||
| マレーシア | ||
| その他のアジア太平洋 | ||
| 中東 | アラブ首長国連邦 | |
| サウジアラビア | ||
| トルコ | ||
| イスラエル | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| エジプト | ||
| ケニア | ||
| その他のアフリカ | ||
レポートで回答される主要な質問
ヒューマンリスク管理市場の現在の規模はどのくらいですか?
ヒューマンリスク管理市場規模は2025年に3.71 ビリオン 米ドルと評価され、2026年の4.12 ビリオン 米ドルから2031年には7.69 ビリオン 米ドルに達すると推定されており、予測期間(2026年~2031年)中のCAGRは13.29%です。
セキュリティ意識向上トレーニングの採用を促進しているものは何ですか?
AIを活用したフィッシング、ビジネスメール詐欺、文書化されたコンプライアンス要件、およびアイデンティティ関連のセキュリティニーズが採用を支えています。セキュリティ意識向上トレーニング市場は、脅威に適応し、明確な従業員参加記録を示すプログラムを優先します。
セキュリティ意識向上トレーニングをリードするデプロイメントモデルはどれですか?
クラウドベースの配信は2025年の収益の73.18%を占め、2031年までCAGR 18.29%で拡大する見込みです。セキュリティ意識向上トレーニング市場は、ローカルインフラのプロビジョニングなしにコンテンツを更新し、アイデンティティシステムの接続をサポートするクラウドツールの恩恵を受けています。
従業員意識向上プログラムへの投資を増やしている組織はどこですか?
大企業は2025年の収益をリードし、中小企業はクラウドおよびマネージドサービスが障壁を低下させるにつれて2031年までCAGR 15.84%で拡大する見込みです。セキュリティ意識向上トレーニング市場は、マネージドプログラム配信および柔軟な価格設定を通じて小規模な購買者にリーチしています。
セキュリティ意識向上トレーニングで最も急速に成長しているエンドユーズセクターはどこですか?
ヘルスケアおよびライフサイエンスは、ソースデータで最高のベースラインフィッシング被害率に支えられ、2031年までCAGR 16.37%で拡大する見込みです。このセキュリティ意識向上トレーニング市場の需要は、多様な労働力、臨床ワークフロー、および広範なデバイスリスクを反映しています。
2031年までに最も急速に成長する見込みの地域はどこですか?
アジア太平洋地域はCAGR 18.96%で拡大する見込みであり、主要な地域経済全体でのデジタル化およびクラウドネイティブ採用に支えられています。セキュリティ意識向上トレーニング市場は、クラウド配信がローカルシステムからの長期的な移行の必要性を低減する地域で恩恵を受けています。