
Marktgröße und Marktanteil für Managed Insider Risk Management Services
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 1.79 Milliarden US-Dollar |
| Marktgröße (2032) | 4.12 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 18.14 % |
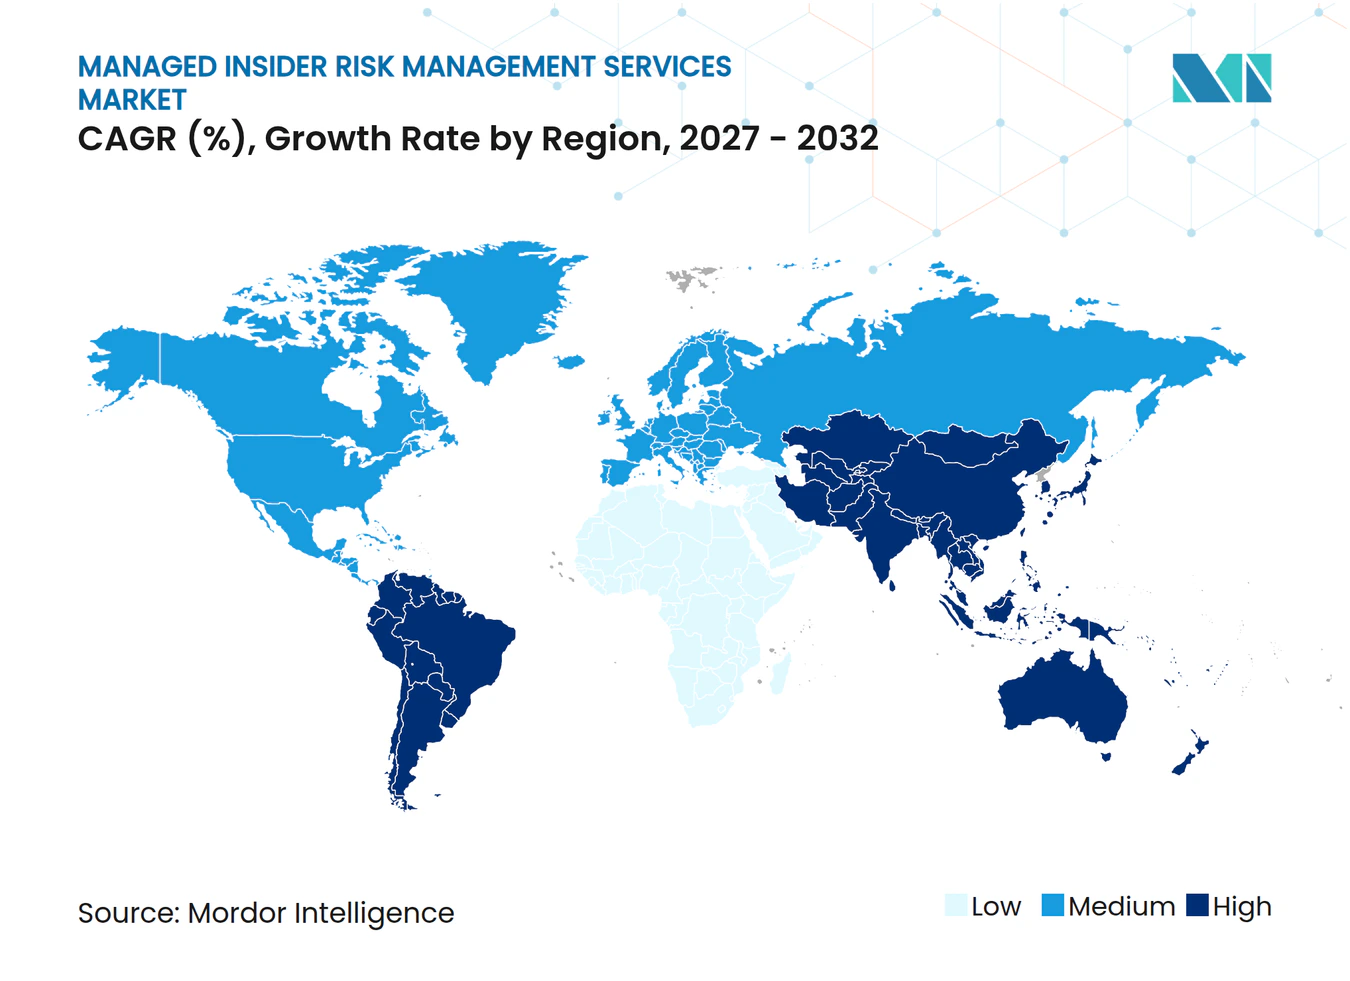
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Analyse des Marktes für Managed Insider Risk Management Services von Mordor Intelligence
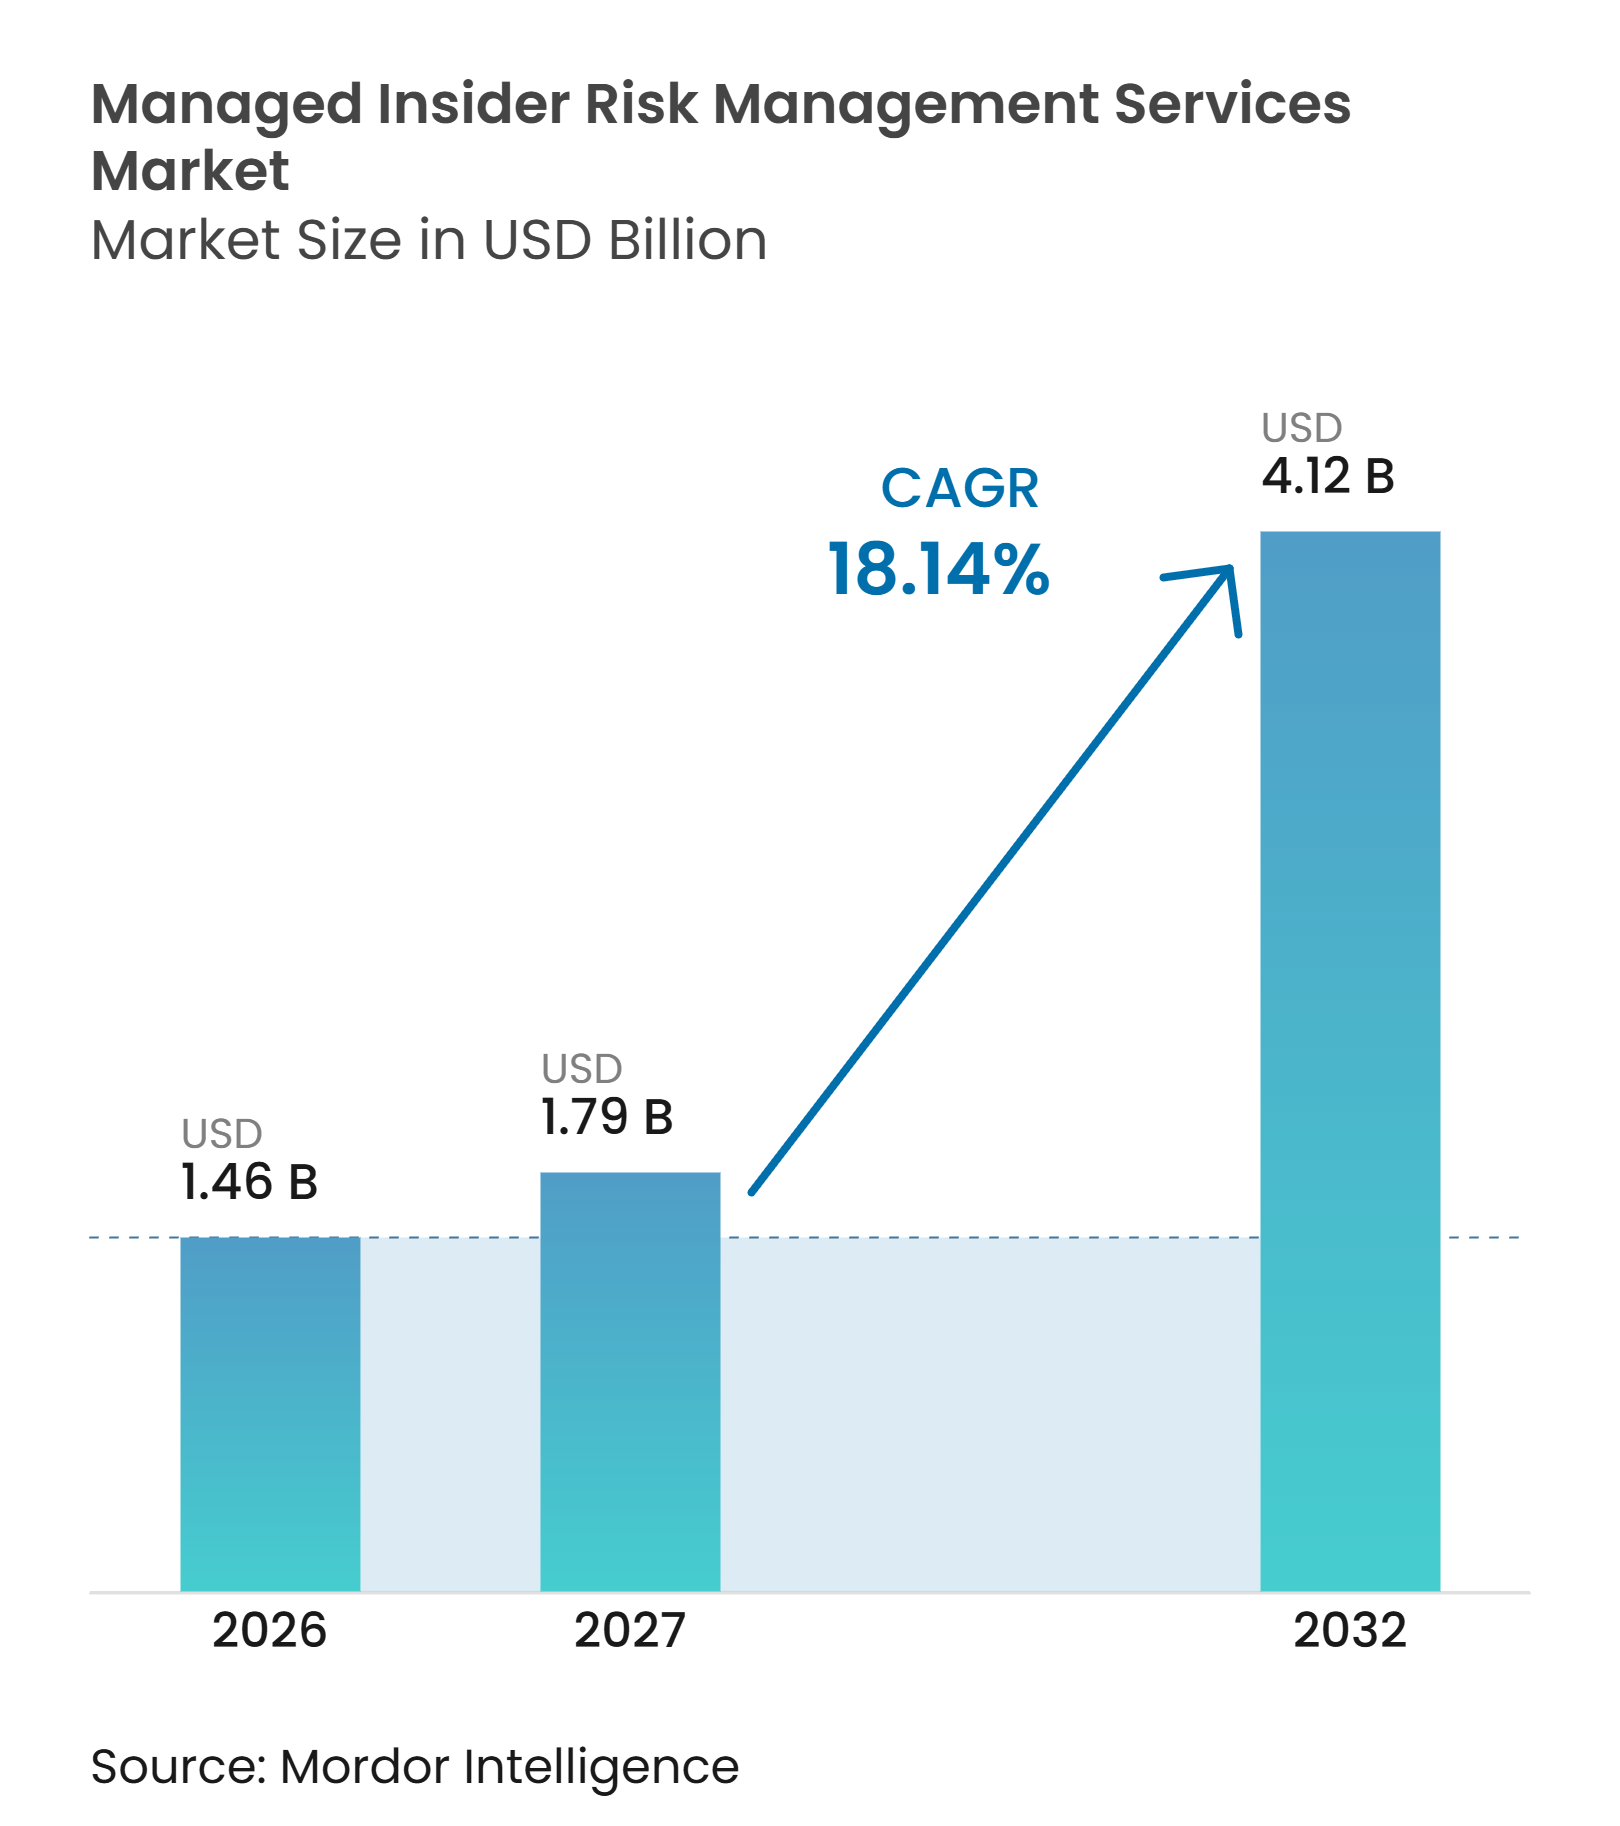
Die Marktgröße für Managed Insider Risk Management Services wurde im Jahr 2026 auf 1,46 Milliarden USD geschätzt und soll von 1,79 Milliarden USD im Jahr 2027 auf 4,12 Milliarden USD bis 2032 wachsen, bei einer CAGR von 18,14 % während des Prognosezeitraums (2027–2032). Der Markt für Managed Insider Risk Management Services gewinnt an Dynamik, da viele etablierte Sicherheitsprogramme darauf ausgelegt waren, externe Angriffe zu erkennen, anstatt den Missbrauch durch Personen mit gültigem Zugang zu identifizieren. Credential-Diebstahl ist besonders kostspielig geworden, während lange Eindämmungszeiträume die operative Belastung nach einem Vorfall erhöhen. Anbieter reagieren mit Verhaltensanalysen, KI-gestützter Erkennung und kontinuierlicher Analysten-Abdeckung, die interne Teams möglicherweise nicht im gleichen Umfang betreiben können. Cloud-Anwendungen, hybrides Arbeiten und eine breitere Nutzung von GenAI haben die Menge an Daten und Aktivitäten erweitert, die einer Überwachung bedürfen. Der Markt für Managed Insider Risk Management Services profitiert zudem von regulatorischen Anforderungen und Versicherungsanforderungen, die einen stärkeren Schwerpunkt auf nachweisbare Kontrollen legen.
Wichtigste Erkenntnisse des Berichts
- Nach Servicetyp hielt Managed Insider Risk Monitoring und Triage im Jahr 2026 einen Umsatzanteil von 31,28 % am Markt für Managed Insider Risk Management Services, während Managed Insider Incident Response und Containment bis 2032 voraussichtlich mit einer CAGR von 19,73 % wachsen wird.
- Nach Bereitstellungsmodell entfiel im Jahr 2026 ein Umsatzanteil von 43,39 % auf die vollständig verwaltete Bereitstellung, während die gemeinsam verwaltete Bereitstellung bis 2032 voraussichtlich mit einer CAGR von 22,61 % wachsen wird.
- Nach Bereitstellungsmodus entfiel die cloudbasierte Bereitstellung im Jahr 2026 auf 68,58 % des Umsatzanteils am Markt für Managed Insider Risk Management Services und soll bis 2032 mit einer CAGR von 18,92 % wachsen.
- Nach Unternehmensgröße entfielen im Jahr 2026 71,54 % des Umsatzanteils auf Großunternehmen, während KMU bis 2032 voraussichtlich mit einer CAGR von 21,82 % wachsen werden.
- Nach Endnutzerbranche hielt BFSI im Jahr 2026 einen Umsatzanteil von 26,69 %, während die Gesundheits- und Biowissenschaftsbranche bis 2032 voraussichtlich mit einer CAGR von 18,54 % wachsen wird.
- Nach Geografie entfiel auf Nordamerika im Jahr 2026 ein Umsatzanteil von 41,64 % am Markt für Managed Insider Risk Management Services, während Asien-Pazifik bis 2032 voraussichtlich mit einer CAGR von 21,86 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Hybrides Arbeiten und Sichtbarkeitslücken bei nicht verwalteten Geräten | +4.2% | Global | Kurzfristig (≤ 2 Jahre) |
| Cloud-, SaaS- und Generative-KI-Datenerweiterung | +3.8% | Global | Mittelfristig (2–4 Jahre) |
| Datenschutz- und Compliance-Anforderungen für kritische Infrastrukturen | +3.1% | Nordamerika und EU | Mittelfristig (2–4 Jahre) |
| Cyber-Versicherung und Risikoquantifizierung auf Vorstandsebene | +2.9% | Global | Kurzfristig (≤ 2 Jahre) |
| Domänenübergreifende Korrelation von Identitäts-, Daten- und Verhaltenssignalen | +2.1% | Nordamerika, Kernregion Asien-Pazifik, Ausstrahlungseffekte auf die EU | Langfristig (≥ 4 Jahre) |
| Automatisierung von Risiken durch ausscheidende Mitarbeiter und Auftragnehmer | +1.8% | Global | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Hybrides Arbeiten und Sichtbarkeitslücken bei nicht verwalteten Geräten
Hybrides Arbeiten hat Sichtbarkeitslücken geschaffen, die interne Teams nicht immer schnell oder zu vertretbaren Kosten schließen können. Fortinet berichtete, dass 52 % der Befragten die Überwachung von SaaS- und Hybridumgebungen als das größte Hindernis für die Weiterentwicklung von Insider-Risikoprogrammen betrachteten, noch vor der Komplexität von Tools mit 49 % und dem Fachkräftemangel mit 46 %.[1] CyberArk stellte fest, dass 75 % der CISOs der Meinung waren, dass das Mobile Device Management verwaltete Geräte nicht vollständig schützt. Der Markt für Managed Insider Risk Management Services kann diese Lücke durch kontinuierliche Verhaltensüberwachung über Geräte und Standorte hinweg schließen. Der CISA-Leitfaden von 2026 identifizierte hybrides Arbeiten und KI-gestützte Manipulation als neuere Insider-Bedrohungsvektoren, die Organisationen berücksichtigen müssen. Dies erhöht den Wert von Anbietern, die Aktivitäten überprüfen können, ohne sich auf eine einzige Geräteverwaltungsschicht zu verlassen.
Cloud-, SaaS- und Generative-KI-Datenerweiterung
Unternehmensdaten bewegen sich heute über Cloud-Software, SaaS-Anwendungen und GenAI-Tools hinweg schneller, als viele Zugangsverwaltungspraktiken sich anpassen können. Die Cloud Security Alliance beschrieb EchoLeak, CVE-2025-32711, mit einem CVSS-Score von 9,3, als eine Schwachstelle, die es einer schädlichen E-Mail ermöglichen könnte, einen Microsoft 365 Copilot-Nutzer zur Datenexfiltration aus OneDrive, SharePoint und Teams zu verleiten.[2] Netskope stellte fest, dass Quellcode 42 % der GenAI-Datenschutzverletzungen ausmachte, was ihn zum häufigsten Datentyp macht, der unter Verletzung interner Richtlinien auf GenAI-Plattformen übertragen wird. Diese Schwachstellen sind häufig durch perimeterfokussierte Kontrollen nicht sichtbar. Der Markt für Managed Insider Risk Management Services erfordert daher eine Überwachung, die Eingabeaufforderungen, Arbeitsabläufe, Identitätsaktivitäten und Datenbewegungen gemeinsam berücksichtigt. Diese Anforderung wird dringlicher, wenn autonome Agenten mit umfangreichen Unternehmensanmeldedaten operieren.
Datenschutz- und Compliance-Anforderungen für kritische Infrastrukturen
Compliance-Verpflichtungen wandeln das Insider-Risikomanagement von einer Richtliniendiskussion in eine finanzierte operative Anforderung um. DORA trat am 17. Januar 2025 in Kraft und gilt für digitale Betriebsresilienzanforderungen in 20 Kategorien europäischer Finanzunternehmen. Artikel 9(4)(c) enthält menschenzentrierte Sensibilisierungsbestimmungen, die laufende Programme zum Schutz vor Belegschaftsrisiken für Finanzinstitute relevanter machen. Die französische ACPR begann im Januar 2026 mit einer verstärkten DORA-Aufsicht, was den Bedarf an dokumentierten und prüfbaren Programmen erhöht. Das US-amerikanische Ministerium für Gesundheit und Soziales schloss im Mai 2025 eine Untersuchung nach der HIPAA-Sicherheitsregel mit BayCare Health System für 800.000 USD ab, nachdem ein böswilliger Insider unbefugten Zugriff auf Patientenakten erlangt hatte. Der Markt für Managed Insider Risk Management Services ist gut positioniert, wo Organisationen regelmßige Nachweise benötigen, dass Kontrollen, Zugangsverwaltung und Mitarbeiterschulungen vorhanden sind.
Cyber-Versicherung und Risikoquantifizierung auf Vorstandsebene
Die Überprüfung von Cyber-Versicherungen ist zunehmend an den Nachweis von Zugriffskontrollen, Verhaltensalarmen und geordnetem Offboarding geknüpft. Delinea stellte fest, dass Versicherer dokumentierte Nachweise für das Management privilegierter Zugänge, Anomaliealarmierung und formales Offboarding verlangen, bevor eine Deckung abgeschlossen wird. Das Ponemon Institute berichtete von durchschnittlichen Kosten von 14,2 Millionen USD, wenn Vorfälle innerhalb von 30 Tagen eingedämmt wurden, verglichen mit 21,9 Millionen USD, wenn die Eindämmung 90 Tage überschritt. Es berichtete auch von einer durchschnittlichen Einsparung von 6,1 Millionen USD pro Vorfall im Zusammenhang mit dem Management privilegierter Zugänge. Diese Zahlen geben Vorständen eine finanzielle Grundlage für die Bewertung von Verträgen für verwaltete Überwachung und Reaktion. Der Markt für Managed Insider Risk Management Services kann davon profitieren, wenn Risikoteams Versicherern und Direktoren zeigen müssen, wie Vorfälle identifiziert und eingedämmt werden.
Analyse der Hemmnisse*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Datenschutz-, Betriebsrats- und Mitarbeitervertrauensbeschränkungen | -1.9% | EU und Vereinigtes Königreich, mit frühen Auswirkungen in Deutschland, Frankreich und Italien | Mittelfristig (2–4 Jahre) |
| Überschneidungen mit Legacy-SIEM, DLP und IAM | -1.5% | Global, reife Unternehmensmärkte | Kurzfristig (≤ 2 Jahre) |
| Mangel an qualifizierten Insider-Risiko-Ermittlern | -1.1% | Global | Langfristig (≥ 4 Jahre) |
| Kosten für hochwertige Datenzugriffe und Integration | -0.8% | Preissensible Märkte in Südamerika, Naher Osten und Afrika | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Datenschutz-, Betriebsrats- und Mitarbeitervertrauensbeschränkungen
Europäische Arbeitsvorschriften können die Implementierung verlangsamen, da Spezialanbieter innerhalb lokaler Arbeitnehmerrechtsanforderungen arbeiten müssen. Untersuchungen zu Arbeitnehmer-Datenrechten ergaben, dass 45 % der deutschen Arbeitnehmer durch einen Betriebsrat abgedeckt sind, was unterschiedliche Anforderungen in Unternehmenstöchtern schafft. Die Datenschutz-Grundverordnung (DSGVO) mit ihren Grundsätzen der Datenminimierung und Transparenz erfordert, dass die Überwachung notwendig und verhältnismäßig ist. Fortinet stellte fest, dass 38 % der Insider-Risiko-Teams Datenschutzbedenken als operatives Hindernis nannten und 23 % direkten Widerstand von Nutzern berichteten. Dies kann die Menge der Telemetriedaten einschränken, die ein Programm erfassen kann. Der Markt für Managed Insider Risk Management Services muss daher transparente Kontrollen, lokale Konsultation und einen eng definierten Zweck für die Überwachung unterstützen.
Überschneidungen mit Legacy-SIEM, DLP und IAM
Bestehende Investitionen in SIEM, DLP und IAM können neue Verträge verzögern, wenn Sicherheitsverantwortliche davon ausgehen, dass ihre aktuellen Tools das Insider-Risiko abdecken. ENISA identifizierte technische und prozessuale Integrationsherausforderungen als wesentliche Hindernisse für die Einführung verwalteter Sicherheitsdienste. Traditionelle SIEM-Plattformen wurden entwickelt, um externe Bedrohungsindikatoren zu korrelieren, und können bei der Anwendung auf Verhaltensaktivitäten übermäßig viele Fehlalarme erzeugen. DLP-Tools konzentrieren sich auf die Inhaltsklassifizierung und Richtlinien zur Datenausgabe, während IAM-Tools auf Identitätsberechtigungen ausgerichtet sind. Keiner dieser Ansätze allein identifiziert konsistent ungewöhnliche Zugriffshäufigkeiten, Staging außerhalb der Geschäftszeiten oder veränderte Verhaltensweisen rund um sensible Informationen. Der Markt für Managed Insider Risk Management Services hängt von der Fähigkeit der Anbieter ab, diese Systeme zu integrieren, ohne Alarmmüdigkeit hinzuzufügen oder etablierte Sicherheitsoperationen zu stören.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Servicetyp:
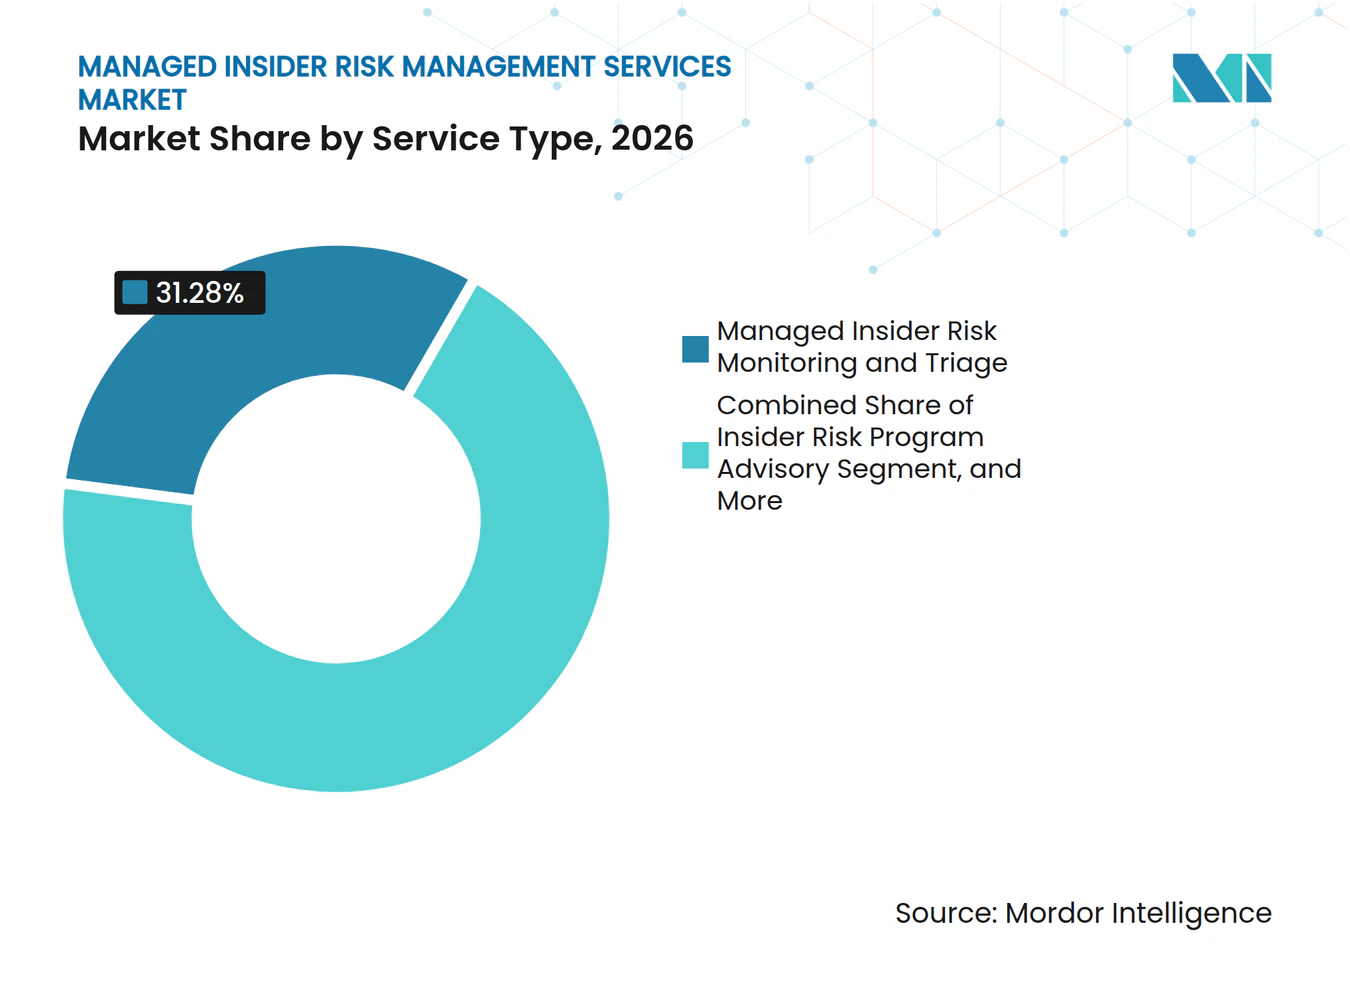
Überwachung führt, während Reaktionsdienste an Dynamik gewinnenManaged Insider Risk Monitoring und Triage hielt im Jahr 2026 einen Marktanteil von 31,28 % am Markt für Managed Insider Risk Management Services. Der Dienst bietet die kontinuierliche Beobachtung und erste Alarmüberprüfung, die die meisten ausgelagerten Programme erfordern. Organisationen beginnen häufig mit dieser Arbeit, da Anbieter Verhaltensbaselines erstellen und Alarme validieren können, bevor ein Fall störend wird. Managed Insider Risk Detection and Investigation fügt eine tiefere Fallanalyse hinzu, wenn ein Alarm auf ein glaubwürdiges Risiko hindeutet. Beratungs- und Governance-Dienste unterstützen Organisationen, die mehrjährige Insider-Risikoprogramme und interne Rechenschaftsstrukturen entwickeln.
Managed Insider Incident Response und Containment soll bis 2032 mit einer CAGR von 19,73 % wachsen. Dieses Muster zeigt, dass Käufer über den Empfang von Alarmen hinausgehen und möchten, dass Anbieter aktive Abhilfemaßnahmen unterstützen. Reaktionsdienste können dabei helfen, die Überprüfung von Beweisen, Zugriffsmaßnahmen und die Eindämmung während eines laufenden Falls zu koordinieren. Bewertungen, Red-Teaming und Schulungsprogramme bleiben relevant, da sie helfen, Verfahren vor einem schwerwiegenden Ereignis zu testen. DTEX berichtete im Februar 2026 von einer Steigerung des neuen jährlichen Vertragswerts um 101 % im Jahresvergleich, was den Wandel hin zu mehrjährigen und Multi-Service-Verträgen unterstützt.



Nach Bereitstellungsmodell:
Vollständig verwaltet führt, gemeinsam verwaltet beschleunigt sichDie vollständig verwaltete Bereitstellung entfiel im Jahr 2026 auf einen Umsatzanteil von 43,39 %. Sie überträgt Programmbetrieb, Überwachung, Alarmtriage und routinemäßige Berichterstattung an einen externen Anbieter. Fortinet stellte fest, dass 46 % der Insider-Risiko-Teams den Fachkräftemangel als primäre Herausforderung nannten. Diese Einschränkungen machen einen vollständig verwalteten Dienst besonders relevant für Organisationen, die eine kontinuierliche Abdeckung benötigen, aber kein großes internes Team aufbauen können. Bedarfsgesteuerte und Retainer-Vereinbarungen dienen auch spezifischen Ereignissen, wie dem Ausscheiden von Führungskräften und fusionsbedingten Zugriffsüberprüfungen.
Die gemeinsam verwaltete Bereitstellung soll bis 2032 mit einer CAGR von 22,61 % wachsen. Große Unternehmen und regulierte Finanzinstitute behalten häufig die interne Ermittlungsverantwortung, während sie einen Partner nutzen, um Kapazitäten und Technologie hinzuzufügen. Dieses Modell ermöglicht es internen Führungskräften, die Kontrolle über sensible Entscheidungen und regulatorische Berichterstattung zu behalten. Es gibt ihnen auch Zugang zu Spezialanalysen, wenn das Fallvolumen oder der technische Umfang die internen Ressourcen übersteigt. Die schnellere Expansion gemeinsam verwalteter Programme deutet darauf hin, dass anspruchsvolle Sicherheitsfunktionen eher einen Partner als einen Ersatz suchen.
Nach Bereitstellungsmodus:
Cloud-Zentralität gestaltet die Servicebereitstellung neuDie cloudbasierte Bereitstellung entfiel im Jahr 2026 auf 68,58 % der Marktgröße für Managed Insider Risk Management Services und soll bis 2032 mit einer CAGR von 18,92 % wachsen. Native Cloud-Überwachung kann Probleme mit der Datenvollständigkeit und dem Timing reduzieren, die entstehen, wenn Protokolle aus vielen separaten Systemen exportiert werden. Dies kann die Qualität der Verhaltenssignale verbessern, die Analysten zur Verfügung stehen. Proofpoint führte im September 2025 Data Security Complete ein, das DLP, Insider-Bedrohungsmanagement und Data Security Posture Management über E-Mail, Cloud, Web und Endpunkte hinweg kombiniert. Die behauptete Reduzierung der Verwaltungskosten um bis zu 58 % zeigt auch den operativen Fokus einheitlicher Cloud-orientierter Plattformen.
Die Bereitstellung vor Ort bleibt wichtig für Verteidigungsauftragnehmer, Regierungsbehörden und Betreiber kritischer Infrastrukturen, die Anforderungen an Datensouveränität oder klassifizierte Umgebungen haben. Diese Organisationen sind möglicherweise nicht in der Lage, sensible Telemetriedaten an eine Cloud-Plattform zu übertragen. Hybride und Multi-Cloud-Konfigurationen entstehen auch für Organisationen, die in Ländern mit widersprüchlichen Datenspeicherungsregeln tätig sind. Anbieter müssen Cloud-Dienste mit diesen Umgebungen interoperabel machen, anstatt lokale Systeme als irrelevant zu behandeln. Der Markt für Managed Insider Risk Management Services wird weiterhin Bereitstellungsoptionen erfordern, die den rechtlichen und operativen Grenzen jedes Kunden entsprechen.
Nach Unternehmensgröße:
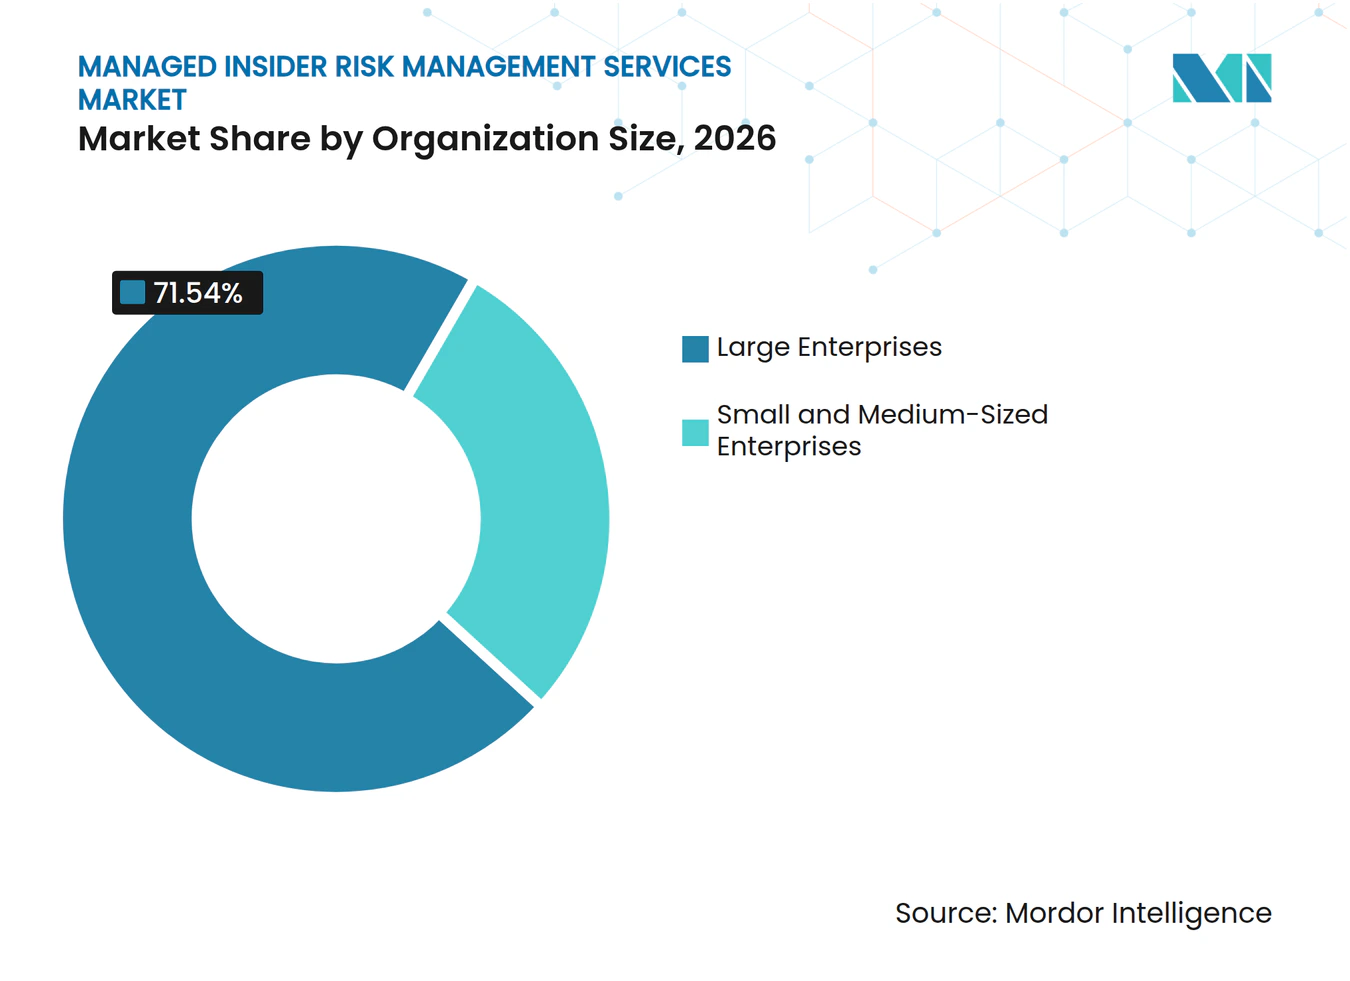
Dominanz der Großunternehmen weicht dem KMU-AufschwungGroßunternehmen entfielen im Jahr 2026 auf einen Umsatzanteil von 71,54 %. Sie sehen sich häufig mit komplexen Zugriffsumgebungen, erheblicher regulatorischer Exposition und einer größeren Fähigkeit zur Unterstützung mehrjähriger Servicevereinbarungen konfrontiert. Ihre Programme müssen häufig große Belegschaften, Dritte, Cloud-Anwendungen und sensibles geistiges Eigentum berücksichtigen. Große Organisationen haben auch mehr interne Stakeholder, die an Datenschutz-, Personal-, Rechts- und Sicherheitsentscheidungen beteiligt sind. Dies kann Anbieter begünstigen, die strukturierte Governance neben technischer Überwachung anbieten.
KMU sollen bis 2032 mit einer CAGR von 21,82 % wachsen, da verbrauchsbasierte Preisgestaltung verwaltete Dienste zugänglicher macht. OpenText stellte fest, dass 71 % der KMU integrierte Präventions-, Erkennungs- und Reaktionspakete bevorzugten.[3] Der breite Mitarbeiterzugang in kleineren Organisationen kann den Verlust von Kundeninformationen oder geistigem Eigentum folgenreicher machen. Eine Studie aus dem Jahr 2026 ergab, dass synchronisiertes HR- und IT-Offboarding die Datengefährdungsfenster im Vergleich zu sequenziellen Prozessen um mindestens 72 % reduzierte. Der Markt für Managed Insider Risk Management Services hat Raum, diese Gruppe mit fokussierten Offboarding-, Überwachungs- und Incident-Response-Paketen zu bedienen.

Nach Endnutzerbranche:
BFSI verankert die Nachfrage, während das Gesundheitswesen überholtBFSI entfiel im Jahr 2026 auf einen Marktanteil von 26,69 % am Markt für Managed Insider Risk Management Services. Finanzinstitute verwalten hochwertige Finanz- und Personendaten, was die Kosten des Missbrauchs und den Bedarf an klaren Nachweisen der Aufsicht erhöht. DORA stärkt weiter den Fall für dokumentierte Programme zur operativen Resilienz bei europäischen Finanzunternehmen. Nordic Financial CERT dokumentierte kriminelle Rekrutierungsversuche, die auf nordische Finanzangestellte abzielten, und lenkte die Aufmerksamkeit auf Einstellungs- und Zugangsprovisionierungswege.[4] Die Aufsicht des Vorstands und die Bedingungen der Cyber-Versicherung können diese Anforderung verstärken.
Die Gesundheits- und Biowissenschaftsbranche soll bis 2032 mit einer CAGR von 18,54 % wachsen. IBM X-Force berichtete, dass mehr als 70 % der analysierten Datenschutzverletzungen im Gesundheitswesen mit Insider-Aktivitäten in Verbindung standen. Die BayCare-Einigung lieferte ein aktuelles Durchsetzungsbeispiel für unbefugten Zugriff auf Patientenakten. Dies lenkt die Aufmerksamkeit stärker auf den Mitarbeiterzugang, den Schutz von Patientendaten und den Nachweis, dass Schutzmaßnahmen aufrechterhalten werden. IT und Telekommunikation, Regierung und öffentlicher Sektor, Industrieproduktion sowie Einzel- und E-Commerce stellen zusätzliche Nachfrage dar.
Geografische Analyse
Markt für verwaltete Insider-Risikomanagement-Dienste in Nordamerika
Nordamerika hatte im Jahr 2026 einen Anteil von 41,64 % am Markt für verwaltete Insider-Risikomanagement-Dienste. Die Region verfügt über ausgereifte Sicherheitsbudgets für Unternehmen, ein breites Ökosystem an Managed-Service-Anbietern sowie etablierte Leitlinien zum Insider-Risiko. Der CISA-Leitfaden vom September 2026 erkannte an, dass hybrides Arbeiten und KI-gestützte Manipulation das Insider-Bedrohungsumfeld verändert haben. Bundesauftragnehmer und Betreiber kritischer Infrastrukturen können diesen Leitfaden nutzen, während US-amerikanische Versicherungskriterien dokumentierte Überwachungs- und Zugriffsverwaltungskontrollen stärken können. Kanada und Mexiko tragen zusätzliche Nachfrage bei, obwohl die Durchdringung durch Managed Services geringer ist als in den Vereinigten Staaten.
Markt für verwaltete Insider-Risikomanagement-Dienste in Europa und Südamerika
Europa weist ein anderes Nachfrageprofil auf, da Compliance-Anforderungen neben Datenschutz- und Betriebsratsbeschränkungen bestehen. DORA, NIS2 und die nationale Umsetzung des EU-KI-Gesetzes fördern die Beschaffung bei Finanzunternehmen, Betreibern kritischer Infrastrukturen und Technologieunternehmen. Die verstärkte DORA-Aufsicht in Frankreich ab Januar 2026 erhöht die Nachfrage nach prüfbaren Nachweispfaden, während das deutsche Betriebsratsmodell die Verkaufszyklen verlängern kann. Südamerika befindet sich noch in einem früheren Stadium, in dem Brasiliens LGPD sowie die regulatorische Modernisierung in Argentinien und Chile eine erste Nachfrage aus dem Finanzdienstleistungssektor und von Regierungsorganisationen unterstützen. Budget- und Infrastrukturbeschränkungen begrenzen die Komplexität der Programme kurzfristig weiterhin.
Markt für verwaltete Insider-Risikomanagement-Dienste in APAC und MEA
Für den asiatisch-pazifischen Raum wird bis 2032 eine Expansion mit einem CAGR von 21,86 % prognostiziert – das schnellste regionale Wachstumstempo im Markt für verwaltete Insider-Risikomanagement-Dienste. Digitale Transformation, die Einführung von GenAI sowie aufkommende sektorspezifische Vorschriften unterstützen diesen Schwung. Japans Sektor für verwaltete Sicherheitsdienste wuchs im Geschäftsjahr 2024 um 15,5 % und im Geschäftsjahr 2025 um 13,6 %, wobei Identitätssicherheit, SIEM, CASB, SASE, SWG, EDR und XDR eine starke Aktivität zeigten. Indien bietet durch die Expansion im Fintech-Bereich und die Cybersicherheitsanforderungen der Reserve Bank of India eine große Chance, während der Nahe Osten von den Vision-2030-Programmen profitiert und Afrika von Südafrika und Nigeria angeführt wird.
Wettbewerbslandschaft
Marktkonzentration
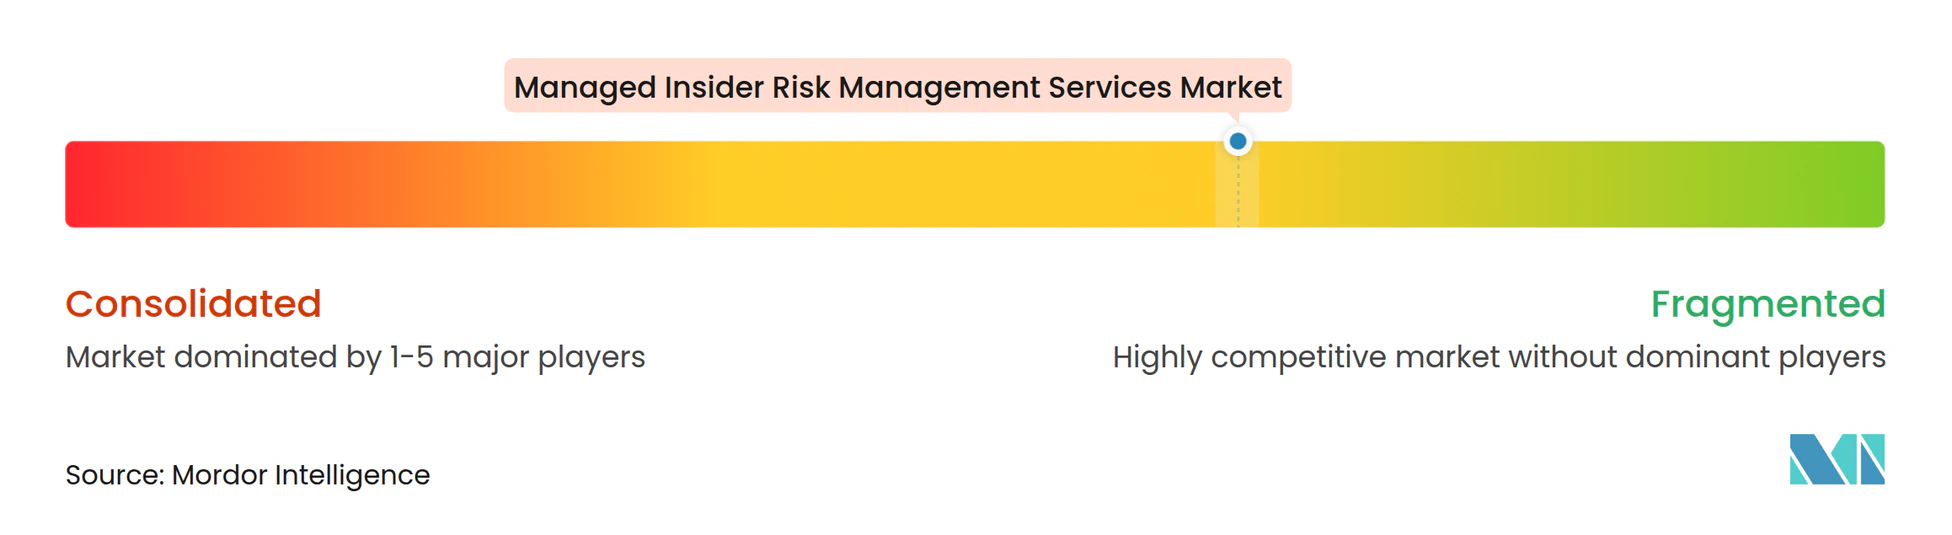
Der Markt für Managed Insider Risk Management Services weist eine moderat fragmentierte Führungsgruppe auf. IBM, Accenture, NTT DATA und Deloitte bieten umfassende verwaltete Serviceengagements an, die Insider-Risikobedürfnisse mit breiteren Sicherheitsoperationen bündeln können. DTEX Systems, Securonix, Varonis und Cyberhaven konkurrieren durch Verhaltensanalysen und spezialisierte Erkennungsfähigkeiten. Anbieter versuchen, Identitäts-, Daten-, Verhaltens- und Endpunktdaten in gemeinsamen Betriebsumgebungen zu kombinieren. Der Markt für Managed Insider Risk Management Services erhöht den Standard für Anbieter, die sich nur auf eine einzige Datenquelle konzentrieren.
Accenture arbeitete im März 2026 mit Microsoft zusammen, um seiner Adaptive-MxDR-Plattform agentische KI-Fähigkeiten hinzuzufügen, einschließlich Microsoft Sentinel, Microsoft Defender for Endpoint und Security Copilot. CrowdStrike und IBM erweiterten ihre Zusammenarbeit im März 2026, indem sie Charlotte AI mit IBMs Autonomous Threat Operations Machine integrierten und Falcon in die von IBM Consulting verwalteten Dienste zur Bedrohungserkennung und -reaktion ausdehnten. Der Markt für Managed Insider Risk Management Services benötigt schnellere Untersuchungen und koordinierte Reaktionen, da Arbeitslasten stärker automatisiert werden. Proofpoint erweiterte im September 2026 KI-gestützte Untersuchungen auf Microsoft 365 mit Fokus auf die Sichtbarkeit KI-bezogener Aktivitäten. Der Markt für Managed Insider Risk Management Services wird wettbewerbsintensiver, da Anbieter ihre Abdeckung auf Cloud-Zusammenarbeit, Endpunkte und Identitätssysteme ausweiten.
Es gibt noch Raum im mittleren Marktsegment und in branchenspezifischen Programmen für das Gesundheitswesen, die Industrieproduktion und Regierungsauftragnehmer, da diese Kunden häufig Datenklassifizierungen und Betriebsprozesse benötigen, die generische Servicepakete nicht abdecken. DTEX erhielt 2025 das US-Patent Nr. 12.423.428 für eine Methode und ein System zur Ableitung der Dokumentensensitivität. Der Markt für Managed Insider Risk Management Services hängt von der operativen Integration, der Branchenpassung und der Fähigkeit ab, KI-bezogene Datenrisiken zu managen. Anbieter, die Datenschutzerwartungen erfüllen und gleichzeitig sinnvolle Reaktionsunterstützung bieten, können ihre Position bei komplexen Unternehmenskäufern stärken.
Marktführer im Bereich Managed Insider Risk Management Services
-
IBM Corporation
-
Accenture plc
-
NTT DATA Corporation
-
Deloitte Touche Tohmatsu Limited
-
Optiv Security Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für verwaltete Insider-Risikomanagement-Dienste Unternehmen in diesem Bericht
- IBM Corporation
- Accenture plc
- NTT DATA Corporation
- Deloitte Touche Tohmatsu Limited
- Optiv Security Inc.
- eSentire, Inc.
- Secureworks Corp.
- LevelBlue, Inc.
- Orange Cyberdefense International
- Sophos Limited
- CrowdStrike Holdings, Inc.
- Microsoft Corporation
- Proofpoint, Inc.
- Forcepoint LLC
- DTEX Systems, Inc.
- Varonis Systems, Inc.
- Netskope, Inc.
- Securonix, Inc.
- Palo Alto Networks, Inc.
- Cyberhaven, Inc.
Neueste Industrielle Entwicklungen in Markt für verwaltete Insider-Risikomanagement-Dienste
- August 2026: Accenture stimmte am 14. August 2026 der Übernahme von CyberXC zu, einem Anbieter von Cybersicherheitsdienstleistungen, in Accentures bisher größter Cybersicherheitsübernahme, die darauf ausgelegt ist, seine Cybersicherheitspräsenz in der Asien-Pazifik-Region zu stärken, vorbehaltlich der üblichen behördlichen Genehmigungen.
- März 2026: CrowdStrike und IBM gaben am 25. März 2026 auf der RSA Conference 2026 eine Erweiterung ihrer strategischen Zusammenarbeit bekannt, bei der CrowdStrike Charlotte AI mit IBMs Autonomous Threat Operations Machine, ATOM, für maschinenschnelle Untersuchung und Eindämmung integriert und die Falcon-Plattform in die globalen verwalteten Dienste zur Bedrohungserkennung und -reaktion von IBM Consulting ausgedehnt wurde.
- März 2026: Accenture arbeitete am 19. März 2026 mit Microsoft zusammen, um agentische KI-Fähigkeiten in seine Adaptive-MxDR-Plattform einzuführen, wobei Microsoft Sentinel, Microsoft Defender for Endpoint und Security Copilot integriert wurden, um die Sichtbarkeit von Insider-Bedrohungen und breiteren Cyber-Bedrohungen in hybriden Umgebungen zu verbessern.
- September 2025: Proofpoint startete am 23. September 2025 Data Security Complete, eine einheitliche Plattform, die Multi-Kanal-DLP, Insider-Bedrohungsmanagement, ITM und Data Security Posture Management, DSPM, über E-Mail, Cloud, Web und Endpunkte hinweg integriert, mit behaupteten Reduzierungen der Verwaltungskosten um bis zu 58 %.
Umfang des globalen Berichts über den Markt für Managed Insider Risk Management Services
Managed Insider Risk Management Services sind ausgelagerte Lösungen, die Organisationen dabei helfen, Risiken zu identifizieren, zu untersuchen und zu mindern, die von Mitarbeitern, Auftragnehmern, Partnern oder anderen vertrauenswürdigen Insidern ausgehen – ob absichtlich, fahrlässig oder versehentlich. Typische Aktivitäten umfassen die Überwachung riskanten Verhaltens, die Erkennung von Datenlecks und Richtlinienverstößen, die Unterstützung von Untersuchungen und die Koordination von Reaktionen unter Abwägung von Sicherheits-, Datenschutz- und Compliance-Anforderungen.
Der Bericht über den Markt für Managed Insider Risk Management Services ist segmentiert nach Servicetyp (Managed Insider Risk Monitoring und Triage, Managed Insider Risk Detection and Investigation, Managed Insider Incident Response und Containment, Insider Risk Program Advisory und Governance, Insider Risk Assessments, Übungen und Red Teaming sowie Insider Risk Training und Belegschaftsbefähigung), Bereitstellungsmodell (vollständig verwaltet, gemeinsam verwaltet, bedarfsgesteuert und Retainer-basiert sowie hybrid verwaltet), Bereitstellungsmodus (cloudbasiert, vor Ort sowie hybrid und Multi-Cloud), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), Endnutzerbranche (Banken, Finanzdienstleistungen und Versicherungen (BFSI), IT und Telekommunikation, Gesundheitswesen und Biowissenschaften, Regierung und öffentlicher Sektor, Industrieproduktion, Einzel- und E-Commerce sowie sonstige Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, Asien-Pazifik, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Managed Insider Risk Monitoring und Triage |
| Managed Insider Risk Detection and Investigation |
| Managed Insider Incident Response und Containment |
| Insider Risk Program Advisory und Governance |
| Insider Risk Assessments, Übungen und Red Teaming |
| Insider Risk Training und Belegschaftsbefähigung |
| Vollständig verwaltet |
| Gemeinsam verwaltet |
| Bedarfsgesteuert und Retainer-basiert |
| Hybrid verwaltet |
| Cloudbasiert |
| Vor Ort |
| Hybrid und Multi-Cloud |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| IT und Telekommunikation |
| Gesundheitswesen und Biowissenschaften |
| Regierung und öffentlicher Sektor |
| Industrieproduktion |
| Einzel- und E-Commerce |
| Sonstige Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Chile | |
| Übriges Südamerika | |
| Europa | Vereinigtes Königreich |
| Deutschland | |
| Frankreich | |
| Italien | |
| Übriges Europa | |
| Asien-Pazifik | China |
| Japan | |
| Indien | |
| Südkorea | |
| Übriger Asien-Pazifik-Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Servicetyp | Managed Insider Risk Monitoring und Triage | |
| Managed Insider Risk Detection and Investigation | ||
| Managed Insider Incident Response und Containment | ||
| Insider Risk Program Advisory und Governance | ||
| Insider Risk Assessments, Übungen und Red Teaming | ||
| Insider Risk Training und Belegschaftsbefähigung | ||
| Nach Bereitstellungsmodell | Vollständig verwaltet | |
| Gemeinsam verwaltet | ||
| Bedarfsgesteuert und Retainer-basiert | ||
| Hybrid verwaltet | ||
| Nach Bereitstellungsmodus | Cloudbasiert | |
| Vor Ort | ||
| Hybrid und Multi-Cloud | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Endnutzerbranche | Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |
| IT und Telekommunikation | ||
| Gesundheitswesen und Biowissenschaften | ||
| Regierung und öffentlicher Sektor | ||
| Industrieproduktion | ||
| Einzel- und E-Commerce | ||
| Sonstige Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Chile | ||
| Übriges Südamerika | ||
| Europa | Vereinigtes Königreich | |
| Deutschland | ||
| Frankreich | ||
| Italien | ||
| Übriges Europa | ||
| Asien-Pazifik | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriger Asien-Pazifik-Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Managed Insider Risk Management Services?
Die Marktgröße für Managed Insider Risk Management Services wurde im Jahr 2026 auf 1,46 Milliarden USD geschätzt und soll von 1,79 Milliarden USD im Jahr 2027 auf 4,12 Milliarden USD bis 2032 wachsen, bei einer CAGR von 18,14 % während des Prognosezeitraums (2027–2032).
Welcher Servicetyp führt bei Managed Insider Risk Management Services?
Managed Insider Risk Monitoring und Triage führt mit einem Anteil von 31,28 % im Jahr 2026, was den Bedarf an kontinuierlicher Verhaltensüberwachung und Alarmüberprüfung widerspiegelt.
Welches Bereitstellungsmodell wächst am schnellsten?
Die gemeinsam verwaltete Bereitstellung soll bis 2032 mit einer CAGR von 22,61 % wachsen, da regulierte Organisationen häufig externe Kapazitäten wünschen, während sie die interne Verantwortlichkeit behalten.
Warum ist die Cloud-Bereitstellung für Insider-Risikoprogramme wichtig?
Die cloudbasierte Bereitstellung hielt im Jahr 2026 einen Anteil von 68,58 %, da Kerndaten und Nutzeraktivitäten zunehmend in Cloud- und SaaS-Anwendungen liegen.
Welcher Endnutzersektor hat den größten Anteil?
BFSI hielt im Jahr 2026 einen Anteil von 26,69 %, da Finanzorganisationen mit hochwertigen Datenrisiken und umfangreichen regulatorischen Anforderungen konfrontiert sind.
Welche Region hat die schnellste prognostizierte Expansion?
Asien-Pazifik soll bis 2032 mit einer CAGR von 21,86 % wachsen, unterstützt durch digitale Transformation, GenAI-Einführung und sich entwickelnde branchenspezifische Vorschriften.