
Taille et part du marché des services gérés de gestion des risques internes
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 1.79 Milliards de dollars |
| Taille du Marché (2032) | 4.12 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 18.14 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services gérés de gestion des risques internes par Mordor Intelligence
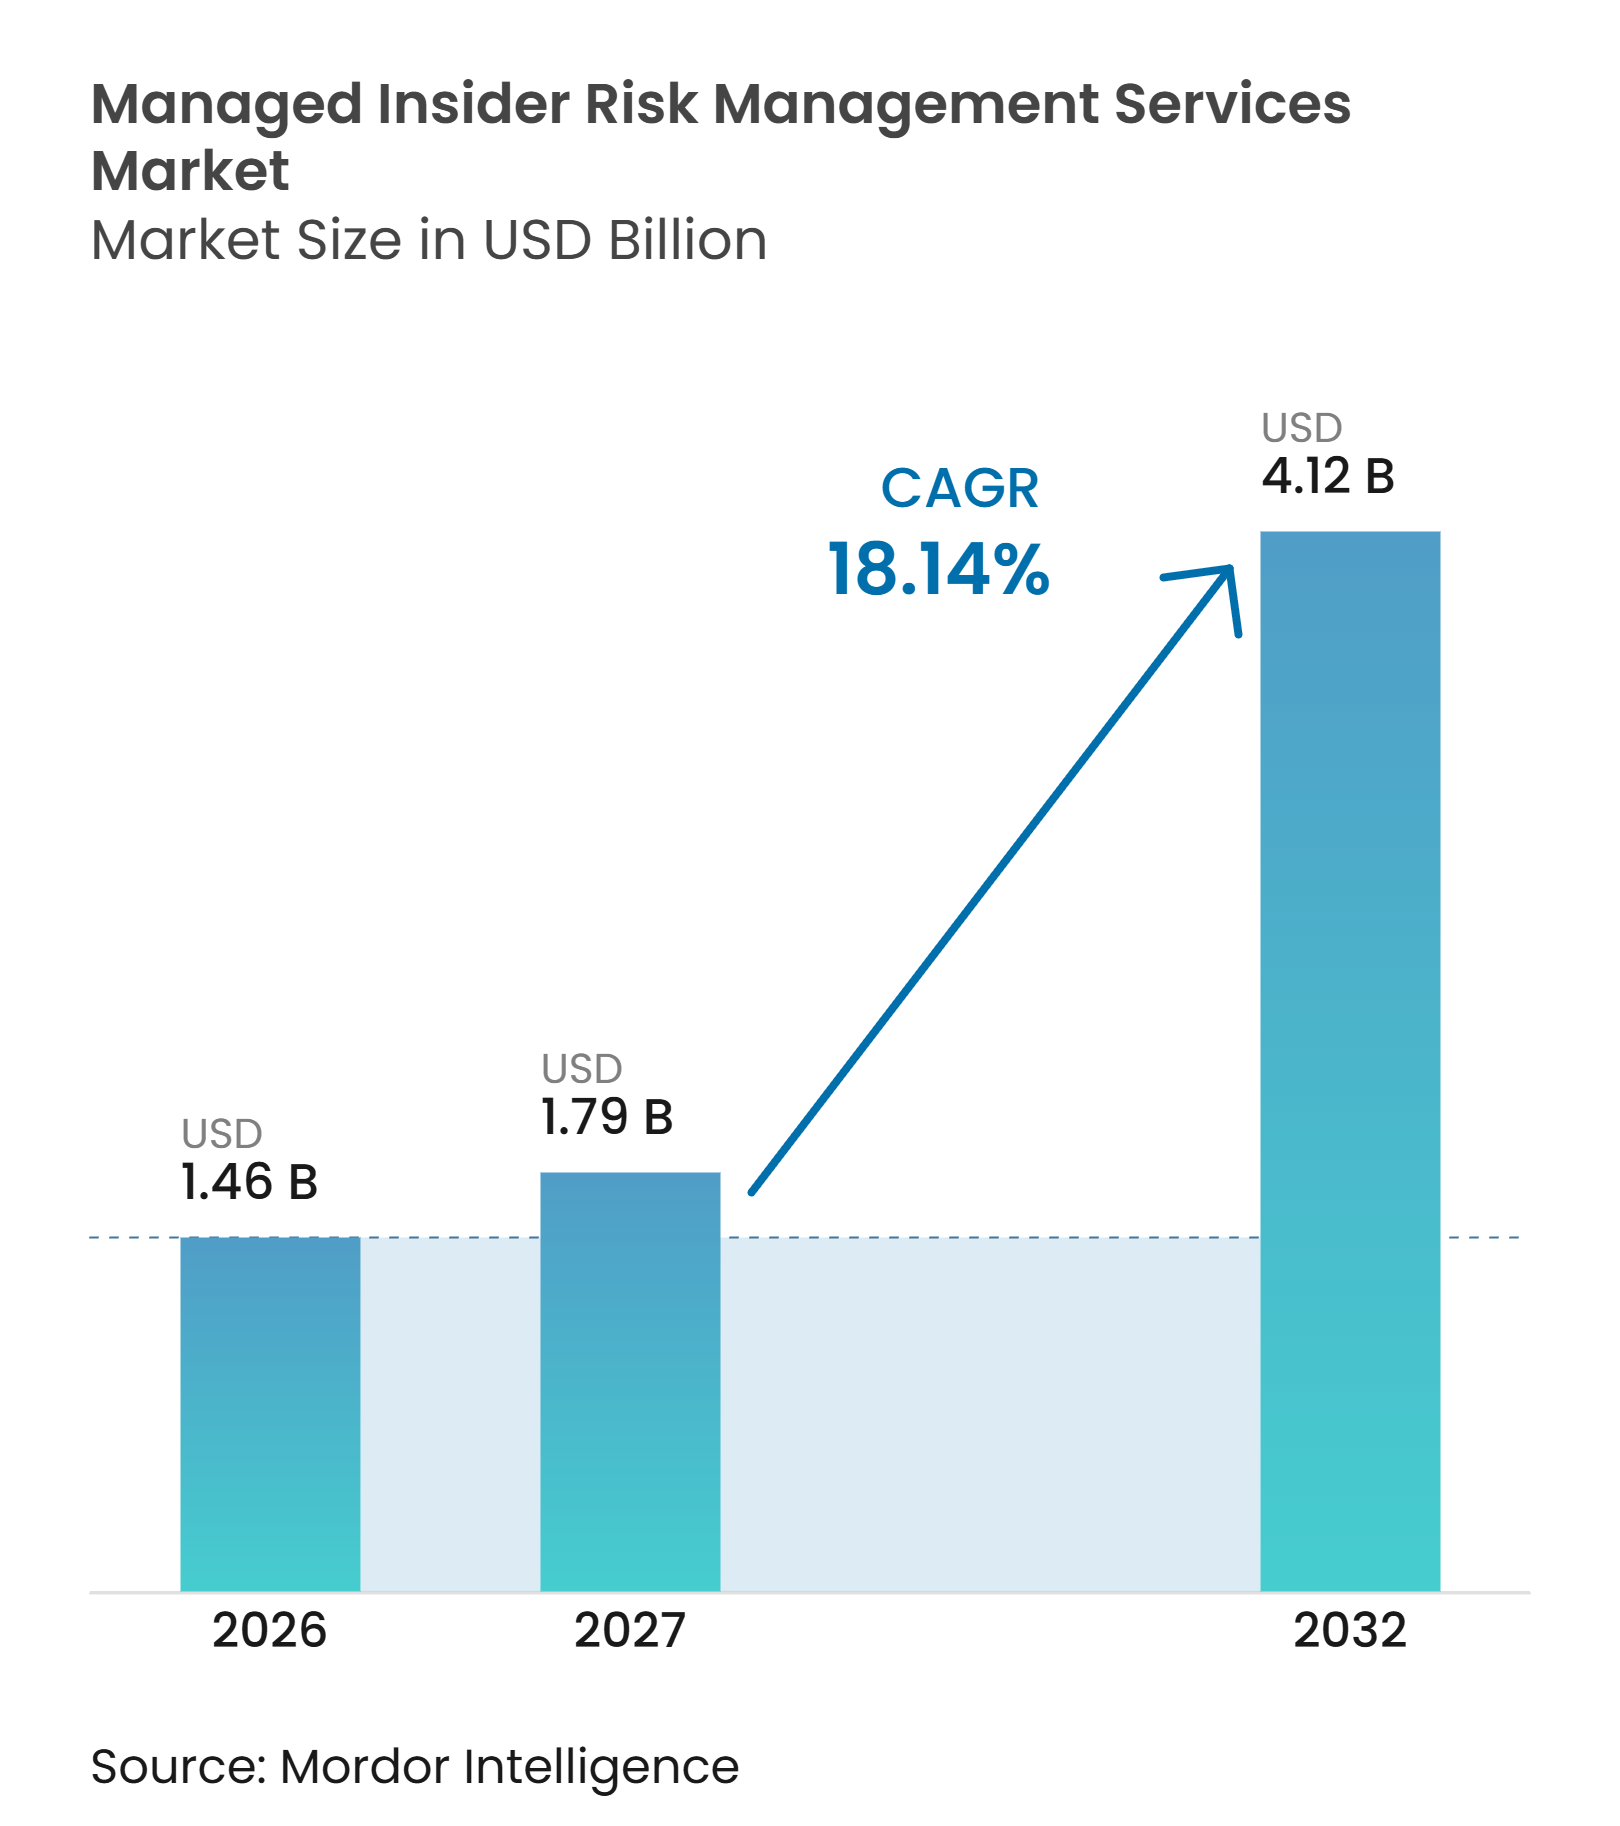
La taille du marché des services gérés de gestion des risques internes était évaluée à 1,46 milliard USD en 2026 et devrait croître de 1,79 milliard USD en 2027 pour atteindre 4,12 milliards USD d'ici 2032, à un CAGR de 18,14 % durant la période de prévision (2027-2032). Le marché des services gérés de gestion des risques internes gagne en importance car de nombreux programmes de sécurité établis ont été conçus pour identifier les attaques extérieures plutôt que les abus commis par des personnes disposant d'un accès valide. Le vol d'identifiants est devenu particulièrement coûteux, tandis que les longues périodes de confinement augmentent la charge opérationnelle après un incident. Les prestataires répondent par l'analyse comportementale, la détection assistée par l'IA et une couverture analytique continue que les équipes internes peuvent avoir du mal à opérer à la même échelle. Les applications cloud, le travail hybride et l'utilisation plus large de l'IA générative ont élargi le volume de données et d'activités nécessitant une surveillance. Le marché des services gérés de gestion des risques internes bénéficie également des exigences réglementaires et des conditions d'assurance qui accordent une plus grande importance aux contrôles démontrables.
Principaux enseignements du rapport
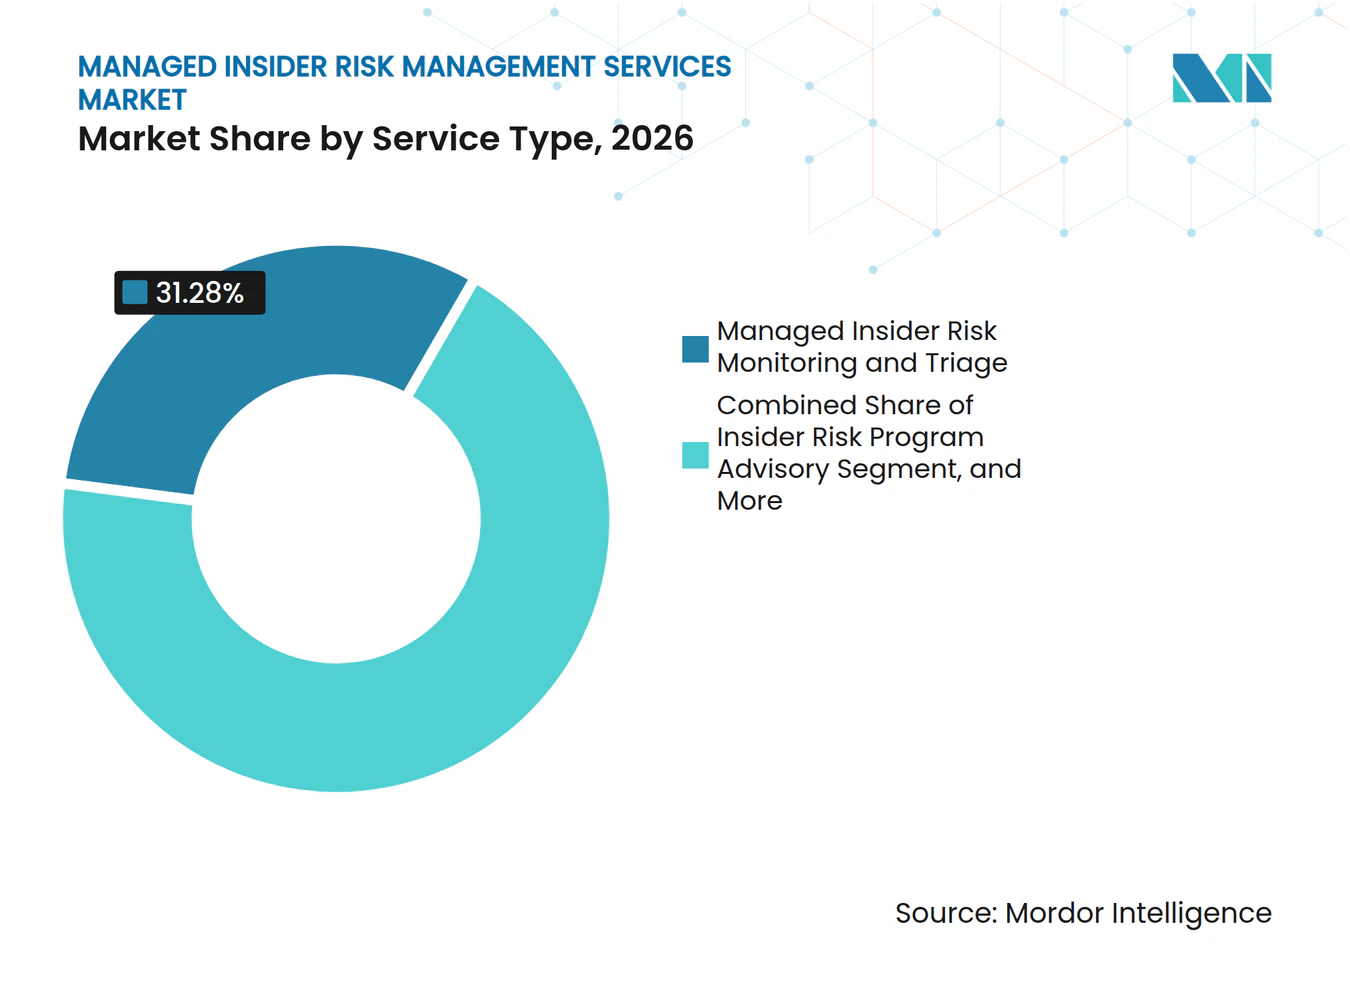
- Par type de service, la surveillance et le triage des risques internes gérés représentaient 31,28 % de la part des revenus du marché des services gérés de gestion des risques internes en 2026, tandis que la réponse aux incidents internes gérés et le confinement devraient se développer à un CAGR de 19,73 % jusqu'en 2032.
- Par modèle de prestation, la prestation entièrement gérée représentait 43,39 % de la part des revenus en 2026, tandis que la prestation co-gérée devrait se développer à un CAGR de 22,61 % jusqu'en 2032.
- Par mode de déploiement, le déploiement basé sur le cloud représentait 68,58 % de la part des revenus du marché des services gérés de gestion des risques internes en 2026 et devrait se développer à un CAGR de 18,92 % jusqu'en 2032.
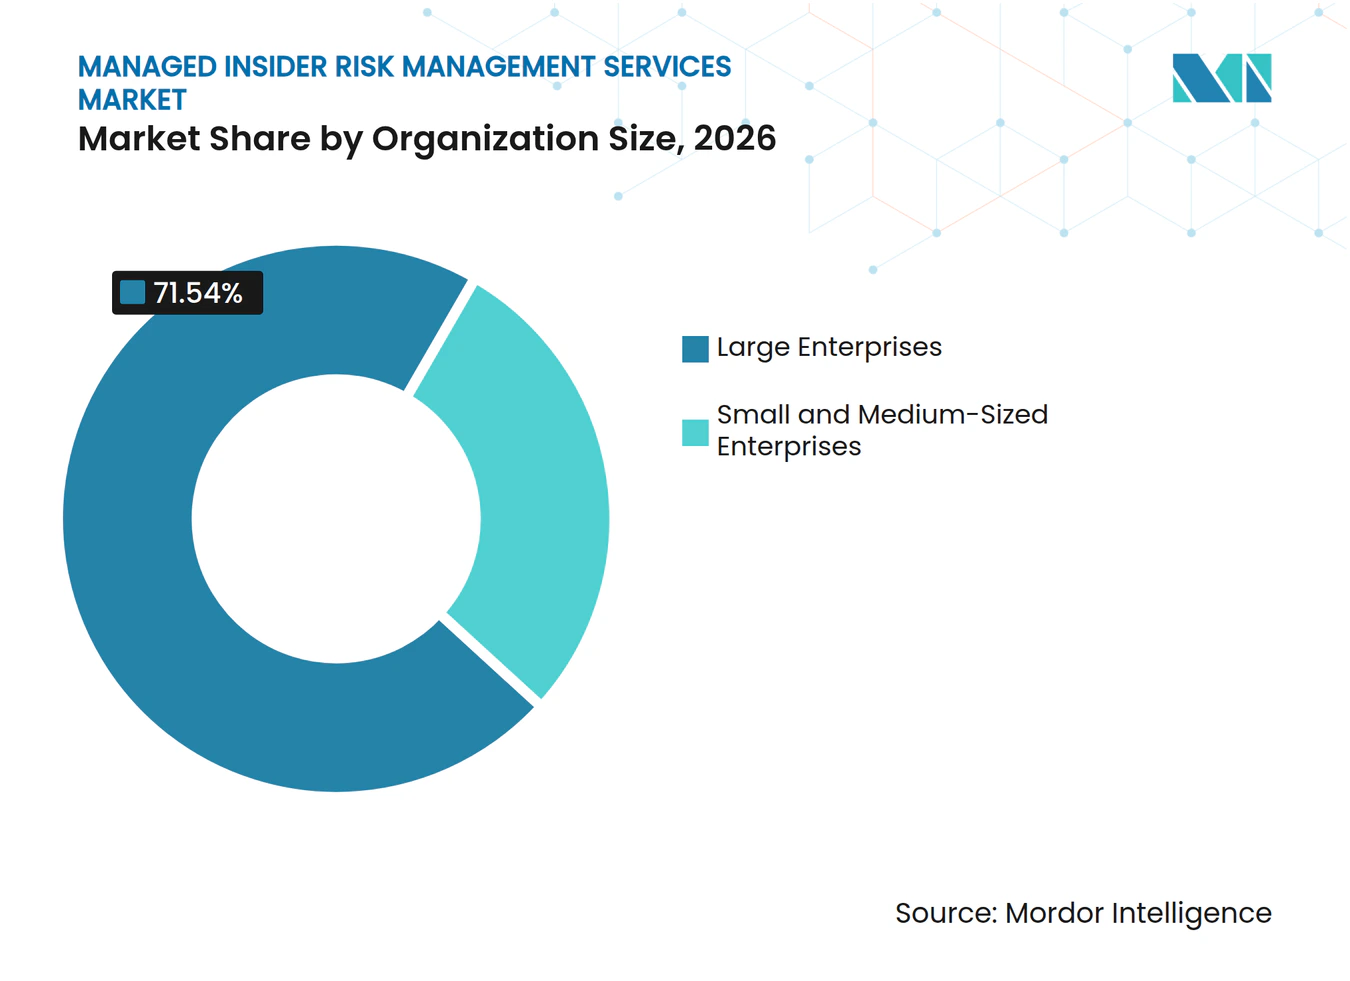
- Par taille d'organisation, les grandes entreprises représentaient 71,54 % de la part des revenus en 2026, tandis que les PME devraient se développer à un CAGR de 21,82 % jusqu'en 2032.
- Par secteur d'utilisation finale, le BFSI détenait 26,69 % de la part des revenus en 2026, tandis que le secteur de la santé et des sciences de la vie devrait se développer à un CAGR de 18,54 % jusqu'en 2032.
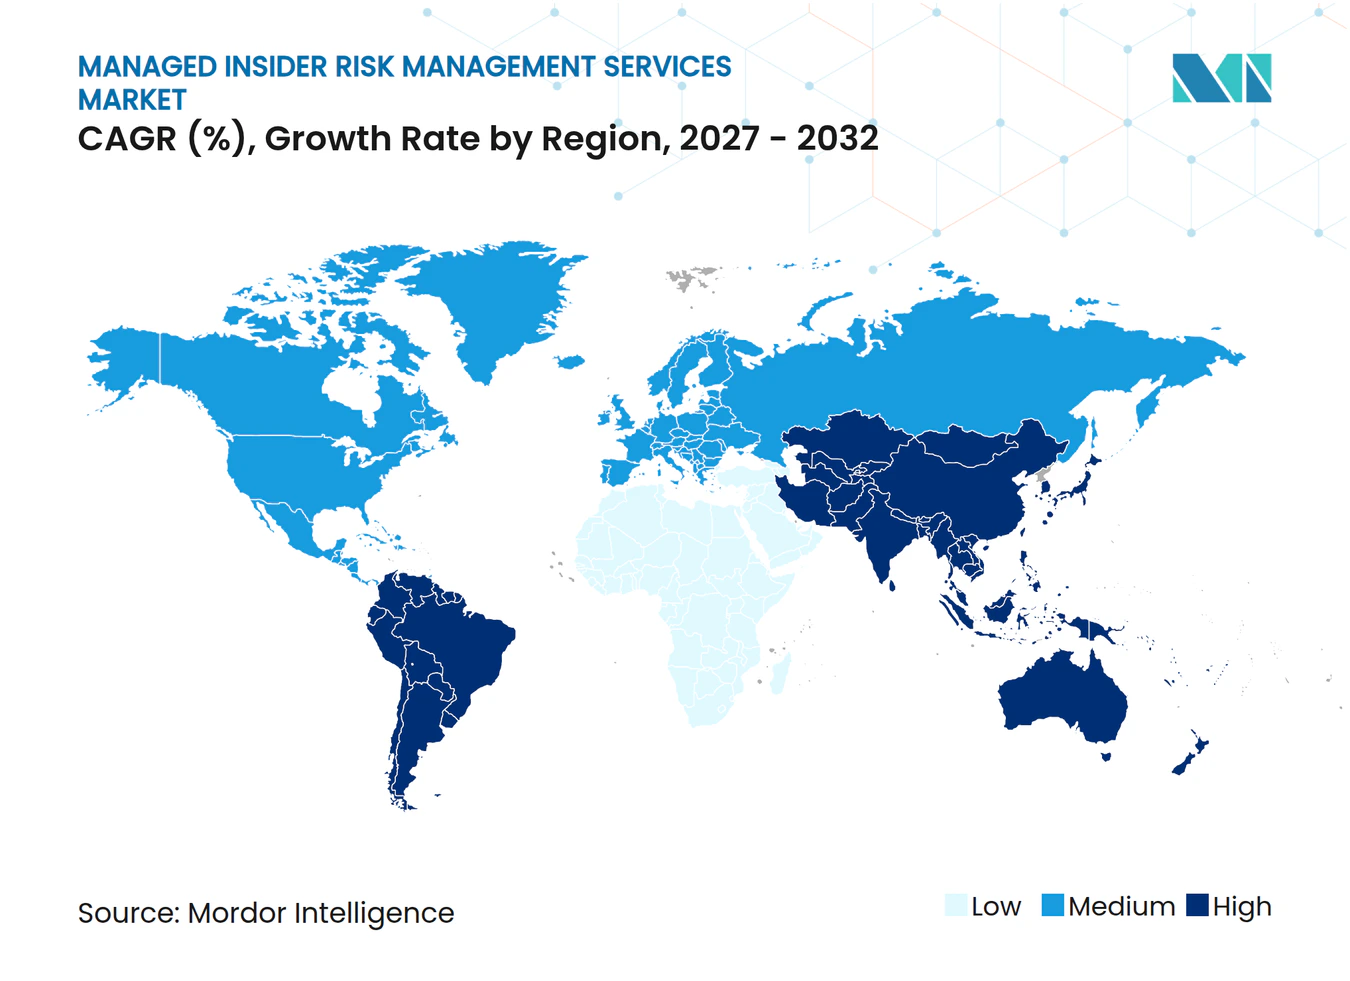
- Par géographie, l'Amérique du Nord représentait 41,64 % de la part des revenus du marché des services gérés de gestion des risques internes en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 21,86 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | HORIZON TEMPOREL DE L'IMPACT |
|---|---|---|---|
| Travail hybride et lacunes de visibilité sur les appareils non gérés | +4.2% | Mondial | Court terme (≤ 2 ans) |
| Expansion des données cloud, SaaS et IA générative | +3.8% | Mondial | Moyen terme (2-4 ans) |
| Exigences de conformité en matière de confidentialité et d'infrastructures critiques | +3.1% | Amérique du Nord et UE | Moyen terme (2-4 ans) |
| Cyberassurance et quantification des risques au niveau du conseil d'administration | +2.9% | Mondial | Court terme (≤ 2 ans) |
| Corrélation interdomaines des signaux d'identité, de données et de comportement | +2.1% | Amérique du Nord, cœur Asie-Pacifique, extension vers l'UE | Long terme (≥ 4 ans) |
| Automatisation des risques liés aux employés sortants et aux sous-traitants | +1.8% | Mondial | Court terme (≤ 2 ans) |
| Source: Mordor Intelligence | |||
Travail hybride et lacunes de visibilité sur les appareils non gérés
Le travail hybride a créé des lacunes de visibilité que les équipes internes ne peuvent pas toujours combler rapidement ou à un coût raisonnable. Fortinet a rapporté que 52 % des répondants considéraient la surveillance des environnements SaaS et hybrides comme le principal obstacle à la maturation des programmes de risques internes, devant la complexité des outils à 49 % et les pénuries de personnel à 46 %.[1] CyberArk a constaté que 75 % des RSSI estimaient que la gestion des appareils mobiles ne protégeait pas entièrement les appareils gérés. Le marché des services gérés de gestion des risques internes peut combler cette lacune grâce à une surveillance comportementale continue sur tous les appareils et emplacements. Le guide 2026 de la CISA a identifié le travail hybride et la manipulation assistée par l'IA comme de nouveaux vecteurs de menaces internes que les organisations doivent prendre en compte. Cela valorise les prestataires capables d'examiner l'activité sans s'appuyer sur une seule couche de gestion des appareils.
Expansion des données cloud, SaaS et IA générative
Les données d'entreprise circulent désormais à travers les logiciels cloud, les applications SaaS et les outils d'IA générative plus rapidement que de nombreuses pratiques de gouvernance des accès ne peuvent s'adapter. La Cloud Security Alliance a décrit EchoLeak, CVE-2025-32711, avec un score CVSS de 9,3, comme une exposition pouvant permettre à un e-mail malveillant de diriger un utilisateur de Microsoft 365 Copilot vers l'exfiltration de données depuis OneDrive, SharePoint et Teams.[2] Netskope a constaté que le code source représentait 42 % des violations de politique de données liées à l'IA générative, ce qui en fait le type de données le plus fréquemment transféré vers des plateformes d'IA générative en violation de la politique interne. Ces expositions ne sont souvent pas visibles via les contrôles axés sur le périmètre. Le marché des services gérés de gestion des risques internes nécessite donc une surveillance qui prend en compte conjointement les invites, les flux de travail, l'activité des identités et les mouvements de données. Cette exigence devient plus pressante lorsque des agents autonomes opèrent avec de larges identifiants d'entreprise.
Exigences de conformité en matière de confidentialité et d'infrastructures critiques
Les obligations de conformité font passer la gestion des risques internes d'une discussion de politique à une exigence opérationnelle financée. DORA est entré en application le 17 janvier 2025 et applique des exigences de résilience opérationnelle numérique dans 20 catégories d'entités financières européennes. L'article 9(4)(c) comprend des dispositions de sensibilisation centrées sur l'humain qui rendent les programmes de risques liés aux effectifs plus pertinents pour les institutions financières. L'ACPR française a commencé une supervision DORA renforcée en janvier 2026, renforçant le besoin de programmes documentés et auditables. Le Département américain de la Santé et des Services sociaux a conclu un accord dans le cadre d'une enquête sur la règle de sécurité HIPAA avec BayCare Health System pour 800 000 USD en mai 2025 après un accès non autorisé aux dossiers de patients par un initié malveillant. Le marché des services gérés de gestion des risques internes est bien positionné là où les organisations ont besoin de preuves régulières que les contrôles, la gestion des accès et la formation des effectifs sont en place.
Cyberassurance et quantification des risques au niveau du conseil d'administration
L'examen de la cyberassurance est de plus en plus lié à la preuve de contrôles d'accès, d'alertes comportementales et d'un départ ordonné des employés. Delinea a noté que les assureurs recherchent des preuves documentées de la gestion des accès privilégiés, des alertes d'anomalies et d'un départ formel avant que la couverture ne soit accordée. Le Ponemon Institute a rapporté des coûts moyens de 14,2 millions USD lorsque les incidents étaient contenus dans les 30 jours, contre 21,9 millions USD lorsque le confinement dépassait 90 jours. Il a également rapporté une économie moyenne de 6,1 millions USD par incident associée à la gestion des accès privilégiés. Ces chiffres donnent aux conseils d'administration une base financière pour évaluer les contrats de surveillance et de réponse gérées. Le marché des services gérés de gestion des risques internes peut en bénéficier lorsque les équipes de gestion des risques doivent montrer aux assureurs et aux administrateurs comment les incidents seront identifiés et contenus.
Analyse de l'impact des freins*
| FREIN | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | HORIZON TEMPOREL DE L'IMPACT |
|---|---|---|---|
| Contraintes liées à la confidentialité, aux comités d'entreprise et à la confiance des employés | -1.9% | UE et Royaume-Uni, avec des gains précoces en Allemagne, en France et en Italie | Moyen terme (2-4 ans) |
| Chevauchement avec les SIEM, DLP et IAM existants | -1.5% | Marchés d'entreprises matures à l'échelle mondiale | Court terme (≤ 2 ans) |
| Pénurie d'enquêteurs qualifiés en risques internes | -1.1% | Mondial | Long terme (≥ 4 ans) |
| Coûts d'accès aux données haute fidélité et d'intégration | -0.8% | Marchés sensibles aux prix en Amérique du Sud, au Moyen-Orient et en Afrique | Court terme (≤ 2 ans) |
| Source: Mordor Intelligence | |||
Contraintes liées à la confidentialité, aux comités d'entreprise et à la confiance des employés
Les règles du travail européennes peuvent ralentir la mise en œuvre car les prestataires spécialisés doivent opérer dans le cadre des exigences locales en matière de droits des employés. Des recherches sur les droits des travailleurs en matière de données ont révélé que 45 % des travailleurs allemands sont couverts par un comité d'entreprise, ce qui crée des exigences différentes selon les filiales d'entreprise. Les principes de minimisation des données et de transparence du RGPD exigent que la surveillance soit nécessaire et proportionnée. Fortinet a constaté que 38 % des équipes de risques internes citaient les préoccupations relatives à la confidentialité comme un obstacle opérationnel et 23 % ont signalé une résistance directe des utilisateurs. Cela peut limiter la quantité de télémétrie qu'un programme est en mesure de collecter. Le marché des services gérés de gestion des risques internes doit donc prendre en charge des contrôles transparents, une consultation locale et un objectif étroitement défini pour la surveillance.
Chevauchement avec les SIEM, DLP et IAM existants
Les investissements existants dans les SIEM, DLP et IAM peuvent retarder de nouveaux contrats lorsque les responsables de la sécurité supposent que leurs outils actuels couvrent les risques internes. L'ENISA a identifié les défis d'intégration technique et de processus comme des obstacles majeurs à l'adoption des services de sécurité gérés. Les plateformes SIEM traditionnelles ont été conçues pour corréler les indicateurs de menaces externes et peuvent produire un excès de faux positifs lorsqu'elles sont appliquées à l'activité comportementale. Les outils DLP se concentrent sur la classification du contenu et les politiques d'exfiltration, tandis que les outils IAM se centrent sur les autorisations d'identité. Aucune de ces approches seule n'identifie de manière cohérente une fréquence d'accès inhabituelle, une mise en scène en dehors des heures de travail ou un comportement changeant autour d'informations sensibles. Le marché des services gérés de gestion des risques internes dépend de la capacité des prestataires à intégrer ces systèmes sans ajouter de fatigue des alertes ni perturber les opérations de sécurité établies.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type de service :
la surveillance est en tête tandis que les services de réponse gagnent en dynamismeLa surveillance et le triage des risques internes gérés représentaient 31,28 % de la part du marché des services gérés de gestion des risques internes en 2026. Le service fournit l'observation continue et l'examen initial des alertes que la plupart des programmes externalisés requièrent. Les organisations commencent souvent par ce travail car les prestataires peuvent établir des références comportementales et valider les alertes avant qu'un cas ne devienne perturbateur. La détection et l'investigation des risques internes gérés ajoute une analyse de cas plus approfondie lorsqu'une alerte suggère un risque crédible. Les services de conseil et de gouvernance soutiennent les organisations qui développent des programmes de risques internes pluriannuels et des structures de responsabilité interne.
La réponse aux incidents internes gérés et le confinement devraient se développer à un CAGR de 19,73 % jusqu'en 2032. Ce schéma indique que les acheteurs vont au-delà de la simple réception d'alertes et souhaitent que les prestataires soutiennent la remédiation active. Les services de réponse peuvent aider à coordonner l'examen des preuves, les actions d'accès et le confinement lors d'un cas en cours. Les évaluations, les exercices de simulation d'attaque et les programmes de formation restent pertinents car ils aident à tester les procédures avant qu'un événement grave ne survienne. DTEX a rapporté une expansion de 101 % en glissement annuel de la valeur des nouveaux contrats annuels en février 2026, ce qui soutient le passage vers des contrats pluriannuels et multi-services.



Par modèle de prestation :
la prestation entièrement gérée prend la tête, la co-gestion s'accélèreLa prestation entièrement gérée représentait 43,39 % de la part des revenus en 2026. Elle transfère les opérations du programme, la surveillance, le triage des alertes et les rapports de routine à un prestataire externe. Fortinet a constaté que 46 % des équipes de risques internes citaient les pénuries de personnel comme un défi principal. Ces contraintes rendent un service entièrement géré particulièrement pertinent pour les organisations qui nécessitent une couverture continue mais ne peuvent pas constituer une grande équipe interne. Les arrangements à la demande et sur retainer servent également des événements spécifiques, tels que les départs de dirigeants et les examens d'accès liés aux fusions.
La prestation co-gérée devrait se développer à un CAGR de 22,61 % jusqu'en 2032. Les grandes entreprises et les institutions financières réglementées conservent souvent la responsabilité d'investigation interne tout en utilisant un partenaire pour ajouter de la capacité et de la technologie. Ce modèle permet aux responsables internes de garder le contrôle des décisions sensibles et des rapports réglementaires. Il leur donne également accès à une analyse spécialisée lorsque le volume de cas ou la portée technique dépasse les ressources internes. L'expansion plus rapide des programmes co-gérés suggère que les fonctions de sécurité sophistiquées recherchent un partenaire plutôt qu'un remplaçant.
Par mode de déploiement :
la centralité du cloud remodèle la prestation de servicesLe déploiement basé sur le cloud représentait 68,58 % de la taille du marché des services gérés de gestion des risques internes en 2026 et devrait se développer à un CAGR de 18,92 % jusqu'en 2032. La surveillance cloud native peut réduire les problèmes d'exhaustivité des données et de synchronisation qui surviennent lorsque les journaux sont exportés depuis de nombreux systèmes distincts. Cela peut améliorer la qualité des signaux comportementaux disponibles pour les analystes. Proofpoint a lancé Data Security Complete en septembre 2025, combinant DLP multicanal, gestion des menaces internes et gestion de la posture de sécurité des données sur les e-mails, le cloud, le web et les terminaux. Sa réduction annoncée des coûts d'administration jusqu'à 58 % illustre également l'orientation opérationnelle des plateformes unifiées orientées cloud.
Le déploiement sur site reste important pour les sous-traitants de la défense, les agences gouvernementales et les opérateurs d'infrastructures critiques qui font face à des exigences de souveraineté des données ou d'environnements classifiés. Ces organisations peuvent être dans l'impossibilité de transmettre des données de télémétrie sensibles à une plateforme cloud. Des configurations hybrides et multicloud émergent également pour les organisations opérant dans des pays avec des règles de résidence des données conflictuelles. Les prestataires doivent rendre les services cloud interopérables avec ces environnements plutôt que de traiter les systèmes sur site comme non pertinents. Le marché des services gérés de gestion des risques internes continuera d'exiger des choix de déploiement correspondant aux limites légales et opérationnelles de chaque client.
Par taille d'organisation :
la domination des grandes entreprises cède la place à l'essor des PMELes grandes entreprises représentaient 71,54 % de la part des revenus en 2026. Elles font généralement face à des environnements d'accès complexes, à une exposition réglementaire substantielle et à une plus grande capacité à soutenir des accords de service pluriannuels. Leurs programmes doivent souvent prendre en compte de grands effectifs, des tiers, des applications cloud et de la propriété intellectuelle sensible. Les grandes organisations ont également plus de parties prenantes internes impliquées dans les décisions de confidentialité, de ressources humaines, juridiques et de sécurité. Cela peut favoriser les prestataires qui offrent une gouvernance structurée aux côtés de la surveillance technique.
Les PME devraient se développer à un CAGR de 21,82 % jusqu'en 2032 à mesure que la tarification basée sur la consommation rend les services gérés plus accessibles. OpenText a constaté que 71 % des PME préféraient des offres intégrées de prévention, de détection et de réponse.[3] L'accès étendu des employés dans les petites organisations peut rendre la perte d'informations clients ou de propriété intellectuelle plus conséquente. Une étude de 2026 a révélé que la synchronisation des processus de départ RH et informatique réduisait les fenêtres d'exposition aux données d'au moins 72 % par rapport aux processus séquentiels. Le marché des services gérés de gestion des risques internes a de la marge pour servir ce groupe avec des offres ciblées de départ, de surveillance et de réponse aux incidents.

Par secteur d'utilisation finale :
le BFSI ancre la demande tandis que la santé surpasseLe BFSI représentait 26,69 % de la part du marché des services gérés de gestion des risques internes en 2026. Les institutions financières gèrent des informations financières et personnelles de grande valeur, ce qui augmente le coût des abus et le besoin de preuves claires de surveillance. DORA renforce davantage le cas des programmes de résilience opérationnelle documentés pour les entités financières européennes. Nordic Financial CERT a documenté des tentatives de recrutement criminel visant des employés financiers nordiques, mettant l'accent sur les voies d'embauche et de provisionnement des accès.[4] La surveillance du conseil d'administration et les conditions de cyberassurance peuvent renforcer cette exigence.
Le secteur de la santé et des sciences de la vie devrait se développer à un CAGR de 18,54 % jusqu'en 2032. IBM X-Force a rapporté que plus de 70 % des violations dans le secteur de la santé qu'il a analysées étaient associées à une activité interne. L'accord BayCare a fourni un exemple récent d'application impliquant un accès non autorisé aux dossiers de patients. Cela attire davantage l'attention sur l'accès des effectifs, la protection des données des patients et la preuve que les mesures de protection sont maintenues. L'informatique et les télécommunications, le gouvernement et le secteur public, la fabrication industrielle, et le commerce de détail et le commerce électronique représentent une demande supplémentaire.
Analyse géographique
Marché des services gérés de gestion des risques internes en Amérique du Nord
L'Amérique du Nord représentait 41,64 % de la taille du marché des services gérés de gestion des risques internes en 2026. La région dispose de budgets de sécurité d'entreprise matures, d'un large écosystème de fournisseurs de services gérés et d'orientations établies en matière de risques internes. Le guide de la CISA de septembre 2026 a reconnu que le travail hybride et la manipulation assistée par l'IA ont modifié l'environnement des menaces internes. Les sous-traitants fédéraux et les opérateurs d'infrastructures critiques peuvent utiliser ces orientations, tandis que les critères d'assurance américains peuvent renforcer les contrôles documentés de surveillance et de gestion des accès. Le Canada et le Mexique contribuent à une demande supplémentaire, bien que la pénétration des services gérés y soit inférieure à celle des États-Unis.
Marché des services gérés de gestion des risques internes en Europe et en Amérique du Sud
L'Europe présente un profil de demande différent, car les besoins de conformité s'exercent parallèlement aux contraintes liées à la vie privée et aux comités d'entreprise. DORA, NIS2 et la mise en œuvre nationale de la loi européenne sur l'IA soutiennent les achats parmi les entités financières, les opérateurs d'infrastructures critiques et les entreprises technologiques. Le renforcement de la supervision DORA en France à partir de janvier 2026 accroît la demande de pistes d'audit probantes, tandis que le modèle des comités d'entreprise en Allemagne peut allonger les cycles de vente. L'Amérique du Sud en est à un stade plus précoce, où la LGPD brésilienne et la modernisation réglementaire en Argentine et au Chili soutiennent la demande initiale des services financiers et des organisations gouvernementales. Les contraintes budgétaires et infrastructurelles limitent encore la sophistication des programmes à court terme.
Marché des services gérés de gestion des risques internes en Asie-Pacifique et au Moyen-Orient et Afrique
L'Asie-Pacifique devrait se développer à un CAGR de 21,86 % jusqu'en 2032, soit le rythme régional le plus rapide du marché des services gérés de gestion des risques internes. La transformation numérique, l'adoption de l'IA générative et l'émergence de règles sectorielles spécifiques soutiennent cette dynamique. Le secteur des services de sécurité gérés au Japon a progressé de 15,5 % au cours de l'exercice fiscal 2024 et de 13,6 % au cours de l'exercice fiscal 2025, avec une forte activité dans les domaines de la sécurité des identités, du SIEM, du CASB, du SASE, du SWG, de l'EDR et du XDR. L'Inde bénéficie d'une forte opportunité grâce à l'expansion du fintech et aux exigences de cybersécurité de la Reserve Bank of India, tandis que le Moyen-Orient profite des programmes Vision 2030 et que l'Afrique est portée par l'Afrique du Sud et le Nigéria.
Paysage concurrentiel
Concentration du Marché
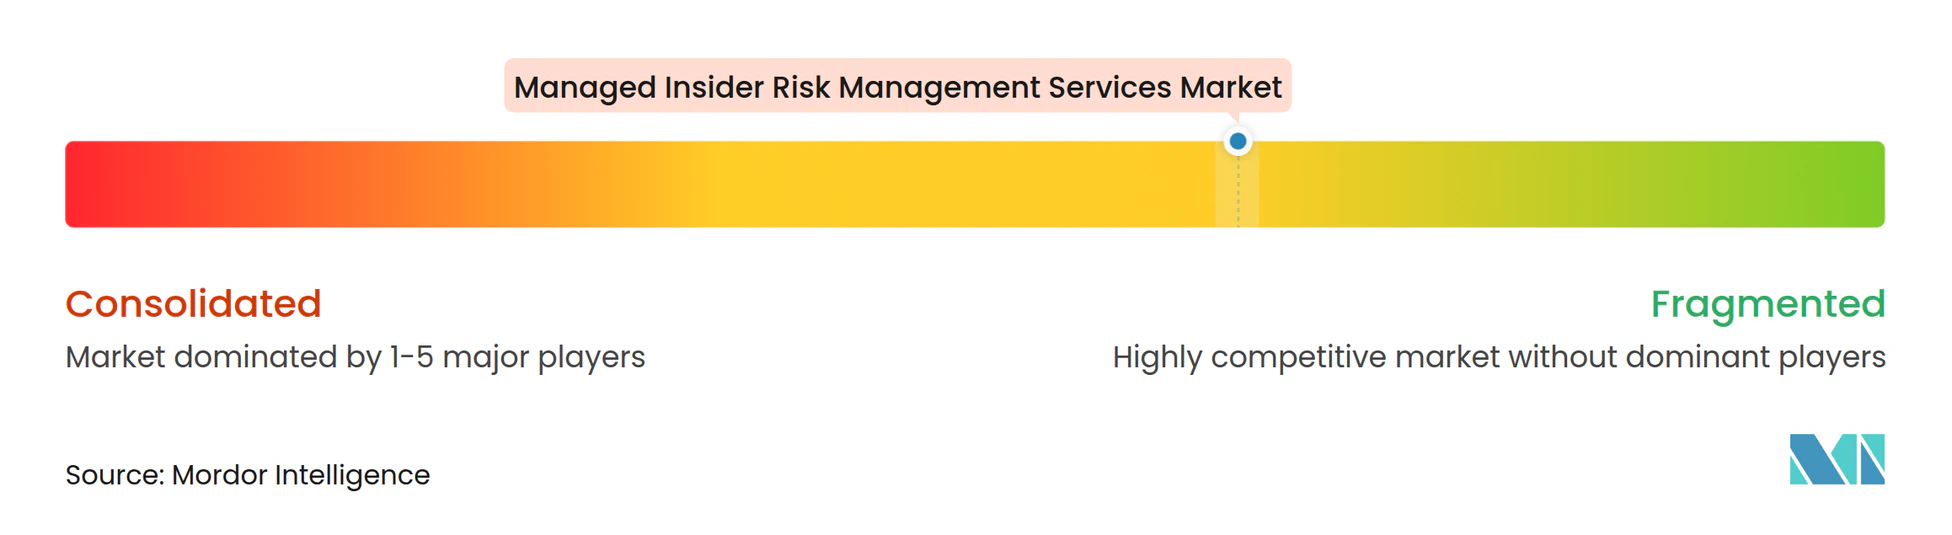
Le marché des services gérés de gestion des risques internes présente un groupe de tête modérément fragmenté. IBM, Accenture, NTT DATA et Deloitte proposent de larges engagements de services gérés pouvant regrouper les besoins en risques internes avec des opérations de sécurité plus larges. DTEX Systems, Securonix, Varonis et Cyberhaven se distinguent par l'analyse comportementale et des capacités de détection spécialisées. Les prestataires cherchent à combiner les enregistrements d'identité, de données, comportementaux et de terminaux dans des environnements d'exploitation partagés. Le marché des services gérés de gestion des risques internes élève le niveau d'exigence pour les fournisseurs qui se concentrent uniquement sur une seule source de données.
Accenture a collaboré avec Microsoft en mars 2026 pour ajouter des capacités d'IA agentique à sa plateforme Adaptive MxDR, notamment Microsoft Sentinel, Microsoft Defender for Endpoint et Security Copilot. CrowdStrike et IBM ont élargi leur collaboration en mars 2026 en intégrant Charlotte AI avec la machine d'opérations de menaces autonomes d'IBM et en étendant Falcon aux services de détection et de réponse aux menaces gérés par IBM Consulting. Le marché des services gérés de gestion des risques internes nécessite des investigations plus rapides et une réponse coordonnée à mesure que les charges de travail deviennent plus automatisées. Proofpoint a étendu les investigations assistées par l'IA à Microsoft 365 en septembre 2026, en se concentrant sur la visibilité des activités liées à l'IA. Le marché des services gérés de gestion des risques internes devient plus concurrentiel à mesure que les prestataires étendent leur couverture à la collaboration cloud, aux terminaux et aux systèmes d'identité.
Il reste de la place sur le marché intermédiaire et dans les programmes sectoriels spécifiques pour la santé, la fabrication industrielle et les sous-traitants gouvernementaux, car ces clients ont souvent besoin de classifications de données et de processus opérationnels que les offres de services génériques ne couvrent pas. DTEX a reçu le brevet américain n° 12 423 428 en 2025 pour une méthode et un système permettant de déduire la sensibilité des documents. Le marché des services gérés de gestion des risques internes dépend de l'intégration opérationnelle, de l'adéquation sectorielle et de la capacité à gérer les risques liés aux données d'IA. Les prestataires qui répondent aux attentes en matière de confidentialité tout en offrant un soutien à la réponse significatif peuvent renforcer leur position auprès des acheteurs d'entreprises complexes.
Leaders du secteur des services gérés de gestion des risques internes
-
IBM Corporation
-
Accenture plc
-
NTT DATA Corporation
-
Deloitte Touche Tohmatsu Limited
-
Optiv Security Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des services gérés de gestion des risques internes Entreprises couvertes dans ce rapport
- IBM Corporation
- Accenture plc
- NTT DATA Corporation
- Deloitte Touche Tohmatsu Limited
- Optiv Security Inc.
- eSentire, Inc.
- Secureworks Corp.
- LevelBlue, Inc.
- Orange Cyberdefense International
- Sophos Limited
- CrowdStrike Holdings, Inc.
- Microsoft Corporation
- Proofpoint, Inc.
- Forcepoint LLC
- DTEX Systems, Inc.
- Varonis Systems, Inc.
- Netskope, Inc.
- Securonix, Inc.
- Palo Alto Networks, Inc.
- Cyberhaven, Inc.
Développements industriels récents dans Marché des services gérés de gestion des risques internes
- Août 2026 : Accenture a accepté d'acquérir CyberXC, un prestataire de services de cybersécurité, le 14 août 2026, dans le cadre de la plus grande acquisition en cybersécurité d'Accenture à ce jour, conçue pour renforcer sa présence en cybersécurité en Asie-Pacifique, sous réserve des approbations réglementaires habituelles.
- Mars 2026 : CrowdStrike et IBM ont annoncé une expansion de leur collaboration stratégique lors de la conférence RSA 2026 le 25 mars 2026, intégrant CrowdStrike Charlotte AI avec la machine d'opérations de menaces autonomes d'IBM, ATOM, pour des investigations et un confinement à la vitesse machine, et étendant la plateforme Falcon aux services mondiaux de détection et de réponse aux menaces gérés d'IBM Consulting.
- Mars 2026 : Accenture a collaboré avec Microsoft le 19 mars 2026 pour introduire des capacités d'IA agentique dans sa plateforme Adaptive MxDR, intégrant Microsoft Sentinel, Microsoft Defender for Endpoint et Security Copilot pour améliorer la visibilité des menaces internes et des cybermenaces plus larges dans les environnements hybrides.
- Septembre 2025 : Proofpoint a lancé Data Security Complete le 23 septembre 2025, une plateforme unifiée intégrant DLP multicanal, gestion des menaces internes, ITM, et gestion de la posture de sécurité des données, DSPM, sur les e-mails, le cloud, le web et les terminaux, avec des réductions annoncées des coûts d'administration allant jusqu'à 58 %.
Périmètre du rapport mondial sur le marché des services gérés de gestion des risques internes
Les services gérés de gestion des risques internes sont des solutions externalisées qui aident les organisations à identifier, enquêter et atténuer les risques émanant d'employés, de sous-traitants, de partenaires ou d'autres initiés de confiance, qu'ils soient intentionnels, négligents ou accidentels. Les activités typiques comprennent la surveillance des comportements à risque, la détection des fuites de données et des violations de politique, le soutien aux enquêtes et la coordination de la réponse tout en équilibrant les besoins de sécurité, de confidentialité et de conformité.
Le rapport sur le marché des services gérés de gestion des risques internes est segmenté par type de service (surveillance et triage des risques internes gérés, détection et investigation des risques internes gérés, réponse aux incidents internes gérés et confinement, conseil et gouvernance du programme de risques internes, évaluations des risques internes, exercices et simulation d'attaque, et formation aux risques internes et habilitation des effectifs), modèle de prestation (entièrement géré, co-géré, à la demande et sur retainer, et hybride géré), mode de déploiement (basé sur le cloud, sur site, et hybride et multicloud), taille d'organisation (grandes entreprises et petites et moyennes entreprises), secteur d'utilisation finale (banque, services financiers et assurance (BFSI), informatique et télécommunications, santé et sciences de la vie, gouvernement et secteur public, fabrication industrielle, commerce de détail et commerce électronique, et autres secteurs d'utilisation finale) et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Surveillance et triage des risques internes gérés |
| Détection et investigation des risques internes gérés |
| Réponse aux incidents internes gérés et confinement |
| Conseil et gouvernance du programme de risques internes |
| Évaluations des risques internes, exercices et simulation d'attaque |
| Formation aux risques internes et habilitation des effectifs |
| Entièrement géré |
| Co-géré |
| À la demande et sur retainer |
| Hybride géré |
| Basé sur le cloud |
| Sur site |
| Hybride et multicloud |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Banque, services financiers et assurance (BFSI) |
| Informatique et télécommunications |
| Santé et sciences de la vie |
| Gouvernement et secteur public |
| Fabrication industrielle |
| Commerce de détail et commerce électronique |
| Autres secteurs d'utilisation finale |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Chili | |
| Reste de l'Amérique du Sud | |
| Europe | Royaume-Uni |
| Allemagne | |
| France | |
| Italie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique |
| Par type de service | Surveillance et triage des risques internes gérés | |
| Détection et investigation des risques internes gérés | ||
| Réponse aux incidents internes gérés et confinement | ||
| Conseil et gouvernance du programme de risques internes | ||
| Évaluations des risques internes, exercices et simulation d'attaque | ||
| Formation aux risques internes et habilitation des effectifs | ||
| Par modèle de prestation | Entièrement géré | |
| Co-géré | ||
| À la demande et sur retainer | ||
| Hybride géré | ||
| Par mode de déploiement | Basé sur le cloud | |
| Sur site | ||
| Hybride et multicloud | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'utilisation finale | Banque, services financiers et assurance (BFSI) | |
| Informatique et télécommunications | ||
| Santé et sciences de la vie | ||
| Gouvernement et secteur public | ||
| Fabrication industrielle | ||
| Commerce de détail et commerce électronique | ||
| Autres secteurs d'utilisation finale | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Chili | ||
| Reste de l'Amérique du Sud | ||
| Europe | Royaume-Uni | |
| Allemagne | ||
| France | ||
| Italie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services gérés de gestion des risques internes ?
La taille du marché des services gérés de gestion des risques internes était évaluée à 1,46 milliard USD en 2026 et devrait croître de 1,79 milliard USD en 2027 pour atteindre 4,12 milliards USD d'ici 2032, à un CAGR de 18,14 % durant la période de prévision (2027-2032).
Quel type de service est en tête des services gérés de gestion des risques internes ?
La surveillance et le triage des risques internes gérés sont en tête avec une part de 31,28 % en 2026, reflétant le besoin d'une surveillance comportementale continue et d'un examen des alertes.
Quel modèle de prestation se développe le plus rapidement ?
La prestation co-gérée devrait se développer à un CAGR de 22,61 % jusqu'en 2032 car les organisations réglementées souhaitent souvent une capacité externe tout en conservant la responsabilité interne.
Pourquoi le déploiement cloud est-il important pour les programmes de risques internes ?
Le déploiement basé sur le cloud représentait 68,58 % en 2026 car les données métier essentielles et l'activité des utilisateurs résident de plus en plus dans les applications cloud et SaaS.
Quel secteur d'utilisation finale détient la plus grande part ?
Le BFSI détenait 26,69 % en 2026 car les organisations financières font face à des risques liés aux données de grande valeur et à des exigences réglementaires étendues.
Quelle région présente la projection d'expansion la plus rapide ?
L'Asie-Pacifique devrait se développer à un CAGR de 21,86 % jusqu'en 2032, soutenue par la transformation numérique, l'adoption de l'IA générative et l'évolution des règles sectorielles spécifiques.