
Taille et part du marché des services gérés de gestion des expositions
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 3.69 Milliards de dollars |
| Taille du Marché (2032) | 7.83 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 16.24 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services gérés de gestion des expositions par Mordor Intelligence
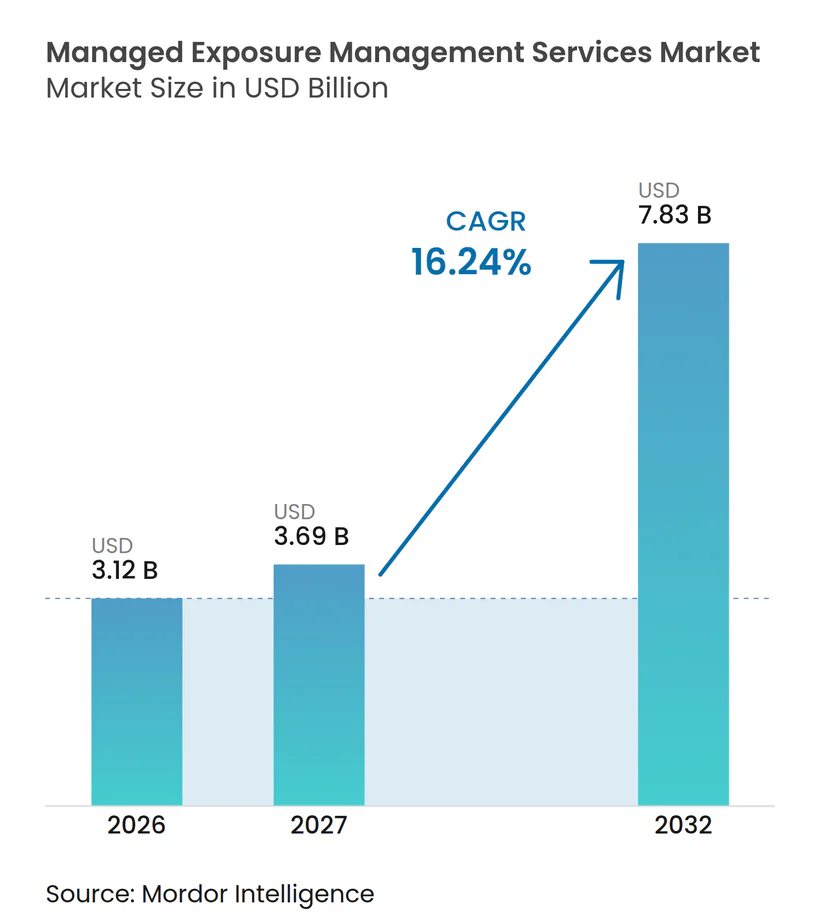
La taille du marché des services gérés de gestion des expositions devrait s'étendre de 3,12 milliards USD en 2026 à 3,69 milliards USD en 2027, puis à 7,83 milliards USD d'ici 2032, enregistrant un CAGR de 16,24 % de 2027 à 2032. Le marché évolue des révisions annuelles de sécurité vers des programmes gérés par des prestataires qui identifient, hiérarchisent et vérifient les expositions dans un environnement numérique en constante évolution. L'utilisation plus large du cloud, davantage de connexions SaaS et des environnements hybrides complexes rendent les inventaires d'actifs statiques moins utiles pour de nombreuses entreprises. Les acheteurs ont également besoin de preuves documentées de contrôles de sécurité continus à des fins d'assurance, de conformité réglementaire et de gouvernance interne. Les prestataires répondent en combinant des flux de travail de découverte, de hiérarchisation et de remédiation avec des services de conseil, tandis que les éditeurs de plateformes exercent une pression sur les prix par le biais d'offres groupées. Le marché des services gérés de gestion des expositions favorise donc les prestataires capables de relier les résultats de sécurité à une remédiation pratique au sein des outils existants d'un client.
Points clés du rapport
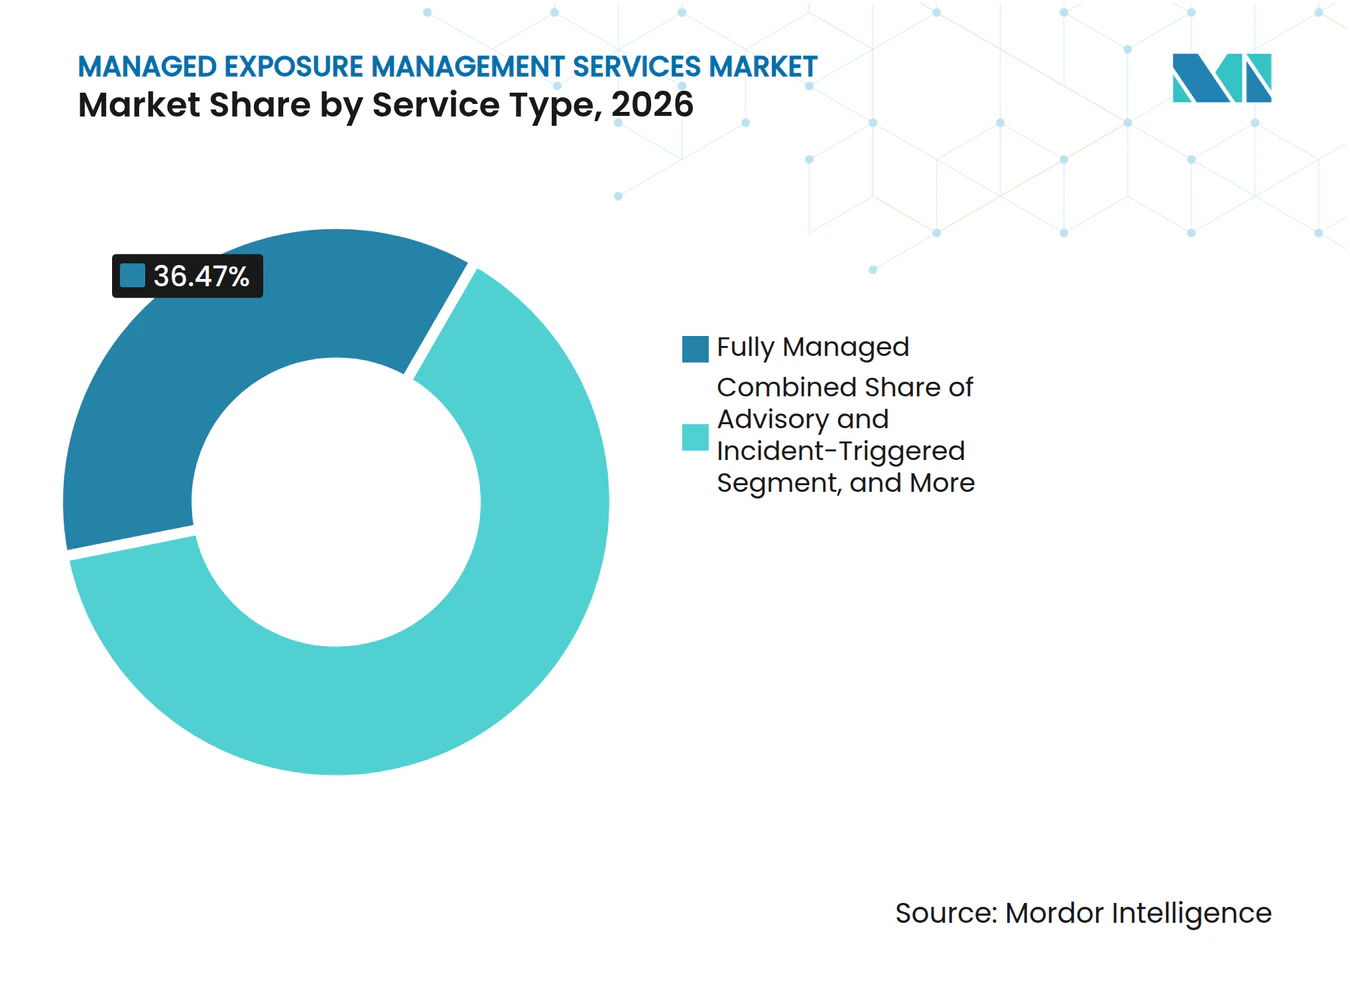
- Par type de service, les services entièrement gérés détenaient 36,47 % de la part du marché des services gérés de gestion des expositions en 2026, tandis que les services co-gérés devraient se développer à un CAGR de 17,53 % jusqu'en 2032.
- Par application, la gestion des vulnérabilités et des expositions représentait 31,83 % de la taille du marché des services gérés de gestion des expositions en 2026, tandis que l'orchestration et la vérification de la remédiation devrait croître à un CAGR de 16,82 % jusqu'en 2032.
- Par modèle de déploiement, le déploiement basé sur le cloud détenait 62,17 % de la part de marché en 2026, tandis que le déploiement hybride devrait croître à un CAGR de 17,03 % jusqu'en 2032.
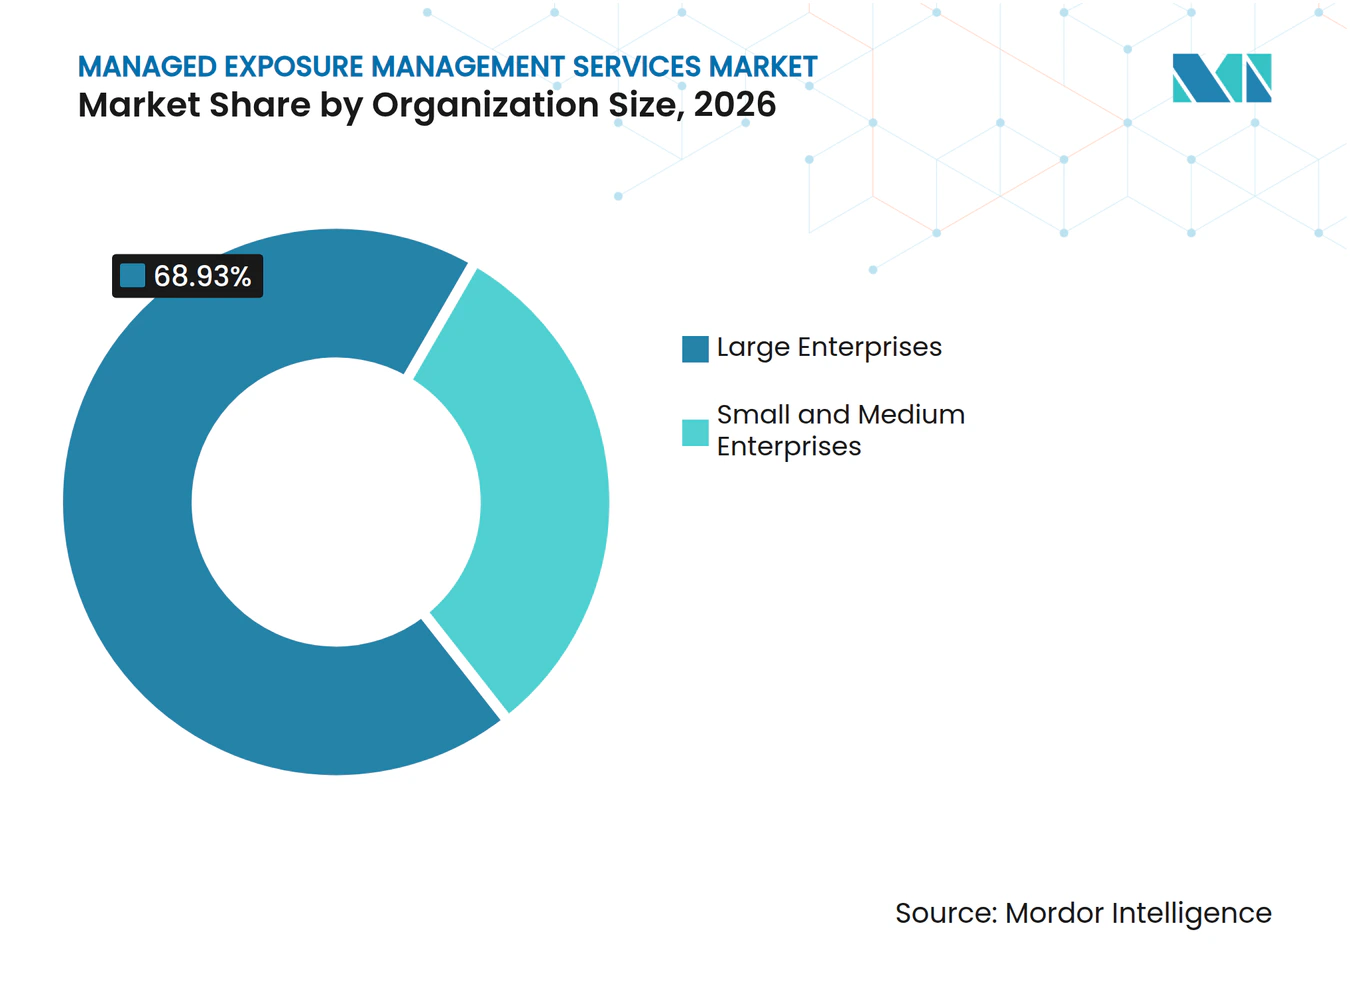
- Par taille d'organisation, les grandes entreprises détenaient 68,93 % de la part de marché en 2026, tandis que les petites et moyennes entreprises devraient se développer à un CAGR de 17,26 % jusqu'en 2032.
- Par secteur d'utilisation final, le BFSI représentait 24,63 % de la part de marché en 2026, tandis que le secteur de la santé devrait progresser à un CAGR de 17,43 % jusqu'en 2032.
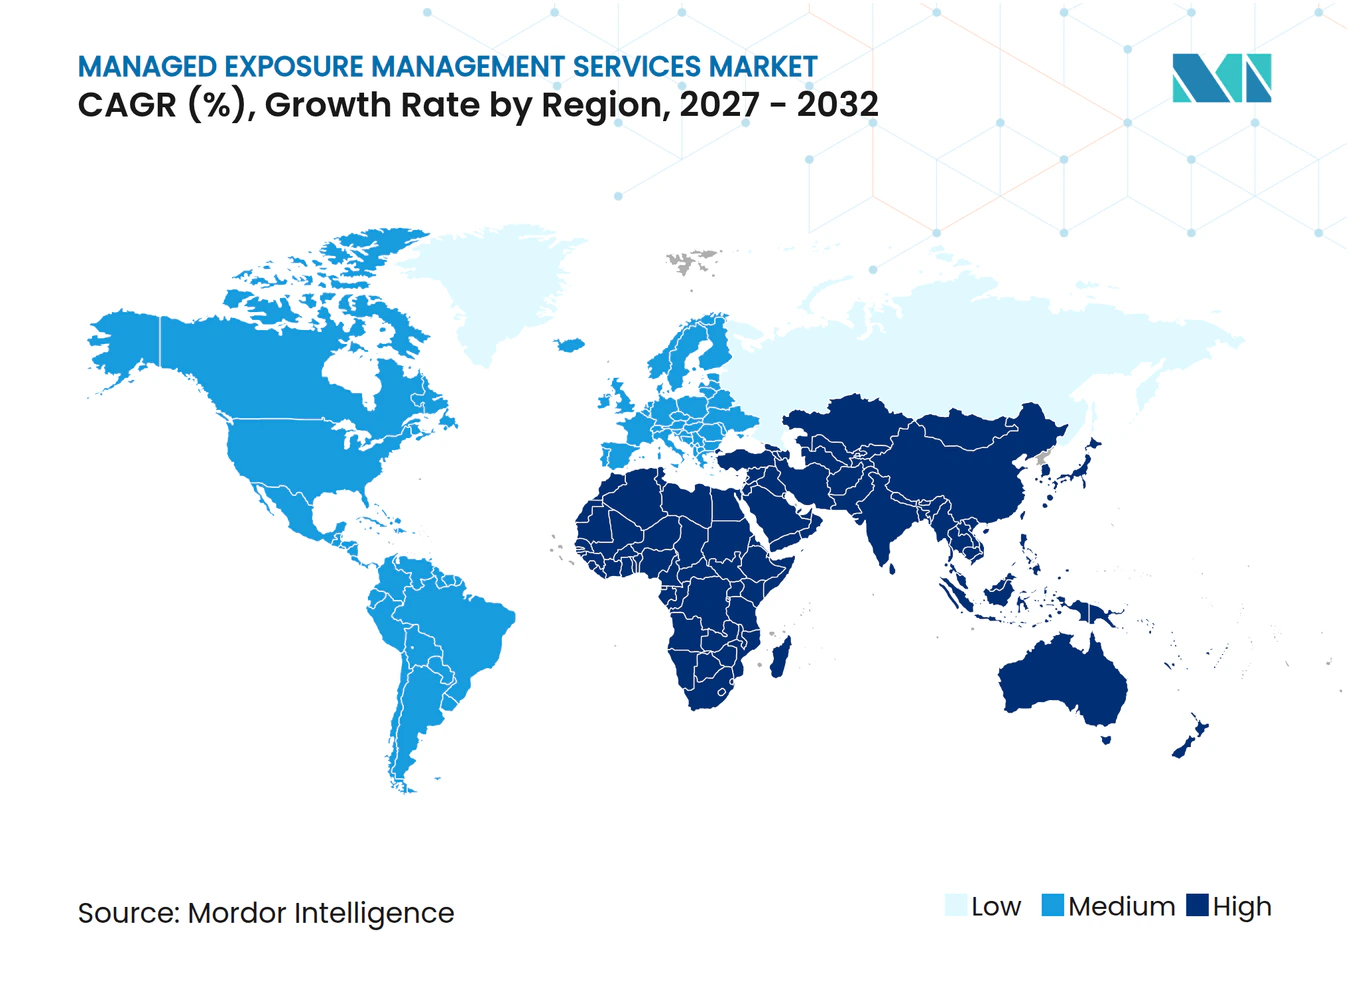
- Par géographie, l'Amérique du Nord détenait 40,27 % des revenus mondiaux en 2026, tandis que l'Asie-Pacifique devrait croître à un CAGR de 17,32 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et perspectives du marché mondial des services gérés de gestion des expositions
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Escalade des cyberattaques et exploitation des actifs exposés sur Internet | +3.5% | Mondial, avec une pression concentrée en Amérique du Nord, en Europe et en Asie-Pacifique | Court terme (≤ 2 ans) |
| Expansion des empreintes numériques cloud, SaaS et hybrides | +3.2% | Mondial, plus prononcé en Amérique du Nord, en Europe occidentale et dans les centres urbains d'Asie-Pacifique | Moyen terme (2-4 ans) |
| Pénurie de compétences en cybersécurité et demande d'externalisation | +2.8% | Mondial, plus aigu en Amérique du Nord, en Australie, au Royaume-Uni et en Inde | Moyen terme (2-4 ans) |
| Demande réglementaire de preuves continues d'exposition | +2.5% | Europe, Amérique du Nord, Asie-Pacifique, avec des répercussions au Moyen-Orient | Moyen terme (2-4 ans) |
| Exigences des assurances cyber et des contrats en matière de preuves d'exposition | +1.8% | Amérique du Nord et Europe, avec une pertinence émergente en Asie-Pacifique | Court terme (≤ 2 ans) |
| Héritage d'expositions issues de fusions, acquisitions et connexions avec des tiers | +1.4% | Mondial, avec une concentration en Amérique du Nord et en Europe | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Escalade des cyberattaques et exploitation des actifs exposés sur Internet
Les actifs exposés sur Internet restent un point d'entrée courant pour les acteurs malveillants, ce qui accroît la valeur de la découverte externe continue pour les organisations qui ne peuvent pas s'appuyer sur un inventaire fixe. La CISA demande aux agences civiles fédérales de procéder régulièrement à des analyses de vulnérabilités avec authentification et de maintenir des processus d'identification et de hiérarchisation des actifs accessibles sur Internet. Le marché des services gérés de gestion des expositions bénéficie lorsque les entreprises appliquent des attentes similaires à leur inventaire d'actifs externes et exigent un processus continu plutôt qu'un exercice technique isolé. La surveillance continue menée par les prestataires peut identifier des actifs non visibles par les équipes internes, attribuer la responsabilité de l'exposition et permettre aux équipes de sécurité de se concentrer sur la remédiation.
Expansion des empreintes numériques cloud, SaaS et hybrides
Les opérations hybrides et multi-cloud élargissent l'environnement que les équipes de sécurité doivent surveiller, souvent auprès de différents prestataires, identités et groupes opérationnels. Fortinet a rapporté que 88 % des organisations opéraient dans des environnements hybrides ou multi-cloud en 2026, contre 82 % l'année précédente. Le même rapport a révélé que 81 % s'appuyaient sur 2 fournisseurs cloud ou plus pour les charges de travail critiques, et 29 % en utilisaient plus de 3, augmentant ainsi le nombre de paramètres et de connexions nécessitant une révision. La Cloud Security Alliance a constaté que 55 % des employés adoptaient des outils SaaS sans implication de la sécurité, tandis que 56 % exprimaient des inquiétudes concernant un accès API excessif.[1] Ces conditions font vieillir rapidement les inventaires construits par des analyses périodiques, rendant plus difficile pour les équipes internes d'établir une vue complète des risques. Le marché des services gérés de gestion des expositions gagne en demande parce que la découverte continue peut suivre les changements dans les configurations cloud, l'utilisation des SaaS, les identités et les services exposés en externe via un seul processus géré.
Pénurie de compétences en cybersécurité et demande d'externalisation
Le déficit de compétences en cybersécurité influence la façon dont les acheteurs choisissent entre les opérations internes et les services gérés, en particulier lorsque la gestion des expositions requiert à la fois une expertise technique approfondie et une coordination interfonctionnelle. L'ISC2 a rapporté que 95 % des organisations avaient besoin d'au moins 1 compétence en cybersécurité en 2025. Le besoin ne se limite pas aux niveaux d'effectifs ; les organisations ont également besoin de praticiens capables de hiérarchiser les résultats, d'évaluer la pertinence pour l'activité et de gérer la remédiation entre les équipes. Le marché des services gérés de gestion des expositions donne aux acheteurs accès à une capacité spécialisée partagée sans avoir à construire une fonction complète de gestion des expositions en interne pour chaque heure de la journée. Les prestataires gérés peuvent également répartir le coût du triage des alertes et des outils d'investigation initiale entre plusieurs clients, améliorant ainsi l'économie de la prestation de services continus. Cette structure peut être particulièrement pertinente pour les organisations qui ont besoin d'une couverture continue mais ne peuvent pas maintenir une grande équipe interne ou développer chaque spécialité requise en interne.
Demande réglementaire de preuves continues d'exposition
La réglementation devient une considération directe dans les décisions d'achat pour les institutions financières, les opérateurs d'infrastructures critiques et les sociétés cotées qui doivent démontrer une gestion cohérente des cyber-risques. La loi européenne sur la résilience opérationnelle numérique (DORA) est entrée en vigueur le 17 janvier 2025 et exige des entités financières concernées qu'elles maintiennent des dispositifs de gestion des risques liés aux technologies de l'information et de la communication (TIC) et testent leur résilience opérationnelle numérique. NIS2 établit des obligations de gestion des risques de cybersécurité et de signalement pour les entités essentielles dans les secteurs critiques. Aux États-Unis, la règle de la SEC exige des sociétés cotées qu'elles divulguent les incidents de cybersécurité significatifs et décrivent leurs processus d'évaluation et de gestion des cyber-risques. Ces obligations accroissent l'importance des enregistrements montrant comment les expositions ont été identifiées, attribuées, traitées et surveillées dans le temps par des personnes responsables. Le marché des services gérés de gestion des expositions est soutenu lorsque les prestataires peuvent fournir des rapports et des preuves opérationnelles en complément de la surveillance technique, plutôt que de laisser le client assembler des preuves à partir de systèmes distincts.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Friction d'intégration entre les chaînes d'outils de sécurité et d'informatique | -3.0% | Mondial, plus sévère dans les grandes entreprises disposant de parcs d'outils hétérogènes en Amérique du Nord et en Europe | Moyen terme (2-4 ans) |
| Complexité élevée de mise en œuvre et charge de coûts spécialisés | -2.5% | Mondial, plus prononcé dans les marchés émergents, les segments de marché intermédiaire et les régions à faible densité de MSSP | Moyen terme (2-4 ans) |
| Contraintes de résidence des données, d'autorisation et d'analyse sécurisée | -1.8% | Europe, Asie-Pacifique, Moyen-Orient et organisations gouvernementales et de défense à l'échelle mondiale | Long terme (≥ 4 ans) |
| Propriété des actifs peu claire et responsabilité de la remédiation | -1.5% | Mondial, plus aigu dans les grandes entreprises décentralisées | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Friction d'intégration entre les chaînes d'outils de sécurité et d'informatique
L'intégration constitue un obstacle pratique car la gestion des expositions doit connecter la découverte, la hiérarchisation et la remédiation entre des systèmes de sécurité et d'informatique distincts qui ont souvent des structures de données et des processus différents. Les grandes entreprises commencent rarement avec un environnement propre, de sorte que les prestataires doivent travailler avec des noms d'actifs variés, des flux de travail, des règles d'escalade et différentes équipes qui n'utilisent pas nécessairement les mêmes systèmes. Le transfert des équipes de sécurité vers les opérations informatiques et les propriétaires d'applications peut retarder la remédiation même lorsqu'un risque est identifié rapidement et techniquement compris. Ces exigences peuvent prolonger l'intégration, mobiliser les ressources techniques des acheteurs et rendre la démonstration de valeur précoce plus difficile.
Complexité élevée de mise en œuvre et charge de coûts spécialisés
Le coût d'un programme d'exposition géré va au-delà d'un abonnement à un service, car les acheteurs doivent préparer l'environnement et maintenir le modèle opérationnel après le lancement. Les acheteurs doivent également tenir compte du cadrage, de l'étalonnage de la découverte, de la conception des flux de travail de remédiation, de l'implication continue des analystes et du temps que les équipes internes consacrent à fournir le contexte des actifs. Censinet a rapporté que les organisations de santé allouaient généralement 4 % à 7 % de leurs budgets informatiques à la cybersécurité, contre 15 % dans les services financiers. Cette différence peut limiter l'adoption même lorsque les organisations de santé reconnaissent leur exposition et souhaitent une surveillance plus cohérente. Les systèmes hérités peuvent créer davantage de travail car certains environnements nécessitent des agents de découverte sur site, une configuration spécialisée et une coordination avec les équipes responsables des applications ou des appareils vieillissants. Les prestataires ont également besoin d'une expertise sectorielle démontrée, notamment dans les domaines de la santé, des services financiers et du gouvernement, ce qui peut allonger les évaluations des acheteurs et les délais de mise en œuvre.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type de service : les modèles co-gérés élargissent le contrôle des acheteurs
Les services entièrement gérés détenaient 36,47 % de la part du marché des services gérés de gestion des expositions en 2026. Cette position reflète la demande des acheteurs pour un prestataire qui assume la responsabilité de la découverte, de la hiérarchisation, de la coordination de la remédiation et de la validation de la remédiation au sein d'un seul modèle opérationnel. Les grandes organisations réglementées préfèrent souvent ce modèle car il réduit la charge opérationnelle des équipes de sécurité internes, qui devraient autrement faire fonctionner des scanners, interpréter les résultats et coordonner le travail entre plusieurs responsables. Il peut également créer un enregistrement documenté de l'activité de sécurité continue pour les audits, les assurances et les révisions de supervision des dirigeants, plutôt que de laisser un acheteur avec des résultats techniques distincts provenant d'outils déconnectés. Le secteur des services gérés de gestion des expositions utilise ce modèle, où les clients ont besoin d'un soutien opérationnel large, d'une responsabilité de service claire et d'un processus cohérent pour escalader les expositions nécessitant une action.
Les services co-gérés devraient croître à un CAGR de 17,53 % de 2027 à 2032. Ces services permettent aux acheteurs de conserver l'autorité sur les décisions de remédiation tout en externalisant la découverte, l'analyse et la hiérarchisation, ainsi que l'effort opérationnel récurrent de maintien à jour des données d'exposition. Cette approche convient aux entreprises qui ont développé une gouvernance interne plus solide et comprennent leurs priorités commerciales, mais ne souhaitent pas grer chaque processus technique ou maintenir une couverture spécialisée en permanence. Les offres de surveillance uniquement et de conseil et déclenchement par incident répondent à des besoins plus limités, notamment le renouvellement des assurances, la diligence raisonnable lors d'acquisitions, les audits réglementaires et le soutien ciblé après un événement significatif. À mesure que l'automatisation réduit le coût de la découverte continue, les prestataires pourraient être contraints de distinguer la surveillance de base de la coordination de remédiation plus précieuse, de la collecte de preuves et du travail de conseil.



Par application : la vérification de la remédiation devient plus importante
La gestion des vulnérabilités et des expositions représentait 31,83 % de la taille du marché des services gérés de gestion des expositions en 2026. Le segment repose sur l'analyse et la hiérarchisation continues des actifs d'entreprise, y compris les services externes, les ressources cloud et les systèmes connus qui constituent l'environnement numérique d'une organisation. Les acheteurs attendent de plus en plus une analyse des résultats plutôt qu'un grand volume de résultats bruts de scanners, car les équipes techniques ont besoin d'un ordre de travail praticable pour traiter les risques. La gestion des risques et de la conformité, le renseignement sur les menaces et la protection contre les risques numériques étendent le programme de vulnérabilités de base en reliant les informations sur les expositions à des besoins opérationnels et de gouvernance plus larges. La découverte d'actifs et l'inventaire soutiennent également chaque application, car les organisations ne peuvent pas protéger les services absents de leurs enregistrements ou sans propriétaire désigné.
L'orchestration et la vérification de la remédiation devraient se développer à un CAGR de 16,82 % de 2027 à 2032. Sa croissance montre que les acheteurs ont besoin de la confirmation que la remédiation a eu lieu, qu'elle a été attribuée à la bonne équipe et que l'action a résolu l'exposition. Ce travail relie les opérations de sécurité aux opérations informatiques, où les tâches de remédiation sont accomplies et où des retards peuvent survenir en raison de priorités commerciales concurrentes ou de responsabilités peu claires. Accenture et CrowdStrike ont déclaré en mars 2025 que leur collaboration pourrait permettre jusqu'à 15 % d'optimisation des coûts dans les flux de travail de gestion des vulnérabilités grâce à une visibilité consolidée des expositions et à une analyse des chemins d'attaque.[2] Le secteur des services gérés de gestion des expositions accorde donc une valeur croissante aux services qui comblent l'écart entre un problème détecté, une réponse planifiée et une résolution vérifiée.
Par modèle de déploiement : les architectures hybrides répondent aux contraintes de données
Le déploiement basé sur le cloud représentait 62,17 % de la part du marché des services gérés de gestion des expositions en 2026. La livraison cloud prend en charge la découverte externe continue dans les environnements multi-cloud et permet aux prestataires de mettre à jour le contenu de détection sans modifications importantes côté client, réduisant ainsi le besoin de cycles de mise à jour distincts pour chaque client. Elle s'inscrit également dans le mouvement plus large vers des opérations de sécurité en mode logiciel-en-tant-que-service, où les équipes ont besoin de rapports accessibles et de flux de travail partagés entre les sites. Les services basés sur le cloud sont utiles lorsque les clients ont besoin d'évolutivité pour des actifs, des emplacements et des services connectés en constante évolution qui peuvent ne pas être présents lors d'une révision interne traditionnelle. Cependant, tous les clients ne peuvent pas déplacer des données de sécurité brutes en dehors de leur propre environnement, en particulier lorsque des exigences légales, contractuelles ou gouvernementales restreignent le traitement des données.
Le déploiement hybride devrait croître à un CAGR de 17,03 % de 2027 à 2032. Le modèle combine la collecte de données locale avec des analyses basées sur le cloud et la gestion des flux de travail, permettant aux prestataires d'appliquer une analyse centralisée tout en préservant un contrôle plus étroit sur les informations sensibles. Il peut aider les organisations à conserver les données sensibles dans leur environnement tout en utilisant les analyses, les rapports et la coordination de remédiation opérés par le prestataire. Les agences gouvernementales, les sous-traitants de la défense et les institutions financières peuvent favoriser ce modèle lorsque les règles de résidence des données sont strictes ou que la politique interne limite les transferts de données externes.
Par taille d'organisation : la livraison par abonnement élargit l'accès des PME
Les grandes entreprises détenaient 68,93 % de la part de marché en 2026. Leur taille, leur base d'actifs plus large, leurs obligations dans plusieurs juridictions et leur dépendance à de nombreux systèmes d'entreprise font de la gestion continue des expositions une priorité. Ces acheteurs ont souvent des relations établies avec des prestataires de sécurité gérés, mais leurs environnements internes peuvent néanmoins être difficiles à coordonner entre les unités commerciales et les équipes technologiques. Ils rencontrent également des difficultés persistantes pour recruter les analystes nécessaires à la gestion de programmes d'exposition matures en interne et au maintien d'une expertise spécialisée en matière de découverte, de hiérarchisation et de vérification.
Les petites et moyennes entreprises devraient croître à un CAGR de 17,26 % de 2027 à 2032. Les services par abonnement font passer le modèle d'achat de dépenses initiales importantes à des coûts opérationnels plus prévisibles, ce qui correspond mieux au processus budgétaire et aux effectifs limités des organisations plus petites. Cela peut rendre la découverte et la hiérarchisation continues plus accessibles aux organisations disposant d'équipes de sécurité plus réduites qui ne peuvent pas maintenir indépendamment toutes les capacités spécialisées. La surveillance externalisée permet également aux équipes internes de se concentrer sur les décisions, la coordination de la remédiation et les opérations commerciales plutôt que sur la tâche répétitive d'examen de grands volumes de résultats techniques. Les exigences des assurances en matière d'enregistrements d'analyses, de gestion des correctifs et de plans de réponse aux incidents peuvent constituer une raison supplémentaire pour les organisations plus petites d'adopter des services gérés.

Par secteur d'utilisation final : la demande dans le secteur de la santé augmente avec la pression sécuritaire
Le BFSI représentait 24,63 % de la part de marché en 2026. Les institutions financières opèrent sous des exigences strictes en matière de cyber-risques et de résilience opérationnelle car elles gèrent des données clients sensibles, des processus de paiement critiques et de vastes réseaux de prestataires tiers. DORA en Europe, la règle de divulgation de la SEC aux États-Unis et d'autres cadres sectoriels renforcent la nécessité d'une visibilité continue, de rapports clairs et de preuves que les problèmes significatifs reçoivent l'attention requise. Le secteur des services gérés de gestion des expositions répond à ce besoin en reliant l'identification, la hiérarchisation, le suivi de la remédiation et les enregistrements de gouvernance.
Le secteur de la santé devrait croître à un CAGR de 17,43 % de 2027 à 2032. Le secteur doit gérer des dispositifs cliniques vieillissants, des réseaux de soins complexes et des risques de sécurité pouvant affecter les soins aux patients, tandis que de nombreuses organisations opèrent avec des ressources limitées pour les travaux de sécurité spécialisés. Une étude de la Réserve fédérale a noté que les cyber-événements impliquant des prestataires tiers peuvent causer des pertes plus importantes que les incidents courants dans les grandes institutions financières américaines, soulignant l'importance plus large de la surveillance des risques liés aux fournisseurs. En 2026, l'ARPA-H a soutenu un projet de jumeau numérique à l'échelle hospitalière axé sur la détection des vulnérabilités et la remédiation sur les dispositifs médicaux. Le gouvernement et la défense, la fabrication, les technologies de l'information et les télécommunications, le commerce de détail et le commerce électronique, l'énergie et les services publics, et l'éducation ont également des exigences croissantes en matière de gestion formelle des expositions.
Analyse géographique
L'Amérique du Nord détenait 40,27 % des revenus du marché des services gérés de gestion des expositions en 2026. La région dispose d'un écosystème mature de prestataires de sécurité gérés, d'une procuration de sécurité d'entreprise sophistiquée et de nombreuses organisations qui utilisent déjà des outils de sécurité spécialisés et des partenaires de services externes. Les organisations des services financiers et de la santé font face à plusieurs obligations fédérales, étatiques et sectorielles qui encouragent une surveillance des risques plus formelle et des révisions régulières des contrôles techniques. La règle de la SEC exige des sociétés cotées qu'elles signalent les incidents cyber significatifs et décrivent leurs processus de gestion des cyber-risques. Les États-Unis dominent les revenus régionaux, tandis que le Canada développe des programmes de sécurité gérés parmi les institutions financières et les opérateurs d'infrastructures critiques qui ont besoin de preuves claires de gestion des risques.
L'Europe détient une part significative des revenus mondiaux, soutenue par la mise en œuvre de DORA et NIS2. DORA s'applique aux entités financières et exige des dispositifs de résilience opérationnelle numérique, tandis que NIS2 étend les exigences de gestion des risques aux entités essentielles et importantes dans les secteurs critiques. L'Allemagne, le Royaume-Uni et la France restent des marchés importants car ils abritent de grandes institutions financières, des sous-traitants de la défense et des organisations multinationales ayant des besoins opérationnels transfrontaliers. La Banque d'Angleterre a identifié des lacunes dans la détection proactive, la gestion des identifiants et la planification de la remédiation basée sur les risques dans ses travaux thématiques CBEST 2025.[3] Ces conditions soutiennent le marché des services gérés de gestion des expositions en augmentant la demande de services fournissant des preuves continues d'exposition et un travail clairement documenté.
L'Asie-Pacifique devrait croître à un CAGR de 17,32 % de 2027 à 2032. L'adoption rapide du cloud, la montée des niveaux de menace et la capacité spécialisée limitée soutiennent la livraison externalisée dans la région, en particulier là où les entreprises ont besoin d'opérations continues mais ne peuvent pas développer leurs équipes de sécurité internes au même rythme. L'Inde est un marché de croissance important, tandis que le Japon développe des capacités locales grâce à des offres nationales de gestion de la surface d'attaque et des vulnérabilités, notamment le service BizDrive ASM de NTT East en août 2025 et le service basé sur Tenable One d'Uniadex en avril 2026. L'Amérique du Sud, le Moyen-Orient et l'Afrique restent des marchés à un stade plus précoce, avec une demande se développant à travers la numérisation des services financiers, l'adoption du cloud et des exigences nationales renforcées en matière de cybersécurité.
Paysage concurrentiel
Concentration du Marché
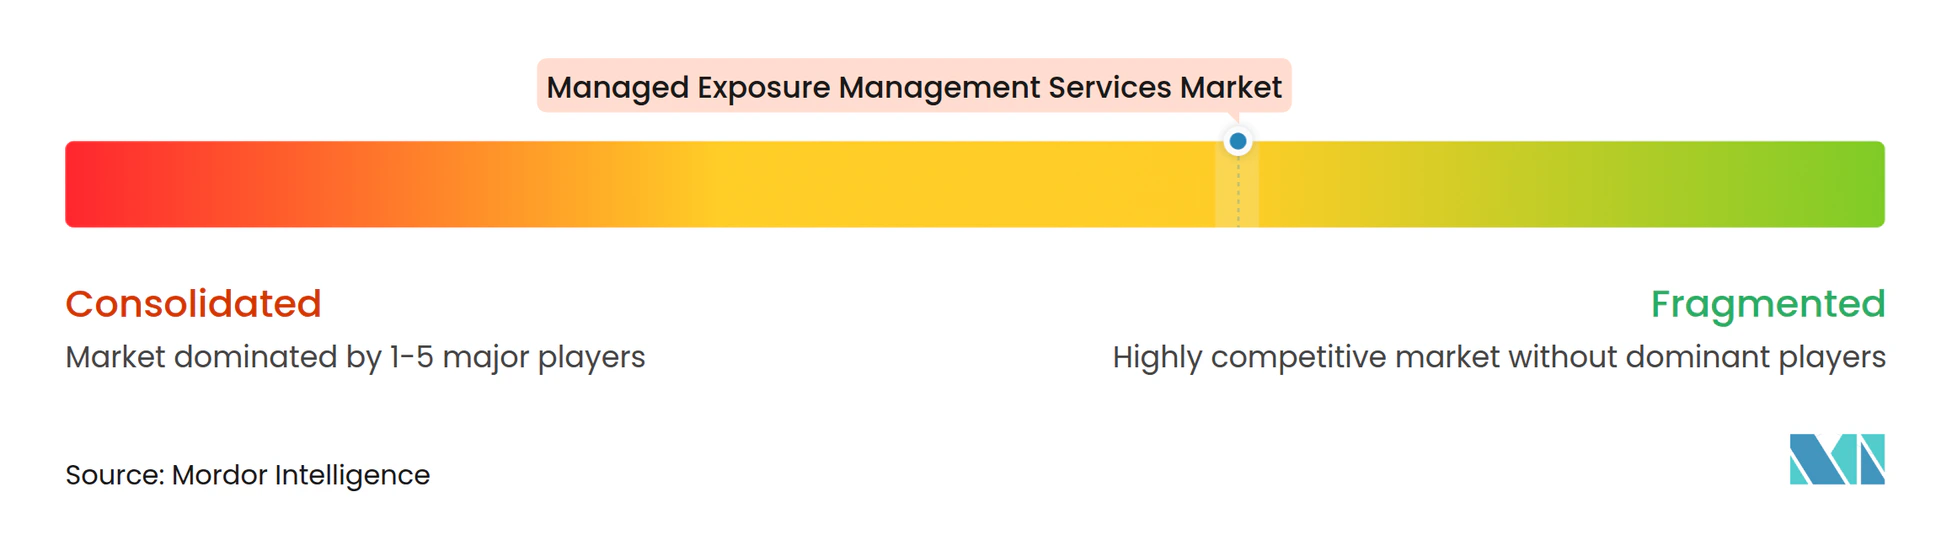
Le marché des services gérés de gestion des expositions est modérément fragmenté et aucun prestataire ne détient une position dominante. La concurrence implique des cabinets de conseil mondiaux, des éditeurs de plateformes de vulnérabilités établis et des prestataires spécialisés dans la gestion de la surface d'attaque, chacun abordant l'acheteur par une combinaison différente de services et de technologies. Les cabinets de conseil mondiaux peuvent relier la gestion des expositions à des travaux de transformation plus larges, tandis que les éditeurs de plateformes peuvent étendre les outils que les clients utilisent déjà, et les spécialistes peuvent mettre en avant la profondeur de la découverte externe. Accenture, Deloitte, IBM et Kyndryl se font concurrence en proposant de larges programmes de transformation de la sécurité et une expertise en conformité sectorielle qui peuvent être intégrés dans des engagements clients plus importants. Tenable, Qualys et Rapid7 s'appuient sur les relations avec les plateformes et les données des scanners pour ajouter des capacités de livraison gérée aux clients existants.
Les éditeurs de plateformes ajoutent des intégrations pour traduire les résultats en flux de travail de remédiation à travers différents outils clients, reflétant la nécessité de s'intégrer aux environnements opérationnels existants des clients. Tenable a élargi son écosystème de sécurité ouvert en octobre 2026 avec des connecteurs vers SentinelOne, Corelight, Snyk et BeyondTrust. Cette initiative relie les données d'exposition à la télémétrie réseau, au contexte d'identité et aux résultats au niveau du code afin que les équipes puissent utiliser davantage d'informations connexes lors de la hiérarchisation d'une réponse. Accenture et AttackIQ ont annoncé en février 2026 un partenariat combinant la simulation de brèches et d'attaques, la hiérarchisation pilotée par l'IA et la modernisation des opérations de sécurité.[4] Ces initiatives montrent que le marché des services gérés de gestion des expositions récompense de plus en plus les prestataires qui soutiennent à la fois la découverte technique et la réponse opérationnelle qui s'ensuit.
Les prestataires ont également la possibilité de servir les environnements de technologie opérationnelle et d'Internet des objets industriel, où de nombreux programmes restent axés sur les actifs informatiques conventionnels et peuvent ne pas encore couvrir l'ensemble des systèmes connectés. Les certifications ISO 27001 et SOC 2 Type II sont de plus en plus importantes dans les évaluations des entreprises et peuvent favoriser les prestataires établis capables de démontrer des pratiques de sécurité et de gouvernance matures. La pression sur les prix augmente à mesure que les éditeurs de plateformes intègrent des capacités gérées dans les contrats technologiques actuels, ce qui oblige les prestataires spécialisés à démontrer leur valeur par leur expertise sectorielle, la profondeur de la découverte externe et les résultats de remédiation vérifiés.
Leaders du secteur des services gérés de gestion des expositions
-
Accenture plc
-
Armis, Inc.
-
BitSight Technologies, Inc.
-
Cisco Systems, Inc.
-
CrowdStrike Holdings, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Développements récents du secteur
- Octobre 2026 : Tenable a élargi son écosystème de sécurité ouvert en lançant des connecteurs multiplateformes vers SentinelOne, Corelight, Snyk et BeyondTrust via son programme Tenable OPEN. Les connecteurs intègrent les données d'exposition de Tenable avec la télémétrie réseau, le contexte d'identité et les résultats de vulnérabilités au niveau du code, permettant un triage unifié depuis une interface unique assistée par l'IA et étendant la valeur de la plateforme Tenable One au-delà des déploiements de scanners autonomes. Cela positionne Tenable pour concurrencer plus directement les stratégies de consolidation de plateformes de CrowdStrike et Microsoft dans le segment de gestion des expositions gérées.
- Février 2026 : Armis a obtenu l'autorisation de niveau d'impact 5 du Département de la défense des États-Unis de la part de la DISA, lui permettant de gérer et de sécuriser les infrastructures critiques du Département de la défense et les systèmes d'informations non classifiées contrôlées via sa plateforme Armis Centrix. Cela a fait suite aux autorisations antérieures FedRAMP Moderate et IL4 et a ouvert le secteur gouvernemental et de défense américain à la plateforme de renseignement sur les actifs et de gestion des vulnérabilités d'Armis.
- Février 2026 : Accenture et AttackIQ ont annoncé un partenariat pour accélérer la modernisation des opérations de sécurité, intégrant les capacités de simulation de brèches et d'attaques et de validation des contrôles pilotée par l'IA d'AttackIQ dans les services mondiaux de modernisation des centres opérationnels de sécurité d'Accenture. La collaboration comprenait une feuille de route future pour des programmes continus de gestion des expositions aux menaces alignés sur le cadre CTEM, avec des plans pour unifier les tests adversariaux, l'agrégation de la télémétrie et la hiérarchisation des expositions dans les environnements clients.
- Mars 2025 : Accenture et CrowdStrike ont annoncé une collaboration stratégique pour transformer les opérations de sécurité des clients entreprises, combinant la plateforme CrowdStrike Falcon avec les services de sécurité gérés d'Accenture. La composante de gestion continue des expositions aux menaces de la collaboration a été citée comme capable d'atteindre jusqu'à 15 % d'optimisation des coûts en consolidant la visibilité des expositions sur la surface d'attaque étendue et en rationalisant la hiérarchisation à l'aide de l'analyse des chemins d'attaque, le premier déploiement client faisant référence à la modernisation des opérations de sécurité mondiales de WHSmith.
Périmètre du rapport mondial sur le marché des services gérés de gestion des expositions
Les services gérés de gestion des expositions aident les organisations à identifier, évaluer, hiérarchiser et remédier aux vulnérabilités et expositions de cybersécurité sur leur surface d'attaque numérique. Ces services combinent la surveillance continue, le renseignement sur les menaces, l'évaluation des risques et les conseils de remédiation pour améliorer la posture de sécurité d'une organisation.
Le rapport sur le marché des services gérés de gestion des expositions est segmenté par type de service (entièrement géré, co-géré, surveillance uniquement, et conseil et déclenchement par incident), application (découverte d'actifs et inventaire, gestion des risques et de la conformité, gestion des vulnérabilités et des expositions, renseignement sur les menaces et protection contre les risques numériques, et orchestration et vérification de la remédiation), modèle de déploiement (sur site, basé sur le cloud et hybride), taille d'organisation (petites et moyennes entreprises et grandes entreprises), secteur d'utilisation final (technologies de l'information et télécommunications, BFSI, santé, commerce de détail et commerce électronique, fabrication, gouvernement et défense, éducation, énergie et services publics, transport et logistique, hôtellerie et voyage, et autres secteurs d'utilisation final), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
| Entièrement géré |
| Co-géré |
| Surveillance uniquement |
| Conseil et déclenchement par incident |
| Découverte d'actifs et inventaire |
| Gestion des risques et de la conformité |
| Gestion des vulnérabilités et des expositions |
| Renseignement sur les menaces et protection contre les risques numériques |
| Orchestration et vérification de la remédiation |
| Sur site |
| Basé sur le cloud |
| Hybride |
| Petites et moyennes entreprises |
| Grandes entreprises |
| Technologies de l'information et télécommunications |
| BFSI |
| Santé |
| Commerce de détail et commerce électronique |
| Fabrication |
| Gouvernement et défense |
| Autres secteurs d'utilisation final |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Espagne | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Inde | |
| Japon | |
| Corée du Sud | |
| Australie | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Turquie | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Égypte | |
| Nigéria | |
| Reste de l'Afrique |
| Par type de service | Entièrement géré | |
| Co-géré | ||
| Surveillance uniquement | ||
| Conseil et déclenchement par incident | ||
| Par application | Découverte d'actifs et inventaire | |
| Gestion des risques et de la conformité | ||
| Gestion des vulnérabilités et des expositions | ||
| Renseignement sur les menaces et protection contre les risques numériques | ||
| Orchestration et vérification de la remédiation | ||
| Par modèle de déploiement | Sur site | |
| Basé sur le cloud | ||
| Hybride | ||
| Par taille d'organisation | Petites et moyennes entreprises | |
| Grandes entreprises | ||
| Par secteur d'utilisation final | Technologies de l'information et télécommunications | |
| BFSI | ||
| Santé | ||
| Commerce de détail et commerce électronique | ||
| Fabrication | ||
| Gouvernement et défense | ||
| Autres secteurs d'utilisation final | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Espagne | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Inde | ||
| Japon | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Turquie | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Égypte | ||
| Nigéria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services gérés de gestion des expositions ?
Le marché des services gérés de gestion des expositions devrait passer de 3,12 milliards USD en 2026 et 3,69 milliards USD en 2027 à 7,83 milliards USD d'ici 2032, à un CAGR de 16,24 %.
Qu'est-ce qui stimule la demande de services gérés de gestion des expositions ?
Le marché des services gérés de gestion des expositions est soutenu par l'expansion des environnements cloud, SaaS et hybrides, qui rendent les inventaires d'actifs statiques moins utiles.
Quel type de service détient la plus grande part ?
Les services entièrement gérés détenaient 36,47 % de part en 2026, tandis que les services co-gérés devraient croître plus rapidement à un CAGR de 17,53 % jusqu'en 2032.
Quel modèle de déploiement mène l'adoption ?
Le déploiement basé sur le cloud détenait 62,17 % de part en 2026, soutenu par la nécessité de surveiller les environnements numériques distribués.
Quel secteur d'utilisation final connaît la croissance la plus rapide ?
Le secteur de la santé devrait croître à un CAGR de 17,43 % jusqu'en 2032, porté par l'exposition des dispositifs médicaux, les systèmes hérités et la nécessité de protéger la prestation de soins.