
Marktgröße und Marktanteil für verwaltete Exposure-Management-Dienste
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 3.69 Milliarden US-Dollar |
| Marktgröße (2032) | 7.83 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 16.24 % |
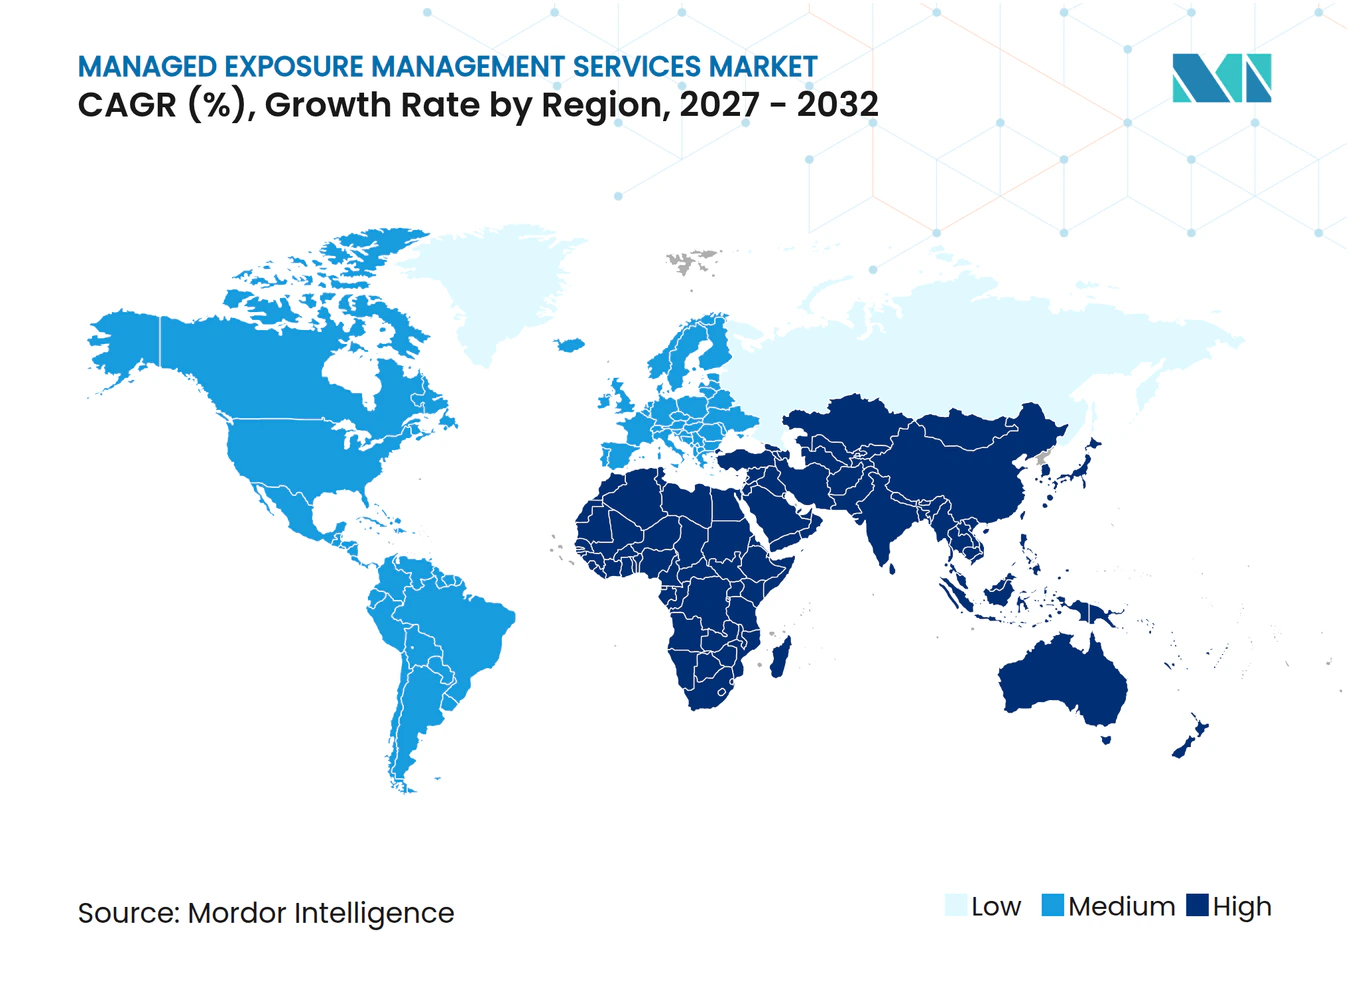
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für verwaltete Exposure-Management-Dienste von Mordor Intelligence
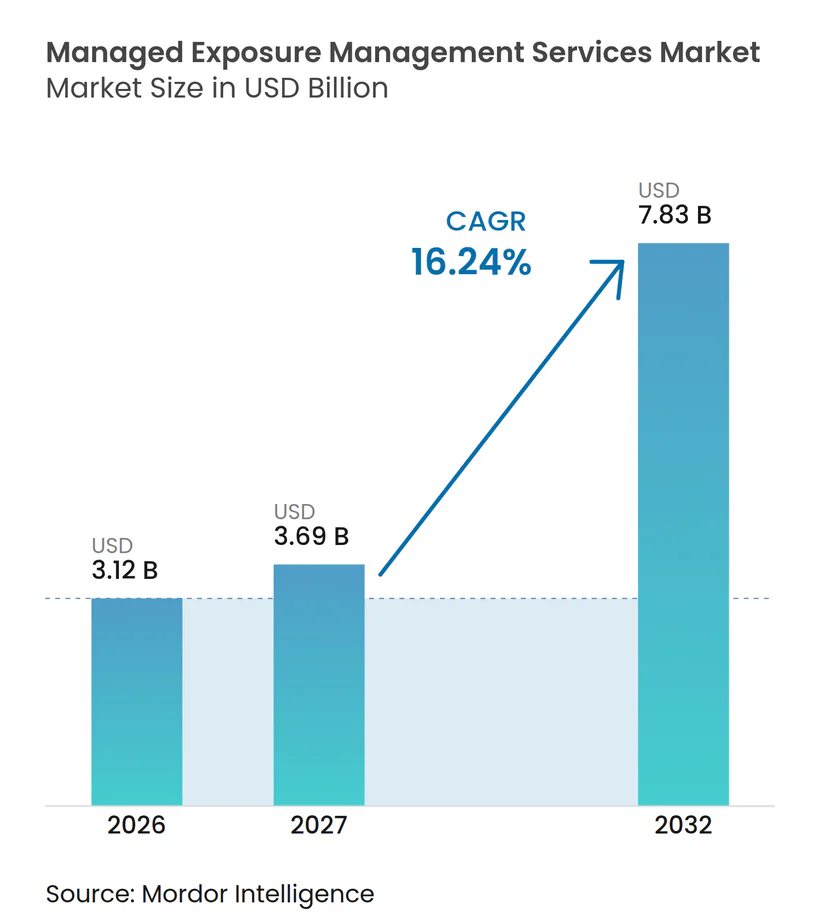
Die Marktgröße für verwaltete Exposure-Management-Dienste wird voraussichtlich von 3,12 Milliarden USD im Jahr 2026 auf 3,69 Milliarden USD im Jahr 2027 und bis 2032 auf 7,83 Milliarden USD anwachsen, was einem CAGR von 16,24 % von 2027 bis 2032 entspricht. Der Markt entwickelt sich von jährlichen Sicherheitsüberprüfungen hin zu anbieterverwalteten Programmen, die Expositionen in einem sich verändernden digitalen Umfeld identifizieren, priorisieren und verifizieren. Eine breitere Cloud-Nutzung, mehr SaaS-Verbindungen und komplexe hybride Umgebungen machen statische Asset-Inventare für viele Unternehmen weniger nützlich. Käufer benötigen außerdem dokumentierte Nachweise über kontinuierliche Sicherheitskontrollen für Versicherungs-, Regulierungs- und interne Governance-Zwecke. Anbieter reagieren darauf, indem sie Erkennungs-, Priorisierungs- und Behebungs-Workflows mit Beratungsdienstleistungen kombinieren, während Plattformanbieter durch gebündelte Angebote Preisdruck ausüben. Der Markt für verwaltete Exposure-Management-Dienste begünstigt daher Anbieter, die Sicherheitsbefunde mit praktischer Behebung über die vorhandenen Tools eines Kunden hinweg verbinden können.
Wesentliche Erkenntnisse des Berichts
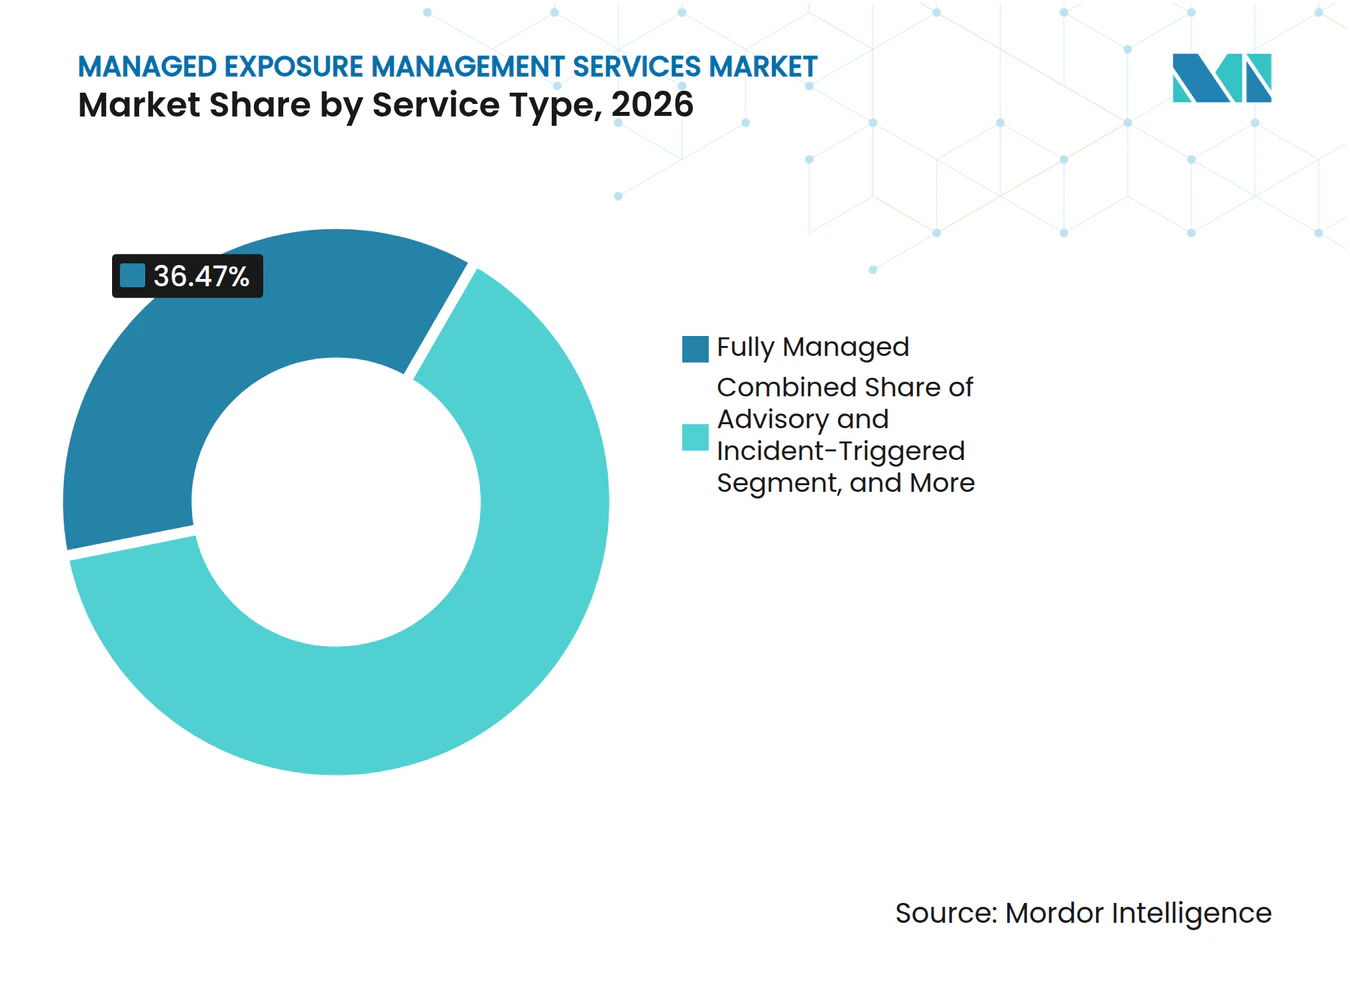
- Nach Servicetyp hielt vollständig verwaltete Dienste im Jahr 2026 einen Marktanteil von 36,47 % am Markt für verwaltete Exposure-Management-Dienste, während gemeinsam verwaltete Dienste bis 2032 voraussichtlich mit einem CAGR von 17,53 % wachsen werden.
- Nach Anwendung entfiel auf Schwachstellen- und Exposure-Management im Jahr 2026 ein Anteil von 31,83 % an der Marktgröße für verwaltete Exposure-Management-Dienste, während Behebungsorchestrierung und -verifizierung bis 2032 voraussichtlich mit einem CAGR von 16,82 % wachsen wird.
- Nach Bereitstellungsmodell hielt die cloudbasierte Bereitstellung im Jahr 2026 einen Marktanteil von 62,17 %, während die hybride Bereitstellung bis 2032 voraussichtlich mit einem CAGR von 17,03 % wachsen wird.
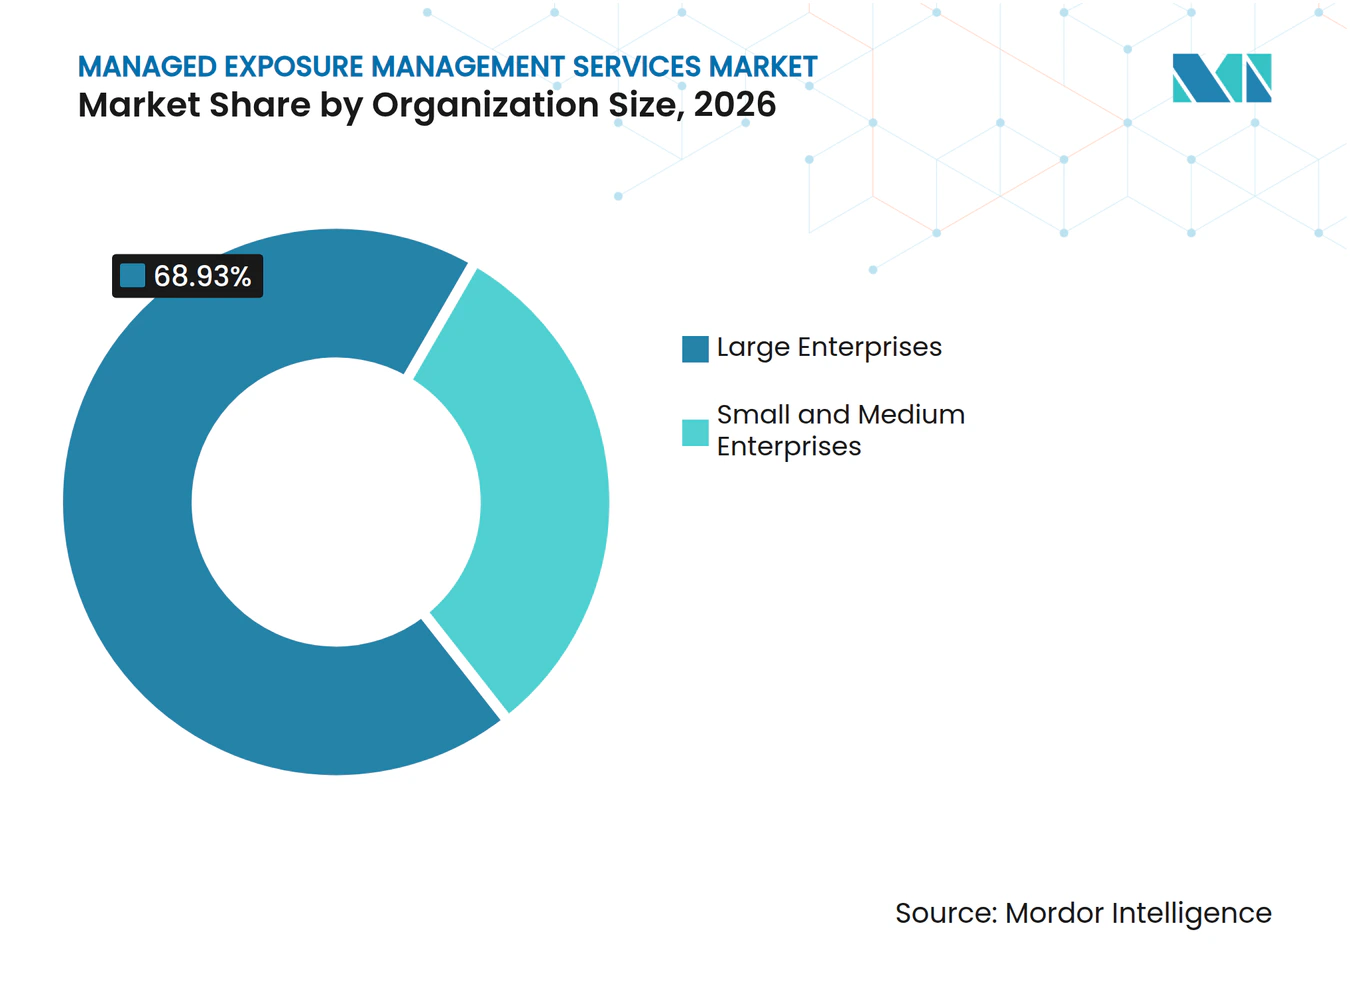
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Marktanteil von 68,93 %, während kleine und mittlere Unternehmen bis 2032 voraussichtlich mit einem CAGR von 17,26 % wachsen werden.
- Nach Endnutzerbranche entfiel auf BFSI im Jahr 2026 ein Marktanteil von 24,63 %, während das Gesundheitswesen bis 2032 voraussichtlich mit einem CAGR von 17,43 % wachsen wird.
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Anteil von 40,27 % am globalen Umsatz, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einem CAGR von 17,32 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Globale Trends und Erkenntnisse im Markt für verwaltete Exposure-Management-Dienste
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende Cyberangriffe und Ausnutzung internetexponierter Assets | +3.5% | Global, mit konzentriertem Druck in Nordamerika, Europa und dem asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Ausweitung von Cloud-, SaaS- und hybriden digitalen Infrastrukturen | +3.2% | Global, am ausgeprägtesten in Nordamerika, Westeuropa und städtischen Zentren des asiatisch-pazifischen Raums | Mittelfristig (2–4 Jahre) |
| Fachkräftemangel im Bereich Cybersicherheit und Nachfrage nach Outsourcing | +2.8% | Global, am akutesten in Nordamerika, Australien, dem Vereinigten Königreich und Indien | Mittelfristig (2–4 Jahre) |
| Regulatorische Nachfrage nach kontinuierlichen Expositionsnachweisen | +2.5% | Europa, Nordamerika, asiatisch-pazifischer Raum, mit Ausstrahlungseffekten auf den Nahen Osten | Mittelfristig (2–4 Jahre) |
| Anforderungen aus Cyberversicherungen und vertraglichen Expositionsnachweisen | +1.8% | Nordamerika und Europa, mit aufkommender Relevanz im asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Übernahme von Expositionen aus Fusionen, Akquisitionen und Drittanbieterverbindungen | +1.4% | Global, mit Konzentration in Nordamerika und Europa | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende Cyberangriffe und Ausnutzung internetexponierter Assets
Internetexponierte Assets bleiben ein häufiger Einstiegspunkt für Bedrohungsakteure, was den Wert einer kontinuierlichen externen Erkennung für Organisationen erhöht, die sich nicht auf ein festes Inventar verlassen können. Die CISA weist zivile Bundesbehörden an, regelmäßige authentifizierte Schwachstellenscans durchzuführen und Prozesse zur Identifizierung und Priorisierung internetexponierter Assets zu unterhalten. Der Markt für verwaltete Exposure-Management-Dienste profitiert, wenn Unternehmen ähnliche Erwartungen an ihr externes Asset-Inventar stellen und einen fortlaufenden Prozess anstelle einer isolierten technischen Übung verlangen. Kontinuierliche anbietergeführte Überwachung kann Assets identifizieren, die für interne Teams nicht sichtbar sind, die Verantwortung für die Exposition zuweisen und Sicherheitsteams auf die Behebung fokussiert halten.
Ausweitung von Cloud-, SaaS- und hybriden digitalen Infrastrukturen
Hybride und Multi-Cloud-Betriebsumgebungen weiten das Umfeld aus, das Sicherheitsteams überwachen müssen, oft über verschiedene Anbieter, Identitäten und Betriebsgruppen hinweg. Fortinet berichtete, dass 88 % der Organisationen im Jahr 2026 hybride oder Multi-Cloud-Umgebungen betrieben, verglichen mit 82 % im Vorjahr. Derselbe Bericht stellte fest, dass 81 % für kritische Workloads auf 2 oder mehr Cloud-Anbieter setzten und 29 % mehr als 3 nutzten, was die Anzahl der zu überprüfenden Einstellungen und Verbindungen erhöht. Die Cloud Security Alliance stellte fest, dass 55 % der Mitarbeiter SaaS-Tools ohne Beteiligung der Sicherheitsabteilung einführten, während 56 % Bedenken hinsichtlich übermäßiger API-Zugriffe äußerten.[1] Diese Bedingungen führen dazu, dass durch periodische Scans erstellte Inventare schnell veralten, was es für interne Teams schwieriger macht, einen vollständigen Überblick über Risiken zu gewinnen. Der Markt für verwaltete Exposure-Management-Dienste verzeichnet eine steigende Nachfrage, da kontinuierliche Erkennung Änderungen in Cloud-Konfigurationen, SaaS-Nutzung, Identitäten und extern exponierten Diensten durch einen einzigen verwalteten Prozess verfolgen kann.
Fachkräftemangel im Bereich Cybersicherheit und Nachfrage nach Outsourcing
Der Fachkräftemangel im Bereich Cybersicherheit beeinflusst, wie Käufer zwischen internem Betrieb und verwalteten Diensten wählen, insbesondere wenn Exposure-Management sowohl technische Tiefe als auch funktionsübergreifende Koordination erfordert. ISC2 berichtete, dass 95 % der Organisationen im Jahr 2025 mindestens eine benötigte Cybersicherheitskompetenz fehlte. Der Bedarf beschränkt sich nicht auf die Personalstärke; Organisationen benötigen auch Fachleute, die Befunde priorisieren, geschäftliche Relevanz beurteilen und die Behebung teamübergreifend steuern können. Der Markt für verwaltete Exposure-Management-Dienste verschafft Käufern Zugang zu gemeinsam genutzten Spezialistenkapazitäten, ohne für jede Tagesstunde eine vollständige interne Exposure-Management-Funktion aufbauen zu müssen. Verwaltete Anbieter können auch die Kosten für die Alarmtriage und erste Untersuchungstools auf mehrere Kunden verteilen und damit die Wirtschaftlichkeit einer kontinuierlichen Serviceerbringung verbessern. Diese Struktur kann besonders relevant für Organisationen sein, die eine kontinuierliche Abdeckung benötigen, aber kein großes internes Team unterhalten oder jede erforderliche Spezialisierung intern entwickeln können.
Regulatorische Nachfrage nach kontinuierlichen Expositionsnachweisen
Regulierung wird für Finanzinstitute, Betreiber kritischer Infrastrukturen und börsennotierte Unternehmen, die ein konsistentes Cyber-Risikomanagement nachweisen müssen, zu einem direkten Beschaffungsaspekt. Der EU Digital Operational Resilience Act trat am 17. Januar 2025 in Kraft und verpflichtet betroffene Finanzunternehmen, IKT-Risikomanagementregelungen zu unterhalten und die digitale operative Resilienz zu testen. NIS2 legt Anforderungen an das Cybersicherheitsrisikomanagement und die Berichterstattung für wesentliche Einrichtungen in kritischen Sektoren fest. In den Vereinigten Staaten verpflichtet die SEC-Regel börsennotierte Unternehmen zur Offenlegung wesentlicher Cybersicherheitsvorfälle und zur Beschreibung von Prozessen zur Bewertung und Steuerung von Cyberrisiken. Diese Verpflichtungen erhöhen die Bedeutung von Aufzeichnungen, die zeigen, wie Expositionen im Laufe der Zeit von verantwortlichen Personen identifiziert, zugewiesen, behoben und überwacht wurden. Der Markt für verwaltete Exposure-Management-Dienste wird gestützt, wenn Anbieter Berichterstattung und operative Nachweise neben der technischen Überwachung liefern können, anstatt den Kunden die Zusammenstellung von Nachweisen aus separaten Systemen zu überlassen.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Integrationsprobleme über Sicherheits- und IT-Tool-Ketten hinweg | -3.0% | Global, am stärksten ausgeprägt in Großunternehmen mit heterogenen Tool-Infrastrukturen in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Hohe Implementierungskomplexität und Spezialistenkosten | -2.5% | Global, am ausgeprägtesten in Schwellenmärkten, mittleren Marktsegmenten und Regionen mit geringerer MSSP-Dichte | Mittelfristig (2–4 Jahre) |
| Einschränkungen durch Datenhaltung, Autorisierung und sicheres Scanning | -1.8% | Europa, asiatisch-pazifischer Raum, Naher Osten sowie Regierungs- und Verteidigungsorganisationen weltweit | Langfristig (≥ 4 Jahre) |
| Unklare Asset-Eigentümerschaft und Verantwortlichkeit für die Behebung | -1.5% | Global, am akutesten in großen dezentralisierten Unternehmen | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Integrationsprobleme über Sicherheits- und IT-Tool-Ketten hinweg
Integration ist eine praktische Hürde, da Exposure-Management Erkennung, Priorisierung und Behebung über separate Sicherheits- und IT-Systeme hinweg verbinden muss, die oft unterschiedliche Datenstrukturen und Prozesse aufweisen. Großunternehmen beginnen selten mit einer sauberen Umgebung, sodass Anbieter mit unterschiedlichen Asset-Bezeichnungen, Workflows, Eskalationsregeln und verschiedenen Teams arbeiten müssen, die möglicherweise nicht dieselben Systeme verwenden. Die Übergabe von Sicherheitsteams an IT-Betrieb und Anwendungsverantwortliche kann die Behebung verzögern, selbst wenn ein Risiko schnell identifiziert und technisch verstanden wurde. Diese Anforderungen können das Onboarding verlängern, technische Ressourcen des Käufers beanspruchen und es schwieriger machen, frühen Mehrwert zu demonstrieren.
Hohe Implementierungskomplexität und Spezialistenkosten
Die Kosten eines verwalteten Exposure-Programms gehen über ein Serviceabonnement hinaus, da Käufer die Umgebung vorbereiten und das Betriebsmodell nach dem Start aufrechterhalten müssen. Käufer müssen auch Scoping, Erkennungskalibrierung, Design von Behebungs-Workflows, fortlaufende Analystenbeteiligung und die Zeit berücksichtigen, die interne Teams für die Bereitstellung von Asset-Kontext aufwenden. Censinet berichtete, dass Gesundheitsorganisationen typischerweise 4 %–7 % ihrer IT-Budgets für Cybersicherheit aufwenden, verglichen mit 15 % im Finanzdienstleistungssektor. Dieser Unterschied kann die Akzeptanz einschränken, selbst wenn Gesundheitsorganisationen ihre Exposition erkennen und eine konsistentere Überwachung wünschen. Legacy-Systeme können mehr Aufwand verursachen, da einige Umgebungen On-Premises-Erkennungsagenten, spezielle Konfigurationen und die Koordination mit Teams erfordern, die für veraltete Anwendungen oder Geräte verantwortlich sind. Anbieter benötigen auch nachgewiesene Branchenexpertise, insbesondere im Gesundheitswesen, in Finanzdienstleistungen und im öffentlichen Sektor, was Käuferbewertungen und Implementierungszeitpläne verlängern kann.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Servicetyp: Gemeinsam verwaltete Modelle erweitern die Käuferkontrolle
Vollständig verwaltete Dienste hielten im Jahr 2026 einen Marktanteil von 36,47 % am Markt für verwaltete Exposure-Management-Dienste. Diese Position spiegelt die Käufernachfrage nach einem Anbieter wider, der die Verantwortung für Erkennung, Priorisierung, Behebungskoordination und Behebungsvalidierung innerhalb eines einzigen Betriebsmodells übernimmt. Große regulierte Organisationen bevorzugen dieses Modell häufig, da es die Betriebslast für interne Sicherheitsteams reduziert, die andernfalls Scanner betreiben, Befunde interpretieren und Arbeiten über mehrere Verantwortliche hinweg koordinieren müssten. Es kann auch einen dokumentierten Nachweis kontinuierlicher Sicherheitsaktivitäten für Prüfungs-, Versicherungs- und Managementüberprüfungen erstellen, anstatt einen Käufer mit separaten technischen Ausgaben aus nicht verbundenen Tools zurückzulassen. Die Branche für verwaltete Exposure-Management-Dienste nutzt dieses Modell, wenn Kunden umfassende operative Unterstützung, klare Serviceverantwortlichkeit und einen konsistenten Prozess zur Eskalation von Expositionen benötigen, die Maßnahmen erfordern.
Gemeinsam verwaltete Dienste werden voraussichtlich von 2027 bis 2032 mit einem CAGR von 17,53 % wachsen. Diese Dienste ermöglichen es Käufern, die Autorität über Behebungsentscheidungen zu behalten, während sie Erkennung, Scanning und Priorisierung sowie den wiederkehrenden operativen Aufwand zur Aktualisierung von Expositionsdaten auslagern. Der Ansatz eignet sich für Unternehmen, die eine stärkere interne Governance entwickelt haben und ihre Geschäftsprioritäten verstehen, aber nicht jeden technischen Prozess betreiben oder jederzeit Spezialistenabdeckung aufrechterhalten möchten. Nur-Überwachungs- und Beratungs- sowie ereignisbasierte Angebote erfüllen begrenztere Bedürfnisse, einschließlich Versicherungsverlängerung, Akquisitions-Due-Diligence, regulatorische Prüfungen und gezielte Unterstützung nach einem bedeutenden Ereignis. Da Automatisierung die Kosten für kontinuierliche Erkennung senkt, könnten Anbieter unter Druck geraten, grundlegende Überwachung von wertvollerer Behebungskoordination, Beweiserhebung und Beratungsarbeit zu unterscheiden.


Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Anwendung: Behebungsverifizierung gewinnt an Bedeutung
Schwachstellen- und Exposure-Management entfiel im Jahr 2026 auf 31,83 % der Marktgröße für verwaltete Exposure-Management-Dienste. Das Segment basiert auf kontinuierlichem Scanning und Priorisierung über Unternehmens-Assets hinweg, einschließlich der externen Dienste, Cloud-Ressourcen und bekannten Systeme, die die digitale Umgebung einer Organisation ausmachen. Käufer erwarten zunehmend eine Analyse der Befunde anstelle eines großen Volumens an rohen Scanner-Ergebnissen, da technische Teams eine handhabbare Reihenfolge zur Risikobehandlung benötigen. Risiko- und Compliance-Management, Bedrohungsintelligenz und digitaler Risikoschutz erweitern das Kernschwachstellenprogramm, indem sie Expositionsinformationen mit breiteren operativen und Governance-Anforderungen verknüpfen. Asset-Erkennung und -Inventarisierung unterstützen ebenfalls jede Anwendung, da Organisationen Dienste, die in ihren Aufzeichnungen fehlen oder keinen zugewiesenen Verantwortlichen haben, nicht schützen können.
Behebungsorchestrierung und -verifizierung wird voraussichtlich von 2027 bis 2032 mit einem CAGR von 16,82 % wachsen. Ihr Wachstum zeigt, dass Käufer eine Bestätigung benötigen, dass die Behebung stattgefunden hat, dass sie dem richtigen Team zugewiesen wurde und dass die Maßnahme die Exposition behoben hat. Diese Arbeit verbindet Sicherheitsbetrieb mit IT-Betrieb, wo Behebungsaufgaben abgeschlossen werden und wo Verzögerungen durch konkurrierende Geschäftsprioritäten oder unklare Verantwortlichkeiten entstehen können. Accenture und CrowdStrike erklärten im März 2025, dass ihre Zusammenarbeit durch konsolidierte Expositionssichtbarkeit und Angriffspfadanalyse eine Kostenoptimierung von bis zu 15 % in Schwachstellenmanagement-Workflows erzielen könnte.[2] Die Branche für verwaltete Exposure-Management-Dienste legt daher zunehmend Wert auf Dienste, die die Lücke zwischen einem erkannten Problem, einer geplanten Reaktion und einer verifizierten Lösung schließen.
Nach Bereitstellungsmodell: Hybride Architekturen adressieren Datenbeschränkungen
Cloudbasierte Bereitstellung entfiel im Jahr 2026 auf 62,17 % des Marktanteils für verwaltete Exposure-Management-Dienste. Cloud-Bereitstellung unterstützt kontinuierliche externe Erkennung über Multi-Cloud-Umgebungen hinweg und ermöglicht es Anbietern, Erkennungsinhalte ohne umfangreiche clientseitige Änderungen zu aktualisieren, wodurch der Bedarf an separaten Update-Zyklen für jeden Kunden reduziert wird. Sie passt auch zur breiteren Entwicklung hin zu Software-as-a-Service-Sicherheitsbetrieb, bei dem Teams zugängliche Berichte und gemeinsame Workflows über Standorte hinweg benötigen. Cloudbasierte Dienste sind nützlich, wenn Kunden Skalierbarkeit über sich ändernde Assets, Standorte und verbundene Dienste hinweg benötigen, die bei einer herkömmlichen internen Überprüfung möglicherweise nicht vorhanden sind. Allerdings kann nicht jeder Kunde rohe Sicherheitsdaten aus seiner eigenen Umgebung herausbewegen, insbesondere wenn rechtliche, vertragliche oder behördliche Anforderungen die Datenverarbeitung einschränken.
Hybride Bereitstellung wird voraussichtlich von 2027 bis 2032 mit einem CAGR von 17,03 % wachsen. Das Modell kombiniert lokale Datenerfassung mit cloudbasierter Analyse und Workflow-Management, sodass Anbieter zentralisierte Analysen anwenden können, während eine engere Kontrolle über sensible Informationen gewahrt bleibt. Es kann Organisationen helfen, sensible Daten in ihrer Umgebung zu behalten und gleichzeitig anbieterbetriebene Analysen, Berichte und Behebungskoordination zu nutzen. Behörden, Verteidigungsauftragnehmer und Finanzinstitute können dieses Modell bevorzugen, wenn Datenhaltungsregeln streng sind oder interne Richtlinien externe Datenübertragungen einschränken.
Nach Unternehmensgröße: Abonnementbasierte Bereitstellung erweitert den Zugang für KMU
Großunternehmen hielten im Jahr 2026 einen Marktanteil von 68,93 %. Ihre Größe, breitere Asset-Basis, Verpflichtungen in mehreren Rechtsordnungen und die Abhängigkeit von zahlreichen Geschäftssystemen machen kontinuierliches Exposure-Management zu einer Priorität. Diese Käufer haben oft etablierte Beziehungen zu verwalteten Sicherheitsanbietern, aber ihre internen Umgebungen können dennoch schwierig über Geschäftsbereiche und Technologieteams hinweg zu koordinieren sein. Sie haben auch anhaltende Schwierigkeiten, die Analysten einzustellen, die für den Betrieb ausgereifter Exposure-Programme intern und für die Aufrechterhaltung von Spezialistenkenntnissen in den Bereichen Erkennung, Priorisierung und Verifizierung erforderlich sind.
Kleine und mittlere Unternehmen werden voraussichtlich von 2027 bis 2032 mit einem CAGR von 17,26 % wachsen. Abonnementbasierte Dienste verlagern das Kaufmodell von großen Vorabausgaben hin zu besser planbaren Betriebskosten, die besser zum Budgetierungsprozess und zur begrenzten Personalausstattung kleinerer Organisationen passen. Dies kann kontinuierliche Erkennung und Priorisierung für Organisationen mit kleineren Sicherheitsteams zugänglicher machen, die nicht jede Spezialistenfähigkeit unabhängig aufrechterhalten können. Ausgelagertes Monitoring ermöglicht es internen Teams auch, sich auf Entscheidungen, Behebungskoordination und Geschäftsbetrieb zu konzentrieren, anstatt auf die repetitive Aufgabe, große Mengen technischer Befunde zu überprüfen. Versicherungsanforderungen für Scan-Aufzeichnungen, Patch-Management und Notfallreaktionspläne können für kleinere Organisationen einen zusätzlichen Anreiz bieten, verwaltete Dienste einzuführen.

Nach Endnutzerbranche: Nachfrage im Gesundheitswesen steigt mit zunehmendem Sicherheitsdruck
BFSI entfiel im Jahr 2026 auf 24,63 % des Marktanteils. Finanzinstitute unterliegen anspruchsvollen Anforderungen an Cyberrisiko und operative Resilienz, da sie sensible Kundendaten, kritische Zahlungsprozesse und große Netzwerke von Drittanbietern verwalten. DORA in Europa, die SEC-Offenlegungsregel in den Vereinigten Staaten und andere Branchenrahmen verstärken den Bedarf an kontinuierlicher Sichtbarkeit, klarer Berichterstattung und dem Nachweis, dass wesentliche Probleme Aufmerksamkeit erhalten. Die Branche für verwaltete Exposure-Management-Dienste bedient diesen Bedarf, indem sie Identifizierung, Priorisierung, Behebungsverfolgung und Governance-Aufzeichnungen verknüpft.
Das Gesundheitswesen wird voraussichtlich von 2027 bis 2032 mit einem CAGR von 17,43 % wachsen. Der Sektor muss alternde klinische Geräte, komplexe Versorgungsnetzwerke und Sicherheitsrisiken verwalten, die die Patientenversorgung beeinträchtigen können, während viele Organisationen mit begrenzten Ressourcen für spezialisierte Sicherheitsarbeit operieren. Eine Studie der Federal Reserve stellte fest, dass Cyberereignisse mit Drittanbietern größere Verluste verursachen können als routinemäßige Vorfälle bei großen US-amerikanischen Finanzinstituten, was die breitere Bedeutung der Lieferantenrisikoüberwachung unterstreicht. Im Jahr 2026 unterstützte ARPA-H ein digitales Zwillingsprojekt im Krankenhausmaßstab, das sich auf die Erkennung und Behebung von Schwachstellen bei medizinischen Geräten konzentrierte. Auch Regierung und Verteidigung, Fertigung, Informationstechnologie und Telekommunikation, Einzel- und E-Commerce, Energie und Versorgungsunternehmen sowie Bildung haben wachsende Anforderungen an formales Exposure-Management.
Geografische Analyse
Nordamerika hielt im Jahr 2026 einen Anteil von 40,27 % am Umsatz des Marktes für verwaltete Exposure-Management-Dienste. Die Region verfügt über ein ausgereiftes Ökosystem verwalteter Sicherheitsanbieter, eine anspruchsvolle Beschaffung von Unternehmenssicherheit und viele Organisationen, die bereits spezialisierte Sicherheitstools und externe Servicepartner nutzen. Finanzdienstleistungs- und Gesundheitsorganisationen unterliegen mehreren bundes-, landes- und sektorspezifischen Verpflichtungen, die eine formalere Risikoüberwachung und regelmäßige Überprüfungen technischer Kontrollen fördern. Die SEC-Regel verpflichtet börsennotierte Unternehmen zur Meldung wesentlicher Cybervorfälle und zur Beschreibung ihrer Cyber-Risikomanagementprozesse. Die Vereinigten Staaten führen den regionalen Umsatz an, während Kanada verwaltete Sicherheitsprogramme bei Finanzinstituten und Betreibern kritischer Infrastrukturen ausbaut, die klare Nachweise des Risikomanagements benötigen.
Europa hält einen bedeutenden Anteil am globalen Umsatz, gestützt durch die Umsetzung von DORA und NIS2. DORA gilt für Finanzunternehmen und erfordert Regelungen zur digitalen operativen Resilienz, während NIS2 die Anforderungen an das Risikomanagement auf wesentliche und wichtige Einrichtungen in kritischen Sektoren ausweitet. Deutschland, das Vereinigte Königreich und Frankreich bleiben wichtige Märkte, da sie über große Finanzinstitute, Verteidigungsauftragnehmer und multinationale Organisationen mit grenzüberschreitenden Betriebsanforderungen verfügen. Die Bank of England identifizierte in ihrer CBEST-Themenarbeit 2025 Lücken bei der proaktiven Erkennung, dem Credential-Management und der risikobasierten Behebungsplanung.[3] Diese Bedingungen stützen den Markt für verwaltete Exposure-Management-Dienste, indem sie die Nachfrage nach Diensten erhöhen, die kontinuierliche Expositionsnachweise und klar dokumentierte Arbeit liefern.
Der asiatisch-pazifische Raum wird voraussichtlich von 2027 bis 2032 mit einem CAGR von 17,32 % wachsen. Rasante Cloud-Akzeptanz, steigende Bedrohungsniveaus und begrenzte Spezialistenkapazitäten unterstützen ausgelagerte Bereitstellung in der Region, insbesondere dort, wo Unternehmen kontinuierlichen Betrieb benötigen, aber interne Sicherheitsteams nicht im gleichen Tempo ausbauen können. Indien ist ein wichtiger Wachstumsmarkt, während Japan lokale Kapazitäten durch inländische verwaltete Angriffsflächen- und Schwachstellenmanagementangebote aufbaut, darunter NTT Easts BizDrive ASM im August 2025 und Uniadex' auf Tenable One basierenden Dienst im April 2026. Südamerika, der Nahe Osten und Afrika sind noch frühere Märkte, in denen sich die Nachfrage durch die Digitalisierung des Finanzdienstleistungssektors, Cloud-Akzeptanz und stärkere nationale Cybersicherheitsanforderungen entwickelt.
Wettbewerbslandschaft
Marktkonzentration
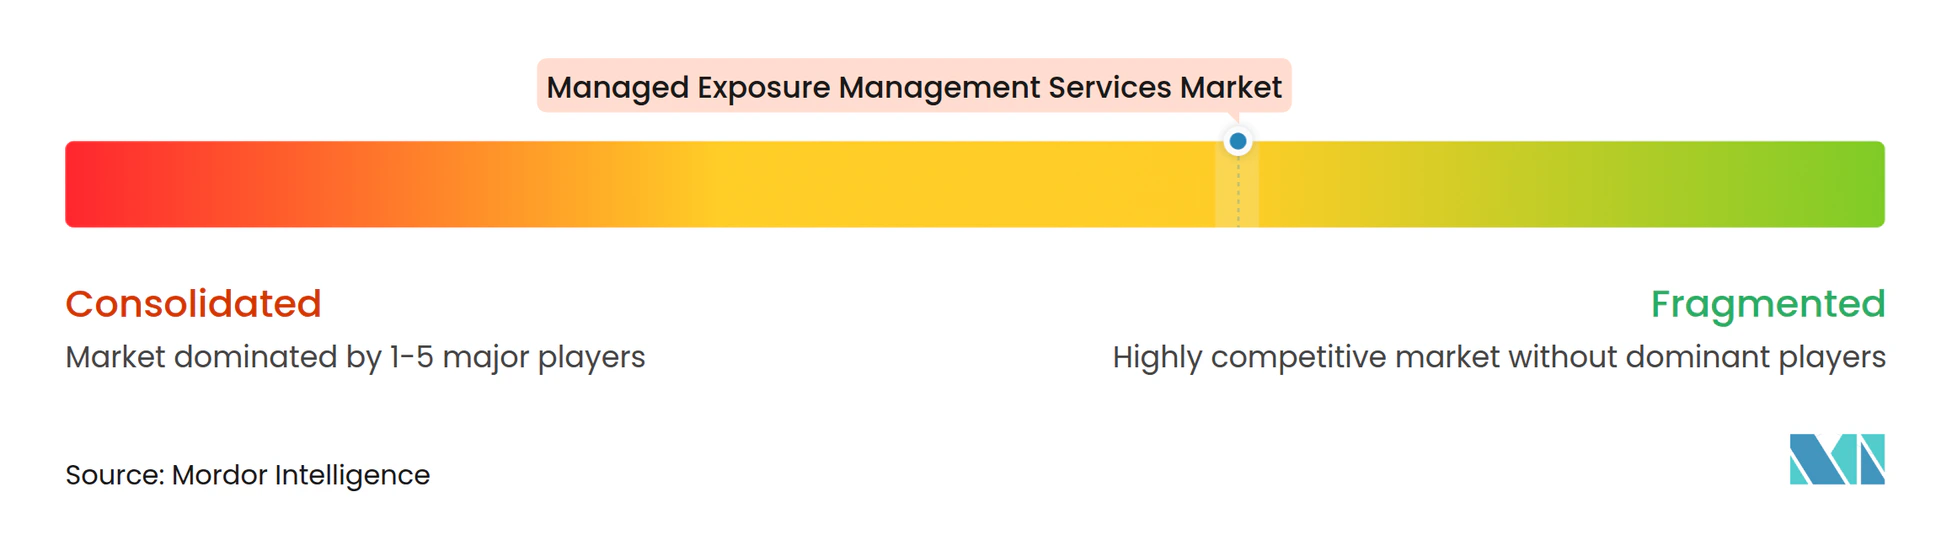
Der Markt für verwaltete Exposure-Management-Dienste ist mäßig fragmentiert, und kein Anbieter hält eine dominante Position. Der Wettbewerb umfasst globale Beratungsunternehmen, etablierte Schwachstellenplattformanbieter und spezialisierte Angriffsflächen-Management-Anbieter, von denen jeder den Käufer durch eine andere Kombination aus Diensten und Technologie anspricht. Globale Beratungsunternehmen können Exposure-Management mit umfassenderen Transformationsarbeiten verbinden, während Plattformanbieter Tools erweitern können, die Kunden bereits nutzen, und Spezialisten die Tiefe der externen Erkennung betonen können. Accenture, Deloitte, IBM und Kyndryl konkurrieren durch das Angebot umfassender Sicherheitstransformationsprogramme und branchenspezifischer Compliance-Expertise, die in größere Kundenaufträge eingebunden werden können. Tenable, Qualys und Rapid7 bauen auf Plattformbeziehungen und Scanner-Daten auf, um verwaltete Bereitstellungsfähigkeiten für bestehende Kunden hinzuzufügen.
Plattformanbieter fügen Integrationen hinzu, um Befunde in Behebungs-Workflows über verschiedene Client-Tools hinweg zu übersetzen, was den Bedarf widerspiegelt, sich in bestehende Kundenbetriebsumgebungen zu integrieren. Tenable erweiterte sein offenes Sicherheitsökosystem im Oktober 2026 mit Konnektoren zu SentinelOne, Corelight, Snyk und BeyondTrust. Dieser Schritt verbindet Expositionsdaten mit Netzwerktelemetrie, Identitätskontext und Befunden auf Code-Ebene, sodass Teams bei der Priorisierung einer Reaktion mehr verwandte Informationen nutzen können. Accenture und AttackIQ kündigten im Februar 2026 eine Partnerschaft an, um Breach-and-Attack-Simulation, KI-gesteuerte Priorisierung und die Modernisierung des Sicherheitsbetriebs zu kombinieren.[4] Diese Schritte zeigen, dass der Markt für verwaltete Exposure-Management-Dienste zunehmend Anbieter belohnt, die sowohl technische Erkennung als auch die darauf folgende operative Reaktion unterstützen.
Anbieter haben auch Spielraum, Betriebstechnologie- und industrielle Internet-der-Dinge-Umgebungen zu bedienen, wo viele Programme weiterhin auf konventionelle IT-Assets ausgerichtet sind und möglicherweise noch nicht die gesamte Bandbreite verbundener Systeme abdecken. ISO 27001- und SOC 2 Typ II-Zertifizierungen gewinnen in Unternehmensbewertungen zunehmend an Bedeutung und können etablierte Anbieter begünstigen, die ausgereifte Sicherheits- und Governance-Praktiken nachweisen können. Der Preisdruck steigt, da Plattformanbieter verwaltete Fähigkeiten in bestehende Technologieverträge bündeln, was reine Spezialanbieter dazu zwingt, ihren Mehrwert durch Branchenexpertise, externe Erkennungstiefe und verifizierte Behebungsergebnisse zu demonstrieren.
Marktführer für verwaltete Exposure-Management-Dienste
-
Accenture plc
-
Armis, Inc.
-
BitSight Technologies, Inc.
-
Cisco Systems, Inc.
-
CrowdStrike Holdings, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Aktuelle Branchenentwicklungen
- Oktober 2026: Tenable erweiterte sein offenes Sicherheitsökosystem und startete plattformübergreifende Konnektoren zu SentinelOne, Corelight, Snyk und BeyondTrust über sein Tenable OPEN-Programm. Die Konnektoren integrieren Tenables Expositionsdaten mit Netzwerktelemetrie, Identitätskontext und Schwachstellenbefunden auf Code-Ebene, ermöglichen eine einheitliche Triage über eine einzige KI-gestützte Oberfläche und erweitern den Mehrwert der Tenable One-Plattform über eigenständige Scanner-Bereitstellungen hinaus. Dies positioniert Tenable, um direkter mit den Plattformkonsolidierungsstrategien von CrowdStrike und Microsoft im Segment für verwaltetes Exposure-Management zu konkurrieren.
- Februar 2026: Armis erhielt die Autorisierung auf Impact Level 5 des US-amerikanischen Verteidigungsministeriums von der DISA, was es ermöglicht, kritische Infrastrukturen des Verteidigungsministeriums und Systeme mit kontrollierten nicht klassifizierten Informationen über seine Armis Centrix-Plattform zu verwalten und zu sichern. Dies folgte auf frühere FedRAMP Moderate- und IL4-Autorisierungen und öffnete die US-amerikanische Regierungs- und Verteidigungsbranche für Armis' Plattform für Asset-Intelligenz und Schwachstellenmanagement.
- Februar 2026: Accenture und AttackIQ kündigten eine Partnerschaft zur Beschleunigung der Modernisierung des Sicherheitsbetriebs an, wobei AttackIQs Breach-and-Attack-Simulation und KI-gesteuerte Kontrollvalidierungsfähigkeiten in Accentures globale SOC-Modernisierungsdienste integriert werden. Die Zusammenarbeit umfasste eine zukünftige Roadmap für kontinuierliche Programme zum Bedrohungsexpositions-Management, die am CTEM-Framework ausgerichtet sind, mit Plänen zur Vereinheitlichung von adversarialem Testen, Telemetrieaggregation und Expositionspriorisierung über Kundenumgebungen hinweg.
- März 2025: Accenture und CrowdStrike kündigten eine strategische Zusammenarbeit zur Transformation des Sicherheitsbetriebs für Unternehmenskunden an, wobei die CrowdStrike Falcon-Plattform mit Accentures verwalteten Sicherheitsdiensten kombiniert wird. Die Komponente für kontinuierliches Bedrohungsexpositions-Management der Zusammenarbeit wurde als in der Lage bezeichnet, durch die Konsolidierung der Expositionssichtbarkeit über die erweiterte Angriffsfläche und die Optimierung der Priorisierung mittels Angriffspfadanalyse eine Kostenoptimierung von bis zu 15 % zu erzielen, wobei die erste Kundenbereitstellung auf die Modernisierung des globalen Sicherheitsbetriebs von WHSmith verwies.
Globaler Berichtsumfang des Marktes für verwaltete Exposure-Management-Dienste
Verwaltete Exposure-Management-Dienste helfen Organisationen dabei, Cybersicherheitsschwachstellen und -expositionen über ihre digitale Angriffsfläche hinweg zu identifizieren, zu bewerten, zu priorisieren und zu beheben. Diese Dienste kombinieren kontinuierliche Überwachung, Bedrohungsintelligenz, Risikobewertung und Behebungsanleitungen, um die Sicherheitslage einer Organisation zu verbessern.
Der Markt für verwaltete Exposure-Management-Dienste ist segmentiert nach Servicetyp (vollständig verwaltet, gemeinsam verwaltet, nur Überwachung sowie Beratung und ereignisbasiert), Anwendung (Asset-Erkennung und -Inventarisierung, Risiko- und Compliance-Management, Schwachstellen- und Exposure-Management, Bedrohungsintelligenz und digitaler Risikoschutz sowie Behebungsorchestrierung und -verifizierung), Bereitstellungsmodell (On-Premises, cloudbasiert und hybrid), Unternehmensgröße (kleine und mittlere Unternehmen sowie Großunternehmen), Endnutzerbranche (Informationstechnologie und Telekommunikation, BFSI, Gesundheitswesen, Einzel- und E-Commerce, Fertigung, Regierung und Verteidigung, Bildung, Energie und Versorgungsunternehmen, Transport und Logistik, Gastgewerbe und Reisen sowie sonstige Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Vollständig verwaltet |
| Gemeinsam verwaltet |
| Nur Überwachung |
| Beratung und ereignisbasiert |
| Asset-Erkennung und -Inventarisierung |
| Risiko- und Compliance-Management |
| Schwachstellen- und Exposure-Management |
| Bedrohungsintelligenz und digitaler Risikoschutz |
| Behebungsorchestrierung und -verifizierung |
| On-Premises |
| Cloudbasiert |
| Hybrid |
| Kleine und mittlere Unternehmen |
| Großunternehmen |
| Informationstechnologie und Telekommunikation |
| BFSI |
| Gesundheitswesen |
| Einzel- und E-Commerce |
| Fertigung |
| Regierung und Verteidigung |
| Sonstige Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Spanien | |
| Russland | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Indien | |
| Japan | |
| Südkorea | |
| Australien | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Türkei | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Ägypten | |
| Nigeria | |
| Übriges Afrika |
| Nach Servicetyp | Vollständig verwaltet | |
| Gemeinsam verwaltet | ||
| Nur Überwachung | ||
| Beratung und ereignisbasiert | ||
| Nach Anwendung | Asset-Erkennung und -Inventarisierung | |
| Risiko- und Compliance-Management | ||
| Schwachstellen- und Exposure-Management | ||
| Bedrohungsintelligenz und digitaler Risikoschutz | ||
| Behebungsorchestrierung und -verifizierung | ||
| Nach Bereitstellungsmodell | On-Premises | |
| Cloudbasiert | ||
| Hybrid | ||
| Nach Unternehmensgröße | Kleine und mittlere Unternehmen | |
| Großunternehmen | ||
| Nach Endnutzerbranche | Informationstechnologie und Telekommunikation | |
| BFSI | ||
| Gesundheitswesen | ||
| Einzel- und E-Commerce | ||
| Fertigung | ||
| Regierung und Verteidigung | ||
| Sonstige Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Russland | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Indien | ||
| Japan | ||
| Südkorea | ||
| Australien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Ägypten | ||
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für verwaltete Exposure-Management-Dienste?
Der Markt für verwaltete Exposure-Management-Dienste wird voraussichtlich von 3,12 Milliarden USD im Jahr 2026 und 3,69 Milliarden USD im Jahr 2027 auf 7,83 Milliarden USD bis 2032 wachsen, bei einem CAGR von 16,24 %.
Was treibt die Nachfrage nach verwalteten Exposure-Management-Diensten an?
Der Markt für verwaltete Exposure-Management-Dienste wird durch die Ausweitung von Cloud-, SaaS- und hybriden Umgebungen gestützt, die statische Asset-Inventare weniger nützlich machen.
Welcher Servicetyp hat den größten Marktanteil?
Vollständig verwaltete Dienste hielten im Jahr 2026 einen Anteil von 36,47 %, während gemeinsam verwaltete Dienste bis 2032 voraussichtlich schneller mit einem CAGR von 17,53 % wachsen werden.
Welches Bereitstellungsmodell führt bei der Akzeptanz?
Cloudbasierte Bereitstellung hielt im Jahr 2026 einen Anteil von 62,17 %, gestützt durch den Bedarf an der Überwachung verteilter digitaler Umgebungen.
Welcher Endnutzersektor wächst am schnellsten?
Das Gesundheitswesen wird bis 2032 voraussichtlich mit einem CAGR von 17,43 % wachsen, angetrieben durch die Exposition medizinischer Geräte, Legacy-Systeme und den Bedarf zum Schutz der Versorgungserbringung.