
Tamaño y Participación del Mercado de Servicios Gestionados de Gestión de Exposición
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
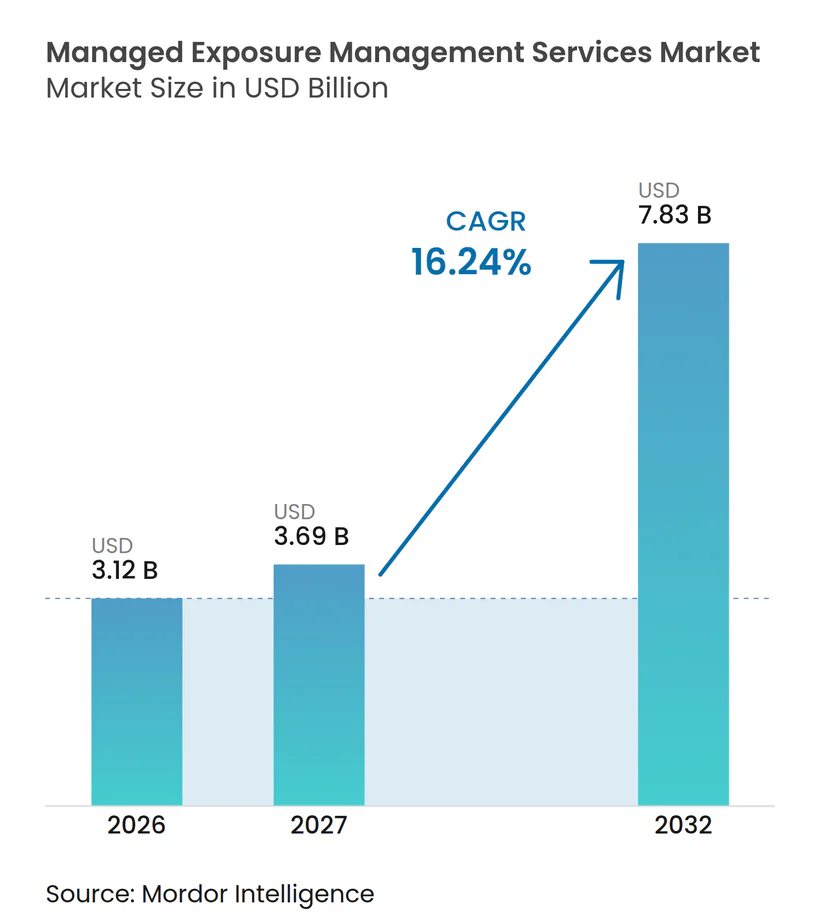
| Tamaño del Mercado (2027) | 3.69 Mil millones de dólares |
| Tamaño del Mercado (2032) | 7.83 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 16.24 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Servicios Gestionados de Gestión de Exposición por Mordor Intelligence
Se proyecta que el tamaño del mercado de servicios gestionados de gestión de exposición se expanda de 3,12 mil millones de USD en 2026 a 3,69 mil millones de USD en 2027, y a 7,83 mil millones de USD para 2032, registrando un CAGR del 16,24% de 2027 a 2032. El mercado está evolucionando de revisiones de seguridad anuales hacia programas gestionados por proveedores que identifican, priorizan y verifican exposiciones en un entorno digital cambiante. El mayor uso de la nube, más conexiones SaaS y entornos híbridos complejos hacen que los inventarios de activos estáticos sean menos útiles para muchas empresas. Los compradores también necesitan evidencia documentada de controles de seguridad continuos para fines de seguros, regulatorios y de gobernanza interna. Los proveedores están respondiendo combinando flujos de trabajo de descubrimiento, priorización y remediación con servicios de asesoría, mientras que los proveedores de plataformas ejercen presión sobre los precios a través de ofertas agrupadas. El mercado de servicios gestionados de gestión de exposición, por lo tanto, favorece a los proveedores que pueden conectar los hallazgos de seguridad con la remediación práctica a través de las herramientas existentes de un cliente.
Conclusiones Clave del Informe
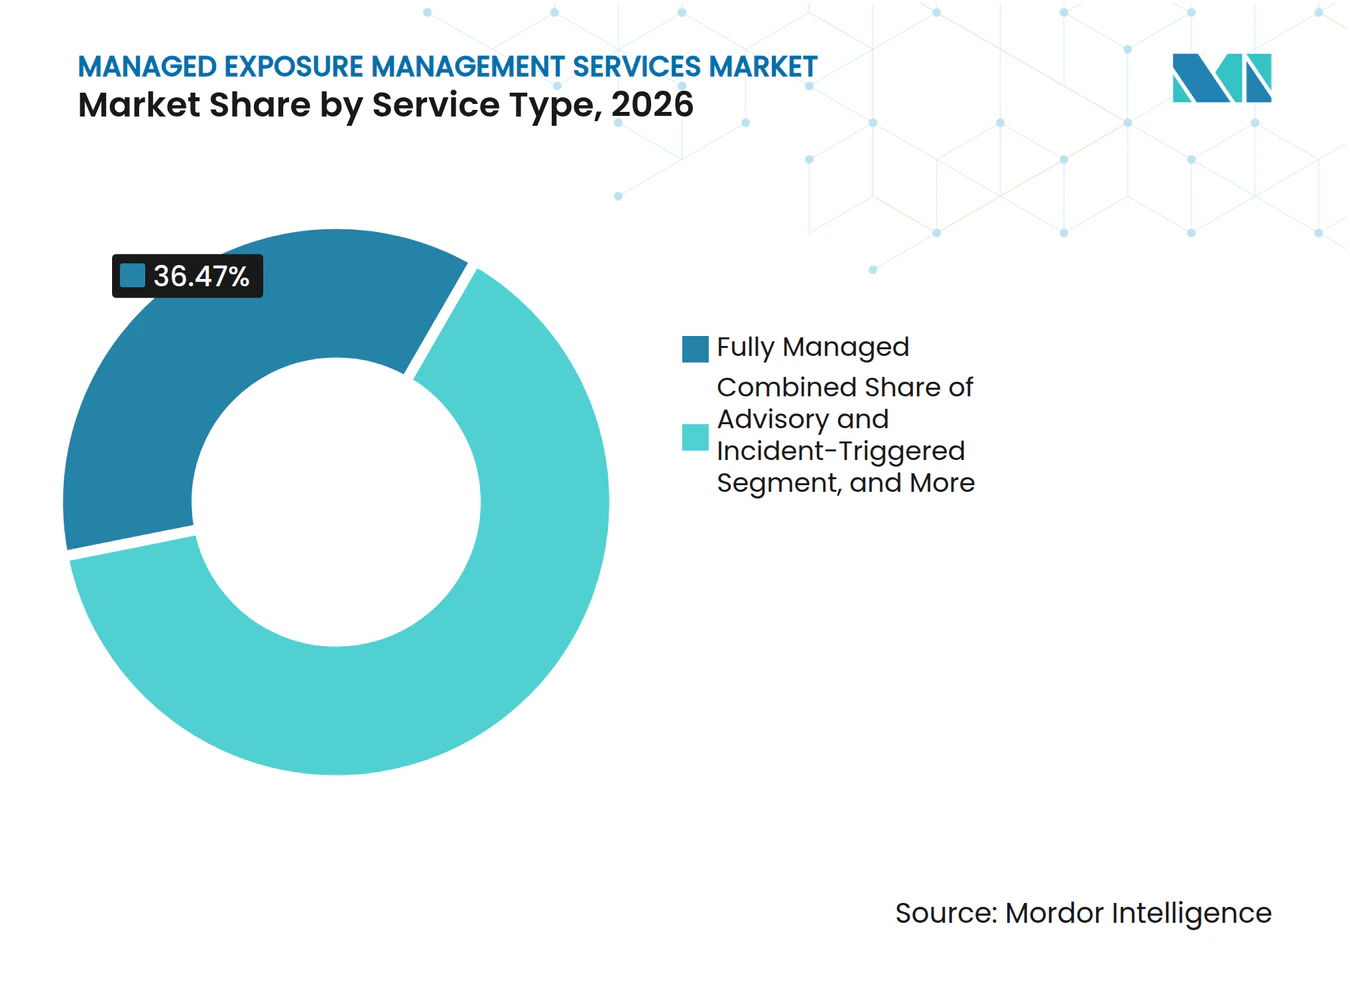
- Por tipo de servicio, Totalmente Gestionado mantuvo el 36,47% de la participación del mercado de servicios gestionados de gestión de exposición en 2026, mientras que se proyecta que los servicios Co-Gestionados se expandan a un CAGR del 17,53% hasta 2032.
- Por aplicación, la Gestión de Vulnerabilidades y Exposición representó el 31,83% del tamaño del mercado de servicios gestionados de gestión de exposición en 2026, mientras que se proyecta que la Orquestación y Verificación de Remediación crezca a un CAGR del 16,82% hasta 2032.
- Por modelo de implementación, la implementación Basada en la Nube mantuvo el 62,17% de la participación de mercado en 2026, mientras que se espera que la implementación Híbrida crezca a un CAGR del 17,03% hasta 2032.
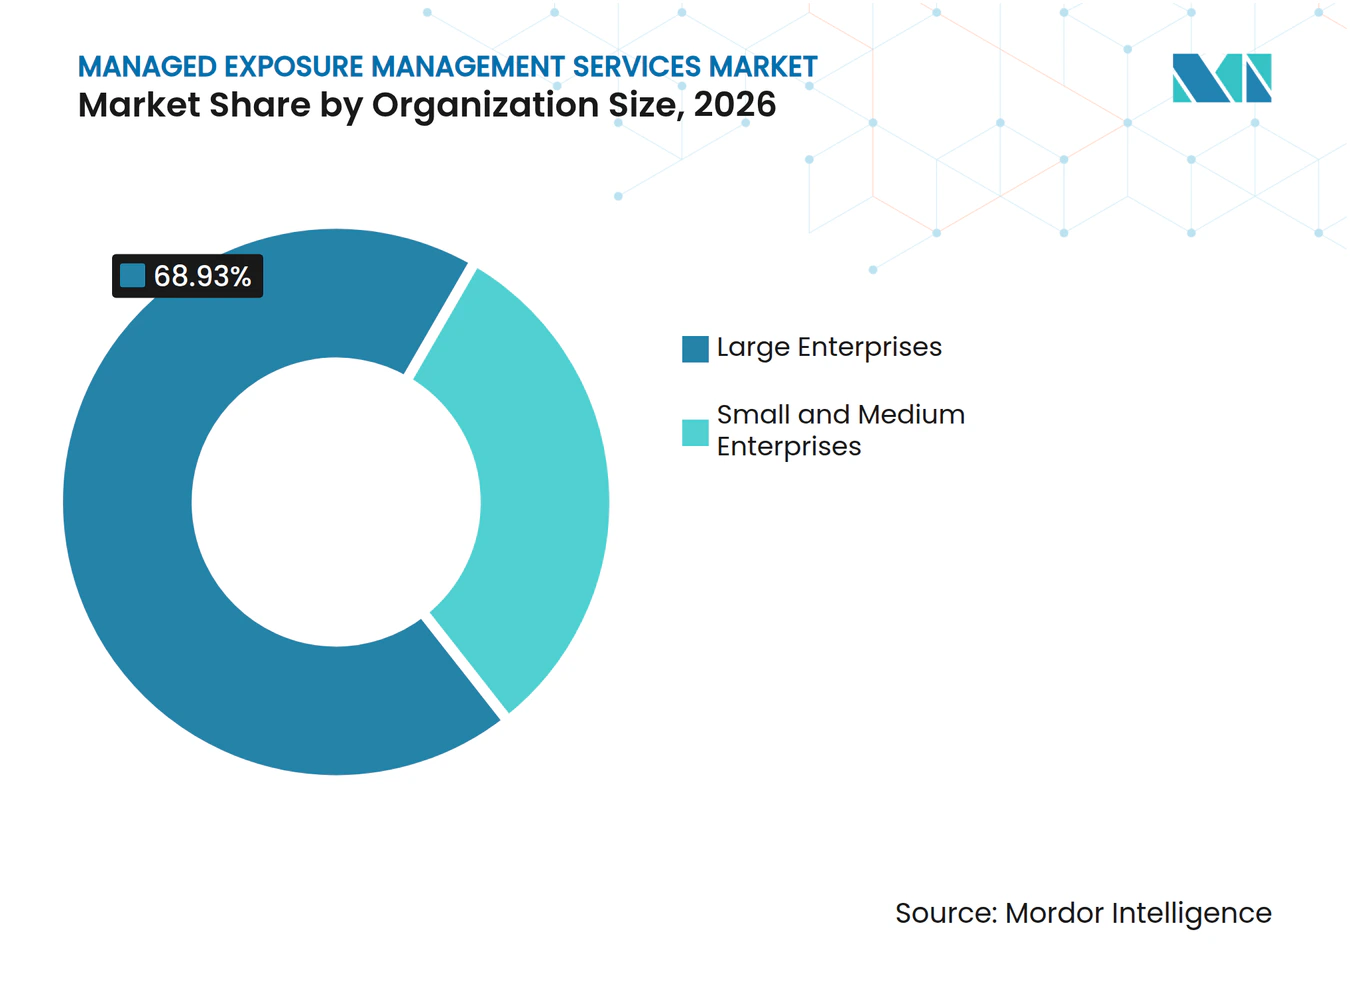
- Por tamaño de organización, las Grandes Empresas mantuvieron el 68,93% de la participación de mercado en 2026, mientras que se proyecta que las Pequeñas y Medianas Empresas se expandan a un CAGR del 17,26% hasta 2032.
- Por industria de usuario final, BFSI representó el 24,63% de la participación de mercado en 2026, mientras que se espera que el sector Sanitario avance a un CAGR del 17,43% hasta 2032.
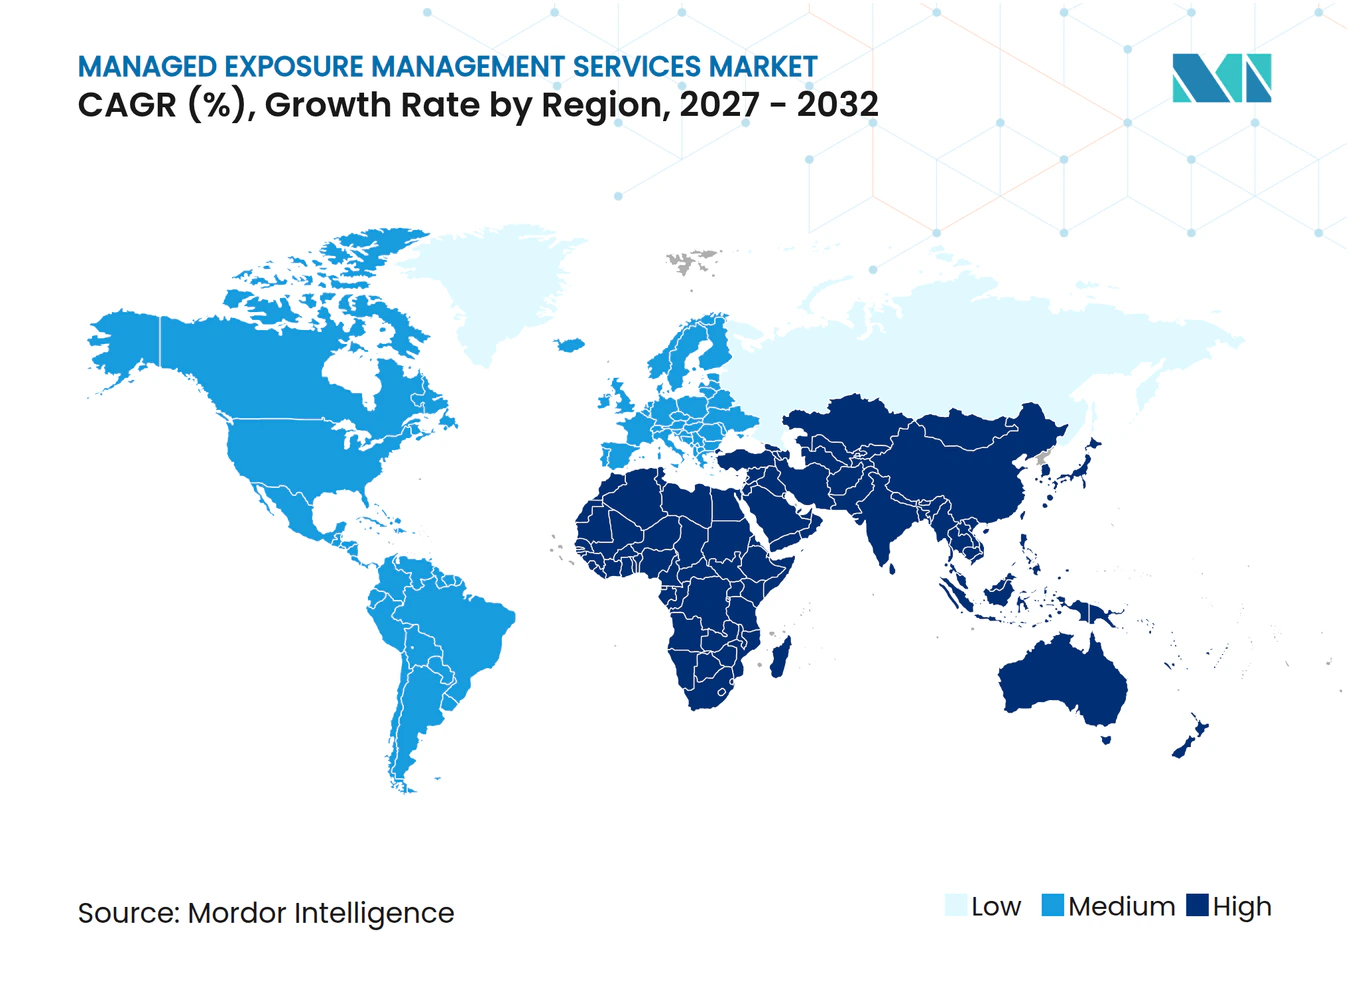
- Por geografía, América del Norte mantuvo el 40,27% de los ingresos globales en 2026, mientras que se proyecta que Asia-Pacífico crezca a un CAGR del 17,32% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado Global de Servicios Gestionados de Gestión de Exposición
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Escalada de Ciberataques y Explotación de Activos Expuestos a Internet | +3.5% | Global, con presión concentrada en América del Norte, Europa y Asia-Pacífico | Corto plazo (≤ 2 años) |
| Expansión de Huellas Digitales en la Nube, SaaS e Híbridas | +3.2% | Global, más pronunciado en América del Norte, Europa Occidental y centros urbanos de Asia-Pacífico | Mediano plazo (2-4 años) |
| Escasez de Habilidades en Ciberseguridad y Demanda de Externalización | +2.8% | Global, más aguda en América del Norte, Australia, Reino Unido e India | Mediano plazo (2-4 años) |
| Demanda Regulatoria de Evidencia Continua de Exposición | +2.5% | Europa, América del Norte, Asia-Pacífico, con extensión a Oriente Medio | Mediano plazo (2-4 años) |
| Requisitos de Seguros Cibernéticos y Evidencia de Exposición Contractual | +1.8% | América del Norte y Europa, con relevancia emergente en Asia-Pacífico | Corto plazo (≤ 2 años) |
| Herencia de Exposición por Fusiones, Adquisiciones y Conexiones con Terceros | +1.4% | Global, con concentración en América del Norte y Europa | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Escalada de Ciberataques y Explotación de Activos Expuestos a Internet
Los activos expuestos a Internet siguen siendo un punto de entrada común para los actores de amenazas, lo que aumenta el valor del descubrimiento externo continuo para las organizaciones que no pueden depender de un inventario fijo. La CISA dirige a las agencias civiles federales a realizar análisis de vulnerabilidades con credenciales de forma regular y a mantener procesos para identificar y priorizar los activos accesibles desde Internet. El mercado de servicios gestionados de gestión de exposición se beneficia cuando las empresas aplican expectativas similares a su inventario de activos externos y requieren un proceso continuo en lugar de un ejercicio técnico aislado. El monitoreo continuo liderado por proveedores puede identificar activos que no son visibles para los equipos internos, asignar la propiedad de la exposición y mantener a los equipos de seguridad enfocados en la remediación.
Expansión de Huellas Digitales en la Nube, SaaS e Híbridas
Las operaciones híbridas y multinube están ampliando el entorno que los equipos de seguridad deben rastrear, a menudo a través de diferentes proveedores, identidades y grupos operativos. Fortinet informó que el 88% de las organizaciones operaban entornos híbridos o multinube en 2026, en comparación con el 82% del año anterior. El mismo informe encontró que el 81% dependía de 2 o más proveedores de nube para cargas de trabajo críticas, y el 29% utilizaba más de 3, lo que aumenta el número de configuraciones y conexiones que requieren revisión. La Cloud Security Alliance encontró que el 55% de los empleados adoptó herramientas SaaS sin la participación del área de seguridad, mientras que el 56% reportó preocupación por el acceso excesivo a la API.[1] Estas condiciones hacen que los inventarios construidos mediante análisis periódicos envejezcan rápidamente, lo que dificulta que los equipos internos establezcan una visión completa del riesgo. El mercado de servicios gestionados de gestión de exposición está ganando demanda porque el descubrimiento continuo puede rastrear cambios en las configuraciones de la nube, el uso de SaaS, las identidades y los servicios expuestos externamente a través de un único proceso gestionado.
Escasez de Habilidades en Ciberseguridad y Demanda de Externalización
La brecha de habilidades en ciberseguridad está influyendo en cómo los compradores eligen entre operaciones internas y servicios gestionados, particularmente cuando la gestión de exposición requiere tanto profundidad técnica como coordinación interfuncional. ISC2 informó que el 95% de las organizaciones necesitaba al menos 1 habilidad de ciberseguridad en 2025. La necesidad no se limita a los niveles de personal; las organizaciones también requieren profesionales que puedan priorizar hallazgos, evaluar la relevancia para el negocio y gestionar la remediación entre equipos. El mercado de servicios gestionados de gestión de exposición brinda a los compradores acceso a capacidad especializada compartida sin necesidad de construir una función completa de gestión de exposición interna para cada hora del día. Los proveedores gestionados también pueden distribuir el costo de las herramientas de clasificación de alertas e investigación inicial entre múltiples clientes, mejorando así la economía de la prestación continua de servicios. Esta estructura puede ser particularmente relevante para las organizaciones que necesitan cobertura continua pero no pueden mantener un gran equipo interno o desarrollar internamente todas las especialidades requeridas.
Demanda Regulatoria de Evidencia Continua de Exposición
La regulación se está convirtiendo en una consideración directa de adquisición para las instituciones financieras, los operadores de infraestructura crítica y las empresas cotizadas que necesitan demostrar una gestión coherente del riesgo cibernético. La Ley de Resiliencia Operativa Digital de la UE entró en vigor el 17 de enero de 2025 y exige que las entidades financieras cubiertas mantengan acuerdos de gestión de riesgos de TIC y prueben la resiliencia operativa digital. NIS2 establece deberes de gestión de riesgos de ciberseguridad y notificación para entidades esenciales en sectores críticos. En los Estados Unidos, la norma de la SEC exige que las empresas públicas divulguen incidentes de ciberseguridad materiales y describan los procesos para evaluar y gestionar el riesgo cibernético. Estas obligaciones aumentan la importancia de los registros que muestran cómo se identificaron, asignaron, abordaron y monitorearon las exposiciones a lo largo del tiempo por personas responsables. El mercado de servicios gestionados de gestión de exposición se ve respaldado cuando los proveedores pueden suministrar informes y evidencia operativa junto con el monitoreo técnico, en lugar de dejar al cliente la tarea de reunir evidencia de sistemas separados.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Fricción de Integración en Cadenas de Herramientas de Seguridad y TI | -3.0% | Global, más grave en grandes empresas con parques de herramientas heterogéneos en América del Norte y Europa | Mediano plazo (2-4 años) |
| Alta Complejidad de Implementación y Carga de Costos de Especialistas | -2.5% | Global, más pronunciado en mercados emergentes, segmentos de mercado medio y regiones con menor densidad de MSSP | Mediano plazo (2-4 años) |
| Restricciones de Residencia de Datos, Autorización y Análisis Seguro | -1.8% | Europa, Asia-Pacífico, Oriente Medio y organizaciones gubernamentales y de defensa a nivel global | Largo plazo (≥ 4 años) |
| Propiedad de Activos Poco Clara y Responsabilidad de Remediación | -1.5% | Global, más aguda en grandes empresas descentralizadas | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Fricción de Integración en Cadenas de Herramientas de Seguridad y TI
La integración es una barrera práctica porque la gestión de exposición debe conectar el descubrimiento, la priorización y la remediación a través de sistemas de seguridad y TI separados que a menudo tienen diferentes estructuras de datos y procesos. Las grandes empresas rara vez comienzan con un entorno limpio, por lo que los proveedores deben trabajar con nombres de activos variados, flujos de trabajo, reglas de escalada y diferentes equipos que pueden no utilizar los mismos sistemas. La transferencia de los equipos de seguridad a las operaciones de TI y a los propietarios de aplicaciones puede retrasar la remediación incluso cuando un riesgo se identifica rápidamente y se comprende técnicamente. Estos requisitos pueden extender la incorporación, consumir recursos técnicos del comprador y dificultar la demostración temprana de valor.
Alta Complejidad de Implementación y Carga de Costos de Especialistas
El costo de un programa de exposición gestionado va más allá de una suscripción de servicio, ya que los compradores deben preparar el entorno y mantener el modelo operativo después del lanzamiento. Los compradores también deben tener en cuenta el alcance, la calibración del descubrimiento, el diseño del flujo de trabajo de remediación, la participación continua de analistas y el tiempo que los equipos internos dedican a proporcionar contexto de activos. Censinet informó que las organizaciones de atención médica típicamente asignaban entre el 4% y el 7% de los presupuestos de TI a la ciberseguridad, en comparación con el 15% en los servicios financieros. Esta diferencia puede limitar la adopción incluso cuando las organizaciones de atención médica reconocen su exposición y desean un monitoreo más consistente. Los sistemas heredados pueden crear más trabajo porque algunos entornos requieren agentes de descubrimiento locales, configuración especializada y coordinación con equipos responsables de aplicaciones o dispositivos obsoletos. Los proveedores también necesitan experiencia sectorial demostrada, especialmente en atención médica, servicios financieros y gobierno, lo que puede alargar las evaluaciones de los compradores y los plazos de implementación.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Tipo de Servicio: Los Modelos Co-Gestionados Amplían el Control del Comprador
Los servicios totalmente gestionados mantuvieron el 36,47% de la participación del mercado de servicios gestionados de gestión de exposición en 2026. Esta posición refleja la demanda de los compradores de un proveedor que asuma la responsabilidad del descubrimiento, la priorización, la coordinación de la remediación y la validación de la remediación dentro de un único modelo operativo. Las grandes organizaciones reguladas a menudo prefieren este modelo porque reduce la carga operativa de los equipos de seguridad internos, que de otro modo necesitarían operar escáneres, interpretar hallazgos y coordinar el trabajo entre múltiples propietarios. También puede crear un registro documentado de actividad de seguridad continua para revisiones de auditoría, seguros y supervisión ejecutiva, en lugar de dejar al comprador con resultados técnicos separados de herramientas desconectadas. La industria de servicios gestionados de gestión de exposición utiliza este modelo, donde los clientes necesitan amplio soporte operativo, clara responsabilidad del servicio y un proceso consistente para escalar las exposiciones que requieren acción.
Se proyecta que los servicios Co-Gestionados crezcan a un CAGR del 17,53% de 2027 a 2032. Estos servicios permiten a los compradores retener la autoridad sobre las decisiones de remediación mientras externalizan el descubrimiento, el análisis, la priorización, así como el esfuerzo operativo recurrente de mantener actualizados los datos de exposición. El enfoque es adecuado para empresas que han desarrollado una gobernanza interna más sólida y comprenden sus prioridades de negocio, pero no desean operar cada proceso técnico ni mantener cobertura especializada en todo momento. Las ofertas de Solo Monitoreo y Asesoría y Activación por Incidentes satisfacen necesidades más limitadas, incluidas la renovación de seguros, la diligencia debida en adquisiciones, las auditorías regulatorias y el soporte enfocado después de un evento significativo. A medida que la automatización reduce el costo del descubrimiento continuo, los proveedores pueden enfrentar presión para distinguir el monitoreo básico de la coordinación de remediación más valiosa, la recopilación de evidencia y el trabajo de asesoría.



Por Aplicación: La Verificación de Remediación Cobra Mayor Importancia
La Gestión de Vulnerabilidades y Exposición representó el 31,83% del tamaño del mercado de servicios gestionados de gestión de exposición en 2026. El segmento se basa en el análisis y la priorización continuos de los activos empresariales, incluidos los servicios externos, los recursos en la nube y los sistemas conocidos que conforman el entorno digital de una organización. Los compradores esperan cada vez más un análisis de los hallazgos en lugar de un gran volumen de resultados brutos del escáner, ya que los equipos técnicos necesitan un orden de trabajo viable para abordar los riesgos. La Gestión de Riesgos y Cumplimiento, la Inteligencia de Amenazas y la Protección del Riesgo Digital amplían el programa central de vulnerabilidades vinculando la información de exposición con necesidades operativas y de gobernanza más amplias. El Descubrimiento de Activos e Inventario también apoya cada aplicación, porque las organizaciones no pueden proteger los servicios que están ausentes de sus registros o carecen de un propietario asignado.
Se proyecta que la Orquestación y Verificación de Remediación se expanda a un CAGR del 16,82% de 2027 a 2032. Su crecimiento muestra que los compradores necesitan confirmación de que la remediación tuvo lugar, que fue asignada al equipo correcto y que la acción resolvió la exposición. Este trabajo conecta las operaciones de seguridad con las operaciones de TI, donde se completan las tareas de remediación y donde pueden surgir retrasos por prioridades de negocio en competencia o responsabilidades poco claras. Accenture y CrowdStrike declararon en marzo de 2025 que su colaboración podría lograr hasta un 15% de optimización de costos en los flujos de trabajo de gestión de vulnerabilidades mediante la visibilidad consolidada de la exposición y el análisis de rutas de ataque.[2] La industria de servicios gestionados de gestión de exposición, por lo tanto, está otorgando mayor valor a los servicios que cierran la brecha entre un problema detectado, una respuesta planificada y una resolución verificada.
Por Modelo de Implementación: Las Arquitecturas Híbridas Abordan las Restricciones de Datos
La implementación basada en la nube representó el 62,17% de la participación del mercado de servicios gestionados de gestión de exposición en 2026. La entrega en la nube admite el descubrimiento externo continuo en entornos multinube y permite a los proveedores actualizar el contenido de detección sin cambios extensos del lado del cliente, reduciendo la necesidad de ciclos de actualización separados para cada cliente. También se adapta al movimiento más amplio hacia operaciones de seguridad como servicio de software, donde los equipos necesitan informes accesibles y flujos de trabajo compartidos entre ubicaciones. Los servicios basados en la nube son útiles cuando los clientes necesitan escalabilidad en activos, ubicaciones y servicios conectados cambiantes que pueden no estar presentes durante una revisión interna tradicional. Sin embargo, no todos los clientes pueden mover datos de seguridad sin procesar fuera de su propio entorno, particularmente cuando los requisitos legales, contractuales o gubernamentales restringen el manejo de datos.
Se proyecta que la implementación híbrida crezca a un CAGR del 17,03% de 2027 a 2032. El modelo combina la recopilación de datos local con análisis basados en la nube y gestión de flujos de trabajo, lo que permite a los proveedores aplicar análisis centralizados mientras se preserva un control más estrecho sobre la información sensible. Puede ayudar a las organizaciones a retener datos sensibles en su entorno mientras siguen utilizando análisis, informes y coordinación de remediación operados por el proveedor. Las agencias gubernamentales, los contratistas de defensa y las instituciones financieras pueden favorecer este modelo donde las reglas de residencia de datos son estrictas o la política interna limita las transferencias de datos externas.
Por Tamaño de Organización: La Entrega por Suscripción Amplía el Acceso de las PYME
Las Grandes Empresas mantuvieron el 68,93% de la participación de mercado en 2026. Su escala, base de activos más amplia, obligaciones en múltiples jurisdicciones y dependencia de numerosos sistemas de negocio hacen de la gestión continua de exposición una prioridad. Estos compradores a menudo tienen relaciones establecidas con proveedores de seguridad gestionada, pero sus entornos internos aún pueden ser difíciles de coordinar entre unidades de negocio y equipos de tecnología. También enfrentan dificultades continuas para contratar a los analistas necesarios para ejecutar programas de exposición maduros internamente y para mantener experiencia especializada en descubrimiento, priorización y verificación.
Se espera que las Pequeñas y Medianas Empresas crezcan a un CAGR del 17,26% de 2027 a 2032. Los servicios basados en suscripción cambian el modelo de compra de grandes gastos iniciales a costos operativos más predecibles, que se adaptan mejor al proceso presupuestario y al personal limitado de las organizaciones más pequeñas. Esto puede hacer que el descubrimiento y la priorización continuos sean más accesibles para las organizaciones con equipos de seguridad más pequeños que no pueden mantener de forma independiente todas las capacidades especializadas. El monitoreo externalizado también permite a los equipos internos centrarse en las decisiones, la coordinación de la remediación y las operaciones de negocio, en lugar de la tarea repetitiva de revisar grandes volúmenes de hallazgos técnicos. Los requisitos de seguros para registros de análisis, gestión de parches y planes de respuesta a incidentes pueden proporcionar una razón adicional para que las organizaciones más pequeñas adopten servicios gestionados.

Por Industria de Usuario Final: La Demanda del Sector Sanitario Aumenta con la Presión de Seguridad
BFSI representó el 24,63% de la participación de mercado en 2026. Las instituciones financieras trabajan bajo exigentes requisitos de riesgo cibernético y resiliencia operativa porque gestionan datos sensibles de clientes, procesos de pago críticos y grandes redes de proveedores externos. DORA en Europa, la norma de divulgación de la SEC en los Estados Unidos y otros marcos sectoriales refuerzan la necesidad de visibilidad continua, informes claros y evidencia de que los problemas materiales reciben atención. La industria de servicios gestionados de gestión de exposición atiende esta necesidad vinculando la identificación, la priorización, el seguimiento de la remediación y los registros de gobernanza.
Se proyecta que el sector Sanitario crezca a un CAGR del 17,43% de 2027 a 2032. El sector debe gestionar dispositivos clínicos obsoletos, redes de atención complejas y riesgos de seguridad que pueden afectar la atención al paciente, mientras que muchas organizaciones operan con recursos limitados para el trabajo de seguridad especializado. Un estudio de la Reserva Federal señaló que los eventos cibernéticos que involucran a proveedores externos pueden causar mayores pérdidas que los incidentes rutinarios en las grandes instituciones financieras de los Estados Unidos, lo que subraya la importancia más amplia de la supervisión del riesgo de proveedores. En 2026, ARPA-H apoyó un proyecto de gemelo digital a escala hospitalaria centrado en la detección y remediación de vulnerabilidades en dispositivos médicos. El Gobierno y la Defensa, la Manufactura, la Tecnología de la Información y las Telecomunicaciones, el Comercio Minorista y el Comercio Electrónico, la Energía y los Servicios Públicos, y la Educación también tienen requisitos crecientes de gestión formal de exposición.
Análisis Geográfico
América del Norte mantuvo el 40,27% de los ingresos del mercado de servicios gestionados de gestión de exposición en 2026. La región cuenta con un ecosistema maduro de proveedores de seguridad gestionada, una adquisición sofisticada de seguridad empresarial y muchas organizaciones que ya utilizan herramientas de seguridad especializadas y socios de servicios externos. Las organizaciones de servicios financieros y atención médica enfrentan varias obligaciones federales, estatales y específicas del sector que fomentan una supervisión de riesgos más formal y revisiones periódicas de los controles técnicos. La norma de la SEC exige que las empresas públicas informen sobre incidentes cibernéticos materiales y describan sus procesos de gestión del riesgo cibernético. Los Estados Unidos lideran los ingresos regionales, mientras que Canadá está expandiendo los programas de seguridad gestionada entre las instituciones financieras y los operadores de infraestructura crítica que necesitan evidencia clara de gestión de riesgos.
Europa mantiene una participación significativa de los ingresos globales, respaldada por la implementación de DORA y NIS2. DORA se aplica a las entidades financieras y requiere acuerdos de resiliencia operativa digital, mientras que NIS2 extiende los requisitos de gestión de riesgos a las entidades esenciales e importantes en sectores críticos. Alemania, el Reino Unido y Francia siguen siendo mercados importantes porque cuentan con grandes instituciones financieras, contratistas de defensa y organizaciones multinacionales con necesidades operativas transfronterizas. El Banco de Inglaterra identificó brechas en la detección proactiva, la gestión de credenciales y la planificación de remediación basada en riesgos en su trabajo temático CBEST de 2025.[3] Estas condiciones respaldan el mercado de servicios gestionados de gestión de exposición al aumentar la demanda de servicios que proporcionan evidencia continua de exposición y trabajo claramente documentado.
Se proyecta que Asia-Pacífico crezca a un CAGR del 17,32% de 2027 a 2032. La rápida adopción de la nube, el aumento de los niveles de amenaza y la capacidad especializada limitada respaldan la entrega externalizada en la región, especialmente donde las empresas necesitan operaciones continuas pero no pueden expandir los equipos de seguridad internos al mismo ritmo. India es un mercado de crecimiento importante, mientras que Japón está desarrollando capacidad local a través de ofertas de gestión de superficie de ataque y vulnerabilidades gestionadas a nivel nacional, incluido el servicio BizDrive ASM de NTT East en agosto de 2025 y el servicio basado en Tenable One de Uniadex en abril de 2026. América del Sur, Oriente Medio y África siguen siendo mercados en etapas más tempranas, con demanda que se desarrolla a través de la digitalización de los servicios financieros, la adopción de la nube y requisitos nacionales de ciberseguridad más sólidos.
Panorama Competitivo
Concentración del Mercado
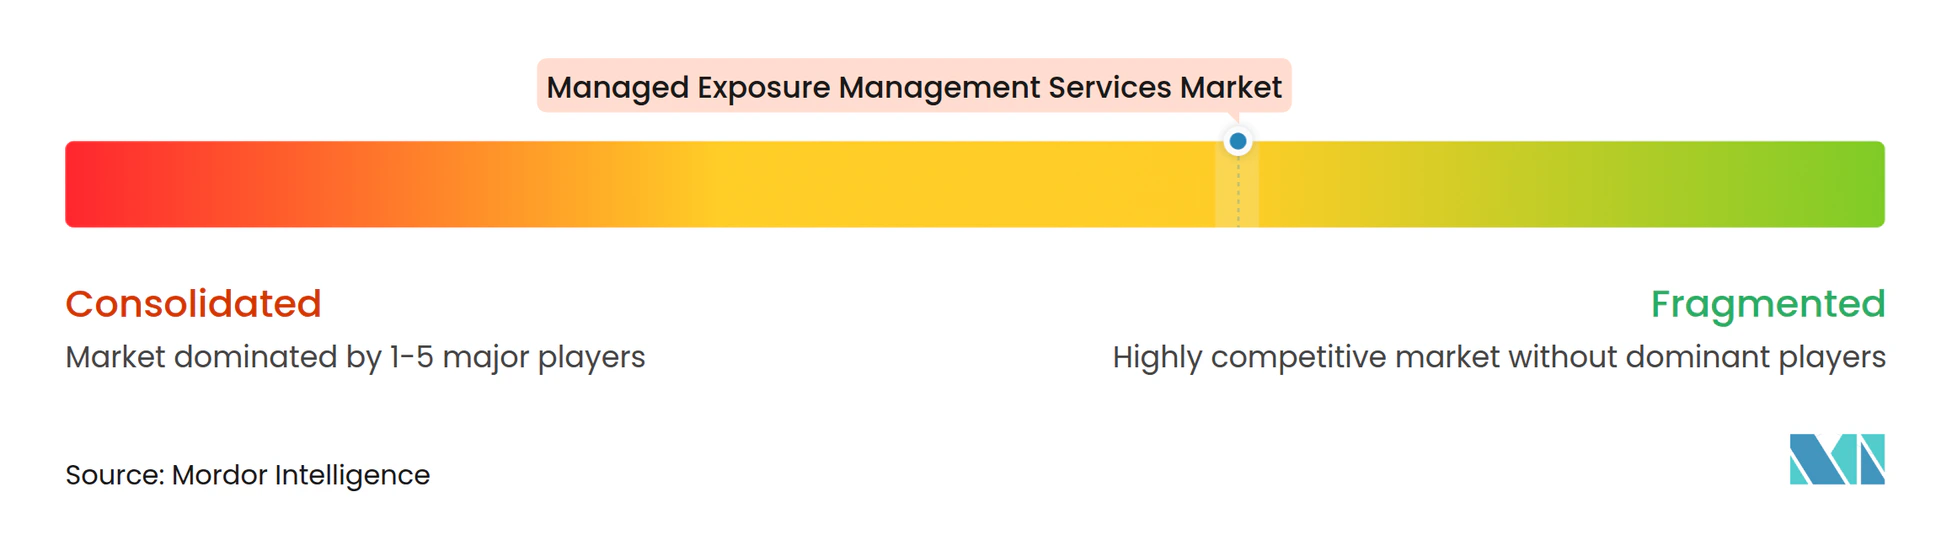
El mercado de servicios gestionados de gestión de exposición está moderadamente fragmentado y ningún proveedor ocupa una posición dominante. La competencia involucra a consultoras globales, proveedores establecidos de plataformas de vulnerabilidades y proveedores especializados en gestión de superficie de ataque, cada uno de los cuales se acerca al comprador a través de una combinación diferente de servicios y tecnología. Las consultoras globales pueden conectar la gestión de exposición con un trabajo de transformación más amplio, mientras que los proveedores de plataformas pueden ampliar las herramientas que los clientes ya utilizan, y los especialistas pueden enfatizar la profundidad del descubrimiento externo. Accenture, Deloitte, IBM y Kyndryl compiten ofreciendo amplios programas de transformación de seguridad y experiencia en cumplimiento específico del sector que pueden integrarse en compromisos más grandes con los clientes. Tenable, Qualys y Rapid7 se basan en las relaciones con las plataformas y los datos del escáner para agregar capacidades de entrega gestionada para los clientes existentes.
Los proveedores de plataformas están añadiendo integraciones para traducir los hallazgos en flujos de trabajo de remediación a través de diferentes herramientas del cliente, lo que refleja la necesidad de integrarse con los entornos operativos existentes del cliente. Tenable amplió su ecosistema de seguridad abierto en octubre de 2026 con conectores para SentinelOne, Corelight, Snyk y BeyondTrust. Este movimiento conecta los datos de exposición con la telemetría de red, el contexto de identidad y los hallazgos a nivel de código para que los equipos puedan utilizar información más relacionada al priorizar una respuesta. Accenture y AttackIQ anunciaron una asociación en febrero de 2026 para combinar la simulación de brechas y ataques, la priorización impulsada por inteligencia artificial y la modernización de las operaciones de seguridad.[4] Estos movimientos muestran que el mercado de servicios gestionados de gestión de exposición recompensa cada vez más a los proveedores que apoyan tanto el descubrimiento técnico como la respuesta operativa que le sigue.
Los proveedores también tienen margen para atender entornos de tecnología operativa e Internet de las Cosas industrial, donde muchos programas siguen centrados en activos de TI convencionales y pueden no cubrir aún toda la gama de sistemas conectados. Las certificaciones ISO 27001 y SOC 2 Tipo II son cada vez más importantes en las evaluaciones empresariales y pueden favorecer a los proveedores establecidos que pueden demostrar prácticas maduras de seguridad y gobernanza. La presión sobre los precios está aumentando a medida que los proveedores de plataformas agrupan capacidades gestionadas en los contratos de tecnología actuales, lo que requiere que los proveedores especializados demuestren valor a través de la experiencia sectorial, la profundidad del descubrimiento externo y los resultados de remediación verificados.
Líderes de la Industria de Servicios Gestionados de Gestión de Exposición
-
Accenture plc
-
Armis, Inc.
-
BitSight Technologies, Inc.
-
Cisco Systems, Inc.
-
CrowdStrike Holdings, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Desarrollos Recientes de la Industria
- Octubre de 2026: Tenable amplió su ecosistema de seguridad abierto, lanzando conectores multiplataforma para SentinelOne, Corelight, Snyk y BeyondTrust a través de su programa Tenable OPEN. Los conectores integran los datos de exposición de Tenable con la telemetría de red, el contexto de identidad y los hallazgos de vulnerabilidades a nivel de código, lo que permite una clasificación unificada desde una única interfaz asistida por inteligencia artificial y amplía el valor de la plataforma Tenable One más allá de las implementaciones de escáneres independientes. Esto posiciona a Tenable para competir más directamente con las estrategias de consolidación de plataformas de CrowdStrike y Microsoft en el segmento de exposición gestionada.
- Febrero de 2026: Armis obtuvo la autorización de Nivel de Impacto 5 del Departamento de Defensa de los Estados Unidos por parte de DISA, lo que le permite gestionar y proteger la infraestructura crítica del Departamento de Defensa y los sistemas de Información No Clasificada Controlada a través de su plataforma Armis Centrix. Esto siguió a autorizaciones anteriores de FedRAMP Moderado e IL4 y abrió el sector gubernamental y de defensa de los Estados Unidos a la plataforma de inteligencia de activos y gestión de vulnerabilidades de Armis.
- Febrero de 2026: Accenture y AttackIQ anunciaron una asociación para acelerar la modernización de las operaciones de seguridad, integrando las capacidades de simulación de brechas y ataques y validación de controles impulsada por inteligencia artificial de AttackIQ en los servicios globales de modernización de centros de operaciones de seguridad de Accenture. La colaboración incluyó una hoja de ruta futura para programas continuos de gestión de exposición a amenazas alineados con el marco CTEM, con planes para unificar las pruebas adversariales, la agregación de telemetría y la priorización de exposición en los entornos de los clientes.
- Marzo de 2025: Accenture y CrowdStrike anunciaron una colaboración estratégica para transformar las operaciones de seguridad de los clientes empresariales, combinando la plataforma CrowdStrike Falcon con los servicios de seguridad gestionada de Accenture. El componente de gestión continua de exposición a amenazas de la colaboración fue citado como capaz de lograr hasta un 15% de optimización de costos mediante la consolidación de la visibilidad de la exposición en toda la superficie de ataque extendida y la optimización de la priorización mediante el análisis de rutas de ataque, con el primer despliegue para clientes haciendo referencia a la modernización de las operaciones de seguridad global de WHSmith.
Alcance del Informe Global del Mercado de Servicios Gestionados de Gestión de Exposición
Los servicios gestionados de gestión de exposición ayudan a las organizaciones a identificar, evaluar, priorizar y remediar vulnerabilidades y exposiciones de ciberseguridad en toda su superficie de ataque digital. Estos servicios combinan monitoreo continuo, inteligencia de amenazas, evaluación de riesgos y orientación de remediación para mejorar la postura de seguridad de una organización.
El Informe del Mercado de Servicios Gestionados de Gestión de Exposición está Segmentado por Tipo de Servicio (Totalmente Gestionado, Co-Gestionado, Solo Monitoreo, y Asesoría y Activación por Incidentes), Aplicación (Descubrimiento de Activos e Inventario, Gestión de Riesgos y Cumplimiento, Gestión de Vulnerabilidades y Exposición, Inteligencia de Amenazas y Protección del Riesgo Digital, y Orquestación y Verificación de Remediación), Modelo de Implementación (Local, Basado en la Nube, e Híbrido), Tamaño de Organización (Pequeñas y Medianas Empresas y Grandes Empresas), Industria de Usuario Final (Tecnología de la Información y Telecomunicaciones, BFSI, Sector Sanitario, Comercio Minorista y Comercio Electrónico, Manufactura, Gobierno y Defensa, Educación, Energía y Servicios Públicos, Transporte y Logística, Hospitalidad y Viajes, y Otras Industrias de Usuario Final), y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
| Totalmente Gestionado |
| Co-Gestionado |
| Solo Monitoreo |
| Asesoría y Activación por Incidentes |
| Descubrimiento de Activos e Inventario |
| Gestión de Riesgos y Cumplimiento |
| Gestión de Vulnerabilidades y Exposición |
| Inteligencia de Amenazas y Protección del Riesgo Digital |
| Orquestación y Verificación de Remediación |
| Local |
| Basado en la Nube |
| Híbrido |
| Pequeñas y Medianas Empresas |
| Grandes Empresas |
| Tecnología de la Información y Telecomunicaciones |
| BFSI |
| Sector Sanitario |
| Comercio Minorista y Comercio Electrónico |
| Manufactura |
| Gobierno y Defensa |
| Otras Industrias de Usuario Final |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| España | |
| Rusia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| India | |
| Japón | |
| Corea del Sur | |
| Australia | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Turquía | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Egipto | |
| Nigeria | |
| Resto de África |
| Por Tipo de Servicio | Totalmente Gestionado | |
| Co-Gestionado | ||
| Solo Monitoreo | ||
| Asesoría y Activación por Incidentes | ||
| Por Aplicación | Descubrimiento de Activos e Inventario | |
| Gestión de Riesgos y Cumplimiento | ||
| Gestión de Vulnerabilidades y Exposición | ||
| Inteligencia de Amenazas y Protección del Riesgo Digital | ||
| Orquestación y Verificación de Remediación | ||
| Por Modelo de Implementación | Local | |
| Basado en la Nube | ||
| Híbrido | ||
| Por Tamaño de Organización | Pequeñas y Medianas Empresas | |
| Grandes Empresas | ||
| Por Industria de Usuario Final | Tecnología de la Información y Telecomunicaciones | |
| BFSI | ||
| Sector Sanitario | ||
| Comercio Minorista y Comercio Electrónico | ||
| Manufactura | ||
| Gobierno y Defensa | ||
| Otras Industrias de Usuario Final | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| España | ||
| Rusia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| India | ||
| Japón | ||
| Corea del Sur | ||
| Australia | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Turquía | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Egipto | ||
| Nigeria | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de servicios gestionados de gestión de exposición?
Se proyecta que el mercado de servicios gestionados de gestión de exposición aumente de 3,12 mil millones de USD en 2026 y 3,69 mil millones de USD en 2027 a 7,83 mil millones de USD para 2032, a un CAGR del 16,24%.
¿Qué está impulsando la demanda de servicios gestionados de gestión de exposición?
El mercado de servicios gestionados de gestión de exposición está respaldado por la expansión de entornos en la nube, SaaS e híbridos, que hacen que los inventarios de activos estáticos sean menos útiles.
¿Qué tipo de servicio tiene la mayor participación?
Los servicios Totalmente Gestionados mantuvieron una participación del 36,47% en 2026, mientras que se proyecta que los servicios Co-Gestionados crezcan más rápido a un CAGR del 17,53% hasta 2032.
¿Qué modelo de implementación lidera la adopción?
La implementación Basada en la Nube mantuvo una participación del 62,17% en 2026, respaldada por la necesidad de monitorear entornos digitales distribuidos.
¿Qué sector de usuario final está creciendo más rápido?
Se espera que el sector Sanitario crezca a un CAGR del 17,43% hasta 2032, impulsado por la exposición de dispositivos médicos, los sistemas heredados y la necesidad de proteger la prestación de atención.