
継続的脅威エクスポージャー管理プラットフォーム市場規模およびシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
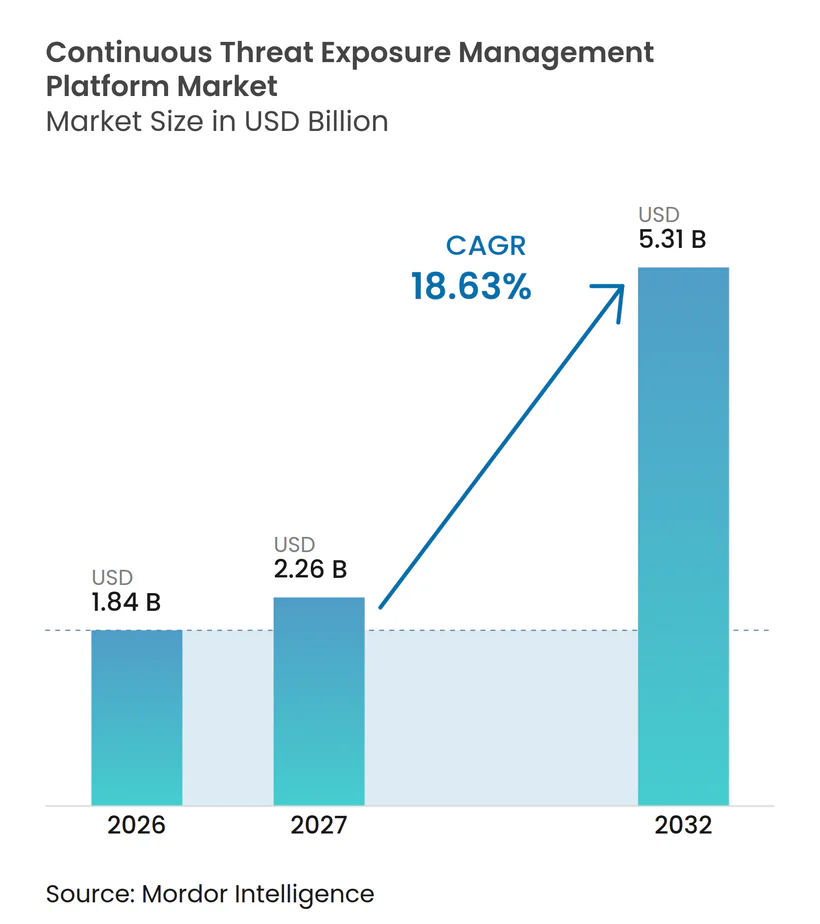
| 市場規模 (2027) | 2.26 十億米ドル |
| 市場規模 (2032) | 5.31 十億米ドル |
| 成長率 (2027 - 2032) | 18.63 % |
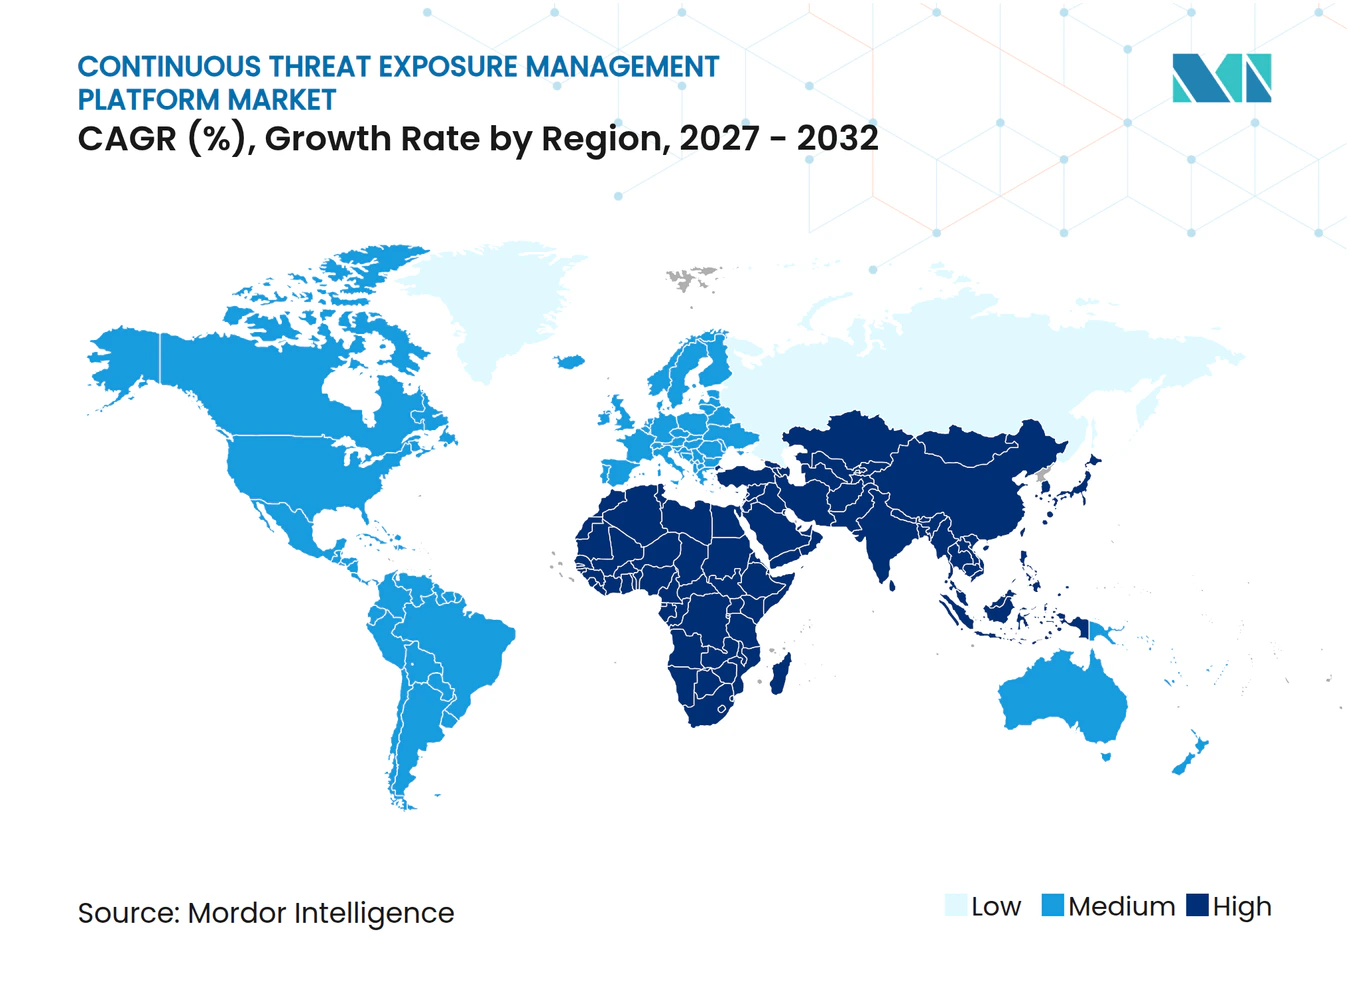
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによる継続的脅威エクスポージャー管理プラットフォーム市場分析
継続的脅威エクスポージャー管理プラットフォーム市場規模は、2026年の1.84 ビリオン 米ドルから2027年には2.26 ビリオン 米ドルへと拡大し、2032年には5.31 ビリオン 米ドルに達すると予想されており、2027年から2032年にかけてCAGR18.63%で成長します。継続脅威エクスポージャー管理プラットフォーム市場は、初期のエンタープライズ導入から幅広い運用利用へと移行しつつあります。これは、定期的なアセスメントサイクルが攻撃者の活動スピードに追いつかなくなったためです。脅威アクターは、公開開示から15分以内に新たに判明した脆弱性のスキャンを開始するようになっており、月次で実施する修復サイクルの実質的な価値を低下させています。規制要件もまた継続的なバリデーションの重要性を高めており、特にサイバーリスク管理の反復可能なエビデンスを必要とする組織にとってそれが顕著です。ベンダーは、アセット検出、リスク優先順位付け、バリデーション、および修復ワークフローを一つのプラットフォームに統合することで対応しています。これにより、継続的なエクスポージャー管理が一回限りのテクノロジープロジェクトではなく日常的なセキュリティ運用の一部となるため、継続的な支出を促進します。継続的脅威エクスポージャー管理プラットフォーム市場は、その結果として、個別のスキャニング購入よりも運用レジリエンス予算より密接に結びついています。
主要レポートの要点
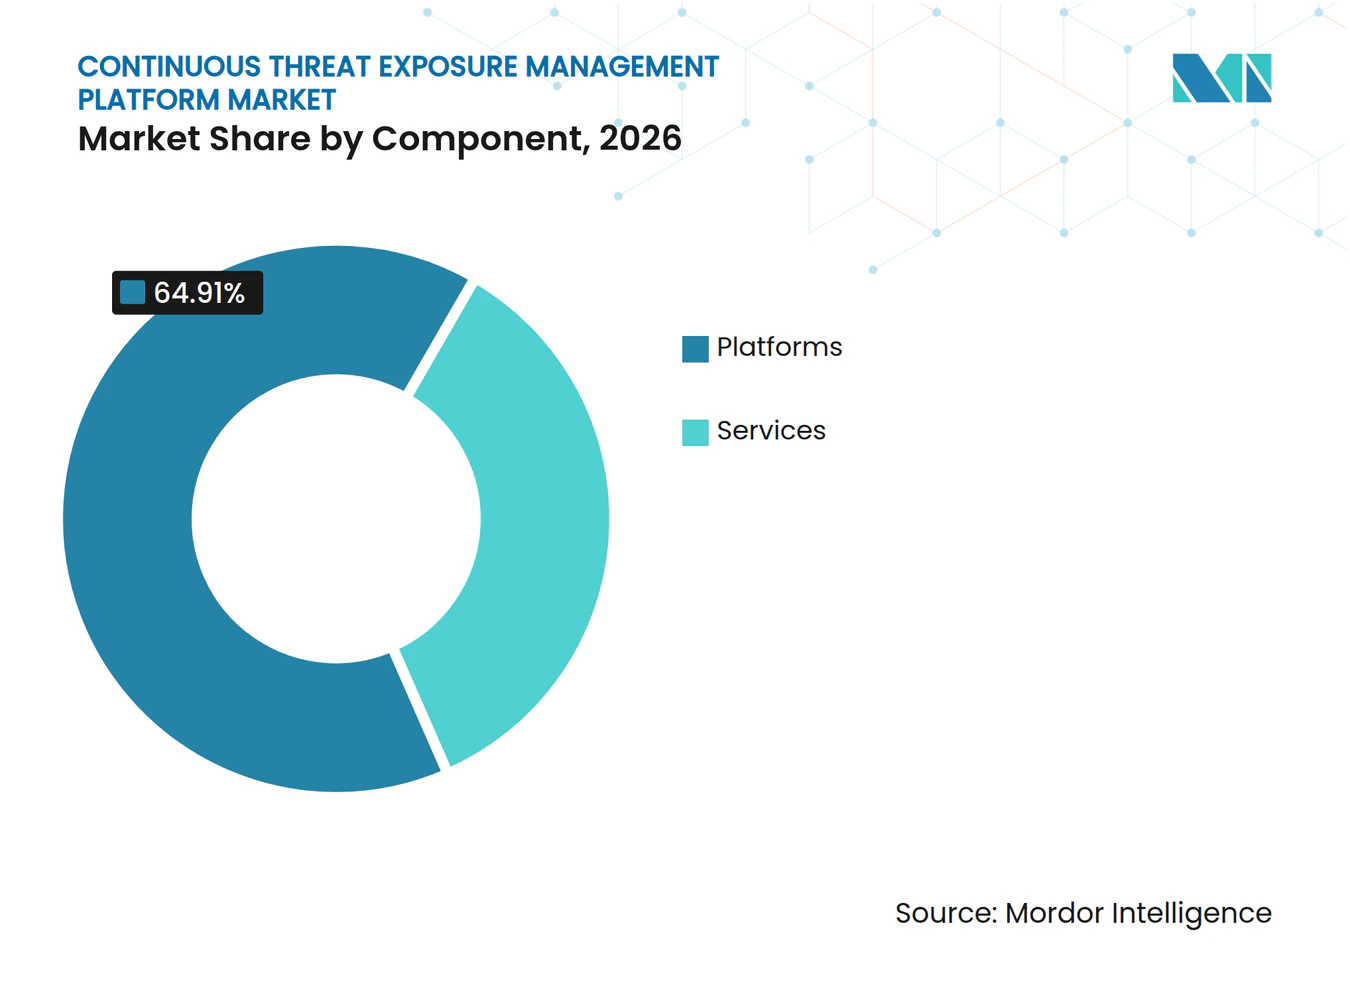
- コンポーネント別では、プラットフォームが2026年の継続的脅威エクスポージャー管理プラットフォーム市場シェアの64.91%を占め、サービスは2032年にかけてCAGR22.84%で拡大する見込みです。
- デプロイメント別では、クラウドが2026年の継続的脅威エクスポージャー管理プラットフォーム市場規模の67.58%を占め、2032年にかけてCAGR24.62%で拡大する見込みです。
- CTEMライフサイクル機能別では、検出およびアセットインベントリが2026年に28.41%のシェアを占め、モビライゼーションおよび修復オーケストレーションは2032年にかけてCAGR23.53%で拡大する見込みです。
- ユースケース別では、脆弱性エクスポージャー管理が2026年の継続的脅威エクスポージャー管理プラットフォーム市場において29.33%のシェアを占め、クラウドおよびアイデンティティエクスポージャーアセスメントは2032年にかけてCAGR22.87%で拡大する見込みです。
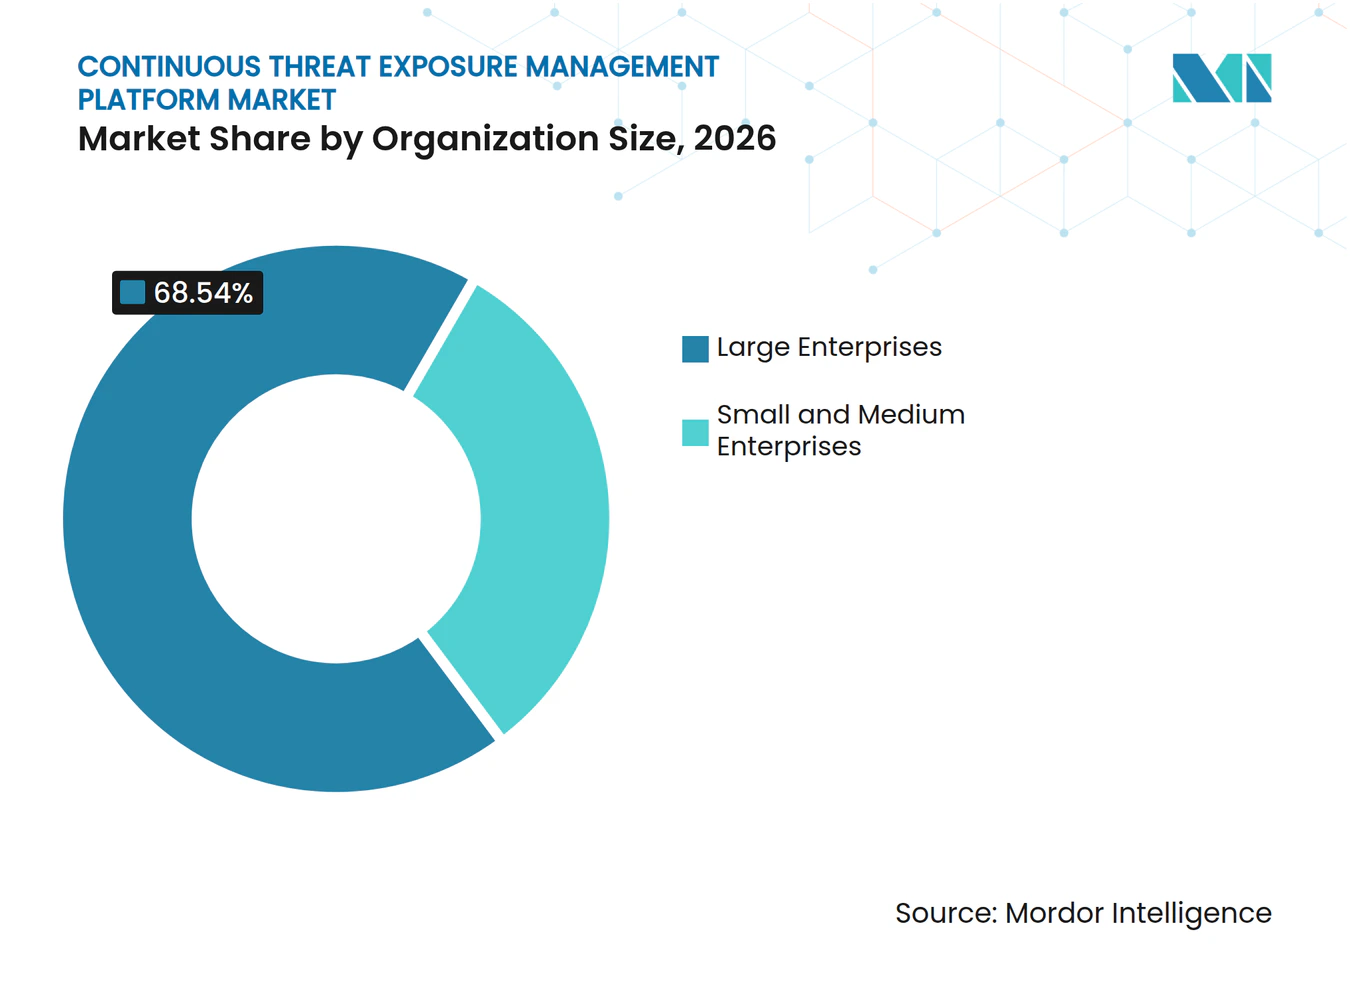
- 組織規模別では、大企業が2026年の継続的脅威エクスポージャー管理プラットフォーム市場におい68.54%のシェアを占め、中小企業は2032年にかけてCAGR21.82%で拡大する見込みです。
- 産業垂直別では、BFSI(銀行・金融サービス・保険)が2026年に26.69%のシェアを占め、ヘルスケアおよびライフサイエンスは2032年にかけてCAGR23.73%で拡大する見込みです。
- 地域別では、北米が2026年の継続的脅威エクスポージャー管理プラットフォーム市場において41.64%のシェアを占め、アジア太平洋は2032年にかけてCAGR24.11%で拡大する見込みです。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | (約)CAGR予測への影響(%) | 地理的関連性 | 影響期間 |
|---|---|---|---|
| 既知の脆弱性の悪用増加とランサムウェアキャンペーン | +4.2% | グローバル | 短期(2年以内) |
| クラウド、アイデンティティ、IoT、およびリモートワークの攻撃対象領域の拡大 | +3.6% | グローバル | 中期(2〜4年) |
| 継続的サイバーリスク説明責任に向けた規制転換 | +2.9% | 北米およびヨーロッパ | 中期(2〜4年) |
| 悪用可能性ベースの優先順位付けとセキュリティツー統合への需要 | +2.5% | グローバル | 短期(2年以内) |
| AIエージェント、シャドーAI、およびマシンスピード修復の利用増加 | +2.0% | グローバル | 中期(2〜4年) |
| ハイブリッドおよび相互接続環境における攻撃パス可視性 | +1.5% | グローバル | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
既知の脆弱性の悪用増加とランサムウェアキャンペーン
2026年のUnit 42グローバルインシデントレスポンスレポートで調査された侵害の90%以上が、防止可能なギャップまたは一貫性のないコントロールによって引き起こされていました。[1] この知見は、未知の脅威から未解決のまま残されている既知のエクスポージャーへと注目を移させます。米国のヘルスケア業界は2025年に804件の大規模データ侵害を報告し、過去最高記録を更新しました。ランサムウェはハッキングおよびITインシデントの主要な推進要因となっています。SpyCloudは2025年に4,514件のデータ侵害を記録し、侵害1件あたり平均45.7万件の記録が漏洩し、クレデンシャルペアは前年比65%増の53億件となりました。セキュリティチームが攻撃者と同じペースでこれらのエクスポージャーを発見、バリデーション、対処する必要が生じると、継続的脅威エクスポージャー管理プラットフォーム市場は恩恵を受けます。継続的な優先順位付けにより、セキュリティチームは定期的なスキャニングのみに比べて、より小さく実用的な修復キューを持つことができます。
クラウド、アイデンティティ、IoT、およびリモートワークの攻撃対象領域の拡大
アイデンティティはUnit 42のインシデントレスポンスケースの89%において攻撃ベクターとして記録され、アイデンティティベースの手法が初期アクセスの65%を占めました。同分析では、調査対象となった68万件超のクラウドアイデンティティの99%に過剰な権限が発見されました。SpyCloudは、APIキー、サービスアカウントトークン、クラウドクレデンシャルを含1,810万件の非人間アイデンティティを犯罪ネットワークから回収しました。[2] これらのマシンアイデンティティは、検出およびアセスメントが必要なアセットの数を増加させます。世界経済フォーラムは、今後12ヶ月のサイバーセキュリティにおける主要推進要因としてAIを特定し、クラウドテクノロジーを2位にランク付けしました。継続的脅威エクスポージャー管理プラットフォーム市場は、したがって、個別のリスクビューではなく、クラウド、アイデンティティ、エンドポイント、SaaS、および接続環境にわたるカバレッジが必要です。
継続的サイバーリスク説明責任に向けた規制転換
DORAは金融機関にICTリスク管理フレームワークの維持を義務付けており、その要件はサイバーリスクの文書化された継続的管理を支援します。NIS2は重要セクターの須および重要エンティティに対してリスク管理および報告義務を規定しています。これらの要件により、監査サイクルに向けて準備されるものよりも継続的に生成できる場合にセキュリティエビデンスがより価値を持つようになります。CISAの2026年度予算要求には総額24億米ドルの資金とサイバーセキュリティプログラムへの13.7億米ドルが含まれており、米国公共部門の参照点として継続的モニタリングを強化しています。継続的脅威エクスポージャー管理プラットフォーム市場は、運用セキュリティ業務とガバナンス報告の重複から恩恵を受けます。修復記録を取締役会および規制報告に接続できるベンダーは、より広範なセキュリティおよびリスク管理ステークホルダーを支援できます。
悪用可能性ベースの優先順位付けとセキュリティツール統合への需要
セキュリティチームは、エンドポイント、クラウド、アイデンティティ、および脆弱性ツールからの調査結果を受け取りますが、これらはしばしば異なるリスク指標を使用しています。これにより、どのエクスポージャーが即時対応を必要とるかを判断することが困難になります。継続的脅威エクスポージャー管理プラットフォーム市場は、悪用可能性スコアリング、脅威インテリジェンス、および攻撃パス分析によってこの問題に対処しています。これらの機能により、広範なアラート群を優先された修復アクションのセットに絞り込むことができます。統合プラットフォームはまた、重複するポイントプロダクトの運用に必要な労力を削減できます。この利点は、セキュリティドメイン全体でコンテキストを保持し、各優先順位決定に対して防御可能な説明を生成する統合に依存します。継続的脅威エクスポージャー管理プラットフォーム市場は、これらの統合が重複した調査作業を削減する場合に統合プラットフォームを差別化できます。
抑制要因の影響分析*
| 抑制要因 | (約)CAGR予測への影響(%) | 地理的関連性 | 影響期間 |
|---|---|---|---|
| 断片化されたセキュリティスタック全体における統合の複雑さ | -2.3% | グローバル | 中期(2〜4年) |
| 高い導入コストとエクスポージャー管理専門知識の不足 | -1.9% | 北米、ヨーロッパ、およびアジア太平洋中核域 | 中期(2〜4年) |
| 不完全なアセット所有権、CMDB、およびクラウドインベントリデータ | -1.4% | グローバル | 長期(4年以上) |
| 自動修復およびエクスポージャースコアリングへの信頼の限界 | -0.8% | グローバル | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
断片化されたセキュリティスタック全体における統合の複雑さ
CTEMプラットフォームは、エンドポイント検出、クラウドセキュリティ、SIEM、アイデンティティガバナンス、および従来の脆弱性ツールからのテレメトリを相関付ける必要があります。各ソースは異なるデータ構造、アセット識別子、およびリスクラベルを使用する場合があります。これにより、プラットフォームが信頼性の高いエクスポージャーパスを生成できるようになる前に統合作業が必要になります。シャドーAIアプリケーションおよび自律エージェントは、標準的なガバナンスプロセスでは識別できないデータフローを追加します。[3] 継続的脅威エクスポージャー管理プラットフォーム市場は、購入者が大規模なマルチベンダー環境を持つ場合に導入の摩擦に直面します。統合の遅延は価値実現までの時間を延長し、プラットフォーム購入の即時的なメリットを制限する可能性があります。
高い導入コストとエクスポージャー管理専門知識の不足
機能するCTEMプログラムには、スコープを定義し、攻撃パスを解釈し、チーム間で修復を調整できる人材が必要です。このスキルの組み合わせは多くの市場で採用が難しい状況が続いています。IBMは、侵害後に組織がAIセキュリティおよびガバナンスへの投資を前年比88%増加させる計画を立てていると報告しており、強い意欲と同時に専門家能力の必要性も示しています。この制約は、大規模なセキュリティチームを維持できない小規模組織に特に関連しま。マネージドサービスは、専門知識と運用サポートを提供することで参入障壁を低減できます。継続的脅威エクスポージャー管理プラットフォーム市場は、ベンダーが中規模市場および中小企業顧客からの需要を追求するにつれて、これらの提供モデルに依存する可能性が高いです。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
コンポーネント別:
プラットフォームが収益基盤を確立し、サービスがアクセスを拡大プラットフォームは2026年の継続的脅威エクスポージャー管理プラットフォーム市場シェアの64.91%を占めました。企業は、エンドポイント、クラウド、アイデンティティ、SaaS、および運用テクノロジーのレイヤーをカバーする統合インターフェースを好みます。深い統合と蓄積されたアセット記録により、時間の経過とともにプラットフォームの切り替えがより困難になります。これにより、プラットフォームの継続的な収益とより長い顧客関係が支持されます。プラットフォームはまた、以前は別々のツールで作業していたチーム全体にリスクの共通ビューを提供します。
サービスは2032年にかけてCAGR22.84%で拡大する見込みです。プロフェッショナルサービス、マネージドサービス、およびサポートは、顧客がエクスポージャー管理プロセスを定義し、日常業務を維持するのを支援します。これは、攻撃パス分析および修復オーケストレーションの専門家を持たない組織にとって重要です。CrowdStrikeとHCLTechは2026年3月にAI搭載CTEMサービスを共同で開始し、Falcon Exposure ManagementとVERITY修復フレームワークを組み合わせました。[4] サポートおよびメンテナンスも、インストール済みプラットフォームがチューニング、統合、およびワークフロー更新を必要とするため、継続的な収益を提供します。


デプロイメント別:
クラウドがシェアおよび予測拡大をリードクラウドは2026年の継続的脅威エクスポージャー管理プラットフォーム市場規模の67.58%を占めました。クラウドプラットフォームは、エージェントレス検出を使用して動的環境でアセットを識別できます。また、顧客が複数のクラウドアカウントとSaaSサービスを運用している場合に迅速なデプロイメントをサポートします。この提供モデルは、拡大する攻撃対象領域の多くが存在する場所と一致しています。セキュリティチームに分散インフラを評価する一元管理された方法を提供します。
クラウドは2032年にかけてCAGR24.62%で拡大する見込みであり、共有セグメントの中で最も高い成長率です。世界経済フォーラムは、今後12ヶ月を形成すると予想されサイバーセキュリティ要因の中でクラウドテクノロジーを2位にランク付けしました。[5] オンプレミスデプロイメントは、データ所在地、エアギャップ要件、またはレガシーシステムがクラウド導入を制限する場合に引き続き関連性を持ちます。ハイブリッド環境は、古いインフラストラクチャがクラウドワークロードと並行して運用される政府および製造業において引き続き重要です。継続的脅威エクスポージャー管理プラットフォーム市場は、これらの環境全体で共通のリスクビューを維持するデプロイメントモデルから恩恵を受けることができます。
CTEMライフサイクル機能別:
検出がリードし、修復オーケストレーションが前進検出およびアセットインベントリは2026年に28.41%のシェアを占めました。組織は、リスクを優先順位付けする前に、デバイス、アイデンティティ、アプリケーション、およびクラウドリソースの最新のビューが必要です。これにより、検出はより広範なCTEMプログラムへの一般的な入口となります。また、正確な所有権とエクスポージャーデータに依存する後続のステージをサポートします。アセットが頻繁に作成、変更、または廃止される場合、継続的なインベントリは可視性を向上させます。
モビライゼーションおよび修復オーケストレーションは2032年にかけてCAGR23.53%で拡大する見込みです。成熟した購入者は、エクスポージャーの発見から解決の管理と終了の確認へと移行しています。Tenableは2026年にHexa AI機能を導入し、ライブエクスポージャーコンテキストを使用して優先された修復計画を提供しました。スコーピング、優先順位付け、バリデーション、検証、および報告は、接続された機能として購入されることが増えています。継続的脅威エクスポージャー管理産業は、顧客が修復をスキャナーからの最終引き渡しではなく運用プロセスとして捉える場合に恩恵を受けます。

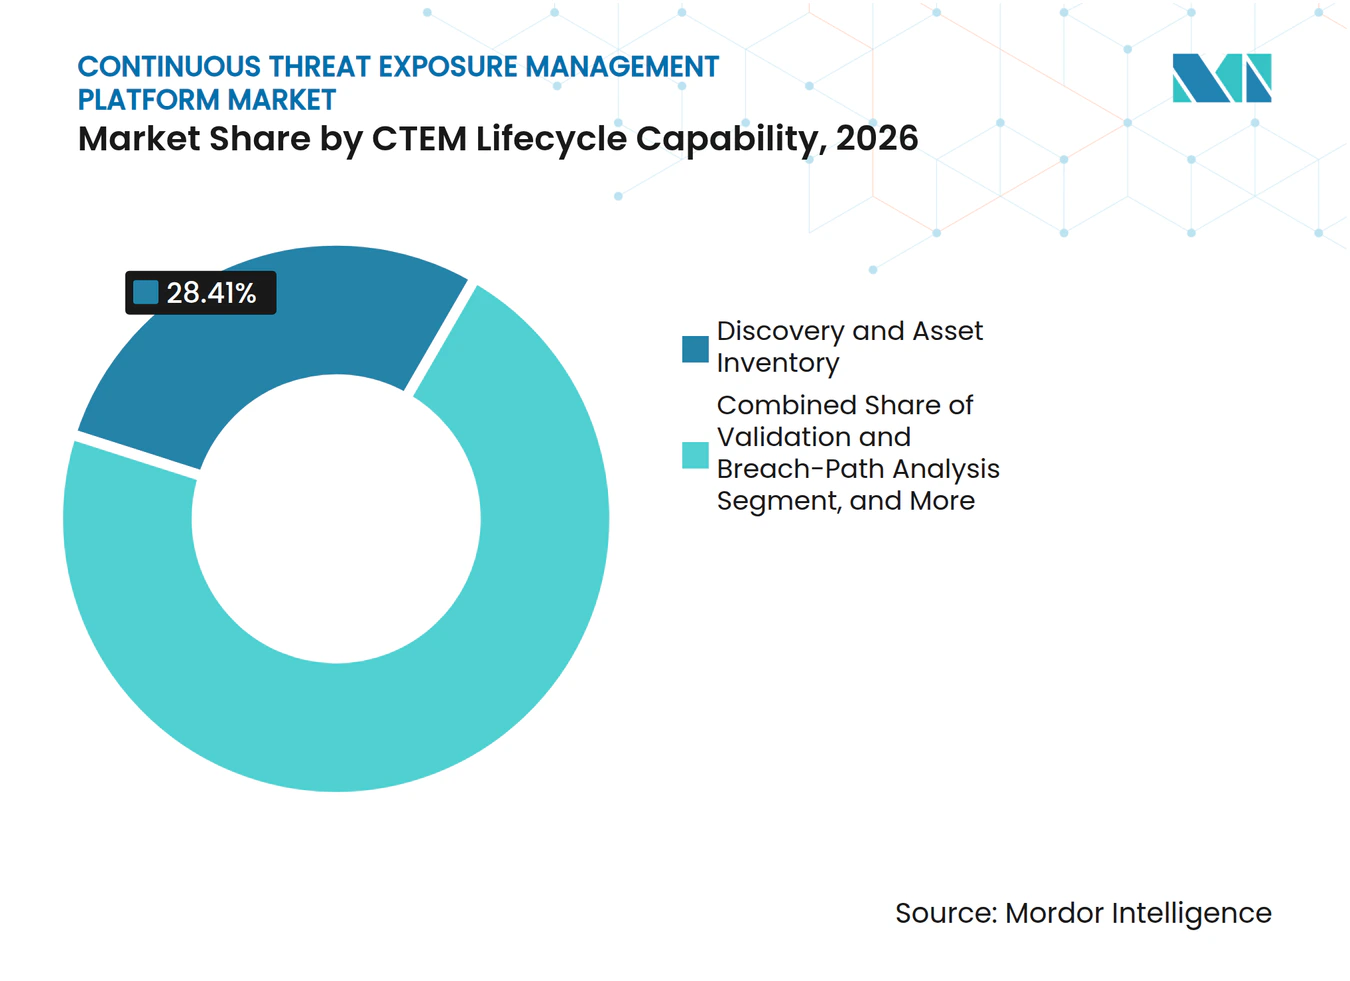
注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能です
ユースケース別:
脆弱性管理がリードし、クラウドおよびアイデンティティアセスメントが加速脆弱性エクスポージャー管理は2026年に29.33%のシェアを占めました。このユースケースは、継続的な検出、悪用可能性スコアリング、および攻撃パス分析によって既存の脆弱性プログラムを拡張ます。CVEの静的なリストを優先された修復シーケンスに変換します。多くの企業は、基礎となるプロセスとチームがすでに確立されているため、ここから始めます。このセグメントは、既知の弱点が実際の攻撃パスを生み出す可能性があるかどうかを測定しようとする購入者にとって引き続き関連性を持ちます。
クラウドおよびアイデンティティエクスポージャーアセスメントは2032年にかけてCAGR22.87%で拡大する見込みです。Unit 42は分析されたクラウドアイデンティティの99%に過剰な権限を発見し、インシデントレスポンスケース内でのSaaSアセットの関連性の増加を報告しました。外部攻撃対象領域管理と脅威インテリジェンスは、初期の検出および優先順位付けステージに対応します。侵害・攻撃シミュレーションはコントロールおよび修復成果のバリデーションをサポートします。継続的脅威エクスポージャー管理プラットフォーム市場は、購入者がこれらの関連するユースケースを共有エクスポージャープログラムに組み込む際に恩恵を受けます。
組織規模別:
大企業がリードし、中小企業が要を拡大大企業は2026年に68.54%のシェアを占めました。複雑なインフラストラクチャ、広範な攻撃対象領域、および規制上の義務が、より大きなプラットフォームおよび導入予算を支持します。Unit 42は、大企業のインシデントレスポンスケースにおいて脆弱性悪用が初期アクセスの26%を占めたと報告しており、全体の22%と比較して高い水準です。大規模組織はまた、優先順位の共有ビューを必要とするチームとツールが多くあります。これにより、統合とワークフローオーケストレーションが特に価値を持つことになります。
中小企業は2032年にかけてCAGR21.82%で拡大する見込みです。マネージドサービス、消費量ベースの価格設定、およびコンプライアンスニーズにより、社内チームが小規模な組織にとってCTEMがよりアクセスしやすくなります。ENISAの2026年中小企業調査は、サイバーレジリエンス法によって生じる準備ニーズに対応しています。Verizonは、2026年の調査結果において、小中規模企業に影響を与えた侵害の88%でランサムウェアを報告しました。継続的脅威エクスポージャー管理プラットフーム市場は、運用の複雑さを軽減するマネージドおよびサービスとしての提供を通じてこのグループにリーチできます。
産業垂直別:
BFSIがリードし、ヘルスケアおよびライフサイエンスが加速BFSIは2026年に26.69%のシェアを占めました。DORA、PCI DSS 4.0、GLBA、および国内金融セクター規則は、リスク管理とコントロールのエビデンスを強く重視しています。金融機関はまた、価値の高いデータと相互接続されたデジタルサービスを管理しています。これらの要因は、エクスポージャーと修復への継続的な可視性を支持します。継続的脅威エクスポージャー管理プラットフォーム市場は、技術的な調査結果をガバナンス報告にびつけるセクターのニーズと十分に一致しています。
ヘルスケアおよびライフサイエンス産業は2032年にかけてCAGR23.73%で拡大する見込みです。ProofpointとPonemonは、米国のヘルスケア組織の97%が過去12ヶ月間に少なくとも1件のサイバー攻撃を経験し、74%が患者ケアの中断を報告したと発表しました。政府および防衛の需要は、連邦セキュリティおよびコンプライアンス要件によって支持されています。ITおよび通信の導入は、エンドポイント数とネットワークの複雑さの拡大に伴います。製造および小売の導入は、ITとOTの融合と決済セキュリティの責任に結びついています。
地域分析
北米の継続的脅威エクスポージャー管理プラットフォーム市場
北米は2026年の継続的脅威エクスポージャー管理プラットフォーム市場シェアの41.64%を占めた。同地域には大企業バイヤーが高密度に集中しており、主要なサイバーセキュリティベンダーも多数存在する。CISAの2026会計年度予算要求にはサイバーセキュリティプログラム向けに1.37 ビリオン 米ドルが含まれ、国防総省のサイバー予算要求は15.1 ビリオン 米ドルであった。これらのプログラムは継続的モニタリングおよびゼロトラストの実践を強化するものである。カナダは重要インフラ保護とクラウドファーストの政府モダナイゼーションを通じて需要を牽引しており、継続的なアセットディスカバリーおよびエビデンスベースのセキュリティオペレーションへの需要を創出している。
欧州の継続的脅威エクスポージャー管理プラットフォーム市場
欧州は第2位の地域市場である。DORA、NIS2、EU AI法、およびサイバーレジリエンス法は、ガバナンス、リスク管理、およびレジリエンスに関する重複した要件を生み出している。ドイツは成熟したセキュリティ環境を有し、産業・金融組織からの強い需要がある。英国の金融サービス基盤、フランスの防衛・航空宇宙要件、およびイタリアの産業セクターが地域需要を広げている。欧州委員会のNIS2フレームワークは18の重要セクターをカバーし、サイバーセキュリティ対策に対するアカウンタビリティを強化している。
アジア太平洋・中東・アフリカの継続的脅威エクスポージャー管理プラットフォーム市場
アジア太平洋地域は2032年までに24.11%のCAGRで拡大すると予測されている。デジタルトランスフォーメーション、クラウドインフラの整備、および各国のサイバーセキュリティフレームワークが同地域全体での導入を後押ししている。日本はAIを活用した自動化を取り入れたサービスとしての脆弱性管理およびサービスとしてのペネトレーションテストの提供において進展を遂げている。[6] 中国のデジタルインフラ、インドのCERT-In報告指令、韓国のISMS-Pフレームワーク、およびオーストラリアの重要インフラ義務が個別の需要シグナルを生み出す一方、サウジアラビアとアラブ首長国連邦は国家デジタル化および金融セクターの発展を通じて、発展途上段階にある中東・アフリカ地域における導入を牽引している。
競争環境
市場集中度
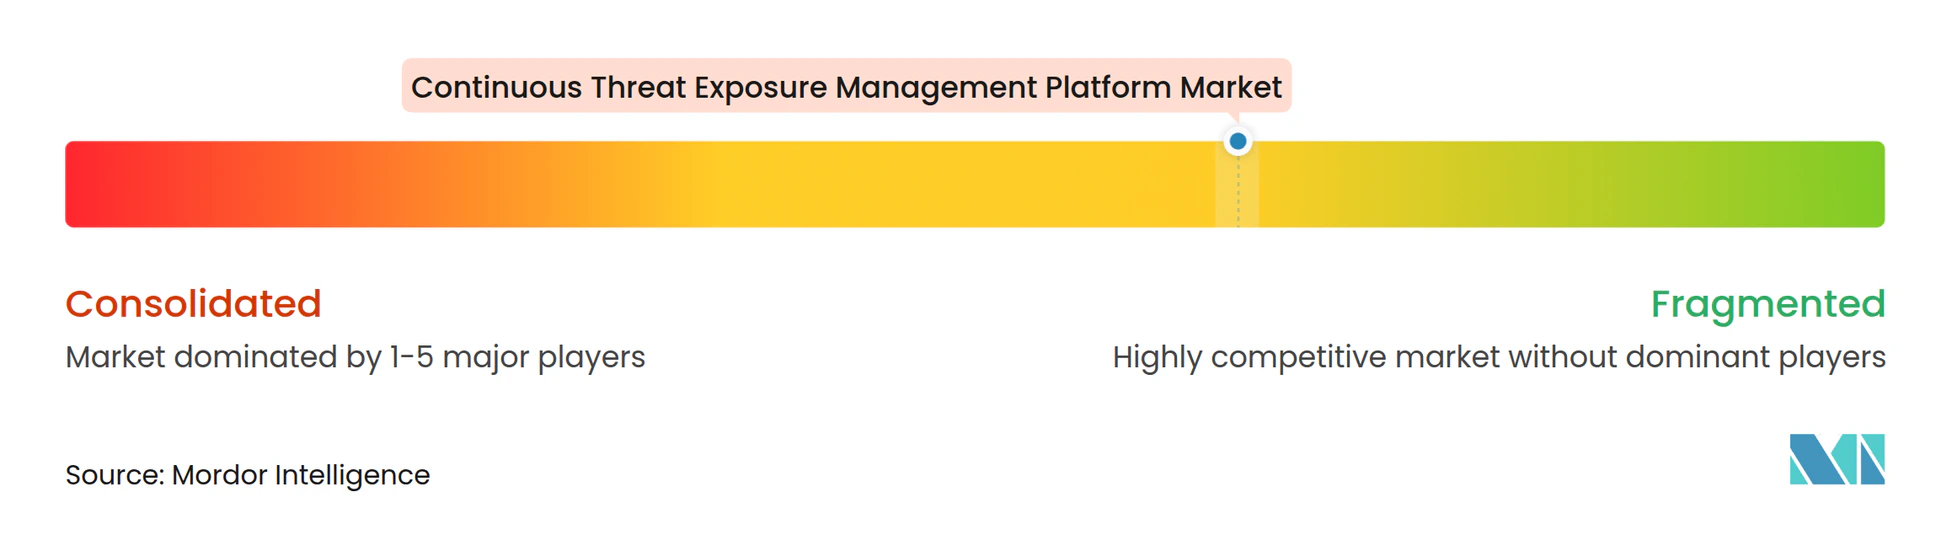
継続的脅威エクスポージャー管理プラットフォーム市場は、カテゴリーレベルで適度に断片化されています。Tenable、CrowdStrike、およびPalo Alto Networksは、エンドポイント、クラウド、アイデンティティ、およびアプリケーションセキュリティにわたる提供でプラットフォームティアをリードしています。その幅広さにより、顧客は検出、優先順位付け、バリデーション、および修復活動を接続できます。XM Cyber、Cymulate、Picus Security、AttackIQ、SafeBreach、およびPenteraを含む専門ベンダーは、バリデーションの深さと攻撃パス分析を通じて競合しています。広範プラットフォームと専門スペシャリストとのこの分割により、購入者にいくつかの運用モデルが提供されます。購入者は既存のセキュリティアーキテクチャと人員配置能力に基づいて、広範な可視性、専門的なバリデーション、またはマネージド提供モデルを選択できます。
Tenableは2026年7月にTenable Oneを拡張し、アプリケーションセキュリティリクをエクスポージャー管理プラットフォームに組み込みました。この動きにより、静的なコード脆弱性データとランタイムエクスポージャーコンテキストが接続されます。CrowdStrikeは2026年6月にFalcon Exposure Managementをサードパーティエンドポイント環境に拡張しました。これにより、センサー依存性が排除され、製品の潜在的なデプロイメントベースが拡大されます。Rapid7は2026年3月にKenzo Securityを買収し、エージェンティックAIセキュリティ運用でマネージド検出・対応能力を拡張しました。
AI支援修復、非従来型アセットへのカバレッジ、および監査対応レポートは差別化の中心的な領域です。OTエクスポージャー管理は、多くのプラットフォームがネイティブOTプロトコルの可視性とIEC 62443に準拠した脆弱性情報が限られているため、注目すべき機会として残っています。DORA、NIS2、ISO 27001、およびNIST CSF 2.0要件にエビデンスをマッピングできるベンダーは、セキュリティチームとガバナンス機能の両方に対応できます。買収とパートナーシップは、統合ワークフローとマネージド提供の重要性を高めていす。継続的脅威エクスポージャー管理プラットフォーム市場はまた、より大きなアラートインベントリだけでなく測定可能な修復成果を示すことができるベンダーに報います。
継続的脅威エクスポージャー管理プラットフォーム産業リーダー
-
Tenable, Inc.
-
CrowdStrike Holdings, Inc.
-
Palo Alto Networks, Inc.
-
Rapid7, Inc.
-
Qualys, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
継続的脅威エクスポージャー管理プラットフォーム市場 このレポートでカバーされる企業
- Tenable, Inc.
- CrowdStrike Holdings, Inc.
- Palo Alto Networks, Inc.
- Rapid7, Inc.
- Qualys, Inc.
- XM Cyber Ltd.
- Cymulate Ltd.
- AttackIQ, Inc.
- Pentera Security Ltd.
- Armis Security Ltd.
- Brinqa, Inc.
- SecurityScorecard, Inc.
- CyCognito, Inc.
- Outpost24 AB
- Forescout Technologies, Inc.
- FireMon, LLC
- Picus Security, Inc.
- SafeBreach, Inc.
- Wiz, Inc.
- Check Point Software Technologies Ltd.
- Microsoft Corporation
継続的脅威エクスポージャー管理プラットフォームのグローバル市場レポートスコープ
継続的脅威エクスポージャー管理プラットフォーム市場は、組織が拡張されたエンタープライズ攻撃対象領域にわたってサイバーエクスポージャーを継続的に検出、優先順位付け、バリデーション、修復、検証、および報告できるようにするソフトウェアプラットフォームと直接付属するサービスから生成される収益で構成されています。これらのプラットフォームは、脆弱性、設定ミス、アイデンティティ、クラウドアセット、外部攻撃対象領域、および攻撃パスにわたる可視性を統合し、リスクベースの修復とガバナンスをポートします。継続的脅威エクスポージャー管理(CTEM)は一般的に5つのステージで構成されています:スコーピング、検出、優先順位付け、バリデーション、およびモビライゼーション。
継続的脅威エクスポージャー管理プラットフォーム市場レポートは、コンポーネント(プラットフォーム、およびサービス〔プロフェッショナルサービス、マネージドサービス、およびサポート・メンテナンスサービス〕)、デプロイメントモデル(クラウドベース、オンプレミス、およびハイブリッド)、CTEMライフサイクル機能(スコーピングおよびエクスポージャープログラム設計、検出およびアセットインベントリ、優先順位付けおよびリスク定量化、バリデーションおよび侵害パス分析、モビライゼーションおよび修復オーケストレーション、ならびに継続的検証およびエクスポージャー報告)、ユースケース(脆弱性エクスポージャー管理、外部攻撃対象領域管理、クラウドおよびアイデンティティエクスポージャーアセスメント、脅威インテリジェンスおよび悪用可能性分析、侵害・攻撃シミュレーショおよびセキュリティコントロールバリデーション、ならびにエクスポージャーガバナンスおよび経営層報告)、組織規模(大企業、ならびに中小企業)、産業垂直(銀行・金融サービス・保険(BFSI)、ヘルスケアおよびライフサイエンス、政府および防衛、ITおよび通信、製造、小売およびeコマース、ならびにその他の産業垂直)、および地域(北米、南米、ヨーロッパ、アジア太平洋、中東、およびアフリカ)別にセグメント化されています。市場予測は金額(米ドル)で提供されます。
セグメンテーション概要
| プラットフォーム | |
| サービス | プロフェッショナルサービス |
| マネージドサービス | |
| サポートおよびメンテナンスサービス |
| クラウド |
| オンプレミス |
| ハイブリッド |
| スコーピングおよびエクスポージャープログラム設計 |
| 検出およびアセットインベントリ |
| 優先順位付けおよびリスク定量化 |
| バリデーションおよび侵害パス分析 |
| モビライゼーションおよび修復オーケストレーション |
| 継続的検証およびエクスポージャー報告 |
| 脆弱性エクスポージャー管理 |
| 外部攻撃対象領域管理 |
| クラウドおよびアイデンティティエクスポージャーアセスメント |
| 脅威インテリジェンスおよび悪用可能性分析 |
| 侵害・攻撃シミュレーションおよびセキュリティコントロールバリデーション |
| エクスポージャーガバナンスおよび経営層報告 |
| 大企業 |
| 中小企業 |
| 銀行・金融サービス・保険(BFSI) |
| ヘルスケアおよびライフサイエンス |
| 政府および防衛 |
| ITおよび通信 |
| 製造 |
| 小売およびeコマース |
| その他の産業垂直 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| その他の南米 | |
| ヨーロッパ | 英国 |
| ドイツ | |
| フランス | |
| イタリア | |
| ロシア | |
| その他のヨーロッパ | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| その他のアジア太平洋 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| イスラエル | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| その他のアフリカ |
| コンポーネント別 | プラットフォーム | |
| サービス | プロフェッショナルサービス | |
| マネージドサービス | ||
| サポートおよびメンテナンスサービス | ||
| デプロイメント別 | クラウド | |
| オンプレミス | ||
| ハイブリッド | ||
| CTEMライフイクル機能別 | スコーピングおよびエクスポージャープログラム設計 | |
| 検出およびアセットインベントリ | ||
| 優先順位付けおよびリスク定量化 | ||
| バリデーションおよび侵害パス分析 | ||
| モビライゼーションおよび修復オーケストレーション | ||
| 継続的検証およびエクスポージャー報告 | ||
| ユースケース別 | 脆弱性エクスポージャー管理 | |
| 外部攻撃対象領域管理 | ||
| クラウドおよびアイデンティティエクスポージャーアセスメント | ||
| 脅威インテリジェンスおよび悪用可能性分析 | ||
| 侵害・攻撃シミュレーションおよびセキュリティコントロールバリデーション | ||
| エクスポージャーガバナンスおよび経営層報告 | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| 産業垂直別 | 銀行・金融サービス・保険(BFSI) | |
| ヘルスケアおよびライフサイエンス | ||
| 政府および防衛 | ||
| ITおよび通信 | ||
| 製造 | ||
| 小売およびeコマース | ||
| その他の産業垂直 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| その他の南米 | ||
| ヨーロッパ | 英国 | |
| ドイツ | ||
| フランス | ||
| イタリア | ||
| ロシア | ||
| その他のヨーロッパ | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| その他のアジア太平洋 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| イスラエル | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| その他のアフリカ | ||
レポートで回答される主要な質問
継続的脅威エクスポージャー管理プラットフォーム市場模はどのくらいですか?
継続的脅威エクスポージャー管理プラットフォーム市場規模は、2026年の1.84 ビリオン 米ドルから2027年には2.26 ビリオン 米ドルへと拡大し、2032年には5.31 ビリオン 米ドルに達すると予想されており、2027年から2032年にかけてCAGR18.63%で成長します。
継続的脅威エクスポージャー管理プラットフォームの導入を推進しているものは何ですか?
急速な脆弱性スキャニング、アイデンティティエクスポージャー、クラウドの拡大、ランサムウェア、および継続的なガバナンス要件が、継続的な検出と優先順位付けへの需要を高めています。
CTEMの導入においてどのデプロイメントモデルがリードしていますか?
クラウドは2026年に67.58%のシェアを占め、2032年にかけてCAGR24.62%で拡大する見込みです。
どの組織がCTEMを最も早く導入すると予想されますか?
中小企業は、マネージドサービスと消費量ベースの提供が運用上の障壁を低減させるため、2032年にかけてCAGR21.82%で拡大する見込みです。
CTEMベンダーにとって最も重要な産業垂直はどれですか?
BFSIは2026年に26.69%のシアでリードし、ヘルスケアおよびライフサイエンスは2032年にかけてCAGR23.73%で拡大する見込みです。
2032年にかけて最も早く拡大する地域はどこですか?
アジア太平洋はCAGR24.11%で拡大する見込みであり、デジタルトランスフォーメーション、クラウド投資、および国家サイバーセキュリティフレームワークによって支援されています。