
マネージドDDoSおよび脅威防止サービス市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
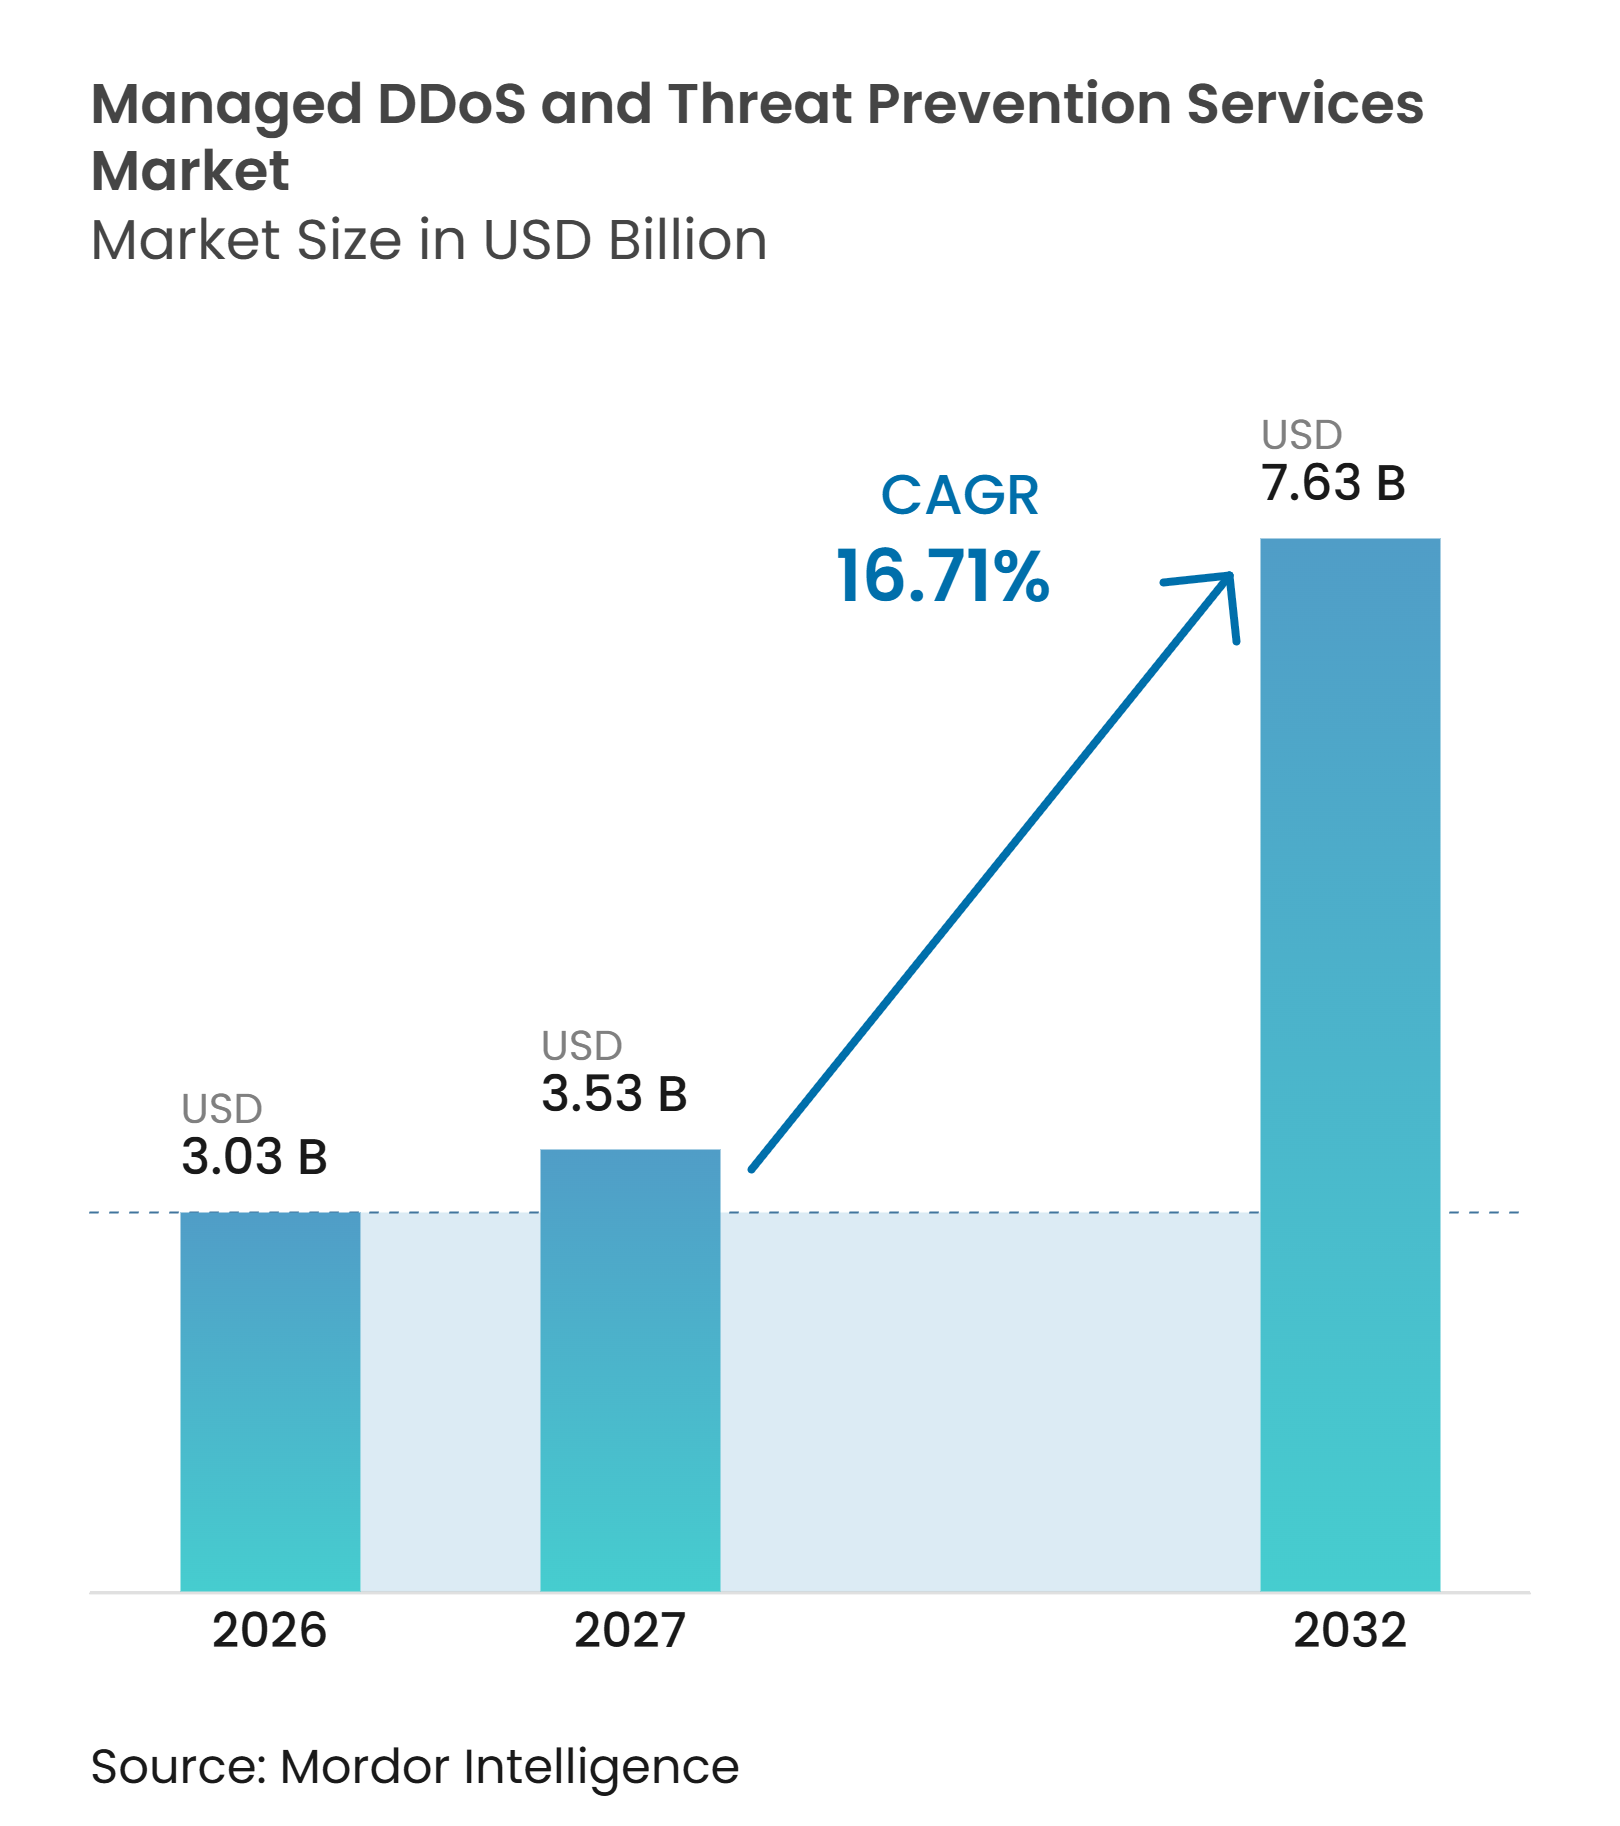
| 市場規模 (2027) | 3.53 十億米ドル |
| 市場規模 (2032) | 7.63 十億米ドル |
| 成長率 (2027 - 2032) | 16.71 % |
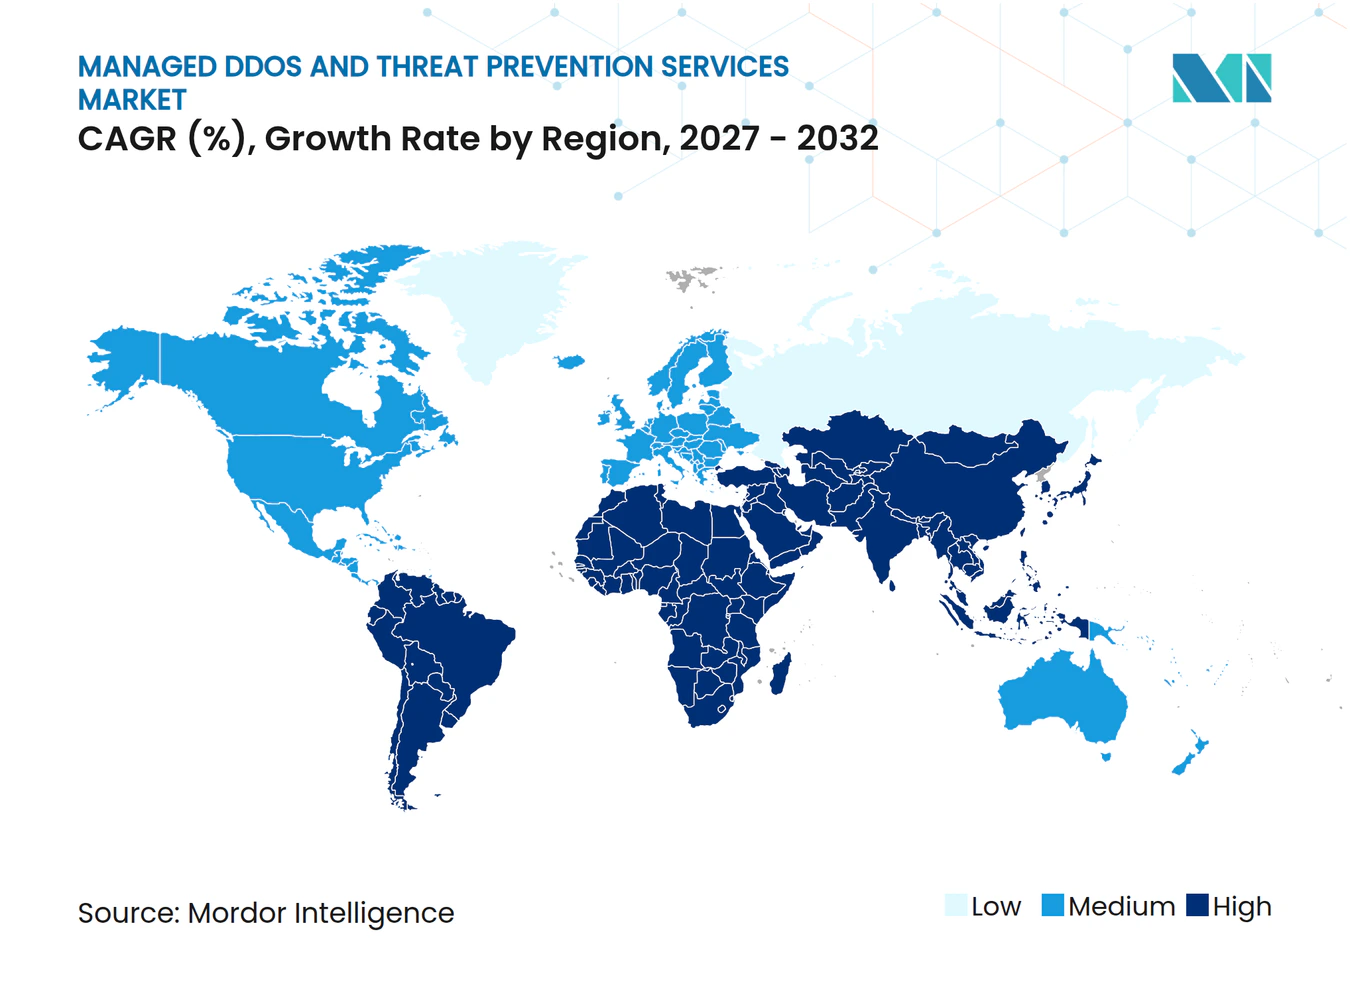
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor IntelligenceによるマネージドDDoSおよび脅威防止サービス市場分析
マネージドDDoSおよび脅威防止サービスの市場規模は、2026年の3.03 ビリオン 米ドルから2027年には3.53 ビリオン 米ドルへ、さらに2032年には7.63 ビリオン 米ドルへと拡大し、2027年から2032年にかけてCAGR 16.71%を記録する見込みです。マネージドDDoSおよび脅威防止サービス市場は、企業がネトワーク規模で対応可能な継続的な外部保護へとセキュリティ支出をシフトするにつれて成長しています。攻撃量の増加により、パブリックアプリケーション、API、および重要サービスを運用する組織にとって、定期的な機器アップグレードの効果が低下しています。クラウドの採用も、分散環境全体でセキュリティチームが保護すべきエントリーポイントの数を増加させています。スキル不足と厳格な可用性要件により、容量、監視、および対応サポートを組み合わせたプロバイダーの利用が購買者に促されています。プロバイダーはDDoS防御をアプリケーション、API、ボット防御と組み合わせることで対応しており、通信事業者やマネージドサービスプロバイダーが追加の市場参入経路を創出しています。
レポートの主要ポイント
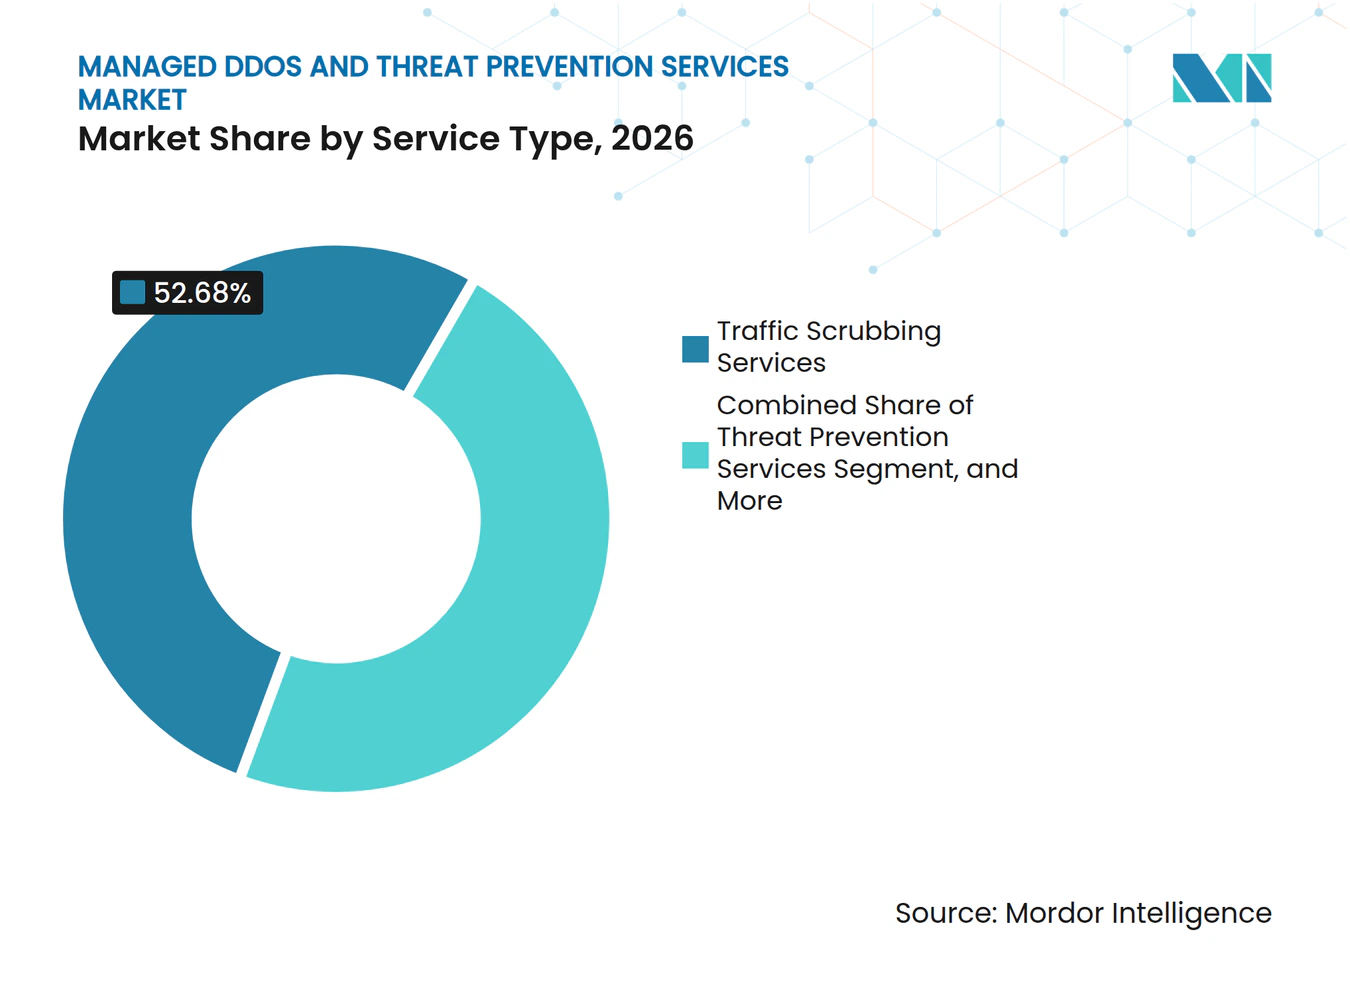
- サービスタイプ別では、トラフィックスクラビングサービスが2026年のマネージドDDoSおよび脅威防止サービス市場シェアの52.68%を占め、脅威防止サービスは2032年にかけてCAGR 17.78%で拡大する見込みです。
- 展開モード別では、オンプレミスが2026年のマネージドDDoSおよび脅威防止サービス市場収益の66.81%を占め、クラウドは2032年にかけてCAGR 18.07%で成長する見込みです。
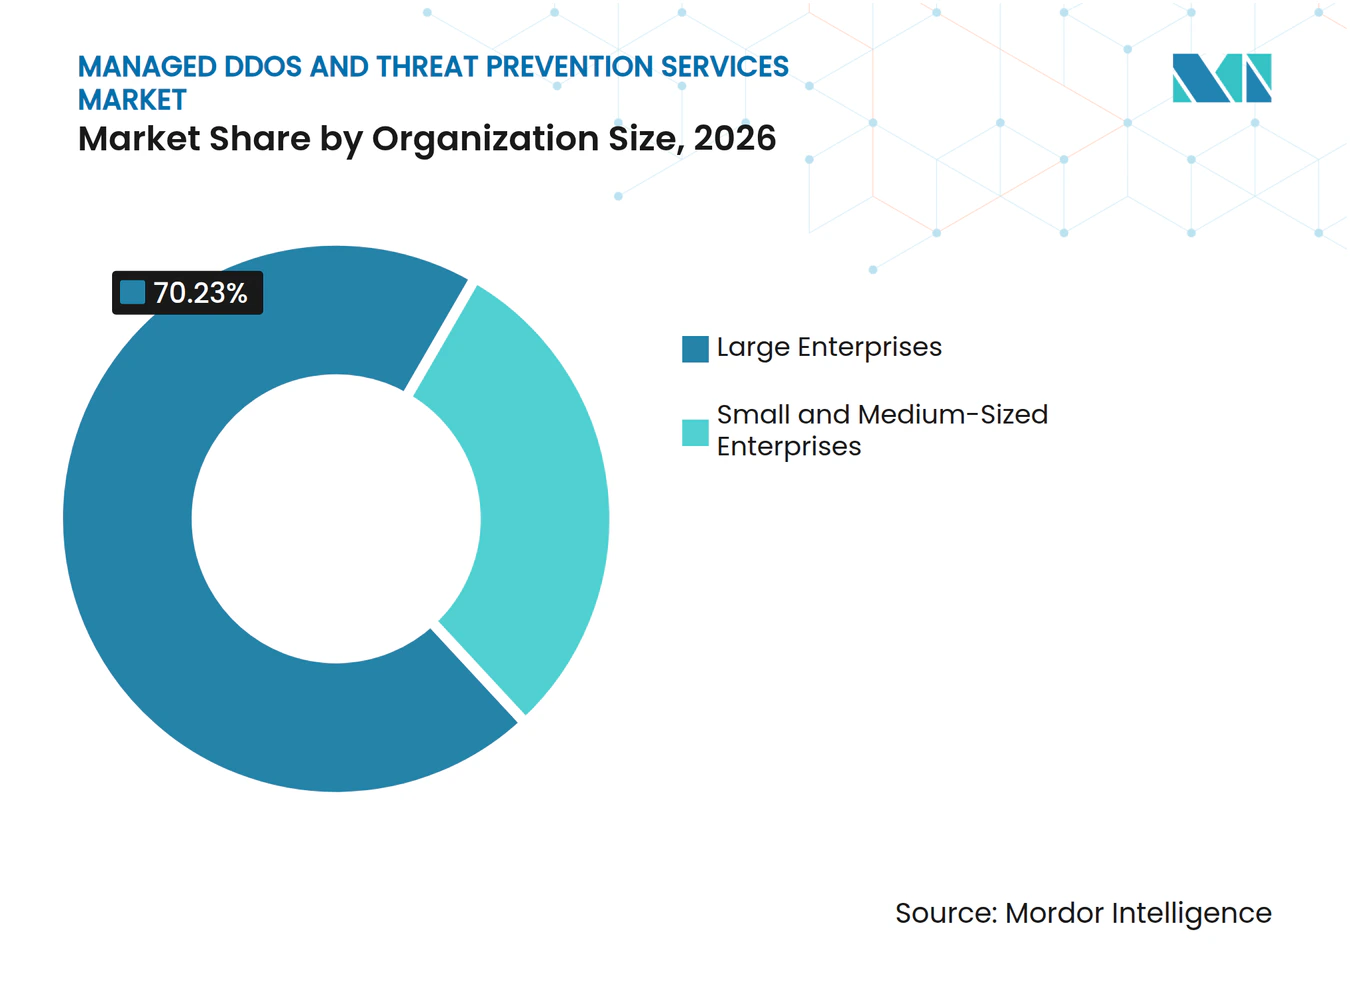
- 組織規模別では、大企業が2026年のマネージドDDoSおよび脅威防止サービス市場収益の70.23%を占め、中小企業は2032年にかけてCAGR 18.39%で成長する見込みです。
- エンドユーザー産業別では、BFSIがマネージドDDoSおよび脅威防止サービス市場収益の29.16%を占め、政府および公共行政は2032年にかけてCAGR 17.05%で成長する見込みです。
- 地域別では、北米がマネージドDDoSおよび脅威防止サービス市場収益の36.44%を占め、アジア太平洋は2032年にかけてCAGR 17.34%で拡大する見込みです。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
促進要因の影響分析*
| 促進要因 | CAGRへの影響(概算%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| マルチベクター攻撃の頻度と高度化の増加 | +3.8% | グローバル、EMEAおよびAPACで最も顕著 | 短期(2年以内) |
| クラウド移行とインターネット向け攻撃対象領域の拡大 | +3.2% | グローバル、北米および西欧が主導 | 中期(2〜4年 |
| 社内サイバーセキュリティスキルの不足 | +2.5% | グローバル、APACおよび南米で最も深刻 | 中期(2〜4年) |
| 規制および重要インフラの可用性要件 | +2.1% | 北米、EU、および主要APAC市場 | 中期(2〜4年) |
| テラビット規模の緩和容量へのサブスクリプションベースのアクセス | +1.8% | グローバル、中小企業の採用は北米および西欧が主導 | 長期(4年以上) |
| 通信事業者およびホスティングプロバイダーによるマネージドDDoSサービスの収益化 | +1.4% | アジア太平洋および北米、中東・アフリカへの早期波及あり | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
マルチベクター攻撃の頻度と高度化の増加
マネージドDDoSおよび脅威防止サービス市場は、内部リソースだけでは対処が困難になりつつある脅威環境によって支えられています。NETSCOUTは2026年上半期に209カ国で910万件のDDoS攻撃を記録しました。1 Tbpsまたは1 Gppsを超える攻撃は前年比1,286%増加し、固定容量と定期的なアプライアンスアップグレードに依存する組織に圧力をかけています。NETSCOUTはまた、DDoS請負業者が大規模言語モデルを運用ツールとして使用し、DNS、アプリケーション、ネットワーク層にわたるキャンペーンを調整していることも報告しています。[1] Cloudflareは、Aisuru-Kimwolfボットネットが2025年第4四半期に31.4 Tbpsの攻撃を発生させたと報告しており、常時稼働のエッジ容量が吸収する必要があるスケールを示しています。ダイレクトパスおよびカーペットボンバーディング手法は2026年上半期に観測された攻撃の約3分の2を占めており、トラフィックスクラビングと並行した継続的な監視と防止の必要性を強調しています。
クラウド移行とインターネット向け攻撃対象領域の拡大
マネージドDDoSおよび脅威防止サービス市場は、クラウドおよびハイブリッド環境における公開向けコンポーネントの増加からも恩恵を受けています。分散ワークロードは、すべてのネットワークエッジにある1台のオンプレミスデバイスでは保護できないAPI、クラウドインターコネクト、およびコンテナ化されたアプリケーションを露出させます。Akamaiの金融サービスデータによると、レイヤー3およびレイヤー4のDDoS攻撃の継続時間は2024年から2025年にかけて738%増加し、分散アーキテクチャを持つ組織の露出期間が長期化しています。Cloudflareは2025年第4四半期に生成AIサービスプロバイダーを最も標的とされたインフラカテゴリの1つとして特定し、AIワークロードの成長と変化する攻撃対象領域を結びつけています。マネージドDDoSおよび脅威防止サービス産業は、プロバイダーが単一の運用モデルでクラウドとオンプレミス環境全体のトラフィック保護を管理できる場合に恩恵を受けます。クラウドプロバイダーもネットワークサービスにDDoS保護を組み込むことで流通パートナーとなり、企業の直接販売チャネルを超えたアクセスを拡大しています。
社内サイバーセキュリティスキルの不足
マネージドDDoSおよび脅威防止サービス市場は、ネットワーク層の防御をリアルタイムで分析・調整できる専門家の不足により、追加的な需要が生じています。ISC2は2025年に調査対象組織の95%が少なくとも1つのサイバーセキュリティスキルギャップを抱えていることを発見しました。同調査では、回答者の59%がそのギャップを重大または重要と見なしており、2024年の44%から増加しています。ISACAは組織の65%が未充足のサイバーセキュリティポジションを抱えており、セキュリティ以外の人員をセキュリティ役割に訓練する割合が前年の41%から29%に低下したと報告しています。このギャップは、ネットワーク分析、緩和チューニング、アプリケーション層の異常検知を含むマネージドプロバイダーが提供する機能に最も関連しています。ISC2はまた、組織の19%がコンピテンシーギャップへの主要な対応策としてサードパーティサービスプロバイダーを利用しており、労働力の制限がマネージドサービスの購入に結びついていることも発見しました。
規制および重要インフラの可用性要件
マネージドDDoSおよび脅威防止サービス市場は、可用性の障害を技術的インシデントだけでなく規制上のイベントとして扱う要件から支持を得ています。連邦準備制度は2025年7月に、銀行組織は重大なコンピュータセキュリティインシデントが発生したと判断してから36時間以内に主要規制当局に通知しなければならないと述べました。この要件は、緩和と報告記録を組み合わせることができるプロバイダーの価値を高めます。金融安定理事会は2025年4月にインシデント報告交換フォーマットを公表し、金融当局と企業向けの共通インシデント報告フォーマットを提供しました。シンガポールのIP相互接続要件は、ライセンス事業者のベースラインネットワークセキュリティ要件としてDDoS緩和を特定しています。インドもDDoS攻撃を含む特定のサイバーインシデントを6時間以内に報告することを義務付けており、使用可能なインシデント記録を維持するための常時監視の需要を支えています。
抑制要因の影響分析*
| 抑制要因 | CAGRへの影響(概算%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| グローバルスクラビング容量とプレミアムサービスレベル契約の高コスト | -2.8% | グローバル、APACおよび南米のコスト敏感な中小企業セグメントで最も深刻 | 短期(2年以内) |
| マルチクラウドおよびハイブリッドアーキテクチャ全体での保護調整の複雑さ | -2.1% | グローバル、マルチクラウド採用が最も高い北米および欧州で最も顕著 | 中期(2〜4年) |
| アプリケーション層緩和における誤検知とレイテンシリスク | -1.6% | グローバル、金融サービスおよびゲームを含むレイテンシ敏感なセクターに集中 | 中期(2〜4年) |
| トラフィックテレメトリの共有とサードパーティ経由のトラフィックルーティングに対する顧客の抵抗 | -1.3% | グローバル、規制産業およびデータ主権市場で強化 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
グローバルスクラビング容量とプレミアムサービスレベル契約の高コスト
グローバルスクラビングインフラと24時間365日のセキュリティオペレーションのコストは、マネージドDDoSおよび脅威防止サービス市場が価格敏感な購買者に到達する速度を制限しています。プレミアムサービスレベル契約は、複数の顧客が同時に攻撃を受けた場合にプロバイダーが常に共有できるとは限らない予約容量を必要とします。NETSCOUTは2025年下半期に809万件の攻撃を記録しており、活発な期間中にプロバイダーが対応する必要がある需要の規模を示しています。プロバイダーは共有および専用容量ティアを提供できますが、エトリーレベルの保護とエンタープライズコミットメントの差は多くの中小顧客にとって依然として大きいです。この制約は、プレミアム契約を吸収する予算が限られている南米、東南アジア、アフリカで特に関連性があります。マネージドDDoSおよび脅威防止サービス市場は、高容量保護を維持するために必要な投資と広範なアクセスのバランスを取る必要があります。
マルチクラウドおよびハイブリッドアーキテクチャ全体での保護調整の複雑さ
マネージドDDoSおよび脅威防止サービス市場は、組織がデータセンターとクラウドプラットフォームを混在させて運用する場合、展開および調達サイクルが長期化するという課題にも直面しています。クラウドプロバイダーはトラフィックステアリング、IPエニーキャスト、スクラビングインターフェースに異なるアプローチを使用しており、サービスプロバイダーは複数のコネクタを維持する必要があります。Radwareは、以前の構成が分散環境全体で一貫した保護を提供できなかった後、グローバルトップ10のSaaSプロバイダーが個別のオンプレミスおよびクラウドDDoSベンダーを単一のハイブリッド設計に置き換えた事例を紹介しました。連邦準備制度も2025年のサイバーセキュリティ優先事項としてクラウドレジリエンスを挙げ、クラウド構成には従来の内部標準を超えた制御が必要であることを認識しています。これらの統合要件は、契約が有効になる前の技術的作業を増加させます。また、余分なレイテンシや運用上の複雑さを生じさせることなくハイブリッドトラフィック管理をサポートできるプロバイダーを有利にします。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
サービスタイプ別:
脅威防止が加速する中、トラフィックスクラビングが収益を牽引トラフィックスクラビングサービスは2026年のマネージドDDoSおよび脅威防止サービス市場シェアの52.68%を占め、悪意のあるトラフィックが顧客システムに到達する前にリダイレクトする中心的な役割を反映しています。このサービスは、確立されたプロバイダーが長年にわたって開発してきた容量、通信事業者との関係、およびトラフィックルーティング機能に依存しています。大容量攻撃は大規模なトラフィックフローの迅速な転換を必要とする場合があるため、多くの防御体制の基盤であり続けています。DDoS監視サービスは、異常を特定し、活動を記録し、セキュリティチームが対応が必要かどうかを評価するのを支援することで可視性を追加します。インシデント対応サービスは、緩和の起動、技術チームの調整、およびコンプライアンスレビューのための記録保存のための構造化されたプロセスを提供します。その他のサービスには、既存の保護の有効性をテストしたい組織向けのレッドチーム演習、構成評価、およびサービスレベル契約の検証が含まれます。
脅威防止サビスは2027年から2032年にかけてCAGR 17.78%を記録する見込みであり、このサービスグループ内で最高の成長率です。防止主導型サービスのマネージドDDoSおよび脅威防止サービス市場規模は、攻撃量が破壊的なレベルに達する前に特定するための行動分析への需要によって牽引されています。NETSCOUTは2026年上半期に観測されたイベントの約3分の2をダイレクトパス攻撃が占めたと報告しており、リンク飽和が主要な妨害メカニズムでない場合にアップストリームインテリジェンスがより重要になっています。Akamaiは2025年4月にApp and API Protectorに機械学習行動DDoSエンジンを追加し、より広範なセキュリティサービス内での防止機能へのシフトを反映しています。相関ツールが両機能を1つのマネージド契約のもとに統合するにつれて、防止と監視の区別は明確でなくなりつつあります。このアプローチにより、購買者は複数の個別プロバイダーを管理することなく、検知、分析、対応を組み合わせる経路を得ることができます。


注記: 全個別セグメントのセグメントシェアはレポート購入時に入手可能
展開モード別:
クラウドが購買パターンを再形成する中、オンプレミスが主導オンプレミス展開は2026年収益の66.81%を占め、ネットワーク内トラフィック制御を必要とするサービスプロバイダー、金融機関、および政府機関の要件によって牽引されています。このモードのマネージドDDoSおよび脅威防止サービス市場シェアは、データ主権と一貫した応答時間に対する購買者の選好を反映しています。遠隔のスクラビングセンターへのトラフィックルーティングは、通信事業者の運用や厳密に管理されたサービスには許容できないレイテンシをもたらす可能性があります。したがって、サービスレベルコミットメントがローカル緩和を必要とする場合、インパス機器は引き続き必要となる可能性があります。Coreroは2026年上半期を通じて、複数年サブスクリプションベースのDDoS保護サービス製品の96%の更新率を報告しました。これらの更新は、オンプレミスのマネージド契約が顧客のネットワーク設計の一部となった後も耐久性を維持できることを示しています。
クラウド展開は2027年から2032年にかけてCAGR 18.07%で成長する見込みであり、初期インフラ要件の低さと大容量イベント時の弾力的な容量によって牽引されています。このオプションは、クラウドファーストアプリケーションを運用し、資本購入よりも継続的な運用費用を好む組織に適合しています。また、小規模な組織が内部で構築することが困難な容量にアクセスするためのより簡単な方法も提供します。Coreroは2025年7月にSmartWall ONEオーケストレーションをAkamai Computeで動作させることを可能にし、コントロールプレーンをクラウドで実行しながらインライン緩和をオンプレミスに維持できるようにしました。[2] この設計は、ハイブリッド展開がクラウドベースの管理を使用しながらローカルの精度を維持できる方法を反映しています。サブスクリプションモデルとクラウド請求統合が発展するにつれて、現在オンプレミスとして計上されている一部の収益がクラウド分類にシフトする可能性があります。
組織規模別:
中小企業がギャップを縮める中、大企業が主導大企業は2026年収益の70.23%を占めており、広範なパブリックアプリケーションポートフォリオと複雑な技術環境を運用しているためです。その露出には、大規模な顧客基盤、規制上の義務、および長期的なサービス停止の潜在的なコストが含まれます。これらの購買者は複数年の保護プログラムに資金を提供し、拠点全体での継続的なカバレッジを必要とすることもできます。Radwareは2025年に、既存のオンプレミスDDoSプロバイダーを置き換えた北米の政府ITサービス機関との8桁の契約を報告しました。このような契約は、大規模組織が長い運用期間にわたってサービス品質、統合、および置き換えリスクを評価する方法を示しています。マネージドDDoSおよび脅威防止サービス市場は、高価値で複雑な展開においてこれらの購買者に引き続き依存しています。
中小企業は2027年から2032年にかけてCAGR 18.39%を記録する見込みであり、組織規模別で最速の成長率です。サブスクリプションティアにより、これらの組織は専用の緩和機器を購入・維持する必要性が軽減されます。2025年にISC2は、小規模組織の回答者の70%が過去12ヶ月間に少なくとも1件のAI関連セキュリティインシデントを経験したことを発見しました。これらの組織は、異常なネットワーク動作を監視したり緩和制御を調整したりするために必要な内部専門家を欠いていることが多いです。Radwareは2025年7月に米国を拠点とする4つのマネージドサービスプロバイダーと契約を締結し、ヘルスケア、金融、政府、テクノロジーの顧客にクラウドアプリケーション保護サービスとクラウドDDoS保護を提供しました。チャネル主導の提供は顧客獲得コストを削減し、小規模顧客がマネージド保護を購入しやすくすることができます。

エンドユーザー産業別:
政府需要が急増する中、BFSIが支出を主導BFSIは2026年収益の29.16%を占め、マネージドDDoSおよび脅威防止サービス市場で最大のエンドユーザーカテゴリとなっています。銀行や保険会社は大量の顧客向け活動、決済処理、APIトラフィックを処理しており、障害の運用コストが高くなっています。Akamaiは2025年に銀行がAPIエンドポイント攻撃の83%を占め、金融機関に影響を与える最大の大容量DDoS規模が2024年から2025年にかけて236%増加したと報告しました。スウェーデン中央銀行は、決済システムにおける短時間のDDoS関連障害でさえ、直接的とされた機関を超えた影響をもたらす可能性があると述べました。ITおよび通信、ヘルスケアおよびライフサイエンス、エネルギーおよびユーティリティ、小売、eコマースも、それぞれのサービス可用性と規制ニーズに基づいて保護を購入しています。
政府および公共行政は2027年から2032年にかけてCAGR 17.05%で拡大する見込みです。公共機関は、公共サービスを妨害したり政治的圧力を生み出したりしようとするハクティビストキャンペーンの繰り返しの標的となっています。NETSCOUTは2025年下半期の評価で政府機関を高集中標的カテゴリとして特定し、NoName057(16)を含むグループによる持続的な活動を引用しました。フィリピンエネルギー省は2026年に保守・サポートサービスを含むDDoS保護ソリューションの調達資料を発行しました。産業製造は、運用技術環境が行動ベースラインを確立するために必要なテレメトリを提供できない場合があるため、依然として十分にサービスが提供されていません。これは、接続された製造システムがパブリックおよびパートナー向けインターフェースを増加させるにつれて機会を残しています。
地域分析
北米マネージドDDoSおよび脅威防御サービス市場
北米は2026年の収益の36.44%を占め、マネージドDDoSおよび脅威防御サービス市場において最大の地域貢献者となっています。同地域は、厳格なサービスレベルコミットメントを持つ規制された金融機関、連邦政府機関、よび大手テクノロジー企業を擁しています。重大インシデントに対する連邦準備制度の36時間通知要件は、緩和措置と報告記録を組み合わせることができるプロバイダーの価値を高めています。Cloudflareは2025年の収益として2,167.9 ミリオン 米ドルを報告し、前年比30%増となりました。一方、Radwareは2025年の収益として301.9 ミリオン 米ドルを報告しました。これらの結果は、エンタープライズおよび公共部門の購買者にサービスを提供するセキュリティプラットフォームの商業的成熟度を反映しています。
北米およびEMEAマネージドDDoSおよび脅威防御サービス市場
カナダは、重要インフラ要件が公益事業者および金融機関に信頼性の高いサービス可用性の維持を促すことで、地域需要に貢献しています。北米のマネージドDDoSおよび脅威防御サービス市場には、グローバルプラットフォームオペレーター、専門プロバイダー、および中小規模の医療・政府顧客に特化したマネージドサービスプロバイダーが含まれます。欧州は二分されたプロファイルを持ち、成熟した西欧経済圏がより広範なセキュリティ務に対応する一方、東欧市場では持続的なハクティビスト活動が見られます。Coreroは2026年9月、英国のTier-1通信プロバイダーとの5年間のマネージドサービス契約を締結し、顧客がサイバーセキュリティおよびレジリエンス法案への準備を進めていることを理由として挙げました。NETSCOUTは2025年下半期にEMEAで333万件のDDoS攻撃を記録し、同期間において全地域の中で最高の集中度となりました。
アジア太平洋、中東・アフリカおよび南米マネージドDDoSおよび脅威防御サービス市場
アジア太平洋地域は2027年から2032年にかけて17.34%のCAGRで成長すると予測されており、地域別で最も高い成長率となっています。NETSCOUTは2025年下半期にアジア太平洋地域で190万件の攻撃を記録しました。Cloudflareは2025年第4四半期において、香港を世界で2番目に標的とされた地域、インドを9番目にランク付けしました。[3] シンガポールのネットワークセキュリティ要件および同地域全体でのデジタルインフラの積極的な拡大が、マネージド緩和策への需要を支えています。南米、中東、およびアフリカは依然として初期段階の地域であり、ブラジル、サウジアラビア、アラブ首長国連邦、ナイジェリア、および南アフリカでは将来の普及を支え得る政府または企業の活動が見られます。
競合環境
市場集中度
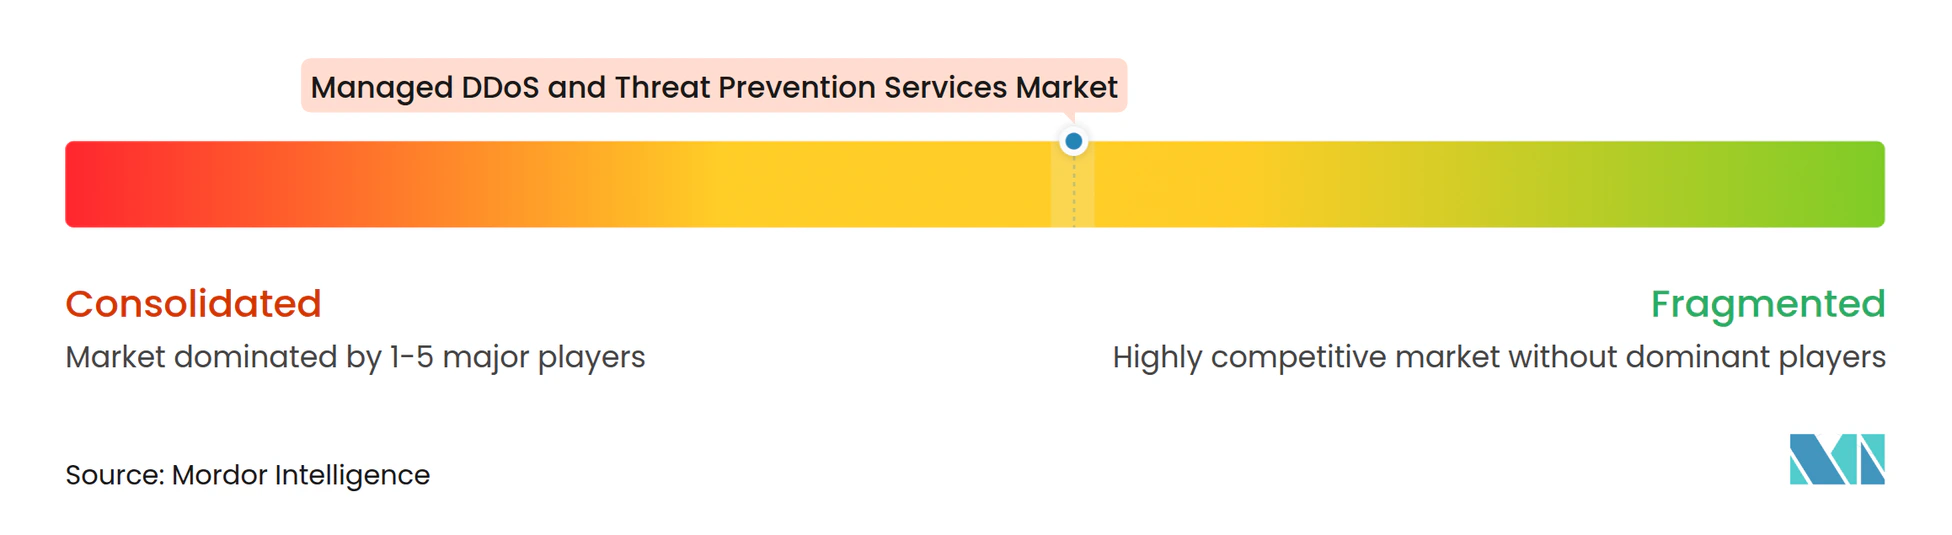
マネージドDDoSおよび脅威防止サービス市場は、プラットフォームプロバイダー間では適度に集中しており、地域および専門企業間では分散しています。Akamai、Cloudflare、NETSCOUTは、アプリケーション、API、ボットセキュリティ機能を含む広範なネットワークとポートフォリオで競合しています。Cloudflareは2025年に21億6,790万 米ドルの収益を報告し、NETSCOUTは2026年度の収益ガイダンスを8億3,000万 米ドルから8億7,000万 米ドルに設定しました。Radwareは2025年に記録的な3億190万 米ドルの収益と23%の年間経常収益成長をクラウドで報告しました。主要企業は、スイッチングコストを高め、スタンドアロンのDDoS契約への依存を減らすマルチプロダクト顧客関係の構築を目指しています。
Akamaiは2025年4月にApp and API Protector Hybridを発売し、マルチクラウドおよびオンプレミス環境全体で統一されたポリシー管理を拡張しました。[4] Radwareは2026年1月にPyntを買収し、アプリケーション層攻撃で悪用される前に脆弱性を特定するAPIセキュリティテスト機能を追加しました。これらの動きは、緩和とより広範なアプリケーションセキュリティ機能を組み合わせることへの競争上の焦点を反映しています。規制要件も、文書化、監査証跡、インシデント報告テンプレートをプロバイダー選定の重要な要素にしています。マネージドDDoSおよび脅威防止サービス市場は、緩和容量と明確な対応手順の両方を実証できるベンダーを優遇します。これは金融、通信、公共行政において特に重要となる可能性があります。
Corero、Nexusguard、Link11、Haltdos、Indusface は、レイテンシパフォーマンス、ローカルデータ処理、クラウドネイティブ展開オプションを通じて競合しています。Coreroは2026年上半期を通じて96%の更新率を報告し、Akamaiとのアライアンスを専門的な保護をより広範なプラットフォームと組み合わせる方法として挙げました。Cloudflareは2025年に日本の楽天モバイルとのパートナーシップを含むチャネルプログラムを拡大し、Radwareはマネージドサービスプロバイダーおよび通信事業者との関係を活用してリーチを拡大しています。通信事業者パートナーシップは、直接販売費用と同じレベルなしに確立された請求、ルーティング、顧客関係を提供できます。産業および運用技術環境は、プロバイダーが限られたテレメトリと専門的なネットワーク設計に対応する必要があるため、依然として十分にサービスが提供されていません。
マネージドDDoSおよび脅威防止サービス産業リーダー
-
Akamai Technologies, Inc.
-
Cloudflare, Inc.
-
NETSCOUT Systems, Inc.
-
Corero Network Security plc
-
Nexusguard Limited
- 注:主要企業の掲載順は順位を示すものではありません。
マネージドDDoSおよび脅威防御サービス市場 このレポートでカバーされる企業
- Akamai Technologies, Inc.
- Cloudflare, Inc.
- NETSCOUT Systems, Inc.
- Radware Ltd.
- Corero Network Security plc
- Nexusguard Limited
- Link11 GmbH
- NSFOCUS Technologies Group Co., Ltd.
- StormWall s. r. o.
- IQWeb FZ-LLC (DDoS-Guard)
- Qrator Labs
- Haltdos Private Limited
- MazeBolt Technologies Ltd.
- Indusface Private Limited
- Mlytics Inc.
- RioRey, Incorporated
- Redge Technologies sp. z o.o.
- FastNetMon LTD
- ThreatX (A10 Networks, Inc.)
- DOSarrest Internet Security Limited
最近の産業開発事情 マネージドDDoSおよび脅威防御サービス市場
- 2026年10月:NETSCOUTは2026年1月〜6月のグローバルで910万件の攻撃を記録した2026年上半期DDoS脅威インテリジェンスレポートを発表し、1 Tbpsまたは1 Gppsを超える高容量イベントが前年比1,286%急増しました。レポートはダイレクトパスおよびカーペットボンバーディング手法を主要なベクターとして特定し、リンク飽和なしに可用性を維持するために必要な防御アーキテクチャのシフトを示しました。
- 2026年10月:Corero Network Securityは英国のティア1固定・モバイル通信プロバイダーとレイヤー7 TLS機能を備えたSmartWall ONEおよびCOREプラットフォームを展開する340万 米ドル相当の5年間マネージドサービス契約を締結しました。顧客は英国のサイバーセキュリティおよびレジリエンス法案への準備を調達理由として挙げました。
- 2026年7月:Radwareは、ローカルトラフィック検査とAI搭載クラウドアルゴリズムを組み合わせたDefensePro Xのクラウド拡張アーキテクチャと、クラウドベースの緩和モデルにおけるTLSキー露出に関する顧客の懸念に対応するためにトラフィックをローカルで復号化しながら機密性のないメタデータのみをクラウドに送信する関連Web DDoS防御機能を導入しました。
- 2026年1月:RadwareはAPIセキュリティテスト会社であるPynt Inc.を買収し、アプリケーション層DDoSキャンペーンで悪用される前にAPI脆弱性を特定・修正するプラットフォームの能力を強化し、APIの悪用と大容量DDoSの脅威対象領域の収束を反映しました。
グローバルマネージドDDoSおよび脅威防止サービス市場レポートの範囲
マネージドDDoSおよび脅威防止サービス市場は、エンタープライズ環境全体で分散型サービス拒否攻撃および関連するネットワーク、アプリケーション層、インフラ脅威を継続的に監視、検知、分析、緩和、防止するアウトソーシングセキュリティサービスで構成されています。これらのサービスには、クラウドベースまたはオンプレミスのセキュリティオペレーションを通じて提供されるトラフィックスクラビング、DDoS監視、脅威防止、インシデント対応、および関連する緩和サービスが含まれます。市場には、マネージドサービス、コンサルティング、展開、統合、サポート、保守、および継続的な脅威緩和オペレーションが含まれます。
マネージドDDoSおよび脅威防止サービス市場レポートは、サービスタイプ(トラフィックスクラビングサービス、DDoS監視サービス、脅威防止サービス、インシデント対応サービス、その他のサービスタイプ)、展開モード(オンプレミス、クラウド)、組織規模(大企業、中小企業)、エンドユーザー産業(銀行・金融サービス・保険[BFSI]、政府および公共行政、ヘルスケアおよびライフサイエンス、ITおよび通信、産業製造、小売およびeコマース、エネルギーおよびユーティリティ、その他のエンドユーザー産業)、地域(北米、南米、欧州、アジア太平洋、中東、アフリカ)別にセグメント化されています。市場予測は金額(米ドル)で提供されます。
セグメンテーション概要
| トラフィックスクラビングサービス |
| DDoS監視サービス |
| 脅威防止サービス |
| インシデント対応サービス |
| その他のサービスタイプ |
| オンプレミス |
| クラウド |
| 大企業 |
| 中小企業 |
| 銀行・金融サービス・保険(BFSI) |
| 政府および公共行政 |
| ヘルスケアおよびライフサイエンス |
| ITおよび通信 |
| 産業製造 |
| 小売およびeコマース |
| エネルギーおよびユーティリティ |
| その他のエンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| その他の南米 | |
| 欧州 | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| ロシア | |
| その他の欧州 | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| その他のアジア太平洋 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| その他のアフリカ |
| サービスタイプ別 | トラフィックスクラビングサービス | |
| DDoS監視サービス | ||
| 脅威防止サービス | ||
| インシデント対応サービス | ||
| その他のサービスタイプ | ||
| 展開モード別 | オンプレミス | |
| クラウド | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| エンドユーザー産業別 | 銀行・金融サービス・保険(BFSI) | |
| 政府および公共行政 | ||
| ヘルスケアおよびライフサイエンス | ||
| ITおよび通信 | ||
| 産業製造 | ||
| 小売およびeコマース | ||
| エネルギーおよびユーティリティ | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| その他の南米 | ||
| 欧州 | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| ロシア | ||
| その他の欧州 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| その他のアジア太平洋 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| その他のアフリカ | ||
レポートで回答される主要な質問
マネージドDDoSおよび脅威防止サービス市場の規模はどのくらいですか?
市場は2026年の30億3,000万 米ドルおよび2027年の35億3,000万 米ドルから2032年までに76億3,000万 米ドルに、CAGR 16.71%で増加する見込みです。
どのサービスタイプがマネードDDoS支出を主導していますか?
トラフィックスクラビングサービスは2026年収益の52.68%を占めてトップとなっており、大容量攻撃の封じ込めにトラフィック転換が依然として基本的であるためです。
どの展開モデルが最も速く成長していますか?
クラウド展開は、購買者が弾力的な容量と低い初期インフラ要件を求めるため、2032年にかけてCAGR 18.07%で成長する見込みです。
なぜ組織はマネージドDDoSサービスを利用しているのですか?
攻撃量の増加、クラウドへの露出、労働力のギャップ、可用性要件が継続的な監視と対応サポートの必要性を高めています。
どのエンドユーザーカテゴリが最大の支出シェアを持っていますか?
BFSIは2026年収益の29.16%を占めており、決済、顧客サービス、APIの障害リスクへのセクターの高い露出によるものです。
マネージドDDoS保護で最も速く成長している地域はどこですか?
アジア太平洋は、増加する攻撃、デジタルインフラ投資、セキュリティ要件に支えられ、2032年にかけてCAGR 17.34%で拡大する見込みです。