
Marktgröße und Marktanteil für Managed DDoS- und Bedrohungspräventionsdienste
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 3.53 Milliarden US-Dollar |
| Marktgröße (2032) | 7.63 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 16.71 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Managed DDoS- und Bedrohungspräventionsdienste von Mordor Intelligence
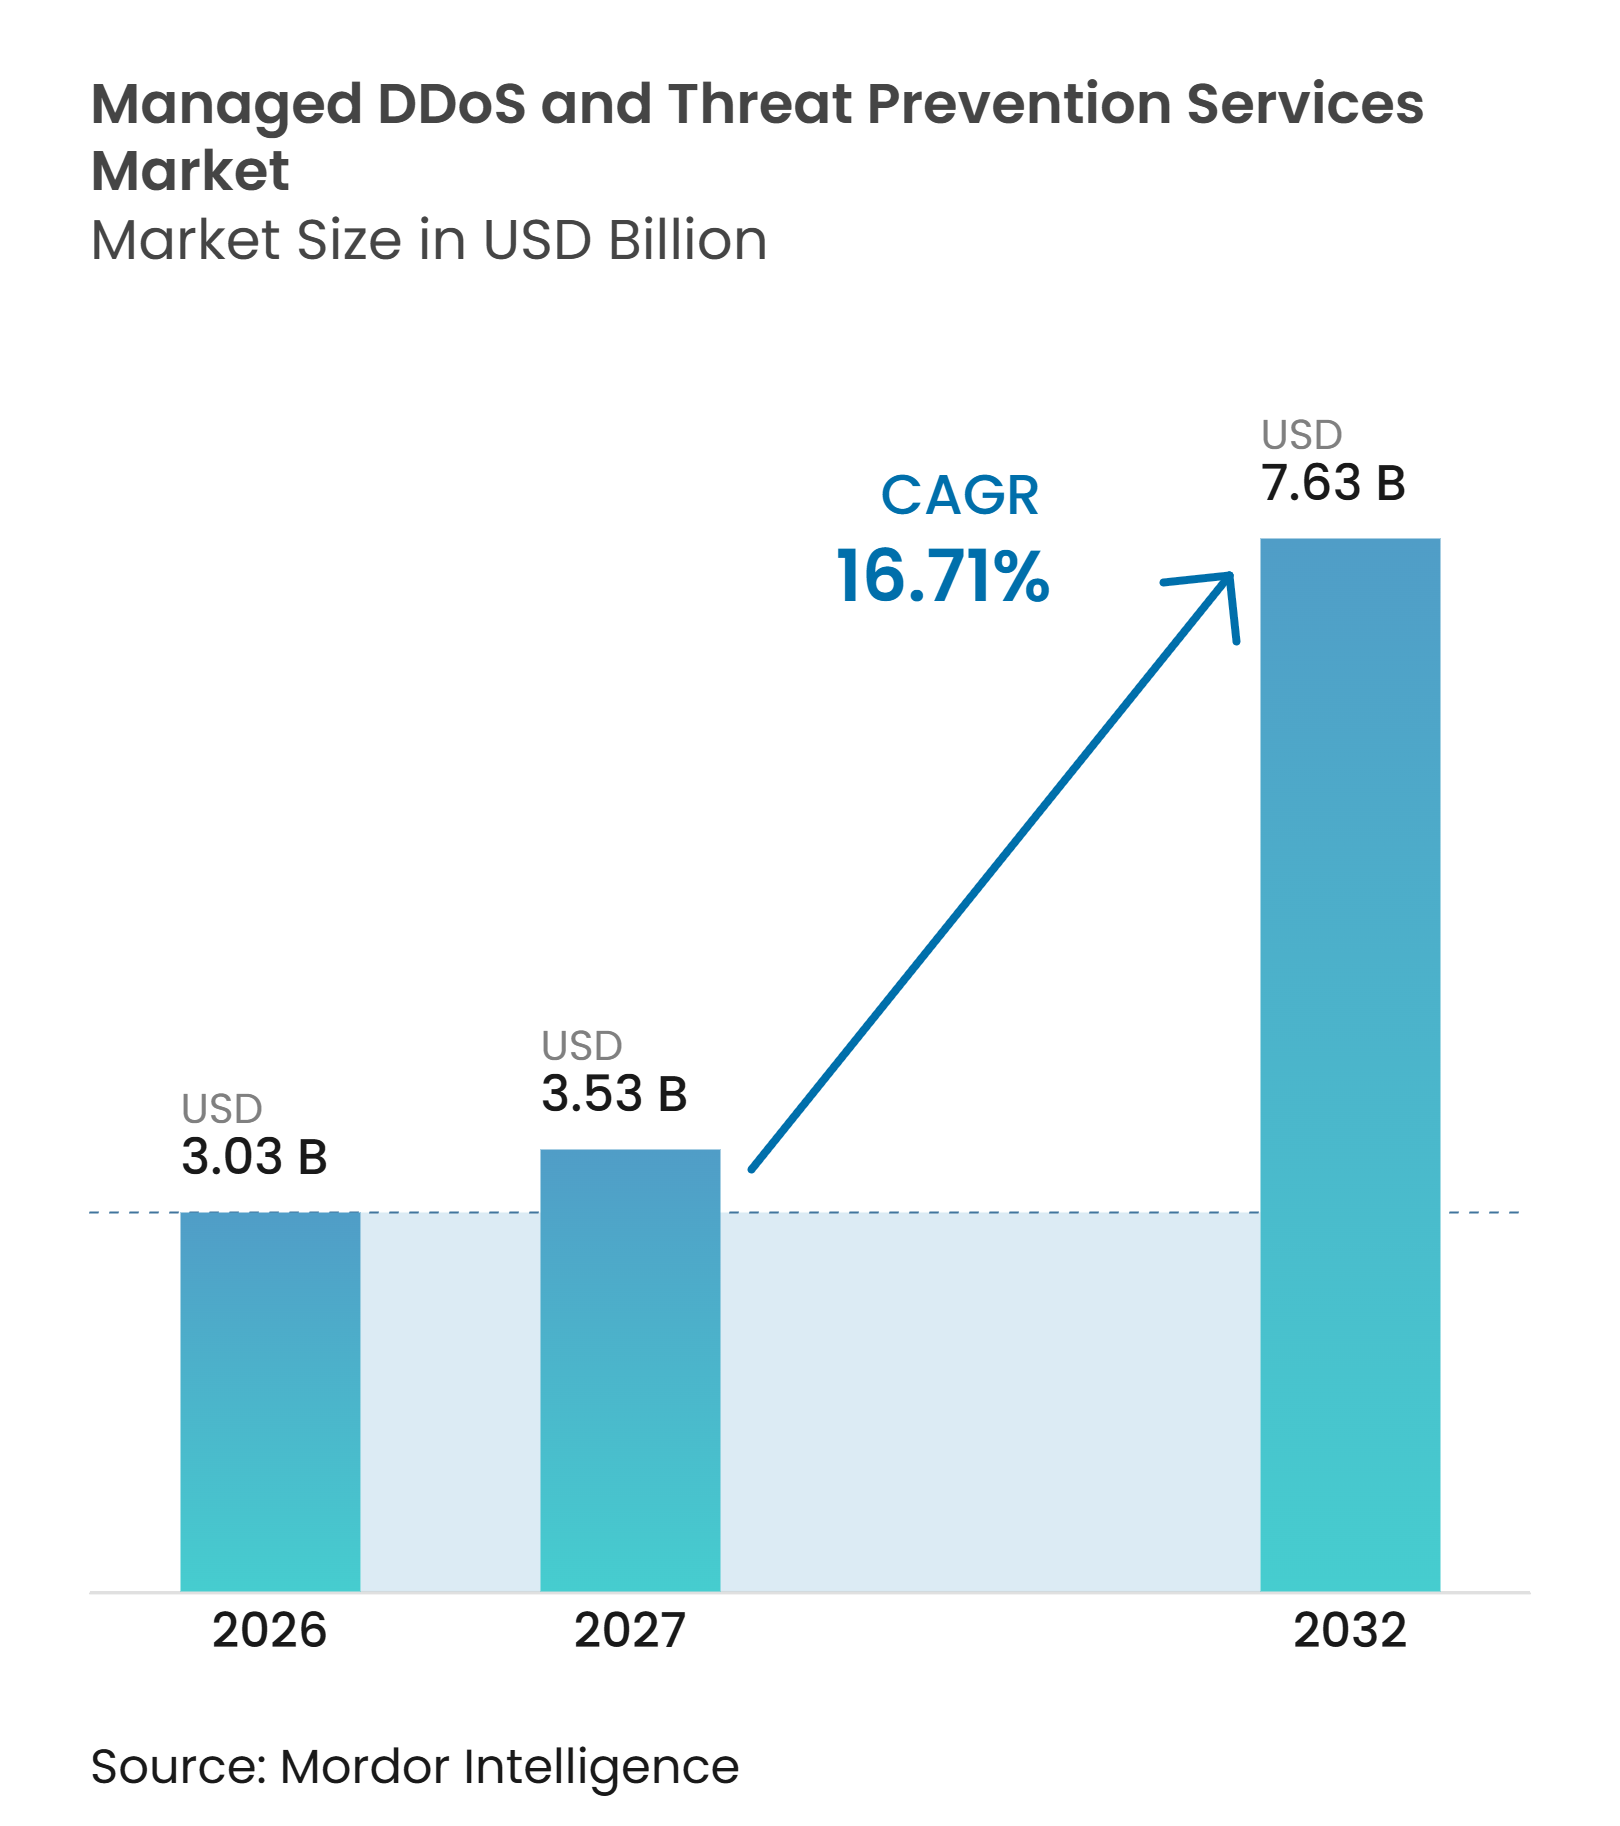
Die Marktgröße für Managed DDoS- und Bedrohungspräventionsdienste wird voraussichtlich von 3,03 Milliarden USD im Jahr 2026 auf 3,53 Milliarden USD im Jahr 2027 und bis 2032 auf 7,63 Milliarden USD anwachsen, mit einer CAGR von 16,71 % zwischen 2027 und 2032. Der Markt für Managed DDoS- und Bedrohungspräventionsdienste wächst, da Unternehmen ihre Sicherheitsausgaben auf kontinuierlichen externen Schutz verlagern, der auf Netzwerkebene reagieren kann. Höhere Angriffsvolumina machen periodische Geräteaufrüstungen für Organisationen, die öffentliche Anwendungen, APIs und kritische Dienste betreiben, weniger effektiv. Die Cloud-Einführung erweitert zudem die Anzahl der Einstiegspunkte, die Sicherheitsteams in verteilten Umgebungen schützen müssen. Fachkräftemangel und strengere Verfügbarkeitsanforderungen veranlassen Käufer, Anbieter zu nutzen, die Kapazität, Überwachung und Reaktionsunterstützung kombinieren. Anbieter reagieren darauf, indem sie DDoS-Schutz mit Anwendungs-, API- und Bot-Abwehr kombinieren, während Carrier und Managed-Service-Provider zusätzliche Vertriebswege schaffen.
Wichtigste Erkenntnisse des Berichts
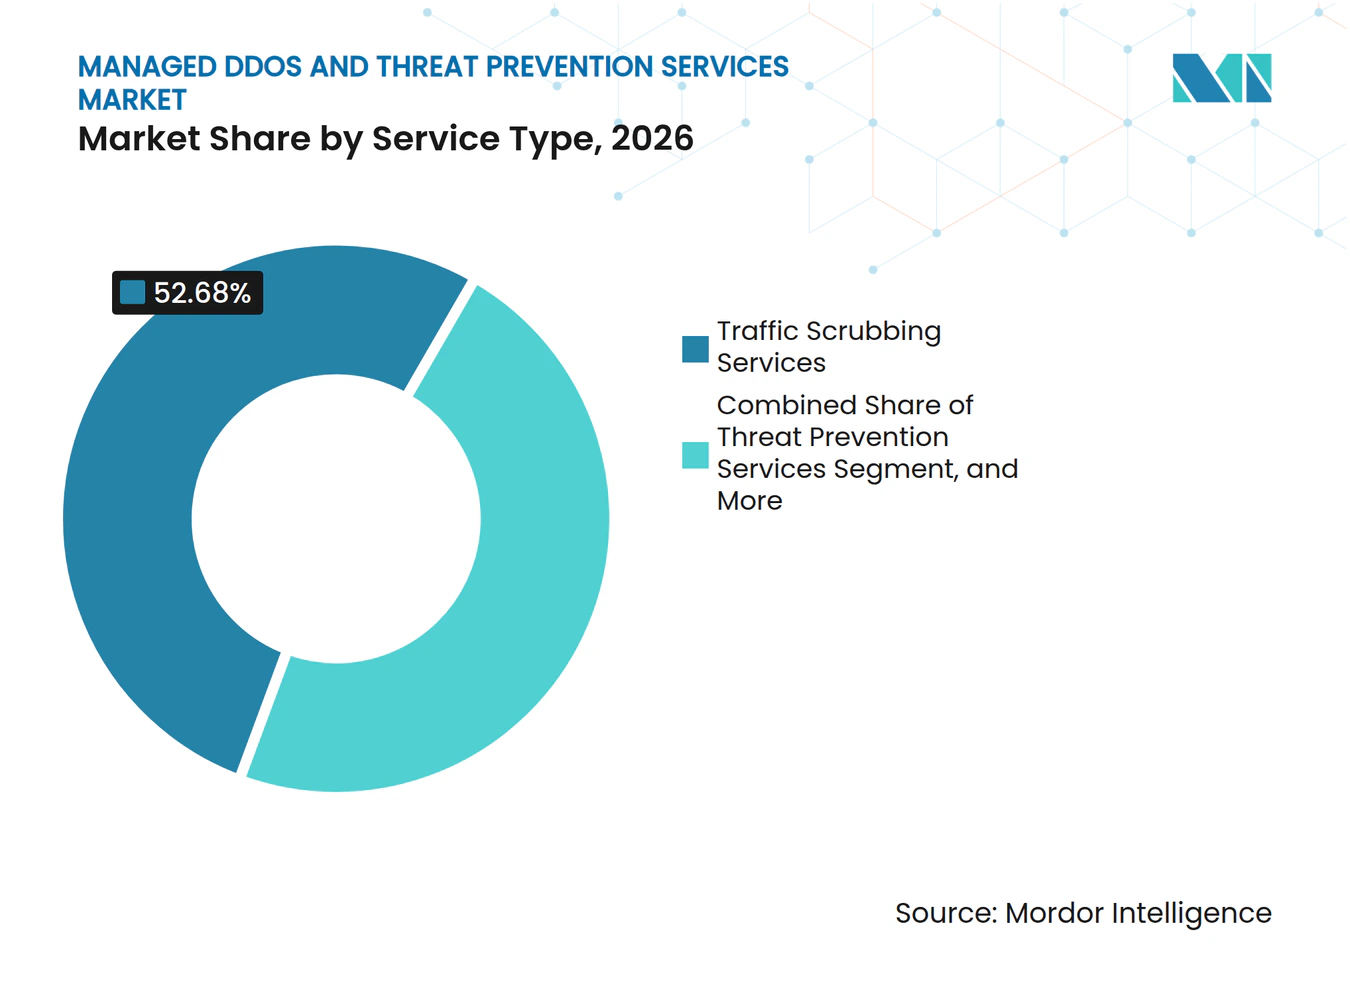
- Nach Dienstleistungstyp hielten Traffic-Scrubbing-Dienste im Jahr 2026 einen Marktanteil von 52,68 % am Markt für Managed DDoS- und Bedrohungspräventionsdienste, während Bedrohungspräventionsdienste bis 2032 voraussichtlich mit einer CAGR von 17,78 % wachsen werden.
- Nach Bereitstellungsmodus entfielen im Jahr 2026 66,81 % des Umsatzes im Markt für Managed DDoS- und Bedrohungspräventionsdienste auf On-Premises, während Cloud bis 2032 voraussichtlich mit einer CAGR von 18,07 % wachsen wird.
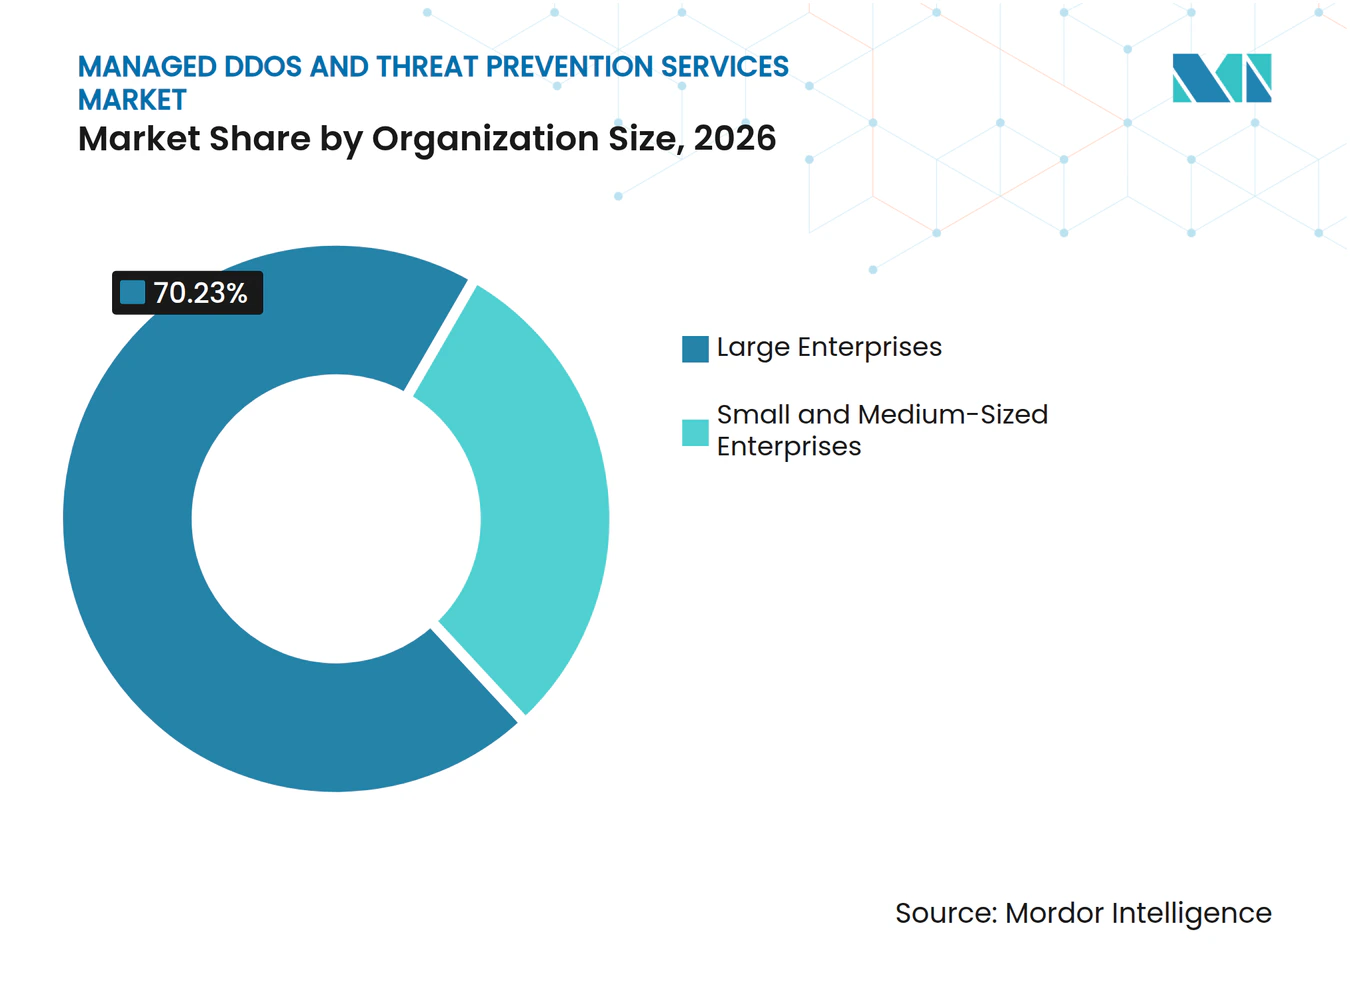
- Nach Unternehmensgröße entfielen im Jahr 2026 70,23 % des Umsatzes im Markt für Managed DDoS- und Bedrohungspräventionsdienste auf Großunternehmen, während kleine und mittelständische Unternehmen bis 2032 voraussichtlich mit einer CAGR von 18,39 % wachsen werden.
- Nach Endnutzerbranche entfielen im Jahr 2026 29,16 % des Umsatzes im Markt für Managed DDoS- und Bedrohungspräventionsdienste auf BFSI, während Regierung und öffentliche Verwaltung bis 2032 voraussichtlich mit einer CAGR von 17,05 % wachsen wird.
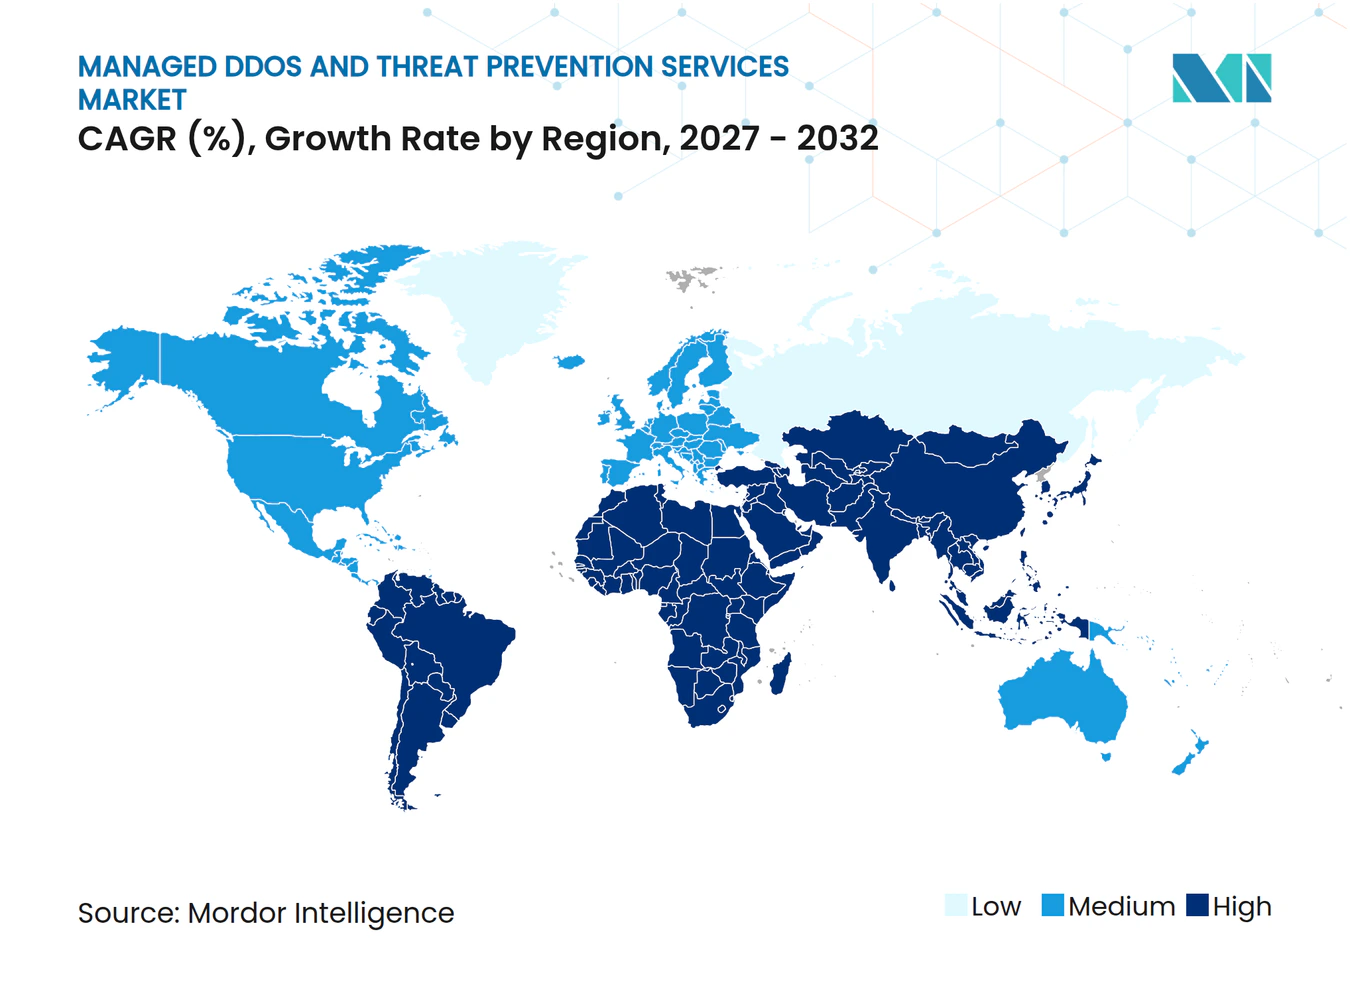
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Anteil von 36,44 % am Umsatz im Markt für Managed DDoS- und Bedrohungspräventionsdienste, während Asien-Pazifik bis 2032 voraussichtlich mit einer CAGR von 17,34 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende Häufigkeit und Komplexität von Multi-Vektor-Angriffen | +3.8% | Global, am intensivsten in EMEA und APAC | Kurzfristig (≤ 2 Jahre) |
| Cloud-Migration und Ausweitung internetexponierter Angriffsflächen | +3.2% | Global, angeführt von Nordamerika und Westeuropa | Mittelfristig (2–4 Jahre) |
| Mangel an internen Cybersicherheitsfachkräften | +2.5% | Global, am stärksten in APAC und Südamerika | Mittelfristig (2–4 Jahre) |
| Regulatorische Anforderungen und Verfügbarkeitsanforderungen für kritische Infrastrukturen | +2.1% | Nordamerika, EU und wichtige APAC-Märkte | Mittelfristig (2–4 Jahre) |
| Abonnementbasierter Zugang zu Terabit-skaliger Mitigationskapazität | +1.8% | Global, mit KMU-Einführung angeführt von Nordamerika und Westeuropa | Langfristig (≥ 4 Jahre) |
| Monetarisierung von Managed DDoS-Diensten durch Carrier und Hosting-Anbieter | +1.4% | Asien-Pazifik und Nordamerika, mit frühem Überschwappen auf den Nahen Osten und Afrika | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende Häufigkeit und Komplexität von Multi-Vektor-Angriffen
Der Markt für Managed DDoS- und Bedrohungspräventionsdienste wird durch ein Bedrohungsumfeld gestützt, das häufiger und mit internen Ressourcen allein schwieriger einzudämmen ist. NETSCOUT dokumentierte 9,1 Millionen DDoS-Angriffe in 209 Ländern in der ersten Hälfte des Jahres 2026. Angriffe, die 1 Tbps oder 1 Gpps überschritten, stiegen im Jahresvergleich um 1.286 %, was Druck auf Organisationen ausübt, die auf feste Kapazitäten und geplante Geräteaufrüstungen angewiesen sind. NETSCOUT berichtete außerdem, dass DDoS-for-hire-Betreiber große Sprachmodelle als operative Werkzeuge einsetzten, um Kampagnen über die DNS-, Anwendungs- und Netzwerkschichten zu koordinieren.[1] Cloudflare berichtete, dass das Aisuru-Kimwolf-Botnetz im vierten Quartal 2025 einen Angriff von 31,4 Tbps erzeugte, was die Größenordnung demonstriert, die eine stets aktive Edge-Kapazität absorbieren muss. Direkte Angriffspfade und Carpet-Bombing-Methoden machten in der ersten Hälfte des Jahres 2026 fast zwei Drittel der beobachteten Angriffe aus, was die Notwendigkeit kontinuierlicher Überwachung und Prävention neben dem Traffic-Scrubbing unterstreicht.
Cloud-Migration und Ausweitung internetexponierter Angriffsflächen
Der Markt für Managed DDoS- und Bedrohungspräventionsdienste profitiert auch von der wachsenden Anzahl öffentlich zugänglicher Komponenten in Cloud- und Hybridumgebungen. Verteilte Workloads exponieren APIs, Cloud-Interconnects und containerisierte Anwendungen, die nicht durch ein einzelnes On-Premises-Gerät an jedem Netzwerk-Edge geschützt werden können. Finanzdaten von Akamai zeigten, dass die Dauer von DDoS-Angriffen auf Layer 3 und Layer 4 von 2024 bis 2025 um 738 % zunahm, was längere Expositionszeiträume für Organisationen mit verteilten Architekturen schafft. Cloudflare identifizierte Anbieter generativer KI-Dienste als eine der am stärksten angegriffenen Infrastrukturkategorien im vierten Quartal 2025 und verknüpfte das Wachstum von KI-Workloads mit einer sich verändernden Angriffsfläche. Die Branche für Managed DDoS- und Bedrohungspräventionsdienste profitiert, wenn ein Anbieter den Traffic-Schutz über Cloud- und On-Premises-Umgebungen unter einem einzigen Betriebsmodell verwalten kann. Cloud-Anbieter werden auch zu Vertriebspartnern, indem sie DDoS-Schutz in Netzwerkdienste integrieren und damit den Zugang über direkte Unternehmensvertriebskanäle hinaus erweitern.
Mangel an internen Cybersicherheitsfachkräften
Der Markt für Managed DDoS- und Bedrohungspräventionsdienste verzeichnet zusätzliche Nachfrage aufgrund des Mangels an Spezialisten, die Netzwerkschicht-Abwehrmaßnahmen in Echtzeit analysieren und optimieren können. ISC2 stellte fest, dass 95 % der befragten Organisationen im Jahr 2025 mindestens eine Cybersicherheitskompetenzlücke aufwiesen. Dieselbe Studie berichtete, dass 59 % der Befragten ihre Lücken als kritisch oder erheblich einstuften, verglichen mit 44 % im Jahr 2024. ISACA berichtete, dass 65 % der Organisationen unbesetzte Cybersicherheitsstellen hatten und dass die Schulung von Nicht-Sicherheitspersonal für Sicherheitsrollen von 41 % im Vorjahr auf 29 % zurückging. Diese Lücke ist besonders relevant für die Fähigkeiten, die Managed-Provider anbieten, einschließlich Netzwerkanalyse, Mitigationsoptimierung und Erkennung von Anomalien auf Anwendungsebene. ISC2 stellte außerdem fest, dass 19 % der Organisationen Drittanbieter-Dienstleister als ihre primäre Reaktion auf Kompetenzlücken nutzten, was Belegschaftsbeschränkungen mit dem Kauf von Managed Services verknüpft.
Regulatorische Anforderungen und Verfügbarkeitsanforderungen für kritische Infrastrukturen
Der Markt für Managed DDoS- und Bedrohungspräventionsdienste erhält Unterstützung durch Anforderungen, die Verfügbarkeitsausfälle als regulatorische Ereignisse und nicht nur als Technologievorfälle behandeln. Die Federal Reserve erklärte im Juli 2025, dass Bankinstitute ihren primären Regulierer innerhalb von 36 Stunden nach der Feststellung eines erheblichen Computersicherheitsvorfalls benachrichtigen müssen. Diese Anforderung erhöht den Wert von überwachten Reaktionsprozessen und Vorfallsdokumentation. Das Financial Stability Board veröffentlichte im April 2025 das Format für den Incident Reporting Exchange und stellte damit ein gemeinsames Vorfallsmeldeformat für Finanzbehörden und Unternehmen bereit. Singapurs Anforderungen für IP-Interconnection identifizieren DDoS-Mitigation als grundlegende Netzwerksicherheitserwartung für lizenzierte Betreiber. Indien verlangt außerdem die Meldung bestimmter Cybervorfälle, einschließlich DDoS-Angriffe, innerhalb von 6 Stunden, was die Nachfrage nach stets aktiver Überwachung zur Aufrechterhaltung nutzbarer Vorfallsaufzeichnungen unterstützt.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Hohe Kosten für globale Scrubbing-Kapazität und Premium-Service-Level-Agreements | -2.8% | Global, am stärksten in kostenempfindlichen KMU-Segmenten in APAC und Südamerika | Kurzfristig (≤ 2 Jahre) |
| Komplexität der Koordination von Schutzmaßnahmen über Multi-Cloud- und Hybridarchitekturen | -2.1% | Global, am intensivsten in Nordamerika und Europa, wo die Multi-Cloud-Einführung am höchsten ist | Mittelfristig (2–4 Jahre) |
| Falsch-Positive und Latenzrisiko bei der Mitigation auf Anwendungsebene | -1.6% | Global, konzentriert in latenzsensitiven Sektoren einschließlich Finanzdienstleistungen und Gaming | Mittelfristig (2–4 Jahre) |
| Zurückhaltung der Kunden beim Teilen von Traffic-Telemetrie und beim Routing von Traffic über Dritte | -1.3% | Global, verstärkt in regulierten Branchen und Datensouveränitätsmärkten | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Hohe Kosten für globale Scrubbing-Kapazität und Premium-Service-Level-Agreements
Die Kosten für globale Scrubbing-Infrastruktur und 24/7-Sicherheitsbetrieb begrenzen, wie schnell der Markt für Managed DDoS- und Bedrohungspräventionsdienste preissensible Käufer erreichen kann. Premium-Service-Level-Agreements erfordern reservierte Kapazitäten, die Anbieter nicht immer teilen können, wenn mehrere Kunden gleichzeitig Angriffe erleben. NETSCOUT verzeichnete 8,09 Millionen Angriffe in der zweiten Hälfte des Jahres 2025, was das Nachfragevolumen veranschaulicht, das Anbieter in aktiven Perioden unterstützen müssen. Anbieter können gemeinsame und dedizierte Kapazitätsstufen anbieten, aber der Unterschied zwischen Einstiegsschutz und Unternehmensverträgen bleibt für viele kleinere Kunden erheblich. Diese Einschränkung ist besonders relevant in Südamerika, Südostasien und Afrika, wo Budgets Premium-Verträge möglicherweise weniger gut absorbieren können. Der Markt für Managed DDoS- und Bedrohungspräventionsdienste muss einen breiten Zugang mit den Investitionen in Einklang bringen, die zur Aufrechterhaltung eines hochkapazitiven Schutzes erforderlich sind.
Komplexität der Koordination von Schutzmaßnahmen über Multi-Cloud- und Hybridarchitekturen
Der Markt für Managed DDoS- und Bedrohungspräventionsdienste sieht sich auch mit längeren Bereitstellungs- und Beschaffungszyklen konfrontiert, wenn Organisationen eine Mischung aus Rechenzentren und Cloud-Plattformen betreiben. Cloud-Anbieter verwenden unterschiedliche Ansätze für Traffic-Steuerung, IP-Anycast und Scrubbing-Schnittstellen, was von Dienstleistern die Pflege mehrerer Konnektoren erfordert. Radware beschrieb einen globalen Top-10-SaaS-Anbieter, der separate On-Premises- und Cloud-DDoS-Anbieter durch ein einziges hybrides Design ersetzte, nachdem die frühere Anordnung keinen kohärenten Schutz über seine verteilte Umgebung hinweg bieten konnte. Die Federal Reserve listete Cloud-Resilienz auch als dedizierte Cybersicherheitspriorität für 2025 auf und erkannte an, dass Cloud-Konfigurationen Kontrollen erfordern, die über traditionelle interne Standards hinausgehen. Diese Integrationsanforderungen erhöhen den technischen Aufwand, bevor ein Vertrag aktiv wird. Sie begünstigen auch Anbieter, die hybrides Traffic-Management unterstützen können, ohne zusätzliche Latenz oder betriebliche Komplexität zu erzeugen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Dienstleistungstyp:
Traffic-Scrubbing verankert den Umsatz, während die Bedrohungsprävention an Fahrt gewinntTraffic-Scrubbing-Dienste machten im Jahr 2026 52,68 % des Marktanteils für Managed DDoS- und Bedrohungspräventionsdienste aus, was die zentrale Rolle der Umleitung von schädlichem Traffic widerspiegelt, bevor er Kundensysteme erreicht. Der Dienst stützt sich auf Kapazitäten, Carrier-Beziehungen und Traffic-Routing-Fähigkeiten, die etablierte Anbieter über viele Jahre entwickelt haben. Er bleibt die Grundlage vieler Abwehranordnungen, da volumetrische Angriffe eine schnelle Umleitung großer Traffic-Ströme erfordern können. DDoS-Überwachungsdienste fügen Transparenz hinzu, indem sie Anomalien identifizieren, Aktivitäten dokumentieren und Sicherheitsteams dabei helfen, zu beurteilen, ob eine Reaktion erforderlich ist. Incident-Response-Dienste bieten einen strukturierten Prozess zur Aktivierung der Mitigation, Koordination technischer Teams und Aufbewahrung von Aufzeichnungen für Compliance-Überprüfungen. Weitere Dienste umfassen Red-Team-Übungen, Konfigurationsbewertungen und Service-Level-Agreement-Validierungen für Organisationen, die die Wirksamkeit des bestehenden Schutzes testen möchten.
Bedrohungspräventionsdienste werden voraussichtlich von 2027 bis 2032 eine CAGR von 17,78 % verzeichnen, die höchste Rate innerhalb dieser Dienstleistungsgruppe. Die Marktgröße für Managed DDoS- und Bedrohungspräventionsdienste für präventionsorientierte Dienste wird durch die Nachfrage nach Verhaltensanalysen angetrieben, um Angriffe zu identifizieren, bevor die Volumina störende Ausmaße erreichen. NETSCOUT berichtete, dass direkte Angriffspfade in der ersten Hälfte des Jahres 2026 fast zwei Drittel der beobachteten Ereignisse ausmachten, was vorgelagerte Intelligenz wichtiger macht, wenn Leitungssättigung nicht der primäre Störungsmechanismus ist. Akamai fügte im April 2025 eine auf maschinellem Lernen basierende verhaltensbasierte DDoS-Engine zu App and API Protector hinzu, was den Wandel hin zu Präventionsfähigkeiten innerhalb umfassenderer Sicherheitsdienste widerspiegelt. Die Unterscheidung zwischen Prävention und Überwachung wird weniger klar, da Korrelationstools beide Funktionen unter einem einzigen Managed-Vertrag zusammenführen. Dieser Ansatz gibt Käufern einen Weg, Erkennung, Analyse und Reaktion zu kombinieren, ohne mehrere separate Anbieter zu verwalten.



Nach Bereitstellungsmodus:
On-Premises führt, während Cloud die Kaufmuster neu gestaltetDie On-Premises-Bereitstellung machte im Jahr 2026 66,81 % des Umsatzes aus, angetrieben durch die Anforderungen von Dienstleistern, Finanzinstituten und Regierungsbehörden, die eine netzwerkinterne Traffic-Kontrolle benötigen. Der Marktanteil für Managed DDoS- und Bedrohungspräventionsdienste für diesen Modus spiegelt die Käuferpräferenz für Datensouveränität und konsistente Reaktionszeiten wider. Das Routing von Traffic zu einem entfernten Scrubbing-Center kann Latenz einführen, die für Carrier-Betrieb und streng kontrollierte Dienste inakzeptabel ist. In-Path-Geräte können daher dort notwendig bleiben, wo Service-Level-Verpflichtungen eine lokale Mitigation erfordern. Corero berichtete in der ersten Hälfte des Jahres 2026 eine Erneuerungsrate von 96 % für seine mehrjährigen, abonnementbasierten DDoS-Schutz-als-Dienst-Produkte. Diese Erneuerungen zeigen, dass On-Premises-Managed-Verträge dauerhaft bleiben können, nachdem sie Teil des Netzwerkdesigns eines Kunden geworden sind.
Die Cloud-Bereitstellung wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 18,07 % wachsen, angetrieben durch geringere anfängliche Infrastrukturanforderungen und elastische Kapazität bei hochvolumigen Ereignissen. Diese Option passt zu Organisationen, die Cloud-first-Anwendungen betreiben und wiederkehrende Betriebsausgaben gegenüber Kapitalinvestitionen bevorzugen. Sie bietet auch kleineren Organisationen einen einfacheren Weg, auf Kapazitäten zuzugreifen, die intern schwer aufzubauen wären. Corero ermöglichte im Juli 2025 den Betrieb der SmartWall ONE-Orchestrierung auf Akamai Compute, sodass die Steuerungsebene in der Cloud betrieben werden kann, während die inline Mitigation On-Premises verbleibt.[2] Dieses Design zeigt, wie hybride Bereitstellungen lokale Präzision beibehalten können, während sie cloudbasiertes Management nutzen. Da sich Abonnementmodelle und Cloud-Abrechnungsintegrationen weiterentwickeln, könnte ein Teil des Umsatzes, der derzeit als On-Premises gezählt wird, in Richtung Cloud-Klassifizierungen verschoben werden.
Nach Unternehmensgröße:
Großunternehmen dominieren, während KMU aufholenGroßunternehmen machten im Jahr 2026 70,23 % des Umsatzes aus, da sie umfangreiche öffentliche Anwendungsportfolios und komplexe Technologieumgebungen betreiben. Ihr Risiko umfasst große Kundenstämme, regulatorische Verpflichtungen und die potenziellen Kosten eines längeren Dienstausfalls. Diese Käufer können auch mehrjährige Schutzprogramme finanzieren und benötigen eine kontinuierliche Abdeckung über mehrere Standorte hinweg. Radware berichtete von einem achtstelligen Vertrag mit einer nordamerikanischen Regierungs-IT-Dienstleistungsagentur, die im Jahr 2025 einen bestehenden On-Premises-DDoS-Anbieter ersetzte. Solche Verträge zeigen, wie große Organisationen Servicequalität, Integration und Ersatzrisiko über lange Betriebszeiträume hinweg bewerten. Der Markt für Managed DDoS- und Bedrohungspräventionsdienste ist weiterhin auf diese Käufer für hochwertige, komplexe Bereitstellungen angewiesen.
Kleine und mittelständische Unternehmen werden voraussichtlich von 2027 bis 2032 eine CAGR von 18,39 % verzeichnen, die schnellste Rate nach Unternehmensgröße. Abonnementstufen reduzieren die Notwendigkeit für diese Organisationen, dedizierte Mitigationsgeräte zu kaufen und zu warten. Im Jahr 2025 stellte ISC2 fest, dass 70 % der Befragten in kleinen Organisationen in den vorangegangenen 12 Monaten mindestens einen KI-bezogenen Sicherheitsvorfall erlebt hatten. Diesen Organisationen fehlen oft die internen Spezialisten, die benötigt werden, um ungewöhnliches Netzwerkverhalten zu überwachen oder Mitigationskontrollen zu optimieren. Radware schloss im Juli 2025 Vereinbarungen mit 4 in den USA ansässigen Managed-Service-Providern ab, um Cloud Application Protection Services und Cloud DDoS Protection für Kunden in den Bereichen Gesundheitswesen, Finanzen, Regierung und Technologie anzubieten. Kanalbasierte Lieferung kann die Kundenakquisitionskosten senken und den Kauf von verwaltetem Schutz für kleinere Kunden erleichtern.

Nach Endnutzerbranche:
BFSI führt die Ausgaben an, während die Nachfrage der öffentlichen Hand steigtBFSI hielt im Jahr 2026 29,16 % des Umsatzes und ist damit die größte Endnutzerkategorie im Markt für Managed DDoS- und Bedrohungspräventionsdienste. Banken und Versicherer verarbeiten hohe Volumina an kundenseitigen Aktivitäten, Zahlungsabwicklungen und API-Traffic, was die Betriebskosten von Störungen erhöht. Akamai berichtete, dass das Bankwesen im Jahr 2025 83 % der API-Endpunktangriffe ausmachte und dass das maximale volumetrische DDoS-Ausmaß, das Finanzinstitute betraf, von 2024 bis 2025 um 236 % stieg. Die schwedische Zentralbank erklärte, dass selbst kurze DDoS-bedingte Ausfälle bei Zahlungssystemen Auswirkungen haben können, die über das direkt betroffene Institut hinausgehen. IT und Telekommunikation, Gesundheitswesen und Biowissenschaften, Energie und Versorgungsunternehmen, Einzelhandel und E-Commerce kaufen ebenfalls Schutz basierend auf ihren individuellen Dienstverfügbarkeits- und regulatorischen Anforderungen.
Regierung und öffentliche Verwaltung wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 17,05 % wachsen. Öffentliche Behörden sind zu wiederkehrenden Zielen von Hacktivismusskampagnen geworden, die darauf abzielen, öffentliche Dienste zu stören oder politischen Druck zu erzeugen. NETSCOUT identifizierte Regierungsbehörden in seiner Bewertung für die zweite Hälfte des Jahres 2025 als hochkonzentrierte Zielkategorie und zitierte anhaltende Aktivitäten von Gruppen einschließlich NoName057(16). Das philippinische Energieministerium veröffentlichte im Jahr 2026 ein Beschaffungsmaterial für eine DDoS-Schutzlösung, einschließlich Wartungs- und Supportdiensten. Die industrielle Fertigung bleibt weniger gut bedient, da Betriebstechnologieumgebungen möglicherweise nicht die Telemetrie bereitstellen, die zur Erstellung von Verhaltensbaselines erforderlich ist. Dies hinterlässt eine Lücke, da vernetzte Fertigungssysteme ihre öffentlichen und partnerseitigen Schnittstellen ausbauen.
Geografische Analyse
Markt für verwaltete DDoS- und Bedrohungsabwehrdienste in Nordamerika
Nordamerika hielt 2026 einen Anteil von 36,44 % am Umsatz und war damit der größte regionale Beitrag zum Markt für verwaltete DDoS- und Bedrohungsabwehrdienste. Die Region vereint regulierte Finanzinstitute, Bundesbehörden und große Technologieunternehmen mit anspruchsvollen Service-Level-Verpflichtungen. Die 36-Stunden-Meldepflicht der Federal Reserve für wesentliche Vorfälle erhöht den Wert von Anbietern, die Schadensbegrenzung mit Berichtsdokumentation kombinieren können. Cloudflare meldete für 2025 einen Umsatz von 2.167,9 Millionen USD, ein Anstieg von 30 % im Jahresvergleich, während Radware für 2025 einen Umsatz von 301,9 Millionen USD meldete. Diese Ergebnisse spiegeln die kommerzielle Reife von Sicherheitsplattformen wider, die Unternehmens- und Behördenkunden bedienen.
Markt für verwaltete DDoS- und Bedrohungsabwehrdienste in Nordamerika und EMEA
Kanada trägt zur regionalen Nachfrage bei, da Anforderungen an kritische Infrastrukturen Versorgungsunternehmen und Finanzinstitute dazu veranlassen, eine zuverlässige Dienstverfügbarkeit aufrechtzuerhalten. Der Markt für verwaltete DDoS- und Bedrohungsabwehrdienste in Nordamerika umfasst globale Plattformbetreiber, Spezialanbieter und Managed-Service-Anbieter, die sich auf kleinere Gesundheits- und Behördenkunden konzentrieren. Europa weist ein geteiltes Profil auf: Reife westliche Volkswirtschaften reagieren auf umfassendere Sicherheitsverpflichtungen, während östliche Märkte anhaltende Hacktivistenaktivitäten verzeichnen. Corero sicherte sich im September 2026 einen 5-Jahres-Vertrag für verwaltete Dienste mit einem britischen Tier-1-Telekommunikationsanbieter und verwies dabei auf die Vorbereitung des Kunden auf das Cyber Security and Resilience Bill. NETSCOUT verzeichnete im zweiten Halbjahr 2025 3,33 Millionen DDoS-Angriffe in EMEA – die höchste Konzentration aller Regionen in diesem Zeitraum.
Markt für verwaltete DDoS- und Bedrohungsabwehrdienste in APAC, MEA und Südamerika
Asien-Pazifik wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 17,34 % wachsen – die schnellste regionale Wachstumsrate. NETSCOUT verzeichnete im zweiten Halbjahr 2025 1,9 Millionen Angriffe in Asien-Pazifik. Cloudflare stufte Hongkong im vierten Quartal 2025 als den weltweit am zweithäufigsten angegriffenen Standort ein, Indien belegte den neunten Platz.[3] Singapurs Anforderungen an die Netzwerksicherheit und der aktive Ausbau der digitalen Infrastruktur in der gesamten Region stützen die Nachfrage nach verwalteter Schadensbegrenzung. Südamerika, der Nahe Osten und Afrika sind nach wie vor Märkte in einem früheren Entwicklungsstadium, wobei Brasilien, Saudi-Arabien, die Vereinigten Arabischen Emirate, Nigeria und Südafrika staatliche oder unternehmerische Aktivitäten zeigen, die eine künftige Akzeptanz unterstützen können.
Wettbewerbslandschaft
Marktkonzentration
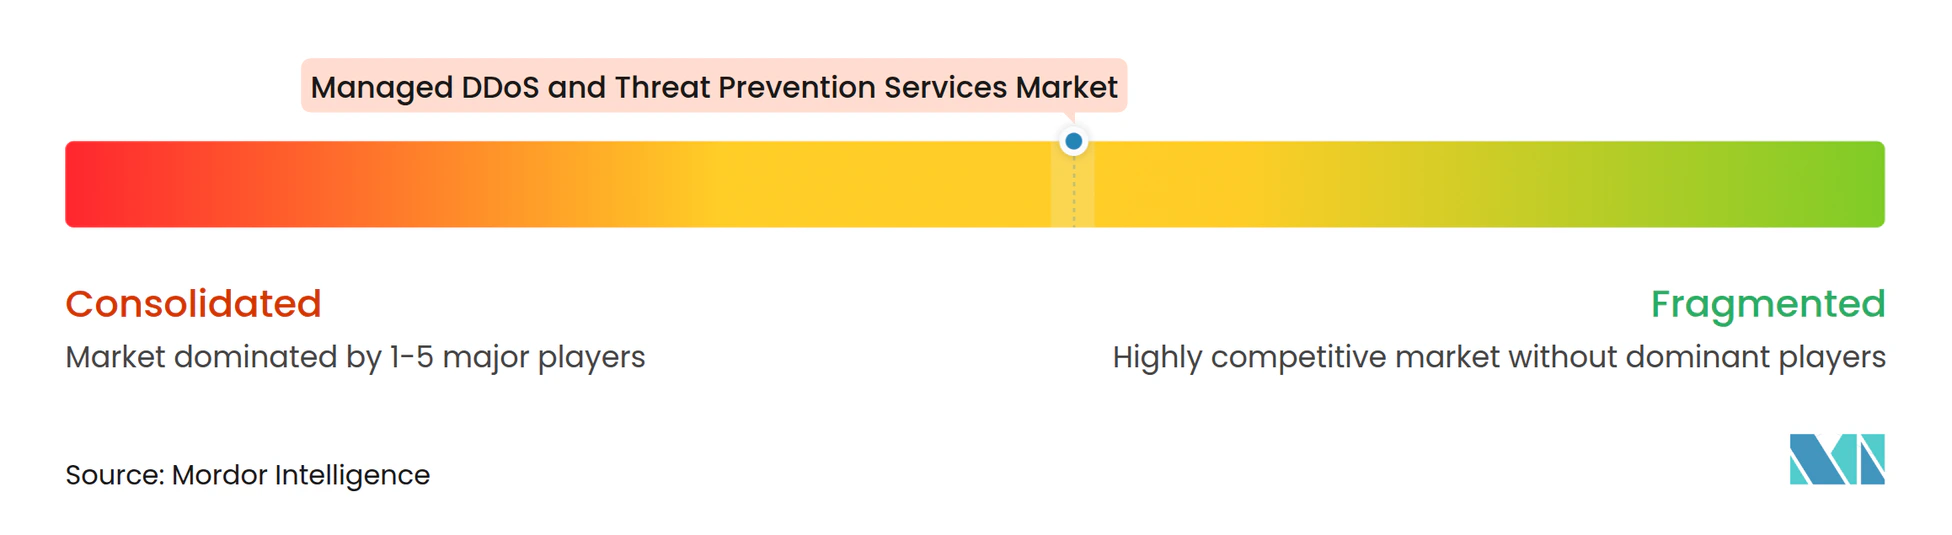
Der Markt für Managed DDoS- und Bedrohungspräventionsdienste ist unter Plattformanbietern mäßig konsolidiert und unter regionalen und spezialisierten Unternehmen fragmentiert. Akamai, Cloudflare und NETSCOUT konkurrieren mit umfangreichen Netzwerken und Portfolios, die Anwendungs-, API- und Bot-Sicherheitsfähigkeiten umfassen. Cloudflare berichtete für 2025 einen Umsatz von 2.167,9 Millionen USD, während NETSCOUT eine Umsatzprognose für das Geschäftsjahr 2026 von 830 Millionen USD bis 870 Millionen USD festlegte. Radware berichtete für 2025 einen Rekordumsatz von 301,9 Millionen USD und ein jährliches Wachstum des wiederkehrenden Umsatzes in der Cloud von 23 %. Die führenden Unternehmen streben danach, Mehrprodukt-Kundenbeziehungen aufzubauen, die die Wechselkosten erhöhen und die Abhängigkeit von eigenständigen DDoS-Verträgen verringern.
Akamai startete im April 2025 App and API Protector Hybrid und erweiterte damit das einheitliche Richtlinienmanagement über Multicloud- und On-Premises-Umgebungen hinweg.[4] Radware erwarb im Januar 2026 Pynt, um API-Sicherheitstestfähigkeiten hinzuzufügen und Schwachstellen zu identifizieren, bevor sie in Angriffen auf Anwendungsebene ausgenutzt werden. Diese Schritte spiegeln einen Wettbewerbsfokus auf die Kombination von Mitigation mit umfassenderen Anwendungssicherheitsfunktionen wider. Regulatorische Anforderungen machen auch Dokumentation, Prüfpfade und Vorlagenvorlagen für Vorfallsberichte zu wichtigen Elementen bei der Anbieterauswahl. Der Markt für Managed DDoS- und Bedrohungspräventionsdienste bevorzugt Anbieter, die sowohl Mitigationskapazität als auch klare Reaktionsverfahren nachweisen können. Dies kann besonders wichtig in den Bereichen Finanzen, Telekommunikation und öffentliche Verwaltung sein.
Corero, Nexusguard, Link11, Haltdos und Indusface konkurrieren durch Latenzleistung, lokale Datenverarbeitung und Cloud-native Bereitstellungsoptionen. Corero berichtete in der ersten Hälfte des Jahres 2026 eine Erneuerungsrate von 96 % und nannte seine Allianz mit Akamai als Möglichkeit, spezialisierten Schutz mit einer breiteren Plattform zu kombinieren. Cloudflare erweiterte sein Kanalprogramm im Jahr 2025, einschließlich einer Partnerschaft mit Rakuten Mobile in Japan, während Radware Beziehungen zu Managed-Service-Providern und Carriern genutzt hat, um seine Reichweite zu erweitern. Carrier-Partnerschaften können etablierte Abrechnung, Routing und Kundenbeziehungen ohne den gleichen Aufwand für den Direktvertrieb bereitstellen. Industrielle und betriebstechnologische Umgebungen bleiben unterversorgt, da Anbieter mit begrenzter Telemetrie und spezialisierten Netzwerkdesigns arbeiten müssen.
Branchenführer im Markt für Managed DDoS- und Bedrohungspräventionsdienste
-
Akamai Technologies, Inc.
-
Cloudflare, Inc.
-
NETSCOUT Systems, Inc.
-
Corero Network Security plc
-
Nexusguard Limited
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für verwaltete DDoS- und Bedrohungsabwehrdienste Unternehmen in diesem Bericht
- Akamai Technologies, Inc.
- Cloudflare, Inc.
- NETSCOUT Systems, Inc.
- Radware Ltd.
- Corero Network Security plc
- Nexusguard Limited
- Link11 GmbH
- NSFOCUS Technologies Group Co., Ltd.
- StormWall s. r. o.
- IQWeb FZ-LLC (DDoS-Guard)
- Qrator Labs
- Haltdos Private Limited
- MazeBolt Technologies Ltd.
- Indusface Private Limited
- Mlytics Inc.
- RioRey, Incorporated
- Redge Technologies sp. z o.o.
- FastNetMon LTD
- ThreatX (A10 Networks, Inc.)
- DOSarrest Internet Security Limited
Neueste Industrielle Entwicklungen in Markt für verwaltete DDoS- und Bedrohungsabwehrdienste
- Oktober 2026: NETSCOUT veröffentlichte seinen DDoS-Bedrohungsintelligenz-Bericht für 1H 2026, der 9,1 Millionen Angriffe weltweit von Januar bis Juni 2026 dokumentierte, wobei hochkapazitive Ereignisse, die 1 Tbps oder 1 Gpps überschritten, im Jahresvergleich um 1.286 % stiegen. Der Bericht identifizierte direkte Angriffspfade und Carpet-Bombing-Methoden als dominante Vektoren, was die erforderliche Abwehrarchitektur zur Aufrechterhaltung der Verfügbarkeit ohne Leitungssättigung verändert.
- Oktober 2026: Corero Network Security sicherte sich einen 5-Jahres-Managed-Services-Vertrag im Wert von 3,4 Millionen USD mit einem britischen Tier-1-Festnetz- und Mobiltelekommunikationsanbieter und setzte SmartWall ONE und die CORE-Plattform mit Layer-7-TLS-Fähigkeiten ein. Der Kunde nannte die Vorbereitung auf das britische Cyber Security and Resilience Bill als Beschaffungsgrund.
- Juli 2026: Radware stellte eine cloud-erweiterte Architektur für DefensePro X vor, die lokale Traffic-Inspektion mit KI-gestützten Cloud-Algorithmen kombiniert, sowie eine zugehörige Web-DDoS-Abwehrfähigkeit, die Traffic lokal entschlüsselt und dabei nur nicht-sensible Metadaten in die Cloud sendet, um Kundenbedenken hinsichtlich der TLS-Schlüsselexposition unter cloudbasierten Mitigationsmodellen zu adressieren.
- Januar 2026: Radware erwarb Pynt Inc., ein Unternehmen für API-Sicherheitstests, und stärkte damit die Fähigkeit seiner Plattform, API-Schwachstellen zu identifizieren und zu beheben, bevor sie in DDoS-Kampagnen auf Anwendungsebene ausgenutzt werden können, was die Konvergenz der Bedrohungsflächen von API-Missbrauch und volumetrischem DDoS widerspiegelt.
Berichtsumfang des globalen Marktes für Managed DDoS- und Bedrohungspräventionsdienste
Der Markt für Managed DDoS- und Bedrohungspräventionsdienste umfasst ausgelagerte Sicherheitsdienste, die kontinuierlich Distributed-Denial-of-Service-Angriffe und damit verbundene Netzwerk-, Anwendungsschicht- und Infrastrukturbedrohungen in Unternehmensumgebungen überwachen, erkennen, analysieren, mitigieren und verhindern. Diese Dienste umfassen Traffic-Scrubbing, DDoS-Überwachung, Bedrohungsprävention, Incident-Response und damit verbundene Mitigationsdienste, die über cloudbasierte oder On-Premises-Sicherheitsoperationen bereitgestellt werden. Der Markt umfasst Managed Services, Beratung, Bereitstellung, Integration, Support, Wartung und kontinuierliche Bedrohungsmitigationsoperationen.
Der Bericht über den Markt für Managed DDoS- und Bedrohungspräventionsdienste ist segmentiert nach Dienstleistungstyp (Traffic-Scrubbing-Dienste, DDoS-Überwachungsdienste, Bedrohungspräventionsdienste, Incident-Response-Dienste und andere Dienstleistungstypen), Bereitstellungsmodus (On-Premises und Cloud), Unternehmensgröße (Großunternehmen sowie kleine und mittelständische Unternehmen), Endnutzerbranche (Bankwesen, Finanzdienstleistungen und Versicherungen [BFSI], Regierung und öffentliche Verwaltung, Gesundheitswesen und Biowissenschaften, IT und Telekommunikation, Industrielle Fertigung, Einzelhandel und E-Commerce, Energie und Versorgungsunternehmen sowie andere Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, Asien-Pazifik, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Traffic-Scrubbing-Dienste |
| DDoS-Überwachungsdienste |
| Bedrohungspräventionsdienste |
| Incident-Response-Dienste |
| Andere Dienstleistungstypen |
| On-Premises |
| Cloud |
| Großunternehmen |
| Kleine und mittelständische Unternehmen |
| Bankwesen, Finanzdienstleistungen und Versicherungen (BFSI) |
| Regierung und öffentliche Verwaltung |
| Gesundheitswesen und Biowissenschaften |
| IT und Telekommunikation |
| Industrielle Fertigung |
| Einzelhandel und E-Commerce |
| Energie und Versorgungsunternehmen |
| Andere Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Russland | |
| Übriges Europa | |
| Asien-Pazifik | China |
| Japan | |
| Indien | |
| Südkorea | |
| Übriges Asien-Pazifik | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Dienstleistungstyp | Traffic-Scrubbing-Dienste | |
| DDoS-Überwachungsdienste | ||
| Bedrohungspräventionsdienste | ||
| Incident-Response-Dienste | ||
| Andere Dienstleistungstypen | ||
| Nach Bereitstellungsmodus | On-Premises | |
| Cloud | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittelständische Unternehmen | ||
| Nach Endnutzerbranche | Bankwesen, Finanzdienstleistungen und Versicherungen (BFSI) | |
| Regierung und öffentliche Verwaltung | ||
| Gesundheitswesen und Biowissenschaften | ||
| IT und Telekommunikation | ||
| Industrielle Fertigung | ||
| Einzelhandel und E-Commerce | ||
| Energie und Versorgungsunternehmen | ||
| Andere Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Russland | ||
| Übriges Europa | ||
| Asien-Pazifik | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriges Asien-Pazifik | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Managed DDoS- und Bedrohungspräventionsdienste?
Der Markt wird voraussichtlich von 3,03 Milliarden USD im Jahr 2026 und 3,53 Milliarden USD im Jahr 2027 auf 7,63 Milliarden USD bis 2032 wachsen, mit einer CAGR von 16,71 %.
Welcher Dienstleistungstyp führt die Ausgaben für Managed DDoS an?
Traffic-Scrubbing-Dienste führten mit 52,68 % des Umsatzes im Jahr 2026, da die Traffic-Umleitung nach wie vor grundlegend für die Eindämmung hochvolumiger Angriffe ist.
Welches Bereitstellungsmodell wächst am schnellsten?
Die Cloud-Bereitstellung wird voraussichtlich bis 2032 mit einer CAGR von 18,07 % wachsen, da Käufer elastische Kapazitäten und geringere anfängliche Infrastrukturanforderungen suchen.
Warum nutzen Organisationen Managed DDoS-Dienste?
Steigende Angriffsvolumina, Cloud-Exposition, Belegschaftslücken und Verfügbarkeitsanforderungen erhöhen den Bedarf an kontinuierlicher Überwachung und Reaktionsunterstützung.
Welche Endnutzerkategorie hat den größten Ausgabenanteil?
BFSI hielt im Jahr 2026 29,16 % des Umsatzes aufgrund der hohen Exposition des Sektors gegenüber Zahlungs-, Kundendienst- und API-Störungsrisiken.
Welche Region wächst am schnellsten beim Managed DDoS-Schutz?
Asien-Pazifik wird voraussichtlich bis 2032 mit einer CAGR von 17,34 % wachsen, unterstützt durch wachsende Angriffe, Investitionen in digitale Infrastruktur und Sicherheitsanforderungen.