
マネージド・ウェブアプリケーションおよびAPI保護(WAAP)サービス市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
| 市場規模 (2027) | 5.32 十億米ドル |
| 市場規模 (2032) | 9.56 十億米ドル |
| 成長率 (2026 - 2032) | 15.65 % |
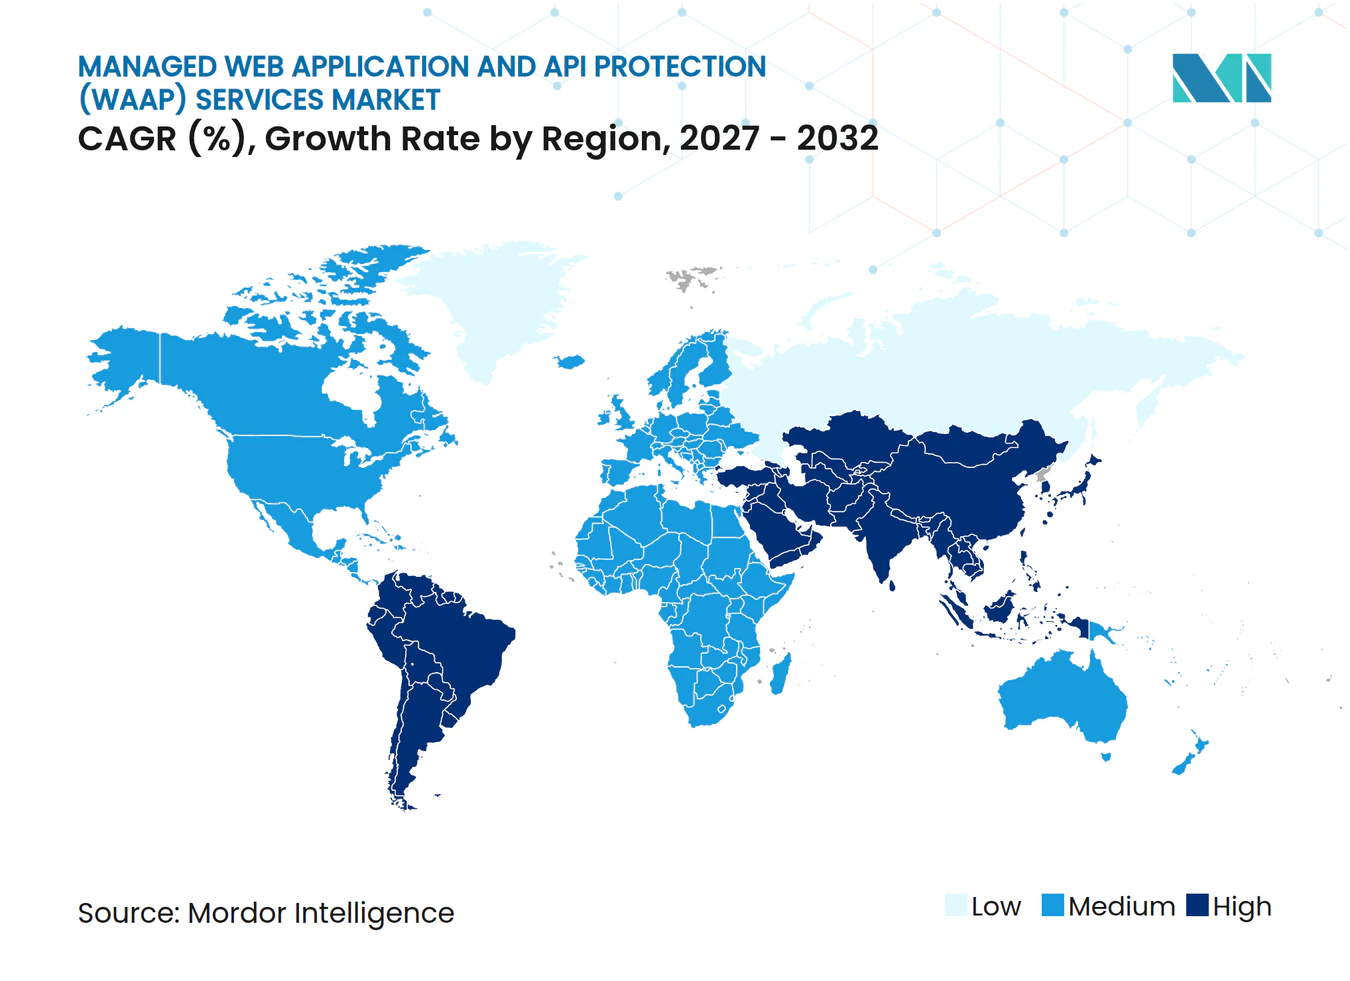
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるマネージド・ウェブアプリケーションおよびAPI保護(WAAPサービス市場分析
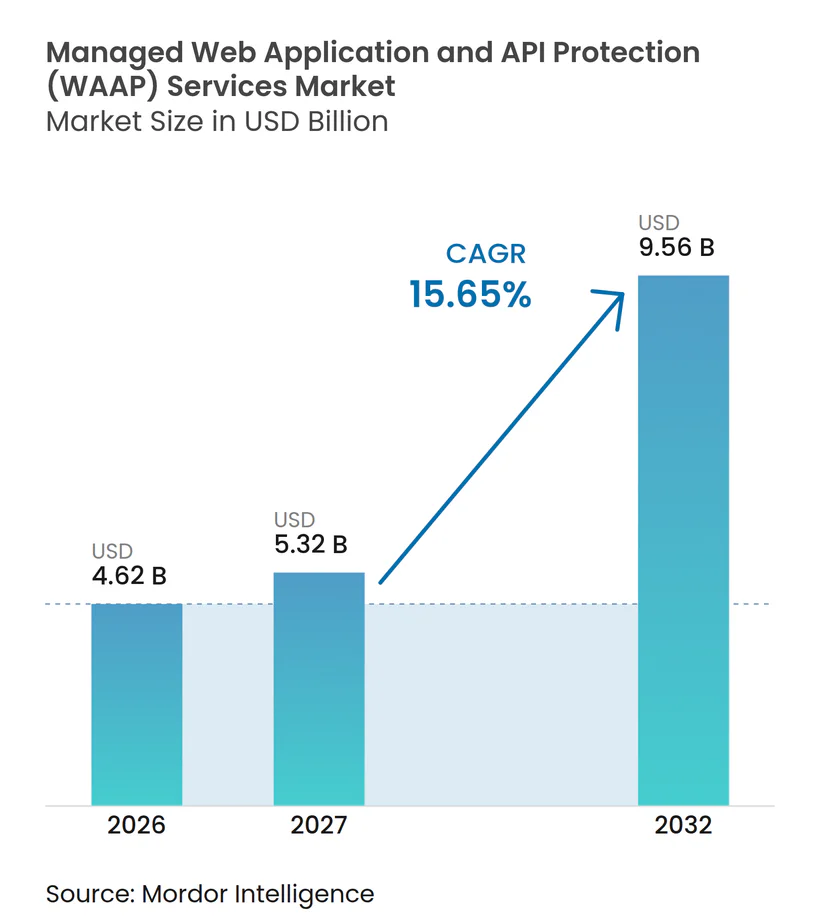
マネージド・ウェブアプリケーションおよびAPI保護(WAAP)サービス市場規模は、2026年の46.2億米ドルおよび2027年の53.2億米ドルから、2032年までに95.6億米ドルへと拡大し、2027年から2032年にかけてCAGR 15.65%を記録する見込みです。マネージド・ウェブアプリケーションおよびAPI保護(WAAP)サービス市場は、組織がアプリケーションプログラミングインターフェース(API)を顧客サービス、決済、および社内デジタルオペレーションの中核に置くにつれて拡大しています。この変化により、セキュリティ支出は従来のウェブアプリケーションファイアウォールから、アプリケーションおよびAPIトラフィックを識別・監視・保護できるサービスへとシフトしています。需要はまた、継続的なオペレーションカバレッジの必要性を反映しており、多くの組織は専門家や対応チームを24時間体制で維持することができません。プロバイダーは、ウェブアプリケーションファイアウォール、分散型サービス拒否(DDoS)保護、ボット管理、およびAPIセキュリティを統合されたオファリングとして組み合わせることで対応しています。マネージド・ウェブアプリケーションおよびAPI保護(WAAP)サービス市場は、企業がセキュリティサプライヤーの数を減らし、クラウドプラットフォームとのより緊密な統合を求める際にも恩恵を受けます。
主要レポートのポイント
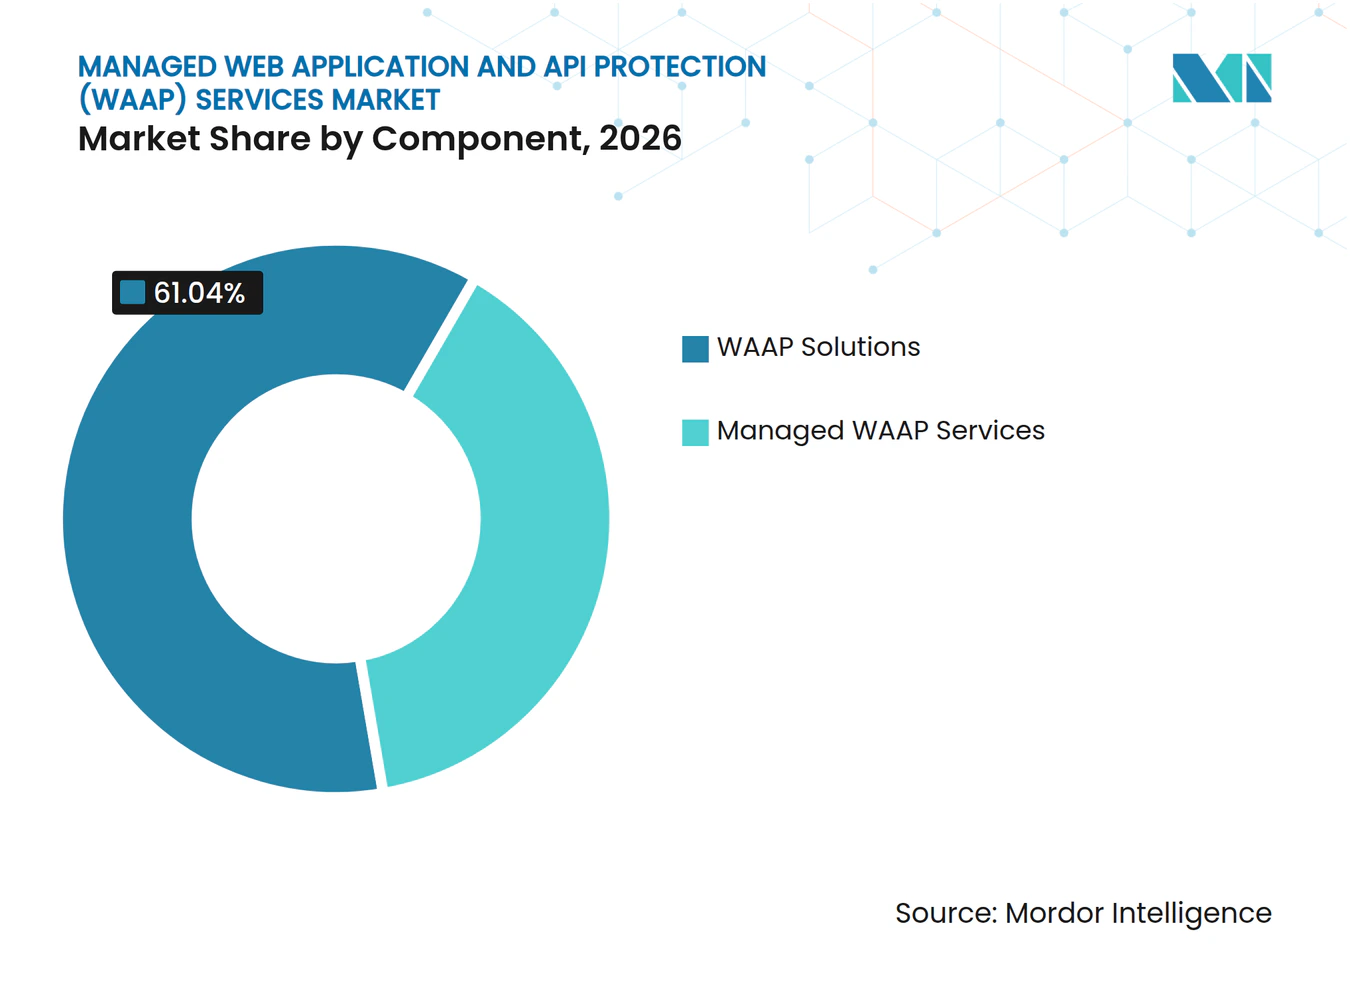
- コンポーネント別では、WAAPソリューションが2026年のマネージド・ウェブアプリケーションおよびAPI保護(WAAP)サービス市場シェアの61.04%を占め、2032年にかけてCAGR 16.21%で拡大する見込みです。
- エンドユーザー産業別では、BFSI(銀行・金融サービス・保険)が2026年のマネージド・ウェブアプリケーションおよびAPI保護(WAAP)サービス市場シェアの23.45%を占め、小売・EコマースはCAGR 16.84%で2032年にかけて拡大する見込みです。
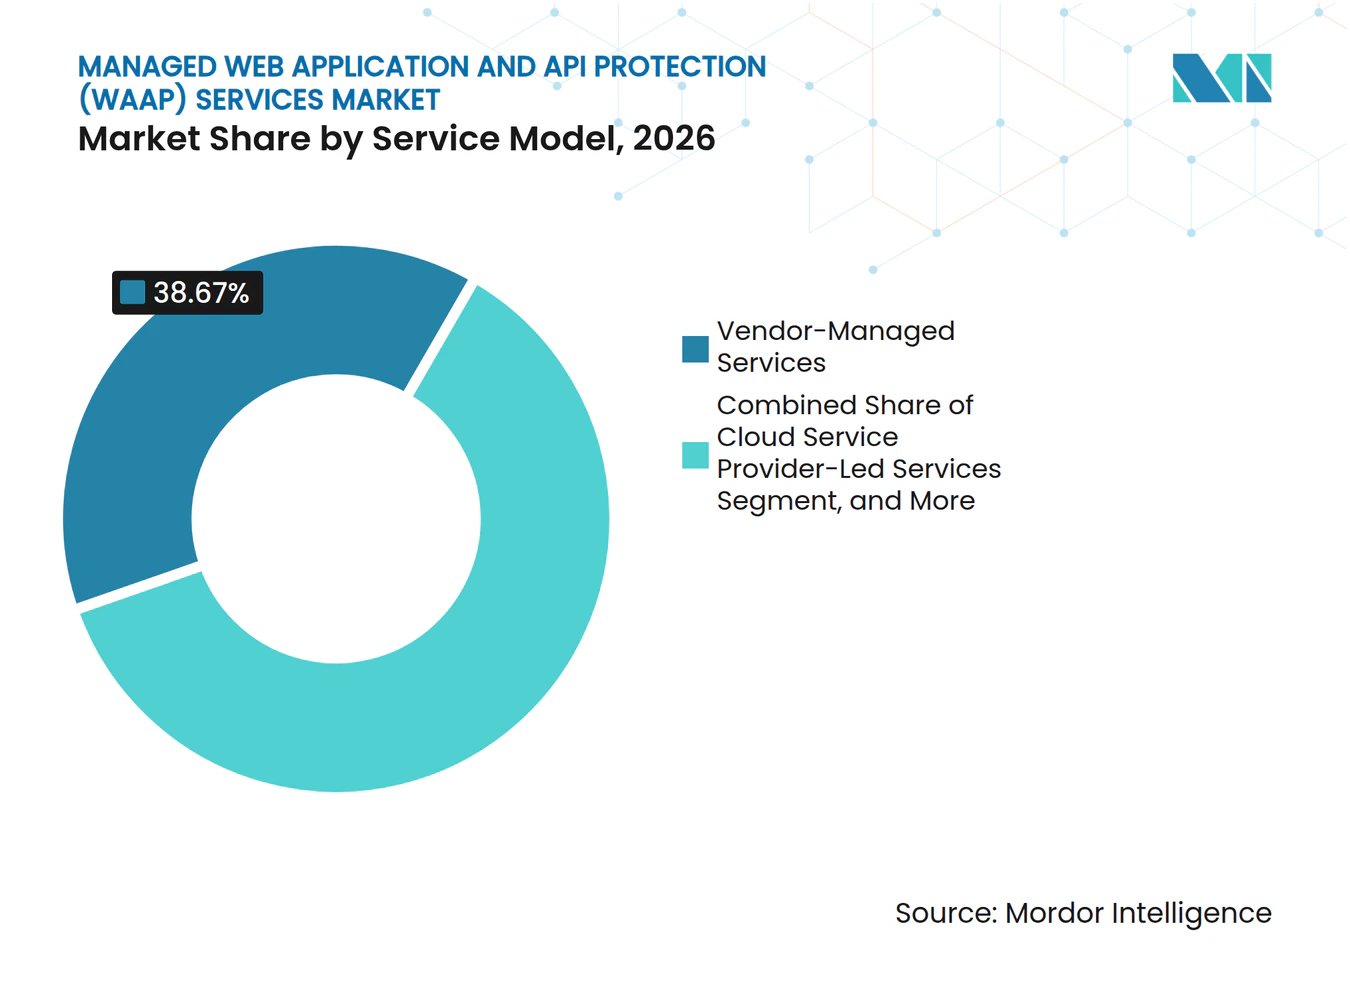
- サービスモデル別では、ベンダーマネージドサービスが2026年に38.67%のシェアを占め、クラウドサービスプロバイダー主導サービスはCAGR 16.52%で2032年にかけて拡大する見込みです。
- 地域別では、北米が2026年に38.47%のシェアを占め、アジア太平洋地域はCAGR 16.76%で2032年にかけて拡大する見込です。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | CAGRへの影響(概算)% | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| APIエクスポージャーの増大およびAPI固有の攻撃頻度の上昇 | +3.5% | グローバル、特に北米およびアジア太平洋地域で顕著 | 短期(2年以内) |
| クラウドネイティブアプリケーションおよびマイクロサービスの拡大 | +3.0% | グローバル、アジア太平洋地域および北米が主要成長センター | 中期(2〜4年) |
| より厳格なデータ保護およびアプリケーションセキュリティコンプライアンス | +2.5% | 北米およびヨーロッパ、アジア太平洋地域および中東への波及あり | 中期(2〜4年) |
| 24時間365日のセキュリティオペレーションカバレッジへの需要増加 | +2.0% | グローバル、BFSI・政府・ヘルスケアに集中 | 短期(2年以内) |
| AIエージェントおよび大規模言語モデルのワークフローによるAPI依存度の増大 | +1.5% | 北米、ヨーロッパ、および先進的なアジア太平洋経済圏 | 長期(4年以上) |
| シャドーAPI・ゾンビAPI・未管理APIによる発見主導型セキュリティ需要の創出 | +1.2% | グローバル、北米で早期牽引力あり | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
APIエクスポージャーの増大およびAPI固有の攻撃頻度の上昇
APIは、かつて従来のウェブページを通じて処理されていたトランザクションやデータ交換を担うようになっています。Thalesは2025年上半期に4,000以上の監視環境において40,000件以上のAPIインシデントを報告しました。Salt Securityは、2025年のAPI攻撃の95%が認証済みソースから発生していると報告しており、これは境界制御のみの有効性を制限します。Akamaiは2024年に3,110億件以上のウェブアプリケーションおよびAPI攻撃を記録し、API攻撃は前年比113%増加しました。マネージドWAAPサービス市場は、エンドポイント発見、行動分析、およびユーザー認証後も継続できるポリシー適用を通じてこのエクスポージャーに対処します。金融サービスは、アプリケーションが決済、口座アクセス、およびオープンバンキングインターフェースをサポートしているため、特に脆弱な状態にあります。
クラウドネイティブアプリケーションおよびマイクロサービスの拡大
クラウドネイティブアプリケーションは、API、コンテナ、ゲートウェイ、および開発チームにわたってセキュリティ責任を分散させます。F5は、組織の86%がAPIゲートウェイを導入している一方、APIセキュリティ対策を実装しているのはわずか34%であることを発見しました。同調査では、サービス間攻撃が前年比275%増加したことも報告されています。部門ごとに異なるAPI管理アプローチを使用することが多く、これにより一貫性のないポリシーや不完全な可視性が生じる可能性があります。マネージドプロバイダーは、環境全体に共通のコントロールを適用し、セキュリティチェックを継続的インテグレーションおよび継続的デリバリープロセスに接続することができます。Red Hatは、60%以上の組織が2026年にDevSecOpsオートメーションへの投資を計画していると報告しました。[1] このシフトは、保護がネットワークエッジだけでなく開発ワークフロー内で機能することが期待されるようになっているため、マネージド・ウェブアプリケーションおよびAPI保護(WAAP)サービス市場を支援します。
より厳格なデータ保護およびアプリケーションセキュリティコンプライアンス
セキュリティ要件はますますアプリケーションおよびAPIコントロールを正式な購買要件としています。PCI Security Standards Councilは、PCI DSS v4.0.1が決済アカウントデータの保護に適用され、安全なシステムおよびアプリケーションの要件によって支援されていると述べています。NIS2は、インシデント対応およびサプライチェーンセキュリティを含むリスク管理措置を適用することを重要エンティティおよび重要エンティティに要求しています。DORAはまた、欧州連合の金融エンティティに対して情報通信技術リスクを管理することを要求しています。これらの規則により、APIインベントリ、アクセスロギング、バリデーション、およびインシデント対応が日常なガバナンス議論に組み込まれます。したがって、マネージド・ウェブアプリケーションおよびAPI保護(WAAP)サービス市場は、規制対象セクター全体でより広い購買層を持ちます。コントロールを文書化し、監査をサポートできるプロバイダーは、コンプライアンスチームがセキュリティ調達に影響を与える場面で優位性を持ちます。
24時間365日のセキュリティオペレーションカバレッジへの需要増加
攻撃は現地の営業時間外にも発生する可能性があるため、継続的な監視がより重要になっています。SCSKセキュリティは2025年7月にF5 Distributed Cloud WAAPを使用して日本で24時間365日のWAAP監視サービスを開始しました。LevelBlueとAkamaiは2025年8月に、24時間365日のオペレーションをオファーの中核部分として、マネージド・ウェブアプリケーションおよびAPI保護サービスを導入しました。専任のセキュリティオペレーションセンターを持たない組織は、これらのサービスを監視、ポリシーチューニング、およびインシデント対応に活用できます。これにより、多数のAPIおよびアプリケーション全体にわたる保護を維持するための運用負担を軽減できます。マネージド・ウェブアプリケーションおよびAPI保護(WAAP)サービス市場は、多くの企業にとって24時間体制の社内カバレッジを維持することがコスト高であるため、このニーズから恩恵を受けます。また、データレジデンシーおよび対応要件が重要な場所でのローカルサービスデリバリーへの需要も生み出します。
制約要因の影響分析*
| 制約要因 | CAGRへの影響(概算)% | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| 誤検知とビジネス中断 | -1.5% | グローバル、特に北米およびヨーロッパで顕著 | 短期(2年以内) |
| 専門的なWAAPおよびAPIセキュリティ人材の不足 | -1.2% | グローバル、北米・ヨーロッパ・アジア太平洋地域で深刻な圧力 | 中期(2〜4年) |
| ハイブリッドおよびマルチクラウド環境にわたる統合の複雑性 | -0.8% | 北米、ヨーロッパ、および先進的なアジア太平洋経済圏 | 中期(2〜4年) |
| QUIC、HTTP/3、および暗号化トラフィック検査コスト | -0.5% | グローバル、小規模オペレーターへの影響が不均衡 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
誤検知とビジネス中断
誤検知正規ユーザーをブロックし、トランザクションを中断させ、保護コントロールへの信頼を低下させる可能性があります。この問題は、変化するAPIペイロードや複雑なJSONトラフィックにポリシーが適用される場合に困難になります。Akamaiは、アラート疲労や不正確な検出が、組織がウェブアプリケーションファイアウォールコントロールの運用方法を再考するきっかけになり得ると指摘しています。チューニングが不十分なルールは、大量イベント時にセキュリティチームがコントロールを積極的に適用することをためらわせる可能性があります。その結果、正規トラフィックの中断または実際の攻撃に対する保護の弱体化のいずれかが生じる可能性があります。マネージドプロバイダーは継続的なチューニングによってこのリスクを軽減できますが、顧客はプロバイダーの運用モデルへの信頼を依然として必要とします。マネージド・ウェブアプリケーションおよびAPI保護(WAAP)サービス市場は、チェックアウト、決済、またはカスタマーサービスの中断に対する許容度が低い企業での採用が遅れる可能性がありす。
専門的なWAAPおよびAPIセキュリティ人材の不足
セキュリティ専門家の不足は、技術評価とサービスオンボーディングの両方を複雑にしています。Fortinetは2025年に世界のサイバーセキュリティ人材ギャップが470万人以上であると報告しました。[2] ISACAは、サイバーセキュリティチームの55%が人員不足であり、65%が未充足のポジションを抱えていることを発見しました。購買担当者は、製品の主張を評価し、コントロールを統合し、許容可能なポリシーを定義するために必要なスタッフを欠いている可能性があります。同時に、同じ人材不足がアウトソーシングを支援しており、プロバイダーが専門アナリストのアクセスを提供しています。したがって、マネージド・ウェブアプリケーションおよびAPI保護(WAAP)サービス市場は、限られた専門知識が意思決定を遅らせる一方でマネージドオペレーションの必要性を強化するという複合的な影響に対処する必要があります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
コンポーネント別:
WAAPソリューションがプラットフォーム統合を支援WAAPソリューションは2026年のマネージドWAAPサービス市場シェアの61.04%を占め、2032年にかけてCAGR 16.21%で拡大する見込みです。組織は、ウェブアプリケーションファイアウォール、ボット緩和、分散型サービス拒否(DDoS)保護、およびAPIセキュリティを1つの管理プレーンに統合するプラットフォームを好みます。このアプローチにより、個別のツールとポリシーを管理する負担を軽減できます。マネージド・ウェブアプリケーションおよびAPI保護サービス産業は、購買担当者がアプリケーショントラフィック全体の共有可視性を求めるにつれて、統合プラットフォームへと移行しています。Impervaは、そのアプリケーションセキュリティプラッフォームがAPI検出・対応を既存のアプリケーションセキュリティコントロールと統合していると述べました。
マネージドWAAPサービスは残りのコンポーネントシェアを占め、プラットフォーム機能を日常的な運用サポートに変換します。これらのサービスには通常、監視、ポリシー調整、インシデント対応、およびコンプライアンスレポートが含まれます。Akamaiは2025年6月に、監視、専門家対応、およびコンプライアンスダッシュボードを組み合わせたマネージドAPIセキュリティサービスを導入しました。ベンダーがプラットフォームアクセスと専門家オペレーションをバンドルするにつれて、ソリューション収益とサービス収益の境界はより不明確になる可能性があります。マネージド・ウェブアプリケーションおよびAPI保護(WAAP)サービス市場はまた、Cequenceの2025年7月のWAAPローンチに示されるように、ウェブアプリケーションファイアウォールおよびDDoS機能を追加するAPIフォーカスのサプライヤーによっても影響を受けます。


エンドユーザー産業別:
BFSIのコンプライアンス要件が支出を支援BFSIは2026年のマネージドWAAPサービス市場シェアの23.45%を占めました。金融機関は決済、残高照会、認証、およびオープンバンキングデータフローにAPIを使用しています。Akamaiは2024年から2025年にかけて金融サービスサイトへのウェブ攻撃が11%増加し、金融サービスAPIへのDDoS攻撃が58%増加したことを観察しました。FS-ISACは、APIコントロールの強化を金融機関にとっての懸念事項として特定しています。PCI DSS、DORA、およびその他のセクター規則により、セキュリティコントロールが調達においてより中心的な位置を占、より強固な需要を支援できます。
小売・Eコマースは2032年にかけてCAGR 16.84%で拡大する見込みです。自動化された製品スクレイピング、クレデンシャル悪用、アカウント乗っ取り、およびチェックアウト攻撃は、APIの動作とウェブトラフィックの両方を評価できるコントロールの必要性を生み出します。Cequenceは、2025年の調査において小売業者が悪意のあるトラフィックの66.5%に直面し、測定期間中に8億2,200万件の製品スクレイピング試行と3億件以上のアカウント乗っ取り試行が含まれていたと報告しました。ヘルスケアおよびライフサイエンスは、医療情報交換がAPIを通じてより多くの組織を接続するにつれて保護を必要としています。マネージド・ウェブアプリケーションおよびAPI保護(WAAP)サービス市場はまた、専門家サポートを必要とする政府、製造業、通信、および旅行組織にも対応できます。
サービスモデル別:
クラウドサービスプロバイダー主導サービスが勢いを増すベンダーマネージドサービスは2026年のマネージド・ウェブアプリケーションおよびAPI保護(WAAP)サービス市場シェアの38.67%を占めました。このモデルでは、専任のセキュリティプロバイダーが検出、ポリシー管理、およびインシデント対応をバンドルサービスとして提供します。大企業は、すでにベンダーのプラットフォームを使用している場合、明確な説明責任とサービスレベル契約を重視することが多いです。このモデルはまた、確立されたレポートおよびエスカレーションプロセスを通じてコンプライアンスレビューをサポートできます。マネージド・ウェブアプリケーションおよびAPI保護(WAAP)サービス市場は、セキュリティアーキテクチャがカスタマイズされたポリシーを必要とする場合にベンダーマネージドサービスを引き続き使用します。
クラウドサービスプロバイダー主導サービスは2032年にかけてCAGR 16.52%で拡大する見込みです。企業はますます、コンピューティングおよびネットワーク環境をすでにサポートしているクラウド関係を通じてセキュリティコントロールを取得することを好んでいます。Cloudflareは2026年10月にOracle Cloud Infrastructure(OCI)との統合を発表し、顧客がOCI環境でCloudflareのアプリケーションおよびAPI保護機能にアクセスできるようにしました。[3] マネージドWAAPサービス市場は、クラウド調達チャネルを通じて保護が利用可能になることで恩恵を受けます。コマネージドサービスは、専門家の監視と対応をアウトソーシングしながら社内ポリシーコントロールを維持する顧客にとってハイブリッドオプションとして残ります。

注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能です
地域分析
北米は2026年のマネージド・ウェブアプリケーションおよびAPI保護(WAAP)サービス市場シェアの38.47%を占めました。この地域は、大企業、クラウドインフラ、およびセキュリティサプライヤーの高い集中度から恩恵を受けています。Salt Securityは2025年の調査で、組織の80%が継続的なリアルタイムAPI監視を欠いていると報告しました。このギャップは、包括的な監視をまだ実装していないミッドマーケット購買担当者の間でマネージドサービス採用の余地を残しています。カナダとメキシコは、デジタルサービス、金融テクノロジー、および小売活動を通じて需要を追加しています。
ヨーロッパは、セキュリティ要件が規制と密接に結びついているため、独自の需要パターンを持っています。NIS2は国内実施措置を要求し、インシデント対応、サプライチェーンセキュリティ、および有効性評価をカバーしています。DORAは2025年1月から欧州連合の金融エンティティに適用され、情報通信技術リスク管理要件を強化しました。ドイツ、英国、およびフランスが地域需要の中核を担っており、特にAPIベースのオープンバンキングサービスを使用する金融センターで顕著です。マネージド・ウェブアプリケーションおよびAPI保護(WAAP)サービス市場は、ENISAがマネージドセキュリティサービス認証スキームを開発するにつれて、追加の選択基に直面する可能性があります。
アジア太平洋地域は2032年にかけてCAGR 16.76%で拡大する見込みです。Akamaiは、調査対象のアジア太平洋地域の組織の85%が過去12ヶ月間に少なくとも1件のAPIセキュリティインシデントを経験し、インシデントあたりの平均財務的影響が58万米ドルを超えていることを発見しました。インドは大規模なデジタル決済エコシステムを持ち、報告された経営幹部の信頼とアプリケーションセキュリティチームのAPIインベントリ可視性の間にギャップがあります。日本では、SCSKセキュリティの2025年サービス開始に示されるように、専門家マネージドカバレッジへの需要が見られます。マネージドWAAPサービス市場はまた、データレジデンシー、データ保護、および金融テクノロジーの拡大が採用を支援する中東および南米にも機会があります。
競合ランドスケープ
市場集中度
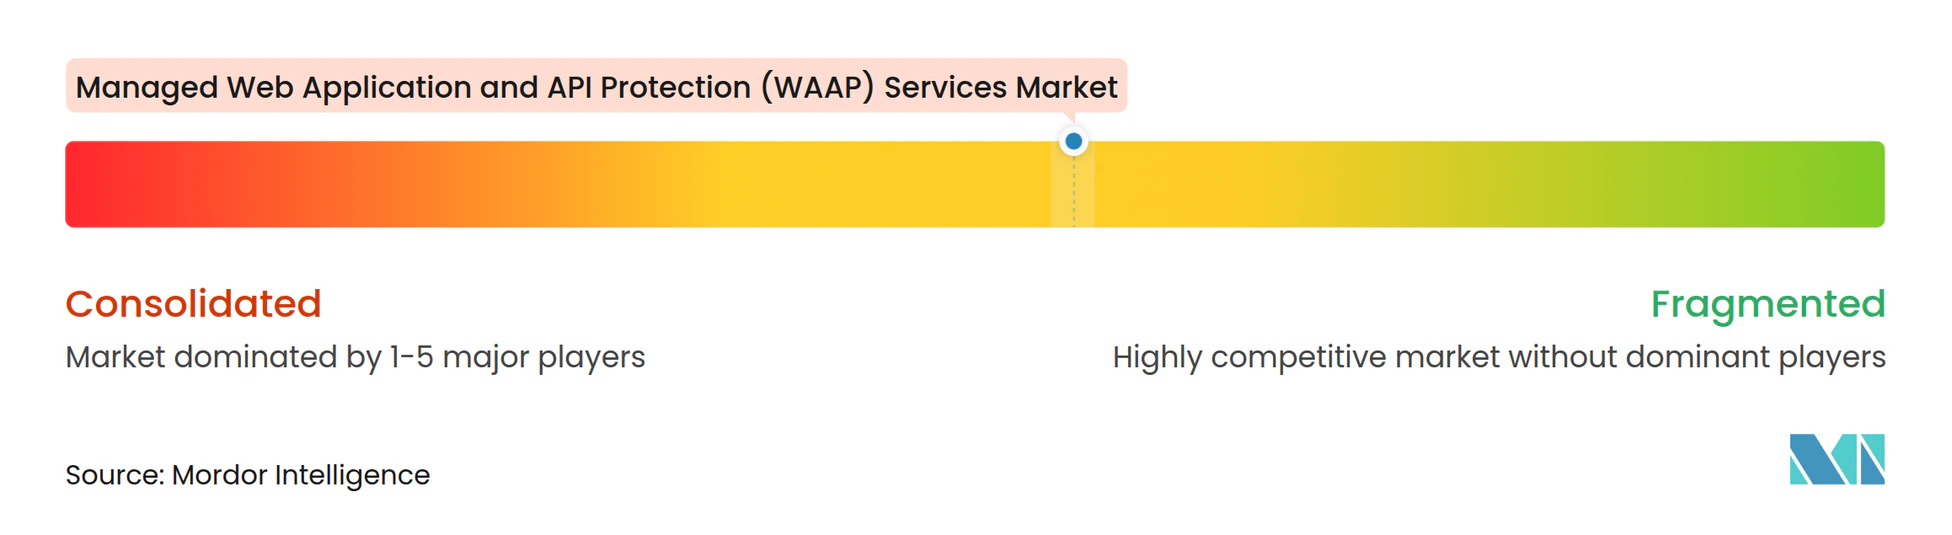
マネージド・ウェブアプリケーションおよびAPI保護(WAAP)サービス市場は、広範なプラットフォームプロバイダーの間では適度に集中しており、APIフォーカスの専門業者の間ではより分散しています。Akamai、Cloudflare、Imperva、F5、およびFortinetは、プラットフォームの幅広さ、デリバリー能力、およびクラウドとアプリケーション環境全体の統合を通じて競争しています。購買担当者は多くの場合、単一の運用モデルを通じてウェブアプリケーション、API、ボット、およびDDoSトラフィックを保護できるプロバイダーを求めています。独立したテストとベンダー評価は、社内チームが広範な評価を実施できない場合の調達に影響を与える可能性があります。マネージド・ウェブアリケーションおよびAPI保護(WAAP)サービス市場は、信頼性の高い検出と運用サポートを実証できるプロバイダーを評価します。
既存プレイヤーはAPI固有のリスクに対処するためにプラットフォームを拡張しています。Impervaは2025年6月に、壊れたオブジェクトレベル認可や未認証APIを含むリスクを検出・緩和するために、API検出・対応をアプリケーションセキュリティプラットフォームに統合しました。[4] Akamaiは2025年4月にAIアプリケーション、大規模言語モデル、およびAI駆動APIを保護するためにFirewall for AIを開始しました。また、マルチクラウド、オンプレミス、およびコンテンツデリバリーネットワーク非依存環境向けにApp and API Protector Hybridも導入しました。これらの動きは、従来の境界展開を超えて保護を拡張し、分散インフラ全体で1つのポリシーアプローチをサポートします。
専門プロバイダーは、統合されたセキュリティ予算を獲得するために製品ラインを拡大しています。Traceableは、Harnessとの合併後、2025年4月にTraceable Cloud WAAPを導入しました。Cequenceは2025年7月にAPIセキュリティおよびボット管理プラットフォームにウェブアプリケーションファイアウォールおよびDDoS機能を追加しました。これにより、組織がより多くのAI機能を本番環境に移行するにつれて、コマネージドセキュリティサービスおよびAI API保護の余地が残ります。
マネージド・ウェブアプリケーションおよびAPI保護(WAAP)サービス産業リーダー
-
Akamai Technologies, Inc.
-
Cloudflare, Inc.
-
Imperva, Inc.
-
F5, Inc.
-
Radware Ltd.
- 注:主要企業の掲載順は順位を示すものではありません。
マネージド・ウェブアプリケーションおよびAPI保護(WAAP)サービス市場 このレポートでカバーされる企業
- Akamai Technologies, Inc.
- Cloudflare, Inc.
- Imperva, Inc.
- F5, Inc.
- Radware Ltd.
- Fastly, Inc.
- Barracuda Networks, Inc.
- Fortinet, Inc.
- Palo Alto Networks, Inc.
- Check Point Software Technologies Ltd.
- Qualys, Inc.
- A10 Networks, Inc.
- Wallarm, Inc.
- Cequence Security, Inc.
- Salt Security, Inc.
- Traceable, Inc.
- Data Theorem, Inc.
- 42Crunch Limited
- Indusface Private Limited
- UBIKA Security SAS
- Prophaze Technologies Private Limited
- Reblaze Technologies Ltd.
最近の産業開発事情 マネージド・ウェブアプリケーションおよびAPI保護(WAAP)サービス市場
- 2026年10月:Cloudflareは、コネクティビティクラウドプラットフォームをOracle Cloud Infrastructure(OCI)とネイティブに統合し、共同顧客がハイブリッド、マルチクラウド、およびエッジ環境全体でOCIから接CloudflareのWAF、DDoS保護、およびAPIセキュリティにアクセスできるようにしました。この統合により、OCIを基盤とする企業のセキュリティ調達が簡素化され、商業モデルとしてのクラウドサービスプロバイダー主導のWAAPデリバリーの加速を示しています。
- 2026年8月:SecureIQLabはCloud WAAP v5.0サイバーリスク検証レポートを発表し、1,360件以上の攻撃タイプについて12のWAAPベンダーをテストしました。Impervaは100%の完全セキュリティスコアを達成した唯一のベンダーであり、F5、Fortinet、およびAkamaiもリーダーカテゴリーに入りました。このレポートは、マネージドWAAPプラットフォームを評価する企業購買担当者が直接調達ベンチマークとして使用しています。
- 2026年6月:F5はAI搭載のWAAP強化を発表し、WAF機能、エアギャップAPIの発見とセキュリティ、および仮想パッチ適用が含まれます。焦点は、露出したAPIを特定し、悪用前に脆弱性を緩和することにあり、アプリケーション層防御とより迅速な脆弱性対応を組み合わせたマネージドサービスへの需要を支援します。
- 2026年3月:Cloudflareは、主要なAPIセキュリティリスクである壊れたオブジェクトレベル認可(BOLA)を最初のターゲットとするベータ版ウェブおよびAPI脆弱性スキャナーを開始しました。この開発により、リアルタイムで悪意のあるリクエストをブロックするだけでなく、悪用される前にアプリケーションおよびAPIの弱点を特定する方向へと保護が拡張され、マネージドAPIセキュリティの範囲が広がります。
グローバル・マネージド・ウェブアプリケーションおよびAPI保護(WAAP)サービス市場レポートの範囲
マネージド・ウェブアプリケーションおよびAPI保護(WAAP)サービス市場は、組織がウェブアプリケーション、アプケーションプログラミングインターフェース(API)、およびクラウドホスト型アプリケーションワークロードをアプリケーション層攻撃、自動化された脅威、悪意のあるAPIリクエスト、および不正アクセスから保護できるセキュリティサービスで構成されています。これらのサービスには、ウェブアプリケーションファイアウォール、APIセキュリティコントロール、ボット緩和、分散型サービス拒否(DDoS)保護、API発見、脆弱性検出、脅威分析、およびアプリケーション層攻撃防止の展開、設定、監視、および管理が含まれます。マネージドWAAPプロバイダーは、クラウドネイティブ、ハイブリッド、およびマルチクラウド環境全体で継続的なセキュリティ監視、ポリシーチューニング、脅威検出・対応、およびアプリケーション保護を提供し、組織がAPIエクスポージャー、アプリケーションの脆弱性、および進化するセキュリティ要件を管理するのを支援します。
マネージド・ウェブアプリケーションおよびAPI保護(WAAP)サービス市場レポートは、コンポーネント(WAAPソリューション、マネージドWAAPサビス)、エンドユーザー産業(銀行・金融サービス・保険、小売・Eコマース、情報技術・通信、ヘルスケア・ライフサイエンス、政府・防衛、製造業、旅行・ホスピタリティ、その他のエンドユーザー産業)、サービスモデル(ベンダーマネージドサービス、マネージドセキュリティサービスプロバイダー主導サービス、クラウドサービスプロバイダー主導サービス、システムインテグレーター主導サービス、コマネージドエンタープライズセキュリティサービス)、地域(北米、南米、ヨーロッパ、アジア太平洋、中東、アフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
セグメンテーション概要
| WAAPソリューション |
| マネージドWAAPサービス |
| 銀行・金融サービス・保険 |
| 小売・Eコマース |
| 情報技術・通信 |
| ヘルスケア・ライフサイエンス |
| 政府・防衛 |
| 製造業 |
| 旅行・ホスピタリティ |
| その他のエンドユーザー産業 |
| ベンダーマネージドサービス |
| マネージドセキュリティサービスプロバイダー主導サービス |
| クラウドサービスプロバイダー主導サービス |
| システムインテグレーター主導サービス |
| コマネージドエンタープライズセキュリティサービス |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| 南米その他 | |
| ヨーロッパ | 英国 |
| ドイツ | |
| フランス | |
| イタリア | |
| ロシア | |
| ヨーロッパその他 | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| オーストラリア | |
| アジア太平洋その他 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| トルコ | |
| 中東その他 | |
| アフリカ | 南アフリカ |
| エジプト | |
| アフリカその他 |
| コンポーネント別 | WAAPソリューション | |
| マネージドWAAPサービス | ||
| エンドユーザー産業別 | 銀行・金融サービス・保険 | |
| 小売・Eコマース | ||
| 情報技術・通信 | ||
| ヘルスケア・ライフサイエンス | ||
| 政府・防衛 | ||
| 製造業 | ||
| 旅行・ホスピタリティ | ||
| その他のエンドユーザー産業 | ||
| サービスモデル別 | ベンダーマネージドサービス | |
| マネージドセキュリティサービスプロバイダー主導サービス | ||
| クラウドサービスプロバイダー主導サービス | ||
| システムインテグレーター主導サービス | ||
| コマネージドエンタープライズセキュリティサービス | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| 南米その他 | ||
| ヨーロッパ | 英国 | |
| ドイツ | ||
| フランス | ||
| イタリア | ||
| ロシア | ||
| ヨーロッパその他 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| オーストラリア | ||
| アジア太平洋その他 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| トルコ | ||
| 中東その他 | ||
| アフリカ | 南アフリカ | |
| エジプト | ||
| アフリカその他 | ||
レポートで回答される主要な質問
マネージド・ウェブアプリケーションおよびAPI保護サービス市場の規模はどのくらいですか?
このセクターは2027年に53.2億米ドル、2032年までに95.6億米ドルに達し、2027年から2032年にかけてCAGR 15.65%を記録する見込みです。
マネージドWAAPサービスがより重要になっている理由は何ですか?
企業は、ウェブアプリケーション、API、ボット、およびDDoS攻撃に対する統合保護と、24時間365日の運用サポートを必要としています。
最大のシェアを持つエンドユーザーセクターはどこですか?
BFSIは、決済、認証、オープンバンキング、およびコンプライアンス要件が保護ニーズを高めるため、2026年の収益の23.45%を占めました。
最も急速に拡大するエンドユーザーセグメントはどこですか?
小売・Eコマースは、自動化されたスクレイピング、アカウント乗っ取り、およびチェックアウト悪用が増加するにつれて、2032年にかけてCAGR 16.84%で拡大する見込みです。
最も急速に拡大するサビスモデルはどれですか?
クラウドサービスプロバイダー主導サービスは、顧客がクラウドプラットフォームとのセキュリティ調達を統合するにつれて、2032年にかけてCAGR 16.52%で拡大する見込みです。
最も急速に拡大する地域はどこですか?
アジア太平洋地域は、デジタル化、決済活動、およびサイバーセキュリティ要件に支えられ、2032年にかけてCAGR 16.76%で拡大する見込みです。