
マネージドGRCオペレーションサービス市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
| 市場規模 (2027) | 25.46 十億米ドル |
| 市場規模 (2032) | 43.47 十億米ドル |
| 成長率 (2027 - 2032) | 11.29 % |
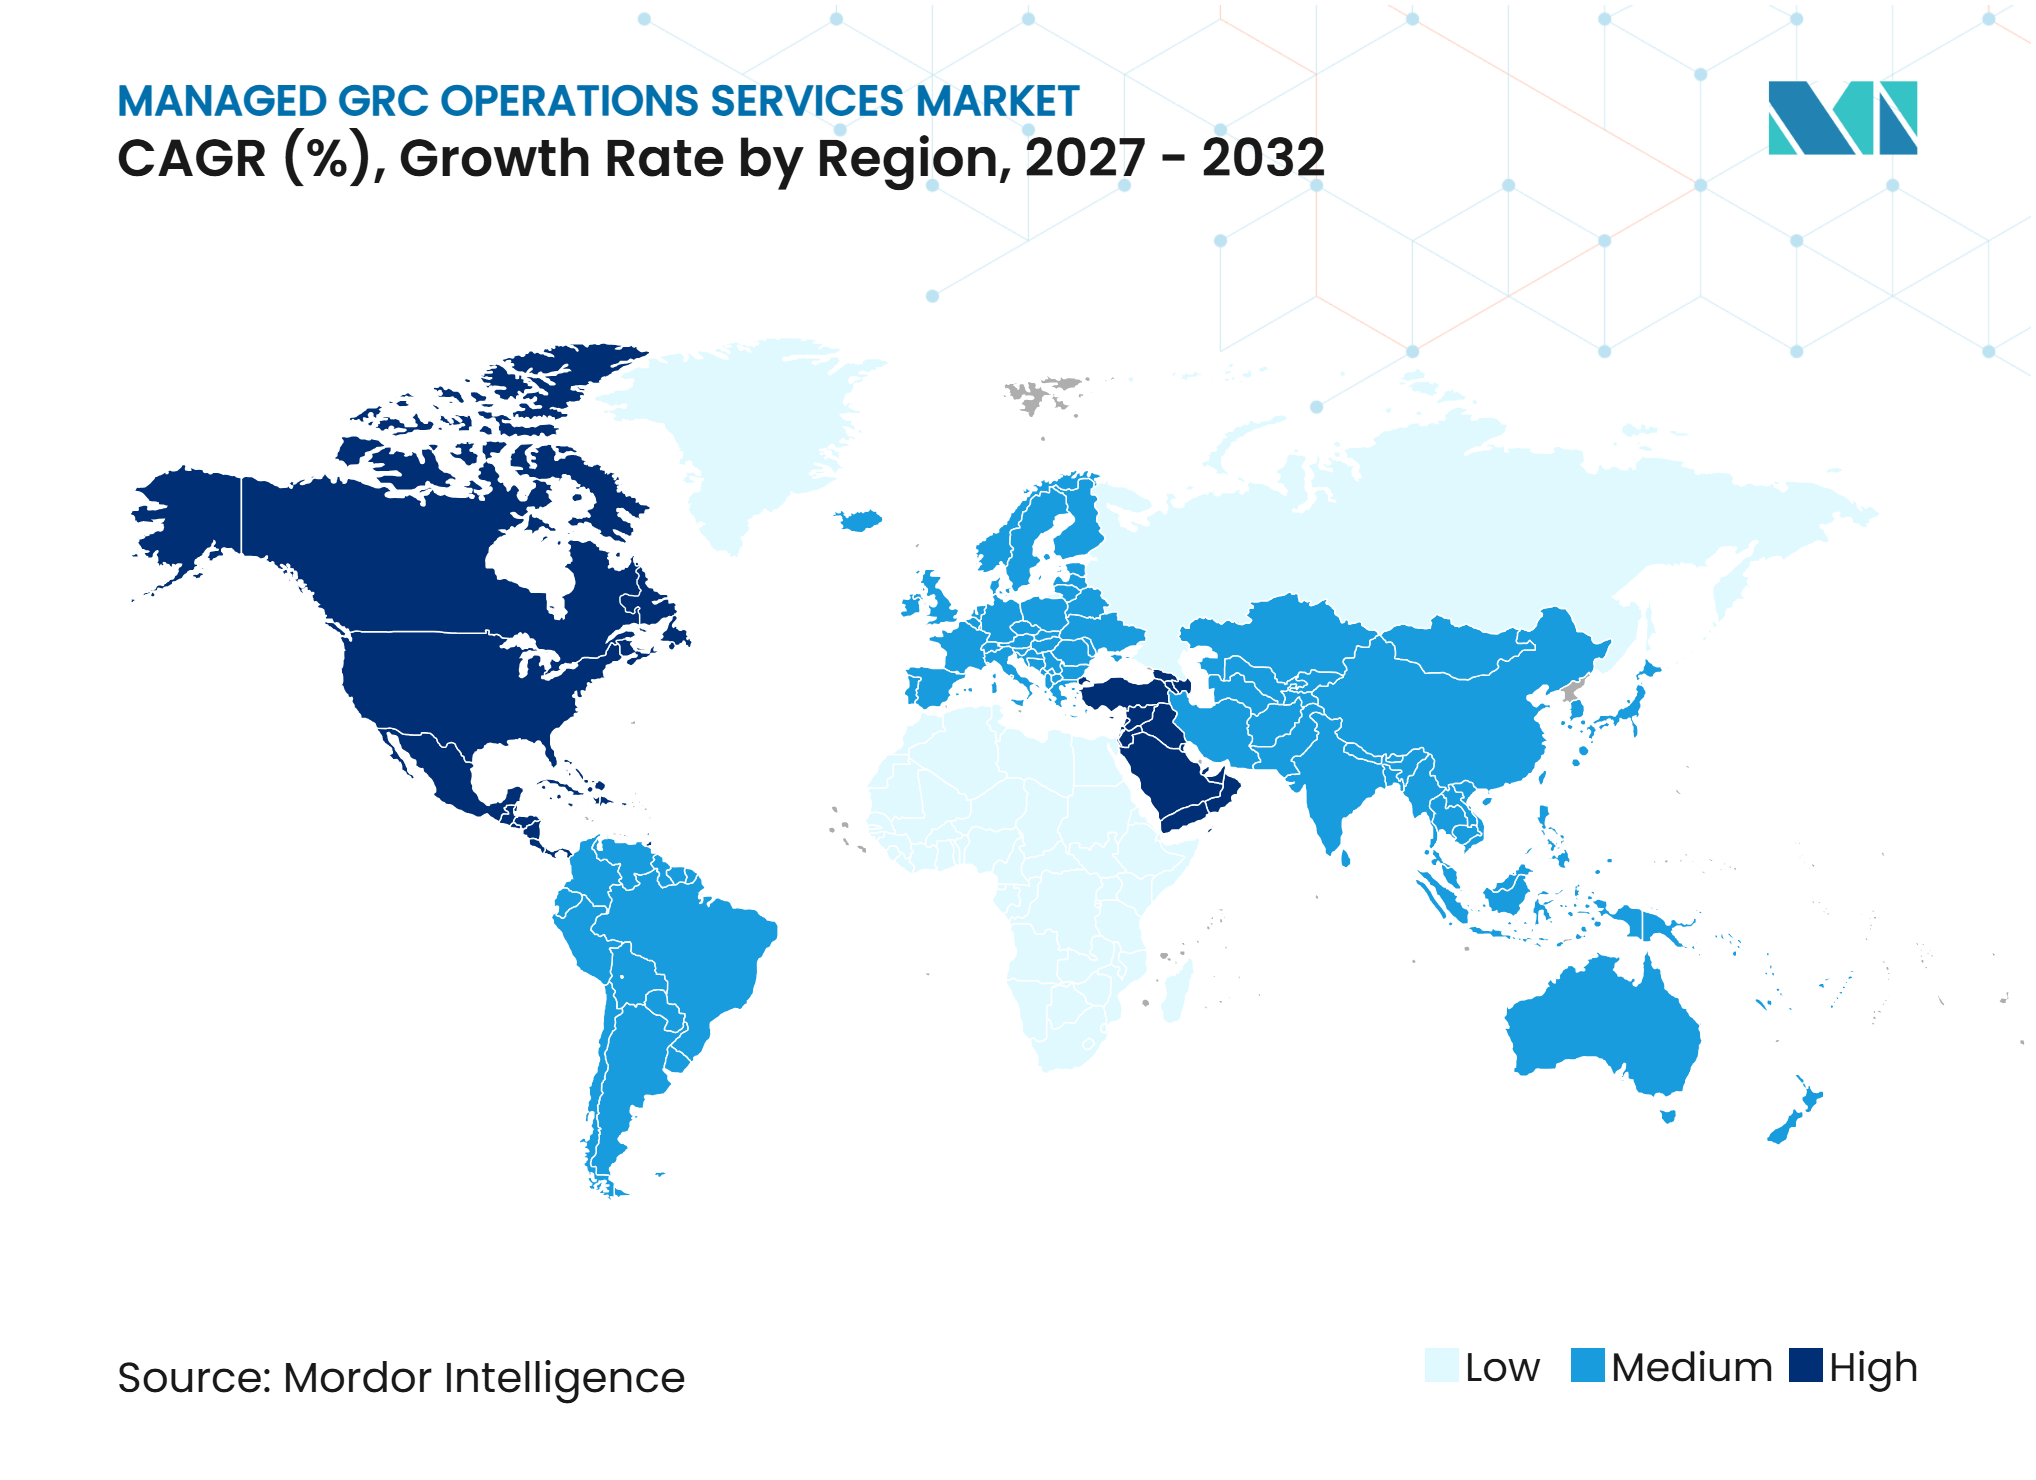
| 最も急速に成長している市場 | 中東 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor IntelligenceによるマネージドGRCオペレーションサービス市場分析
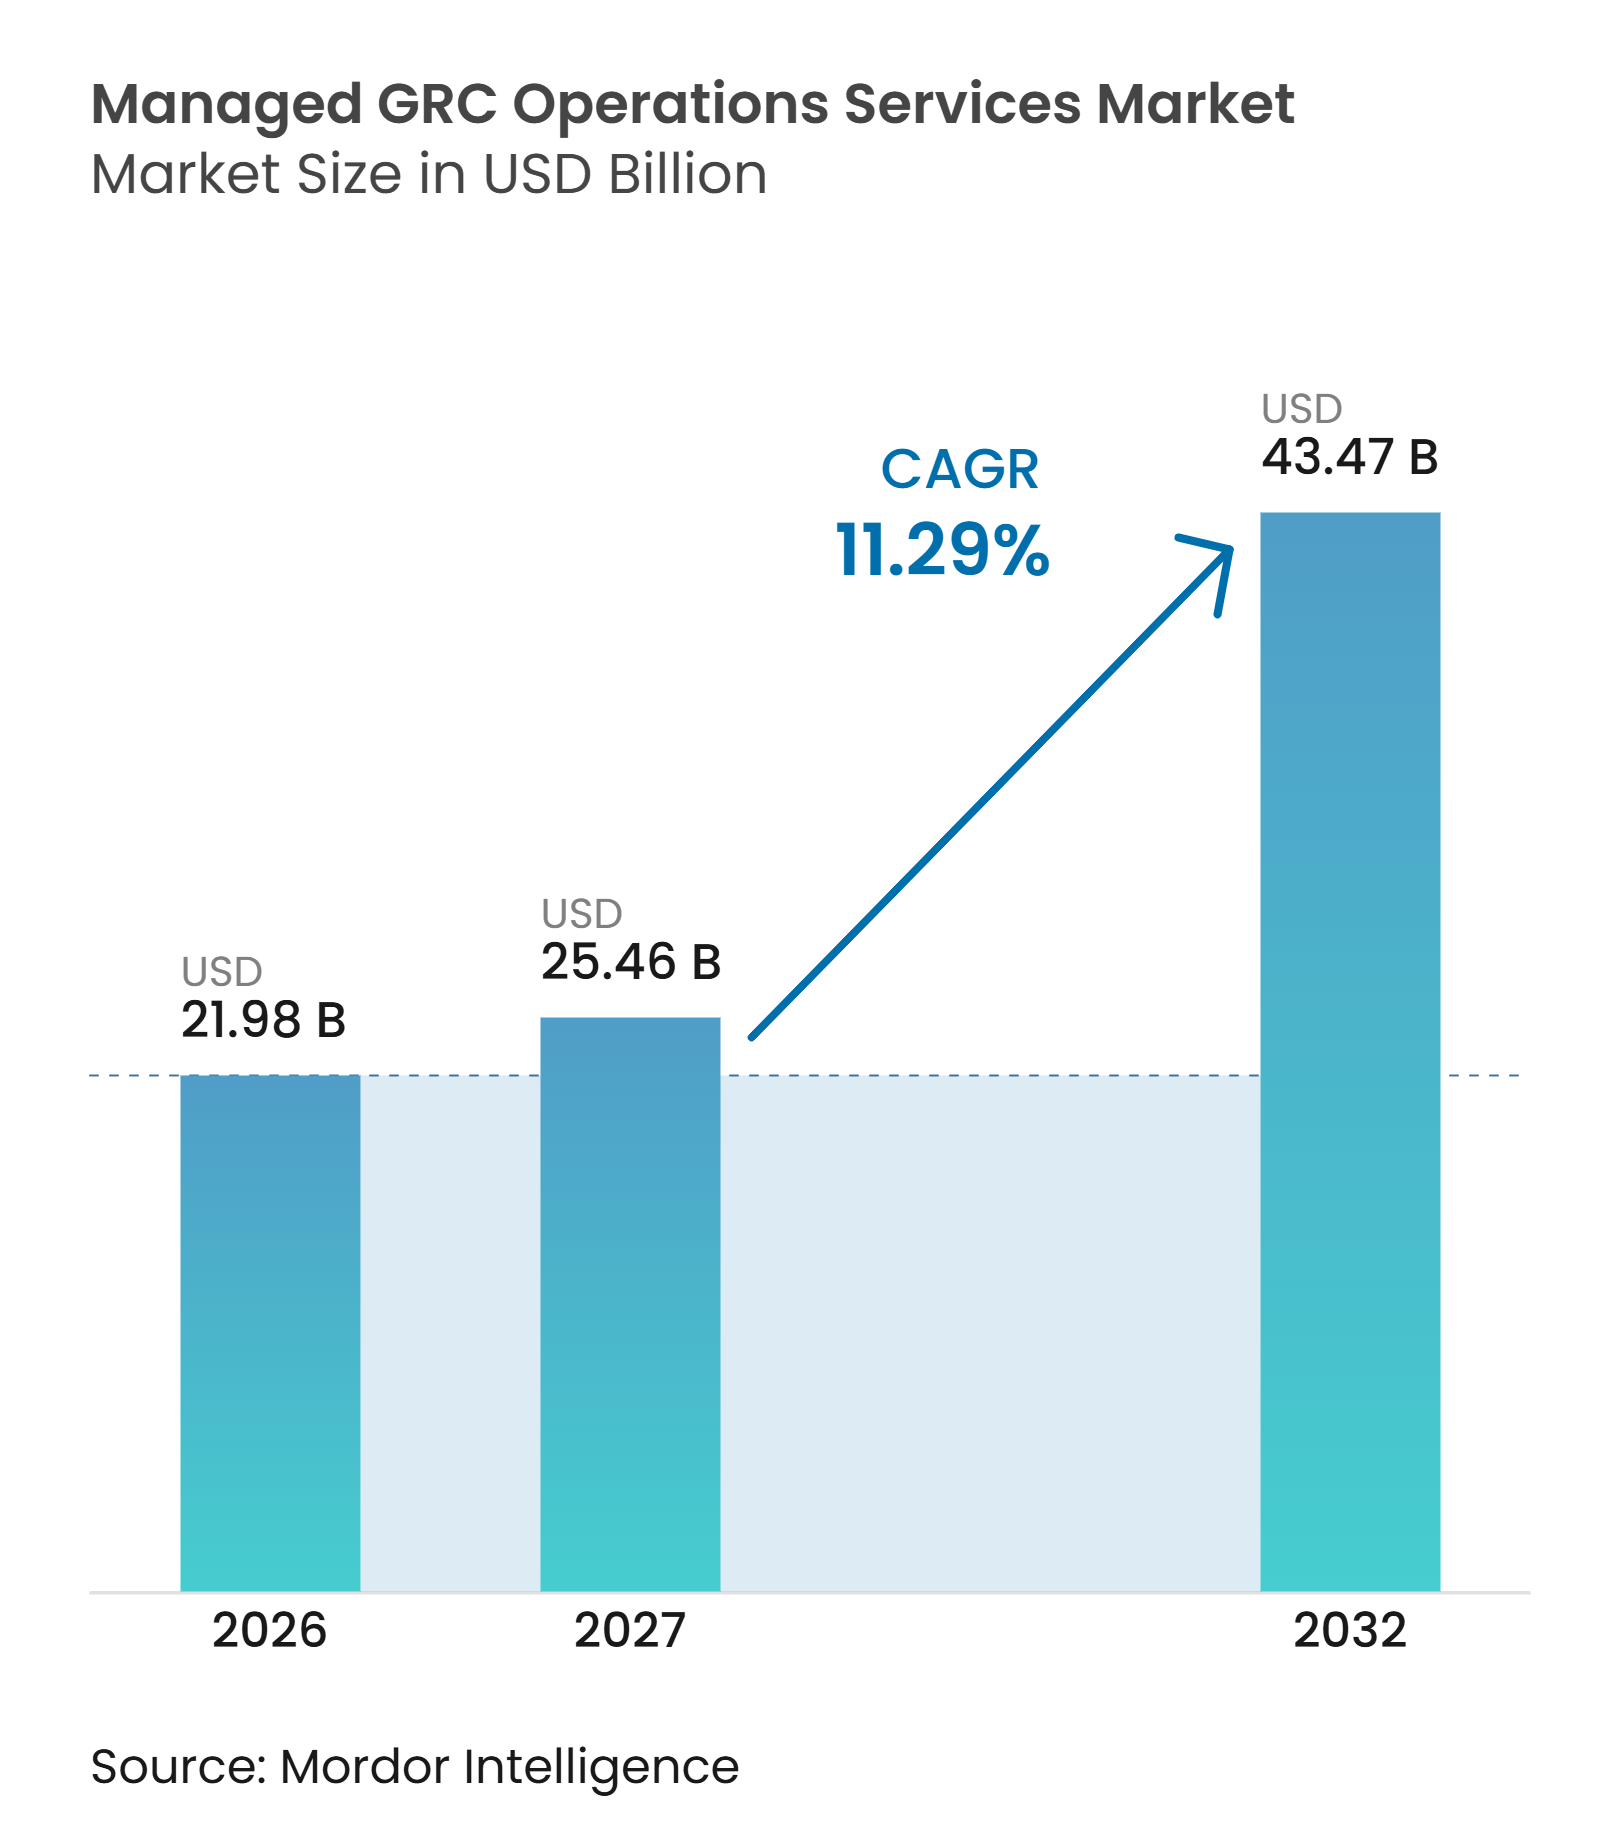
マネージドGRCオペレーションサービス市場規模は2026年に21.98 ビリオン 米ドルと評価され、2027年の25.46 ビリオン 米ドルから2032年には43.47 ビリオン 米ドルに達すると推定されており、予測期間(2027年〜2032年)においてCAGR 11.29%で成長する見込みです。
規制対象組織は、定期的な評価ではなく継続的なエビデンスを必要とする重複した要件に直面しています。DORA、EU AI法、およびNIS2は、同時並行で実施しなければならないコンプライアンス活動の数を増加させています。内部チームが人員やスキルを迅速に補充できない場合、アウトソーシングにより組織は専門的な運用能力を利用できます。プロバイダーは、共通プラットフォーム上で監査、リスク、コンプライアンス、サードパーティ監視、およびAIガバナンスサービスを統合することで対応しています。自動化によりコンプライアンスサイクルごとの作業を削減できますが、システムが断片化している場合、エンゲージメント初度に効果が遅れる可能性があります。
主要レポートのポイント
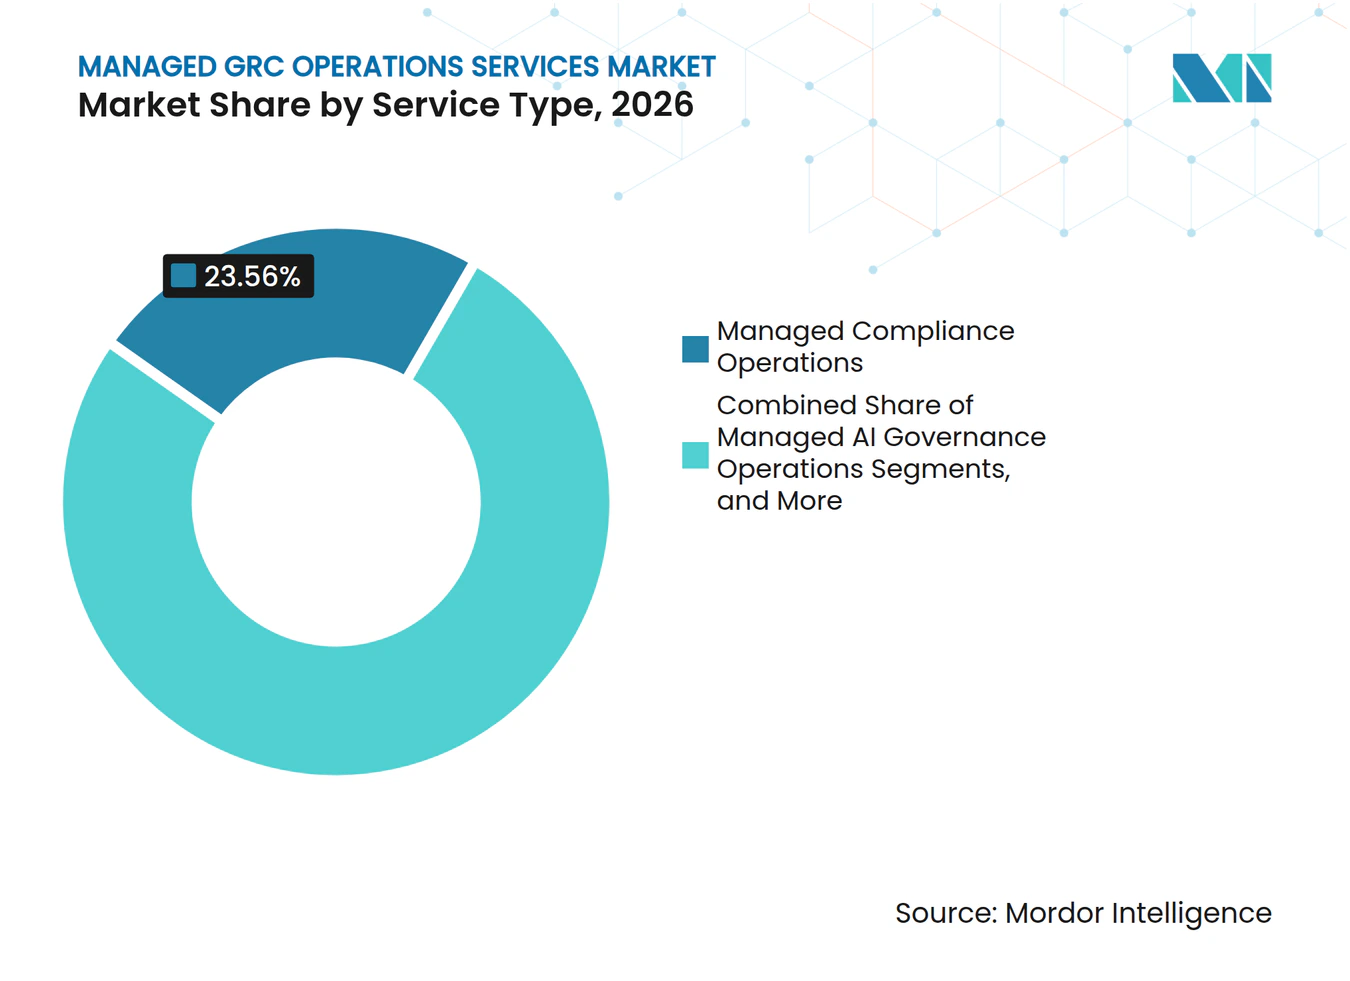
- サービスタイプ別では、マネージドコンプライアンスオペレーションが2026年に23.56%のシェアを占め、マネージドAIガバナンスオペレーションは2032年にかけて12.11%のCAGRで拡大する見込みです。
- 組織規模別では、大企業が2026年に82.34%のシェアを占め、中小企業は2032年にかけて12.73%のCAGRで拡大する見込みです。
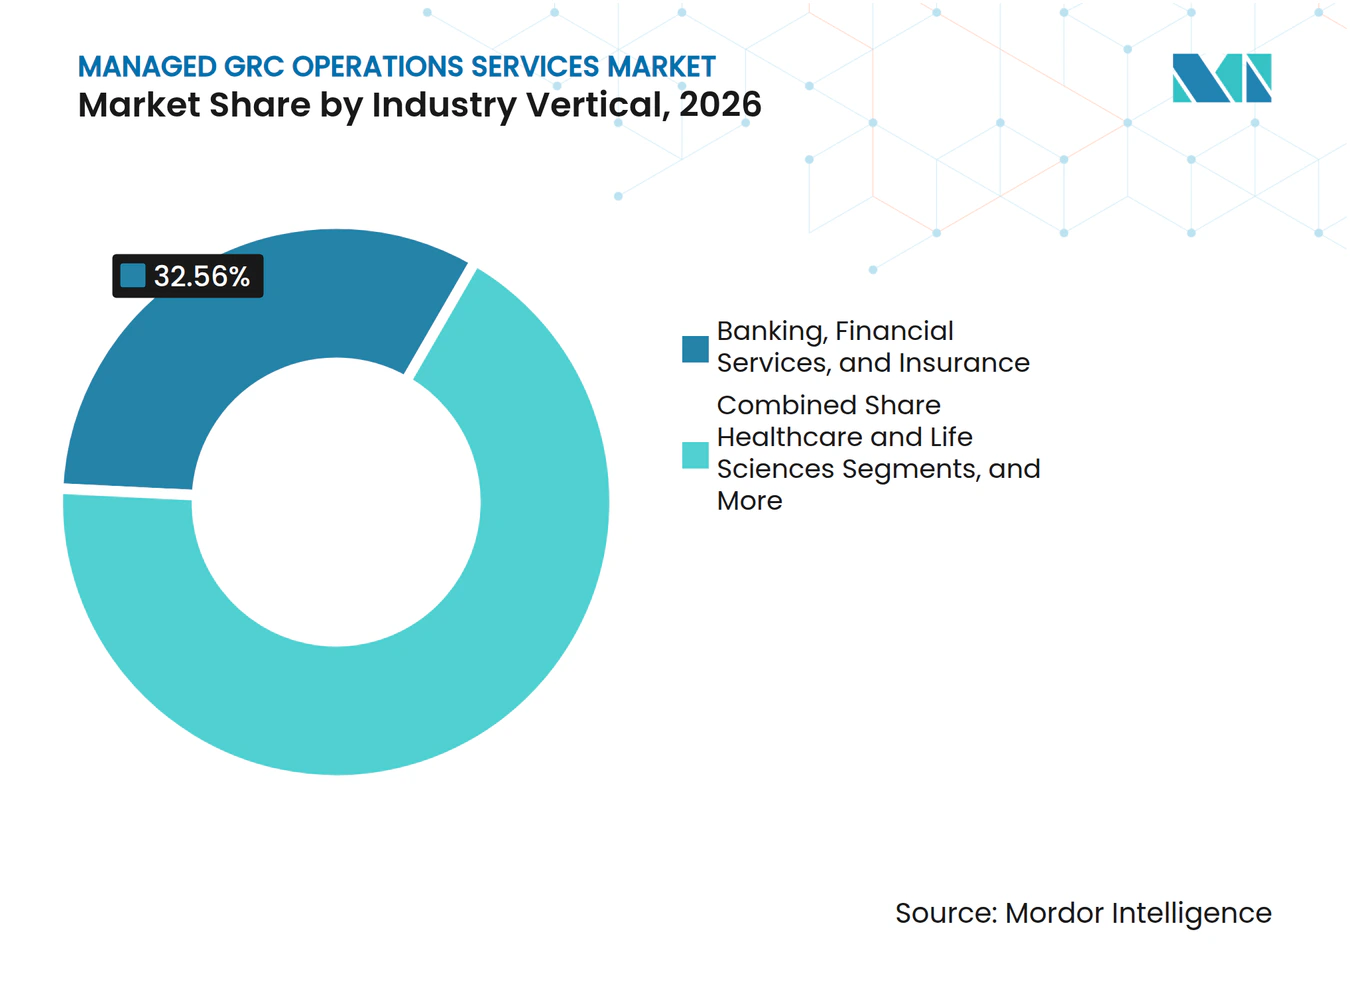
- 業種別では、銀行・金融サービス・保険が2026年に32.56%のシェアを占め、ヘルスケア・ライフサイエンスは2032年にかけて12.67%のCAGRで拡大する見込みです。
- 地域別では、北米が2026年に43.23%のシェアを占め、中東は2032年にかけて12.58%のCAGRで拡大する見込みです。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | (~)CAGRへの影響(%)予測 | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| 国境を越えた規制の複雑化の高まり | +2.5% | 欧州および北米で最も高い強度を持つグローバル | 中期(2〜4年) |
| サイバーセキュリティおよびサードパーティリスクの説明責任 | +2.1% | BFSIおよびヘルスケアに集中したグローバル | 短期(2年以内) |
| GRCおよびサイバーセキュリティ専門家の慢性的不足 | +1.6% | 北米、英国、アジア太平洋で最も深刻なグローバル | 長期(4年以上) |
| AIガバナンスによる継続的なコントロールオペレーションの創出 | +1.5% | 欧州で最も早期の義務が生じるグローバル | 短期(2年以内) |
| 継続的なリスクインテリジェンスに対する取締役会の需要 | +1.3% | アジア太平洋への波及を伴う北米および欧州 | 中期(2〜4年) |
| 分散した労働力に対する規制エビデンスの自動化 | +0.9% | 北米、英国、アジア太平洋 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
国境を越えた規制の複雑化の高まり
マネージドGRCオペレーションサービス市場は、多くの法域で並行して実施されるコンプライアンスプログラムによって支えられています。DORAは2025年1月に欧州連合の金融機関に対して施行可能となり、ICTリスク管理、インシデント報告、サードパーティ監視に関する詳細な要件を導入しました。[1] EU AI法は2025年8月に汎用AIモデルへの規則の適用を開始し、その広範な枠組みは段階的なスケジュールで義務の導入を継続しています。フランスは2026年10月時点でNIS2の国内法化を完了していませんでしたが、事前登録プロセスにより影響を受ける事業体はすでにコンプライアンスの準備を促されています。したがって、欧州連合加盟国をまたいで事業を展開する組織は、一つのプロジェクトを完了してから次を開始するのではなく、複数のコントロールプログラムを同時に運用する必要があります。サウジアラビアも同様のトリガーを生み出しており、サウジアラビア中央銀行が監督下の金融会社に対し、2025年12月の通達から12か月以内にガバナンスロードマップを策定するよう求めました。
サイバーセキュリティおよびサードパーティリスクの説明責任
マネージドGRCオペレーションサービス市場は、サプライヤーリスクの説明責任を規制対象組織に課す規則からも恩恵を受けています。DORAは金融機関に対してICTサードパーティリスクを管理し、利用するサービスのオペレーショナルレジリエンスに対する責任を保持することを求めています。この義務は、直接の技術プロバイダーを超えて、より広範なベンダーチェーンおよびその下請業者にまで注意を拡大します。2025年のISC2労働力調査では、サイバーセキュリティチームの27%がGRCを重大なスキルギャップとして特定しました。同調査では、組織の19%が内部のギャップに対処するためにサードパーティサービスプロバイダーを利用していると報告しました。[2] マネージドプロバイダーは多くのベンダー関係に共通の監視ツールを適用でき、各クライアントの継続的なチェックコストを削減できます。このモデルは、サプライヤーの障害が重大な規制上および運用上の影響をもたらす可能性があるBFSI、ヘルスケア、重要インフラにおいて特に関連性がいです。
GRCおよびサイバーセキュリティ専門家の慢性的不足
マネージドGRCオペレーションサービス市場では、セキュリティオペレーションと規制要件の両方を理解する人材が継続的に必要とされています。ISC2は、2025年にセキュリティ専門家の59%が重大または重要なスキルニーズを報告したと発表しており、これは2024年の44%から増加しています。GRCとコンプライアンスは、調査において組織が不足していると特定したスキル分野の一つでした。英国政府は、2026年に企業の57%が基本的な技術的サイバースキルのギャップを抱えていると報告しており、前年の49%から増加しています。[3] GRC業務には、NIST、ISO/IEC 27001、HIPAA、DORAなどのフレームワークの知識、および監査手法と法的解釈の知識が必要です。これらの能力はチーム内で構築するのに時間がかかり、広範なサイバーセキュリティトレーニングだけでは習得が困難です。したがって、プロバイダーは内部採用が依然として困難な場合に、プライバシー、AIガバナンス評価、マルチフレームワークマッピングの継続的なサポートを提供できます。
AIガバナンスによる継続的なコントロールオペレーションの創出
マネージドGRCオペレーションサービス市場では、AIガバナンスがポリシー業務から継続的なコントロールオペレーションへと移行するにつれて、新たなサービスカテゴリーが生まれています。EU AI法は規制の段階的な例外を条件として2026年8月2日に完全適用となり、適用対象の高リスクシステムに対して文書化、人間による監視、インシデント報告、市販後モニタリングを義務付けています。欧州委員会は2026年10月19日の官報においてEN 18286:2026を、AI法コンプライアンスを支援する最初の調和された品質管理規格として公表しました。ISO/IEC 42001は、組織が法的要件と併用できるさらなるAI管理システムフレームワークを提供します。新しいデル、変更されたベンダー、変更されたユースケースはそれぞれコントロールの再審査を必要とする場合があります。これにより、AIガバナンスは一度限りの認証プロジェクトではなく、継続的な運用タスクとなります。自動化ツールがエビデンスを収集したり監査資料を作成したりする場合でも人間による監視が必要であり、マネージドチームの継続的な役割が生まれます。
制約要因の影響分析*
| 制約要因 | (~)CAGRへの影響(%)予測 | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| レガシーシステムの統合とデータ正規化コスト | -1.2% | 大企業および政府機関で最も深刻なグローバル | 長期(4年以上) |
| 防の3ラインにわたる断片化した所有権 | -0.8% | BFSIおよび製造業で最も顕著なグローバル | 中期(2〜4年) |
| データレジデンシーおよび国境を越えた処理の制約 | -0.7% | 中東・アフリカへの波及を伴う欧州およびアジア太平洋 | 中期(2〜4年) |
| AI支援コントロール決定に対する信頼の欠如 | -0.5% | ヘルスケアおよび金融サービスで最も顕著なグローバル | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
レガシーシステムの統合とデータ正規化コスト
マネージドGRCオペレーションサービス市場では、クライアントのエビデンスがGRCプラットフォーム、チケッティングシステム、HRツール、クラウドセキュリティ製品に分散している場合、導入が遅れる可能性があります。マネージドGRCオペレーションサービス市場において、これらのシステムは互いに情報を交換するように設計されていないことが多いです。プロバイダーはエビデンス収集や報告を自動化する前にデータを正規化する必要があります。この作業により、クライアントへの価値提供が遅れ、初年度のプロバイダーマージンが低下する可能性があります。クライアントが規制、サプライヤー、または法域を追加するたびにこの作業が再発し、エビデンスモデルが運用環境に合わせて変更される必要があります。大企業および政府機関は最も複雑なレガシー環境を持つことが多く、統合が納品速度の継続的な制限要因となっています。
防衛の3ラインにわたる断片化した所有権
マネージドGRCオペレーションサービス市場は、内部機能と外部プロバイダーの間で説明責任が不明確な場合にも制約を受ける可能性があります。マネージドGRCオペレーションサービス市場全体において、3ラインモデルはビジネスオペレーション、リスクおよびコンプライアンス監視、内部監査を分離しています。プロバイダーは第2ラインのエビデンスを集約する一方で、ビジネスユニットはコントロール実行の責任を保持する場合があります。これにより、コントロール設計、エビデンス品質、是正措置の責任について意見の相違が生じる可能性があります。実装前にこれらの責任を確定しない組織は、承認の遅延やリスク評価の重複に直面する可能性があります。この問題はBFSIにおいて特に重要であり、内部監査は独立性を維持しなければならない一方、製造業組織ではリスクの所有権が多くのサイトに分散していることが多いです。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
サービスタイプ別:
コンプライアンス義務が最大カテゴリーを支えるマネージドコンプライアンスオペレーションは2026年に23.56%のシェアを保有しました。マネージドGRCオペレーションサービス市場において、コンプライアンス状況は内部監査テスト、リスクモニタリング、サードパーティオンボーディング、AIガバナンス文書化にわたる業務の共通成果です。規制当局と取締役会は、審査前にのみ更新されるのではなく、エビデンスが常に最新であることをますます期待しています。マネージドリスクオペレーションおよびマネージド内部監査・コントロールテストも重要であり、DORA、ISO 31000、および監査基準はより頻繁なエビデンスベースのテストサイクルを要求しています。マネージドサードパーティリスクオペレーションは、DORAが金融機関が監視しなければならないベンダー関係の範囲を拡大するにつれて需要が高まっています。マネージド規制変更・義務管理は、特に金融サービスにおける重複する義務を解釈する必要性に対応していす。マネージドプライバシー・データガバナンスオペレーションは、GDPR、ブラジルのLGPD、アジア太平洋全域のデータローカライゼーション要件を管理する組織を支援します。
マネージドAIガバナンスオペレーションは2032年までにCAGR 12.11%で拡大する見込みです。その需要は、継続的なAI品質およびガバナンスコントロールのためのより構造化された経路を確立するEU AI法とEN 18286:2026に関連しています。組織は非公式な監視から、文書化されたモデルモニタリング、ライフサイクル記録、人間によるレビュープロトコルへと移行しています。マネージドビジネス継続性・オペレーショナルレジリエンスはサービスポートフォリオを完成させ、DORAのレジリエンステスト要件から関連性を高めています。年次のテーブルトップ演習だけでは、多くの組織が現在必要とする継続的な検証を提供できません。したがって、マネージドGRCオペレーションサービス産業はコンプライアンス活動の記録から継続的なコントロールの運用へとシフトしています。


注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能
組織規模別:
大企業の需要と中小企業の機会が共存大企業は2026年に82.34%のシェアを保有しました。マネージドGRCオペレーションサービス市場において、グローバル企業、金融機関、ヘルスケアシステム、多国籍産業企業は複数の法域にわたる大規模なコンプライアンス環境を持っています。これらの組織は多くの場合、内部チームを置き換えるのではなく補完するためにプロバイダーを利用します。プロバイダーはエビデンス収集、サードパーティオンボーディング、規制変更追跡などの高労力タスクを引き受けます。プロバイダーがクライアントの監査およびコンプライアンスプロセスに統合される必要があるため、複数年にわたるエンゲージメントが一般的です。これらの環境の規模と複雑さは、広範で統合されたサービス範囲への継続的な需要を支えています。
中小企業は2032年までにCAGR 12.73%で拡大する見込みです。DORAは規模に関わらずICTサードパーティサービスプロバイダーを対象としており、より小規模なサプライヤーをクライアントのデューデリジェンスの範囲内に取り込む可能性があります。NIS2実施規則2024/2690もマネージドサービスプロバイダーにセキュリティ要件を適用します。これらの要件は、組織のガバナンスチームが小規模であるからといって軽減されるわけではありません。したがって、中小企業はカスタマイズされた大企業向けエンゲージメントよりもコストが低い、事前に範囲が定められたフレームワーク対応サービスを求める可能性があります。これらの購買者向けにサービスパッケージと提供モデルを適応させるプロバイダーは、これまで注目を受けることが少なかったクライアント層にリーチできます。
業種別:
BFSIが需をリードし、ヘルスケア・ライフサイエンスがペースを設定銀行・金融サービス・保険は2026年に32.56%のシェアを占めました。マネージドGRCオペレーションサービス市場において、このセクターはAML-CFT、PCI DSS v4、DORA ICTリスク、バーゼルIV報告、SECサイバーセキュリティ開示の重複する要件を管理しています。これらの要件は広範なエビデンス業務を生み出し、定期的な評価よりも継続的なモニタリングをより重要にしています。マネージドサードパーティリスクオペレーションは、銀行がフィンテック、クラウド、データ分析プロバイダーに依存しているため強い関連性を持っています。情報技術・通信企業も重要であり、NIS2はこれらのプロバイダーの多くを重要事業体として特定しています。政府機関はサイバーセキュリティフレームワークとデータガバナンスのためのマネージドサポートを利用していますが、調達のタイミングと主権要件が民間セクタープロバイダーのエンゲージメントを遅らせる可能性があります。
ヘルスケア・ライフサイエンスは2032年までにCAGR 12.67%で拡大する見込みです。HIPAAセキュリティルールの近代化提案、ソフトウェア対応医療機器に対するFDAサイバーセキュリティガイダンス、AI診断監視がプロバイダー、支払者、ヘルステクノロジーベンダーに業務を追加しています。これらの要件は、接続された医療技術に対して市販前および市販後の両方の責任を生み出します。HITRUSTもAIリスクドメインへの注目を拡大しており、地域をまたいで事業を展開するヘルステクノロジー企業にさらなるガバナンス上の考慮事項を追加しています。エネルギー・公益事業、製造業、小売業にも相当な需要がありますが、その導入は規制措置、サプライチェーンイベント、またはセクター義務に関連していることが多いです。より広い業種基盤により、プロバイダーは病院や保険会社を超えた機会を得られます。

注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能
地域分析
北米マネージドGRCオペレーションサービス市場
北米は2026年のマネージドGRCオペレーションサービス市場シェアの43.23%を占めた。米国は、SECサイバーセキュリティ開示規則、HIPAA施行、CMMC 2.0要件、および州プライバシー法を通じてこの需要の大部分を牽引している。SEC登録企業は、重要なサイバーセキュリティインシデントを開示し、サイバーセキュリティリスク管理とガバナンスに関する年次情報を提供しなければならない。CMMC 2.0はまた、防衛産業基盤全体のコンプライアンス計画にも影響を与えている。カナダとメシコは、多国籍グループが共有デリバリーモデルを通じて管理できるプライバシー義務を通じて地域需要を加えている。
欧州およびアジア太平洋マネージドGRCオペレーションサービス市場
欧州の地位は、DORA、NIS2、GDPR、およびEU AI法にわたる規制の密度に基づいています。れらのフレームワークをカバーするコントロールライブラリを持つプロバイダーは、クライアントのセットアップ作業を削減できます。ドイツ、英国、フランスが主要な国内市場です。ドイツのBSIは影響を受ける組織向けにNIS2ガイダンスを発行しており、フランスの事前登録プロセスは国内への転換が完了する前から計画策定を促しています。アジア太平洋地域の需要は銀行、IT、ヘルスケアに集中しており、シンガポールのテクノロジーリスク要件、オーストラリアのレジリエンス改革、インドネシアのデータ保護フレームワークによって支えられています。
中東・アフリカマネージドGRCオペレーションサービス市場
中東は2032年までに12.58%のCAGRで拡大すると予測されている。マネージドGRCオペレーションサービス市場において、サウジアラビアのSAMA通達は金融会社にガバナンス評価の実施と取締役会承認のコンプライアンスロードマップの提出を義務付けている。サウジアラビア国家サイバーセキュリティ局の2025年リスク管理フレームワークは、規制対象組織に対して体系的なコンプライアンス作業を追加している。アフリカは新興の機会として残っており、南アフリカとナイジェリアはデータ保護義務によって支えられているが、インフラの制約とマネージドサービス普及率の低さによって制限されている。
競合環境
市場集中度
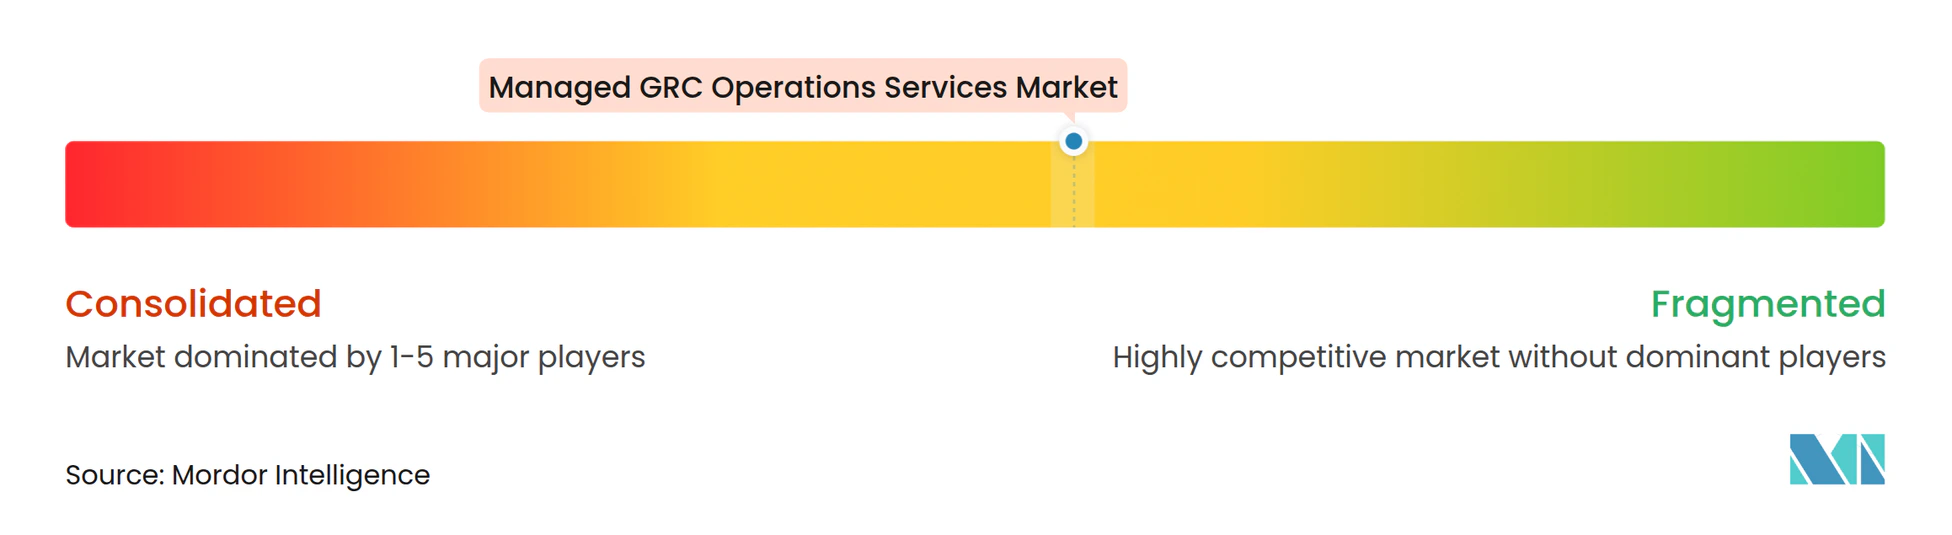
マネージドGRCオペレーションサービス市場は、確立されたGRCプラットフォーム企業、コンサルティング主導のプロバイダー、専門企業を中心に適度に集中しています。MetricStream、OneTrust、Diligent、NAVEXは入手可能な資料で特定された確立されたプラットフォーム企業の一部です。これらの戦略は、単一の運用レイヤー内で監査、リスク、コンプライアンス、AIガバナンスをますます組み合わせています。統合プラットフォームは、以前は分離されていた機能間でエビデンスが移動する際の摩擦を軽減できます。エンタープライズ顧客もISO/IEC 27001およびSOC 2 Type II認証を基本的な調達要件として使用しています。
Diligentは2026年1月に3rdRiskを買収し、AIネイティブのサードパーティリスク管理機能をプラットフォームに追加しました。NAVEXは2025年10月にGoldman Sachs AlternativesがBlackstoneを重要な少数株主共同投資家として主導する過半数投資を通じて資本再構成されました。これらの動きは、統合されたエシックス、リスク、コンプライアンスプラットフォームへの投資を支援しています。MetricStreamの2026年Chartis認定は、エンタープライズGRCおよび監査技術における継続的な可視性を示しています。統合により購買者が管理するベンダー数が減少する一方、より狭い範囲を持つ専門企業への圧力が高まる可能性があります。
マネージドAIガバナンスオペレーションは比較的オープンな領域として残っており、最近登場したため支配的なプロバイダーが存在しません。中小企業向けコンプライアンスパッケージも機会であり、多くのサービスが大規模なカスタマイズエンゲージメント向けに設計されたままです。LogicGateは2026年5月にConfig Newtonを導入し、ワークフロー設定、エビデンス収集、監査ナラティブ作成を支援します。Optroは2026年5月にMidshipを買収し、AIに焦点を当てたGRC機能を拡大しました。これらの動きは、プロバイダーがコンプライアンス記録から運用提供機能へとシフトしていることを示しています。
マネージドGRCオペレーションサービス産業のリーダー企業
-
MetricStream, Inc.
-
Riskonnect, Inc.
-
NAVEX Global, Inc.
-
OneTrust, LLC
-
Diligent Corporation
- 注:主要企業の掲載順は順位を示すものではありません。
マネージドGRCオペレーションサービス市場 このレポートでカバーされる企業
- MetricStream, Inc.
- Riskonnect, Inc.
- LogicGate, Inc.
- OneTrust, LLC
- NAVEX Global, Inc.
- SAI360
- Diligent Corporation
- Mitratech Holdings, Inc.
- Ideagen plc
- Origami Risk, LLC
- Archer Software, LLC
- AuditBoard, Inc. (Optro)
- Onspring Technologies, LLC
- Resolver, Inc. (a Kroll Business)
- Corporater AS
- Protecht Group Holdings Pty Ltd
- LogicManager, Inc.
- SureCloud Limited
- CyberSaint, Inc.
- 360factors, Inc.
- ZenGRC, Inc.
- ProcessUnity Corporation
最近の産業開発事情 マネージドGRCオペレーションサービス市場
- 2026年6月:Optro(旧AuditBoard)は2026年6月22日にマネージドGRCオペレーションサービス市場向けシンガポール地域ハブを開設しました。同センターはアジア太平洋全域の監査、リスク、コンプライアンス、情報セキュリティ担当者にローカライズされたサポートを提供します。
- 2026年5月:OptroはAI-SOX自動化ソリューションであるMidshipの買収を完了しました。この買収により、予算制約に直面するチームの反復的な監査エビデンスタスクを自動化する能力が拡大しました。
- 2026年5月:LogicGateはエージェンティックGRCエンジニアとして説明されるConfig Newtonを導入し、ワークフロー設定、エビデンス収集、監査ナラティブ生成を支援します。
- 2026年3月:OptroはAIガバナンス、サイバーリスク、継続的コントロールモニタリングをカバーするAI搭載GRC機能の拡張スイートを発表しました。
グローバルマネージドGRCオペレーションサービス市場レポートの範囲
マネージドGRCオペレーションサービス市場は、組織が規制、サイバーセキュリティ、運用、財務、サードパーティリスクドメインにわたってガバナンス・リスク・コンプライアンス(GRC)プログラムを設計、実装、監視、継続的に運用するのを支援するアウトソーシングおよびマネージドサービス提供で構成されています。
マネージドGRCオペレーションサービス市場レポートは、サービスタイプ別(マネージドコンプライアンスオレーション、マネージドリスクオペレーション、マネージド内部監査・コントロールテスト、マネージドサードパーティリスクオペレーション、マネージド規制変更・義務管理、マネージドプライバシー・データガバナンスオペレーション、マネージドAIガバナンスオペレーション、マネージドビジネス継続性・オペレーショナルレジリエンス)、組織規模別(大企業、中小企業)、業種別(銀行・金融サービス・保険、ヘルスケア・ライフサイエンス、情報技術・通信、政府・公共部門、エネルギー・公益事業、製造・産業、小売・消費財、その他業種)、地域別(北米〔米国、カナダ、メキシコ〕、南米〔ブラジル、アルゼンチン、その他南米〕、欧州〔英国、ドイツ、フランス、イタリア、スペイン、ロシア、その他欧州〕、アジア太平洋〔中国、日本、インド、韓国、東南アジア、オーストラリア、その他アジア太平洋〕、中東〔サウジアラビア、アラブ首長国連邦、トルコ、イスラエル、その他中東〕、アフリカ〔南アフリカ、ナイジェリア、その他アフリカ〕)にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
セグメンテーション概要
| マネージドコンプライアンスオペレーション |
| マネージドリスクオペレーション |
| マネージド内部監査・コントロールテスト |
| マネージドサードパーティリスクオペレーション |
| マネージド規制変更・義務管理 |
| マネージドプライバシー・データガバナンスオペレーション |
| マネージドAIガバナンスオペレーション |
| マネージドビジネス継続性・オペレーショナルレジリエンス |
| 大企業 |
| 中小企業 |
| 銀行・金融サービス・保険 |
| ヘルスケア・ライフサイエンス |
| 情報技術・通信 |
| 政府・公共部門 |
| エネルギー・公益事業 |
| 製造・産業 |
| 小売・消費財 |
| その他業種 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| その他南米 | |
| 欧州 | 英国 |
| ドイツ | |
| フランス | |
| イタリア | |
| スペイン | |
| ロシア | |
| その他欧州 | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| 東南アジア | |
| オーストラリア | |
| その他アジア太平洋 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| トルコ | |
| イスラエル | |
| その他中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| その他アフリカ |
| サービスタイプ別 | マネージドコンプライアンスオペレーション | |
| マネージドリスクオペレーション | ||
| マネージド内部監査・コントロールテスト | ||
| マネージドサードパーティリスクオペレーション | ||
| マネージド規制変更・義務管理 | ||
| マネージドプライバシー・データガバナンスオペレーション | ||
| マネージドAIガバナンスオペレーション | ||
| マネージドビジネス継続性・オペレーショナルレジリエンス | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| 業種別 | 銀行・金融サービス・保険 | |
| ヘルスケア・ライフサイエンス | ||
| 情報技術・通信 | ||
| 政府・公共部門 | ||
| エネルギー・公益事業 | ||
| 製造・産業 | ||
| 小売・消費財 | ||
| その他業種 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| その他南米 | ||
| 欧州 | 英国 | |
| ドイツ | ||
| フランス | ||
| イタリア | ||
| スペイン | ||
| ロシア | ||
| その他欧州 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| 東南アジア | ||
| オーストラリア | ||
| その他アジア太平洋 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| トルコ | ||
| イスラエル | ||
| その他中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| その他アフリカ | ||
レポートで回答される主要な質問
マネージドGRCオペレーションサービス市場の規模はどのくらいですか?
マネージドGRCオペレーションサービス市場は、2027年の25.46 ビリオン 米ドルから、CAGR 11.29%で2032年までに43.47 ビリオン 米ドルに達すると予測されています。
マネージドGRCオペレーションに含まれるサービスは何ですか?
サービス範囲には、マネージドコンプライアンス、リスク、内部監査・コントロールテスト、サードパーティリスク、規制変更、プライバシー・データガバナンス、AIガバナンス、オペレーショナルレジリエンスが含まれます。
最大のシェアを持つサービスタイプはどれですか?
マネージドコンプライアンスオペレーションが2026年に23.56%で最大のサービスタイプシェアを保有しました。
AIガバナンスが購買者にとって重要になっている理由は何ですか?
EU AI法要件とEN 18286:2026により、文書化されたコントロール、人間による監視、モニタリング、エビデンス管理の必要性が高まっています。
最も速く拡大すると予想される顧客グループはどれですか?
中小企業(SME)は、規制義務がより多くのサプライヤーやサービスプロバイダーに及ぶにつれて、2032年までにCAGR 12.73%で拡大する見込みです。
最も速い成長が予測される地域はどこですか?
中東はサウジアラビアとアラブ首長国連邦のガバナンスおよびサイバーセキュリティ要件に支えられ、2032年までにCAGR 12.58%で拡大する見込みです。