
マネージドクラウド脅威ハンティングサービス市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
| 市場規模 (2027) | 1.72 十億米ドル |
| 市場規模 (2032) | 4.39 十億米ドル |
| 成長率 (2027 - 2032) | 20.61 % |
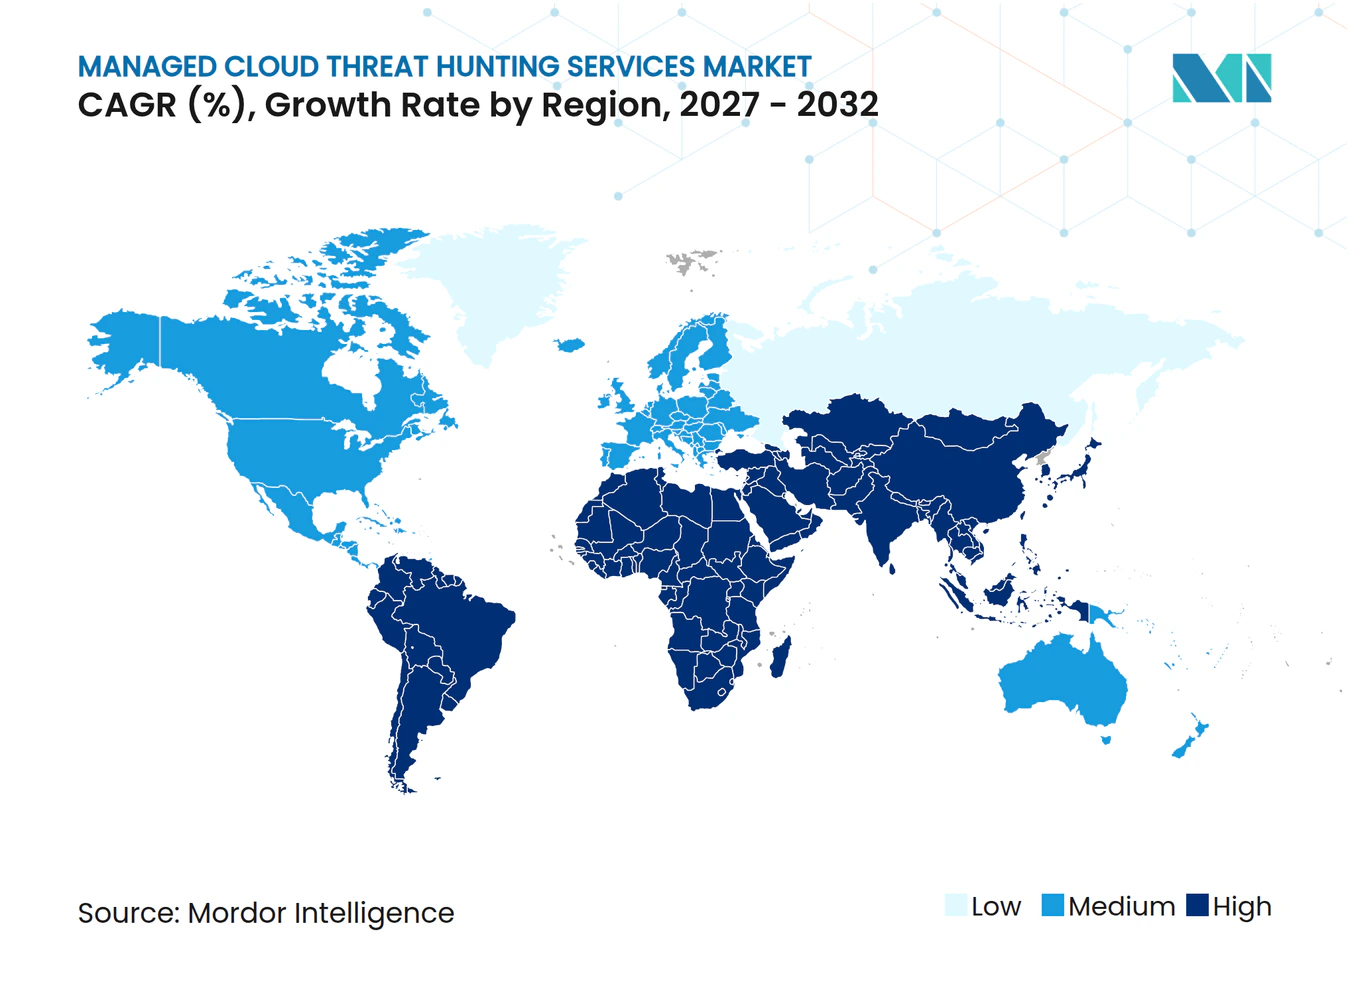
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるマネージドクラウド脅威ハンティングサービス市場分析
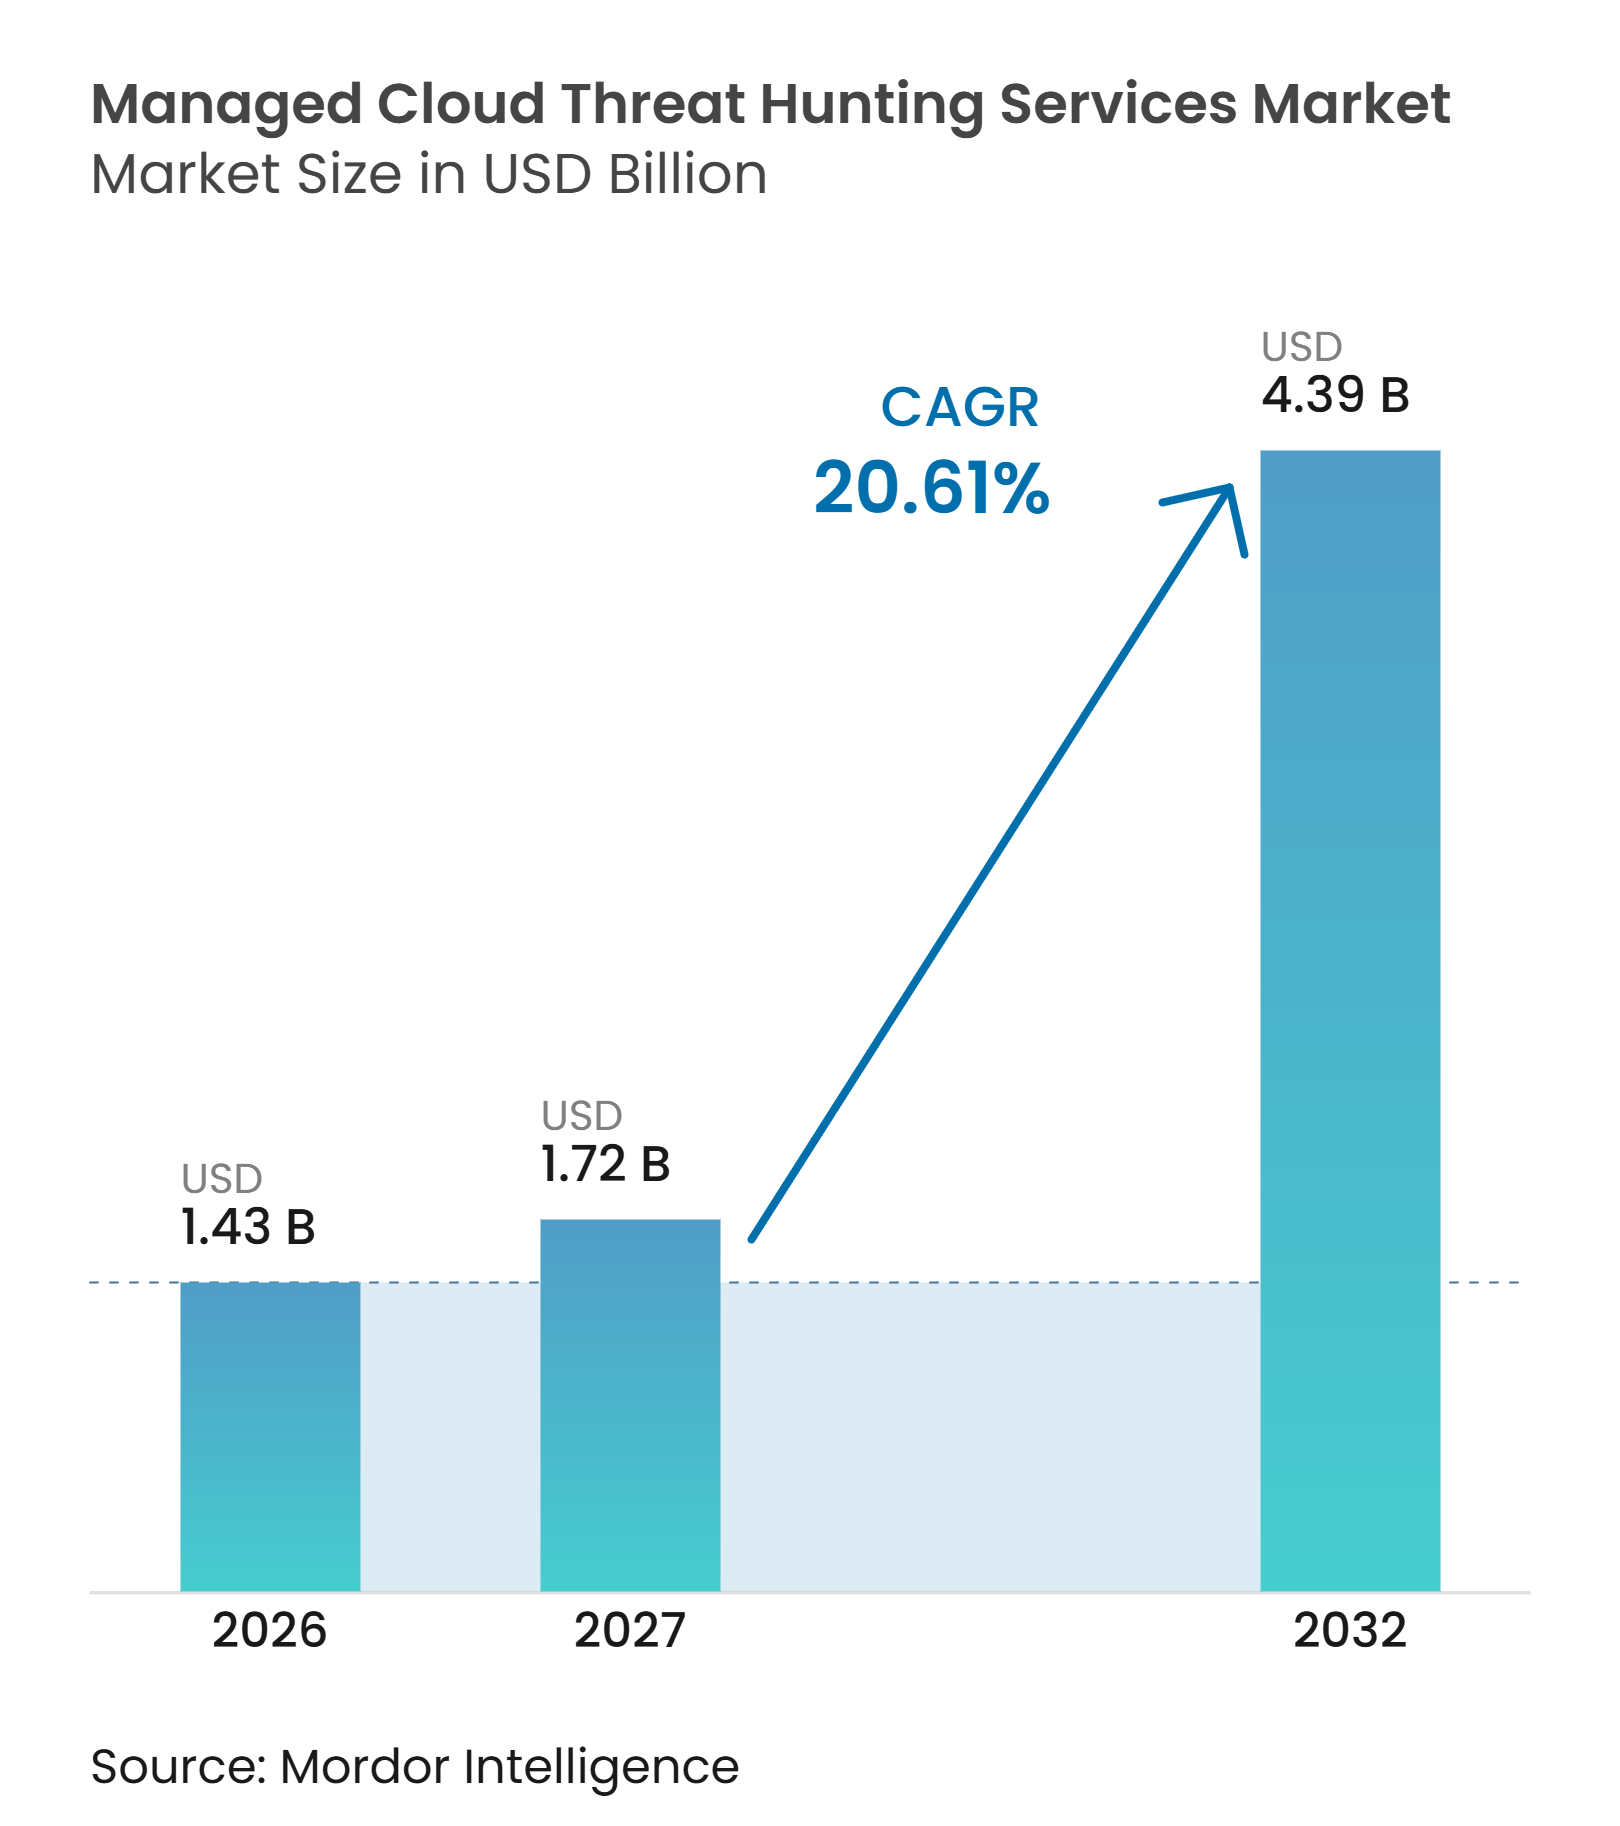
マネージドクラウド脅威ハンティングサービス市場規模は、2026年の1.43 ビリオン 米ドルおよび2027年の1.72 ビリオン 米ドルから、2032年までに4.39 ビリオン 米ドルへと拡大する見込みであり、2027年から2032年にかけてCAGR 20.61%を記録すると予測されます。成長は、マルチクラウドのワークロード、サービスアカウント、およびサードパーティのアプリケーションプログラミングインターフェースによって生じるセキュリティ露出の拡大に伴うものです。アイデンティティの侵害はクラウド環境への主要な侵入経路となっており、アイデンティティ、ワークロード、クラウドプラットフォームをまたいでアクティビティを関連付けられる監視への需要が高まっています。多くの組織では、継続的なハンティングプログラムを内部で運用するために必要な専門スタッフが不足しています。プロバイダーは、マネージドサービスと自動化された調査ツールおよびより広範なテレメトリカバレッジを組み合わせることで対応しています。データレジデンシー規制、統合作業、および経験豊富なクラウドハンターの不足は、サービス提供における重大な制約として残っています。
主要レポートのポイント
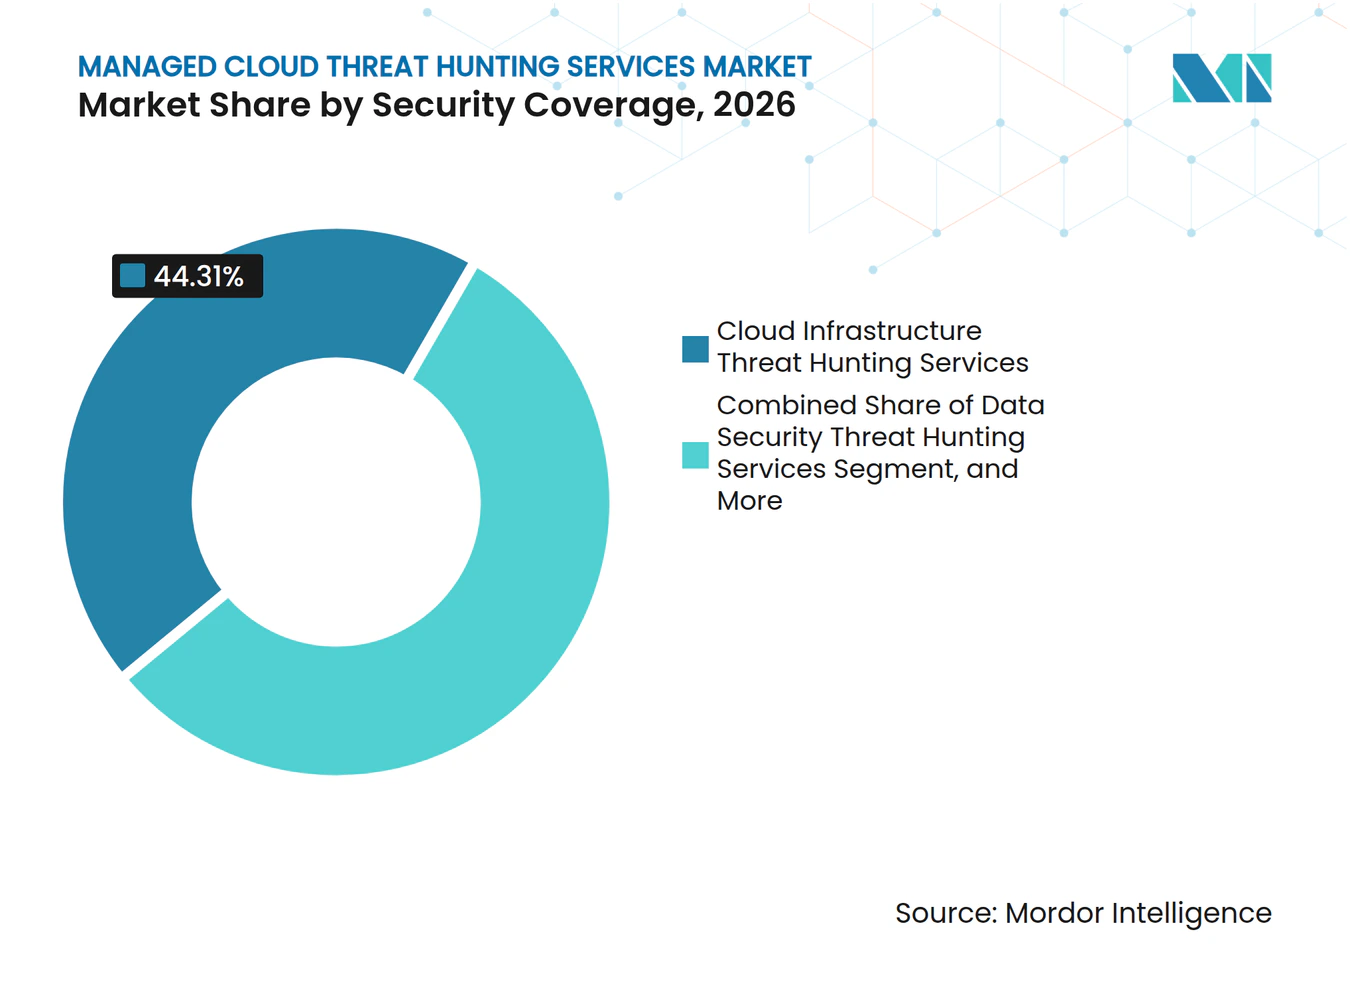
- セキュリティカバレッジ別では、クラウドインフラ脅威ハンティングサービスが2026年マネージドクラウド脅威ハンティングサービス市場の44.31%を占め、アイデンティティおよびアクセス脅威ハンティングサービスは2032年にかけてCAGR 21.68%で拡大する見込みです。
- デプロイメントモデル別では、パブリッククラウドが2026年のマネージドクラウド脅威ハンティングサービス市場の65.12%を占め、ハイブリッドクラウドは2032年にかけてCAGR 22.04%で拡大する見込みです。
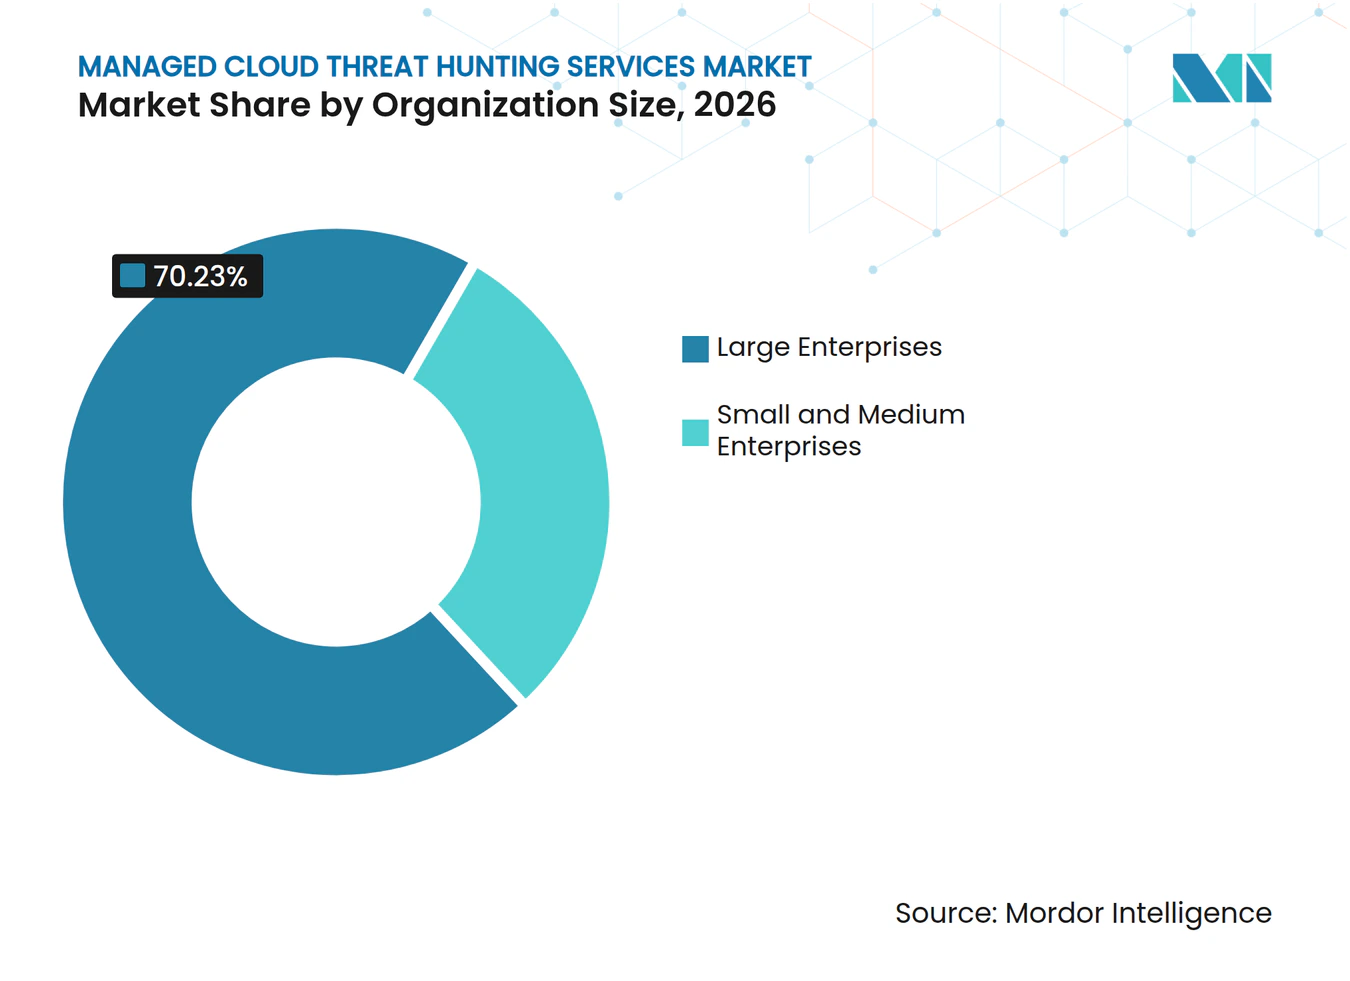
- 組織規模別では、大企業が2026年のマネージドクラウド脅威ハンティングサービス市場の70.23%を占め、中小企業は2032年にかけてCAGR 22.37%で拡大する見込みです。
- エンドユーザー産業別では、BFSIが2026年のマネージドクラウド脅威ハンティングサービス市場の28.17%を占め、政府・公共行政は2032年にかけてCAGR 21.08%で拡大する見込みです。
- 地域別では、北米が2026年のマネージドクラウド脅威ハンティングサービス市場収益の35.88%を占め、アジア太平洋地域は2032年にかけてCAGR 21.35%で拡大する見込みです。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
促進要因の影響分析*
| 促進要因 | CAGR予測への影響(概算%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| クラウド攻撃対象領域の複雑性の増大 | +4.2% | グローバル、特に北米およびアジア太平洋地域のクラウド集積地帯で顕著 | 中期(2〜4年) |
| 攻撃者によるリビングオフザランド技術の利用拡大 | +3.8% | グローバル、特に北米、欧州、東アジアで深刻度が高い | 短期(2年以内) |
| AI支援による検知・調査の自動化 | +3.5% | グローバル、北米および欧州での早期導入からアジア太平洋地域へ拡大 | 長期(4年以上) |
| 専門人材不足によるマネージドサービス採用の促進 | +3.2% | グローバル、特にアジア太平洋地域およびサブサハラアフリカで顕著 | 中期(2〜4年) |
| クラウドネイティブワークロードおよびアイデンティティテレメトリの拡張 | +2.8% | 北米および欧州、アジア太平洋地域ならびに中東・アフリカへ拡大 | 中期(2〜4年) |
| サイバーレジリエンスおよび開示義務 | +2.4% | 北米、欧州、およびアジア太平洋地域の各国相当規制 | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
クラウド攻撃対象領域の拡大により防御のスケールを上回る速度でエントリーポイントが増加
クラウドインフラは、組織がワークロード、サービスアカウント、およびサードパーティのアプリケーションプログラミングインターフェースを追加するにつれて継続的に変化しています。Microsoftは2025年に、Azureの顧客環境を標的とした破壊的行為を伴うキャンペーンが87%増加したと報告し、ランサムウェアインシデントの40%以上にハイブリッドクラウドの要素が関与していました。マルチクラウド環境では、セキュリティチームが環境をまたいで異なるログ、権限、および設定を解釈しなければならないため、問題がより複雑になります。2025年のSANS調査では、回答者の63%が環境の複雑性をクラウドセキュリティ管理における主な課題として挙げました。同調査では、77%が複雑なマルチクラウド環境においてクラウドネイティブツールの有効性がやや低い、またはそれ以下であると評価しました。こうした状況により、クロスクラウドの相関分析はマネージドクラウド脅威ハンティングサービス市場における基本的な要件となっています。
リビングオフザランド技術がネイティブクラウドツールを悪用してシグネチャ検知を回避
リビングオフザランドの活動は、正規のサービスおよび管理ツールを通常の業務に類似した方法で使用します。Bitdefenderは、70万件のセキュリティインシデントの分析において、高深刻度インシデントの84%およびマネージド検知・対応インシデントの85%にこうした技術が見られたと報告しました。CISAは2025年に、インスタンスメタデータサービスを通じた認証情報の抽出、クラウドコマンドラインツールの悪用、スケジュールされた自動化、およびアイデンティティトークンの操作を含むクラウド固有の事例を特定しました。[1] これらの行為は、基盤となるツールが信頼されているため、固定シグネチャによる特定が困難です。2025年のSANS脅威ハンティング調査では、国家主体による攻撃の76%がリビングオフザランド手法を使用していたことが判明しました。このパターンは、マネージドクラウド脅威ハンティングサービス市場における行動分析の重要性を裏付けています。
AI支援による検知・調査の自動化
人工知能は、プロバイダーがアラートをトリアージし、検知ロジックを構築する方法を変えています。2026年のIEEE研究では、人工知能を活用したセキュリティオペレーションフレームワークが94.2%の精度で脅威を分類し、自律的な調査とトリアージを支援したと報告されました。Electronics誌に掲載された研究では、大規模言語モデルを活用した検知パイプラインにより、脅威インテリジェンスから検知ロジックまでの時間が45分から5分未満に短縮されたことが示されました。2025年のSANS検知・対応調査では、76%の組織が検知・対応における人工知能および機械学習の活用を増やす計画であり、2024年の67%から増加した一方、73%が自動化された脅威ハンティングの採用を計画していることが判明しました。マネージドクラウド脅威ハンティングサービス市場において、これらのツールは定型的な調査作業を削減し、アナリストが複雑なクラウド行動に集中できるようにします。プロバイダーは、自動化によってより迅速な検知と封じ込めが実現されることを実証する必要があります。
専門人材不足により組織はアウトソーシングによるハンティングモデルへ移行
クラウドセキュリティ専門家の不足により、組織はマネージドサービスの採用を進めています。CDWは2025年に米国で457,000件のサイバーセキュリティ職の空席を報告し、リーダーの46%がクラウドセキュリティを高度に必要なスキルとして挙げました。ISC2は2026年に、クラウドセキュリティが採用担当者が求める主要な技術スキルであり、回答者の29%が挙げたと報告しました。継続的なハンティングには24時間365日の対応が必要であり、規模の小さい内部チームには提供が困難です。サブスクリプションサービスにより、プロアクティブな監視を展開する前にフルセキュリティオペレーションセンターを構築する必要性が軽減されます。これらのニーズが合わさることで、マネージドクラウド脅威ハンティングサービス市場のアドレス可能な顧客基盤が拡大します。
抑制要因の影響分析*
| 抑制要因 | CAGR予測への影響(概算%) | 地理的関連性 | 影響時間軸 |
|---|---|---|---|
| クラウド脅威ハンティング専門家の不足 | -2.8% | グローバル、特にアジア太平洋地域およびサブサハラアフリカで顕著 | 中期(2〜4年) |
| 越境テレメトリに対するデータ主権の制限 | -2.4% | 欧州、インド、中国、および新興市場全般 | 短期(2年以内) |
| レガシーおよびマルチクラウドスタックをまたいだ統合の摩擦 | -2.1% | グローバル、特に産業および公共部門の環境で顕著 | 中期(2〜4年) |
| アラート疲労および投資対効果の実証困難 | -1.8% | グローバル | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
専門家不足によりマネージドサービスプロバイダーのデリバリースケール拡大が制限される
アウトソーシングを促進する人材不足は、サービスプロバイダーの能力も制限しています。2025年のSANS脅威ハンティング調査では、回答者の61%が熟練スタッフの不足を脅威ハンティング成功の主な障壁として挙げており、ツールや予算の制約を上回りました。プロバイダーは、クライアントと同じ限られた経験豊富なクラウドアナリストの人材プールから採用しなければなりません。プラットフォームは、経験豊富なスタッフがより深い調査に集中できるよう、ティア1およびティア2の調査タスクに自動化を活用しています。規模の小さい専門企業は、こうしたプラットフォーム投資の資金調達に苦労する可能性があります。この抑制要因は、マネージドクラウド脅威ハンティングサービス市場においてスケールの大きいプラットフォームに有利に働く可能性があります。
越境データ主権義務によりテレメトリの集中化とハンティング範囲が制限される
マネージドハンティングは、クラウドリージョン、エンドポイント、およびアイデンティティシステムからのテレメトリを一括して分析できる場合に最も効果を発揮します。欧州連合一般データ保護規則は、テレメトリに埋め込まれる可能性のある個人データの転送に条件を課しています。NISTは2026年のマルチクラウドセキュリティに関する初期公開草案において、テレメトリとロギングがプロバイダー間でより強固な連携を必要とする領域の一つであると述べました。これらの要件は、プロバイダーが地域的な運用またはローカライズされた処理を必要とする場合があるため、実装と調達を長期化させる可能性があります。データの断片化により、クロスクラウドの行動分析の完全性が低下します。マネージドクラウド脅威ハンティングサービス市場において、地域別デリバリーモデルの重要性が高まる可能性があります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
セキュリティカバレッジ別:
クラウドインフラがリードし、アイデンティティ脅威が優先度を高めるクラウドインフラ脅威ハンティングサービスは、2026年のマネージドクラウド脅威ハンティングサービス市場シェアの44.31%を占めました。このセグメントは、コンピューティングインスタンス、コンテナクラスター、サーバーレス関数、およびクラウドストレージにわたる可視性を支援します。大規模なクラウド資産は、ネイティブロギングだけでは効果的にレビューできない大量のアプリケーションプログラミングインターフェースアクティビティを生成します。マネージドチームは、資産、設定、およびランタイム情報を相関させて、権限昇格、ラテラルムーブメント、およびデータ流出を特定します。これらの機能により、インフラ監視はほとんどのマネージドエンゲージメントの基盤となっています。
アイデンティティおよびアクセス脅威ハンティングサービスは、2032年にかけてCAGR 21.68%で成長する見込みです。CrowdStrikeは2025年にクラウド侵入が前年比136%増加したと記録し、Red Canaryは2025年上半期にクラウドアカウント検知が約500%増加したと報告しました。[2] Microsoftは2025年6月にDefender for IdentityのOktaアイデンティティへのカバレッジを拡張し、Active Directory、Entra ID、およびOktaにわたるクロスプラットフォームのアイデンティティ監視を確立しました。企業がマイクロサービスおよびサードパーティ統合を展開するにつれて、アプリケーションおよびアプリケーションプログラミングインターフェース脅威ハンティングが普及しています。データセキュリティハンティングは範囲としては小さいままですが、規制対象情報がクラウド環境に保存される場合、データアクセスおよび流出監視の重要性が高まります。


注記: 全セグメントのセグメントシェアはレポート購入後にご確認いただけます
デプロイメントモデル別:
パブリッククラウドがスケールを提供し、ハイブリッドクラウドが最速成長パブリッククラウドは2026年のマネージドクラウド脅威ハンティングサービス市場の65.12%を占めました。この地位は、エンタープライズワークロードにおけるAmazon Web Services、Microsoft Azure、およびGoogle Cloudの広範な利用を反映しています。マネージドプロバイダーはこれらの環境向けに成熟した統合を開発しています。事前構築されたテレメトリ接続と使い慣れたクラウドサービスにより、マネージドハンティングの導入が容易になります。したがって、パブリッククラウドはマネージドクラウド脅威ハンティングサービス市場の主要なボリュームソースであり続けます。
ハイブリッドクラウドは2032年にかけてCAGR 22.04%で成長する見込みです。Presidioは2025年に組織の54%がハイブリッドクラウドを主要なデプロイメント戦略として採用しており、前年の43%から増加したと報告しました。ハイブリッド環境では、オンプレミスシステムからのテレメトリとクラウドネイティブのアクティビティを結合する必要があり、SANSの回答者の67%がクラウドセキュリティツールをより広範なセキュリティスタックに統合することに苦労していました。プライベートクラウドの利用は、共有パブリックインフラがレジデンシーまたは制御要件を満たさない可能性がある銀行、防衛、およびユーティリティで継続しています。プライベートおよびハイブリッド環境をカバーするプロバイダーは、デリバリーがハイパースケーラーネイティブデルほど経済的でない場合でも、複雑なアーキテクチャを持つ顧客に対応できます。
組織規模別:
大企業が支出をリードし、中小企業がアクセスを拡大大企業は2026年のマネージドクラウド脅威ハンティングサービス市場の70.23%を占めました。大企業のマルチクラウド資産は大量のテレメトリデータを生成し、内部ガバナンスおよび規制上の義務に沿った継続的なカバレッジを必要とします。これらのクライアントは多くの場合、カスタムプレイブック、専用のハンティング能力、およびクラウド設定に合わせた脅威インテリジェンスフィードを使用します。こうしたエンゲージメントは契約価値を高め、プロバイダー間でより強固なリテンションを支援します。また、プロバイダーにアイデンティティ相関、テレメトリ正規化、および自動化された調査の改善を促します。
中小企業は2032年にかけてCAGR 22.37%で成長する見込みです。サブスクリプションベースのマネージドハンティングは、内部セキュリティオペレーションセンターを構築する初期コストなしに専門的な監視を提供します。マネージドサービスプロバイダーパートナーを通じて提供されるサービスは、ユーザーごとまたはエンドポイントごとに販売できます。このアプローチにより、マネージドクラウド脅威ハンティングサービス市場は、すでに専用のハンティングプログラムを運用している組織を超えて拡大します。また、プロバイダーは内部セキュリティリソースが限られた顧客に対して、明確なサービスレベルと有用なレポートを提供する必要があります。

エンドユーザー産業別:
BFSIが現在の需要をリードし、公共機関が加速BFSIは2026年のマネージドクラウド脅威ハンティングサービス市場の28.17%を占めました。クラウド移行、オープンバンキングのアプリケーションプログラミングインターフェース、および厳格な説明責任要件が継続的な検知の必要性を生み出しています。ブラジルの銀行は2026年に39億レアル(6億6,700万米ドル)をクラウド移行に投資すると予測されています。イタリアの銀行セクターは2021年から2025年にかけてサイバーセキュリティに5億ユーロ(5億4,100万米ドル)を支出しました。これらの投資は、金融機関がクラウドに特化した監視・対応の中心的な顧客グループであり続ける理由を示しています。
政府・公共行政は2032年にかけてCAGR 21.08%で成長する見込みです。2025年のICIT調査では、連邦・州機関の専門家の84%がクラウド移行を開始しており、49%がデータセキュリティを最大のクラウド課題として挙げました。公共機関はワークロードをクラウドサービスに移行するにあたり、重要インフラと機密情報を保護する必要があり、ヘルスケア、ITおよび通信、産業製造、エネルギー・ユーティリティ、小売・電子商取引もクラウド利用の拡大に伴い、より広範な監視を必要としています。Proofpointは2026年にヘルスケア組織の97%が少なくとも1件のサイバー攻撃を経験したと報告しました。エネルギー・ユーティリティでは、オペレーショナルテクノロジー情報技術の融合により、プロバイダーがハンティングワークフローに組み込む必要のある新たなテレメトリソースが生まれています。
地域分析
北米マネージドクラウド脅威ハンティングサービス市場
北米は2026年のマネージドクラウド脅威ハンティングサービス市場シェアの35.88%を占めました。同地域にはクラウドネイティブ企業の大規模な集積と、マネージドセキュリティプロバイダーの成熟したエコシステムが存在します。米国の上場企業は、証券取引委員会の規則に基づき、重要性を判断してから4営業日以内に重大なサイバーセキュリティインシデントを開示しなければなりません。米国における人材不足も、マネージドサービスの活用を後押ししています。
欧州および南米マネージドクラウド脅威ハンティングサービス市場
欧州は第2位の地域グループであり、ドイツ、英国、フランスが牽引しています。2024年10月に発効したNIS2指令は、サイバーセキュリティリスク管理および報告要件をより多くの重要事業体へと拡大しました。[3]この適用範囲の拡大により、正式なセキュリティ能力を必要とする組織の数が増加しています。欧州連合データ法もクラウド切り替えの障壁を低減し、データポタビリティの促進を目指しています。南米は、金融機関によるクラウドモダナイゼーションに支えられ、需要が拡大しつつある新興地域です。
アジア太平洋および中東・アフリカマネージドクラウド脅威ハンティングサービス市場
アジア太平洋地域は2032年までに21.35%のCAGRで成長すると予測されています。需要は、金融機関および公的機関によるクラウド導入、ならびに経験豊富なセキュリティ人材の不足から生じています。日本では、アラートの監視のみにとどまらず、文脈に基づくハンティングを提供するサービスへと、マネージドエンドポイント検知・対応から移行が進んでいます。中国では、サイバーセキュリティ法およびネットワークセキュリティ等級保護2.0に基づく重要インフラ規制が、継続的な検知・対応への需要を支えています。湾岸協力会議加盟国におけるソブリンクラウドプログラムおよび南アフリカにおけるフィンテックの成長が、セキュリティ成熟度の低い環境に適したサービスへの需要を支えています。
競合環境
市場集中度
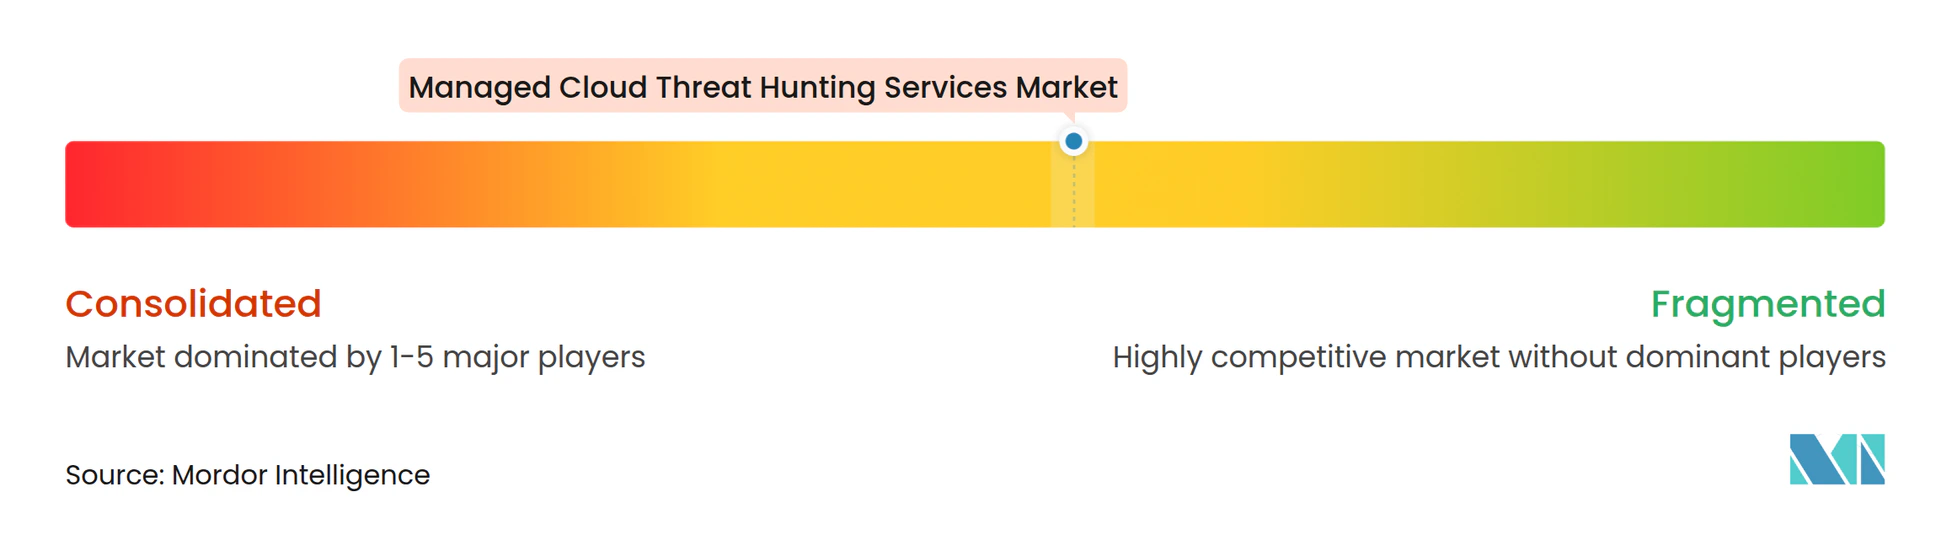
マネージドクラウド脅威ハンティングサービス市場は中〜高程度の集中度を示しており、グローバルなサイバーセキュリティプラットフォームが大企業顧客にサービスを提供する一方、専門的および地域的なマネージドセキュリティプロバイダーも存在しています。Sophosは2025年2月にSecureworksの買収を完了し、SecureworksのTaegis XDRおよびマネージド検知・対応プラットフォームとSophos MDRおよびCounter Threat Unitの能力を統合しました。Zscalerは2025年8月にRed Canaryを6億7,500万米ドルで買収しました。これらの取引は、マネージドクラウド脅威ハンティングサービス市場において、より大きなテレメトリプール、統合されたセキュリティデータ、および広範なデリバリー能力の競争上の価値を示しています。
Arctic Wolfは2025年10月にAmazon Web Servicesと戦略的協力協定を締結し、AuroraプラットフォームおよびAI搭載のセキュリティオペレーション能力を強化しました。同社は協定締結時点でプラットフォームが毎週9兆件以上のセキュリティ観測を処理していると述べました。TCS Japanは2025年5月にCrowdStrikeを活用したマネージドエンドポイント検知・対応サービスを開始しました。このサービスは日本のエンタープライズ顧客向けにライセンス、デプロイメント、監視、脅威分析、および封じ込めを組み合わせています。地域プロバイダーは、ローカルなコンプライアンス知識とグローバルなテクノロジープラットフォームを組み合わせることで競争力を発揮できます。
技術競争は自動化された調査、クロスクラウドの正規化、およびアイデンティティ中心の監視へと移行しています。Microsoftの研究では、確立されたMITRE ATT&CKパターンに対して99.4%のマッチング精度を持つエージェント型検知オーサリングフレームワークが説明されました。[4] ハイブリッド環境は、プロバイダーがコンテキストを失わずにオンプレミスとクラウドのテレメトリを正規化しなければならないため、未解決の課題として残っています。単一のアイデンティティプロバイダーを超えたアイデンティティハンティングも重要であり、顧客は複数のディレクトリおよびサービスとしてのソフトウェアプラットフォームを使用しています。中堅市場の顧客は、より小さなセキュリティ予算に見合った価格でエンタープライズグレードの行動分析を必要としています。
マネージドクラウド脅威ハンティングサービス業界リーダー
-
Arctic Wolf Networks, Inc.
-
Binary Defense Systems, Inc.
-
Expel, Inc.
-
Deepwatch, Inc.
-
Proficio, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
マネージドクラウド脅威ハンティングサービス市場 このレポートでカバーされる企業
- Arctic Wolf Networks, Inc.
- Binary Defense Systems, Inc.
- BlueVoyant LLC
- CrowdStrike Holdings, Inc.
- Deepwatch, Inc.
- eSentire, Inc.
- Expel, Inc.
- Huntress Labs Incorporated
- LevelBlue Holdings, Inc.
- Mitiga Security, Inc.
- Pondurance, LLC
- Proficio, Inc.
- Rapid7, Inc.
- Red Canary, Inc.
- ReliaQuest Holdings, LLC
- Secureworks Corp.
- SentinelOne, Inc.
- Sophos Limited
- UnderDefense, Inc.
- Zscaler, Inc.
最近の産業開発事情 マネージドクラウド脅威ハンティングサービス市場
- 2026年10月:SophosはGTCRおよびThoma Bravoが共同主導する2億米ドルの投資を受け入れ、2025年のSecureworks買収後のプラットフォーム統合および製品開発に向けた資本基盤を強化しました。この投資は、エンタープライズ需要の加速を背景に、純粋なマネージド検知・対応セグメントに対するプライベートエクイティの継続的な確信を示しています。
- 2026年5月:Arctic WolfはRSAC 2026においてAurora エージェント型SOCおよびAurora超知能プラットフォームを発表し、エージェント型AIを毎週10兆件以上のサイバーセキュリティイベントを処理するセキュリティオペレーションセンターの運用基盤として位置付けました。このシステムは独自のナレッジグラフとAIエージェントの群れを組み合わせてコアSOCワークフローを自律的に処理しながら、監視と高度な意思決定のために人間のアナリストを維持します。
- 2026年5月:SentinelOneはRSAC 2026においてセルフホスト型AIセキュリティ向けPrompt Security オンプレミスおよびPurple AI自動調査の一般提供を発表し、共同提供のMDRおよびSIEMに向けたLevelBlueとの市場開拓パートナーシップを発表しました。これらの発表により、SentinelOneのマネージド検知能力がオンプレミスおよびソブリンデータセンター環境へと拡張されました。
- 2026年3月:Rapid7は2026年PACTパートナープログラムを強化し、プラチナパートナー層の導入、取引フローの合理化、およびパートナー主導のマネージド検知・対応成長を加速するためのプログラム経済性の改善を行いました。同プログラムでは、パートナーセールスエンジニアに早期ロードマップの可視性と複雑なMDRエンゲージメントのための体系的なイネーブルメントを提供するテックチャンピオンプログラムも開始されました。
グローバルマネージドクラウド脅威ハンティングサービス市場レポートの調査範囲
マネージドクラウド脅威ハンティングサービス市場は、クラウド環境内の高度な脅威、悪意のある活動、侵害の痕跡、および攻撃経路をプロアクティブに探索、調査、分析、および軽減するアウトソーシングされたサイバーセキュリティサービスで構成されています。これらのサービスは、クラウドテレメトリ、脅威インテリジェンス、行動分析、アイデンティティ監視、アプリケーションセキュリティ監視、および脅威ハンティング手法を活用して、ハイブリッドおよびマルチクラウドインフラ全体にわたる従来の検知制御を回避する脅威を特定します。
マネージドクラウド脅威ハンティングサービス市場レポートは、セキュリティカバレッジ(クラウドインフラ脅威ハンティングサービス、アイデンティティおよびアクセス脅威ハンティングサービス、アプリケーションおよびAPI脅威ハンティングサービス、データセキュリティ脅威ハンティングサービス)、デプロイメントモデル(パブリッククラウド、プライベートクラウド、ハイブリッドクラウド)、組織規模(大企業、中小企業)、エンドユーザー産業(銀行・金融サービス・保険(BFSI)、政府・公共行政、ヘルスケア・ライフサイエンス、ITおよび通信、産業製造、小売・電子商取引、エネルギー・ユーティリティ、その他エンドユーザー産業)、地域(北米、南米、欧州、アジア太平洋、中東、アフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
セグメンテーション概要
| クラウドインフラ脅威ハンティングサービス |
| アイデンティティおよびアクセス脅威ハンティングサービス |
| アプリケーションおよびAPI脅威ハンティングサービス |
| データセキュリティ脅威ハンティングサービス |
| パブリッククラウド |
| プライベートクラウド |
| ハイブリッドクラウド |
| 大企業 |
| 中小企業 |
| 銀行・金融サービス・保険(BFSI) |
| 政府・公共行政 |
| ヘルスケア・ライフサイエンス |
| ITおよび通信 |
| 産業製造 |
| 小売・電子商取引 |
| エネルギー・ユーティリティ |
| その他エンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| 南米その他 | |
| 欧州 | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| ロシア | |
| 欧州その他 | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| アジア太平洋その他 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| 中東その他 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| アフリカその他 |
| セキュリティカバレッジ別 | クラウドインフラ脅威ハンティングサービス | |
| アイデンティティおよびアクセス脅威ハンティングサービス | ||
| アプリケーションおよびAPI脅威ハンティングサービス | ||
| データセキュリティ脅威ハンティングサービス | ||
| デプロイメントモデル別 | パブリッククラウド | |
| プライベートクラウド | ||
| ハイブリッドクラウド | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| エンドユーザー産業別 | 銀行・金融サービス・保険(BFSI) | |
| 政府・公共行政 | ||
| ヘルスケア・ライフサイエンス | ||
| ITおよび通信 | ||
| 産業製造 | ||
| 小売・電子商取引 | ||
| エネルギー・ユーティリティ | ||
| その他エンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| 南米その他 | ||
| 欧州 | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| ロシア | ||
| 欧州その他 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| アジア太平洋その他 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| 中東その他 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| アフリカその他 | ||
レポートで回答される主要な質問
マネージドクラウド脅威ハンティングサービス市場の規模はどのくらいですか?
マネージドクラウド脅威ハンティングサービス市場は、2026年の1.43 ビリオン 米ドルおよび2027年の1.72 ビリオン 米ドルから、2032年までに4.39 ビリオン 米ドルへと成長する見込みであり、CAGRは20.61%です。
マネージドクラウド脅威ハンティングサービスへの需要を促進しているものは何ですか?
マルチクラウドの複雑性の増大、アイデンティティベースの攻撃、およびクラウドセキュリティ専門家の不足が、外部ハンティング支援への需要を拡大しています。
最大のセキュリティカバレッジセグメントはどれですか?
クラウドインフラ脅威ハンティングサービスが2026年の収益の44.31%をリードし、ワークロードおよびクラウドアクティビティを監視する必要性に支えられています。
最も速く成長しているデプロイメントアプローチはどれですか?
ハイブリッドクラウドは、組織がオンプレミスとクラウド環境にわたる統合監視を必要としているため、2032年にかけてCAGR 22.04%で拡大する見込みです。
これらのサービスを最も急速に採用している組織はどこですか?
中小企業は、サブスクリプションサービスが継続的なプロアクティブ監視のコストを低減するため、2032年にかけてCAGR 22.37%で成長する見込みです。
最も速く成長すると予測されているエンドユーザーセクターはどれですか?
政府・公共行政は、公共機関がワークロードをクラウド環境に移行するにつれて、2032年にかけてCAGR 21.08%で拡大する見込みです。