
Marktgröße und Marktanteil für Managed Cloud Threat Hunting Services
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
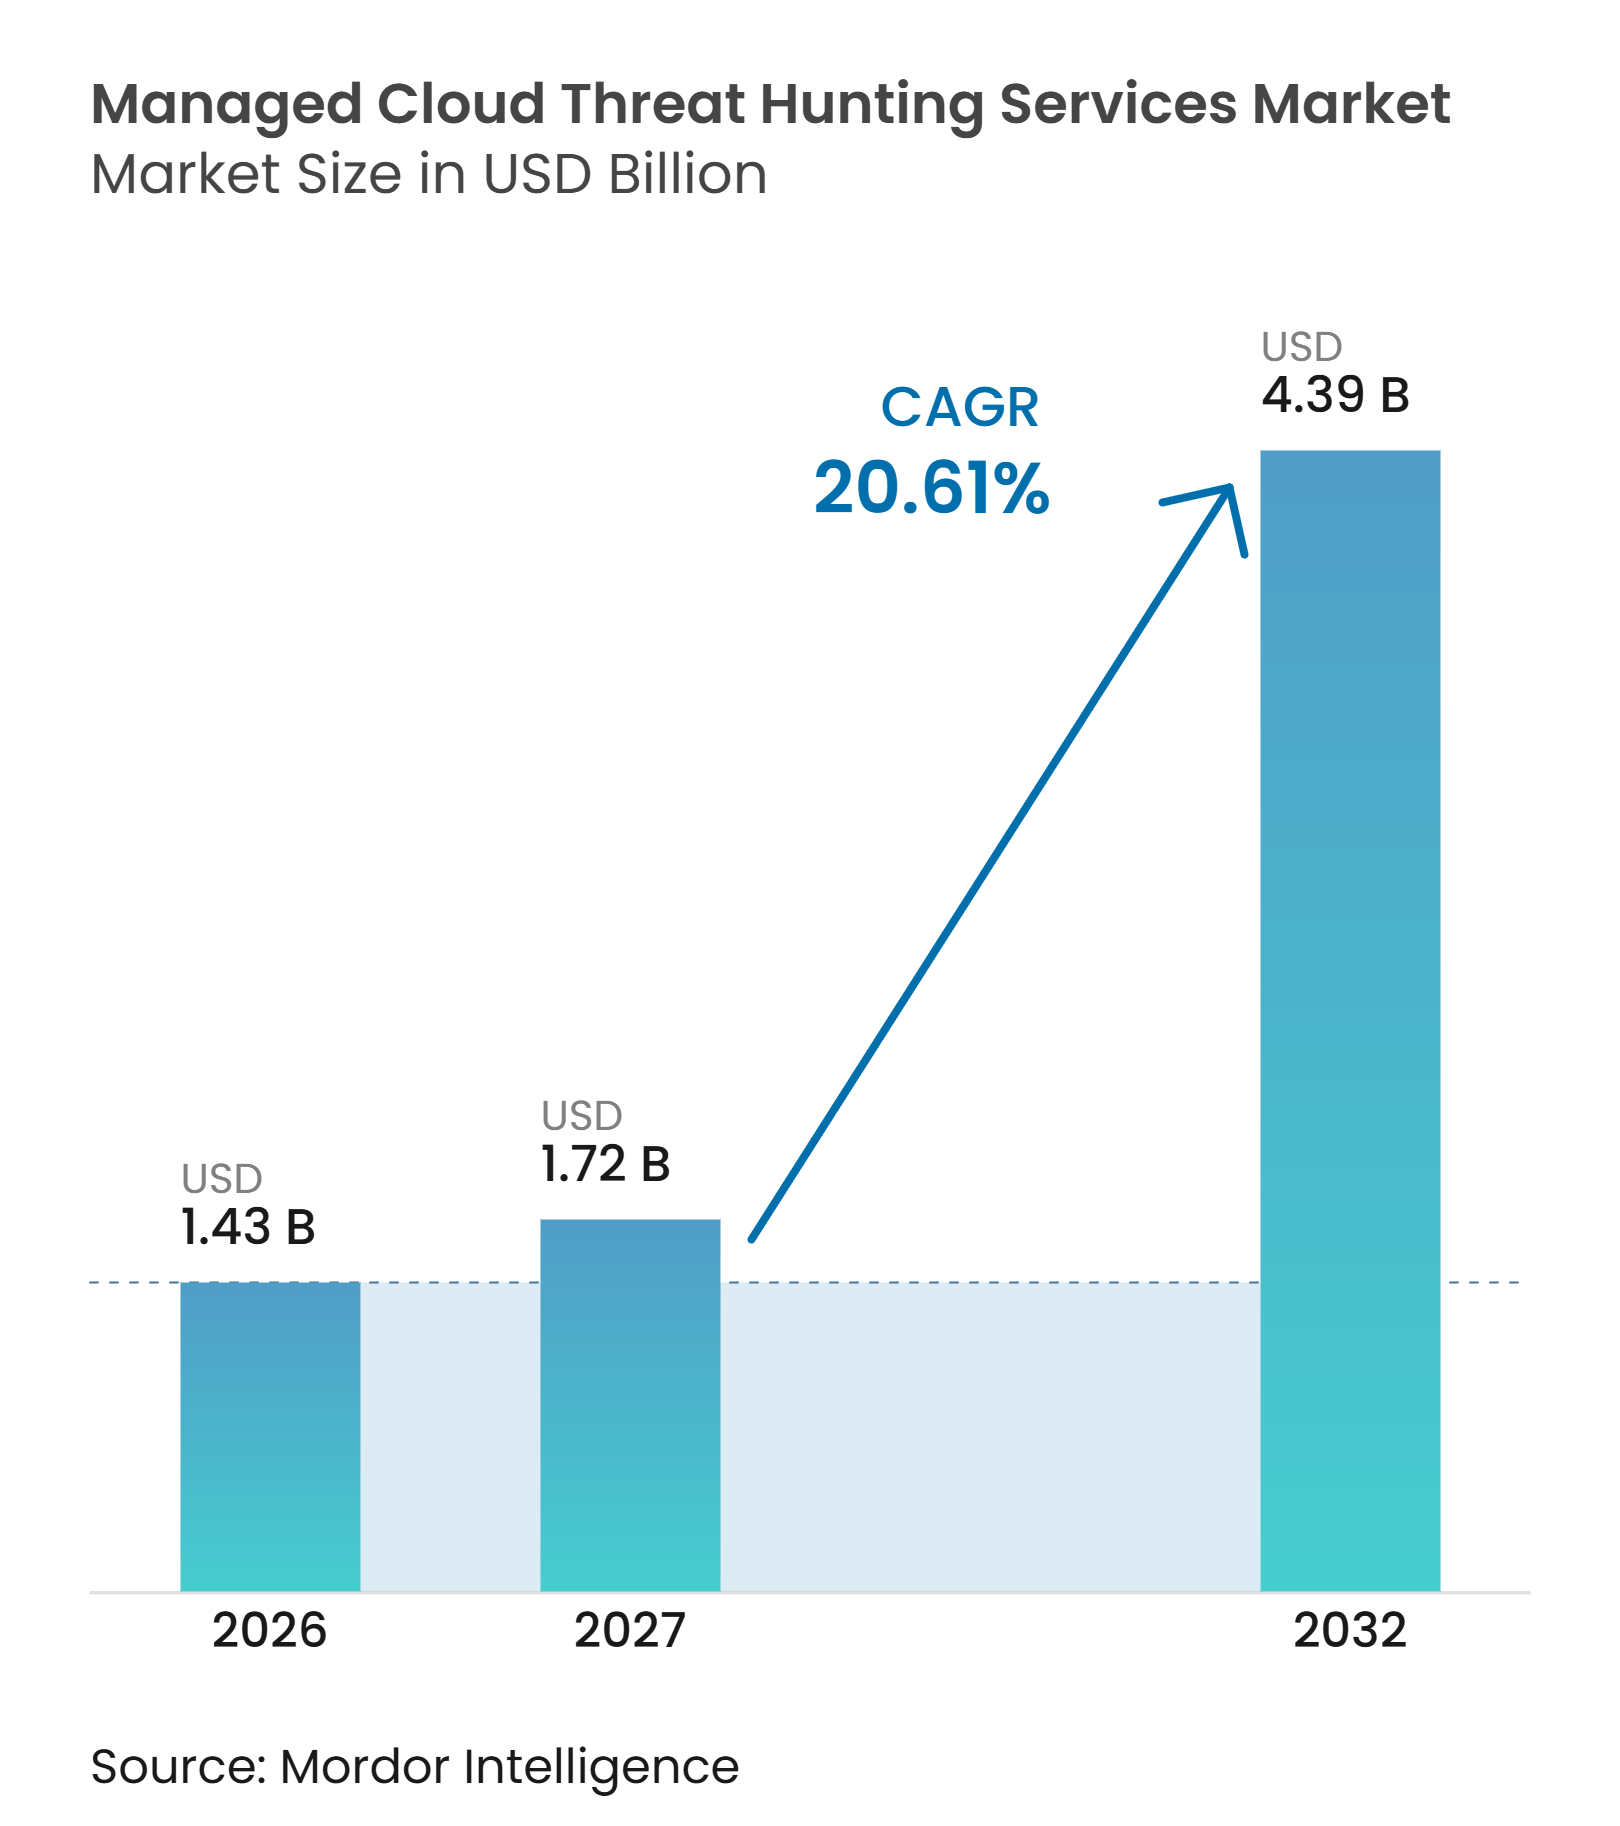
| Marktgröße (2027) | 1.72 Milliarden US-Dollar |
| Marktgröße (2032) | 4.39 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 20.61 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Managed Cloud Threat Hunting Services von Mordor Intelligence
Die Marktgröße für Managed Cloud Threat Hunting Services wird voraussichtlich von 1,43 Milliarden USD im Jahr 2026 und 1,72 Milliarden USD im Jahr 2027 auf 4,39 Milliarden USD bis 2032 anwachsen, mit einer CAGR von 20,61 % zwischen 2027 und 2032. Das Wachstum folgt der zunehmenden Sicherheitsexposition, die durch Multi-Cloud-Workloads, Dienstkonten und Anwendungsprogrammierschnittstellen von Drittanbietern entsteht. Die Kompromittierung von Identitäten ist zu einem wichtigen Einfallstor in Cloud-Umgebungen geworden, was die Nachfrage nach Überwachung erhöht, die Aktivitäten über Identitäten, Workloads und Cloud-Plattformen hinweg verknüpfen kann. Vielen Organisationen fehlt zudem das Fachpersonal, das für den Betrieb kontinuierlicher interner Hunt-Programme erforderlich ist. Anbieter reagieren darauf, indem sie verwaltete Dienste mit automatisierten Untersuchungstools und einer breiteren Telemetrieabdeckung kombinieren. Datenschutzbestimmungen, Integrationsaufwand und der Mangel an erfahrenen Cloud-Huntern bleiben wesentliche Einschränkungen für die Servicebereitstellung.
Wichtigste Erkenntnisse des Berichts
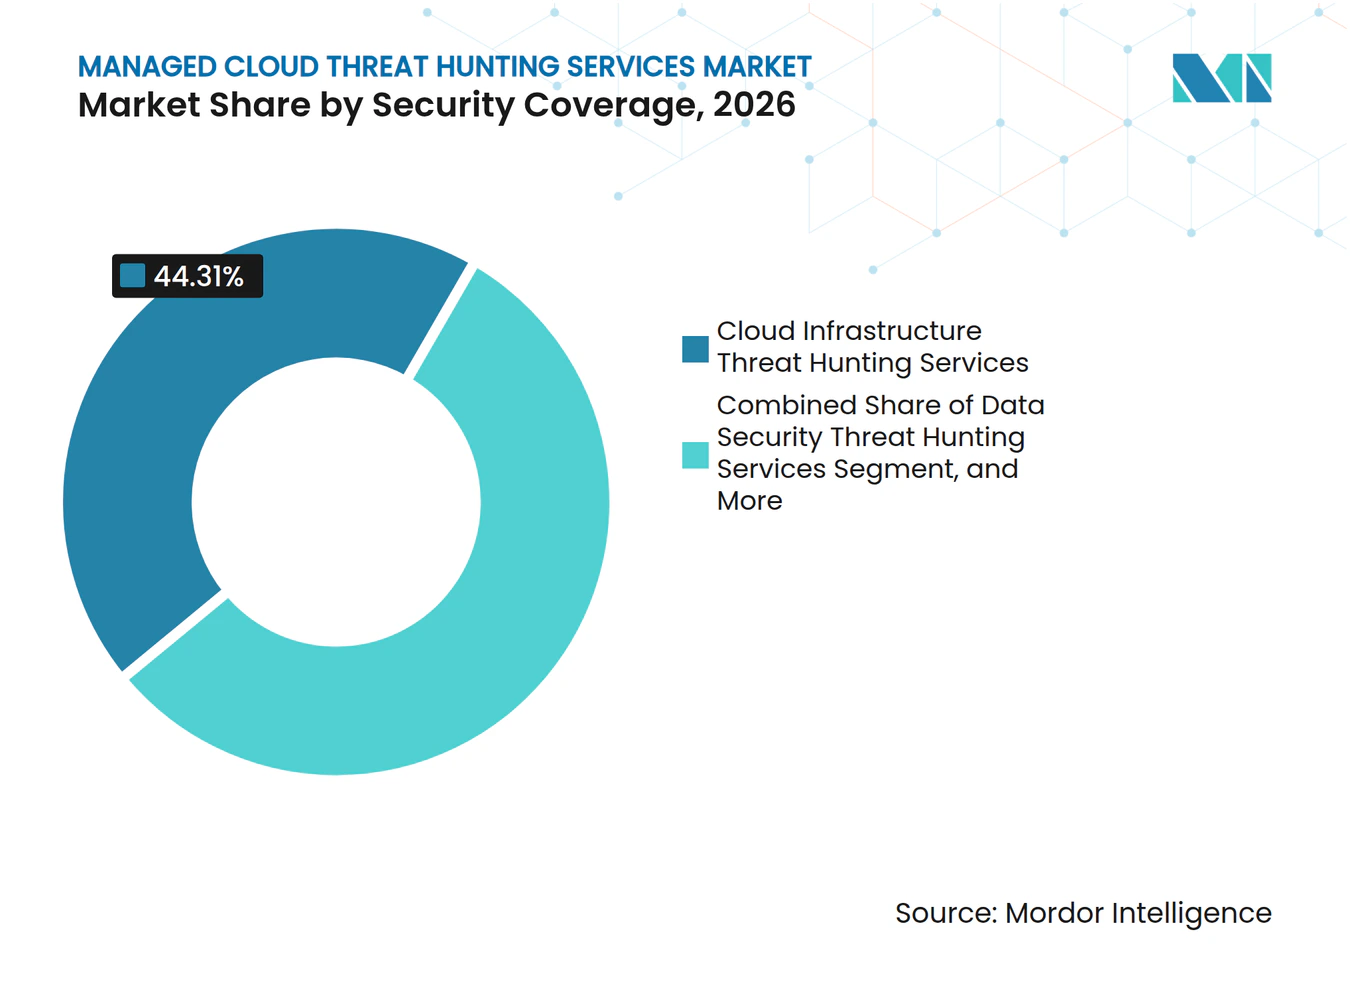
- Nach Sicherheitsabdeckung hielten Cloud-Infrastruktur-Threat-Hunting-Services im Jahr 2026 einen Anteil von 44,31 % am Markt für Managed Cloud Threat Hunting Services, während Identitäts- und Zugriffs-Threat-Hunting-Services bis 2032 voraussichtlich mit einer CAGR von 21,68 % wachsen werden.
- Nach Bereitstellungsmodell hielt die Public Cloud im Jahr 2026 einen Anteil von 65,12 % am Markt für Managed Cloud Threat Hunting Services, während die Hybrid Cloud bis 2032 voraussichtlich mit einer CAGR von 22,04 % wachsen wird.
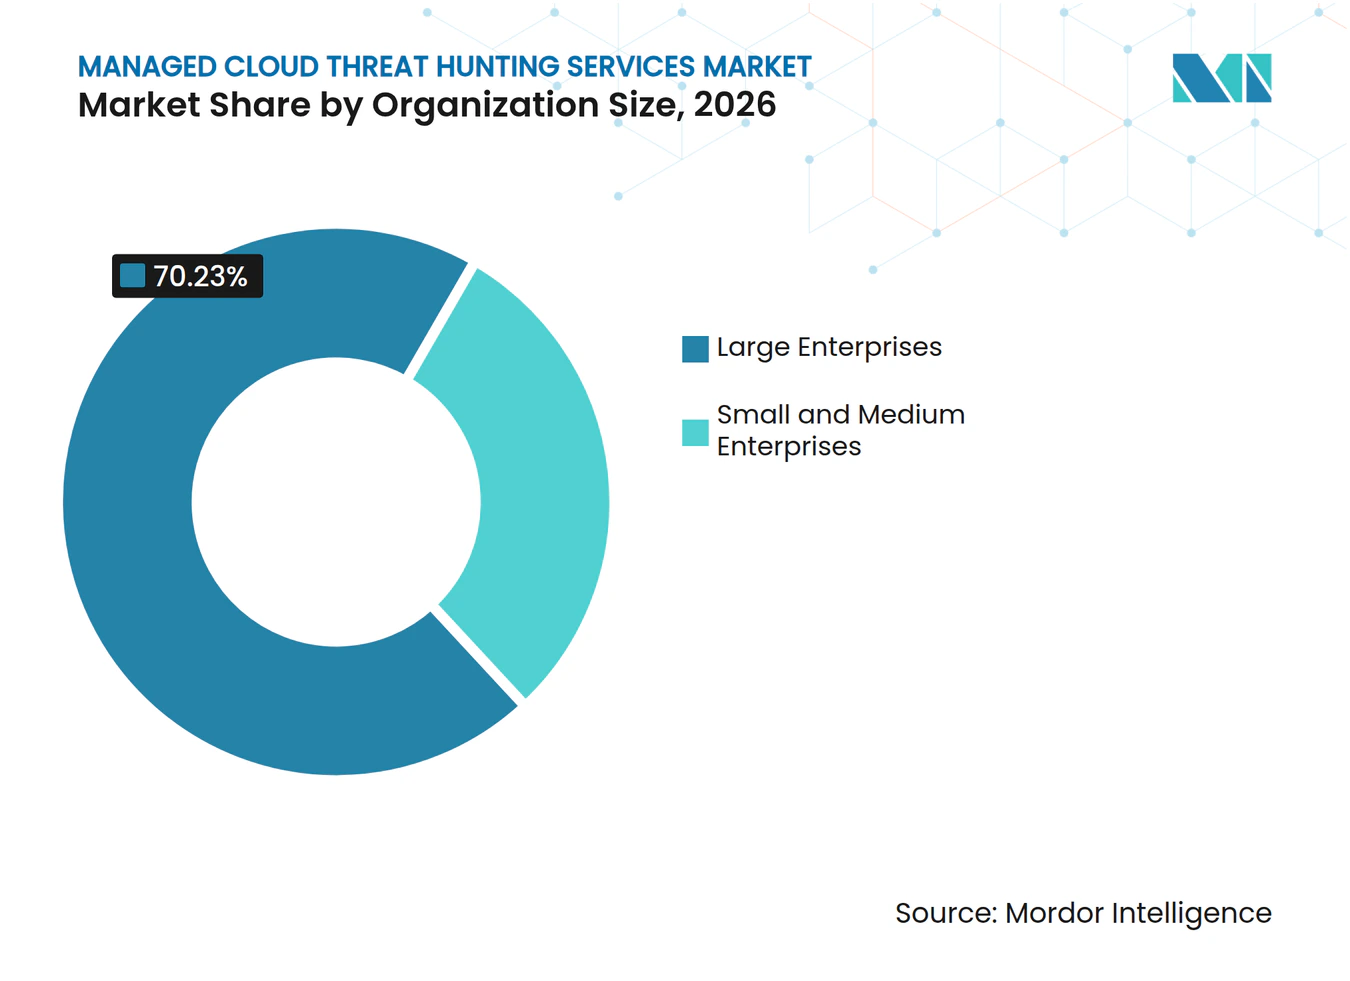
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Anteil von 70,23 % am Markt für Managed Cloud Threat Hunting Services, während kleine und mittlere Unternehmen bis 2032 voraussichtlich mit einer CAGR von 22,37 % wachsen werden.
- Nach Endnutzerbranche entfiel auf BFSI im Jahr 2026 ein Anteil von 28,17 % am Markt für Managed Cloud Threat Hunting Services, während Regierung und öffentliche Verwaltung bis 2032 voraussichtlich mit einer CAGR von 21,08 % wachsen werden.
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Anteil von 35,88 % am Umsatz des Marktes für Managed Cloud Threat Hunting Services, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 21,35 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende Komplexität der Cloud-Angriffsfläche | +4.2% | Global, am stärksten ausgeprägt in den cloud-dichten Korridoren Nordamerikas und des asiatisch-pazifischen Raums | Mittelfristig (2–4 Jahre) |
| Zunehmender Einsatz von Living-off-the-Land-Techniken durch Angreifer | +3.8% | Global, mit erhöhtem Schweregrad in Nordamerika, Europa und Ostasien | Kurzfristig (≤ 2 Jahre) |
| KI-gestützte Erkennung und Automatisierung von Untersuchungen | +3.5% | Global, frühe Einführung in Nordamerika und Europa, Ausweitung auf den asiatisch-pazifischen Raum | Langfristig (≥ 4 Jahre) |
| Mangel an Fachkräften treibt die Einführung von Managed Services voran | +3.2% | Global, am stärksten ausgeprägt im asiatisch-pazifischen Raum und in Subsahara-Afrika | Mittelfristig (2–4 Jahre) |
| Erweiterung der Cloud-nativen Workload- und Identitätstelemetrie | +2.8% | Nordamerika und Europa, Ausweitung auf den asiatisch-pazifischen Raum sowie den Nahen Osten und Afrika | Mittelfristig (2–4 Jahre) |
| Cyber-Resilienz- und Offenlegungspflichten | +2.4% | Nordamerika, Europa und nationale Entsprechungen im asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Wachsende Cloud-Angriffsflächen multiplizieren Einstiegspunkte schneller, als Abwehrmaßnahmen skalieren
Die Cloud-Infrastruktur verändert sich kontinuierlich, da Organisationen Workloads, Dienstkonten und Anwendungsprogrammierschnittstellen von Drittanbietern hinzufügen. Microsoft meldete im Jahr 2025 einen Anstieg von 87 % bei Kampagnen, die auf Azure-Kundenumgebungen durch destruktive Aktionen abzielten, während mehr als 40 % der Ransomware-Vorfälle Hybrid-Cloud-Elemente umfassten. Multi-Cloud-Umgebungen erschweren das Problem, da Sicherheitsteams unterschiedliche Protokolle, Berechtigungen und Konfigurationen über verschiedene Umgebungen hinweg interpretieren müssen. Die SANS-Umfrage 2025 ergab, dass 63 % der Befragten die Umgebungskomplexität als ihre größte Herausforderung beim Cloud-Sicherheitsmanagement identifizierten. Dieselbe Umfrage ergab, dass 77 % Cloud-native Tools in komplexen Multi-Cloud-Umgebungen als nur mäßig effektiv oder weniger einschätzten. Diese Bedingungen machen die Cloud-übergreifende Korrelation zu einer grundlegenden Anforderung im Markt für Managed Cloud Threat Hunting Services.
Living-off-the-Land-Techniken nutzen native Cloud-Tools aus, um signaturbasierte Erkennung zu umgehen
Living-off-the-Land-Aktivitäten nutzen legitime Dienste und Verwaltungstools auf eine Weise, die normalen Betriebsabläufen ähnelt. Bitdefender stellte solche Techniken in 84 % der schwerwiegenden Vorfälle und 85 % der Managed-Detection-and-Response-Vorfälle in seiner Analyse von 700.000 Sicherheitsvorfällen fest. Die CISA identifizierte im Jahr 2025 Cloud-spezifische Beispiele, darunter die Extraktion von Anmeldeinformationen über Instanz-Metadatendienste, den Missbrauch von Cloud-Befehlszeilentools, geplante Automatisierung und die Manipulation von Identitäts-Tokens.[1] Diese Aktionen sind durch feste Signaturen schwer zu identifizieren, da die zugrunde liegenden Tools als vertrauenswürdig gelten. Die SANS-Bedrohungsjagd-Umfrage 2025 ergab, dass 76 % der Angriffe durch Nationalstaaten Living-off-the-Land-Methoden verwendeten. Dieses Muster unterstützt die Verhaltensanalyse durch den Markt für Managed Cloud Threat Hunting Services.
KI-gestützte Erkennung und Automatisierung von Untersuchungen
Künstliche Intelligenz verändert die Art und Weise, wie Anbieter Warnmeldungen priorisieren und Erkennungslogik aufbauen. Eine IEEE-Studie aus dem Jahr 2026 berichtete, dass ein KI-gestütztes Sicherheitsoperationsframework Bedrohungen mit einer Genauigkeit von 94,2 % klassifizierte und dabei autonome Untersuchung und Priorisierung unterstützte. In der Zeitschrift Electronics veröffentlichte Forschungsergebnisse zeigten, dass durch Large-Language-Model-gestützte Erkennungspipelines die Zeit von der Bedrohungsintelligenz bis zur Erkennungslogik von 45 Minuten auf weniger als 5 Minuten reduziert wurde. Die SANS-Umfrage zu Erkennung und Reaktion 2025 ergab, dass 76 % der Organisationen planten, den Einsatz von künstlicher Intelligenz und maschinellem Lernen für Erkennung und Reaktion zu erhöhen, gegenüber 67 % im Jahr 2024, während 73 % planten, automatisierte Bedrohungsjagd einzuführen. Im Markt für Managed Cloud Threat Hunting Services können diese Tools routinemäßige Untersuchungsarbeiten reduzieren und Analysten ermöglichen, sich auf komplexes Cloud-Verhalten zu konzentrieren. Anbieter müssen nachweisen, dass die Automatisierung zu einer schnelleren Erkennung und Eindämmung führt.
Mangel an Fachkräften drängt Organisationen zu ausgelagerten Hunting-Modellen
Der Mangel an Cloud-Sicherheitsspezialisten veranlasst Organisationen zur Einführung von Managed Services. CDW meldete im Jahr 2025 457.000 unbesetzte Cybersicherheitsstellen in den Vereinigten Staaten, und 46 % der Führungskräfte identifizierten Cloud-Sicherheit als eine dringend benötigte Kompetenz. ISC2 berichtete im Jahr 2026, dass Cloud-Sicherheit die führende technische Fähigkeit war, die von Personalverantwortlichen gesucht wurde, und von 29 % der Befragten genannt wurde. Kontinuierliche Jagd erfordert zudem eine Rund-um-die-Uhr-Abdeckung, die für kleinere interne Teams schwer bereitzustellen ist. Abonnementdienste reduzieren die Notwendigkeit, ein vollständiges Sicherheitsoperationszentrum aufzubauen, bevor proaktive Überwachung eingesetzt wird. Zusammen erweitern diese Bedürfnisse die adressierbare Kundenbasis für den Markt für Managed Cloud Threat Hunting Services.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Mangel an Cloud-Threat-Hunting-Spezialisten | -2.8% | Global, am stärksten ausgeprägt im asiatisch-pazifischen Raum und in Subsahara-Afrika | Mittelfristig (2–4 Jahre) |
| Datensouveränitätsbeschränkungen für grenzüberschreitende Telemetrie | -2.4% | Europa, Indien, China und breiterer Schwellenmarktbereich | Kurzfristig (≤ 2 Jahre) |
| Integrationsprobleme über Legacy- und Multi-Cloud-Stacks hinweg | -2.1% | Global, am stärksten ausgeprägt in industriellen und öffentlichen Umgebungen | Mittelfristig (2–4 Jahre) |
| Warnmüdigkeit und Schwierigkeiten beim Nachweis des Return on Investment | -1.8% | Global | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Fachkräftemangel begrenzt die Kapazität von Managed-Service-Anbietern zur Skalierung der Bereitstellung
Der Mangel, der die Auslagerung antreibt, begrenzt auch die Kapazität der Dienstleister. Die SANS-Bedrohungsjagd-Umfrage 2025 ergab, dass 61 % der Befragten den Mangel an qualifiziertem Personal als ihr Haupthindernis für eine erfolgreiche Bedrohungsjagd betrachteten, noch vor Werkzeug- und Budgetbeschränkungen. Anbieter müssen aus demselben begrenzten Pool erfahrener Cloud-Analysten rekrutieren wie ihre Kunden. Plattformen setzen Automatisierung für Tier-1- und Tier-2-Untersuchungsaufgaben ein, damit erfahrene Mitarbeiter sich auf tiefere Untersuchungen konzentrieren können. Kleinere Spezialisten könnten Schwierigkeiten haben, diese Plattforminvestitionen zu finanzieren. Das Hemmnis könnte skalierte Plattformen im Markt für Managed Cloud Threat Hunting Services begünstigen.
Grenzüberschreitende Datensouveränitätsvorgaben schränken die Zentralisierung von Telemetrie und den Umfang der Jagd ein
Managed Hunting funktioniert am besten, wenn Telemetrie aus Cloud-Regionen, Endpunkten und Identitätssystemen gemeinsam analysiert werden kann. Die Datenschutz-Grundverordnung der Europäischen Union stellt Bedingungen für die Übertragung personenbezogener Daten, die in Telemetrie eingebettet sein können. Das NIST erklärte in seinem öffentlichen Erstentwurf zur Multi-Cloud-Sicherheit aus dem Jahr 2026, dass Telemetrie und Protokollierung zu den Bereichen gehörten, die eine stärkere anbieterübergreifende Abstimmung benötigten. Diese Anforderungen können die Implementierung und Beschaffung verlängern, da Anbieter möglicherweise regionale Betriebe oder lokalisierte Verarbeitung benötigen. Fragmentierte Daten verringern die Vollständigkeit der Cloud-übergreifenden Verhaltensanalyse. Regionale Bereitstellungsmodelle könnten im Markt für Managed Cloud Threat Hunting Services zunehmend wichtiger werden.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Sicherheitsabdeckung:
Cloud-Infrastruktur führt, während Identitätsbedrohungen an Priorität gewinnenCloud-Infrastruktur-Threat-Hunting-Services hielten im Jahr 2026 einen Marktanteil von 44,31 % am Markt für Managed Cloud Threat Hunting Services. Das Segment unterstützt die Transparenz über Recheninstanzen, Container-Cluster, serverlose Funktionen und Cloud-Speicher hinweg. Große Cloud-Umgebungen erzeugen umfangreiche Aktivitäten über Anwendungsprogrammierschnittstellen, die allein durch native Protokollierung nicht effektiv überprüft werden können. Verwaltete Teams korrelieren Asset-, Konfigurations- und Laufzeitinformationen, um Privilegienerweiterung, laterale Bewegung und Datenexfiltration zu identifizieren. Diese Fähigkeiten machen die Infrastrukturüberwachung zur Grundlage der meisten verwalteten Engagements.
Identitäts- und Zugriffs-Threat-Hunting-Services werden bis 2032 voraussichtlich mit einer CAGR von 21,68 % wachsen. CrowdStrike verzeichnete im Jahr 2025 einen Anstieg von 136 % gegenüber dem Vorjahr bei Cloud-Einbrüchen, während Red Canary in der ersten Hälfte des Jahres 2025 einen Anstieg von fast 500 % bei Cloud-Kontoerkennungen meldete.[2] Microsoft erweiterte im Juni 2025 die Defender for Identity-Abdeckung auf Okta-Identitäten und etablierte damit eine plattformübergreifende Identitätsüberwachung über Active Directory, Entra ID und Okta hinweg. Anwendungs- und Anwendungsprogrammierschnittstellen-Threat-Hunting gewinnt an Bedeutung, da Unternehmen Microservices und Drittanbieter-Integrationen einsetzen. Datensicherheits-Hunting bleibt im Umfang kleiner, aber die Überwachung von Datenzugriff und -exfiltration gewinnt an Bedeutung, wenn regulierte Informationen in Cloud-Umgebungen gespeichert werden.


Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Bereitstellungsmodell:
Public Cloud bietet Skalierung, während Hybrid Cloud am schnellsten wächstDie Public Cloud entfiel im Jahr 2026 auf 65,12 % des Marktes für Managed Cloud Threat Hunting Services. Diese Position spiegelt die weit verbreitete Nutzung von Amazon Web Services, Microsoft Azure und Google Cloud für Unternehmens-Workloads wider. Managed-Anbieter haben ausgereifte Integrationen für diese Umgebungen entwickelt. Vorgefertigte Telemetrieverbindungen und vertraute Cloud-Dienste erleichtern die Einführung von Managed Hunting. Die Public Cloud bleibt daher die primäre Volumenquelle für den Markt für Managed Cloud Threat Hunting Services.
Die Hybrid Cloud wird bis 2032 voraussichtlich mit einer CAGR von 22,04 % wachsen. Presidio stellte fest, dass im Jahr 2025 54 % der Organisationen die Hybrid Cloud als ihre Hauptbereitstellungsstrategie nutzten, gegenüber 43 % im Vorjahr. Hybride Umgebungen erfordern, dass Teams Telemetrie aus lokalen Systemen mit Cloud-nativer Aktivität zusammenführen, und 67 % der SANS-Befragten hatten Schwierigkeiten, Cloud-Sicherheitstools in den breiteren Sicherheits-Stack zu integrieren. Die Nutzung privater Clouds setzt sich in den Bereichen Bankwesen, Verteidigung und Versorgungsunternehmen fort, wo gemeinsam genutzte öffentliche Infrastruktur möglicherweise keine Anforderungen an Datenhaltung oder Kontrolle erfüllt. Anbieter, die private und hybride Umgebungen abdecken, können Kunden mit komplexen Architekturen ansprechen, auch wenn die Bereitstellung weniger wirtschaftlich ist als ein Hyperscaler-natives Modell.
Nach Unternehmensgröße:
Großunternehmen führen die Ausgaben an, während KMU den Zugang ausweitenGroßunternehmen entfielen im Jahr 2026 auf 70,23 % des Marktes für Managed Cloud Threat Hunting Services. Ihre Multi-Cloud-Umgebungen erzeugen hohe Telemetriedatenmengen und erfordern eine kontinuierliche Abdeckung im Einklang mit internen Governance- und regulatorischen Verpflichtungen. Diese Kunden nutzen häufig benutzerdefinierte Playbooks, dedizierte Hunt-Kapazitäten und auf ihre Cloud-Konfigurationen zugeschnittene Bedrohungsintelligenz-Feeds. Solche Engagements führen zu höheren Vertragswerten und können eine stärkere Kundenbindung bei Anbietern unterstützen. Sie treiben Anbieter auch dazu an, Identitätskorrelation, Telemetrienormalisierung und automatisierte Untersuchung zu verbessern.
Kleine und mittlere Unternehmen werden bis 2032 voraussichtlich mit einer CAGR von 22,37 % wachsen. Abonnementbasiertes Managed Hunting bietet spezialisierte Überwachung ohne die Vorabkosten für den Aufbau eines internen Sicherheitsoperationszentrums. Über Managed-Service-Provider-Partner bereitgestellte Dienste können auf Benutzer- oder Endpunktbasis verkauft werden. Dieser Ansatz erweitert den Markt für Managed Cloud Threat Hunting Services über Organisationen hinaus, die bereits ein dediziertes Hunt-Programm betreiben. Er erfordert auch, dass Anbieter klare Service-Level und nützliche Berichte für Kunden mit begrenzten internen Sicherheitsressourcen anbieten.

Nach Endnutzerbranche:
BFSI führt die aktuelle Nachfrage an, während Behörden beschleunigenBFSI entfiel im Jahr 2026 auf 28,17 % des Marktes für Managed Cloud Threat Hunting Services. Cloud-Migration, Open-Banking-Anwendungsprogrammierschnittstellen und strenge Rechenschaftspflichten schaffen einen Bedarf an kontinuierlicher Erkennung. Brasilianische Banken werden voraussichtlich im Jahr 2026 3,9 Milliarden BRL (667 Millionen USD) in Cloud-Migration investieren. Italiens Bankensektor gab von 2021 bis 2025 500 Millionen EUR (541 Millionen USD) für Cybersicherheit aus. Diese Investitionen zeigen, warum Finanzinstitute eine zentrale Kundengruppe für Cloud-fokussierte Überwachung und Reaktion bleiben.
Regierung und öffentliche Verwaltung werden bis 2032 voraussichtlich mit einer CAGR von 21,08 % wachsen. Eine ICIT-Studie aus dem Jahr 2025 ergab, dass 84 % der Fach- und Führungskräfte in Bundes- und Landesbehörden mit der Cloud-Migration begonnen hatten und 49 % die Datensicherheit als ihre größte Cloud-Herausforderung identifizierten. Öffentliche Behörden müssen kritische Infrastrukturen und sensible Informationen schützen, während sie Workloads in Cloud-Dienste verlagern, während Gesundheitswesen, IT und Telekommunikation, Industrieproduktion, Energie und Versorgungsunternehmen sowie Einzel- und E-Commerce eine breitere Überwachung benötigen, da die Cloud-Nutzung zunimmt. Proofpoint berichtete, dass 97 % der Gesundheitsorganisationen im Jahr 2026 mindestens einen Cyberangriff erlebten. Im Bereich Energie und Versorgungsunternehmen führt die Konvergenz von Betriebstechnologie und Informationstechnologie zu neuen Telemetriequellen, die Anbieter in ihre Hunting-Workflows einbeziehen müssen.
Geografische Analyse
Markt für verwaltete Cloud-Bedrohungsjagd-Dienste in Nordamerika
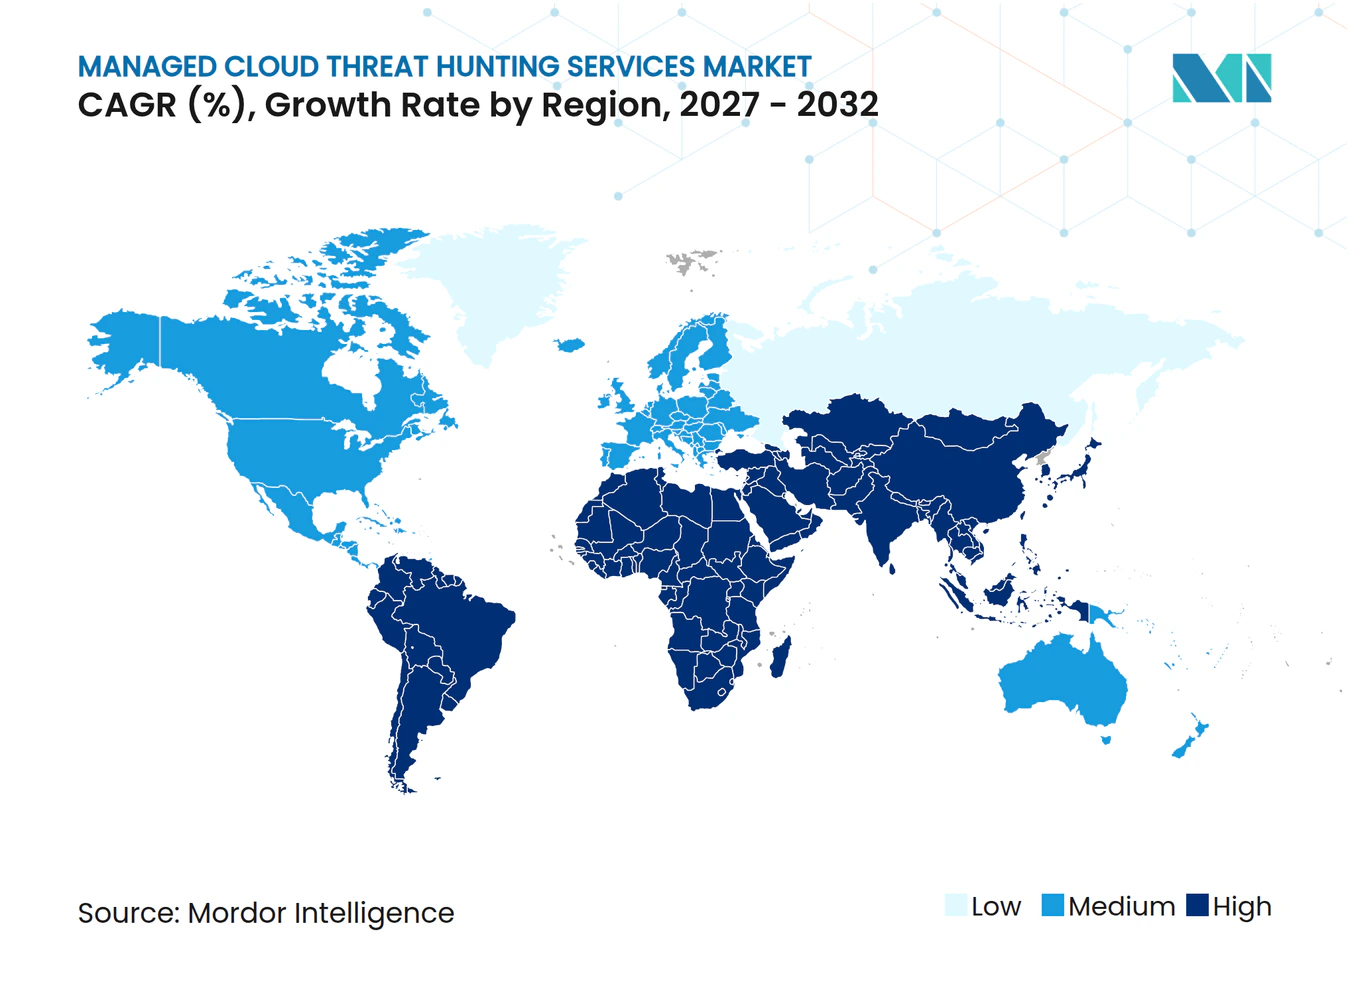
Nordamerika hatte im Jahr 2026 einen Anteil von 35,88 % am Markt für verwaltete Cloud-Bedrohungsjagd-Dienste. Die Region verfügt über eine große Anzahl cloud-nativer Unternehmen und ein ausgereiftes Ökosystem von Anbietern verwalteter Sicherheitsdienste. Börsennotierte Unternehmen in den Vereinigten Staaten sind gemäß der Regel der Securities and Exchange Commission verpflichtet, wesentliche Cybersicherheitsvorfälle innerhalb von 4 Werktagen nach Feststellung der Wesentlichkeit offenzulegen. Der Fachkräftemangel in den Vereinigten Staaten unterstützt zusätzlich den Einsatz verwalteter Dienste.
Markt für verwaltete Cloud-Bedrohungsjagd-Dienste in Europa und Südamerika
Europa ist die zweitgrößte regionale Gruppe, angeführt von Deutschland, dem Vereinigten Königreich und Frankreich. Die NIS2-Richtlinie, die im Oktober 2024 in Kraft trat, hat die Anforderungen an das Cybersicherheitsrisikomanagement und die Berichterstattung auf weitere wesentliche Einrichtungen ausgeweitet.[3] Dieser erweiterte Anwendungsbereich erhöht die Anzahl der Organisationen, die formale Sicherheitskapazitäten benötigen. Das Datenschutzgesetz der Europäischen Union zielt zudem darauf ab, Hindernisse beim Cloud-Wechsel abzubauen und die Datenportabilität zu fördern. Südamerika bleibt ein aufstrebendes Nachfragegebiet, gestützt durch die Cloud-Modernisierung bei Finanzinstituten.
Markt für verwaltete Cloud-Bedrohungsjagd-Dienste im asiatisch-pazifischen Raum und im Nahen Osten und Afrika
Der asiatisch-pazifische Raum wird bis 2032 voraussichtlich mit einer CAGR von 21,35 % wachsen. Die Nachfrage resultiert aus der Cloud-Einführung bei Finanzinstituten und Behörden sowie aus dem Mangel an erfahrenem Sicherheitspersonal. Japan vollzieht einen Wandel von verwalteten Endpunkterkennungs- und Reaktionsdiensten hin zu Diensten, die kontextbezogene Bedrohungsjagd statt reiner Alarmüberwachung bieten. In China unterstützen Vorschriften für kritische Infrastrukturen im Rahmen des Cybersicherheitsgesetzes und des Netzwerksicherheits-Klassifizierungsschutzes 2.0 die Nachfrage nach kontinuierlicher Erkennung und Reaktion. Souveräne Cloud-Programme in den Staaten des Golf-Kooperationsrats sowie das Wachstum der Finanztechnologie in Südafrika fördern die Nachfrage nach Diensten, die für weniger ausgereifte Sicherheitsumgebungen geeignet sind.
Wettbewerbslandschaft
Marktkonzentration
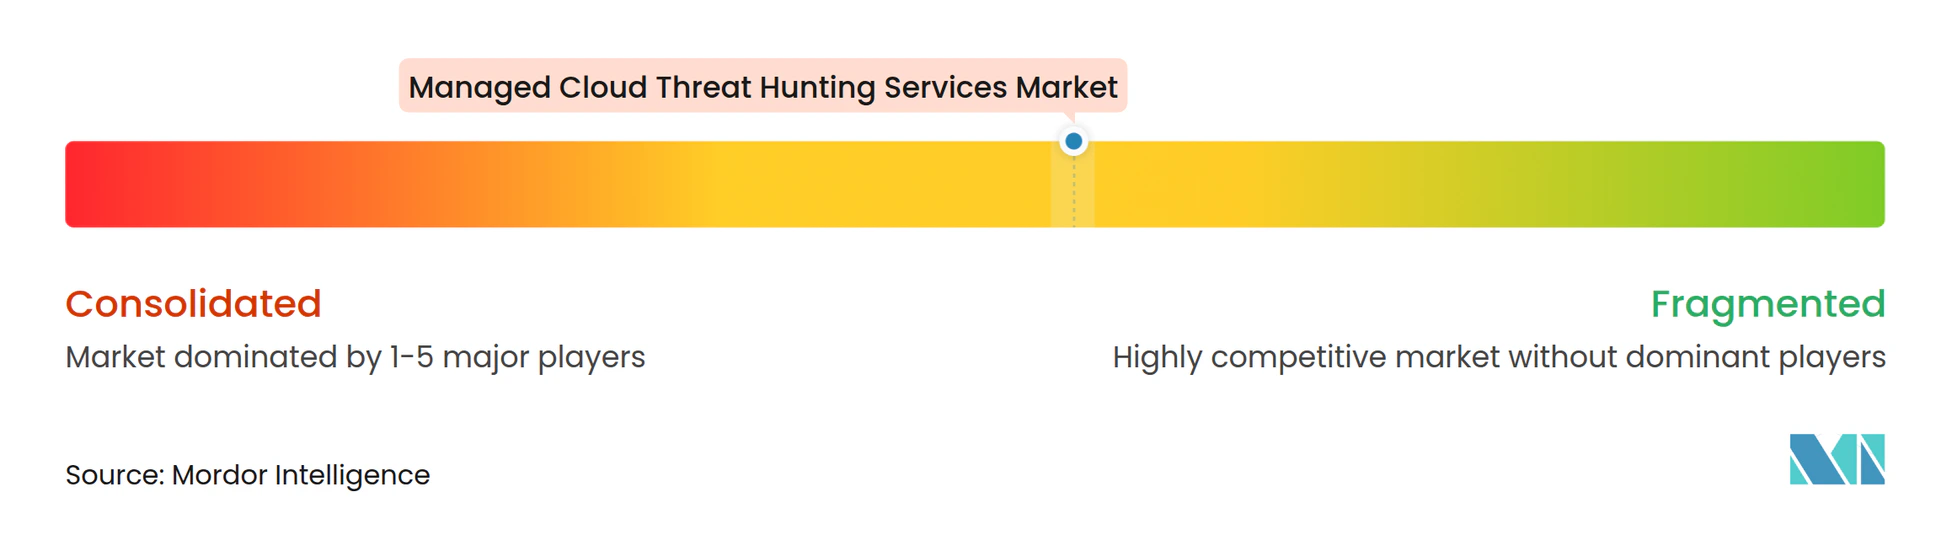
Der Markt für Managed Cloud Threat Hunting Services weist eine moderate bis hohe Konzentration auf, wobei globale Cybersicherheitsplattformen große Unternehmenskunden neben spezialisierten und regionalen Managed-Security-Anbietern bedienen. Sophos schloss im Februar 2025 die Übernahme von Secureworks ab und kombinierte dabei die Taegis-XDR- und Managed-Detection-and-Response-Plattform von Secureworks mit den MDR- und Counter-Threat-Unit-Fähigkeiten von Sophos. Zscaler schloss im August 2025 die Übernahme von Red Canary für 675 Millionen USD ab. Diese Transaktionen demonstrieren den Wettbewerbswert größerer Telemetriepools, integrierter Sicherheitsdaten und breiterer Bereitstellungskapazitäten im Markt für Managed Cloud Threat Hunting Services.
Arctic Wolf unterzeichnete im Oktober 2025 eine strategische Kooperationsvereinbarung mit Amazon Web Services, um seine Aurora-Plattform und KI-gestützte Sicherheitsoperationsfähigkeiten voranzutreiben. Das Unternehmen erklärte, dass die Plattform zum Zeitpunkt der Vereinbarung mehr als 9 Billionen Sicherheitsbeobachtungen pro Woche verarbeitete. TCS Japan startete im Mai 2025 einen verwalteten Endpunkt-Erkennungs- und Reaktionsdienst, der von CrowdStrike betrieben wird. Der Dienst kombiniert Lizenzierung, Bereitstellung, Überwachung, Bedrohungsanalyse und Eindämmung für Unternehmenskunden in Japan. Regionale Anbieter können durch die Kombination lokaler Compliance-Kenntnisse mit globalen Technologieplattformen wettbewerbsfähig sein.
Der technologische Wettbewerb bewegt sich in Richtung automatisierter Untersuchung, Cloud-übergreifender Normalisierung und identitätszentrierter Überwachung. Microsoft-Forschung beschrieb ein agentisches Framework zur Erkennung mit einer Übereinstimmungsgenauigkeit von 99,4 % gegenüber etablierten MITRE ATT&CK-Mustern.[4] Hybride Umgebungen bleiben ein offenes Feld, da Anbieter lokale und Cloud-Telemetrie normalisieren müssen, ohne den Kontext zu verlieren. Identitäts-Hunting über einen einzelnen Identitätsanbieter hinaus ist ebenfalls wichtig, da Kunden mehrere Verzeichnisse und Software-als-Dienst-Plattformen nutzen. Mittelständische Kunden benötigen verhaltensbasierte Analysen auf Unternehmensniveau zu Preisen, die mit kleineren Sicherheitsbudgets vereinbar sind.
Marktführer im Bereich Managed Cloud Threat Hunting Services
-
Arctic Wolf Networks, Inc.
-
Binary Defense Systems, Inc.
-
Expel, Inc.
-
Deepwatch, Inc.
-
Proficio, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für verwaltete Cloud-Bedrohungsjagd-Dienste Unternehmen in diesem Bericht
- Arctic Wolf Networks, Inc.
- Binary Defense Systems, Inc.
- BlueVoyant LLC
- CrowdStrike Holdings, Inc.
- Deepwatch, Inc.
- eSentire, Inc.
- Expel, Inc.
- Huntress Labs Incorporated
- LevelBlue Holdings, Inc.
- Mitiga Security, Inc.
- Pondurance, LLC
- Proficio, Inc.
- Rapid7, Inc.
- Red Canary, Inc.
- ReliaQuest Holdings, LLC
- Secureworks Corp.
- SentinelOne, Inc.
- Sophos Limited
- UnderDefense, Inc.
- Zscaler, Inc.
Neueste Industrielle Entwicklungen in Markt für verwaltete Cloud-Bedrohungsjagd-Dienste
- Oktober 2026: Sophos erhielt eine Investition von 200 Millionen USD, die gemeinsam von GTCR und Thoma Bravo angeführt wurde, und stärkte damit seine Kapitalposition für die Plattformintegration und Produktentwicklung nach der Secureworks-Übernahme im Jahr 2025. Die Investition signalisiert das anhaltende Private-Equity-Vertrauen in das reine Managed-Detection-and-Response-Segment angesichts der beschleunigten Unternehmensnachfrage.
- Mai 2026: Arctic Wolf stellte auf der RSAC 2026 die Aurora Agentic SOC und die Aurora Superintelligence Platform vor und positionierte agentische KI als operatives Rückgrat eines Sicherheitsoperationszentrums, das wöchentlich über 10 Billionen Cybersicherheitsereignisse verarbeitet. Das System kombiniert einen proprietären Wissensgraphen mit einem Schwarm von KI-Agenten, um zentrale SOC-Workflows autonom zu bearbeiten, während menschliche Analysten für Aufsicht und fortgeschrittene Entscheidungsfindung eingesetzt werden.
- Mai 2026: SentinelOne stellte auf der RSAC 2026 Prompt Security On-Premise für selbst gehostete KI-Sicherheit und die allgemeine Verfügbarkeit von Purple AI Auto Investigation vor und kündigte eine Go-to-Market-Partnerschaft mit LevelBlue für gemeinsam bereitgestellte MDR- und SIEM-Lösungen an. Die Ankündigungen erweiterten die verwaltete Erkennungsfähigkeit von SentinelOne auf lokale und souveräne Rechenzentrumsumgebungen.
- März 2026: Rapid7 erweiterte sein PACT-Partnerprogramm 2026 durch die Einführung einer Platinum-Partner-Stufe, die Vereinfachung von Deal-Prozessen und die Verbesserung der Programmwirtschaftlichkeit, um das partnergeführte Wachstum bei Managed Detection and Response zu beschleunigen. Das Programm führte auch ein Tech-Champion-Programm ein, das Partner-Vertriebsingenieuren frühzeitigen Einblick in die Roadmap und strukturierte Unterstützung für komplexe MDR-Engagements bietet.
Globaler Berichtsumfang für den Markt für Managed Cloud Threat Hunting Services
Der Markt für Managed Cloud Threat Hunting Services umfasst ausgelagerte Cybersicherheitsdienste, die proaktiv nach fortgeschrittenen Bedrohungen, bösartigen Aktivitäten, Kompromittierungsindikatoren und Angriffspfaden in Cloud-Umgebungen suchen, diese untersuchen, analysieren und mindern. Diese Dienste nutzen Cloud-Telemetrie, Bedrohungsintelligenz, Verhaltensanalysen, Identitätsüberwachung, Anwendungssicherheitsüberwachung und Bedrohungsjagd-Methoden, um Bedrohungen zu identifizieren, die herkömmliche Erkennungskontrollen in hybriden und Multi-Cloud-Infrastrukturen umgehen.
Der Bericht über den Markt für Managed Cloud Threat Hunting Services ist segmentiert nach Sicherheitsabdeckung (Cloud-Infrastruktur-Threat-Hunting-Services, Identitäts- und Zugriffs-Threat-Hunting-Services, Anwendungs- und API-Threat-Hunting-Services sowie Datensicherheits-Threat-Hunting-Services), Bereitstellungsmodell (Public Cloud, Private Cloud und Hybrid Cloud), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), Endnutzerbranche (Bankwesen, Finanzdienstleistungen und Versicherungen [BFSI], Regierung und öffentliche Verwaltung, Gesundheitswesen und Biowissenschaften, IT und Telekommunikation, Industrieproduktion, Einzel- und E-Commerce, Energie und Versorgungsunternehmen sowie sonstige Endnutzerbranchen) sowie Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Cloud-Infrastruktur-Threat-Hunting-Services |
| Identitäts- und Zugriffs-Threat-Hunting-Services |
| Anwendungs- und API-Threat-Hunting-Services |
| Datensicherheits-Threat-Hunting-Services |
| Public Cloud |
| Private Cloud |
| Hybrid Cloud |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Bankwesen, Finanzdienstleistungen und Versicherungen (BFSI) |
| Regierung und öffentliche Verwaltung |
| Gesundheitswesen und Biowissenschaften |
| IT und Telekommunikation |
| Industrieproduktion |
| Einzel- und E-Commerce |
| Energie und Versorgungsunternehmen |
| Sonstige Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Russland | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Sicherheitsabdeckung | Cloud-Infrastruktur-Threat-Hunting-Services | |
| Identitäts- und Zugriffs-Threat-Hunting-Services | ||
| Anwendungs- und API-Threat-Hunting-Services | ||
| Datensicherheits-Threat-Hunting-Services | ||
| Nach Bereitstellungsmodell | Public Cloud | |
| Private Cloud | ||
| Hybrid Cloud | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Endnutzerbranche | Bankwesen, Finanzdienstleistungen und Versicherungen (BFSI) | |
| Regierung und öffentliche Verwaltung | ||
| Gesundheitswesen und Biowissenschaften | ||
| IT und Telekommunikation | ||
| Industrieproduktion | ||
| Einzel- und E-Commerce | ||
| Energie und Versorgungsunternehmen | ||
| Sonstige Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Russland | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Managed Cloud Threat Hunting Services?
Der Markt für Managed Cloud Threat Hunting Services wird voraussichtlich von 1,43 Milliarden USD im Jahr 2026 und 1,72 Milliarden USD im Jahr 2027 auf 4,39 Milliarden USD bis 2032 wachsen, mit einer CAGR von 20,61 %.
Was treibt die Nachfrage nach Managed Cloud Threat Hunting Services an?
Wachsende Multi-Cloud-Komplexität, identitätsbasierte Angriffe und der Mangel an Cloud-Sicherheitsspezialisten erweitern die Nachfrage nach externer Hunting-Unterstützung.
Welches Sicherheitsabdeckungssegment ist das größte?
Cloud-Infrastruktur-Threat-Hunting-Services führten im Jahr 2026 mit einem Umsatzanteil von 44,31 %, unterstützt durch die Notwendigkeit, Workloads und Cloud-Aktivitäten zu überwachen.
Welcher Bereitstellungsansatz wächst am schnellsten?
Die Hybrid Cloud wird bis 2032 voraussichtlich mit einer CAGR von 22,04 % wachsen, da Organisationen eine einheitliche Überwachung über lokale und Cloud-Umgebungen hinweg benötigen.
Welche Organisationen führen diese Dienste am schnellsten ein?
Kleine und mittlere Unternehmen werden bis 2032 voraussichtlich mit einer CAGR von 22,37 % wachsen, da Abonnementdienste die Kosten für kontinuierliche proaktive Überwachung senken.
Welcher Endnutzersektor wird voraussichtlich am schnellsten wachsen?
Regierung und öffentliche Verwaltung werden bis 2032 voraussichtlich mit einer CAGR von 21,08 % wachsen, da Behörden Workloads in Cloud-Umgebungen verlagern.