
マネージドインシデントレスポンスおよびスレットハンティングサービス市場規模・シェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
| 市場規模 (2027) | 5.73 十億米ドル |
| 市場規模 (2032) | 11.34 十億米ドル |
| 成長率 (2027 - 2032) | 14.63 % |
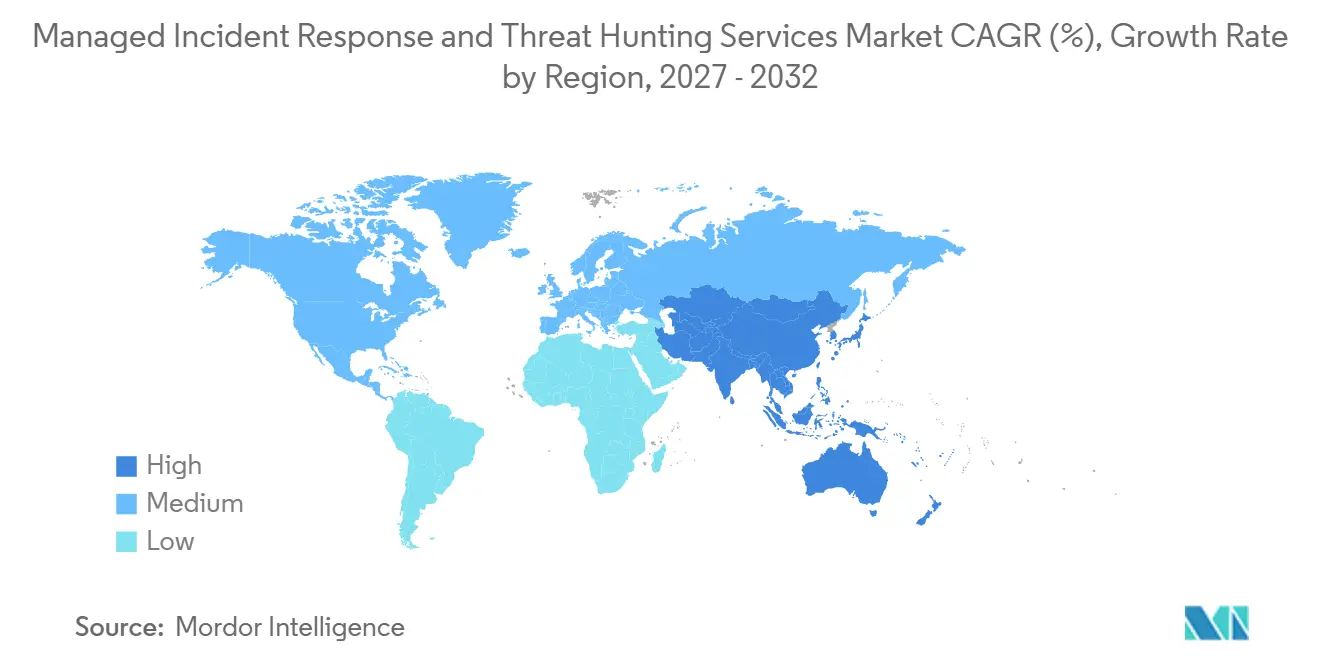
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
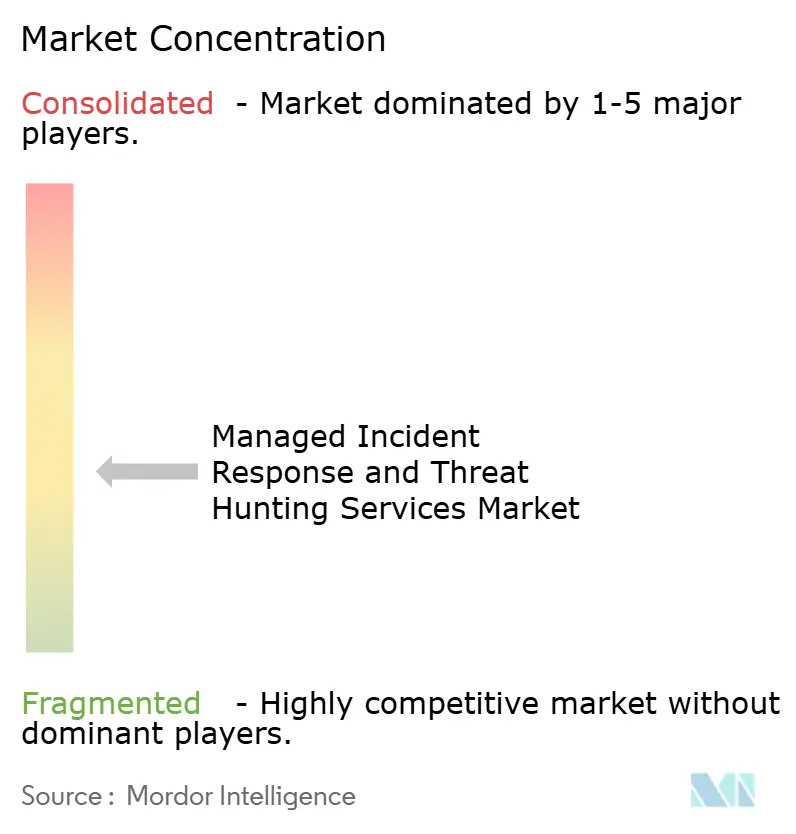
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるマネージドインシデントレスポンスおよびスレットハンティングサービス市場分析
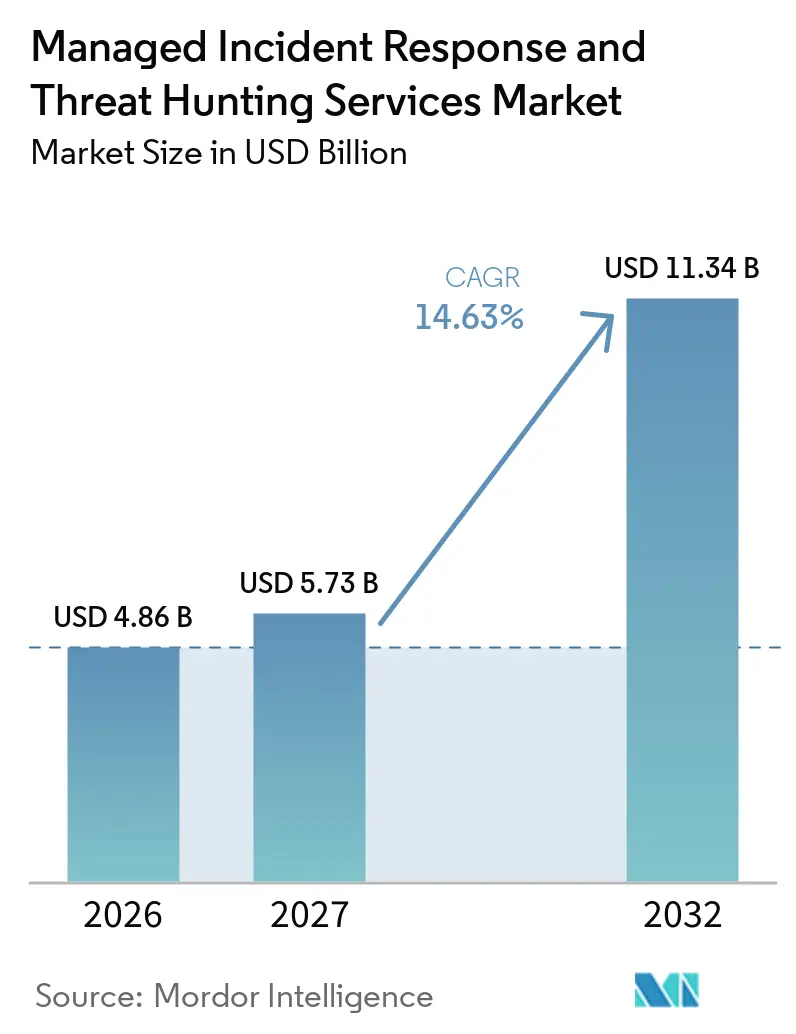
マネージドインシデントレスポンスおよびスレットハンティングサービスの市場規模は、2026年の48.6億米ドルから2027年には57.3億米ドルに成長し、2027年から2032年にかけてCAGR 14.63%で2032年までに113.4億米ドルに達すると予測されています。マネージドインシデントレスポンスおよびスレットハンティングサービス市場は、単独のセキュリティツールから、監視、スレットハンティング、フォレンジクス、封じ込め、および修復を組み合わせた継続的なサービスへと移行しています。攻撃活動の増加、経験豊富なアナリストの不足、および厳格化する報告規則により、組織が同等の社内カバレッジを維持することが困難になっています。こうした圧力により、継続的な検知は多くの組織にとって任意の購入ではなく、セキュリティの中核要件となっています。幅広いテレメトリー、迅速な調査、明確なレスポンス責任を組み合わせたプロバイダーは、より大規模なエンゲージメンを獲得できる立場にあります。マネージドインシデントレスポンスおよびスレットハンティングサービス市場は、サイバー保険、オペレーショナルテクノロジー、コネクテッドデバイス、および監視要件が拡大しているヘルスケア環境においても機会があります。
主要レポートのポイント
- サービスタイプ別では、マネージドディテクションアンドレスポンスが2026年のマネージドインシデントレスポンスおよびスレットハンティングサービス市場シェアの29.71%を占め、プロアクティブスレットハンティングは2032年にかけてCAGR 19.73%で拡大すると予測されています。
- デリバリーモデル別では、フルマネージドサービスが2026年のマネージドインシデントレスポンスおよびスレットハンティングサービス市場シェアの39.42%を占め、コーマネージドの導入は2032年にかけてCAGR 17.61%で拡大すると予測されています。
- 組織規模別では、大企業が2026年に71.54%の収益シェアを占め、中小企業は2032年にかけてCAGR 16.82%で拡大すると予測されています。
- セキュリティカバレッジドメイン別で、エンドポイントおよびサーバーセキュリティが2026年に27.38%の収益シェアを占め、OT、IoT、および医療機器セキュリティは2032年にかけてCAGR 17.82%で拡大すると予測されています。
- エドユーザー産業別では、BFSIが2026年に26.69%の収益シェアを占め、ヘルスケアおよびライフサイエンスは2032年にかけてCAGR 18.54%で拡大すると予測されています。
- 地域別では、北米が2026年のマネージドインシデントレスポンスおよびスレットハンティングサービス市場において41.64%の収益シェアを占め、アジア太平洋地域は2032年にかけてCAGR 19.86%で拡大すると予測されています。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | CAGRへの影響(概算)% | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| 多ベクター型サイバー攻撃とランサムウェア恐喝の激化 | +3.5% | グローバル、特に北米および西欧に集中 | 短期(2年以内) |
| サイバーセキュリティ人材不足とアナリストの燃え尽き症候群 | +2.8% | グローバル、特に北米、西欧、東南アジアで深刻 | 中期(2〜4年) |
| クラウド、ハイブリッドIT、およびアイデンティティ攻撃対象領域の拡大 | +2.2% | グローバル、アジア太平洋地域と北米がマルチクラウド導入をリード | 中期(2〜4年) |
| 規制および情報開示義務の拡大 | +1.8% | 北米および欧州、アジア太平洋主要市場およびGCCへの波及あり | 短期(2年以内) |
| サイバー保険の管理要件と保険料インセンティブ | +1.5% | 北米および西欧、オーストラリアでも早期の進展あり | 短期(2年以内) |
| OT、IoT、および医療機器のコンバージェンス | +1.4% | グローバル、ヘルスケア、製造業、エネルギーに集中 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
多ベクター型サイバー攻撃とランサムウェア恐喝の激化
FBIのインターネット犯罪苦情センターは、2025年のサイバー犯罪による損失として209億米ドルを記録し、これは2024年比で26%増加しています。同レポートでは、重要インフラに影響を与えるランサムウェアインシデントが2,100件以上記録されました。Verizonは、2025年に調査した侵害の44%にランサムウェアが関与していたことを確認し、ランサムウェアの関与は年間37%増加しています。[1] また、初期アクセス経路としての脆弱性悪用が34%増加したことも報告されています。マネージドインシデントレスポンスおよびスレットハンティングサービス市場は、継続的な監視と人間主導のレスポンスによって恩恵を受けており、これらは初期アクセスから実質的な被害が発生するまでの期間に対処するものです。
サイバーセキュリティ人材不足とアナリストの燃え尽き症候群
ISC2は、2025年にサイバーセキュリティ専門家の59%が重大または重要なスキル不足を報告したことを確認しており、これは2024年の44%から増加しています。同調査では、回答者の48%が新たな脅威への対応に必要な努力に疲弊していると感じていることも明らかになりました。[2] ISACAは、組織の58%がセキュリティチームの人員不足を認識し、61%がサイバーセキュリティの未充足ポジションを抱えていると報告しました。ISACAはまた、回答者の68%がサイバーセキュリティの仕事が5年前よりもストレスが多いと考えていることも確認しました。マネージドインシデントレスポンスおよびスレットハンティングサービス市場は、組織が24時間365日対応のアナリストチームを採用・維持することなくカバレッジを追加するための実践的な手段として機能しています。
クラウド、ハイブリッドIT、およびアイデンティティ攻撃対象領域の拡大
Fortinetは、2026年に企業の88%がハイブリッドまたはマルチクラウド環境を運用しており、2025年の82%から増加していることを確認しました。また、81%が重要なワークロードに2つ以上のクラウドプロバイダーを使用していることも報告されました。IBMは、攻撃者がクラウドエコシステムのエッジにおけるアイデンティティ、API、SaaS統合、および管理ワークフローをターゲットにする傾向が強まっていると報告しました。ITU勧告X.1607は、クラウドおびハイブリッド環境全体にわたる継続的な検出、行動ベースライン、および異常検知を求めています。マネージドインシデントレスポンスおよびスレットハンティングサービス市場は、クラウド、エンドポイント、エンドポイントエンティティ環境全体にわたる統合された可視性を求めるバイヤーの需要によって支えられています。
規制および情報開示義務の拡大
DORAは2025年1月17日より欧州連合の金融機関に適用されています。同規制は、重大なICTインシデントの24時間以内の初期通知と72時間以内の中間報告を義務付けています。米国SECの規則は、重大なサイバーインシデントを4営業日以内に報告することを求めています。欧州連合サイバーレジリエンス法は、2026年9月11日よりコネクテッド製品メーカーへのサイバーセキュリティ義務を拡大します。これらのタイムラインは、マネージドインシデントレスポンスおよびスレットハンティングサービス市場において、検知、トリアージ、調査、および報告プロセスを文書化できるサービスプロバイダーに有利に働きます。
制約要因の影響分析*
| 制約要因 | CAGRへの影響(概算)% | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| 中小企業向けの高額なプレミアムリテイナーコスト | -1.2% | グローバル、特に南アジア・東南アジア、南米、アフリカで制約が大きい | 短期(2年以内) |
| 国境を越えたデータ主権とログ保存要件 | -0.8% | 欧州、中国、インド、中東、東南アジア | 中期(2〜4年) |
| マルチベンダー統合の複雑さとアラート正規化 | -0.7% | グローバル、特にレガシーツール資産を持つ大企業で深刻 | 中期(2〜4年) |
| アウトソーシングされたSOC運用における組織固有のコンテキストの限界 | -0.6% | グローバル | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
中小企業向けの高額なプレミアムリテイナーコスト
エンタープライズ向けのサービスモデルは、中小規模の組織にとって費用面での障壁を生み出しています。中小企業はグローバルで企業全体の90%以上を占めていますが、予算とリソースの制約がサイバーセキュリティカバレッジを制限する場合があります。同調査では、低レベルのインシデント処理の60〜80%を自動化することが、より経済的な24時間365日対応カバレッジへの潜在的な路として特定されました。中小企業はまた、セキュリティプログラムが限定的な段階では、定期的な監視コストを正当化することが難しい場合もあります。この制約により、現在の需要は大企業および上位中堅市場の組織に集中しており、プロバイダーにはモジュール式のエントリーティアを導入する動機が生まれています。
国境を越えたデータ主権とログ保存要件
データ保存規則は、グローバルサービスプロバイダーが使用する集中型運用モデルを複雑にしています。Microsoftは2026年に欧州連合データバウンダリーを完成させ、地域内でサービスデータを処理するために必要な投資規模を示しました。規制対象の管轄区域の組織は、ログとテレメトリーを国内または地域の境界内に保持することが求められる場合があります。この要件により、プロバイダーは市場をまたいでデータ処理能力とアナリスト業務を複製する必要が生じる可能性があります。その結果生じるコストは、ローカル能力がまだ発展途上にある管轄区域におけるマネージドインシデントレスポンスおよびスレットハンティングサービス市場の拡大を遅らせる可能性があります。また、地域内での運用と明確なデータ取り扱い管理を持つプロバイダーに優位性をもたらします。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
サービスタイプ別:
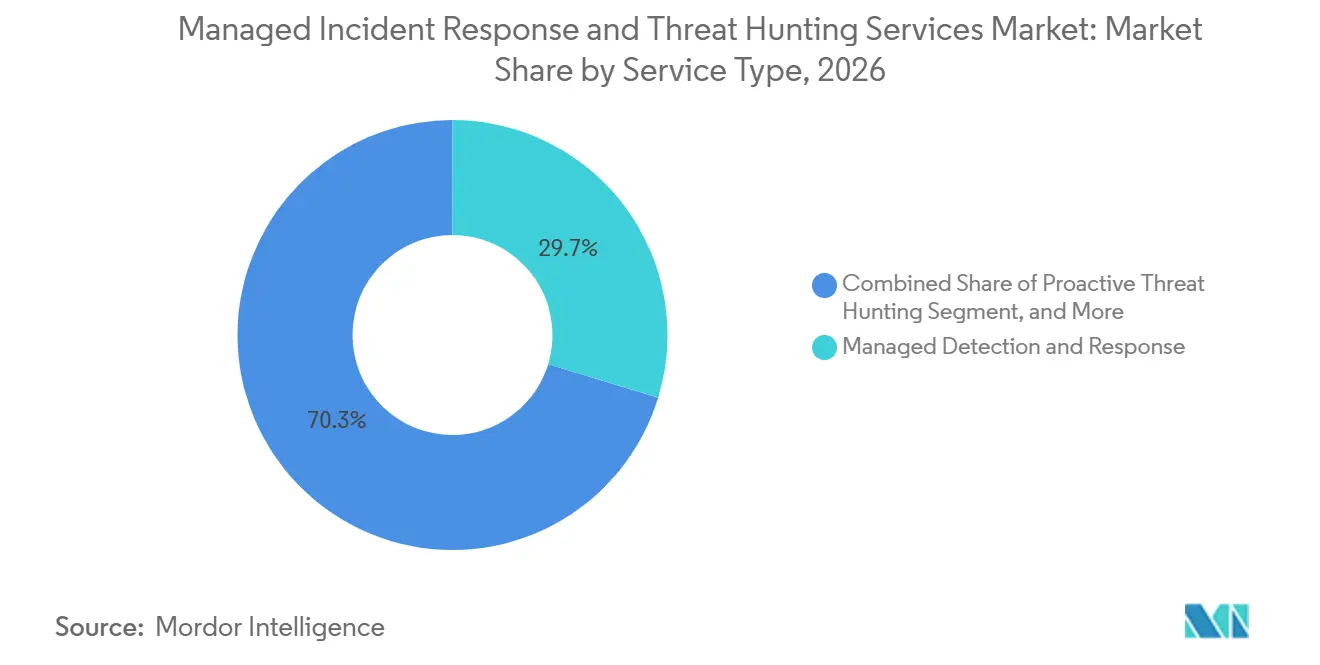
ランサムウェアの圧力がマネージドディテクションアンドレスポンスを中核に維持マネージドディテクションアンドレスポンスは2026年のサービスタイプ別収益の29.71%を占めました。このシェアは、定期的な評価では活発なランサムウェアキャンペーンに対処できない場合における、継続的な検知と人間主導のレスポンスへの需要を反映しています。プロアクティブスレットハンティングは2027年から2032年にかけてCAGR 19.73%で拡大すると予測されており、サービスタイプの中で最も高い成長率です。IBMは、攻撃者がクラウドおよびアイデンティティの経路にシフトしており、インシデントが深刻化する前に不審な行動を探索するチームの価値が高まっていると報告しました。
このサービスミックスにおけるマネージドインシデントレスポンスおよびスレットハンティングサービスの市場規模は、内部レスポンスチームを持たない組織に予約済みの専門家キャパシティを提供するマネージドインシデントレスポンスリテイナーによっても支えられています。デジタルフォレンジクスおよびインシデントアナリティクスは、文書化されたインシデントタイムラインと証拠の必要性を支援します。封じ込め、修復、および復旧は、組織がイベント後にシステムを運用状態に戻すのを支援します。レディネス、プランニング、およびテーブルトップエクササイズは、準備状況の証拠が必要な規制対象セクターに関連しています。これらの関連サービスはコアMDRを補完するものであり、代替するものではありません。
注記: 全セグメントのセグメントシェアはレポート購入時に入手可能
デリバリーモデル別:
コーマネージドの採用が社内セキュリティチームを拡張フルマネージドサービスは2026年の収益の39.42%を占め、最大のデリバリーモデルとなりました。この位置づけは、組織が深い社内リソースを欠く場合に24時間365日のカバレッジを維持することの難しさを反映しています。コーマネージドの導入は2027年から2032年にかけてCAGR 17.61%で拡大すると予測されており、デリバリーモデルの中で最も高い成長率です。このモデルにより、クライアントは社内のセキュリティオペレーションセンターへの投資を維持しながら、外部のアナリストと専門的な調査サポートを追加することができます。
オンデマンドおよびリテイナーベースの契約は、定義されたインシデントまたは成果に紐づいた支出を好む組織に対応します。ハイブリッドマネージド構成は、専門スキルとともにローカルデータ管理が必要な規制対象組織にとって関連性が高まっています。Arctic Wolfは、RSAC 2026においてAurora Agentic SOCを発表し、自動化とアナリストによるより複雑な調査作業を組み合わせました。SIEM、SOAR、およびチケッティングシステムとの相互運用性は、重要な調達要素となっています。マネージドインシデントレスポンスおよびスレットハンティングサービス市場は、クライアント所有のツールとプロバイダー運用のプラットフォームの両方をサポートできるプロバイダーに報いています。
組織規模別:
大企業が収益をリードしながら中小企業のアクセスが拡大大企業は2026年の収益の71.54%を占めました。その支出は、より広い攻撃対象領域、より大きな規制上のエクスポージャー、および明確なレスポンス権限を持つ複数年リテイナーへの資金調達能力を反映しています。中小企業は2027年から2032年にかけてCAGR 16.82%で拡大すると予測されており、組織規模の中で最も高い成長率です。サイバー保険の件と拡大する規制義務により、中小規模の組織にとって継続的な監視の関連性が高まっています。
CBIZは、保険会社が最低限のサイバー保険管理要件として、文書化された24時間365日の監視とMDR導入をますます要求していると報告しました。[3] プロバイダーは、モジュール式プラン、透明なサービス成果、および基本的な監視からフルリテイナーへの明確な経路を通じてこのグループにアプローチできます。サービス設計に関する調査では、自動化によってルーティン業務のデリバリーコストを削減できることも示されています。こうした変化により、人間による調査の必要性を排除することなくアクセスを拡大できます。マネージドインシデントレスポンスおよびスレットハンティングサービス市場は、プロイダーが価格設定とサービス範囲を限られた社内リソースに合わせた場合、中小企業の間でより拡大する可能性があります。
セキュリティカバレッジドメイン別:
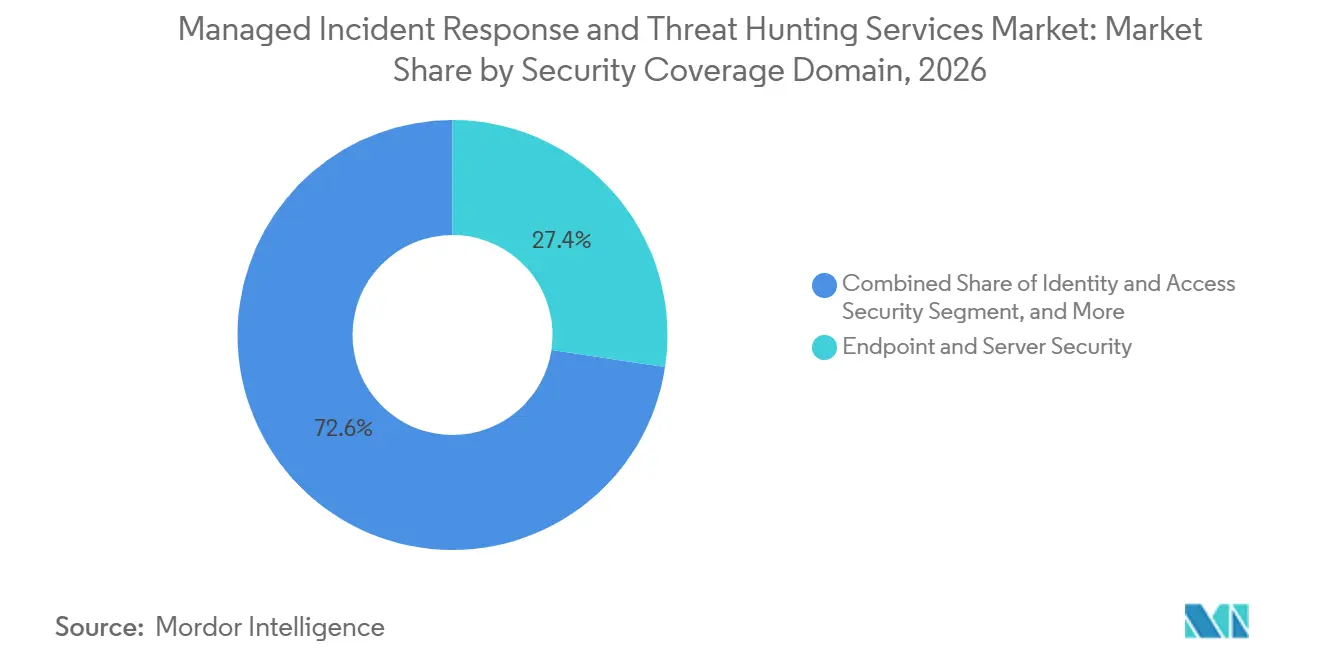
OT、IoT、および医療機器が新たな監視ニーズを生み出すエンドポイントおよびサーバーセキュリティは2026年の収益の27.38%を占め、エンドポイントテレメトリーの確立された可用性によって支えられています。OT、IoT、および医療機器セキュリティは2027年から2032年にかけてCAGR 17.82%で拡大すると予測されています。Clarotyは、分析したヘルスケア組織の99%のデバイスに既知の悪用可能な脆弱性を発見しました。[4] また、それらの組織89%にインターネット接続されたランサムウェア関連の脆弱性が存在することも確認されました。
ネットワークおよびペリメーターセキュリティ、クラウドワークロードおよびSaaSセキュリティ、アイデンティティおよびアクセスセキュリティ、ならびにアプリケーションおよびAPIセキュリティは、それぞれ異なる監視要件を表しています。IEEEの調査では、ITとOTが融合した脅威がインフラリスクをもたらし、従来のIT手法だけでは対処できないことが明らかになりました。FDAは2025年1月、特定のContecおよびEpsimed患者モニターに影響する脆弱性に関する安全性通知を発行しました。マネージドインシデントレスポンスおよびスレットハンティングサービス市場は、臨床資産および産業資産が継続的なセキュリティ監視に組み込まれるにつれて、追加のカバレッジドメインを獲得しています。OT固有のテレメトリーとレスポンスプレイブックを持つプロバイダーは、エンドポイントのみのアプローチでは対応できない要件に対処できます。
注記: 全セグメントのセグメントシェアはレポート購入時に入手可能
エンドユーザー産業別:
BFSIが支出をリードしながらヘルスケアの需要が増加BFSIは2026年の収益の26.69%を占め、最大のエンドユーザーシェアとなりました。金融機関はDORA、MiFID II、およびインシデント開示要件への集中的なエクスポージャーに直面しており、攻撃者にとって価値高いデータを保有しています。ヘルスケアおよびライフサイエンスは2027年から2032年にかけてCAGR 18.54%で拡大すると予測されています。Proofpointは、調査対象の米国ヘルスケア組織の97%が過去12ヶ月間に少なくとも1件のサイバー攻撃を経験したと報告しました。
同調査では、平均攻撃コストが42億米ドルであり、調査対象組織の74%で患者ケアの中断が発生したことが記録されました。ITおよびテレコミュニケーション、政府および公共部門、産業製造業、ならびに小売業および電子商取引はそれぞれ異なる調達ニーズを持っています。政府機関は、機密要件のために国内または認定プロバイダーを好む場合があります。製造業者は、運用環境全体にわたるエクスポージャーの増大に対応してOT監視を追加しています。マネージドインシデントレスポンスおよびスレットハンティングサービス市場は、プロバイダーがカバレッジ、データ管理、およびレスポンス手順をセクターに適応させた場合、これらの異なるニーズに対応できます。
地域分析
北米マネージドインシデントレスポンスおよびスレットハンティングサービス市場
北米は2026年の収益の41.64%を占め、最大の地域シェアを有している。同地域はSEC規制を受ける上場企業の集積度が高く、サイバーセキュリティ人材の慢性的不足と、マネージドセキュリティサービスの成熟した調達体制を備えている。FBIは2025年に世界で開示されたランサムウェア攻撃の58%を米国を拠点とする標的に帰属させた。カナダの金融・エネルギーセクターはサイバーセキュリティ要件の変化に伴い導入を拡大しており、メキシコはニアショアリング活動とともに需要の中心地として台頭しつつある。
EMEAおよび南米マネージドインシデントレスポンスおよびスレットハンティングサービス市場
欧州は、正式な検知および報告プログラムを義務付けるDORA、NIS2、およびGDPR関連の規制によって形成されている。欧州連合サイバーレジリエンス法は、コンプライアンス主導の購買層を産業用および消費者向け製品メーカーにまで拡大する。南米ではブラジルにおいてLGPDの執行が金融機関およびeコマース事業者によるサイバーセキュリティ投資を後押しし、勢いを増している。中東はサウジアラビアおよびアラブ首長国連邦のサイバーセキュリティフレームワークに支えられており、アフリカは導入の初期段階にあり、南アフリカが最も発展したマーケットとなっている。
アジア太平洋マネージドインシデントレスポンスおよびスレットハンティングサービス市場
アジア太平洋地域は2027年から2032年にかけて19.86%のCAGRで拡大すると予測されており、地域別で最も高い成長率となっている。アジア太平洋地域のマネージドインシデントレスポンスおよびスレットハンティングサービス市場規模は、デジタルトランスフォーメーション、データ主権要件、および国内サイバーセキュリティ人材の不足によって支えられている。インド、シンガポール、および韓国はそれぞれ管轄固有の規制を有しており、マネージド検知調達のコンプライアンストリガーを生み出している。日本のマネージドセキュリティサービスの活動も、エンドポイント監視およびクラウドセキュリティオペレーションへの需要によって支えられている。地域内データ処理とローカル提供能力を備えたプロバイダーは、アジア太平洋全域にわたる多様な要件により適切に対応できる。
競合環境
マネージドインシデントレスポンスおよびスレットハンティングサービス市場は、買収とプラットフォーム拡張がエンタープライズ層での競争を集約しつつあるものの、依然として中程度に分散しています。Gartnerは2025年10月時点でMDRポジショニングを主張するベンダーが600社以上あると集計しました。CrowdStrike、SentinelOne、Arctic Wolf、Palo Alto Networks Unit 42、ReliaQuest、eSentire、およびExpelは、自動化、テレメトリーカバレッジ、調査品質、およびレスポンスの深さで競争しています。一部のプロバイダーはより広範なセキュリティプラットフォームを構築し、スペシャリストは経験豊富なアナリスト、スレットハンティング、およびフォレンジクスに注力しています。
CrowdStrikeは2026年9月にPangeaを2.6億米ドルで買収し、FalconプラットフォームにAI検知・レスポンス能力を追加しました。SentinelOneは2026年9月にObservo AIを2.25億米ドルで買収し、AI SIEMにAIネイティブのテレメトリーパイプライン管理を追加すると発表しました。Arctic Wolfは2026年2月にSevco Securityを買収し、Auroraプラットフォームにエージェントレスのサイバーアセットアタックサーフェス管理を追加しました。これらの動きは、プロバイダーがエンタープライズ環境全体でより多くのコンテキストを得るためにエンドポイント監視を超えて拡張していることを示しています。
OTおよびIoT監視、中小規模組織向けの手頃なサービス、および顧客のテクノロジー投資を維持するコーマネージドモデルに機会が残っています。サイバー保険プロバイダーも、リスクファイナンシングと検知サービスをバンドルした競合分野に参入しています。SOC 2 Type II管理とローカルログ保存能力を実証できるプロバイダーは、欧州およびアジア太平洋地域で優位性を得ることがでます。マネージドインシデントレスポンスおよびスレットハンティングサービス市場は、迅速な運用、幅広い可視性、およびガバナンスサポートを組み合わせたプロバイダーを引き続き優遇するでしょう。マネージドインシデントレスポンスおよびスレットハンティングサービス市場はまた、保険要件を運用セキュリティサービスに結びつけることができるプロバイダーにも余地を生み出しています。マネージドインシデントレスポンスおよびスレットハンティングサービス市場において、スペシャリストプロバイダーは複雑な調査を明確なクライアントの意思決定に変換することで差別化を図ることができます。マネージドインシデントレスポンスおよびスレットハンティングサービス市場には、クライアントが既存のテクノロジー投資を維持できるようにするコーマネージドプロバイダーにとっての追加の機会があります。
マネージドインシデントレスポンスおよびスレットハンティングサービス業界リーダー
-
CrowdStrike Holdings, Inc.
-
Arctic Wolf Networks, Inc.
-
Rapid7, Inc.
-
eSentire Inc.
-
SentinelOne, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
マネージドインシデントレスポンスおよびスレットハンティングサービス市場 このレポートでカバーされる企業
- CrowdStrike Holdings, Inc.
- Arctic Wolf Networks, Inc.
- Rapid7, Inc.
- eSentire Inc.
- SentinelOne, Inc.
- Secureworks, Inc.
- Red Canary, Inc.
- Expel, Inc.
- ReliaQuest, LLC
- Kroll, LLC
- Proficio, Inc.
- Trustwave Holdings, Inc.
- Binary Defense Systems, Inc.
- NTT Security Holdings Corporation
- NCC Group plc
- Sophos Group plc
- Palo Alto Networks, Inc. (Unit 42)
- Mandiant (Google LLC)
- IBM Corporation (IBM X-Force)
- Accenture plc
- Deloitte Touche Tohmatsu Ltd.
- Ernst and Young Global Ltd.
- PricewaterhouseCoopers LLP
- Booz Allen Hamilton Inc.
- BAE Systems plc
最近の産業開発事情 マネージドインシデントレスポンスおよびスレットハンティングサービス市場
- 2026年9月:CrowdStrikeはAIセキュリティスペシャリストのPangeaを約2.6億米ドルで買収し、AIモデルのインタラクションにエンドポイントスタイルの検知規律を適用するAI検知・レスポンス(AIDR)能力でFalconプラットフォームを拡張しました。これはエンタープライズ規模での生成AI攻撃対象領域に対処する戦略的な動きです。
- 2026年9月:SentinelOneはObservo AIを現金および株式で2.25億米ドルで買収すると発表し、AIネイティブのテレメトリーパイプライン管理をAI SIEMと統合して、ログがアナリティクス層に到達する前のリアルタイムデータエンリッチメント、フィルタリング、およびルーティングを可能にします。
- 2026年8月:SentinelOneはPrompt Securityを約2.5億米ドルで買収する最終合意に達し、Singularityプラットフォームを拡張して組織による生成AIおよびエージェンティックAIツールの使用を管理・監視し、エンタープライズAI導入の加速に伴い新たな検知対象領域を追加します。
- 20265月:Arctic WolfはRSAC 2026においてAurora Agentic SOCを発表し、独自のナレッジグラフとAIエージェントを組み合わせて検知、調査、およびトリアージを自律的に処理し、クライアント組織の運用の複雑さとコストを大幅に削減します。
グローバルマネージドインシデントレスポンスおよびスレットハンティングサービス市場レポートの調査範囲
マネージドインシデントレスポンスおよびスレットハンティングサービスは、隠れた脅威をプロアクティブに探索し、不審な活動を調査し、インシデントを封じ込め、サイバー攻撃後の復旧を支援するための専門家主導の(多くの場合24時間365日の)サポートを組織に提供します。これらのサービスは、セキュリティアナリティクス、脅威インテリジェンス、および人間の専門知識を組み合わせて、検知とレスポンスの時間を短縮します。
マネージドインシデントレスポンスおよびスレットハンティングサービス市場レポートは、サービスタイプ(マネージドディテクションアンドレスポンス、マネージドインシデントレスポンスリテイナー、プロアクティブスレットハンティング、デジタルフォレンジクスおよびインシデントアナリティクス、封じ込め・修復・復旧、ならびにレディネス・プンニング・テーブルトップエクササイズ)、デリバリーモデル(フルマネージド、コーマネージド、オンデマンドおよびリテイナーベース、ならびにハイブリッドマネージド)、組織規模(大企業、ならびに中小企業)、セキュリティカバレッジドメイン(エンドポイントおよびサーバーセキュリティ、ネットワークおよびペリメーターセキュリティ、クラウドワークロードおよびSaaSセキュリティ、アイデンティティおよびアクセスセキュリティ、アプリケーションおよびAPIセキュリティ、ならびにOT・IoT・医療機器セキュリティ)、エンドユーザー産業(銀行・金融サービス・保険(BFSI)、ITおよびテレコミュニケーション、ヘルスケアおよびライフサイエンス、政府および公共部門、産業製造業、小売業および電子商取引、ならびにその他のエンドユーザー産業)、地域(北米、南米、欧州、アジア太平洋、中東、およびアフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
セグメンテーション概要
| マネージドディテクションアンドレスポンス |
| マネージドインシデントレスポンスリテイナー |
| プロアクティブスレットハンティング |
| デジタルフォレンジクスおよびインシデントアナリティクス |
| 封じ込め、修復、および復旧 |
| レディネス、プランニング、およびテーブルトップエクササイズ |
| フルマネージド |
| コーマネージド |
| オンデマンドおよびリテイナーベース |
| ハイブリッドマネージド |
| 大企業 |
| 中小企業 |
| エンドポイントおよびサーバーセキュリティ |
| ネットワークおよびペリメーターセキュリティ |
| クラウドワークロードおよびSaaSセキュリティ |
| アイデンティティおよびアクセスセキュリティ |
| アプリケーションおよびAPIセキュリティ |
| OT、IoT、および医療機器セキリティ |
| 銀行・金融サービス・保険(BFSI) |
| ITおよびテレコミュニケーション |
| ヘルスケアおよびライフサイエンス |
| 政府および公共部門 |
| 産業製造業 |
| 小売業および電子商取引 |
| その他のエンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| その他の南米 | |
| 欧州 | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| スペイン | |
| その他の欧州 | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| その他のアジア太平洋 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| トルコ | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| エジプト | |
| その他のアフリカ |
| サービスタイプ別 | マネージドディテクションアンドレスポンス | |
| マネージドインシデントレスポンスリテイナー | ||
| プロアクティブスレットハンティング | ||
| デジタルフォレンジクスおよびインシデントアナリティクス | ||
| 封じ込め、修復、および復旧 | ||
| レディネス、プランニング、およびテーブルトップエクササイズ | ||
| デリバリーモデル別 | フルマネージド | |
| コーマネージド | ||
| オンデマンドおよびリテイナーベース | ||
| ハイブリッドマネージド | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| セキュリティカバレッジドメイン別 | エンドポイントおよびサーバーセキュリティ | |
| ネットワークおよびペリメーターセキュリティ | ||
| クラウドワークロードおよびSaaSセキュリティ | ||
| アイデンティティおよびアクセスセキュリティ | ||
| アプリケーションおよびAPIセキュリティ | ||
| OT、IoT、および医療機器セキリティ | ||
| エンドユーザー産業別 | 銀行・金融サービス・保険(BFSI) | |
| ITおよびテレコミュニケーション | ||
| ヘルスケアおよびライフサイエンス | ||
| 政府および公共部門 | ||
| 産業製造業 | ||
| 小売業および電子商取引 | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| その他の南米 | ||
| 欧州 | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| スペイン | ||
| その他の欧州 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| その他のアジア太平洋 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| トルコ | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| エジプト | ||
| その他のアフリカ | ||
レポートで回答される主要な質問
マネージドディテクションアンドレスポンスサービス市場の規模はどのくらいですか?
マネージドインシデントレスポンスおよびスレットハンティングサービスの市場規模は、2026年の48.6億米ドルから2027年には57.3億米ドルに成長し、2027年から2032年にかけてCAGR 14.63%で2032年までに113.4億米ドルに達すると予測されています。
マネージドディテクションアンドレスポンスサービスへの需要を牽引しているものは何ですか?
ランサムウェア活動の増加、アナリスト不足の継続、クラウドの複雑さ、およびインシデント報告要件の迅速化が、継続的な監視とレスポンスへの需要を高めています。
最も急速に拡大しているサービスタイプはどれですか?
プロアクティブスレットハンティングは、組織が暗号化や妨害が発生する前に攻撃者の活動を特定しようとするため、2032年にかけてCAGR 19.73%で拡大すると予測されています。
マネージドディテクションアンドレスポンスの採用をリードしているデプロイメントモデルはどれですか?
フルマネージドサービスは2026年に39.42%の収益シェアを占め、コーマネージドの導入は2032年にかけてCAGR 17.61%で拡大すると予測されています。
最も急速な拡大が予測されているエンドユーザーセクターはどれですか?
ヘルスケアおよびライフサイエンスは、高いサイバー攻撃エクスポージャーと患者ケア中断リスクに支えられ、2032年にかけてCAGR 18.54%で拡大すると予測されています。
最も強い拡大が予測されている地域はどこですか?
アジア太平洋地域は、データ要件、デジタル化、およびサイバーセキュリティ人材の制約が需要を高めるため、2032年にかけてCAGR 19.86%で拡大すると予測れています。