
マネージドネットワークスレットハンティングサービス市場規模およびシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
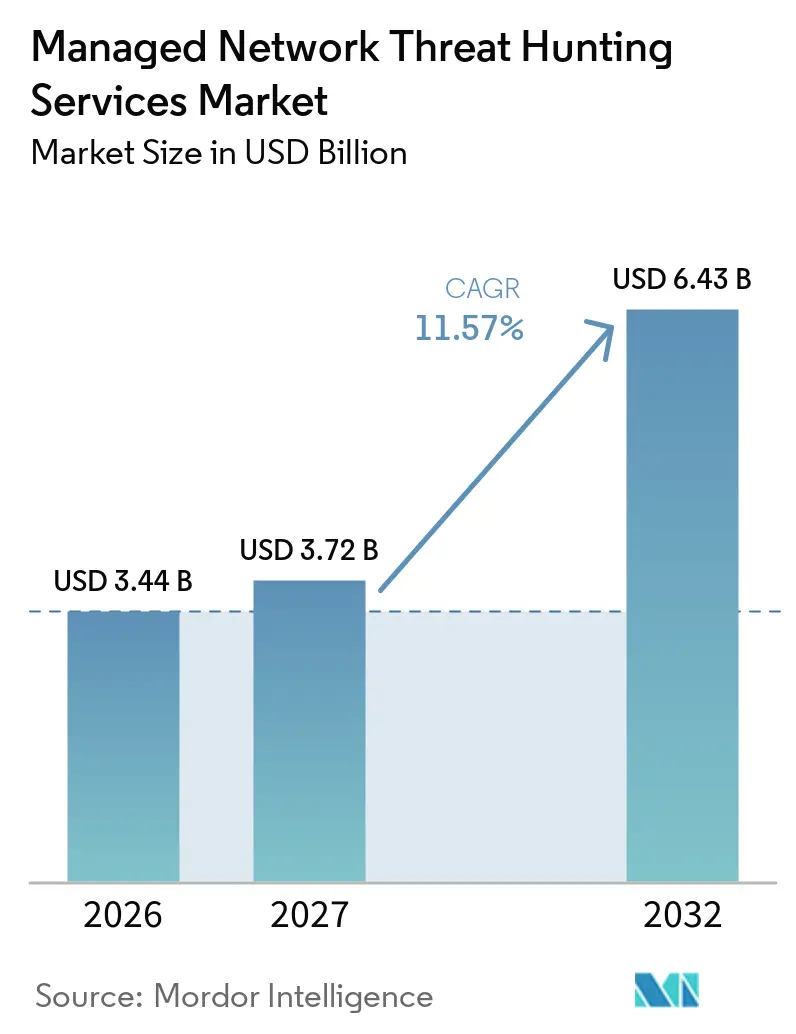
| 市場規模 (2027) | 3.72 十億米ドル |
| 市場規模 (2032) | 6.43 十億米ドル |
| 成長率 (2027 - 2032) | 11.57 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるマネージドネットワークスレットハンティングサービス市場分析
マネージドネットワークスレットハンティングサービスの市場規模は2026年に3.44 ビリオン 米ドルと評価されており、2032年までに6.43 ビリオン 米ドルに達すると予測され、2027年から2032年にかけてCAGR 11.57%で拡大します。需要は、攻撃者が脆弱性を悪用し、内部チームが対応する前に企業ネットワーク内を移動するスピードによって形成されています。マネージドネットワークスレットハンティングサービス市場はまた、単一の調査においてアイデンティティイベント、クラウドログ、ネットワーク証拠の重要性が高まっていることによっても形成されています。クラウドを標的とした犯罪活動、ハイブリッドインフラ、SaaSの利用により、セキュリティチームが確認すべきテレメトリが拡大しています。そのため、購買者はネットワーク、アイデンティティ、エンドポイント、クラウドの証拠を組み合わせた継続的なカバレッジを求めており、定期的な調査だけでは不十分です。プロバイダーは人間のアナリストと自動トリアージを組み合わせ、ハンティングサービスをより広範な検知・対応プラットフォームに組み込むことで対応しています。これにより、幅広いインテグレーション、運用技術(OT)カバレッジ、地域のデータ取り扱い要件を満たす提供モデルを持つベンダーが有利になります。
主要レポートのポイント
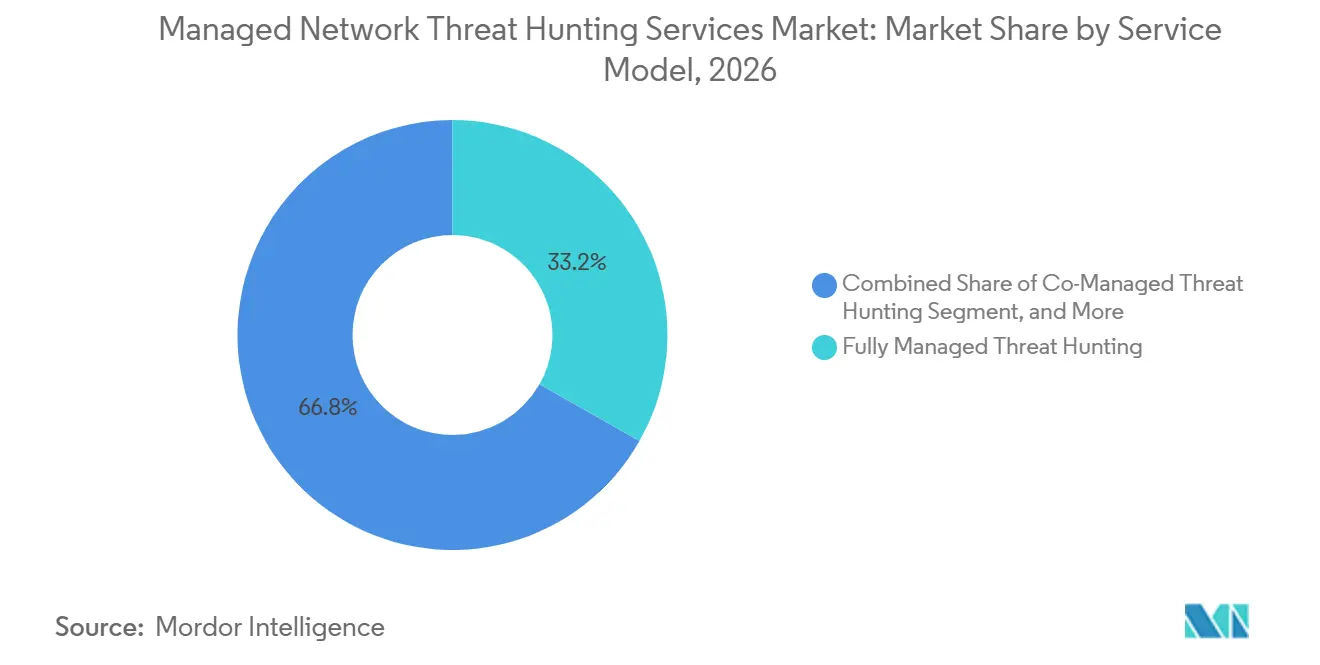
- サービスモデル別では、完全マネージド型の提供形態が2026年のマネージドネットワークスレットハンティングサービス市場シェアの33.21%を占め、継続的スレットハンティングは2032年にかけてCAGR 11.87%で拡大する見込みです。
- 導入形態別では、クラウドベースの提供形態が2026年のマネージドネットワークスレットハンティングサービス市場シェアの41.27%を占め、2032年にかけてCAGR 11.83%で拡大する見込みです。
- 組織規模別では、大企業が2026年の収益の69.34%を占め、中小企業は2032年にかけてCAGR 11.92%で拡大する見込みです。
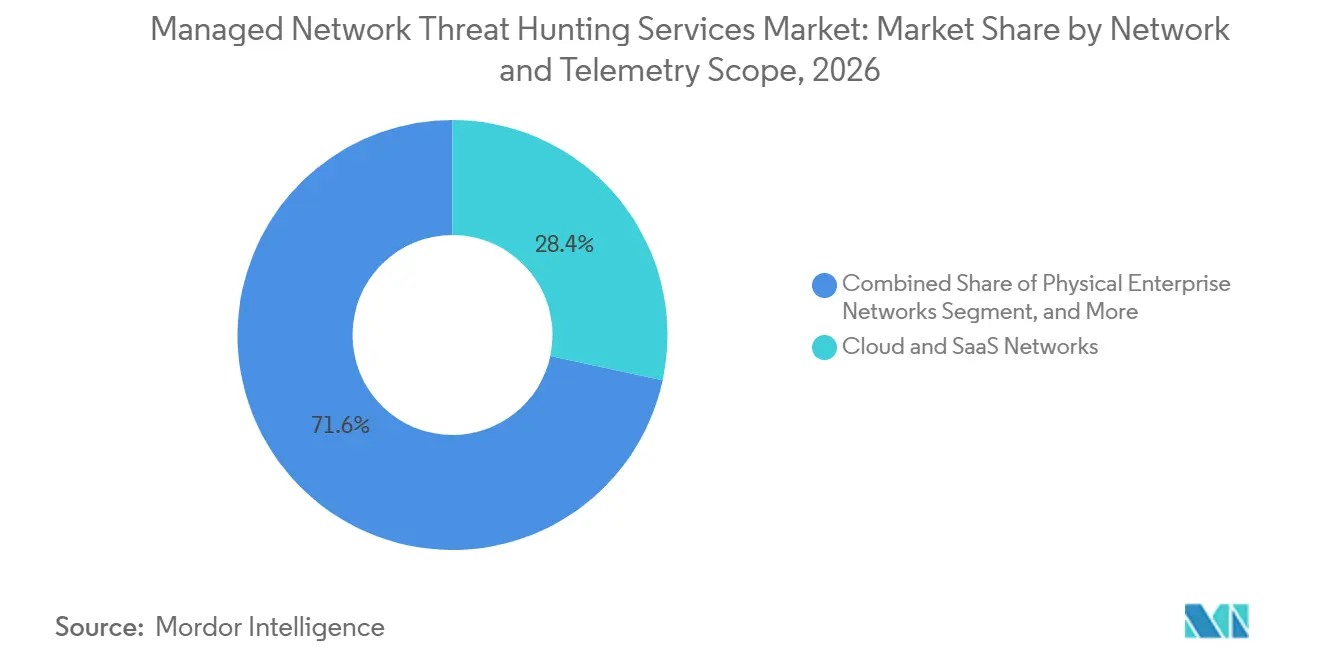
- ネットワーク・テレメトリスコープ別では、クラウドおよびSaaSネットワークが2026年の収益の28.37%を占め、OTおよび産業制御システムは2032年にかけてCAGR 11.94%で拡大する見込みです。
- 業種別では、BFSIが2026年の収益の21.98%を占め、製造業は2032年にかけてCAGR 12.33%で拡大する見込みです。
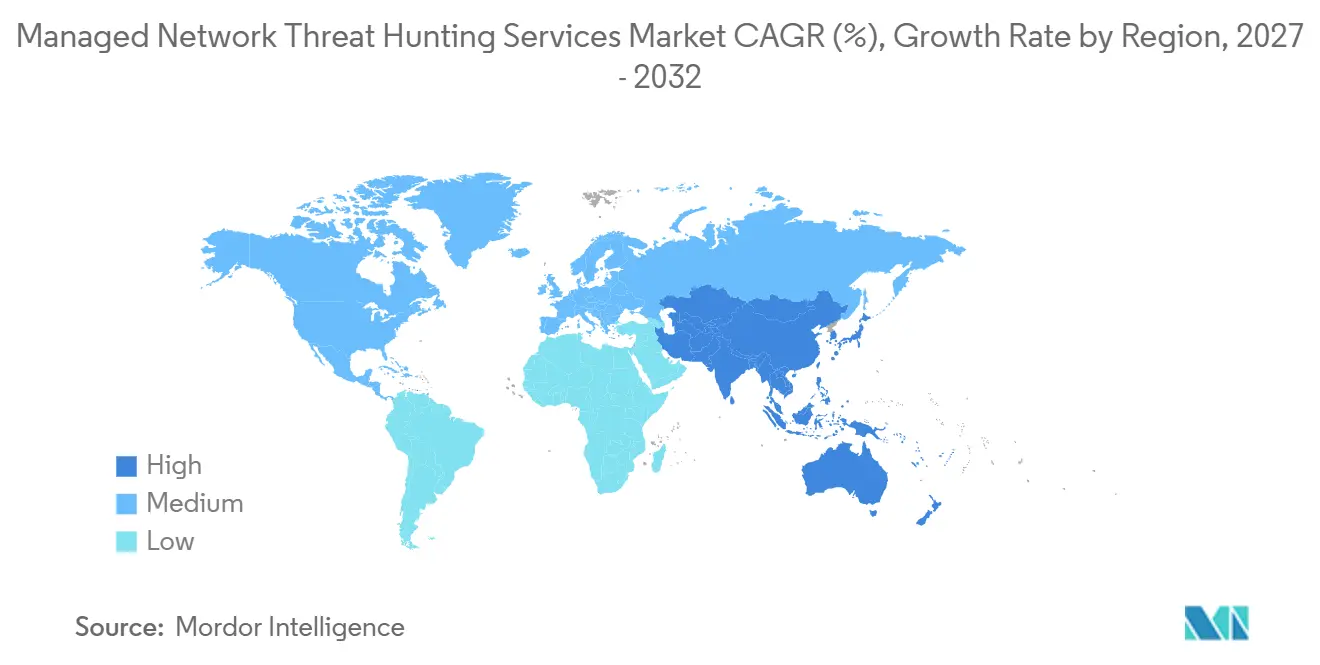
- 地域別では、北米が2026年の収益の41.66%を占め、アジア太平洋地域は2032年にかけてCAGR 12.14%で拡大する見込みです。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
推進要因の影響分析*
| 推進要因 | CAGR予測への影響(概算%) | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| ネットワーク侵害の頻度と高度化増加 | +3.0% | 北米およびヨーロッパにおける高度持続的脅威(APT)および国家支援型攻撃活動の報告増加とともに、グローバル規模 | 短期(2年以内) |
| 熟練したスレットハンティング人材の不足 | +2.5% | アジア太平洋地域および中東・アフリカ地域で最も強い圧力を伴い、グローバル規模 | 中期(2〜4年) |
| ハイブリッドクラウドおよびSaaSアタックサーフェスの拡大 | +2.0% | 北米、ヨーロッパ、アジア太平洋地域を中心に、グローバル規模 | 短期(2年以内) |
| 継続的モニタリングに対する規制およびサイバー保険の圧力 | +1.5% | 北米およびヨーロッパ、アジア太平洋地域および中東・アフリカ地域への波及効果を含む | 中期(2〜4年) |
| 運用技術(OT)環境における暗号化された東西トラフィック | +1.0% | アジア太平洋地域、北米、ヨーロッパ、中東・アフリカのエネルギーインフラにおける早期導入を含む | 長期(4年以上) |
| XDRおよびSOC自動化とのネットワークテレメトリのMSSPバンドル | +0.8% | グローバル | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
ネットワーク侵害の頻度と高度化の増加
マネージドネットワークスレットハンティングサービス市場は、継続的かつシグネチャベースの検知を回避するよう設計された侵害によって支えられています。CrowdStrikeは、2026年上半期にビッシング(音声フィッシング)侵害が2倍に増加し、デバイスコードフィッシングの試みが15倍に増加したと報告しています。また、中国に関連するグループが開示された脆弱性を24時間以内に悪用し、パッチ適用と従来のモニタリングに使える時間を短縮したとも報告しています。[1] SANSの調査では、回答者の41%がプロアクティブなハンティングを通じて国家レベルの活動を検知したことが判明し、一方でリビング・オフ・ザ・ランドの手法が国家レベルの攻撃の76%に見られました。CISAは2025年の事例を文書化しており、米国の重要インフラ組織において標準ユーザーアカウントがSCADA VLANに到達できる状態であり、ITからOTへの分離が不十分であると重要な運用が危険にさらされることを示しました。[2] このパターンにより、迅速な証拠収集とアナリストによる検証が効果的なサービスの中核となります。これらの状況は、ネットワークトラフィックおよび関連テレメトリ全体にわたる行動を検査するサービスの価値を高めます。
熟練したスレットハンティング人材の不足
マネージドネットワークスレットハンティングサービ市場はまた、複雑な活動を調査できる経験豊富な人材の不足からも恩恵を受けています。ISC2は、2025年にセキュリティ専門家の59%が重大または重要なスキルニーズを報告しており、これは2024年の44%から増加しており、クラウドセキュリティとAI支援調査が主要なギャップであると報告しています。[3] SANSの調査では、人員不足が効果的なスレットハンティングへの主要な障壁として特定され、回答者の61%が挙げました。同調査では、アウトソーシングによるハンティングが回答者の間で37%から30%に低下したことも示されました。この組み合わせは、専門スキルが依然として不足している中でも、一部の組織が業務を内製化しつつあることを示しています。自動化を活用して証拠を優先順位付けし、より高付加価値なケースのために人間によるレビューを確保できるプロバイダーは、顧客がより広範なカレッジを維持する支援が可能です。
ハイブリッドクラウドおよびSaaSアタックサーフェスの拡大
ハイブリッドインフラにより、マネージドネットワークスレットハンティングサービス市場のスコープが拡大しています。SANSの調査では、回答者の39%がクラウドインフラをハンティングが最も困難な環境として挙げています(SANS.ORG)。クラウドログ、オンプレミスのパケットキャプチャ、SaaSのアイデンティティデータは、形式、保持期間、詳細レベルがそれぞれ異なることが多くあります。このため、内部チームが侵害の全シーケンスを再構築することが困難になります。CrowdStrikeは、2025年にSCATTERED SPIDERがSaaSアクセスからビッシングおよびヘルプデスクのなりすましを通じて24時間未満でランサムウェア展開まで進んだ攻撃経路を文書化しました。このような経路は、エンドポイントまたはネットワークトラフィックのみを観察する制御を回避する可能性があります。アイデンティティ、エンドポイント、クラウド、ネットワークの証拠を連携させる必要性が、より広範なテレメトリカバレッジを持つプバイダーへの需要を生み出しています。
継続的モニタリングに対する規制およびサイバー保険の圧力
規制要件は、マネージドネットワークスレットハンティングサービス市場における重要な購買トリガーになりつつあります。デジタル運用レジリエンス法(DORA)は2025年1月からEUの金融機関に適用されており、継続的なICTモニタリングおよびサードパーティリスクへの注意が求められます。香港の改訂ガイドラインGL20は、2025年1月に発効し、保険会社に体系的なネットワークモニタリングプロセスの確立を義務付けています。CFCは2025年のサイバー保険ポリシー資料において、スレットハンティングを24時間365日のアクティブなアンダーライティングサービスとして掲げています。これらの要件により、規制対象の購買者にとって定期的な行動モニタリングの証拠がより重要となります。また、モニタリング、エスカレーション、サードパーティ監督の明確な責任所在の重要性も高まります。モニタリング活動の明確な記録を作成できるプロバイダーは、コンプライアンスと保険に関する協議の両方を支できます。
抑制要因の影響分析*
| 抑制要因 | CAGR予測への影響(概算%) | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| 誤検知疲れとアナリストのバーンアウト | -1.2% | AI支援トリアージが不足しているプロバイダーで最も深刻、グローバル規模 | 短期(2年以内) |
| マルチベンダーセキュリティスタック全体にわたる統合の複雑性 | -0.9% | ハイブリッド環境で20以上のセキュリティツールを使用する大企業で特に顕著、グローバル規模 | 中期(2〜4年) |
| クロスボーダーテレメトリに対するデータ居住地制限 | -0.7% | ヨーロッパ、アジア太平洋地域、中東・アフリカ地域 | 長期(4年以上) |
| 産業用およびエアギャップサイトにおける100 GbEパケットキャプチャのコスト | -0.5% | 北米およびヨーロッパの産業回廊、アジア太平洋地域の製造ゾーン | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
誤検知疲れとアナリストのバーンアウト
プロバイダーが文脈なしに過剰なアラートを転送する場合、誤検知はマネージドネットワークスレットハンティングサービス市場の運用上の根拠を弱める可能性があります。Devoの調査では、SOC専門家の83%がアラー量と誤検知に圧倒されていることが判明しました。同調査では、57%が過剰な誤検知を主な運用上の課題として特定しました。アナリストは労働時間の25%以上を実行不可能なトリアージに費やしていると報告されています。この作業負荷により、スレットハンティングをアラート転送と区別する仮説主導の調査への注意が低下します。また、多くの通知が確認済みの調査結果に結びつかない場合、顧客の信頼を低下させる可能性もあります。検知品質を向上させ、初期トリアージを自動化するサービスは、意味のある運用上の価値を示すのに有利な立場にあります。
マルチベンダーセキュリティスタック全体にわたる統合の複雑性
統合の要求により、マネージドネットワークスレットハンティングサービス市場における導入が遅延する可能性があります。大企業は、異なるログ形式、API制限、アラートスキーマを持つ20以上のセキュリティ製品を運用している場合があります。プロバイダーはハンティングプログラムを開始する前に、顧客固有のエンジニアリングを完了しなければならないことがよくあます。これにより実装期間が延び、オンボーディングコストが増加します。また、顧客テレメトリの品質と可用性への依存も生じます。プロバイダーは顧客全体に一貫したハンティングプレイブックを適用することが困難になる場合があります。プラットフォームベンダーは導入済みベースに統合投資を分散できますが、小規模プロバイダーは提供マージンに対してより大きなプレッシャーに直面する可能性があります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
サービスモデル別:
完全マネージド型の提供形態がリード、継続的ハンティングが加速完全マネージド型の提供形態が2026年の収益の33.21%を占めました。このモデルは、日常業務と専門分析の両方を外部プロバイダーに移管します。これは、内部チームが経験豊富なハンターを十分に採用または維持できない場合に適しています。SANSは、回答者の61%が人員不足を効果的なハンティングへの主要な障壁と見なしていると報告しました。コマネージドおよびハイブリッドサービスは、すでにSOCを運営しているが、コア時間外または専門的なOT環境でのサポートが必要な企業にとっても引き続き有効です。
継続的スレットハンティングは、2032年にかけてCAGR 11.87%で拡大する見込みです。これは定期的なキャンペーンを、受信テレメトリの継続的なレビューに置き換えます。CrowdStrikeは、OverWatchプラットフォームにおいてAIエージェントによるトリガーの検知が人間によるトリガーの検知の2.5倍の速度で増加したと報告しました。ReliaQuestは、ラテラルムーブメントがわずか4分で発生する可能性があると述べています。これらの状況により、断続的なハンティング演習の有用性が低下し、継続的なサービス階層への需要が強まります。
注記: すべての個別セグメントのセグメントシェアはレポート購入後に入手可能です
導入形態別:
クラウドベースの提供形態がシェアと成長の両方でリードクラウドベースの提供形態は、2026年のマネージドネットワークスレットハンティングサービスの市場規模の41.27%を占めました。この導入モデルは、複数のクラウド環境とSaaSアプリケーションを運用している組織に適しています。Arctic Wolfは2025年10月にAWSとの戦略的コラボレーション契約を締結し、AuroraプラットフォームをAWSのセキュリティテレメトリおよびオープンサイバーセキュリティスキーマフレームワーク(Open Cybersecurity Schema Framework)と統合しました。このタイプの統合により、ハンティング機能がクラウドセキュリティの証拠により近い場所に配置されます。また、プロバイダーがクラウド、SaaS、オンプレミス環境全体でデータを正規化するのにも役立ちます。
クラウドベースの提形態は、2032年にかけてCAGR 11.83%で拡大する見込みであり、これは導入モデルの中で最も高い成長率です。オンプレミスの提供形態は、機密テレメトリを外部のクラウドシステムを通じてルーティングできない政府・防衛ユーザーにとって引き続き重要です。ハイブリッド環境は、ワークロードがローカルとクラウドインフラに分散している場合に引き続き有効です。エアギャップおよびソブリン展開は、重要インフラと防衛事業者にとって規模は小さいものの戦略的に重要なカテゴリーです。Endaceは2025年9月に大容量パケットキャプチャモデルを発表し、5 RUで持続的な60 Gbpsの記録と最大3ペタバイトのストレージを提供すると発表しました。キャプチャコストの低下により、隔離されたネットワーク環境でのハンティングの実現可能性が向上します。
組織規模別:
エンタープライズ支出が主導、中小企業のモメンタムが構築大企業が2026年の収益の69.34%を占めました。マルチサイト、マルチクラウドのネットワークは、専門家によるレビューが必要な大量のデータを生成します。また、PCI DSS、HIPAA、DORA、SECサイバー規則の下でコンプライアンス要件にも直面しています。ISACAは、2025年に組織の65%がサイバーセキュリティのポジションを未充足のままにしていることを発見しました。完全マネージド型、マルチ環境の契約は、大規模な内部ハンティングチームを構築するための実用的な代替手段として機能します。
中小企業は、2032年にかけてCAGR 11.92%で拡大する見込みです。サブスクリプションベースの提供形態により、専門スキルへのアクセスの初期コストを削減できます。サイバー保険の要件も、プロアクティブなモニタリングの証明の必要性を高めています。N-ableは、MSP回答者の90%が2025年にサイバーセキュリティマネージドサービスの収益が増加すると予測しており、これは前年の80%から増加していることを報告しました。同レポートでは、サードパーティMDRが計画されている新サービス追加のリードとして特定されました。MSSPは、したがって、ミッドマーケットへのマネージドハンティングの拡大における主要なルートであり続けます。
ネットワーク・テレメトリスコープ別:
クラウドおよびSaaSがリード、OTハンティングが加速クラウドおよびSaaSネットワークが2026年の収益の28.37%を占めました。SaaSアプリケーションはビジネス業務においてますます中心的な役割を果たしており、認証情報の窃取とラテラルムーブメントの標的となっています。アイデンティティに焦点を当てた攻撃は、従来のネットワークセンサーが観察するよう設計されていなかった境界を越える可能性があります。クラウドおよびSaaS環境全体でのハンティングには、トラフィックとエンドポイントのアクティビティだけでなく、アイデンティティイベントへの可視性が必要です。この広範な証拠セットにより、調査担当者はアプリケーションとインフラにわたる攻撃経路を追跡することができます。
OTおよび産業制御システムは、2032年にかけてCAGR 11.94%で拡大する見込みです。Dragosは、2026年に複数の脅威グループが偵察から制御ループのマッピングまで進んだ活動を文書化しました。このような活動は、物理的なプロセスに影響を与える前に行動を検知することの重要性を高めます。製造業、エネルギー、公益事業の事業は、制約のある環境やエアギャップ環境で機能するカバレッジが必要なことがよくあります。マネージドサービスは、内部ITチームが不足している可能性のある専門的なOT専門知識を提供できます。このセグメントは、ITと運用ネットワークのより広範な統合によって強化されています。
注記: すべての個別セグメントのセグメントシェアはレポート購入後に入手可能です
業種別:
BFSIが収益を支え、製造業が最高成長率を記録BFSIは2026年のマネージドネットワークスレットハンティングサービス市場の21.98%を占めました。金融機関は攻撃者の関心が高く、広範なモニタリングへの期待に直面しています。DORAはEUの金融機関に正式な運用レジリエンス要件を追加しました。これらの組織はまた、詳細なコンプライアンス文書を含むサービスに資金を提供できます。政府・防衛は機密性の高い脅威環境で運用され、データ居住地の管理が必要なため、別の重要な業種を形成しています。ヘルスケアとライフサイエンスは、接続されたデバイスと健康記録システムがセキュリティチームがレビューするためのテレメトリを追加するにつれて、利用が拡大しています。
製造業は2032年にかけてCAGR 12.33%で拡大する見込みです。IBMは、2025年まで3年連続で製造業を最も攻撃を受けた業界として特定しました。スマートファクトリーの展開により、ITシステムとOT環境が連携し、攻撃者が生産資産に到達するための経路が増えています。これにより、一部の購買者エンドポイント主導の検知からネットワーク重視のOTハンティングへと移行しています。エネルギーと公益事業の需要も、グリッドおよび水道事業者が重要サービスへの攻撃に対処するにつれて増加しています。通信の需要は、5Gインフラに関連する新たな東西トラフィック量によって牽引されています。
地理的分析
北米ネージドネットワーク脅威ハンティングサービス市場
北米は2026年の収益の41.66%を占めました。米国では、連邦サイバーセキュリティガイダンス、SEC報告規則、防衛関連コンプライアンス要件、および成熟したサイバー保険慣行に対する強い需要があり、プロアクティブな監視の証拠の必要性が高まっています。カナダは金融サービスおよびエネルギー分野における重要なサブ市場であり、メキシコはニアショアリングの拡大により産業用OT環境が広がる中で新興の機会を提供しています。CISAの2025年における米国の重要インフラ組織でのITからOTへのセグメンテーション障害に関する勧告は、マネージドプロバイダーが対処できる未解決のギャップを浮き彫りにしています。
欧州マネージドネットワーク脅威ハンティングサービス市場
欧州は第2位の地域市場です。ドイツ、英国、フランスが主要な貢献国であり、NIS2指令は必須セクター全体でサイバーセキュリティ義務の対象となる組織の範囲を拡大しました。ドイツの産業企業は、自動車および機械のサプライチェーンがより高いサイバーリスに直面する中、OT特化型ネットワークハンティングへの関心を高めています。Nomiosは2026年4月にオランダのSOCからGuardian xMDRを立ち上げ、ベネルクスおよびより広い欧州市場向けにPalo Alto Networks Cortex XDRを活用しています。GDPRに関連するデータ制限により、プロバイダーはローカル処理能力への投資を促されており、参入要件を引き上げる一方で既存事業者の地位を強化する可能性があります。
アジア太平洋、中東・アフリカ、南米マネージドネットワーク脅威ハンティングサービス市場
アジア太平洋地域は2032年までに12.14%のCAGRで拡大すると予測されており、最も成長の速い地域となっています。需要はデジタル化、国家支援型の活動、ソブリンSOC要件、および資格を持つ人材の不足によって支えられています。インドのインシデント報告要件、日本の積極的サイバー防衛措置、韓国の金融セクターコンプライアンス規則、および中国のPIPL規制が、地域全体のデリバリー設計に影響を与えています。中東およびアフリカは、サウジアラビアとアラブ首長国連邦がソブリンSOCインフラへの投資を進める中二次的な成長地域となっており、南アフリカとエジプトが金融および政府分野での早期導入を牽引しています。南米はブラジルが主導しており、LGPDおよび金融セクター規制が継続的な監視への需要を支えています。
競合環境
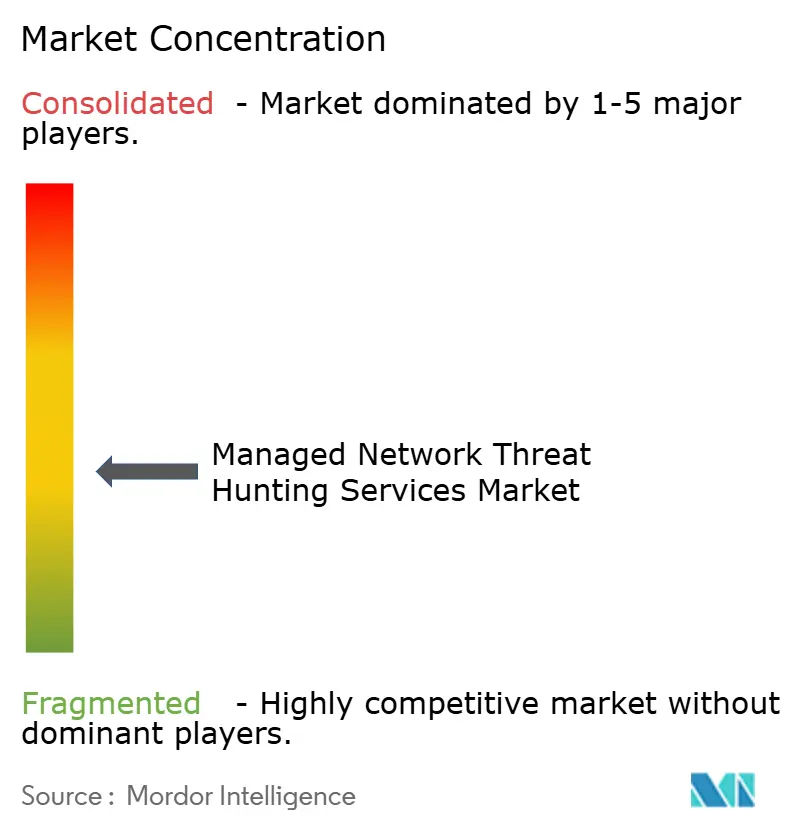
マネージドネットワークスレットハンティングサービス市場は適度に断片化されており、競争はネットワーク検知・対応の専門企業、広範なXDRプロバイダー、および数のテレメトリソースを統合するMSSPにまたがっています。プラットフォームベンダーはハンティング機能をより広範なサブスクリプションに含めることで独立系専門企業に圧力をかけており、専門企業はOT専門知識、分析手法、サードパーティインテグレーションによる差別化が必要です。Sophosは2025年2月にSecureworksを8億5,900万 米ドルで買収完了し、Taegis XDR機能、脆弱性の検知と対応、アイデンティティ脅威の検知、約350のツールインテグレーションを追加しました。Arctic Wolfは2025年2月にCylanceを1億6,000万 米ドルで買収完了し、エンドポイントセキュリティ機能をポートフォリオに追加しました。
統合は、データレイヤーと人間による調査能力を同一プロバイダーの下に集約することを目的としています。ReliaQuestは2025年3月に34億 米ドルの評価額で5億 ミリオン 米ドル以上を調達し、国際展開とセキュリティ運用の自動化を支援しました。同社はGreyMatterプラットフォームを200以上のセキュリティツール全体で機能する方法として位置付けています。Arctic Wolfの2025年AWSコラボレーションは、クラウドテレメトインテグレーションと正規化されたセキュリティデータをめぐる競争も示しています。これらの動きは、切り離されたツールを削減するため顧客維持を向上させる可能性がありますが、コアモニタリングが標準化しやすくなるにつれて価格競争を激化させる可能性もあります。
エアギャップおよびソブリン環境向けのOTネイティブハンティングにはオープンな機会が残っています。プロバイダーはまた、中小規模の組織に適した予算でアイデンティティとネットワークの複合分析を提供する余地もあります。BFSI以外の規制セクターには、サービス活動をコンプライアンス義務にマッピングする文書が必要です。オープンサイバーセキュリティスキーマフレームワーク(Open Cybersecurity Schema Framework)により、クラウド、SaaS、オンプレミス環境全体でテレメトリの正規化がより一貫したものになる可能性があります。これによりオンボーディングが短縮される可能性がありますが、標準化されたサービス階層での差別化が低下する可能性もあります。
マネージドネットワークスレットハンティングサービス業界のリーダー企業
-
CrowdStrike Holdings, Inc.
-
Arctic Wolf Networks, Inc.
-
Sophos Limited
-
Rapid7, Inc.
-
eSentire, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
マネージドネットワーク脅威ハンティングサービス市場 このレポートでカバーされる企業
- CrowdStrike Holdings, Inc.
- Arctic Wolf Networks, Inc.
- Sophos Limited
- Rapid7, Inc.
- eSentire, Inc.
- Palo Alto Networks, Inc.
- Cisco Systems, Inc.
- IBM Corporation
- Fortinet, Inc.
- SentinelOne, Inc.
- Red Canary, Inc.
- Expel, Inc.
- Bitdefender SRL
- Deepwatch, Inc.
- Critical Start, Inc.
- Binary Defense Systems, Inc.
- Kroll, LLC
- LevelBlue, Inc.
- ESET, spol. s r.o.
- Trend Micro Incorporated
- Darktrace Holdings plc
- Vectra AI, Inc.
- ExtraHop Networks, Inc.
- ReliaQuest Holdings, LLC
最近の産業開発事情 マネージドネットワーク脅威ハンティングサービス市場
- 2026年10月:CrowdStrikeのOverWatchスレットハンティングプラットフォームは、12か月の報告期間においてAIエージェントによる検知リードが人間によるリードの2.5倍の速度で増加していることを報告し、マネージドサービス全体でのアナリストと自動化の作業負荷比率における構造的な変化を示すアジェンティックAIの本番ハンティングワークフローへの統合加速を反映しています。
- 2026年8月:CrowdStrikeは「2026スレットハンティングレポート」を発表し、2026年上半期にクラウド意識型のeクライム(eCrime)活動が171%急増し、月次のデバイスコードフィッシングの試みが15倍に増加したことを文書化し、マネージドハンティングプロバイダーが検知仮説ライブラリのキャリブレーションとテレメトリ投資の優先順位付けに使用する攻撃者インテリジェンスのベースラインを提供しました。
- 2026年4月:Nomiosはヨーロッパ市場にGuardian xMDRを発表しました。これはPalo Alto Networks Cortex XDRを基盤とした完全マネージド型の検知・対応サービスであり、ベネルクスおよびより広範なヨーロッパ市場向けに透明性のある階層型価格設定でオランダのSOCから提供され、ソブリン対応のマネードハンティングに対する企業需要の高まりに対応しています。
- 2026年3月:LevelBlueとSentinelOneは、SentinelOneのPurple AIおよびSingularityプラットフォームとLevelBlueのIndigoセキュリティプラットフォームを組み合わせた戦略的グローバルパートナーシップの拡大を発表しました。LevelBlueはマネージド検知・対応およびマネージドSIEMの優先グローバルプロバイダーに指定され、エンタープライズスケールでの滞留時間削減を目的とした統合AIドリブンの運用モデルを構築します。
グローバルマネージドネットワークスレットハンティングサービス市場レポートの対象範囲
マネージドネットワークスレットハンティングサービス市場は、専門プロバイダーがネットワークトラフィック、フローデータ、ネットワークテレメトリをプロアクティブに検索し、自動防御策や従来のモニタリングを回避するAPT、ラテラルムーブメント、データ窃取、暗号化されたトンネルの悪用、コマンド&コントロール活動などの高度な脅威を検知するアウトソーシングされた24時間365日のセキュリティサービスで構成されています。
マネージドネットワークスレットハンティングサービス市場レポートは、サービスモデル別(完全マネージド型スレットハンティング、コマネージド型スレットハンティング、ハイブリッドマネージド型スレットハンティング、インシデント駆動型スレットハンティング、継続的スレットハンティング)、導入形態別(クラウドベース、オンプレミス、ハイブリッドクラウド、エアギャップおよびソブリン環境)、組織規模別(大企業および中小企業)、ネットワーク・テレメトリスコープ別(物理的エンタープライズネットワーク、クラウドおよびSaaSネットワーク、OTおよび産業制御システム、ソフトウェア定義および仮想ネットワーク、アイデンティティ・エンドポイントおよびネットワーククロスドメインテレメトリ)、業種別(銀行・金融サービス・保険、政府・防衛、エネルギー・公益事業、情報技術・通信、ヘルスケア・ライフサイエンス、製造業、その他の業種)、地域別(北米、南米、ヨーロッパ、アジア太平洋地域、中東・アフリカ)にセグメント化されています。市場予測は金額ベース(米ドル)で提供されます。
セグメンテーション概要
| 完全マネージド型スレットハンティング |
| コマネージド型スレットハンティング |
| ハイブリッドマネージド型スレットハンティング |
| インシデント駆動型スレットハンティング |
| 継続的スレットハンティング |
| クラウドベース |
| オンプレミス |
| ハイブリッドクラウド |
| エアギャップおよびソブリン環境 |
| 大企業 |
| 中小企業 |
| 物理的エンタープライズネットワーク |
| クラウドおよびSaaSネットワー |
| OTおよび産業制御システム |
| ソフトウェア定義および仮想ネットワーク |
| アイデンティティ・エンドポイントおよびネットワーククロスドメインテレメトリ |
| 銀行・金融サービス・保険 |
| 政府・防衛 |
| エネルギー・公益事業 |
| 情報技術・通信 |
| ヘルスケア・ライフサイエンス |
| 製造業 |
| その他の業種 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| その他の南米 | |
| ヨーロッパ | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| その他のヨーロッパ | |
| アジア太平洋地域 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| その他のアジア太平洋地域 | |
| 中東・アフリカ | サウジアラビア |
| アラブ首長国連邦 | |
| 南アフリカ | |
| エジプト | |
| その他の中東・アフリカ |
| サービスモデル別 | 完全マネージド型スレットハンティング | |
| コマネージド型スレットハンティング | ||
| ハイブリッドマネージド型スレットハンティング | ||
| インシデント駆動型スレットハンティング | ||
| 継続的スレットハンティング | ||
| 導入形態別 | クラウドベース | |
| オンプレミス | ||
| ハイブリッドクラウド | ||
| エアギャップおよびソブリン環境 | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| ネットワーク・テレメトリスコープ別 | 物理的エンタープライズネットワーク | |
| クラウドおよびSaaSネットワー | ||
| OTおよび産業制御システム | ||
| ソフトウェア定義および仮想ネットワーク | ||
| アイデンティティ・エンドポイントおよびネットワーククロスドメインテレメトリ | ||
| 業種別 | 銀行・金融サービス・保険 | |
| 政府・防衛 | ||
| エネルギー・公益事業 | ||
| 情報技術・通信 | ||
| ヘルスケア・ライフサイエンス | ||
| 製造業 | ||
| その他の業種 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| その他の南米 | ||
| ヨーロッパ | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| その他のヨーロッパ | ||
| アジア太平洋地域 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| その他のアジア太平洋地域 | ||
| 中東・アフリカ | サウジアラビア | |
| アラブ首長国連邦 | ||
| 南アフリカ | ||
| エジプト | ||
| その他の中東・アフリカ | ||
レポートで回答される主要な質問
マネージドネットワークスレットハンティングサービスの市場規模はどのくらいですか?
マネージドネットワークスレットハンティングサービス市場は2026年に3.44 ビリオン 米ドルと評価されており、CAGR 11.57%で2032年までに6.43 ビリオン 米ドルに達すると予測されています。
どの地域が最も速く拡大すると予測されていますか?
アジア太平洋地域は、デジタル化、コンプライアンス要件、人材不足に支えられ、2032年にかけてCAGR 12.14%で拡大する見込みです。
マネージドネットワークスレットハンティングサービスの需要を牽引しているものは何ですか?
より速侵害、クラウドおよびSaaSへのエクスポージャー、専門人材の不足、継続的モニタリング要件が需要を高めています。
最も大きなシェアを持つサービスモデルはどれですか?
完全マネージド型の提供形態が2026年に33.21%のシェアでリードしており、購買者が業務と専門調査をプロバイダーに移管しています。
マネージドスレットハンティングサービスをリードする導入モデルはどれですか?
クラウドベースの提供形態が2026年に41.27%のシェアでリードしており、2032年にかけてCAGR 11.83%で拡大する見込みです。
最も速く拡大しているエンドユース業種はどれですか?
製造業はITとOTネットワークの相互接続が進む中、2032年にかけてCAGR 12.33%で拡大する見込みです。