
マネージド・プロアクティブ脅威ハンティングサービス市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
| 市場規模 (2027) | 6.07 十億米ドル |
| 市場規模 (2032) | 11.83 十億米ドル |
| 成長率 (2027 - 2032) | 14.28 % |
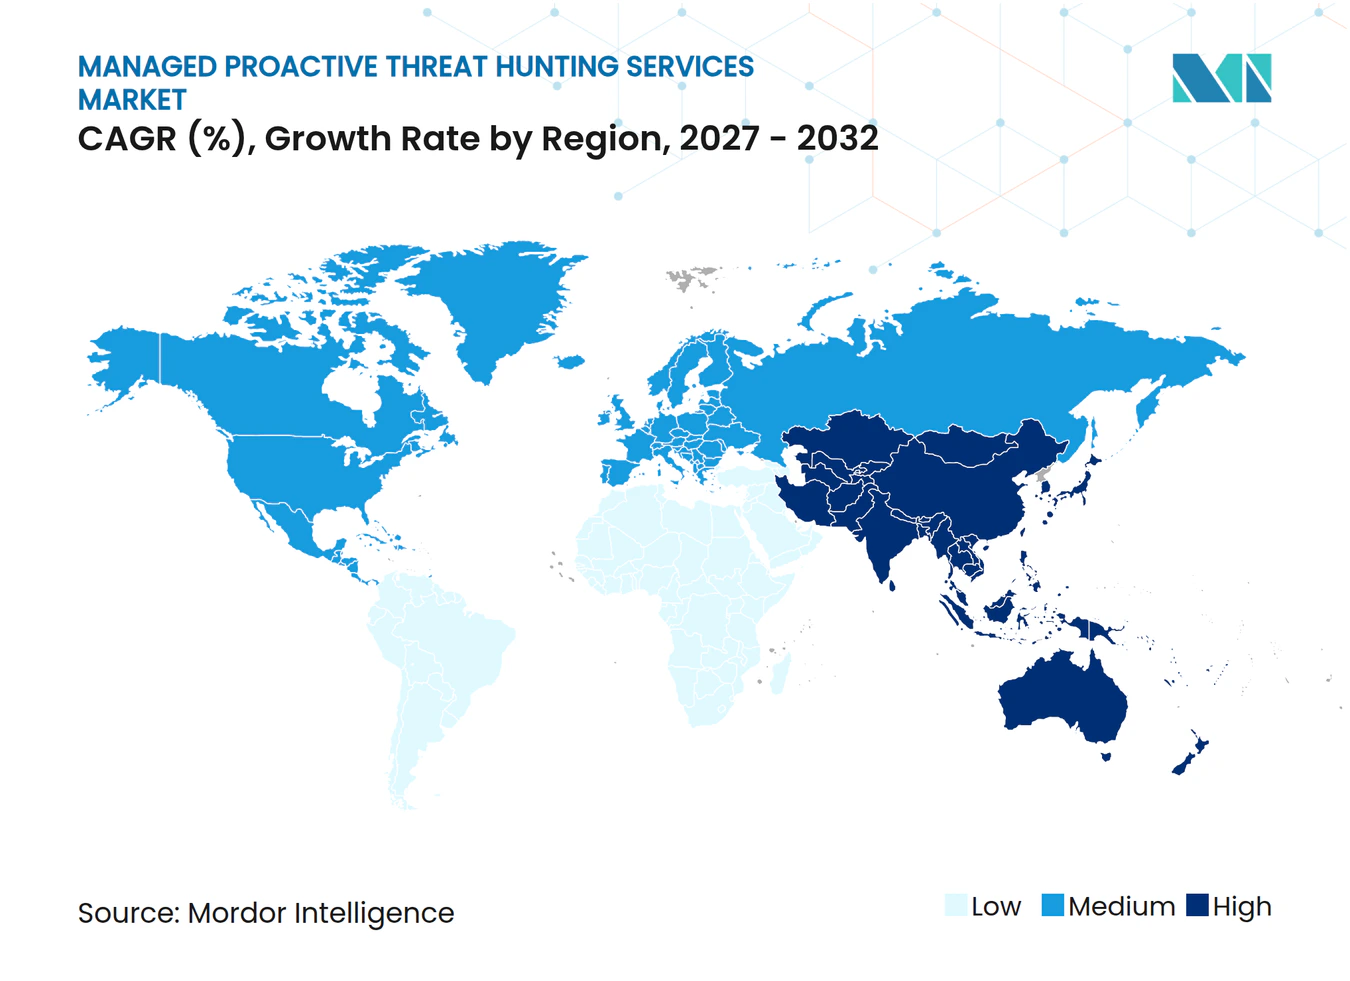
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるマネージド・プロアクティブ脅威ハンティングサービス市場分析
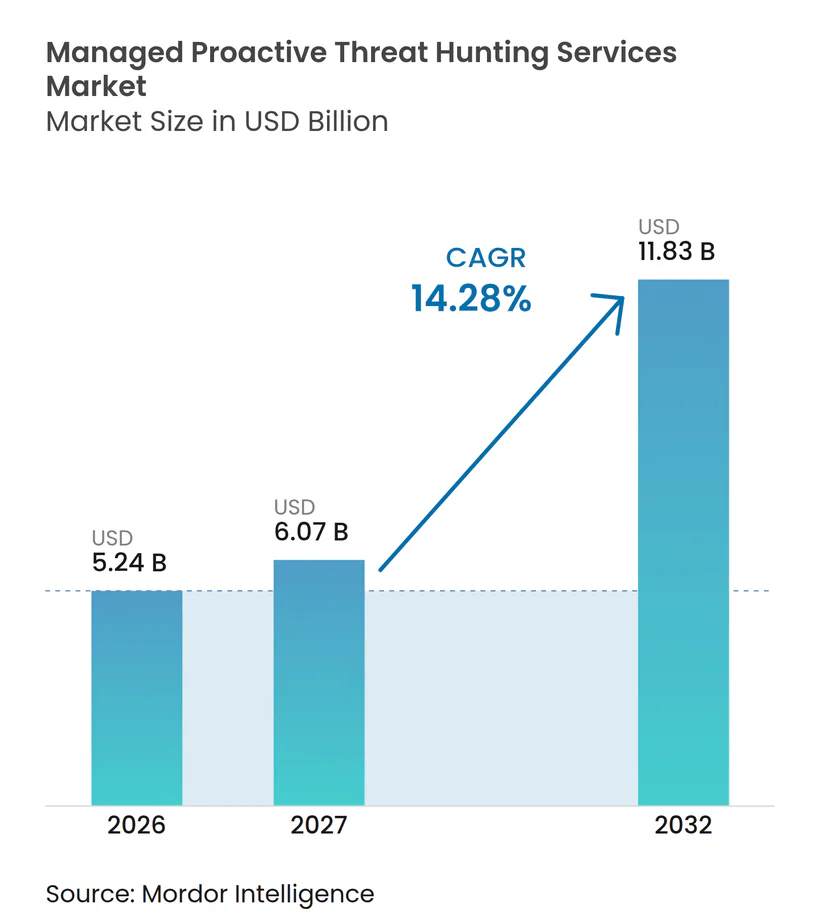
マネージド・プロアクティブ脅威ハンティングサービス市場規模は、2026年の5.24 ビリオン 米ドルおよび2027年の6.07 ビリオン 米ドルから、2032年までに11.83 ビリオン 米ドルへと拡大し、2027年から2032年の間にCAGR 14.28%を記録する見込みです。マネージド・プロアクティブ脅威ハンティングサービス市場は、自動化されたコントロールでは検出できない脅威を継続的に調査する取り組みへと、事後対応型のアラート処理から移行するシフトによって形成されています。ランサムウェアのオペレーター、サプライチェーンの侵害、およびアイデンティティの悪用は、複雑なエンタープライズ境全体にわたる継続的な調査の価値を高めています。購買担当者はまた、エンドポイント、クラウドシステム、アイデンティティツール全体ですでに収集されたセキュリティデータを活用できるサポートを求めています。プロバイダーは、AIを活用したワークフロー、より広範なテレメトリパイプライン、および顧客の関与を維持するコマネージド型デリバリーモデルを通じて対応しています。コスト、財務的価値の証明、断片化したデータ、および国境を越えたデータ移動を規制するルールが、一部の購買決定を引き続き遅らせています。
主要レポートのポイント
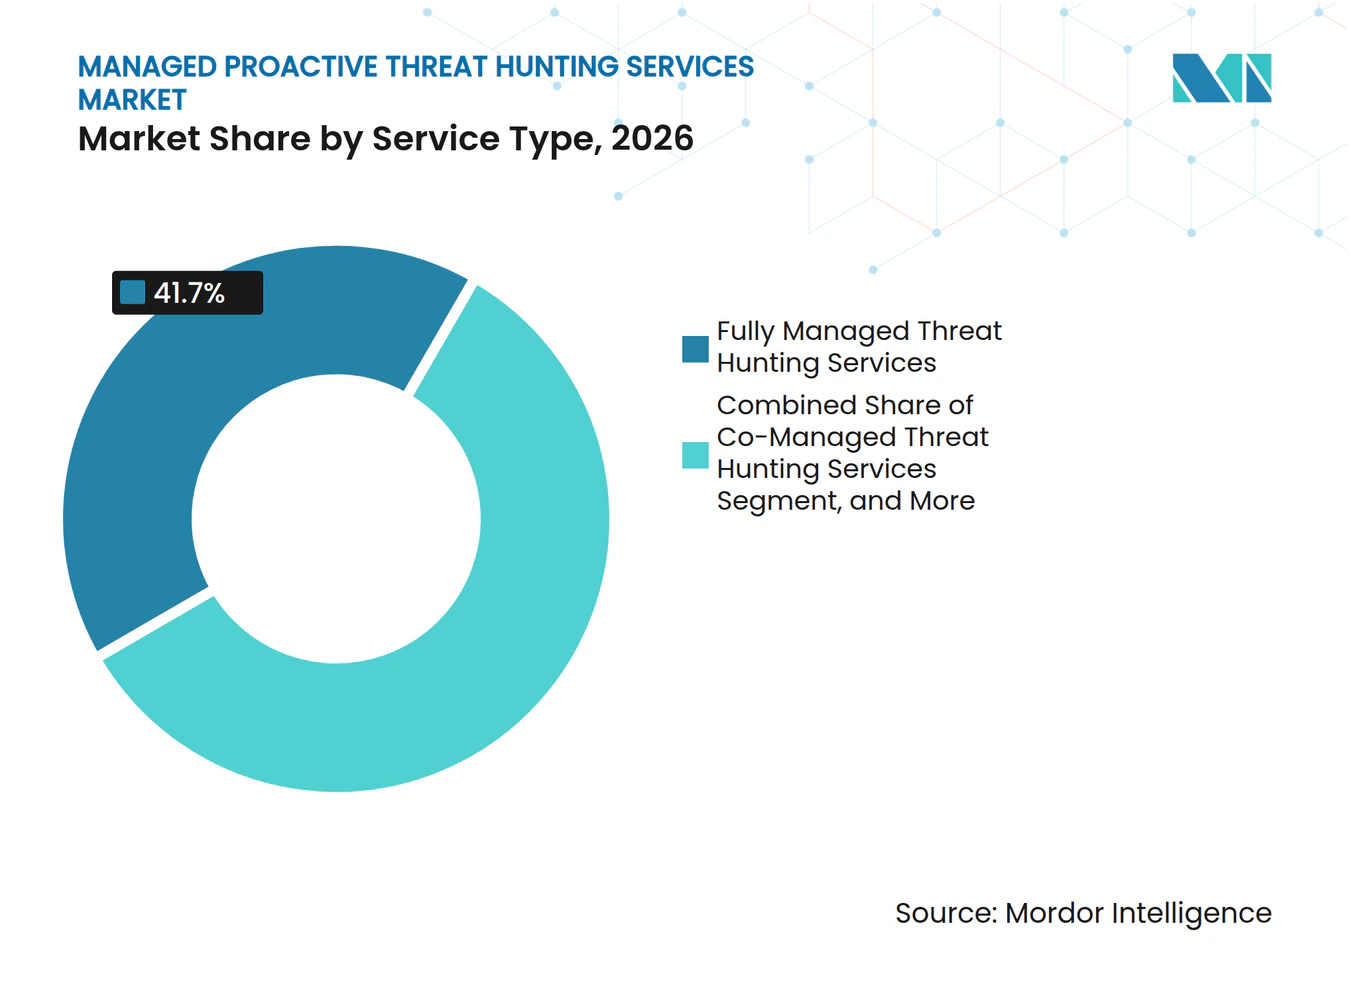
- サービスタイプ別では、完全マネージド脅威ハンティングサービスが2026年のマネージド・プロアクティブ脅威ハンティングサービス市場シェアの41.70%を占め、コマネージド脅威ハンティングサービスは2032年までにCAGR 16.49%で拡大する見込みです。
- 展開モード別では、ハイブリッドクラウドが2026年に49.37%を占め、2032年までにCAGR 16.69%で成長する見込みです。
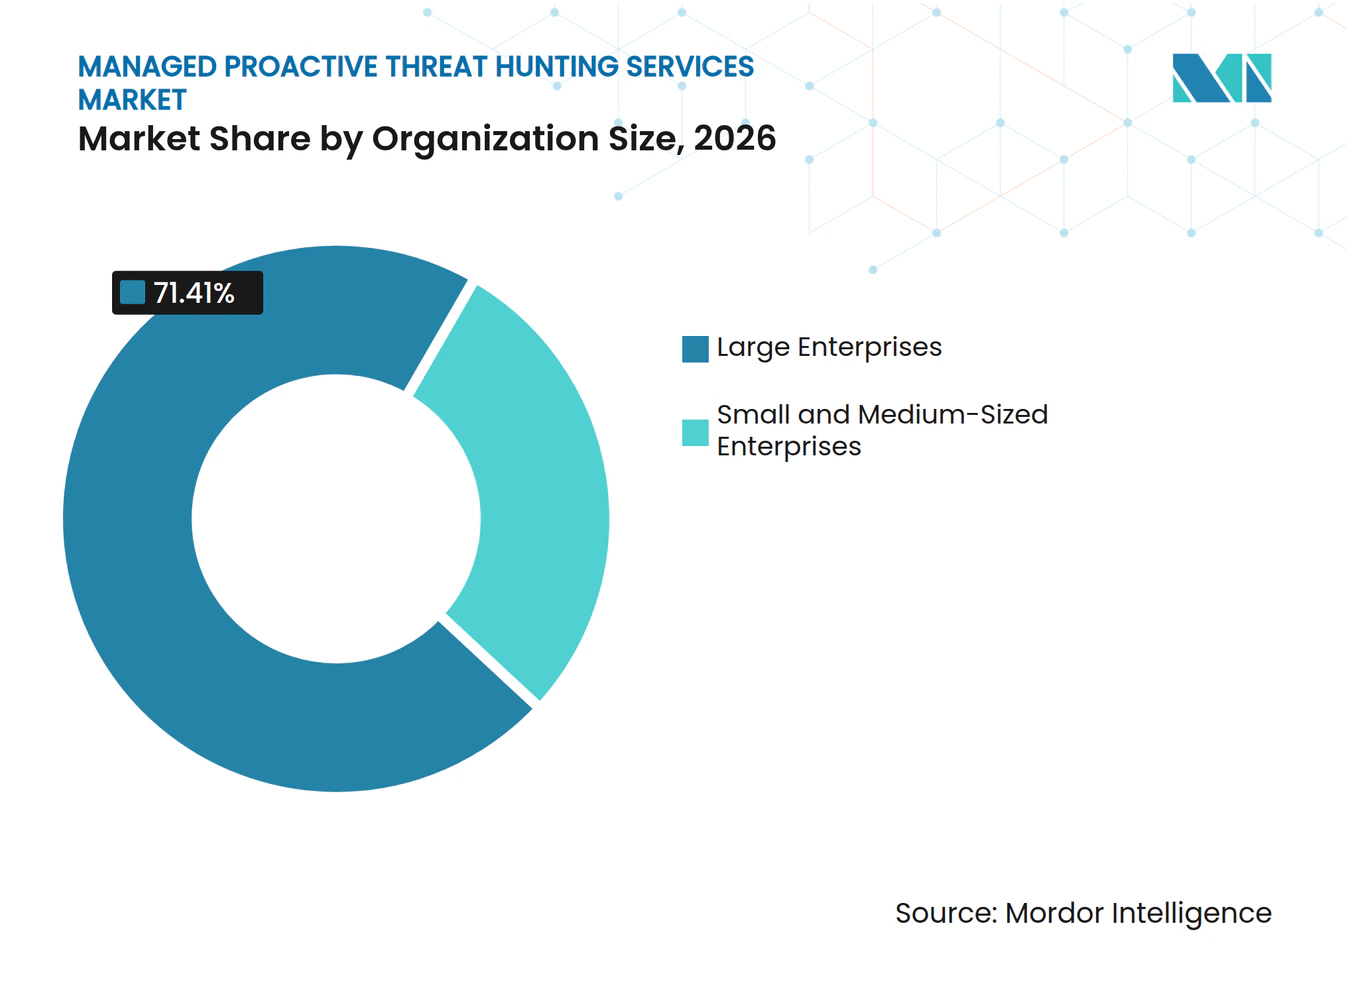
- 組織規模別では、大企業が2026年のマネージド・プロアクティブ脅威ハンティングサービス市場収益の71.41%を占め、中小企業は2032年までにCAGR 17.32%で拡大する見込みです。
- エンドユーザー産業別では、BFSIが2026年に市場の26.33%を占め、ヘルスケアおよびライフサイエンスは2032年までにCAGR 18.12%で拡大する見込みです。
- 地域別では、北米が2026年に市場の40.19%を占め、アジア太平洋地域は2032年までにCAGR 17.89%で拡大する見込みです。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
促進要因の影響分析*
| 促進要因 | CAGR予測への影響(概算%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| ランサムウェア、サプライチェーン、アイデンティティベースの攻撃の激化 | +3.2% | グローバル、北米およびヨーロッパに集中 | 短期(2年以内) |
| ハイブリッドクラウドおよびコネクテッドワークロードの拡大 | +2.6% | グローバル、北米およびアジア太平洋地域で最も強い | 中期(2〜4年) |
| サイバーセキュリティ人材不足とアウトソーシング専門知識への需要 | +2.4% | グローバル、EUおよびアジア太平洋地域で深刻 | 長期(4以上) |
| 継続的な検知と対応に対する規制上の圧力 | +2.0% | 北米およびEU、NIS2、DORA、SEC | 中期(2〜4年) |
| 自律的脅威オペレーションとAIを活用した調査 | +1.6% | グローバル、テクノロジー先進市場がリード | 中期(2〜4年) |
| プラットフォーム非依存型ハンティングによる既存セキュリティテレメトリの再利用 | +1.1% | グローバル、特に中堅企業 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
ランサムウェア、サプライチェーン、アイデンティティベースの攻撃の激化
サービスとしてのランサムウェアは、複雑な攻撃をより広範なアフィリエイトグループが利用できるようにし、アラート量のみに依存するセキュリティチームに圧力をかけています。米国病院協会が2025年向けにまとめたFBIデータによると、ヘルスケアおよび公衆衛生は16の重要インフラセクターの中でランサムウェアのインシデント件数が最も多く記録されました。この露出は、ケアの提供が中断される前に侵入を特定する必要がある病院ネットワークや臨床システムの間で、マネージド・プロアクティブ脅威ハンティングサービス市場への需要を高めています。CISA、FBIおよびHHSは、2026年4月時点で重要インフラにおけるMedusaランサムウェアの被害者が500件以上に上ることを記録し、早期発見の重要性を高める二重恐喝モデルについて説明しました。[1] サプライチェーンの侵害とランサムウェアのデリバリーは、信頼されたサプライヤーのアクセスがターゲット環境への到達に利用される可能性があるため、ますます重複しています。したがって、アイデンティティテレメトリは、信頼性の高いハントプログラムにおいてエンドポイントシグナルと並んで位置づけられる必要があります。
ハイブリッドクラウドおよびコネクテッドワークロードの拡大
ハイブリッド環境は、オンプレミスインフラ、プライベートクラウド環境、およびパブリッククラウドサービスにわたるセキュリティ情報を同時に生成します。その運用モデルは、単一のセキュリティスタックが一貫してカバーするのに苦労するデータ量とアーキテクチャの違いを生み出します。マネージド・プロアクティブ脅威ハンティングサービス市場は、プロバイダーが複数の環境からの情報を正規化し、同じハント仮説をそれらに適用できる場合に恩恵を受けます。Arctic Wolfは、2025年10月にAuroraプラットフォームがオープンサイバーセキュリティスキーマフレームワークの正規化を通じて、オンプレミスおよびクラウド環境全体で毎週9 トリリオン件以上のセキュリティ観測を処理したと述べました。内部セキュリティツールは、本番スケールでクラウドネイティブログを取り込まない場合、カバレッジのギャップを残す可能性があります。コネクテッドアプリケーションと混合インフラの継続的な使用により、テレメトリカバレッジは引き続き購買上の中心的な問題となるでしょう。
サイバーセキュリティ人材不足とアウトソーシング専門知識への需要
サイバーセキュリティの人材不足は、組織が専門的な調査役割を担う人員を確保する能力を引き続き制限しています。ISACAは2025年に、サイバーセキュリティチームの55%が人員不足であり、65%が未充足のポジションを抱え、66%の実務者が5年前よりも大きな職務上のストレスを経験していると報告しました。これらの状況は、24時間365日のカバレッジを維持し、最新のハントプレイブックを社内で維持することを困難にしています。マネージド・プロアクティブ脅威ハンティングサービス市場は、完全な社内チームを構築することなく、調査担当者、脅威インテリジェンス、および確立された運用ルーティンにアクセスする方法を提供します。この問題は、より大きな雇用主に対してセキュリティ人材の獲得競争ができない小規模組織において特に関連性が高いです。アウトソーシングは空きポジションと既存アナリストへの圧力の両方に対処するため、長期的な需要は支持されています。
継続的な検知と対応に対する規制上の圧力
規制要件は、ロギング、モニタリング、および検知能力が整備されているという証拠についてより具体的になっています。EU NIS2技術実装ガイダンスは、関連する義務の範囲内にマネージドセキュリティサービスプロバイダーを特定し、より構造化されたモニタリングへの期待を支持しています。[2] DORAはまた、階層化されたコントロールと自動アラートによるICT異常の継続的なモニタリングを要求しています。これらの状況は、購買担当者がセキュリティカバレッジとコントロールが意図通りに機能しているという証拠の両方を必要とするため、マネージド・プロアクティブ脅威ハンティングサービス市場を支持しています。継続的な検知は、インシデント報告の期限が短い組織にとって特に重要です。マネージドプロバイダーは、購買担当者がモニタリング能力を実証し、調査記録を保持し、社内チームが限られている場合に専門知識を追加するのを支援できます。
抑制要因の影響分析*
| 抑制要因 | CAGR予測への影響(概算%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| 24時間365日の人間主導型脅威ハンティングの高コスト | -2.9% | グローバル、中小企業および新興市場に不均衡に影響 | 短期(2年以内) |
| 回避損失ROIの実証困難 | -2.1% | グローバル、予算制約のある組織で最も顕著 | 中期(2〜4年) |
| 断片化したテレメトリと統合の複雑さ | -1.5% | グローバル、異種IT環境に集中 | 中期(2〜4年) |
| データ主権と国境を越えたテレメトリ制限 | -0.8% | EUおよびアジア太平洋地域、ドイツ、日本、インド | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
24時間365日の人間主導型脅威ハンティングの高コスト
継続的な人間主導型ハンティングには、専門アナリスト、シフトカバレッジ、最新のインテリジェンス、および定期的に更新されるプレイブックが必要です。これらの要件は、特にエンドポイント検知・対応ツールの上に重ねられる場合、完全な社内能力を高コストにする可能性があります。マネージド・プロアクティブ脅威ハンティングサービス市場は、中小企業および限られたセキュリティ予算で運営する組織の間で手頃な価格の障壁に直面しています。AIを活用した調査は各ハントサイクルで必要な手作業を削減できますが、顧客はそれらの効率化の恩恵をすぐに低価格として受け取れない場合があります。プロバイダーは、優先度の高い調査結果を調査し、顧客の意思決定を支援するために、経験豊富なチームを引き続き配置する必要があります。したがって、コストへの敏感さは、常時稼働サービスを正当化できない購買担当者の間で最も強く残る可能性があります。
回避損失ROIの実証困難
脅威ハンティングは、侵入が重大なインシデントにならない場合にその価値の多くを生み出します。この回避損失の結果は、セキュリティリーダーが予算委員会に対して直接的な財務的根拠に変換することが困難です。プロバイダーは多くの場合、滞留時間の短縮、完了したハント、およびMITRE ATT&CKカバレッジを報告しますが、これらの指標は必ずしも財務的な結果を示すわけではありません。マネージド・プロアクティブ脅威ハンティングサービス市場は、購買担当者がサービス活動と損失防止の間の測定可能なリンクを必要とする場合、購買サイクルが長くなる可能性があります。一貫したアウトカム指標は、顧客がプロバイダーを比較し、プロアクティブセキュリティ作業の価値を説明するのに役立ちます。これらの指標がより広く使用されるまで、ROIの不確実性は予算制約のある組織にとって抑制要因であり続けるでしょう。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
サービスタイプ別:
コマネージドモデルが完全マネージドプレミアムを変えつつある完全マネージド脅威ハンティングサービスは、2026年のマネージド・プロアクティブ脅威ハンティングサービス市場の41.70%を占めました。この位置は、ハンティングの労力、ツール、および継続的なカバレッジをアウトソーシングしたい組織の好みを反映しています。このモデルは、専門リソースへのアクセスを社内アナリストの人員なしに提供するため、成熟したセキュリティオペレーションセンターを持たない購買担当者に適しています。また、調査結果が即時の対応を必要とする場合に必要な定期的な調査、運用エスカレーション、および運用ルーティンのための単一プロバイダー関係を組織に提供します。完全マネージド型デリバリーは、社内セキュリティチームが複雑な調査結果を解釈し、ビジネスシステム全体で対応を調整する能力が限られている場合に引き続き重要です。
コマネージド脅威ハンティングサービスは、2032年までにCAGR 16.49%を記録する見込みです。マネージド・プロアクティブ脅威ハンティングサービス市場は、したがって、社内チームを置き換えるのではなく、プロバイダーのテレメトリ、インテリジェンス、およびプレイブックを社内チームに追加するモデルへとシフトしています。このアプローチは、より深い調査のための外部能力を獲得しながら、説明責任を社内スタッフに留めたい規制対象組織にとって魅力的です。キャンペーンベースのサービスは、特定の脅威アクターや脆弱性の開示に関して定義された仮説主導の調査を実行する中堅市場の購買担当者に対応します。インシデント対応およびリテーナーベースのハンティングは、サイバー保険の取り決めがイベント発生前のプロバイダー関係を奨励する場合に関連しますが、プロバイダーのマージンへの圧力を避けるためにスケーラブルなプラットフォームが必要です。


注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能
展開モード別:
ハイブリッドクラウドはエンタープライズシステムの運用方法を反映ハイブリッドクラウドは、2026年のマネージド・プロアクティブ脅威ハンティングサービス市場の49.37%を占めました。また、2032年までにCAGR 16.69%で成長する見込みです。この位置は、多くの大規模組織がオンプレミスでレガシーシステムを運用しながら、新しいアプリケーションや顧客向けサービスにクラウドネイティブワークロードを使用しているという事実を反映しています。プロバイダーは、新たなブラインドスポットを生み出したり、顧客が別々の調査プロセスを維持することを要求したりすることなく、これらの異なる環境からの情報を統合する必要があります。したがって、ハイブリッドデリバリーは、データを正規化し、環境全体で一貫した調査プロセスを実行する能力と密接に関連しています。
完全クラウドベースの展開は、主要なレガシーインフラのコミットメントを持たないクラウドネイティブ組織および中小企業に関連しています。オンプレミスデリバリーは、データ居住がテレメトリの移動を制限するエアギャップ環境、防衛施設、および重要インフラ設定で引き続き必要です。ドイツの重要インフラ環境は、ローカルのモニタリングおよびデータ管理要件を満たすことができる展開の選択を支持しています。Elasticは2026年10月に、クラウド、セルフマネージド、およびエアギャップ設定を対象としたマルチエージェントAIシステムとしてAlertZeroを導入しました。このオファリングは、すべての購買担当者がパブリッククラウドでセキュリティ情報を集中できると仮定するのではなく、プロバイダーが展開アーキテクチャ全体で柔軟性を必要とする理由を示しています。
組織規模別:
アクセス障壁の低下に伴い中小企業の採用が増加大企業は、2026年のマネージド・プロアクティブ脅威ハンティングサービス市場の71.41%を占めました。大規模組織はより高いセキュリティ予算、より広い攻撃対象領域、およびマネージドセキュリティサービスの確立された調達チャネルを持っています。また、複数のビジネスユニットとレガシーおよびモダンアプリケーションの混合を含む、継続的な調査をより価値あるものにする複雑なテクノロジー資産を運用しています。その規模は、より小規模な購買担当者が資金調達できない可能性のある専用ベンダー契約と高度なサービス構成をサポートするのに役立ちます。この購買グループは、運用環境全体に広範なカバレッジを展開するリソースを持っているため、収益の中心であり続けます。
中小企業は、2032年までにCAGR 17.32%を記録する見込みです。その採用は、専門的なオファリング、AIを活用した自動化による低いエンドポイントあたりの経済性、および継続的なモニタリングを優先する可能性のある保険要件によって支持されています。ISACAの調査結果によると、組織の65%がサイバーセキュリティの役割を未充足のまま抱えており、より小規模な購買担当者が直面する人員配置の課題が浮き彫りになっています。TD SYNNEX GermanyとDigit Solutionsは、2025年11月に、独自のSOCを持たないMSPが中小企業および公共部門のクライアントにサービスを提供できるよう支援するドイツ語のマネージドSOCサービスを導入しました。[3] コマネージドおよびキャンペーンベースの形式は、フルタイムのマネージドエンゲージメントの価格とコミットメントなしに専門スキルへのアクセスを提供し、プロバイダーがより狭い予算を持つ組織にリーチできるようにします。

エンドユーザー産業別:
ヘルスケアおよびライフサイエンスがBFSIを上回る成長BFSIは、2026年のマネージド・プロアクティブ脅威ハンティングサービス市場の26.33%を占めました。このセクターは、高価値の金融データおよび個人データを管理するため、脅威検知への投資の長い歴史を持っています。そのコンプライアンス要件と、顧客および従業員が毎日使用するアプリケーション全体でのリアルタイムサービスを保護する必要性も、継続的なモニタリングを支持しています。このセクターのセキュリティチームは、顧客チャネル、内部システム、およびクラウドサービス全のアクティビティを調査する必要があることが一般的です。これらの状況は、プロアクティブな調査をそのセキュリティ支出とプロバイダー選定プロセスの確立された部分にしています。
ヘルスケアおよびライフサイエンスは、2032年までにCAGR 18.12%で拡大する見込みです。米国病院協会は、2025年にヘルスケアおよび公衆衛生が16の重要インフラセクターの中でランサムウェアのインシデント件数が最も多かったと報告しました。このリスクは、中断が臨床システムとケア業務に影響を与える可能性があるため、病院システムが継続的な検知とマネージド調査にさらに注力するよう促しています。政府および防衛の需要は、国家レベルの活動への露出と機密システムを保護する必要性を反映しています。エネルギーおよびユーティリティは、運用技術と情報技術がより接続されるにつれて採用を増やしており、ITおよび通信、小売およびeコマース、その他のエンドユーザーグループがより広い需要基盤を追加しています。
地域分析
北米マネージド・プロアクティブ・スレット・ハンティング・サービス市場
北米は2026年のマネージド・プロアクティブ・スレット・ハンティング・サービス市場シェアの40.19%を占めました。この地域には、エンタープライズ向けセキュリティ購買企業が高密度に集積しており、マネージド・セキュリティ・プロバイダーの成熟したエコシステムが形成されています。また、組織はタイムリーな検知とインシデント対応をより重視する規制環境に直面しており、継続的なモニタリングが実務上の運用要件となり得ます。ランサムウェアが業務上・財務上のリスクをもたらしていることから、ヘルスケアおよび製造業は引き続き重要な購買層となっています。米国が地域の収益をリードしており、カナダおよびメキシコもプロバイダーがカバレッジとサービス提供範囲を拡大するにつれ、さらなる需要を支えています。
欧州および南米マネージド・プロアクティブ・スレット・ハンティング・サービス市場
欧州はネージド・プロアクティブ・スレット・ハンティング・サービス市場において2番目に大きな地域です。ドイツ、英国、フランスが導入をリードしており、NIS2およびDORAがモニタリング、ロギング、検知プロセスへの投資を後押ししています。[4] ドイツは重要インフラに関する要件を追加しており、データ管理型の展開モデルが優位となる場合があります。プラットフォーム非依存型サービスを提供するプロバイダーは、テレメトリを特定の場所に保持する必要がある購買企業のニーズに対応できます。南米は依然として初期段階にあり、ブラジルおよびアルゼンチンがエンタープライズ需要の主要地域となっています。
アジア太平洋および中東・アフリカマネージド・プロアクティブ・スレット・ハンティング・サービス市場
アジア太洋地域は2032年までに17.89%のCAGRで拡大すると予測されています。日本は重要な市場であり、国内プロバイダーがマネージド・プロアクティブ・スレット・ハンティング・サービス市場のセキュリティ・オペレーション・サイクルにプロアクティブ・ハンティングを組み込んだサービスを導入しています。MBSDは2026年10月にMBSD-SOC プロアクティブ・ハントを開始し、ハンティングから得られた検知ルールが継続的なSIEMモニタリングにフィードバックされると発表しました。中国、インド、韓国もセキュリティ能力への投資を拡大しており、サウジアラビアおよびアラブ首長国連邦が主導する中東、ならびに南アフリカおよびナイジェリアが主導するアフリカは、プロバイダーが現地の運用条件およびデータ規制に合わせてサービス提供を適応させる必要がある新興地域となっています。
競合環境
市場集中度
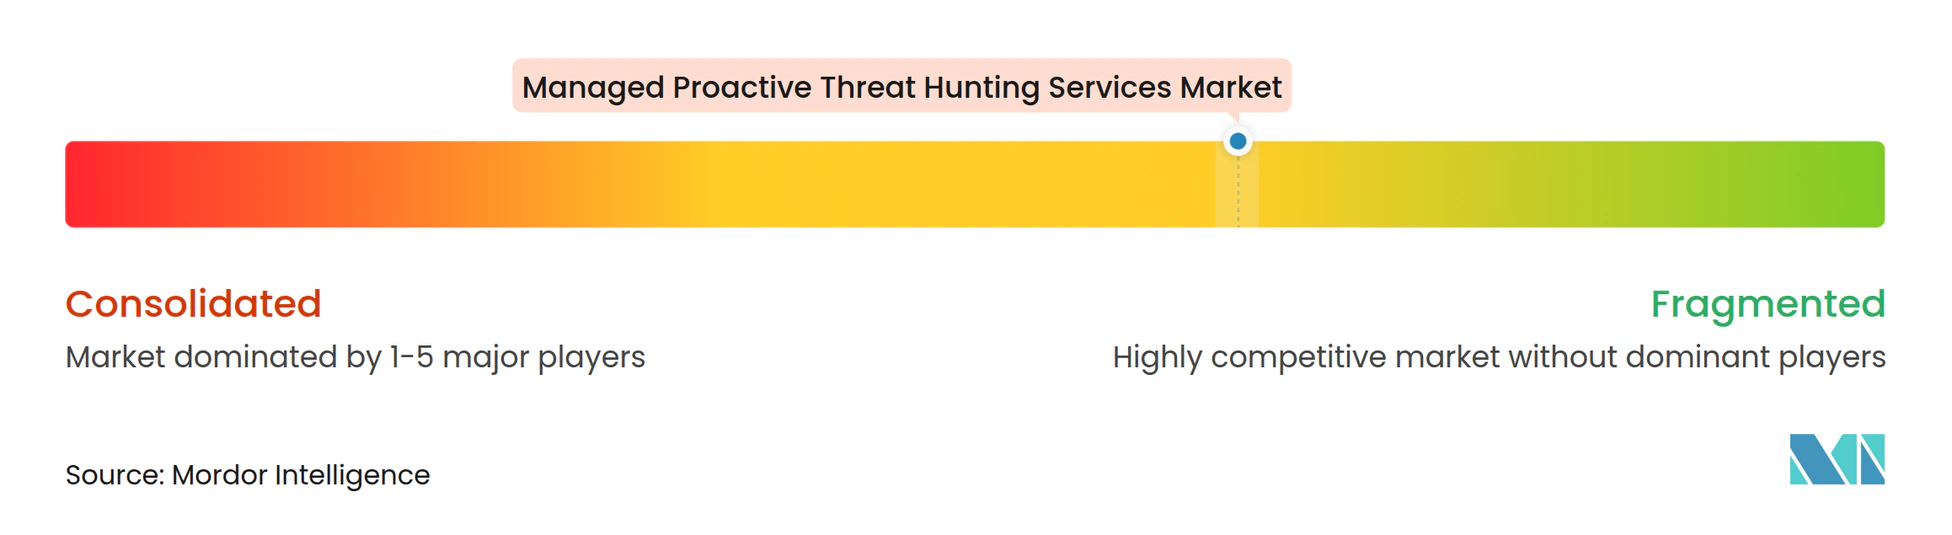
マネージド・プロアクティブ脅威ハンティングサービス市場は、大規模プラットフォーム間では適度に断片化されており、専門プロバイダー間ではより断片化されています。AI能力とインテリジェンスの深さは、単純なアナリスト人員の増加よりも重要な競争要因になりつつあります。大手ベンダーは、調査スループットを向上させ、顧客環境全体のセキュリティデータ量に対応するために、マネージドサービス層内に自律的なハント機能を配置しています。CrowdStrikeは2025年9月に、継続的なクエリのためのハントエージェントと自動化されたYARAルール生成のためのマルウェア分析エージェントを備えたThreat AIを開始しました。この動きは、主要プロバイダーがアナリストチームの線形的な拡大からハンティング能力を分離しようとしていることを示しています。
Elasticは2026年10月に、トリアージウォッチ、ハントウォッチ、検知ウォッチ、フォレンジクスウォッチを含むセキュリティオペレーション向けエージェントベース層としてAlertZeroを導入しました。この製品は、クラウド、セルフマネージド、およびエアギャップ展開全体で継続的なハンティング、検知チューニング、およびフォレンジクス作業をサポートすることを目的としています。Arctic Wolfは2025年10月にAWSとの戦略的コラボレーションを正式化し、AuroraプラットフォームとそのAI搭載SOCをスケールアップしながら、プラットフォームが毎週9 トリリオン件以上のセキュリティ観測を処理すると述べました。これらの行動は、データスケール、自動化、およびより広い環境サポートを中心とした競争を示しています。マネージド・プロアクティブ脅威ハンティングサービス市場では、ベンダーがクラウド関係と製品アーキテクチャを使用してマネージドデリバリーのリーチを向上させることも見られます。
Red Canary、Expel、Huntress Labsなどのスペシャリストは、顧客が意思決定により関与できる垂直専門知識とコマネージド型デリバリーを通じて競争しています。専門的な検知スキルが限られている運用技術対応ハンティングや、コンプライアンス要件がクラウドホスト型サービスデリバリーを困難にする場所に、ホワイトスペースが残っています。統合は、広範なテレメトリカバレッジ、独自の脅威インテリジェンス、および自動化された調査能力を組み合わせた企業を優先する可能性があります。主要企業の合計市場シェアは提供されていないため、記載された基準に基づいて集中スコアを計算することはできません。
マネージド・プロアクティブ脅威ハンティングサービス産業リーダー
-
CrowdStrike Holdings, Inc.
-
Arctic Wolf Networks, Inc.
-
Sophos Limited
-
Palo Alto Networks, Inc.
-
SentinelOne, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
マネージド・プロアクティブ・スレット・ハンティング・サービス市場 このレポートでカバーされる企業
- CrowdStrike Holdings, Inc.
- Arctic Wolf Networks, Inc.
- Sophos Limited
- Microsoft Corporation
- Palo Alto Networks, Inc.
- SentinelOne, Inc.
- Rapid7, Inc.
- eSentire, Inc.
- Red Canary
- Expel, Inc.
- Huntress Labs Incorporated
- LevelBlue
- Bitdefender SRL
- Critical Start, Inc.
- Binary Defense Systems, Inc.
- Kroll, LLC
- WithSecure Corporation
- Darktrace Limited
- IBM Corporation
- Cisco Systems, Inc.
- Fortinet, Inc.
- Trend Micro Incorporated
- Orange S.A.
最近の産業開発事情 マネージド・プロアクティブ・スレット・ハンティング・サービス市場
- 2026年10月:Elasticは2026年10月8日にAlertZeroを開始しました。これはElastic Securityのエージェント型レイヤーで、4つの専門AIエージェント(トリアージウォッチ、ハントウォッチ、検知ウォッチ、フォレンジクスウォッチ)を展開し、クラウド、セルフマネージド、およびエアギャップ展開全体で脅威を継続的にハンティングし、検知をチューニングし、フォレンジクスを実行します。
- 2026年10月:三井物産セキュアディレクションズは日本で「MBSD-SOCプロアクティブハント」を開始し、プロアクティブ脅威ハンティングをSOCサイクルに組み込み、ハント由来の検知ルールを継続的なSIEMモニタリングにフィードバックしました。
- 2026年2月:Arctic WolfはChubbによって優先マネージド検知・対応プロバイダーとして選定され、サイバー保険の引受基準とマネージド脅威ハンティングサービスの選定が収束していることを示しました。
- 2025年11月:NECは「CyIOC」を開始しました。これはインテリジェンス主導の次世代マネージドセキュリティサービスブランドで、NECの独自脅威インテリジェンスとAI分析を、日本、アジア太平洋、ヨーロッパ、米国のグローバル4拠点のサイバーインテリジェンス・オペレーションセンターネットワーク全体に統合しています。
グローバルマネージド・プロアクティブ脅威ハンティングサービス市場レポートの範囲
マネージド・プロアクティブ脅威ハンティングサービスとは、専門的な人間主導のセキュリティアナリストが組織のデジタルフットプリントを体系的に調査し、自動化されたセキュリティコントロールを正常に回避した隠れた高度なサイバー脅威を発見するアウトソーシングされたサイバーセキュリティオペレーションです。
マネージド・プロアクティブ脅威ハンティングサービス市場レポートは、サービスモデル(完全マネージド脅威ハンティングサービス、コマネージド脅威ハンティングサービス、キャンペーンベース脅威ハンティングサービス、インシデント対応およびリテーナーベースハンティング)、展開モード(クラウドベース、ハイブリッドクラウド、オンプレミス)、組織規模(大企業および中小企業)、エンドユーザー産業(BFSI、インシデント対応およびリテーナーベースハンティング、ヘルスケアおよびライフサイエンス、ITおよび通信、エネルギーおよびユーティリティ、小売およびeコマース、その他のエンドユーザー産業)、地域(北米、南米、ヨーロッパ、アジア太平洋、中東、アフリカ)別にセグメント化されています。市場予測は金額(米ドル)で提供されます。
セグメンテーション概要
| 完全マネージド脅威ハンティングサービス |
| コマネージド脅威ハンティングサービス |
| キャンペーンベース脅威ハンティングサービス |
| インシデント対応およびリテーナーベースハンティング |
| クラウドベース |
| ハイブリッドクラウド |
| オンプレミス |
| 大企業 |
| 中小企業 |
| BFSI |
| 政府および防衛 |
| ヘルスケアおよびライフサイエンス |
| ITおよび通信 |
| エネルギーおよびユーティリティ |
| 小売およびeコマース |
| その他のエンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| その他の南米 | |
| ヨーロッパ | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| その他のヨーロッパ | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| その他のアジア太平洋 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| その他のアフリカ |
| サービスタイプ別 | 完全マネージド脅威ハンティングサービス | |
| コマネージド脅威ハンティングサービス | ||
| キャンペーンベース脅威ハンティングサービス | ||
| インシデント対応およびリテーナーベースハンティング | ||
| 展開モード別 | クラウドベース | |
| ハイブリッドクラウド | ||
| オンプレミス | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| エンドユーザー産業別 | BFSI | |
| 政府および防衛 | ||
| ヘルスケアおよびライフサイエンス | ||
| ITおよび通信 | ||
| エネルギーおよびユーティリティ | ||
| 小売およびeコマース | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| その他の南米 | ||
| ヨーロッパ | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| その他のヨーロッパ | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| その他のアジア太平洋 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| その他のアフリカ | ||
レポートで回答される主要な質問
マネージド・プロアクティブ脅威ハンティングサービス市場の規模はどのくらいですか?
マネージド・プロアクティブ脅威ハンティングサービス市場は、2026年に5.24 ビリオン 米ドル、2027年に6.07 ビリオン 米ドルと予測され、CAGR 14.28%で2032年までに11.83 ビリオン 米ドルに達する見込みです。この予測は、複雑なエンタープライズ環境とコネクテッドインフラ全体での継続的な調査への需要を反映しています。
マネージド・プロアクティブ脅威ハンティングサービス市場をリードするサービスタイプはどれですか?
完全マネージド脅威ハンティングサービスが2026年に41.70%のシェアでリードし、コマネージド脅威ハンティングサービスは2032年までにCAGR 16.49%で最も高い予測成長率を持っています。
組織がマネージド・プロアクティブ脅威ハンティングサービス市場を利用する理由は何ですか?
組織は、自動化されたコントロールを回避してビジネス業務に影響を与える可能性のあるランサムウェア、サプライチェーン、アイデンティティ、およびクラウド関連の脅威を調査するためにこれらのサービスを使用しています。
マネージド脅威ハンティングに最も広く使用されている展開モデルはどれですか?
ハイブリッドクラウドが2026年に49.37%のシェアでリードし、2032年までにCAGR 16.69%で最も高い予測成長率を持っています。
脅威ハンティングサービスで最も急速に拡大しているエンドユーザーセクターはどれですか?
ヘルスケアおよびライフサイエンスは、ランサムウェアへの露出の高まりに支えられ、2032年までにCAGR 18.12%で拡大する見込みです。
最も強い予測拡大を示す地域はどこですか?
アジア太平洋地域は2032年までにCAGR 17.89%で拡大する見込みであり、北米は2026年に40.19%のシェアでリードしています。