
OT アタックサーフェス管理市場の規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
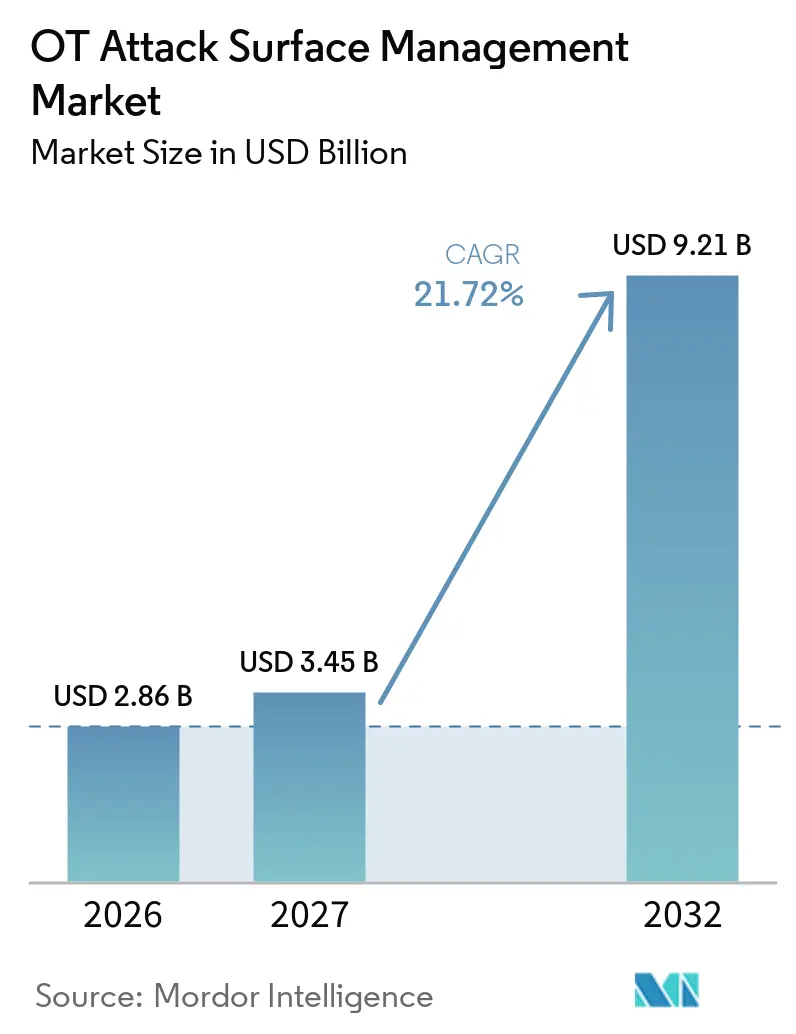
| 市場規模 (2027) | 3.45 十億米ドル |
| 市場規模 (2032) | 9.21 十億米ドル |
| 成長率 (2027 - 2032) | 21.72 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor IntelligenceによるOT アタックサーフェス管理市場分析
OT アタックサーフェス管理市場規模は2026年に2.86 ビリオン 米ドルと評価されており、2032年までに9.21 ビリオン 米ドルに達すると予測され、2027年から2032年にかけてCAGR 21.72%で拡大します。ITとOTネットワークの接続性が高まるにつれ、サイバーインシデントを通じてアクセス可能な産業用資産の範囲が拡大しており、OT アタックサーフェス管理市場は成長しています。多くの施設では、プラントネットワーク全体のデバイス、所有者、ソフトウェア、および通信に関する最新の把握が依然として不足しています。これにより、組織が特定していない機器を保護することはできないため、発見とインベントリがOT アタックサーフェス管理市場における実践的な出発点となっています。規制要件、保険会社の文書化ニーズ、および産業用接続性の拡大により、セキュリティ、エンジニアリング、およびコンプライアンスチームが同一の調達プロセスに参加するようになっています。ベンダーはプラットフォームの組み合わせ、クラウド提供オプション、および資産データを修復・コンプライアンス記録に接続するツールを通じて対応しています。
主要レポートのポイント
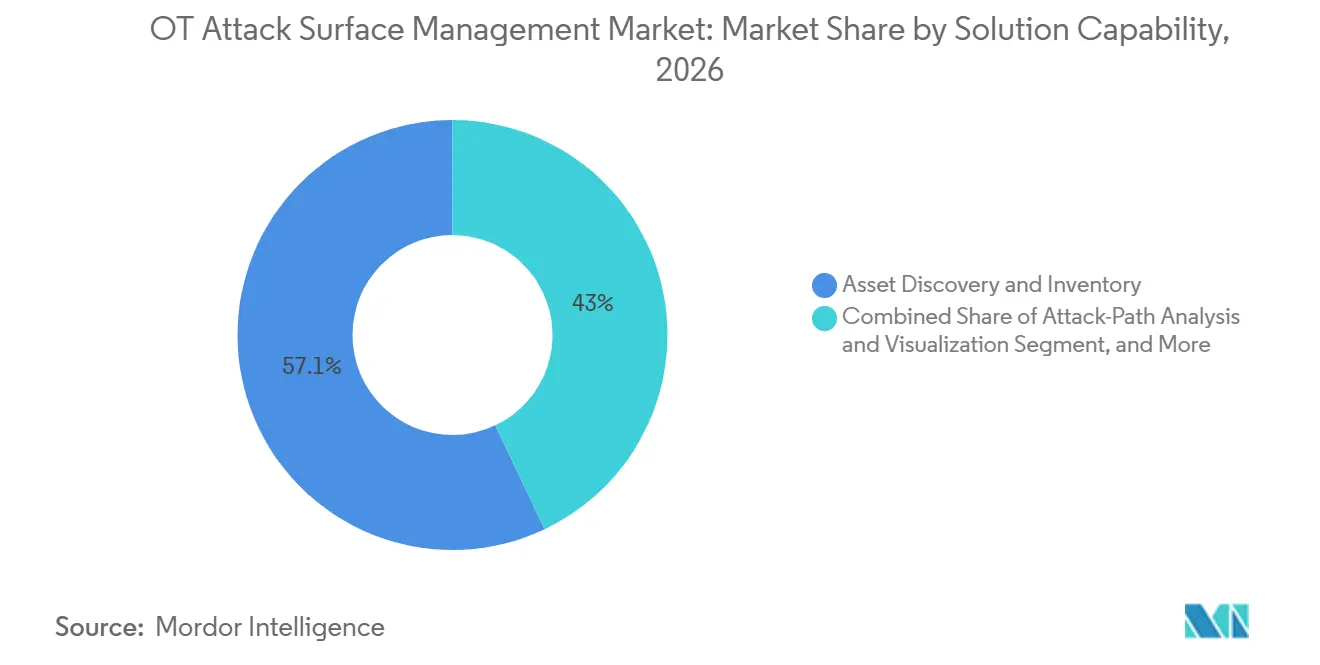
- ソリューション機能別では、資産の発見とインベントリが2026年のOT アタックサーフェス管理市場収益の57.05%を占め、攻撃経路分析と可視化は2032年にかけてCAGR 23.56%で拡大すると予測されています。
- 展開モード別では、オンプレミスが2026年のOT アタックサーフェス管理市場収益の66.81%を占め、クラウドは2032年にかけてCAGR 23.89%で拡大すると予測されています。
- 資産タイプ別では、産業用制御システムが2026年のOT アタックサーフェス管理市場収益の42.18%を占め、産業用IoTおよびセンサーは2032年にかけてCAGR 23.20%で拡大すると予測されています。
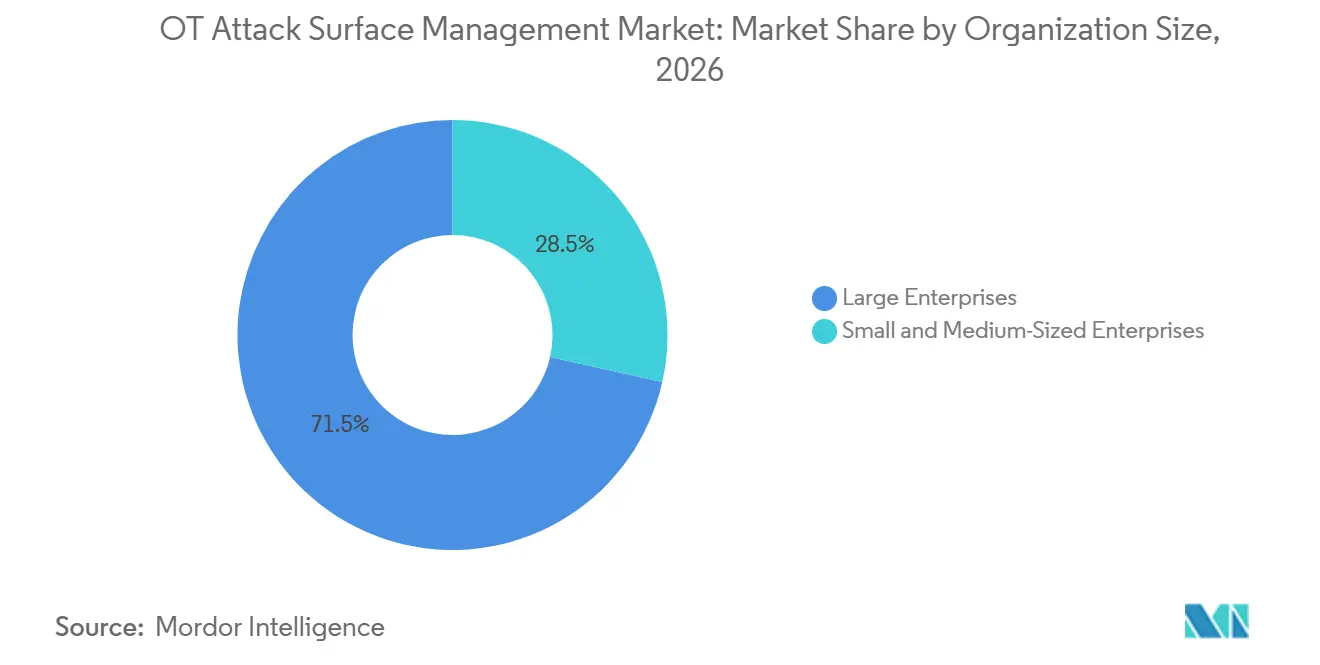
- 組織規模別では、大企業が2026年のOT アタックサーフェス管理市場収益の71.49%を占め、中小企業は2032年にかけてCAGR 24.15%で拡大すると予測されています。
- 最終用途産業別では、産業製造が2026年のOT アタックサーフェス管理市場収益の29.11%を占め、政府および公共行政は2032年にかけてCAGR 22.49%で拡大すると予測されています。
- 地域別では、北米が2026年の収益の36.19%を占め、アジア太平洋地域は2032年かけてCAGR 22.81%で拡大すると予測されています。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
グローバルOT アタックサーフェス管理市場のトレンドとインサイト
ドライバーの影響分析*
| ドライバー | (~)CAGR予測への影響(%) | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| IT-OT コンバージェンスによる未管理資産エクスポージャーの拡大 | +6.5% | グローバル、特に北米、欧州、アジア太平洋の産業回廊に集中 | 短期(2年以内) |
| 重要インフラ規制によるOT の継続的可視性の義務化 | +5.2% | 北米、欧州、アジア太平洋 | 中期(2〜4年) |
| 産業デジタル化による接続資産密度の増加 | +4.0% | アジア太平洋、北米、欧州、中東、アフリカ | 中期(2〜4年) |
| 保険および監査要件による証拠グレードの資産インベントリの要求 | +2.1% | グローバル、特に北米と欧州で顕著 | 短期(2年以内) |
| 安全なアクティブディスカバリーによるパッシブモニタリングを超えたカバレッジの改善 | +1.0% | グローバル、特に大規模な分散型エネルギーおよびユーティリティ施設 | 中期(2〜4年) |
| AIを活用した資産コンテキスト化によるOT エクスポージャー管理ワークロードの削減 | +0.9% | グローバル、北米と欧州での採用が速い | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
IT-OT コンバージェンスによる未管理資産エクスポージャーの拡大
ITとOTのコンバージェンスにより、かつてプラントシステムへのアクセスを制限していた分離が縮小しました。オペレーターがリモートアクセスツール、クラウドサービス、エンジニアリングワークステーション、およびコントローラー間のリンクを特定する必要がある場合、OT アタックサーフェス管理市場は恩恵を受けます。TXOne Networksは、2025年のOTセキュリティインシデントの96%がITレベルの侵害から始まったと報告しており、これは運用へのアクセス経路を保護することの重要性を強調しています。Clarotyは、産業組織の12%以上がOT資産を悪意のあるドメインと通信させていると報告しました。ISACAは、接続された環境がリモートアクセス、クラウド利用、および多くのレガシーシステムが対応するよう設計されていなかった多様なIoTプロトコルからのリスクを引き継ぐと指摘しました。CISAも2025年5月に、露出した資産とデフォルト認証情報により、高度でないアクターがOTシステムを標的にできると警告しました。
重要インフラ規制によるOT の継続的可視性の義務化
規制は境界制御から継続的な内部可視性および制御が機能していることの証拠へとシフトしています。資産記録、ネットワーク監視、および監査証跡が一体として要求されるため、これはOT アタックサーフェス管理市場を支援します。FERCは2025年6月にNERC CIP-015-1を承認し、この標準は指定された大規模電力系統サイバーシステムに対する内部ネットワークセキュリティ監視を要求しています。この標準は2025年9月2日に発効し、コンプライアンス期日は2028年10月1日および2030年10月1日です。FERCは2026年8月にCIP-015-2を承認し、セキュリティ境界外の電子的および物理的アクセス制御システムへの監視を拡張しました。日本の経済産業省も2025年6月に半導体デバイス工場向けのOTセキュリティガイドラインを発行し、プラントの実践をNIST CSF 2.0および関連フレームワークと結びつけました。
産業デジタル化による接続資産密度の増加
産業デジタル化により、センサー、ヒストリアン、エッジデバイス、およびソフトPLCが運用環境に追加されています。追加されるデバイスごとに、OT アタッサーフェス管理市場における発見、分類、および監視の必要性が高まります。Fortinetは、2026年に調査対象組織の40%が5年未満のICSシステムを保有していたと報告しており、これは2025年の20%から増加しています。Forescoutは、産業組織の44%がリアルタイムのサイバー可視性を報告した一方、約60%がOTおよびIoTの脅威を確実に検出できなかったことを発見しました。CISAの資産インベントリガイダンスは、所有者およびオペレーターがOT資産の重要性、機能、および依存関係を文書化するためのプロセスを概説しています。このガイダンスは、手動で維持される資産リストが変化する産業施設に追いつくことができないことを強調しています。
保険および監査要件による証拠グレードの資産インベントリの要求
保険および監査プロセスは、文書化された資産管理にさらに重点を置いています。OT アタックサーフェス管理市場は、発見データを引受けおよびコンプライアンスレビューを支援する記録に変換する方法を提供します。保険会社は、損失発生時にファームウェアバージョン、パッチ状況、および補完的制御を含む文書化された資産インベントリをますます期待しています。このニーズは、保険更新とNERC CIP、NIS2、またはISO 27001に基づく正式な義務の両方に直面しているオペレーターに特に関連しています。複数のレビュープロセスをサポートする単一のインベントリにより、重複した証拠収集を削減できます。この価値は、ユーティリティ、化学、およびその他の重要インフラオペレーターが複数の外部関係者に対して制御を実証しなければならない場合に最も強くなります。
制約要因の影響分析*
| 制約要因 | (~)CAGR予測への影響(%) | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| レガシープロトコルおよび安全制約によるアクティブディスカバリーの制限 | -2.8% | グローバル、特にブラウンフィールドのエネルギー、化学、水道セクターで深刻 | 長期(4年以上) |
| 不完全な資産所有権データによるエクスポージャー修復の遅延 | -1.6% | グローバル、大規模マルチサイト企業に集中 | 中期(2〜4年) |
| 運用ダウンタイムへの感度による展開サイクルの延長 | -1.2% | グローバル、特に連続プロセス産業 | 中期(2〜4年) |
| OTサイバーセキュリティ専門家の不足による総所有コストの増加 | -0.9% | グローバル、特にアジア太平洋と南米で顕著 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
レガシープロトコルおよび安全制約によるアクティブディスカバリーの制限
Modbus、DNP3、PROFIBUS、および独自ベンダープロトコルなどのレガシープロトコルは、アクティブセキュリティスキャン向けに設計されていませんでした。プローブは、安全性が重要な設定においてデバイスのハング、通信障害、または予期しない状態変化を引き起こす可能性があります。NISTのNCCoEは、OT施設には標準的なIT資産管理アプローチが適用されない独自プロトコルが含まれていると述べました。[1] 同プロジェクトの説明では、レガシー構成の収集には手動による物理的検査が必要になる場合があると指摘しています。パッシブモニタリングは、トラフィックを生成しない機器を特定ないため、ダーク資産、エアギャップ機器、および通信頻度の低いコントローラーの可視性が低くなります。この制約により、一部のエネルギー、化学、および水道施設では物理的な現地調査が必要となり、展開時間とコストが増加します。
不完全な資産所有権データによるエクスポージャー修復の遅延
発見だけでは、影響を受けた資産に対して責任を持つ人物またはチームがいない限り、脆弱性は解決されません。ITチームとOTチーム間の所有権の不明確さは、インベントリ完了後の修復における実践的な障壁として残っています。Clarotyは、2026年1月の資金調達発表において、所有権の不明確さを主要な顧客課題の一つとして特定しました。NISTの2026年OT資産管理プロジェクトには、仕様・調達から廃止まで責任を追跡することが含まれています。説明責任のある所有者がいなければ、特定された脆弱性は未解決のままとなり、エクスポージャー管理ツールの運用価値が低下します。また、基本的な発見事項が対処されていない場合、より高度な攻撃経路および可視化機能への投資を妨げる可能性もあります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
ソリューション機能別:発見が収益を支え、攻撃経路インテリジェンスが成長をリード
資産の発見とインベントリは、2026年のOT アタックサーフェス管理市場シェアの57.05%を占めました。これは、オペレーターが脆弱性、通信経路、およびシステム所有権をマッピングする前に必要な最初の機能です。CISAは、資産インベントリのギャップをOT環境における重大な弱点として特定し、完全で使用可能なインベントリを構築するためのガイダンスを公開しました。エクスポージャーおよび脆弱性管理、ならびにネットワークおよび通信監視は、組織が安定した資産記録を持った後により重要になります。これらの機能により、オペレーターはデバイスリストから優先順位付けと継続的な監視へと移行できます。レポートモジュールや統合ミドルウェアなどのその他の機能はワークフローをサポートしますが、多くの場合、より広範なプラットフォームに組み込まれています。
攻撃経路分析と可視化は、2027年から2032年にかけてCAGR 23.56%で成長すると予測されています。この機能のOT アタックサーフェス管理市場規模は、接続された弱点のグループが物理的プロセスに影響を与える可能性があるかどうかを理解する必要があるユーザーによって牽引されています。2026年に発表された査読済み研究では、攻撃グラフベースのOTリスク評価が、脆弱性スコアのみに基づく評価と比較して、敵対者の経路予測を改善したことが示されました。Clarotyは2025年8月にCPSライブラリを導入し、2026年5月にClaroty Claireを立ち上げて、脆弱性とエクスポージャーデータに資産コンテキストを追加しました。Dragosは2026年にEmberAIを導入し、アナリストが資産を照会し、アドバイザリーをサイト固有の評価に変換できるよう支援しました。[2] ISA/IEC 62443ベースのリスク評価実践が成熟するにつれ、文書化された経路分析はセキュリティ、エンジニアリング、およびコンプライアンスチームを一体的に支援できるようになります。
注記: 個別セグメントのシェアはレポート購入後に入手可能
展開モード別:オンプレミスが支配しながらクラウドアーキテクチャが加速
オンプレミス展開は2026年の収益の66.81%を占めました。多くのOT環境では、決定論的パフォーマンス、エアギャップ分離、および制限されたデータ移動を優先しており、機密性の高いサイトでのクラウド接続の使用を制限しています。原子力、防衛関連、および機密産業施設では、データ主権規則によりローカル処理が必要になる場合があります。そのため、エンタープライズセキュリティプログラムが他の場所でクラウドツールを使用している場合でも、ローカルプラットフォームが必要であり続ける可能性があります。ハイブリッドモデルは、プラントレベルのコレクターと集中管理された分析を通じて中間的なオプションを提供します。このアプローチにより、マルチサイトの監視を可能にしながら、ローカルの運用制御を維持できます。
クラウド展開は、2027年から2032年にかけてCAGR 23.89%で成長すると予測されています。ハードウェアコスト、専門スタッフの要件、およびソフトウェア更新の遅延が小規模チームにとって障壁となる場合、クラウド提供からOT アタックサーフェス管理市場は恩恵を受けます。CISAは2025年に508件のICSアドバイザリーにわたって2,155件のCVEを発行しており、これはタイムリーなインテリジェンスとプラットフォーム更新の運用価値を示しています。ClarotyのxDomeおよびTXOneの管理プラットフォームは、ローカルデータ収集を集中的に利用可能なリスク分析組み合わせる方法を示しています。クラウドオプションは、継続性要件がコアユーティリティ運用よりも制限が少ない物流、食品・飲料、および中堅製造サイトに特に関連しています。中小企業は、このモデルを使用して、完全にオンサイトで維持することが困難な機能を取得できます。
資産タイプ別:ICSが支配しながら産業用IoTがエクスポージャーサーフェスを拡大
産業用制御システムは、2026年の資産タイプセグメントの収益の42.18%を占めました。これらのシステムはデジタルコマンドを物理的なアクションに変換するため、直接的な運用上の重要性を持ちます。Clarotyは、製造、物流、および天然資源組織の約100万台のOTデバイスにわたって111,000件以上の既知の悪用可能な脆弱性を特定しました。同社は、これらの脆弱性の68%がアクティブなランサムウェアグループに関連していると報告しました。SCADAシステム、PLC、リモートターミナルユニット、および分散制御システムはパッシブモニタリングのカバレッジが確立されていますが、レガシープロトコルは依然としてアクティブディスカバリーを制限する可能性があります。化学、石油、およびガス施設は、侵害が高影響プロセスに影響を与える可能性があるため、分散制御システムに特別な注意を払っています。
産業用IoTおよびセンサーは、2027年から2032年にかけてCAGR 23.20%で成長すると予測されています。IIoT展開は従来のOTカテゴリよりも迅速にエンドポイントを追加でき、これらのエンドポイントの多くはセキュリティエージェントや確立された資産プロファイルなしに到着します。ワイヤレス接続とコンシューマーグレードのファームウェアも、パッシブイーサネット監視の可視性の外に置かれる場合があります。Tenableは2026年4月にVM-ネイティブOTディスカバリーを立ち上げ、PLC、HMI、IoTデバイス、およびシャドーIT資産にプロトコル対応ハンドシェイクを使用しました。コンバージドファクトリーネットワークに関する研究でも、IIoTエンドポイントが多段階攻撃経路の早期に現れる可能性があることが示されました。急速なエンドポイント成長と不完全なレガシーカバレッジの組み合わせにより、この資産カテゴリは未充足需要の主要な源となっています。
組織規模別:大企業がリードしながらSMEが次の成長フェーズを牽引
大企業は2026年の収益の71.49%を占めました。大企業は大規模なOT施設を運営し、最も厳しい監査および規制のタイムラインに直面することが多いです。NERC CIP、NIS2の重要事業体要件、およびパイプラインセキュリティ指令は、重要資産または大規模な事業者に最も直接的に適用される可能性があります。Dragosは、大規模組織が通常より大きな予算と多くの内部リソースを持っているにもかかわらず、OTネットワークの30%しか適切な可視性を持っていなかったと報告しました。Clarotyは、2026年1月時点でフォーチュン100企業の24社にサービスを提供していると述べており、主要な重要インフラオペレーターの間での採用が集中していることを示しています。分散したサイトと多様な資産所有者は、これらのリソースが豊富な顧客にとっても修復を困難にする可能性があります。
中小企業は、2027年から2032年にかけてCAGR 24.15%で成長すると予測されています。NIS2は18のセクターにわたってコンプライアンス要件を拡大し、より多くの中堅オペレーターを正式なサイバーセキュリティのタイムラインに組み込んでいます。SaaS提供により、多くの中小企業をOT アタックサーフェス管理市場の外に置いていた初期インフラおよび専門スタッフの負担が軽減されます。Radiflowは2025年にRadiflow360を導入し、中堅産業オペレーター向けの資産マッピングとリスクスコアリングを提供しました。これらの購入者は価格に敏感であり、短い価値実現時間を持つ自動化された発見を好む傾向があります。長期的なプロフェッショナルサービスの必要性を制限するベンダーは、このグループでより有利な立場に置かれる可能性があります。
最終用途産業別:製造が需要を支え、政府の緊急性が加速
産業製造は2026年の収益の29.11%を占めました。接続された生産資産、老朽化した機器、および共有されたITとOTシステムの大規模な集団を持っています。Dragosは、2025年に産業組織全体のランサムウェア被害者の3分の2以上を製造業が占めたと報告しました。同レポートでは、製造業の評価のほぼ半数でITとOTのセグメンテーションが不十分であることも判明しました。エネルギーおよびユーティリティ、ならびに石油・ガスは、NERC CIPおよびパイプラインセキュリティ指令が定義された監視およびインベントリ機能を要求するため、引き続き主要なユーザーです。化学、水道、廃水処理、輸送、および物流には、それぞれ独自の運用上の制約とコンプライアンスニーズがあります。
政府および公共行政は、2027年から2032年にかけてCAGR 22.49%で成長すると予測されています。2026年7月のCISAおよびその他の連邦機関からのアドバイザリーは、イラン系アクターが重要インフラ全体でPLCを含むインターネット接続OTデバイスを悪用していると警告しました。運用技術サイバーセキュリティ連合は、2026年10月に連邦民間機関向けのベースラインOTセキュリティに関するCISAの拘束力のある運用指令を求めました。Clarotyの2026年のCarahsoftとのパートナーシップは、OTセキュリティ提供で州、地方、および連邦機関を対象としました。脅威活動、政策への注目、および低いベースラインの成熟度が、公共部門施設全体でより強力な調達ケースを生み出しています。
地域分析
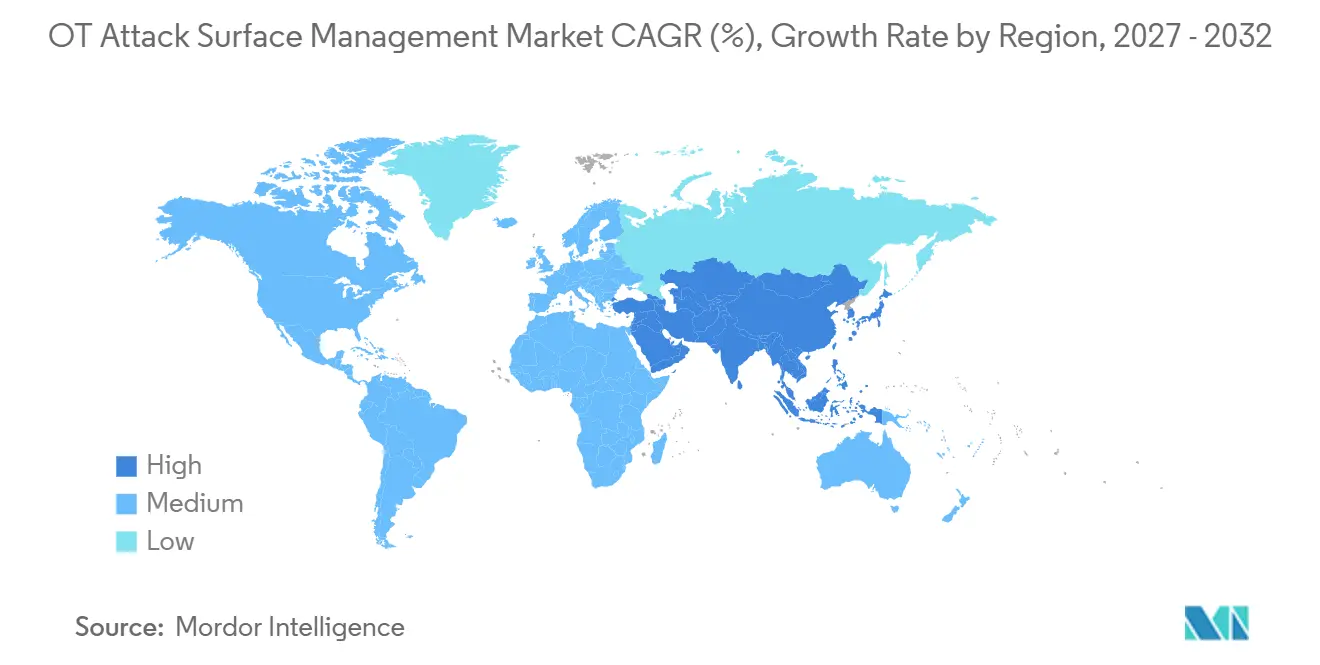
北米は2026年の収益の36.19%を占め、OT アタックサーフェス管理市場の地域別で最大のシェアを持ちます。FERCによるCIP-015-1の承認により、関連する大規模電力系統事業体における内部ネットワーク監視の調達サイクルが生まれました。2026年に承認されたCIP-015-2は、電子セキュリティ境界外のアクセス制御システムへの取り組みを拡大しました。TSAパイプライン-2021-02Fセキュリティ指令は、2025年に液体・ガスパイプラインオペレーターに関連する要件を追加しました。米国が地域需要をリードし、カナダは整合した実践を採用しています。
欧州は重要なOT アタックサーフェス管理市場であり、NIS2要件により多くの産業オペレーターが2025年および2026年に資産インベントリを確立しました。ドイツ、英国、およびフランスは、産業基盤、エネルギーインフラ、および執行機関により主要な需要センターとなっています。英国のサイバーセキュリティおよびレジリエンス法案は、インフラサービスプロバイダーに対する説責任とインシデント報告の期待を追加しています。[3] 南米は採用の初期段階にあり、多国籍製造業者はブラジルとアルゼンチンのサイトで共通のOTセキュリティ実践を適用しています。
アジア太平洋地域は、2027年から2032年にかけてCAGR 22.81%で成長すると予測されています。このOT アタックサーフェス管理市場は、急速なデジタル化、大規模な製造基盤、およびますます正式化されるセキュリティ要件を組み合わせています。日本の2025年半導体工場ガイドラインは、広範なサプライチェーンに調達および監査の方向性を提供しています。中国、インド、および韓国は、セキュリティツールの展開よりも速く接続された産業デバイスを追加しています。中東とアフリカは初期段階にあり、サウジアラビア、UAE、南アフリカ、およびナイジェリアが主要な参入ポイントとなっています。
競合環境
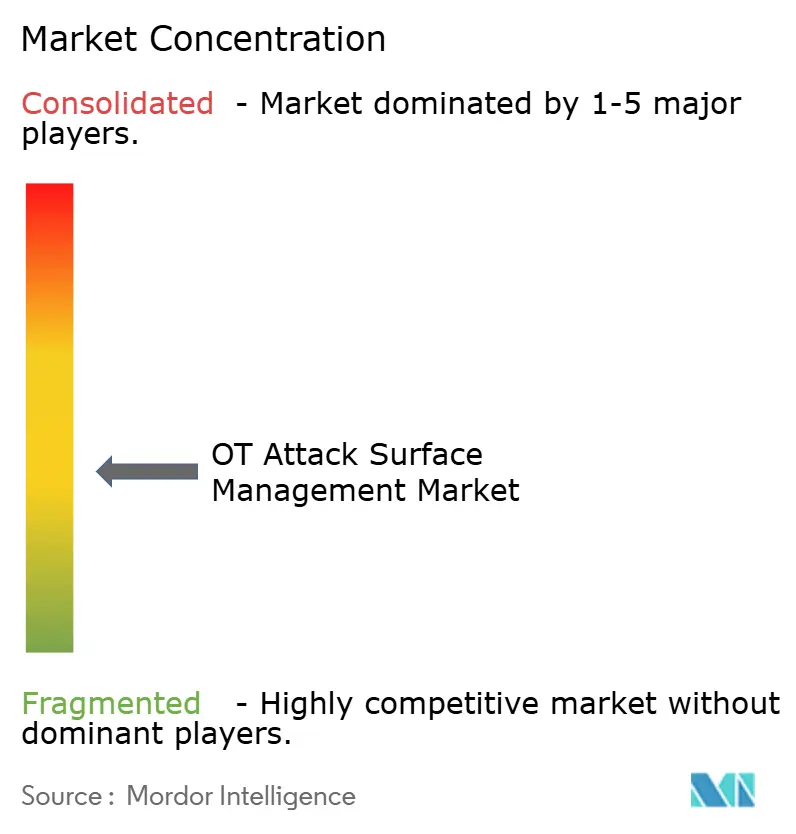
OT アタックサーフェス管理市場は、上位層では適度に集中しており、その下では断片化しています。2025年および2026年の買収により、主要ベンダーグループの構造が変化しました。Accentureは2026年6月にDragosの過半数株式を取得し、runZeroおよびNetRiseを買収することに合意し、取引は2026年9月までに完了しました。この組み合わせたアプローチは、OT脅威インテリジェンス、エクスポージャー管理、およびデバイスファームウェアの可視性を結びつけます。三菱電機は2026年1月にNozomi Networksの買収を完了し、OTセキュリティソフトウェアを大規模な産業機器プロバイダーの下に置きました。
OT アタックサーフェス管理市場において、差別化はOT資産データ、運用コンテキスト、および手動の再作業なしに使用できる証拠に依存しています。Clarotyは2026年1月にシリーズFで1.50 ビリオン 米ドルの資金調達を行い、2026年5月にClaroty Claireを導入しました。[4] TXOneは2026年4月にSenninを立ち上げ、リスク評価をガバナンスおよび修復ワークフローと接続しました。Tenableは2026年4月にTenable Oneの一部としてVM-ネイティブOTディスカバリーをリリースしました。
OT アタックサーフェス管理市場には、セグメンテーション制御を検証し、固定産業施設を超えた輸送環境に対応するベンダーの余地がまだあります。Shift5は2025年11月に機密OTエッジ環境向けのフルドライブ暗号化についてNIAP認証を取得しました。ArメxaとEmersonは2025年12月にDeltaVユーザー向けのOTサイバーセキュリティサービスを提供するコラボレーションを締結しました。IEC 62443への整合は、購入者が機能と展開実践を比較するための方法として引き続き機能しています。
OT アタックサーフェス管理業界リーダー
-
Armis Security, Ltd.
-
Claroty Ltd.
-
Dragos, Inc.
-
Nozomi Networks Inc.
-
Xage Security, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
最近の業界動向
- 2026年9月:Dragos, Inc.は、2026年9月16〜17日のAccentureの過半数投資の完了に伴い、NetRiseおよびrunZeroの買収を正式に完了しました。統合されたプラットフォームは、産業ネットワーク層からデバイスファームウェアおよびソフトウェアサプライチェーンまでの資産可視性を提供し、NERC CIP、NIS2、およびTSA指令のコンプライアンス文書をサポートします。
- 2026年9月:TXOne Networksは、Black Hat USA 2026において、リムーバブルメディア検査用の専用OTセキュリティチェックポイントを立ち上げ、組織が生産資産にソフトウェアをインストールしたり、インターネット接続を必要とすることなく、施設の入口でUSBドライブとメンテナンスファイルを検査・消毒できるようにしました。
- 2026年9月:TXOne Networksは、SEMICON Taiwan 2026においてvEdgeIPS Proを立ち上げ、初の仮想アプライアンスラインとして、新しい物理ハードウェアを必要とせずに仮想化された産業用制御環境にAI搭載インラインOTセキュリティを拡張しました。
- 2026年6月:TXOne Networksは、想ポータブルインスペクターをリリースしました。これはソフトウェアベースのOT検査ツールで、地理的に分散したサイト、アクセス可能なUSBインターフェースのない資産、およびオンサイト検査が展開オーバーヘッドを生じさせる施設でのエージェントレスセキュリティ評価を可能にします。
グローバルOT アタックサーフェス管理市場レポートの範囲
OT アタックサーフェス管理市場は、運用技術環境全体のサイバーエクスポージャーを継続的に発見、評価、優先順位付け、および管理するソリューションとサービスから生成される収益で構成されています。これらのプラットフォームは、接続されたデバイス、産業用ネットワーク、通信経路、脆弱性、および重要な運用をサイバーリスクにさらす可能性のある潜在的な攻撃経路への可視性を提供します。市場には、資産の発見、エクスポージャー管理、ネットワーク監視、リスクの優先順位付け、攻撃経路分析、およびコンプライアンスレポートなどの機能が含まれます。組織はこれらのソリューションを使用して、サイバーエクスポージャーを削減し、セキュリティ態勢を強化し、産業システム全体のレジリエンスを高めます。産業用接続性と規制要件が増加し続けるにつれ、市場は勢いを増しています。
OT アタックサーフェス管理市場レポートは、ソリューション機能(資産の発見とインベントリ、エクスポージャーおよび脆弱性管理、ネットワークおよび通信監視、攻撃経路分析と可視化、その他のソリューション機能)、展開モード(クラウド、オンプレミス、ハイブリッド)、資産タイプ(産業用制御システム、監視制御およびデータ取得システム、プログラマブルロジックコントローラーおよびリモートターミナルユニット、分散制御システム、産業用IoTおよびセンサー、その他の資産タイプ)、組織規模(大企業、中小企業)、最終用途産業(エネルギーおよびユーティリティ、石油・ガス、産業製造、化学・石油化学、水道・廃水処理、輸送・物流、政府および公共行政、その他の最終用途産業)、および地域(北米、南米、欧州、アジア太平洋、中東、アフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
| 資産の発見とインベントリ |
| エクスポージャーおよび脆弱性管理 |
| ネットワークおよび通信監視 |
| 攻撃経路分析と可視化 |
| その他のソリューション機能 |
| クラウド |
| オンプレミス |
| ハイブリッド |
| 産業用制御システム |
| 監視制御およびデータ取得システム |
| プログラマブルロジックコントローラーおよびリモートターミナルユニット |
| 分散制御システム |
| 産業用IoTおよびセンサー |
| その他の資産タイプ |
| 大企業 |
| 中小企業 |
| エネルギーおよびユーティリティ |
| 石油・ガス |
| 産業製造 |
| 化学・石油化学 |
| 水道・廃水処理 |
| 輸送・物流 |
| 政府および公共行政 |
| その他の最終用途産業 |
| 北米 | 米国 |
| カナダ | |
| 南米 | ブラジル |
| アルゼンチン | |
| メキシコ | |
| その他の南米 | |
| 欧州 | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| ロシア | |
| その他の欧州 | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| その他のアジア太平洋 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| その他のアフリカ |
| ソリューション機能別 | 資産の発見とインベントリ | |
| エクスポージャーおよび脆弱性管理 | ||
| ネットワークおよび通信監視 | ||
| 攻撃経路分析と可視化 | ||
| その他のソリューション機能 | ||
| 展開モード別 | クラウド | |
| オンプレミス | ||
| ハイブリッド | ||
| 資産タイプ別 | 産業用制御システム | |
| 監視制御およびデータ取得システム | ||
| プログラマブルロジックコントローラーおよびリモートターミナルユニット | ||
| 分散制御システム | ||
| 産業用IoTおよびセンサー | ||
| その他の資産タイプ | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| 最終用途産業別 | エネルギーおよびユーティリティ | |
| 石油・ガス | ||
| 産業製造 | ||
| 化学・石油化学 | ||
| 水道・廃水処理 | ||
| 輸送・物流 | ||
| 政府および公共行政 | ||
| その他の最終用途産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| メキシコ | ||
| その他の南米 | ||
| 欧州 | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| ロシア | ||
| その他の欧州 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| その他のアジア太平洋 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| その他のアフリカ | ||
レポートで回答される主要な質問
OT アタックサーフェス管理市場の規模はどのくらいですか?
OT アタックサーフェス管理市場規模は2026年に2.86 ビリオン 米ドルと評価されており、2027年から2032年にかけてCAGR 21.72%で拡大し、2032年までに9.21 ビリオン 米ドルに達すると予測されています。
OT アタックサーフェス管理の採用を促進しているものは何ですか?
接続されたITおよびOTシステム、資産インベントリ要件、産業デジタル化、および規制上の監視義務がOT アタックサーフェス管理市場を支援しています。
どのソリューション機能が収益をリードしていますか?
資産の発見とインベントリは、後のセキュリティおよびコンプライアンス作業に必要な資産記録を提供するため、2026年の収益の57.05%でOT アタックサーフェス管理市場をリードしています。
どの展開モデルが最も速く成長していますか?
クラウド展開は、多くのユーザーのインフラおよび運用上の要求を削減するため、OT アタックサーフェス管理市場において2032年にかけてCAGR 23.89%で拡大すると予測されています。
どの最終用途セグメントが最も速く成長していますか?
政府および公共行政は、公共機関がOT アタックサーフェス管理市場においてOTの脅威とベースラインセキュリティニーズに対処するため、2032年にかけてCAGR 22.49%で拡大すると予測されています。
どの地域が最も速く拡大していますか?
アジア太平洋地域は、主要な産業経済全体でのOT アタックサーフェス管理市場におけるデジタル化、正式なセキュリティ要件、および接続された製造業の拡大に支えられ、2032年にかけてCAGR 22.81%で拡大すると予測されています。