
マネージド外部攻撃対象領域インテリジェンスサービス市場規模およびシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
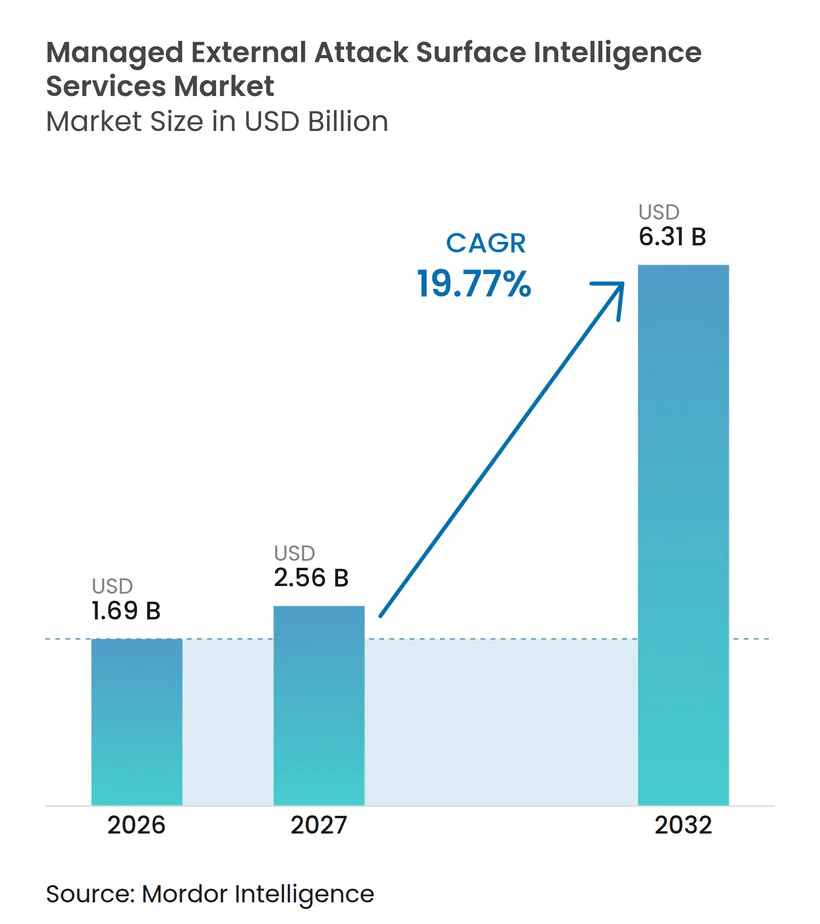
| 市場規模 (2027) | 2.56 十億米ドル |
| 市場規模 (2032) | 6.31 十億米ドル |
| 成長率 (2027 - 2032) | 19.77 % |
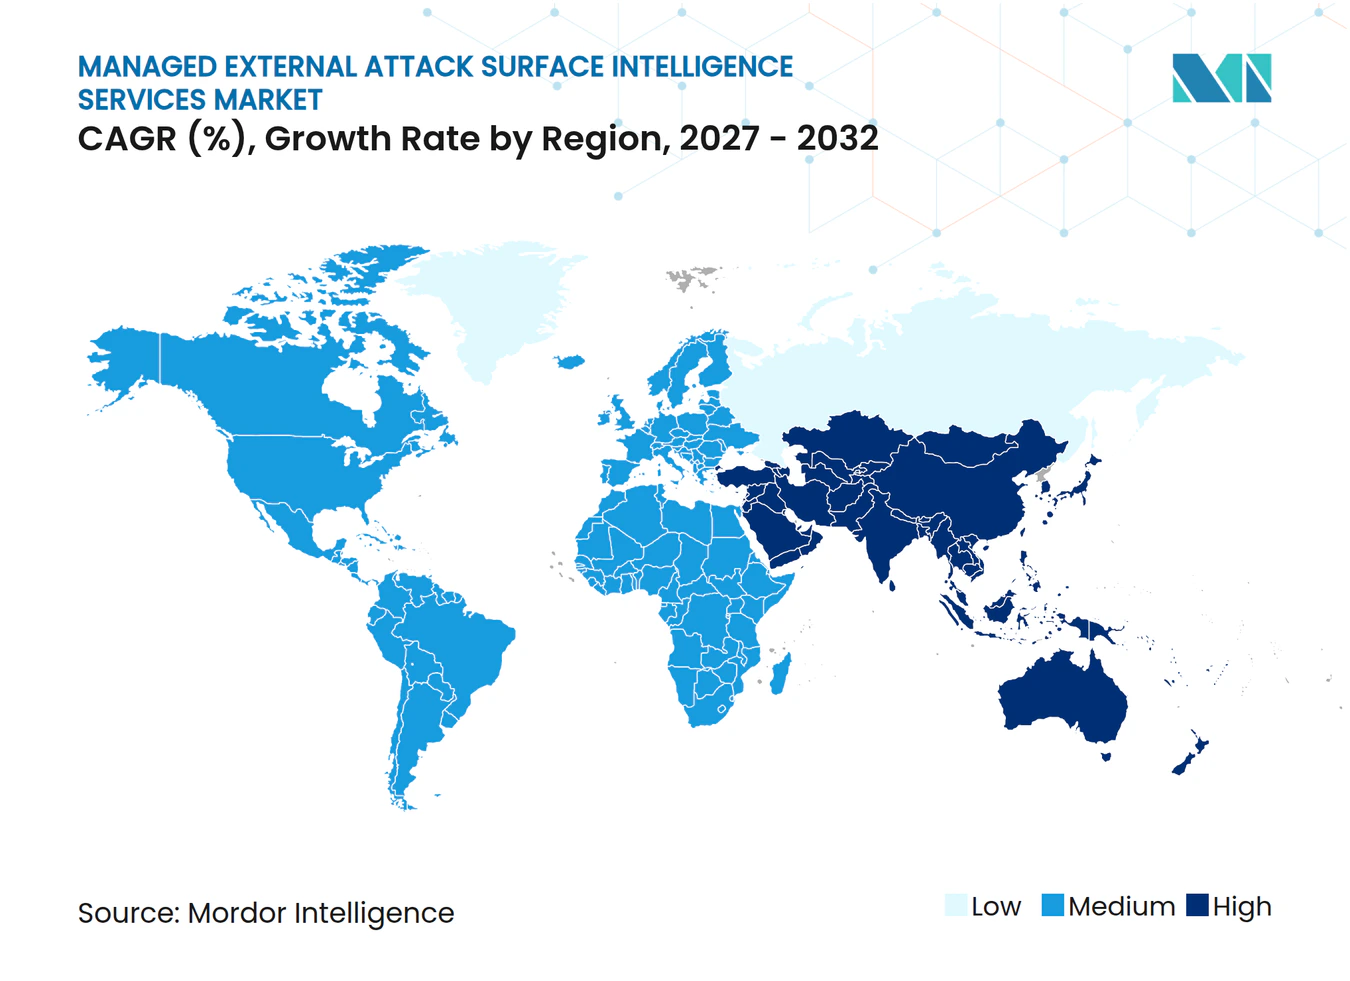
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 低 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるマネージド外部攻撃対象領域インテリジェンスサービス市場分析
マネージド外部攻撃対象領域インテリジェンスサービス市場規模は、2026年の1.69 ビリオン 米ドルおよび2027年の2.56 ビリオン 米ドルから、2032年までに6.31 ビリオン 米ドルへと拡大し、2027年から2032年にかけてCAGR 19.77%を記録する見込みです。マネージド外部攻撃対象領域インテリジェンスサービス市場は、セキュリティチームが内部ネットワーク外で識別しなければならないクラウドテナント、サービスとしてのソフトウェアアプリケーション、IoTエンドポイント、AI接続システムによって形成されています。規制要件により、特に金融機関および重要インフラ事業者において、外部可視性が文書化されたコントロールとなっています。これにより、クライアントが定期的なスキャンではなく継続的なモニタリングを必要とするため、マネージドサービス契約の長期化が支持されています。プロバイダーは、より広範なディスカバリーカバレッジ、脅威インテリジェンス、および検証ワークフローを提供することで、顧客が修復の優先順位付けを行えるよう対応しています。マネージド外部攻撃対象領域インテリジェンスサービス市場は、組織がこれらの機能を内部で運用するために必要なスタッフを確保できない場合にも恩恵を受けます。
主要レポートのポイント
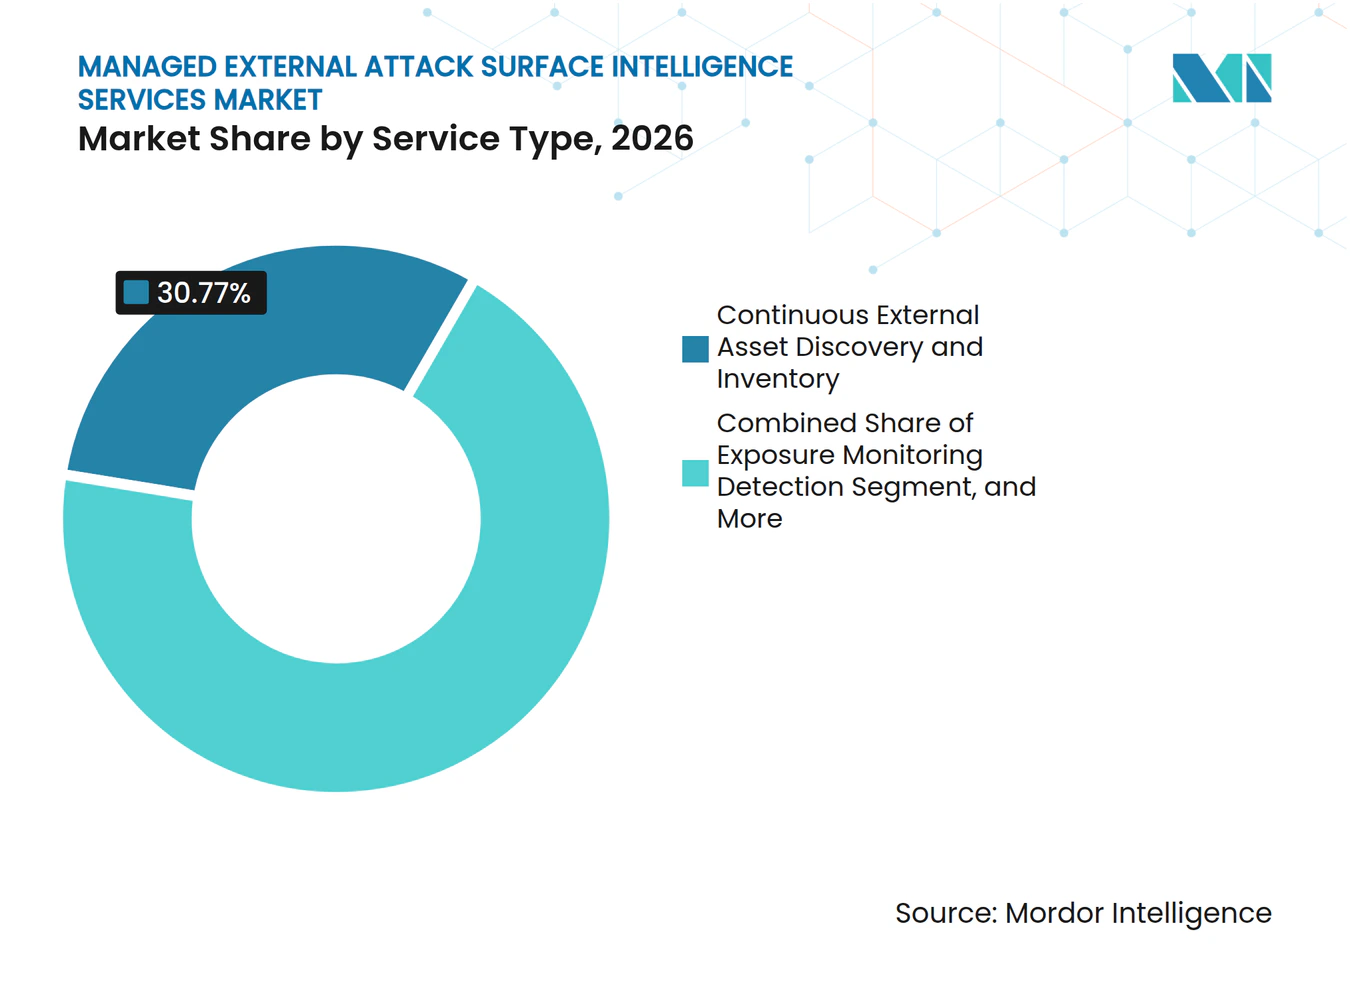
- サービスタイプ別では、継続的外部資産ディスカバリーおよびインベントリが2026年のマネージド外部攻撃対象領域インテリジェンスサービス市場シェアの30.77%を占め、脅威インテリジェンスおよびダークウェブモニタリングは2032年にかけてCAGR 20.76%で拡大する見込みです。
- デプロイメントモード別では、クラウド配信が2026年の収益の76.84%を占め、同セグメントは2032年にかけてCAGR 20.18%で拡大する見込みです。
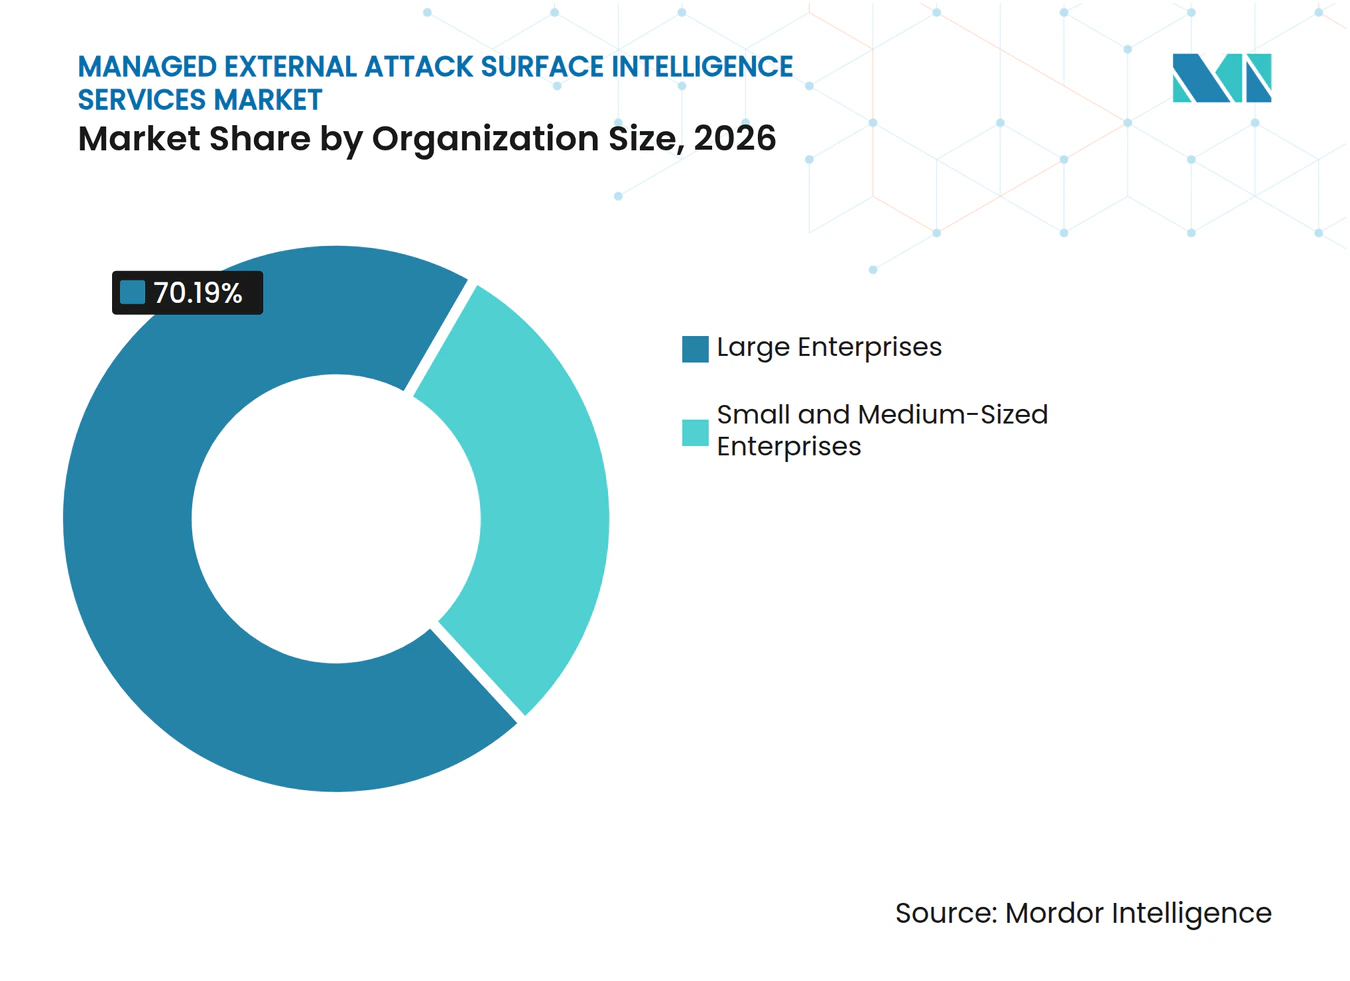
- 組織規模別では、大企業がマネージド外部攻撃インテリジェンスサービス市場において2026年の収益の20.19%を占め、中小企業は2032年にかけてCAGR 20.23%で拡大する見込みです。
- エンドユーザー産業別では、BFSIが2026年の収益の42.31%を占め、ITおよび通信は2032年にかけてCAGR 21.19%で拡大する見込みです。
- 地域別では、北米が2026年の収益の81.14%を占め、アジア太平洋は2032年にかけてCAGR 20.74%で拡大する見込みです。
注:本レポートの市場規模および予測数値は、Mordor Intelligence 独自の推定フレームワークを使用して作成されており、2026年1月時点の最新の利用可能なデータとインサイトで更新されています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | CAGRへの影響(概算)% | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| クラウド、サービスとしてのソフトウェア、IoT、およびインターネット接続資産の拡大 | +4.5% | グローバル | 短期(2年以内) |
| 未知および未管理の外部資産の増加 | +3.8% | グローバル、特に北米および欧州で顕著 | 中期(2~4年) |
| 規制および取締役会レベルのサイバーリスク説明責任の高まり | +3.2% | 北米、EU、アジア太平洋 | 中期(2~4年) |
| 専門的なエクスポージャー管理人材の不足 | +2.6% | グローバル、特に北米および欧州で顕著 | 長期(4年以上) |
| サードパーティ、子会社、デジタルサプライチェーンエクスポージャーの拡大 | +2.0% | 北米、EU、アジア太平洋への影響が拡大 | 中期(2~4年) |
| AI対応偵察および自動化された脅威ディスカバリー | +1.5% | グローバル | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
クラウド、サービスとしてのソフトウェア、IoT、およびインターネット接続資産の拡大
マネージド外部攻撃対象領域インテリジェンスサービス市場は、公開されているクラウドリソース、サービスとしてのソフトウェアテナント、IoTデバイス、AIシステムの拡大によって支えられています。組織は従来のネットワーク境界外の資産を管理するようになっており、その多くはセキュリティチームへの通知なしに作成されています。Censysは2026年10月に約268,000件のインターネット接続AIシステムを報告しており、新しい資産クラスが既存のインベントリから漏れる可能性を示しています。エージェントベースのツールは短命なクラウドインスタンスやコンテナを見逃す可能性がありますが、外部からのディスカバリーは攻撃者と同様の視点で資産を観察します。これにより、継続的に更新される外部レジスターは、多くのセキュリティプログラムにとって定期的なインベントリよりも有用となります。インド準備銀行のフレームワークも、商業銀行がインターネット接続の重要システムを評価し、最新の資産インベントリを維持することを要求しており、このサービスニーズへの緊急性を高めています。[1]
未知および未管理の外部資産の増加
未知の資産は、購入者がマネージドディスカバリーサービスを採用する主な理由の一つです。クラウドプロビジョニング、開発者セルフサービス、およびサービスとしてのソフトウェアの統合により、既存の資産管理手順に適合しないアクセス可能なリソースが作成される可能性があります。初期の外部スキャンにより、特にレガシーアプリケーションや忘れられたサブドメインがアクティブなままである場合、企業が内部で記録しているよりも実質的に多くのインターネット接続資産が明らかになることがあります。KELAは2025年上半期に2億4,000万件以上の侵害された認証情報を報告しており、アクセス経路を求める攻撃者が利用可能な情報の規模を浮き彫りにしています。忘れられたアプリケーションや管理されていないドメインは、認証情報や関連するインテリジェンスが利用可能になった際にアクセスポイントになり得ます。したがって、マネージド外部攻撃対象領域インテリジェンスサービス市場は、内部シードリストやクライアント認証情報に依存しないディスカバリーアプローチを支持します。
規制および取締役会レベルのサイバーリスク説明責任の高まり
規制により、金融サービスおよび重要インフラ全体でサイバーリスクの可視性コンプライアンス要件となっています。インド準備銀行の2026年フレームワークは、商業銀行がインターネット接続の重要システムに対して少なくとも6ヶ月ごとに脆弱性評価を実施し、検知から6時間以内にDAKSHプラットフォームを通じてサイバーインシデントを報告することを要求しています。同フレームワークはまた、継続的な外部モニタリングに直接接続する継続的に更新された資産インベントリを期待しています。国際決済銀行の論文は、APRA、欧州中央銀行、ニューヨーク州金融サービス局、MASを含む監督当局が、AI関連のサイバー脅威に対応して攻撃対象領域の削減を求めていることを指摘しました。定期的な取締役会への報告は、明確なエクスポージャー指標と修復進捗の証拠の必要性を高めます。マネージドプロバイダーは、モニタリングとアナリストレビューおよびレポーティングを組み合わせることでこのニーズを支援できます。
専門的なエクスポージャー管理人材の不足
エクスポージャー管理には、攻撃的セキュリティ、脅威インテリジェンス、および脆弱性トリアージの知識が必要です。特に継続的なカバレッジが期待される場合、必要なスキルは個々の組織が維持するには困難でコストがかかります。このスタッフィングの制約により、専任の内部チームを構築できない購入者にとってマネージドサービスが実用的な役割を果たします。これは、マネージド外部攻撃対象領域インテリジェンスサービス市場での拡大が見込まれる中小企業にとって特に重要です。プロバイダーはクライアントベース全体でアナリストコストを分散させながら、小規模な内部チームよりも一貫したカバレッジを維持できます。KELAが2025年4月にAI搭載デジタルサイバーアナリストを立ち上げたことは、サプライヤーが脅威インテリジェンスチームの能力を高めるために自動化を活用していることを示しています。
制約の影響分析*
| 制約 | CAGRへの影響(概算)% | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| セキュリティサービス投資対効果の証明の困難さ | -2.8% | グローバル、コスト意識の高い新興市場で最も顕著 | 中期(2~4年) |
| SIEM、SOAR、ITSM、および脆弱性ツール全体の統合の複雑さ | -2.3% | 北米およびEU、アジア太平洋では初期段階 | 中期(2~4年) |
| アラート疲労および一貫性のない検出結果の検証 | -1.9% | グローバル | 短期(2年以内) |
| 許可、プライバシー、およびアクティブテストに関する顧客の懸念 | -1.5% | EU、アジア太平洋 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
セキュリティサービス投資対効果の証明の困難さ
マネージド外部モニタリングは継続的な検出結果のストリームを生成しますが、未実現の侵害を回避することの財務的メリットを調達委員会に示すことは困難な場合があります。エクスポージャー管理に対する標準的な投資対効果指標が存在しないため、顧客はサービス料金をより低コストの代替手段と比較することが多くなります。これにより、予算管理の時期に継続的なマネージドカバレッジを正当化することが難しくなる可能性があります。購入者がサービスを防止された侵害や解決されたコンプライアンス検出結果に結びつけられない場合、この課題はより深刻になります。Outpost24は2026年7月に次世代CyberFlexを導入し、エグゼクティブレポーティングとリスクインサイトを提供しており、経営幹部や監査人向けのより明確な修復証拠への需要を反映しています。[2] マネージド外部攻撃対象領域インテリジェンスサービス市場は、プロバイダーが運用上の進捗を示しエクスポージャーを特定することに依存しています。
SIEM、SOAR、ITSM、および脆弱性ツール全体の統合の複雑さ
マネージド外部攻撃対象領域サービスは、検出結果が手動での再作業なしにクライアントの修復プロセスに入る場合により価値が高まります。SIEM、SOAR、ITSM、および脆弱性ツールは異なるデータ構造とチケット管理方法を使用する可能性があり、複雑なセキュリティ環境を持つ顧客に統合作業をもたらします。これにより、資産の可視性が迅速に利用可能であっても、初期デプロイメント後の運用上のメリットが遅延する可能性があります。迅速なディスカバリーと遅い修復の間のギャップは、解約リスクを高め、サービスの拡大を制限する可能性があります。プロバイダーは、検証を修復ワークフローとより密接に連携させ、手動のハンドオフの数を減らすことで対応しています。マネージド外部攻撃対象領域インテリジェンスサービス市場は、より広範な採用を維持するためにより円滑な運用統合が必要となります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
サービスタイプ別:
ディスカバリーが支出を牽引し、ダークウェブインテリジェンスが加速継続的外部資産ディスカバリーおよびインベントリは、2026年のマネージド外部攻撃対象領域インテリジェンスサービス市場シェアの30.77%をリードしました。購入者は一般的に、弱点を特定したり修復作業を指示したりする前に、信頼性の高いインベントリデータを必要とします。クラウドプロビジョニング、サービスとしてのソフトウェアの採用、企業買収、および管理されていないサブドメインにより、通常の変更管理外でアクセス可能な資産が継続的に追加される可能性があります。Detectifyは2026年3月にIPレンジスキャニングを導入し、範囲内の最大65,536のIPアドレスにわたってサーフェスモニタリングを拡張しました。この拡張は、ドメインおよびサブドメインに加えてネットワーク層インフラをモニタリングする必要性を反映しています。エクスポージャーモニタリング、変更検知、および脆弱性検証は、組織が断続的な評価から定期的なモニタリングへと移行するにつれてディスカバリーに続きます。
脅威インテリジェンスおよびダークウェブモニタリングは、2027年から2032年にかけてCAGR 20.76%で拡大する見込みです。ランサムウェアグループおよびインフォスティーラーオペレーターがターゲットに対して行動を起こす前に偵察を使用するにつれて、このサービスはより重要になっています。Searchlight Cyberは2025年のランサムウェア被害者が年間30%増加したと報告しており、犯罪活動をクライアントの露出した資産に結びつける必要性を強調しています。これにより、ダークウェブインテリジェンスは独立したモニタリング演習ではなく、エクスポージャー優先順位付けへのインプットとなります。修復オーケストレーションおよびサプライチェーンエクスポージャー管理も、特に複雑なサードパーティ関係を持つ組織にとって新興のサービス領域です。マネージド外部攻撃対象領域インテリジェンスサービス産業は、リスクを特定、検証し、解消を支援するサービスの組み合わせへと移行しています。


注記: 全個別セグメントのセグメントシェアはレポート購入時に入手可能
デプロイメントモード別:
クラウド配信がマネージドサービスの経済性を形成クラウドデプロイメントは2026年のマネージド外部攻撃対象領域インテリジェンスサービス市場の76.84%を占めました。外部インフラの継続的なスキャンには柔軟なコンピューティング能力が必要であり、クラウド配信はハードウェアの調達やメンテナンスサイクルなしにこれを提供できます。また、クライアントの資産フットプリントが変化した際にカバレッジを調整することも可能です。継続的なモニタリングに対する規制上の期待は、可用性と地理的リーチのために設計されたクラウドネイティブサービスと一致しています。プロバイダーは、顧客のインフラ変更を必要とせずにディスカバリーデータソースを追加しカバレッジを更新できます。この運用モデルは、マネージド外部攻撃対象領域インテリジェンスサービス市場で期待される継続的なサービスパターンを支援します。
オンプレミス配信は、厳格なデータ管理を持つ防衛組織、金融機関、および部分的に隔離された環境を管理する重要インフラ事業者の間で需要が続いています。これらのユーザーは、外部スキャンがクラウドインフラ上で行われ、結果が管理されたシステム内に留まるハイブリッドモデルを使用する場合があります。このモデルは、継続的な外部モニタリングの運用上の利点を損なうことなく、データ主権の懸念に対処します。CyCognitoの継続的AIペネトレーションテストは2026年6月にリリースされ、クラウドベースのターゲットグラフアーキテクチャを使用して継続的な外部テストを実施しました。クラウドセキュリティポスチャー管理と外部攻撃対象領域管理がより密接に連携するにつれて、純粋なオンプレミスオプションはより狭い役割を持つ可能性があります。プロバイダーは、すべてのセキュリティデータを管理された環境外に移動できないクライアントのために柔軟なデプロイメントの選択肢を必要とします。
組織規模別:
中小企業が最も急成長する購入者グループ大企業は2026年のマネージド外部攻撃対象領域インテリジェンスサービス市場規模の70.19%を占めました。その複雑な構造には子会社、買収した事業体、および広範なサプライヤーネットワークが含まれる可能性があり、外部ディスカバリーを大規模に有用なものにしています。また、確立されたセキュリティ予算を持ち、上級リーダーシップへのエクスポージャーデータの報告要件がより頻繁にあります。2026年のGigaOm評価では32の攻撃対象領域管理ベンダーを評価し、単な資産数よりも検証済みリスク削減と優先順位付けされた修復へのシフトを説明しました。この変化は、どの検出結果が対応を必要とするかを説明できるマネージドプロバイダーを支援します。大規模クライアントはまた、ポイントインタイムレビューが頻繁な技術的および組織的変更の影響を捉えられないため、継続的なレポーティングを重視します。
中小企業は2027年から2032年にかけてCAGR 20.23%で拡大する見込みです。完全マネージドサービスは、脅威インテリジェンスの専門知識を持つエクスポージャー管理アナリストを採用するよりも実用的な場合があります。サイバートラストジャパンは2025年10月にインターネットアクセス可能なIT資産向けのASMサービスを立ち上げ、ベンダーが小規模組織向けにサービスをパッケージ化していることを示しています。PentaTrailのサービス設計も、専任のセキュリティチームを必要としない運用への需要を反映しています。サプライチェーンのサイバーセキュリティ要件は、商業的関係を維持するために外部リスク管理を示すよう小規模ベンダーを促す可能性があります。したがって、マネージド外部攻撃対象領域インテリジェンスサービス市場は、リソースに制約のある購入者向けに設計された段階的な価格設定とレポーティングモデルを通じて拡大できます。

エンドユーザー産業別:
BFSIが基準を設定し、通信が急速に進歩BFSIは2026年の収益の42.31%を占め、マネージド外部攻撃対象領域インテリジェンスサービス市場において最大のエンドユーザーポジションを持ちました。金融機関は高価値資産、厳格な規制、および混乱リスクの組み合わせに直面しており、これらすべてが継続的なカバレッジを支援します。インド準備銀行フレームワーク、DORA、ニューヨーク州金融サービス局規制、およびAPRAガイダンスはすべて、インターネット接続システムとサードパーティのサイバーリスクに注目しています。これらの要件により、マネージドモニタリングはリスク管理とコンプライアンスレポーティングの両方を支援するため、正当化が容易になります。金融機関はまた、正式な評価の間にエクスポージャーが追跡され対処されているという証拠を必要とします。これらのニーズは、単一の技術的スキャンよりも長いサービス関係を支援します。
ITおよび通信は2027年から2032年にかけてCAGR 21.19%で拡大する見込みです。通信事業者および技術事業者は、複数の管轄区域にわたるネットワーク管理システム、顧客ポータル、APIゲートウェイ、および相互接続ポイントを含む大規模な外部資産ベースを維持しています。サービス可用性へのコミットメントにより、外部可視性がコア運用要件となっています。医療機器および臨床システムがより大きなサイバーセキュリティの精査を受けるにつれて、ヘルスケアおよびライフサイエンスも進歩しています。政府および防衛、小売および電子商取引、製造、エネルギーおよびユーティリティも引き続き需要に貢献しています。Censysは2026年インーネットレポートで約134,000件の露出した産業制御システムホストを特定し、そのうち38%が北米にあり、産業セクターのエクスポージャーの課題を浮き彫りにしています。
地域分析
北米マネージド外部アタックサーフェスインテリジェンスサービス市場
北米は2026年のマネージド外部アタックサーフェスインテリジェンスサービス市場シェアの81.14%を占めた。同地域には、エンタープライズ技術購買層の厚い基盤、成熟したマネージドセキュリティサービスプロバイダー、および連邦・州レベルの規制が存在する。米国財務省の金融サービスセクター固有目標は、アタックサーフェスの削減とサードパーティの可視性向上を求めており、金融サービス分野における需要を強化している。[3] エンタープライズの支出パターンとセキュリティプロバイダーの大規模な導入基盤が、マネージドモニタリングへの需要を支えている。また、Censysのレポートによれば、米国では62,687件のAIシステムが外部に露出しており、AIに関連する露出の継続的なモニタリングが地域の購買層にとって重要な課題となっている。
欧州マネージド外部アタックサーフェスインテリジェンスサービス市場
欧州は、コンプライアンス要件が特に明確であることから、マネージド外部アタックサーフェスインテリジェンスサービスの確立した市場であり続けている。デジタル運用レジリエンス法(DORA)は2025年1月に施行され、金融機関およびICTの重要なサードパーティプロバイダーに対して運用レジリエンスの管理を義務付けている。これにより、金融サービスのバリューチェーン全体にわたる外部エクスポージャーモニタリングへの需要が生まれている。国決済銀行(BIS)は、欧州中央銀行が銀行に対してAIツールを用いた脆弱性の特定とレジリエンス計画の更新を求めたことを報告している。Outpost24およびDetectifyは、マネージド外部可視性における同地域の確立したサプライヤー基盤を示している。Positive Technologiesは2026年9月にCyberOKの株式33%を取得し、EASMおよびペネトレーション運用能力の強化を図った。
アジア太平洋・中東アフリカ・南米マネージド外部アタックサーフェスインテリジェンスサービス市場
アジア太平洋地域は2027年から2032年にかけて20.74%のCAGRで拡大すると予測されている。デジタルインフラの拡充、国家サイバーセキュリティ要件、および内部セキュリティ能力の不足が、同地域におけるマネージドデリバリーを支えている。MAS、APRA、日本のNISC、RBIを含む規制当局は、外部資産モニタリングとサイバーリスク監督を連携させている。NTT東日本は2025年9月にBizDrive ASMを月額116,000円(800 ミリオン 米ドル相当)で最低3ドメインから提供開始し、中堅市場顧客向けのローカライズされたマネージドサービスアプローチを実証した。このローライズされたアプローチにより、マネージド外部アタックサーフェスインテリジェンスサービス市場は中小・中堅規模の組織への実践的な普及経路を得ている。南米、中東、アフリカは導入の初期段階にあり、需要は金融機関および政府機関に集中している。ブラジル、サウジアラビア、アラブ首長国連邦、南アフリカでは、主権サイバーセキュリティプログラムおよび産業システム全体のエクスポージャーが、マネージド可視性に対する追加需要を支える可能性がある。
競合ランドスケープ
市場集中度
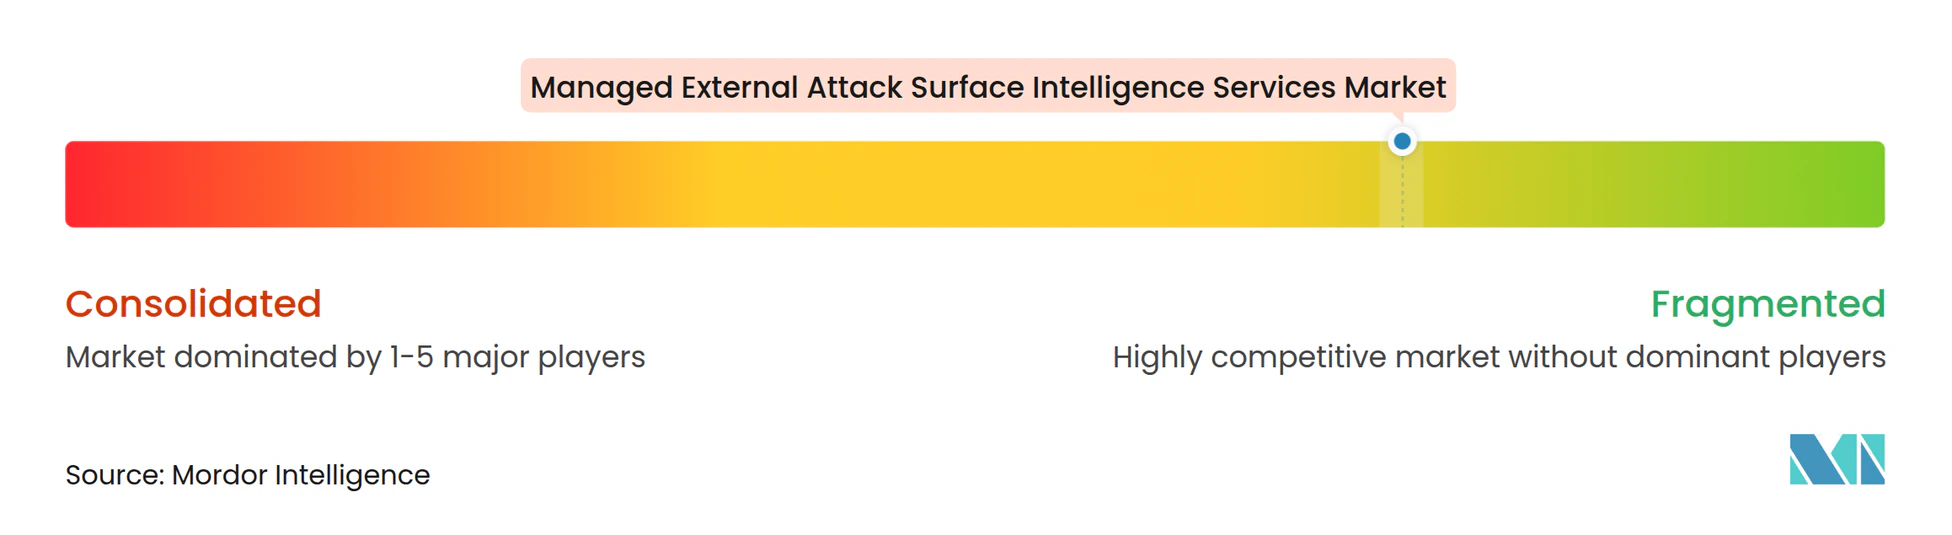
マネージド外部攻撃対象領域インテリジェンスサービス市場は断片化しており、25社以上のアクティブなベンダーが重複するディスカバリー、脅威インテリジェンス、検証、および修復能力を提供しています。利用可能な情報において、単一の企業が支配的な収益ポジションを持っているわけではありません。プロバイダーは、インターネット規模のデータ、検証方法、ダークウェブインテリジェンス、および顧客の修復プロセスとの統合によって差別化しています。Censysはそのインターネットマップをディスカバリーの提案を支援するために使用し、KELAとSearchlight Cyberは脅威インテリジェンスを強調しています。CyCognitoの継続的AIペネトレーションテストは2026年6月にリリースされ、外部サーフェス全体での継続的な悪用可能性テストに向けた戦略的な動きを示しました。マネージド外部攻撃対象領域インテリジェンスサービス市場は、ディスカバリーボリュームから検証済みエクスポージャーとより迅速な緩和ワークフローへとシフトしています。マネージド外部攻撃対象領域インテリジェンスサービス市場のベンダーはまた、その検出結果が実用的な修復決定を支援できることを示す必要があります。
戦略的統合により、確立されたセキュリティプラットフォームの競合範囲が拡大しています。CrowdStrikeは2026年2月の外部攻撃対象領域管理に関する2025年ガートナーピアインサイトボイスオブザカスタマーで顧客の選択として指名された唯一のベンダーであり、より広範なプラットフォームがこのカテゴリーでの可視性を高めていることを示しています。[4] Infobloxは2026年7月にDNSネイティブのEASMおよびサプライチェーンインテリジェンスでこの分野に参入しました。40の早期アクセス組織のうち31でダングリングCNAMEレコードが発見され、そのうち約3分の1の組織が容易に悪用可能なサブドメインハイジャックエクスポージャーに直面していると報告しました。これらの動きは、データ資産とワークフロー統合が競合ポジショニングの中心であることを示しています。また、資産リストのみを提供するスペシャリストへの競合圧力も高まっています。
マネージド外部攻撃対象領域インテリジェンスサービス市場は、専門的なマネージドカバレッジが確立されていないヘルスケア、エネルギー、および製造業において機会を保持しています。これらのセクターの購入者は、一般的なエンタープライズシステムではなく、医療、産業、または運用技術を反映した検知コンテンツを必要とする場合があります。プロバイダーはまた、SOC 2タイプIIの要件を満たす修復ワークフローを通じて差別化できます。Searchlight Cyberは2025年10月にIntangicを買収し、そのエクスポージャーおよびダークウェブインテリジェンス能力に定量的なサイバーリスクモデリングを追加しました。FireCompassは2025年9月に2,000万米ドルを調達し、北米、EMEA、およびアジア太平洋全体でAI搭載の攻撃的セキュリティプラットフォームを拡大しました。CloudSEKは2025年5月に1,900万米ドルを調達し、予測的サイバー脅威インテリジェンスプラットフォームのAIモデル開発と国際展開を推進しました。
マネージド外部攻撃対象領域インテリジェンスサービス産業リーダー
-
CyCognito, Inc.
-
Censys, Inc.
-
Outpost24 AB
-
Bishop Fox Consulting, LLC
-
IONIX Ltd.
- 注:主要企業の掲載順は順位を示すものではありません。
マネージド外部アタックサーフェスインテリジェンスサービス市場 このレポートでカバーされる企業
- CyCognito, Inc.
- Censys, Inc.
- Detectify AB
- Assetnote Pty Ltd
- Halo Security, Inc.
- Hadrian, Inc.
- IONIX Ltd.
- Outpost24 AB
- RiskProfiler, Inc.
- Searchlight Cyber Ltd
- watchTowr Pte. Ltd.
- Cyberint Technologies Ltd.
- Cyble, Inc.
- Group-IB Global Private Limited
- KELA Ltd.
- ImmuniWeb SA
- Hadar Cybersecurity, Inc.
- Intruder Systems Ltd
- Bishop Fox Consulting, LLC
- Foresiet Oy
- ThreatNG Security, Inc.
- Sweepatic NV
- FireCompass Technologies Private Limited
- CloudSEK Information Security Private Limited
- JupiterOne, Inc.
最近の産業開発事情 マネージド外部アタックサーフェスインテリジェンスサービス市場
- 2026年10月:Censysは第5回年次インターネット現状レポートを発表し、インターネット接続AIインフラが9ヶ月で63%増加し、グローバルで約268,000件の露出したシステムに達したことを発見し、継続的なマネージド外部ディスカバリーを市場カテゴリー要件として検証する権威あるデータを提供しました。
- 2026年9月:Positive Technologiesはサイバーセキュリティ企業CyberOKの33%の株式を取得し、EASMおよびペネトレーションオペレーション能力の開発を加速させ、東欧およびCIS市場内でのマネージド外部脅威可視性への継続的な戦略的投資を示しました。
- 2026年8月:Searchlight Cyberは先制的脅威エクスポージャー管理プラットフォームを立ち上げ、ダークウェブインテリジェンスと外部攻撃対象領域コンテキストを融合させ、アクティブな脅威キャンペーンに先立って敵対者タイミングのエクスポージャーアラートを提供し、事後対応型のダークウェブモニタリングから前向きなエクスポージャー防御への意味のあるアップグレードを実現しました。
- 2026年7月:InfobloxはDNSネイティブのEASM能力とサプライチェーンインテリジェンスモジュールで外部攻撃対象領域管理市場に参入し、早期アクセスプログラムにおいて約40の参加組織のうち31でダングリングCNAMEレコードが特定され、そのうち約3分の1がサブドメインハイジャックのために容易に悪用可能でした。
グローバルマネージド外部攻撃対象領域インテリジェンスサービス市場レポートスコープ
マネージド外部攻撃対象領域インテリジェンスサービス市場は、組織がインターネット接続デジタル資産と外部セキュリティエクスポージャーを継続的に識別、インベントリ化、モニタリング、および評価するのを支援するサードパーティのサイバーセキュリティサービスプロバイダーによって生成される収益で構成されています。これらのサービスは、外部資産ディスカバリー、エクスポージャーモニタリング、変更検知、脆弱性および設定ミスの検証、脅威インテリジェンス、およびダークウェブモニタリングを組み合わせて、潜在的な攻撃ベクターを特定し、サイバーリスクを低減するための実用的なインサイトを提供します。
マネージド外部攻撃対象領域インテリジェンスサービス市場レポートは、サービスタイプ(継続的外部資産ディスカバリーおよびインベントリ、エクスポージャーモニタリングおよび変更検知、脆弱性および設定ミスの検証、脅威インテリジェンスおよびダークウェブモニタリング、その他のサービスタイプ)、デプロイメントモード(クラウドおよびオンプレミス)、組織規模(大企業および中小企業)、エンドユーザー産業(BFSI、ITおよび通信、ヘルスケアおよびライフサイエンス、政府および防衛、小売および電子商取引、製造、エネルギーおよびユーティリティ、その他のエンドユーザー産業)、地域(北米、南米、欧州、アジア太平洋、中東、アフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
セグメンテーション概要
| 継続的外部資産ディスカバリーおよびインベントリ |
| エクスポージャーモニタリング検知 |
| 脆弱性および設定ミスの検証 |
| 脅威インテリジェンスおよびダークウェブモニタリング |
| その他のマネージド外部攻撃対象領域インテリジェンスサービス |
| クラウド |
| オンプレミス |
| 大企業 |
| 中小企業 |
| BFSI |
| ITおよび通信 |
| ヘルスケアおよびライフサイエンス |
| 政府および防衛 |
| 小売および電子商取引 |
| 製造 |
| エネルギーおよびユーティリティ |
| その他のエンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| チリ | |
| その他の南米 | |
| 欧州 | 英国 |
| ドイツ | |
| フランス | |
| イタリア | |
| スペイン | |
| ロシア | |
| ベネルクス | |
| 北欧諸国 | |
| その他の欧州 | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| シンガポール | |
| オーストラリア | |
| その他のアジア太平洋 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| トルコ | |
| カタール | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| エジプト | |
| ケニア | |
| その他のアフリカ |
| サービスタイプ別 | 継続的外部資産ディスカバリーおよびインベントリ | |
| エクスポージャーモニタリング検知 | ||
| 脆弱性および設定ミスの検証 | ||
| 脅威インテリジェンスおよびダークウェブモニタリング | ||
| その他のマネージド外部攻撃対象領域インテリジェンスサービス | ||
| デプロイメントモード別 | クラウド | |
| オンプレミス | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| エンドユーザー産業別 | BFSI | |
| ITおよび通信 | ||
| ヘルスケアおよびライフサイエンス | ||
| 政府および防衛 | ||
| 小売および電子商取引 | ||
| 製造 | ||
| エネルギーおよびユーティリティ | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| チリ | ||
| その他の南米 | ||
| 欧州 | 英国 | |
| ドイツ | ||
| フランス | ||
| イタリア | ||
| スペイン | ||
| ロシア | ||
| ベネルクス | ||
| 北欧諸国 | ||
| その他の欧州 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| シンガポール | ||
| オーストラリア | ||
| その他のアジア太平洋 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| トルコ | ||
| カタール | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| エジプト | ||
| ケニア | ||
| その他のアフリカ | ||
レポートで回答される主要な質問
マネージド外部攻撃対象領域インテリジェンスサービス市場の規模はどのくらいですか?
市場は2026年の1.69 ビリオン 米ドルおよび2027年の2.56 ビリオン 米ドルから、2032年までに6.31 ビリオン 米ドルへと、CAGR 19.77%で拡大する見込みです。
マネージド外部攻撃対象領域インテリジェンスサービスへの需要を牽引しているものは何ですか?
クラウド、サービスとしてのソフトウェア、IoT、AI接続資産、規制要件、および専門スタッフの不足が、継続的な外部モニタリングへの需要を強化しています。
マネージド外部攻撃対象領域インテリジェンスサービスをリードするサービスタイプはどれですか?
継続的外部資産ディスカバリーおよびインベントリが2026年に30.77%のシェアでリードし、脅威インテリジェンスおよびダークウェブモニタリングは2032年にかけてCAGR 20.76%で拡大する見込みです。
クラウドがこれらのサービスの優先デプロイメントモデルである理由は何ですか?
クラウド配信は2026年の収益の76.84%を占めました。これはオンプレミスのハードウェア要件なしに弾力的で継続的なスキャンを支援するためです。
最大の需要を持つエンドユーザーセクターはどこですか?
BFSIは2026年の収益の42.31%を占めました。これは高価値のサイバーリスクと広範な規制監督に直面しているためです。
最も急速に拡大している地域はどこですか?
アジア太平洋はデジタルインフラに支えられ、2032年にかけてCAGR 20.74%で拡大する見込みです。