
マネージドAI-SOCオペレーションサービス市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
| 市場規模 (2027) | 10.44 十億米ドル |
| 市場規模 (2032) | 26.38 十億米ドル |
| 成長率 (2027 - 2032) | 20.37 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
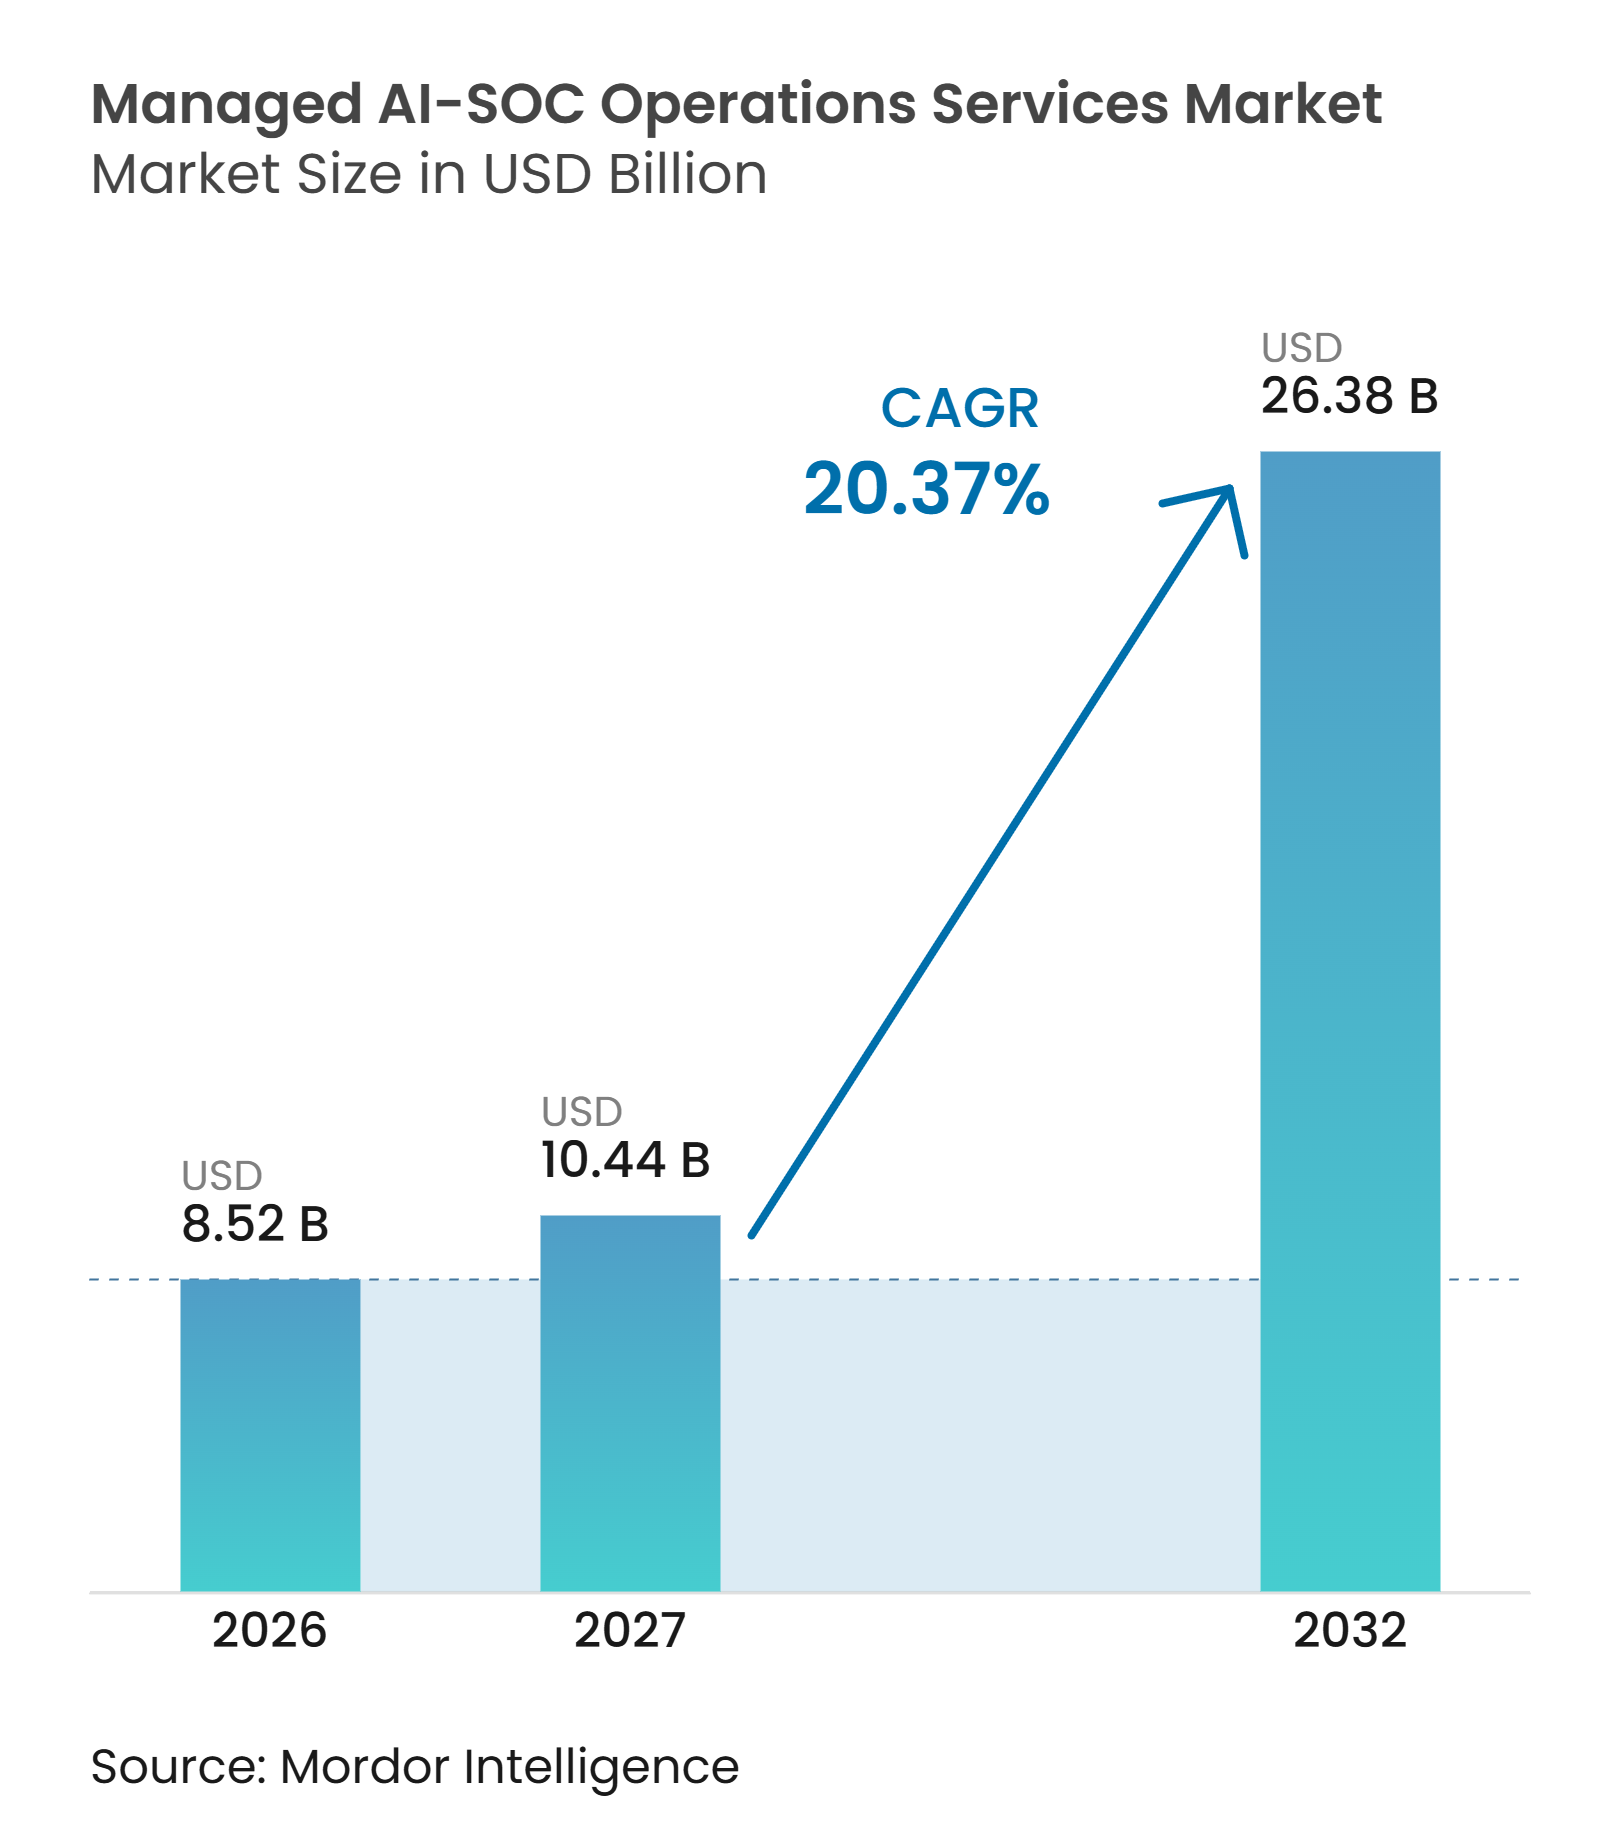
Mordor Intelligenceによるマネージドアイ-SOCオペレーションサービス市場分析
マネージドAI-SOCオペレーションサービス市場規模は、2026年の8.52 ビリオン 米ドルおよび2027年の10.44 ビリオン 米ドルから、2032年までに26.38 ビリオン 米ドルへと拡大する見込みであり、2027年から2032年の間にCAGR 20.37%を記録すると予測されます。マネージドAI-SOCオペレーションサービス市場は、ポイント型セキュリティツールから、検知・調査・封じ込めを連携させたマネージドアウトカムへと移行しています。攻撃者の活動が速まる中、セキュリティチームがアラートを手動でレビューする時間は減少しています。購買担当者は、継続的なモニタリング、文書化されたレスポンスプロセス、エンドポイント・アイデンティティ・クラウド・オンプレミス環境にわたる統合をより重視するようになっています。これは、AI支援ワークフローと熟練したアナリストおよび説明責任のある運用手順を組み合わせたプロバイダーに有利に働きます。データレジデンシーおよびセクター固有のコンプライアンス要件も、各国でプロバイダーが提供できるデリバリーモデルを左右します。
主要レポートのポイント
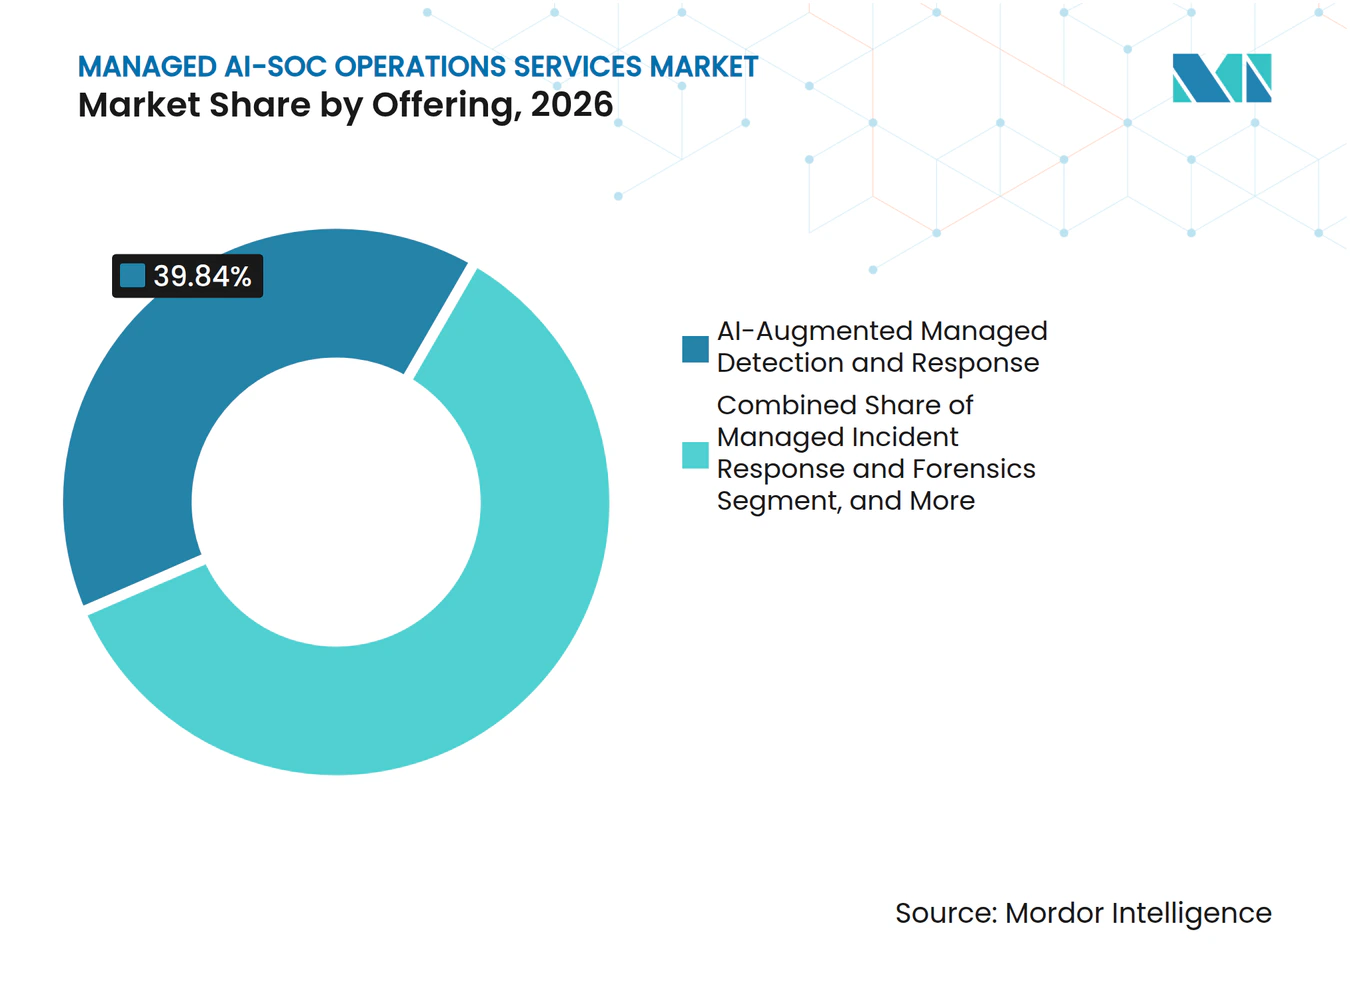
- オファリング別では、AI拡張型マネージド検知・レスポンスが2026年に39.84%の収益シェアをリードし、AI SOC-as-a-Serviceは2032年にかけてCAGR 22.43%で拡大する見込みです。
- SOC機能別では、脅威検知・モニタリングが2026年に収益の29.71%を占め、インシデント調査・分析は2032年にかけてCAGR 21.91%で拡大する見込みです。
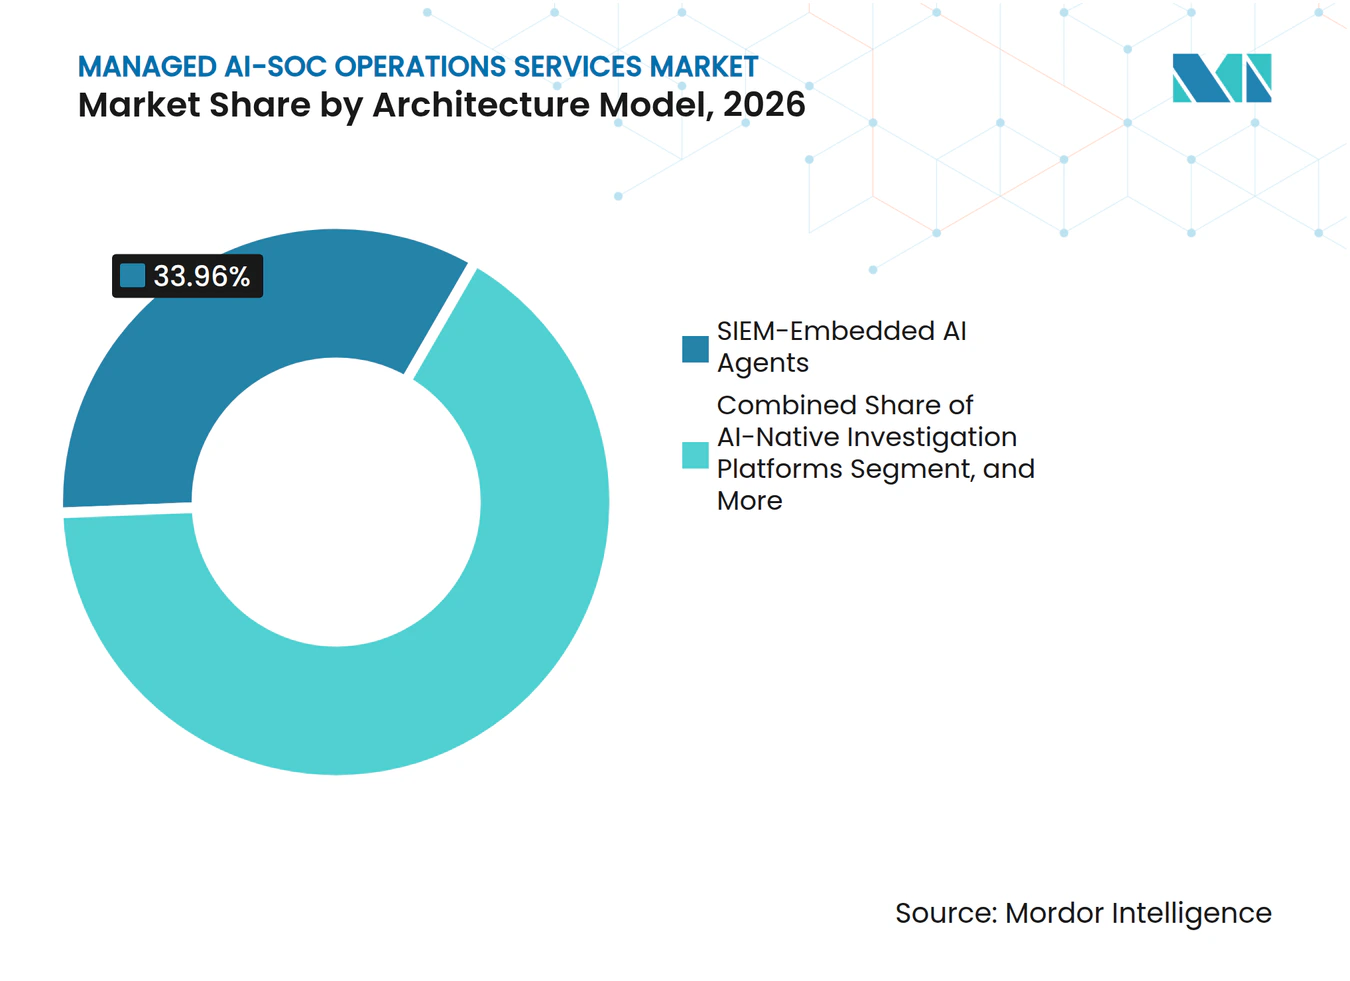
- アーキテクチャモデル別では、SIEM組み込みAIエージェントが2026年に収益の33.96%を占め、AIネイティブ調査プラットフォームは2032年にかけてCAGR 21.86%で拡大する見込みです。
- デプロイメントモデル別では、イブリッドクラウドが2026年に収益の49.88%を占め、オンプレミスおよびエアギャップデプロイメントは2032年にかけてCAGR 22.68%で拡大する見込みです。
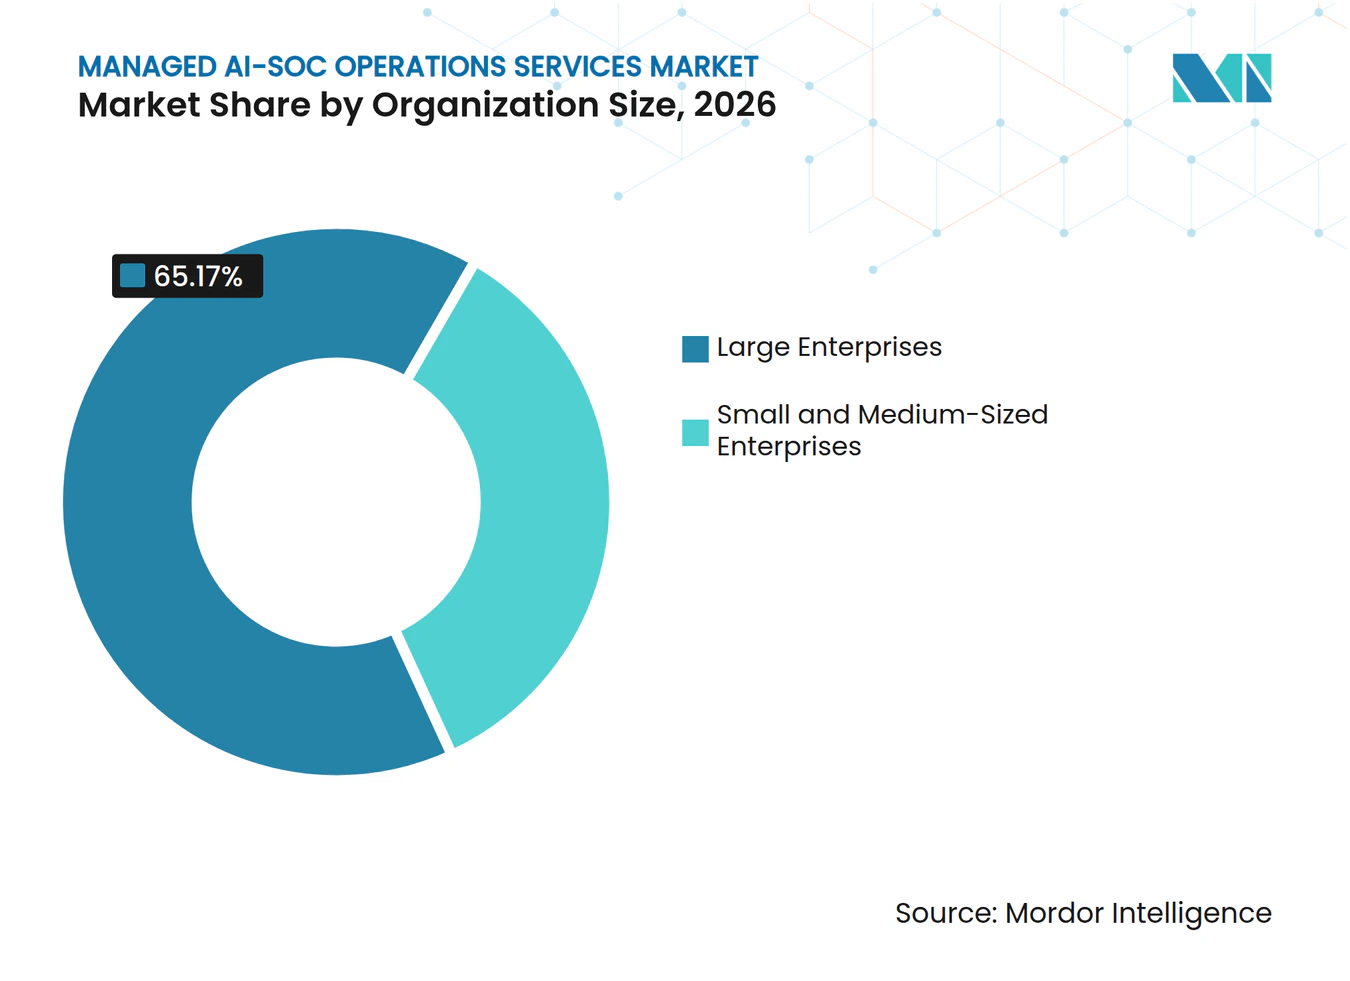
- 組織規模別では、大企業が2026年に収益の65.17%を占め、中小企業は2032年にかけてCAGR 22.17%で拡大する見込みです。
- エンドユーザー産業別では、BFSIが2026年に収益の28.62%を占め、ヘルスケアおよびライフサイエンスは2032年にかけてCAGR 21.98%で拡大する見込みです。
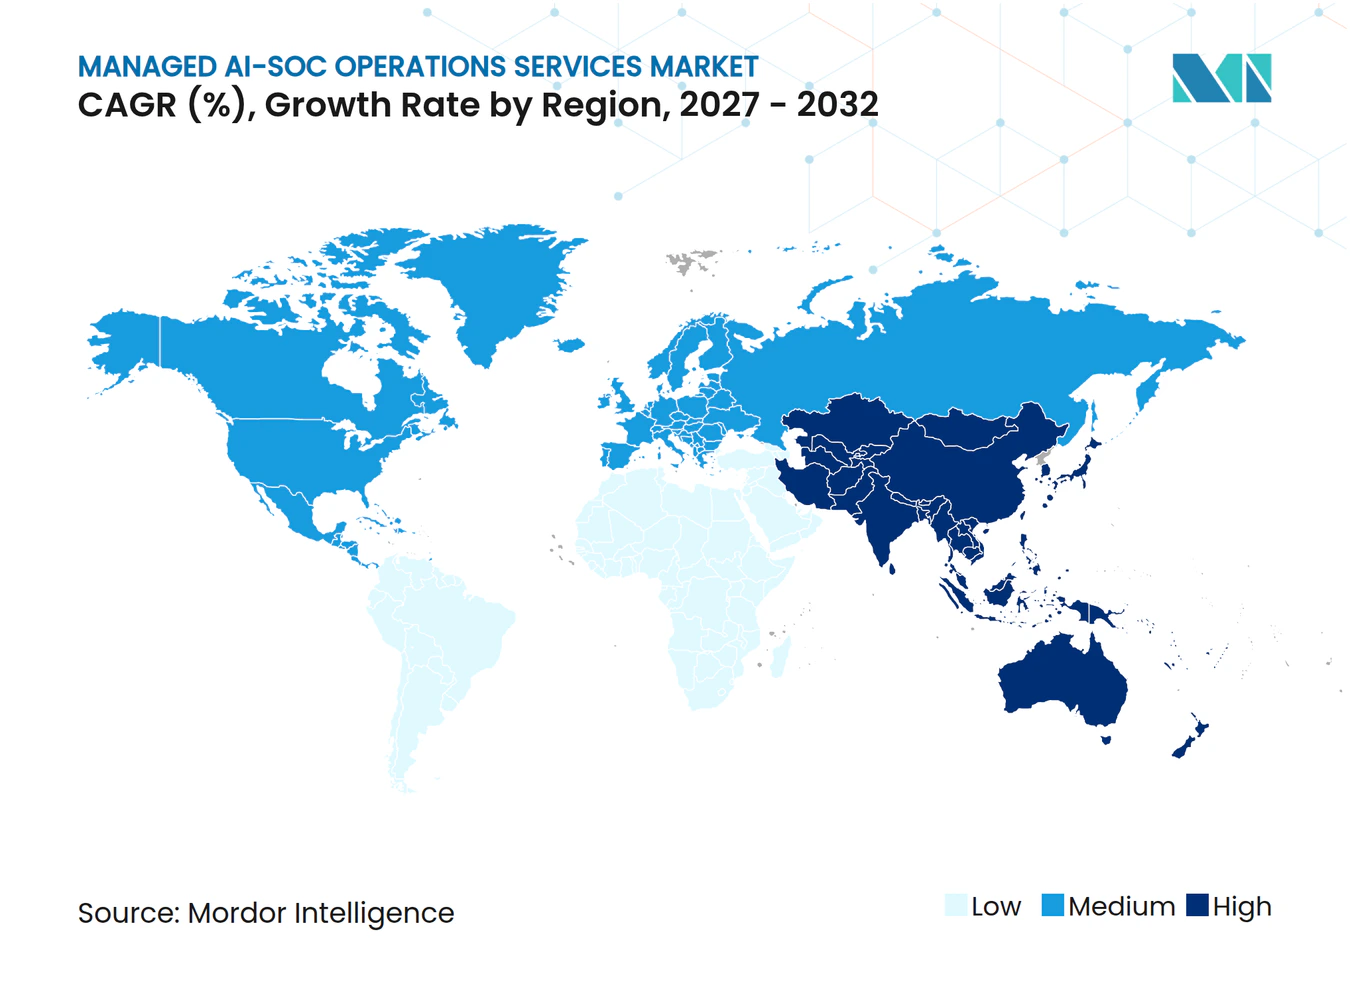
- 地域別では、北米が2026年にマネージドAI-SOCオペレーションサービス市場収益の39.77%を占め、アジア太平洋地域は2032年にかけてCAGR 21.09%で拡大する見込みです。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | (~)CAGRへの影響(%) | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| マルチベクター型サイバー攻撃の激化 | +4.2% | 北米・西欧・北東アジアで最も強度が高く、グローバルに影響 | 短期(2年以内) |
| サイバーセキュリティ人材不足 | +3.8% | アジア太平洋地域および中東・アフリカで最も深刻であり、グローバルに影響 | 中期(2〜4年) |
| クラウドおよびハイブリッド攻撃対象領域の拡大 | +3.5% | ハイブリッドインフラ導入が成熟している北米・欧州で最も高く、グローバルに影響 | 短期(2年以内) |
| インシデント報告義務化とサイバー保険管理 | +2.9% | 北米およびEUが中心で、アジア太平洋地域・中東・アフリカへの波及あり | 中期(2〜4年) |
| AI支援によるアラートコンテキスト圧縮 | +2.2% | 北米およびアジア太平洋地域のクラウドネイティブデプロイメントに早期集中し、グローバルに影響 | 中期(2〜4年) |
| データレジデンシーに起因するローカルSOC需要 | +1.8% | アジア太平洋地域が中心で、中東・アフリカおよびデータローカライゼーション義務のある国内市場 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
マルチベクター型サイバー攻撃の激化が検知・レスポンスのギャップを拡大
マネージドAI-SOCオペレーションサービス市場は、同一インシデントで複数のセキュリティ対象領域を横断する攻撃から恩恵を受けています。Palo Alto Networksは、インシデントの87%が2つ以上の攻撃対象領域に関与し、43%が4つ以上の対象領域にまたがっていたと報告しています[1]。これにより、クラウド・アイデンティティ・エンドポイント・ネットワーク・アプリケーションの各ソースからテレメトリを統合するサービスモデルの価値が高まります。同レポートは、セキュリティチームがインシデントを安全に封じ込めるためにより広いコンテキストが必要であることを示しています。CrowdStrikeは、eCrime侵害の平均ブレイクアウト時間が29分、最速で観測されたブレイクアウト時間が27秒であったと報告しています。したがって、マネージドAI-SOCオペレーションサービス市場は、孤立したアラート処理よりも、協調的な検知とレスポンスに依存する度合いが高まっています。
サイバーセキュリティ人材不足がビルド対バイの意思決定を再構築
この不足は、単純な採用問題というよりも、スキルの問題として深刻化しています。SANSは調査対象組織の60%がスキルギャップを主要な人材課題として挙げていることを明らかにしました。SANSはまた、SOCの79%がAIまたは機械学習ツールを使用しているものの、定義されたワークフローに組み込んでいるのはわずか36%であることも明らかにしました[2]。これにより、モデルのチューニング、プレイブックのガバナンス、およびサービスがクライアントに届く前のワークフロー検証を担えるマネージドプロバイダーの役割が生まれます。2025年の研究では、AIコパイロットが人員不足のSOCにおいてトリアージ時間を最大68%削減できることが示されました[3]。ISACAは、サイバーセキュリティチームの61%が人員不足と感じていると報告しており、完全な内部SOC構築なしに処理能力を追加できる運用モデルへの需要を裏付けています。
クラウドおよびハイブリッド攻撃対象領域の拡大がSOCとクラウドセキュリティの統合を促進
クラウドおよびハイブリッド環境では、SOCが異なるツールとデータ形式を使用するシステム全体のアクティビティを分析する必要があります。Palo Alto Networksは、エージェント型AIによるAPIの利用拡大に伴い、API攻撃が41%増加したと報告しています。同調査では、回答者の89%がクラウドおよびアプリケーションセキュリティをSOCと完全に統合することが効果的であると回答しています。組織は平均して5社のベンダーから17種類のクラウドセキュリティツールを管理しており、30%がクラウドインシデントの解決に1日以上を要していました。このテレメトリを統合できるプロバイダーは、調査を遅らせるハンドオフを削減できます。これにより、クラウド・エッジ・オンプレミスシステムにわたる統一されたビューを持たないクライアントにおいて、マネージドAI-SOCオペレーションサービス市場の役割が強化されます。
インシデント報告義務化とサイバー保険管理がコンプライアンスを調達ドライバーとして押し上げる
報告期限の短縮により、規制対象組織にとって自動化された証拠収集の重要性が高まっています。DORAは2025年1月17日から適用されており、対象金融機関に対して分類後4時間以内の初期インシデント通知と72時間以内の中間報告を義務付けています。NIS2は、重要エンティティに対して24時間以内の早期警告と重大インシデントから72時間以内の通知を義務付けています。これらの義務は、インシデント記録・分類・明確なレスポンス責任を維持するサービスを有利にします。SECはまた、上場企業に対してマテリアリティ判断後4営業日以内に重大なサイバーセキュリティインシデントを開示すること義務付けています。サイバー保険の管理は、文書化された24時間365日モニタリングとフォレンジック能力への需要を高めており、マネージドAI-SOCプロバイダーは運用レポートとともにこれらをパッケージ化できます。
抑制要因の影響分析*
| 抑制要因 | (~)CAGRへの影響(%) | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| レガシー統合とデータ正規化の複雑性 | -2.80% | 北米・欧州の異種SIEM環境を持つ大企業で最も顕著であり、グローバルに影響 | 中期(2〜4年) |
| 自律型レスポンスに関する信頼性と責任の懸念 | -1.90% | 北米およびEUの規制対象セクターで最も高く、グローバルに影響 | 長期(4年以上) |
| SOCワークフローにおけるモデルポイズニングとプロンプトインジェクションのリスク | -1.40% | LLM拡張型トリアージパイプラインを使用する組織に集中し、グローバルに影響 | 中期(2〜4年) |
| マルチテナント環境にわたる証拠チェーンの断片化 | -0.90% | 欧州およびアジア太平洋地域でマルチテナントクラウドアーキテクチャを運用するMSSPで最も深刻であり、グローバルに影響 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
レガシー統合とデータ正規化の複雑性がデプロイメントサイクルを延長
多くの案件における主な障壁は、AIツールの利用可能性ではなく、データの準備状況です。2025年の調査では、組織の72%が2つ以上のSIEMを運用し、41%が3つ以上を運用していることが明らかになりました。データ構造が異なると、ログと検知ルールが正規化されるまで脅威の相関が信頼できないものになる可能性があります。CardinalOpsは、ハイブリッドおよびマルチクラウド環境がデプロイメント中にレガシーSIEMシステムを圧迫し、移行中に検知ギャップを生じさせる可能性があると報告しています。マルチクライアントプロバイダーにとって、追加の正規化作業はオンボーディングを延長し、デリバリーコストを引き上げます。自動化された正規化と検知ルール変換を備えたプロバイダーは、この摩擦を軽減できます。したがって、マネージドAI-SOCオペレーションサービス市場は、クライアント固有の管理を弱めることなく統合を反復可能にできるベンダーを優遇するでしょう。
自律型レスポンスに関する信頼性と責任の懸念がガバナンスの上限を生み出す
AIがアナリストの承認なしに高影響の封じ込めアクションを実行できる場合、組織は慎重な姿勢を保っています。2026年の法律研究では、既存の責任アプローチが自律型サイバーオペレーションの説明責任を完全には解決していないことが明らかになりました。このため、購買担当者は、直接的なネットワーク隔離や認証情報の失効よりも、トリアージ・証拠収集・推奨事項にAIを活用することに積極的です。規制対象セクターおよびリスクの高い環境では、人間による承認が引き続き重要です。詳細な監査証跡と意思決定ログは、サービスプロバイダーがアクションが提案または実行された理由を示すのに役立ちます。明確なオーバーライド閾値も、より自律的なワークフローの段階的な採用を支援します。これらの管理は信頼を向上させる可能性がありますが、完全自律型レスポンスのスピード上の優位性を制限する場合があります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
オファリング別:
AI拡張型MDRが収益を牽引し、SOC-as-a-Serviceが成長を取り込むAI拡張型マネージド検知・レスポンスは、2026年にマネージドAI-SOCオペレーションサービス市場シェアの39.84%を占めました。これは、エンドポイント検知・拡張検知・確立されたセキュリティデータプラットフォームをすでに使用しており、代替プログラムではなくマネージドオーバーレイを必要とする企業に適しています。このモデルは、クライアントがすでに検証済みのテクノロジーにAI支援の検知・優先順位付け・専門家レビューを追加します。AI SOC-as-a-Serviceは、2032年にかけてCAGR 22.43%で拡大する見込みです。これは、内部SOCの構築・運用よりもクラウド型サブスクリプションを好むミッドマーケットの購買担当者に訴求します。エンドポイントごとの価格設定により、コストを保護環境の範囲に結びつけることも容易になります。
マネージドインシデントレスポンスおよびフォレンジックスは、侵害リスクが高いが内部調査能力が限られているクライアントへのサービスを継続しています。これらのサービスは、クライアントがイベント後に構造化された証拠収集・スコーピング・サポートを必要とする場合に引き続き有効です。マネージド脅威インテリジェンスおよびアドバイザリーサービスは、日常的な検知の上位にある計画レイヤーに対応し、脅威の優先順位に関するコンテキストを提供します。マネージドSIEMおよびマネージドSOARは、完全なプラットフォーム移行なしにログ管理・検知エンジニアリング・プレイブック自動化を求める購買担当者を支援します。マネージドAI-SOCオペレーションサービス市場は、アウトカム・サービスレベル・文書化要件を定義したバンドル契約へと移行しています。DORAおよびNIS2により、これらの契約において監査対応可能な証拠と測定可能な検知パフォーマンスの重要性が高まっています。


注記: 全セグメントのセグメントシェアはレポート購入時に入手可能
SOC機能別:
脅威検知がリードし、調査が最も急速に加速脅威検知・モニタリングは、2026年にマネージドAI-SOCオペレーションサービス市場シェアの29.71%を占めました。これは、下流のトリアージ・調査・修復・クラウドモニタリング・アイデンティティモニタリングの基盤であり続けています。企業は広範なテレメトリセットの継続的な監視を提供するため、これらのサービスへの依存を続けています。インシデント調査・分析は、2032年にかけてCAGR 21.91%で拡大する見込みです。AI支援の調査ツールは、複数のソースから証拠を収集し、時系列でインジケーターを相関させ、ケースナラティブを作成できます。これにより、以前はシニアアナリストの時間に依存していた反復作業が削減されます。
アラートトリアージと優先順位付けは、大量のアラートが迅速なエスカレーションを必要とするイベントを見えにくくする可能性があるため、引き続き重要です。脅威ハンティングは、日常的な検知ルールでは見逃す可能性のあるアクティビティを求める購買担当者にプロアクティブなレイヤーを提供します。インシデントレスポンスおよび修復は、検知を封じ込めと復旧に結びつけ、制御された人間の承認が引き続き重要です。クラウドセキュリティモニタリングは、クライアントがパブリッククラウド・プライベートクラウド・オンプレミスシステムにワークロードを分散させるにつれて関連性が高まっています。アイデンティティおよびアクセスモニタリングは、多くのクラウド侵害においてアイデンティティの悪用が中心的な役割を果たしていることに対応しています。マネージドAI-SOCオペレーションサービス市場は、処理されるアラートの量よりも、調査の深さと封じ込めの規律によってプロバイダーを差別化する傾向が強まっています。
アーキテクチャモデル別:
SIEM組み込みAIエージェントが優位を保ちつつ、ネイティブプラットフォームが急速に台頭SIEM組み込みAIエージェントは、2026年にマネージドAI-SOCオペレーションサービス市場収益の33.96%を占めました。このアプローチにより、企業は検証済みの検知ルールを維持しながら、既存のセキュリティデータレイクにAI機能を追加できます。これにより、完全なプラットフォーム変更に伴う混乱・コスト・移行リスクが軽減されます。AIネイティブ調査プラットフォームは、2032年にかけてCAGR 21.86%で拡大する見込みです。これらはグリーンフィールドデプロイメントおよびより広範なSOC近代化プログラムに適しています。これらのプラットフォームは、レガシーのルールベースプロセスに自動化を追加するのではなく、AI推論を中心に調査ワークフローを構築します。
マルチエージェントメッシュおよびハイパーオートメーションプラットフォームは、専門化されたエージェントが検知・調査・レスポンスタスクにわたって動作する、より高度なモデルを表しています。このアプローチは、研究環境から本番デプロイメントへの移行がまだ進行中です。複雑な環境にわたる協調的なアクションを求める企業からの提案依頼書に多く見られます。ハイブリッド人間・AI SOCモデルは、人間が封じ込めアクションを承認しなければならない規制対象環境において引き続き重要です。アーキテクチャの選択は、既存インフラの深さ・データの機密性・クライアントの規制上の義務によって異なります。自動化の方向性は高まっていますが、クライアントとサービスプロバイダーが定義したアクション境界内での自動化となります。

注記: 全セグメントのセグメントシェアはレポート購入時に入手可能
デプロイメントモデル別:
ハイブリッドクラウドがリードし、オンプレミスおよびエアギャップデプロイメントが加速ハイブリッドクラウドは、2026年にマネージドAI-SOCオペレーションサービス市場収益の49.88%を占めました。これは、多くの企業が使用するパブリッククラウド・プライベートクラウド・オンプレミスシステムの組み合わせを反映しています。ハイブリッドデリバリーモデルにより、プロバイダーはすべてのワークロードを共通環境に移行させることなく、これらの場所全体でテレメトリを収集・分析できます。オンプレミスおよびエアギャップデプロイメントは、2032年にかけてCAGR 22.68%で拡大する見込みです。この拡大は、クラウド採用の逆転ではなく、主権およびセキュリティ要件を反映しています。金融機関・防衛請負業者・重要インフラ事業者は、共有インフラがセキュリティまたはデータ所在地のルールを満たせないため、ローカルデプロイメントのモニタリングを必要とする場合があります。
パブリッククラウドデプロイメントは、集中アクセス・より迅速なサービス起動・スケーラブルな処理能力を優先する組織に対応します。プライベートクラウドデプロイメントは、完全なエアギャップなしに機密データの分離を必要とするヘルスケアおよび金融機関に訴求します。DORAは、金融機関の回復力と監視要件に重みを加えます。マネージドサービスとして専用オンプレミスAI-SOCシステムを運用できるプロバイダーは、標準的な共有サービスモデルに適合しない購買担当者に対応します。この能力は、国内規制が国境を越えたテレメトリ共有を制限する場合に重要です。データローカライゼーション要件が一般化するにつれて、マネージドAI-SOCオペレーションサービス市場はより広範なデリバリーオプションを必要とするでしょう。
組織規模別:
大企業が収益を牽引し、中小企業が加速大企業は、2026年にマネージドAI-SOCオペレーションサービス市場収益の65.17%を占めました。複雑な環境・大規模なセキュリティ予算・マネージドセキュリティプロバイダーとの長年の関係がこの地位を支えています。多くの大規模購買担当者は、アナリスト集約型サービスからエンドポイント・アイデンティティ・クラウドシステムにわたるAIオーケストレーションへと移行しています。CrowdStrikeとIBMは2026年3月に協力関係を拡大し、Charlotte AIとIBMの自律型脅威オペレーションマシンを統合して、協調的な調査と封じ込めを実現しました。これは、個別のセキュリティツールではなく、連携したオペレーションに対する企業の需要を反映しています。大規模組織はまた、重要システムに影響を与える可能性のあるサービスに対して強力なガバナンスを必要とします。
中小企業は、2032年にかけてCAGR 22.17%で拡大する見込みです。AI支援トリアージおよびエンドポイントごとのサブスクリプションのコスト低下により、完全な内部チームを雇用できない組織にとってマネージドカバレッジがより利用しやすくなっています。SentinelOneは2025年9月にPax8マーケットプレイスを通じてManaged AI Defenseを立ち上げ、中小企業向けにエンドポイント保護・AIアナリスト機能・マネージド脅威ハンティング・脆弱性管理を組み合わせました。Kyndryl・DNA・Googleも2026年4月にフィンランドの中小企業向けに24時間365日のAI強化セキュリティオペレーションサービスを立ち上げました。これらのオファリングは、プロバイダーモデルが北米のチャネルエコシステムを超えて適応できることを示しています。マネージドAI-SOCオペレーションサービス市場には、継続的なモニタリングを提供しながらサービスをシンプルに保てるプロバイダーの余地があります。
エンドユーザー産業別:
BFSIが収益をリードし、ヘルスケアおよびライフサイエンスが成長を取り込むBFSIは、2026年にマネージドAI-SOCオペレーションサービス市場シェアの28.62%を占めました。ランサムウェアのリスクおよびPCI DSS 4.0・DORA・SOXに基づく義務が、監視・文書化されたセキュリティオペレーションへの強い需要を生み出しています。金融機関はまた、厳しい報告期限とテクノロジーサプライヤーへの厳格な監視に直面しています。DORAは、対象金融機関に対して分類後4時間以内の初期インシデント通知を義務付けています。これらの要件は、あらゆる時間帯に証拠を収集し、制御されたレスポンスを支援できるサービスの価値を高めます。レガシーSIEM環境は、より優れた自動化を求める機関にとって追加のアップグレード需要を生み出しています。
ヘルスケアおよびライフサイエンスは、2032年にかけてCAGR 21.98%で拡大する見込みです。このセクターは、医療システム・接続デバイス・デジタルケアサービスが管理すべきセキュリティイベントを増加させる中で、より迅速なモニタリングを必要としています。政府および防衛は、エアギャップ・機密ネットワーク・主権ルールを満たすデプロイメントパターンを必要とします。情報技術および通信の購買担当者は、複雑で分散したインフラ全体のモニタリングを必要とします。製造・小売・電子商取引は、オペレーショナルテクノロジーの接続と決済詐欺によるリスクの増大に直面しています。マネージドAI-SOCオペレーションサービス市場は、プロバイダーが各運用環境に合わせてテレメトリ・ワークフロー・エスカレーションルールを調整する場合に、これらの産業に対応できます。
地域分析
北米マネージドAI-SOCオペレーションサービス市場
北米は2026年のマネージドAI-SOCオペレーションサービス市場シェアの39.77%を占めた。同地域は規制要件が密集しており、成熟したセキュリティ予算と幅広いマネージドセキュリティエコシステムを有している。米国はSECのインシデント開示規則と、継続的モニタリングに関する各種セクター固有の要件によって形成されている。ISACAは、サイバーセキュリティチームの61%が人員不足と認識していることを明らかにしており、これが外部オペレーション能力への需要を強化している。カナダとメキシコも米国を超えた採用を拡大しているが、サービス普及率は低い水準にある。
欧州マネージドAI-SOCオペレーションサービス市場
欧州はコンプライアンス要件によって強く形成されている。NIS2は重要エンティティに対する報告義務を拡大しており、重大インシデントについては24時間以内の早期警告と72時間以内の通知が求められる。DORAは金融エンティティに対してさらなる業務レジリエンス義務を追加している。ドイツ、英国、フランスは主要な国内市場であり、グローバルなマネージドサービス関係とソブリン提供への需要が混在している。AV-TESTは、西欧諸国が複雑なマルチベクター脅威活動に直面しており、ドイツはDDoS攻撃とランサムウェア攻撃を同時に大規模に管理していると報告している。南欧および東欧においても、新たに対象となったエンティティが正式なSOC体制を整備するにつれて恩恵を受けている。
アジア太平洋、南米、中東・アフリカのマネージドAI-SOCオペレーションサービス市場
アジア太平洋地域は2032年までに21.09%のCAGRで拡大すると予測されている。中国、インド、インドネシア、韓国におけるデータローカライゼーション要件は、ローカル提供によるモニタリングの必要性を高める一方、国境を越えたテレメトリ共有を制限している。Google LLCは2026年6月にソウルリージョンでGoogle セキュリティオペレーションを開始し、韓国の金融サービスおよび公共部門組織にローカルデータレジデンシーを提している。南米では、金融セクターのデジタル化と規制が大企業を超えた幅広い採用を促進するにつれて発展しつつある。中東・アフリカもデータ主権が中心的な調達要件となる中、体系的なマネージドセキュリティエコシステムを獲得しつつある。これらの地域全体として、グローバルな能力とローカルな提供・ガバナンスを組み合わせることができるプロバイダーが評価される。
競合環境
市場集中度
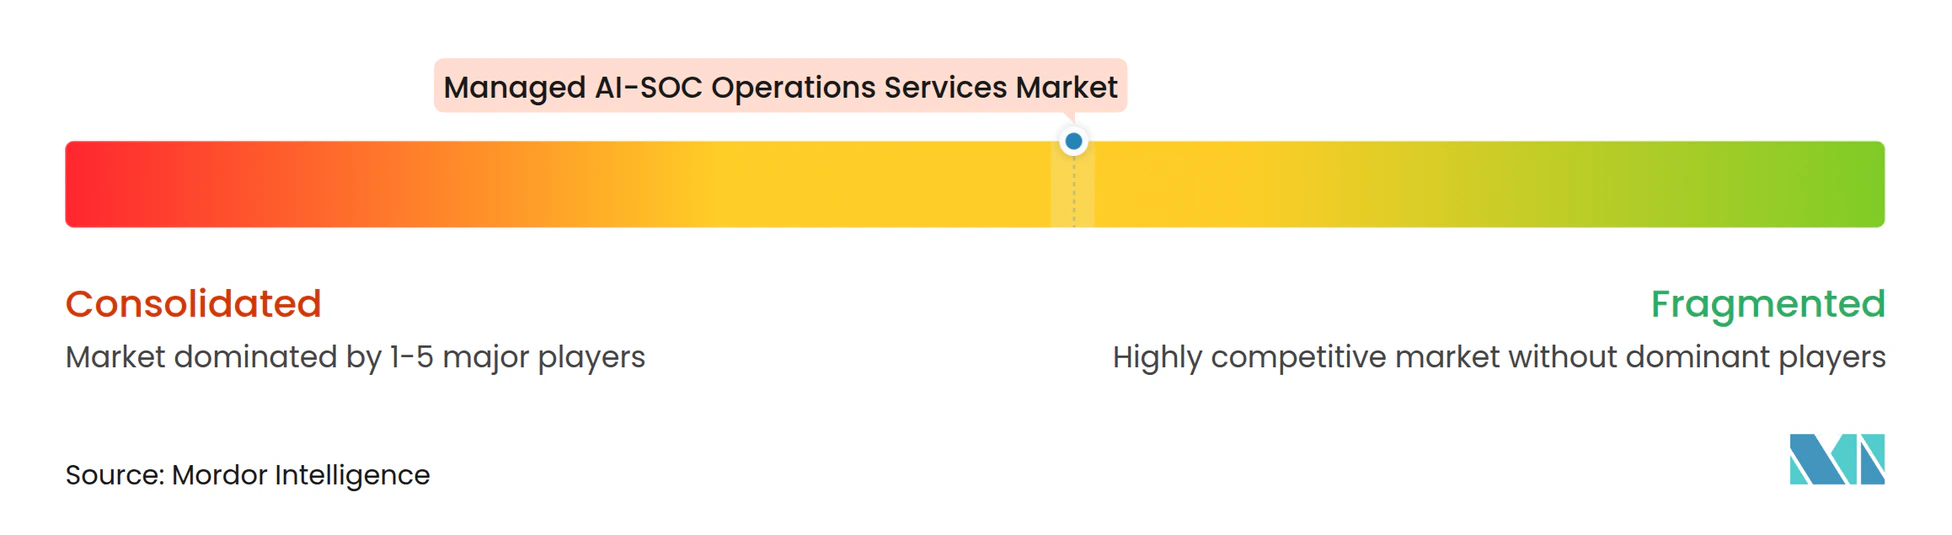
マネージドAI-SOCオペレーションサービス市場は、上位層において中程度の集中度を示しています。ハイパースケールテクノロジーベンダー・グローバルコンサルティンググループ・専門マネージド検知・レスポンスプロバイダーが大企業向け契約を競っています。より広範な地域マネージドセキュリティサービスプロバイダーおよびAIネイティブ参入者がミッドマーケットおよび中小企業の購買担当者にサービスを提供しています。プラットフォーム統合は主要な戦略であり、クライアントは統合された検知・調査・レスポンス・ガバナンス機能をますます期待しています。プロバイダーはまた、エンドポイント・アイデンティティ・クラウド・オンプレミス環境にわたってサービスを運用できることを実証しなければなりません。
CrowdStrikeとIBMは2026年3月に協力関係を拡大し、Charlotte AIとIBMの自律型脅威オペレーションマシンを統合して、マシンスピードの調査と封じ込めを実現しました。Palo Alto Networksは2025年10月にCortex AgentiXをセキュリティワークフロー向けのプリビルトエージェントを備えたAIオーケストレーションプラットフォームとして立ち上げました。CrowdStrikeはまた2025年9月にPangeaの買収合意に署名し、企業AIデータ・モデル・エージェント・アイデンティティ・インタラクションのセキュリティを追加しました。これらの動きは、主要プロバイダーがスタンドアロンツールを販売するのではなく、プラットフォームを拡大していることを示しています。競争の基準は、孤立したAI機能ではなく、明確なセーフガードを備えたAI支援オペレーションへとシフトしています。
中小企業向けサブスクリプションデリバリー・主権制約のある購買担当者向けオンプレミスサービス・ヘルスケアおよびオペレーショナルテクノロジー環境向けの垂直ワークフローには機会が残っています。小規模プロバイダーは、大規模プラットフォームが十分なカスタマイズを提供しない場合に、より高い統合柔軟性とセクター専門知識を提供することで競争できます。DORA・NIS2・FedRAMPへの準拠は、規制対象の国内市場への参入障壁を高める可能性があります。ローカルな法的プレゼンス・データレジデンシー能力・文書化された運用管理が、これらの市場でのサービス提供の一部となります。これにより、高規制契約のサプライヤー候補が絞られる一方、より広範なグローバル市場では新規プロバイダーの余地が残ります。したがって、マネージドAI-SOCオペレーションサービス市場は、集中した企業層と、より断片化した地域・専門プロバイダーの組み合わせを形成しています。
マネージドAI-SOCオペレーションサービス産業のリーダー企業
-
IBM Corporation
-
Microsoft Corporation
-
Palo Alto Networks, Inc.
-
CrowdStrike Holdings, Inc.
-
NTT DATA Group
- 注:主要企業の掲載順は順位を示すものではありません。
マネージドAI-SOCオペレーションサービス市場 このレポートでカバーされる企業
- IBM Corporation
- Microsoft Corporation
- Palo Alto Networks, Inc.
- CrowdStrike Holdings, Inc.
- NTT DATA Group Corporation
- Accenture plc
- Cisco Systems, Inc.
- Google LLC
- International Business Machines Corporation
- Fortinet, Inc.
- Broadcom Inc.
- SentinelOne, Inc.
- Arctic Wolf Networks, Inc.
- Rapid7, Inc.
- Sophos Limited
- eSentire, Inc.
- Secureworks Corp.
- Trustwave Holdings, Inc.
- Orange Cyberdefense
- Capgemini SE
最近の産業開発事情 マネージドAI-SOCオペレーションサービス市場
- 2026年6月:Google LLCがGoogle CloudソウルリージョンでGoogle Security Operationsを立ち上げ、韓国の金融サービスおよび公共部門の企業に対して、韓国金融サービス委員会のコンプライアンスガイドラインに沿ったローカルデータレジデンシーとAI搭載脅威検知を提供しました。
- 2026年4月:Kyndrylがフィンランドの通信プロバイダーDNAおよびGoogleと提携し、中小企業をターゲットとしたAI強化型24時間365日セキュリティオペレーションサービスを立ち上げました。Google Security Operationsを基盤とするこのサービスは、中小規模組織向けに設計されたマネージドSOCモデルにおいて、AI駆動の検知・自動化・脅威インテリジェンスを組み合わせています。
- 2026年3月:CrowdStrike Holdings, Inc.とIBMがRSA 2026においてエージェント型SOC変革を推進するための戦略的協力関係の拡大を発表しました。この協力関係は、CrowdStrike Charlotte AIとIBMの自律型脅威オペレーションマシンを統合し、エンドポイント・アイデンティティ・クラウド環境にわたる協調的なマシンスピードの調査と封じ込めを実現し、FalconプラットフォームをIBM Consultingのマネージド脅威検知・レスポンスサービスおよびX-Forceサイバーレンジ危機シミュレーション体験に拡張します。
- 2026年2月:Arctic Wolf Networks, Inc.がMSP向けAurora Managed Endpoint Defenseを立ち上げ、チャネルネイティブのデリバリーモデルでマネージドサービスプロバイダーにAI搭載Auroraプラットフォームを拡張し、Auroraエコシステムにマネージドエンドポイント検知・レスポンスを追加しました。
グローバルマネージドAI-SOCオペレーションサービス市場レポートの調査範囲
マネージドAI-SOCオペレーションサービス市場は、プロバイダーがAI/ML・生成AI・SOAR・エージェント型AI機能を使用して24時間365日の脅威モニタリング・検知・アラートトリアージ・インシデント調査・レスポンスを提供する、アウトソーシングされたAI拡張型セキュリティオペレーションサービスで構成されています。
マネージドAI-SOCオペレーションサービス市場レポートは、オファリング(AI拡張型MDR、AI SOC-as-a-Service、マネージドインシデントレスポンス、マネージド脅威インテリジェンス、マネージドSIEM、マネージドSOAR)、SOC機能(脅威検知・モニタリング、アラートトリアージ・優先順位付け、インシデント調査・分析、脅威ハンティング、インシデントレスポンス・修復、クラウドセキュリティモニタリング、アイデンティティ・アクセスモニタリング)、アーキテクチャモデル(SIEM組み込みAIエージェント、AIネイティブ調査プラットフォーム、マルチエージェントメッシュおよびハイパーオートメーションプラットフォーム、ハイブリッド人間・AI SOCモデル)、デプロイメントモデル(パブリッククラウド、プライベートクラウド、ハイブリッドクラウド、オンプレミスおよびエアギャップ)、組織規模(中小企業、大企業)、エンドユーザー産業(BFSI、政府、ヘルスケア、ITおよび通信、製造、小売)、および地域(北米、南米、欧州アジア太平洋、中東・アフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
セグメンテーション概要
| AI拡張型マネージド検知・レスポンス |
| AI SOC-as-a-Service |
| マネージドインシデントレスポンスおよびフォレンジックス |
| マネージド脅威インテリジェンスおよびアドバイザリーサービス |
| マネージドセキュリティ情報・イベント管理 |
| マネージドセキュリティオーケストレーション・自動化・レスポンス |
| 脅威検知・モニタリング |
| アラートトリアージ・優先順位付け |
| インシデント調査・分析 |
| 脅威ハンティグ |
| インシデントレスポンス・修復 |
| クラウドセキュリティモニタリング |
| アイデンティティ・アクセスモニタリング |
| SIEM組み込みAIエージェント |
| AIネイティブ調査プラットフォーム |
| マルチエージェントメッシュおよびハイパーオートメーションプラットフォーム |
| ハイブリッド人間・AI SOCモデル |
| パブリッククラウド |
| プライベートクラウド |
| ハイブリッドクラウド |
| オンプレミスおよびエアギャップ |
| 中小企業 |
| 大企業 |
| 銀行・金融サービス・保険 |
| 政府および防衛 |
| ヘルスケアおよびライフサイエンス |
| 情報技術および通信 |
| 製造 |
| 小売および電子商取引 |
| その他のエンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| その他の南米 | |
| 欧州 | 英国 |
| ドイツ | |
| フランス | |
| イタリア | |
| スペイン | |
| その他の欧州 | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| その他のアジア太平洋 | |
| 中東・アフリカ | サウジアラビア |
| アラブ首長国連邦 | |
| 南アフリカ | |
| エジプト | |
| その他の中東・アフリカ |
| オファリング別 | AI拡張型マネージド検知・レスポンス | |
| AI SOC-as-a-Service | ||
| マネージドインシデントレスポンスおよびフォレンジックス | ||
| マネージド脅威インテリジェンスおよびアドバイザリーサービス | ||
| マネージドセキュリティ情報・イベント管理 | ||
| マネージドセキュリティオーケストレーション・自動化・レスポンス | ||
| SOC機能別 | 脅威検知・モニタリング | |
| アラートトリアージ・優先順位付け | ||
| インシデント調査・分析 | ||
| 脅威ハンティグ | ||
| インシデントレスポンス・修復 | ||
| クラウドセキュリティモニタリング | ||
| アイデンティティ・アクセスモニタリング | ||
| アーキテクチャモデル別 | SIEM組み込みAIエージェント | |
| AIネイティブ調査プラットフォーム | ||
| マルチエージェントメッシュおよびハイパーオートメーションプラットフォーム | ||
| ハイブリッド人間・AI SOCモデル | ||
| デプロイメントモデル別 | パブリッククラウド | |
| プライベートクラウド | ||
| ハイブリッドクラウド | ||
| オンプレミスおよびエアギャップ | ||
| 組織規模別 | 中小企業 | |
| 大企業 | ||
| エンドユーザー産業別 | 銀行・金融サービス・保険 | |
| 政府および防衛 | ||
| ヘルスケアおよびライフサイエンス | ||
| 情報技術および通信 | ||
| 製造 | ||
| 小売および電子商取引 | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| その他の南米 | ||
| 欧州 | 英国 | |
| ドイツ | ||
| フランス | ||
| イタリア | ||
| スペイン | ||
| その他の欧州 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| その他のアジア太平洋 | ||
| 中東・アフリカ | サウジアラビア | |
| アラブ首長国連邦 | ||
| 南アフリカ | ||
| エジプト | ||
| その他の中東・アフリカ | ||
レポートで回答される主要な質問
マネージドAI-SOCオペレーションサービス市場の規模はどのくらいですか?
マネージドAI-SOCオペレーションサービス市場は、2026年の8.52 ビリオン 米ドルおよび2027年の10.44 ビリオン 米ドルから、CAGR 20.37%で2032年までに26.38 ビリオン 米ドルへと成長する見込みです。
マネージドAI-SOCサービスの採用を促進しているものは何ですか?
マルチベクター型攻撃・サイバーセキュリティスキル不足・クラウドの複雑性・インシデント報告期限の短縮が採用を支えています。
マネージドAI-SOCオペレーションサービスをリードするオファリングはどれですか?
AI拡張型マネージド検知・レスポンスが2026年に39.84%の収益シェアでリードしています。
最も高いシェアを持つデプロイメントモデルはどれですか?
ハイブリッドクラウドが2026年に収益の49.88%でリードしており、企業が使用するクラウドとオンプレミスシステムの組み合わせを反映しています。
最も急速な拡大が予測されるエンドユーザーセクターはどれですか?
ヘルスケアおよびライフサイエンスは、2032年にかけてCAGR 21.98%で拡大する見込みです。
最も急速に拡大している地域はどこですか?
アジア太平洋地域は、デジタル化とローカルデータレジデンシー要件に支えられ、2032年にかけてCAGR 21.09%で拡大する見込みです。