
Tamaño y Participación del Mercado de Servicios de Operaciones Gestionadas de AI-SOC
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
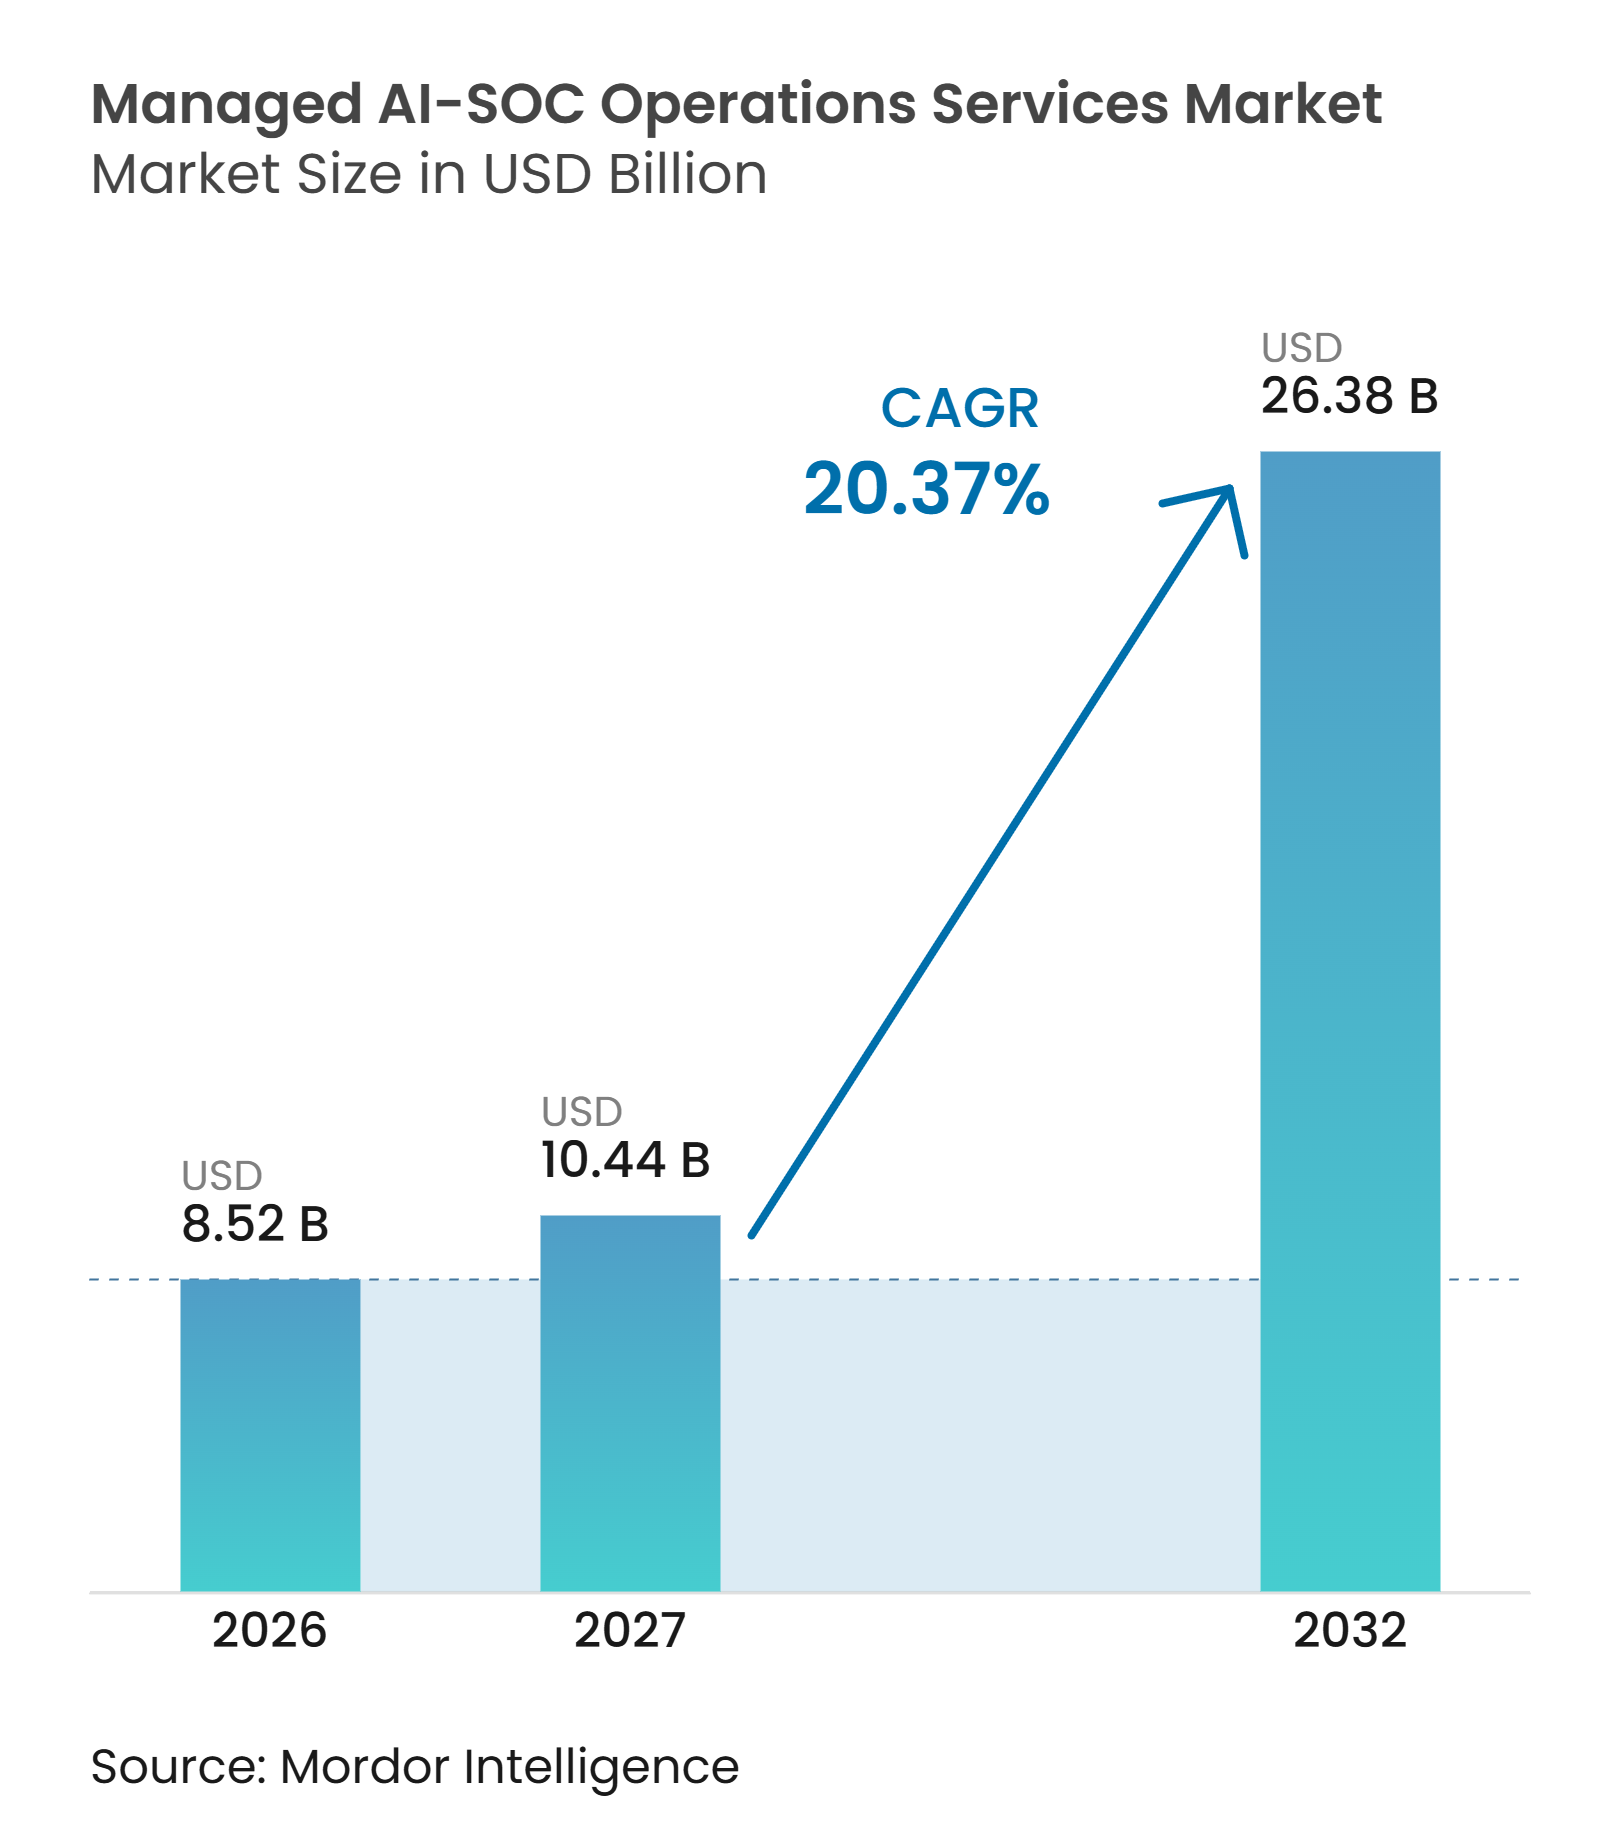
| Tamaño del Mercado (2027) | 10.44 Mil millones de dólares |
| Tamaño del Mercado (2032) | 26.38 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 20.37 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Servicios de Operaciones Gestionadas de AI-SOC por Mordor Intelligence
Se proyecta que el tamaño del mercado de servicios de operaciones gestionadas de AI-SOC se expanda desde 8,52 mil millones de USD en 2026 y 10,44 mil millones de USD en 2027 hasta 26,38 mil millones de USD en 2032, registrando una CAGR del 20,37% entre 2027 y 2032. El mercado de servicios de operaciones gestionadas de AI-SOC está transitando desde herramientas de seguridad puntuales hacia resultados gestionados que vinculan la detección, la investigación y la contención. La mayor velocidad de actividad de los atacantes deja a los equipos de seguridad con menos tiempo para revisar alertas manualmente. Los compradores están otorgando mayor importancia a la monitorización continua, los procesos de respuesta documentados y las integraciones a través de entornos de endpoint, identidad, nube e instalaciones propias. Esto favorece a los proveedores que combinan flujos de trabajo asistidos por IA con analistas especializados y procedimientos operativos responsables. Los requisitos de residencia de datos y de cumplimiento normativo específicos del sector también determinan qué modelos de entrega pueden ofrecer los proveedores en cada país.
Conclusiones Clave del Informe
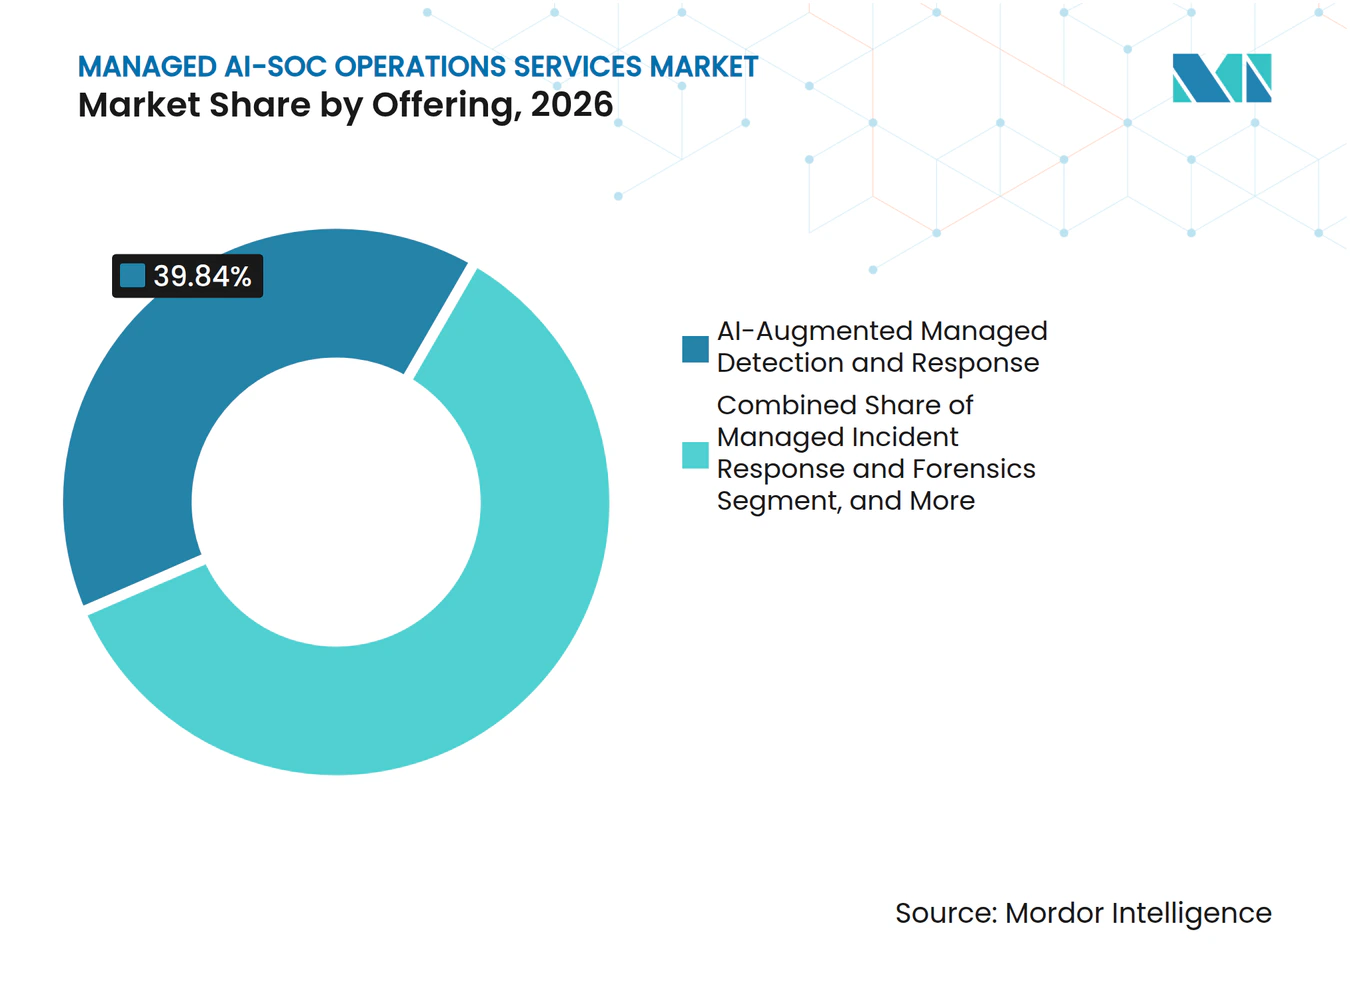
- Por oferta, la Detección y Respuesta Gestionada Aumentada con IA lideró con una participación de ingresos del 39,84% en 2026, mientras que el AI SOC como Servicio se proyecta que se expanda a una CAGR del 22,43% hasta 2032.
- Por función SOC, la Detección y Monitorización de Amenazas mantuvo el 29,71% de los ingresos en 2026, mientras que la Investigación y Análisis de Incidentes se espera que se expanda a una CAGR del 21,91% hasta 2032.
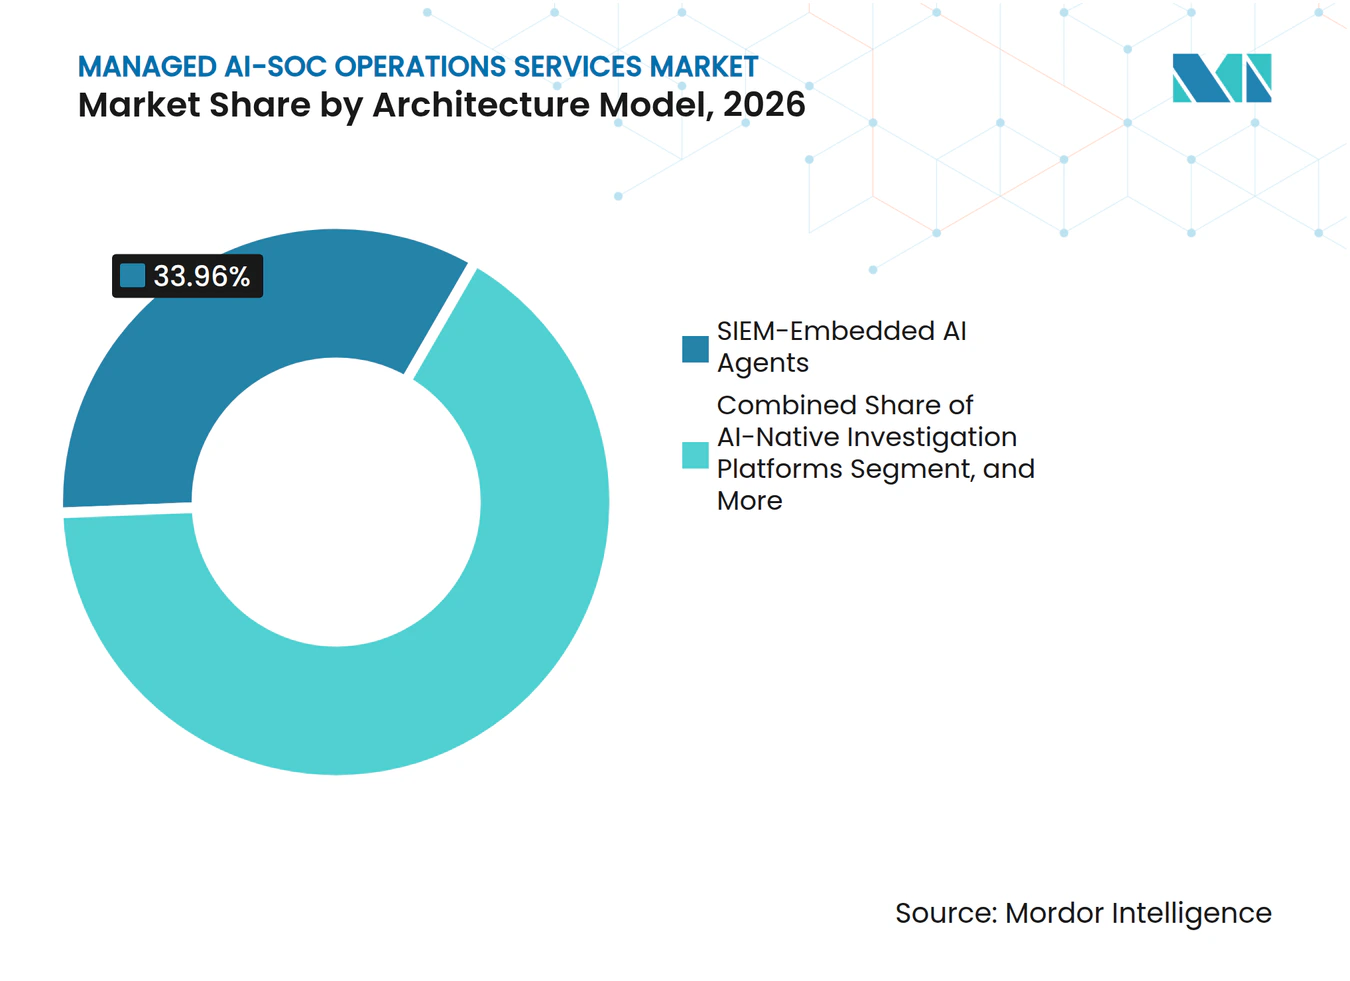
- Por modelo de arquitectura, los Agentes de IA Integrados en SIEM representaron el 33,96% de los ingresos en 2026, mientras que las Plataformas de Investigación Nativas de IA se proyecta que se expandan a una CAGR del 21,86% hasta 2032.
- Por modelo de implementación, la Nube Híbrida mantuvo el 49,88% de los ingresos en 2026, mientras que las implementaciones en Instalaciones Propias y con Aislamiento de Red se proyecta que se expandan a una CAGR del 22,68% hasta 2032.
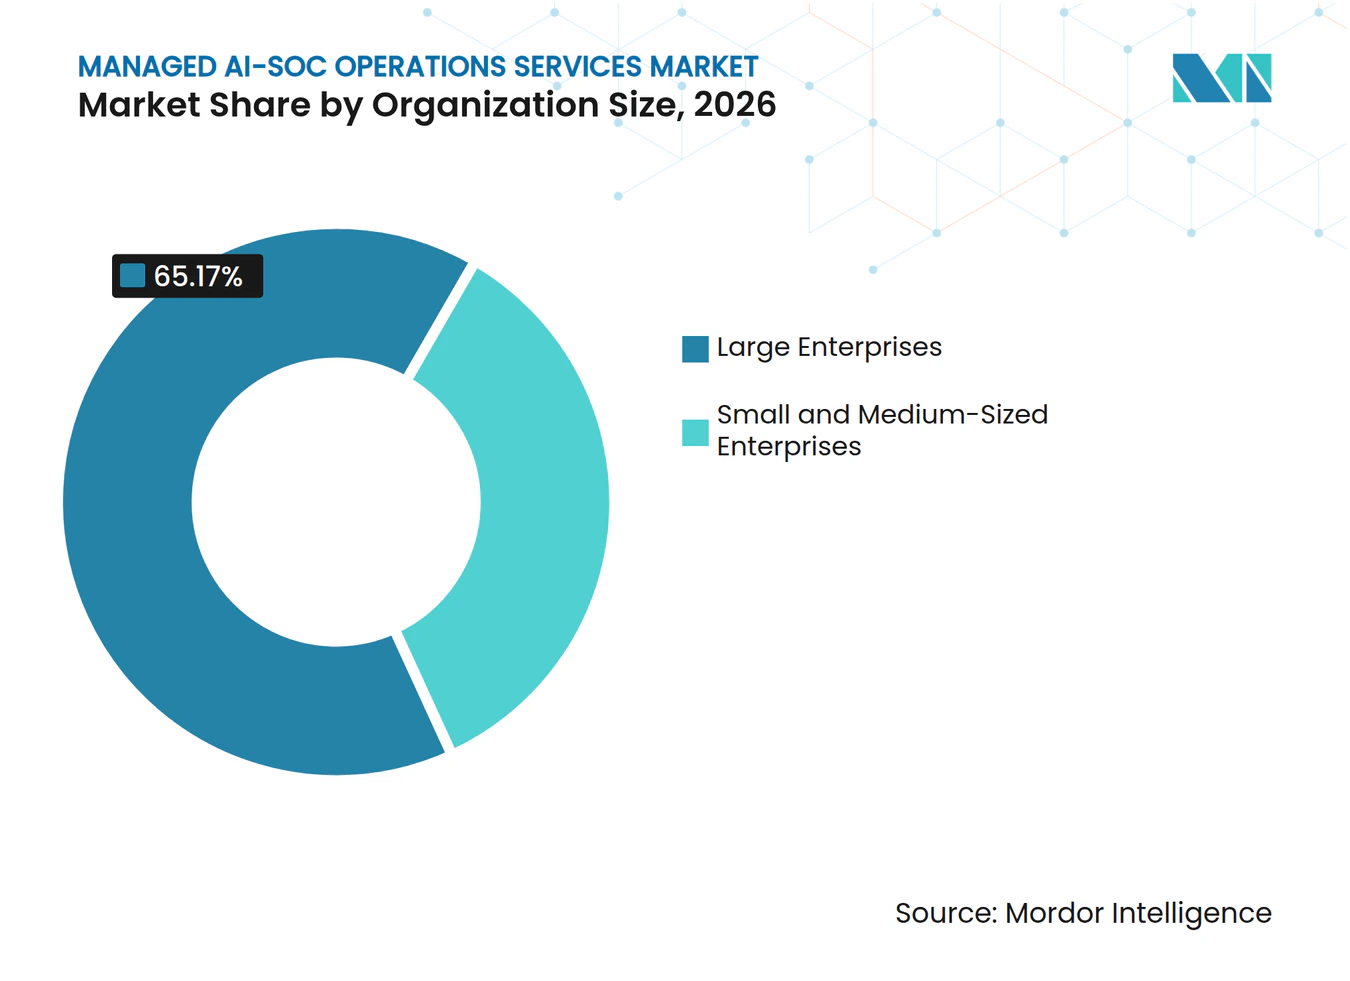
- Por tamaño de organización, las Grandes Empresas mantuvieron el 65,17% de los ingresos en 2026, mientras que las Pequeñas y Medianas Empresas se espera que se expandan a una CAGR del 22,17% hasta 2032.
- Por industria de usuario final, BFSI representó el 28,62% de los ingresos en 2026, mientras que Salud y Ciencias de la Vida se proyecta que se expandan a una CAGR del 21,98% hasta 2032.
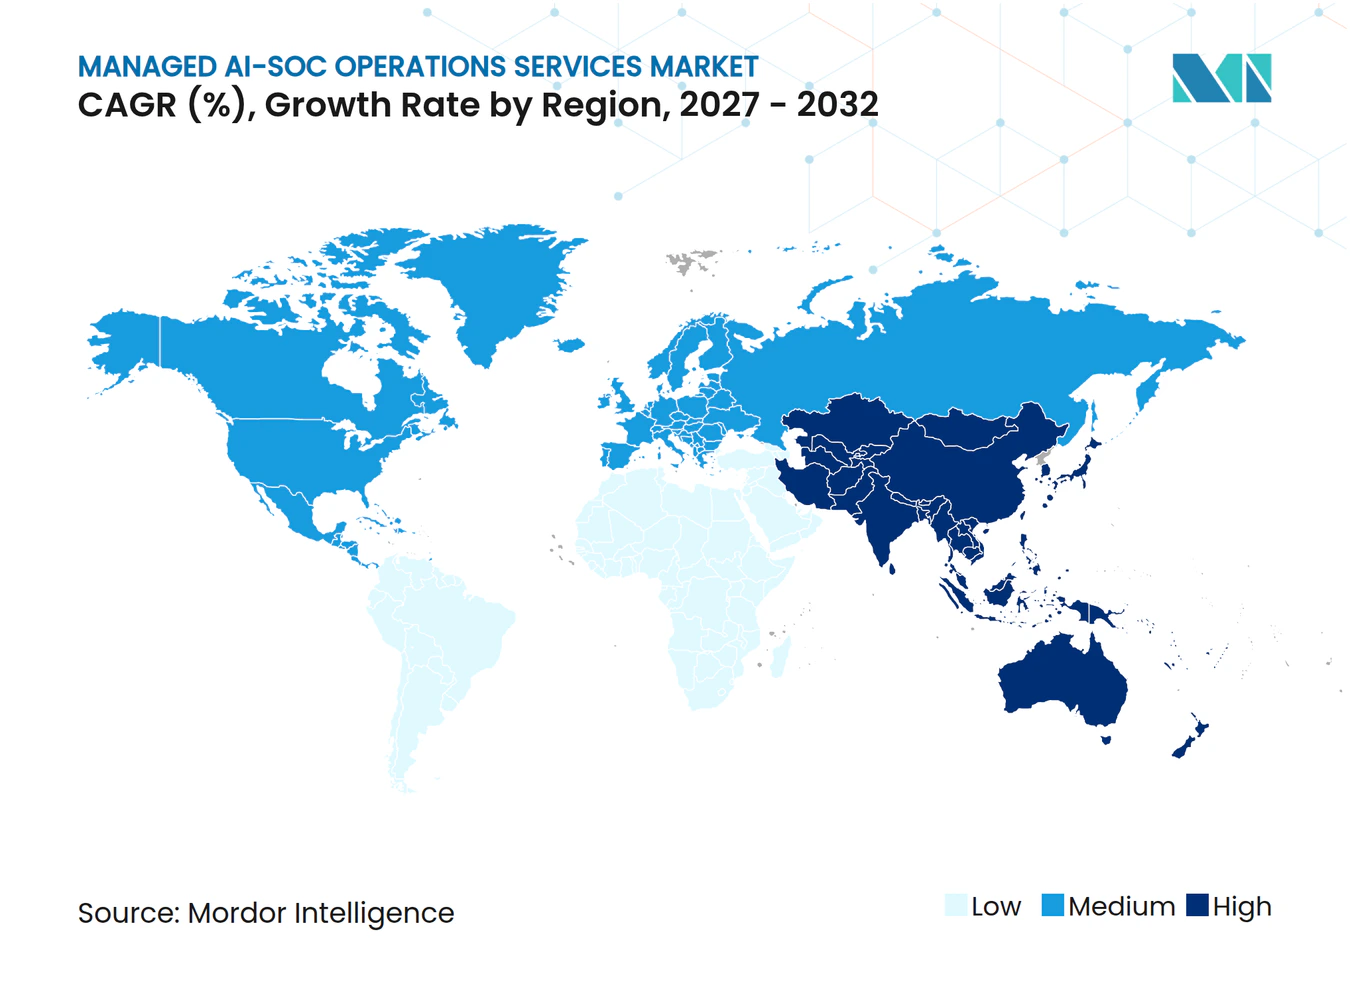
- Por geografía, América del Norte mantuvo el 39,77% de los ingresos del mercado de servicios de operaciones gestionadas de AI-SOC en 2026, mientras que Asia-Pacífico se proyecta que se expanda a una CAGR del 21,09% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Escalada de Ciberataques Multivectoriales | +4.2% | Global, con mayor intensidad en América del Norte, Europa Occidental y Noreste de Asia | Corto plazo (≤ 2 años) |
| Escasez de Mano de Obra en Ciberseguridad | +3.8% | Global, más severa en Asia-Pacífico y Oriente Medio y África | Mediano plazo (2-4 años) |
| Expansión de la Superficie de Ataque en la Nube e Híbrida | +3.5% | Global, mayor en América del Norte y Europa donde la adopción de infraestructura híbrida es madura | Corto plazo (≤ 2 años) |
| Notificación Obligatoria de Incidentes y Controles de Ciberseguro | +2.9% | Núcleo de América del Norte y la UE, con extensión a Asia-Pacífico y Oriente Medio y África | Mediano plazo (2-4 años) |
| Compresión de Contexto de Alertas Asistida por IA | +2.2% | Global, con concentración temprana en implementaciones nativas de nube en América del Norte y Asia-Pacífico | Mediano plazo (2-4 años) |
| Demanda Local de SOC Impulsada por la Residencia de Datos | +1.8% | Núcleo de Asia-Pacífico, Oriente Medio y África, y mercados nacionales con mandatos de localización de datos | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
La Escalada de Ciberataques Multivectoriales Amplía la Brecha de Detección-Respuesta
El mercado de servicios de operaciones gestionadas de AI-SOC se beneficia de ataques que cruzan varias superficies de seguridad en el mismo incidente. Palo Alto Networks informó que el 87% de los incidentes involucró 2 o más superficies de ataque, mientras que el 43% abarcó 4 o más superficies[1]. Esto aumenta el valor de los modelos de servicio que combinan telemetría de fuentes de nube, identidad, endpoint, red y aplicaciones. El mismo informe indica que los equipos de seguridad necesitan un contexto más amplio antes de poder contener un incidente de forma segura. CrowdStrike informó un tiempo medio de propagación de eCrime de 29 minutos y un tiempo de propagación más rápido observado de 27 segundos. El mercado de servicios de operaciones gestionadas de AI-SOC, por lo tanto, depende menos del manejo aislado de alertas y más de la detección y respuesta coordinadas.
La Escasez de Mano de Obra en Ciberseguridad Reestructura la Decisión de Construir Versus Comprar
La escasez es cada vez más un problema de habilidades en lugar de un simple problema de contratación. SANS encontró que el 60% de las organizaciones encuestadas identificaron las brechas de habilidades como su principal preocupación en materia de personal. SANS también encontró que el 79% de los SOC utilizaban herramientas de IA o aprendizaje automático, pero solo el 36% las había incorporado a un flujo de trabajo definido [2]. Esto crea un rol para los proveedores gestionados que pueden ajustar modelos, gestionar manuales de procedimientos y validar flujos de trabajo antes de que el servicio llegue al cliente. Un estudio de 2025 encontró que los copilotos de IA podrían reducir el tiempo de clasificación hasta en un 68% en SOC con escasez de personal[3]. ISACA informó que el 61% de los equipos de ciberseguridad se consideraban con personal insuficiente, lo que respalda la demanda de modelos operativos que añadan capacidad sin una construcción interna completa de SOC.
La Expansión de la Superficie de Ataque en la Nube e Híbrida Fuerza la Convergencia de SOC y Seguridad en la Nube
Los entornos de nube e híbridos requieren que el SOC analice la actividad en sistemas que utilizan diferentes herramientas y formatos de datos. Palo Alto Networks informó que los ataques a API aumentaron un 41% a medida que la IA agéntica amplió su uso de APIs. En la misma encuesta, el 89% de los encuestados afirmó que la seguridad de la nube y las aplicaciones debe estar completamente integrada con el SOC para ser efectiva. Las organizaciones gestionaron un promedio de 17 herramientas de seguridad en la nube de 5 proveedores, y el 30% necesitó más de 1 día para resolver un incidente en la nube. Los proveedores que reúnen esta telemetría pueden reducir los traspasos que ralentizan la investigación. Esto otorga al mercado de servicios de operaciones gestionadas de AI-SOC un papel más importante en clientes que carecen de una visión unificada a través de sistemas de nube, perímetro e instalaciones propias.
La Notificación Obligatoria de Incidentes y los Controles de Ciberseguro Elevan el Cumplimiento Normativo como Factor de Adquisición
Los plazos de notificación más cortos hacen que la recopilación automatizada de evidencias sea más importante para las organizaciones reguladas. DORA ha sido aplicada desde el 17 de enero de 2025 y requiere que las entidades financieras proporcionen una notificación inicial del incidente dentro de las 4 horas posteriores a la clasificación y un informe intermedio dentro de las 72 horas. NIS2 requiere que las entidades esenciales proporcionen una advertencia temprana dentro de las 24 horas y una notificación dentro de las 72 horas de un incidente significativo. Estas obligaciones favorecen los servicios que mantienen registros de incidentes, clasificaciones y una propiedad clara de las respuestas. La Comisión de Bolsa y Valores (SEC) también requiere que las empresas públicas divulguen incidentes de ciberseguridad materiales dentro de los 4 días hábiles posteriores a la determinación de la materialidad. Los controles de ciberseguro añaden demanda de monitorización documentada las 24 horas, los 7 días de la semana y capacidad forense, que los proveedores de AI-SOC gestionado pueden incluir en los informes operativos.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Complejidad de Integración Heredada y Normalización de Datos | -2.80% | Global, más pronunciada en grandes empresas con entornos SIEM heterogéneos en América del Norte y Europa | Mediano plazo (2-4 años) |
| Preocupaciones de Confianza y Responsabilidad en torno a la Respuesta Autónoma | -1.90% | Global, mayor en sectores regulados de América del Norte y la UE | Largo plazo (≥ 4 años) |
| Exposición a Envenenamiento de Modelos e Inyección de Instrucciones en los Flujos de Trabajo SOC | -1.40% | Global, concentrada en organizaciones que utilizan canalizaciones de clasificación aumentadas con LLM | Mediano plazo (2-4 años) |
| Fragmentación de la Cadena de Evidencias en Entornos Multi-Inquilino | -0.90% | Global, más aguda en proveedores de servicios de seguridad gestionados que operan arquitecturas de nube multi-inquilino en Europa y Asia-Pacífico | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
La Complejidad de Integración Heredada y Normalización de Datos Extiende los Ciclos de Implementación
El principal obstáculo en muchos compromisos es la preparación de los datos en lugar de la disponibilidad de herramientas de IA. Una encuesta de 2025 encontró que el 72% de las organizaciones operaban más de 1 SIEM y el 41% operaba más de 2. Las diferentes estructuras de datos pueden hacer que la correlación de amenazas sea poco confiable hasta que los registros y las reglas de detección sean normalizados. CardinalOps informó que los entornos híbridos y multi-nube pueden sobrecargar los sistemas SIEM heredados durante la implementación y crear brechas de detección durante la migración. Para los proveedores de múltiples clientes, el trabajo de normalización adicional extiende la incorporación y aumenta los costos de entrega. Los proveedores con normalización automatizada y traducción de reglas de detección pueden reducir esta fricción. El mercado de servicios de operaciones gestionadas de AI-SOC favorecerá, por lo tanto, a los proveedores que puedan hacer la integración repetible sin debilitar los controles específicos del cliente.
Las Preocupaciones de Confianza y Responsabilidad en torno a la Respuesta Autónoma Crean Techos de Gobernanza
Las organizaciones siguen siendo cautelosas cuando la IA puede tomar acciones de contención de alto impacto sin la aprobación de un analista. Un estudio jurídico de 2026 encontró que los enfoques de responsabilidad existentes no resuelven completamente la rendición de cuentas para las operaciones cibernéticas autónomas. Esto hace que los compradores estén más dispuestos a utilizar la IA para la clasificación, la recopilación de evidencias y las recomendaciones que para el aislamiento directo de la red o la revocación de credenciales. La aprobación humana sigue siendo importante en los sectores regulados y en los entornos de alto riesgo. Los registros de auditoría detallados y los registros de decisiones ayudan a los proveedores de servicios a mostrar por qué se propuso o tomó una acción. Los umbrales de anulación claros también respaldan la adopción gradual de flujos de trabajo más autónomos. Estos controles pueden mejorar la confianza, aunque pueden limitar la ventaja de velocidad de una respuesta totalmente autónoma.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Oferta:
la MDR Aumentada con IA Ancla los Ingresos Mientras que el SOC como Servicio Captura el CrecimientoLa Detección y Respuesta Gestionada Aumentada con IA mantuvo el 39,84% de la participación del mercado de servicios de operaciones gestionadas de AI-SOC en 2026. Se adapta a empresas que ya utilizan detección en endpoint, detección extendida o plataformas de datos de seguridad establecidas y necesitan una capa gestionada en lugar de un programa de reemplazo. El modelo añade detección asistida por IA, priorización y revisión experta a la tecnología que el cliente ya ha validado. El AI SOC como Servicio se proyecta que se expanda a una CAGR del 22,43% hasta 2032. Atrae a compradores del mercado intermedio que prefieren una suscripción entregada en la nube a construir y dotar de personal a un SOC interno. El precio por endpoint también facilita la conexión de los costos al alcance del entorno protegido.
La Respuesta a Incidentes Gestionada y los Servicios Forenses continúan sirviendo a clientes que tienen una alta exposición a brechas pero capacidad de investigación interna limitada. Estos servicios siguen siendo relevantes cuando un cliente necesita recopilación estructurada de evidencias, delimitación del alcance y apoyo tras un evento. Los Servicios de Inteligencia de Amenazas Gestionada y de Asesoramiento abordan la capa de planificación por encima de la detección rutinaria y proporcionan contexto para las prioridades de amenazas. SIEM Gestionado y SOAR Gestionado apoyan a los compradores que desean gestión de registros, ingeniería de detección y automatización de manuales de procedimientos sin una migración completa de plataforma. El mercado de servicios de operaciones gestionadas de AI-SOC está avanzando hacia contratos agrupados que definen resultados, niveles de servicio y requisitos de documentación. DORA y NIS2 hacen que las evidencias listas para auditoría y el rendimiento de detección medible sean más importantes en estos contratos.



Por Función SOC:
la Detección de Amenazas Lidera Mientras que la Investigación Acelera con Mayor RapidezLa Detección y Monitorización de Amenazas mantuvo el 29,71% de la participación del mercado de servicios de operaciones gestionadas de AI-SOC en 2026. Sigue siendo la base para la clasificación posterior, la investigación, la remediación, la monitorización de la nube y la monitorización de identidades. Las empresas continúan confiando en estos servicios porque proporcionan supervisión persistente de amplios conjuntos de telemetría. La Investigación y Análisis de Incidentes se proyecta que se expanda a una CAGR del 21,91% hasta 2032. Las herramientas de investigación asistidas por IA pueden recopilar evidencias de varias fuentes, correlacionar indicadores a lo largo del tiempo y preparar narrativas de casos. Esto reduce el trabajo repetitivo que anteriormente dependía del tiempo de los analistas senior.
La Clasificación y Priorización de Alertas sigue siendo importante porque los altos volúmenes de alertas pueden oscurecer eventos que requieren una escalada rápida. La Caza de Amenazas proporciona una capa proactiva para los compradores que buscan actividad que las reglas de detección rutinaria puedan pasar por alto. La Respuesta a Incidentes y la Remediación conectan la detección con la contención y la recuperación, donde las aprobaciones humanas controladas siguen siendo importantes. La Monitorización de Seguridad en la Nube gana relevancia a medida que los clientes distribuyen cargas de trabajo a través de sistemas de nube pública, nube privada e instalaciones propias. La Monitorización de Identidades y Accesos responde al papel central del uso indebido de identidades en muchas intrusiones en la nube. El mercado de servicios de operaciones gestionadas de AI-SOC diferencia cada vez más a los proveedores por la profundidad de la investigación y la disciplina de contención en lugar del volumen de alertas procesadas.
Por Modelo de Arquitectura:
los Agentes de IA Integrados en SIEM Dominan, pero las Plataformas Nativas Ganan Terreno RápidamenteLos Agentes de IA Integrados en SIEM representaron el 33,96% de los ingresos del mercado de servicios de operaciones gestionadas de AI-SOC en 2026. Este enfoque permite a las empresas añadir capacidades de IA a los lagos de datos de seguridad existentes mientras preservan las reglas de detección probadas. Reduce la disrupción, el costo y el riesgo de migración asociado con un cambio completo de plataforma. Las Plataformas de Investigación Nativas de IA se proyecta que se expandan a una CAGR del 21,86% hasta 2032. Son adecuadas para implementaciones en entornos nuevos y programas más amplios de modernización de SOC. Estas plataformas estructuran los flujos de trabajo de investigación en torno al razonamiento de IA en lugar de añadir automatización a procesos heredados basados en reglas.
Las Plataformas de Malla Multi-Agente e Hiperautomatización representan un modelo más avanzado en el que agentes especializados operan a través de tareas de detección, investigación y respuesta. El enfoque todavía está avanzando desde entornos de investigación hacia implementaciones en producción. Aparece con mayor frecuencia en solicitudes de propuestas de empresas que buscan acción coordinada en entornos complejos. Los Modelos Híbridos de SOC Humano-IA siguen siendo importantes en entornos regulados donde las personas deben aprobar las acciones de contención. La selección de arquitectura depende de la profundidad de la infraestructura existente, la sensibilidad de los datos y las obligaciones regulatorias del cliente. La dirección es hacia una mayor automatización, pero dentro de los límites de acción definidos por el cliente y el proveedor de servicios.

Por Modelo de Implementación:
la Nube Híbrida Lidera, Mientras que las Implementaciones en Instalaciones Propias y con Aislamiento de Red AceleranLa Nube Híbrida mantuvo el 49,88% de los ingresos del mercado de servicios de operaciones gestionadas de AI-SOC en 2026. Esto refleja la combinación de sistemas de nube pública, nube privada e instalaciones propias utilizados por muchas empresas. Un modelo de entrega híbrido permite a los proveedores recopilar y analizar telemetría en esas ubicaciones sin forzar cada carga de trabajo a un entorno común. Las implementaciones en Instalaciones Propias y con Aislamiento de Red se proyecta que se expandan a una CAGR del 22,68% hasta 2032. La expansión refleja requisitos de soberanía y seguridad en lugar de una reversión en la adopción de la nube. Las entidades financieras, los contratistas de defensa y los operadores de infraestructura crítica pueden requerir monitorización implementada localmente porque la infraestructura compartida no puede cumplir con sus reglas de seguridad o ubicación de datos.
Las implementaciones en Nube Pública sirven a organizaciones que priorizan el acceso centralizado, una activación de servicio más rápida y capacidad de procesamiento escalable. Las implementaciones en Nube Privada atraen a organizaciones de salud y financieras que necesitan separación de datos sensibles sin un aislamiento de red completo. DORA añade peso a los requisitos de resiliencia y supervisión para las entidades financieras. Los proveedores que pueden operar sistemas de AI-SOC dedicados en instalaciones propias como servicio gestionado atienden a compradores que no se ajustan a los modelos de servicio compartido estándar. Esta capacidad es importante donde las normas nacionales limitan el intercambio transfronterizo de telemetría. El mercado de servicios de operaciones gestionadas de AI-SOC necesitará una gama más amplia de opciones de entrega a medida que los requisitos de localización de datos se vuelvan más comunes.
Por Tamaño de Organización:
las Grandes Empresas Anclan los Ingresos Mientras que las PYME AceleranLas Grandes Empresas mantuvieron el 65,17% de los ingresos del mercado de servicios de operaciones gestionadas de AI-SOC en 2026. Sus entornos complejos, presupuestos de seguridad más grandes y relaciones de larga data con proveedores de seguridad gestionada respaldan esta posición. Muchos grandes compradores están pasando de servicios intensivos en analistas hacia la orquestación de IA a través de sistemas de endpoint, identidad y nube. CrowdStrike e IBM ampliaron su colaboración en marzo de 2026 para combinar Charlotte AI con la Máquina de Operaciones de Amenazas Autónoma de IBM para investigación y contención coordinadas. Esto refleja la demanda empresarial de operaciones conectadas en lugar de herramientas de seguridad separadas. Las grandes organizaciones también requieren una gobernanza sólida para cualquier servicio que pueda afectar a sistemas críticos.
Se proyecta que las Pequeñas y Medianas Empresas se expandan a una CAGR del 22,17% hasta 2032. Los menores costos de clasificación asistida por IA y las suscripciones por endpoint hacen que la cobertura gestionada sea más accesible para organizaciones que no pueden emplear un equipo interno completo. SentinelOne lanzó Managed AI Defense a través del mercado de Pax8 en septiembre de 2025, combinando protección de endpoint, capacidad de analista de IA, caza de amenazas gestionada y gestión de vulnerabilidades para empresas más pequeñas. Kyndryl, DNA y Google también lanzaron un servicio de operaciones de seguridad mejorado con IA, disponible las 24 horas, los 7 días de la semana, dirigido a PYME en Finlandia en abril de 2026. Estas ofertas muestran que el modelo de proveedor puede adaptarse más allá de los ecosistemas de canal de América del Norte. El mercado de servicios de operaciones gestionadas de AI-SOC tiene margen para proveedores que puedan mantener los servicios simples mientras ofrecen monitorización continua.
Por Industria de Usuario Final:
BFSI Lidera los Ingresos Mientras que Salud y Ciencias de la Vida Capturan el CrecimientoBFSI mantuvo el 28,62% de la participación del mercado de servicios de operaciones gestionadas de AI-SOC en 2026. La exposición al ransomware y las obligaciones bajo PCI DSS 4.0, DORA y SOX crean una fuerte necesidad de operaciones de seguridad monitorizadas y documentadas. Las instituciones financieras también enfrentan plazos de notificación ajustados y un escrutinio estrecho de sus proveedores de tecnología. DORA requiere una notificación inicial del incidente dentro de las 4 horas posteriores a la clasificación para las entidades financieras cubiertas. Estos requisitos aumentan el valor de los servicios que pueden recopilar evidencias y apoyar una respuesta controlada a todas horas. Los entornos SIEM heredados crean una necesidad adicional de actualizaciones para las instituciones que buscan una mejor automatización.
Se proyecta que Salud y Ciencias de la Vida se expanda a una CAGR del 21,98% hasta 2032. El sector necesita una monitorización más rápida a medida que los sistemas de salud, los dispositivos conectados y los servicios de atención digital crean más eventos de seguridad a gestionar. Gobierno y Defensa requieren patrones de implementación que puedan satisfacer las normas de aislamiento de red, red clasificada y soberanía. Los compradores de Tecnología de la Información y Telecomunicaciones necesitan monitorización a través de una infraestructura compleja y distribuida. La fabricación, el comercio minorista y el comercio electrónico enfrentan una mayor exposición por las conexiones de tecnología operativa y el fraude en pagos. El mercado de servicios de operaciones gestionadas de AI-SOC puede abordar estas industrias cuando los proveedores adaptan la telemetría, los flujos de trabajo y las reglas de escalada a cada entorno operativo.
Análisis Geográfico
Mercado de Servicios de Operaciones de AI-SOC Gestionado en América del Norte
América del Norte concentró el 39,77% de la cuota del mercado de servicios de operaciones de AI-SOC gestionado en 2026. La región cuenta con requisitos regulatorios estrictos, presupuestos de seguridad maduros y un amplio ecosistema de seguridad gestionada. Los Estados Unidos están condicionados por la norma de divulgación de incidentes de la SEC y una serie de expectativas sectoriales específicas para la supervisión continua. ISACA determinó que el 61% de los equipos de ciberseguridad se consideraban con personal insuficiente, lo que refuerza la demanda de capacidad operativa externa. Canadá y México amplían la adopción más allá de los Estados Unidos, aunque su penetración de servicios es menor.
Mercado de Servicios de Operaciones de AI-SOC Gestionado en Europa
Europa está fuertemente condicionada por los requisitos de cumplimiento normativo. NIS2 ha ampliado las expectativas de notificación para las entidades esenciales, incluyendo una alerta temprana en un plazo de 24 horas y una notificación en un plazo de 72 horas para incidentes significativos. DORA añade obligaciones adicionales de resiliencia operativa para las entidades financieras. Alemania, el Reino Unido y Francia son los principales mercados nacionales, con una combinación de relaciones de servicios gestionados globales y demanda de prestación soberana. AV-TEST informó que los países de Europa Occidental se enfrentan a una actividad de amenazas compleja y multivectorial, con Alemania gestionando simultáneamente importantes ataques de DDoS y ransomware. El sur y el este de Europa también se benefician a medida que las entidades recién cubiertas establecen acuerdos formales de SOC.
Mercado de Servicios de Operaciones de AI-SOC Gestionado en APAC, América del Sur y MEA
Se proyecta que Asia-Pacífico se expanda a una CAGR del 21,09% hasta 2032. Los requisitos de localización de datos en China, India, Indonesia y Corea del Sur incrementan la necesidad de supervisión prestada localmente, al tiempo que limitan el intercambio transfronterizo de telemetría. Google Cloud lanzó Google Security Operations en la Región de Seúl en junio de 2026 para proporcionar residencia local de datos a las organizaciones del sector financiero y del sector público de Corea. América del Sur se está desarrollando a medida que la digitalización y la regulación del sector financiero fomentan una adopción más amplia más allá de las grandes empresas. Oriente Medio y África también está consolidando ecosistemas de seguridad gestionada estructurados, con la soberanía de datos convirtiéndose en un requisito central de contratación. En conjunto, estas regiones recompensan a los proveedores que pueden combinar capacidad global con prestación y gobernanza locales.
Panorama Competitivo
Concentración del Mercado
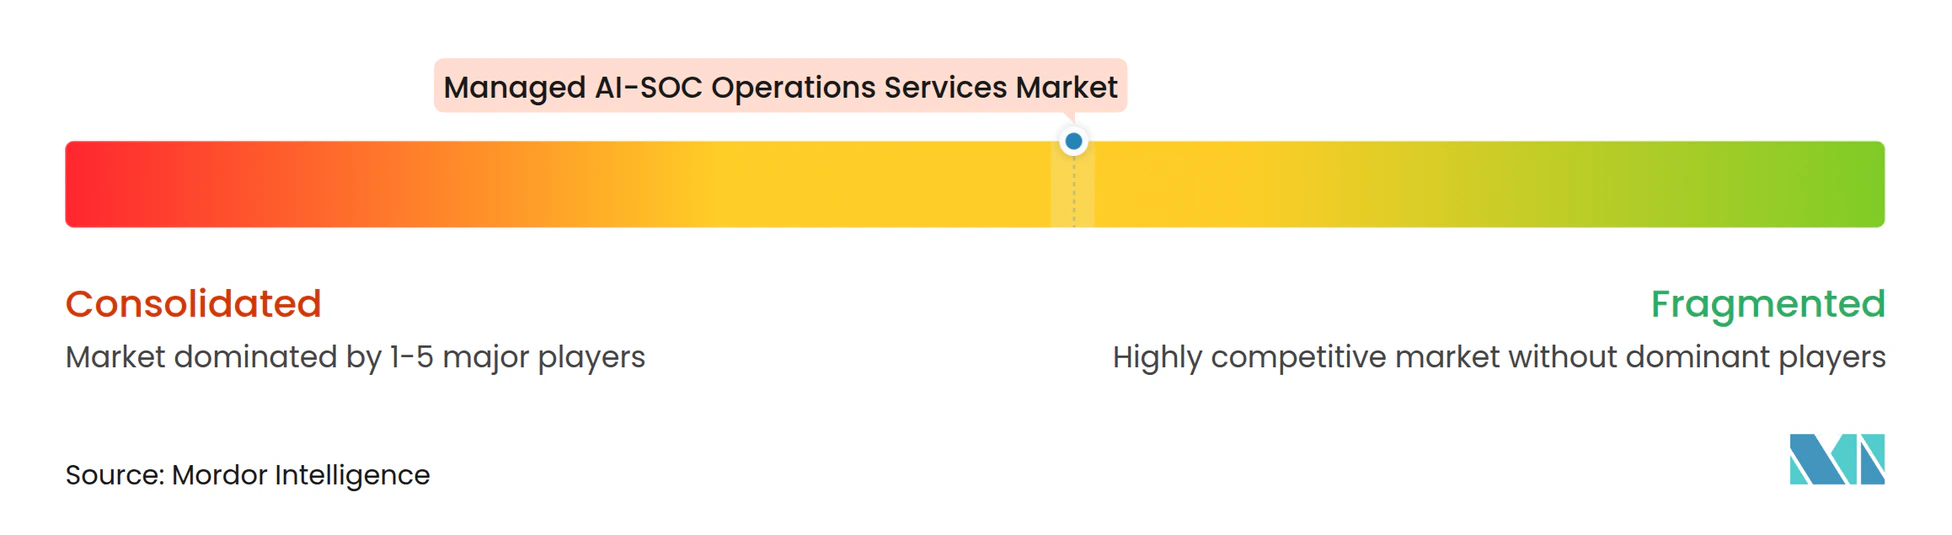
El mercado de servicios de operaciones gestionadas de AI-SOC está moderadamente concentrado en su nivel superior. Los proveedores de tecnología a hiperescala, los grupos de consultoría global y los proveedores especializados de detección y respuesta gestionada compiten por contratos con grandes empresas. Un grupo más amplio de proveedores regionales de servicios de seguridad gestionada y de nuevos participantes nativos de IA sirve a compradores del mercado intermedio y PYME. La consolidación de plataformas es una estrategia clave porque los clientes esperan cada vez más capacidades integradas de detección, investigación, respuesta y gobernanza. Los proveedores también deben demostrar que su servicio puede operar a través de entornos de endpoint, identidad, nube e instalaciones propias.
CrowdStrike e IBM ampliaron su colaboración en marzo de 2026 para integrar Charlotte AI con la Máquina de Operaciones de Amenazas Autónoma de IBM para investigación y contención a velocidad de máquina. Palo Alto Networks lanzó Cortex AgentiX en octubre de 2025 como una plataforma de orquestación de IA con agentes prediseñados para flujos de trabajo de seguridad. CrowdStrike también firmó un acuerdo para adquirir Pangea en septiembre de 2025 para añadir seguridad para datos, modelos, agentes, identidades e interacciones de IA empresarial. Estos movimientos muestran cómo los principales proveedores están ampliando sus plataformas en lugar de vender herramientas independientes. La base competitiva está cambiando hacia operaciones asistidas por IA con salvaguardas claras, en lugar de características de IA de forma aislada.
Las oportunidades permanecen en la entrega de suscripciones para PYME, servicios en instalaciones propias para compradores con restricciones de soberanía y flujos de trabajo verticales para entornos de salud y tecnología operativa. Los proveedores más pequeños pueden competir ofreciendo mayor flexibilidad de integración y experiencia sectorial donde las plataformas más grandes no ofrecen personalización suficiente. El cumplimiento de DORA, NIS2 y FedRAMP puede elevar las barreras de entrada en los mercados nacionales regulados. La presencia jurídica local, las capacidades de residencia de datos y los controles operativos documentados se convierten en parte de la oferta de servicio en esos mercados. Esto estrecha el campo de proveedores para contratos de alta regulación, al tiempo que deja espacio para nuevos proveedores en el mercado global más amplio. El mercado de servicios de operaciones gestionadas de AI-SOC combina, por lo tanto, un nivel empresarial concentrado con un conjunto más fragmentado de proveedores regionales y especializados.
Líderes de la Industria de Servicios de Operaciones Gestionadas de AI-SOC
-
IBM Corporation
-
Microsoft Corporation
-
Palo Alto Networks, Inc.
-
CrowdStrike Holdings, Inc.
-
NTT DATA Group
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Servicios de Operaciones de AI-SOC Gestionado Empresas cubiertas en este informe
- IBM Corporation
- Microsoft Corporation
- Palo Alto Networks, Inc.
- CrowdStrike Holdings, Inc.
- NTT DATA Group Corporation
- Accenture plc
- Cisco Systems, Inc.
- Google LLC
- International Business Machines Corporation
- Fortinet, Inc.
- Broadcom Inc.
- SentinelOne, Inc.
- Arctic Wolf Networks, Inc.
- Rapid7, Inc.
- Sophos Limited
- eSentire, Inc.
- Secureworks Corp.
- Trustwave Holdings, Inc.
- Orange Cyberdefense
- Capgemini SE
Desarrollos recientes de la industria en Mercado de Servicios de Operaciones de AI-SOC Gestionado
- Junio de 2026: Google LLC lanzó Google Security Operations en la Región de Seúl de Google Cloud, proporcionando a las empresas coreanas del sector de servicios financieros y del sector público residencia local de datos y detección de amenazas potenciada por IA alineada con las directrices de cumplimiento de la Comisión de Servicios Financieros de Corea.
- Abril de 2026: Kyndryl se asoció con el proveedor de telecomunicaciones finlandés DNA y Google para lanzar un servicio de operaciones de seguridad mejorado con IA, disponible las 24 horas los 7 días de la semana, dirigido a PYME. Construido sobre Google Security Operations, el servicio combina detección basada en IA, automatización e inteligencia de amenazas en un modelo de SOC gestionado diseñado para organizaciones pequeñas y del mercado intermedio.
- Marzo de 2026: CrowdStrike Holdings, Inc. e IBM anunciaron una colaboración estratégica ampliada en RSA 2026 para impulsar la transformación agéntica del SOC. La colaboración integra CrowdStrike Charlotte AI con la Máquina de Operaciones de Amenazas Autónoma de IBM para investigación y contención coordinadas a velocidad de máquina a través de entornos de endpoint, identidad y nube, extendiendo la plataforma Falcon hacia los servicios gestionados de Detección y Respuesta a Amenazas de IBM Consulting y las experiencias de simulación de crisis del X-Force Cyber Range.
- Febrero de 2026: Arctic Wolf Networks, Inc. lanzó Aurora Managed Endpoint Defense para proveedores de servicios gestionados, extendiendo su plataforma Aurora potenciada por IA a los proveedores de servicios gestionados con un modelo de entrega nativo del canal que añade detección y respuesta en endpoint gestionada al ecosistema Aurora.
Alcance del Informe del Mercado Global de Servicios de Operaciones Gestionadas de AI-SOC
El Mercado de Servicios de Operaciones Gestionadas de AI-SOC comprende servicios de operaciones de seguridad externalizados y aumentados con IA en los que un proveedor ofrece monitorización de amenazas las 24 horas los 7 días de la semana, detección, clasificación de alertas, investigación de incidentes y respuesta utilizando capacidades de IA/ML, IA generativa, SOAR e IA agéntica.
El Informe del Mercado de Servicios de Operaciones Gestionadas de AI-SOC está Segmentado por Oferta (MDR Aumentado con IA, AI SOC como Servicio, Respuesta a Incidentes Gestionada, Inteligencia de Amenazas Gestionada, SIEM Gestionado y SOAR Gestionado), Función SOC (Detección y Monitorización de Amenazas, Clasificación y Priorización de Alertas, Investigación y Análisis de Incidentes, Caza de Amenazas, Respuesta a Incidentes y Remediación, Monitorización de Seguridad en la Nube, y Monitorización de Identidades y Accesos), Modelo de Arquitectura (Agentes de IA Integrados en SIEM, Plataformas de Investigación Nativas de IA, Plataformas de Malla Multi-Agente e Hiperautomatización, y Modelos Híbridos de SOC Humano-IA), Modelo de Implementación (Nube Pública, Nube Privada, Nube Híbrida, e Instalaciones Propias y con Aislamiento de Red), Tamaño de Organización (PYME, y Gran Empresa), Industria de Usuario Final (BFSI, Gobierno, Salud, TI y Telecomunicaciones, Fabricación y Comercio Minorista), y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, y Oriente Medio y África). Los Pronósticos de Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Detección y Respuesta Gestionada Aumentada con IA |
| AI SOC como Servicio |
| Respuesta a Incidentes Gestionada y Servicios Forenses |
| Servicios de Inteligencia de Amenazas Gestionada y de Asesoramiento |
| Gestión de Información y Eventos de Seguridad Gestionada |
| Orquestación, Automatización y Respuesta de Seguridad Gestionada |
| Detección y Monitorización de Amenazas |
| Clasificación y Priorización de Alertas |
| Investigación y Análisis de Incidentes |
| Caza de Amenazas |
| Respuesta a Incidentes y Remediación |
| Monitorización de Seguridad en la Nube |
| Monitorización de Identidades y Accesos |
| Agentes de IA Integrados en SIEM |
| Plataformas de Investigación Nativas de IA |
| Plataformas de Malla Multi-Agente e Hiperautomatización |
| Modelos Híbridos de SOC Humano-IA |
| Nube Pública |
| Nube Privada |
| Nube Híbrida |
| Instalaciones Propias y con Aislamiento de Red |
| Pequeñas y Medianas Empresas |
| Grandes Empresas |
| Banca, Servicios Financieros y Seguros |
| Gobierno y Defensa |
| Salud y Ciencias de la Vida |
| Tecnología de la Información y Telecomunicaciones |
| Fabricación |
| Comercio Minorista y Comercio Electrónico |
| Otras Industrias de Usuario Final |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Reino Unido |
| Alemania | |
| Francia | |
| Italia | |
| España | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Resto de Asia-Pacífico | |
| Oriente Medio y África | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Sudáfrica | |
| Egipto | |
| Resto de Oriente Medio y África |
| Por Oferta | Detección y Respuesta Gestionada Aumentada con IA | |
| AI SOC como Servicio | ||
| Respuesta a Incidentes Gestionada y Servicios Forenses | ||
| Servicios de Inteligencia de Amenazas Gestionada y de Asesoramiento | ||
| Gestión de Información y Eventos de Seguridad Gestionada | ||
| Orquestación, Automatización y Respuesta de Seguridad Gestionada | ||
| Por Función SOC | Detección y Monitorización de Amenazas | |
| Clasificación y Priorización de Alertas | ||
| Investigación y Análisis de Incidentes | ||
| Caza de Amenazas | ||
| Respuesta a Incidentes y Remediación | ||
| Monitorización de Seguridad en la Nube | ||
| Monitorización de Identidades y Accesos | ||
| Por Modelo de Arquitectura | Agentes de IA Integrados en SIEM | |
| Plataformas de Investigación Nativas de IA | ||
| Plataformas de Malla Multi-Agente e Hiperautomatización | ||
| Modelos Híbridos de SOC Humano-IA | ||
| Por Modelo de Implementación | Nube Pública | |
| Nube Privada | ||
| Nube Híbrida | ||
| Instalaciones Propias y con Aislamiento de Red | ||
| Por Tamaño de Organización | Pequeñas y Medianas Empresas | |
| Grandes Empresas | ||
| Por Industria de Usuario Final | Banca, Servicios Financieros y Seguros | |
| Gobierno y Defensa | ||
| Salud y Ciencias de la Vida | ||
| Tecnología de la Información y Telecomunicaciones | ||
| Fabricación | ||
| Comercio Minorista y Comercio Electrónico | ||
| Otras Industrias de Usuario Final | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Reino Unido | |
| Alemania | ||
| Francia | ||
| Italia | ||
| España | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio y África | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Sudáfrica | ||
| Egipto | ||
| Resto de Oriente Medio y África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de servicios de operaciones gestionadas de AI-SOC?
Se proyecta que el mercado de servicios de operaciones gestionadas de AI-SOC pase de 8,52 mil millones de USD en 2026 y 10,44 mil millones de USD en 2027 a 26,38 mil millones de USD en 2032, a una CAGR del 20,37%.
¿Qué está impulsando la adopción de los servicios de AI-SOC gestionado?
Los ataques multivectoriales, la escasez de habilidades en ciberseguridad, la complejidad de la nube y los plazos de notificación de incidentes más cortos están respaldando la adopción.
¿Qué oferta lidera los servicios de operaciones gestionadas de AI-SOC?
La Detección y Respuesta Gestionada Aumentada con IA lidera con una participación de ingresos del 39,84% en 2026.
¿Qué modelo de implementación tiene la mayor participación?
La Nube Híbrida lidera con el 49,88% de los ingresos en 2026, lo que refleja la combinación de sistemas de nube e instalaciones propias utilizados por las empresas.
¿Qué sector de usuario final tiene la expansión proyectada más rápida?
Se proyecta que Salud y Ciencias de la Vida se expanda a una CAGR del 21,98% hasta 2032.
¿Qué región está expandiéndose más rápidamente?
Se proyecta que Asia-Pacífico se expanda a una CAGR del 21,09% hasta 2032, respaldada por la digitalización y los requisitos locales de residencia de datos.