
SOCワークフロー自動化市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
| 市場規模 (2027) | 5.13 十億米ドル |
| 市場規模 (2032) | 14.49 十億米ドル |
| 成長率 (2027 - 2032) | 23.08 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 低 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor IntelligenceによるSOCワークフロー自動化市場分析
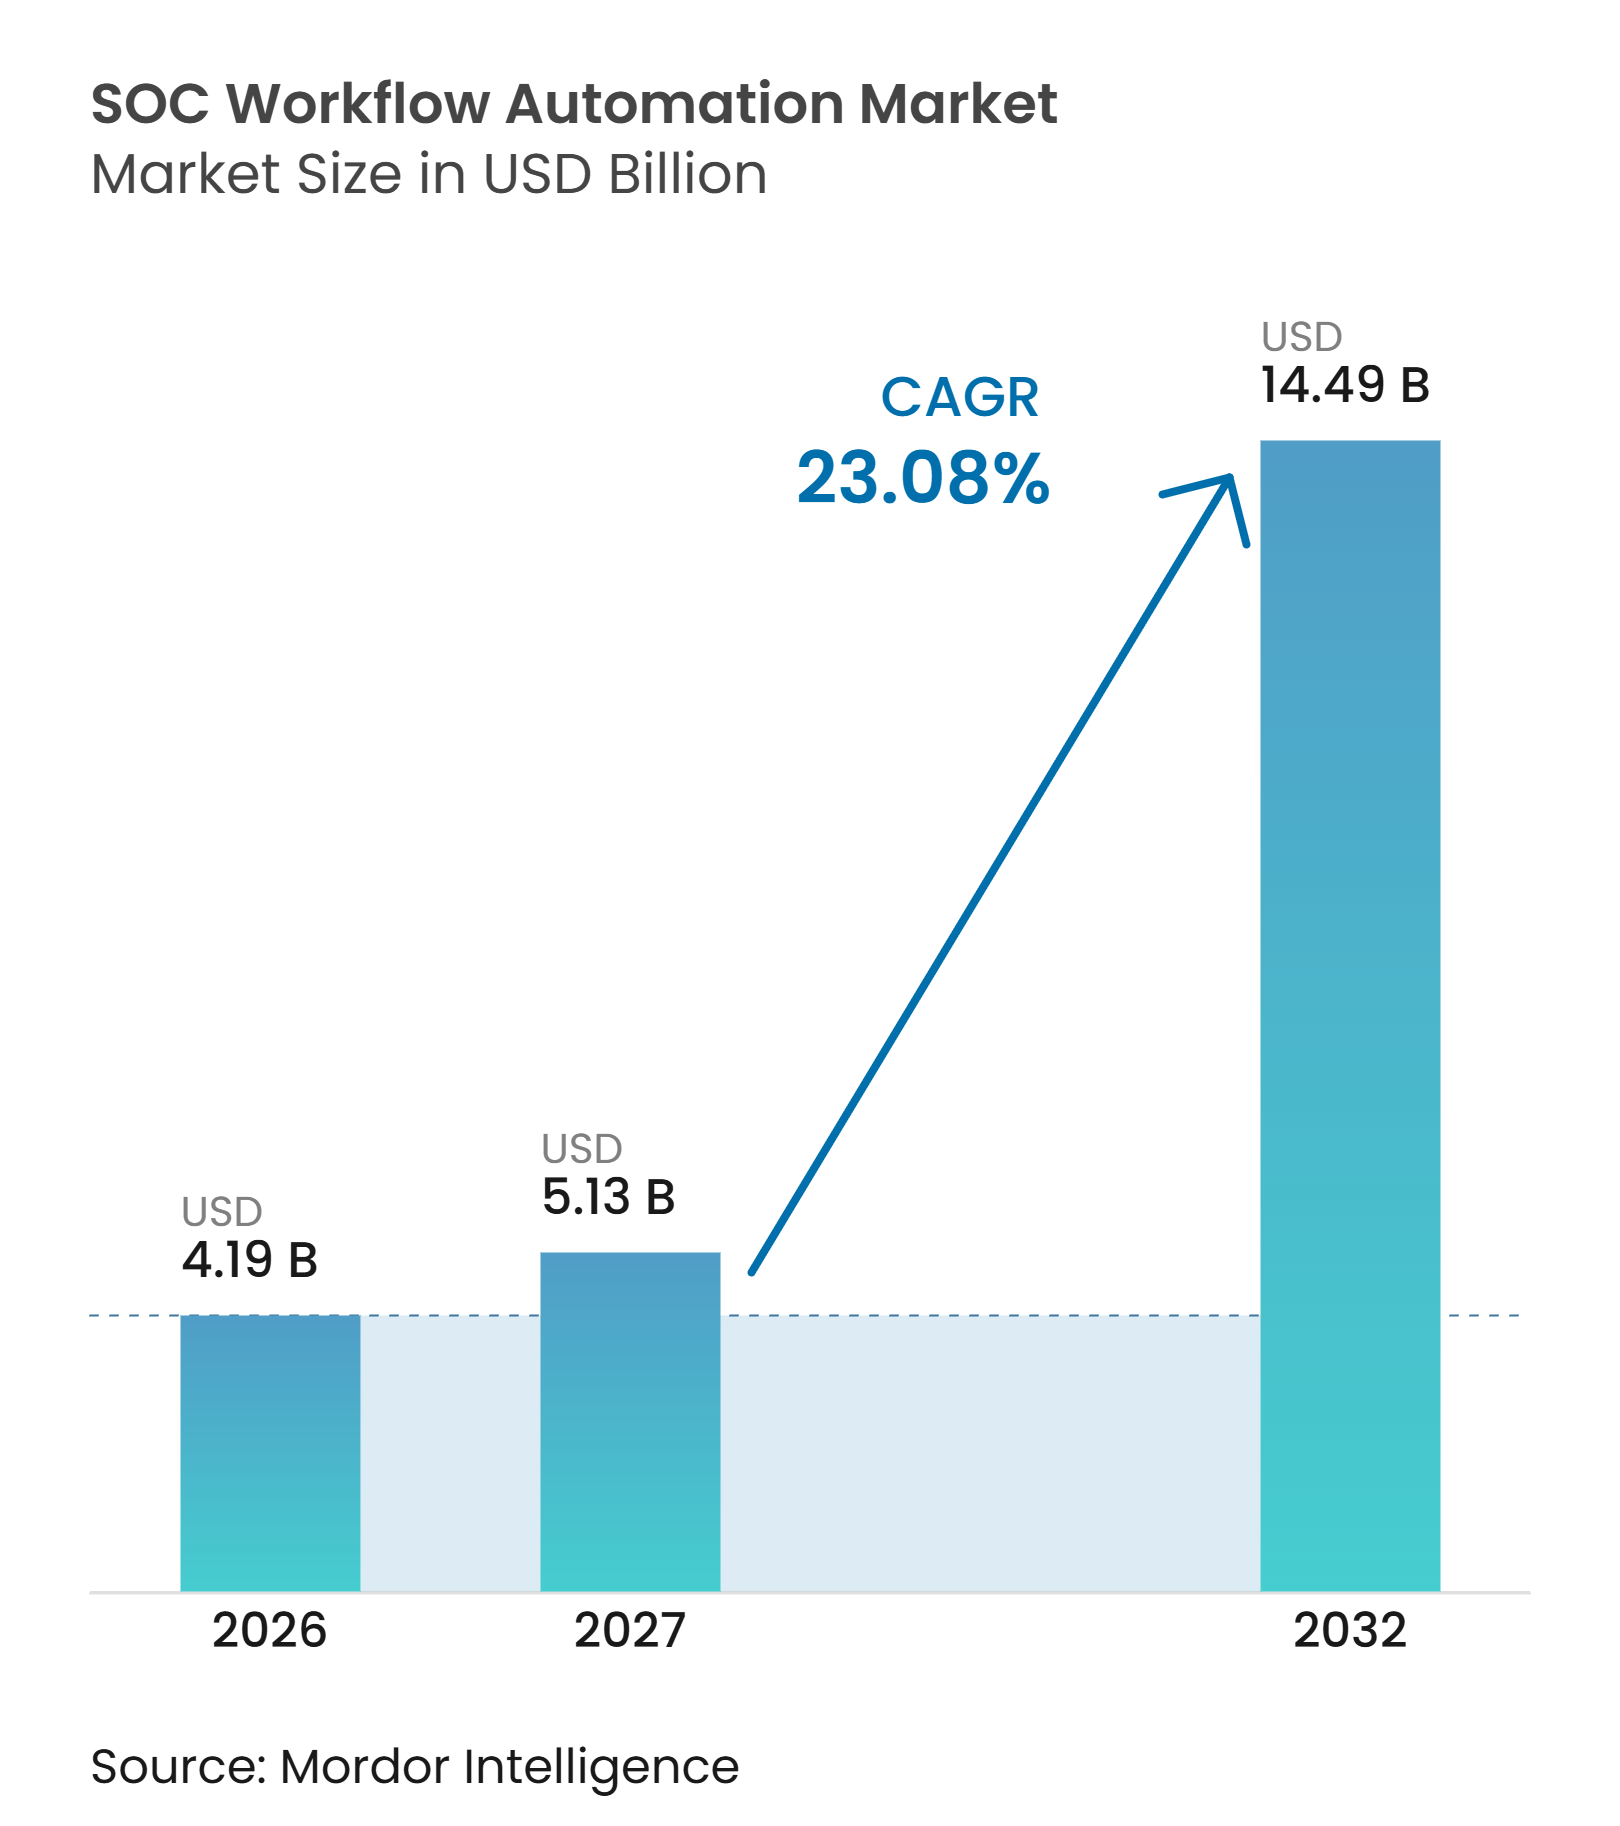
SOCワークフロー自動化市場規模は2026年に4.19 ビリオン 米ドルと評価され、2027年の5.13 ビリオン 米ドルから2032年には14.49 ビリオン 米ドルに達すると推定され、予測期間(2027年~2032年)においてCAGR 23.08%で成長する見込みです。アラート量の増加、報告期限の短縮、アナリスト能力の限界により、大規模組織では手動によるセキュリティオペレーションの維持が困難になっています。そのため、SOCワークフロー自動化市場はコスト管理目的の購入から、迅速な調査・対応が求められる組織にとっての運用上の必須要件へと移行しています。セキュリティ自動化は測定可能な財務的根拠を生み出すことができ、IBMは2025年の調査においてセキュリティAIと自動化の広範な活用が侵害コストの1.9 ミリオン 米ドルの削減と関連していると報告しています。ジェネレーティブAIは、大規模なセキュリティエンジニアリングリソースを持たないチームにとってもプレイブック設計をより利用しやすくすることで、対象顧客基盤を拡大しています。同時に、複雑なツール環境が展開を遅らせ、継続的なメンテナンスを必要とし、プラットフォームが本番稼働後の自動化ワークフローの信頼性を低下させる可能性があるため、統合作業は依然として重要な制約となっています。
主要レポートのポイント
- コンポーネント別では、ソリューションが2026年のSOCワークフロー自動化市場収益の66.18%を占め、サービスは2032年までCAGR 24.19%で拡大すると予測されています。
- 展開モード別では、オンプレミス展開が2026年のSOCワークフロー自動化市場収益の70.15%を占め、クラウド展開は2032年までCAGR 24.40%で拡大すると予測されています。
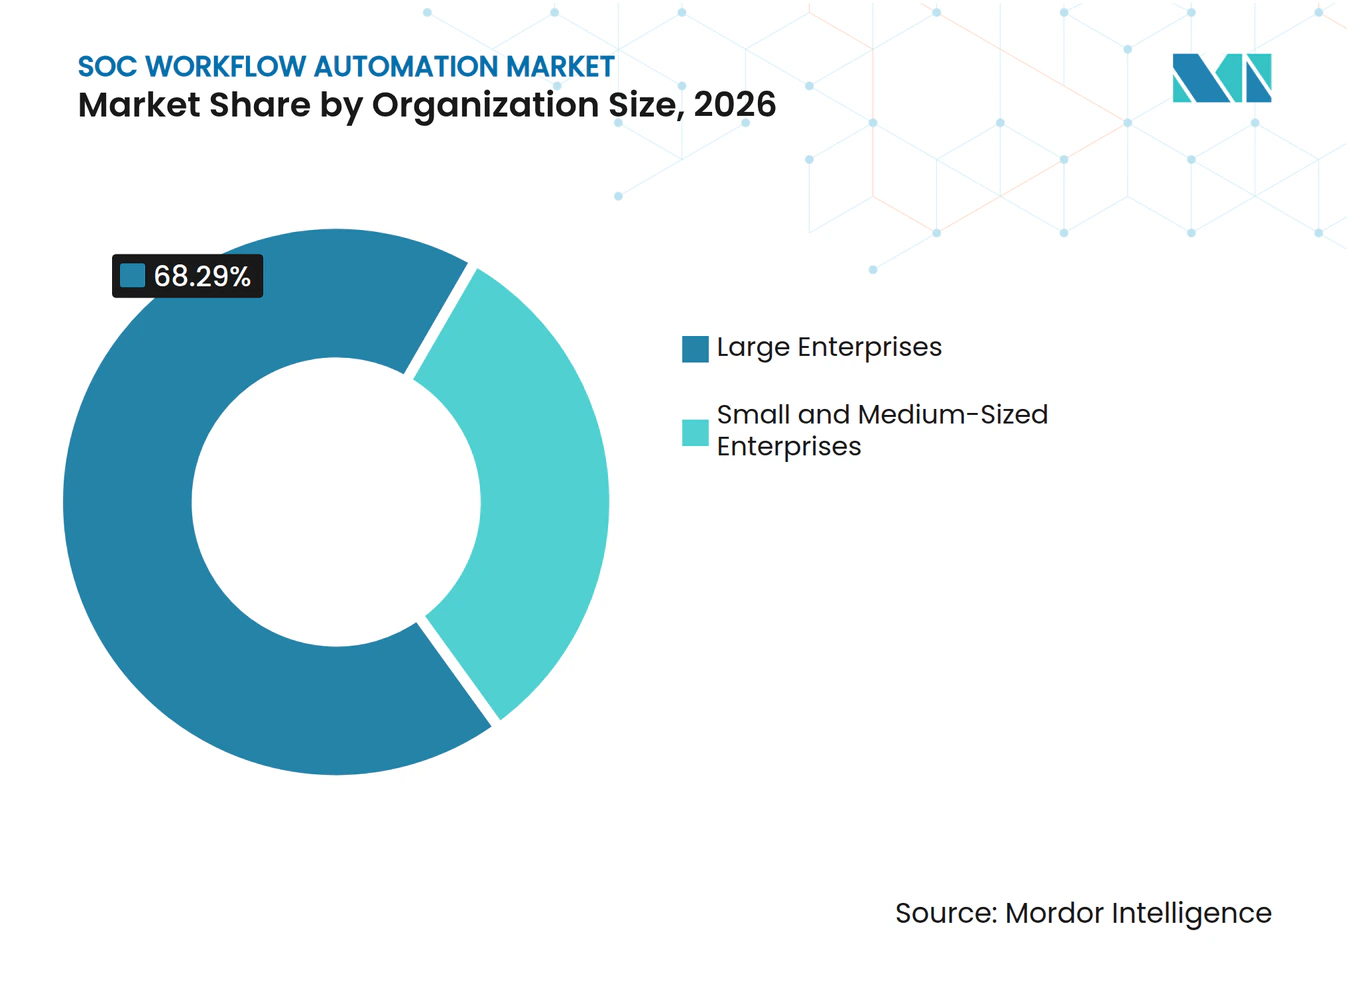
- 組織規模別では、大企業が2026年のSOCワークフロー自動化市場収益の68.29%を占め、中小企業は2032年までCAGR 24.87%で拡大すると予測されています。
- 業界垂直別では、BFSIが2026年のSOCワークフロー自動化市場収益の29.11%を占め、政府・公共行政は2032年までCAGR 23.57%で拡大すると予測されています。
- 地域別では、北米が2026年のSOCワークフロー自動化市場収益の35.16%を占め、アジア太平洋地域は2032年までCAGR 23.81%で拡大すると予測されています。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | CAGRへの影響(概算)% | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| アラート量の増加とインシデントの複雑化 | +4.5% | グローバル、北米および欧州に最も集中 | 短期(2年以内) |
| コンプライアンス主導の自動化義務 | +3.8% | 欧州、北米 | 中期(2~4年) |
| サイバーセキュリティ人材不足とアナリストの燃え尽き症候群 | +3.2% | グローバル、北米・西欧・先進アジア太平洋市場で深刻 | 短期(2年以内) |
| ジェネレーティブAIによるプレイブック加速 | +2.8% | グローバル、北米およびアジア太平洋中核地域で最も急速に普及 | 中期(2~4年) |
| 実証可能な対応管理に対するサイバー保険インセンティブ | +2.0% | 北米および欧州 | 中期(2~4年) |
| APIファーストのコンポーザブルSOC導入 | +1.5% | グローバル、中東・アフリカへの波及を含む | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
アラート量の増加とインシデントの複雑化
セキュリティオペレーションセンターは、アナリストチームが手動で大規模にレビューできないアラート負荷を処理しており、特に同じアナリストがコンテキストの検証、ケースの優先順位付け、他チームとのコミュニケーション、後のレビューのためのアクション文書化、検知・対応プロセスの継続的改善支援も行わなければならない場合に顕著です。これにより、自動トリアージと対応がSOCワークフロー自動化市場の中心的な需要ドライバーとなっています。自動化は一貫した初期対応を提供し、接続されたシステムから基本的な証拠を収集し、アナリストがケースに時間を費やす前に対応が必要なケースを優先順位付けすることで、限られた専門家リソースの活用を改善できます。ISACAは、2026年にセキュリティ専門家の71%が複雑化する脅威環境を主要なストレス要因として挙げており、2025年の63%から増加したと報告しています。アラート量の増加はアナリストの疲労を高め、すでに圧迫された対応キュー内でのケースの見落とし、遅延、または一貫性のない調査リスクを高める可能性があります。調査の遅延は攻撃者の滞留時間を延ばし、対応に関与する人員を増やし、最終的な侵害コストを増加させる可能性があります。IBMは、セキュリティAIと自動化を広範に活用している組織の侵害コストが、そのような能力を持たない組織より1.9 ミリオン 米ドル低かったと報告しており、経営チームに反復的なセキュリティ作業を自動化する直接的な財務的理由を与えています。
コンプイアンス主導の自動化義務
規制上の期限は、SOCワークフロー自動化市場において文書化された再現可能な対応プロセスへの需要を高めており、特に複数の管理機能が同じインシデント記録から作業しなければならない場合に顕著です。デジタル運用レジリエンス法(DORA)は2025年1月17日に直接適用可能となり、欧州連合内の対象金融機関に運用レジリエンス要件を適用しています。これらの要件により、特に組織がどのようなアクションがいつ承認されたかを示す必要がある場合、監査中に手動による証拠収集や一貫性のないエスカレーションパスを正当化することが困難になっています。組織は、非公式な引き継ぎに依存することなく、アクションを記録し、ケース情報を保存し、関連システムを接続し、インシデントを適切な意思決定者にルーティングできるワークフローを必要としています。同じ運用モデルは、インシデント中にセキュリティ、法務、リスク、コンプライアンスチームを調整し、後で意思決定の順序を確認する必要がある場合にも関連します。この要件は構造化されたプレイブックへの需要を支えています。なぜなら、プレイブックはイベントがどのように評価、処理、エスカレート、クローズされたかの一貫した記録を作成でき、複数の部門がインシデント記録から作業しなければならない場合に同じ基本的な対応プロセスをチームが適用するのを助けるからです。
サイバーセキュリティ人材不足とアナリストの燃え尽き症候群
労働力の圧迫は、組織がSOCワークフロー自動化を採用するもう一つの主要な理由です。採用だけでは、特に経験豊富なアナリストが基本的なトリアージとケース管理に多くの時間を費やさなければならない場合、運用セキュリティ業務の増大する量と複雑さに対処できません。ISSAのサイバーセキュリティ専門家調査では、2026年初頭に回答組織の75%がスキル不足を報告し、専門家の47%が職業を離れることを検討していることが判明しました。同調査では、セキュリティチームの44%が戦略的業務からインシデント対応に転用され、42%が増加した作業負荷を抱えていることも判明しました。ISACAも、組織の58%がチームの人員不足を認識し、61%がサイバーセキュリティの空きポジションを抱え、離職を検討している人の52%が高い業務ストレスを主な理由として挙げていると報告しています。このパターンは自己強化的になる可能性があります。なぜなら、離職により残ったアナリストはより多くのインシデントを抱え、改善作業の時間が減り、複雑な調査に必要なスキルを構築する機会が少なくなるからです。SANSの調査では、SOCの79%がAIまたは機械学習ツールを使用していたが、それらのSOCのうち定義されたワークフローにツールを統合していたのは36%に過ぎず、ツールの出力を制御された運用プロセスに変換するプラットフォームの必要性が浮き彫りになっています。
ジェネレーティブAIによるプレイブック加速
ジェネレーティブAIは、SOCワークフロー自動化市場においてルーティン対応ロジックを記述するために必要な専門エンジニアリング作業量を削減することで、チームがプレイブックを作成・改訂できる速度を変えています。自然言語インターフェースにより、セキュリティエンジニアはすべてのワークフローステップをゼロから記述することなく対応ロジックを説明できるため、ユースケースの特定から実用的な自動化のテストまでの時間を短縮できます。2026年1月、Swimlaneは同社のAIエージェントが顧客ベース全体で毎日60,000人のSOCアナリストに相当する作業を実行していると述べました。Torqは、環境、データ品質、統合カバレッジ、ワークフロー設計によって結果は異なる場合があるものの、自律的なトリアージを通じて調査時間を最大90%削減できると述べています。[1] 2026年の査読済み研究では、敵対的表現学習を用いたロジック認識型セキュリティプレイブック生成も検討されており、プレイブック作成の一部を自動化するための技術的根拠を支持しています。これらの能力は、エンジニアリング能力が限られた組織がより迅速に有用なワークフローライブラリを構築し、より少ない技術的労力で対応ロジックをレビュー・改訂し、最大規模のセキュリティチームを超えて自動化の範囲を拡大するのに役立ちます。
制約の影響分析*
| 制約 | CAGRへの影響(概算)% | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| レガシーツールセットの統合負債 | -2.8% | グローバル、規制された北米および欧州の大企業で特に深刻 | 中期(2~4年) |
| 中小企業における予算制約 | -1.9% | グローバル、南米・アフリカ・東南アジアで最も影響大 | 短期(2年以内) |
| SIEMおよびXDRバンドルによるカニバリゼーション | -1.4% | グローバル、北米および欧州で最も影響大 | 中期(2~4年) |
| ベンダーAPIおよびスキーマ変更によるプレイブックドリフト | -0.9% | グローバル | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
レガシーツールセットの統合負債
レガシー統合作業は、特に長年にわたる個別の技術購入によってセキュリティツールを蓄積してきた大規模規制企業において、SOCワークフロー自動化の展開を遅らせる可能性があります。古い環境には、互換性のないアプリケーションプログラミングインターフェース、時代遅れの認証方法、新しいオーケストレーションプラットフォームと整合しないイベント構造を持つツールが含まれることが多いです。初期接続は問題の一部に過ぎません。なぜなら、ベンダーの更新によりプレイブックがすでに稼働した後にインターフェースやスキーマが変更される可能性があり、一度限りの実装作業ではなく継続的な検証が必要になるからです。このような変更は、カバレッジが影響を受けたことをすぐに示すことなく自動化タスクを中断させる可能性があり、対応アクションが実行されたと思い込んでいたが実際には実行されていないというリスクを生み出します。セキュリティチームは、日常的な対応業務を継続し、プラットフォームの修復を待てないインシデントを管理しながら、統合の再テスト、調整、メンテナンスを行う必要があります。これらの要件は、最も明確な自動化ニーズを持つ購入者が運用上の利益を実現するまでの最も長い道のりに直面する可能性があることを意味し、最大のコンプライアンス圧力と最も複雑なセキュリティ環境に直面している組織の展開スケジュールを長引かせます。
中小企業における予算制約
中小企業はSOCワークフロー自動化市場において急速に成長すると予測されていますが、購入者がセキュリティ支出と他の運用上の優先事項のバラスを取る中で、予算制約が依然として採用を遅らせる可能性があります。エンタープライズプラットフォームは統合数、アナリストシート数、ワークフロー実行数に基づいて価格設定される場合があり、これは限定的ながらも信頼性の高いサービスを必要とする小規模チームの支出能力と必ずしも一致しません。小規模な購入者は実装、調整、メンテナンスの費用も負担しなければならず、チームがプラットフォームを内部で設定・維持するスキルを欠いている場合、これらのコストは時間の経過とともにライセンスコストを超える可能性があります。これにより、セキュリティ専門家が少ない組織にとって、シンプルな展開、わかりやすい価格設定、限られた管理オーバーヘッドが重要な購入検討事項となります。BlinkOpsは2025年4月にノーコードセキュリティエージェントビルダーを導入し、環境固有の自動化を構築するために必要なエンジニアリング作業を削減するベンダーの取り組みを反映しています。ノーコードツールは中小企業の障壁を低減できますが、自動化されたアクションのガバナンス、テスト、人間によるレビュー、継続的なメンテナンスの必要性をなくすものではありません。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
コンポーネント別:
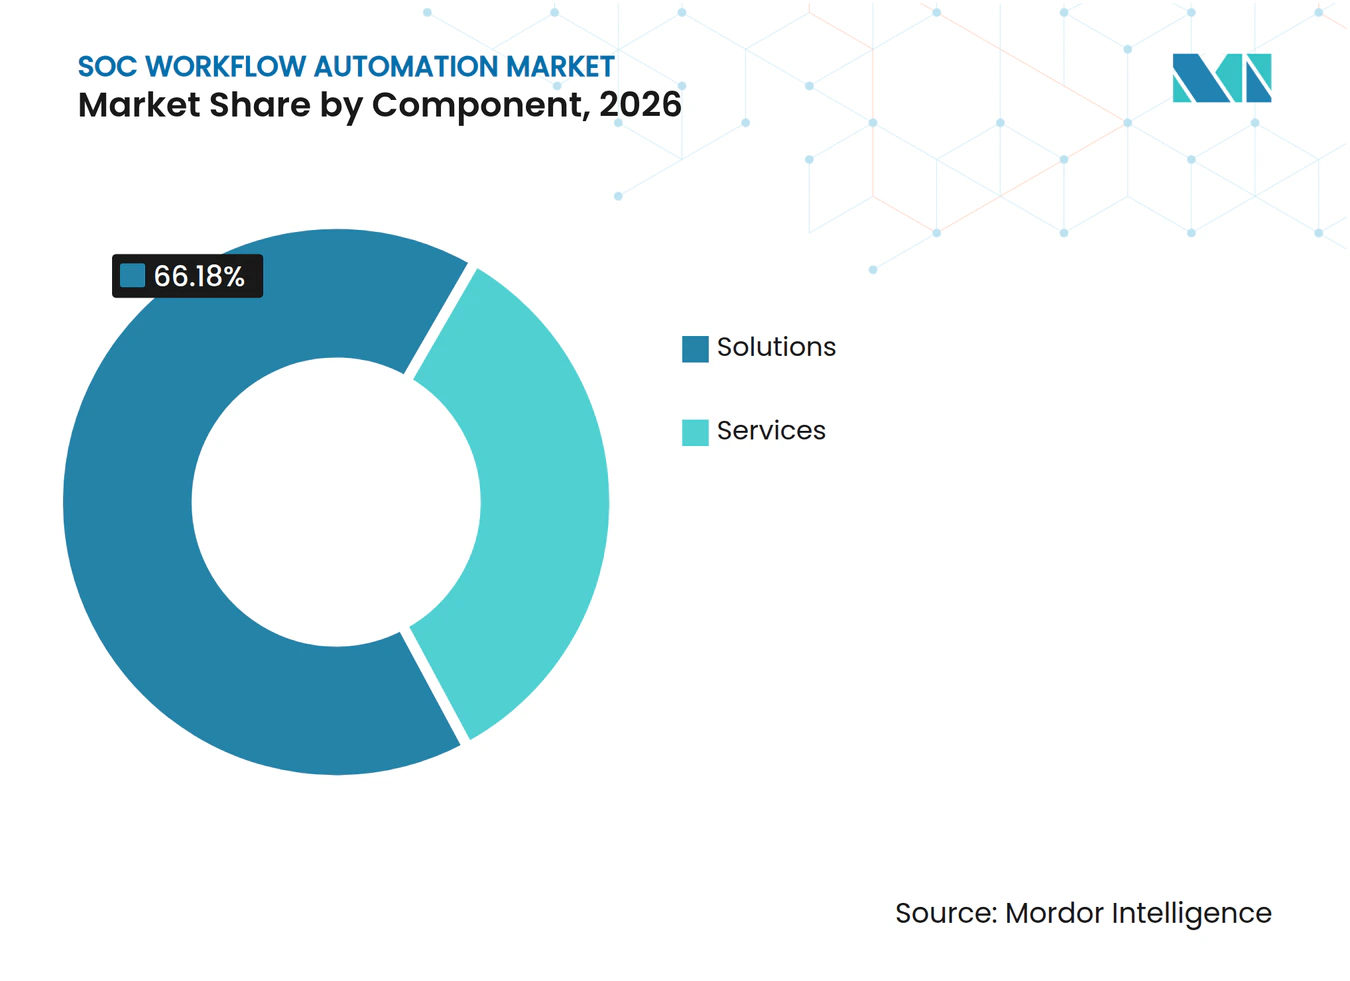
サービスの成長は運用サポートへの需要を反映ソリューションは2026年のSOCワークフロー自動化市場収益の66.18%を占め、オーケストレーションプラットフォーム、インシデント対応・ケース管理モジュール、プレイブックエンジン、セキュリティ分析ツールが現代のSOCにおいて中心的な役割を果たしていることを反映しています。これらの製品はセキュリティツールを接続し、定義されたステップを通じてルーティン作業を合理化し、チームがアラートをより一貫して処理し、確立された対応手順を適用し、別々のシステムからコンテキストを収集するために必要な手動作業を削減するのに役立ちます。購入者は統合カバレッジ、ワークフロー制御、アクセス権限、レポートを評価します。なぜなら、ソリューションはセキュリティスタックと組織の対応プロセスの両方に適合し、アナリストと管理者が特定のアクションが開始された理由を理解できるようにする必要があるからです。大規模なソリューション基盤はまた、顧客がプラットフォームを周辺的な付加機能として扱うのではなく、自動化プログラムの中心に置いていることを示しています。なぜなら、プラットフォームは再現可能な対応を可能にするデータ、アクション、承認、記録を調整するからです。顧客の既存の監視、調査、エスカレーションプロセスをサポートできないプラットフォームは、意図した運用上の利益を提供できない可能性があります。
サービスは2032年までCAGR 24.19%で拡大すると予測されており、マネージドサービス、実装サポート、コンサルティング、トレーニング、プラットフォーム調整が顧客にとってより重要になっています。多くの組織は、特にスタッフが既に制約されており、チームが既存のセキュリティテクノロジーの幅広い組み合わせにわたって作業しなければならない場合、プレイブックの構築、統合のメンテナンス、変更のテスト、運用手順の文書化、ライブインシデントへの同時対応を行うための十分な内部エンジニアリング能力を欠いています。SANSの調査では、AIまたは機械学習ツールを使用した組織の中で、定義されたワークフローにそれらを統合していないことが示されました。サービスプロバイダーとシステムインテグレーターは、ワークフローの設定、対応ロジックの検証、展開後の運用チームのサポートによってそのギャップに対処できます。SOCワークフロー自動化市場では、製品アクセスだけでなく、運用プロセス、テスト済み統合、サポートされたプレイブック、継続的なプラットフォーム支援を提供するパートナーへの需要が高まっています。


展開モード別:
オンプレミスがリードしながらクラウドが新たなワークロードを獲得オンプレミス展開は2026年のSOCワークフロー自動化市場収益の70.15%を占め、データ居住義務、エアギャップ環境、確立されたインフラ、長期契約によって支えられています。防衛および重要インフラ事業者は、機密データとシステムを厳密に管理された環境内に保持する必要がある場合があり、ネットワーク分離、アクセス制限、内部制御要件がシステムの接続方法を制限する場合にローカル展開が実用的な選択肢となります。既存のアーキテクチャも展開モデルの変更をコスト高にする可能性があります。なぜなら、チームはプラットフォームを変更する前にデータ移動、システムアクセス、運用継続性、統合依存関係、確立されたインシデントプロセスへの影響を評価しなければならないからです。これらの条件は、セキュリティツールがクラウド、エンドポイント、アイデンティティ、ネットワーク環境にわたってより分散するようになっても、オンプレミスシステムへの需要を維持します。このセグメントにおける展開の選択は、新しい自動化機能の魅力と同様に、リスク管理と導入済みテクノロジーを反映しています。
クラウド展開は2032年までCAGR 24.40%で拡大すると予測されており、組織がクラウドネイティブのセキュリティ情報・イベント管理システム、クラウド提供のエンドポイント検知、サービスとしてのソフトウェアのアイデンティティツールを採用しています。オーケストレーション層は、接続・調整しなければならないツールと同じ環境で実行される場合に展開が容易になります。なぜなら、これによりアクセスが簡素化され、運用上の摩擦が軽減され、セキュリティ情報がすでに収集・処理されている方法とワークフローが整合するからです。マネージドセキュリティサービスプロバイダーも、各顧客に対して個別のローカルインストールを必要とせずに多くの顧客アカウントをサポートするマルチテナントシステムを必要としています。Swimlaneは2026年7月にマネージドセキュリティサービスプロバイダー向けのAI SOC設定を開始し、この提供モデルへのサプライヤーの注目を示しています。[2] クラウドの成長はガバナンス要件をなくすものではなく、規制された購入者はデータ処理とAI管理の評価を継続しています。Swimlaneは2025年にISO 42001認証を報告し、AI管理フレームワークの証拠としています。
組織規模別:
大企業がリードしながら中小企業が加速大企業は2026年のSOCワークフロー自動化市場収益の68.29%を占めています。なぜなら、大企業は通常、小規模組織よりも多くのツール、より高いアラート量、より複雑な承認構造を管理しているからです。大企業はセキュリティ、情報技術、クラウドシステムにわたる広範な統合カバレッジ、ならびにロールベースのアクセス制御と詳細なコンプライアンスレポートを必要とすることが多いです。エンタープライズ収益基盤は、運用環境の規模と、これらの購入者が統合とワークフロー管理にコミットできるリソースの両方を反映しており、管理を評価し、ユースケースをテストし、共通の対応プロセスで複数のステークホルダーを調整するために必要な時間を含みます。大規模組織はまた、多くの事業部門、拠点、専門セキュリティチームにわたって一貫した管理を必要とする傾向があります。これらの要件により、プラットフォームの深さ、統合の幅、ガバナンス、詳細な管理、時間の経過とともに信頼性の高いワークフローを維持する能力が、大企業の購入決定における中心的な要因となっています。
中小企業は、サイバー保険要件と文書化されたインシデント対応の必要性が正式なセキュリティオペレーションへの注目を高める中、2032年までCAGR 24.87%で拡大すると予測されています。小規模チームは自動化を使用して、繁忙な対応期間中にアナリストが手動で反復的なタスクを実行することなく、アラートのルーティング、コンテキストの収集、接続されたツールからのデータによるケースのエンリッチメント、意思決定のエスカレーションを行うことができます。設定の容易さとコスト管理は、大企業が求める非常に広範な統合カバレッジよりも、これらの購入者にとってより重要な場合があります。ノーコードのワークフロー作成は、専任の開発スタッフを持たないチームにとって自動化をより利用しやすくすることができますが、すべての自動化されたアクションには依然としてテストと監視が必要です。SOCワークフロー自動化市場は、プロバイダーが実装作業を削減し、メンテナンス要求を制限し、設定中に適切なサポートを提供し、制約されたセキュリティ予算内で明確な運用上のリターンを実証する場合、小規模な運用チーム向けに設計された製品から恩恵を受けることができます。

業界垂直別:
BFSIがリードしながら政府需要が拡大BFSIは2026年のSOCワークフロー自動化市場収益の29.11%を占めており、金融機関が機密情報を扱い、厳格な規制上の期待のもとで運営されているためです。これらの組織はしばしば確立されたSOC構造を持ち、文書化された対応を必要とする高優先度インシデント中に、セキュリティ、リスク、テクノロジーチーム間のケース管理、証拠収集、エスカレーション、調整に自動化を適用できます。多くのセキュリティおよびビジネスシステムを接続する必要性も、組織全体でアクションを調整するオーケストレーションツールへの需要を支えています。一貫した対応プロセスは、金融機関が複雑な運用環境を管理し、レビューのための記録を保存するのに役立ちます。これらの条件により、BFSIはSOCワークフロー自動化市場の中心に位置し続け、多くのツールを統合し、一貫したケース記録を維持し、定期的な対応タスクを大規模に管理できる正式なセキュリティオペレーションへの継続的な支出を支えています。
政府・公共行政は、国家サイバーセキュリティ投資プログラムと公共部門の運用要件が正式なSOC能力への需要を高める中、2032年までCAGR 23.57%で拡大すると予測されています。Torqは2026年1月に、シリーズD資金調達が米国連邦および公共部門市場への拡大を支援し、FedRAMP認可に向けた取り組みを含むと述べました。Swimlaneは2025年6月にFedRAMP High認可を取得し、米国政府の最も機密性の高い非機密ワークロードへのアクセスを得ました。ヘルスケアおよびライフサイエンスの購入者は、ランサムウェアの露出と機密患者情報のために迅速な封じ込めを必要とし、ITおよび通信プロバイダーはハイブリッドおよびマルチクラウド環境を管理しています。エネルギーおよびユーティリティ事業者は運用技術と情報技術の調整に注力し、製造、小売、電子商取引、その他の垂直市場は特定のリスクと運用ニーズにワークフローを適応させています。
地域分析
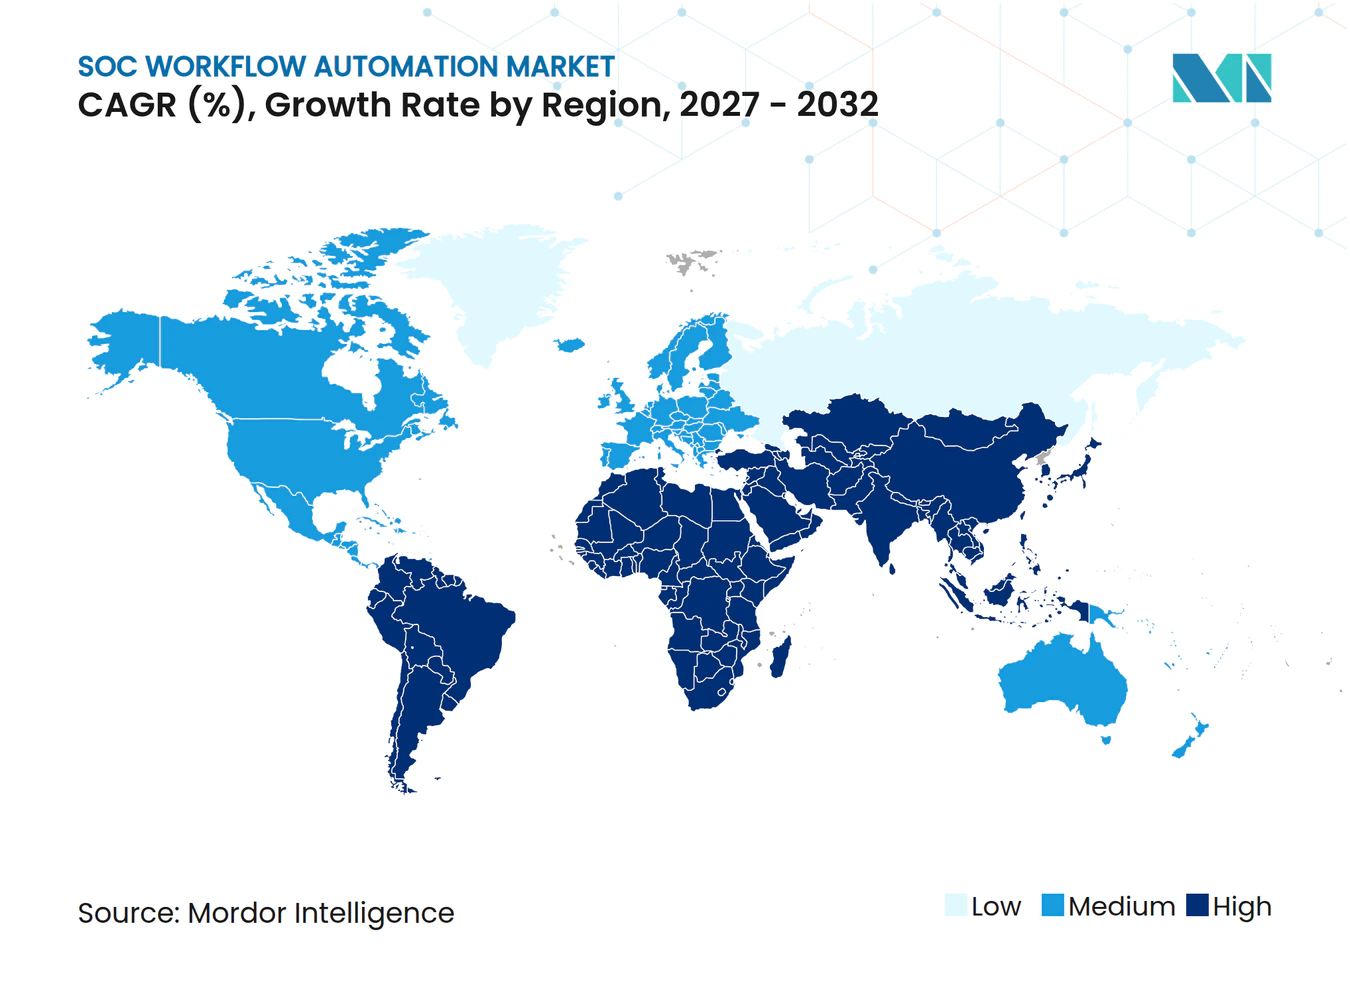
北米のSOCワークフローオートメーション市場
北米は2026年のSOCワークフローオートメーション市場シェアの35.16%を占め、規制対象企業およびセキュリティベンダーの集積によって支えられている。米国連邦政府のサイバーセキュリティ近代化およびゼロトラスト要件は、公共機関および関連サプライヤーの需要を牽引しており、これらの組織は継続的な監視、インシデント調査、アクセス判断、証拠保全、および運用上のイベントへの対応が必要となる際の明確な説明責任を支援するための管理されたプロセスを必要としている。政府認証は、機密性の高い公共部門のワークロードを求めるベンダーにとって重要な競争要件となっている。Swimlaneは2025年6月にFedRAMP High認可を取得し、Torqは2026年1月の資金調達の用途としてFedRAMP対応および公共部門への拡大を挙げた。監視、調査、および協調的な対応を必要とするこれらの動向は、ベンダーが認証を北米における追加需要への経路と見なしていることを示している。
アジア太平洋地域よび欧州のSOCワークフローオートメーション市場
アジア太平洋地域は2032年までCAGR 23.81%で拡大すると予測されており、SOCワークフローオートメーション市場において最も成長の速い地理的セグメントとなっている。インド、東南アジア、中国、韓国、および日本におけるデジタル化の進展により、監視、調査、および対応調整を必要とするシステムの数が増加している。複数の市場における主権サイバーセキュリティプログラムもセキュリティオペレーションへの現地投資を支援しており、組織はクラウドおよびオンプレミス環境全体で増大するアラート量を管理するためにオートメーションを活用できる。これは特に、セキュリティチームが幅広い技術および運用慣行を調整しなければならない環境において有効である。欧州は、デジタル・オペレーショナル・レジリエンス法が2025年1月から対象金融機関に適用されているため、SOCワークフローオートメーション市場において引き続き重要な位置を占めている。[3] 欧州の顧客はデータ所在地および監査記録をより重視する傾向があり、これは管理されたワークフロー運用を実証し、自動化されたアクションがどのように統制されたかを説明できるベンダーに有利に働く可能性がある。
中東・アフリカおよび南米のSOCワークフローオートメーション市場
中東では、国家サイバーセキュリティ戦略および石油・ガスインフラにおけるリスクへの露出がセキュリティオペレーションへの注目を高めており、市場が拡大している。アフリカは絶対的な収益規模では依然として小さいものの、データ保護要件および金融サービスのデジタル化により、正式なSOC機能に対する初期的な需要が生まれつつある。これは特に、イベントの監視および限られたセキュリティチームへの指示においてより信頼性の高いプロセスを必要とする組において顕著である。南米においても、組織が監視および対応プロセスを改善するにつれて成長の余地があり、マネージドセキュリティサービスプロバイダーはセキュリティ予算が限られた顧客に必要な初期投資を削減できる。この地域的なパターンは、導入が容易で、運用しやすく、マネージドサービスモデルによる提供に適しており、大規模な内部オートメーションチームを構築せずにセキュリティオペレーションのサポートを必要とする組織にとって実用的な製品への需要を支えている。
競合環境
市場集中度
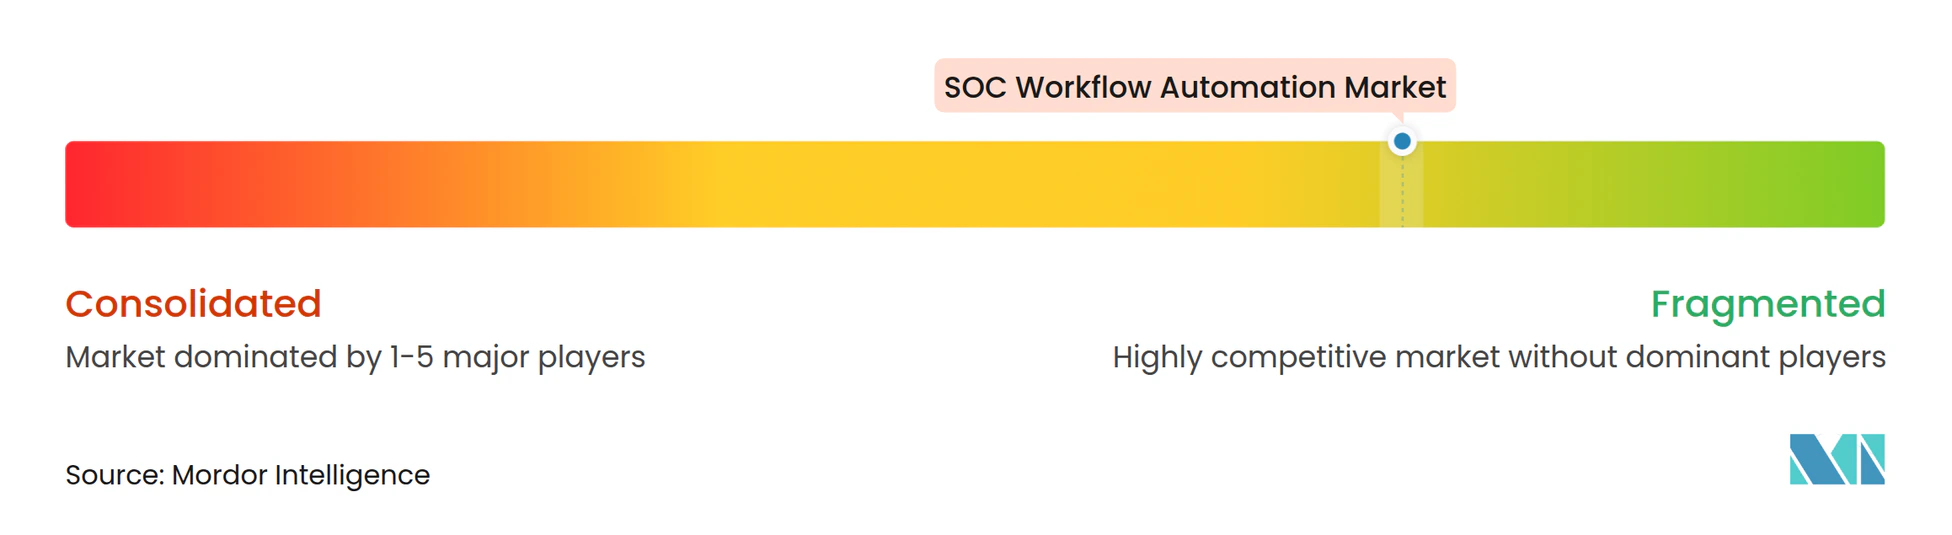
SOCワークフロー自動化市場は適度に分散しており、すべての顧客グループ、展開モデル、地域、市場参入経路にわたって支配的な地位を占めるベンダーはいません。AIネイティブのサプライヤーと確立されたセキュリティプラットフォームプロバイダーが、より迅速な調査と対応という同じニーズに対応するにつれて、競争は激化しています。Torq、Tines、Swimlane、BlinkOpsは2026年10月までの18ヶ月間に多大な資金調達と注目を集めました。この資本は製品開発、パートナープログラム、マネージドセキュリティサービスプロバイダーチャネルへの拡大を支援し、サプライヤーがより多くの統合、AI機能、認証活動、アウトソーシング運用のための顧客優先の提供モデル、新しい顧客グループへの拡大を支援する商業チームに投資できるようにしています。SOCワークフロー自動化市場の競合環境には、スタンドアロンのオーケストレーション専門家と、より広範なセキュリティプラットフォームに自動化をバンドルするベンダーが含まれており、購入者は専用のワークフロー機能と、より広範なセキュリティ関係に統合された自動化のどちらかを選択できます。
バンドル提供はスタンドアロンプロバイダーに価格圧力をかける一方で、SOC市場におけるワークフロー自動化への顧客の認識を高めることもできます。Tinesは2026年7月に3Bプラットフォームを開始し、エンタープライズワークフロー、アプリケーション、エージェントの構築、実行、ガバナンスをサポートしました。Swimlaneは2026年7月にマネージドセキュリティサービスプロバイダー向けAI SOCを開始し、エージェント型自動化を顧客環境に拡張する必要があるプロバイダーをターゲットにしました。Torqは2026年1月に1.2 ビリオン 米ドルの評価額で140 ミリオン 米ドルのシリーズDラウンドをクローズし、AI SOCプラットフォームの採用と公共部門拡大に向けて資本を投入しました。これらのアクションは、主要サプライヤーが成熟したセキュリティチームを持つ大企業へのプラットフォームの直接販売のみに依存するのではなく、製品開発と標的を絞った市場参入経路を組み合わせていることを示しており、サービスプロバイダーチャネルが競争戦略の重要な部分となっている理由を強調しています。
Sekoiaは2026年9月に自律型SOCプラットフォームのエージェント型AIレイヤーとしてElevateを開始し、早期アクセス期間中に425,000件以上の自律的な調査を完了したと述べました。[4] SwimlanのISO 42001認証は、規制された環境におけるAIガバナンスに関する購入者の期待に対応するのに役立ちます。ミッドマーケット組織とマネージドセキュリティサービスプロバイダーは依然として重要な機会です。なぜなら、多くのプラットフォームは最初に大企業への直接販売向けに設計されており、よりシンプルな商業モデル、より迅速なオンボーディング、共有サービス提供に適した設定、専任の内部自動化エンジニアへの依存度の低減が必要とされているからです。セルフサービスオンボーディング、ノーコード設定、マルチテナントライセンス、オープンソースの代替手段は、特に長期的な実装や単一ベンダーへの狭い依存を避けたい場合に、柔軟な展開とサポートを必要とする購入者にアピールできます。
SOCワークフロー自動化業界リーダー
-
Cyberbit Ltd.
-
Anomali, Inc.
-
Cyware Labs, Inc.
-
LogicHub, Inc.
-
D3 Security Management Systems, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
SOCワークフローオートメーション市場 このレポートでカバーされる企業
- Swimlane LLC
- Tines Security Limited
- D3 Security Management Systems, Inc.
- ThreatConnect, Inc.
- Resolve Systems LLC
- Cyware Labs, Inc.
- Torq Technologies, Inc.
- BlinkOps, Inc.
- SIRP, Inc.
- LogicHub, Inc.
- Cyberbit Ltd.
- Sekoia SAS
- Logpoint ApS
- Anomali, Inc.
- Lumu Technologies, Inc.
- Revelstoke Security, Inc.
- Shuffle, Inc.
- StrangeBee SAS
- Ayehu, Inc.
- DFLabs S.p.A.
最近の産業開発事情 SOCワークフローオートメーション市場
- 2026年9月:Sekoiaは自律型SOCプラットフォームのエージェント型AIレイヤーであるSekoia Elevateの一般提供を発表しました。2,000社以上の顧客との早期アクセスプログラム中に、システムは425,000件以上の自律的な調査を完了し、平均99秒で監査対応可能な判定を提供しました。欧州および米国の主要MSSPは調査時間全体の最大5倍の削減を報告し、大規模での完全自律型アラート調査の商業的実行可能性を示しました。
- 2026年7月:SwimlanはMSSP向けSwimlane AI SOCを開始しました。これはTurbineプラットフォームの専用設定であり、マネージドセキュリティサービスプロバイダーがそれらのアカウントと直接競合することなくエンドカスタマーにエージェント型自動化を拡張できるようにし、ベンダーに新しいマネージドサービス収益チャネルを開きます。
- 2026年7月:TinesはTines 3Bを開始しました。これはエンタープライズワークフロー、アプリケーション、エージェントを大規模に構築、実行、管理するためのAIネイティブプラットフォームです。同社は124%の純収益維持率、AI採用の302%成長、前年比でのエンタープライズ顧客基盤の3倍増を報告しました。
- 2026年2月:SwimlanはインテリジェントディープエージェントによるSwimlane AI SOCを開始し、Turbineプラットフォームを通じて調査と対応の推論を処理する透明なAIエージェントを通じて、アナリストをアラート疲労管理から高次の脅威評価へとシフトさせました。
グローバルSOCワークフロー自動化市場レポートの範囲
SOCワークフロー自動化市場は、インシデントライフサイクル全体にわたってセキュリティオペレーションセンター(SOC)プロセスを自動化、オーケストレーション、最適化するソフトウェアプラットフォームとサービスで構成されています。これらのソリューションは、事前定義されたワークフローと自動化プレイブックを通じて、アラートトリアージ、調査、ケース管理、脅威インテリジェンスエンリッチメント、対応実行、レポート、アナリストコラボレーションを合理化します。市場にはセキュリティオーケストレーションプラットフォーム、ワークフロー自動化エンジン、インシデント対応管理ソリューション、および関連するコンサルティング、マネージドサービス、トレーニング、サポートが含まれます。これらのソリューションの主な目的は、手動作業負荷を削減し、対応時間を改善し、運用効率を高め、エンタープライズセキュリティオペレーションを強化することです。
SOCワークフロー自動化市場レポートは、コンポーネント(ソリューション〔セキュリティオーケストレーションプラットフォーム、インシデント対応・ケース管理、ワークフロー自動化・プレイブックエンジン、セキュリティ分析・レポート〕およびサービス〔マネージドサービス、コンサルティング・実装サービス、トレーニング・サポートサービス〕)、展開モード(クラウド、オンプレミス)、組織規模(大企業、中小企業)、業界垂直(銀行・金融サービス・保険〔BFSI〕、政府・公共行政、ヘルスケア・ライフサイエンス、ITおよび通信、産業製造、エネルギー・ユーティリティ、小売・電子商取引、その他の業界垂直)、地域(北米、南米、欧州、アジア太平洋、中東、アフリカ)別にセグメント化されています。市場予測は金額(米ドル)で提供されます。
セグメンテーション概要
| ソリューション | セキュリティオーケストレーションプラットフォーム |
| インシデント対応・ケース管理 | |
| ワークフロー自動化・プレイブックエンジン | |
| セキュリティ分析・レポート | |
| サービス | マネージドサービス |
| コンサルティング・実装サービス | |
| トレーニング・サポートサービス |
| クラウド |
| オンプレミス |
| 大企業 |
| 中小企業 |
| 銀行・金融サービス・保険(BFSI) |
| 政府・公共行政 |
| ヘルスケア・ライフサイエンス |
| ITおよび通信 |
| 産業製造 |
| エネルギー・ユーティリティ |
| 小売・電子商取引 |
| その他の業界垂直 |
| 北米 | 米国 |
| カナダ | |
| 南米 | ブラジル |
| アルゼンチン | |
| メキシコ | |
| その他の南米 | |
| 欧州 | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| ロシア | |
| その他の欧州 | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| その他のアジア太平洋 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| その他のアフリカ |
| コンポーネント別 | ソリューション | セキュリティオーケストレーションプラットフォーム |
| インシデント対応・ケース管理 | ||
| ワークフロー自動化・プレイブックエンジン | ||
| セキュリティ分析・レポート | ||
| サービス | マネージドサービス | |
| コンサルティング・実装サービス | ||
| トレーニング・サポートサービス | ||
| 展開モード別 | クラウド | |
| オンプレミス | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| 業界垂直別 | 銀行・金融サービス・保険(BFSI) | |
| 政府・公共行政 | ||
| ヘルスケア・ライフサイエンス | ||
| ITおよび通信 | ||
| 産業製造 | ||
| エネルギー・ユーティリティ | ||
| 小売・電子商取引 | ||
| その他の業界垂直 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| メキシコ | ||
| その他の南米 | ||
| 欧州 | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| ロシア | ||
| その他の欧州 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| その他のアジア太平洋 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| その他のアフリカ | ||
レポートで回答される主要な質問
SOCワークフロー自動化市場の規模はどのくらいですか?
SOCワークフロー自動化市場は2026年に4.19 ビリオン 米ドルと評価され、2027年から2032年にかけてCAGR 23.08%で成長し、2032年までに14.49 ビリオン 米ドルに達すると推定されています。
SOCワークフロー自動化の需要を牽引しているものは何ですか?
アラート量の増加、コンプライアンス要件、サイバーセキュリティ人材の限界が、自動化されたトリアージ、調査、対応ワークフローへの需要を高めています。
SOCワークフロー自動化収益をリードしているコンポーネントはどれですか?
ソリューションが2026年の収益の66.18%をリードし、サービスは2032年までCAGR 24.19%で成長すると予測されています。
最も急速に成長している展開モードはどれですか?
クラウド展開は2032年までCAGR 24.40%で拡大すると予測されており、オンプレミス展開は2026年に収益の70.15%を占めていました。
これらのプラットフォームを最も急速に採用している組織はどれですか?
中小企業は、小規模なセキュリティチームで正式なインシデント対応能力を求める中、2032年までCAGR 24.87%で拡大すると予測されています。
SOCワークフロー自動化において最も急速に成長してい地域はどこですか?
アジア太平洋地域は、主要な地域経済全体でのデジタル化とサイバーセキュリティ投資に支えられ、2032年までCAGR 23.81%で拡大すると予測されています。