
Tamanho e Participação do Mercado de Serviços de Operações de AI-SOC Gerenciado
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
| Tamanho do Mercado (2027) | 10.44 Bilhões de dólares |
| Tamanho do Mercado (2032) | 26.38 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 20.37 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Serviços de Operações de AI-SOC Gerenciado por Mordor Intelligence
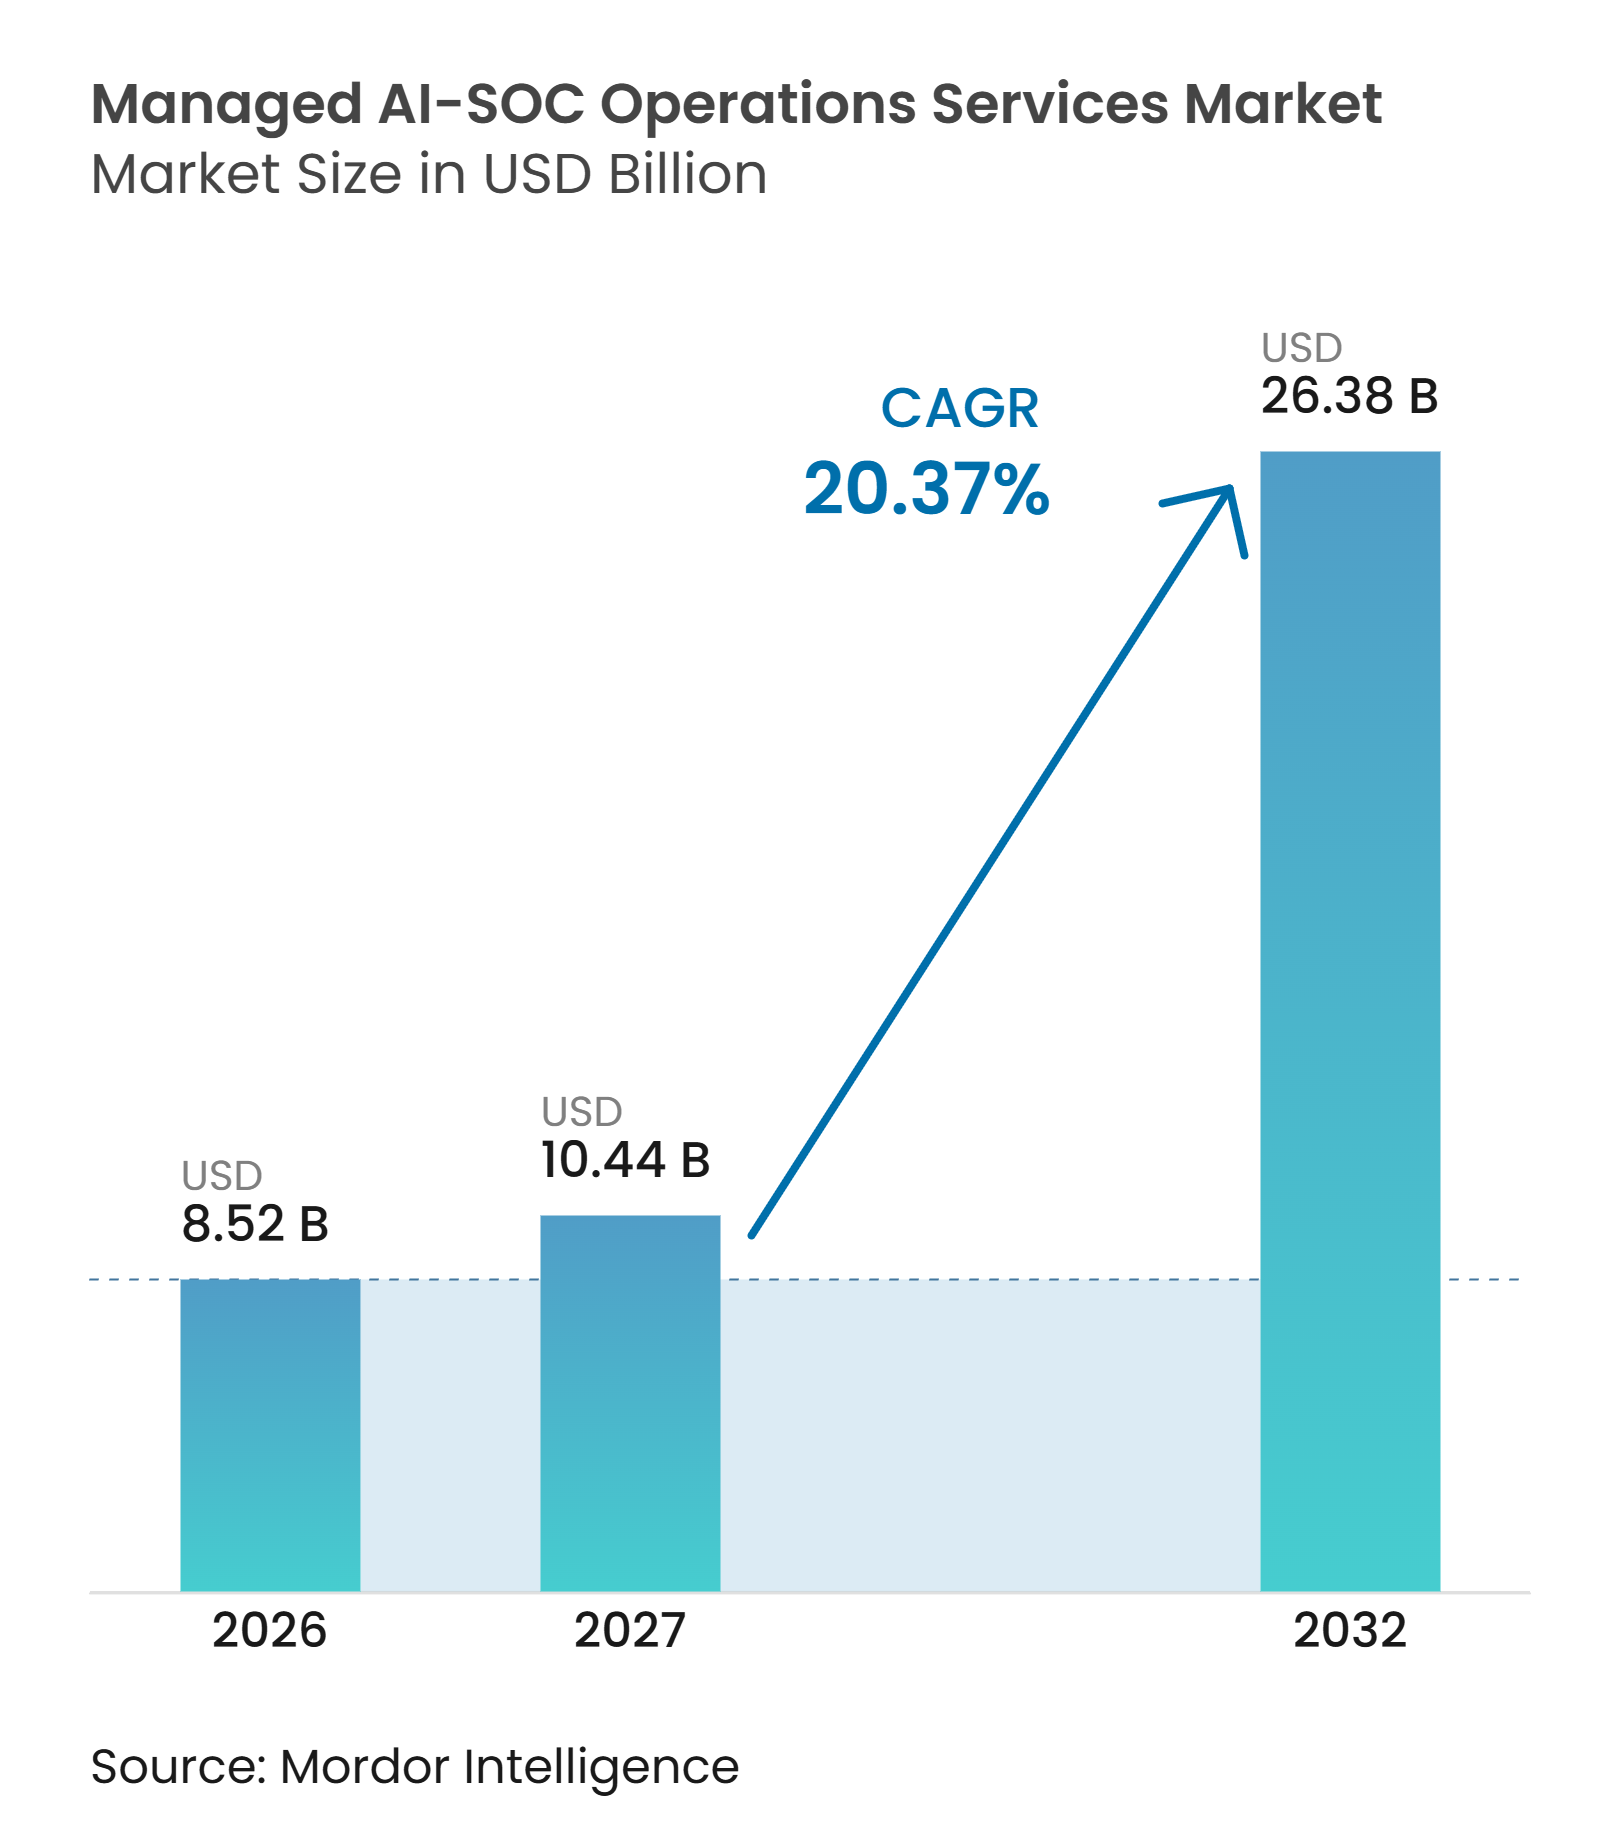
O tamanho do mercado de serviços de operações de AI-SOC gerenciado está projetado para expandir de 8,52 bilhões de USD em 2026 e 10,44 bilhões de USD em 2027 para 26,38 bilhões de USD até 2032, registrando um CAGR de 20,37% entre 2027 e 2032. O mercado de serviços de operações de AI-SOC gerenciado está migrando de ferramentas de segurança pontuais para resultados gerenciados que vinculam detecção, investigação e contenção. A atividade mais rápida dos atacantes deixa as equipes de segurança com menos tempo para revisar alertas manualmente. Os compradores estão atribuindo maior peso ao monitoramento contínuo, aos processos de resposta documentados e às integrações em ambientes de endpoint, identidade, nuvem e locais. Isso favorece os provedores que combinam fluxos de trabalho com suporte de IA com analistas qualificados e procedimentos operacionais responsáveis. Os requisitos de residência de dados e de conformidade específicos do setor também moldam quais modelos de entrega os provedores podem oferecer em cada país.
Principais Conclusões do Relatório
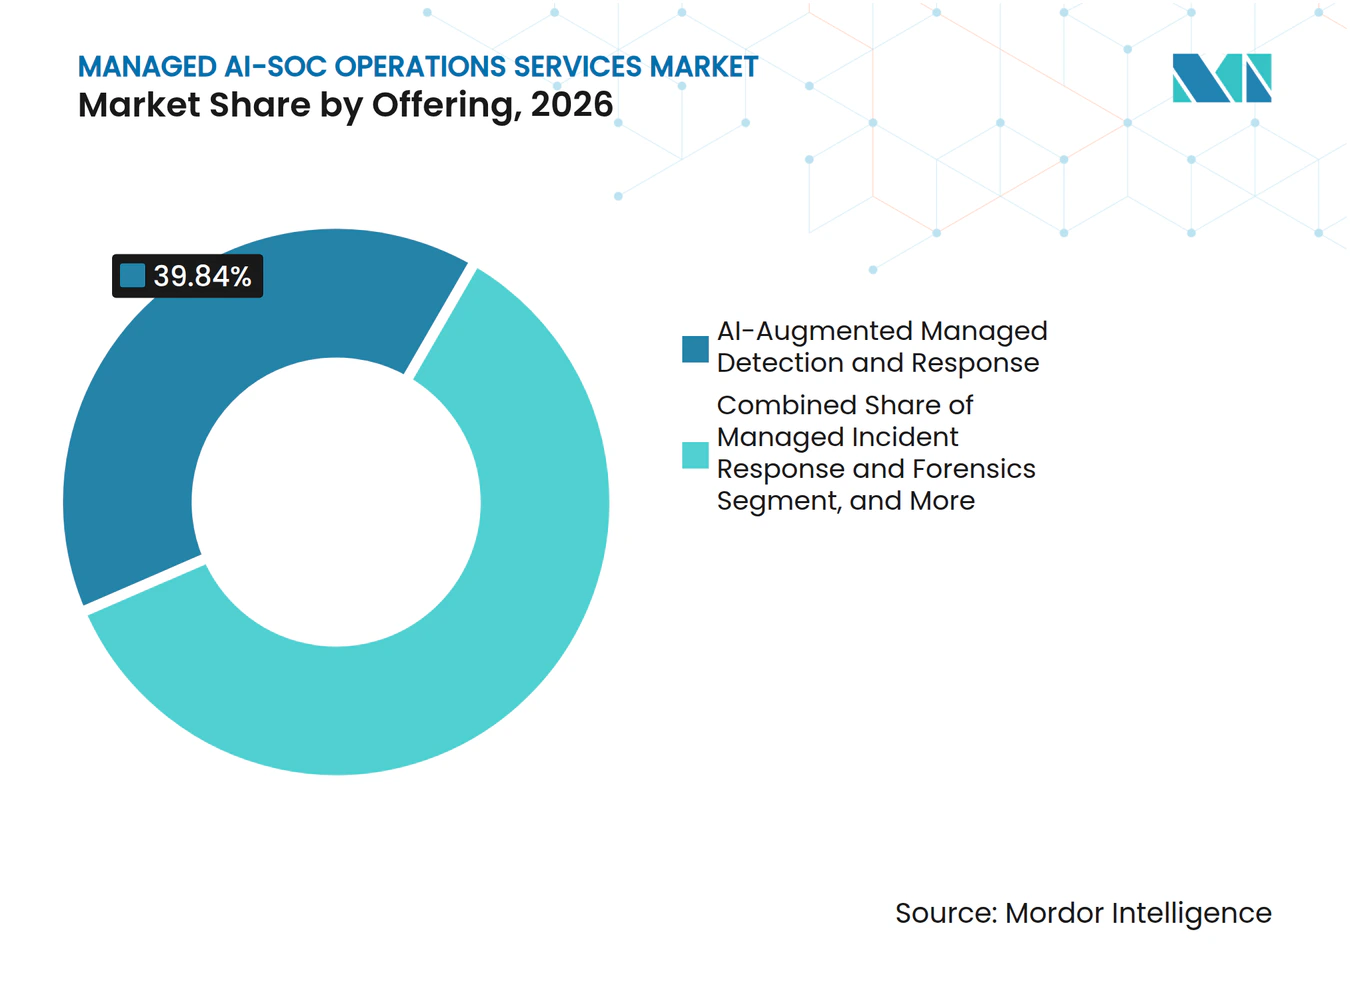
- Por oferta, o MDR Gerenciado Aprimorado por IA liderou com 39,84% de participação na receita em 2026, enquanto o AI SOC como Serviço está projetado para expandir a um CAGR de 22,43% até 2032.
- Por função do SOC, Detecção e Monitoramento de Ameaças deteve 29,71% da receita em 2026, enquanto Investigação e Análise de Incidentes deve expandir a um CAGR de 21,91% até 2032.
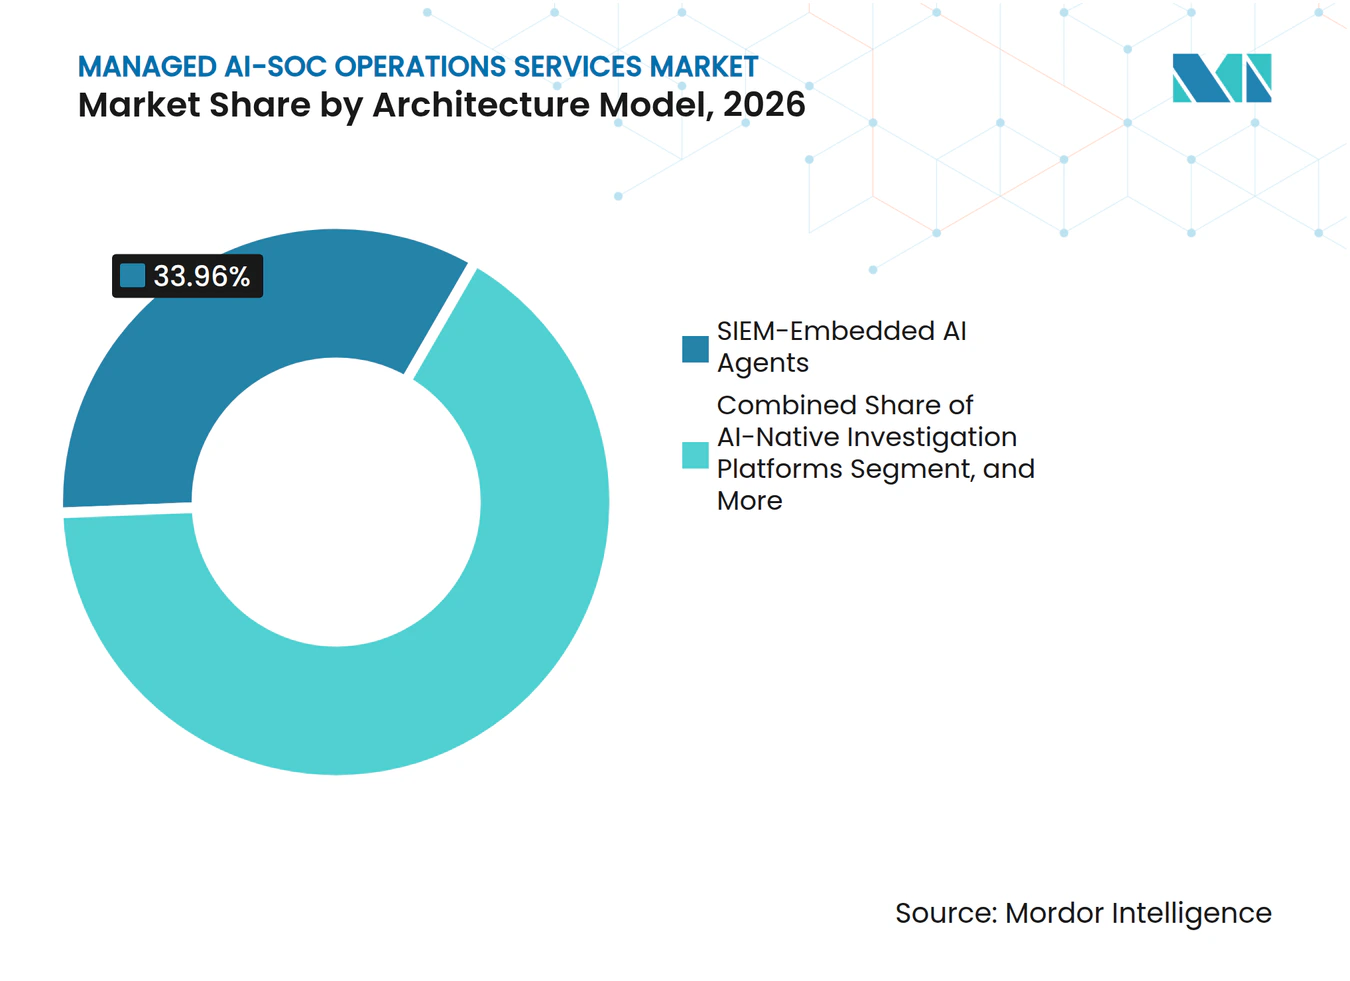
- Por modelo de arquitetura, Agentes de IA Incorporados ao SIEM responderam por 33,96% da receita em 2026, enquanto as Plataformas de Investigação Nativas de IA estão projetadas para expandir a um CAGR de 21,86% até 2032.
- Por modelo de implantação, a Nuvem Híbrida deteve 49,88% da receita em 2026, enquanto as implantações Locais e com Isolamento Total estão projetadas para expandir a um CAGR de 22,68% até 2032.
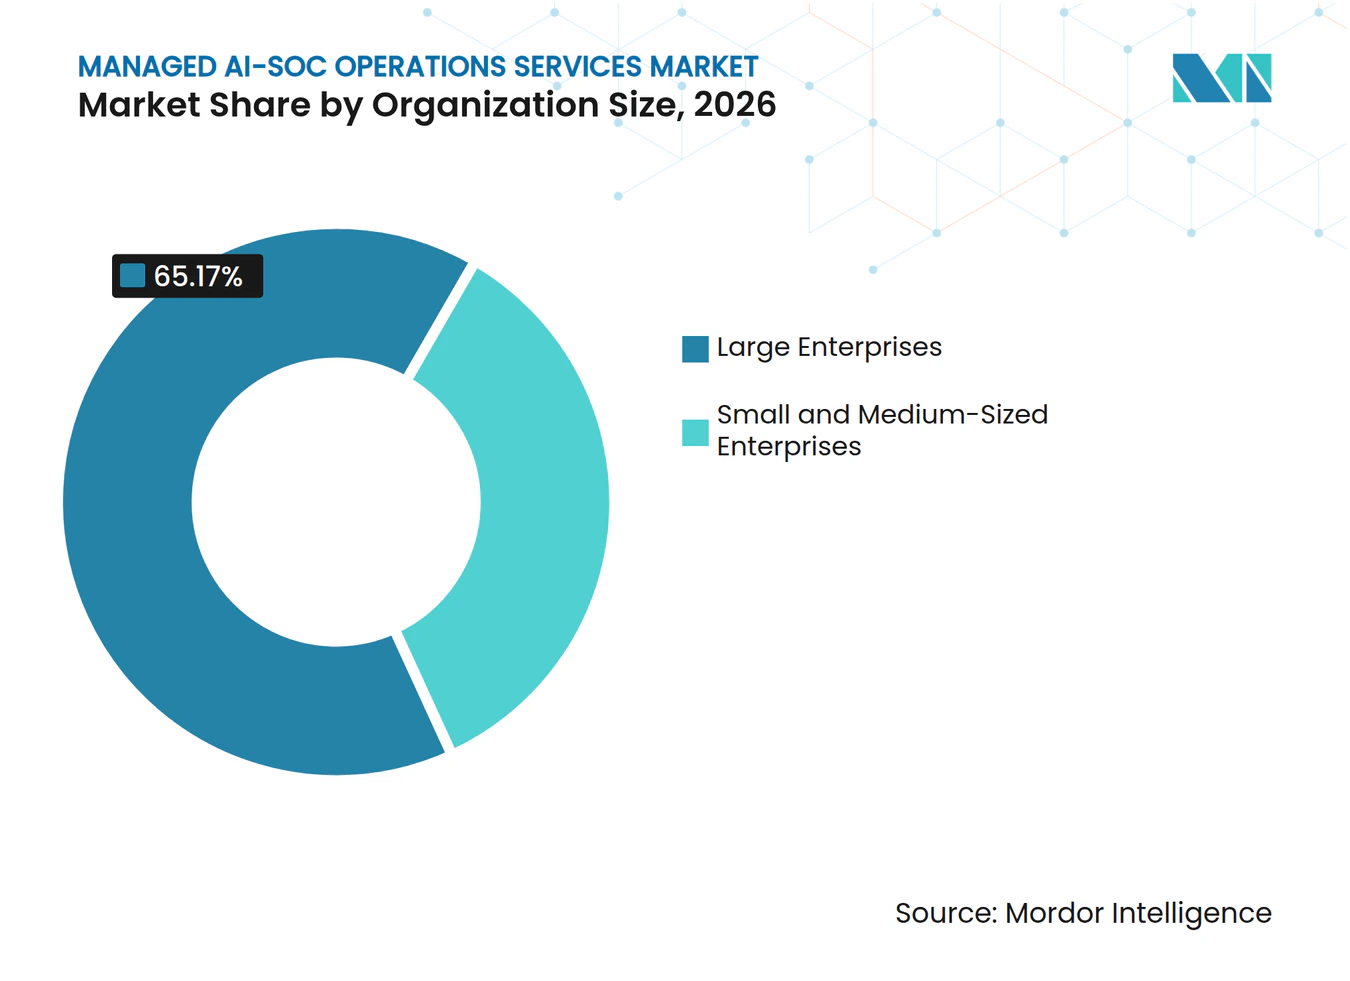
- Por tamanho da organização, as Grandes Empresas detiveram 65,17% da receita em 2026, enquanto as Pequenas e Médias Empresas devem expandir a um CAGR de 22,17% até 2032.
- Por setor do usuário final, o BFSI respondeu por 28,62% da receita em 2026, enquanto Saúde e Ciências da Vida estão projetados para expandir a um CAGR de 21,98% até 2032.
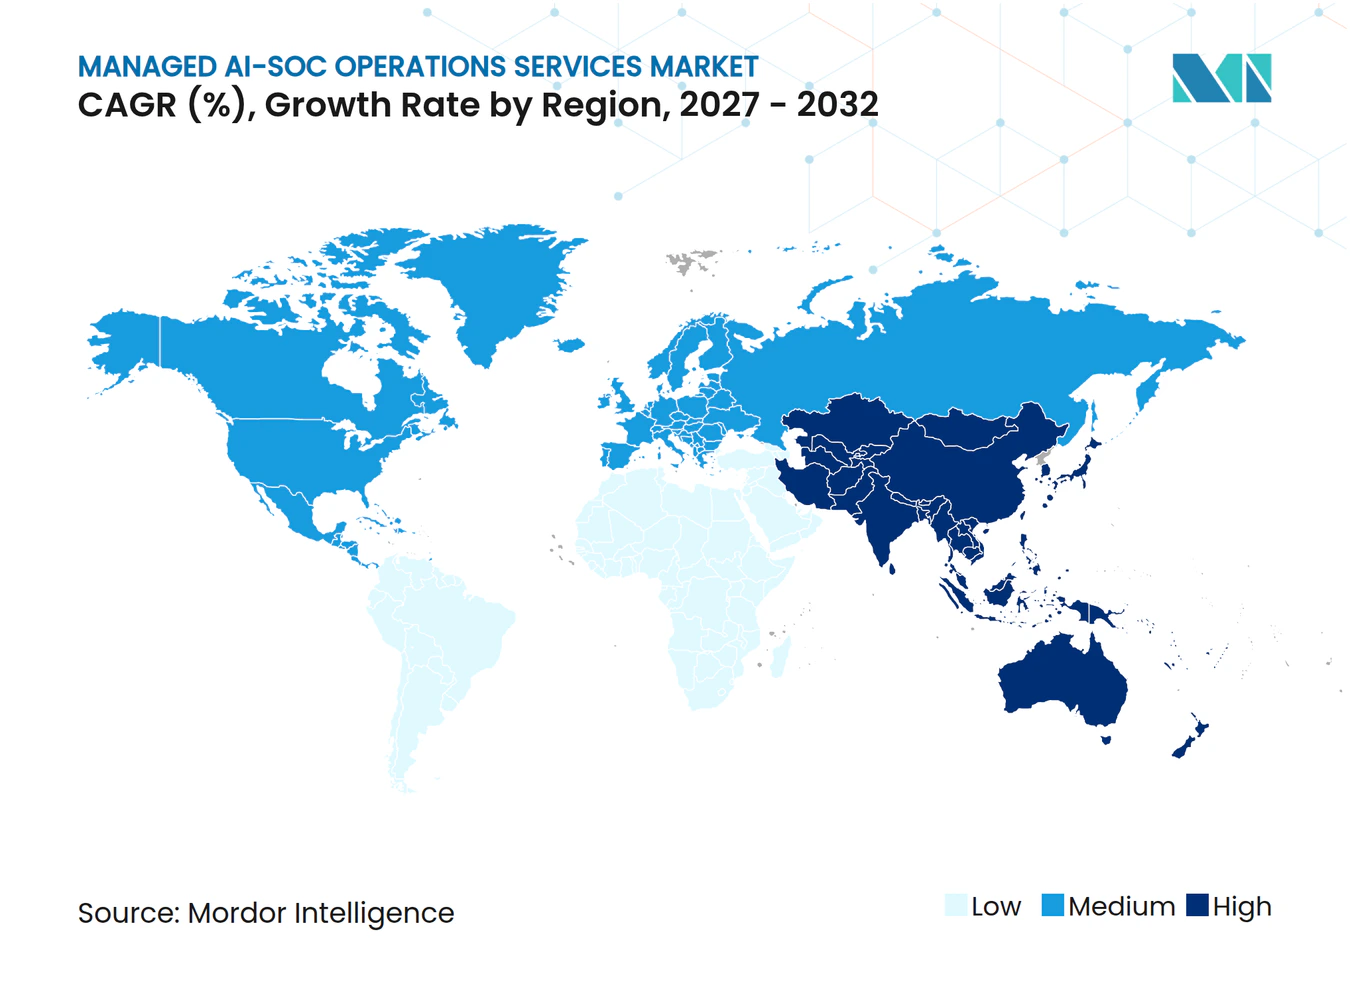
- Por geografia, a América do Norte deteve 39,77% da receita do mercado de serviços de operações de AI-SOC gerenciado em 2026, enquanto a Ásia-Pacífico está projetada para expandir a um CAGR de 21,09% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto no CAGR Previsto | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Escalada de Ataques Cibernéticos Multivetoriais | +4.2% | Global, com pico de intensidade na América do Norte, Europa Ocidental e Nordeste da Ásia | Curto prazo (≤ 2 anos) |
| Escassez de Mão de Obra em Cibersegurança | +3.8% | Global, mais grave na Ásia-Pacífico e no Oriente Médio e África | Médio prazo (2-4 anos) |
| Expansão da Superfície de Ataque em Nuvem e Híbrida | +3.5% | Global, mais elevada na América do Norte e Europa, onde a adoção de infraestrutura híbrida é madura | Curto prazo (≤ 2 anos) |
| Notificação Obrigatória de Incidentes e Controles de Ciberseguro | +2.9% | América do Norte e núcleo da UE, com repercussão na Ásia-Pacífico e no Oriente Médio e África | Médio prazo (2-4 anos) |
| Compressão de Contexto de Alertas Assistida por IA | +2.2% | Global, com concentração inicial em implantações nativas de nuvem na América do Norte e Ásia-Pacífico | Médio prazo (2-4 anos) |
| Demanda Local por SOC Impulsionada pela Residência de Dados | +1.8% | Núcleo da Ásia-Pacífico, Oriente Médio e África, e mercados nacionais com mandatos de localização de dados | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
A Escalada de Ataques Cibernéticos Multivetoriais Amplia a Lacuna entre Detecção e Resposta
O mercado de serviços de operações de AI-SOC gerenciado se beneficia de ataques que cruzam várias superfícies de segurança no mesmo incidente. A Palo Alto Networks relatou que 87% dos incidentes envolveram 2 ou mais superfícies de ataque, enquanto 43% abrangeram 4 ou mais superfícies[1]. Isso aumenta o valor dos modelos de serviço que combinam telemetria de fontes de nuvem, identidade, endpoint, rede e aplicações. O mesmo relatório indica que as equipes de segurança precisam de um contexto mais amplo antes de conter um incidente com segurança. A CrowdStrike relatou um tempo médio de breakout de eCrime de 29 minutos e o tempo de breakout mais rápido observado de 27 segundos. O mercado de serviços de operações de AI-SOC gerenciado, portanto, depende menos do tratamento isolado de alertas e mais da detecção e resposta coordenadas.
A Escassez de Mão de Obra em Cibersegurança Reestrutura a Decisão de Construir Versus Comprar
A escassez é cada vez mais um problema de competências, e não simplesmente um problema de contratação. O SANS constatou que 60% das organizações pesquisadas identificaram lacunas de competências como sua principal preocupação com a força de trabalho. O SANS também constatou que 79% dos SOCs utilizavam ferramentas de IA ou aprendizado de máquina, mas apenas 36% as haviam incorporado a um fluxo de trabalho definido [2]. Isso cria um papel para os provedores gerenciados que podem ajustar modelos, governar playbooks e validar fluxos de trabalho antes que o serviço chegue ao cliente. Um estudo de 2025 constatou que os copilotos de IA poderiam reduzir o tempo de triagem em até 68% em SOCs com poucos funcionários[3]. A ISACA relatou que 61% das equipes de cibersegurança se consideravam com falta de pessoal, sustentando a demanda por modelos operacionais que adicionam capacidade sem a necessidade de construir um SOC interno completo.
A Expansão da Superfície de Ataque em Nuvem e Híbrida Força a Convergência entre SOC e Segurança em Nuvem
Os ambientes de nuvem e híbridos exigem que o SOC analise atividades em sistemas que utilizam diferentes ferramentas e formatos de dados. A Palo Alto Networks relatou que os ataques a APIs aumentaram 41% à medida que a IA agêntica expandiu seu uso de APIs. Na mesma pesquisa, 89% dos entrevistados afirmaram que a segurança de nuvem e de aplicações deve ser totalmente integrada ao SOC para ser eficaz. As organizações gerenciavam uma média de 17 ferramentas de segurança em nuvem de 5 fornecedores, e 30% precisavam de mais de 1 dia para resolver um incidente em nuvem. Os provedores que reúnem essa telemetria podem reduzir as transferências que retardam a investigação. Isso confere ao mercado de serviços de operações de AI-SOC gerenciado um papel mais relevante em clientes que não possuem uma visão unificada de sistemas em nuvem, edge e locais.
A Notificação Obrigatória de Incidentes e os Controles de Ciberseguro Elevam a Conformidade como Fator de Aquisição
Janelas de notificação mais curtas tornam a coleta automatizada de evidências mais importante para organizações regulamentadas. O DORA está em vigor desde 17 de janeiro de 2025 e exige que as entidades financeiras forneçam uma notificação inicial de incidente dentro de 4 horas após a classificação e um relatório intermediário dentro de 72 horas. O NIS2 exige que as entidades essenciais forneçam um aviso prévio dentro de 24 horas e uma notificação dentro de 72 horas de um incidente significativo. Essas obrigações favorecem os serviços que mantêm registros de incidentes, classificações e propriedade clara das respostas. A SEC também exige que as empresas públicas divulguem incidentes materiais de cibersegurança dentro de 4 dias úteis após a determinação da materialidade. Os controles de ciberseguro aumentam a demanda por monitoramento documentado 24 horas por dia, 7 dias por semana, e por capacidade forense, que os provedores de AI-SOC gerenciado podem incluir nos relatórios operacionais.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto no CAGR Previsto | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Complexidade de Integração Legada e Normalização de Dados | -2.80% | Global, mais pronunciada em grandes empresas com ambientes SIEM heterogêneos na América do Norte e Europa | Médio prazo (2-4 anos) |
| Preocupações com Confiança e Responsabilidade em Torno da Resposta Autônoma | -1.90% | Global, mais elevada em setores regulamentados na América do Norte e na UE | Longo prazo (≥ 4 anos) |
| Exposição a Envenenamento de Modelos e Injeço de Prompts em Fluxos de Trabalho do SOC | -1.40% | Global, concentrada em organizações que utilizam pipelines de triagem aprimorados por LLM | Médio prazo (2-4 anos) |
| Fragmentação da Cadeia de Evidências em Ambientes Multilocatários | -0.90% | Global, mais aguda em MSSPs que operam arquiteturas de nuvem multilocatárias na Europa e Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
A Complexidade de Integração Legada e Normalização de Dados Prolonga os Ciclos de Implantação
O principal obstáculo em muitos contratos é a prontidão dos dados, e não a disponibilidade de ferramentas de IA. Uma pesquisa de 2025 constatou que 72% das organizações operavam mais de 1 SIEM e 41% operavam mais de 2. Estruturas de dados diferentes podem tornar a correlação de ameaças não confiável até que os logs e as regras de detecção sejam normalizados. A CardinalOps relatou que ambientes híbridos e de múltiplas nuvens podem sobrecarregar os sistemas SIEM legados durante a implantação e criar lacunas de detecção durante a migração. Para provedores com múltiplos clientes, o trabalho adicional de normalização prolonga a integração e aumenta os custos de entrega. Provedores com normalização automatizada e tradução de regras de detecção podem reduzir esse atrito. O mercado de serviços de operações de AI-SOC gerenciado, portanto, favorecerá os fornecedores que conseguem tornar a integração repetível sem enfraquecer os controles específicos do cliente.
Preocupações com Confiança e Responsabilidade em Torno da Resposta Autônoma Criam Limites de Governança
As organizações permanecem cautelosas quando a IA pode tomar ações de contenção de alto impacto sem a aprovação de um analista. Um estudo jurídico de 2026 constatou que as abordagens de responsabilidade existentes não resolvem plenamente a questão da responsabilização por operações cibernéticas autônomas. Isso torna os compradores mais dispostos a usar IA para triagem, coleta de evidências e recomendações do que para isolamento direto de rede ou revogação de credenciais. A aprovação humana permanece importante em setores regulamentados e em ambientes de alto risco. Trilhas de auditoria detalhadas e registros de decisões ajudam os provedores de serviços a demonstrar por que uma ação foi proposta ou tomada. Limites de substituição claros também apoiam a adoção gradual de fluxos de trabalho mais autônomos. Esses controles podem melhorar a confiança, embora possam limitar a vantagem de velocidade de uma resposta totalmente autônoma.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Oferta:
O MDR Aprimorado por IA Ancora a Receita Enquanto o SOC como Serviço Captura o CrescimentoO MDR Gerenciado Aprimorado por IA deteve 39,84% da participação do mercado de serviços de operações de AI-SOC gerenciado em 2026. Ele é adequado para empresas que já utilizam detecção de endpoint, detecção estendida ou plataformas de dados de segurança estabelecidas e precisam de uma camada gerenciada em vez de um programa de substituição. O modelo adiciona detecção com suporte de IA, priorização e revisão especializada à tecnologia que o cliente já validou. O AI SOC como Serviço está projetado para expandir a um CAGR de 22,43% até 2032. Ele atrai compradores do mercado intermediário que preferem uma assinatura entregue via nuvem a construir e contratar pessoal para um SOC interno. O preço por endpoint também facilita a vinculação dos custos ao escopo do ambiente protegido.
A Resposta a Incidentes Gerenciada e Forense continua a atender clientes com alta exposição a violações, mas com capacidade interna de investigação limitada. Esses serviços permanecem relevantes quando um cliente precisa de coleta estruturada de evidências, escopo e suporte após um evento. Os Serviços Gerenciados de Inteligência de Ameaças e Consultoria abordam a camada de planejamento acima da detecção de rotina e fornecem contexto para as prioridades de ameaças. O SIEM Gerenciado e o SOAR Gerenciado atendem compradores que desejam gerenciamento de logs, engenharia de detecção e automação de playbooks sem uma migração completa de plataforma. O mercado de serviços de operações de AI-SOC gerenciado está migrando para contratos agrupados que definem resultados, níveis de serviço e requisitos de documentação. O DORA e o NIS2 tornam as evidências prontas para auditoria e o desempenho de detecção mensurável mais importantes nesses contratos.



Por Função do SOC:
Detecção de Ameaças Lidera Enquanto a Investigação Acelera com Maior RapidezDetecção e Monitoramento de Ameaças deteve 29,71% da participação do mercado de serviços de operações de AI-SOC gerenciado em 2026. Permanece a base para triagem downstream, investigação, remediação, monitoramento de nuvem e monitoramento de identidade. As empresas continuam a depender desses serviços porque fornecem supervisão persistente de amplos conjuntos de telemetria. Investigação e Análise de Incidentes está projetada para expandir a um CAGR de 21,91% até 2032. As ferramentas de investigação com suporte de IA podem coletar evidências de várias fontes, correlacionar indicadores ao longo do tempo e preparar narrativas de casos. Isso reduz o trabalho repetitivo que anteriormente dependia do tempo de analistas sênior.
A Triagem e Priorização de Alertas permanecem importantes porque altos volumes de alertas podem obscurecer eventos que requerem escalada rápida. A Caça a Ameaças fornece uma camada proativa para compradores que buscam atividades que as regras de detecção de rotina podem não identificar. A Resposta a Incidentes e Remediação conecta a detecção à contenção e recuperação, onde as aprovações humanas controladas permanecem importantes. O Monitoramento de Segurança em Nuvem ganha relevância à medida que os clientes distribuem cargas de trabalho em sistemas de nuvem pública, nuvem privada e locais. O Monitoramento de Identidade e Acesso responde ao papel central do uso indevido de identidade em muitas intrusões em nuvem. O mercado de serviços de operações de AI-SOC gerenciado diferencia cada vez mais os provedores pela profundidade de investigação e pela disciplina de contenção, e não pelo volume de alertas processados.
Por Modelo de Arquitetura:
Agentes de IA Incorporados ao SIEM Dominam, mas Plataformas Nativas Ganham Terreno RapidamenteOs Agentes de IA Incorporados ao SIEM responderam por 33,96% da receita do mercado de serviços de operações de AI-SOC gerenciado em 2026. Essa abordagem permite que as empresas adicionem capacidades de IA aos data lakes de segurança existentes, preservando as regras de detecção testadas. Reduz a disrupção, o custo e o risco de migração associados a uma mudança completa de plataforma. As Plataformas de Investigação Nativas de IA estão projetadas para expandir a um CAGR de 21,86% até 2032. São adequadas para implantações em campo aberto e programas mais amplos de modernização do SOC. Essas plataformas estruturam os fluxos de trabalho de investigação em torno do raciocínio de IA, em vez de adicionar automação a processos legados baseados em regras.
As Plataformas de Malha Multiagente e Hiperautomação representam um modelo mais avançado no qual agentes especializados operam em tarefas de detecção, investigação e resposta. A abordagem ainda está migrando de ambientes de pesquisa para implantações em produção. Aparece com mais frequência em solicitações de propostas de empresas que buscam ação coordenada em ambientes complexos. Os Modelos Híbridos de SOC Humano-IA permanecem importantes em ambientes regulamentados onde as pessoas devem aprovar ações de contenção. A seleção da arquitetura depende da profundidade da infraestrutura existente, da sensibilidade dos dados e das obrigações regulatórias do cliente. A direção é em direção a uma maior automação, mas dentro dos limites de ação definidos pelo cliente e pelo provedor de serviços.

Por Modelo de Implantação:
Nuvem Híbrida Lidera, Enquanto Implantações Locais e com Isolamento Total AceleramA Nuvem Híbrida deteve 49,88% da receita do mercado de serviços de operações de AI-SOC gerenciado em 2026. Isso reflete a combinação de sistemas de nuvem pública, nuvem privada e locais utilizados por muitas empresas. Um modelo de entrega híbrido permite que os provedores coletem e analisem telemetria nessas localizações sem forçar cada carga de trabalho a um ambiente comum. As implantações Locais e com Isolamento Total estão projetadas para expandir a um CAGR de 22,68% até 2032. A expansão reflete requisitos de soberania e segurança, e não uma reversão na adoção de nuvem. Entidades financeiras, contratantes de defesa e operadores de infraestrutura crítica podem exigir monitoramento implantado localmente porque a infraestrutura compartilhada não consegue atender às suas regras de segurança ou localização de dados.
As implantações em Nuvem Pública atendem organizações que priorizam acesso centralizado, ativação mais rápida de serviços e capacidade de processamento escalável. As implantações em Nuvem Privada atraem organizações de saúde e financeiras que precisam de separação de dados sensíveis sem um isolamento total. O DORA acrescenta peso aos requisitos de resiliência e supervisão para entidades financeiras. Os provedores que conseguem operar sistemas de AI-SOC locais dedicados como serviço gerenciado atendem compradores que não se encaixam nos modelos padrão de serviço compartilhado. Essa capacidade é importante onde as regras nacionais limitam o compartilhamento transfronteiriço de telemetria. O mercado de serviços de operações de AI-SOC gerenciado precisará de uma gama mais ampla de opções de entrega à medida que os requisitos de localização de dados se tornarem mais comuns.
Por Tamanho da Organização:
Grandes Empresas Ancoram a Receita Enquanto as PMEs AceleramAs Grandes Empresas detiveram 65,17% da receita do mercado de serviços de operações de AI-SOC gerenciado em 2026. Seus ambientes complexos, orçamentos de segurança maiores e relacionamentos de longa data com provedores de segurança gerenciada sustentam essa posição. Muitos grandes compradores estão migrando de serviços intensivos em analistas para orquestração de IA em sistemas de endpoint, identidade e nuvem. A CrowdStrike e a IBM expandiram sua colaboração em março de 2026 para combinar o Charlotte AI com a Máquina de Operações de Ameaças Autônoma da IBM para investigação e contenção coordenadas. Isso reflete a demanda empresarial por operações conectadas em vez de ferramentas de segurança separadas. As grandes organizações também exigem forte governança para qualquer serviço que possa afetar sistemas críticos.
As Pequenas e Médias Empresas estão projetadas para expandir a um CAGR de 22,17% até 2032. Custos mais baixos para triagem com suporte de IA e assinaturas por endpoint tornam a cobertura gerenciada mais acessível a organizações que não conseguem empregar uma equipe interna completa. A SentinelOne lançou o Managed AI Defense por meio do marketplace Pax8 em setembro de 2025, combinando proteção de endpoint, capacidade de analista de IA, caça a ameaças gerenciada e gerenciamento de vulnerabilidades para empresas menores. A Kyndryl, a DNA e o Google também lançaram um serviço de operações de segurança aprimorado por IA, disponível 24 horas por dia, 7 dias por semana, para PMEs na Finlândia em abril de 2026. Essas ofertas mostram que o modelo de provedor pode ser adaptado além dos ecossistemas de canal norte-americanos. O mercado de serviços de operações de AI-SOC gerenciado tem espaço para provedores que conseguem manter os serviços simples enquanto oferecem monitoramento contínuo.
Por Setor do Usuário Final:
BFSI Lidera a Receita Enquanto Saúde e Ciências da Vida Capturam o CrescimentoO BFSI deteve 28,62% da participação do mercado de serviços de operações de AI-SOC gerenciado em 2026. A exposição a ransomware e as obrigações sob o PCI DSS 4.0, o DORA e o SOX criam uma forte necessidade de operações de segurança monitoradas e documentadas. As instituições financeiras também enfrentam prazos de notificação rigorosos e escrutínio próximo de seus fornecedores de tecnologia. O DORA exige uma notificação inicial de incidente dentro de 4 horas após a classificação para as entidades financeiras cobertas. Esses requisitos aumentam o valor dos serviços que conseguem coletar evidências e apoiar a resposta controlada em todos os horários. Os ambientes SIEM legados criam uma necessidade adicional de atualizações para instituições que buscam melhor automação.
Saúde e Ciências da Vida estão projetadas para expandir a um CAGR de 21,98% até 2032. O setor precisa de monitoramento mais rápido à medida que sistemas de saúde, dispositivos conectados e serviços de cuidados digitais criam mais eventos de segurança para gerenciar. Governo e Defesa exigem padrões de implantação que possam satisfazer regras de isolamento total, rede classificada e soberania. Os compradores de Tecnologia da Informação e Telecomunicações precisam de monitoramento em uma infraestrutura complexa e distribuída. Manufatura, varejo e comércio eletrônico enfrentam maior exposição por conexões de tecnologia operacional e fraude em pagamentos. O mercado de serviços de operações de AI-SOC gerenciado pode atender a esses setores quando os provedores adaptam a telemetria, os fluxos de trabalho e as regras de escalada a cada ambiente operacional.
Análise Geográfica
Mercado de Serviços de Operações de AI-SOC Gerenciado na América do Norte
A América do Norte detinha 39,77% da participação no mercado de serviços de operações de AI-SOC gerenciado em 2026. A região possui requisitos regulatórios densos, orçamentos de segurança maduros e um amplo ecossistema de segurança gerenciada. Os Estados Unidos são moldados pela regra de divulgação de incidentes da SEC e por uma série de expectativas setoriais específicas para monitoramento contínuo. A ISACA constatou que 61% das equipes de cibersegurança se consideravam com quadro de pessoal insuficiente, o que reforça a demanda por capacidade operacional externa. Canadá e México ampliam a adoção além dos Estados Unidos, embora a penetração de serviços seja menor nesses países.
Mercado de Serviços de Operações de AI-SOC Gerenciado na Europa
A Europa é fortemente moldada por requisitos de conformidade. A NIS2 ampliou as expectativas de reporte para entidades essenciais, incluindo um aviso prévio em até 24 horas e notificação em até 72 horas para incidentes significativos. A DORA acrescenta obrigações adicionais de resiliência operacional para entidades financeiras. Alemanha, Reino Unido e França são os principais mercados nacionais, com uma combinação de relacionamentos globais de serviços gerenciados e demanda por entrega soberana. O AV-TEST relatou que os países da Europa Ocidental enfrentam atividades de ameaças complexas e de múltiplos vetores, com a Alemanha gerenciando simultaneamente ataques substanciais de DDoS e ransomware. O Sul e o Leste da Europa também se beneficiam à medida que entidades recém-cobertas implementam arranjos formais de SOC.
Mercado de Serviços de Operações de AI-SOC Gerenciado na APAC, América do Sul e MEA
A Ásia-Pacífico deve expandir a uma CAGR de 21,09% até 2032. Os requisitos de localização de dados na China, Índia, Indonésia e Coreia do Sul aumentam a necessidade de monitoramento entregue localmente, ao mesmo tempo em que limitam o compartilhamento de telemetria transfronteiriço. O Google Cloud lançou o Google Security Operations na Região de Seul em junho de 2026 para fornecer residência local de dados para serviços financeiros coreanos e organizações do setor público. A América do Sul está se desenvolvendo à medida que a digitalização e a regulamentação do setor financeiro incentivam uma adoção mais ampla além das grandes empresas. O Oriente Médio e a África também estão desenvolvendo ecossistemas estruturados de segurança gerenciada, com a soberania de dados tornando-se um requisito central de aquisição. Em conjunto, essas regiões recompensam os provedores capazes de combinar capacidade global com entrega e governança locais.
Cenário Competitivo
Concentração do Mercado
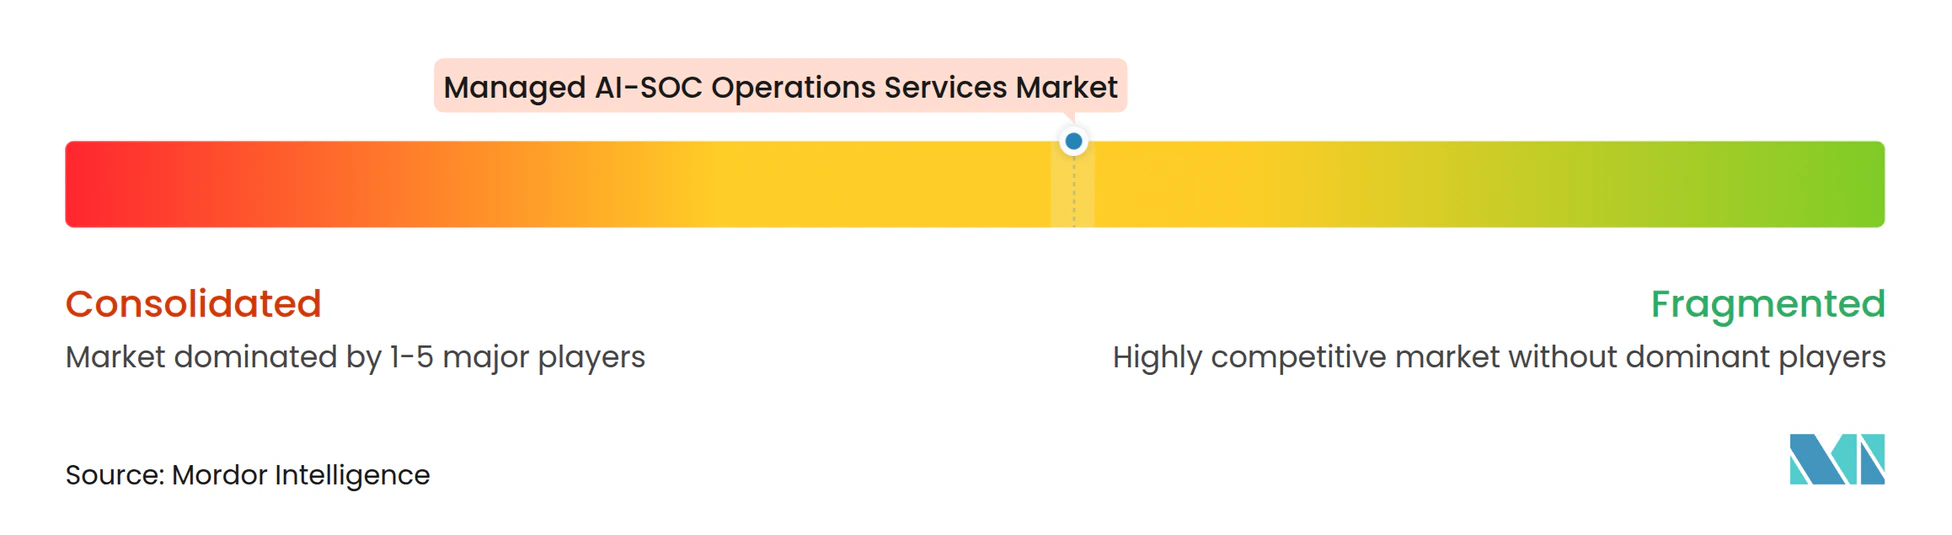
O mercado de serviços de operações de AI-SOC gerenciado é moderadamente concentrado em seu nível superior. Fornecedores de tecnologia em hiperescala, grupos de consultoria global e provedores especializados de detecção e resposta gerenciada competem por contratos com grandes empresas. Um grupo mais amplo de provedores regionais de serviços de segurança gerenciada e novos entrantes nativos de IA atende compradores do mercado intermediário e PMEs. A consolidação de plataformas é uma estratégia fundamental porque os clientes esperam cada vez mais capacidades integradas de detecção, investigação, resposta e governança. Os provedores também devem demonstrar que seu serviço pode operar em ambientes de endpoint, identidade, nuvem e locais.
A CrowdStrike e a IBM expandiram sua colaboração em março de 2026 para integrar o Charlotte AI com a Máquina de Operações de Ameaças Autônoma da IBM para investigação e contenção em velocidade de máquina. A Palo Alto Networks lançou o Cortex AgentiX em outubro de 2025 como uma plataforma de orquestração de IA com agentes pré-construídos para fluxos de trabalho de segurança. A CrowdStrike também assinou um acordo para adquirir a Pangea em setembro de 2025 para adicionar segurança para dados, modelos, agentes, identidades e interações de IA empresarial. Esses movimentos mostram como os principais provedores estão ampliando suas plataformas em vez de vender ferramentas independentes. A linha de base competitiva está migrando para operações com suporte de IA com salvaguardas claras, em vez de recursos de IA isolados.
Oportunidades permanecem na entrega de assinaturas para PMEs, em serviços locais para compradores com restrições de soberania e em fluxos de trabalho verticais para ambientes de saúde e tecnologia operacional. Provedores menores podem competir oferecendo maior flexibilidade de integração e expertise setorial onde as plataformas maiores não oferecem personalização suficiente. A conformidade com o DORA, o NIS2 e o FedRAMP pode elevar as barreiras de entrada em mercados nacionais regulamentados. Presença jurídica local, capacidades de residência de dados e controles operacionais documentados tornam-se parte da oferta de serviços nesses mercados. Isso restringe o campo de fornecedores para contratos de alta regulamentação, ao mesmo tempo em que deixa espaço para novos provedores no mercado global mais amplo. O mercado de serviços de operações de AI-SOC gerenciado, portanto, combina um nível empresarial concentrado com um conjunto mais fragmentado de provedores regionais e especializados.
Líderes do Setor de Serviços de Operações de AI-SOC Gerenciado
-
IBM Corporation
-
Microsoft Corporation
-
Palo Alto Networks, Inc.
-
CrowdStrike Holdings, Inc.
-
NTT DATA Group
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Serviços de Operações de AI-SOC Gerenciado Empresas cobertas neste relatório
- IBM Corporation
- Microsoft Corporation
- Palo Alto Networks, Inc.
- CrowdStrike Holdings, Inc.
- NTT DATA Group Corporation
- Accenture plc
- Cisco Systems, Inc.
- Google LLC
- International Business Machines Corporation
- Fortinet, Inc.
- Broadcom Inc.
- SentinelOne, Inc.
- Arctic Wolf Networks, Inc.
- Rapid7, Inc.
- Sophos Limited
- eSentire, Inc.
- Secureworks Corp.
- Trustwave Holdings, Inc.
- Orange Cyberdefense
- Capgemini SE
Desenvolvimentos industriais recentes em Mercado de Serviços de Operações de AI-SOC Gerenciado
- Junho de 2026: Google LLC lançou o Google Security Operations na Região de Seul do Google Cloud, fornecendo às empresas coreanas nos setores de serviços financeiros e público residência local de dados e detecção de ameaças com suporte de IA alinhada às diretrizes de conformidade da Comissão de Serviços Financeiros da Coreia.
- Abril de 2026: A Kyndryl fez parceria com a provedora de telecomunicações finlandesa DNA e o Google para lançar um serviço de operações de segurança aprimorado por IA, disponível 24 horas por dia, 7 dias por semana, voltado para PMEs. Construído sobre o Google Security Operations, o serviço combina detecção orientada por IA, automação e inteligência de ameaças em um modelo de SOC gerenciado projetado para organizações de pequeno e médio porte.
- Março de 2026: CrowdStrike Holdings, Inc. e IBM anunciaram uma colaboração estratégica ampliada na RSA 2026 para avançar na transformação agêntica do SOC. A colaboração integra o CrowdStrike Charlotte AI com a Máquina de Operações de Ameaças Autônoma da IBM para investigação e contenção coordenadas em velocidade de máquina em ambientes de endpoint, identidade e nuvem, estendendo a plataforma Falcon para os serviços gerenciados de Detecção e Resposta a Ameaças da IBM Consulting e para as experiências de simulação de crise do X-Force Cyber Range.
- Fevereiro de 2026: Arctic Wolf Networks, Inc. lançou o Aurora Managed Endpoint Defense para MSPs, estendendo sua Plataforma Aurora com suporte de IA para provedores de servios gerenciados com um modelo de entrega nativo de canal que adiciona detecção e resposta de endpoint gerenciada ao ecossistema Aurora.
Escopo do Relatório Global do Mercado de Serviços de Operações de AI-SOC Gerenciado
O Mercado de Serviços de Operações de AI-SOC Gerenciado compreende serviços de operações de segurança terceirizados e aprimorados por IA nos quais um provedor oferece monitoramento de ameaças 24 horas por dia, 7 dias por semana, detecção, triagem de alertas, investigação de incidentes e resposta utilizando capacidades de IA/ML, IA generativa, SOAR e IA agêntica.
O Relatório do Mercado de Serviços de Operações de AI-SOC Gerenciado é Segmentado por Oferta (MDR Aprimorado por IA, AI SOC como Serviço, Resposta a Incidentes Gerenciada, Inteligência de Ameaças Gerenciada, SIEM Gerenciado e SOAR Gerenciado), Função do SOC (Detecção e Monitoramento de Ameaças, Triagem e Priorização de Alertas, Investigação e Análise de Incidentes, Caça a Ameaças, Resposta a Incidentes e Remediação, Monitoramento de Segurança em Nuvem e Monitoramento de Identidade e Acesso), Modelo de Arquitetura (Agentes de IA Incorporados ao SIEM, Plataformas de Investigação Nativas de IA, Plataformas de Malha Multiagente e Hiperautomação e Modelos Híbridos de SOC Humano-IA), Modelo de Implantação (Nuvem Pública, Nuvem Privada, Nuvem Híbrida e Local e com Isolamento Total), Tamanho da Organização (PME e Grande Empresa), Setor do Usuário Final (BFSI, Governo, Saúde, TI e Telecomunicações, Manufatura e Varejo) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico e Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| MDR Gerenciado Aprimorado por IA |
| AI SOC como Serviço |
| Resposta a Incidentes Gerenciada e Forense |
| Serviços Gerenciados de Inteligência de Ameaças e Consultoria |
| Gerenciamento de Informações e Eventos de Segurança Gerenciado |
| Orquestração, Automação e Resposta de Segurança Gerenciada |
| Detecção e Monitoramento de Ameaças |
| Triagem e Priorização de Alertas |
| Investigação e Análise de Incidentes |
| Caça a Ameaças |
| Resposta a Incidentes e Remediação |
| Monitoramento de Segurança em Nuvem |
| Monitoramento de Identidade e Acesso |
| Agentes de IA Incorporados ao SIEM |
| Plataformas de Investigação Nativas de IA |
| Plataformas de Malha Multiagente e Hiperautomação |
| Modelos Híbridos de SOC Humano-IA |
| Nuvem Pública |
| Nuvem Privada |
| Nuvem Híbrida |
| Local e com Isolamento Total |
| Pequenas e Médias Empresas |
| Grandes Empresas |
| Serviços Bancários, Financeiros e de Seguros |
| Governo e Defesa |
| Saúde e Ciências da Vida |
| Tecnologia da Informação e Telecomunicações |
| Manufatura |
| Varejo e Comércio Eletrônico |
| Outros Setores do Usuário Final |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Reino Unido |
| Alemanha | |
| França | |
| Itália | |
| Espanha | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Restante da Ásia-Pacífico | |
| Oriente Médio e África | Arábia Saudita |
| Emirados Árabes Unidos | |
| África do Sul | |
| Egito | |
| Restante do Oriente Médio e África |
| Por Oferta | MDR Gerenciado Aprimorado por IA | |
| AI SOC como Serviço | ||
| Resposta a Incidentes Gerenciada e Forense | ||
| Serviços Gerenciados de Inteligência de Ameaças e Consultoria | ||
| Gerenciamento de Informações e Eventos de Segurança Gerenciado | ||
| Orquestração, Automação e Resposta de Segurança Gerenciada | ||
| Por Função do SOC | Detecção e Monitoramento de Ameaças | |
| Triagem e Priorização de Alertas | ||
| Investigação e Análise de Incidentes | ||
| Caça a Ameaças | ||
| Resposta a Incidentes e Remediação | ||
| Monitoramento de Segurança em Nuvem | ||
| Monitoramento de Identidade e Acesso | ||
| Por Modelo de Arquitetura | Agentes de IA Incorporados ao SIEM | |
| Plataformas de Investigação Nativas de IA | ||
| Plataformas de Malha Multiagente e Hiperautomação | ||
| Modelos Híbridos de SOC Humano-IA | ||
| Por Modelo de Implantação | Nuvem Pública | |
| Nuvem Privada | ||
| Nuvem Híbrida | ||
| Local e com Isolamento Total | ||
| Por Tamanho da Organização | Pequenas e Médias Empresas | |
| Grandes Empresas | ||
| Por Setor do Usuário Final | Serviços Bancários, Financeiros e de Seguros | |
| Governo e Defesa | ||
| Saúde e Ciências da Vida | ||
| Tecnologia da Informação e Telecomunicações | ||
| Manufatura | ||
| Varejo e Comércio Eletrônico | ||
| Outros Setores do Usuário Final | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Reino Unido | |
| Alemanha | ||
| França | ||
| Itália | ||
| Espanha | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio e África | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| África do Sul | ||
| Egito | ||
| Restante do Oriente Médio e África | ||
Principais Questões Respondidas no Relatório
Qual é o tamanho do mercado de serviços de operações de AI-SOC gerenciado?
O mercado de serviços de operações de AI-SOC gerenciado está projetado para crescer de 8,52 bilhões de USD em 2026 e 10,44 bilhões de USD em 2027 para 26,38 bilhões de USD até 2032, a um CAGR de 20,37%.
O que está impulsionando a adoção de serviços de AI-SOC gerenciado?
Ataques multivetoriais, escassez de competências em cibersegurança, complexidade da nuvem e janelas mais curtas de notificação de incidentes estão sustentando a adoção.
Qual oferta lidera os serviços de operações de AI-SOC gerenciado?
O MDR Gerenciado Aprimorado por IA lidera com uma participação de receita de 39,84% em 2026.
Qual modelo de implantação possui a maior participação?
A Nuvem Híbrida lidera com 49,88% da receita em 2026, refletindo a combinação de sistemas em nuvem e locais utilizados pelas empresas.
Qual setor do usuário final possui a expansão projetada mais rápida?
Saúde e Ciências da Vida está projetada para expandir a um CAGR de 21,98% até 2032.
Qual região está se expandindo mais rapidamente?
A Ásia-Pacífico está projetada para expandir a um CAGR de 21,09% até 2032, apoiada pela digitalização e pelos requisitos de residência local de dados.