
Taille et part du marché des services d'opérations SOC gérés par IA
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 10.44 Milliards de dollars |
| Taille du Marché (2032) | 26.38 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 20.37 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services d'opérations SOC gérés par IA par Mordor Intelligence
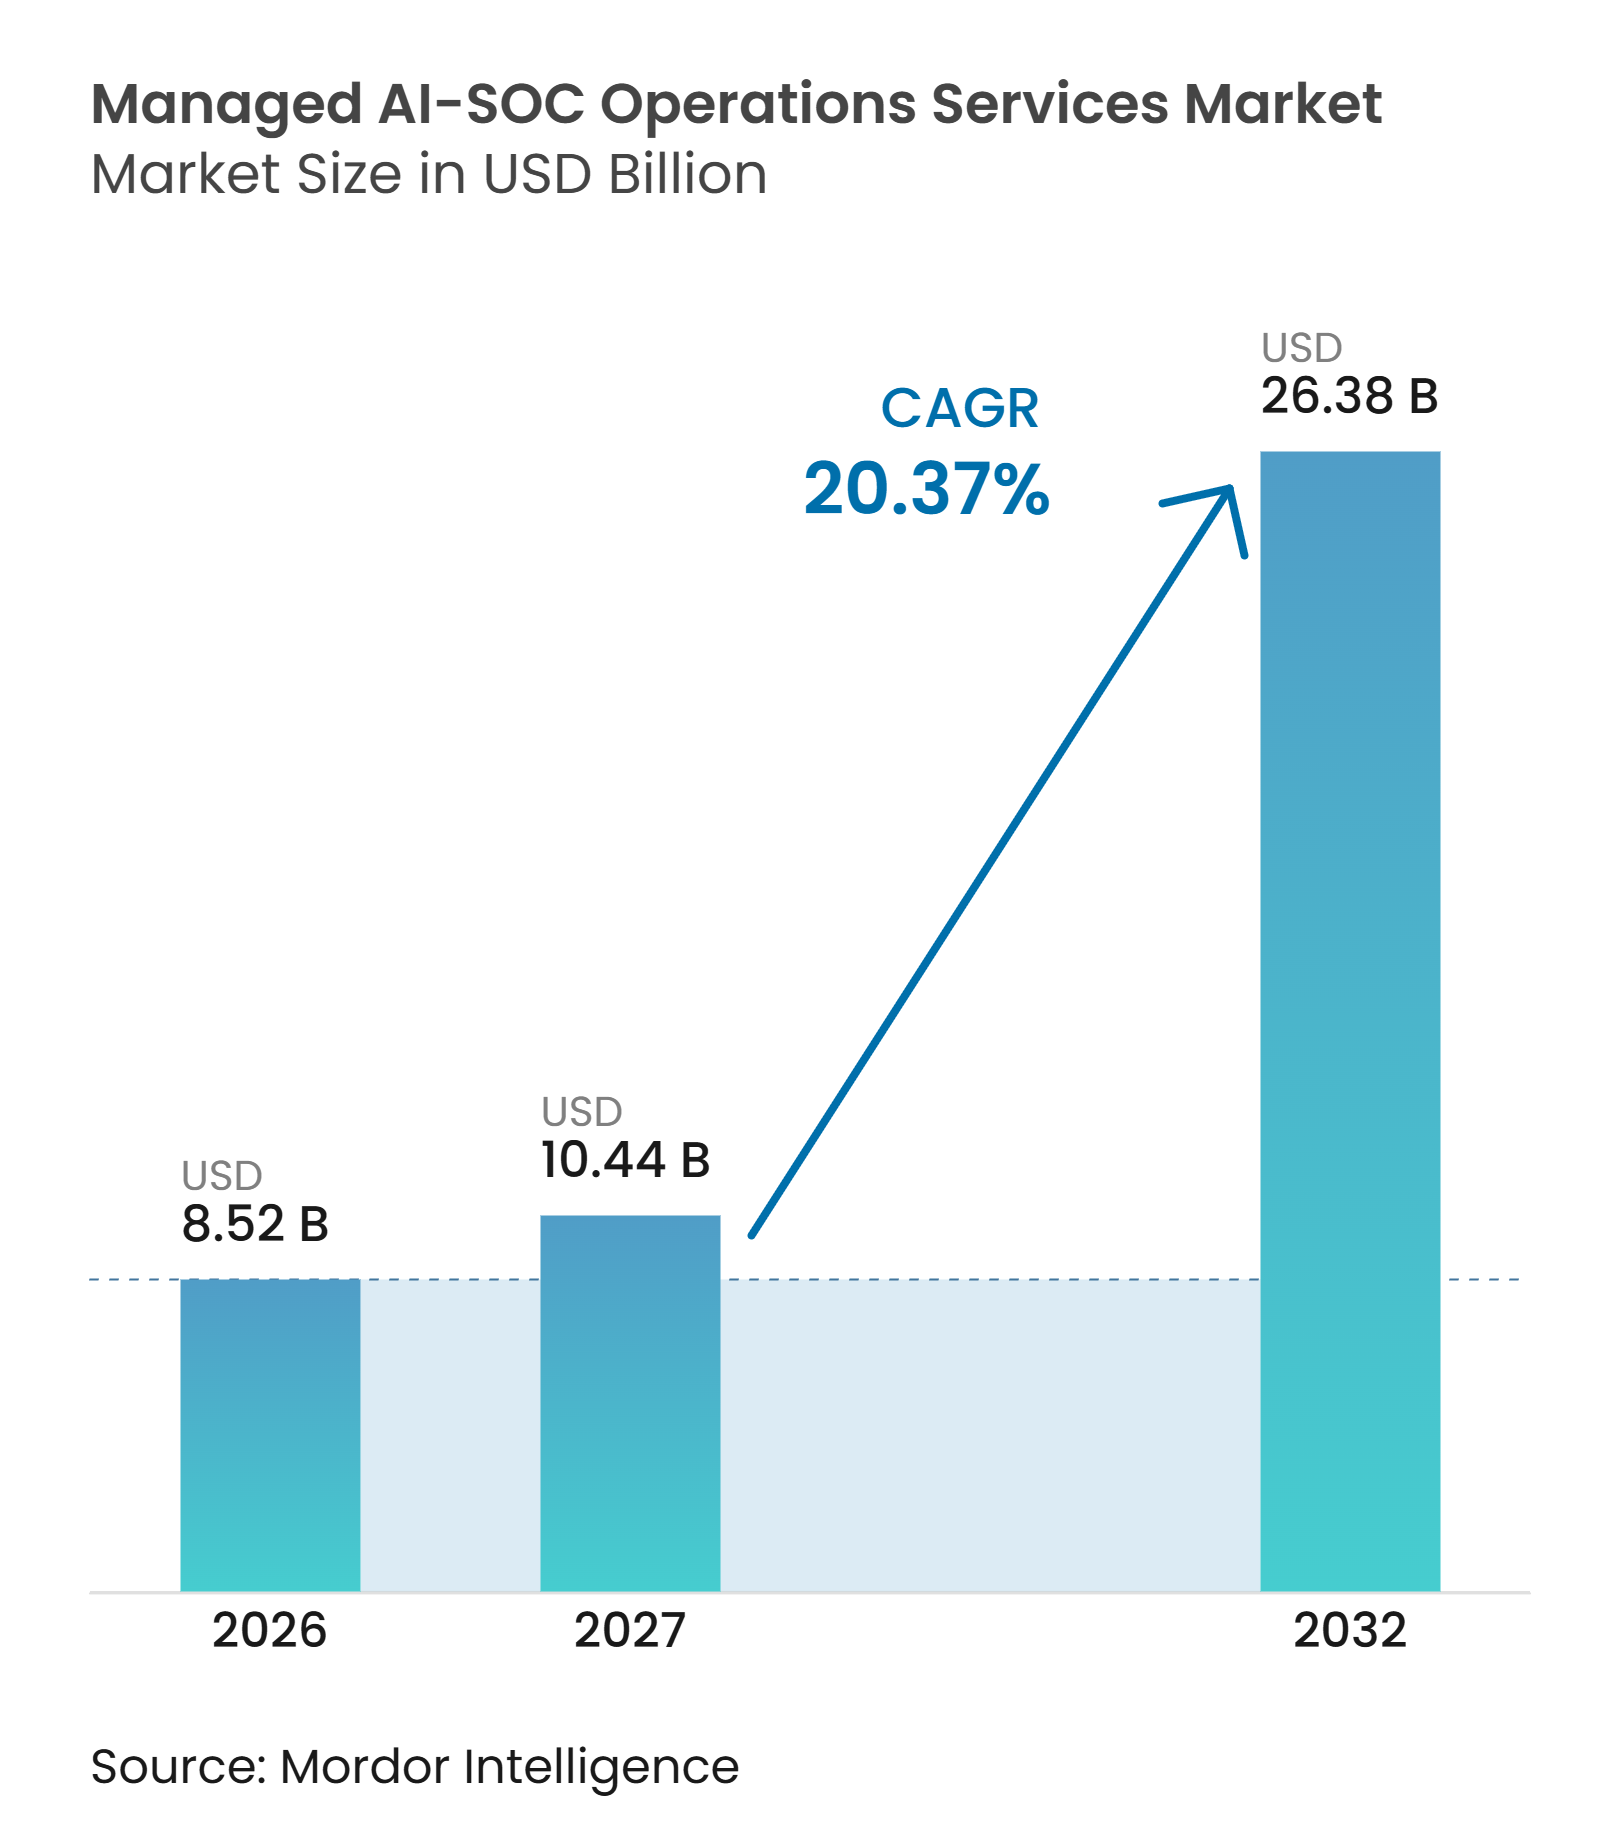
La taille du marché des services d'opérations SOC gérés par IA devrait s'étendre de 8,52 milliards USD en 2026 et 10,44 milliards USD en 2027 à 26,38 milliards USD d'ici 2032, enregistrant un CAGR de 20,37 % entre 2027 et 2032. Le marché des services d'opérations SOC gérés par IA évolue des outils de sécurité ponctuels vers des résultats gérés qui relient la détection, l'investigation et le confinement. L'activité plus rapide des attaquants laisse aux équipes de sécurité moins de temps pour examiner manuellement les alertes. Les acheteurs accordent davantage d'importance à la surveillance continue, aux processus de réponse documentés et aux intégrations à travers les environnements endpoint, identité, cloud et sur site. Cela favorise les fournisseurs qui combinent des flux de travail assistés par l'IA avec des analystes qualifiés et des procédures opérationnelles responsables. Les exigences de résidence des données et de conformité spécifiques aux secteurs façonnent également les modèles de livraison que les fournisseurs peuvent proposer dans chaque pays.
Points clés du rapport
- Par offre, le MDR géré augmenté par l'IA a dirigé avec une part de revenus de 39,84 % en 2026, tandis que le SOC en tant que service par IA devrait se développer à un CAGR de 22,43 % jusqu'en 2032.
- Par fonction SOC, la détection et la surveillance des menaces ont représenté 29,71 % des revenus en 2026, tandis que l'investigation et l'analyse des incidents devraient se développer à un CAGR de 21,91 % jusqu'en 2032.
- Par modèle d'architecture, les agents IA intégrés au SIEM ont représenté 33,96 % des revenus en 2026, tandis que les plateformes d'investigation natives à l'IA devraient se développer à un CAGR de 21,86 % jusqu'en 2032.
- Par modèle de déploiement, le cloud hybride a représenté 49,88 % des revenus en 2026, tandis que les déploiements sur site et à isolation physique devraient se développer à un CAGR de 22,68 % jusqu'en 2032.
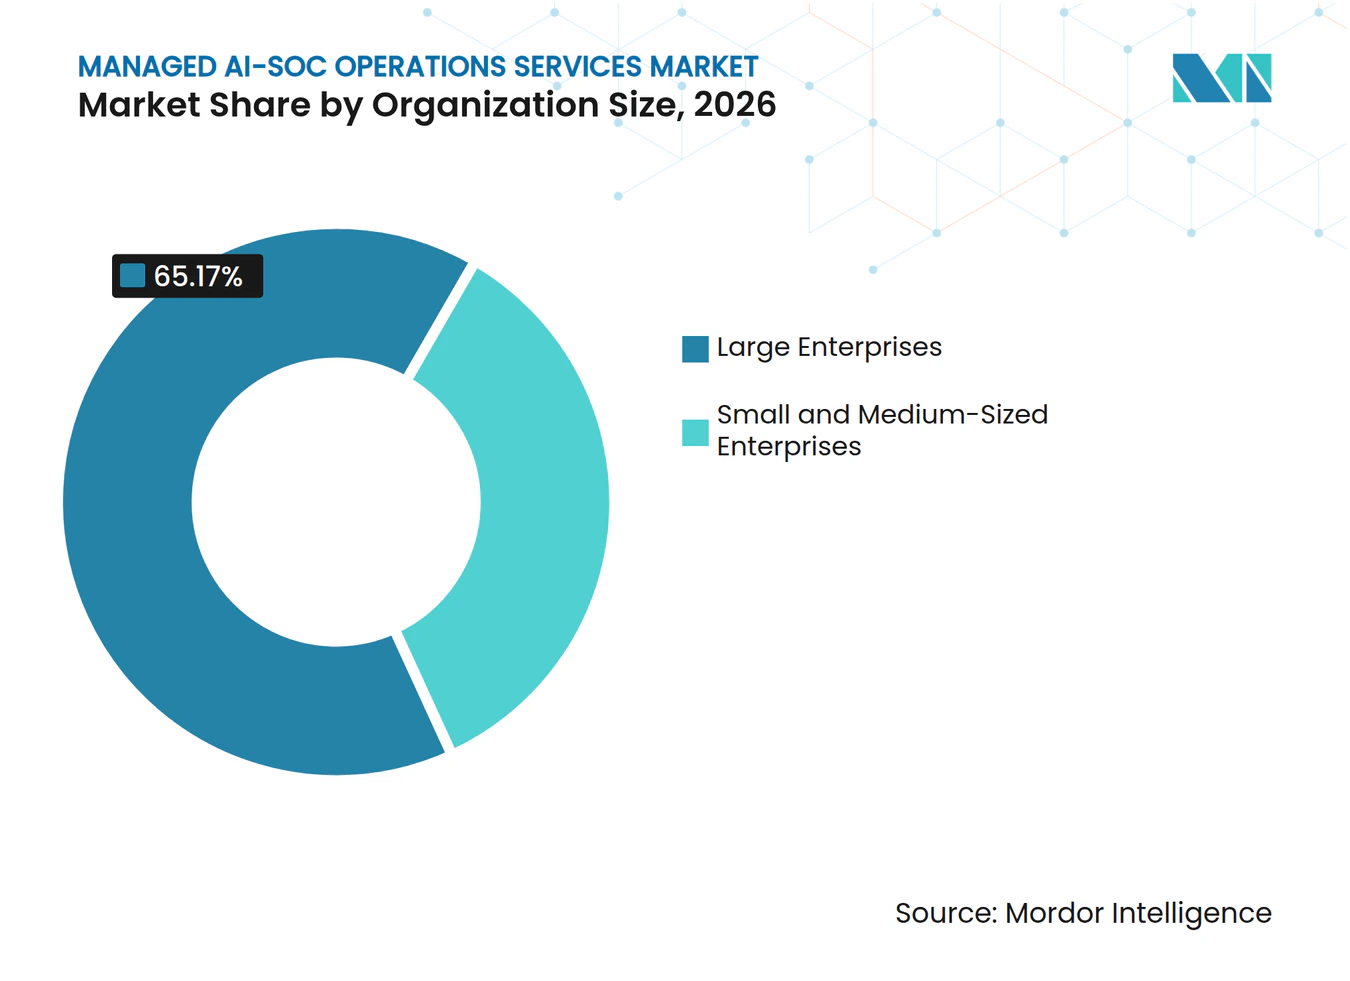
- Par taille d'organisation, les grandes entreprises ont représenté 65,17 % des revenus en 2026, tandis que les petites et moyennes entreprises devraient se développer à un CAGR de 22,17 % jusqu'en 2032.
- Par secteur d'utilisation final, le BFSI a représenté 28,62 % des revenus en 2026, tandis que la santé et les sciences de la vie devraient se développer à un CAGR de 21,98 % jusqu'en 2032.
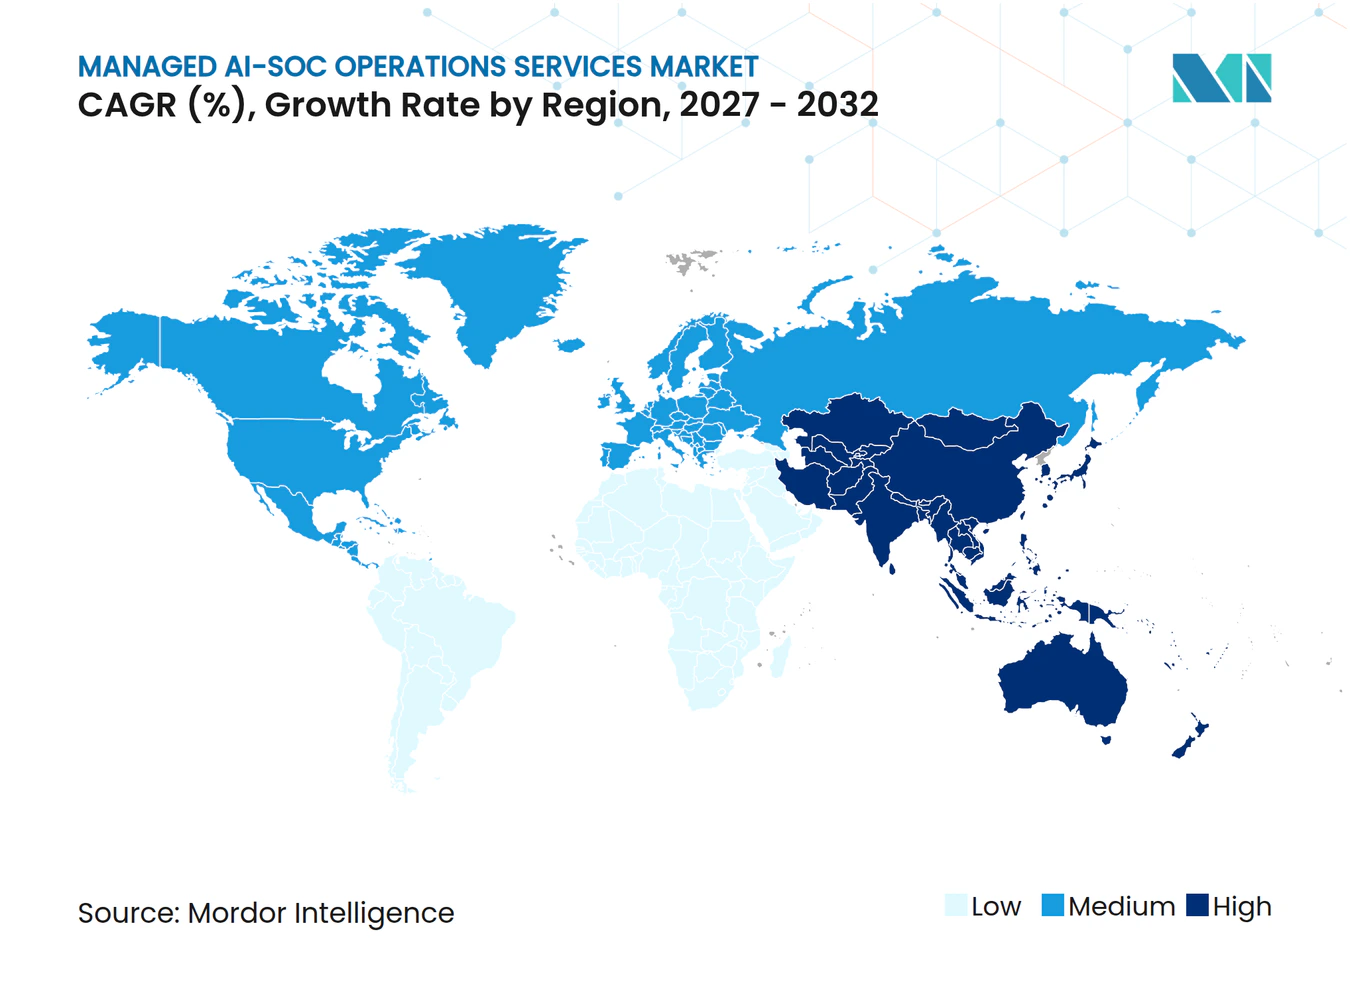
- Par géographie, l'Amérique du Nord a représenté 39,77 % des revenus du marché des services d'opérations SOC gérés par IA en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 21,09 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel d'impact |
|---|---|---|---|
| Escalade des cyberattaques multi-vecteurs | +4.2% | Mondial, avec une intensité maximale en Amérique du Nord, en Europe occidentale et en Asie du Nord-Est | Court terme (≤ 2 ans) |
| Pénurie de main-d'œuvre en cybersécurité | +3.8% | Mondial, le plus sévère en Asie-Pacifique et au Moyen-Orient et en Afrique | Moyen terme (2-4 ans) |
| Expansion de la surface d'attaque cloud et hybride | +3.5% | Mondial, le plus élevé en Amérique du Nord et en Europe où l'adoption d'infrastructures hybrides est mature | Court terme (≤ 2 ans) |
| Obligations de signalement d'incidents et contrôles de cyberassurance | +2.9% | Cœur Amérique du Nord et UE, avec des répercussions en Asie-Pacifique et au Moyen-Orient et en Afrique | Moyen terme (2-4 ans) |
| Compression du contexte des alertes assistée par l'IA | +2.2% | Mondial, avec une concentration précoce dans les déploiements natifs du cloud en Amérique du Nord et en Asie-Pacifique | Moyen terme (2-4 ans) |
| Demande locale de SOC motivée par la résidence des données | +1.8% | Cœur Asie-Pacifique, Moyen-Orient et Afrique, et marchés nationaux avec des mandats de localisation des données | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
L'escalade des cyberattaques multi-vecteurs élargit l'écart détection-réponse
Le marché des services d'opérations SOC gérés par IA bénéficie d'attaques qui traversent plusieurs surfaces de sécurité dans le même incident. Palo Alto Networks a rapporté que 87 % des incidents impliquaient 2 surfaces d'attaque ou plus, tandis que 43 % en couvraient 4 ou plus[1]. Cela augmente la valeur des modèles de service qui combinent la télémétrie provenant du cloud, de l'identité, des endpoints, du réseau et des applications. Le même rapport indique que les équipes de sécurité ont besoin d'un contexte plus large avant de pouvoir contenir un incident en toute sécurité. CrowdStrike a signalé un temps moyen de propagation eCrime de 29 minutes et un temps de propagation le plus rapide observé de 27 secondes. Le marché des services d'opérations SOC gérés par IA dépend donc moins du traitement isolé des alertes et davantage de la détection et de la réponse coordonnées.
La pénurie de main-d'œuvre en cybersécurité restructure la décision de construire ou d'acheter
La pénurie est de plus en plus un problème de compétences plutôt qu'un simple problème de recrutement. SANS a constaté que 60 % des organisations interrogées identifiaient les lacunes en compétences comme leur principal sujet de préoccupation en matière de main-d'œuvre. SANS a également constaté que 79 % des SOC utilisaient des outils d'IA ou d'apprentissage automatique, mais seulement 36 % les avaient intégrés dans un flux de travail défini [2]. Cela crée un rôle pour les fournisseurs gérés qui peuvent affiner les modèles, gouverner les playbooks et valider les flux de travail avant que le service n'atteigne le client. Une étude de 2025 a révélé que les copilotes IA pouvaient réduire le temps de triage jusqu'à 68 % dans les SOC à effectifs réduits[3]. ISACA a rapporté que 61 % des équipes de cybersécurité se considéraient en sous-effectif, soutenant la demande de modèles opérationnels qui ajoutent de la capacité sans une construction interne complète d'un SOC.
L'expansion de la surface d'attaque cloud et hybride force la convergence du SOC et de la sécurité cloud
Les environnements cloud et hybrides exigent que le SOC analyse l'activité sur des systèmes qui utilisent différents outils et formats de données. Palo Alto Networks a rapporté que les attaques API ont augmenté de 41 % à mesure que l'IA agentique a étendu son utilisation des API. Dans la même enquête, 89 % des répondants ont déclaré que la sécurité du cloud et des applications doit être pleinement intégrée au SOC pour être efficace. Les organisations géraient en moyenne 17 outils de sécurité cloud provenant de 5 fournisseurs, et 30 % avaient besoin de plus d'1 jour pour résoudre un incident cloud. Les fournisseurs qui regroupent cette télémétrie peuvent réduire les transferts qui ralentissent l'investigation. Cela confère au marché des services d'opérations SOC gérés par IA un rôle plus important auprès des clients qui ne disposent pas d'une vue unifiée sur les systèmes cloud, périphériques et sur site.
Les obligations de signalement d'incidents et les contrôles de cyberassurance élèvent la conformité au rang de facteur d'achat
Des fenêtres de signalement plus courtes rendent la collecte automatisée de preuves plus importante pour les organisations réglementées. DORA est appliqué depuis le 17 janvier 2025 et exige des entités financières qu'elles fournissent une notification initiale d'incident dans les 4 heures suivant la classification et un rapport intermédiaire dans les 72 heures. NIS2 exige des entités essentielles qu'elles fournissent une alerte précoce dans les 24 heures et une notification dans les 72 heures suivant un incident significatif. Ces obligations favorisent les services qui maintiennent des enregistrements d'incidents, des classifications et une propriété claire des réponses. La SEC exige également que les sociétés cotées divulguent les incidents de cybersécurité importants dans les 4 jours ouvrables suivant la détermination de leur caractère significatif. Les contrôles de cyberassurance ajoutent une demande de surveillance 24h/24 et 7j/7 documentée et de capacité forensique, que les fournisseurs de SOC gérés par IA peuvent associer à des rapports opérationnels.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel d'impact |
|---|---|---|---|
| Complexité de l'intégration des systèmes hérités et de la normalisation des données | -2.80% | Mondial, le plus prononcé dans les grandes entreprises avec des parcs SIEM hétérogènes en Amérique du Nord et en Europe | Moyen terme (2-4 ans) |
| Préoccupations de confiance et de responsabilité autour de la réponse autonome | -1.90% | Mondial, le plus élevé dans les secteurs réglementés d'Amérique du Nord et de l'UE | Long terme (≥ 4 ans) |
| Exposition à l'empoisonnement de modèles et à l'injection de prompts dans les flux de travail SOC | -1.40% | Mondial, concentré dans les organisations utilisant des pipelines de triage augmentés par des LLM | Moyen terme (2-4 ans) |
| Fragmentation de la chaîne de preuves dans les environnements multi-locataires | -0.90% | Mondial, le plus aigu dans les MSSP exploitant des architectures cloud multi-locataires en Europe et en Asie-Pacifique | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
La complexité de l'intégration des systèmes hérités et de la normalisation des données prolonge les cycles de déploiement
Le principal obstacle dans de nombreux engagements est la disponibilité des données plutôt que la disponibilité des outils d'IA. Une enquête de 2025 a révélé que 72 % des organisations exploitaient plus d'1 SIEM et 41 % en exploitaient plus de 2. Différentes structures de données peuvent rendre la corrélation des menaces peu fiable jusqu'à ce que les journaux et les règles de détection soient normalisés. CardinalOps a rapporté que les environnements hybrides et multi-cloud peuvent surcharger les systèmes SIEM hérités lors du déploiement et créer des lacunes de détection pendant la migration. Pour les fournisseurs multi-clients, le travail de normalisation supplémentaire prolonge l'intégration et augmente les coûts de livraison. Les fournisseurs dotés d'une normalisation automatisée et d'une traduction des règles de détection peuvent réduire cette friction. Le marché des services d'opérations SOC gérés par IA favorisera donc les fournisseurs capables de rendre l'intégration reproductible sans affaiblir les contrôles spécifiques aux clients.
Les préoccupations de confiance et de responsabilité autour de la réponse autonome créent des plafonds de gouvernance
Les organisations restent prudentes lorsque l'IA peut prendre des actions de confinement à fort impact sans l'approbation d'un analyste. Une étude juridique de 2026 a révélé que les approches de responsabilité existantes ne règlent pas pleinement la question de la responsabilité pour les opérations cybernétiques autonomes. Cela rend les acheteurs plus enclins à utiliser l'IA pour le triage, la collecte de preuves et les recommandations que pour l'isolation directe du réseau ou la révocation d'identifiants. L'approbation humaine reste importante dans les secteurs réglementés et les environnements à haut risque. Des pistes d'audit détaillées et des journaux de décisions aident les prestataires de services à montrer pourquoi une action a été proposée ou prise. Des seuils de dérogation clairs soutiennent également l'adoption progressive de flux de travail plus autonomes. Ces contrôles peuvent améliorer la confiance, bien qu'ils puissent limiter l'avantage de rapidité d'une réponse entièrement autonome.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par offre :
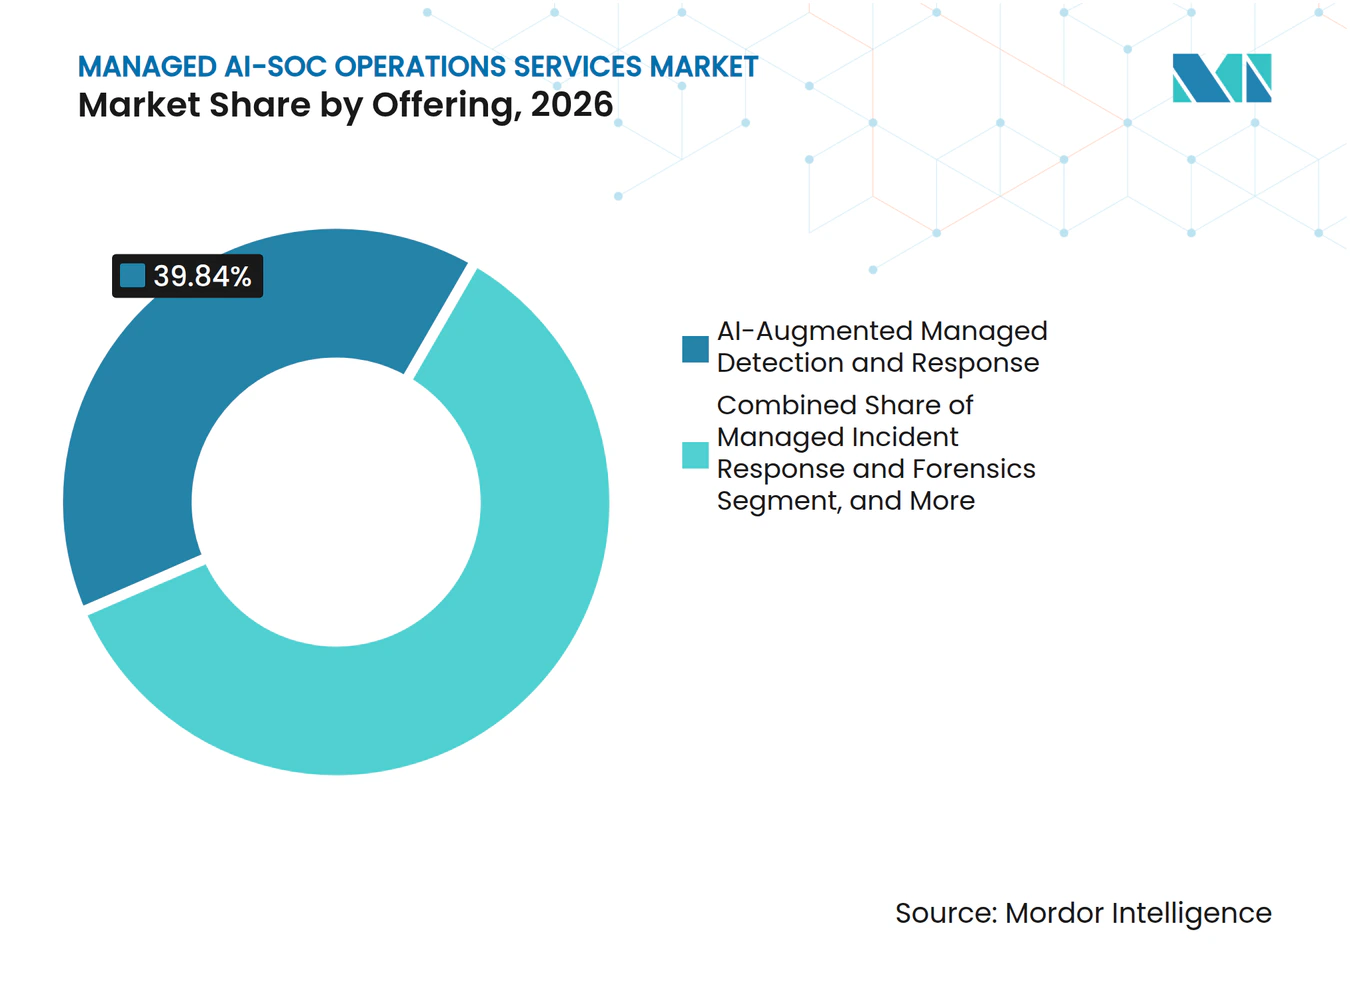
le MDR augmenté par l'IA ancre les revenus tandis que le SOC en tant que service capte la croissanceLe MDR géré augmenté par l'IA a représenté 39,84 % de la part du marché des services d'opérations SOC gérés par IA en 2026. Il convient aux entreprises qui utilisent déjà la détection des endpoints, la détection étendue ou des plateformes de données de sécurité établies et qui ont besoin d'une couche gérée plutôt que d'un programme de remplacement. Le modèle ajoute une détection assistée par l'IA, une priorisation et un examen par des experts à la technologie que le client a déjà validée. Le SOC en tant que service par IA devrait se développer à un CAGR de 22,43 % jusqu'en 2032. Il attire les acheteurs du marché intermédiaire qui préfèrent un abonnement livré en cloud à la construction et à la dotation en personnel d'un SOC interne. La tarification par endpoint facilite également la mise en relation des coûts avec la portée de l'environnement protégé.
La réponse aux incidents gérée et la forensique continue de servir les clients qui ont une forte exposition aux violations mais une capacité d'investigation interne limitée. Ces services restent pertinents lorsqu'un client a besoin d'une collecte structurée de preuves, d'un cadrage et d'un soutien après un événement. Les services gérés de renseignement sur les menaces et de conseil s'adressent à la couche de planification au-dessus de la détection de routine et fournissent un contexte pour les priorités en matière de menaces. Le SIEM géré et le SOAR géré accompagnent les acheteurs qui souhaitent la gestion des journaux, l'ingénierie de détection et l'automatisation des playbooks sans migration complète de la plateforme. Le marché des services d'opérations SOC gérés par IA évolue vers des contrats groupés qui définissent les résultats, les niveaux de service et les exigences de documentation. DORA et NIS2 rendent les preuves prêtes pour l'audit et les performances de détection mesurables plus importantes dans ces contrats.



Par fonction SOC :
la détection des menaces est en tête tandis que l'investigation s'accélère le plus rapidementLa détection et la surveillance des menaces ont représenté 29,71 % de la part du marché des services d'opérations SOC gérés par IA en 2026. Elle reste le fondement du triage en aval, de l'investigation, de la remédiation, de la surveillance cloud et de la surveillance des identités. Les entreprises continuent de s'appuyer sur ces services car ils assurent une surveillance persistante de larges ensembles de télémétrie. L'investigation et l'analyse des incidents devraient se développer à un CAGR de 21,91 % jusqu'en 2032. Les outils d'investigation assistés par l'IA peuvent recueillir des preuves auprès de plusieurs sources, corréler des indicateurs dans le temps et préparer des récits de cas. Cela réduit le travail répétitif qui dépendait auparavant du temps des analystes seniors.
Le triage et la priorisation des alertes restent importants car des volumes élevés d'alertes peuvent masquer des événements nécessitant une escalade rapide. La chasse aux menaces fournit une couche proactive pour les acheteurs qui recherchent une activité que les règles de détection de routine pourraient manquer. La réponse aux incidents et la remédiation relient la détection au confinement et à la récupération, où les approbations humaines contrôlées restent importantes. La surveillance de la sécurité cloud gagne en pertinence à mesure que les clients distribuent des charges de travail sur des systèmes cloud public, cloud privé et sur site. La surveillance des identités et des accès répond au rôle central de l'usurpation d'identité dans de nombreuses intrusions cloud. Le marché des services d'opérations SOC gérés par IA différencie de plus en plus les fournisseurs par la profondeur de l'investigation et la discipline de confinement plutôt que par le volume d'alertes traitées.
Par modèle d'architecture :
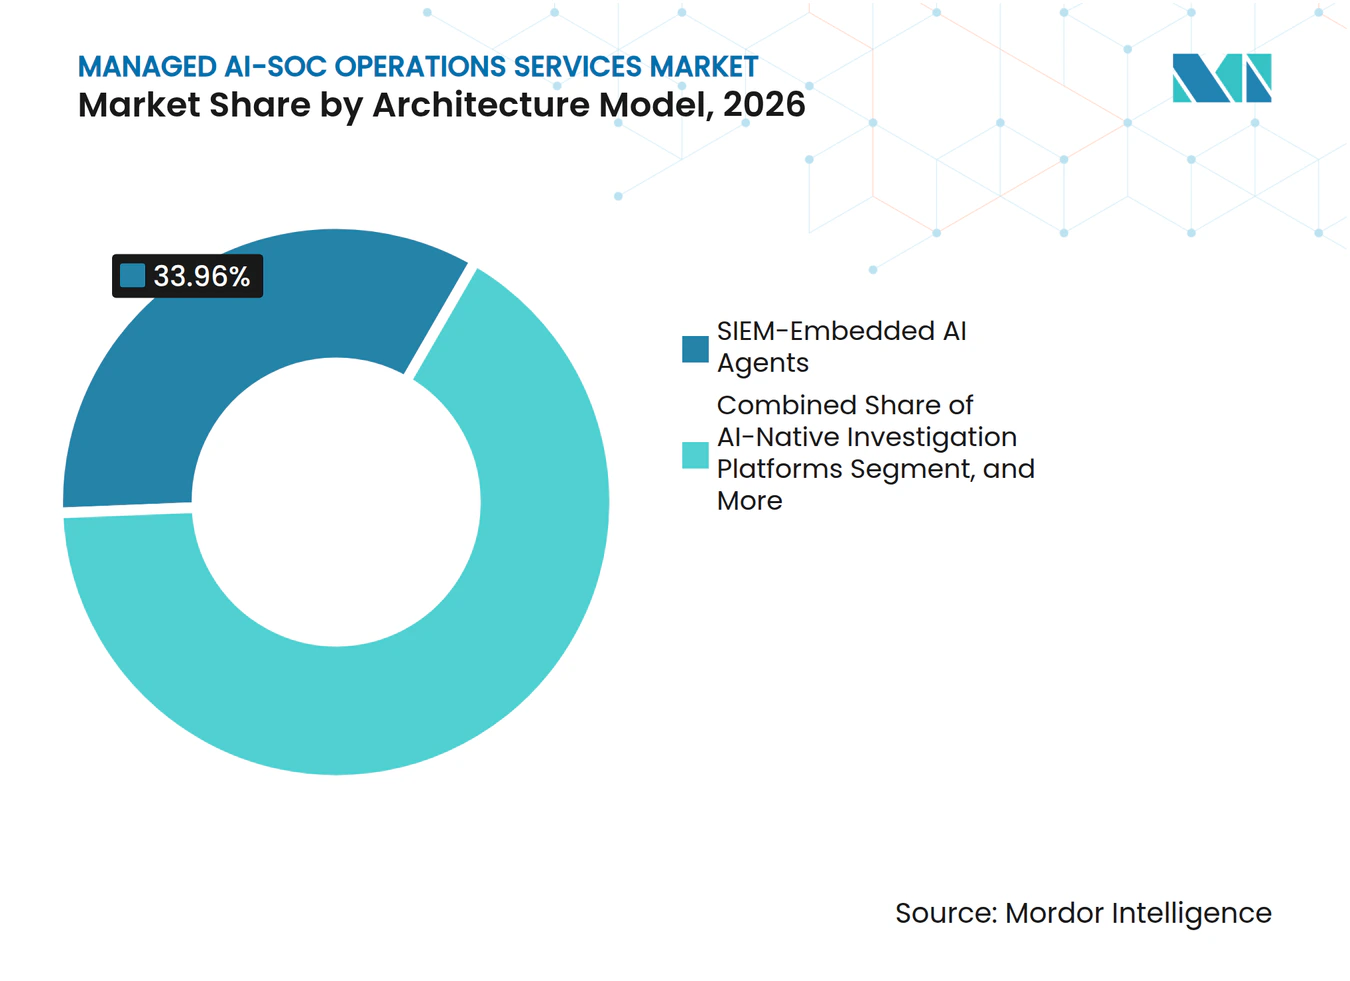
les agents IA intégrés au SIEM dominent, mais les plateformes natives gagnent rapidement du terrainLes agents IA intégrés au SIEM ont représenté 33,96 % des revenus du marché des services d'opérations SOC gérés par IA en 2026. Cette approche permet aux entreprises d'ajouter des capacités d'IA aux lacs de données de sécurité existants tout en préservant les règles de détection testées. Elle réduit les perturbations, les coûts et les risques de migration associés à un changement complet de plateforme. Les plateformes d'investigation natives à l'IA devraient se développer à un CAGR de 21,86 % jusqu'en 2032. Elles conviennent aux déploiements en terrain vierge et aux programmes de modernisation plus larges des SOC. Ces plateformes structurent les flux de travail d'investigation autour du raisonnement de l'IA au lieu d'ajouter de l'automatisation aux processus basés sur des règles héritées.
Les plateformes multi-agents en maillage et d'hyperautomatisation représentent un modèle plus avancé dans lequel des agents spécialisés opèrent à travers les tâches de détection, d'investigation et de réponse. Cette approche passe encore des environnements de recherche aux déploiements en production. Elle apparaît plus souvent dans les appels d'offres d'entreprises cherchant une action coordonnée dans des environnements complexes. Les modèles SOC hybrides homme-IA restent importants dans les environnements réglementés où les personnes doivent approuver les actions de confinement. Le choix de l'architecture dépend de la profondeur de l'infrastructure existante, de la sensibilité des données et des obligations réglementaires du client. La direction est vers une plus grande automatisation, mais dans les limites d'action définies par le client et le fournisseur de services.

Par modèle de déploiement :
le cloud hybride est en tête, tandis que les déploiements sur site et à isolation physique s'accélèrentLe cloud hybride a représenté 49,88 % des revenus du marché des services d'opérations SOC gérés par IA en 2026. Cela reflète le mélange de systèmes cloud public, cloud privé et sur site utilisés par de nombreuses entreprises. Un modèle de livraison hybride permet aux fournisseurs de collecter et d'analyser la télémétrie dans ces emplacements sans forcer chaque charge de travail dans un environnement commun. Les déploiements sur site et à isolation physique devraient se développer à un CAGR de 22,68 % jusqu'en 2032. Cette expansion reflète les exigences de souveraineté et de sécurité plutôt qu'un renversement de l'adoption du cloud. Les entités financières, les contractants de défense et les opérateurs d'infrastructures critiques peuvent exiger une surveillance déployée localement car l'infrastructure partagée ne peut pas satisfaire leurs règles de sécurité ou de localisation des données.
Les déploiements en cloud public servent les organisations qui privilégient l'accès centralisé, une activation plus rapide des services et une capacité de traitement évolutive. Les déploiements en cloud privé attirent les organisations de santé et financières qui ont besoin d'une séparation des données sensibles sans isolation physique complète. DORA accorde plus de poids aux exigences de résilience et de surveillance pour les entités financières. Les fournisseurs capables d'exploiter des systèmes SOC gérés par IA dédiés sur site en tant que service géré s'adressent aux acheteurs qui ne correspondent pas aux modèles de services partagés standard. Cette capacité est importante là où les règles nationales limitent le partage transfrontalier de télémétrie. Le marché des services d'opérations SOC gérés par IA aura besoin d'un éventail plus large d'options de livraison à mesure que les exigences de localisation des données deviennent plus courantes.
Par taille d'organisation :
les grandes entreprises ancrent les revenus tandis que les PME s'accélèrentLes grandes entreprises ont représenté 65,17 % des revenus du marché des services d'opérations SOC gérés par IA en 2026. Leurs environnements complexes, leurs budgets de sécurité plus importants et leurs relations de longue date avec les fournisseurs de sécurité gérée soutiennent cette position. De nombreux grands acheteurs passent de services intensifs en analystes à l'orchestration de l'IA sur les systèmes endpoint, identité et cloud. CrowdStrike et IBM ont élargi leur collaboration en mars 2026 pour combiner Charlotte AI avec la machine d'opérations de menaces autonomes d'IBM pour une investigation et un confinement coordonnés. Cela reflète la demande des entreprises pour des opérations connectées plutôt que des outils de sécurité séparés. Les grandes organisations exigent également une gouvernance solide pour tout service pouvant affecter les systèmes critiques.
Les petites et moyennes entreprises devraient se développer à un CAGR de 22,17 % jusqu'en 2032. Des coûts plus faibles pour le triage assisté par l'IA et les abonnements par endpoint rendent la couverture gérée plus accessible aux organisations qui ne peuvent pas employer une équipe interne complète. SentinelOne a lancé Managed AI Defense sur la place de marché Pax8 en septembre 2025, combinant la protection des endpoints, la capacité d'analyste IA, la chasse aux menaces gérée et la gestion des vulnérabilités pour les petites entreprises. Kyndryl, DNA et Google ont également lancé un service d'opérations de sécurité amélioré par l'IA disponible 24h/24 et 7j/7 pour les PME en Finlande en avril 2026. Ces offres montrent que le modèle de fournisseur peut être adapté au-delà des écosystèmes de canaux nord-américains. Le marché des services d'opérations SOC gérés par IA a de la place pour les fournisseurs qui peuvent maintenir des services simples tout en offrant une surveillance continue.
Par secteur d'utilisation final :
le BFSI mène les revenus tandis que la santé et les sciences de la vie captent la croissanceLe BFSI a représenté 28,62 % de la part du marché des services d'opérations SOC gérés par IA en 2026. L'exposition aux rançongiciels et les obligations au titre de PCI DSS 4.0, DORA et SOX créent un fort besoin d'opérations de sécurité surveillées et documentées. Les institutions financières font également face à des délais de signalement stricts et à un examen étroit de leurs fournisseurs de technologie. DORA exige une notification initiale d'incident dans les 4 heures suivant la classification pour les entités financières couvertes. Ces exigences augmentent la valeur des services capables de collecter des preuves et de soutenir une réponse contrôlée à toute heure. Les environnements SIEM hérités créent un besoin supplémentaire de mises à niveau pour les institutions recherchant une meilleure automatisation.
La santé et les sciences de la vie devraient se développer à un CAGR de 21,98 % jusqu'en 2032. Le secteur a besoin d'une surveillance plus rapide à mesure que les systèmes de santé, les dispositifs connectés et les services de soins numériques créent davantage d'événements de sécurité à gérer. Le gouvernement et la défense nécessitent des schémas de déploiement capables de satisfaire les règles d'isolation physique, de réseaux classifiés et de souveraineté. Les acheteurs des technologies de l'information et des télécommunications ont besoin d'une surveillance sur une infrastructure complexe et distribuée. La fabrication, le commerce de détail et le commerce électronique font face à une exposition accrue liée aux connexions de technologie opérationnelle et à la fraude aux paiements. Le marché des services d'opérations SOC gérés par IA peut s'adresser à ces secteurs lorsque les fournisseurs adaptent la télémétrie, les flux de travail et les règles d'escalade à chaque environnement opérationnel.
Analyse géographique
Marché des Services d'Opérations Gérées AI-SOC en Amérique du Nord
L'Amérique du Nord détenait 39,77 % de la part de marché des services d'opérations grées AI-SOC en 2026. La région est caractérisée par des exigences réglementaires denses, des budgets de sécurité matures et un large écosystème de sécurité gérée. Les États-Unis sont façonnés par la règle de divulgation des incidents de la SEC et un ensemble d'attentes sectorielles spécifiques en matière de surveillance continue. L'ISACA a constaté que 61 % des équipes de cybersécurité se considéraient en sous-effectif, ce qui renforce la demande de capacité opérationnelle externe. Le Canada et le Mexique étendent l'adoption au-delà des États-Unis, bien que leur taux de pénétration des services soit plus faible.
Marché des Services d'Opérations Gérées AI-SOC en Europe
L'Europe est fortement influencée par les exigences de conformité. NIS2 a élargi les obligations de signalement pour les entités essentielles, notamment une alerte précoce dans les 24 heures et une notification dans les 72 heures pour les incidents significatifs. DORA ajoute des obligations supplémentaires en matière de résilience opérationnelle pour les entités financières. L'Allemagne, le Royaume-Uni et la France sont les principaux marchés nationaux, avec un mélange de relations de services gérés mondiaux et une demande de livraison souveraine. AV-TEST a signalé que les pays d'Europe occidentale font face à des activités de menaces complexes et multi-vecteurs, l'Allemagne gérant simultanément d'importantes attaques DDoS et des attaques par rançongiciel. L'Europe du Sud et l'Europe de l'Est bénéficient également de cette dynamique, à mesure que les entités nouvellement couvertes mettent en place des dispositifs formels de SOC.
Marché des Services d'Opérations Gérées AI-SOC en APAC, Amérique du Sud et MEA
La région Asie-Pacifique devrait se développer à un CAGR de 21,09 % jusqu'en 2032. Les exigences de localisation des données en Chine, en Inde, en Indonésie et en Corée du Sud accroissent le besoin de surveillance délivrée localement tout en limitant le partage transfrontalier de la télémétrie. Google Cloud a lancé Google Security Operations dans la région de Séoul en juin 2026 afin d'assurer la résidence locale des données pour les services financiers coréens et les organisations du secteur public. L'Amérique du Sud se développe à mesure que la numérisation du secteur financier et la réglementation encouragent une adoption plus large au-delà des grandes entreprises. Le Moyen-Orient et l'Afrique développent également des écosystèmes de sécurité gérée structurés, la souveraineté des données devenant une exigence centrale en matière d'approvisionnement. Ensemble, ces régions récompensent les fournisseurs capables de combiner une capacité mondiale avec une livraison et une gouvernance locales.
Paysage concurrentiel
Concentration du Marché
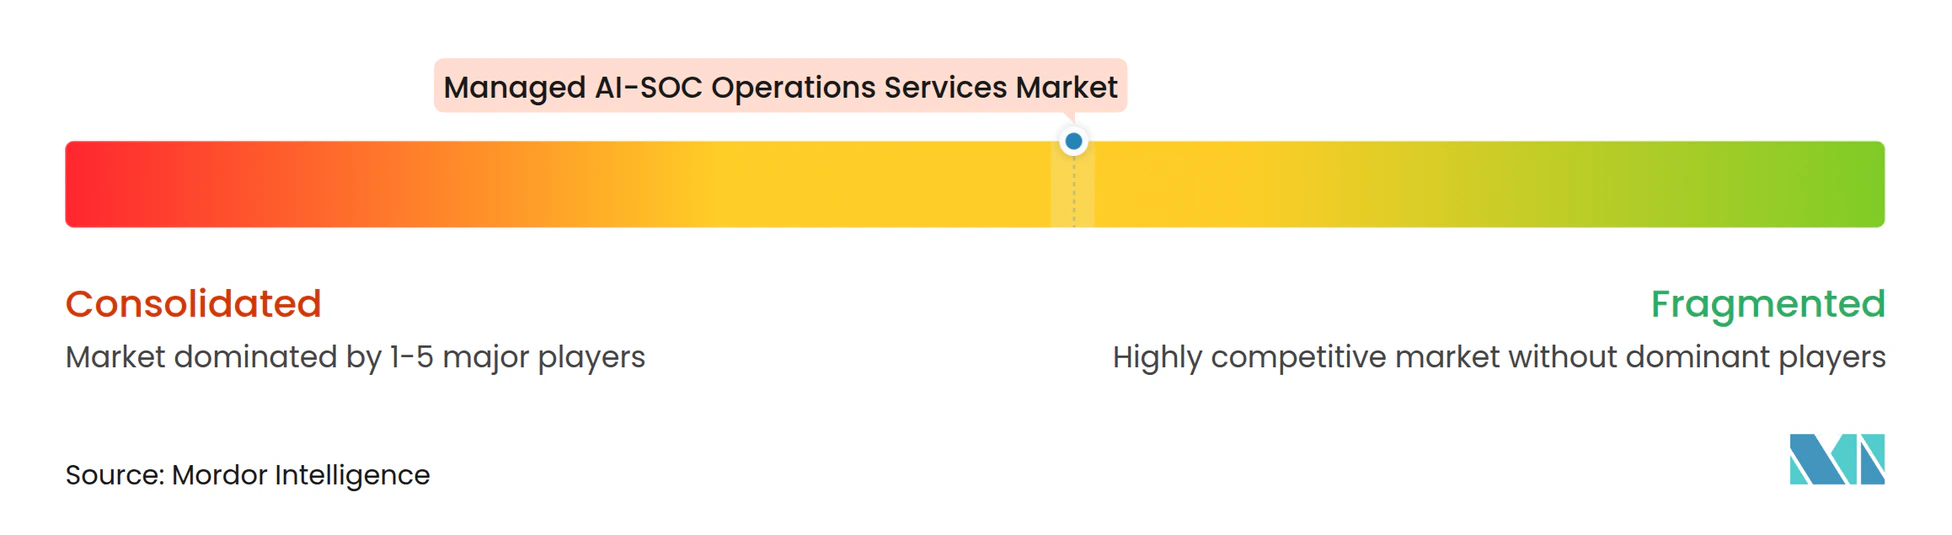
Le marché des services d'opérations SOC gérés par IA est modérément concentré dans son niveau supérieur. Les fournisseurs de technologie hyperscale, les groupes de conseil mondiaux et les fournisseurs spécialisés de détection et réponse gérées se disputent les contrats des grandes entreprises. Un groupe plus large de fournisseurs régionaux de services de sécurité gérée et d'acteurs natifs de l'IA sert les acheteurs du marché intermédiaire et des PME. La consolidation des plateformes est une stratégie clé car les clients s'attendent de plus en plus à des capacités intégrées de détection, d'investigation, de réponse et de gouvernance. Les fournisseurs doivent également démontrer que leur service peut fonctionner dans des environnements endpoint, identité, cloud et sur site.
CrowdStrike et IBM ont élargi leur collaboration en mars 2026 pour intégrer Charlotte AI avec la machine d'opérations de menaces autonomes d'IBM pour une investigation et un confinement à la vitesse de la machine. Palo Alto Networks a lancé Cortex AgentiX en octobre 2025 en tant que plateforme d'orchestration IA avec des agents préconstruits pour les flux de travail de sécurité. CrowdStrike a également signé un accord pour acquérir Pangea en septembre 2025 afin d'ajouter la sécurité pour les données, modèles, agents, identités et interactions de l'IA d'entreprise. Ces mouvements montrent comment les principaux fournisseurs élargissent leurs plateformes plutôt que de vendre des outils autonomes. La référence concurrentielle évolue vers des opérations assistées par l'IA avec des garanties claires, plutôt que des fonctionnalités d'IA de manière isolée.
Des opportunités subsistent dans la livraison d'abonnements pour les PME, les services sur site pour les acheteurs soumis à des contraintes de souveraineté, et les flux de travail verticaux pour les environnements de santé et de technologie opérationnelle. Les fournisseurs plus petits peuvent rivaliser en offrant une plus grande flexibilité d'intégration et une expertise sectorielle là où les plateformes plus grandes n'offrent pas une personnalisation suffisante. La conformité à DORA, NIS2 et FedRAMP peut créer des barrières à l'entrée dans les marchés nationaux réglementés. La présence juridique locale, les capacités de résidence des données et les contrôles opérationnels documentés deviennent une partie de l'offre de services sur ces marchés. Cela rétrécit le champ des fournisseurs pour les contrats très réglementés tout en laissant de la place pour de nouveaux fournisseurs sur le marché mondial plus large. Le marché des services d'opérations SOC gérés par IA combine donc un niveau d'entreprise concentré avec un ensemble plus fragmenté de fournisseurs régionaux et spécialisés.
Leaders du secteur des services d'opérations SOC gérés par IA
-
IBM Corporation
-
Microsoft Corporation
-
Palo Alto Networks, Inc.
-
CrowdStrike Holdings, Inc.
-
NTT DATA Group
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Services d'Opérations Gérées AI-SOC Entreprises couvertes dans ce rapport
- IBM Corporation
- Microsoft Corporation
- Palo Alto Networks, Inc.
- CrowdStrike Holdings, Inc.
- NTT DATA Group Corporation
- Accenture plc
- Cisco Systems, Inc.
- Google LLC
- International Business Machines Corporation
- Fortinet, Inc.
- Broadcom Inc.
- SentinelOne, Inc.
- Arctic Wolf Networks, Inc.
- Rapid7, Inc.
- Sophos Limited
- eSentire, Inc.
- Secureworks Corp.
- Trustwave Holdings, Inc.
- Orange Cyberdefense
- Capgemini SE
Développements industriels récents dans Marché des Services d'Opérations Gérées AI-SOC
- Juin 2026 : Google LLC a lancé Google Security Operations dans la région Google Cloud de Séoul, offrant aux entreprises coréennes des services financiers et du secteur public une résidence locale des données et une détection des menaces alimentée par l'IA conformément aux directives de conformité de la Commission des services financiers de Corée.
- Avril 2026 : Kyndryl s'est associé au fournisseur de télécommunications finlandais DNA et à Google pour lancer un service d'opérations de sécurité amélioré par l'IA disponible 24h/24 et 7j/7 ciblant les PME. Construit sur Google Security Operations, le service combine une détection pilotée par l'IA, une automatisation et un renseignement sur les menaces dans un modèle SOC géré conçu pour les petites et moyennes organisations.
- Mars 2026 : CrowdStrike Holdings, Inc. et IBM ont annoncé une collaboration stratégique élargie lors de RSA 2026 pour faire progresser la transformation agentique du SOC. La collaboration intègre CrowdStrike Charlotte AI avec la machine d'opérations de menaces autonomes d'IBM pour une investigation et un confinement coordonnés à la vitesse de la machine sur les environnements endpoint, identité et cloud, étendant la plateforme Falcon aux services de détection et réponse aux menaces gérés d'IBM Consulting et aux expériences de simulation de crise X-Force Cyber Range.
- Février 2026 : Arctic Wolf Networks, Inc. a lancé Aurora Managed Endpoint Defense pour les MSP, étendant sa plateforme Aurora alimentée par l'IA aux fournisseurs de services gérés avec un modèle de livraison natif au canal qui ajoute la détection et réponse des endpoints gérées à l'écosystème Aurora.
Périmètre mondial du rapport sur le marché des services d'opérations SOC gérés par IA
Le marché des services d'opérations SOC gérés par IA comprend des services d'opérations de sécurité externalisés et augmentés par l'IA dans lesquels un fournisseur assure une surveillance des menaces 24h/24 et 7j/7, la détection, le triage des alertes, l'investigation des incidents et la réponse en utilisant des capacités d'IA/ML, d'IA générative, de SOAR et d'IA agentique.
Le rapport sur le marché des services d'opérations SOC gérés par IA est segmenté par offre (MDR augmenté par l'IA, SOC en tant que service par IA, réponse aux incidents gérée, renseignement sur les menaces géré, SIEM géré et SOAR géré), fonction SOC (détection et surveillance des menaces, triage et priorisation des alertes, investigation et analyse des incidents, chasse aux menaces, réponse aux incidents et remédiation, surveillance de la sécurité cloud, et surveillance des identités et des accès), modèle d'architecture (agents IA intégrés au SIEM, plateformes d'investigation natives à l'IA, plateformes multi-agents en maillage et d'hyperautomatisation, et modèles SOC hybrides homme-IA), modèle de déploiement (cloud public, cloud privé, cloud hybride, et sur site et à isolation physique), taille d'organisation (PME et grande entreprise), secteur d'utilisation final (BFSI, gouvernement, santé, technologies de l'information et télécommunications, fabrication et commerce de détail), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique et Moyen-Orient et Afrique). Les prévisions de marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| MDR géré augmenté par l'IA |
| SOC en tant que service par IA |
| Réponse aux incidents gérée et forensique |
| Services gérés de renseignement sur les menaces et de conseil |
| Gestion des informations et des événements de sécurité gérée |
| Orchestration, automatisation et réponse de sécurité gérée |
| Détection et surveillance des menaces |
| Triage et priorisation des alertes |
| Investigation et analyse des incidents |
| Chasse aux menaces |
| Réponse aux incidents et remédiation |
| Surveillance de la sécurité cloud |
| Surveillance des identités et des accès |
| Agents IA intégrés au SIEM |
| Plateformes d'investigation natives à l'IA |
| Plateformes multi-agents en maillage et d'hyperautomatisation |
| Modèles SOC hybrides homme-IA |
| Cloud public |
| Cloud privé |
| Cloud hybride |
| Sur site et à isolation physique |
| Petites et moyennes entreprises |
| Grandes entreprises |
| Banque, services financiers et assurance |
| Gouvernement et défense |
| Santé et sciences de la vie |
| Technologies de l'information et télécommunications |
| Fabrication |
| Commerce de détail et commerce électronique |
| Autres secteurs d'utilisation final |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Royaume-Uni |
| Allemagne | |
| France | |
| Italie | |
| Espagne | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient et Afrique | Arabie Saoudite |
| Émirats arabes unis | |
| Afrique du Sud | |
| Égypte | |
| Reste du Moyen-Orient et de l'Afrique |
| Par offre | MDR géré augmenté par l'IA | |
| SOC en tant que service par IA | ||
| Réponse aux incidents gérée et forensique | ||
| Services gérés de renseignement sur les menaces et de conseil | ||
| Gestion des informations et des événements de sécurité gérée | ||
| Orchestration, automatisation et réponse de sécurité gérée | ||
| Par fonction SOC | Détection et surveillance des menaces | |
| Triage et priorisation des alertes | ||
| Investigation et analyse des incidents | ||
| Chasse aux menaces | ||
| Réponse aux incidents et remédiation | ||
| Surveillance de la sécurité cloud | ||
| Surveillance des identités et des accès | ||
| Par modèle d'architecture | Agents IA intégrés au SIEM | |
| Plateformes d'investigation natives à l'IA | ||
| Plateformes multi-agents en maillage et d'hyperautomatisation | ||
| Modèles SOC hybrides homme-IA | ||
| Par modèle de déploiement | Cloud public | |
| Cloud privé | ||
| Cloud hybride | ||
| Sur site et à isolation physique | ||
| Par taille d'organisation | Petites et moyennes entreprises | |
| Grandes entreprises | ||
| Par secteur d'utilisation final | Banque, services financiers et assurance | |
| Gouvernement et défense | ||
| Santé et sciences de la vie | ||
| Technologies de l'information et télécommunications | ||
| Fabrication | ||
| Commerce de détail et commerce électronique | ||
| Autres secteurs d'utilisation final | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Royaume-Uni | |
| Allemagne | ||
| France | ||
| Italie | ||
| Espagne | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Arabie Saoudite | |
| Émirats arabes unis | ||
| Afrique du Sud | ||
| Égypte | ||
| Reste du Moyen-Orient et de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services d'opérations SOC gérés par IA ?
Le marché des services d'opérations SOC gérés par IA devrait passer de 8,52 milliards USD en 2026 et 10,44 milliards USD en 2027 à 26,38 milliards USD d'ici 2032, à un CAGR de 20,37 %.
Qu'est-ce qui stimule l'adoption des services SOC gérés par IA ?
Les attaques multi-vecteurs, les pénuries de compétences en cybersécurité, la complexité du cloud et les fenêtres de signalement d'incidents plus courtes soutiennent l'adoption.
Quelle offre est en tête des services d'opérations SOC gérés par IA ?
Le MDR géré augmenté par l'IA est en tête avec une part de revenus de 39,84 % en 2026.
Quel modèle de déploiement a la part la plus élevée ?
Le cloud hybride est en tête avec 49,88 % des revenus en 2026, reflétant le mélange de systèmes cloud et sur site utilisés par les entreprises.
Quel secteur d'utilisation final présente l'expansion projetée la plus rapide ?
La santé et les sciences de la vie devraient se développer à un CAGR de 21,98 % jusqu'en 2032.
Quelle région s'étend le plus rapidement ?
L'Asie-Pacifique devrait se développer à un CAGR de 21,09 % jusqu'en 2032, soutenue par la numérisation et les exigences locales de résidence des données.