
マネージド産業用SOCサービス市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
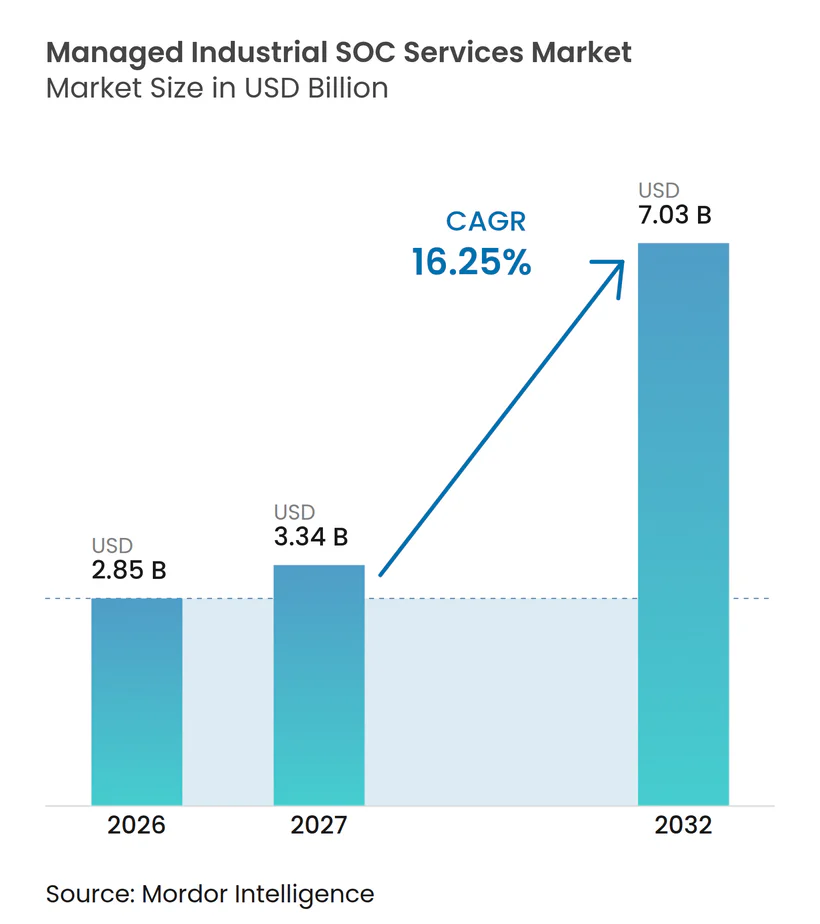
| 市場規模 (2027) | 3.34 十億米ドル |
| 市場規模 (2032) | 7.03 十億米ドル |
| 成長率 (2027 - 2032) | 16.25 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるマネージド産業用SOCサービス市場分析
マネージド産業用SOCサービスの市場規模は2026年に28.5億米ドルであり、2027年から2032年の期間にCAGR 16.25%で推移し、2032年までに70.3億米ドルに達すると予測されています。マネージド産業用SOCサービス市場は、企業ネットワークと運用システムの接続により、工場・ユーティリティ・輸送ネットワーク全体にわたる継続的な可視性のニーズが高まったことから恩恵を受けています。ランサムウェアの活動および攻撃の滞留時間の長期化により、セキュリティに関する意思決定が企業のITチームを超え、工場責任者や取締役会レベルへと移行しています。規制上の義務も、多くの事業者にとって文書化された監視とインシデント対応を必要不可欠なものにしています。OT対応技術とマネージド対応サービスを組み合わせたプロバイダーは、コンプライアンスーズと運用リスクの両方に対処できます。マネージド産業用SOCサービス市場は、産業事業者がIIoTおよびクラウドプラットフォームを通じてより多くの資産を接続するにつれて、さらなる拡大の余地を有しています。
主要レポートのポイント
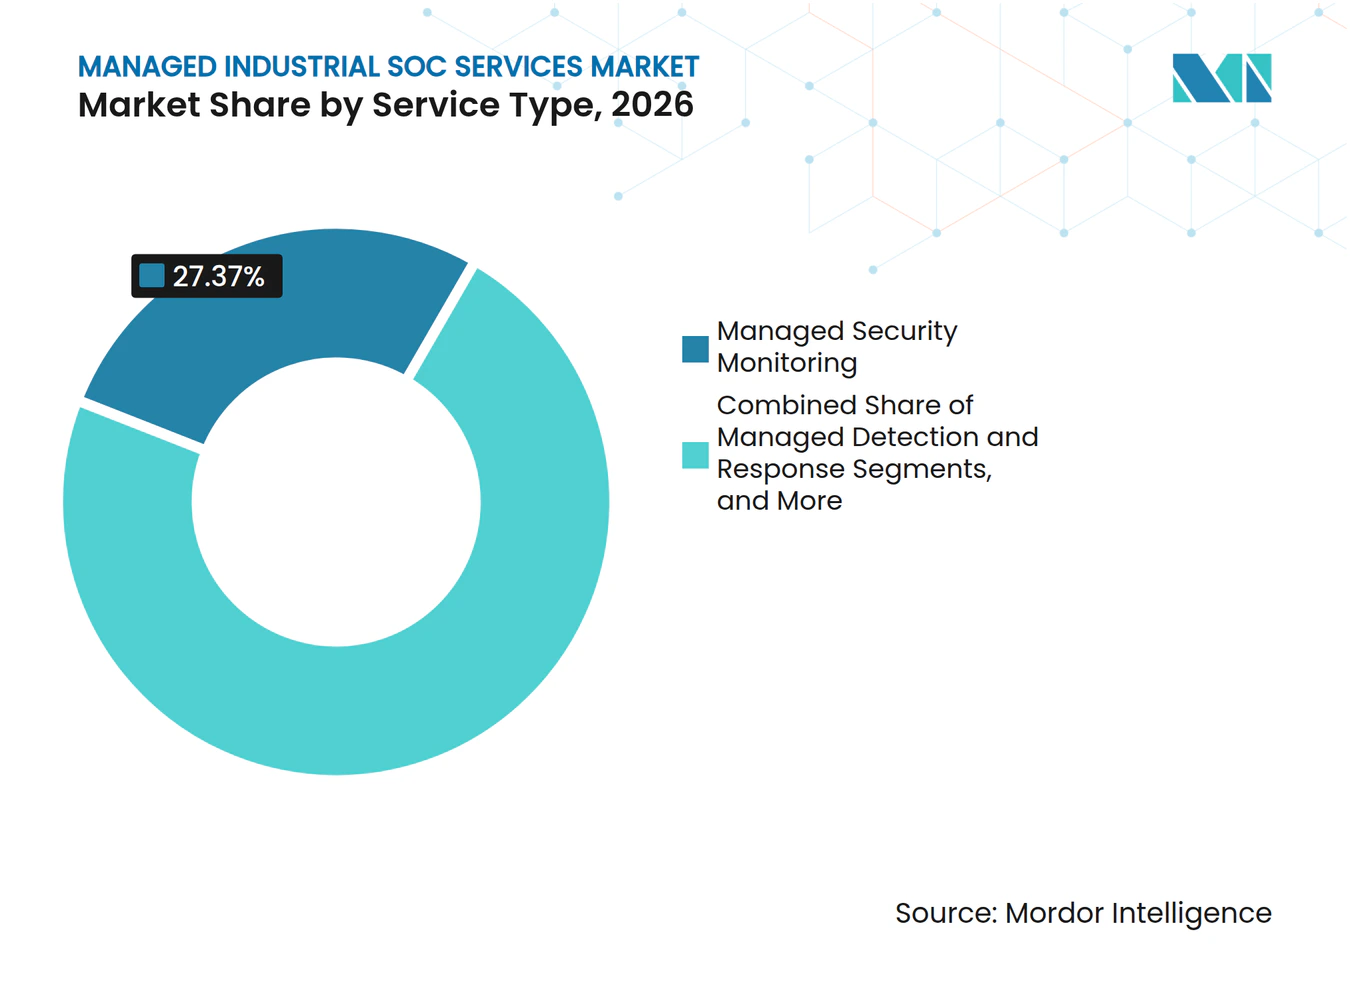
- サービスタイプ別では、マネージドセキュリティ監視が2026年のマネージド産業用SOCサービス市場シェアの27.37%を占め、マネージド検知・対応は2032年にかけてCAGR 17.34%で拡大すると予測されています。
- 提供形態別では、サービス専用提供形態が2026年市場の33.53%を占め、プラットフォーム対応マネージドサービスは2032年にかけてCAGR 17.64%で拡大すると予測されています。
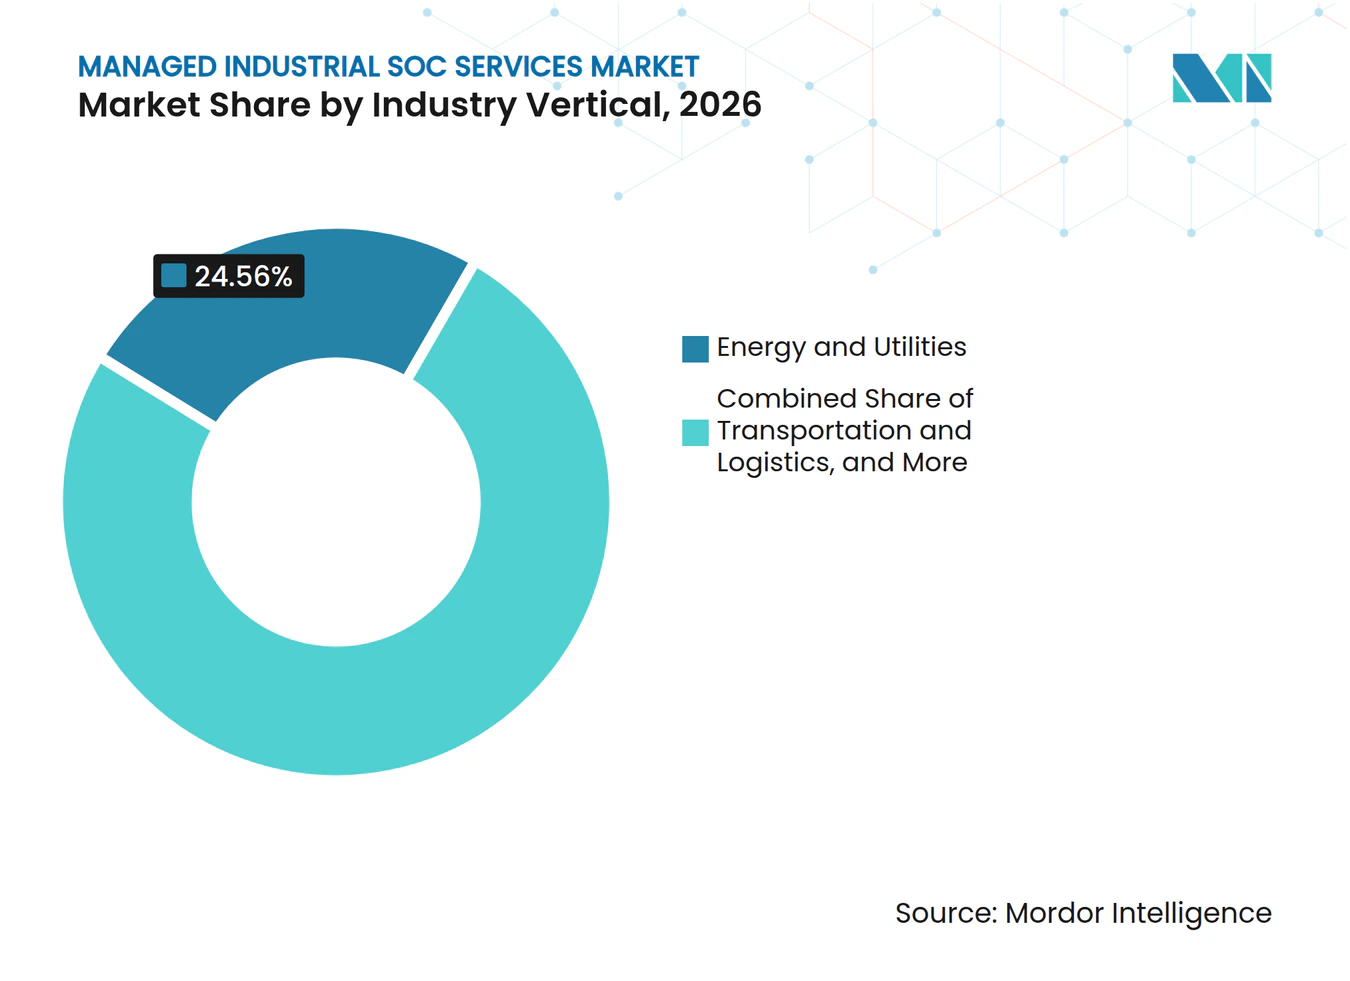
- 産業垂直市場別では、エネルギー・ユーティリティが2026年のマネージド産業用SOCサービス市場シェアの24.56%を占め、輸送・物流は2032年にかけてCAGR 17.87%で拡大すると予測されています。
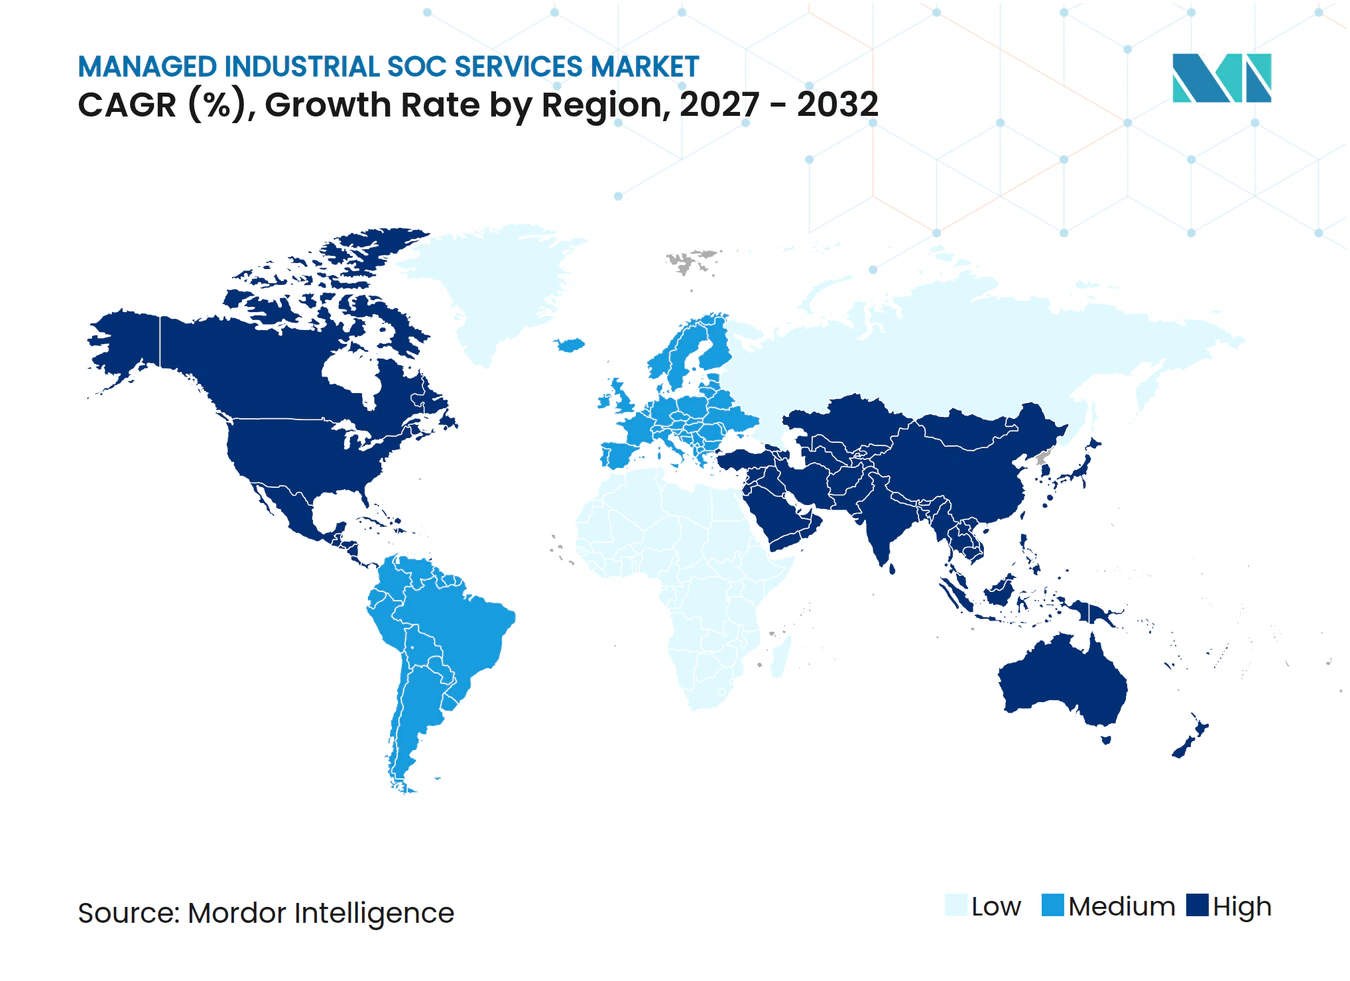
- 地域別では、北アメリカが2026年市場の37.89%を占め、アジア太平洋地域は2032年にかけてCAGR 17.73%で拡大すると予測されています。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | CAGR予測への影響(概算)(%) | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| IT/OT統合による攻撃対象領域の拡大 | +3.2% | グローバル、特に北アメリカ、ドイツ、日本に集中 | 長期(4年以上) |
| 重要インフラへのランサムウェア攻撃の激化 | +2.8% | グローバル、北アメリカおよびヨーロッパが最も影響を受ける | 短期(2年以内) |
| OTサイバーセキュリティ規制の強化 | +2.4% | 北アメリカおよびヨーロッパが中核、アジア太平洋地域および中東へのスピルオーバーあり | 中期(2年〜4年) |
| 産業デジタル化およびIIoTの普及 | +2.0% | アジア太平洋地域が中核、南アメリカおよびアフリカへのスピルオーバーあり | 長期(4年以上) |
| 安全性が重要な変更ウィンドウが常時外部監視を推進 | +1.2% | グローバル、エネルギー・ユーティリティ、石油・ガス、プロセス製造に集中 | 中期(2年〜4年) |
| 工場レベルの管理に関する保険会社および融資機関の証拠要件 | +0.9% | 北アメリカおよびヨーロッパ、オーストラリアおよびシンガポールで早期普及 | 短期(2年内) |
| 情報源: Mordor Intelligence | |||
IT/OT統合による攻撃対象領域の拡大
企業ネットワークと工場システムの統合により、産業のサイバーリスクが変化しています。2025年の学術研究では、ITとOTの統合を製造業における大きな変革として位置づけ、サイバーセキュリティを事業者が管理すべき課題の一つとして特定しました。Marlinkは、2025年に調査対象の産業サイトの60%がITとOTの共有インフラを使用していたと報告しています。70%以上がこれらの環境間に文書化されていないか、脆弱な接続を有し、OT資産の30〜40%が当初は不明または管理されていませんでした。同調査では、侵害されたユーザー認証情報が観測リスクの69%を占めることも判明しており、ネットワーク異常監視だけでは主要な侵入経路を見逃す可能性があります。マネージド産業用SOCサービス市場は、接続された産業環境全体にわたる資産の可視性、アイデンティティ監視、プロトコル対応検知を組み合わせることで、このギャップに対処できます。
重要インフラへのランサムウェア攻撃の激化
ランサムウェアは産業用サイバー監視の運用上の緊急性を高めています。Dragosは2026年第2四半期に産業組織に影響を与えたランサムウェアインシデントを1,140件記録し、これは第1四半期比12%増であり、製造業が被害者の65%を占めました。輸送・物流は同分析で95件のインシデントにより3位にランクインしました。Dragosはまた、OTランサムウェアの平均滞留時間が42日であると報告しており、調査・対応を伴わないアラートのみでは産業サイトが脆弱なままになる理由を示しています。IBMは、OTに影響を与えるサイバーインシデントの平均コストが456万米ドルであり、2025年上半期に開示されたOT関連脆弱性の49%が深刻度「クリティカル」または「高」の評価を受けたことを確認しました。これらの状況は、企業と工場のテレメトリーを連携させ、封じ込めを誘導できるサービスに対するマネージド産業用SOCサービス市場の需要を支えています。
OTサイバーセキュリティ規制の強化
産業用サイバーセキュリティ規則はガイダンスから強制的な義務へと移行しています。ENISAは2025年6月にEU NIS2指令の技術的実施ガイダンスを公表し、継続的な監視、文書化されたインシデント対応24〜72時間の報告タイムラインを対象としています。これらの要件は、内部チームだけでは中規模の産業事業者が満たすことが困難な場合があります。マネージド産業用SOCサービス市場はそのため、規制審査に耐え得る継続的なカバレッジと文書化された証拠の必要性によって支えられています。SANSは、規制対象の産業サイトが非規制のピアに比べてOTインシデントによる経済的・安全上の影響を50%少なく経験したと報告しています。ISA/IEC 62443もサードパーティサービス評価においてより重要になっており、確立された産業セキュリティプラクティスとの整合性を示せるプロバイダーの価値を高めています。
産業デジタル化およびIIoTの普及
産業用IoTセンサー、エッジデバイス、およびクラウド接続型制御システムにより、監視が必要な資産の数が増加しています。CISAは2026年7月に、Rockwell Automation、Schneider Electric、Siemensのインターネット接続型プログラマブルロジックコントローラーを悪用するイラン系組織に関するアドバイザリーを更新しました。[1]このアドバイザリーは、新たに接続されたOT機器がエネルギー、水道、政府施設全体にリスクをもたらす可能性を示しています。マネージド産業用SOCサービス市場は、新たに接続される資産ごとに事業者が必要とする監視・対応の範囲が拡大するため恩恵を受けています。プロバイダーは、定期的な手動資産調査に依存するのではなく、OTデバイスが接続された際に自動的に識別することでサービス提供を改善できます。このアプローチにより、工場エンジニアリングチームへの運用負担を軽減しながらカバレッジを拡大することが可能です。
制約の影響分析*
| 制約 | CAGRへの影響(概算)(%) | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| OT精通型サイバーセキュリティ人材の不足 | -2.1% | グローバル、特に北アメリカおよびヨーロッパで深刻 | 長期(4年以上) |
| レガシープロトコルおよびパッチ適用不可の資産 | -1.5% | グローバル、エネルギー、石油・ガス、プロセス製造、採掘に集中 | 長期(4年以上) |
| 受動的監視のみでは積極的な封じ込めに限界 | -0.9% | グローバル | 中期(2年〜4年) |
| 工場エンジニアリングと企業セキュリティ間の調達権限の分割 | -0.7% | 北アメリカおよびヨーロッパ、アジア太平洋地域では顕著でない | 中期(2年〜4年) |
| 情報源: Mordor Intelligence | |||
OT精通型サイバーセキュリティ人材の不足
サイバーセキュリティと産業制御の両方の知識を持つ人材の不足により、サービス供給能力が制約されています。CRESTは、回答者の85%がスキル不足によってサービス品質と一貫性が制限されていると認識し、76%がOTおよびICSサイバーセキュリティサービスへの参入における最大の障壁として専門人材を挙げたことを明らかにしました。[2] EPRIは、予算が確保されている場合でもOTサイバーセキュリティの欠員補充に4〜9ヶ月かかる可能性があると報告しています。SANSも2026年に、組織の60%が現在の脅威に対処するために必要なスキルを欠如しており、27%が能力ギャップに起因する侵害を報告したことを明らかにしました。この問題は、内部チームを構築したい事業者と、経験豊富なアナリストを追加する必要があるプロバイダーの双方に影響します。マネージド産業用SOCサービス市場は、自動相関と集中化されたワークフローにより、熟練した人材がより多くのクライアントを支援できるプラットフォーム対応型デリバリーを通じて対応しています。
レガシープロトコルおよびパッチ適用不可の資産
多くの産業制御システムは、最新のセキュリティ制御を念頭に設計されていないプロトコルに依存しています。Modbus、DNP3、PROFIBUS、IEC 61850はネイティブな認証、暗号化または完全性検証を欠く場合があります。工場の事業者は、運用上および安全上の懸念を生じさせることなくこれらのシステムにパッチを適用またはアップグレードできないことが多くあります。IBMは、2025年上半期に開示された重要OT脆弱性の5件に1件が公開済みのエクスプロイトコードを有していたことを明らかにしました。[3] これにより、開示されたリスクの緊急性と迅速な修正能力との間にギャップが生じています。マネージド産業用SOCサービス市場は、セグメンテーション、単方向ゲートウェイ、ゾーンベースのアクセス制御、ISA/IEC 62443に準拠した監視設計などの補償的管理策を提供できます。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
サービスタイプ別:
マネージド検知・対応が監視と並んで重要性を増すネージドセキュリティ監視は2026年の市場の27.37%を占め、主要なサービスタイプかつ産業事業者にとっての通常の出発点となっています。これは運用ネットワーク全体にわたる異常なアクティビティを特定するために必要な継続的な可視性を提供します。マネージド検知・対応は2032年にかけてCAGR 17.34%を記録すると予測されています。このサービスは、アラートログ以上のものを必要とするクライアント向けに、検知、調査、トリアージ、および協調した対応を統合します。Dragosは平均42日のOTランサムウェア滞留時間を報告しており、監視と並んで構造化された対応プロセスの必要性を裏付けています。
脅威ハンティングおよび脅威インテリジェンスサービスは、持続的な国家系脅威に直面するエネルギー、石油・ガス、および防衛関連の産業ユーザーに適しています。Dragosは2026年レポートで3つの新たなOT脅威グループを特定し、プロアクティブな敵対者追跡の必要性を支持しています。コンプライアンス監視・報告は、事業者が規制審査のための記録を必要とする北アメリカおよびヨーロッパで重要性をしています。マネージド産業用SOCサービス市場では、IIoTの普及によりOT資産インベントリが増加するにつれて、脆弱性および露出管理がより重要になっています。インシデント対応・復旧支援は、重大なイベント後にテストされた準備態勢と迅速な封じ込めを必要とする組織によって一般的に保持されています。



提供形態別:
プラットフォーム対応サービスがデリバリー能力の制約に対処サービス専用提供形態は2026年の市場の33.53%を占め、OTセキュリティのアウトソーシングを開始する事業者にとってのアクセスしやすさを反映しています。プラットフォーム対応マネージドサービスは2032年にかけてCAGR 17.64%を記録すると予測されています。このモデルは、マネージドサービスのデリバリープロセスに専用技術を取り込みます。Modbus、DNP3、IEC 61850を読み取れるプラットフォームは、OTのシスログデータのみを取り込むITツールよりも優れた産業コンテキストを提供できます。自動相関もアラートごとに必要なアナリストの作業を軽減します。
Dartrace(原文ママ)は2025年9月に、OTエンジニア向けダッシュボード、セグメンテーション対応リスクモデリング、産業チーム向けNEXT世代エンドポイントテレメトリーを備えた統合OTセキュリティプラットフォームを発表しました。このアナウンスは、プラットフォーム能力がマネージド産業用SOCサービス市場の競争における重要な基盤となっている理由を示しています。統合ソリューションおよびサービス提供は、技術と運用の単一プロバイダーを好む購買者に訴求します。インシデント対応リテイナーは、組織が監査および対応計画のための準備態勢を文化するのを支援します。スタッフ増強およびOTアナリスト支援は、特定の脅威または監査サイクル時に専門的な専門知識を必要とする内部セキュリティプログラムを持つ事業者にとって引き続き重要です。
産業垂直市場別:
輸送・物流が最速の拡大機会を呈示エネルギー・ユーティリティは2026年の市場の24.56%を支配し、重要資産の集中と長年の規制義務に支えられています。輸送・物流は2032年にかけてCAGR 17.87%を記録すると予測されています。物流事業者を標的とするサイバーインシデントは2025年に61%増加し、2026年には倍増が見込まれており、港湾、鉄道システム、フリートテレマティクスネットワーク全体で懸念が高まっています。KasperskyとVDC Researchの共同研究では、輸送・物流組織の3分の2以上が2年以内に完全なデジタル運用の達成を計画していることが判明しました。同研究では、サイバーセキュリティへの懸念がそのデジタル計画に対する主要な障壁として特定されました。
エネルギー・ユーティリティは、グリッド障害が重大な物理的影響をもたらす可能性があり、継続的な監視が確立された管理策であるため、依然として大規模な購買者グループです。石油・ガスの需要はパイプラインのサイバーセキュリティ要件に支えられています。マネージド産業用SOCサービス市場では、個別製造、プロセス製造、採掘・金属、医薬品・ライフサイエンスもランサムウェアリスクとISA/IEC 62443要件が初期調達を促すにつれて重要なユーザーグループとなっています。医薬品における接続された製造システムは、エネルギーにおける以前の規制経路に類似したコンプライアンス主導の需要を生み出しています。これらの垂直市場は、特定の運用環境に合わせた監視、証拠報告、および対応サービスをプロバイダーが調整する機会を提供します。

地域分析
北米マネージド産業用SOCサービス市場
北米は2026年に市場シェアの37.89%を占め、最大の地域市場となっています。パイプライン、電力、および輸送に関するセクター固有の要件により、多くの事業者が社内で人員を確保できない継続的な監視の必要性が生じています。Dragosは、2026年第2四半期において米国が世界の産業用ランサムウェアインシデントの38%を占めたと報告しており、SANSは北米の回答者の58%がITからOTへの横断的侵害を主要な初期攻撃ベクターとして特定したことを明らかにしました。カナダはエネルギーおよび鉱業事業者からの需要を加え、メキシコは自動車および電子機器製造分野においてOTセキュリティ調達のより正式な段階に入りつつあります。
欧州および南米マネージド産業用SOCサービス市場
欧州は2026年において第2位の地域市場であり、ドイツおよび英国が主要な産業需要の中心地となっています。Dragosはドイツにおいて四半期ごとのインシデント増加が最も急激であったことを記録しており、2026年第1四半期の37件から第2四半期には68件に増加しました。マネージド産業用SOCサービス市場において、NIS2は継続的な監視、インシデントの文書化、および報告タイムラインを義務付けているめ、需要を支えています。ENISAのガイダンスは責任を取締役会レベルに置いており、フランス、イタリア、およびスペインでは国内実施が進むにつれて調達の緊急性が高まっています。ブラジルは南米における主要な需要の中心地であり、特に電力および石油・ガス分野において顕著ですが、予算への感度と規制の成熟度の低さが普及を制約しています。
アジア太平洋および中東・アフリカマネージド産業用SOCサービス市場
アジア太平洋地域は2032年までに17.73%のCAGRを記録すると予測されており、マネージド産業用SOCサービス市場において最も急速に拡大する地域となっています。中国、韓国、およびインドは製造規模の大きさ、接続性の向上、およびサイバー脅威への露出の増大を組み合わせています。三菱電機は2025年9月にNozomi Networksを883 ミリオン 米ドルで買収することに合意し、同地域全体における産業用サイバー需要への信頼を示しました。シンガポールおよびオーストラリアは近隣市場の規制上の拠点として機能しています。中東はサウジアラビアおよびUAEの石油・ガス事業者からの需要を持しており、アフリカにおける普及は鉱業、石油・ガス、および公益事業においてより初期段階にとどまっています。
競合環境
市場集中度
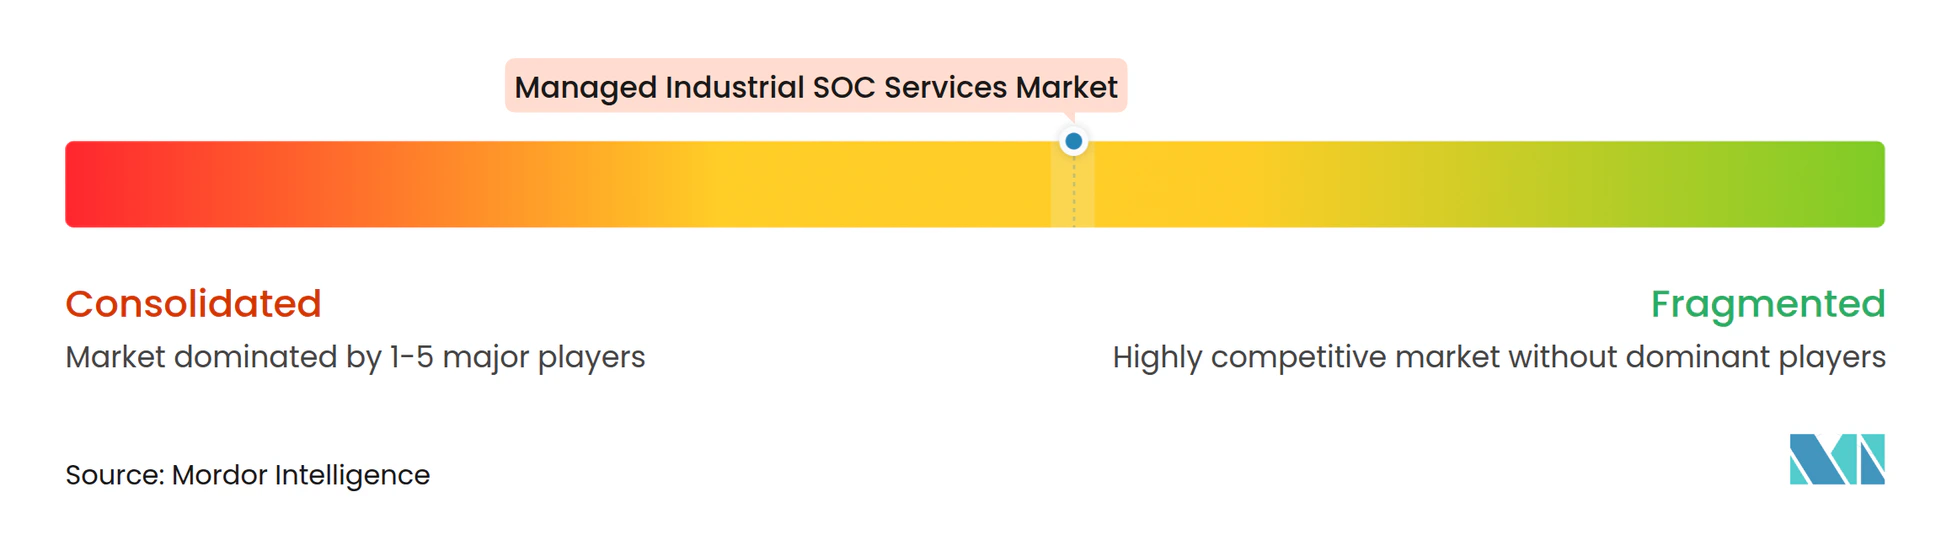
マネージド産業用SOCサービス市場は中程度の集中度を持ち、OT特化型プロバイダーが重要なプラットフォーム認知を保持し、多様化されたセキュリティ企業がOT対応ツールを中心にマネージドレイヤーを提供しています。Accentureは2026年6月にDragosの過半数株式ならびにrunZeroおよびNetRiseの全株式を合計企業価値41.75億米ドルで取得することに合意しました。この取引は、大規模なサービス会社が産業マネージドセキュリティを拡大の重要な分野と見なしていることを示し、脅威検知、攻撃対象領域インテリジェンス、およびファームウアレベルのサプライチェーン可視性を統合します。独立系OT専門プロバイダーは、大規模なテクノロジーおよびサービスグループが買収やパートナーシップを通じて拡大する前に、持続的な地位を確立できる時間的余裕が狭まっています。
Clarotyは2026年1月にシリーズFラウンドで1.5億米ドルを確保し、この資金調達により2024年3月比で80%評価額が上昇しました。この資金調達は、純粋なサイバー・フィジカルシステムプラットフォームが戦略的に価値を持ち続けるという見方を支持しています。三菱電機によるNozomi買収計画は、産業技術企業が取引を通じてOTセキュリティ能力を追加するもう一つの例です。TXOne Networksは2026年9月にvEdgeIPS Proを発表し、OTポリシー展開の労力を90%以上削減すると主張するクローズドループAI自動化を使用しています。これらの動きは、マネージド産業用SOCサービス市場の競争が自動化、資産インテリジェンス、および産業環境で機能できる技術に集中していることを示しています。
中堅市場では、個別製造、プロセス製造、採掘・金属において満たされていない需要が相当ります。ISA/IEC 62443の証拠と保険会社の管理要件を中心にサービスをパッケージ化するプロバイダーは、工場と企業のセキュリティニーズの両方に対処することで承認プロセスを短縮できます。マネージド産業用SOCサービス市場は、大規模な手作業なしに監査対応アウトプットを生成できるプロバイダーを評価します。この能力は、初回コンプライアンスサイクル後に高い価格設定を支持し、スイッチングコストを高めることができます。プラント資産と安全プロセスが完全自動化された封じ込めの使用を制限するため、サービスプロバイダーはまた、技術的な自動化とOT専門知識のバランスを取る必要があります。
マネージド産業用SOCサービス業界のリーダー企業
-
Dragos, Inc.
-
Claroty Ltd.
-
Nozomi Networks Inc.
-
TXOne Networks Inc.
-
Forescout Technologies, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
マネージド産業用SOCサービス市場 このレポートでカバーされる企業
- Dragos, Inc.
- Claroty Ltd.
- Nozomi Networks Inc.
- TXOne Networks Inc.
- Radiflow Ltd.
- Waterfall Security Solutions Ltd.
- Mission Secure, Inc.
- Verve Industrial Protection, Inc.
- Industrial Defender, Inc.
- Armexa, Inc.
- Applied Risk B.V.
- Xage Security, Inc.
- Owl Cyber Defense Solutions, LLC
- Cyberbit Ltd.
- Stellar Cyber, Inc.
- Forescout Technologies, Inc.
- Tenable Holdings, Inc.
- Armis, Inc.
- Darktrace Holdings plc
- OPSWAT, Inc.
最近の産業開発事情 マネージド産業用SOCサービス市場
- 2026年10月:CISA、FBI、米国シークレットサービスおよび国際パートナーは、SafePayランサムウェアのアクターが2026年にアメリカ、ヨーロッパ、オーストラリアで約600の被害者に影響を与え、認証情報ベースのアクセス経路を通じてインターネットに接続されたデバイスを標的にしているという共同サイバーセキュリティアドバイザリーを発行しました。このアドバイザリーは、産業事業者に対する持続的な犯罪組織のランサムウェア圧力を浮き彫りにし、終日アラートトリアージを伴うマネージド監視のビジネスケースを強化しています。
- 2026年9月:TXOne NetworksはSEMICON Taiwanで次世代Edgeリリースを発表し、vEdgeIPS Pro仮想アプライアンスと、OTポリシー展開の労力を90%以上削減するクローズドループAI自動化を導入しました。このリリースにより、TXOneのインライン・フェールセーフ保護が物理ハードウェアから仮想化OTインフラへと拡張され、マネージドサービスプロバイダーがハードウェア更新サイクルなしにソフトウェア定義の産業環境に保護を展開できるようになります。
- 2026年7月:CISAは、米国の重要インフラセクター全体でインターネット接続型PLCを悪用するイラン系サイバーアクターに関する2026年4月のアドバイザリーを更新し、Rockwell Automationの製品に加えてSchneider ElectricおよびSiemensのデバイスも対象に含め、再利用可能なPLCコードモジュールの悪意ある変更を検知するための新たなガイダンスを追加しました。拡張されたアドバイザリーは、エネルギー、水道、政府施設の事業者にサービスを提供するマネージドSOCプロバイダーにとって、マルチベンダーサプライベースのリスクプロファイルを引き上げます。
- 2026年6月:Accentureは、Dragosの過半数株式ならびにrunZeroおよびNetRise全株式を合計企業価値41.75億米ドルで取得することに合意したと発表しました。2026年8月または9月のクローズを見込むこの取引は、Dragosの脅威検知と攻撃対象領域インテリジェンスおよびファームウェアレベルのサプライチェーン可視性を組み合わせた統合OTセキュリティソフトウェア・プラスサービスプラットフォームを創出し、マネージド産業用SOCサービス市場における規模の競争上の新たなベンチマークを確立します。
グローバルマネージド産業用SOCサービス市場レポートのスコープ
マネージド産業用SOC(セキュリティオペレーションセンター)サービス市場とは、産業環境向けにアウトソーシングされた継続的な監視、検知、調査、脅威ハンティング、インシデント対応、セキュリティ管理を提供する専門サイバーセキュリティサービスセクターを指し、オペレーショナルテクノロジー(OT)、産業制御システム(ICS)、SCADAネットワーク、製造施設、エネルギープラント、ユーティリティ、輸送インフラ、その他の重要な産業資産を含みます。
マネージド産業用SOCサービス市場レポートは、サービスタイプ(マネージドセキュリティ監視、マネージド検知・対応、脅威ハンティングおよび脅威インテリジェンス、インシデント対応・復旧支援、コンプライアンス監視・報告、脆弱性および露出管理)、提供形態(サービス専用提供形態、プラットフォーム対応マネージドサービス、統合ソリューションおよびサービス提供形態、インシデント対応リテイナー、スタッフ増強およびOTアナリスト支援)、産業垂直市場(エネルギー・ユーティリティ、石油・ガス、個別製造、プロセス製造、採掘・金属、輸送・物流、医薬品・ライフサイエンス、その他の産業垂直市場)、および地域(北アメリカ〔米国、カナダ、メキシコ〕、南アメリカ〔ブラジル、アルゼンチン、チリ、その他の南アメリカ〕、ヨーロッパ〔ドイツ、イギリス、フランス、イタリア、スペイン、その他のヨーロッパ〕、アジア太平洋地域〔中国、日本、インド、韓国、オーストラリア、シンガポール、マレーシア、その他のアジア太平洋地域〕、中東〔サウジアラビア、アラブ首長国連邦、イスラエル、トルコ、その他の中東〕、アフリカ〔南アフリカ、ナイジェリア、エジプト、その他のアフリカ〕)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
セグメンテーション概要
| マネージドセキュリティ監視 |
| マネージド検知・対応 |
| 脅威ハンティングおよび脅威インテリジェンス |
| インシデント対応・復旧支援 |
| コンプライアンス監視・報告 |
| 脆弱性および露出管理 |
| サービス専用提供形態 |
| プラットフォーム対応マネージドサービス |
| 統合ソリューションおよびサービス提供形態 |
| インシデント対応リテイナー |
| スタッフ増強およびOTアナリスト支援 |
| エネルギー・ユーティリティ |
| 石油・ガス |
| 個別製造 |
| プロセス製造 |
| 採掘・金属 |
| 輸送・物流 |
| 医薬品・ライフサイエンス |
| その他の産業垂直市場 |
| 北アメリカ | 米国 |
| カナダ | |
| メキシコ | |
| 南アメリカ | ブラジル |
| アルゼンチン | |
| チリ | |
| その他の南アメリカ | |
| ヨーロッパ | ドイツ |
| イギリス | |
| フランス | |
| イタリア | |
| スペイン | |
| その他のヨーロッパ | |
| アジア太平洋地域 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| オーストラリア | |
| シンガポール | |
| マレーシア | |
| その他のアジア太平洋地域 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| イスラエル | |
| トルコ | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| エジプト | |
| その他のアフリカ |
| サービスタイプ別 | マネージドセキュリティ監視 | |
| マネージド検知・対応 | ||
| 脅威ハンティングおよび脅威インテリジェンス | ||
| インシデント対応・復旧支援 | ||
| コンプライアンス監視・報告 | ||
| 脆弱性および露出管理 | ||
| 提供形態別 | サービス専用提供形態 | |
| プラットフォーム対応マネージドサービス | ||
| 統合ソリューションおよびサービス提供形態 | ||
| インシデント対応リテイナー | ||
| スタッフ増強およびOTアナリスト支援 | ||
| 産業垂直市場別 | エネルギー・ユーティリティ | |
| 石油・ガス | ||
| 個別製造 | ||
| プロセス製造 | ||
| 採掘・金属 | ||
| 輸送・物流 | ||
| 医薬品・ライフサイエンス | ||
| その他の産業垂直市場 | ||
| 地域別 | 北アメリカ | 米国 |
| カナダ | ||
| メキシコ | ||
| 南アメリカ | ブラジル | |
| アルゼンチン | ||
| チリ | ||
| その他の南アメリカ | ||
| ヨーロッパ | ドイツ | |
| イギリス | ||
| フランス | ||
| イタリア | ||
| スペイン | ||
| その他のヨーロッパ | ||
| アジア太平洋地域 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| オーストラリア | ||
| シンガポール | ||
| マレーシア | ||
| その他のアジア太平洋地域 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| イスラエル | ||
| トルコ | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| エジプト | ||
| その他のアフリカ | ||
レポートで回答され主要な質問
マネージド産業用SOCサービス市場の規模はどのくらいですか?
マネージド産業用SOCサービスの市場規模は2026年に28.5億米ドルであり、2027年〜2032年のCAGR 16.25%で推移し、2032年までに70.3億米ドルに達すると予測されています。
マネージド産業用SOCサービスへの需要を促進しているものは何ですか?
ITとOTの統合、ランサムウェア、産業用接続性、および監視とインシデント報告に関するより厳格な要件が、外部OTセキュリティ運用への需要を高めています。
最も急速に拡大しているサービスタイプはどれですか?
マネージド検知・対応は、ユーザーが監視と並んで調査と協調した対応必要とするため、2032年にかけてCAGR 17.34%で拡大すると予測されています。
マネージド産業用SOCサービスの採用をリードしているエンドユーザーセクターはどこですか?
エネルギー・ユーティリティは、重要資産、規制要件、および運用上の影響が継続的な監視を支持するため、2026年の市場の24.56%を占めています。
最も急速な拡大が予測されている地域はどこですか?
アジア太平洋地域は、産業デジタル化、接続資産、および進化するセキュリティ要件に支えられ、2032年にかけてCAGR 17.73%で拡大すると予測されています。
なぜデータ残留がマネージド検知サービスにとって重要なのですか?
規制対象セクターの顧客は、テレメトリーを国内で処理することを求める場合があり、これは地域処理およびSOC能力を持つプロバイダーを優位にします。マネージドIDS/IPSサービス市場は、そのため、検知能力に加えてローカルデリバリー能力を評価します。