
Marktgröße und Marktanteil für Managed AI-SOC Operations Services
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 10.44 Milliarden US-Dollar |
| Marktgröße (2032) | 26.38 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 20.37 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Managed AI-SOC Operations Services von Mordor Intelligence
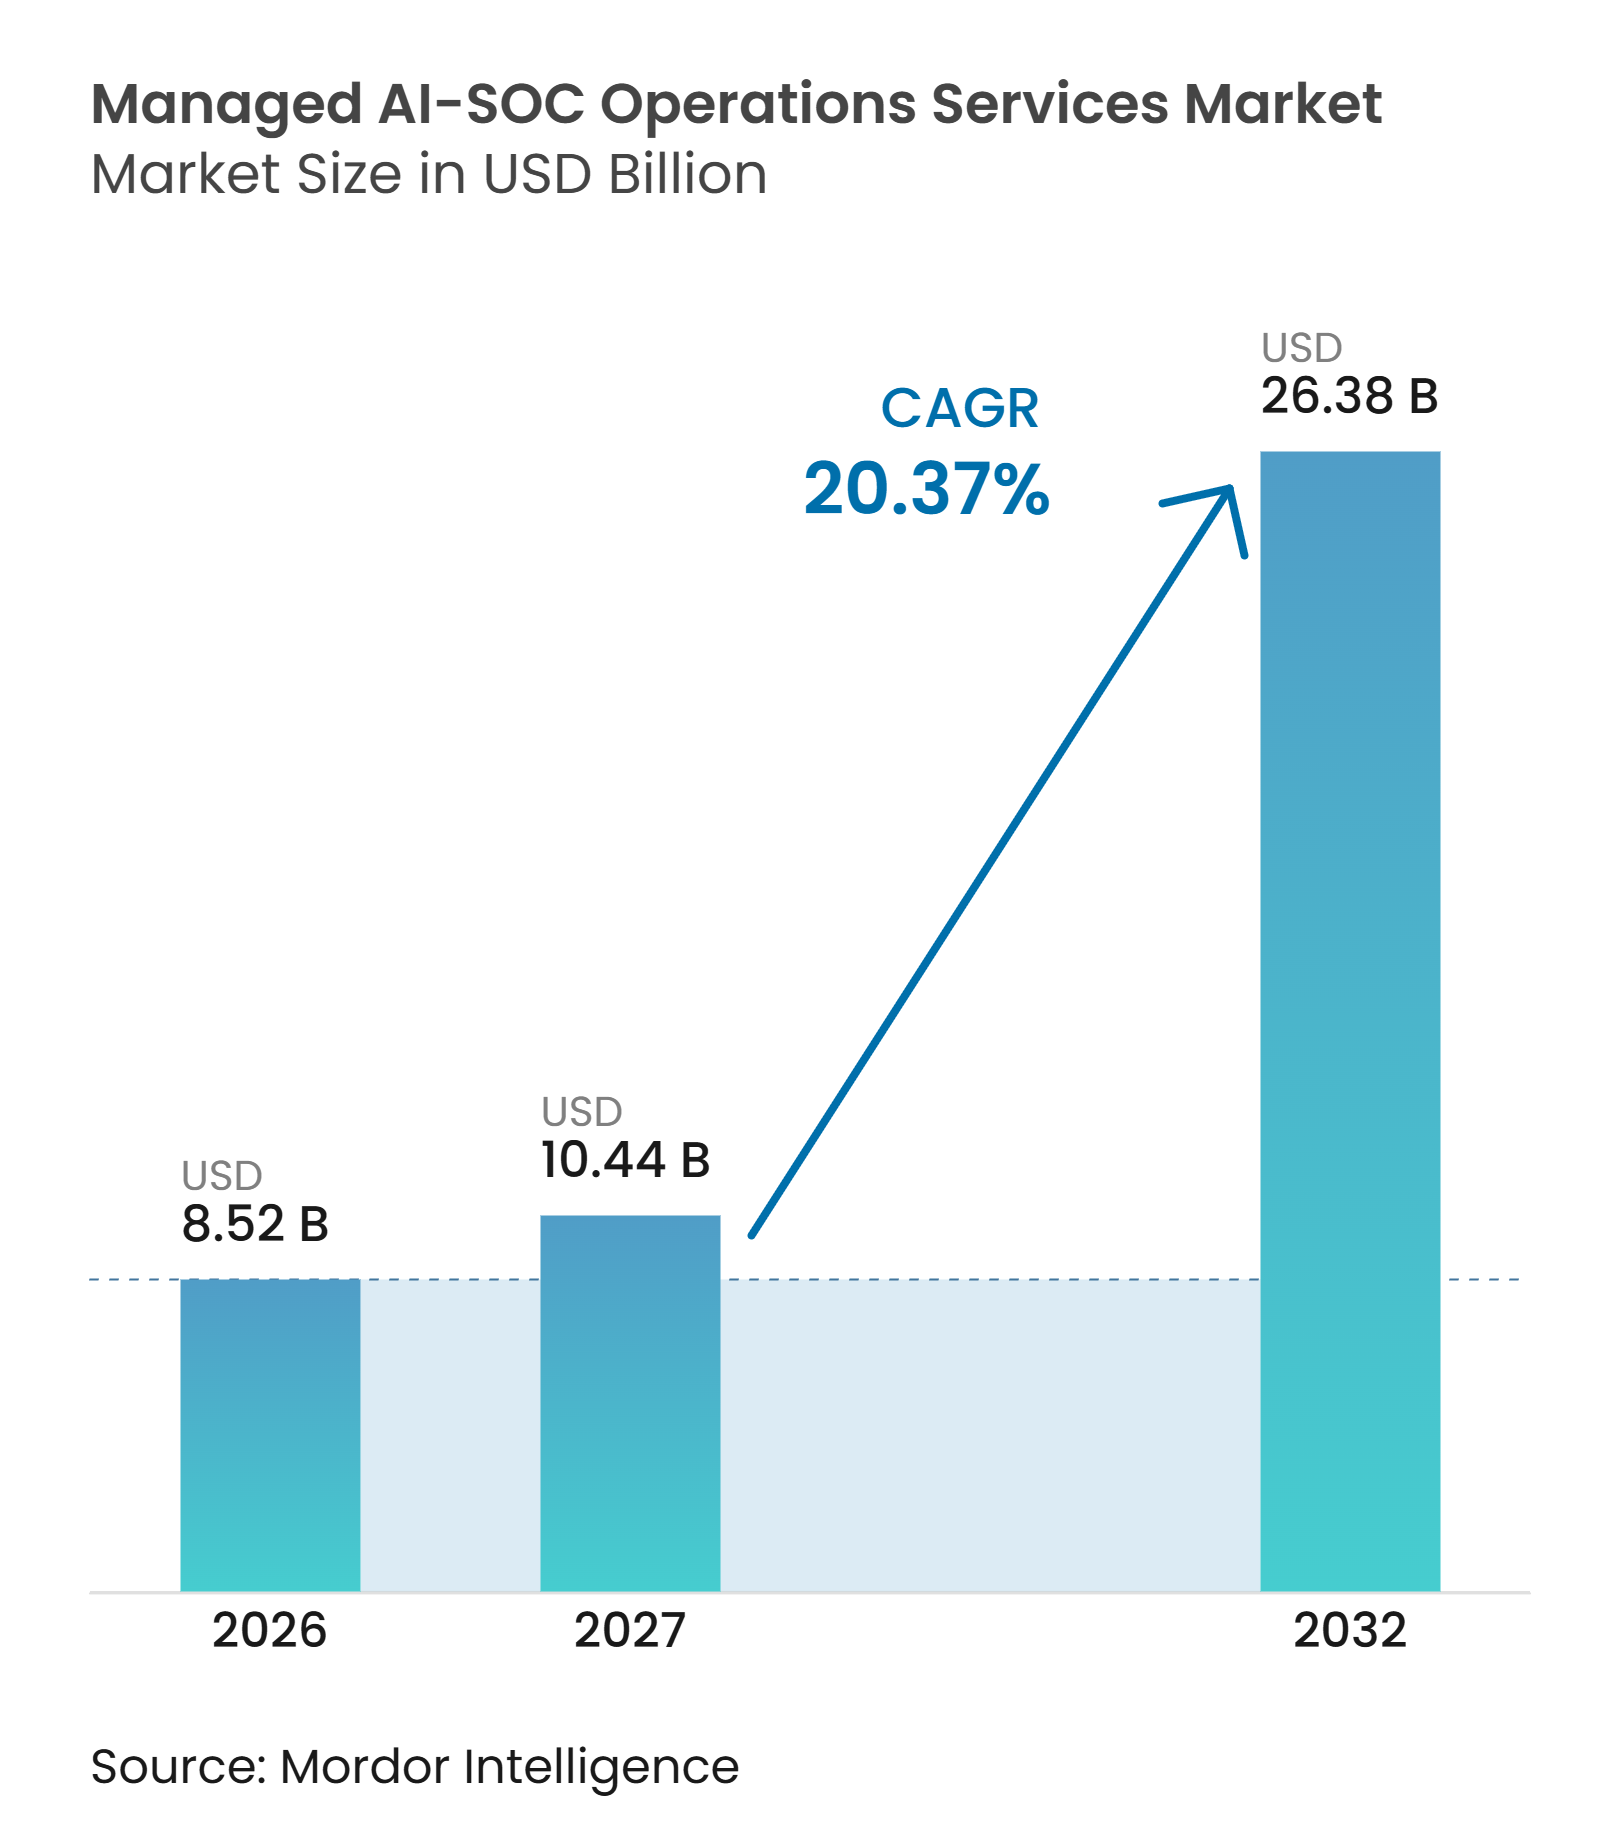
Die Marktgröße für Managed AI-SOC Operations Services wird voraussichtlich von 8,52 Milliarden USD im Jahr 2026 und 10,44 Milliarden USD im Jahr 2027 auf 26,38 Milliarden USD bis 2032 anwachsen, mit einer CAGR von 20,37 % zwischen 2027 und 2032. Der Markt für Managed AI-SOC Operations Services entwickelt sich von punktuellen Sicherheitstools hin zu verwalteten Ergebnissen, die Erkennung, Untersuchung und Eindämmung miteinander verknüpfen. Schnellere Angreiferaktivitäten lassen Sicherheitsteams weniger Zeit für die manuelle Überprüfung von Warnmeldungen. Käufer legen mehr Gewicht auf kontinuierliche Überwachung, dokumentierte Reaktionsprozesse und Integrationen über Endpunkt-, Identitäts-, Cloud- und On-Premises-Umgebungen hinweg. Dies begünstigt Anbieter, die KI-gestützte Workflows mit erfahrenen Analysten und verantwortungsvollen Betriebsverfahren kombinieren. Anforderungen an den Datenstandort und branchenspezifische Compliance-Anforderungen bestimmen ebenfalls, welche Bereitstellungsmodelle Anbieter in den einzelnen Ländern anbieten können.
Wichtigste Erkenntnisse des Berichts
- Nach Angebot führte KI-gestütztes Managed Detection and Response mit einem Umsatzanteil von 39,84 % im Jahr 2026, während AI SOC-as-a-Service bis 2032 voraussichtlich mit einer CAGR von 22,43 % wachsen wird.
- Nach SOC-Funktion hielt Bedrohungserkennung und -überwachung im Jahr 2026 einen Umsatzanteil von 29,71 %, während Vorfalluntersuchung und -analyse bis 2032 voraussichtlich mit einer CAGR von 21,91 % wachsen wird.
- Nach Architekturmodell entfielen auf SIEM-eingebettete KI-Agenten im Jahr 2026 33,96 % des Umsatzes, während KI-native Untersuchungsplattformen bis 2032 voraussichtlich mit einer CAGR von 21,86 % wachsen werden.
- Nach Bereitstellungsmodell hielt Hybrid Cloud im Jahr 2026 einen Umsatzanteil von 49,88 %, während On-Premises- und Air-Gapped-Bereitstellungen bis 2032 voraussichtlich mit einer CAGR von 22,68 % wachsen werden.
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Umsatzanteil von 65,17 %, während kleine und mittelständische Unternehmen bis 2032 voraussichtlich mit einer CAGR von 22,17 % wachsen werden.
- Nach Endnutzerbranche entfiel auf BFSI im Jahr 2026 ein Umsatzanteil von 28,62 %, während Gesundheitswesen und Biowissenschaften bis 2032 voraussichtlich mit einer CAGR von 21,98 % wachsen werden.
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Umsatzanteil von 39,77 % am Markt für Managed AI-SOC Operations Services, während Asien-Pazifik bis 2032 voraussichtlich mit einer CAGR von 21,09 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Eskalation von Multi-Vektor-Cyberangriffen | +4.2% | Global, mit höchster Intensität in Nordamerika, Westeuropa und Nordostasien | Kurzfristig (≤ 2 Jahre) |
| Fachkräftemangel im Bereich Cybersicherheit | +3.8% | Global, am stärksten ausgeprägt in Asien-Pazifik sowie im Nahen Osten und Afrika | Mittelfristig (2–4 Jahre) |
| Wachsende Cloud- und Hybrid-Angriffsfläche | +3.5% | Global, am höchsten in Nordamerika und Europa, wo die Einführung hybrider Infrastrukturen ausgereift ist | Kurzfristig (≤ 2 Jahre) |
| Obligatorische Meldepflichten bei Vorfällen und Cyber-Versicherungskontrollen | +2.9% | Kernbereich Nordamerika und EU, mit Ausstrahlungseffekten auf Asien-Pazifik sowie den Nahen Osten und Afrika | Mittelfristig (2–4 Jahre) |
| KI-gestützte Komprimierung des Warnmeldungskontexts | +2.2% | Global, mit früher Konzentration auf Cloud-native Bereitstellungen in Nordamerika und Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| Nachfrage nach lokalen SOC-Standorten aufgrund von Datensouveränitätsanforderungen | +1.8% | Kernbereich Asien-Pazifik, Naher Osten und Afrika sowie nationale Märkte mit Datenlokalisierungspflichten | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Eskalation von Multi-Vektor-Cyberangriffen vergrößert die Lücke zwischen Erkennung und Reaktion
Der Markt für Managed AI-SOC Operations Services profitiert von Angriffen, die in einem einzigen Vorfall mehrere Sicherheitsflächen überschreiten. Palo Alto Networks berichtete, dass 87 % der Vorfälle 2 oder mehr Angriffsflächen umfassten, während 43 % sich über 4 oder mehr Flächen erstreckten[1]. Dies erhöht den Wert von Servicemodellen, die Telemetrie aus Cloud-, Identitäts-, Endpunkt-, Netzwerk- und Anwendungsquellen kombinieren. Derselbe Bericht zeigt, dass Sicherheitsteams einen breiteren Kontext benötigen, bevor sie einen Vorfall sicher eindämmen können. CrowdStrike meldete eine durchschnittliche eCrime-Ausbruchszeit von 29 Minuten und eine schnellste beobachtete Ausbruchszeit von 27 Sekunden. Der Markt für Managed AI-SOC Operations Services ist daher weniger auf die isolierte Bearbeitung von Warnmeldungen als vielmehr auf koordinierte Erkennung und Reaktion angewiesen.
Fachkräftemangel im Bereich Cybersicherheit verändert die Entscheidung zwischen Eigenbetrieb und Fremdbezug
Der Mangel ist zunehmend ein Qualifikationsproblem und kein einfaches Einstellungsproblem. SANS stellte fest, dass 60 % der befragten Organisationen Qualifikationslücken als ihr führendes Problem bei der Belegschaft identifizierten. SANS stellte außerdem fest, dass 79 % der SOCs KI- oder Machine-Learning-Tools einsetzten, aber nur 36 % diese in einen definierten Workflow integriert hatten[2]. Dies schafft eine Rolle für verwaltete Anbieter, die Modelle abstimmen, Playbooks steuern und Workflows validieren können, bevor der Dienst den Kunden erreicht. Eine Studie aus dem Jahr 2025 ergab, dass KI-Copiloten die Triage-Zeit in unterbesetzten SOCs um bis zu 68 % reduzieren könnten[3]. ISACA berichtete, dass 61 % der Cybersicherheitsteams sich als unterbesetzt betrachteten, was die Nachfrage nach Betriebsmodellen unterstützt, die Kapazitäten hinzufügen, ohne einen vollständigen internen SOC-Aufbau zu erfordern.
Wachsende Cloud- und Hybrid-Angriffsfläche erzwingt die Konvergenz von SOC und Cloud-Sicherheit
Cloud- und Hybridumgebungen erfordern, dass der SOC Aktivitäten über Systeme hinweg analysiert, die unterschiedliche Tools und Datenformate verwenden. Palo Alto Networks berichtete, dass API-Angriffe um 41 % zunahmen, da agentische KI ihre Nutzung von APIs ausweitete. In derselben Umfrage gaben 89 % der Befragten an, dass Cloud- und Anwendungssicherheit vollständig in den SOC integriert sein müssen, um wirksam zu sein. Organisationen verwalteten durchschnittlich 17 Cloud-Sicherheitstools von 5 Anbietern, und 30 % benötigten mehr als 1 Tag zur Behebung eines Cloud-Vorfalls. Anbieter, die diese Telemetrie zusammenführen, können die Übergaben reduzieren, die Untersuchungen verlangsamen. Dies verleiht dem Markt für Managed AI-SOC Operations Services eine stärkere Rolle bei Kunden, denen eine einheitliche Sicht über Cloud-, Edge- und On-Premises-Systeme fehlt.
Obligatorische Meldepflichten bei Vorfällen und Cyber-Versicherungskontrollen erheben Compliance zum Beschaffungstreiber
Kürzere Meldefristen machen die automatisierte Beweiserhebung für regulierte Organisationen wichtiger. DORA gilt seit dem 17. Januar 2025 und verpflichtet Finanzunternehmen, innerhalb von 4 Stunden nach der Klassifizierung eine erste Vorfallsmeldung und innerhalb von 72 Stunden einen Zwischenbericht vorzulegen. NIS2 verpflichtet wesentliche Einrichtungen, innerhalb von 24 Stunden eine Frühwarnung und innerhalb von 72 Stunden nach einem erheblichen Vorfall eine Meldung abzugeben. Diese Verpflichtungen begünstigen Dienste, die Vorfallsaufzeichnungen, Klassifizierungen und eine klare Verantwortlichkeit für Reaktionen aufrechterhalten. Die SEC verpflichtet börsennotierte Unternehmen außerdem, wesentliche Cybersicherheitsvorfälle innerhalb von 4 Werktagen nach Feststellung der Wesentlichkeit offenzulegen. Cyber-Versicherungskontrollen erhöhen die Nachfrage nach dokumentierter 24/7-Überwachung und forensischen Fähigkeiten, die Managed AI-SOC-Anbieter mit operativen Berichten bündeln können.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Komplexität der Legacy-Integration und Datennormalisierung | -2.80% | Global, am stärksten ausgeprägt in Großunternehmen mit heterogenen SIEM-Umgebungen in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Vertrauens- und Haftungsbedenken bei autonomen Reaktionen | -1.90% | Global, am höchsten in regulierten Sektoren in Nordamerika und der EU | Langfristig (≥ 4 Jahre) |
| Anfälligkeit für Modellvergiftung und Prompt-Injection in SOC-Workflows | -1.40% | Global, konzentriert in Organisationen, die LLM-gestützte Triage-Pipelines verwenden | Mittelfristig (2–4 Jahre) |
| Fragmentierung der Beweiskette in mandantenfähigen Umgebungen | -0.90% | Global, am akutesten bei MSSPs, die mandantenfähige Cloud-Architekturen in Europa und Asien-Pazifik betreiben | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Komplexität der Legacy-Integration und Datennormalisierung verlängert Bereitstellungszyklen
Das Haupthindernis in vielen Projekten ist die Datenbereitschaft und nicht die Verfügbarkeit von KI-Tools. Eine Umfrage aus dem Jahr 2025 ergab, dass 72 % der Organisationen mehr als 1 SIEM und 41 % mehr als 2 betrieben. Unterschiedliche Datenstrukturen können die Bedrohungskorrelation unzuverlässig machen, bis Protokolle und Erkennungsregeln normalisiert sind. CardinalOps berichtete, dass Hybrid- und Multi-Cloud-Umgebungen Legacy-SIEM-Systeme während der Bereitstellung überlasten und während der Migration Erkennungslücken erzeugen können. Bei Mehrkundenanbietern verlängert der zusätzliche Normalisierungsaufwand das Onboarding und erhöht die Bereitstellungskosten. Anbieter mit automatisierter Normalisierung und Übersetzung von Erkennungsregeln können diese Reibung reduzieren. Der Markt für Managed AI-SOC Operations Services wird daher Anbieter bevorzugen, die die Integration wiederholbar gestalten können, ohne kundenseitige Kontrollen zu schwächen.
Vertrauens- und Haftungsbedenken bei autonomen Reaktionen schaffen Governance-Obergrenzen
Organisationen bleiben vorsichtig, wenn KI ohne Genehmigung eines Analysten wirkungsstarke Eindämmungsmaßnahmen ergreifen kann. Eine Rechtsstudie aus dem Jahr 2026 ergab, dass bestehende Haftungsansätze die Verantwortlichkeit für autonome Cyberoperationen nicht vollständig klären. Dies macht Käufer eher bereit, KI für Triage, Beweiserhebung und Empfehlungen einzusetzen als für direkte Netzwerkisolierung oder den Widerruf von Anmeldeinformationen. Die Genehmigung durch Menschen bleibt in regulierten Sektoren und Hochrisikoumgebungen wichtig. Detaillierte Prüfpfade und Entscheidungsprotokolle helfen Dienstleistern zu zeigen, warum eine Maßnahme vorgeschlagen oder ergriffen wurde. Klare Überschreibungsschwellen unterstützen auch die schrittweise Einführung autonomerer Workflows. Diese Kontrollen können das Vertrauen verbessern, obwohl sie den Geschwindigkeitsvorteil einer vollständig autonomen Reaktion einschränken können.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Angebot:
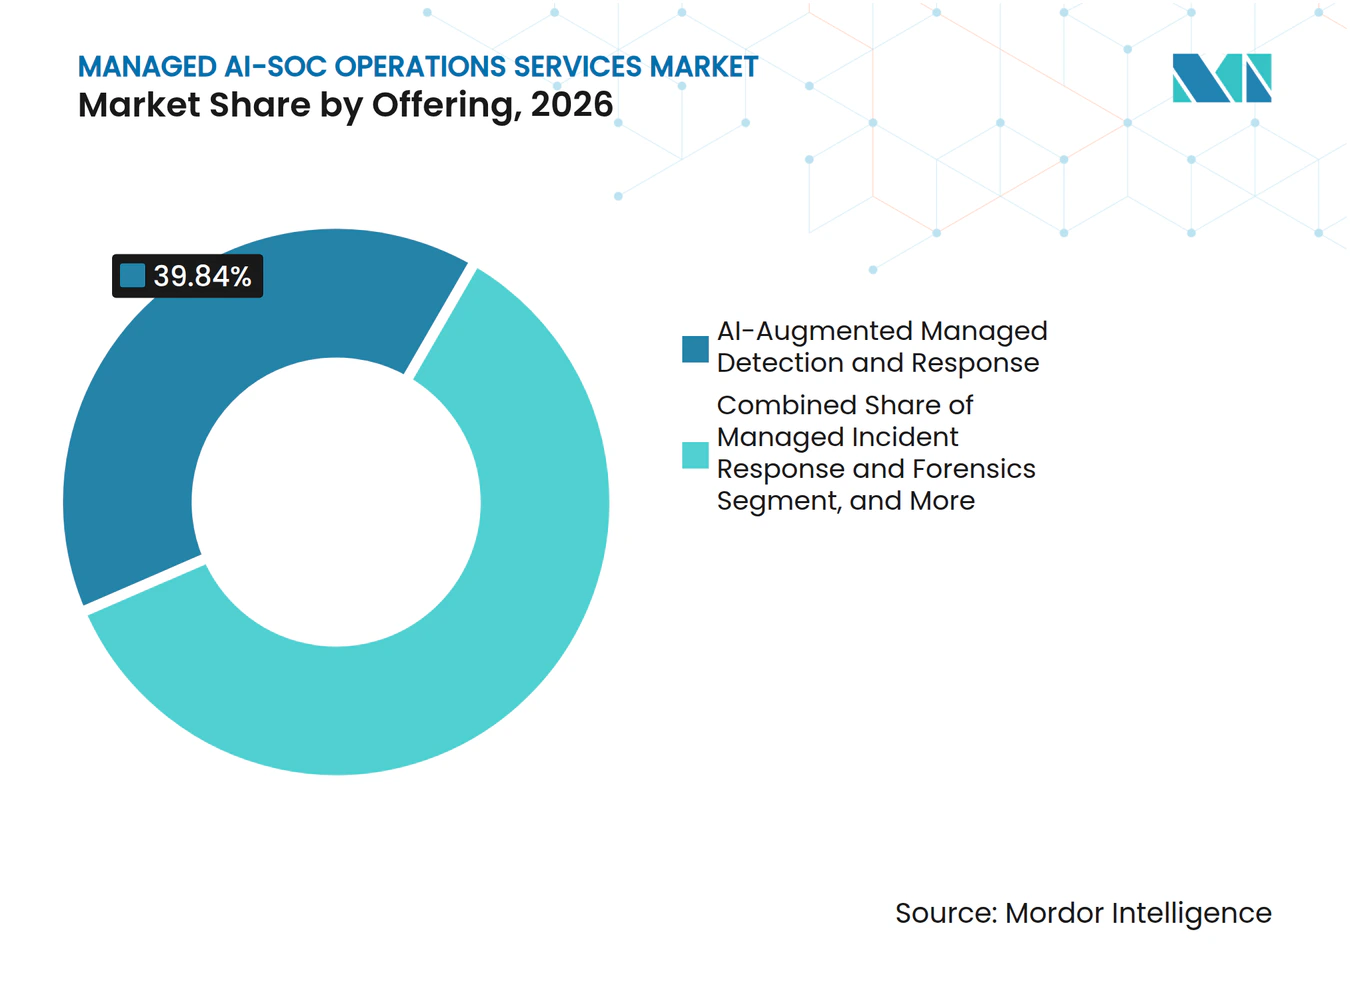
KI-gestütztes MDR verankert den Umsatz, während SOC-as-a-Service das Wachstum erfasstKI-gestütztes Managed Detection and Response hielt im Jahr 2026 einen Marktanteil von 39,84 % am Markt für Managed AI-SOC Operations Services. Es eignet sich für Unternehmen, die bereits Endpunkterkennung, erweiterte Erkennung oder etablierte Sicherheitsdatenplattformen nutzen und eine verwaltete Ergänzungsschicht anstelle eines Ersatzprogramms benötigen. Das Modell fügt KI-gestützte Erkennung, Priorisierung und Expertenüberprüfung zu Technologien hinzu, die der Kunde bereits validiert hat. AI SOC-as-a-Service wird bis 2032 voraussichtlich mit einer CAGR von 22,43 % wachsen. Es spricht mittelständische Käufer an, die ein Cloud-basiertes Abonnement dem Aufbau und der Besetzung eines internen SOC vorziehen. Die Preisgestaltung pro Endpunkt erleichtert es auch, Kosten mit dem Umfang der geschützten Umgebung zu verknüpfen.
Managed Incident Response und Forensik bedient weiterhin Kunden mit hoher Sicherheitsverletzungsexposition, aber begrenzter interner Untersuchungskapazität. Diese Dienste bleiben relevant, wenn ein Kunde nach einem Ereignis strukturierte Beweiserhebung, Umfangsbestimmung und Unterstützung benötigt. Managed Threat Intelligence und Beratungsdienste adressieren die Planungsebene oberhalb der routinemäßigen Erkennung und liefern Kontext für Bedrohungsprioritäten. Managed SIEM und Managed SOAR unterstützen Käufer, die Protokollverwaltung, Erkennungsentwicklung und Playbook-Automatisierung ohne eine vollständige Plattformmigration wünschen. Der Markt für Managed AI-SOC Operations Services entwickelt sich hin zu gebündelten Verträgen, die Ergebnisse, Servicelevel und Dokumentationsanforderungen definieren. DORA und NIS2 machen prüfungsfertige Nachweise und messbare Erkennungsleistung in diesen Verträgen wichtiger.



Nach SOC-Funktion:
Bedrohungserkennung führt, während Untersuchung am schnellsten wächstBedrohungserkennung und -überwachung hielt im Jahr 2026 einen Marktanteil von 29,71 % am Markt für Managed AI-SOC Operations Services. Sie bleibt die Grundlage für nachgelagerte Triage, Untersuchung, Behebung, Cloud-Überwachung und Identitätsüberwachung. Unternehmen verlassen sich weiterhin auf diese Dienste, da sie eine dauerhafte Überwachung umfangreicher Telemetriedatensätze bieten. Vorfalluntersuchung und -analyse wird bis 2032 voraussichtlich mit einer CAGR von 21,91 % wachsen. KI-gestützte Untersuchungstools können Beweise aus mehreren Quellen sammeln, Indikatoren über die Zeit korrelieren und Fallberichte erstellen. Dies reduziert repetitive Arbeit, die zuvor von der Zeit erfahrener Analysten abhing.
Warnmeldungs-Triage und -Priorisierung bleiben wichtig, da hohe Warnmeldungsvolumina Ereignisse verdecken können, die eine schnelle Eskalation erfordern. Threat Hunting bietet eine proaktive Schicht für Käufer, die nach Aktivitäten suchen, die routinemäßige Erkennungsregeln möglicherweise übersehen. Incident Response und Behebung verbindet Erkennung mit Eindämmung und Wiederherstellung, wo kontrollierte menschliche Genehmigungen wichtig bleiben. Cloud-Sicherheitsüberwachung gewinnt an Relevanz, da Kunden Workloads über Public Cloud, Private Cloud und On-Premises-Systeme verteilen. Identitäts- und Zugriffsüberwachung reagiert auf die zentrale Rolle des Identitätsmissbrauchs bei vielen Cloud-Einbrüchen. Der Markt für Managed AI-SOC Operations Services differenziert Anbieter zunehmend nach Untersuchungstiefe und Eindämmungsdisziplin und nicht nach dem Volumen der verarbeiteten Warnmeldungen.
Nach Architekturmodell:
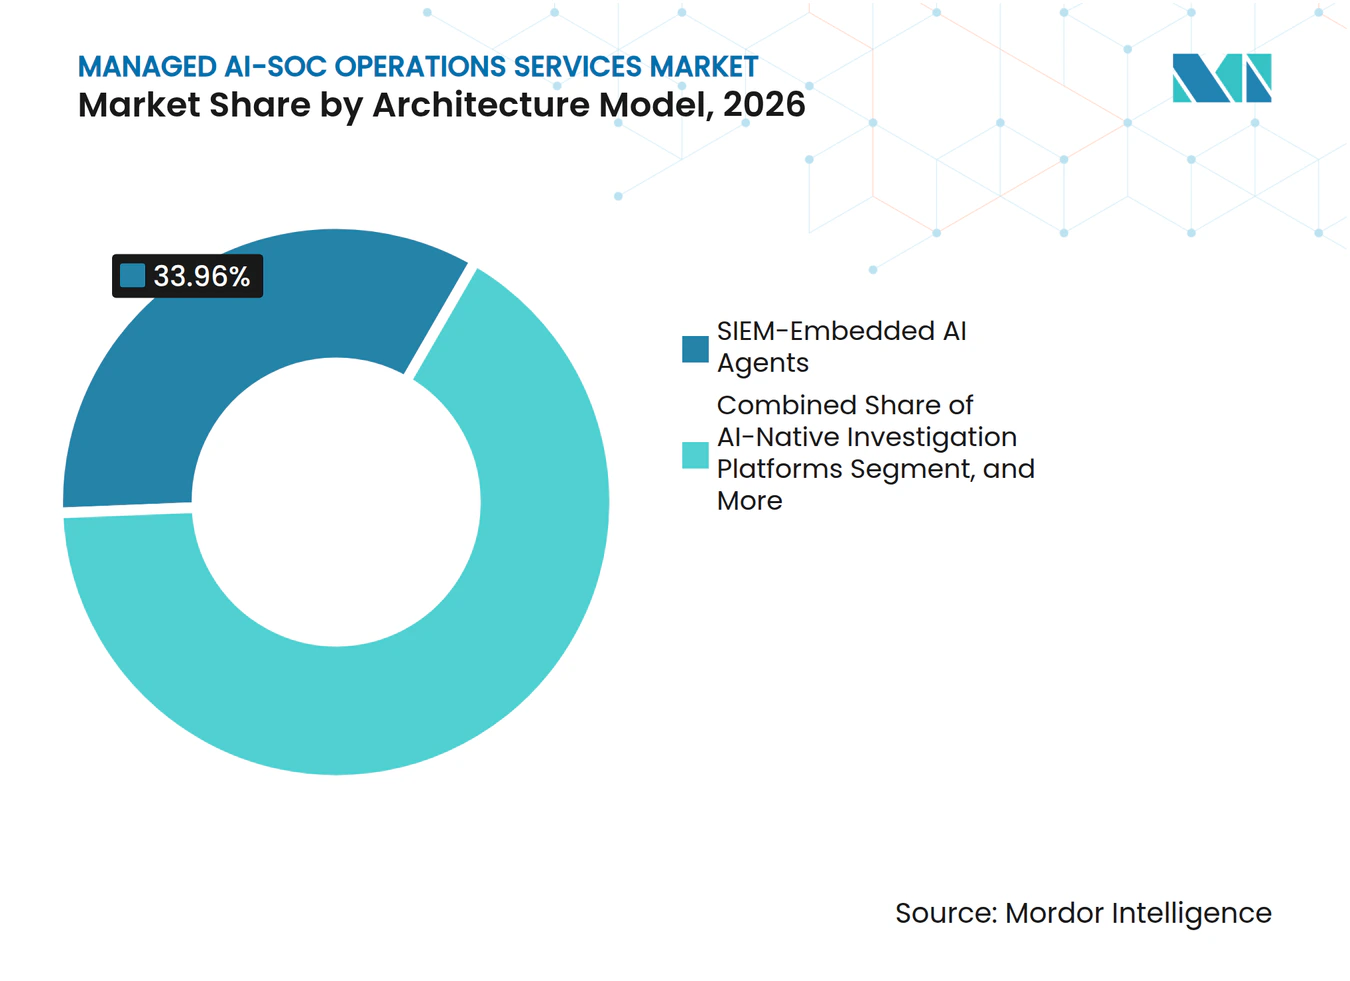
SIEM-eingebettete KI-Agenten dominieren, aber native Plattformen gewinnen schnell an BodenSIEM-eingebettete KI-Agenten entfielen im Jahr 2026 auf 33,96 % des Umsatzes im Markt für Managed AI-SOC Operations Services. Dieser Ansatz ermöglicht es Unternehmen, KI-Fähigkeiten zu bestehenden Sicherheitsdaten-Lakes hinzuzufügen und dabei getestete Erkennungsregeln beizubehalten. Er reduziert die Unterbrechung, die Kosten und das Migrationsrisiko, die mit einer vollständigen Plattformänderung verbunden sind. KI-native Untersuchungsplattformen werden bis 2032 voraussichtlich mit einer CAGR von 21,86 % wachsen. Sie eignen sich für Greenfield-Bereitstellungen und umfassendere SOC-Modernisierungsprogramme. Diese Plattformen strukturieren Untersuchungsworkflows um KI-gestützte Schlussfolgerungen, anstatt Automatisierung zu veralteten regelbasierten Prozessen hinzuzufügen.
Multi-Agenten-Mesh- und Hyperautomatisierungsplattformen stellen ein fortgeschritteneres Modell dar, bei dem spezialisierte Agenten über Erkennungs-, Untersuchungs- und Reaktionsaufgaben hinweg operieren. Der Ansatz befindet sich noch im Übergang von Forschungsumgebungen in Produktionsbereitstellungen. Er taucht häufiger in Ausschreibungen von Unternehmen auf, die koordinierte Maßnahmen in komplexen Umgebungen anstreben. Hybride Human-AI-SOC-Modelle bleiben in regulierten Umgebungen wichtig, in denen Menschen Eindämmungsmaßnahmen genehmigen müssen. Die Auswahl der Architektur hängt von der Tiefe der bestehenden Infrastruktur, der Sensibilität der Daten und den regulatorischen Verpflichtungen des Kunden ab. Die Entwicklungsrichtung geht in Richtung größerer Automatisierung, jedoch innerhalb von Aktionsgrenzen, die vom Kunden und Dienstleister definiert werden.

Nach Bereitstellungsmodell:
Hybrid Cloud führt, während On-Premises- und Air-Gapped-Bereitstellungen beschleunigenHybrid Cloud hielt im Jahr 2026 einen Umsatzanteil von 49,88 % am Markt für Managed AI-SOC Operations Services. Dies spiegelt die Mischung aus Public Cloud, Private Cloud und On-Premises-Systemen wider, die viele Unternehmen nutzen. Ein hybrides Bereitstellungsmodell ermöglicht es Anbietern, Telemetrie über diese Standorte hinweg zu erfassen und zu analysieren, ohne jeden Workload in eine gemeinsame Umgebung zu zwingen. On-Premises- und Air-Gapped-Bereitstellungen werden bis 2032 voraussichtlich mit einer CAGR von 22,68 % wachsen. Die Expansion spiegelt Souveränitäts- und Sicherheitsanforderungen wider und keine Umkehr bei der Cloud-Einführung. Finanzunternehmen, Verteidigungsauftragnehmer und Betreiber kritischer Infrastrukturen können lokal bereitgestellte Überwachung benötigen, da gemeinsam genutzte Infrastruktur ihre Sicherheits- oder Datenspeicherungsanforderungen möglicherweise nicht erfüllen kann.
Public-Cloud-Bereitstellungen bedienen Organisationen, die zentralisierten Zugriff, schnellere Dienstaktivierung und skalierbare Verarbeitungskapazität priorisieren. Private-Cloud-Bereitstellungen sprechen Gesundheits- und Finanzorganisationen an, die eine Trennung sensibler Daten ohne vollständige Luftspaltung benötigen. DORA stärkt die Anforderungen an Resilienz und Aufsicht für Finanzunternehmen. Anbieter, die dedizierte On-Premises-AI-SOC-Systeme als verwalteten Dienst betreiben können, sprechen Käufer an, die nicht in standardisierte Shared-Service-Modelle passen. Diese Fähigkeit ist wichtig, wo nationale Vorschriften den grenzüberschreitenden Telemetrieaustausch einschränken. Der Markt für Managed AI-SOC Operations Services wird ein breiteres Spektrum an Bereitstellungsoptionen benötigen, da Datenlokalisierungsanforderungen häufiger werden.
Nach Unternehmensgröße:
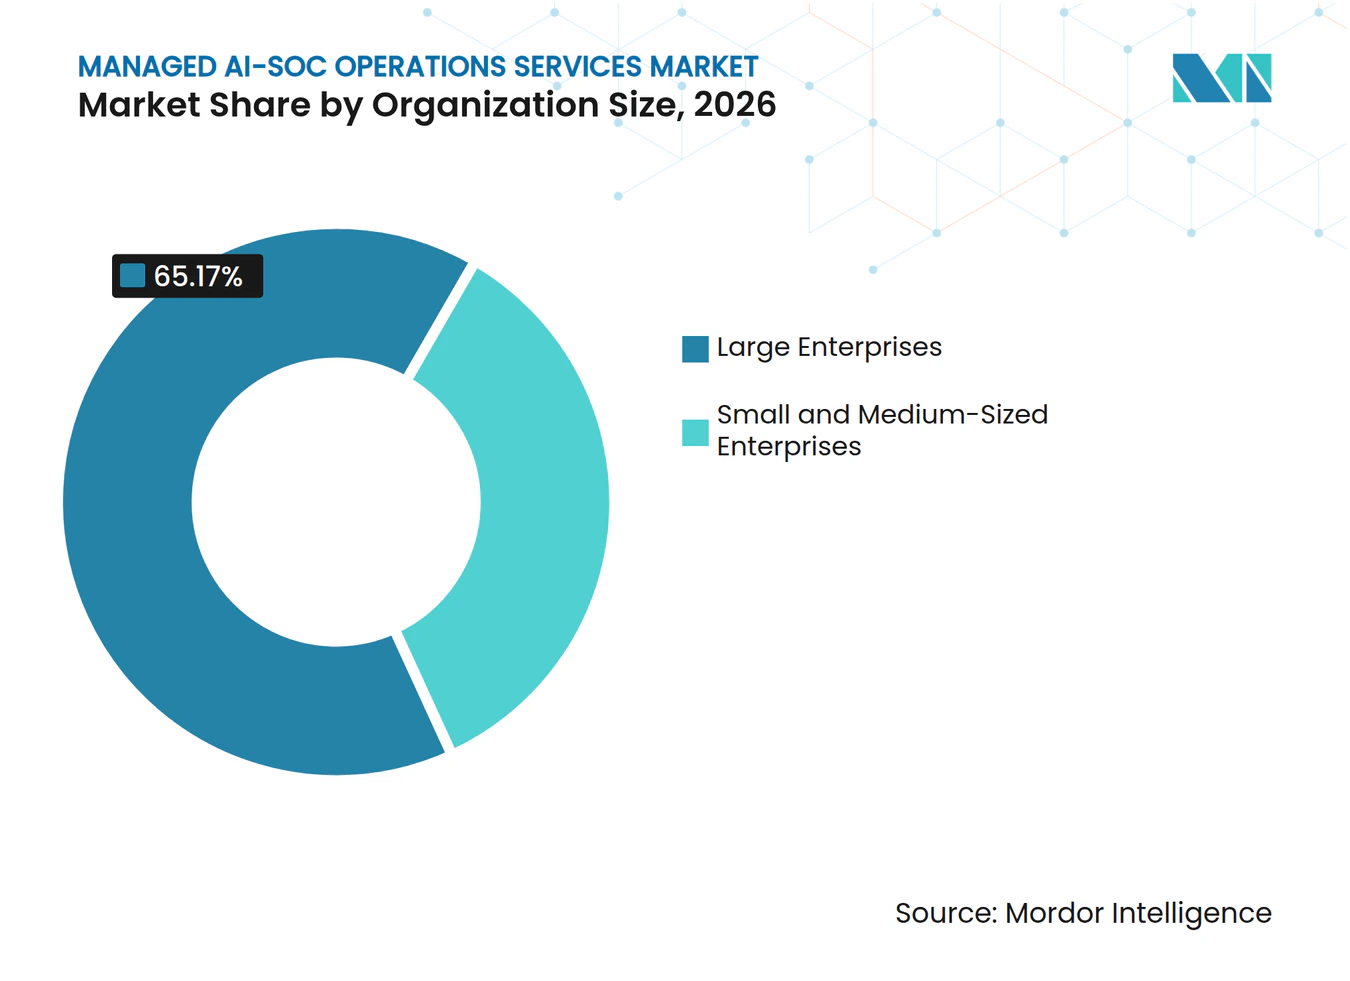
Großunternehmen verankern den Umsatz, während KMU beschleunigenGroßunternehmen hielten im Jahr 2026 einen Umsatzanteil von 65,17 % am Markt für Managed AI-SOC Operations Services. Ihre komplexen Umgebungen, größeren Sicherheitsbudgets und langjährigen Beziehungen zu Managed-Security-Anbietern stützen diese Position. Viele Großkunden wechseln von analysterintensiven Diensten hin zur KI-Orchestrierung über Endpunkt-, Identitäts- und Cloud-Systeme. CrowdStrike und IBM erweiterten ihre Zusammenarbeit im März 2026, um Charlotte AI mit IBMs Autonomous Threat Operations Machine für koordinierte Untersuchung und Eindämmung zu kombinieren. Dies spiegelt die Unternehmensnachfrage nach vernetzten Betriebsabläufen anstelle separater Sicherheitstools wider. Große Organisationen erfordern auch eine starke Governance für jeden Dienst, der kritische Systeme beeinflussen kann.
Kleine und mittelständische Unternehmen werden bis 2032 voraussichtlich mit einer CAGR von 22,17 % wachsen. Niedrigere Kosten für KI-gestützte Triage und Abonnements pro Endpunkt machen verwaltete Abdeckung für Organisationen zugänglicher, die kein vollständiges internes Team beschäftigen können. SentinelOne startete Managed AI Defense über den Pax8-Marktplatz im September 2025 und kombinierte Endpunktschutz, KI-Analysefähigkeit, verwaltetes Threat Hunting und Schwachstellenmanagement für kleinere Unternehmen. Kyndryl, DNA und Google starteten im April 2026 auch einen 24/7-KI-gestützten Sicherheitsbetriebsdienst für KMU in Finnland. Diese Angebote zeigen, dass das Anbietermodell über nordamerikanische Kanal-Ökosysteme hinaus angepasst werden kann. Der Markt für Managed AI-SOC Operations Services bietet Raum für Anbieter, die Dienste einfach halten und gleichzeitig kontinuierliche Überwachung anbieten können.
Nach Endnutzerbranche:
BFSI führt beim Umsatz, während Gesundheitswesen und Biowissenschaften das Wachstum erfassenBFSI hielt im Jahr 2026 einen Marktanteil von 28,62 % am Markt für Managed AI-SOC Operations Services. Ransomware-Exposition und Verpflichtungen aus PCI DSS 4.0, DORA und SOX schaffen einen starken Bedarf an überwachten, dokumentierten Sicherheitsoperationen. Finanzinstitute sehen sich auch engen Meldefristen und einer genauen Prüfung ihrer Technologielieferanten gegenüber. DORA verlangt eine erste Vorfallsmeldung innerhalb von 4 Stunden nach der Klassifizierung für betroffene Finanzunternehmen. Diese Anforderungen erhöhen den Wert von Diensten, die rund um die Uhr Beweise sammeln und kontrollierte Reaktionen unterstützen können. Legacy-SIEM-Umgebungen schaffen einen zusätzlichen Bedarf an Upgrades für Institute, die eine bessere Automatisierung anstreben.
Gesundheitswesen und Biowissenschaften werden bis 2032 voraussichtlich mit einer CAGR von 21,98 % wachsen. Der Sektor benötigt eine schnellere Überwachung, da Gesundheitssysteme, vernetzte Geräte und digitale Pflegedienste mehr Sicherheitsereignisse erzeugen. Regierung und Verteidigung erfordern Bereitstellungsmuster, die Air-Gap-, klassifizierte Netzwerk- und Souveränitätsregeln erfüllen können. Käufer aus Informationstechnologie und Telekommunikation benötigen Überwachung über eine komplexe, verteilte Infrastruktur. Fertigung, Einzelhandel und E-Commerce sind durch Verbindungen zur Betriebstechnologie und Zahlungsbetrug zusätzlich exponiert. Der Markt für Managed AI-SOC Operations Services kann diese Branchen ansprechen, wenn Anbieter Telemetrie, Workflows und Eskalationsregeln an jede Betriebsumgebung anpassen.
Geografische Analyse
Markt für verwaltete KI-SOC-Betriebsdienste in Nordamerika
Nordamerika hielt im Jahr 2026 einen Marktanteil von 39,77 % am Markt für verwaltete KI-SOC-Betriebsdienste. Die Region verfügt über dichte regulatorische Anforderungen, ausgereifte Sicherheitsbudgets und ein breites Ökosystem für verwaltete Sicherheitsdienste. Die Vereinigten Staaten werden durch die Vorschrift der SEC zur Offenlegung von Sicherheitsvorfällen sowie durch eine Reihe branchenspezifischer Erwartungen an die kontinuierliche Überwachung geprägt. ISACA stellte fest, dass 61 % der Cybersicherheitsteams sich selbst als unterbesetzt betrachteten, was die Nachfrage nach externer Betriebskapazität verstärkt. Kanada und Mexiko weiten die Nutzung über die Vereinigten Staaten hinaus aus, obwohl ihre Dienstleistungsdurchdringung geringer ist.
Markt für verwaltete KI-SOC-Betriebsdienste in Europa
Europa wird stark durch Compliance-Anforderungen geprägt. NIS2 hat die Meldepflichten für wesentliche Einrichtungen ausgeweitet, einschließlich einer Frühwarnung innerhalb von 24 Stunden und einer Benachrichtigung innerhalb von 72 Stunden bei erheblichen Vorfällen. DORA fügt weitere Anforderungen an die operative Resilienz für Finanzunternehmen hinzu. Deutschland, das Vereinigte Königreich und Frankreich sind führende nationale Märkte mit einer Mischung aus globalen Beziehungen zu Anbietern verwalteter Dienste und der Nachfrage nach souveräner Leistungserbringung. AV-TEST berichtete, dass westeuropäische Länder mit komplexen, mehrvektoriellen Bedrohungsaktivitäten konfrontiert sind, wobei Deutschland gleichzeitig erhebliche DDoS- und Ransomware-Angriffe bewältigt. Süd- und Osteuropa profitieren ebenfalls, da neu erfasste Einrichtungen formelle SOC-Vereinbarungen einführen.
Markt für verwaltete KI-SOC-Betriebsdienste in APAC, Südamerika und MEA
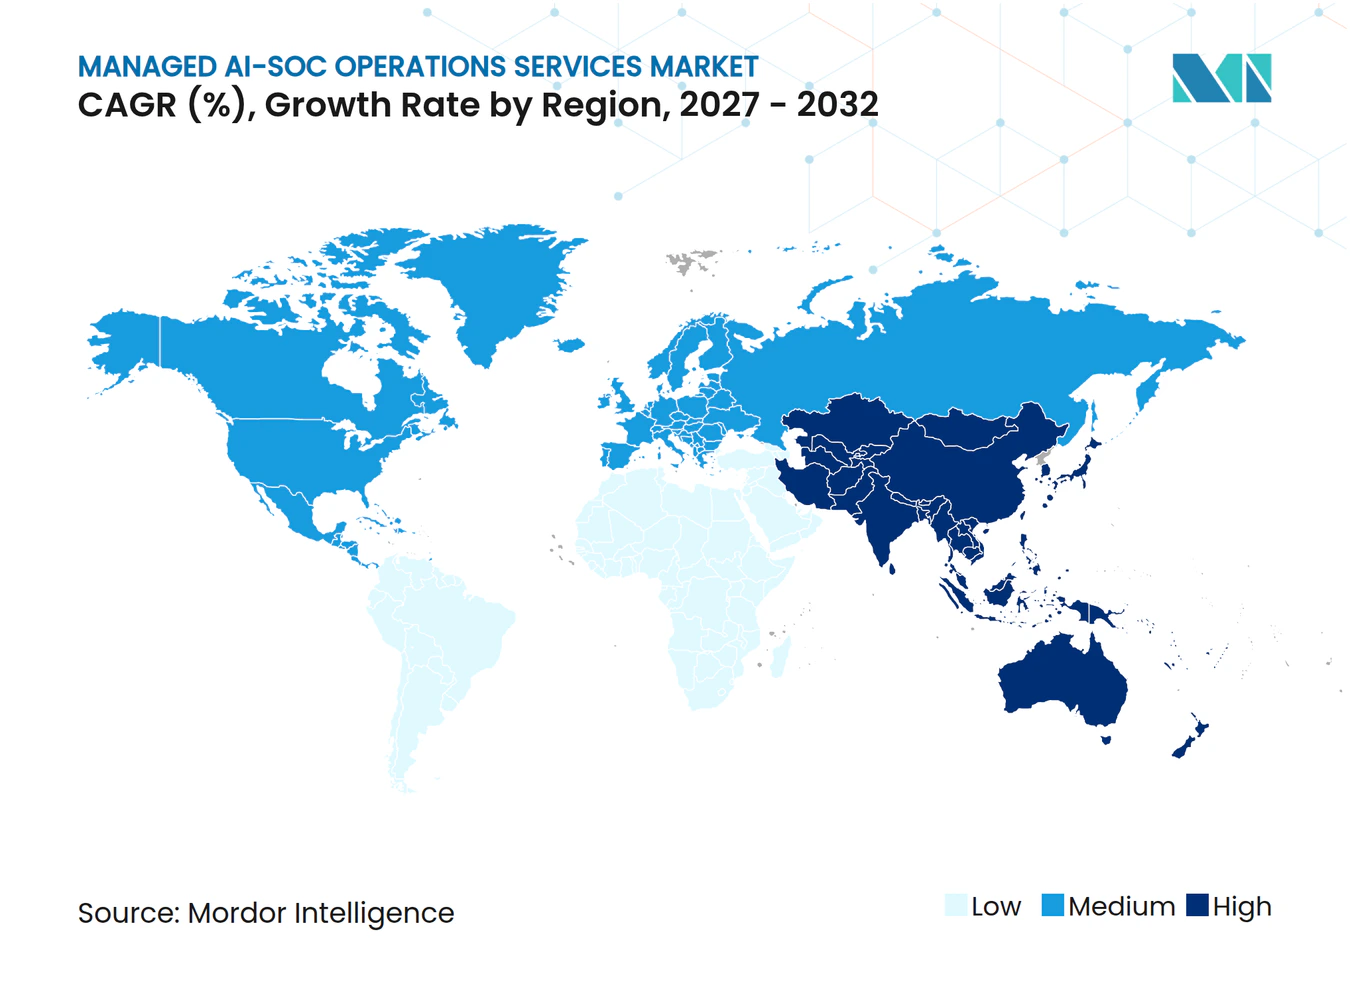
Der asiatisch-pazifische Raum wird voraussichtlich bis 2032 mit einer CAGR von 21,09 % wachsen. Datenlokalisierungsanforderungen in China, Indien, Indonesien und Südkorea erhöhen den Bedarf an lokal erbrachter Überwachung und schränken gleichzeitig den grenzüberschreitenden Austausch von Telemetriedaten ein. Google Cloud hat im Juni 2026 Google Security Operations in der Seoul-Region eingeführt, um lokale Datenspeicherung für koreanische Finanzdienstleistungs- und Behördenorganisationen bereitzustellen. Südamerika entwickelt sich weiter, da die Digitalisierung des Finanzsektors und regulatorische Vorgaben eine breitere Nutzung über große Unternehmen hinaus fördern. Der Nahe Osten und Afrika gewinnen ebenfalls strukturierte Ökosysteme für verwaltete Sicherheitsdienste, wobei Datensouveränität zu einer zentralen Beschaffungsanforderung wird. Insgesamt belohnen diese Regionen Anbieter, die globale Kompetenz mit lokaler Leistungserbringung und Governance verbinden können.
Wettbewerbslandschaft
Marktkonzentration
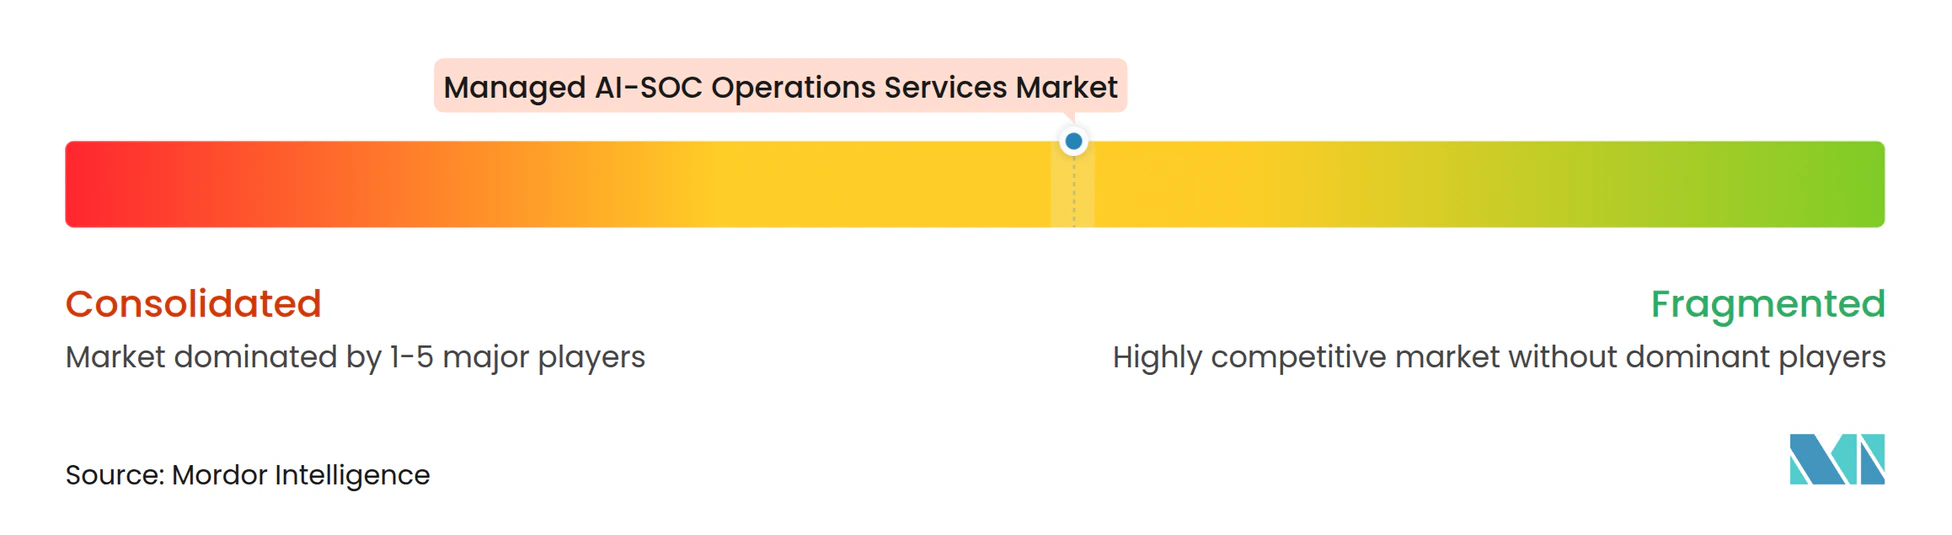
Der Markt für Managed AI-SOC Operations Services ist in seinem oberen Segment mäßig konzentriert. Hyperscale-Technologieanbieter, globale Beratungsgruppen und spezialisierte Managed Detection and Response-Anbieter konkurrieren um Großunternehmensverträge. Eine breitere Gruppe regionaler Managed-Security-Service-Anbieter und KI-nativer Neueinsteiger bedient mittelständische und KMU-Käufer. Plattformkonsolidierung ist eine Schlüsselstrategie, da Kunden zunehmend integrierte Erkennungs-, Untersuchungs-, Reaktions- und Governance-Fähigkeiten erwarten. Anbieter müssen auch nachweisen, dass ihr Dienst über Endpunkt-, Identitäts-, Cloud- und On-Premises-Umgebungen hinweg betrieben werden kann.
CrowdStrike und IBM erweiterten ihre Zusammenarbeit im März 2026, um Charlotte AI mit IBMs Autonomous Threat Operations Machine für maschinenschnelle Untersuchung und Eindämmung zu integrieren. Palo Alto Networks startete Cortex AgentiX im Oktober 2025 als KI-Orchestrierungsplattform mit vorgefertigten Agenten für Sicherheits-Workflows. CrowdStrike unterzeichnete auch eine Vereinbarung zur Übernahme von Pangea im September 2025, um Sicherheit für KI-Daten, Modelle, Agenten, Identitäten und Interaktionen von Unternehmen hinzuzufügen. Diese Schritte zeigen, wie führende Anbieter ihre Plattformen erweitern, anstatt eigenständige Tools zu verkaufen. Der Wettbewerbsstandard verschiebt sich hin zu KI-gestützten Betriebsabläufen mit klaren Schutzmaßnahmen, anstatt zu KI-Funktionen in Isolation.
Chancen bestehen bei der KMU-Abonnementbereitstellung, On-Premises-Diensten für souveränitätsbeschränkte Käufer und vertikalen Workflows für Gesundheitswesen und Betriebstechnologieumgebungen. Kleinere Anbieter können durch größere Integrationsflexibilität und Branchenexpertise konkurrieren, wo größere Plattformen keine ausreichende Anpassung bieten. Die Einhaltung von DORA, NIS2 und FedRAMP kann Markteintrittsbarrieren in regulierten nationalen Märkten erhöhen. Lokale rechtliche Präsenz, Datenspeicherungsfähigkeiten und dokumentierte Betriebskontrollen werden Teil des Dienstleistungsangebots in diesen Märkten. Dies verengt das Anbieterfeld für Hochregulierungsverträge, lässt aber Raum für neue Anbieter im breiteren globalen Markt. Der Markt für Managed AI-SOC Operations Services kombiniert daher ein konzentriertes Unternehmenssegment mit einer fragmentierteren Gruppe regionaler und spezialisierter Anbieter.
Marktführer im Bereich Managed AI-SOC Operations Services
-
IBM Corporation
-
Microsoft Corporation
-
Palo Alto Networks, Inc.
-
CrowdStrike Holdings, Inc.
-
NTT DATA Group
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für verwaltete KI-SOC-Betriebsdienste Unternehmen in diesem Bericht
- IBM Corporation
- Microsoft Corporation
- Palo Alto Networks, Inc.
- CrowdStrike Holdings, Inc.
- NTT DATA Group Corporation
- Accenture plc
- Cisco Systems, Inc.
- Google LLC
- International Business Machines Corporation
- Fortinet, Inc.
- Broadcom Inc.
- SentinelOne, Inc.
- Arctic Wolf Networks, Inc.
- Rapid7, Inc.
- Sophos Limited
- eSentire, Inc.
- Secureworks Corp.
- Trustwave Holdings, Inc.
- Orange Cyberdefense
- Capgemini SE
Neueste Industrielle Entwicklungen in Markt für verwaltete KI-SOC-Betriebsdienste
- Juni 2026: Google LLC startete Google Security Operations in der Google Cloud Seoul-Region und bietet koreanischen Unternehmen in Finanzdienstleistungen und dem öffentlichen Sektor lokale Datenspeicherung und KI-gestützte Bedrohungserkennung, die mit den Compliance-Richtlinien der koreanischen Finanzdienstleistungskommission übereinstimmt.
- April 2026: Kyndryl kooperierte mit dem finnischen Telekommunikationsanbieter DNA und Google, um einen KI-gestützten 24/7-Sicherheitsbetriebsdienst für KMU zu starten. Der auf Google Security Operations aufbauende Dienst kombiniert KI-gestützte Erkennung, Automatisierung und Bedrohungsintelligenz in einem verwalteten SOC-Modell, das für kleine und mittelständische Organisationen konzipiert ist.
- März 2026: CrowdStrike Holdings, Inc. und IBM kündigten auf der RSA 2026 eine erweiterte strategische Zusammenarbeit zur Förderung der agentischen SOC-Transformation an. Die Zusammenarbeit integriert CrowdStrike Charlotte AI mit IBMs Autonomous Threat Operations Machine für koordinierte, maschinenschnelle Untersuchung und Eindämmung über Endpunkt-, Identitäts- und Cloud-Umgebungen hinweg und erweitert die Falcon-Plattform in die verwalteten Threat Detection and Response-Dienste von IBM Consulting sowie die X-Force Cyber Range-Krisenübungserfahrungen.
- Februar 2026: Arctic Wolf Networks, Inc. startete Aurora Managed Endpoint Defense für MSPs und erweiterte damit seine KI-gestützte Aurora-Plattform auf Managed-Service-Anbieter mit einem kanalnativen Bereitstellungsmodell, das verwaltete Endpunkterkennung und -reaktion zum Aurora-Ökosystem hinzufügt.
Globaler Berichtsumfang für den Markt für Managed AI-SOC Operations Services
Der Markt für Managed AI-SOC Operations Services umfasst ausgelagerte, KI-gestützte Sicherheitsbetriebsdienste, bei denen ein Anbieter 24/7-Bedrohungsüberwachung, -erkennung, Warnmeldungs-Triage, Vorfalluntersuchung und -reaktion unter Einsatz von KI/ML, generativer KI, SOAR und agentischer KI-Fähigkeiten bereitstellt.
Der Bericht über den Markt für Managed AI-SOC Operations Services ist segmentiert nach Angebot (KI-gestütztes MDR, AI SOC-as-a-Service, Managed Incident Response, Managed Threat Intelligence, Managed SIEM und Managed SOAR), SOC-Funktion (Bedrohungserkennung und -überwachung, Warnmeldungs-Triage und -Priorisierung, Vorfalluntersuchung und -analyse, Threat Hunting, Incident Response und Behebung, Cloud-Sicherheitsüberwachung und Identitäts- und Zugriffsüberwachung), Architekturmodell (SIEM-eingebettete KI-Agenten, KI-native Untersuchungsplattformen, Multi-Agenten-Mesh- und Hyperautomatisierungsplattformen sowie hybride Human-AI-SOC-Modelle), Bereitstellungsmodell (Public Cloud, Private Cloud, Hybrid Cloud sowie On-Premises und Air-Gapped), Unternehmensgrße (KMU und Großunternehmen), Endnutzerbranche (BFSI, Regierung, Gesundheitswesen, IT und Telekommunikation, Fertigung und Einzelhandel) sowie Geografie (Nordamerika, Südamerika, Europa, Asien-Pazifik sowie Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| KI-gestütztes Managed Detection and Response |
| AI SOC-as-a-Service |
| Managed Incident Response und Forensik |
| Managed Threat Intelligence und Beratungsdienste |
| Managed Security Information and Event Management |
| Managed Security Orchestration, Automation und Response |
| Bedrohungserkennung und -überwachung |
| Warnmeldungs-Triage und -Priorisierung |
| Vorfalluntersuchung und -analyse |
| Threat Hunting |
| Incident Response und Behebung |
| Cloud-Sicherheitsüberwachung |
| Identitäts- und Zugriffsüberwachung |
| SIEM-eingebettete KI-Agenten |
| KI-native Untersuchungsplattformen |
| Multi-Agenten-Mesh- und Hyperautomatisierungsplattformen |
| Hybride Human-AI-SOC-Modelle |
| Public Cloud |
| Private Cloud |
| Hybrid Cloud |
| On-Premises und Air-Gapped |
| Kleine und mittelständische Unternehmen |
| Großunternehmen |
| Bank-, Finanz- und Versicherungsdienstleistungen |
| Regierung und Verteidigung |
| Gesundheitswesen und Biowissenschaften |
| Informationstechnologie und Telekommunikation |
| Fertigung |
| Einzelhandel und E-Commerce |
| Sonstige Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Vereinigtes Königreich |
| Deutschland | |
| Frankreich | |
| Italien | |
| Spanien | |
| Übriges Europa | |
| Asien-Pazifik | China |
| Japan | |
| Indien | |
| Südkorea | |
| Übriger Asien-Pazifik-Raum | |
| Naher Osten und Afrika | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Südafrika | |
| Ägypten | |
| Übriger Naher Osten und Afrika |
| Nach Angebot | KI-gestütztes Managed Detection and Response | |
| AI SOC-as-a-Service | ||
| Managed Incident Response und Forensik | ||
| Managed Threat Intelligence und Beratungsdienste | ||
| Managed Security Information and Event Management | ||
| Managed Security Orchestration, Automation und Response | ||
| Nach SOC-Funktion | Bedrohungserkennung und -überwachung | |
| Warnmeldungs-Triage und -Priorisierung | ||
| Vorfalluntersuchung und -analyse | ||
| Threat Hunting | ||
| Incident Response und Behebung | ||
| Cloud-Sicherheitsüberwachung | ||
| Identitäts- und Zugriffsüberwachung | ||
| Nach Architekturmodell | SIEM-eingebettete KI-Agenten | |
| KI-native Untersuchungsplattformen | ||
| Multi-Agenten-Mesh- und Hyperautomatisierungsplattformen | ||
| Hybride Human-AI-SOC-Modelle | ||
| Nach Bereitstellungsmodell | Public Cloud | |
| Private Cloud | ||
| Hybrid Cloud | ||
| On-Premises und Air-Gapped | ||
| Nach Unternehmensgröße | Kleine und mittelständische Unternehmen | |
| Großunternehmen | ||
| Nach Endnutzerbranche | Bank-, Finanz- und Versicherungsdienstleistungen | |
| Regierung und Verteidigung | ||
| Gesundheitswesen und Biowissenschaften | ||
| Informationstechnologie und Telekommunikation | ||
| Fertigung | ||
| Einzelhandel und E-Commerce | ||
| Sonstige Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Vereinigtes Königreich | |
| Deutschland | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Übriges Europa | ||
| Asien-Pazifik | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriger Asien-Pazifik-Raum | ||
| Naher Osten und Afrika | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Südafrika | ||
| Ägypten | ||
| Übriger Naher Osten und Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Managed AI-SOC Operations Services?
Der Markt für Managed AI-SOC Operations Services wird voraussichtlich von 8,52 Milliarden USD im Jahr 2026 und 10,44 Milliarden USD im Jahr 2027 auf 26,38 Milliarden USD bis 2032 steigen, mit einer CAGR von 20,37 %.
Was treibt die Einführung von Managed AI-SOC-Diensten an?
Multi-Vektor-Angriffe, Fachkräftemangel im Bereich Cybersicherheit, Cloud-Komplexität und kürzere Meldefenster für Vorfälle unterstützen die Einführung.
Welches Angebot führt bei den Managed AI-SOC Operations Services?
KI-gestütztes Managed Detection and Response führt mit einem Umsatzanteil von 39,84 % im Jahr 2026.
Welches Bereitstellungsmodell hat den höchsten Anteil?
Hybrid Cloud führt mit einem Umsatzanteil von 49,88 % im Jahr 2026 und spiegelt die Mischung aus Cloud- und On-Premises-Systemen wider, die Unternehmen nutzen.
Welcher Endnutzersektor verzeichnet die schnellste prognostizierte Expansion?
Gesundheitswesen und Biowissenschaften werden bis 2032 voraussichtlich mit einer CAGR von 21,98 % wachsen.
Welche Region expandiert am schnellsten?
Asien-Pazifik wird bis 2032 voraussichtlich mit einer CAGR von 21,09 % wachsen, unterstützt durch Digitalisierung und lokale Datenspeicherungsanforderungen.