
Kubernetesアドミッションコントロール市場規模およびシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
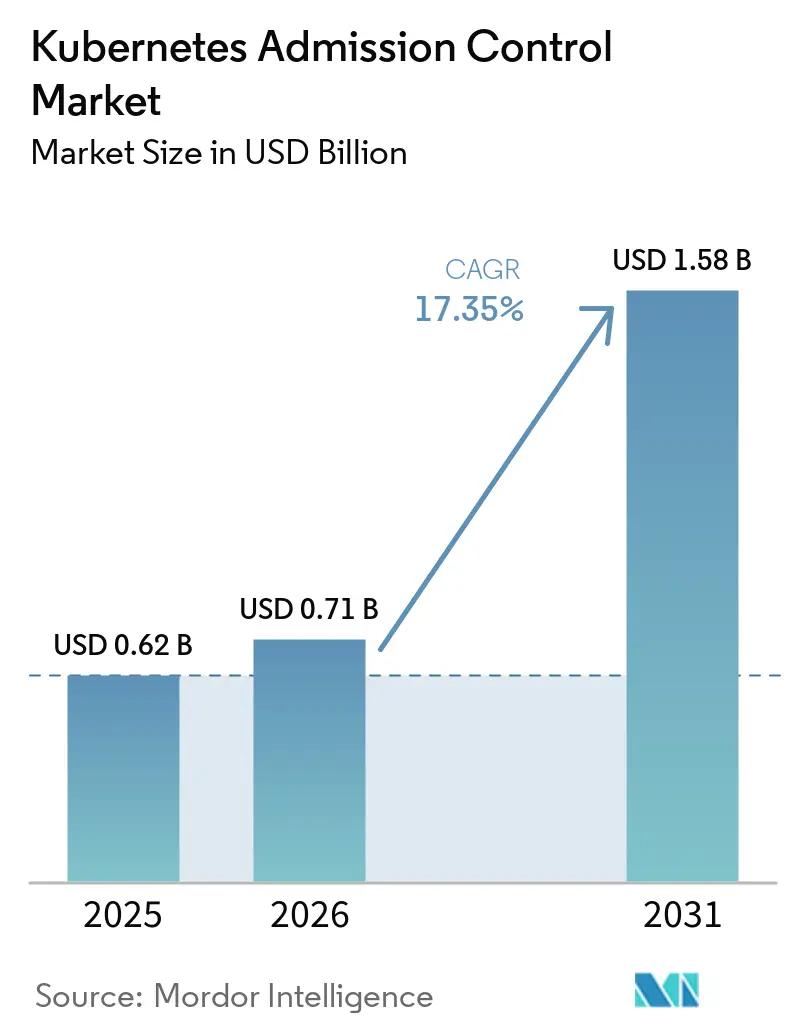
| 市場規模 (2026) | 0.71 十億米ドル |
| 市場規模 (2031) | 1.58 十億米ドル |
| 成長率 (2026 - 2031) | 17.35 % |
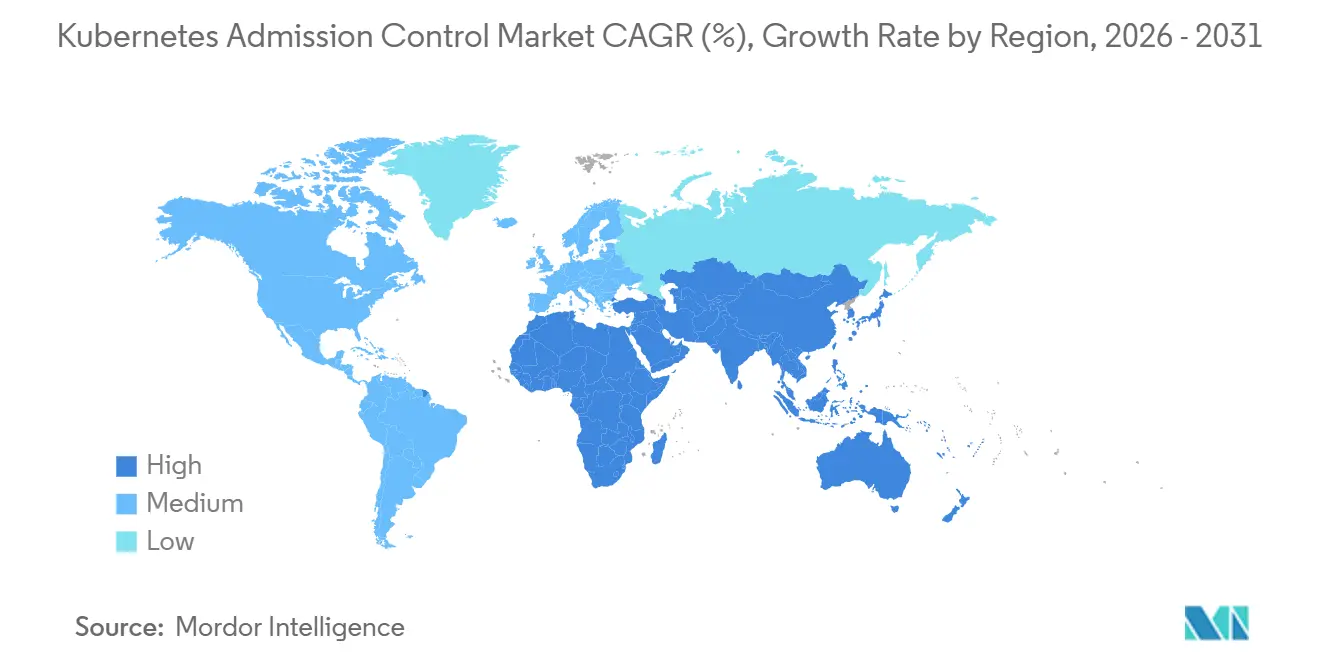
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
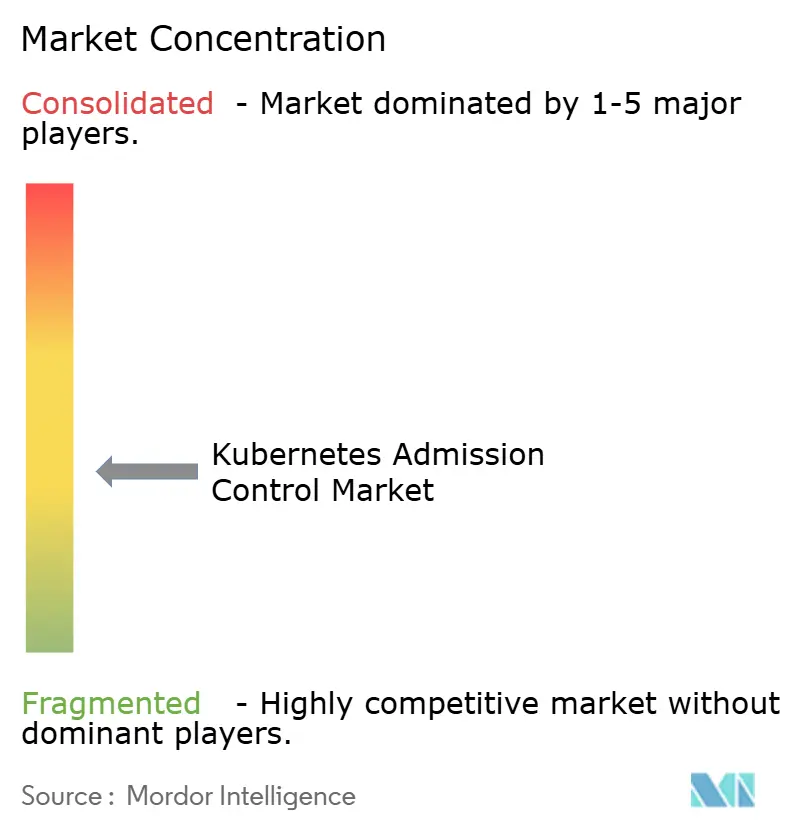
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor IntelligenceによるKubernetesアドミッションコントロール市場分析
Kubernetesアドミッションコントロール市場規模は2025年に0.62 ビリオン 米ドル、2026年に0.71 ビリオン 米ドルと評価され、2026年から2031年にかけてCAGR 17.35%で成長し、2031年までに1.58 ビリオン 米ドルに達すると予測されています。本番クラスターがクラウド、オンプレミス、エッジ環境に広がる中、エンタープライズの導入によりアドミッションコントロールはプラットフォームガバナンスの標準的な要素となっています。ソフトウェアの出所および検証可能なデプロイメントコントロールに関する規制要件が、これらのツールを調達および監査プロセスに組み込みつつあります。Kubernetes組み込みのポリシー機能は、より単純なコントロールにおける外部ウェブフックへの依存を低減する一方、より複雑かつ分散したポリシーを管理するツールへの需要生み出しています。ベンダーは、マネージドオファリング、コンプライアンスレポート、マルチクラスター管理、および静的デプロイメント仕様では完全にガバナンスできないAIワークロード向けのコントロールで対応しています。
主要レポートのポイント
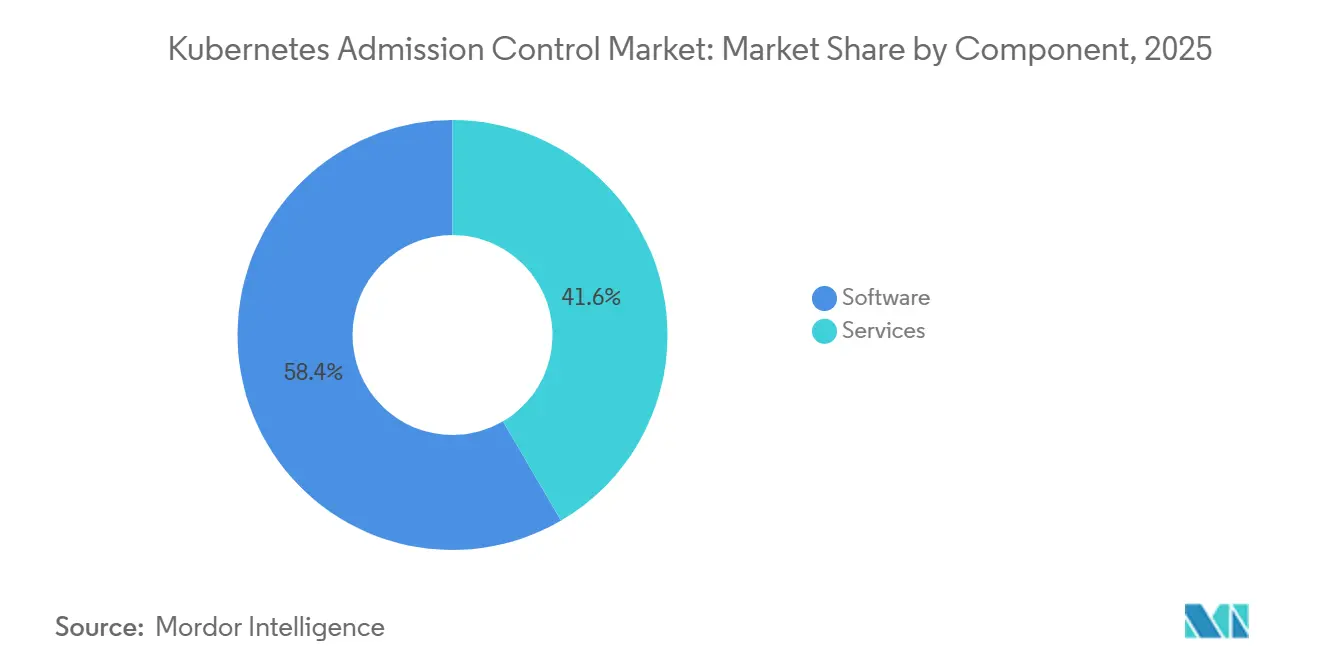
- コンポーネント別では、ソフトウェアが2025年のKubernetesアドミッションコントロール市場シェアの58.42%をリードし、サービスは2031年にかけてCAGR 19.68%で拡大する見込みです。
- デプロイメント別では、クラウドが2026年のKubernetesアドミッションコントロール市場規模の62.39%を占め、2031年にかけてCAGR 22.43%で成長する見込みです。
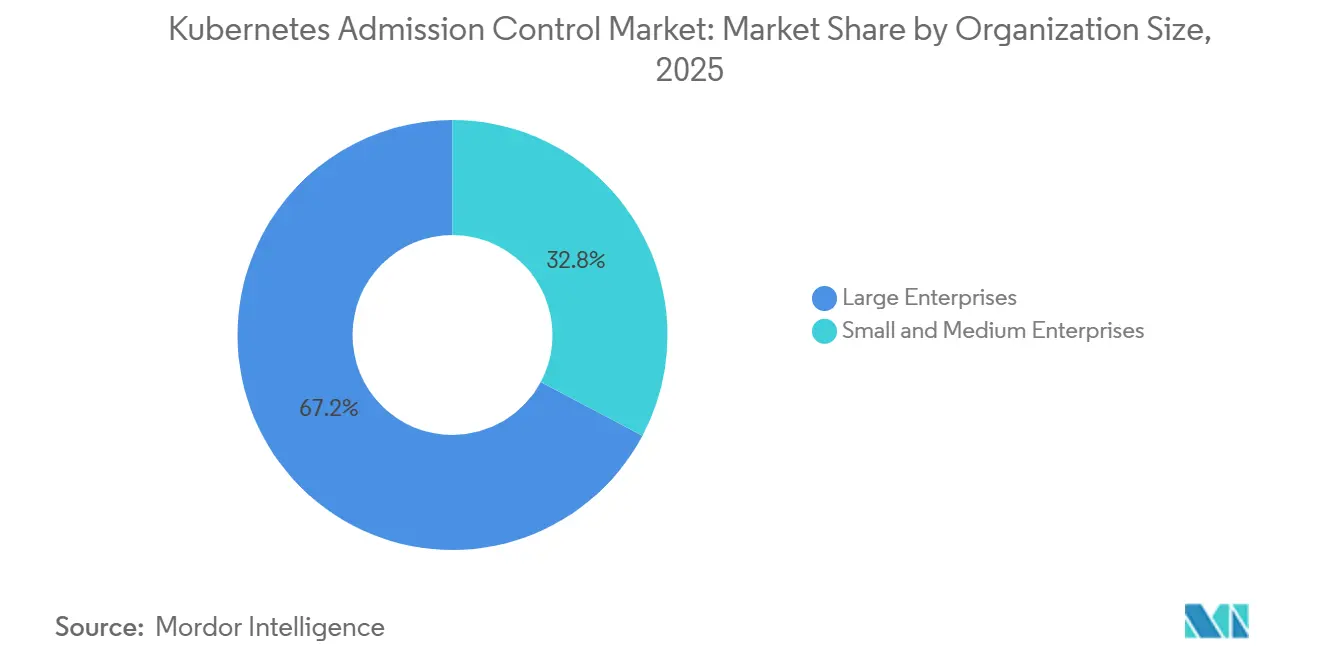
- 組織規模別では、大企業が2025年のKubernetesアドミッションコントロール市場シェアの67.23%を占め、中小企業は2031年にかけてCAGR 19.88%で拡大する見込みです。
- 業種別では、BFSIが2025年の市場の29.31%を占め、産業製造は2031年にかけてCAGR 22.85%で成長する見込みです。
- 地域別では、北米が2025年のエネルギー分野ブロックチェーン市場シェアの43.71%を占め、アジア太平洋地域は2031年にかけてCAGR 21.56%で拡大する見込みです。
注:本レポートの市場規模および予測数値は、Mordor Intelligence 独自の推定フレームワークを使用して作成されており、2026年1月時点の最新の利用可能なデータとインサイトで更新されています。
グローバルKubernetesアドミッションコントロール市場のトレンドとインサイト
ドライバーの影響分析*
| ドライバー | (~)CAGRへの影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| エンタープライズKubernetesおよびマルチクラスターの拡大 | +4.8% | グローバル、特に北米およびアジア太平洋地域 | 短期(2年以内) |
| 規制およびソフトウェアサプライチェーンコンプライアンス | +3.6% | 主に北米およびヨーロッパ、アジア太平洋地域への波及あり | 中期(2〜4年) |
| シフトレフトDevSecOpsおよびコードとしてのポリシーの採用 | +3.1% | グローバル | 短期(2年以内) |
| クラウドネイティブワークロードおよびイメージリスクの拡大 | +2.4% | グローバル | 短期(2年以内) |
| KubernetesにおけるインプロセスCELポリシーの採用 | +1.1% | グローバル、技術的に先進したマルチクラスター環境で最も速い | 中期(2〜4年) |
| エアギャップおよびソブリンクラスター向けポリシーエビデンスの自動化 | +0.7% | 政府・防衛セクター、中東、ヨーロッパ、アジア太平洋地域 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
エンタープライズKubernetesおよびマルチクラスターの拡大
Kubernetesの採用は、エンタープライズプラットフォームチームがデプロイメント時に一貫したコントロールを必要とする段階に達しています。CNCFは、2025年にコンテナユーザーの82%が本番環境でKubernetesを稼働させており、2023年の66%から増加したと報告し、回答者の98%が何らかの形でクラウドネイティブ技術を使用していると報告しました。同調査では、生成AIモデルをホストする組織の66%が一部またはすべての推論ワークロードにKubernetesを使用していることも判明しました。各本番クラスターにはAPIサーバーがあるため、アドミッションポリシーの不整合が環境間にギャップを生じさせる可能性があります。そのため、Kubernetesアドミッションコントロール市場はマルチクラスター環境に向けた集中型ポリシー管理へと移行しています。Nirmata, Inc.は2026年8月にKyverno向けランタイムを導入し、AIワークロードのプロセス実行、ファイルアクセス、エグレスコントロールへのポリシー決定の拡張を実現しました。
規制およびソフトウェアサプライチェーンコンプライアンス
ソフトウェアサプライチェーンセキュリティは、規制対象アプリケーションをデロイする組織にとって法的・監査上の問題となりつつあります。NIST SP 800-218は、連邦ソフトウェアサプライヤーが安全な開発慣行を体系化するために使用するセキュアソフトウェア開発フレームワークを提供しています。[1] CISAのセキュアソフトウェア開発証明フォームは、ソフトウェア生産者に対し、対象連邦ソフトウェアの安全な開発慣行を証明することを求めています。SLSA仕様は、ソフトウェアサプライチェーンの完全性を評価するためのフレームワークを組織に提供します。アドミッションポリシーは、署名済みイメージおよびプロベナンス要件を、通常のワークフローでは回避できないデプロイメントコントロールに変換できます。この需要により、Kubernetesアドミッションコントロール市場においてベンダー選定は長期サポート、検証済みイメージ、および自動化されたコンプライアンスエビデンスへとシフトしています。コンプライアンスの自動化は、Kubernetesアドミッションコントロール市場における中心的な購買要件となりつつあります。
シフトレフトDevSecOpsおよびコードとしてのポリシーの採用
アドミッションコントローラーは、開発の早い段階から始まるセキュリティプロセスにおける最終デプロイメントゲートを提供します。Red Hat, Inc.は、調査対象組織の60%以上が今後1〜2年以内にCI/CDパイプラインにおけるセキュリティの自動化を計画しており、42%がDevSecOpsの取り組みを進展させていることを発見しました。共有ポリシー定義は、開発環境、CI、およびKubernetes APIサーバーで確認できます。このアプローチにより、開発者はデプロイメントの前後で同じフィードバックを得られます。また、ワークロードが後の段階に到達した後にポリシー違反を修正する必要性も低減します。ポリシー定義がアプリケーションコードと並行して管理され、確立されたデリバリーワークフローを通じてレビューされる場合、Kubernetesアドミッションコントロール市場は恩恵を受けます。
クラウドネイティブワークロードおよびイメージリスクの拡大
外部レジストリ、AIフレームワーク、およびサードパーティHelmチャートからのコンテナイメージは、デプロイメント前チェックの重要性を高めています。Red Hat, Inc.は、組織の97%が前年に少なくとも1件のクラウドネイティブセキュリティインシデントを経験し、78%が設定ミスを報告し、49%がコンテナイメージの署名と検証をデプロイしていたと報告しました。Kubernetes v1.37は2026年8月にポッド証明書およびクラスタートラストバンドルを一般提供とし、ポッドレベルのTLSおよびmTLS向けX.509証明書発行のコアサポートを追加しました。[2] これらの機能はワークロードアイデンティティを強化し、アイデンティティとリソース属性の両方に基づポリシー決定をサポートできます。Sysdig, Inc.の2026年8月のSecure AIリリースは、Falcoからのランタイムインテリジェンスを使用してクラウドネイティブの脅威を調査、優先順位付け、および修復しました。ランタイムシグナルとデプロイメントコントロール間のこの接続により、Kubernetesアドミッションコントロール市場の役割が拡大しています。
制約の影響分析*
| 制約 | (~)CAGRへの影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| アドミッションレイテンシーおよびコントロールプレーン可用性リスク | -2.2% | グローバル、高スループットのBFSIおよびEコマースクラスターで最も深刻 | 短期(2年以内) |
| ポリシーエンジニアリングスキルの不足 | -1.6% | アジア太平洋地域および新興市場で深刻、規制対象の文脈ではグローバルに存在 | 中期(2〜4年) |
| ポリシーエンジンおよび言語の断片化 | -1.1% | グローバル | 中期(2〜4年) |
| 高速デリバリーにおける誤検知と例外の拡散 | -0.7% | グローバル、ソフトウェアネイティブおよびDevOps成熟組織で最も顕著 | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
アドミッションレイテンシーおよびコントロールプレーン可用性リスク
アドミッションウェブフックはAPIサーバーリクエストと同期して実行されるため、タイムアウトによりクラスター全体のデプロイメントが遅延する可能性があります。フェイルオープン設定では意図しないデプロイメントが許可される可能性があり、フェイルクローズ設定ではウェブフックが利用不可の場合にデリバリーが停止する可能性があります。この懸念は、高スループットのBFSIおよびEコマース環境で顕著です。Kubernetes v1.36はマニフェストベースのアドミッションコントロールをアルファ機能として導入し、APIサーバー起動時にファイルからポリシーをロードできるようにしました。インプロセスポリシー実施は外部呼び出しのオーバーヘッドを削減しますが、外部レジストリチェックやカスタムAPI呼び出しは実行できません。詳細なガバナンスニーズを持つ組織は、Kubernetesアドミッションコントロール市場において可用性、レイテンシー、およびポリシーの深さのバランスをとるハイブリッド設計を維持する必要があります。
ポリシーエンジニアリングスキルの不足
ポリシーエンジニアリングでは、複数のクラスターにわたってアドミッションポリシーを作成、テスト、バージョン管理、および維持するチームが必要です。Broadcom Inc.は、アジア太平洋地域および日本のエンタープライズITリーダーの38%がクラウドネイティブKubernetes管理を最も重大なスキルギャップとして挙げ、84%がアウトソーシングまたはプロフェッショナルサービスに依存していると報告しました。規制対象ユーザーはまた、CISベンチマーク、NISTガイダンス、PCI DSS要件などのコントロールフレームワークにポリシーをマッピングする必要があります。プラットフォームとコンプライアンスの両方の専門知識を単一の役割で見つけることは困難です。ベンダーは、厳選されたポリシーライブラリ、例外ワークフロー、およびコンプライアンスレポートを通じてこの不足に対処できます。この不足は、ポリシー運用をアウトソースできない組織での独立した採用を依然として制限しています。この制約により、Kubernetesアドミッションコントロール市場全体でマネージドサポートが重要となっています。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
コンポーネント別:ソフトウェアが収益をリードし、サービスがマチクラスター運用に対応
ソフトウェアは2025年のKubernetesアドミッションコントロール市場規模の58.42%を占めました。企業はマネージドサービス契約を締結する前に、定義済みで監査可能なポリシー実施製品から始めることが多いです。ソフトウェアセグメントには、Kyverno、OPA Gatekeeper、その他のポリシーエンジンの商用ディストリビューション、およびマネージドKubernetesプラットフォームに統合されたコントローラーが含まれます。エンタープライズディストリビューションは、サポートコミットメント、検証済みポリシーパック、および強化されたイメージを提供します。これらの特性は、規制されたデプロイメントプロセス内で予測可能なガバナンスを必要とする購入者に適しています。
サービスは2031年にかけてCAGR 19.68%で最高のコンポーネント成長率を記録すると予測されています。多数のクラスターを持つ組織は、ポリシーライブラリの開発、クラスターの移行、例外の管理、およびクラウド、オンプレミス、エッジ環境全体でのコンプライアンスエビデンスの収集に支援が必要です。Nirmata, Inc.は2026年8月にKyverno向けランタイムを立ち上げ、プロセスアクティビティ、ファイルアクセス、ネットワークエグレスのランタイムコントロールへのポリシー実施を拡張しました。Nirmata, Inc.はまた、2025年5月にNirmata Enterprise for KyvernoをAWSマーケットプレイスで提供開始しました。これらの動向は、ソフトウェアディストリビューションと継続的なガバナンスサポートがKubernetesアドミッションコントロール業界でどのように連携できるかを示しています。


デプロイメント別:クラウドがマネージド環境への支出を集中
クラウドは2026年のKubernetesアドミッションコントロール市場規模の62.39%を占めました。また、2031年にかけてCAGR 22.43%で最も成長の速いデプロイメントモデルになると予測されています。マネージドKubernetesサービスはプラットフォームレイヤー内にアドミッション機能を組み込んでいます。Google Kubernetes EngineはBinary AuthorizationおよびPolicy Controllerを提供し、Azure Kubernetes ServiceはAzure Policyを提供し、AWS環境はアドミッションコントローラー統合をサポートしています。これらのネイティブオプションは切り替えコストを生み出し、ポリシー支出をクラウドマネージド運用に向ける可能性があります。
オンプレミスデプロイメントは、パブリッククラウドへの移行がポリシー、データレジデンシー、または運用上の制約によって制限されているデータ主権、規制対象、およびエアギャップ環境において引き続き重要です。Kubernetes v1.36はマニフェストベースのアドミッションコントロールを導入し、APIサーバー起動時にロードされるファイルとしてウェブフックおよびCELポリシーを定義できるようにしました。[3] この設計により、クラスター管理者がAPIを通じて重要なポリシー設定を削除する能力が制限されます。防衛、エネルギー、および公共セクターのユーザーは、改ざん耐性とローカルコントロールが優先される場合にこの機能を適用できます。したがって、Kubernetesアドミッションコントロール市場にはクラウド主導の成長と持続的なオンプレミスガバナンスニーズの両方が含まれます。
組織規模別:大企業がリードし、中小企業がより速く拡大
大企業は2025年のKubernetesアドミッションコントロール市場シェアの67.23%を占めました。より大きなクラスター環境と規制上のエクスポージャーにより、体系的なアドミッションコントロールがより必要となっています。金融機関は、検証済みプロベナンスを持つオープンソースソフトウェアの取得要件をますます正式化しています。Nirmata, Inc.は2026年4月にJPMorgan Chaseのオープンソースソフトウェアプロベナンスに関するガイダンスに従ってエンタープライズポートフォリオを再編し、2026年6月にBroadcom Inc.とVMware Cloud Foundationガバナンスで協力しました。これらのプログラムは、集中型ポリシー管理と監査レポートに対するエンタープライズの需要に対応しています。
中小企業は2031年にかけてCAGR 19.88%で拡大すると予測されています。Kubernetes ネイティブのValidatingAdmissionPolicyにより、チームは外部ウェブフックサーバーを実行せずにベースラインコントロールを適用できます。クラウドマーケットプレイスの配布により調達ステップを削減でき、Fairwinds Ops, Inc.は2026年4月にGoogle Artifact Registryを通じて強化された不変のCosign署名済みイメージを含むGoldilocks v4.15.0をリリースしました。[4] このようなポリシー隣接ツールはアドミッションコントロールと段階的に採用できます。運用負荷の低減と組み込みプリミティブにより、中小企業と大企業の間の歴史的な採用格差が縮小しています。
業種別:BFSIが最大シェアを保持し、製造業が最速成長
BFSIは2025年のKubernetesアドミッションコントロール市場の29.31%を占めました。金融サービス組織は、PCI DSS v4.0、SOC 2 タイプII、および業種固有の義務を含む広範なセキュリティおよびコンプライアンス要件の下でコンテナ化されたアプリケーションを運用しています。アドミッションコントローラーの設定は、特権制約、イメージ信頼要件、およびデプロイメントコントロールの証拠として機能できます。2025年にStyra, Inc.の創業者とコアOPAチームがAppleに移籍したことで、OPAおよびRegoを使用する一部の組織に不確実性が生じました。BFSIプラットフォームチームは、異なるポリシー言語とガバナンス特性を持つKubernetesネイティブの代替としてKyvernoを評価する可能性があります。
産業製造は2031年にかけてCAGR 22.85%で拡大すると予測されています。ITとOTの融合により、確立されたセキュリティールが不足している可能性のある工場フロアのエッジノードにKubernetesが拡張されています。現代自動車は2026年6月に、内部PaaSプラットフォームのNIST、CIS、ISO 27001ベースのポリシー管理を必要とするコンテナおよびKubernetesセキュリティ検査の役割を公募しました。Cisco Systemsは、2025年時点で組織の20%が完全に協調したITおよびOTデータ運用を達成し、52%がOTセキュリティの責任をCISOに移管したと報告しました。政府、医療、ITおよび通信、エネルギー、小売、教育、および研究機関も、プラットフォームエンジニアリングの慣行が運用環境全体に広がるにつれてコントロールを採用しています。
地域分析
北米は2025年のKubernetesアドミッションコントロール市場シェアの43.71%を占めました。米国はクラウドネイティブエンタープライズインフラストラクチャと連邦サプライチェーン要件の高い集中度を持っています。大統領令14028は、ソフトウェアサプライチェーンセキュリティを改善するための連邦行動を指示し、CISAは安全なソフトウェア開発慣行の証明プロセスを確立しました。[5] これらの要件は、連邦請負業者、防衛テクノロジー企業、医療テクノロジー組織、および規制対象製品を持つ銀行による支出を支援しています。Nirmata Enterprise for Kyvernoは2025年5月にAWSマーケットプレイスで利用可能となり、AWSに注力する組織のオープンソーストライアルから契約サポートへの経路を短縮しました。
ヨーロッパはKubernetesアドミッションコントロール市場のグローバル需要において重要なシェアを占めています。EUサイバーレジリエンス法およびGDPRにより、コンポーネント証明とワークロード配置がエンタープライズガバナンスにとってより重要になっています。ドイツ、英国、フランスが金融サービス、自動車製造、および公共行政における採用をリードしています。Red Hat, Inc.は、調査回答者の64%がEUサイバーレジリエンス法が翌年以内にクラウドネイティブセキュリティ投資に影響を与えると予想していることを発見しました。スペイン、イタリア、およびその他のヨーロッパ諸国は初期段階にありますが、より調和のとれた規制環境の中で運営されています。
アジア太平洋地域は2031年にかけてCAGR 21.56%で最も成長の速い地域になると予測されています。中国、日本、韓国、インド、およびオーストラリアは、規制フレームワークがより正式化される中でクラウドネイティブ運用を拡大しています。シンガポールのサイバーセキュリティ庁は2026年にKubernetesセキュリティアドバイザリーを発行し、コンテナ環境を運用する組織にセキュリティガイダンスを提供しました。中国のグレード保護2.0レベル3要件は、コンテナ化された金融および政府アプリケーションのアドミッションコントロールと監査ログをサポートしています。南米、中東、およびアフリカは初期段階の地域であり、サウジアラビアおよびアラブ首長国連邦のソブリンクラウドプログラムがエアギャップポリシーエビデンス自動化への需要を生み出しています。これらの条件により、Kubernetesアドミッションコントロール市場の地理的機会が広がり、その中での需要が支援されています。

競合環境
Kubernetesアドミッションコントロール市場は、クラウドプロバイダー、クラウドネイティブアプリケーション保護プラットフォームベンダー、およびポリシーガバナンス専門企業にわたって適度に断片化されています。クラウドプロバイダーはマネージドKubernetesサービスのネイティブ機能から恩恵を受けています。Google CloudはBinary AuthorizationおよびPolicy Controllerを提供し、MicrosoftはAKS向けAzure Policyを提供し、AWSはアドミッションコントローラー統合をサポートしています。これらの機能はコントロールがプラットフォームと密接に結びついているため、個別の調達を制限する可能性があります。Red Hat OpenShift、SUSE Rancher、およびBroadcom VMware TanzuはエンタープライズKubernetesディストリビューション内にポリシーガバナンスをパッケージ化しています。Aqua Security Software Ltd.およびPalo Alto Networks, Inc.はアドミッションコントロールをより広範なコードからクラウドへのセキュリティワークフローに統合しています。
2025年にStyra, Inc.の創業者とコアOPAチームがAppleに移籍したことで、OPAおよびRegoに取り組む購入者の競合コンテキストが変化しました。Nirmata, Inc.はCNCF卒業プロジェクトであるKyvernoを維持し、Kubernetesネイティブの代替として位置付けています。Nirmata, Inc.は2026年8月にKyverno向けランタイムをリリースし、AIワークロード動作のランタイム実施を追加しました。Aqua Security Software Ltd.は2026年4月にAqua Compassをエージェンティックランタイム調査、封じ込め、および修復のためのモデルコンテキストプロトコルサーバーとして導入しました。Sysdig, Inc.は2026年8月にSecure AIを立ち上げ、ランタイムインテリジェンスを使用してクラウドネイティブリスクを調査、優先順位付け、および修復しました。これらのオファリングは、アドミッションコントロールをスタンドアロンのデプロイメントチェックとしてではなく、ランタイムレスポンスと並行して位置付けています。
複数のクラスターを管理するエンタープライズは、各環境を個別に維持することなく一貫したポリシーを必要としています。このニーズは、フェデレーション、ポリシーライフサイクル管理、およびコンプライアンスレポートを提供するベンダーに有利に働きます。ISO 27001およびCIS Kubernetesベンチマーク検証は、購入者がコントロールカバレッジの証拠を必要とする提案依頼書において重要となる場合があります。Kubernetes組み込みポリシーは、単純なチェックに外部ウェブフックを必要としません。外部ツールは、ポリシーがレジストリ検証、外部アイデンティティチェック、クロスクラスターデータ、またはより豊富なカスタムロジックを必要とする場合に役割を保持します。
Kubernetesアドミッションコントロール業界リーダー
-
Aqua Security Software Ltd.
-
Amazon Web Services, Inc.
-
Microsoft Corporation
-
Google LLC
-
Red Hat, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。

最近の業界動向
- 2026年8月:Sysdig, Inc.はラスベガスで開催されたBlack Hat USAにてSysdig Secure AIを発表しました。これはSysdig Secure CNAPPをベースに構築されたAIネイティブオファリングです。このプラットフォームは、Falcoを活用したランタイムインテリジェンス(2億以上のダウンロード、Fortune 500企業の60%が採用)を使用して、クラウドネイティブの脅威をKubernetesおよびクラウド環境全体でマシンスピードで調査、優先順位付け、修復する協調型AIセキュリティエキスパートを展開し、人間のアナリスト単独と比較して10倍以上の調査を88%低コストで実施できます。
- 2026年8月:Nirmata, Inc.はNirmata Runtime for Kyvernoを導入し、BPF-LSMプログラムを使用してKubernetesアドミッションコントロールをカーネルレベルのランタイム実施に拡張しました。この製品は、ポッド仕様からはガバナンスできない非決定論的なLLM駆動アプリケーション動作に対応しながら、AIワークロードのプロセス実行、ファイルアクセス、ネットワークエグレスをガバナンスし、ポリシー作成にCELを再利用してアドミッションとランタイム実施を単一のポリシー言語で統合します。
- 2026年8月:Mirantis, Inc.はCosign統合によるイメージ信頼実施を組み込んだMirantis Kubernetes Engineパッチをリリースし、プラットフォームチームがMKE管理クラスター内のアドミッション時に暗号的に検証されたコンテナイメージを要求できるようにしました。
- 2026年6月:Nirmata, Inc.はBroadcom Inc.との協力を発表し、VMware vSphere Kubernetes Service(VKS)を通じてVMware Cloud Foundation環境向けのエンタープライズKubernetesガバナンスを提供しました。これにより、VCFプットフォームを運用する組織向けにマルチクラスターアドミッションポリシー管理、集中型コンプライアンス監視、GitOpsネイティブポリシーライフサイクルガバナンス、および自動化された監査レポートが提供されます。
- 2026年4月:Aqua Security Software Ltd.はAqua Compassを発表しました。これはモデルコンテキストプロトコル(MCP)サーバーであり、ランタイムインシデントのエージェンティックな調査、封じ込め、修復を可能にするとともに、ランタイムテレメトリーを定量化された金銭的リスクエクスポージャーに変換する新しいランタイムリスクダッシュボードを提供し、アドミッションコントロールを自律的なインシデントレスポンスに隣接させます。


グローバルKubernetesアドミッョンコントロール市場レポートの範囲
Kubernetesアドミッションコントロール市場には、KubernetesがクラスターステートにAPIリクエストを保存する前にそれらを傍受して評価するセキュリティソリューションが含まれます。これらのソリューションはポリシーを実施し、設定を検証し、不正または非準拠のリソースデプロイメントや変更を防止します。主要な機能には、カスタムポリシー実施、イメージ検証、リソースクォータおよびネットワークポリシーチェック、セキュリティコンテキストコントロール、CIS Kubernetesベンチマークおよびポッドセキュリティスタンダードなどのスタンダードに対するコンプライアンス評価、CI/CD統合、および監査ログが含まれます。これらは組織が設定ミスを防止し、脆弱なイメージをブロックし、コンプライアンスを維持し、本番、開発、およびマルチクラウド環境全体で安全なKubernetes運用をサポートするのに役立ちます。
Kubernetesアドミッションコントロール市場レポートは、コンポーネント(ソフトウェアおよびサービス)、デプロイメント(クラウドおよびオンプレミス)、組織規模(大企業、中小企業)、業種(政府・公共行政、産業製造、小売・Eコマース、輸送・物流、エネルギー・公益事業、石油・ガス、ITおよび通信、メディア・エンターテインメント、教育・研究機関、医療・ライフサイエンス、銀行・金融サービス・保険(BFSI)、その他の業種)、および地域(北米、南米、ヨーロッパ、アジア太平洋、中東、アフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
| ソフトウェア |
| サービス |
| クラウド |
| オンプレミス |
| 大企業 |
| 中小企業 |
| 政府・公共行政 |
| 産業製造 |
| 小売・Eコマース |
| 輸送・物流 |
| エネルギー・公益事業 |
| 石油・ガス |
| ITおよび通信 |
| メディア・エンターテインメント |
| 教育・研究機関 |
| 医療・ライフサイエンス |
| 銀行・金融サービス・保険(BFSI) |
| その他の業種 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| その他の南米 | |
| ヨーロッパ | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| スペイン | |
| その他のヨーロッパ | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| オーストラリア | |
| その他のアジア太平洋 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| その他のアフリカ |
| コンポーネント別 | ソフトウェア | |
| サービス | ||
| デプロイメント別 | クラウド | |
| オンプレミス | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| 業種別 | 政府・公共行政 | |
| 産業製造 | ||
| 小売・Eコマース | ||
| 輸送・物流 | ||
| エネルギー・公益事業 | ||
| 石油・ガス | ||
| ITおよび通信 | ||
| メディア・エンターテインメント | ||
| 教育・研究機関 | ||
| 医療・ライフサイエンス | ||
| 銀行・金融サービス・保険(BFSI) | ||
| その他の業種 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| その他の南米 | ||
| ヨーロッパ | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| スペイン | ||
| その他のヨーロッパ | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| オーストラリア | ||
| その他のアジア太平洋 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| その他のアフリカ | ||


レポートで回答される主要な質問
Kubernetesアドミッションコントロール市場規模はどのくらいですか?
Kubernetesアドミッションコントロール市場規模は2025年に0.62 ビリオン 米ドル、2026年に0.71 ビリオン 米ドルと評価され、2026年から2031年にかけてCAGR 17.35%で成長し、2031年までに1.58 ビリオン 米ドルに達すると予測されています。
Kubernetesアドミッションコントロールの採用を促進しているものは何ですか?
マルチクラスター運用、ソフトウェアサプライチェーンコントロール、コードとしてのポリシー、およびコンテナイメージリスクがデプロイメントガバナンスの必要性を高めています。
Kubernetesアドミッションコントロールの採用においてどのデプロイメントモデルがリードしていますか?
クラウドデプロイメントは2026年に62.39%を占め、2031年にかけてCAGR 22.43%で成長すると予測されています。
これらのコントロールを最も速く採用している組織はどこですか?
中小企業は、Kubernetes組み込みポリシー機能とマーケットプレイス配布により運用負荷が低減されることで、CAGR 19.88%で拡大すると予測されています。
最も強い成長見通しを持つ業種はどれですか?
産業製造は、KubernetesがファクトリーおよびエッジEnvironmentに到達するにつれて、2031年にかけてCAGR 22.85%で成長すると予測されています。
エンタープライズがKubernetes向けにコードとしてのポリシーを使用する理由は何ですか?
共通ポリシーは開発、CI、およびデプロイメント時に確認でき、デリバリープロセス全体の一貫性を向上させます。


 お客様のデータは安全であり、販売や共有は一切行われません。

