
Tamanho e Participação do Mercado de Controle de Admissão Kubernetes
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
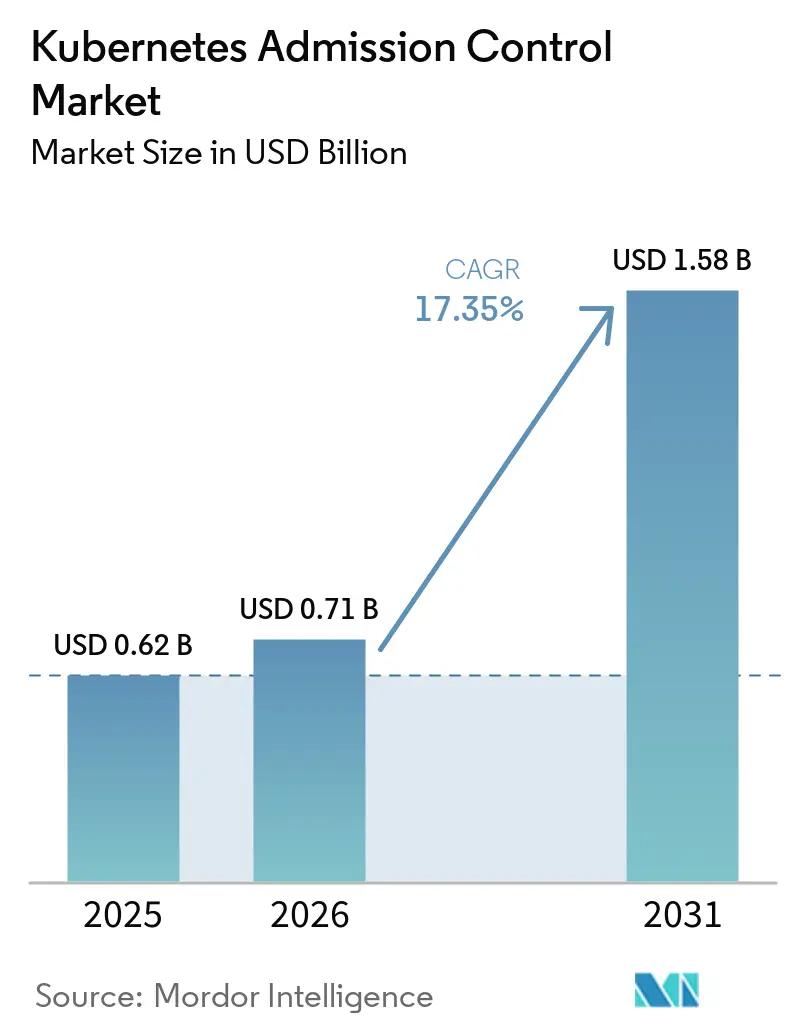
| Tamanho do Mercado (2026) | 0.71 Bilhões de dólares |
| Tamanho do Mercado (2031) | 1.58 Bilhões de dólares |
| Taxa de crescimento (2026 - 2031) | 17.35 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Controle de Admissão Kubernetes por Mordor Intelligence
O tamanho do mercado de controle de admissão Kubernetes foi avaliado em 0,62 bilhões de USD em 2025 e 0,71 bilhões de USD em 2026, e está projetado para atingir 1,58 bilhões de USD até 2031, crescendo a um CAGR de 17,35% durante 2026-2031. A adoção empresarial está tornando os controles de admissão uma parte padrão da governança de plataforma à medida que os clusters de produção se expandem por ambientes de nuvem, locais e de borda. Os requisitos regulatórios para proveniência de software e controles de implantação verificáveis estão movendo essas ferramentas para processos de aquisição e auditoria. Os recursos de política integrados ao Kubernetes estão reduzindo a dependência de webhooks externos para controles mais simples, ao mesmo tempo em que criam demanda por ferramentas que gerenciam políticas mais complexas e distribuídas. Os fornecedores estão respondendo com ofertas gerenciadas, relatórios de conformidade, administração de múltiplos clusters e controles para cargas de trabalho de IA que não podem ser totalmente governadas por especificações de implantação estáticas.
Principais Conclusões do Relatório
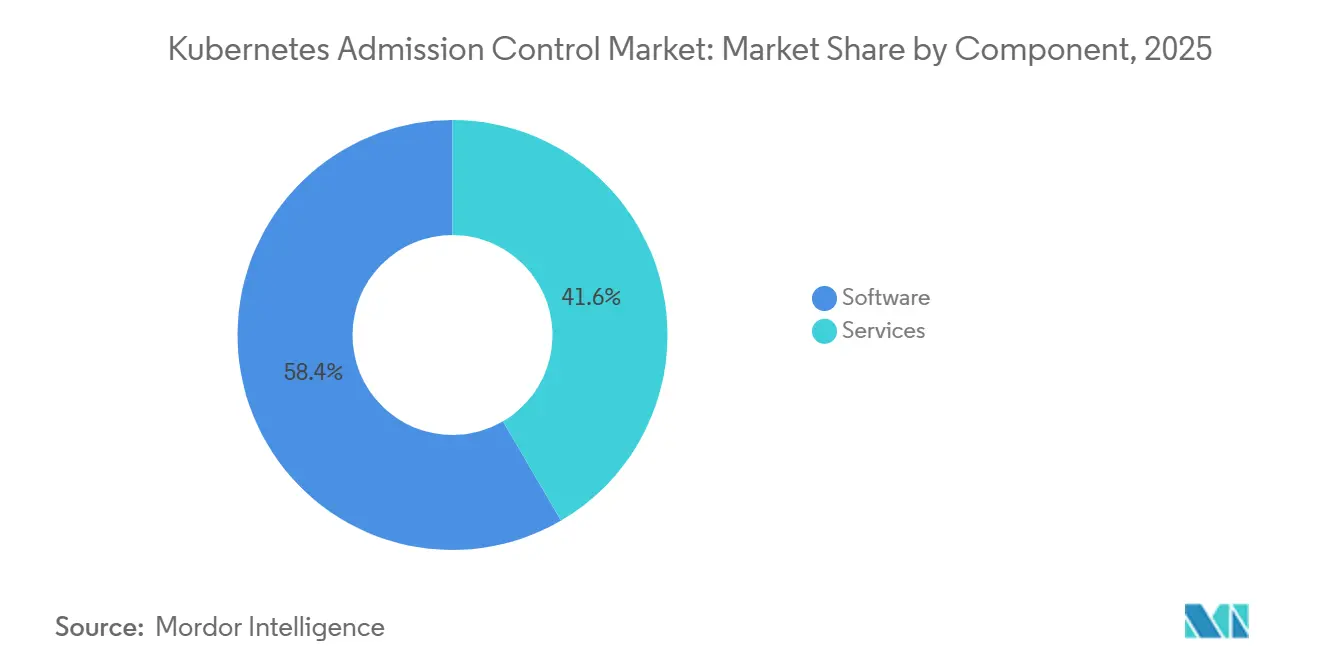
- Por componente, o software liderou com 58,42% da participação do mercado de controle de admissão Kubernetes em 2025, enquanto os serviços estão projetados para expandir a um CAGR de 19,68% até 2031.
- Por implantação, a nuvem representou 62,39% do tamanho do mercado de controle de admissão Kubernetes em 2026 e está projetada para crescer a um CAGR de 22,43% até 2031.
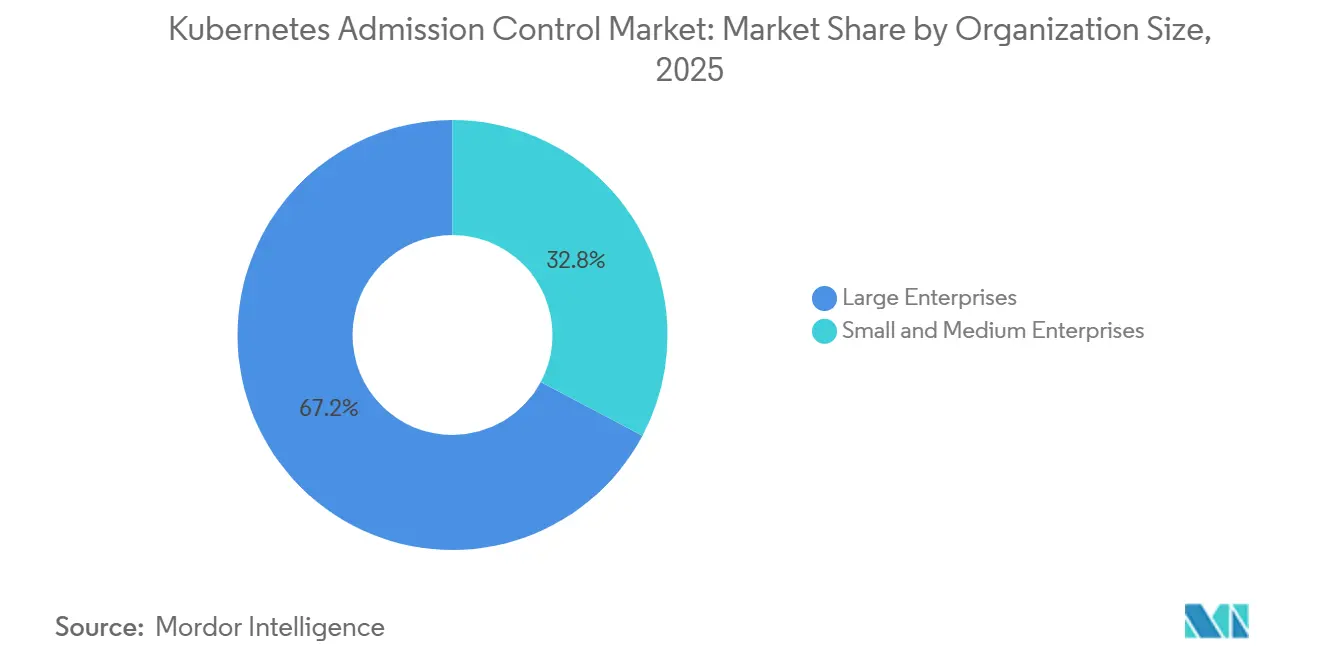
- Por tamanho de organização, as grandes empresas detinham 67,23% da participação do mercado de controle de admissão Kubernetes em 2025, enquanto as PMEs estão projetadas para expandir a um CAGR de 19,88% até 2031.
- Por vertical da indústria, o setor de Serviços Bancários, Financeiros e de Seguros (BFSI) representou 29,31% do mercado em 2025, enquanto a manufatura industrial está projetada para crescer a um CAGR de 22,85% até 2031.
- Por geografia, a América do Norte detinha 43,71% da participação do mercado de blockchain em energia em 2025, enquanto a Ásia-Pacífico está projetada para expandir a um CAGR de 21,56% até 2031.
Nota: O tamanho do mercado e os números de previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e percepções mais recentes disponíveis em janeiro de 2026.
Tendências e Perspectivas do Mercado Global de Controle de Admissão Kubernetes
Análise de Impacto dos Impulsionadores*
| IMPULSIONADOR | (~) % DE IMPACTO NA PREVISÃO DE CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Expansão do Kubernetes Empresarial e de Múltiplos Clusters | +4.8% | Global, mais forte na América do Norte e Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Conformidade Regulatória e da Cadeia de Suprimentos de Software | +3.6% | América do Norte e Europa principalmente, com extensão para a Ásia-Pacífico | Médio prazo (2-4 anos) |
| Adoção de DevSecOps com Deslocamento para a Esquerda e Política como Código | +3.1% | Global | Curto prazo (≤ 2 anos) |
| Escalada de Riscos de Cargas de Trabalho Nativas em Nuvem e de Imagens | +2.4% | Global | Curto prazo (≤ 2 anos) |
| Adoção de Política CEL em Processo no Kubernetes | +1.1% | Global, mais rápida em ambientes de múltiplos clusters tecnicamente avançados | Médio prazo (2-4 anos) |
| Automação de Evidências de Política para Clusters Isolados e Soberanos | +0.7% | Setores governamental e de defesa, Oriente Médio, Europa e Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Expansão do Kubernetes Empresarial e de Múltiplos Clusters
A adoção do Kubernetes atingiu um ponto em que as equipes de plataforma empresarial precisam de controles consistentes na implantação. A CNCF relatou que 82% dos usuários de contêineres executavam o Kubernetes em produção em 2025, em comparação com 66% em 2023, e 98% dos entrevistados utilizavam técnicas nativas em nuvem de alguma forma. A mesma pesquisa constatou que 66% das organizações que hospedam modelos de IA generativa usavam o Kubernetes para algumas ou todas as cargas de trabalho de inferência. Cada cluster de produção possui um servidor de API, portanto, políticas de admissão inconsistentes podem deixar lacunas entre os ambientes. O mercado de controle de admissão Kubernetes está, portanto, avançando em direção à administração centralizada de políticas para conjuntos de múltiplos clusters. A Nirmata, Inc. introduziu o Runtime para Kyverno em agosto de 2026 para estender as decisões de política à execução de processos, acesso a arquivos e controle de saída para cargas de trabalho de IA.
Conformidade Regulatória e da Cadeia de Suprimentos de Software
A segurança da cadeia de suprimentos de software está se tornando uma questão legal e de auditoria para organizações que implantam aplicações regulamentadas. O NIST SP 800-218 fornece o Estrutura de Desenvolvimento Seguro de Software que os fornecedores federais de software utilizam para estruturar práticas de desenvolvimento seguro.[1] O Formulário de Atestado de Desenvolvimento Seguro de Software da CISA exige que os produtores de software atestem práticas de desenvolvimento seguro para software federal coberto. A especificação SLSA fornece às organizações uma estrutura para avaliar a integridade da cadeia de suprimentos de software. As políticas de admissão podem transformar requisitos de imagem assinada e proveniência em controles de implantação que não podem ser contornados em fluxos de trabalho rotineiros. Essa demanda desloca a seleção de fornecedores em direção a suporte de longo prazo, imagens verificadas e evidências de conformidade automatizadas no mercado de controle de admissão Kubernetes. A automação de conformidade está se tornando um requisito central de aquisição no mercado de controle de admissão Kubernetes.
Adoção de DevSecOps com Deslocamento para a Esquerda e Política como Código
Os controladores de admissão fornecem um portão final de implantação em um processo de segurança que começa mais cedo no desenvolvimento. A Red Hat, Inc. constatou que mais de 60% das organizações pesquisadas planejavam automatizar a segurança em pipelines de CI/CD durante os próximos 1 a 2 anos, e 42% tinham iniciativas avançadas de DevSecOps. Uma definição de política compartilhada pode ser verificada no ambiente de desenvolvimento, no CI e no servidor de API do Kubernetes. Essa abordagem fornece aos desenvolvedores o mesmo feedback antes e durante a implantação. Também reduz a necessidade de corrigir falhas de política depois que uma carga de trabalho atinge um estágio posterior. O mercado de controle de admissão Kubernetes se beneficia quando as definições de política são gerenciadas junto com o código da aplicação e revisadas por meio de fluxos de trabalho de entrega estabelecidos.
Escalada de Riscos de Cargas de Trabalho Nativas em Nuvem e de Imagens
Imagens de contêineres de registros externos, estruturas de IA e gráficos Helm de terceiros aumentam a importância das verificações pré-implantação. A Red Hat, Inc. relatou que 97% das organizações sofreram pelo menos 1 incidente de segurança nativo em nuvem no ano anterior, enquanto 78% relataram configurações incorretas e 49% haviam implantado assinatura e verificação de imagens de contêineres. O Kubernetes v1.37 tornou os Certificados de Pod e os Pacotes de Confiança de Cluster geralmente disponíveis em agosto de 2026, adicionando suporte central para emissão de certificados X.509 para TLS e mTLS em nível de pod.[2] Esses recursos fortalecem a identidade da carga de trabalho, o que pode apoiar decisões de política baseadas tanto em identidade quanto em atributos de recursos. O lançamento do Sysdig Secure AI em agosto de 2026 pela Sysdig, Inc. utilizou inteligência de tempo de execução do Falco para investigar, priorizar e remediar ameaças nativas em nuvem. A conexão resultante entre sinais de tempo de execução e controles de implantação está expandindo o papel do mercado de controle de admissão Kubernetes.
Análise de Impacto das Restrições*
| RESTRIÇÃO | (~) % DE IMPACTO NA PREVISÃO DE CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Risco de Latência de Admissão e Disponibilidade do Plano de Controle | -2.2% | Global, mais agudo em clusters de alto rendimento de BFSI e comércio eletrônico | Curto prazo (≤ 2 anos) |
| Escassez de Habilidades em Engenharia de Políticas | -1.6% | Aguda na Ásia-Pacífico e mercados emergentes, presente globalmente em contextos regulamentados | Médio prazo (2-4 anos) |
| Fragmentação de Mecanismos de Política e Linguagens | -1.1% | Global | Médio prazo (2-4 anos) |
| Falsos Positivos e Proliferação de Exceções em Entregas de Alta Velocidade | -0.7% | Global, mais prevalente em organizações nativas de software e maduras em DevOps | Curto prazo (≤ 2 anos) |
| Fonte: Mordor Intelligence | |||
Risco de Latência de Admissão e Disponibilidade do Plano de Controle
Os webhooks de admissão são executados de forma síncrona com as solicitações do servidor de API, portanto, um tempo limite pode atrasar as implantações em um cluster. Uma configuração de falha aberta pode permitir uma implantação não intencional, enquanto uma configuração de falha fechada pode interromper a entrega quando o webhook estiver indisponível. Essa preocupação é pronunciada em ambientes de alto rendimento de BFSI e comércio eletrônico. O Kubernetes v1.36 introduziu o controle de admissão baseado em manifesto como um recurso alfa, permitindo que as políticas sejam carregadas a partir de arquivos na inicialização do servidor de API. A aplicação de políticas em processo reduz a sobrecarga de chamadas externas, mas não pode realizar verificações de registro externo ou chamadas de API personalizadas. As organizações com necessidades de governança detalhadas devem, portanto, manter designs híbridos que equilibrem disponibilidade, latência e profundidade de política no mercado de controle de admissão Kubernetes.
Escassez de Habilidades em Engenharia de Políticas
A engenharia de políticas exige que as equipes criem, testem, versionem e mantenham políticas de admissão em múltiplos clusters. A Broadcom Inc. relatou que 38% dos líderes de TI empresarial na Ásia-Pacífico e no Japão identificaram o gerenciamento nativo em nuvem do Kubernetes como sua lacuna de habilidades mais significativa, e 84% dependiam de terceirização ou serviços profissionais. Os usuários regulamentados também precisam mapear políticas para estruturas de controle como benchmarks CIS, orientações NIST e requisitos PCI DSS. Essa combinação de expertise em plataforma e conformidade é difícil de encontrar em uma única função. Os fornecedores podem abordar a escassez por meio de bibliotecas de políticas selecionadas, fluxos de trabalho de exceção e relatórios de conformidade. A escassez ainda limita a adoção independente onde as organizações não podem terceirizar as operações de política. Essa restrição torna o suporte gerenciado relevante em todo o mercado de controle de admissão Kubernetes.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente: O Software Lidera a Receita Enquanto os Serviços Abordam Operações de Múltiplos Clusters
O software detinha 58,42% do tamanho do mercado de controle de admissão Kubernetes em 2025. As empresas frequentemente começam com um produto de aplicação de políticas definido e auditável antes de celebrar contratos de serviços gerenciados. O segmento de software inclui distribuições comerciais do Kyverno, OPA Gatekeeper, outros mecanismos de política e controladores integrados em plataformas Kubernetes gerenciadas. As distribuições empresariais fornecem compromissos de suporte, pacotes de políticas validados e imagens reforçadas. Essas características atendem a compradores que precisam de governança previsível dentro de processos de implantação regulamentados.
Os serviços estão projetados para registrar o maior CAGR de componente de 19,68% até 2031. As organizações com muitos clusters precisam de ajuda para desenvolver bibliotecas de políticas, migrar clusters, gerenciar exceções e coletar evidências de conformidade em ambientes de nuvem, locais e de borda. A Nirmata, Inc. lançou o Runtime para Kyverno em agosto de 2026, estendendo a aplicação de políticas para controles de tempo de execução para atividade de processos, acesso a arquivos e saída de rede. A Nirmata, Inc. também disponibilizou o Nirmata Enterprise para Kyverno no AWS Marketplace em maio de 2025. Esses desenvolvimentos mostram como a distribuição de software e o suporte de governança recorrente podem operar juntos no setor de controle de admissão Kubernetes.


Por Implantação: A Nuvem Concentra os Gastos em Ambientes Gerenciados
A nuvem representou 62,39% do tamanho do mercado de controle de admissão Kubernetes em 2026. Também está projetada para ser o modelo de implantação de crescimento mais rápido, com um CAGR de 22,43% até 2031. Os serviços Kubernetes gerenciados incorporam capacidades de admissão em suas camadas de plataforma. O Google Kubernetes Engine oferece Autorização Binária e Controlador de Políticas, o Azure Kubernetes Service oferece Política do Azure, e os ambientes AWS suportam integrações de controladores de admissão. Essas opções nativas podem criar custos de migração e direcionar os gastos com políticas para operações gerenciadas em nuvem.
A implantação local permanece importante em ambientes soberanos de dados, regulamentados e isolados, onde a migração para nuvem pública é limitada por política, residência de dados ou restrições operacionais. O Kubernetes v1.36 introduziu o controle de admissão baseado em manifesto para definir webhooks e políticas CEL como arquivos carregados na inicialização do servidor de API.[3] Esse design limita a capacidade de um administrador de cluster de remover configurações de política críticas por meio da API. Usuários de defesa, energia e setor público podem aplicar esse recurso onde a resistência a adulterações e o controle local são prioridades. O mercado de controle de admissão Kubernetes, portanto, inclui tanto o crescimento liderado pela nuvem quanto as necessidades sustentadas de governança local.
Por Tamanho de Organização: Grandes Empresas Lideram Enquanto as PMEs Expandem Mais Rapidamente
As grandes empresas detinham 67,23% da participação do mercado de controle de admissão Kubernetes em 2025. Seus maiores conjuntos de clusters e exposição regulatória tornam os controles de admissão sistemáticos mais necessários. As instituições financeiras estão formalizando cada vez mais os requisitos para aquisição de software de código aberto com proveniência verificada. A Nirmata, Inc. reorganizou seu portfólio empresarial em abril de 2026, seguindo as orientações do JPMorgan Chase sobre proveniência de software de código aberto, e colaborou com a Broadcom Inc. em junho de 2026 na governança do VMware Cloud Foundation. Esses programas atendem à demanda empresarial por gerenciamento centralizado de políticas e relatórios de auditoria.
As PMEs estão projetadas para expandir a um CAGR de 19,88% até 2031. A ValidatingAdmissionPolicy nativa do Kubernetes permite que as equipes apliquem controles de linha de base sem executar servidores de webhook externos. A distribuição no marketplace de nuvem pode reduzir as etapas de aquisição, enquanto a Fairwinds Ops, Inc. lançou o Goldilocks v4.15.0 em abril de 2026 com imagens reforçadas, imutáveis e assinadas pelo Cosign por meio do Google Artifact Registry.[4] Essas ferramentas adjacentes a políticas podem ser adotadas incrementalmente com controles de admissão. O menor esforço operacional e os primitivos integrados estão reduzindo a histórica lacuna de adoção entre PMEs e empresas maiores.
Por Vertical da Indústria: O BFSI Detém a Maior Posição Enquanto a Manufatura Cresce Mais Rapidamente
O BFSI representou 29,31% do mercado de controle de admissão Kubernetes em 2025. As organizações de serviços financeiros executam aplicações em contêineres sob extensos requisitos de segurança e conformidade, incluindo PCI DSS v4.0, SOC 2 Tipo II e obrigações específicas do setor. As configurações do controlador de admissão podem servir como evidência de restrições de privilégios, requisitos de confiança de imagem e controles de implantação. A saída em 2025 dos fundadores da Styra, Inc. e da equipe central de OPA para a Apple criou incerteza para algumas organizações que usam OPA e Rego. As equipes de plataforma de BFSI podem avaliar o Kyverno como uma alternativa nativa do Kubernetes com linguagem de política e características de governança diferentes.
A manufatura industrial está projetada para expandir a um CAGR de 22,85% até 2031. A convergência de TI e OT está estendendo o Kubernetes para nós de borda no chão de fábrica que podem carecer de ferramentas de segurança estabelecidas. A Hyundai Motor anunciou uma função de inspeção de segurança de contêineres e Kubernetes em junho de 2026 que exigia gerenciamento de políticas baseado em NIST, CIS e ISO 27001 para sua plataforma PaaS interna. A Cisco relatou que 20% das organizações alcançaram operações de dados de TI e OT totalmente colaborativas, enquanto 52% haviam transferido a responsabilidade de segurança de OT para os CISOs até 2025. Organizações governamentais, de saúde, de TI e telecomunicações, energia, varejo, educação e pesquisa também estão adotando controles à medida que as práticas de engenharia de plataforma se expandem por ambientes operacionais.
Análise Geográfica
A América do Norte detinha 43,71% da participação do mercado de controle de admissão Kubernetes em 2025. Os Estados Unidos têm uma alta concentração de infraestrutura empresarial nativa em nuvem e requisitos federais de cadeia de suprimentos. A Ordem Executiva 14028 direcionou ações federais para melhorar a segurança da cadeia de suprimentos de software, e a CISA estabeleceu um processo de atestado para práticas de desenvolvimento seguro de software.[5] Esses requisitos apoiam os gastos de contratantes federais, empresas de tecnologia de defesa, organizações de tecnologia de saúde e bancos com produtos regulamentados. O Nirmata Enterprise para Kyverno ficou disponível no AWS Marketplace em maio de 2025, encurtando o caminho do teste de código aberto ao suporte contratado para organizações focadas na AWS.
A Europa representa uma parcela significativa da demanda global no mercado de controle de admissão Kubernetes. A Lei de Resiliência Cibernética da UE e o GDPR estão tornando o atestado de componentes e o posicionamento de cargas de trabalho mais relevantes para a governança empresarial. Alemanha, Reino Unido e França lideram a adoção em serviços financeiros, manufatura automotiva e administração pública. A Red Hat, Inc. constatou que 64% dos entrevistados esperavam que a Lei de Resiliência Cibernética da UE influenciasse os investimentos em segurança nativa em nuvem no ano seguinte. Espanha, Itália e outros países europeus estão em estágios anteriores, mas operam em um ambiente regulatório mais harmonizado.
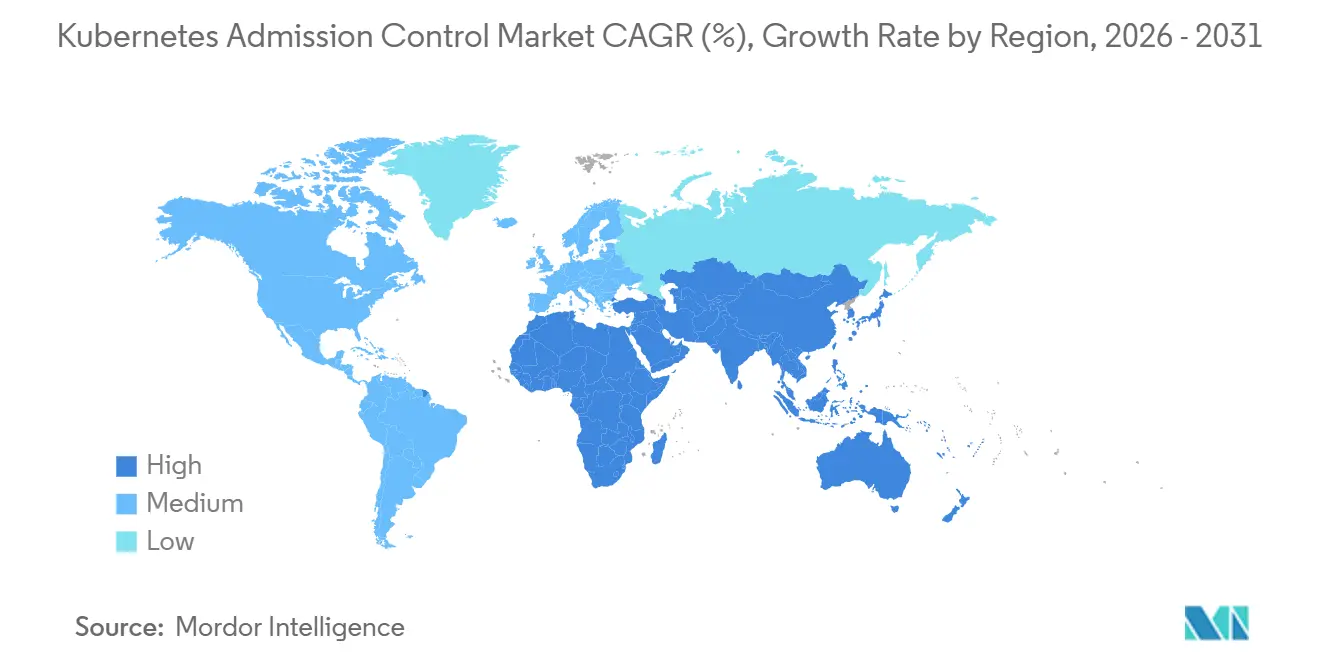
A Ásia-Pacífico está projetada para ser a região de crescimento mais rápido, com um CAGR de 21,56% até 2031. China, Japão, Coreia do Sul, Índia e Austrália estão expandindo as operações nativas em nuvem enquanto as estruturas regulatórias se tornam mais formais. A Agência de Segurança Cibernética de Singapura publicou um aviso de segurança do Kubernetes em 2026, fornecendo orientações de segurança para organizações que operam ambientes de contêineres. Os requisitos de Nível 3 de Proteção Graduada 2.0 da China suportam controles de admissão e registro de auditoria para aplicações financeiras e governamentais em contêineres. América do Sul, Oriente Médio e África permanecem regiões em estágio inicial, enquanto programas de nuvem soberana na Arábia Saudita e nos Emirados Árabes Unidos criam demanda por automação de evidências de política para clusters isolados. Essas condições ampliam a oportunidade geográfica para o mercado de controle de admissão Kubernetes e sustentam a demanda dentro dele.

Cenário Competitivo
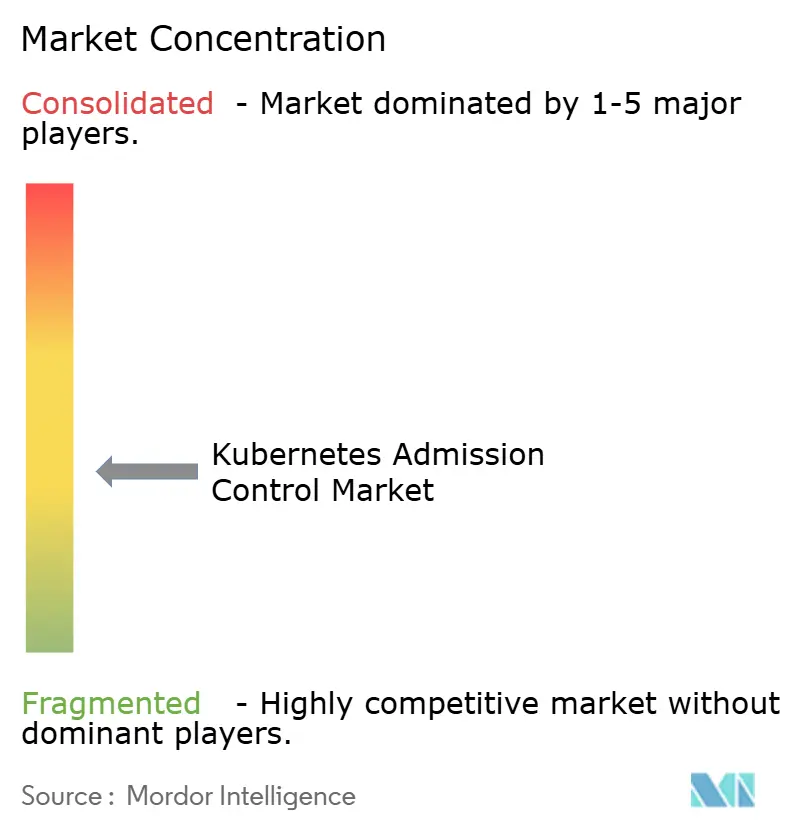
O mercado de controle de admissão Kubernetes é moderadamente fragmentado entre provedores de nuvem, fornecedores de plataformas de proteção de aplicações nativas em nuvem e especialistas em governança de políticas. Os provedores de nuvem se beneficiam de capacidades nativas em serviços Kubernetes gerenciados. O Google Cloud oferece Autorização Binária e Controlador de Políticas, a Microsoft fornece Política do Azure para AKS, e a AWS suporta integrações de controladores de admissão. Essas capacidades podem limitar aquisições separadas porque os controles estão intimamente ligados à plataforma. O Red Hat OpenShift, o SUSE Rancher e o Broadcom VMware Tanzu empacotam a governança de políticas em distribuições Kubernetes empresariais. A Aqua Security Software Ltd. e a Palo Alto Networks, Inc. integram controles de admissão em fluxos de trabalho de segurança mais amplos do código à nuvem.
A saída em 2025 dos fundadores da Styra, Inc. e da equipe central de OPA para a Apple alterou o contexto competitivo para compradores comprometidos com OPA e Rego. A Nirmata, Inc. mantém o Kyverno, um projeto graduado pela CNCF, e o posiciona como uma alternativa nativa do Kubernetes. A Nirmata, Inc. lançou o Runtime para Kyverno em agosto de 2026, adicionando aplicação em tempo de execução para comportamento de cargas de trabalho de IA. A Aqua Security Software Ltd. introduziu o Aqua Compass em abril de 2026 como um servidor de Protocolo de Contexto de Modelo para investigação, contenção e remediação de tempo de execução agêntica. A Sysdig, Inc. lançou o Secure AI em agosto de 2026 para investigar, priorizar e remediar riscos nativos em nuvem usando inteligência de tempo de execução. Essas ofertas posicionam o controle de admissão ao lado da resposta em tempo de execução, em vez de como uma verificação de implantação independente.
As empresas que gerenciam múltiplos clusters precisam de políticas consistentes sem manter cada ambiente separadamente. Essa necessidade favorece fornecedores que oferecem federação, gerenciamento do ciclo de vida de políticas e relatórios de conformidade. A validação ISO 27001 e do Benchmark CIS Kubernetes pode ser importante em solicitações de proposta onde os compradores precisam de evidências de cobertura de controles. As políticas integradas do Kubernetes eliminam a necessidade de um webhook externo para verificações simples. As ferramentas externas mantêm um papel onde as políticas exigem verificação de registro, verificações de identidade externas, dados entre clusters ou lógica personalizada mais rica.
Líderes do Setor de Controle de Admissão Kubernetes
-
Aqua Security Software Ltd.
-
Amazon Web Services, Inc.
-
Microsoft Corporation
-
Google LLC
-
Red Hat, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica

Desenvolvimentos Recentes do Setor
- Agosto de 2026: A Sysdig, Inc. lançou o Sysdig Secure AI na Black Hat USA, em Las Vegas, uma oferta nativa de IA construída sobre o Sysdig Secure CNAPP. A plataforma implanta especialistas coordenados em segurança de IA capazes de conduzir mais de 10 vezes as investigações de analistas humanos sozinhos a um custo 88% menor, usando inteligência de tempo de execução alimentada pelo Falco, com mais de 200 milhões de downloads, adotado por 60% das empresas da Fortune 500, para investigar, priorizar e remediar ameaças nativas em nuvem em ambientes Kubernetes e de nuvem na velocidade de máquina.
- Agosto de 2026: A Nirmata, Inc. introduziu o Nirmata Runtime para Kyverno, estendendo o controle de admissão Kubernetes para aplicação em tempo de execução em nível de kernel usando programas BPF-LSM. O produto governa a execução de processos, o acesso a arquivos e a saída de rede para cargas de trabalho de IA, abordando o comportamento não determinístico de aplicações orientadas por LLM que não podem ser governadas a partir de uma especificação de pod, enquanto reutiliza CEL para a criação de políticas para unificar a admissão e a aplicação em tempo de execução sob uma única linguagem de política.
- Agosto de 2026: A Mirantis, Inc. lançou um patch do Mirantis Kubernetes Engine incorporando integração com o Cosign para aplicação de confiança de imagem, permitindo que as equipes de plataforma exijam imagens de contêineres verificadas criptograficamente no momento da admissão em clusters gerenciados pelo MKE.
- Junho de 2026: A Nirmata, Inc. anunciou uma colaboração com a Broadcom Inc. para fornecer governança Kubernetes empresarial para ambientes VMware Cloud Foundation por meio do VMware vSphere Kubernetes Service, VKS, fornecendo gerenciamento de políticas de admissão de múltiplos clusters, monitoramento centralizado de conformidade, governança do ciclo de vida de políticas nativa de GitOps e relatórios de auditoria automatizados para organizações que executam a plataforma VCF.
- Abril de 2026: A Aqua Security Software Ltd. lançou o Aqua Compass, um servidor de Protocolo de Contexto de Modelo (MCP) que permite investigação agêntica, contenção e remediação de incidentes em tempo de execução, juntamente com novos painéis de risco em tempo de execução que traduzem a telemetria de tempo de execução em exposição a riscos monetários quantificados, deslocando o controle de admissão para adjacente à resposta autônoma a incidentes.


Escopo do Relatório Global do Mercado de Controle de Admissão Kubernetes
O mercado de controle de admissão Kubernetes inclui soluções de segurança que interceptam e avaliam solicitações de API antes que o Kubernetes as armazene no estado do cluster. Essas soluções aplicam políticas, validam configurações e impedem implantações ou alterações de recursos não autorizados ou não conformes. As principais capacidades incluem aplicação de políticas personalizadas, validação de imagens, verificações de cota de recursos e políticas de rede, controles de contexto de segurança, avaliações de conformidade em relação a padrões como o Benchmark CIS Kubernetes e Padrões de Segurança de Pod, integração com CI/CD e registro de auditoria. Elas ajudam as organizações a prevenir configurações incorretas, bloquear imagens vulneráveis, manter a conformidade e suportar operações seguras do Kubernetes em ambientes de produção, desenvolvimento e multinuvem.
O Relatório do Mercado de Controle de Admissão Kubernetes é Segmentado por Componente (Software e Serviços), Implantação (Nuvem e Local), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Vertical da Indústria (Governo e Administração Pública, Manufatura Industrial, Varejo e Comércio Eletrônico, Transporte e Logística, Energia e Serviços Públicos, Petróleo e Gás, TI e Telecomunicações, Mídia e Entretenimento, Educação e Instituições de Pesquisa, Saúde e Ciências da Vida, Serviços Bancários, Financeiros e de Seguros (BFSI) e Outros Verticais da Indústria) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
| Software |
| Serviços |
| Nuvem |
| Local |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Governo e Administração Pública |
| Manufatura Industrial |
| Varejo e Comércio Eletrônico |
| Transporte e Logística |
| Energia e Serviços Públicos |
| Petróleo e Gás |
| TI e Telecomunicações |
| Mídia e Entretenimento |
| Educação e Instituições de Pesquisa |
| Saúde e Ciências da Vida |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| Outros Verticais da Indústria |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Espanha | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Austrália | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Restante da África |
| Por Componente | Software | |
| Serviços | ||
| Por Implantação | Nuvem | |
| Local | ||
| Por Tamanho de Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Vertical da Indústria | Governo e Administração Pública | |
| Manufatura Industrial | ||
| Varejo e Comércio Eletrônico | ||
| Transporte e Logística | ||
| Energia e Serviços Públicos | ||
| Petróleo e Gás | ||
| TI e Telecomunicações | ||
| Mídia e Entretenimento | ||
| Educação e Instituições de Pesquisa | ||
| Saúde e Ciências da Vida | ||
| Serviços Bancários, Financeiros e de Seguros (BFSI) | ||
| Outros Verticais da Indústria | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Espanha | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Austrália | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Restante da África | ||


Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de controle de admissão Kubernetes?
O tamanho do mercado de controle de admissão Kubernetes foi avaliado em 0,62 bilhões de USD em 2025 e 0,71 bilhões de USD em 2026, e está projetado para atingir 1,58 bilhões de USD até 2031, crescendo a um CAGR de 17,35% durante 2026-2031.
O que está impulsionando a adoção dos controles de admissão Kubernetes?
Operações de múltiplos clusters, controles da cadeia de suprimentos de software, política como código e riscos de imagens de contêineres estão aumentando a necessidade de governança de implantação.
Qual modelo de implantação lidera a adoção do controle de admissão Kubernetes?
A implantação em nuvem detinha 62,39% em 2026 e está projetada para crescer a um CAGR de 22,43% até 2031.
Quais organizações estão adotando esses controles mais rapidamente?
As PMEs estão projetadas para expandir a um CAGR de 19,88% à medida que os recursos de política integrados ao Kubernetes e a distribuição no marketplace reduzem o esforço operacional.
Qual vertical tem a perspectiva de crescimento mais forte?
A manufatura industrial está projetada para crescer a um CAGR de 22,85% até 2031 à medida que o Kubernetes alcança ambientes de fábrica e de borda.
Por que as empresas usam política como código para o Kubernetes?
Uma política comum pode ser verificada durante o desenvolvimento, CI e implantação, melhorando a consistência em todo o processo de entrega.


 Seus dados estão seguros e nunca são vendidos ou compartilhados.

