
マネージドKubernetesセキュリティサービス市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
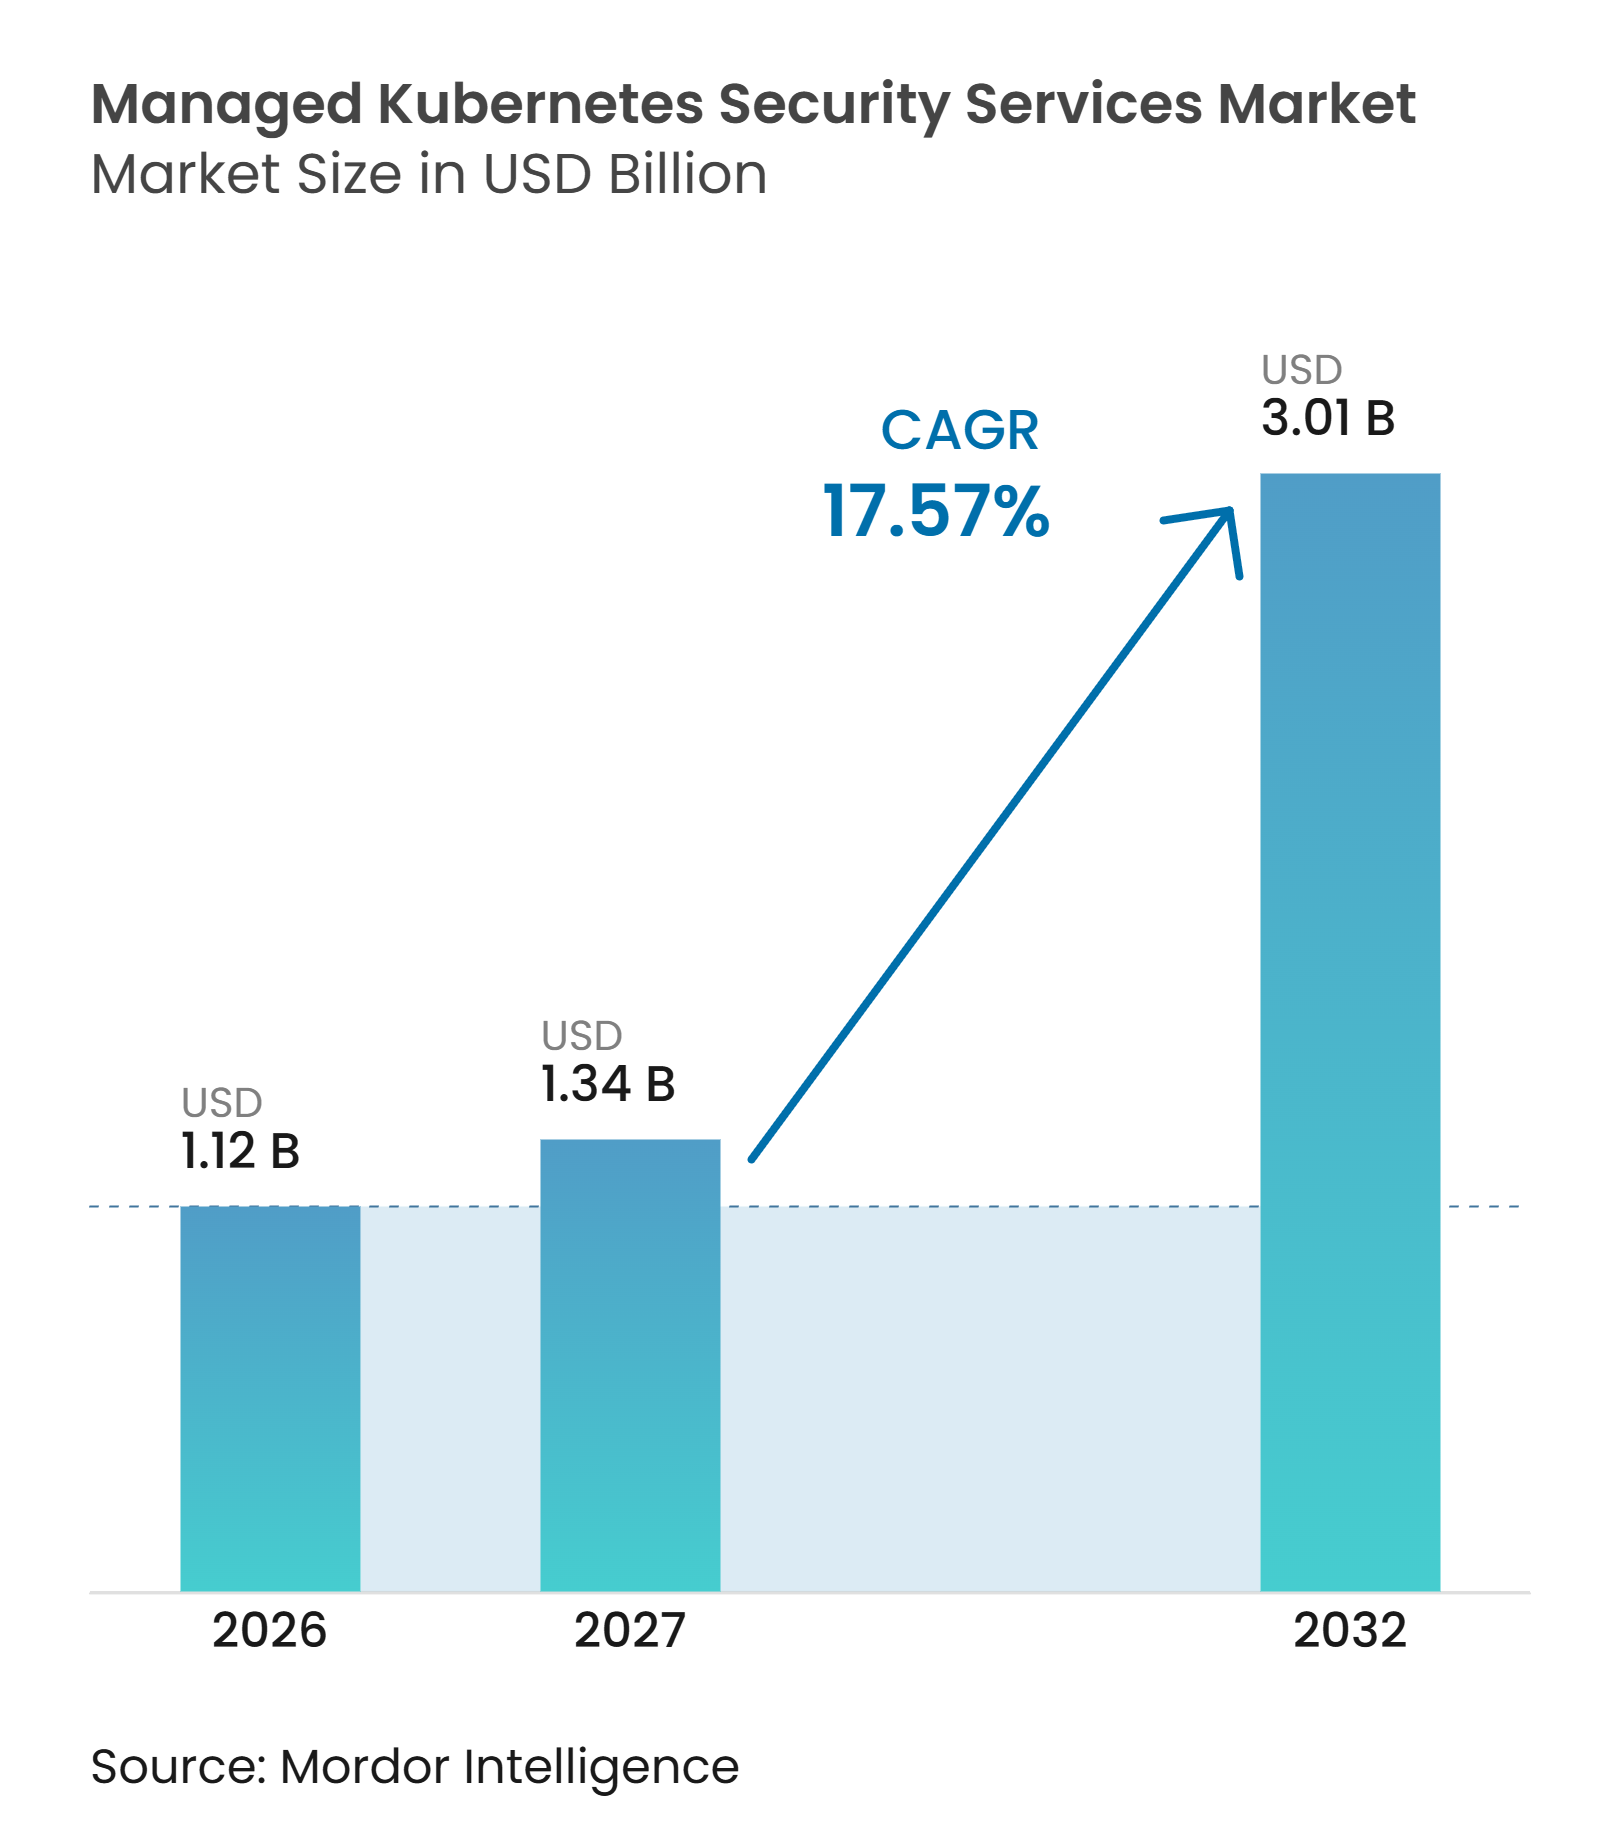
| 市場規模 (2027) | 1.34 十億米ドル |
| 市場規模 (2032) | 3.01 十億米ドル |
| 成長率 (2027 - 2032) | 17.57 % |
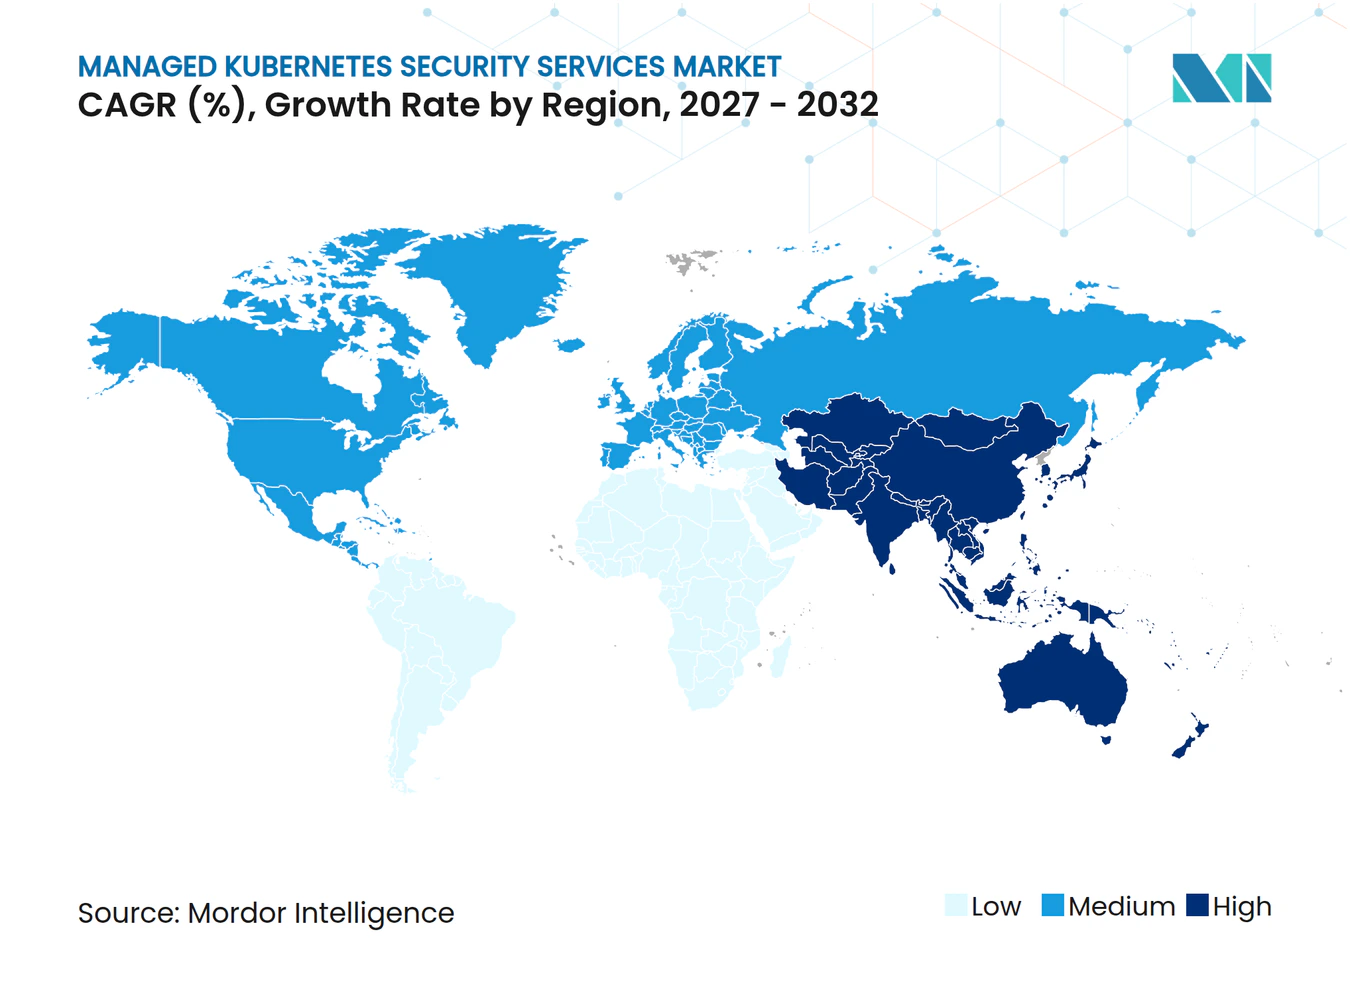
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるマネージドクーバネティスセキュリティサービス市場分析
マネージドKubernetesセキュリティサービス市場規模は、2026年の1.12 ビリオン 米ドルおよび2027年の1.34 ビリオン 米ドルから、2032年までに3.01 ビリオン 米ドルへと拡大する見込みであり、2027年から2032年の間にCAGR 17.57%を記録すると予測されています。マネージドKubernetesセキュリティサービス市場は、コンテナ化されたアプリケーションがテスト環境から本番環境へと移行する動きから恩恵を受けており、継続的な監視が必要不可欠となっています。組織はクラスターのセキュリティ確保、コントロールの運用、および変化するアプリケーション環境全体でのインシデント対応に必要な専門的な能力を欠いていることが多いです。規制要件もまた、金融サービスおよびヘルスケアにおいて、監査可能なモニタリング、ソフトウェアの出所管理、およびサードパーティリスク管理をより重要なものとしています。北米がマネージドKubernetesセキュリティサービス市場をリードしており、アジア太平洋地域はクラウド導入とマネージドサービスの展開に支えられ、最も強い地域拡大が予測されています。競争は、過度な運用負担を加えることなく、ランタイムの可視性、ポリシーコントロール、コンプライアンスの証拠、および対応サービスを組み合わせることができるプロバイダーを中心に展開されています。
主要レポートのポイント
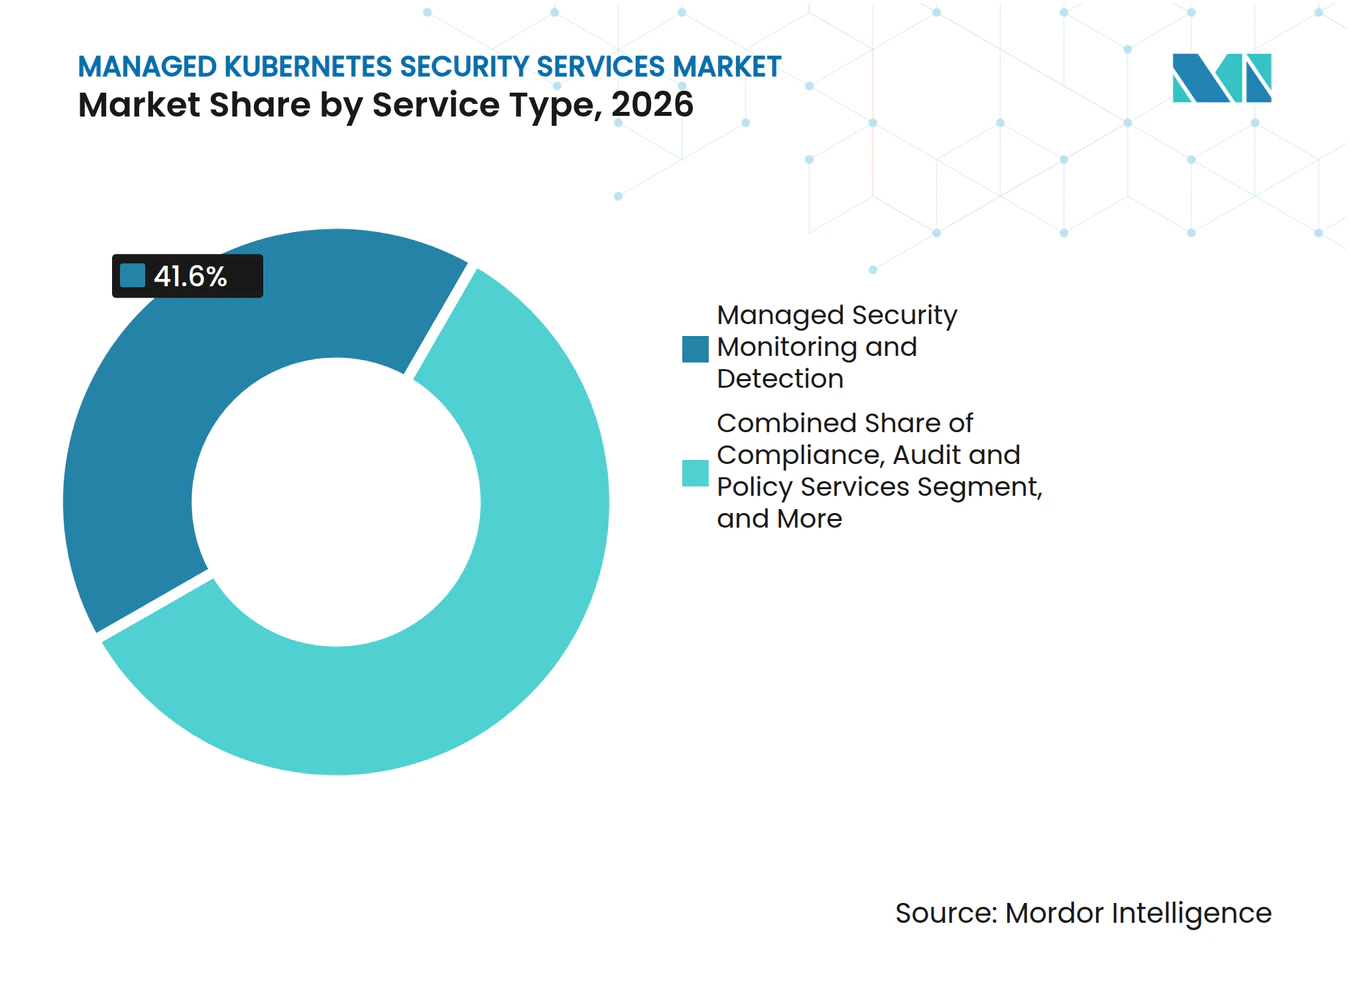
- サービスタイプ別では、マネージドセキュリティモニタリングおよび検知が2026年に市場の41.60%を占め、コンプライアンス・監査・ポリシーサービスは2032年までにCAGR 18.92%で拡大する見込みです。
- デプロイメントモード別では、パブリッククラウドマネージドKubernetesが2026年のマネージドKubernetesセキュリティサービス市場の54.20%を占め、エッジおよび分散型Kubernetesは2032年までにCAGR 18.79%で成長する見込みです。
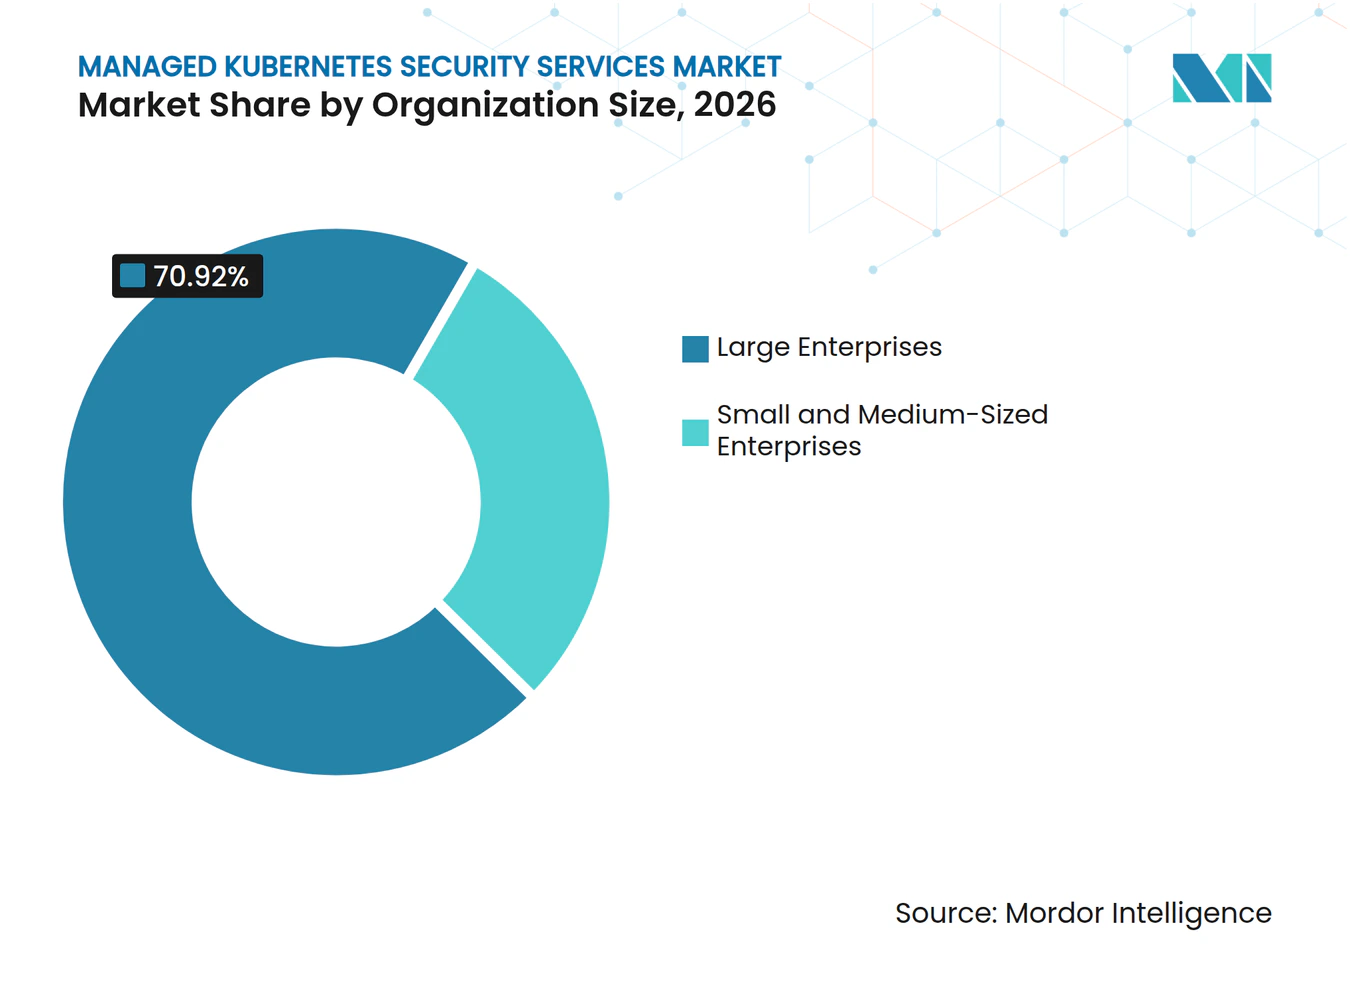
- 組織規模別では、大企業が2026年のマネージドKubernetesセキュリティサービス市場の70.92%を占め、中小企業は2032年までにCAGR 19.61%で拡大すると予測されています。
- 産業垂直別では、BFSIが2026年に市場の26.74%を占め、ヘルスケアおよびライフサイエンスは2032年までにCAGR 20.13%を記録する見込みです。
- 地域別では、北米が2026年に市場の36.14%を占め、アジア太平洋地域は2032年までにCAGR 20.37%で拡大する見込みです。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | CAGRへの影響(概算)% | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| 本番環境KubernetesおよびクラウドネイティブワークロードのAdoption | +4.8% | 北米、西欧、アジア太平洋主要市場に集中したグローバル規模 | 短期(2年以内) |
| コンテナエスケープおよび権限昇格リスク | +3.7% | マルチテナントパブリッククラウド環境で増幅されたグローバル規模 | 短期(2年以内) |
| 継続的なワークロードモニタリングおよびソフトウェア出所管理要件 | +2.9% | 北米および欧州連合、アジア太平洋への波及あり | 中期(2〜4年) |
| 継続的な脅威検知および自動化された対応ニーズ | +2.4% | グローバル規模、北米のBFSIおよびヘルスケアで早期の成果 | 中期(2〜4年) |
| AI、GPU、およびマシン駆動のKubernetesワークロード | +1.7% | 北米、欧州連合、中国、日本 | 長期(4年以上) |
| エフェメラルワークロードのブラインドスポット | +1.0% | グローバル規模、特に高頻度取引、Eコマース、ストリーミング | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
本番環境KubernetesおよびクラウドネイティブワークロードAdoptionの加速
マネージドKubernetesセキュリティサービス市場は、実験的なKubernetesの利用から本番環境へのデプロイメントへのシフトによって支えられています。クラウドネイティブコンピューティングファウンデーションは、2024年に組織の80%が本番環境でKubernetesを稼働させていると報告しており、この技術が多くのアプリケーション環境の中核となっていることを示しています。本番環境での利用は、クラスターのデプロイを超えた責任をもたらします。これには、アイデンティティ管理、ワークロードの分離、監査ログ、インシデント対応、およびアプリケーションが更新される際のコントロールの継続的なレビューが含まれます。クラスター、リリース、およびアプリケーションワークロードが頻繁に変化し、内部の運用チームが競合するデリバリー責任を抱えている場合、これらの責任を維持することは困難になる可能性があります。マネージドプロバイダーは、継続的なモニタリング、セキュリティオペレーション、文書化された手順、および顧客環境全体に適用できるセキュリティの専門知識を通じて、この運用負担の一部を吸収することができます。この需要は、技術的なコントロールと日常的な運用上の証拠および明確な改善サポートを結びつけるサービスに対して、マネージドKubernetesセキュリティサービス市場に余地を生み出しています。
コンテナエスケープおよび権限昇格リスクの増大
コンテナエスケープリスクは、ランタイムセキュリティをマネージドKubernetesセキュリティサービス市場においてより重要な要素としています。クラウドネイティブコンピューティングファウンデーションは、2025年11月のruncの脆弱性であるCVE-2025-31133、CVE-2025-52565、およびCVE-2025-52881について、特定の条件下で攻撃者がコンテナの境界を越えることを可能にする脆弱性として説明しました。IEEE Accessの研究では、初期のエスケープに続いてサービスアカウントや永続ストレージを通じた横方向の移動が行われる連鎖攻撃が説明されています。Microsoftもまた、侵害されたクラウドアカウントを使用してテナント内に200以上の暗号マイニングコンテナをデプロイした2025年の攻撃を文書化しています。これらのケースは、デプロイ後に異常なアクティビティを特定し、関連するイベント間の接続を調査し、インシデントが追加のワークロードに影響を与える前に封じ込めをサポートするサービスの価値を高めています。カーネルレベルのテレメトリを使用するプロイダーは、実行中のワークロードからコンテキストを収集し、クラスター全体で不審なシーケンスが発生した際により迅速な封じ込めをサポートすることができます。
継続的なワークロードモニタリングおよびソフトウェア出所管理に対する規制上の要求
規制上の義務は、コンプライアンスプログラムにおけるマネージドKubernetesセキュリティサービス市場プロバイダーの役割を拡大しています。ENISAは2025年に、サプライチェーンセキュリティ、脆弱性対応、およびインシデント管理を網羅するNIS2に基づくサイバーセキュリティリスク管理措置に関する技術的実装ガイダンスを公表しました。[1] 欧州委員会もまた、2026年1月に特定のエンティティの義務を簡素化するためのNIS2の対象修正案を提案しました。DORAは2025年1月から適用されており、金融機関に対して情報通信技術リスクの管理と運用レジリエンスのテストを要求し、重要なシステムおよび外部プロバイダーに対する明確なコントロールへの注目を高めています。Kubernetes環境において、これらの要件は監査証跡、管理されたアドミッションプロセス、文書化された改善、および一貫したセキュリティポリシーに対する需要を支えています。マネージドサービスは、組織がツールを購入したことを示すだけでなく、コントロールのパフォーマンスを実証するのに役立つ定期的な運用記録を提供することができます。
継続的な脅威検知および自動化された対応の必要性の高まり
マネージドKubernetesセキュリティサービス市場は、セキュリティチームがクラウド環境全体のアラートを評価するのに苦労している場合にも恩恵を受けます。ARMOは2025年に、調査対象の実務者が大量のアラートに直面しており、多くの回答者がアクティブな攻撃を見逃していたと報告しました。この圧力は、シグナルがワークロードの動作、Kubernetes監査ログ、アイデンティティ、レジストリ、およびネットワークポリシーから発生する可能性があり、アナリストが別々の証拠ソースを抱えることが多いKubernetesにおいて高まっています。マネージドサービスは、これらのソースを単一の調査プロセスに統合し、注意が必要なアクティビティを優先し、アプリケーション環境が変化してもコンテキストを維持することができます。Falcoはこの環境において重要なランタイムセンサーとなっており、Sysdigは2025年11月までに1億7,500万ダウンロードを超えたと報告しました。検知とガイド付き改善を組み合わせるプロバイダーは、分散したセキュリティシグナルによって生じる運用負担を軽減することができます。
制約要因の影響分析*
| 制約要因 | CAGRへの影響(概算)% | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| ランタイムセンサーのオーバーヘッドと本番環境パフォーマンスへの懸念 | -0.9% | グローバル規模、レイテンシに敏感なセクターで最も顕著 | 短期(2年以内) |
| Kubernetesセキュリティおよびプラットフォームエンジニアリングのスキル不足 | -0.7% | グローバル規模、アジア太平洋および小規模な欧州市場でより大きな圧力 | 中期(2〜4年) |
| アラート疲労とランタイムコンテキスト相関の限界 | -0.6% | グローバル規模 | 短期(2年以内) |
| ソブリン、エアギャップ、およびマルチクラスターポリシーフェデレーションの複雑性 | -0.4% | 欧州連合、政府、およびグローバルな防衛環境 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
ランタイムセンサーのオーバーヘッドと本番環境パフォーマンスへの懸念
ランタイムセンサーのオーバーヘッドは、マネージドKubernetesセキュリティサービス市場にとって実際的な制約要因であり続けています。マネージドKubernetesセキュリティサービス市場において、プラットフォームチームは、ノードレベルのエージェントや深いシステムコール検査がレイテンシを増加させ、コンピューティングリソースを消費し、本番アプリケーションの合意されたパフォーマンスレベルを維持することを困難にするのではないかと懸念する場合があります。提供された証拠は、エージェントベースの深い検査が高スループット環境において2〜5%のCPUオーバーヘッドを課す可能性があることを示しており、インフラストラクチャの使用が慎重に管理されている場合には重要な問題となり得ます。この懸念は、わずかな遅延でも運用上重要となる可能性がある、厳格なパフォーマンス要件を持つ金融取引、リアルタイムメディア、エッジコンピューティング、およびその他のワークロードにおいて最も強く現れます。eBPFベースの行動技術は、すべてのイベントではなく異常な動作に焦点を当てることでデータ収集量を削減しようとしており、プロバイダーがセキュリティの可視性をより効率的に対象化することを可能にします。これらの改善があっても、プロバイダーはランタイムモニタリングがサービスパフォーマンスを妨げることなく、コストを増加させることなく、または困難な運用ステップを追加することなく、本番ワークロードを保護できることを実証する必要があります。
Kubernetesセキュリティおよびプラットフォームエンジニアリング専門知識の不足
スキル不足は、アウトソーシングの根拠を高める一方で、マネージドKubernetesセキュリティサービス市場を制約する可能性があります。マネージドKubernetesセキュリティサービス市場において、顧客はプロバイダーを評価し、責任の境界を定義し、投資を優先し、重要なセキュリティの発見に対応するために十分な内部知識を必要としています。サービスプロバイダーもまた、検知コンテンツを構築し、インシデントを調査し、顧客環境を維持し、技術的な発見をビジネスおよびプラットフォームチームが活用できるアクションに変換するための経験豊富な人材を必要としています。人材の制約は、デリバリーコストを増加させ、スタッフィングの柔軟性を制限し、新しい顧客アカウントや地域への専門チームの拡大を遅らせる可能性があります。自動化は、特に定型的なアクションが確立された手順に従う場合に、プロバイダーが定期的な発見をトリアージし、経験豊富なアナリストのリーチを拡大するのに役立ちます。ただし、潜在的なインシデントがビジネスクリティカルなワークロード、機密データ、または規制対象の業務に影響を与える場合、自動化されたアシスタンスは熟練したレビューの必要性を排除しません。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
サービスタイプ別:
モニタリングがリードしながらコンプライアンスサービスが台頭マネージドセキュリティニタリングおよび検知は、2026年のマネージドKubernetesセキュリティサービス市場シェアの41.60%を占めました。このセグメントは、ランタイムアクティビティ、アクセスイベント、ポリシー違反、および侵害の指標に対する継続的な可視性を提供するため、Kubernetesセキュリティプログラムの基盤を形成しています。これは、内部チームが複数のクラスター、アプリケーション、およびリリースサイクルにわたって24時間365日のカバレッジを提供できない場合に最も価値があります。検知サービスはまた、後の調査、改善、および顧客報告に必要な証拠を確立します。この役割は、顧客がより広いセキュリティサービスポートフォリオを採用し、追加のコントロールを統合する場合でも、モニタリングを中心的な位置に保ちます。
コンプライアンス・監査・ポリシーサービスは、2032年までにCAGR 18.92%で拡大する見込みです。このセグメントは、NIS2、DORA、PCI DSS v4.0、HIPAA、および組織がKubernetesエステート全体に一貫して適用しなければならない実証可能なコントロールに関する関連要件から恩恵を受けています。顧客は、CIS Kubernetesベンチマーク、NIST SP 800-53、およびISO/IEC 27001:2022などの参照を使用して、これらの要件をポリシー定義、監査証跡、および定期的なチェックに変換する支援を必要としています。インシデント対応およびデジタルフォレンジックは、予防的なコントロールが失敗した場合や潜在的な侵害を理解する必要がある場合にサポートを提供します。実装、ハードニング、トレーニング、アドバイザリー、およびマネージドサポートサービスも技術的なコントロールと組み合わせられることが多く、プロバイダーとの関係をより耐久性のあるものにしています。


注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能
デプロイメントモード別:
パブリッククラウドがコアでありながらエッジデプロイメントが拡大パブリッククラウドマネージドKubernetesは、2026年のマネージドKubernetesセキュリティサービス市場の54.20%を占めました。この位置は、Amazon EKS、Azure Kubernetes Service、およびGoogle Kubernetes Engineなどのマネージドプラットフォームへの本番ワークロードの集中を反映しています。パブリッククラウドの顧客は、ネイティブクラウド機能の利点を維持しながら、デプロイメント、アイデンティティ、レジストリ、およびアプリケーションチーム全体で一貫したコントロールを必要としています。マネージドサービスは、中央の運用レイヤーを提供し、クラウドプロバイダー、サービスプロバイダー、および顧客間の責任の境界を明確にすることができます。このセグメントは、定期的な監視を重要にするクラウドネイティブリリースの規模と頻度から恩恵を受けています。
エッジおよび分散型Kubernetesは、2032年までにCAGR 18.79%で大する見込みです。成長は、ユーザーまたはデバイスの近くで低レイテンシ処理を必要とする5Gネットワークスライシング、産業用IoT、および自律走行アプリケーションと関連しています。分散ノードは物理的に分散している可能性があり、専任のセキュリティ担当者がいない場合があり、一貫したハードニングとリモート監視をより困難にしています。2025年の軽量Kubernetesディストリビューションの研究では、CISコンプライアンス結果に重大なばらつきが見られ、エッジ環境でのハードニングの必要性が強調されました。[2] プライベートクラウドおよびオンプレミスKubernetesは、データレジデンシーが重要な場合に引き続き関連性を持ち、ハイブリッドおよびマルチクラウド環境では、別々のクラスターとプロバイダー全体で一貫したポリシーが必要です。
組織規模別:
大企業が収益を支えながら中小企業がマネージドサービスを採用大企業は、2026年のマネージドKubernetesセキュリティサービス市場の70.92%を占めました。これらの顧客は、より小規模な組織と比較して、より大きなアプリケーションエステート、より多くのクラスター、およびより高いレベルの規制上のエクスポージャーを持つ傾向があります。彼らのエンゲージメントは、イメージスキャン、設定ハードニング、ランタイムモニタリング、フォレンジック、対応、およびセキュリティオペレーションセンターとの統合を含む完全なセキュリティライフサイクルをカバーすることができます。これらのプログラムの規模は、より広い運用能力と確立された対応プロセスを持つプロバイダーを有利にする可能性があります。サービスがリリース、コンプライアンス、およびインシデント管理プロセスに組み込まれる場合、長期的な関係は特に価値があります。
中小企業は、2032年までにCAGR 19.61%で拡大する見込みです。消費量ベースの価格設定は、大規模な内部セキュリティチームに資金を提供したり、深いプラットフォームの専門知識を確立したりできない組織にとって、マネージドサービスをよりアクセスしやすくすることができます。これは、Kubernetesを早期に採用し、そうでなければ構築が困難なコントロールと対応プロセスへのアクセスを必要とするSaaSネイティブ企業に関連しています。欧州委員会の2026年1月のNIS2修正案は、一部の小規模エンティティに対してより明確なコンプライアンスパスを作成しました。これらの顧客が成熟するにつれて、プロバイダーはベースラインモニタリングからコンプライアンス管理、技術的ハードニング、および対応サポートへと関係を拡大することができます。

産業垂直別:
BFSIがリードしながらヘルスケアおよびライサイエンスが加速BFSIは2026年に市場の26.74%を占めました。銀行および保険会社は、停止や不正アクセスが重大な運用上の影響をもたらすコンテナ化された決済システム、顧客アプリケーション、およびコアバンキングワークロードを保護する強いインセンティブを持っています。DORAおよびその他の金融セクターの期待は、継続的なリスク管理、明確な説明責任、および文書化されたサードパーティの取り決めの必要性を高めています。マネージドプロバイダーは、Kubernetes運用のレビューに必要なモニタリング、ポリシー施行、および証拠を提供することができます。これらの条件は、BFSIをマネージドKubernetesセキュリティサービス市場の確立された顧客基盤としています。
ヘルスケアおよびライフサイエンスは、2032年までにCAGR 20.13%を記録すると予測されています。クラウドネイティブの電子健康記録プラットフォームおよびAIサポートの診断は、安全なワークロード運用、可用性、および機密情報への管理されたアクセスの重要性を高めています。HIPAAの要件および医療コンテキストで使用されるソフトウェアに対する進化するサイバーセキュリティの期待は、定期的なセキュリティ評価と文書化を支援しています。このセクターは、保護されたデータを処理し継続的な保護を必要とするAI推論ワークロードを採用する際にマネージドサポートを活用することができます。政府および公共行政、ITおよび通信、小売およびEコマース、産業製造、ならびにエネルギーおよびユーティリティも、コンプライアンス要件と分散デプロイメントのニーズを通じて需要を追加しています。
地域分析
北米マネージドKubernetesセキュリティサービス市場
北米は2026年のマネージドKubernetesセキュリティサービス市場シェアの36.14%を占めました。この地域には、クラウドネイティブ企業、マネージドサービスプロバイダー、および本番ワークロードの一貫した保護を必要とする規制対象ユーザーが密集しています。米国連邦政府のソフトウェアサプライチェーン要件により、ソフトウェア部品表、イメージの出所、および請負業者と機関向けの継続的な監視への注目が高まっており、Kubernetesセキュリティ運用および継続的なコンプライアンスサービスの体系的な調達を支援できます。カナダとメキシコは、地域のサプライチェーンを通じてクラウドネイティブ活動を拡大しており、米国中核部を超えた需要をみ出しています。
欧州マネージドKubernetesセキュリティサービス市場
欧州は、NIS2、DORA、およびサイバーレジリエンス法がサイバーセキュリティの責任を形成するという独自の運用環境を持っています。ドイツ、英国、フランスは重要な採用国であり、金融機関はICTサードパーティリスク管理を正式化する強い動機に直面しています。ソブリンクラウドの要件は、顧客が地域外で管理されるマネジメントプレーンを使用できない場合に、データと管理活動を欧州の管轄内に保持するサービスへの需要を生み出す可能性があります。ENISAのガイダンスとNIS協力グループは、加盟国全体のサイバーセキュリティへの期待に一層の一貫性をもたらすのに役立っています。この規制環境は、技術的なセキュリティ運用とともに監査可能な証拠を提供できるプロバイダーを優遇します。
アジア太平洋、南米および中東マネージドKubernetesセキュリティサービス市場
アジア太平洋地域は2032年までに20.37%のCAGRで拡大すると予測されています。中国、日本、インド、韓国は、デジタルトランスフォーメーション、クラウド導入、および本番対応マネージドサービスへの需要の重要な源泉です。Alibaba Cloudは2025年3月に企業向けKubernetes環境向けのACK自動モードを導入しました。[3] IIJは2026年5月に日本でAmazon EKSの統合サポートソリューションを開始し、デプロイメントと継続的なセキュリティ運用をカバーしています。[4] ブラジルが主導する南米と、UAEおよびサウジアラビアが主導する中東は、現地のクラウドインフラと規制対象デタルサービスが拡大するにつれて、依然として初期段階の機会として残っています。
競合環境
市場集中度
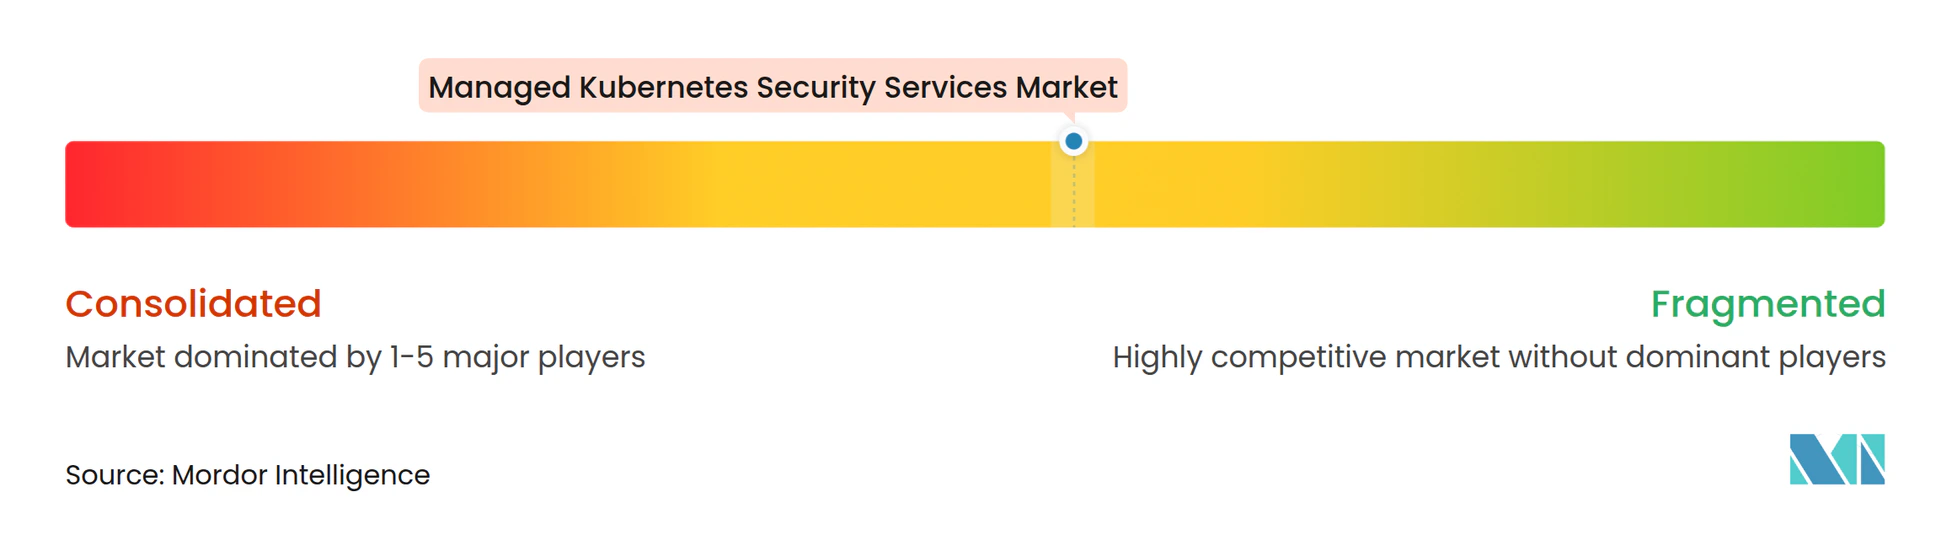
マネージドKubernetesセキュリティサービス市場は適度に断片化されています。マネージドKubernetesセキュリティサービス市場において、Amazon Web Services、Microsoft、およびGoogleなどのハイパースケーラーはマネージドKubernetesコントロールプレーンにセキュリティ機能を組み込んでいる一方、より広範なクラウドネイティブアプリケーション保護プラットフォームベンダーにはPalo Alto Networks、CrowdStrike、Trend Micro、Fortinet、Check Point、およびCiscoが含まれます。Kubernetes専門のスペシャリストにはSysdig、Aqua Security、ARMO、AccuKnox、およびTigeraが含まれ、サプライチェーンおよびポスチャー管理の参加者にはJFrog、Anchore、Tenable、Orca Security、Red Hat、およびSUSEが含まれます。これらのグループは、ランタイム保護、ポスチャー管理、コンプライアンス、対応、およびソフトウェア出所管理にわたって競争しています。競争フィールドは、顧客に幅広いプラットフォームと深いKubernetes運用経験を持つスペシャリストの選択肢を提供しています。
プラットフォームの統合は重要です。なぜなら、顧客はクラウド環境全体でより少ないセキュリティワークフローと、既存のセキュリティオペレーションセンターおよびSIEMプロセスへのより直接的なリンクを好むことが多いからです。eBPFベースのランタイムテレメトリは、別々のツールからの孤立したアラートではなく、実行中のワークロードから動作コンテキストを提供するため、重要な差別化要因となっています。Sysdigは2025年8月に、AIによる改善推奨を提供するエージェント型クラウドセキュリティプラットフォームであるSysdig Sageを導入しました。Red Hatは2026年6月に、ビルドからランタイムまでのセキュリティのためのAI統合ガードレールを備えたAdvanced Cluster Security for Kubernetes 4.11をリリースしました。Palo Alto Networksは2026年10月に、スキャンフローにJFrog Artifactory統合を加えてPrisma Cloud Compute Editionを拡張しました。
ソフトウェアの出所管理とソフトウェア部品表は、サプライチェーン要件が増加するにつれてより重要になっています。AIワークロードセキュリティも、組織がKubernetesベースの推論および開発ツールをデプロイするにつれて注目を集めています。確立されたプロバイダーは、調達基準がCNCF関連のプラクティスとKubernetesハードニングガイダンスを要求する場合に恩恵を受けることができ、スペシャリストはカスタマイズされたランタイム検知において引き続き関連性を持ちます。マネージドKubernetesセキュリティサービス市場は、統合プラットフォームと専門的な技術プロバイダー間の競争を支えていますが、提供された資料は主要企業の合算市場シェアを提供していません。
マネージドKubernetesセキュリティサービス産業リーダー
-
Amazon Web Services, Inc.
-
Microsoft Corporation
-
Google LLC
-
Palo Alto Networks, Inc.
-
Red Hat, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
マネージドKubernetesセキュリティサービス市場 このレポートでカバーされる企業
- Amazon Web Services, Inc.
- Microsoft Corporation
- Google LLC
- Palo Alto Networks, Inc.
- Sysdig, Inc.
- Aqua Security Software Ltd.
- Red Hat, Inc.
- CrowdStrike Holdings, Inc.
- Trend Micro Incorporated
- SUSE LLC
- Fortinet, Inc.
- Check Point Software Technologies Ltd.
- Cisco Systems, Inc.
- AccuKnox, Inc.
- ARMO Ltd.
- Tigera, Inc.
- Orca Security Ltd.
- Tenable Holdings, Inc.
- JFrog Ltd.
- Anchore, Inc.
最近の産業開発事情 マネージドKubernetesセキュリティサービス市場
- 2026年10月:Palo Alto Networksは、スキャンフローにJFrog Artifactory統合を加え、OpenShift on RHEL 10サポートを拡張したPrisma Cloud Compute Editionバージョン34.05.168をリリースし、NIS2およびCRAコンプライアンスのためのランタイムセキュリティワークフローにソフトウェアサプライチェーンの出所管を直接結びつけました。
- 2026年9月:Check Point Software Technologiesは、インフラストラクチャの再設計を必要とせずに、プロンプトインジェクションの試みやAIエージェントのデータ出力を含むKubernetesホスト型LLMトラフィックを検査するAIネットワークファイアウォールを備えたFirewall R82.20をリリースしました。
- 2026年7月:CrowdStrikeは、EKS、AKS、GKE、Red Hat OpenShift、およびその他のCNCF準拠環境全体で本番対応のインストールスクリプトを生成するKubernetesデプロイメントウィザードを備えたFalcon Cloud Securityをリリースし、異種クラスター全体でのセキュリティデプロイメントを標準化しました。
- 2026年3月:Check Pointは、ハードウェアアクセラレーテッドAIワークロードセキュリティのためのNVIDIA BlueField DPU統合を備えたKubernetesコンテナレイヤーのマイクロセグメンテーションをカバーするAI Factoryセキュリティブループリントをリリースしました。
グローバルマネージドKubernetesセキュリティサービス市場レポートの範囲
マネージドKubernetesセキュリティサービスとは、サードパーティプロバイダーが組織のコンテナ化されたワークロードおよびクラウドネイティブオーケストレーション環境のセキュリティ確保、監査、およびハードニングに対する運用上の責任を担う、アウトソーシングされた専門的なサイバーセキュリティソリューションです。標準的なマネージドKubernetesサービスがコントロールプレーンインフラストラクチャのホスティングに焦点を当てているのに対し、セキュリティに特化したマネージドサービスはコンテナライフサイクル全体にわたって保護を拡張します。
マネージドKubernetesセキュリティサービス市場レポートは、サービスタイプ(マネージドセキュリティモニタリングおよび検知、プロフェッショナル実装およびハードニングサービス、コンプライアンス・監査・ポリシーサービス、インシデント対応およびデジタルフォレンジックサービス、ならびにトレーニング・アドバイザリー・マネージドサポートサービス)、デプロイメントモード(パブリッククラウドマネージドKubernetes、プライベートクラウドおよびオンプレミスKubernetes、ハイブリッドおよびマルチクラウドKubernetes、ならびにエッジおよび分散型Kubernetes)、組織規模(大企業および中小企業)、エンドユーザー産業(銀行・金融サービス・保険[BFSI]、ヘルスケアおよびライフサイエンス、政府および公共行政、ITおよび通信、小売およびEコマース、産業製造、エネルギーおよびユーティリティ、ならびにその他の産業垂直)、地域(北米、南米、欧州、アジア太平洋、中東、およびアフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
セグメンテーション概要
| マネージドセキュリティモニタリングおよび検知 |
| プロフェッショナル実装およびハードニングサービス |
| コンプライアンス・監査・ポリシーサービス |
| インシデント対応およびデジタルフォレンジックサービス |
| トレーニング・アドバイザリー・マネージドサポートサービス |
| パブリッククラウドマネージドKubernetes |
| プライベートクラウドおよびオンプレミスKubernetes |
| ハイブリッドおよびマルチクラウドKubernetes |
| エッジおよび分散型Kubernetes |
| 大企業 |
| 中小企業 |
| 銀行・金融サービス・保険(BFSI) |
| ヘルスケアおよびライフサイエンス |
| 政府および公共行政 |
| ITおよび通信 |
| 小売およびEコマース |
| 産業製造 |
| エネルギーおよびユーティリティ |
| その他の産業垂直 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| その他の南米 | |
| 欧州 | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| スペイン | |
| その他の欧州 | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| その他のアジア太平洋 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| その他のアフリカ |
| サービスタイプ別 | マネージドセキュリティモニタリングおよび検知 | |
| プロフェッショナル実装およびハードニングサービス | ||
| コンプライアンス・監査・ポリシーサービス | ||
| インシデント対応およびデジタルフォレンジックサービス | ||
| トレーニング・アドバイザリー・マネージドサポートサービス | ||
| デプロイメントモード別 | パブリッククラウドマネージドKubernetes | |
| プライベートクラウドおよびオンプレミスKubernetes | ||
| ハイブリッドおよびマルチクラウドKubernetes | ||
| エッジおよび分散型Kubernetes | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| 産業垂直別 | 銀行・金融サービス・保険(BFSI) | |
| ヘルスケアおよびライフサイエンス | ||
| 政府および公共行政 | ||
| ITおよび通信 | ||
| 小売およびEコマース | ||
| 産業製造 | ||
| エネルギーおよびユーティリティ | ||
| その他の産業垂直 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| その他の南米 | ||
| 欧州 | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| スペイン | ||
| その他の欧州 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| その他のアジア太平洋 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| その他のアフリカ | ||
レポートで回答される主要な質問
マネージドKubernetesセキュリティサービス市場の規模はどのくらいですか?
マネージドKubernetesセキュリティサービス市場は、2026年の1.12 ビリオン 米ドルおよび2027年の1.34 ビリオン 米ドルから、2032年までに3.01 ビリオン 米ドルへと、CAGR 17.57%で増加する見込みです。
マネージドKubernetesセキュリティサービスへの需要を牽引しているものは何ですか?
本番環境でのKubernetes導入、ランタイムセキュリティリスク、コンプライアンス義務、およびクラウド環境全体でアラートを管理する必要性が主要な需要要因です。
マネージドKubernetesセキュリティサービスをリードするサービスタイプはどれですか?
マネージドセキュリティモニタリングおよび検知が2026年に41.60%のシェアでリードしてお、継続的なランタイムの可視性の重要性を反映しています。
最も大きな採用を持つデプロイメントモードはどれですか?
パブリッククラウドマネージドKubernetesが2026年に54.20%を占め、マネージドクラウドプラットフォーム上の本番ワークロードの規模によって支えられています。
最も急速に拡大している顧客グループはどれですか?
中小企業は、消費量ベースのサービスがセキュリティ機能へのアクセスを改善するにつれて、2032年までにCAGR 19.61%で拡大する見込みです。
最も急速に拡大する見込みの地域はどこですか?
アジア太平洋地域は、中国、日本、インド、および韓国全体でのクラウド導入に支えられ、2032年までにCAGR 20.37%を記録する見込みです。