
Taille et part du marché Kubernetes Admission Control
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
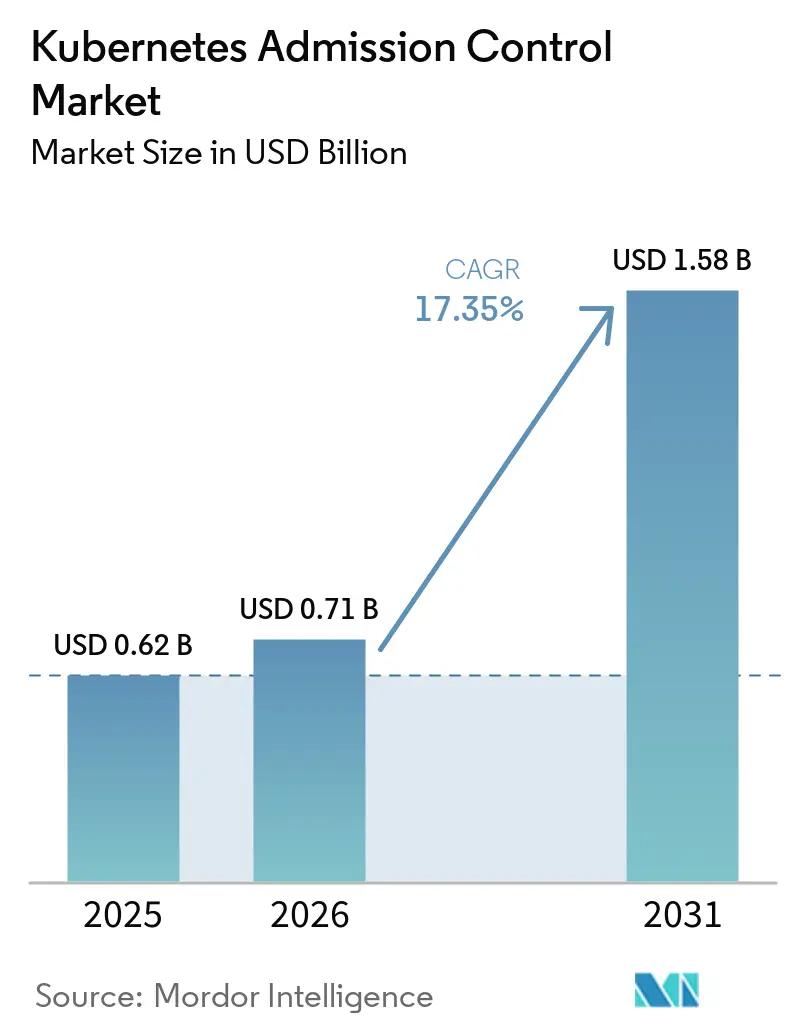
| Taille du Marché (2026) | 0.71 Milliards de dollars |
| Taille du Marché (2031) | 1.58 Milliards de dollars |
| Taux de croissance (2026 - 2031) | 17.35 % |
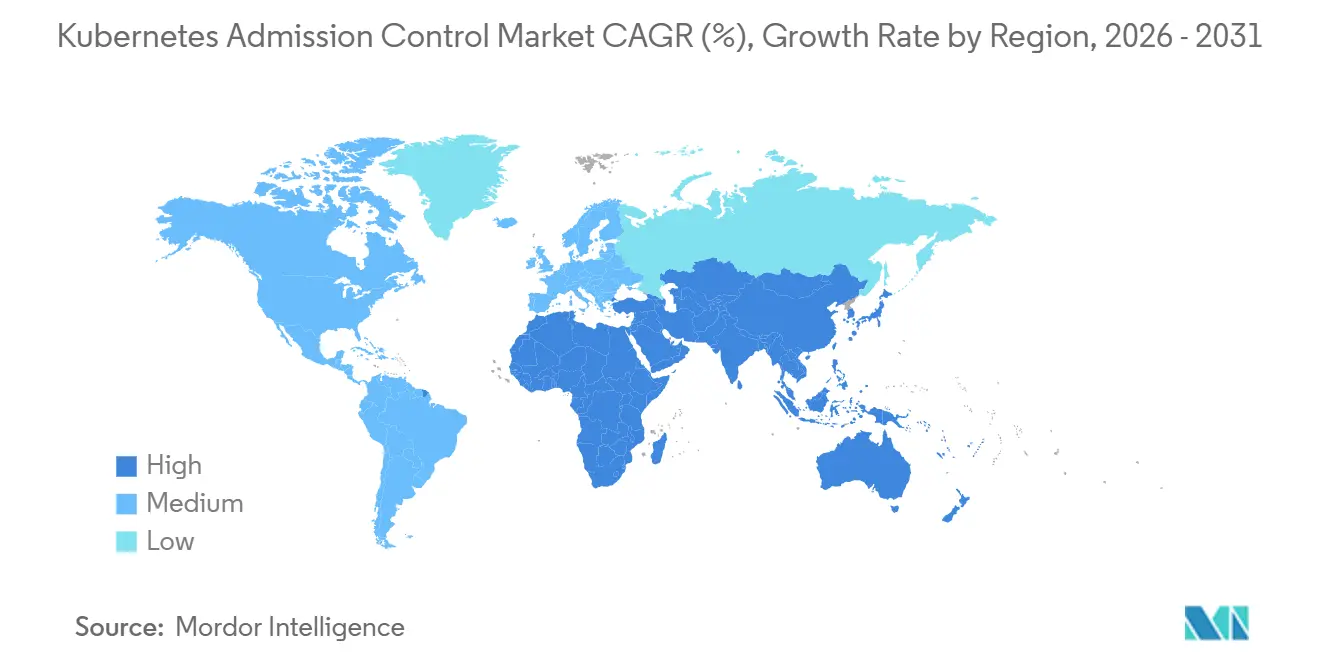
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
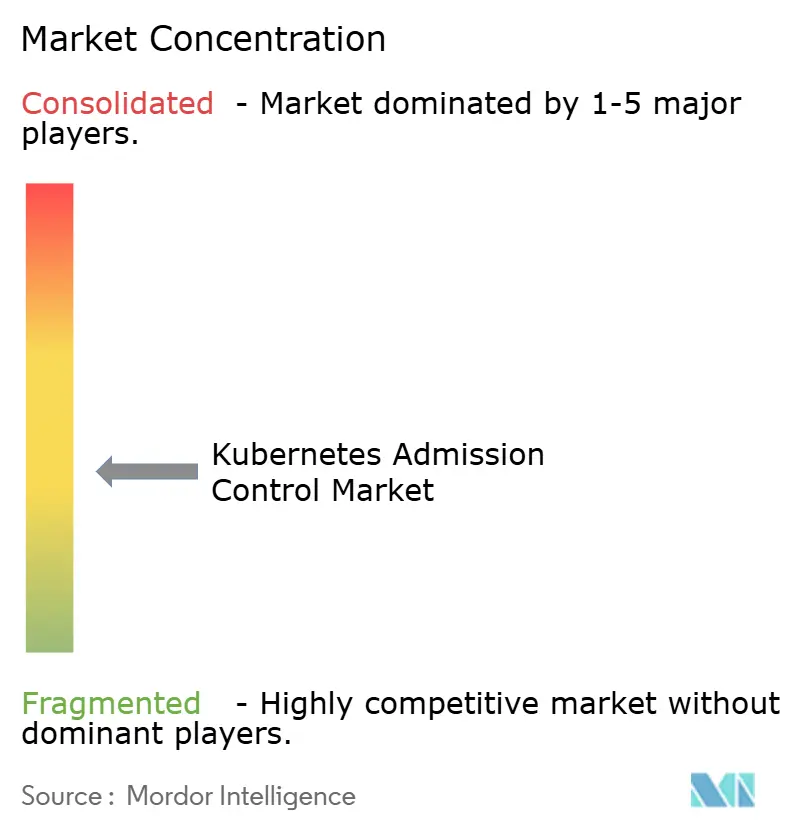
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché Kubernetes Admission Control par Mordor Intelligence
La taille du marché Kubernetes Admission Control était évaluée à 0,62 milliard USD en 2025 et à 0,71 milliard USD en 2026, et devrait atteindre 1,58 milliard USD d'ici 2031, avec un CAGR de 17,35 % durant la période 2026-2031. L'adoption par les entreprises fait des contrôles d'admission une composante standard de la gouvernance des plateformes, à mesure que les clusters de production se déploient dans des environnements cloud, sur site et en périphérie. Les exigences réglementaires relatives à la provenance des logiciels et aux contrôles de déploiement vérifiables intègrent ces outils dans les processus d'approvisionnement et d'audit. Les fonctionnalités de politique Kubernetes intégrées réduisent la dépendance aux webhooks externes pour les contrôles simples, tout en créant une demande pour des outils gérant des politiques plus complexes et distribuées. Les fournisseurs répondent avec des offres gérées, des rapports de conformité, une administration multi-cluster et des contrôles pour les charges de travail d'IA qui ne peuvent pas être entièrement gouvernées par des spécifications de déploiement statiques.
Points clés du rapport
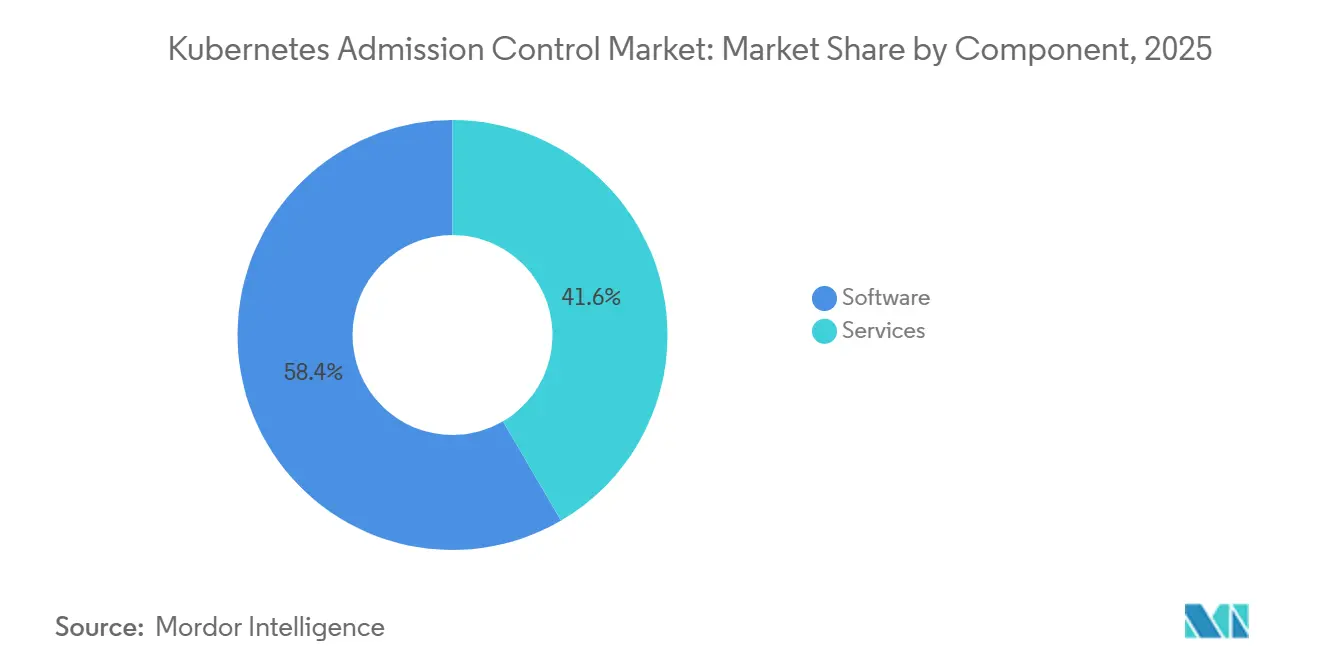
- Par composant, les logiciels ont représenté 58,42 % de la part du marché Kubernetes Admission Control en 2025, tandis que les services devraient progresser à un CAGR de 19,68 % jusqu'en 2031.
- Par déploiement, le cloud a représenté 62,39 % de la taille du marché Kubernetes Admission Control en 2026 et devrait croître à un CAGR de 22,43 % jusqu'en 2031.
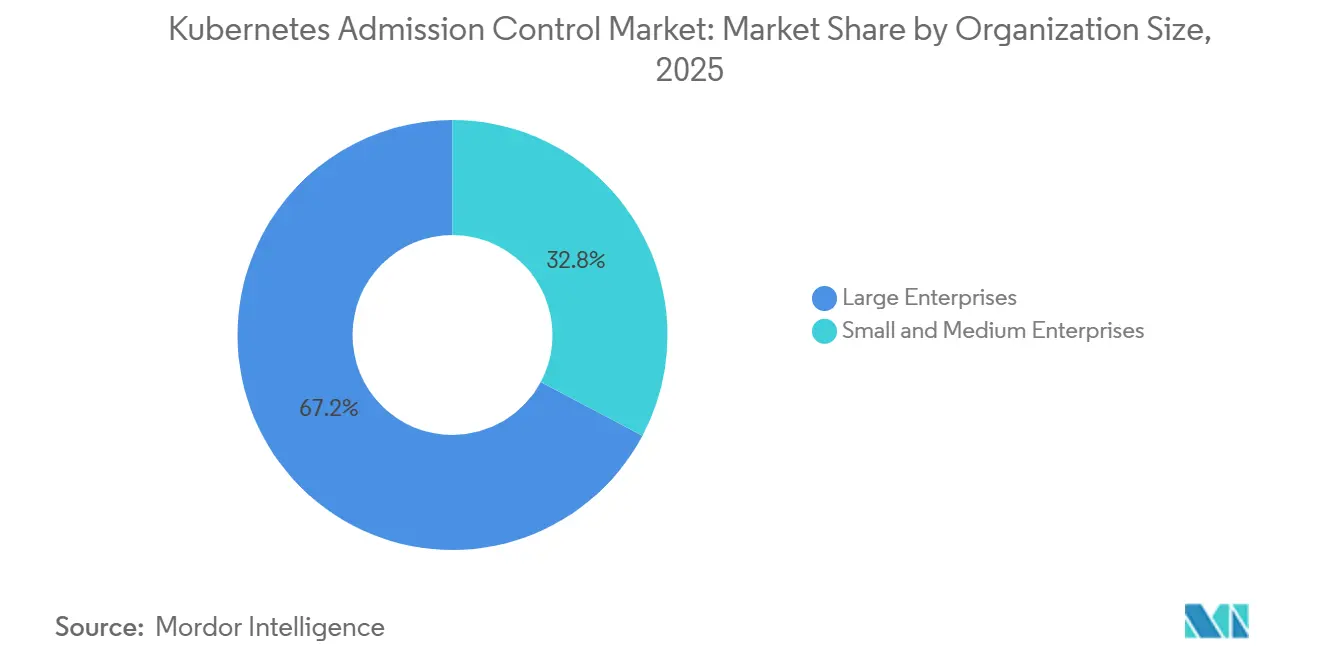
- Par taille d'organisation, les grandes entreprises ont détenu 67,23 % de la part du marché Kubernetes Admission Control en 2025, tandis que les PME devraient progresser à un CAGR de 19,88 % jusqu'en 2031.
- Par secteur d'activité, la BFSI a représenté 29,31 % du marché en 2025, tandis que la fabrication industrielle devrait croître à un CAGR de 22,85 % jusqu'en 2031.
- Par géographie, l'Amérique du Nord a détenu 43,71 % de la part du marché de la blockchain dans l'énergie en 2025, tandis que l'Asie-Pacifique devrait progresser à un CAGR de 21,56 % jusqu'en 2031.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et perspectives du marché mondial Kubernetes Admission Control
Analyse de l'impact des moteurs*
| MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | HORIZON TEMPOREL DE L'IMPACT |
|---|---|---|---|
| Expansion de Kubernetes en entreprise et multi-cluster | +4.8% | Mondial, plus fort en Amérique du Nord et en Asie-Pacifique | Court terme (≤ 2 ans) |
| Conformité réglementaire et sécurité de la chaîne d'approvisionnement logicielle | +3.6% | Amérique du Nord et Europe principalement, avec des répercussions en Asie-Pacifique | Moyen terme (2-4 ans) |
| Adoption du DevSecOps dcalé à gauche et de la politique en tant que code | +3.1% | Mondial | Court terme (≤ 2 ans) |
| Escalade des risques liés aux charges de travail cloud natives et aux images | +2.4% | Mondial | Court terme (≤ 2 ans) |
| Adoption des politiques CEL en cours de traitement dans Kubernetes | +1.1% | Mondial, plus rapide dans les environnements multi-clusters techniquement avancés | Moyen terme (2-4 ans) |
| Automatisation des preuves de politique pour les clusters isolés et souverains | +0.7% | Secteurs gouvernementaux et de défense, Moyen-Orient, Europe et Asie-Pacifique | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Expansion de Kubernetes en entreprise et multi-cluster
L'adoption de Kubernetes a atteint un point où les équipes de plateformes d'entreprise ont besoin de contrôles cohérents au moment du déploiement. La CNCF a rapporté que 82 % des utilisateurs de conteneurs exécutaient Kubernetes en production en 2025, contre 66 % en 2023, et que 98 % des répondants utilisaient des techniques cloud natives sous une forme ou une autre. La même enquête a révélé que 66 % des organisations hébergeant des modèles d'IA générative utilisaient Kubernetes pour tout ou partie des charges de travail d'inférence. Chaque cluster de production dispose d'un serveur API, de sorte que des politiques d'admission incohérentes peuvent laisser des lacunes entre les environnements. Le marché Kubernetes Admission Control évolue donc vers une administration centralisée des politiques pour les parcs multi-clusters. Nirmata a introduit Runtime for Kyverno en août 2026 pour étendre les décisions de politique à l'exécution des processus, à l'accès aux fichiers et au contrôle des sorties réseau pour les charges de travail d'IA.
Conformité réglementaire et sécurité de la chaîne d'approvisionnement logicielle
La sécurité de la chaîne d'approvisionnement logicielle devient une question juridique et d'audit pour les organisations qui déploient des applications réglementées. Le NIST SP 800-218 fournit le cadre de développement logiciel sécurisé que les fournisseurs de logiciels fédéraux utilisent pour structurer des pratiques de développement sécurisées.[1] Le formulaire d'attestation de développement logiciel sécurisé de la CISA exige des producteurs de logiciels qu'ils attestent de pratiques de développement sécurisées pour les logiciels fédéraux concernés. La spécification SLSA fournit aux organisations un cadre pour évaluer l'intégrité de la chaîne d'approvisionnement logicielle. Les politiques d'admission peuvent transformer les exigences de signature d'image et de provenance en contrôles de déploiement qui ne peuvent pas être contournés dans les flux de travail habituels. Cette demande oriente la sélection des fournisseurs vers le support à long terme, les images vérifiées et les preuves de conformité automatisées sur le marché Kubernetes Admission Control. L'automatisation de la conformité devient une exigence d'achat centrale sur le marché Kubernetes Admission Control.
Adoption du DevSecOps décalé à gauche et de la politique en tant que code
Les contrôleurs d'admission fournissent une dernière porte de déploiement dans un processus de sécurité qui commence plus tôt dans le développement. Red Hat a constaté que plus de 60 % des organisations interrogées prévoyaient d'automatiser la sécurité dans les pipelines CI/CD au cours des 1 à 2 prochaines années, et que 42 % avaient des initiatives DevSecOps avancées. Une définition de politique partagée peut être vérifiée dans l'environnement de développement, dans la CI et au niveau du serveur API Kubernetes. Cette approche donne aux développeurs le même retour d'information avant et pendant le déploiement. Elle réduit également la nécessité de corriger les échecs de politique après qu'une charge de travail a atteint une étape ultérieure. Le marché Kubernetes Admission Control bénéficie lorsque les définitions de politique sont gérées aux côtés du code applicatif et examinées via des flux de livraison établis.
Escalade des risques liés aux charges de travail cloud natives et aux images
Les images de conteneurs provenant de registres externes, de frameworks d'IA et de charts Helm tiers augmentent l'importance des vérifications avant déploiement. Red Hat a rapporté que 97 % des organisations ont subi au moins 1 incident de sécurité cloud natif au cours de l'année précédente, tandis que 78 % ont signalé des erreurs de configuration et 49 % avaient déployé la signature et la vérification d'images de conteneurs. Kubernetes v1.37 a rendu les certificats de pod et les ensembles de confiance de cluster généralement disponibles en août 2026, ajoutant un support natif pour l'émission de certificats X.509 pour le TLS et le mTLS au niveau des pods.[2] Ces fonctionnalités renforcent l'identité des charges de travail, ce qui peut soutenir des décisions de politique basées à la fois sur l'identité et les attributs des ressources. La version Secure AI de Sysdig d'août 2026 a utilisé l'intelligence d'exécution de Falco pour enquêter, prioriser et remédier aux menaces cloud natives. La connexion résultante entre les signaux d'exécution et les contrôles de déploiement élargit le rôle du marché Kubernetes Admission Control.
Analyse de l'impact des freins*
| FREIN | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | HORIZON TEMPOREL DE L'IMPACT |
|---|---|---|---|
| Risque de latence d'admission et de disponibilité du plan de contrôle | -2.2% | Mondial, plus aigu dans les clusters BFSI et e-commerce à haut débit | Court terme (≤ 2 ans) |
| Pénurie de compétences en ingénierie des politiques | -1.6% | Aiguë en Asie-Pacifique et dans les marchés émergents, présente mondialement dans les contextes réglementés | Moyen terme (2-4 ans) |
| Fragmentation des moteurs de politique et des langages | -1.1% | Mondial | Moyen terme (2-4 ans) |
| Faux positifs et prolifération des exceptions dans les livraisons à haute vélocité | -0.7% | Mondial, plus répandu dans les organisations natives du logiciel et matures en DevOps | Court terme (≤ 2 ans) |
| Source: Mordor Intelligence | |||
Risque de latence d'admission et de disponibilité du plan de contrôle
Les webhooks d'admission s'exécutent de manière synchrone avec les requêtes du serveur API, de sorte qu'un délai d'attente peut retarder les déploiements dans un cluster. Une configuration fail-open peut permettre un déploiement non intentionnel, tandis qu'une configuration fail-closed peut interrompre la livraison lorsque le webhook est indisponible. Cette préoccupation est prononcée dans les environnements BFSI et e-commerce à haut débit. Kubernetes v1.36 a introduit le contrôle d'admission basé sur les manifestes en tant que fonctionnalité alpha, permettant aux politiques de se charger à partir de fichiers au démarrage du serveur API. L'application des politiques en cours de traitement réduit la surcharge des appels externes, mais ne peut pas effectuer de vérifications de registre externe ou d'appels API personnalisés. Les organisations ayant des besoins de gouvernance détaillés doivent donc conserver des conceptions hybrides qui équilibrent disponibilité, latence et profondeur des politiques sur le marché Kubernetes Admission Control.
Pénurie de compétences en ingénierie des politiques
L'ingénierie des politiques exige que les équipes rédigent, testent, versionnent et maintiennent des politiques d'admission sur plusieurs clusters. Broadcom a rapporté que 38 % des responsables informatiques d'entreprise en Asie-Pacifique et au Japon ont identifié la gestion cloud native de Kubernetes comme leur lacune de compétences la plus significative, et que 84 % dépendaient de l'externalisation ou des services professionnels. Les utilisateurs réglementés doivent également mapper les politiques sur des cadres de contrôle tels que les benchmarks CIS, les directives NIST et les exigences PCI DSS. Cette combinaison d'expertise en plateforme et en conformité est difficile à trouver dans un seul rôle. Les fournisseurs peuvent remédier à la pénurie grâce à des bibliothèques de politiques organisées, des flux de travail d'exception et des rapports de conformité. La pénurie limite encore l'adoption indépendante là où les organisations ne peuvent pas externaliser les opérations de politique. Cette contrainte rend le support géré pertinent sur l'ensemble du marché Kubernetes Admission Control.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant : les logiciels dominent les revenus tandis que les services répondent aux opérations multi-clusters
Les logiciels ont représenté 58,42 % de la taille du marché Kubernetes Admission Control en 2025. Les entreprises commencent souvent par un produit d'application de politique défini et auditable avant de conclure des contrats de service géré. Le segment logiciel comprend les distributions commerciales de Kyverno, OPA Gatekeeper, d'autres moteurs de politique et des contrôleurs intégrés dans des plateformes Kubernetes gérées. Les distributions d'entreprise fournissent des engagements de support, des packs de politiques validés et des images renforcées. Ces caractéristiques conviennent aux acheteurs qui ont besoin d'une gouvernance prévisible dans des processus de déploiement réglementés.
Les services devraient enregistrer le CAGR de composant le plus élevé à 19,68 % jusqu'en 2031. Les organisations disposant de nombreux clusters ont besoin d'aide pour développer des bibliothèques de politiques, migrer des clusters, gérer les exceptions et collecter des preuves de conformité dans les environnements cloud, sur site et en périphérie. Nirmata a lancé Runtime for Kyverno en août 2026, étendant l'application des politiques aux contrôles d'exécution pour l'activité des processus, l'accès aux fichiers et les sorties réseau. Nirmata a également rendu Nirmata Enterprise for Kyverno disponible sur AWS Marketplace en mai 2025. Ces développements montrent comment la distribution de logiciels et le support de gouvernance récurrent peuvent fonctionner ensemble dans le secteur Kubernetes Admission Control.


Par déploiement : le cloud concentre les dépenses dans les environnements gérés
Le cloud a représenté 62,39 % de la taille du marché Kubernetes Admission Control en 2026. Il devrait également être le modèle de déploiement à la croissance la plus rapide, avec un CAGR de 22,43 % jusqu'en 2031. Les services Kubernetes gérés intègrent des capacités d'admission dans leurs couches de plateforme. Google Kubernetes Engine propose Binary Authorization et Policy Controller, Azure Kubernetes Service propose Azure Policy, et les environnements AWS prennent en charge les intégrations de contrôleurs d'admission. Ces options natives peuvent créer des coûts de changement et orienter les dépenses de politique vers des opérations gérées dans le cloud.
Le déploiement sur site reste important dans les environnements souverains en matière de données, réglementés et isolés où la migration vers le cloud public est limitée par la politique, la résidence des données ou les contraintes opérationnelles. Kubernetes v1.36 a introduit le contrôle d'admission basé sur les manifestes pour définir les webhooks et les politiques CEL sous forme de fichiers chargés au démarrage du serveur API.[3] Cette conception limite la capacité d'un administrateur de cluster à supprimer des configurations de politique critiques via l'API. Les utilisateurs de la défense, de l'énergie et du secteur public peuvent appliquer cette fonctionnalité là où la résistance à la falsification et le contrôle local sont des priorités. Le marché Kubernetes Admission Control comprend donc à la fois une croissance portée par le cloud et des besoins de gouvernance sur site durables.
Par taille d'organisation : les grandes entreprises dominent tandis que les PME progressent plus vite
Les grandes entreprises ont détenu 67,23 % de la part du marché Kubernetes Admission Control en 2025. Leurs parcs de clusters plus importants et leur exposition réglementaire rendent les contrôles d'admission systématiques plus nécessaires. Les institutions financières formalisent de plus en plus les exigences d'acquisition de logiciels open source avec une provenance vérifiée. Nirmata a reconfiguré son portefeuille d'entreprise en avril 2026, en suivant les directives de JPMorgan Chase sur la provenance des logiciels open source, et a collaboré avec Broadcom en juin 2026 sur la gouvernance de VMware Cloud Foundation. Ces programmes répondent à la demande des entreprises en matière de gestion centralisée des politiques et de rapports d'audit.
Les PME devraient progresser à un CAGR de 19,88 % jusqu'en 2031. La ValidatingAdmissionPolicy native de Kubernetes permet aux équipes d'appliquer des contrôles de base sans exécuter de serveurs webhook externes. La distribution sur les places de marché cloud peut réduire les étapes d'approvisionnement, tandis que Fairwinds a publié Goldilocks v4.15.0 en avril 2026 avec des images renforcées, immuables et signées par Cosign via Google Artifact Registry.[4] Ces outils adjacents aux politiques peuvent être adoptés progressivement avec des contrôles d'admission. Un effort opérationnel réduit et des primitives intégrées réduisent l'écart d'adoption historique entre les PME et les grandes entreprises.
Par secteur d'activité : la BFSI occupe la position la plus importante tandis que la fabrication connaît la croissance la plus rapide
La BFSI a représenté 29,31 % du marché Kubernetes Admission Control en 2025. Les organisations de services financiers exécutent des applications conteneurisées soumises à des exigences étendues de sécurité et de conformité, notamment PCI DSS v4.0, SOC 2 Type II et des obligations sectorielles spécifiques. Les configurations de contrôleurs d'admission peuvent servir de preuves de contraintes de privilèges, d'exigences de confiance des images et de contrôles de déploiement. Le départ en 2025 des fondateurs de Styra et de l'équipe principale OPA vers Apple a créé une incertitude pour certaines organisations utilisant OPA et Rego. Les équipes de plateformes BFSI peuvent évaluer Kyverno comme une alternative native à Kubernetes avec un langage de politique et des caractéristiques de gouvernance différents.
La fabrication industrielle devrait progresser à un CAGR de 22,85 % jusqu'en 2031. La convergence IT et OT étend Kubernetes aux nœuds de périphérie en usine qui peuvent manquer d'outils de sécurité établis. Hyundai Motor a publié en juin 2026 une offre d'emploi pour un rôle d'inspection de la sécurité des conteneurs et de Kubernetes, nécessitant une gestion des politiques basée sur NIST, CIS et ISO 27001 pour sa plateforme PaaS interne. Cisco a rapporté que 20 % des organisations avaient atteint des opérations de données IT et OT entièrement collaboratives, tandis que 52 % avaient transféré la responsabilité de la sécurité OT aux RSSI en 2025. Les organisations gouvernementales, de santé, d'IT et de télécommunications, d'énergie, de commerce de détail, d'éducation et de recherche adoptent également des contrôles à mesure que les pratiques d'ingénierie de plateforme se répandent dans les environnements opérationnels.
Analyse géographique
L'Amérique du Nord a détenu 43,71 % de la part du marché Kubernetes Admission Control en 2025. Les États-Unis présentent une forte concentration d'infrastructures d'entreprise cloud natives et d'exigences fédérales en matière de chaîne d'approvisionnement. Le décret exécutif 14028 a dirigé l'action fédérale pour améliorer la sécurité de la chaîne d'approvisionnement logicielle, et la CISA a établi un processus d'attestation pour les pratiques de développement logiciel sécurisé.[5] Ces exigences soutiennent les dépenses des contractants fédéraux, des entreprises technologiques de défense, des organisations de technologie de santé et des banques avec des produits réglementés. Nirmata Enterprise for Kyverno est devenu disponible sur AWS Marketplace en mai 2025, raccourcissant le chemin de l'essai open source au support contractuel pour les organisations axées sur AWS.
L'Europe représente une part significative de la demande mondiale sur le marché Kubernetes Admission Control. La loi européenne sur la cyber-résilience et le RGPD rendent l'attestation des composants et le placement des charges de travail plus pertinents pour la gouvernance d'entreprise. L'Allemagne, le Royaume-Uni et la France mènent l'adoption dans les services financiers, la fabrication automobile et l'administration publique. Red Hat a constaté que 64 % des répondants à l'enquête s'attendaient à ce que la loi européenne sur la cyber-résilience influence les investissements en sécurité cloud native dans l'année suivante. L'Espagne, l'Italie et d'autres pays européens en sont à des stades plus précoces mais opèrent dans un environnement réglementaire plus harmonisé.
L'Asie-Pacifique devrait être la région à la croissance la plus rapide avec un CAGR de 21,56 % jusqu'en 2031. La Chine, le Japon, la Corée du Sud, l'Inde et l'Australie développent leurs opérations cloud natives tandis que les cadres réglementaires deviennent plus formels. L'Agence de cybersécurité de Singapour a publié un avis de sécurité Kubernetes en 2026, fournissant des orientations de sécurité aux organisations exploitant des environnements de conteneurs. Les exigences de niveau 3 de la protection graduée 2.0 de la Chine soutiennent les contrôles d'admission et la journalisation d'audit pour les applications financières et gouvernementales conteneurisées. L'Amérique du Sud, le Moyen-Orient et l'Afrique restent des régions à des stades plus précoces, tandis que les programmes de cloud souverain en Arabie saoudite et aux Émirats arabes unis créent une demande pour l'automatisation des preuves de politique dans les environnements isolés. Ces conditions élargissent l'opportunité géographique pour le marché Kubernetes Admission Control et soutiennent la demande en son sein.

Paysage concurrentiel
Le marché Kubernetes Admission Control est modérément fragmenté entre les fournisseurs de cloud, les fournisseurs de plateformes de protection des applications cloud natives et les spécialistes de la gouvernance des politiques. Les fournisseurs de cloud bénéficient de capacités natives dans les services Kubernetes gérés. Google Cloud propose Binary Authorization et Policy Controller, Microsoft fournit Azure Policy pour AKS, et AWS prend en charge les intégrations de contrôleurs d'admission. Ces capacités peuvent limiter les achats séparés car les contrôles sont étroitement liés à la plateforme. Red Hat OpenShift, SUSE Rancher et Broadcom VMware Tanzu intègrent la gouvernance des politiques dans les distributions Kubernetes d'entreprise. Aqua Security et Palo Alto Networks intègrent les contrôles d'admission dans des flux de travail de sécurité du code au cloud plus larges.
Le départ en 2025 des fondateurs de Styra et de l'équipe principale OPA vers Apple a modifié le contexte concurrentiel pour les acheteurs engagés envers OPA et Rego. Nirmata maintient Kyverno, un projet diplômé de la CNCF, et le positionne comme une alternative native à Kubernetes. Nirmata a publié Runtime for Kyverno en août 2026, ajoutant l'application à l'exécution pour le comportement des charges de travail d'IA. Aqua Security a introduit Aqua Compass en avril 2026 en tant que serveur de protocole de contexte de modèle pour l'investigation agentique, le confinement et la remédiation à l'exécution. Sysdig a lancé Secure AI en août 2026 pour enquêter, prioriser et remédier aux risques cloud natifs en utilisant l'intelligence d'exécution. Ces offres positionnent le contrôle d'admission aux côtés de la réponse à l'exécution plutôt que comme un simple contrôle de déploiement autonome.
Les entreprises gérant plusieurs clusters ont besoin de politiques cohérentes sans maintenir chaque environnement séparément. Ce besoin favorise les fournisseurs qui proposent la fédération, la gestion du cycle de vie des politiques et les rapports de conformité. La validation ISO 27001 et du benchmark CIS Kubernetes peut être importante dans les appels d'offres où les acheteurs ont besoin de preuves de couverture des contrôles. Les politiques Kubernetes intégrées éliminent le besoin d'un webhook externe pour les vérifications simples. Les outils externes conservent un rôle là où les politiques nécessitent une vérification de registre, des vérifications d'identité externes, des données multi-clusters ou une logique personnalisée plus riche.
Leaders du secteur Kubernetes Admission Control
-
Aqua Security Software Ltd.
-
Amazon Web Services, Inc.
-
Microsoft Corporation
-
Google LLC
-
Red Hat, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier

Développements récents du secteur
- Août 2026 : Sysdig a lancé Sysdig Secure AI à Black Hat USA, Las Vegas, une offre native d'IA construite sur Sysdig Secure CNAPP. La plateforme déploie des experts en sécurité IA coordonnés capables de mener plus de 10 fois les investigations des analystes humains seuls à un coût inférieur de 88 %, en utilisant l'intelligence d'exécution alimentée par Falco, plus de 200 millions de téléchargements, adoptée par 60 % des entreprises du Fortune 500, pour enquêter, prioriser et remédier aux menaces cloud natives dans les environnements Kubernetes et cloud à la vitesse des machines.
- Août 2026 : Nirmata a introduit Nirmata Runtime for Kyverno, étendant le contrôle d'admission Kubernetes à l'application à l'exécution au niveau du noyau en utilisant des programmes BPF-LSM. Le produit gouverne l'exécution des processus, l'accès aux fichiers et les sorties réseau pour les charges de travail d'IA, traitant le comportement non déterministe des applications pilotées par LLM qui ne peut pas être gouverné à partir d'une spécification de pod, tout en réutilisant CEL pour la rédaction des politiques afin d'unifier l'admission et l'application à l'exécution sous un seul langage de politique.
- Août 2026 : Mirantis a publié un correctif pour Mirantis Kubernetes Engine intégrant l'intégration Cosign pour l'application de la confiance des images, permettant aux équipes de plateforme d'exiger des images de conteneurs vérifiées cryptographiquement au moment de l'admission dans les clusters gérés par MKE.
- Juin 2026 : Nirmata a annoncé une collaboration avec Broadcom pour fournir une gouvernance Kubernetes d'entreprise pour les environnements VMware Cloud Foundation via VMware vSphere Kubernetes Service, VKS, offrant une gestion des politiques d'admission multi-clusters, une surveillance centralisée de la conformité, une gouvernance du cycle de vie des politiques native GitOps et des rapports d'audit automatisés pour les organisations exploitant la plateforme VCF.
- Avril 2026 : Aqua Security a lancé Aqua Compass, un serveur de protocole de contexte de modèle, MCP, permettant l'investigation agentique, le confinement et la remédiation des incidents d'exécution, ainsi que de nouveaux tableaux de bord de risques d'exécution qui traduisent la télémétrie d'exécution en exposition au risque monétaire quantifié, faisant évoluer le contrôle d'admission vers une réponse autonome aux incidents.


Périmètre du rapport mondial sur le marché Kubernetes Admission Control
Le marché Kubernetes Admission Control comprend des solutions de sécurité qui interceptent et évaluent les requêtes API avant que Kubernetes ne les stocke dans l'état du cluster. Ces solutions appliquent des politiques, valident les configurations et empêchent les déploiements ou modifications de ressources non autorisés ou non conformes. Les capacités clés comprennent l'application de politiques personnalisées, la validation des images, les vérifications des quotas de ressources et des politiques réseau, les contrôles de contexte de sécurité, les évaluations de conformité par rapport à des normes telles que le benchmark CIS Kubernetes et les normes de sécurité des pods, l'intégration CI/CD et la journalisation d'audit. Elles aident les organisations à prévenir les erreurs de configuration, à bloquer les images vulnérables, à maintenir la conformité et à soutenir des opérations Kubernetes sécurisées dans les environnements de production, de développement et multi-cloud.
Le rapport sur le marché Kubernetes Admission Control est segmenté par composant (logiciels et services), déploiement (cloud et sur site), taille d'organisation (grandes entreprises et petites et moyennes entreprises), secteur d'activité (administration publique et gouvernementale, fabrication industrielle, commerce de détail et e-commerce, transport et logistique, énergie et services publics, pétrole et gaz, IT et télécommunications, médias et divertissement, établissements d'enseignement et de recherche, santé et sciences de la vie, banque, services financiers et assurance (BFSI), et autres secteurs d'activité), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions de marché sont fournies en termes de valeur (USD).
| Logiciels |
| Services |
| Cloud |
| Sur site |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Administration publique et gouvernementale |
| Fabrication industrielle |
| Commerce de détail et e-commerce |
| Transport et logistique |
| Énergie et services publics |
| Pétrole et gaz |
| IT et télécommunications |
| Médias et divertissement |
| Établissements d'enseignement et de recherche |
| Santé et sciences de la vie |
| Banque, services financiers et assurance (BFSI) |
| Autres secteurs d'activité |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Espagne | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Australie | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique |
| Par composant | Logiciels | |
| Services | ||
| Par déploiement | Cloud | |
| Sur site | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'activité | Administration publique et gouvernementale | |
| Fabrication industrielle | ||
| Commerce de détail et e-commerce | ||
| Transport et logistique | ||
| Énergie et services publics | ||
| Pétrole et gaz | ||
| IT et télécommunications | ||
| Médias et divertissement | ||
| Établissements d'enseignement et de recherche | ||
| Santé et sciences de la vie | ||
| Banque, services financiers et assurance (BFSI) | ||
| Autres secteurs d'activité | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Espagne | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||


Questions clés auxquelles répond le rapport
Quelle est la taille du marché Kubernetes Admission Control ?
La taille du marché Kubernetes Admission Control était évaluée à 0,62 milliard USD en 2025 et à 0,71 milliard USD en 2026, et devrait atteindre 1,58 milliard USD d'ici 2031, avec un CAGR de 17,35 % durant la période 2026-2031.
Qu'est-ce qui stimule l'adoption des contrôles d'admission Kubernetes ?
Les opérations multi-clusters, les contrôles de la chaîne d'approvisionnement logicielle, la politique en tant que code et les risques liés aux images de conteneurs augmentent le besoin de gouvernance du déploiement.
Quel modèle de déploiement domine l'adoption du contrôle d'admission Kubernetes ?
Le déploiement cloud a représenté 62,39 % en 2026 et devrait croître à un CAGR de 22,43 % jusqu'en 2031.
Quelles organisations adoptent ces contrôles le plus rapidement ?
Les PME devraient progresser à un CAGR de 19,88 % grâce aux fonctionnalités de politique Kubernetes intégrées et à la distribution sur les places de marché qui réduisent l'effort opérationnel.
Quel secteur présente les meilleures perspectives de croissance ?
La fabrication industrielle devrait croître à un CAGR de 22,85 % jusqu'en 2031, à mesure que Kubernetes atteint les environnements d'usine et de périphérie.
Pourquoi les entreprises utilisent-elles la politique en tant que code pour Kubernetes ?
Une politique commune peut être vérifiée pendant le développement, la CI et le déploiement, améliorant la cohérence tout au long du processus de livraison.


 Vos données sont sécurisées et ne sont jamais vendues ni partagées.

