
Tamaño y Participación del Mercado de Kubernetes Admission Control
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
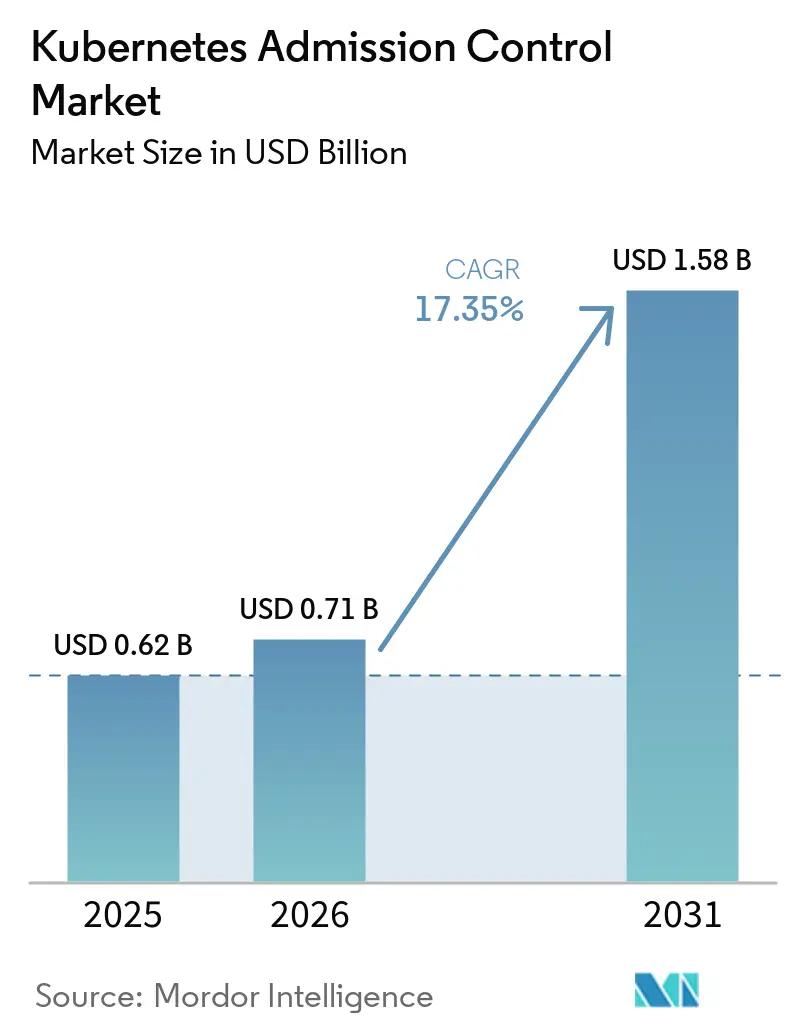
| Tamaño del Mercado (2026) | 0.71 Mil millones de dólares |
| Tamaño del Mercado (2031) | 1.58 Mil millones de dólares |
| Tasa de crecimiento (2026 - 2031) | 17.35 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Kubernetes Admission Control por Mordor Intelligence
El tamaño del mercado de Kubernetes admission control fue valorado en 0,62 mil millones de USD en 2025 y 0,71 mil millones de USD en 2026, y se proyecta que alcance 1,58 mil millones de USD en 2031, creciendo a una CAGR del 17,35% durante 2026-2031. La adopción empresarial está convirtiendo los controles de admisión en una parte estándar de la gobernanza de plataformas a medida que los clústeres de producción se extienden por entornos de nube, locales y de borde. Los requisitos regulatorios sobre la procedencia del software y los controles de implementación verificables están incorporando estas herramientas en los procesos de adquisición y auditoría. Las funciones de política integradas de Kubernetes están reduciendo la dependencia de webhooks externos para controles más simples, al tiempo que crean demanda de herramientas que gestionen políticas más complejas y distribuidas. Los proveedores están respondiendo con ofertas gestionadas, informes de cumplimiento, administración de múltiples clústeres y controles para cargas de trabajo de inteligencia artificial que no pueden ser gobernadas completamente por especificaciones de implementación estáticas.
Conclusiones Clave del Informe
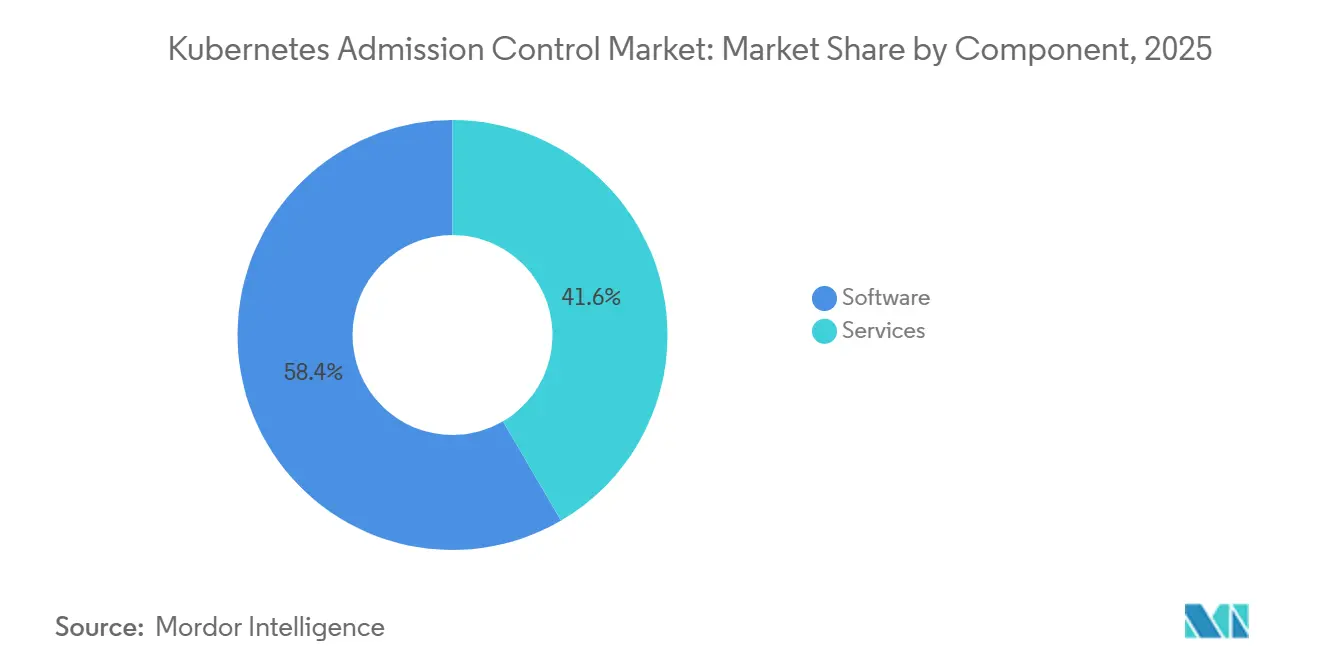
- Por componente, el software lideró con el 58,42% de la participación del mercado de Kubernetes admission control en 2025, mientras que se proyecta que los servicios se expandan a una CAGR del 19,68% hasta 2031.
- Por implementación, la nube representó el 62,39% del tamaño del mercado de Kubernetes admission control en 2026 y se proyecta que crezca a una CAGR del 22,43% hasta 2031.
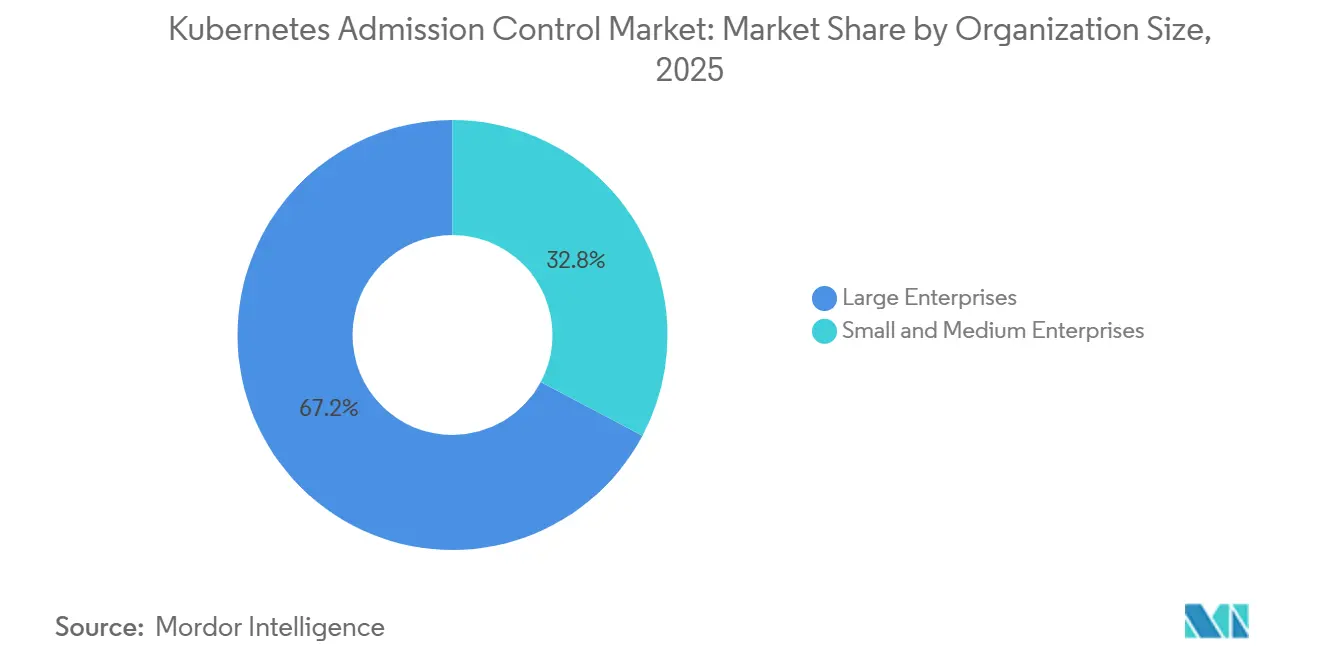
- Por tamaño de organización, las grandes empresas mantuvieron el 67,23% de la participación del mercado de Kubernetes admission control en 2025, mientras que se proyecta que las pymes se expandan a una CAGR del 19,88% hasta 2031.
- Por vertical industrial, el sector BFSI representó el 29,31% del mercado en 2025, mientras que se proyecta que la manufactura industrial crezca a una CAGR del 22,85% hasta 2031.
- Por geografía, América del Norte mantuvo el 43,71% de la participación del mercado de blockchain en energía en 2025, mientras que se proyecta que Asia-Pacífico se expanda a una CAGR del 21,56% hasta 2031.
Nota: Las cifras del tamaño del mercado y los pronósticos de este informe se generan utilizando el marco de estimación patentado de Mordor Intelligence, actualizado con los datos y conocimientos más recientes disponibles a partir de enero de 2026.
Tendencias e Información del Mercado Global de Kubernetes Admission Control
Análisis del Impacto de los Impulsores*
| IMPULSOR | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | HORIZONTE TEMPORAL DE IMPACTO |
|---|---|---|---|
| Expansión Empresarial de Kubernetes y Múltiples Clústeres | +4.8% | Global, más fuerte en América del Norte y Asia-Pacífico | Corto plazo (≤ 2 años) |
| Cumplimiento Regulatorio y de la Cadena de Suministro de Software | +3.6% | América del Norte y Europa principalmente, con extensión a Asia-Pacífico | Mediano plazo (2-4 años) |
| Adopción de DevSecOps con Desplazamiento a la Izquierda y Política como Código | +3.1% | Global | Corto plazo (≤ 2 años) |
| Escalada de Riesgos en Cargas de Trabajo Nativas de la Nube e Imágenes de Contenedores | +2.4% | Global | Corto plazo (≤ 2 años) |
| Adopción de Políticas CEL en Proceso en Kubernetes | +1.1% | Global, más rápido en entornos de múltiples clústeres técnicamente avanzados | Mediano plazo (2-4 años) |
| Automatización de Evidencia de Políticas para Clústeres Aislados y Soberanos | +0.7% | Sectores gubernamentales y de defensa, Oriente Medio, Europa y Asia-Pacífico | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Expansión Empresarial de Kubernetes y Múltiples Clústeres
La adopción de Kubernetes ha alcanzado un punto en el que los equipos de plataformas empresariales necesitan controles consistentes en la implementación. La CNCF informó que el 82% de los usuarios de contenedores ejecutaron Kubernetes en producción en 2025, en comparación con el 66% en 2023, y el 98% de los encuestados utilizaron técnicas nativas de la nube de alguna forma. La misma encuesta encontró que el 66% de las organizaciones que alojan modelos de inteligencia artificial generativa utilizaron Kubernetes para algunas o todas las cargas de trabajo de inferencia. Cada clúster de producción tiene un servidor de API, por lo que las políticas de admisión inconsistentes pueden dejar brechas entre entornos. El mercado de Kubernetes admission control se está moviendo, por tanto, hacia la administración centralizada de políticas para entornos de múltiples clústeres. Nirmata, Inc. introdujo Runtime para Kyverno en agosto de 2026 para extender las decisiones de política a la ejecución de procesos, el acceso a archivos y el control de salida para cargas de trabajo de inteligencia artificial.
Cumplimiento Regulatorio y de la Cadena de Suministro de Software
La seguridad de la cadena de suministro de software se está convirtiendo en un asunto legal y de auditoría para las organizaciones que implementan aplicaciones reguladas. El NIST SP 800-218 proporciona el Marco de Desarrollo Seguro de Software que los proveedores de software federales utilizan para estructurar prácticas de desarrollo seguro.[1] El Formulario de Atestación de Desarrollo Seguro de Software de la CISA requiere que los productores de software atestigüen prácticas de desarrollo seguro para el software federal cubierto. La especificación SLSA proporciona a las organizaciones un marco para evaluar la integridad de la cadena de suministro de software. Las políticas de admisión pueden convertir los requisitos de imagen firmada y procedencia en controles de implementación que no pueden eludirse en los flujos de trabajo habituales. Esta demanda orienta la selección de proveedores hacia el soporte a largo plazo, las imágenes verificadas y la evidencia de cumplimiento automatizada en el mercado de Kubernetes admission control. La automatización del cumplimiento se está convirtiendo en un requisito de compra central en el mercado de Kubernetes admission control.
Adopción de DevSecOps con Desplazamiento a la Izquierda y Política como Código
Los controladores de admisión proporcionan una puerta de implementación final en un proceso de seguridad que comienza antes en el desarrollo. Red Hat, Inc. encontró que más del 60% de las organizaciones encuestadas planeaban automatizar la seguridad en los canales de CI/CD durante los próximos 1 a 2 años, y el 42% tenía iniciativas avanzadas de DevSecOps. Una definición de política compartida puede verificarse en el entorno de desarrollo, en CI y en el servidor de API de Kubernetes. Este enfoque proporciona a los desarrolladores la misma retroalimentación antes y durante la implementación. También reduce la necesidad de corregir fallos de política después de que una carga de trabajo alcanza una etapa posterior. El mercado de Kubernetes admission control se beneficia cuando las definiciones de política se gestionan junto con el código de la aplicación y se revisan a través de flujos de trabajo de entrega establecidos.
Escalada de Riesgos en Cargas de Trabajo Nativas de la Nube e Imágenes de Contenedores
Las imágenes de contenedores provenientes de registros externos, marcos de inteligencia artificial y gráficos Helm de terceros aumentan la importancia de las verificaciones previas a la implementación. Red Hat, Inc. informó que el 97% de las organizaciones experimentaron al menos 1 incidente de seguridad nativo de la nube en el año anterior, mientras que el 78% reportó configuraciones incorrectas y el 49% había implementado la firma y verificación de imágenes de contenedores. Kubernetes v1.37 puso a disposición general los Certificados de Pod y los Paquetes de Confianza de Clúster en agosto de 2026, añadiendo soporte básico para la emisión de certificados X.509 para TLS y mTLS a nivel de pod.[2] Estas funciones fortalecen la identidad de la carga de trabajo, lo que puede respaldar decisiones de política basadas tanto en la identidad como en los atributos de los recursos. La versión Secure AI de Sysdig, Inc. de agosto de 2026 utilizó inteligencia en tiempo de ejecución de Falco para investigar, priorizar y remediar amenazas nativas de la nube. La conexión resultante entre las señales en tiempo de ejecución y los controles de implementación está ampliando el papel del mercado de Kubernetes admission control.
Análisis del Impacto de las Restricciones*
| RESTRICCIÓN | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | HORIZONTE TEMPORAL DE IMPACTO |
|---|---|---|---|
| Riesgo de Latencia de Admisión y Disponibilidad del Plano de Control | -2.2% | Global, más agudo en clústeres de BFSI y comercio electrónico de alto rendimiento | Corto plazo (≤ 2 años) |
| Escasez de Habilidades en Ingeniería de Políticas | -1.6% | Aguda en Asia-Pacífico y mercados emergentes, presente globalmente en contextos regulados | Mediano plazo (2-4 años) |
| Fragmentación de Motores de Política y Lenguajes | -1.1% | Global | Mediano plazo (2-4 años) |
| Falsos Positivos y Proliferación de Excepciones en Entregas de Alta Velocidad | -0.7% | Global, más prevalente en organizaciones nativas de software y maduras en DevOps | Corto plazo (≤ 2 años) |
| Fuente: Mordor Intelligence | |||
Riesgo de Latencia de Admisión y Disponibilidad del Plano de Control
Los webhooks de admisión se ejecutan de forma sincrónica con las solicitudes del servidor de API, por lo que un tiempo de espera puede retrasar las implementaciones en todo un clúster. Una configuración de fallo abierto puede permitir una implementación no deseada, mientras que una configuración de fallo cerrado puede detener la entrega cuando el webhook no está disponible. Esta preocupación es pronunciada en entornos de BFSI y comercio electrónico de alto rendimiento. Kubernetes v1.36 introdujo el control de admisión basado en manifiestos como una función alfa, permitiendo que las políticas se carguen desde archivos al inicio del servidor de API. La aplicación de políticas en proceso reduce la sobrecarga de llamadas externas, pero no puede realizar verificaciones de registros externos ni llamadas de API personalizadas. Las organizaciones con necesidades de gobernanza detalladas deben, por tanto, mantener diseños híbridos que equilibren la disponibilidad, la latencia y la profundidad de las políticas en el mercado de Kubernetes admission control.
Escasez de Habilidades en Ingeniería de Políticas
La ingeniería de políticas requiere que los equipos redacten, prueben, versionen y mantengan políticas de admisión en múltiples clústeres. Broadcom Inc. informó que el 38% de los líderes de TI empresarial en Asia-Pacífico y Japón identificaron la gestión nativa de Kubernetes en la nube como su brecha de habilidades más significativa, y el 84% dependía de la externalización o los servicios profesionales. Los usuarios regulados también necesitan mapear las políticas a marcos de control como los puntos de referencia CIS, la guía NIST y los requisitos de PCI DSS. Esta combinación de experiencia en plataformas y cumplimiento es difícil de encontrar en un solo rol. Los proveedores pueden abordar la escasez a través de bibliotecas de políticas seleccionadas, flujos de trabajo de excepciones e informes de cumplimiento. La escasez aún limita la adopción independiente donde las organizaciones no pueden externalizar las operaciones de política. Esta restricción hace que el soporte gestionado sea relevante en todo el mercado de Kubernetes admission control.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente: El Software Lidera los Ingresos Mientras que los Servicios Abordan las Operaciones de Múltiples Clústeres
El software mantuvo el 58,42% del tamaño del mercado de Kubernetes admission control en 2025. Las empresas a menudo comienzan con un producto de aplicación de políticas definido y auditable antes de celebrar contratos de servicios gestionados. El segmento de software incluye distribuciones comerciales de Kyverno, OPA Gatekeeper, otros motores de políticas y controladores integrados en plataformas de Kubernetes gestionadas. Las distribuciones empresariales proporcionan compromisos de soporte, paquetes de políticas validados e imágenes reforzadas. Estas características se adaptan a los compradores que necesitan una gobernanza predecible dentro de procesos de implementación regulados.
Se proyecta que los servicios registren la CAGR de componente más alta del 19,68% hasta 2031. Las organizaciones con muchos clústeres necesitan ayuda para desarrollar bibliotecas de políticas, migrar clústeres, gestionar excepciones y recopilar evidencia de cumplimiento en entornos de nube, locales y de borde. Nirmata, Inc. lanzó Runtime para Kyverno en agosto de 2026, extendiendo la aplicación de políticas a controles en tiempo de ejecución para la actividad de procesos, el acceso a archivos y la salida de red. Nirmata, Inc. también puso a disposición Nirmata Enterprise para Kyverno a través de AWS Marketplace en mayo de 2025. Estos desarrollos muestran cómo la distribución de software y el soporte de gobernanza recurrente pueden operar juntos en la industria de Kubernetes admission control.


Por Implementación: La Nube Concentra el Gasto en Entornos Gestionados
La nube representó el 62,39% del tamaño del mercado de Kubernetes admission control en 2026. También se proyecta que sea el modelo de implementación de más rápido crecimiento, con una CAGR del 22,43% hasta 2031. Los servicios de Kubernetes gestionados incorporan capacidades de admisión dentro de sus capas de plataforma. Google Kubernetes Engine ofrece Binary Authorization y Policy Controller, Azure Kubernetes Service ofrece Azure Policy, y los entornos de AWS admiten integraciones de controladores de admisión. Estas opciones nativas pueden crear costos de cambio y dirigir el gasto en políticas hacia operaciones gestionadas en la nube.
La implementación local sigue siendo importante en entornos con soberanía de datos, regulados y aislados donde la migración a la nube pública está limitada por políticas, residencia de datos o restricciones operativas. Kubernetes v1.36 introdujo el control de admisión basado en manifiestos para definir webhooks y políticas CEL como archivos cargados al inicio del servidor de API.[3] Este diseño limita la capacidad de un administrador de clúster para eliminar configuraciones de políticas críticas a través de la API. Los usuarios de defensa, energía y sector público pueden aplicar esta función donde la resistencia a la manipulación y el control local son prioridades. El mercado de Kubernetes admission control incluye, por tanto, tanto el crecimiento liderado por la nube como las necesidades de gobernanza local sostenidas.
Por Tamaño de Organización: Las Grandes Empresas Lideran Mientras las Pymes se Expanden Más Rápido
Las grandes empresas mantuvieron el 67,23% de la participación del mercado de Kubernetes admission control en 2025. Sus mayores entornos de clústeres y su exposición regulatoria hacen que los controles de admisión sistemáticos sean más necesarios. Las instituciones financieras están formalizando cada vez más los requisitos para adquirir software de código abierto con procedencia verificada. Nirmata, Inc. reorganizó su cartera empresarial en abril de 2026, siguiendo la guía de JPMorgan Chase sobre la procedencia del software de código abierto, y colaboró con Broadcom Inc. en junio de 2026 en la gobernanza de VMware Cloud Foundation. Estos programas abordan la demanda empresarial de gestión centralizada de políticas e informes de auditoría.
Se proyecta que las pymes se expandan a una CAGR del 19,88% hasta 2031. La ValidatingAdmissionPolicy nativa de Kubernetes permite a los equipos aplicar controles de referencia sin ejecutar servidores de webhook externos. La distribución en mercados en la nube puede reducir los pasos de adquisición, mientras que Fairwinds Ops, Inc. lanzó Goldilocks v4.15.0 en abril de 2026 con imágenes reforzadas, inmutables y firmadas con Cosign a través de Google Artifact Registry.[4] Estas herramientas adyacentes a las políticas pueden adoptarse de forma incremental junto con los controles de admisión. El menor esfuerzo operativo y los primitivos integrados están reduciendo la brecha histórica de adopción entre las pymes y las empresas más grandes.
Por Vertical Industrial: El Sector BFSI Mantiene la Mayor Posición Mientras la Manufactura Crece Más Rápido
El sector BFSI representó el 29,31% del mercado de Kubernetes admission control en 2025. Las organizaciones de servicios financieros ejecutan aplicaciones en contenedores bajo extensos requisitos de seguridad y cumplimiento, incluidos PCI DSS v4.0, SOC 2 Tipo II y obligaciones específicas del sector. Las configuraciones de controladores de admisión pueden servir como evidencia de restricciones de privilegios, requisitos de confianza de imágenes y controles de implementación. El traslado en 2025 de los fundadores de Styra, Inc. y el equipo central de OPA a Apple creó incertidumbre para algunas organizaciones que utilizan OPA y Rego. Los equipos de plataformas de BFSI pueden evaluar Kyverno como una alternativa nativa de Kubernetes con un lenguaje de política y características de gobernanza diferentes.
Se proyecta que la manufactura industrial se expanda a una CAGR del 22,85% hasta 2031. La convergencia de TI y OT está extendiendo Kubernetes a los nodos de borde en el piso de fábrica que pueden carecer de herramientas de seguridad establecidas. Hyundai Motor anunció un puesto de inspección de seguridad de contenedores y Kubernetes en junio de 2026 que requería gestión de políticas basada en NIST, CIS e ISO 27001 para su plataforma PaaS interna. Cisco informó que el 20% de las organizaciones lograron operaciones de datos de TI y OT completamente colaborativas, mientras que el 52% había trasladado la responsabilidad de seguridad de OT a los CISO a partir de 2025. Las organizaciones gubernamentales, de atención médica, de TI y telecomunicaciones, energía, comercio minorista, educación e investigación también están adoptando controles a medida que las prácticas de ingeniería de plataformas se extienden por los entornos operativos.
Análisis Geográfico
América del Norte mantuvo el 43,71% de la participación del mercado de Kubernetes admission control en 2025. Los Estados Unidos tienen una alta concentración de infraestructura empresarial nativa de la nube y requisitos federales de cadena de suministro. La Orden Ejecutiva 14028 dirigió la acción federal para mejorar la seguridad de la cadena de suministro de software, y la CISA estableció un proceso de atestación para prácticas de desarrollo seguro de software.[5] Estos requisitos respaldan el gasto de los contratistas federales, las empresas de tecnología de defensa, las organizaciones de tecnología sanitaria y los bancos con productos regulados. Nirmata Enterprise para Kyverno estuvo disponible en AWS Marketplace en mayo de 2025, acortando el camino desde la prueba de código abierto hasta el soporte contratado para las organizaciones centradas en AWS.
Europa representa una participación significativa de la demanda global en el mercado de Kubernetes admission control. La Ley de Resiliencia Cibernética de la UE y el RGPD están haciendo que la atestación de componentes y la ubicación de cargas de trabajo sean más relevantes para la gobernanza empresarial. Alemania, el Reino Unido y Francia lideran la adopción en servicios financieros, manufactura automotriz y administración pública. Red Hat, Inc. encontró que el 64% de los encuestados esperaba que la Ley de Resiliencia Cibernética de la UE influyera en las inversiones en seguridad nativa de la nube durante el año siguiente. España, Italia y otros países europeos se encuentran en etapas más tempranas, pero operan dentro de un entorno regulatorio más armonizado.
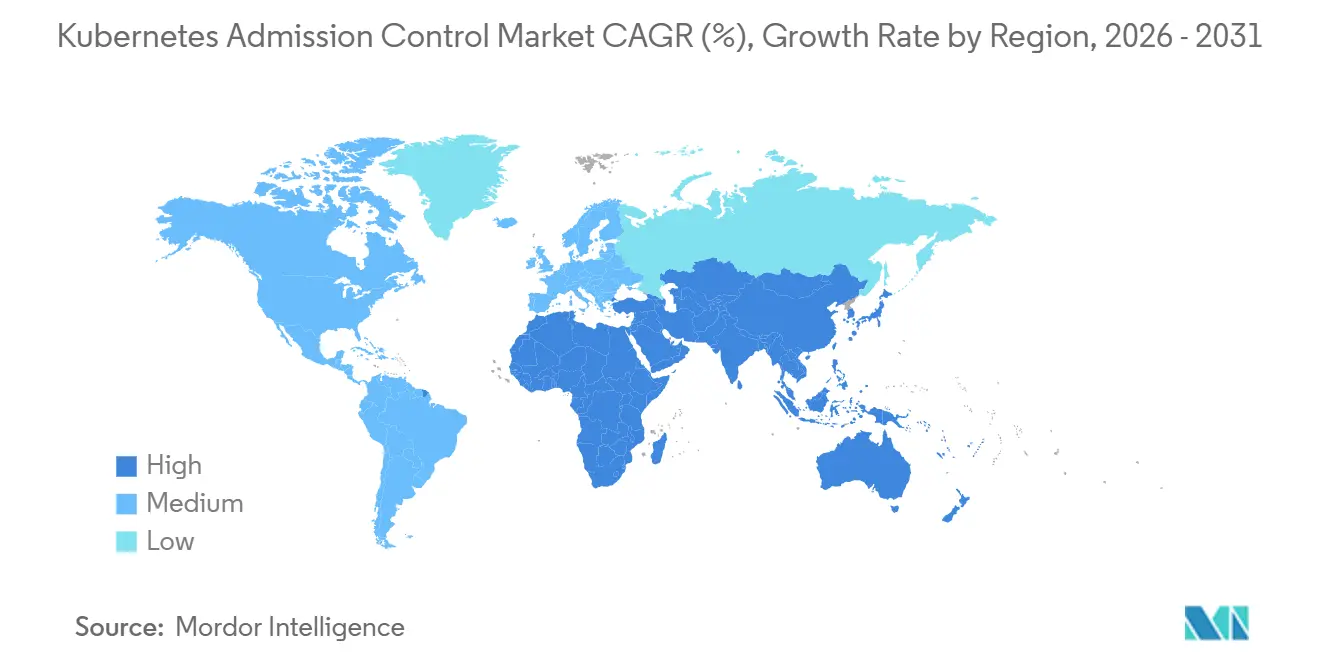
Se proyecta que Asia-Pacífico sea la región de más rápido crecimiento con una CAGR del 21,56% hasta 2031. China, Japón, Corea del Sur, India y Australia están expandiendo las operaciones nativas de la nube mientras los marcos regulatorios se vuelven más formales. La Agencia de Seguridad Cibernética de Singapur publicó un aviso de seguridad de Kubernetes en 2026, proporcionando orientación de seguridad para las organizaciones que operan entornos de contenedores. Los requisitos de Nivel 3 de Protección Graduada 2.0 de China respaldan los controles de admisión y el registro de auditoría para aplicaciones financieras y gubernamentales en contenedores. América del Sur, Oriente Medio y África siguen siendo regiones en etapas más tempranas, mientras que los programas de nube soberana en Arabia Saudita y los Emiratos Árabes Unidos crean demanda de automatización de evidencia de políticas para clústeres aislados. Estas condiciones amplían la oportunidad geográfica para el mercado de Kubernetes admission control y respaldan la demanda dentro de él.

Panorama Competitivo
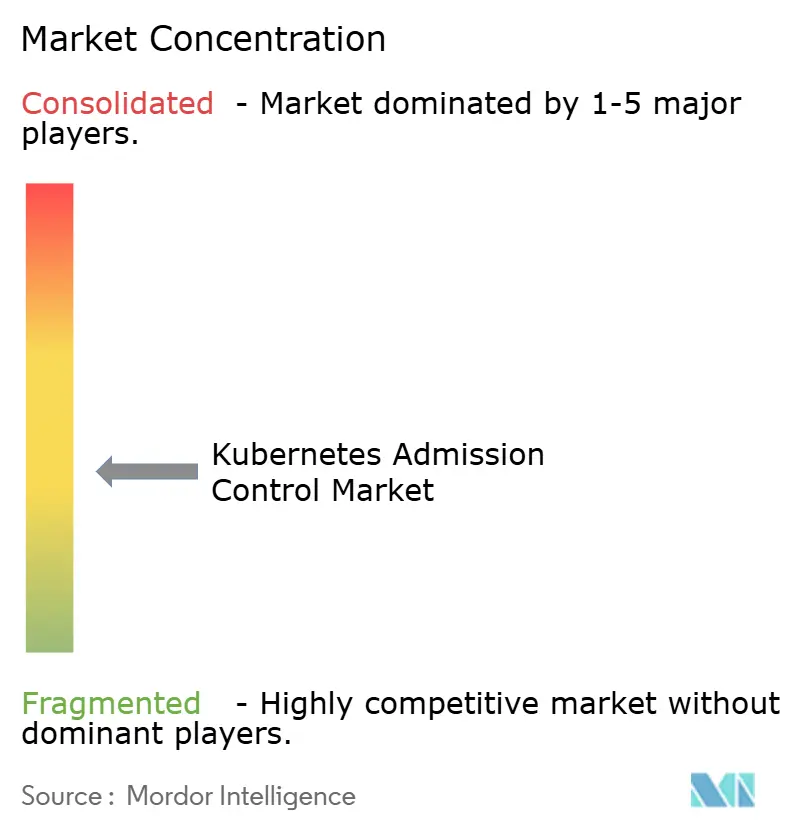
El mercado de Kubernetes admission control está moderadamente fragmentado entre proveedores de nube, proveedores de plataformas de protección de aplicaciones nativas de la nube y especialistas en gobernanza de políticas. Los proveedores de nube se benefician de las capacidades nativas en los servicios de Kubernetes gestionados. Google Cloud ofrece Binary Authorization y Policy Controller, Microsoft Corporation proporciona Azure Policy para AKS, y AWS admite integraciones de controladores de admisión. Estas capacidades pueden limitar la adquisición separada porque los controles están estrechamente vinculados a la plataforma. Red Hat OpenShift, SUSE Rancher y Broadcom VMware Tanzu incluyen la gobernanza de políticas dentro de las distribuciones empresariales de Kubernetes. Aqua Security Software Ltd. y Palo Alto Networks, Inc. integran los controles de admisión en flujos de trabajo de seguridad más amplios desde el código hasta la nube.
La salida en 2025 de los fundadores de Styra, Inc. y el equipo central de OPA a Apple alteró el contexto competitivo para los compradores comprometidos con OPA y Rego. Nirmata, Inc. mantiene Kyverno, un proyecto graduado de la CNCF, y lo posiciona como una alternativa nativa de Kubernetes. Nirmata, Inc. lanzó Runtime para Kyverno en agosto de 2026, añadiendo aplicación en tiempo de ejecución para el comportamiento de cargas de trabajo de inteligencia artificial. Aqua Security Software Ltd. introdujo Aqua Compass en abril de 2026 como un servidor de Protocolo de Contexto de Modelo para la investigación, contención y remediación agéntica en tiempo de ejecución. Sysdig, Inc. lanzó Secure AI en agosto de 2026 para investigar, priorizar y remediar riesgos nativos de la nube utilizando inteligencia en tiempo de ejecución. Estas ofertas posicionan el control de admisión junto a la respuesta en tiempo de ejecución en lugar de como una verificación de implementación independiente.
Las empresas que gestionan múltiples clústeres necesitan políticas consistentes sin mantener cada entorno por separado. Esta necesidad favorece a los proveedores que ofrecen federación, gestión del ciclo de vida de políticas e informes de cumplimiento. La validación de ISO 27001 y el Punto de Referencia CIS de Kubernetes puede ser importante en las solicitudes de propuesta donde los compradores necesitan evidencia de cobertura de controles. Las políticas integradas de Kubernetes eliminan la necesidad de un webhook externo para verificaciones simples. Las herramientas externas conservan un papel donde las políticas requieren verificación de registros, verificaciones de identidad externas, datos entre clústeres o lógica personalizada más rica.
Líderes de la Industria de Kubernetes Admission Control
-
Aqua Security Software Ltd.
-
Amazon Web Services, Inc.
-
Microsoft Corporation
-
Google LLC
-
Red Hat, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial

Desarrollos Recientes de la Industria
- Agosto de 2026: Sysdig, Inc. lanzó Sysdig Secure AI en Black Hat USA, Las Vegas, una oferta nativa de inteligencia artificial construida sobre Sysdig Secure CNAPP. La plataforma despliega expertos coordinados en seguridad de inteligencia artificial capaces de realizar más de 10 veces las investigaciones de los analistas humanos solos a un costo un 88% menor, utilizando inteligencia en tiempo de ejecución impulsada por Falco, con más de 200 millones de descargas, adoptada por el 60% de las empresas Fortune 500, para investigar, priorizar y remediar amenazas nativas de la nube en entornos de Kubernetes y nube a velocidad de máquina.
- Agosto de 2026: Nirmata, Inc. introdujo Nirmata Runtime para Kyverno, extendiendo el control de admisión de Kubernetes a la aplicación en tiempo de ejecución a nivel de kernel mediante programas BPF-LSM. El producto gobierna la ejecución de procesos, el acceso a archivos y la salida de red para cargas de trabajo de inteligencia artificial, abordando el comportamiento no determinista de aplicaciones impulsadas por LLM que no puede gobernarse desde una especificación de pod, mientras reutiliza CEL para la autoría de políticas para unificar la aplicación de admisión y tiempo de ejecución bajo un único lenguaje de política.
- Agosto de 2026: Mirantis, Inc. lanzó un parche de Mirantis Kubernetes Engine que incorpora la integración de Cosign para la aplicación de confianza de imágenes, permitiendo a los equipos de plataformas requerir imágenes de contenedores verificadas criptográficamente en el momento de la admisión dentro de los clústeres gestionados por MKE.
- Junio de 2026: Nirmata, Inc. anunció una colaboración con Broadcom Inc. para ofrecer gobernanza empresarial de Kubernetes para entornos de VMware Cloud Foundation a través de VMware vSphere Kubernetes Service, VKS, proporcionando gestión de políticas de admisión de múltiples clústeres, monitoreo centralizado de cumplimiento, gobernanza del ciclo de vida de políticas nativa de GitOps e informes de auditoría automatizados para las organizaciones que ejecutan la plataforma VCF.
- Abril de 2026: Aqua Security Software Ltd. lanzó Aqua Compass, un servidor de Protocolo de Contexto de Modelo, MCP, que permite la investigación agéntica, la contención y la remediación de incidentes en tiempo de ejecución junto con nuevos paneles de riesgo en tiempo de ejecución que traducen la telemetría en tiempo de ejecución en exposición al riesgo monetario cuantificado, desplazando el control de admisión hacia la respuesta autónoma a incidentes.


Alcance del Informe Global del Mercado de Kubernetes Admission Control
El mercado de Kubernetes admission control incluye soluciones de seguridad que interceptan y evalúan las solicitudes de API antes de que Kubernetes las almacene en el estado del clúster. Estas soluciones aplican políticas, validan configuraciones y previenen implementaciones o cambios de recursos no autorizados o no conformes. Las capacidades clave incluyen la aplicación de políticas personalizadas, la validación de imágenes, las verificaciones de cuotas de recursos y políticas de red, los controles de contexto de seguridad, las evaluaciones de cumplimiento frente a estándares como el Punto de Referencia CIS de Kubernetes y los Estándares de Seguridad de Pod, la integración con CI/CD y el registro de auditoría. Ayudan a las organizaciones a prevenir configuraciones incorrectas, bloquear imágenes vulnerables, mantener el cumplimiento y respaldar operaciones seguras de Kubernetes en entornos de producción, desarrollo y multinube.
El Informe del Mercado de Kubernetes Admission Control está Segmentado por Componente (Software y Servicios), Implementación (Nube y Local), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Vertical Industrial (Gobierno y Administración Pública, Manufactura Industrial, Comercio Minorista y Electrónico, Transporte y Logística, Energía y Servicios Públicos, Petróleo y Gas, TI y Telecomunicaciones, Medios de Comunicación y Entretenimiento, Instituciones de Educación e Investigación, Atención Médica y Ciencias de la Vida, Banca, Servicios Financieros y Seguros (BFSI), y Otros Verticales Industriales), y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
| Software |
| Servicios |
| Nube |
| Local |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Gobierno y Administración Pública |
| Manufactura Industrial |
| Comercio Minorista y Electrónico |
| Transporte y Logística |
| Energía y Servicios Públicos |
| Petróleo y Gas |
| TI y Telecomunicaciones |
| Medios de Comunicación y Entretenimiento |
| Instituciones de Educación e Investigación |
| Atención Médica y Ciencias de la Vida |
| Banca, Servicios Financieros y Seguros (BFSI) |
| Otros Verticales Industriales |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| España | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Australia | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Resto de África |
| Por Componente | Software | |
| Servicios | ||
| Por Implementación | Nube | |
| Local | ||
| Por Tamaño de Organización | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Vertical Industrial | Gobierno y Administración Pública | |
| Manufactura Industrial | ||
| Comercio Minorista y Electrónico | ||
| Transporte y Logística | ||
| Energía y Servicios Públicos | ||
| Petróleo y Gas | ||
| TI y Telecomunicaciones | ||
| Medios de Comunicación y Entretenimiento | ||
| Instituciones de Educación e Investigación | ||
| Atención Médica y Ciencias de la Vida | ||
| Banca, Servicios Financieros y Seguros (BFSI) | ||
| Otros Verticales Industriales | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| España | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Australia | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Resto de África | ||


Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de Kubernetes admission control?
El tamaño del mercado de Kubernetes admission control fue valorado en 0,62 mil millones de USD en 2025 y 0,71 mil millones de USD en 2026, y se proyecta que alcance 1,58 mil millones de USD en 2031, creciendo a una CAGR del 17,35% durante 2026-2031.
¿Qué está impulsando la adopción de los controles de admisión de Kubernetes?
Las operaciones de múltiples clústeres, los controles de la cadena de suministro de software, la política como código y los riesgos de las imágenes de contenedores están aumentando la necesidad de gobernanza de implementación.
¿Qué modelo de implementación lidera la adopción de Kubernetes admission control?
La implementación en nube mantuvo el 62,39% en 2026 y se proyecta que crezca a una CAGR del 22,43% hasta 2031.
¿Qué organizaciones están adoptando estos controles más rápidamente?
Se proyecta que las pymes se expandan a una CAGR del 19,88% a medida que las funciones de política integradas de Kubernetes y la distribución en mercados reducen el esfuerzo operativo.
¿Qué vertical tiene las perspectivas de crecimiento más sólidas?
Se proyecta que la manufactura industrial crezca a una CAGR del 22,85% hasta 2031 a medida que Kubernetes llega a entornos de fábrica y borde.
¿Por qué las empresas utilizan la política como código para Kubernetes?
Una política común puede verificarse durante el desarrollo, la integración continua y la implementación, mejorando la consistencia en todo el proceso de entrega.


 Sus datos están seguros y nunca se venden ni se comparten.

