
Kubernetes Admission Control Marktgröße und Marktanteil
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
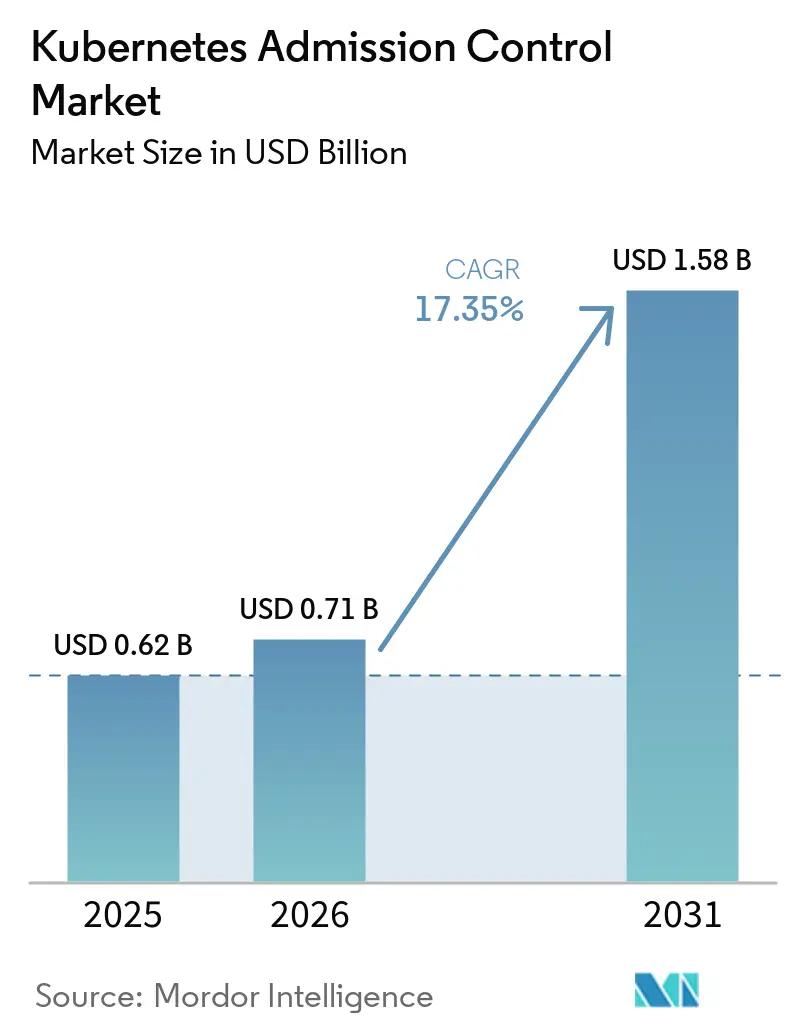
| Marktgröße (2026) | 0.71 Milliarden US-Dollar |
| Marktgröße (2031) | 1.58 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 17.35 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Kubernetes Admission Control Marktanalyse von Mordor Intelligence
Die Kubernetes Admission Control Marktgröße wurde im Jahr 2025 auf 0,62 Milliarden USD und im Jahr 2026 auf 0,71 Milliarden USD geschätzt und soll bis 2031 auf 1,58 Milliarden USD anwachsen, mit einer CAGR von 17,35 % im Zeitraum 2026–2031. Die Einführung in Unternehmen macht Admission Controls zu einem Standardbestandteil der Plattform-Governance, da Produktionscluster sich über Cloud-, On-Premises- und Edge-Umgebungen ausbreiten. Regulatorische Anforderungen an die Herkunft von Software und überprüfbare Bereitstellungskontrollen verankern diese Werkzeuge in Beschaffungs- und Prüfprozessen. Integrierte Kubernetes-Richtlinienfunktionen reduzieren die Abhängigkeit von externen Webhooks für einfachere Kontrollen, schaffen jedoch gleichzeitig Nachfrage nach Werkzeugen, die komplexere und verteilte Richtlinien verwalten. Anbieter reagieren mit verwalteten Angeboten, Compliance-Berichterstattung, Multi-Cluster-Administration und Kontrollen für KI-Workloads, die nicht vollständig durch statische Bereitstellungsspezifikationen gesteuert werden können.
Wichtigste Erkenntnisse des Berichts
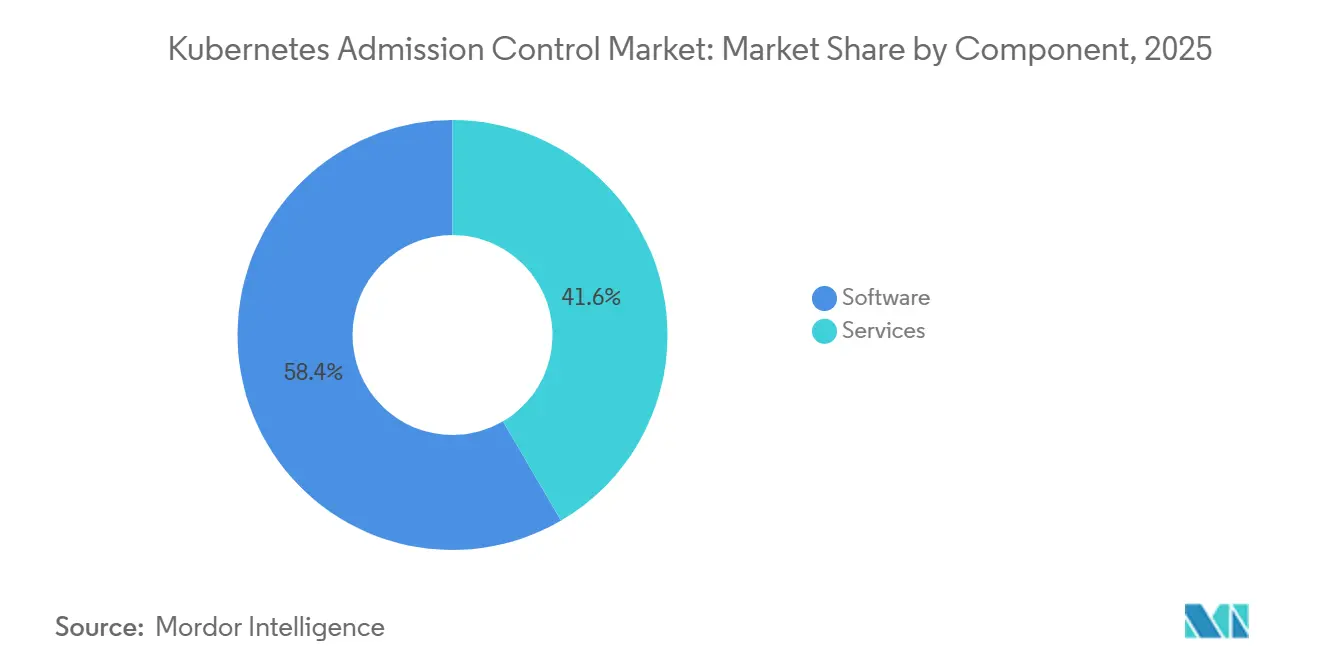
- Nach Komponente führte Software mit einem Anteil von 58,42 % am Kubernetes Admission Control Markt im Jahr 2025, während Dienstleistungen bis 2031 voraussichtlich mit einer CAGR von 19,68 % wachsen werden.
- Nach Bereitstellung entfiel auf die Cloud im Jahr 2026 ein Anteil von 62,39 % an der Kubernetes Admission Control Marktgröße, und es wird erwartet, dass sie bis 2031 mit einer CAGR von 22,43 % wächst.
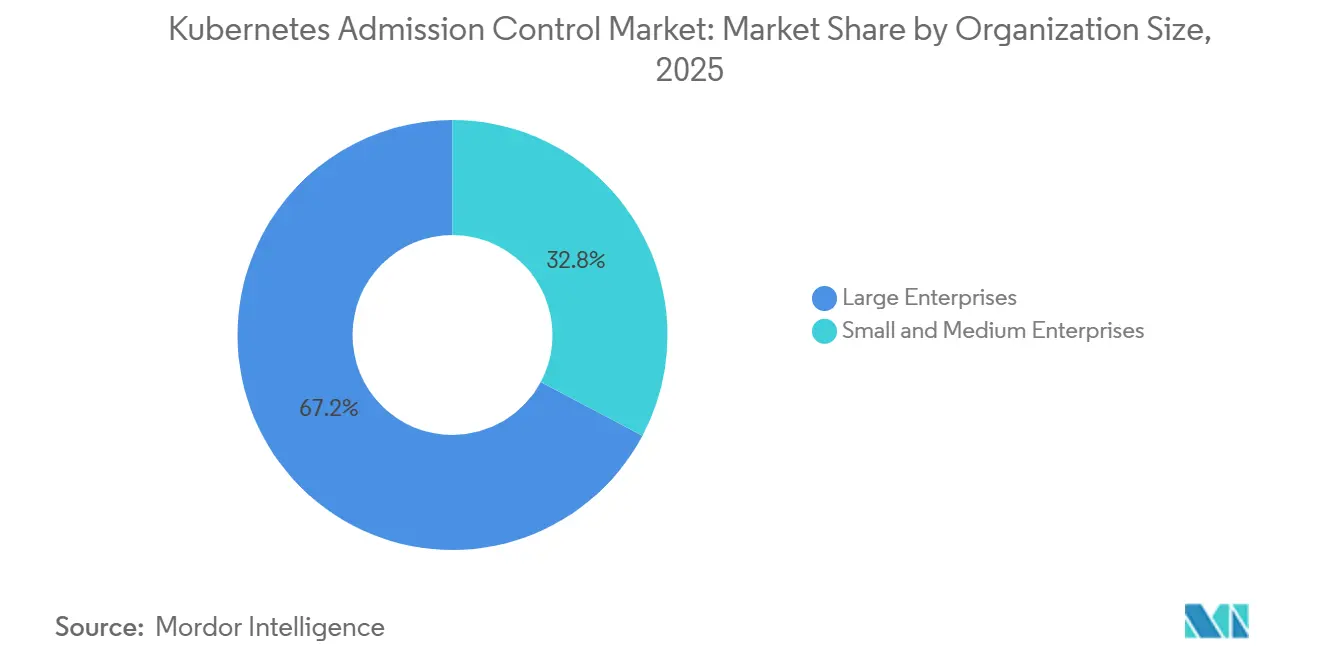
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2025 einen Anteil von 67,23 % am Kubernetes Admission Control Markt, während KMU bis 2031 voraussichtlich mit einer CAGR von 19,88 % wachsen werden.
- Nach Branchenvertikale entfiel auf BFSI im Jahr 2025 ein Anteil von 29,31 % am Markt, während die industrielle Fertigung bis 2031 voraussichtlich mit einer CAGR von 22,85 % wachsen wird.
- Nach Geografie hielt Nordamerika im Jahr 2025 einen Anteil von 43,71 % am Blockchain-im-Energie-Markt, während der asiatisch-pazifische Raum bis 2031 voraussichtlich mit einer CAGR von 21,56 % wachsen wird.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Globale Kubernetes Admission Control Markttrends und Erkenntnisse
Analyse der Treiberwirkung*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Kubernetes-Unternehmenseinführung und Multi-Cluster-Expansion | +4.8% | Global, am stärksten in Nordamerika und dem asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Regulatorische Compliance und Sicherheit der Software-Lieferkette | +3.6% | Primär Nordamerika und Europa, mit Ausstrahlungseffekten auf den asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Shift-Left DevSecOps und Einführung von Policy as Code | +3.1% | Global | Kurzfristig (≤ 2 Jahre) |
| Eskalation von Cloud-nativen Workload- und Image-Risiken | +2.4% | Global | Kurzfristig (≤ 2 Jahre) |
| In-Process-CEL-Richtlinieneinführung in Kubernetes | +1.1% | Global, am schnellsten in technisch fortgeschrittenen Multi-Cluster-Umgebungen | Mittelfristig (2–4 Jahre) |
| Automatisierung von Richtliniennachweisen für Air-Gapped- und Sovereign-Cluster | +0.7% | Regierungs- und Verteidigungssektor, Naher Osten, Europa und asiatisch-pazifischer Raum | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Kubernetes-Unternehmenseinführung und Multi-Cluster-Expansion
Die Kubernetes-Einführung hat einen Punkt erreicht, an dem Unternehmensplattformteams konsistente Kontrollen bei der Bereitstellung benötigen. Die CNCF berichtete, dass 82 % der Container-Nutzer Kubernetes im Jahr 2025 in der Produktion einsetzten, verglichen mit 66 % im Jahr 2023, und 98 % der Befragten Cloud-native Techniken in irgendeiner Form nutzten. Dieselbe Umfrage ergab, dass 66 % der Organisationen, die generative KI-Modelle hosten, Kubernetes für einen Teil oder alle Inferenz-Workloads verwendeten. Jeder Produktionscluster verfügt über einen API-Server, sodass inkonsistente Admission-Richtlinien Lücken zwischen Umgebungen hinterlassen können. Der Kubernetes Admission Control Markt bewegt sich daher in Richtung einer zentralisierten Richtlinienverwaltung für Multi-Cluster-Umgebungen. Nirmata, Inc. führte im August 2026 Runtime for Kyverno ein, um Richtlinienentscheidungen auf Prozessausführung, Dateizugriff und Egress-Kontrolle für KI-Workloads auszuweiten.
Regulatorische Compliance und Sicherheit der Software-Lieferkette
Die Sicherheit der Software-Lieferkette wird für Organisationen, die regulierte Anwendungen bereitstellen, zu einem rechtlichen und prüfungsrelevanten Thema. NIST SP 800-218 stellt das Secure Software Development Framework bereit, das Bundesbehörden-Softwarelieferanten zur Strukturierung sicherer Entwicklungspraktiken verwenden.[1] Das CISA-Formular zur Bescheinigung sicherer Softwareentwicklung verpflichtet Softwarehersteller, sichere Entwicklungspraktiken für abgedeckte Bundessoftware zu bestätigen. Die SLSA-Spezifikation bietet Organisationen einen Rahmen zur Bewertung der Integrität der Software-Lieferkette. Admission-Richtlinien können Anforderungen an signierte Images und Herkunftsnachweise in Bereitstellungskontrollen umwandeln, die in routinemäßigen Arbeitsabläufen nicht umgangen werden können. Diese Nachfrage verlagert die Anbieterauswahl hin zu langfristigem Support, verifizierten Images und automatisierten Compliance-Nachweisen im Kubernetes Admission Control Markt. Die Automatisierung der Compliance wird zu einer zentralen Beschaffungsanforderung im Kubernetes Admission Control Markt.
Shift-Left DevSecOps und Einführung von Policy as Code
Admission Controller bieten ein abschließendes Bereitstellungstor in einem Sicherheitsprozess, der früher in der Entwicklung beginnt. Red Hat, Inc. stellte fest, dass mehr als 60 % der befragten Organisationen planten, die Sicherheit in CI/CD-Pipelines in den nächsten 1 bis 2 Jahren zu automatisieren, und 42 % hatten fortgeschrittene DevSecOps-Initiativen. Eine gemeinsame Richtliniendefinition kann in der Entwicklungsumgebung, in CI und am Kubernetes-API-Server überprüft werden. Dieser Ansatz gibt Entwicklern dasselbe Feedback vor und während der Bereitstellung. Er reduziert auch den Bedarf, Richtlinienfehler zu beheben, nachdem ein Workload eine spätere Phase erreicht hat. Der Kubernetes Admission Control Markt profitiert, wenn Richtliniendefinitionen zusammen mit dem Anwendungscode verwaltet und durch etablierte Lieferworkflows überprüft werden.
Eskalation von Cloud-nativen Workload- und Image-Risiken
Container-Images aus externen Registrierungen, KI-Frameworks und Drittanbieter-Helm-Charts erhöhen die Bedeutung von Vorab-Bereitstellungsprüfungen. Red Hat, Inc. berichtete, dass 97 % der Organisationen im vergangenen Jahr mindestens einen Cloud-nativen Sicherheitsvorfall erlebt hatten, während 78 % Fehlkonfigurationen meldeten und 49 % die Signierung und Verifizierung von Container-Images eingeführt hatten. Kubernetes v1.37 machte Pod-Zertifikate und Cluster-Trust-Bundles im August 2026 allgemein verfügbar und fügte grundlegende Unterstützung für die X.509-Zertifikatsausstellung für TLS und mTLS auf Pod-Ebene hinzu.[2] Diese Funktionen stärken die Workload-Identität, die Richtlinienentscheidungen auf der Grundlage von Identitäts- und Ressourcenattributen unterstützen kann. Sysdig, Inc.s Secure-AI-Release vom August 2026 nutzte Runtime-Intelligenz von Falco, um Cloud-native Bedrohungen zu untersuchen, zu priorisieren und zu beheben. Die daraus resultierende Verbindung zwischen Laufzeitsignalen und Bereitstellungskontrollen erweitert die Rolle des Kubernetes Admission Control Markts.
Analyse der Hemmnisse*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Admission-Latenz und Verfügbarkeitsrisiko der Steuerungsebene | -2.2% | Global, am ausgeprägtesten in BFSI- und E-Commerce-Clustern mit hohem Durchsatz | Kurzfristig (≤ 2 Jahre) |
| Mangel an Fachkräften für Richtlinien-Engineering | -1.6% | Ausgeprägt im asiatisch-pazifischen Raum und in Schwellenmärkten, global in regulierten Kontexten vorhanden | Mittelfristig (2–4 Jahre) |
| Fragmentierung von Richtlinien-Engines und -Sprachen | -1.1% | Global | Mittelfristig (2–4 Jahre) |
| Falsch-Positive und Ausnahme-Wildwuchs bei hochfrequenter Lieferung | -0.7% | Global, am häufigsten in softwarenativen und DevOps-reifen Organisationen | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Admission-Latenz und Verfügbarkeitsrisiko der Steuerungsebene
Admission-Webhooks laufen synchron mit API-Server-Anfragen, sodass ein Timeout Bereitstellungen im gesamten Cluster verzögern kann. Eine Fail-Open-Konfiguration kann eine unbeabsichtigte Bereitstellung zulassen, während eine Fail-Closed-Konfiguration die Lieferung unterbrechen kann, wenn der Webhook nicht verfügbar ist. Diese Problematik ist in BFSI- und E-Commerce-Umgebungen mit hohem Durchsatz besonders ausgeprägt. Kubernetes v1.36 führte manifestbasierte Admission Control als Alpha-Funktion ein, die es ermöglicht, Richtlinien beim Start des API-Servers aus Dateien zu laden. Die In-Process-Richtliniendurchsetzung reduziert den Overhead externer Aufrufe, kann jedoch keine externen Registrierungsprüfungen oder benutzerdefinierte API-Aufrufe durchführen. Organisationen mit detaillierten Governance-Anforderungen müssen daher hybride Designs beibehalten, die Verfügbarkeit, Latenz und Richtlinienumfang im Kubernetes Admission Control Markt ausbalancieren.
Mangel an Fachkräften für Richtlinien-Engineering
Richtlinien-Engineering erfordert Teams, die Admission-Richtlinien über mehrere Cluster hinweg erstellen, testen, versionieren und pflegen. Broadcom Inc. berichtete, dass 38 % der Unternehmens-IT-Führungskräfte im asiatisch-pazifischen Raum und in Japan das Cloud-native Kubernetes-Management als ihre bedeutendste Qualifikationslücke identifizierten und 84 % auf Outsourcing oder professionelle Dienstleistungen angewiesen waren. Regulierte Nutzer müssen außerdem Richtlinien auf Kontrollrahmen wie CIS-Benchmarks, NIST-Leitlinien und PCI-DSS-Anforderungen abbilden. Diese Kombination aus Plattform- und Compliance-Expertise ist in einer einzigen Rolle schwer zu finden. Anbieter können den Mangel durch kuratierte Richtlinienbibliotheken, Ausnahme-Workflows und Compliance-Berichterstattung beheben. Der Mangel schränkt dennoch die eigenständige Einführung ein, wo Organisationen den Richtlinienbetrieb nicht auslagern können. Diese Einschränkung macht verwalteten Support im gesamten Kubernetes Admission Control Markt relevant.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente: Software führt beim Umsatz, während Dienstleistungen den Multi-Cluster-Betrieb adressieren
Software hielt im Jahr 2025 einen Anteil von 58,42 % an der Kubernetes Admission Control Marktgröße. Unternehmen beginnen häufig mit einem definierten und prüfbaren Richtliniendurchsetzungsprodukt, bevor sie in verwaltete Serviceverträge eintreten. Das Software-Segment umfasst kommerzielle Distributionen von Kyverno, OPA Gatekeeper, andere Richtlinien-Engines und Controller, die in verwaltete Kubernetes-Plattformen integriert sind. Unternehmens-Distributionen bieten Support-Verpflichtungen, validierte Richtlinienpakete und gehärtete Images. Diese Eigenschaften eignen sich für Käufer, die eine vorhersehbare Governance innerhalb regulierter Bereitstellungsprozesse benötigen.
Dienstleistungen werden voraussichtlich die höchste Komponenten-CAGR von 19,68 % bis 2031 verzeichnen. Organisationen mit vielen Clustern benötigen Hilfe bei der Entwicklung von Richtlinienbibliotheken, der Migration von Clustern, der Verwaltung von Ausnahmen und der Erfassung von Compliance-Nachweisen über Cloud-, On-Premises- und Edge-Umgebungen hinweg. Nirmata, Inc. startete Runtime for Kyverno im August 2026 und erweiterte die Richtliniendurchsetzung auf Laufzeitkontrollen für Prozessaktivitäten, Dateizugriff und Netzwerk-Egress. Nirmata, Inc. machte Nirmata Enterprise for Kyverno im Mai 2025 auch über den AWS Marketplace verfügbar. Diese Entwicklungen zeigen, wie Softwarevertrieb und wiederkehrender Governance-Support in der Kubernetes Admission Control Branche zusammenwirken können.


Nach Bereitstellung: Cloud konzentriert Ausgaben in verwalteten Umgebungen
Die Cloud repräsentierte im Jahr 2026 62,39 % der Kubernetes Admission Control Marktgröße. Sie wird auch voraussichtlich das am schnellsten wachsende Bereitstellungsmodell sein, mit einer CAGR von 22,43 % bis 2031. Verwaltete Kubernetes-Dienste betten Admission-Fähigkeiten in ihre Plattformschichten ein. Google Kubernetes Engine bietet Binary Authorization und Policy Controller, Azure Kubernetes Service bietet Azure Policy, und AWS-Umgebungen unterstützen Admission-Controller-Integrationen. Diese nativen Optionen können Wechselkosten erzeugen und Richtlinienausgaben in Richtung Cloud-verwalteter Betriebe lenken.
Die On-Premises-Bereitstellung bleibt in datensouveränen, regulierten und Air-Gapped-Umgebungen wichtig, in denen die Migration in die öffentliche Cloud durch Richtlinien, Datenspeicherungsanforderungen oder betriebliche Einschränkungen begrenzt ist. Kubernetes v1.36 führte manifestbasierte Admission Control ein, um Webhooks und CEL-Richtlinien als Dateien zu definieren, die beim Start des API-Servers geladen werden.[3] Dieses Design schränkt die Möglichkeit eines Cluster-Administrators ein, kritische Richtlinienkonfigurationen über die API zu entfernen. Verteidigungs-, Energie- und Behördennutzer können diese Funktion dort anwenden, wo Manipulationssicherheit und lokale Kontrolle Prioritäten sind. Der Kubernetes Admission Control Markt umfasst daher sowohl Cloud-geführtes Wachstum als auch anhaltende On-Premises-Governance-Anforderungen.
Nach Unternehmensgröße: Großunternehmen führen, während KMU schneller wachsen
Großunternehmen hielten im Jahr 2025 einen Anteil von 67,23 % am Kubernetes Admission Control Markt. Ihre größeren Cluster-Umgebungen und regulatorische Exposition machen systematische Admission Controls notwendiger. Finanzinstitute formalisieren zunehmend Anforderungen für den Erwerb von Open-Source-Software mit verifizierbarer Herkunft. Nirmata, Inc. bündelte sein Unternehmensportfolio im April 2026 neu, in Anlehnung an die Leitlinien von JPMorgan Chase zur Herkunft von Open-Source-Software, und arbeitete im Juni 2026 mit Broadcom Inc. an der VMware Cloud Foundation Governance zusammen. Diese Programme adressieren die Unternehmensnachfrage nach zentralisiertem Richtlinienmanagement und Prüfberichterstattung.
KMU werden voraussichtlich bis 2031 mit einer CAGR von 19,88 % wachsen. Kubernetes-native ValidatingAdmissionPolicy ermöglicht es Teams, Basiskontrollen anzuwenden, ohne externe Webhook-Server zu betreiben. Die Cloud-Marketplace-Distribution kann Beschaffungsschritte reduzieren, während Fairwinds Ops, Inc. im April 2026 Goldilocks v4.15.0 mit gehärteten, unveränderlichen, Cosign-signierten Images über Google Artifact Registry veröffentlichte.[4] Solche richtliniennahen Werkzeuge können schrittweise mit Admission Controls eingeführt werden. Geringerer Betriebsaufwand und integrierte Grundfunktionen verringern die historische Einführungslücke zwischen KMU und größeren Unternehmen.
Nach Branchenvertikale: BFSI hält die größte Position, während die Fertigung am schnellsten wächst
BFSI entfiel im Jahr 2025 auf 29,31 % des Kubernetes Admission Control Markts. Finanzdienstleistungsorganisationen betreiben containerisierte Anwendungen unter umfangreichen Sicherheits- und Compliance-Anforderungen, einschließlich PCI DSS v4.0, SOC 2 Typ II und branchenspezifischen Verpflichtungen. Admission-Controller-Konfigurationen können als Nachweis für Berechtigungseinschränkungen, Image-Vertrauensanforderungen und Bereitstellungskontrollen dienen. Der Wechsel der Gründer von Styra, Inc. und des Kern-OPA-Teams zu Apple im Jahr 2025 schuf Unsicherheit für einige Organisationen, die OPA und Rego verwenden. BFSI-Plattformteams können Kyverno als Kubernetes-native Alternative mit einer anderen Richtliniensprache und Governance-Eigenschaften evaluieren.
Die industrielle Fertigung wird voraussichtlich bis 2031 mit einer CAGR von 22,85 % wachsen. Die Konvergenz von IT und OT erweitert Kubernetes auf Edge-Knoten in der Fabrikhalle, denen möglicherweise etablierte Sicherheitswerkzeuge fehlen. Hyundai Motor schrieb im Juni 2026 eine Stelle für die Sicherheitsinspektion von Containern und Kubernetes aus, die ein auf NIST, CIS und ISO 27001 basierendes Richtlinienmanagement für seine interne PaaS-Plattform erforderte. Cisco berichtete, dass 20 % der Organisationen vollständig kollaborative IT- und OT-Datenoperationen erreicht hatten, während 52 % die OT-Sicherheitsverantwortung bis 2025 an CISOs übertragen hatten. Regierungs-, Gesundheits-, IT- und Telekommunikations-, Energie-, Einzel-, Bildungs- und Forschungsorganisationen übernehmen ebenfalls Kontrollen, da sich Plattform-Engineering-Praktiken in betrieblichen Umgebungen verbreiten.
Geografische Analyse
Nordamerika hielt im Jahr 2025 einen Anteil von 43,71 % am Kubernetes Admission Control Markt. Die Vereinigten Staaten verfügen über eine hohe Konzentration von Cloud-nativer Unternehmensinfrastruktur und bundesstaatlichen Anforderungen an die Lieferkette. Executive Order 14028 wies Bundesbehörden an, Maßnahmen zur Verbesserung der Sicherheit der Software-Lieferkette zu ergreifen, und CISA etablierte einen Bescheinigungsprozess für sichere Softwareentwicklungspraktiken.[5] Diese Anforderungen unterstützen Ausgaben von Bundesauftragnehmern, Verteidigungstechnologieunternehmen, Gesundheitstechnologieorganisationen und Banken mit regulierten Produkten. Nirmata Enterprise for Kyverno wurde im Mai 2025 auf dem AWS Marketplace verfügbar, was den Weg vom Open-Source-Test zum vertraglich vereinbarten Support für AWS-fokussierte Organisationen verkürzt.
Europa hat einen bedeutenden Anteil an der globalen Nachfrage im Kubernetes Admission Control Markt. Der EU Cyber Resilience Act und die DSGVO machen die Komponentenbescheinigung und die Workload-Platzierung für die Unternehmens-Governance relevanter. Deutschland, das Vereinigte Königreich und Frankreich führen die Einführung in Finanzdienstleistungen, Automobilfertigung und öffentlicher Verwaltung an. Red Hat, Inc. stellte fest, dass 64 % der Umfrageteilnehmer erwarteten, dass der EU Cyber Resilience Act die Cloud-nativen Sicherheitsinvestitionen im folgenden Jahr beeinflussen würde. Spanien, Italien und andere europäische Länder befinden sich in früheren Phasen, agieren jedoch in einem stärker harmonisierten regulatorischen Umfeld.
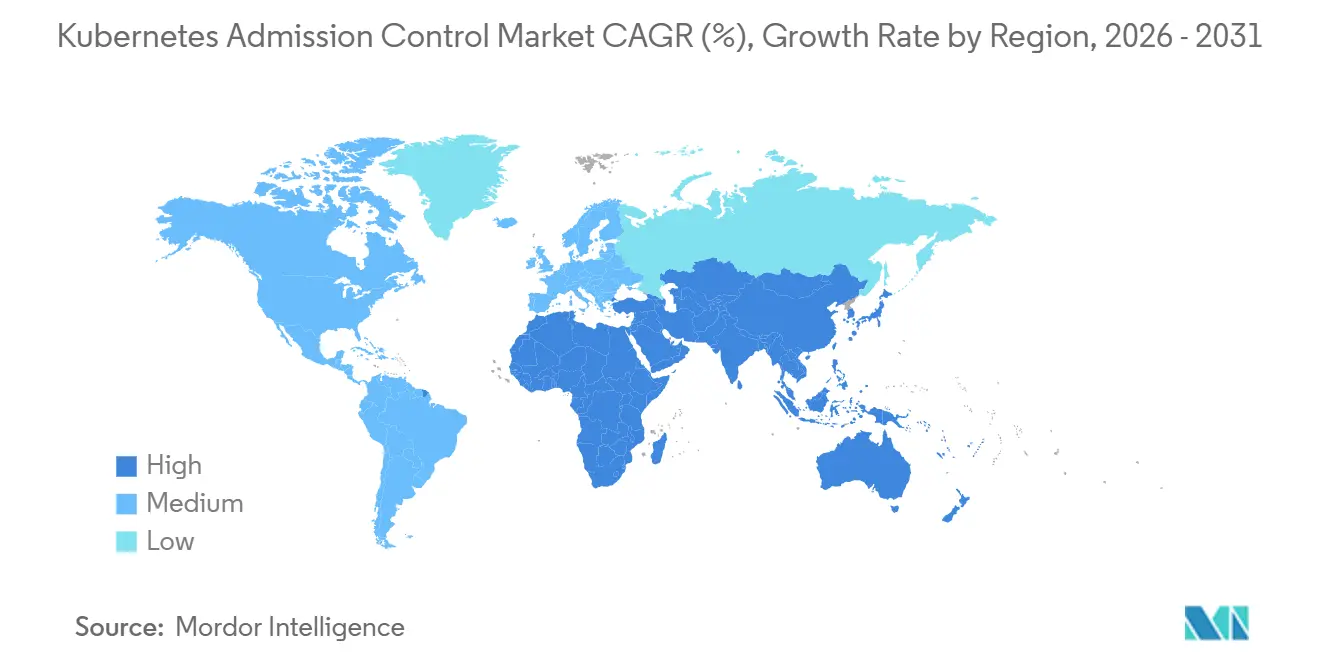
Der asiatisch-pazifische Raum wird voraussichtlich die am schnellsten wachsende Region mit einer CAGR von 21,56 % bis 2031 sein. China, Japan, Südkorea, Indien und Australien weiten Cloud-native Betriebe aus, während regulatorische Rahmenbedingungen formeller werden. Die Cyber Security Agency Singapurs veröffentlichte 2026 einen Kubernetes-Sicherheitshinweis und stellte Sicherheitsleitlinien für Organisationen bereit, die Container-Umgebungen betreiben. Chinas Graded Protection 2.0 Level 3-Anforderungen unterstützen Admission Controls und Audit-Protokollierung für containerisierte Finanz- und Regierungsanwendungen. Südamerika, der Nahe Osten und Afrika sind noch frühere Regionen, während Sovereign-Cloud-Programme in Saudi-Arabien und den Vereinigten Arabischen Emiraten Nachfrage nach Air-Gapped-Richtliniennachweis-Automatisierung schaffen. Diese Bedingungen erweitern die geografische Chance für den Kubernetes Admission Control Markt und unterstützen die Nachfrage innerhalb desselben.

Wettbewerbslandschaft
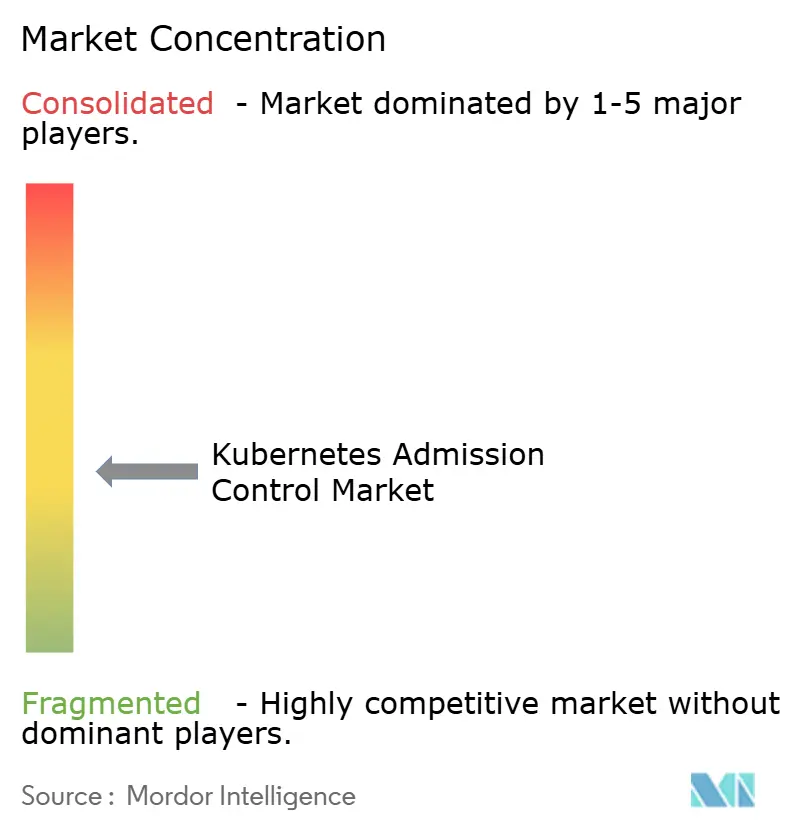
Der Kubernetes Admission Control Markt ist mäßig fragmentiert über Cloud-Anbieter, Anbieter von Cloud-nativen Anwendungsschutzplattformen und Richtlinien-Governance-Spezialisten. Cloud-Anbieter profitieren von nativen Fähigkeiten in verwalteten Kubernetes-Diensten. Google Cloud bietet Binary Authorization und Policy Controller, Microsoft stellt Azure Policy für AKS bereit, und AWS unterstützt Admission-Controller-Integrationen. Diese Fähigkeiten können separate Beschaffungen einschränken, da Kontrollen eng mit der Plattform verbunden sind. Red Hat OpenShift, SUSE Rancher und Broadcom VMware Tanzu bündeln Richtlinien-Governance in Unternehmens-Kubernetes-Distributionen. Aqua Security Software Ltd. und Palo Alto Networks, Inc. integrieren Admission Controls in umfassendere Code-to-Cloud-Sicherheits-Workflows.
Der Abgang der Gründer von Styra, Inc. und des Kern-OPA-Teams zu Apple im Jahr 2025 veränderte den Wettbewerbskontext für Käufer, die sich OPA und Rego verpflichtet haben. Nirmata, Inc. pflegt Kyverno, ein CNCF-graduiertes Projekt, und positioniert es als Kubernetes-native Alternative. Nirmata, Inc. veröffentlichte Runtime for Kyverno im August 2026 und fügte Laufzeitdurchsetzung für das Verhalten von KI-Workloads hinzu. Aqua Security Software Ltd. führte Aqua Compass im April 2026 als Model Context Protocol-Server für agentische Laufzeituntersuchung, Eindämmung und Behebung ein. Sysdig, Inc. startete Secure AI im August 2026, um Cloud-native Risiken mithilfe von Laufzeitintelligenz zu untersuchen, zu priorisieren und zu beheben. Diese Angebote positionieren Admission Control neben der Laufzeitreaktion und nicht als eigenständige Bereitstellungsprüfung.
Unternehmen, die mehrere Cluster verwalten, benötigen konsistente Richtlinien, ohne jede Umgebung separat pflegen zu müssen. Dieser Bedarf begünstigt Anbieter, die Föderierung, Richtlinien-Lebenszyklusmanagement und Compliance-Berichterstattung bereitstellen. ISO 27001- und CIS Kubernetes Benchmark-Validierung kann in Ausschreibungen wichtig sein, bei denen Käufer Nachweise über die Kontrollabdeckung benötigen. Integrierte Kubernetes-Richtlinien eliminieren die Notwendigkeit eines externen Webhooks für einfache Prüfungen. Externe Werkzeuge behalten eine Rolle, wo Richtlinien Registrierungsverifizierung, externe Identitätsprüfungen, clusterübergreifende Daten oder umfangreichere benutzerdefinierte Logik erfordern.
Kubernetes Admission Control Branchenführer
-
Aqua Security Software Ltd.
-
Amazon Web Services, Inc.
-
Microsoft Corporation
-
Google LLC
-
Red Hat, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert

Aktuelle Branchenentwicklungen
- August 2026: Sysdig, Inc. stellte Sysdig Secure AI auf der Black Hat USA in Las Vegas vor, ein KI-natives Angebot, das auf der Sysdig Secure CNAPP aufbaut. Die Plattform setzt koordinierte KI-Sicherheitsexperten ein, die in der Lage sind, mehr als das 10-fache der Untersuchungen menschlicher Analysten allein bei 88 % niedrigeren Kosten durchzuführen, unter Verwendung von Laufzeitintelligenz, die von Falco mit über 200 Millionen Downloads und einer Akzeptanz bei 60 % der Fortune-500-Unternehmen betrieben wird, um Cloud-native Bedrohungen in Kubernetes- und Cloud-Umgebungen mit Maschinengeschwindigkeit zu untersuchen, zu priorisieren und zu beheben.
- August 2026: Nirmata, Inc. führte Nirmata Runtime for Kyverno ein und erweiterte die Kubernetes Admission Control auf Kernel-Level-Laufzeitdurchsetzung mithilfe von BPF-LSM-Programmen. Das Produkt steuert Prozessausführung, Dateizugriff und Netzwerk-Egress für KI-Workloads und adressiert nicht-deterministisches LLM-gesteuertes Anwendungsverhalten, das nicht aus einer Pod-Spezifikation heraus gesteuert werden kann, während CEL für die Richtlinienerstellung wiederverwendet wird, um Admission- und Laufzeitdurchsetzung unter einer einzigen Richtliniensprache zu vereinen.
- August 2026: Mirantis, Inc. veröffentlichte einen Mirantis Kubernetes Engine-Patch mit Cosign-Integration für die Durchsetzung von Image-Vertrauen, der es Plattformteams ermöglicht, kryptografisch verifizierte Container-Images zum Admission-Zeitpunkt innerhalb von MKE-verwalteten Clustern zu verlangen.
- Juni 2026: Nirmata, Inc. kündigte eine Zusammenarbeit mit Broadcom Inc. an, um Unternehmens-Kubernetes-Governance für VMware Cloud Foundation-Umgebungen über VMware vSphere Kubernetes Service, VKS, bereitzustellen, mit Multi-Cluster-Admission-Richtlinienmanagement, zentralisierter Compliance-Überwachung, GitOps-nativer Richtlinien-Lebenszyklusgovernance und automatisierter Prüfberichterstattung für Organisationen, die die VCF-Plattform betreiben.
- April 2026: Aqua Security Software Ltd. startete Aqua Compass, einen Model Context Protocol, MCP, Server, der agentische Untersuchung, Eindämmung und Behebung von Laufzeitvorfällen ermöglicht, zusammen mit neuen Laufzeitrisiko-Dashboards, die Laufzeit-Telemetrie in quantifizierte monetäre Risikoexposition umwandeln und Admission Control in die Nähe autonomer Vorfallreaktion rücken.


Globaler Kubernetes Admission Control Marktbericht – Umfang
Der Kubernetes Admission Control Markt umfasst Sicherheitslösungen, die API-Anfragen abfangen und bewerten, bevor Kubernetes sie im Cluster-Zustand speichert. Diese Lösungen setzen Richtlinien durch, validieren Konfigurationen und verhindern nicht autorisierte oder nicht konforme Ressourcenbereitstellungen oder -änderungen. Zu den wichtigsten Fähigkeiten gehören benutzerdefinierte Richtliniendurchsetzung, Image-Validierung, Ressourcenkontingent- und Netzwerkrichtlinienprüfungen, Sicherheitskontextkontrollen, Compliance-Bewertungen anhand von Standards wie dem CIS Kubernetes Benchmark und Pod Security Standards, CI/CD-Integration und Audit-Protokollierung. Sie helfen Organisationen, Fehlkonfigurationen zu verhindern, anfällige Images zu blockieren, die Compliance aufrechtzuerhalten und sichere Kubernetes-Betriebe in Produktions-, Entwicklungs- und Multi-Cloud-Umgebungen zu unterstützen.
Der Kubernetes Admission Control Marktbericht ist segmentiert nach Komponente (Software und Dienstleistungen), Bereitstellung (Cloud und On-Premises), Unternehmensgröße (Großunternehmen sowie kleine und mittelständische Unternehmen), Branchenvertikale (Regierung und öffentliche Verwaltung, Industrielle Fertigung, Einzel- und E-Commerce, Transport und Logistik, Energie und Versorgung, Öl und Gas, IT und Telekommunikation, Medien und Unterhaltung, Bildungs- und Forschungseinrichtungen, Gesundheitswesen und Biowissenschaften, Banken, Finanzdienstleistungen und Versicherungen (BFSI) sowie sonstige Branchenvertikalen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Software |
| Dienstleistungen |
| Cloud |
| On-Premises |
| Großunternehmen |
| Kleine und mittelständische Unternehmen |
| Regierung und öffentliche Verwaltung |
| Industrielle Fertigung |
| Einzel- und E-Commerce |
| Transport und Logistik |
| Energie und Versorgung |
| Öl und Gas |
| IT und Telekommunikation |
| Medien und Unterhaltung |
| Bildungs- und Forschungseinrichtungen |
| Gesundheitswesen und Biowissenschaften |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Sonstige Branchenvertikalen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Spanien | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Australien | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Komponente | Software | |
| Dienstleistungen | ||
| Nach Bereitstellung | Cloud | |
| On-Premises | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittelständische Unternehmen | ||
| Nach Branchenvertikale | Regierung und öffentliche Verwaltung | |
| Industrielle Fertigung | ||
| Einzel- und E-Commerce | ||
| Transport und Logistik | ||
| Energie und Versorgung | ||
| Öl und Gas | ||
| IT und Telekommunikation | ||
| Medien und Unterhaltung | ||
| Bildungs- und Forschungseinrichtungen | ||
| Gesundheitswesen und Biowissenschaften | ||
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) | ||
| Sonstige Branchenvertikalen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||


Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Kubernetes Admission Control Markt?
Die Kubernetes Admission Control Marktgröße wurde im Jahr 2025 auf 0,62 Milliarden USD und im Jahr 2026 auf 0,71 Milliarden USD geschätzt und soll bis 2031 auf 1,58 Milliarden USD anwachsen, mit einer CAGR von 17,35 % im Zeitraum 2026–2031.
Was treibt die Einführung von Kubernetes Admission Controls an?
Multi-Cluster-Betrieb, Kontrollen der Software-Lieferkette, Policy as Code und Container-Image-Risiken erhöhen den Bedarf an Bereitstellungs-Governance.
Welches Bereitstellungsmodell führt bei der Einführung von Kubernetes Admission Control?
Die Cloud-Bereitstellung hielt im Jahr 2026 einen Anteil von 62,39 % und wird voraussichtlich bis 2031 mit einer CAGR von 22,43 % wachsen.
Welche Organisationen führen diese Kontrollen am schnellsten ein?
KMU werden voraussichtlich mit einer CAGR von 19,88 % wachsen, da integrierte Kubernetes-Richtlinienfunktionen und Marketplace-Distribution den Betriebsaufwand reduzieren.
Welche Branchenvertikale hat die stärksten Wachstumsaussichten?
Die industrielle Fertigung wird voraussichtlich bis 2031 mit einer CAGR von 22,85 % wachsen, da Kubernetes Fabrik- und Edge-Umgebungen erreicht.
Warum verwenden Unternehmen Policy as Code für Kubernetes?
Eine gemeinsame Richtlinie kann während der Entwicklung, in CI und bei der Bereitstellung überprüft werden, was die Konsistenz im gesamten Lieferprozess verbessert.


 Ihre Daten sind sicher und werden niemals verkauft oder weitergegeben.

