
アイデンティティライフサイクル管理市場の規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
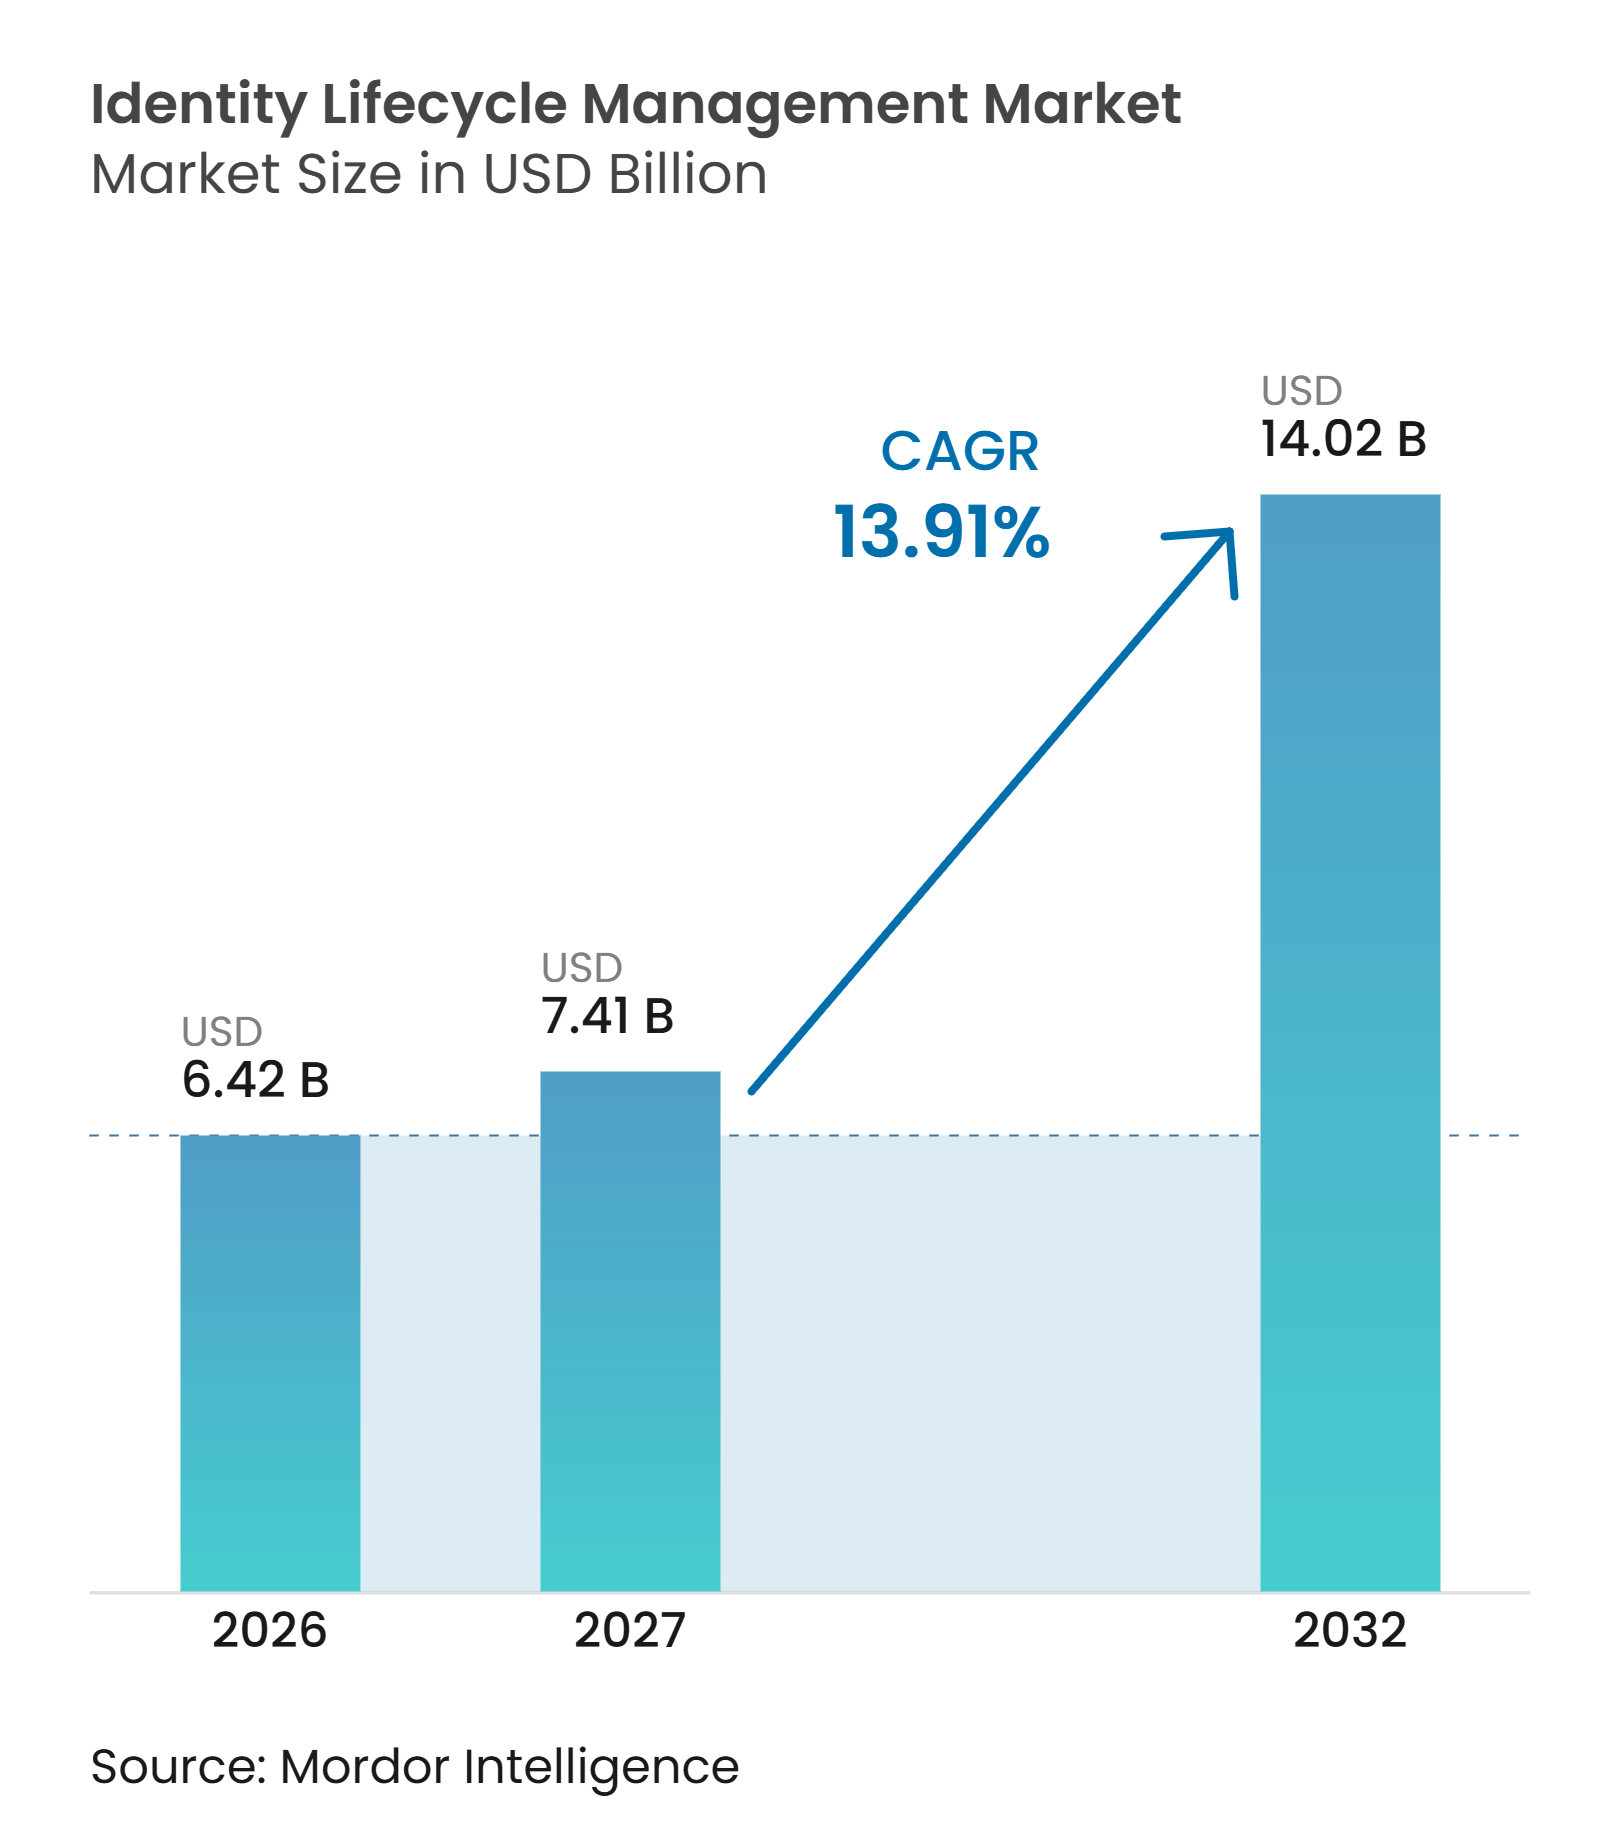
| 市場規模 (2027) | 7.41 十億米ドル |
| 市場規模 (2032) | 14.02 十億米ドル |
| 成長率 (2027 - 2032) | 13.91 % |
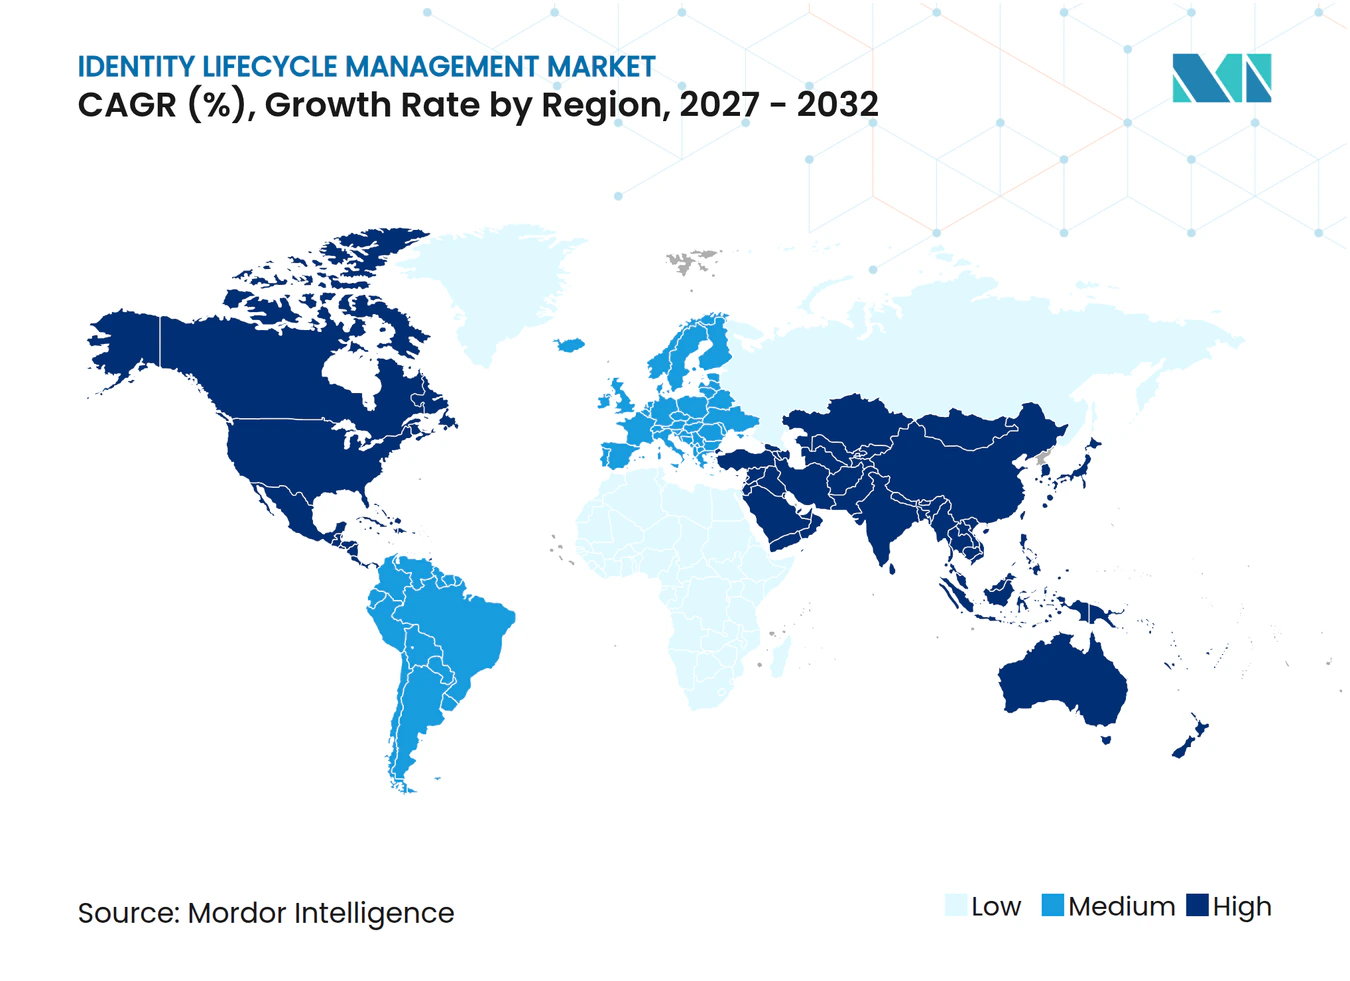
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるアイデンティティライフサイクル管理市場分析
アイデンティティライフサイクル管理市場規模は、2026年の6.42 ビリオン 米ドルから2032年までに14.02 ビリオン 米ドルへと拡大し、2027年から2032年の間にCAGR 13.91%を記録する見込みです。アイデンティティライフサイクル管理市場は、サービスアカウント、APIキー、マシンワークロード、AIエージェントが従業員アカウントの枠を超えて重要なガバナンス上の懸念事項となるにつれ、従来のワークフォース向けに構築された所有権・レビューモデルの外側に位置するようになっています。組織は、従業員が役割を変更したり、クラウドアプリケーションが追加されたり、自動化システムが新たな認証情報を受け取ったりする際にアクセスが急速に変化し得ることを踏まえ、定期的な手動アクセスレビューに依存するのではなく、運用プロセス内で継続的に機能するコントロールをますます必要としています。このニーズは、セキュリティチーム、監査担当者、ビジネスオーナーが理解できる記録を維持しながら、プロビジョニング、アクセス認定、ロール分析、ポリシー施行を統合できるプラットフォームを有利にします。規制上の義務、クラウド導入、ゼロトラストプログラムは、アクセスガバナンスが独立した年次業務として管理されるのではなく、日常の運用要件と整合する必要がある規制対象組織全体において、これらの機能の優先度を高めています。アイデンティティライフサイクル管理市場はまた、資格を持つ専門家が依然として不足しているという実際的な制約にも直面しており、予算が承認された後でも導入が遅れる可能性があり、社内リソースが限られた組織にとってはよりシンプルなデプロイメントアプローチがより魅力的になり得ます。
レポートの主要ポイント
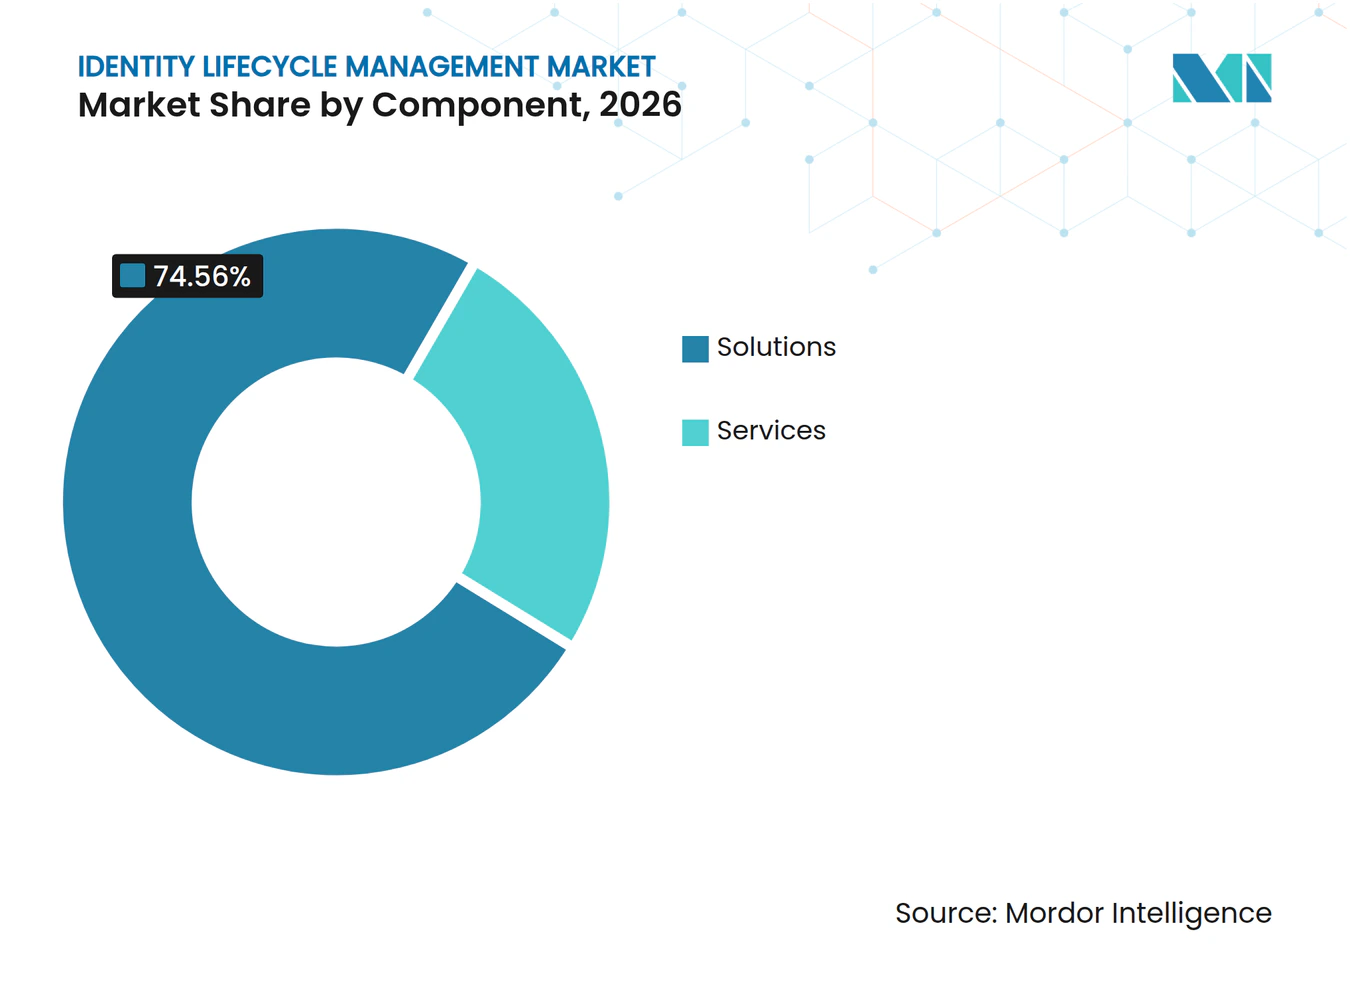
- コンポーネント別では、ソリューションが2026年のアイデンティティライフサイクル管理市場シェアの74.56%を占め、2032年にかけてCAGR 14.62%で拡大する見込みです。
- デプロイメントモデル別では、クラウドベースの提供が2032年にかけてCAGR 14.78%で拡大する見込みです。
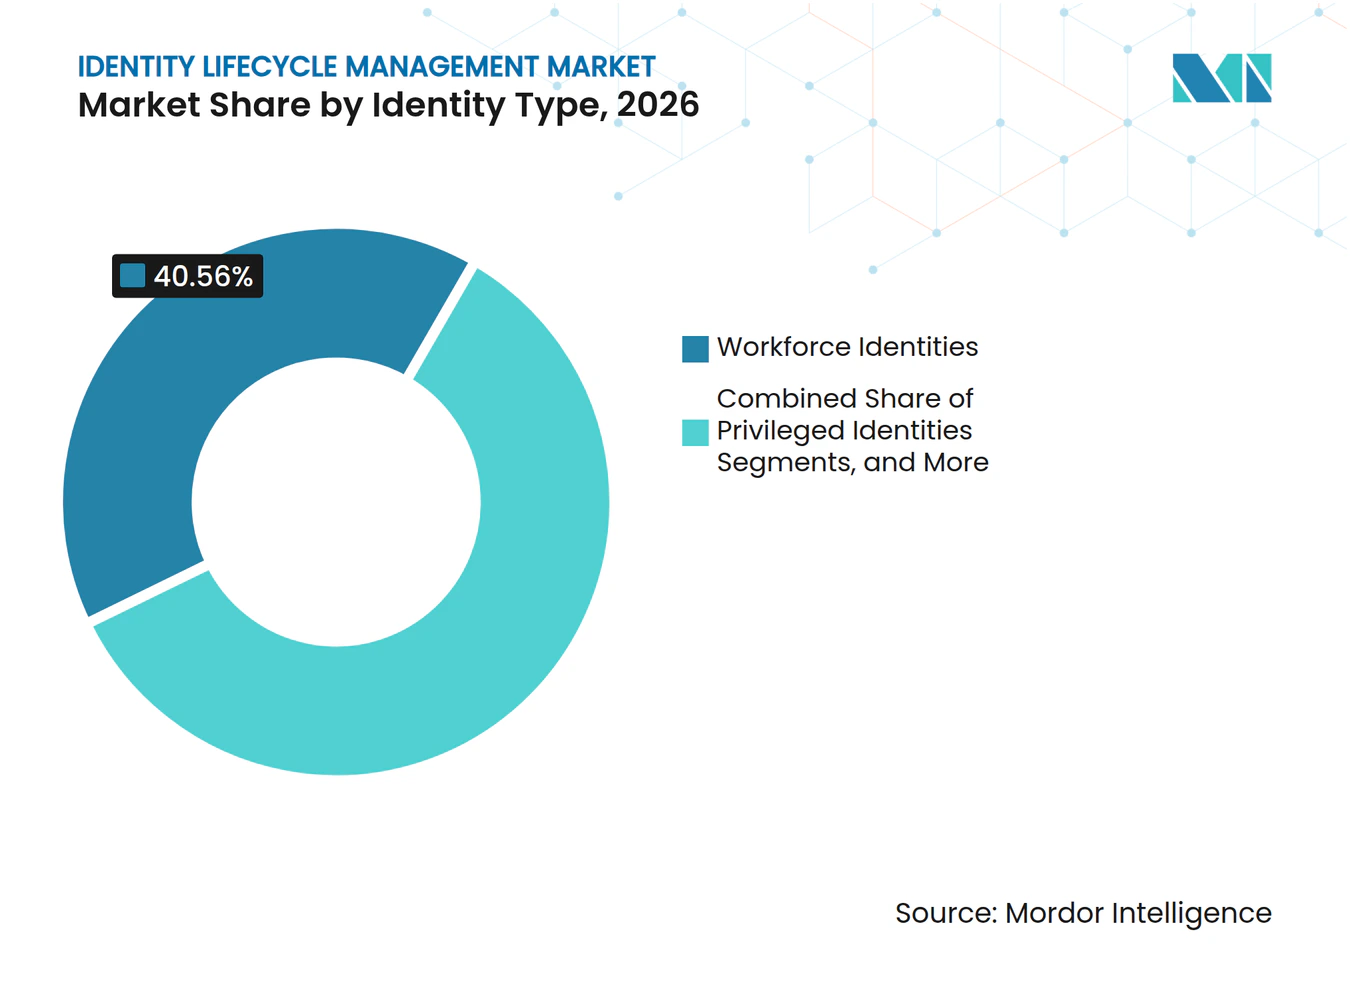
- アイデンティティタイプ別では、ワーフォースアイデンティティが2026年のアイデンティティライフサイクル管理市場シェアの40.56%を占め、AIエージェントアイデンティティは2032年にかけてCAGR 14.86%で拡大する見込みです。
- 組織規模別では、大企業が2026年の収益の78.68%を占め、中小企業は2032年にかけてCAGR 14.59%で拡大する見込みです。
- 業種別では、銀行・金融サービス・保険が2026年の収益の24.48%を占め、ITおよびテレコムは2032年にかけてCAGR 14.83%で拡大する見込みです。
- 地域別では、北米が2026年の収益の41.67%を占め、アジア太平洋地域は2032年にかけてCAGR 14.78%で拡大する見込みです。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | (~)CAGR予測への影響(%) | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| 規制コンプライアンスと監査自動化 | +2.8% | グローバル、欧州および北米で最も高い強度 | 短期(2年以内) |
| ハイブリッドおよびマルチクラウドのアイデンティティスプロール | +2.3% | グローバル、アジア太平洋地域が中核、中東およびアフリカへの波及あり | 中期(2〜4年) |
| ゼロトラストおよび最小権限プログラム | +2.0% | 北米および欧州 | 中期(2〜4年) |
| マシンおよびAIエージェントのアイデンティティガバナンス | +1.8% | グローバル、北米が主導 | 長期(4年以上) |
| 分散型ワークフォースに向けたアイデンティティライフサイクル自動化 | +1.5% | グローバル、北米および欧州に早期集中 | 中期(2〜4年) |
| 継続的アクセス認定とリスク分析 | +1.0% | 北米および欧州 | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
規制コンプライアンスと監査自動化
規制要件により、アクセス管理がより広範な業務レジリエンスおよびサイバーセキュリティプログラムの一環として審査されるようになったため、アイデンティティライフサイクル管理は多くの組織にとってコンプライアンス上の優先事項となっています。デジタル・オペレーショナル・レジリエンス法(DORA)は2025年1月17日から適用されており、金融機関に対する要件として、重要なICTシステムへのアクセスの定期的なレビューおよび雇用終了後の権限の迅速な削除が含まれています。これらの義務は、手動による証拠収集および手動による削除プロセスを大規模かつ変化する利用者集団に一貫して適用することが困難であるため、自動化されたプロビジョニングおよびデプロビジョニングの必要性を強化します。NIS2は18の重要セクターの業種に適用され、アクセス制御と資産管理を重要なサイバーセキュリティ対策として位置づけており、アクセス慣行をより正式なものにしなければならない組織の範囲を広げています。ISO/IEC 27001:2022もアクセス制御要件を情報セキュリティプログラムの中心に置き続けており、アクセス決定に関するポリシー、記録、明確な責任の必要性を強化しています。アイデンティティライフサイクル管理市場は、規制対象の中規模組織が以前は先送りにしていたシステムを近代化する際に恩恵を受けます。特に、新たな義務により監査時に非公式なアクセス慣行を弁護することが困難になる場合においてそうです。
ハイブリッドおよびマルチクラウドのアイデンティティスプロール
アイデンティティライフサイクル管理市場は、クラウドプラットフォーム、オンプレミスディレクトリ、異なるデータモデルとアクセス管理慣行を持つ大規模なSaaSアプリケーションポートフォリオを組み合わせエンタープライズ環境によって形成されています。1人の従業員がActive Directory、Entra ID、AWS IAM、および複数のSaaSテナントにそれぞれ異なるアクセス権限を持つ可能性があり、個別の記録を結びつけることなくその人物の実効アクセスを把握することが困難になっています。アクセス変更が調整されていない場合、アプリケーションが異なる識別子を使用している場合、またはローカルチームが独自の承認手続きを維持している場合、これらの並行する記録は不整合になる可能性があります。移行プロジェクトは、プロジェクトチームのために作成された権限が本番稼働後も残存する可能性があるため、さらなる権限の負債を生じさせることがあります。これは、基礎となるプロジェクトの責任が終了した後でも同様です。長期にわたるアクセスは、明確なビジネスオーナー、文書化された目的、または権限が依然として必要であるという証拠なしに、認定レビュー中に表面化することがあります。継続的な検出とイベントベースのデプロビジョニングは、一時的なニーズのために作成された権限の持続性を低減しながら、より完全で監査可能なアクセス記録を作成するのに役立ちます。
ゼロトラストおよび最小権限プログラム
ゼロトラストプログラムは、人、アプリケーション、リスク条件が変化するにつれてアクセス決定が有効であり続けることに依存しているため、アイデンティティライフサイクル管理市場内でのアクセス認定の頻度と重要性を高めています。NIST SP 800-207は、リソースへのアクセスは認証、認可、および継続的な検証が行われるべきであると述べており、アクセスレビューを定期的な報告義務から運用上の要件へと移行させています。この原則は、最小権限コントロールをアクセスが既に蓄積された後に完了する年次監査業務として扱うのではなく、通常の運用の中に組み込みます。大規模な組織は、同じ従業員が複数の製品、プロジェクト、または規制対象プロセスを担当している場合、特定のロールに必要なアクセスについてビジネスユニット間で意見が一致しない場合に遅延に直面することがあります。AI支援によるロール分析とポリシー自動化は、手動でレビューすることが困難なパターンを特定することで、広範なワークフォース全体でこれらの決定をより管理しやすくすることができます。この準備がなければ、ゼロトラストプログラムは、異なるプロセスと説明責任構造を持つビジネスユニット全体でアクセスガバナンスを実践に移す必要がある場合に停滞する可能性があります。
マシンおよびAIエージェントのアイデンティティガバナンス
マシンアイデンティティには、サービスアカウント、APIキー、証明書、および自律型AIエージェントが含まれており、これらは継続的に動作し、従業員アカウントに関連する可視的な作業パターンなしにシステムと対話することができます。これらのアイデンティティは、人間中心のライフサイクルプログラムが管理するように設計されていなかったセキュリティ上の露出を生み出しており、特に同じ技術的アイデンティティが複数のアプリケーションまたは環境にわたって使用されている場合においてそうです。未登録のAIシステムは、エンタープライズアイデンティティディレクトリに正式な記録なしに動作する可能性があり、権限、所有権、および潜在的な影響がセキュリティチームおよびビジネスチームにとって不明確なまになります。SailPointは2026年6月にEntro Securityの買収を完了し、CI/CDシークレットやコンテナレジストリトークンを含む1,200以上の認証情報タイプにわたる検出機能を追加しました。[1] ISO/IEC 42001:2023は、ライフサイクルコントロールとサプライヤー管理をAI管理システム内に位置づけており、ガバナンスの問題を技術的な認証情報の保管だけにとどまらず拡張しています。したがって、アイデンティティライフサイクル管理市場は、マシンおよびAIエージェントの活動に紐づく認証情報を管理するという長期的な機会を持ちながら、組織がそれらのアイデンティティがアクセスできるものとその理由について信頼できる記録を確立するのを支援します。
制約の影響分析*
| 制約 | (~)CAGR予測への影響(%) | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| レガシーディレクトリおよびメインフレーム統合の複雑さ | -1.6% | グローバル、北米および欧州で最も深刻 | 中期(2〜4年) |
| 高い導入コストと変更管理コスト | -1.4% | グローバル、中小企業で最も顕著 | 短期(2年以内) |
| アイデンティティガバナンス専門家の不足 | -0.9% | グローバル、アジア太平洋地域および中東・アフリカが最も影響を受ける | 長期(4年以上) |
| アイデンティティデータと権限所有権の不整合 | -0.7% | グローバル | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
レガシーディレクトリおよびメインフレーム統合の複雑さ
レガシー環境は、古いディレクトリシステムやメインフレームが最新のガバナンスワークフローをサポートしていなかったり、現在の自動化ツールに必要なインターフェースを提供していなかったりするため、アイデンティティライフサイクル管理市場での導入を遅らせる可能性があります。RACFまたはACF2ポリシー内のメインフレームコントロールは、自動化されたプロビジョニングのためにミドルウェアまたはカスタムスクリプトを必要とする場合があり、これにより納品リスクが増加し、個別に維持しなければならないシステムが導入されます。これにより、3年間の導入期間中にプロフェッショナルサービスのコストがソフトウェアライセンスと同等またはそれ以上になる可能性があり、調達チームが当初期待していたビジネスケースが変わります。大規模なメインフレーム資産を持つ金融機関や政府機関は、上級リーダーがイニシアチブを支持し、古いアクセス慣行のコンプライアンス上の影響を認識していても、近代化を先送りにする場合があります。事前構築済みコネクタとマネージド移行サービスは、一部のカスタム作業を回避し、デプロイメントをより反復可能にすることで、クラウド優先の購入者の負担を軽減することができます。最も機密性の高いアクセス権を保持するシステムが統合が最も困難なシステムである可能性があるため、近代化されていないインフラ上でコアバンキングワークロードを運用している組織は、より現代的な環境を持つ組織よりも制約が大きいままです。
高い導入コストと変更管理コスト
完全なライフサイクルプログラムは、選択されたソフトウェアがSaaSサービスとして提される場合でも、設定、データマッピング、プロセス再設計、トレーニング、および組織変更への投資を必要とします。組織が各権限の明確なオーナーを特定できない場合、または異なるアプリケーションチームがビジネスニーズの定義を異なる形で適用している場合、作業は計画より長くかかる可能性があります。ビジネスユニット全体での非公式な承認慣行は、成功したプログラムがローカルの知識を文書化されたロール、ポリシー、およびレビュー手続きに変換しなければならないため、この課題を増大させます。段階的なデプロイメントとSaaS提供は、組織が限られたアプリケーショングループまたは優先度の高い対象集団から始めることを可能にすることで、明確に定義された初期プログラムの価値実現までの時間を短縮することができます。広範なエンタープライズプログラムは依然として相当なコストを伴い、リーダーシップがデータクリーンアップと継続的な管理に必要なリソースを確認できない場合、調達決定を遅らせる可能性があります。この制約は、専任のアイデンティティエンジニアリングチームを持たず、他のサイバーセキュリティの優先事項とプログラムのバランスを取らなければならない小規模組織において特に関連性が高いです。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
コンポーネント別:
ソリューションがエンタープライズアイデンティティプログラムを支えるソリューションは2026年のアイデンティティライフサイクル管理市場規模の74.56%を占めました。組織は、プロビジョニング、アクセス認定、ロール分析、ポリシー施行を1つのガバナンスレイヤー内に統合する統合プラットフォームを好みます。このアプローチにより、セキュリティチームは、そうでなければ個別の製品間に散在するアクセス割り当ての共通ビューを得ることができます。断片化されたツールは、ライフサイクルプログラムが排除することを目的とした権限の可視性ギャップを再現する可能性があります。SailPointは2026年に統合アイデンティティセキュリティプラットフォームを導入し、非人間アカウント向けのAgentic FabricとワークフォースアイデンティティのためのHuman Fabricを組み合わせました。[2]製品の幅広さと信頼性の高いコネクタは、多くのアプリケーションにわたって一貫したコントロール構造を必要とする購入者にとって重要な選定基準です。
ソリューションは2027年から2032年の間にCAGR 14.62%で拡大する見込みです。ベンダーは、顧客が既存のプラットフォームからより広範なカバレッジを必要としているため、AIエージェントガバナンスとアプリケーションレベルのアクセスコントロールをコアリリースに追加しています。サービスは、導入支援、マネージドオペレーション、トレーニング、データ準備、ポリシー設計を通じてソフトウェア支出と密接に結びついています。ハイブリッド環境が複雑な統合と多くのアプリケーションオーナーを追加する場合その重要性は高まります。ロールマッピング、権限のクリーンアップ、承認の説明責任を簡素化できるプロバイダーは、テクノロジーだけでなく運用上の変更も必要とするプログラムをサポートする立場にあります。


デプロイメントモデル別:
クラウド提供がILMの経済性を再形成クラウドベースのデプロイメントは2027年から2032年にかけてCAGR 14.78%で拡大する見込みです。SaaSモデルは顧客環境に合わせてスケールし、コネクタを自動的に更新し、オンプレミスプラットフォームに関連するインフラ作業の多くを排除することができます。SailPointは、2025年度においてSaaSの年間経常収益が前年比39%増加した一方、全体の年間経常収益はより緩やかなペースで拡大したと報告しました。この結果は、規制対象のエンタープライズ購入者がガバナンスワークロードをクラウドプラットフォームに段階的に移行していることを示しています。クラウドネイティブシステムは、個別のメンテナンスを必要とするバッチベースのプロセスに依存することなく、現在の監査証拠を提供することもできます。
オンプレミスデプロイメントは、金融市場インフラ、防衛請負業者、および重要な国家インフラの運用者にとって引き続き関連性があります。これらの組織は、アイデンティティ環境の一部についてクラウドのみの提供を受け入れられなくするデータ主権要件に直面する可能性があります。SailPointは2026年10月にIdentityIQ 9.0をリリースし、オンプレミスの近代化への投資を継続しました。JumpCloudは2026年6月にGoogle Cloud上でAgentic IAMを立ち上げ、自律型ワークロードへのガバナンスを拡張しました。[3]ハイブリッドデプロイメントにより、組織はディレクトリインフラをオンプレミスに維持しながら、ガバナンスオーケストレーションをクラウドに移行することができます。このモデルは、完全なインフラ置き換えが不必要な運用リスクをもたらす場合に、段階的な近代化を可能にします。
アイデンティティタイプ別:
ワークフォースガバナンスが市場を支え、AIエージェントが次の波を定義ワークフォースアイデンティティは2026年のアイデンティティライフサイクル管理市場規模の40.56%を占めました。このセグメントは、エンタープライズライフサイクル管理の必要性を最初に確立した、よく知られたジョイナー・ムーバー・リーバープロセスを中心としています。権威あるHR記録が定常的なアカウントおよびアクセス変更をトリガーできるため、従業員向けのHRからITへのプロビジョニングは多くの組織でより標準化されています。WorkdayやSAP SuccessFactorsなどのシステム向けのコネクタエコシステムは、多くの組織ですでに成熟しています。その結果、ワークフォースのロール認定は定常的な運用慣行となっていますが、請負業者やパートナーのアクセスには依然として厳密なサードパーティ監視が必要です。
AIエージェントアイデンティティは2027年から2032年の間にCAGR 14.86%で拡大する見込みです。自律型システムは、確立されたガバナンスルーティンの外で動作しながら、人間のアクセス権に匹敵する権限を受け取ることができます。したがって、組織はエージェントの行動、権限、認証情報、およびビジネス目的に対する明確な責任を必要としています。マシンおよびワークロードアイデンティティは多くの大企業で最も高い絶対的なボリュームを持っていますが、そのガバナンスの成熟度はワークフォースアカウントよりも低いことが多いです。アイデンティティボリュームとコントロールの成熟度の間のこのギャップは、アイデンティティライフサイクル管理市場にとって相当な近代化要件を生み出しています。

注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能です
組織規模別:
大企業が支配、中小企業が加速大企業は2026年のアイデンティティライフサイクル管理市場の収益の78.68%を占めました。
中小企業は2027年から2032年の間にCAGR 14.59%で拡大する見込みです。SaaSネイティブおよびモジュール型ツールは、広範なアイデンティティエンジニアリングチームの必要性を低減することで、以前の導入障壁を下げました。Lumosは2026年2月にシリーズBで3,500万 米ドルを調達し、自律型アイデンティティプラットフォームをサポートしており、よりアクセスしやすいガバナンスツールへの投資を示しています。NIS2は、エネルギー、ヘルスケア、デジタルインフラを含む18の重要セクターにわたる重要エンティティを対象としています。これらの義務は、以前は同じ正式なライフサイクルガバナンスの期待に直面していなかった中規模オペレーターに対して新たな調達トリガーを生み出しています。
業種別:
銀行が主導し、規制要件が投資を促進銀行・金融サービス・保険は2026年のアイデンティティライフサイクル管理市場の収益の24.48%を占めました。
ITおよびテレコムは2027年から2032年にかけてCAGR 14.83%で拡大する見込みです。このセクターには、チーム、アプリケーション、責任が変化するにつれて頻繁に変更される可能性のあるプロジェクトベースの権限を持つ大規模な開発者集団があります。AI駆動の自動化もガバナンスを必要とするマシンおよびエージェントアイデンティティの数を増加させています。政府および防衛はNIST SP 800-53およびFedRAMP要件によって形成されており、ヘルスケアおよびライフサイエンスは多要素認証に関するHIPAAセキュリティルールの改正案に直面しています。小売・eコマース、エネルギー・ユーティリティ、製造、教育は、サイバーセキュリティおよびAI規制がより多くのセクターにわたってガバナンス責任を拡大するにつれて、追加の機会を表しています。
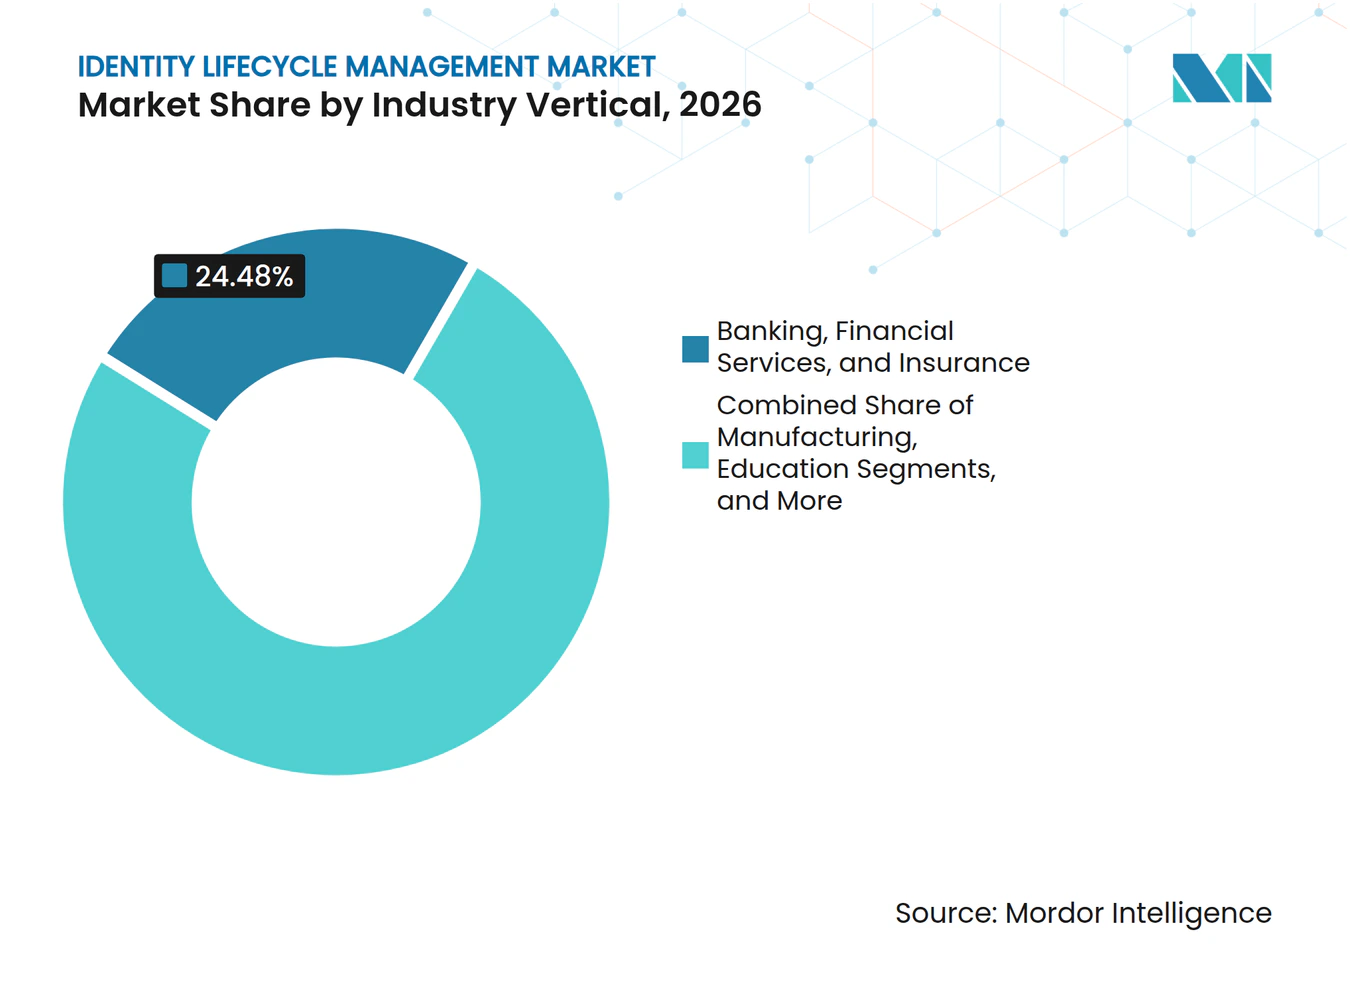
注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能です
地域分析
北米アイデンティティライフサイクル管理市場
北米は2026年のアイデンティティライフサイクル管理市場規模の41.67%を占めた。同地域には、SOX、HIPAA、およびFedRAMPの要件に従う上場企業および規制対象組織が高密度に集積しており、文書化された反復可能なアクセス制御が継続的な注目を集める環境が形成されている。米国は地域収益の大部分を提供しており、専門的なアイデンティティベンダー、エンタープライズソフトウェア企業、および成熟したサイバーセキュリティ調達慣行を持つ組織が密集している。SailPointは登録届出書において、国内顧客集中度が海外エクスポージーを上回ることを開示した。カナダはアイデンティティおよびアクセス管理ガイダンスを通じて需要を開拓しており、メキシコの製造業拡大は、従業員・請負業者・パートナーのアクセスを一貫して管理する必要がある国境を越えたサプライヤーエコシステム全体の自動化を支援している。
欧州アイデンティティライフサイクル管理市場
欧州はアイデンティティライフサイクル管理市場において、コンプライアンス主導の色が非常に強い環境である。DORA、NIS2、GDPR、およびAI法は、金融サービス、重要インフラ、およびAIシステムプロバイダーに対して重複するガバナンス義務を生じさせており、組織はコンプライアンスエビデンスをアクセス管理プロセスと連携させることが求められる場合がある。ドイツとフランスは、規制された産業・金融セクターおよびISO/IEC 27001:2022慣行の制度的活用により、引き続き重要な国内市場であり続けている。同地域の組織は、単一のコンプライアンスフレームワークに対応するのではなく、複数の規則にわたる異なるアクセスレビュー要件に対処しなければならない。NIS2はリスクベースの継続的なアクセス制御を求め、DORAは重要なICTシステムアクセスの半年ごとのレビューを義務付けている。GDPRも個人データへのアクセスを制限することを求めており、これによりローカルチームおよびエンタープライズチーム全体における自動化されたガバナンスと明確なエンタイトルメント所有権の必要性が高まっている。
アジア太平洋・中東・南米アイデンティティライフサイクル管理市場
アジア太平洋地域は2027年から2032年にかけて14.78%のCAGRで拡大すると予測されている。クラウド導入、デジタルネイティブ企業の拡大、および進化するサイバーセキュリティ規制が、技術調達および規制執行に対して多様な国家的アプローチを持つ地域全体で需要を拡大している。韓国のCSAPシステムはクラウド提供型アイデンティティサービスの公共部門調達を支援しており、日本では金融セクターのサイバーセキュリティガイダンスおよび製造業のIoT展開により監視が必要なアイデンティティ数が増加するにつれ、投資が拡大している。グローバルベンダーは、国固有の要件を持つ顧客支援できる現地子会社の設立および地域デリバリー能力の整備を通じて対応している。中東は、重要セクターの事業者に適用されるデジタルトランスフォーメーションプログラムおよび国家サイバーセキュリティ要件を通じて前進している。南米は初期段階にあるが、ブラジルの一般個人情報保護法(Lei Geral de Proteção de Dados)およびオープンファイナンス要件が、ライフサイクルガバナンス投資に向けた初期のコンプライアンストリガーを生み出している。
競合環境
市場集中度
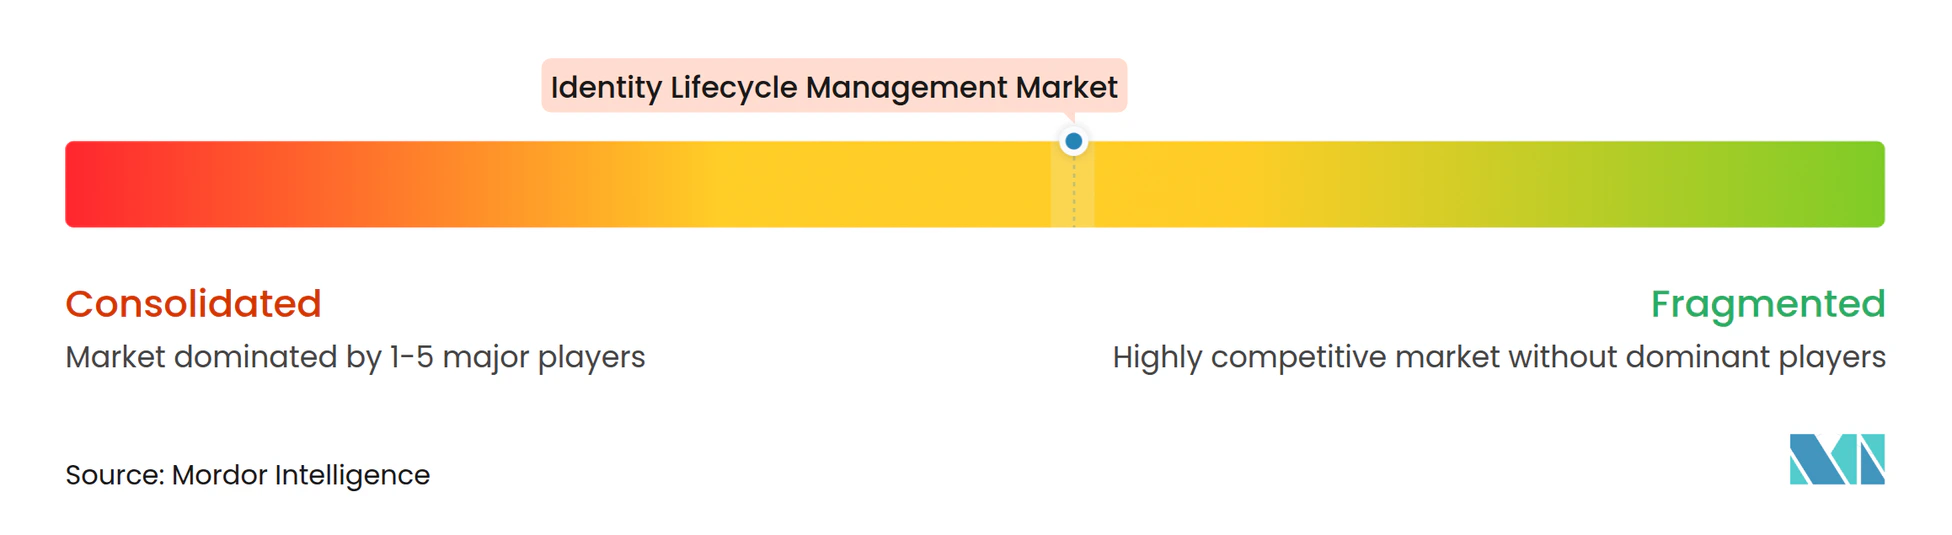
アイデンティティライフサイクル管理市場は、専門ベンダーと、より広範なセキュリティポートフォリオを完成させるためにガバナンス機能を追加している大規模なサイバーセキュリティプラットフォームとの間で依然として分断されています。SailPointとSaviyntは、AIエージェントと非人間アイデンティティにますます対応する製品戦略を持つ著名な純粋プレイプロバイダーであり続けており、Omada、One Identity、Ping Identityはコンプライアンス自動化を必要とする規制対象エンタープライズ顧客を巡って競争しています。SailPointは2025年2月にナスダック・グローバル・セレクト・マーケットに復帰し、1株23米ドルで1.38 ビリオン 米ドルを調達しました。Saviyntは2025年12月にKKR主導のシリーズBで7億 米ドルを調達し、AIエージェントガバナンス、非人間アイデンティティ管理、および移行ツールの開発を加速しました。製品投資の方向性は、ライフサイクルガバナンスが従来のワークフォースアカウントではないアイデンティティの管理と並行して評価されるようになっていることを示しています。
プラットフォームの統合がアイデンティティライフサイクル管理市場を変えています。ServiceNowは2026年3月にVezaを12億 米ドルの現金で買収しました。VezaのAccess Graphテクノロジーは、人間、マシン、AIエージェントアイデンティティにわたる実効権限をマッピングし、より広範なセキュリティオペレーションプロセス内で使用できるアクセス関係の詳細なビューを提供します。ServiceNowはその後、2026年5月にAutonomous Security and Riskを立ち上げ、VezaのAccess GraphとArmisの資産インテリジェンスを統合しました。これらの行動は、ライフサイクルガバナンスをセキュリティオペレーションに近づけ、隣接するコントロールを統合することを好む顧客を持つ独立系ベンダーへの競争圧力を高めています。
C1、Lumos、Zluriを含むAIネイティブの挑戦者は、より軽量なSaaSファーストのオファリングでミッドマーケット顧客をターゲットにしています。これらの製品は、大規模なアイデンティティエンジニアリングチームを持たない購入者にとって重要なポイントである、従来のプラットフォームに関連する長い導入作業なしにアクセス認定とプロビジョニングを提供することを目指しています。Ping Identityは2025年11月にIdentity for AIを立ち上げ、MCPゲートウェイを通じたAIエージェント登録、ライフサイクル管理、およびジャストインタイム認証情報インジェクションをカバーしました。SailPointも2025年8月に継続的なアプリケーション検出、ゼロタッチオンボーディング、およびAI駆動のガバナンスワークフローを通じてアプリケーション管理を拡張しました。入手可能な情報は上位ベンダーの合計市場シェアを提供していないため、値を推定せずに数値的な集中スコアをサポートすることはできません。
アイデンティティライフサイクル管理業界のリーダー
-
SailPoint Technologies Holdings, Inc.
-
Saviynt, Inc.
-
Okta, Inc.
-
Ping Identity Corporation
-
Omada A/S
- 注:主要企業の掲載順は順位を示すものではありません。
アイデンティティライフサイクル管理市場 このレポートでカバーされる企業
- SailPoint Technologies Holdings, Inc.
- Saviynt, Inc.
- Okta, Inc.
- Ping Identity Corporation
- Omada A/S
- One Identity LLC
- RSA Security LLC
- SecureAuth Corporation
- Hitachi ID Systems, Inc.
- Fischer Identity, Inc.
- EmpowerID, Inc.
- Pathlock, Inc.
- Soffid IAM, S.L.
- Zluri, Inc.
- Lumos Labs, Inc.
- Veza Technologies, Inc.
- ConductorOne, Inc.
- Radiant Logic, Inc.
- Identity Automation, L.P.
- Tools4ever B.V.
- Beta Systems Software AG
最近の産業開発事情 アイデンティティライフサイクル管理市場
- 2026年10月:SailPointは年次カンファレンスであるNavigate 2026において、Human Fabricのエンタープライズスケール機能を発表し、IdentityIQ 9.0をリリースしました。IdentityIQ 9.0はオンプレミスプラットフォームの大規模な近代化を表しており、SailPointがクラウド移行を強制するのではなくデュアルデリバリーガバナンスへの投資を継続することを示しており、これは交渉の余地のないオンプレミス要件を持つ大規模な規制対象購入者の痛点に直接対応するポジショニングです。
- 2026年5月:ServiceNowはAutonomous Security and Riskを立ち上げ、VezaのAccess GraphとArmisの資産インテリジェンスをAIエージェント、人間アイデンティティ、および接続されたエンタープライズ資産を管理する単一プラットフォームに統合しました。この統合オファリングはアイデンティティライフサイクルガバナンスをセキュリティオペレーションに直接組み込み、スタンドアロンのILMツールチェーンを維持する購入者の動機を低下させます。
- 2026年4月:ServiceNowはArmis Securityを76億 米ドルで買収し、統合セキュリティプラットフォーム内でVezaのアイデンティティ権限マッピングを補完するために、OT、IoT、および物理AI環境にわたるサイバー資産インテリジェンスを追加しました。
- 2025年11月:Ping IdentityはIdentity for AIを立ち上げ、MCPゲートウェイを通じたAIエージェント登録、ライフサイクル管理、およびジャストインタイム認証情報インジェクションをカバーし、継承された人間レベルの権限で動作するエージェントによって生じるガバナンスギャップを直接解消しました。
グローバルアイデンティティライフサイクル管理市場レポートの範囲
アイデンティティライフサイクル管理市場は、コンポーネント(ソリューション、サービス)、デプロイメントモデル(クラウドベース、オンプレミス、ハイブリッド)、アイデンティティタイプ(ワークフォースアイデンティティ、請負業者およびパートナーアイデンティティ、特権アイデンティティ、マシンおよびワークロードアイデンティティ、AIエージェントアイデンティティ)、組織規模(大企業、中小企業)、業種(銀行・金融サービス・保険、政府および防衛、ITおよびテレコム、ヘルスケアおよびライフサイエンス、小売・eコマース、エネルギー・ユーティリティ、製造、教育、その他の業種)、地域(北米、南米、欧州、アジア太平洋、中東、アフリカ)別にセグメント化されています。市場予測は金額(米ドル)で表示されています。
セグメンテーション概要
| ソリューション |
| サービス |
| クラウドベース |
| オンプレミス |
| ハイブリッド |
| ワークフォースアイデンティティ |
| 請負業者およびパートナーアイデンティティ |
| 特権アイデンティティ |
| マシンおよびワークロードアイデンティティ |
| AIエージェントアイデンティティ |
| 大企業 |
| 中小企業 |
| 銀行・金融サービス・保険 |
| 政府および防衛 |
| ITおよびテレコム |
| ヘルスケアおよびライフサイエンス |
| 小売・eコマース |
| エネルギー・ユーティリティ |
| 製造 |
| 教育 |
| その他の業種 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| 南米その他 | |
| 欧州 | 英国 |
| ドイツ | |
| フランス | |
| イタリア | |
| 欧州その他 | |
| アジア太平洋 | 中国 |
| インド | |
| 日本 | |
| 韓国 | |
| アジア太平洋その他 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| トルコ | |
| 中東その他 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| アフリカその他 |
| コンポーネント別 | ソリューション | |
| サービス | ||
| デプロイメントモデル別 | クラウドベース | |
| オンプレミス | ||
| ハイブリッド | ||
| アイデンティティタイプ別 | ワークフォースアイデンティティ | |
| 請負業者およびパートナーアイデンティティ | ||
| 特権アイデンティティ | ||
| マシンおよびワークロードアイデンティティ | ||
| AIエージェントアイデンティティ | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| 業種別 | 銀行・金融サービス・保険 | |
| 政府および防衛 | ||
| ITおよびテレコム | ||
| ヘルスケアおよびライフサイエンス | ||
| 小売・eコマース | ||
| エネルギー・ユーティリティ | ||
| 製造 | ||
| 教育 | ||
| その他の業種 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| 南米その他 | ||
| 欧州 | 英国 | |
| ドイツ | ||
| フランス | ||
| イタリア | ||
| 欧州その他 | ||
| アジア太平洋 | 中国 | |
| インド | ||
| 日本 | ||
| 韓国 | ||
| アジア太平洋その他 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| トルコ | ||
| 中東その他 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| アフリカその他 | ||
レポートで回答される主要な質問
アイデンティティライフサイクル管理市場の規模はどのくらいですか?
アイデンティティライフサイクル管理市場は2026年に6.42 ビリオン 米ドルと評価されており、CAGR 13.91%で2032年までに14.02 ビリオン 米ドルに達する見込みです。この推計は、組織が定期的な手動レビューを運用上の変化に対応し後の審査のために証拠を保持できるコントロールに置き換えるにつれて、ワークフォース、マシン、AIエージェントアカウントにわたる継続的なアイデンティティコントロールへの需要の増加を反映しています。
アイデンティティライフサイクル管理プラットフォームへの需要を促進しているものは何ですか?
コンプライアンス要件、マルチクラウドのアイデンティティスプロール、ゼロトラストの導入、およびマシンとAIエージェントアイデンティティのガバナンスニーズが主要な需要要因です。これらの力は、責任が複数のビジネスユニットに分散している場合でも、組織がアプリケーション、ディレクトリ、およびますます自動化されるプロセス全体にわたって権限、所有権、アクセス決定のより完全な記録を維持することを要求しています。
アイデンティティライフサイクル管理の支出をリードしているコンポーネントはどれですか?
ソリューションは2026年の収益の74.56%をリードしており、2032年にかけてCAGR 14.62%で拡大する見込みです。統合プラットフォームは、セキュリティチームが不完全な権限記録を持つ複数の独立したシステムを照合することを要求するのではなく、プロビジョニング、認定、ロール分析、ポリシーコントロールを1つのガバナンスレイヤーに組み合わせるため、好まれています。
最も速く拡大しているデプロイメントモデルはどれですか?
クラウドベースのデプロイメントは、SaaSプラットフォームがスケーリングとコネクタの更新を簡素化できるため、2027年から2032年にかけてCAGR 14.78%で拡大する見込みです。オンプレミスおよびハイブリッドモデルは、データ主権、重要インフラ、またはレガシーシステムの要件がクラウドのみのアプローチを制限し、段階的な近代化プロセスを必要とする場合に引き続き重要です。
最も速く拡大すると予想されるアイデンティティカテゴリーはどれですか?
AIエージェントアイデンティティは、組織が自律型システムとその認証情報のガバナンスに取り組むにつれて、2032年にかけてCAGR 14.86%で拡大する見込みです。これらのシステムは、完全なライフサイクルにわたってアクセスを確信を持って管理できるようになる前に、明確な所有権、追跡可能性、および継続的なレビューを必要とする権限で動作することができます。
最も速く拡大すると予想される地域はどれですか?
アジア太平洋地域は、クラウド導入と進化するサイバーセキュリティ要件に支えられ、2027年から2032年にかけてCAGR 14.78%で拡大する見込みです。需要は、デジタルネイティブエンタープライズの拡大、製造業のIoT活動、および複数の国内市場でのクラウド提供アイデンティティサービスへの公共部門の関心の高まりによって支えられています。