
Taille et Part du Marché de la Gestion du Cycle de Vie des Identités
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 7.41 Milliards de dollars |
| Taille du Marché (2032) | 14.02 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 13.91 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
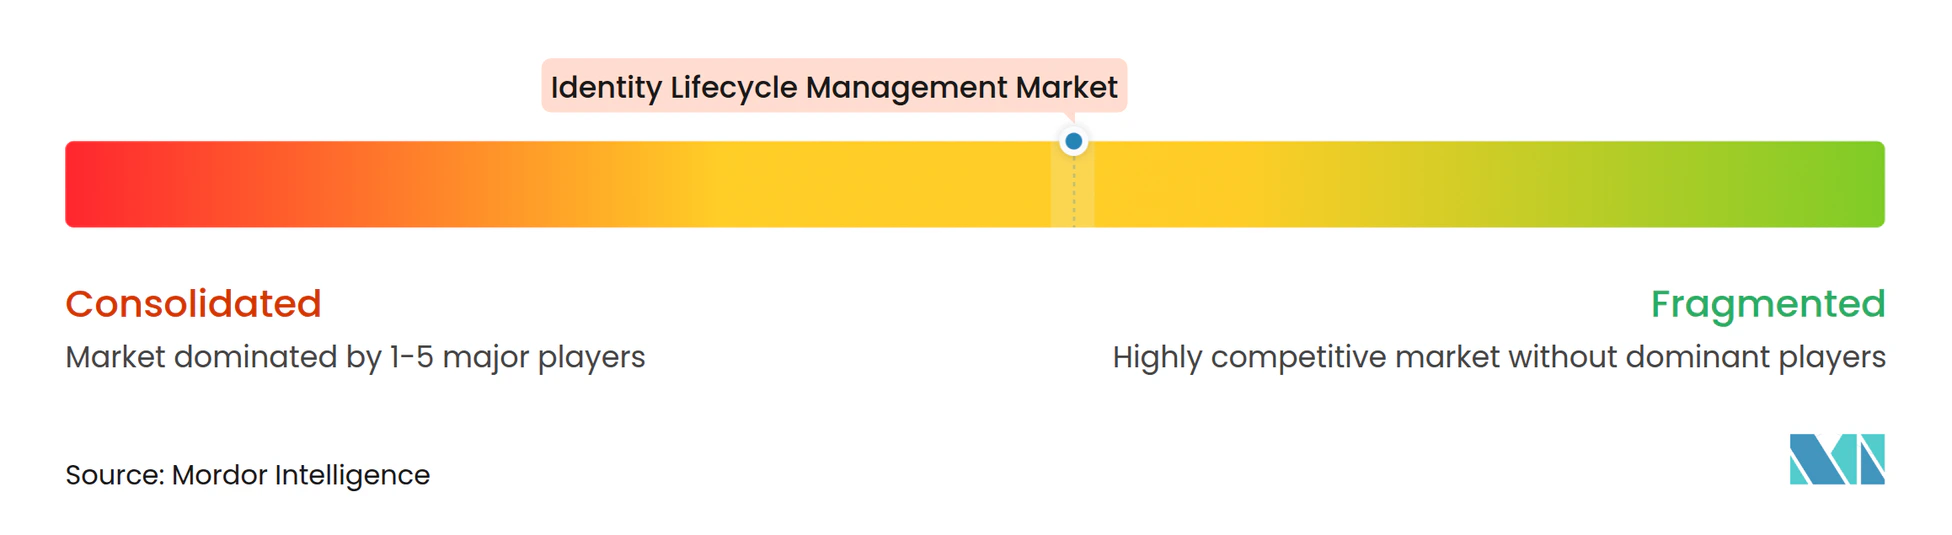
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du Marché de la Gestion du Cycle de Vie des Identités par Mordor Intelligence
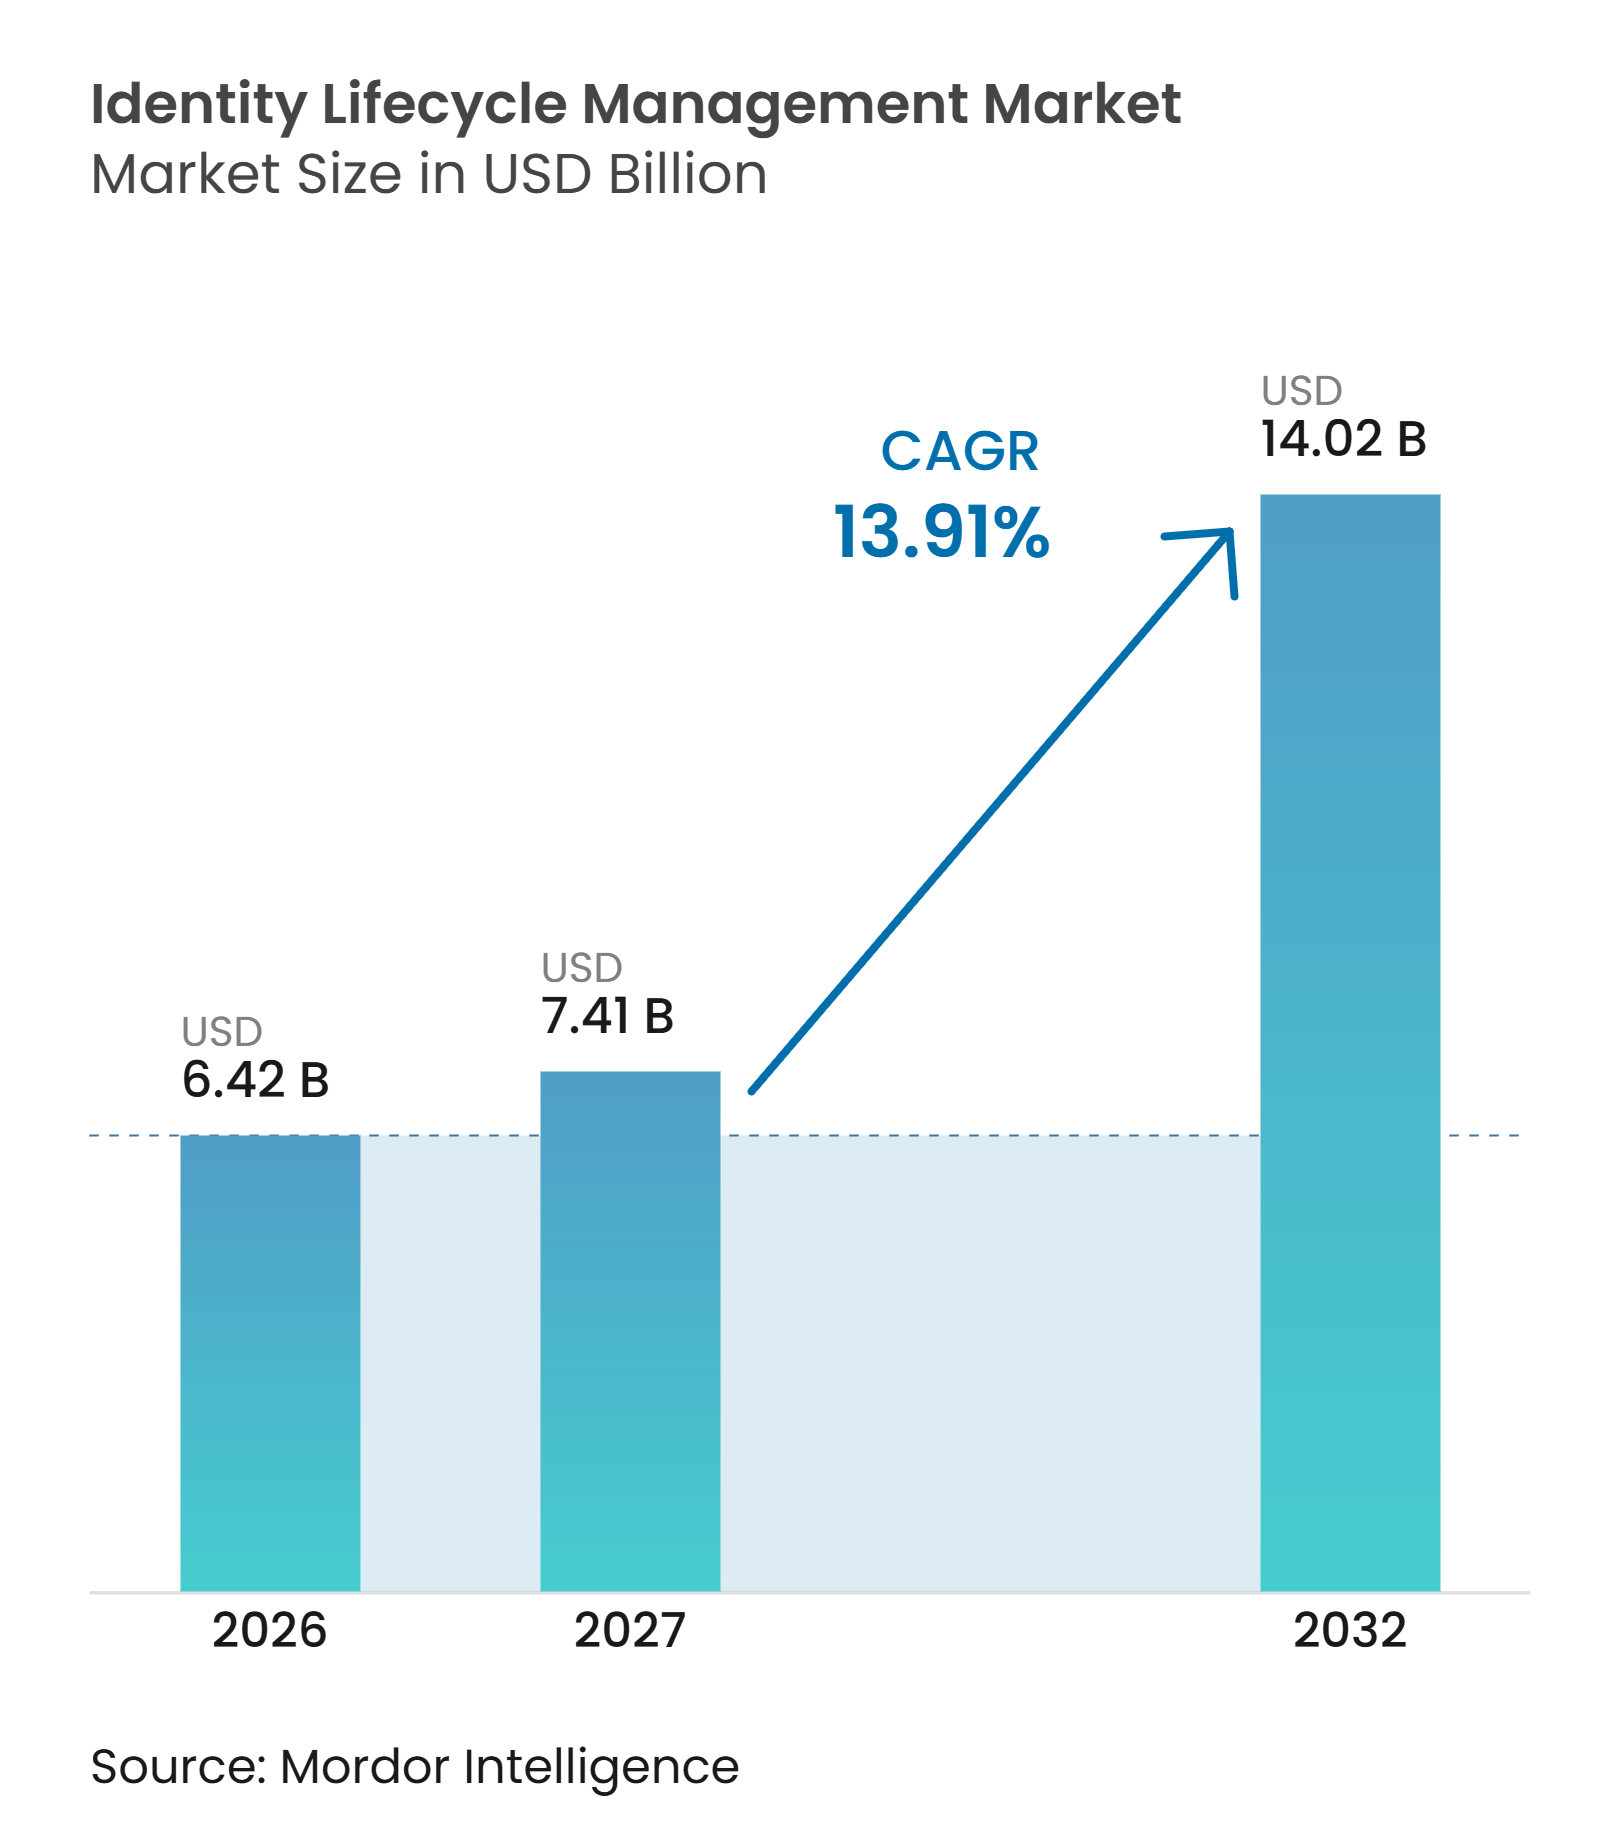
La taille du marché de la gestion du cycle de vie des identités devrait s'étendre de 6,42 milliards USD en 2026 à 14,02 milliards USD d'ici 2032, enregistrant un CAGR de 13,91 % entre 2027 et 2032. Le marché de la gestion du cycle de vie des identités va au-delà des comptes employés, car les comptes de service, les clés API, les charges de travail machine et les agents d'intelligence artificielle deviennent des préoccupations de gouvernance importantes qui peuvent se situer en dehors des modèles de propriété et de révision créés pour une main-d'œuvre conventionnelle. Les organisations ont de plus en plus besoin de contrôles qui fonctionnent en continu au sein des processus opérationnels plutôt que de s'appuyer sur des révisions d'accès manuelles périodiques, surtout lorsque l'accès peut changer rapidement à mesure que les travailleurs changent de rôle, que des applications cloud sont ajoutées et que des systèmes automatisés reçoivent de nouvelles informations d'identification. Ce besoin favorise les plateformes capables de connecter le provisionnement, la certification des accès, l'analyse des rôles et l'application des politiques, tout en maintenant un enregistrement que les équipes de sécurité, les auditeurs et les responsables métier peuvent comprendre. Les obligations réglementaires, l'adoption du cloud et les programmes de confiance zéro élèvent la priorité de ces capacités au sein des organisations réglementées, où la gouvernance des accès doit s'aligner sur les exigences opérationnelles quotidiennes plutôt qu'être gérée comme un exercice annuel distinct. Le marché de la gestion du cycle de vie des identités est également confronté à une contrainte pratique, car les spécialistes qualifiés restent rares, ce qui peut retarder la mise en œuvre même après l'approbation des budgets et peut rendre des approches de déploiement plus simples plus attrayantes pour les organisations disposant de ressources internes limitées.
Points Clés du Rapport
- Par composant, les solutions détenaient 74,56 % de la part du marché de la gestion du cycle de vie des identités en 2026 et devraient se développer à un CAGR de 14,62 % jusqu'en 2032.
- Par modèle de déploiement, la livraison basée sur le cloud devrait se développer à un CAGR de 14,78 % jusqu'en 2032.
- Par type d'identité, les identités de la main-d'œuvre détenaient 40,56 % de la part du marché de la gestion du cycle de vie des identités en 2026, tandis que les identités d'agents d'intelligence artificielle devraient se développer à un CAGR de 14,86 % jusqu'en 2032.
- Par taille d'organisation, les grandes entreprises représentaient 78,68 % du chiffre d'affaires en 2026, tandis que les petites et moyennes entreprises devraient se développer à un CAGR de 14,59 % jusqu'en 2032.
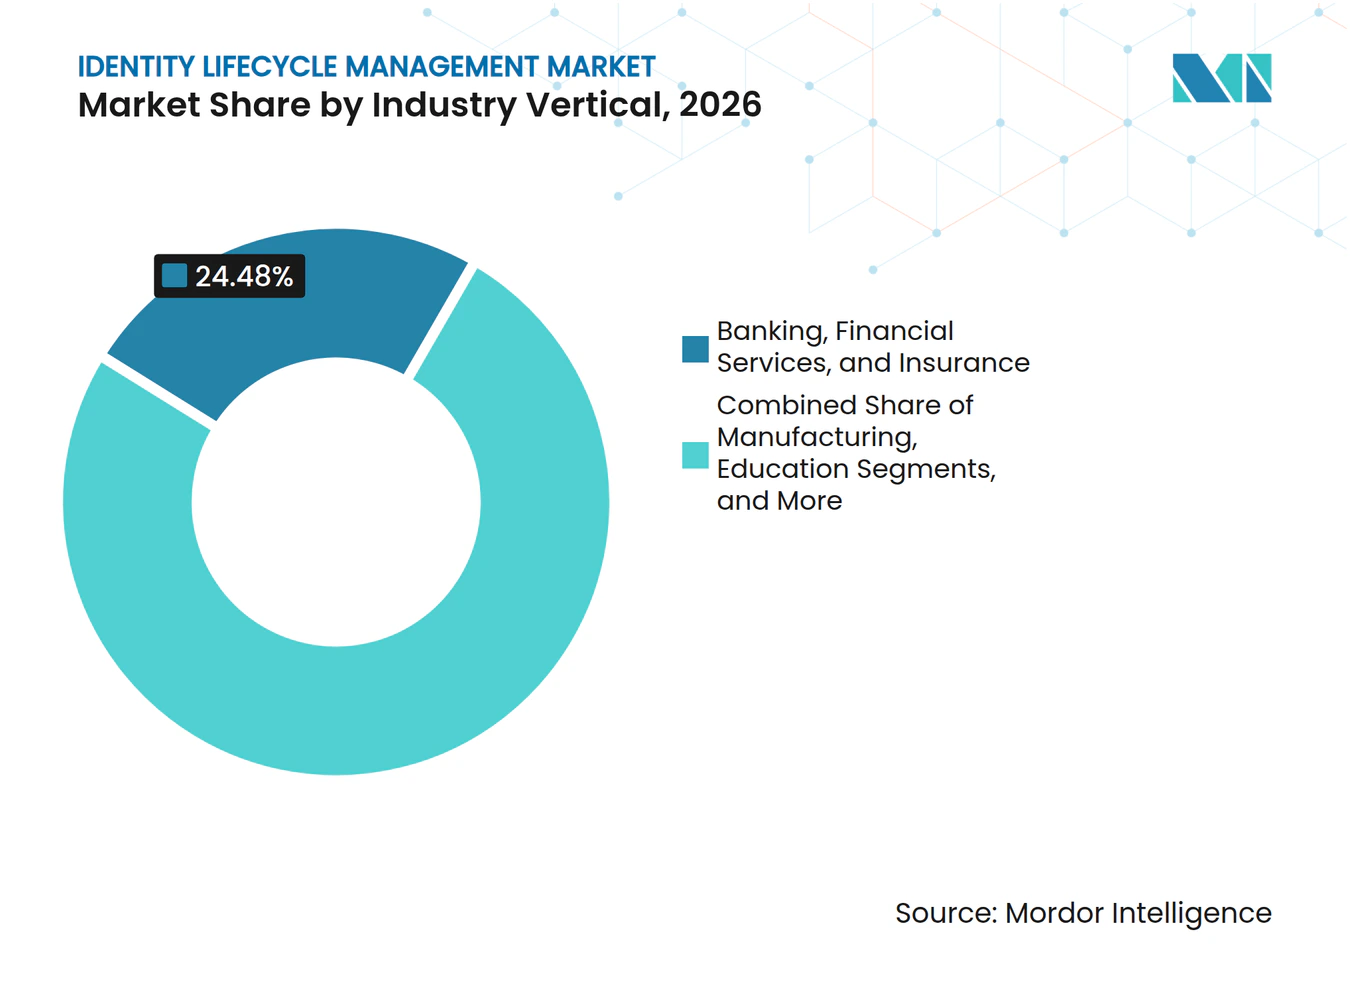
- Par secteur d'activité, les services bancaires, financiers et d'assurance représentaient 24,48 % du chiffre d'affaires en 2026, tandis que l'informatique et les télécommunications devraient se développer à un CAGR de 14,83 % jusqu'en 2032.
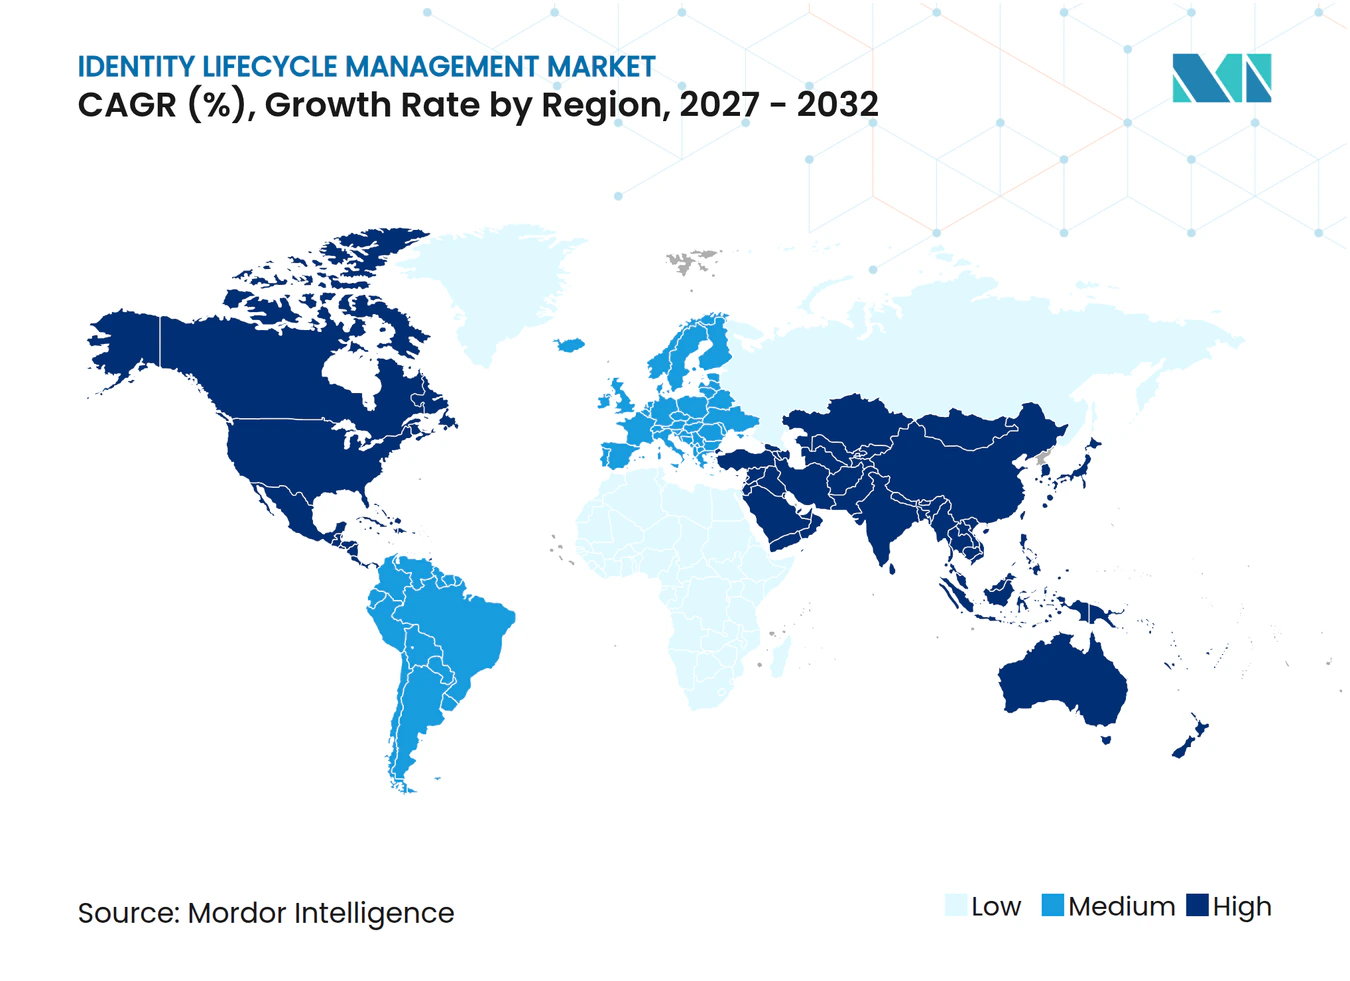
- Par géographie, l'Amérique du Nord représentait 41,67 % du chiffre d'affaires en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 14,78 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'Impact des Moteurs*
| Moteur | (~) % d'Impact sur les Prévisions de CAGR | Pertinence Géographique | Horizon Temporel de l'Impact |
|---|---|---|---|
| Conformité Réglementaire et Automatisation des Audits | +2.8% | Mondial, intensité la plus élevée en Europe et en Amérique du Nord | Court terme (≤ 2 ans) |
| Prolifération des Identités dans les Environnements Hybrides et Multi-Cloud | +2.3% | Mondial, cœur Asie-Pacifique, avec débordement vers le Moyen-Orient et l'Afrique | Moyen terme (2-4 ans) |
| Programmes de Confiance Zéro et de Moindre Privilège | +2.0% | Amérique du Nord et Europe | Moyen terme (2-4 ans) |
| Gouvernance des Identités Machine et des Agents d'Intelligence Artificielle | +1.8% | Mondial, mené par l'Amérique du Nord | Long terme (≥ 4 ans) |
| Automatisation du Cycle de Vie des Identités pour les Effectifs Distribués | +1.5% | Mondial, avec une concentration précoce en Amérique du Nord et en Europe | Moyen terme (2-4 ans) |
| Certification d'Accès Continue et Analyse des Risques | +1.0% | Amérique du Nord et Europe | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Conformité Réglementaire et Automatisation des Audits
Les exigences réglementaires ont fait de la gestion du cycle de vie des identités une priorité de conformité pour de nombreuses organisations, car l'administration des accès est désormais examinée dans le cadre de programmes plus larges de résilience opérationnelle et de cybersécurité. Le Règlement sur la Résilience Opérationnelle Numérique est en vigueur depuis le 17 janvier 2025, et ses exigences pour les entités financières comprennent la révision régulière des accès aux systèmes TIC critiques et la suppression rapide des droits après la cessation d'activité. Ces obligations renforcent l'argument en faveur du provisionnement et du déprovisionnement automatisés, car les processus manuels de collecte de preuves et de suppression sont difficiles à appliquer de manière cohérente sur de grandes populations d'utilisateurs en constante évolution. NIS2 s'applique à 18 secteurs verticaux critiques et identifie le contrôle des accès et la gestion des actifs comme des mesures de cybersécurité importantes, élargissant le groupe d'organisations qui doivent formaliser davantage leurs pratiques d'accès. ISO/IEC 27001:2022 maintient également les exigences de contrôle d'accès au cœur des programmes de sécurité de l'information, ce qui renforce la nécessité de politiques, d'enregistrements et de responsabilités claires sur les décisions d'accès. Le marché de la gestion du cycle de vie des identités bénéficie lorsque les organisations de taille moyenne réglementées modernisent des systèmes qui avaient été précédemment différés, notamment lorsque de nouvelles obligations rendent les pratiques d'accès informelles plus difficiles à défendre lors d'un audit.
Prolifération des Identités dans les Environnements Hybrides et Multi-Cloud
Le marché de la gestion du cycle de vie des identités est façonné par des environnements d'entreprise qui combinent des plateformes cloud, des annuaires sur site et de larges portefeuilles d'applications SaaS avec différents modèles de données et pratiques d'administration des accès. Un seul employé peut détenir différents droits d'accès dans Active Directory, Entra ID, AWS IAM et plusieurs locataires SaaS, ce qui rend difficile pour un réviseur de comprendre l'accès effectif de la personne sans connecter des enregistrements séparés. Ces enregistrements parallèles peuvent devenir incohérents lorsque les modifications d'accès ne sont pas coordonnées, lorsque les applications utilisent des identifiants différents ou lorsque les équipes locales maintiennent leurs propres procédures d'approbation. Les projets de migration peuvent ajouter une dette supplémentaire en matière de droits, car les autorisations créées pour les équipes de projet peuvent subsister après un lancement en production, même après la fin des responsabilités du projet sous-jacent. Les accès de longue date peuvent alors apparaître lors d'une révision de certification sans propriétaire métier clairement identifié, sans objectif documenté ni preuve que le droit est encore nécessaire. La découverte continue et le déprovisionnement basé sur les événements aident les organisations à créer un enregistrement d'accès plus complet et auditable tout en réduisant la persistance des autorisations créées pour des besoins temporaires.
Programmes de Confiance Zéro et de Moindre Privilège
Les programmes de confiance zéro augmentent la fréquence et l'importance de la certification des accès au sein du marché de la gestion du cycle de vie des identités, car ces programmes dépendent de décisions d'accès qui restent valides à mesure que les personnes, les applications et les conditions de risque évoluent. NIST SP 800-207 stipule que l'accès aux ressources doit être authentifié, autorisé et continuellement validé, ce qui fait passer la révision des accès d'une obligation de reporting périodique à une exigence opérationnelle. Ce principe place les contrôles de moindre privilège au sein des opérations normales plutôt que de les traiter comme un exercice d'audit annuel effectué après que l'accès s'est déjà accumulé. Les grandes organisations peuvent faire face à des retards lorsque les unités métier ne s'accordent pas sur les accès requis pour des rôles spécifiques, notamment lorsque le même employé soutient plusieurs produits, projets ou processus réglementés. L'analyse des rôles assistée par l'intelligence artificielle et l'automatisation des politiques peuvent rendre ces décisions plus gérables sur l'ensemble d'une large main-d'œuvre en identifiant des modèles qui seraient difficiles à réviser manuellement. Sans cette préparation, les programmes de confiance zéro peuvent stagner lorsque la gouvernance des accès doit être mise en pratique dans des unités métier ayant des processus et des structures de responsabilité différents.
Gouvernance des Identités Machine et des Agents d'Intelligence Artificielle
Les identités machine comprennent les comptes de service, les clés API, les certificats et les agents d'intelligence artificielle autonomes, qui peuvent fonctionner en continu et interagir avec les systèmes sans les schémas de travail visibles associés aux comptes employés. Ces identités ont créé une exposition à la sécurité que les programmes de cycle de vie axés sur les humains n'étaient pas conçus pour gérer, surtout lorsque la même identité technique est utilisée dans plusieurs applications ou environnements. Les systèmes d'intelligence artificielle non enregistrés peuvent fonctionner sans enregistrements formels dans les annuaires d'identités d'entreprise, laissant les autorisations, la propriété et l'impact potentiel flous pour les équipes de sécurité et les équipes métier. SailPoint a finalisé l'acquisition d'Entro Security en juin 2026, ajoutant la découverte sur plus de 1 200 types d'informations d'identification, y compris les secrets CI/CD et les jetons de registre de conteneurs.[1] ISO/IEC 42001:2023 place les contrôles du cycle de vie et la gestion des fournisseurs au sein des systèmes de gestion de l'intelligence artificielle, étendant les questions de gouvernance au-delà du seul stockage technique des informations d'identification. Le marché de la gestion du cycle de vie des identités dispose donc d'une opportunité à plus long terme dans la gouvernance des informations d'identification liées aux activités des machines et des agents d'intelligence artificielle, tout en aidant les organisations à établir un enregistrement fiable de ce à quoi ces identités peuvent accéder et pourquoi.
Analyse de l'Impact des Freins*
| Frein | (~) % d'Impact sur les Prévisions de CAGR | Pertinence Géographique | Horizon Temporel de l'Impact |
|---|---|---|---|
| Complexité de l'Intégration des Annuaires Hérités et des Mainframes | -1.6% | Mondial, plus aigu en Amérique du Nord et en Europe | Moyen terme (2-4 ans) |
| Coûts Élevés de Mise en Œuvre et de Gestion du Changement | -1.4% | Mondial, plus prononcé parmi les petites et moyennes entreprises | Court terme (≤ 2 ans) |
| Pénurie de Spécialistes en Gouvernance des Identités | -0.9% | Mondial, avec l'Asie-Pacifique et le Moyen-Orient et l'Afrique les plus exposés | Long terme (≥ 4 ans) |
| Données d'Identité Incohérentes et Propriété des Droits | -0.7% | Mondial | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Complexité de l'Intégration des Annuaires Hérités et des Mainframes
Les environnements hérités peuvent ralentir l'adoption sur le marché de la gestion du cycle de vie des identités, car les anciens systèmes d'annuaire et les mainframes ne prennent pas toujours en charge les flux de travail de gouvernance modernes ni ne fournissent les interfaces nécessaires aux outils d'automatisation actuels. Les contrôles de mainframe au sein des politiques RACF ou ACF2 peuvent nécessiter des intergiciels ou des scripts personnalisés pour le provisionnement automatisé, ce qui ajoute un risque de livraison et introduit des systèmes qui doivent être maintenus séparément. Cela peut rendre les coûts des services professionnels égaux ou supérieurs aux coûts de licence logicielle sur une période de mise en œuvre de 3 ans, modifiant le modèle économique que les équipes d'approvisionnement avaient initialement prévu. Les institutions financières et les agences gouvernementales disposant de grands parcs de mainframes peuvent reporter la modernisation même lorsque les dirigeants soutiennent l'initiative et reconnaissent les implications de conformité des anciennes pratiques d'accès. Les connecteurs préconstruits et les services de migration gérés peuvent réduire la charge pour les acheteurs orientés vers le cloud en évitant certains travaux personnalisés et en rendant le déploiement plus reproductible. Les organisations exploitant des charges de travail bancaires de base sur une infrastructure non modernisée restent plus contraintes que les organisations disposant d'environnements plus récents, car les systèmes qui détiennent les droits d'accès les plus sensibles peuvent être les plus difficiles à intégrer.
Coûts Élevés de Mise en Œuvre et de Gestion du Changement
Les programmes de cycle de vie complets nécessitent des investissements en configuration, cartographie des données, refonte des processus, formation et changement organisationnel, même lorsque le logiciel sélectionné est fourni en tant que service SaaS. Le travail peut prendre plus de temps que prévu lorsque les organisations ne peuvent pas identifier un propriétaire clairement défini pour chaque droit ou lorsque différentes équipes d'application appliquent des définitions différentes du besoin métier. Les pratiques d'approbation informelles au sein des unités métier s'ajoutent à ce défi, car un programme réussi doit convertir les connaissances locales en rôles, politiques et procédures de révision documentés. Le déploiement par phases et la livraison SaaS peuvent réduire le délai de valorisation pour les programmes initiaux bien définis, permettant aux organisations de commencer avec un groupe limité d'applications ou une population prioritaire. Les programmes d'entreprise larges impliquent encore des coûts significatifs et peuvent retarder les décisions d'approvisionnement lorsque la direction ne peut pas confirmer les ressources nécessaires pour le nettoyage des données et l'administration continue. Ce frein est particulièrement pertinent lorsque les organisations plus petites ne disposent pas d'équipes d'ingénierie des identités dédiées et doivent équilibrer le programme avec d'autres priorités de cybersécurité.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des Segments
Par Composant :
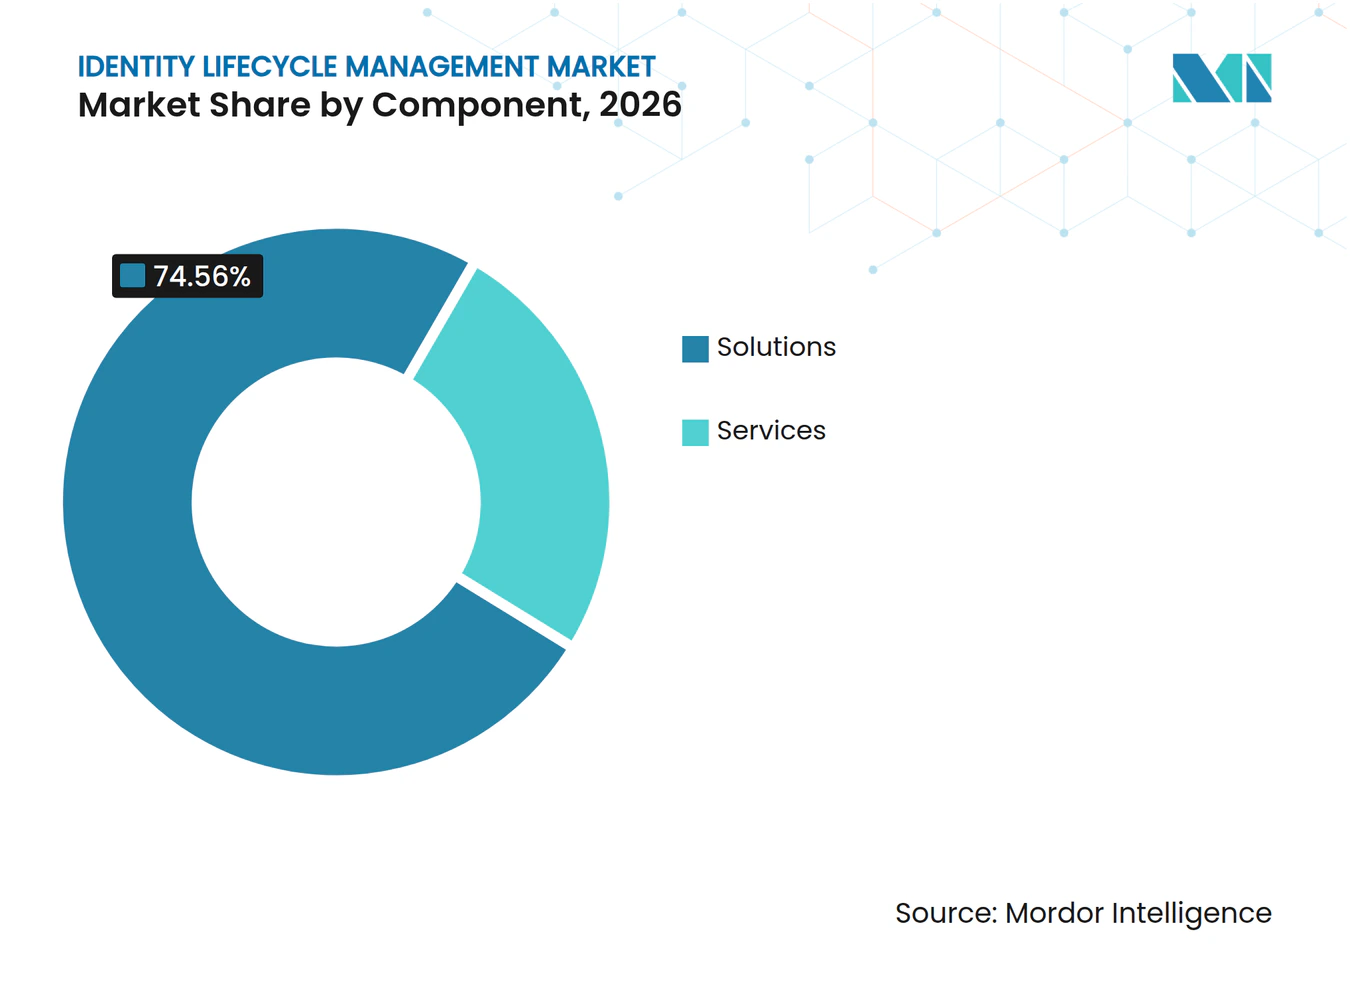
Les Solutions Ancrent les Programmes d'Identité d'EntrepriseLes solutions représentaient 74,56 % de la taille du marché de la gestion du cycle de vie des identités en 2026. Les organisations privilégient les plateformes intégrées car elles unissent le provisionnement, la certification des accès, l'analyse des rôles et l'application des politiques au sein d'une seule couche de gouvernance. Cette approche donne aux équipes de sécurité une vue commune des attributions d'accès qui seraient autrement dispersées entre des produits séparés. Les outils fragmentés peuvent recréer les lacunes de visibilité sur les droits qu'un programme de cycle de vie est censé éliminer. SailPoint a introduit sa plateforme unifiée de sécurité des identités en 2026, combinant Agentic Fabric pour les comptes non humains avec Human Fabric pour les identités de la main-d'œuvre. [2]L'étendue des produits et la fiabilité des connecteurs sont donc des critères de sélection importants pour les acheteurs qui ont besoin d'une structure de contrôle cohérente sur de nombreuses applications.
Les solutions devraient se développer à un CAGR de 14,62 % entre 2027 et 2032. Les fournisseurs ajoutent la gouvernance des agents d'intelligence artificielle et les contrôles d'accès au niveau des applications à leurs versions principales, car les clients ont besoin d'une couverture plus large à partir des plateformes existantes. Les services restent étroitement liés aux dépenses logicielles par le biais de l'assistance à la mise en œuvre, des opérations gérées, de la formation, de la préparation des données et de la conception des politiques. Leur importance augmente lorsque les environnements hybrides ajoutent des intégrations complexes et de nombreux propriétaires d'applications. Les fournisseurs capables de simplifier la cartographie des rôles, le nettoyage des droits et la responsabilité des approbations sont bien positionnés pour soutenir des programmes qui nécessitent un changement opérationnel ainsi qu'une technologie.


Par Modèle de Déploiement :
La Livraison Cloud Redéfinit l'Économie de la Gestion du Cycle de Vie des IdentitésLe déploiement basé sur le cloud devrait se développer à un CAGR de 14,78 % de 2027 à 2032. Le modèle SaaS peut évoluer avec l'environnement client, mettre à jour les connecteurs automatiquement et supprimer une grande partie du travail d'infrastructure associé à une plateforme sur site. SailPoint a rapporté que le chiffre d'affaires récurrent annuel SaaS a augmenté de 39 % d'une année sur l'autre au cours de l'exercice 2025, tandis que son chiffre d'affaires récurrent annuel global s'est développé à un rythme plus lent. Ce résultat indique que les acheteurs d'entreprise réglementés placent progressivement les charges de travail de gouvernance sur des plateformes cloud. Les systèmes natifs du cloud peuvent également fournir des preuves d'audit actuelles sans s'appuyer sur des processus par lots qui nécessitent une maintenance séparée.
Le déploiement sur site reste pertinent pour l'infrastructure des marchés financiers, les sous-traitants de la défense et les opérateurs d'infrastructures nationales critiques. Ces organisations peuvent faire face à des exigences de souveraineté des données qui rendent la livraison exclusivement cloud inacceptable pour certaines parties de leur environnement d'identité. SailPoint a publié IdentityIQ 9.0 en octobre 2026 et a continué à investir dans la modernisation sur site. JumpCloud a lancé Agentic IAM sur Google Cloud en juin 2026, étendant la gouvernance aux charges de travail autonomes.[3]Le déploiement hybride permet aux organisations de déplacer l'orchestration de la gouvernance vers le cloud tout en conservant l'infrastructure d'annuaire sur site. Ce modèle permet une modernisation progressive lorsqu'un remplacement complet de l'infrastructure introduirait un risque opérationnel inutile.
Par Type d'Identité :
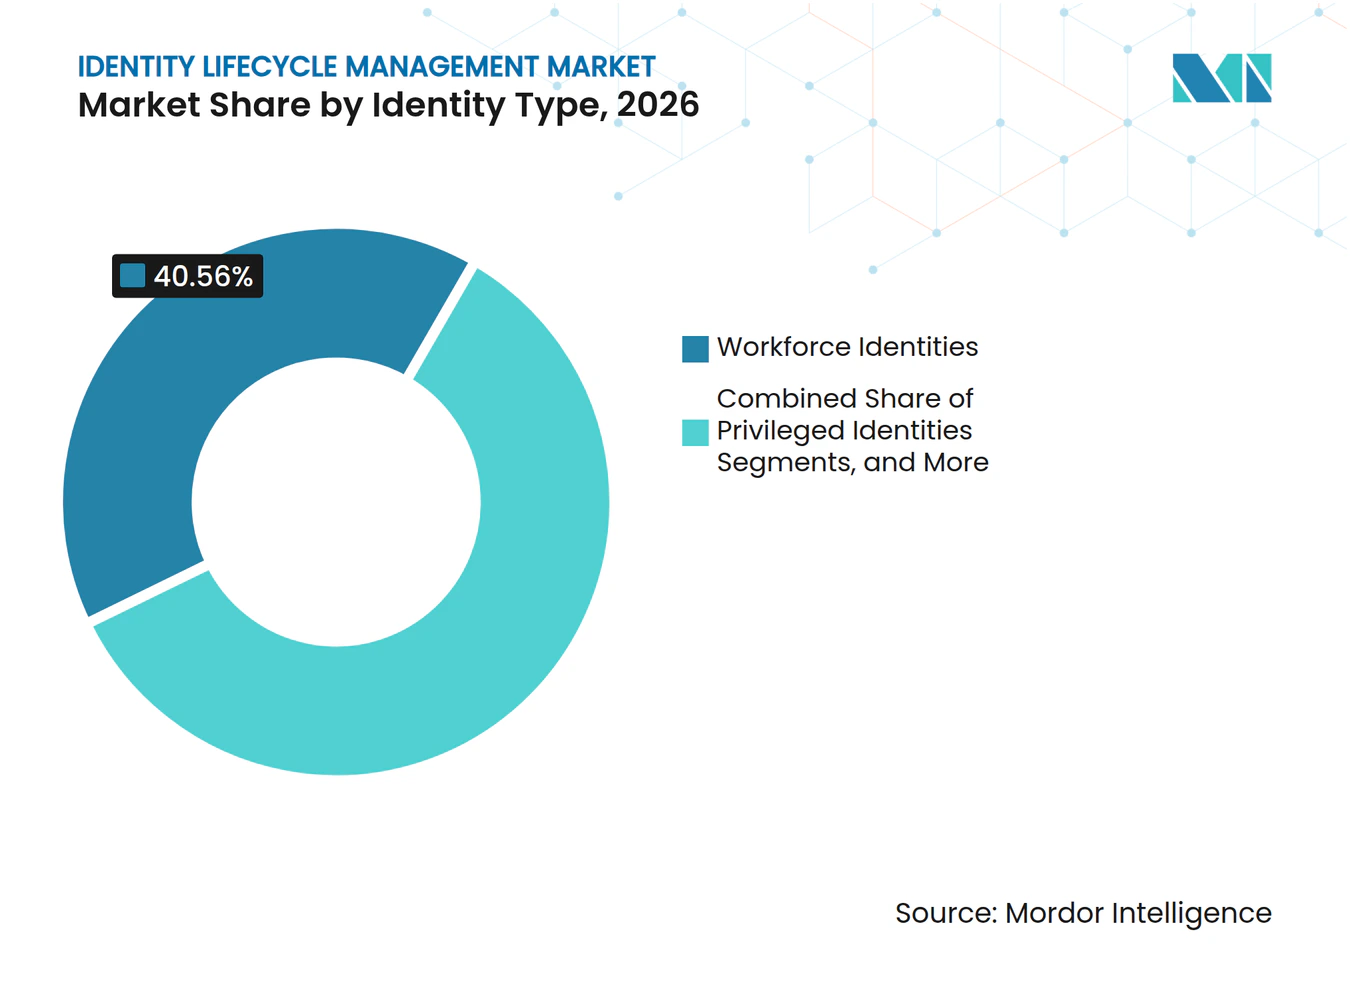
La Gouvernance de la Main-d'Œuvre Ancre le Marché, les Agents d'Intelligence Artificielle Définissent la Prochaine VagueLes identités de la main-d'œuvre détenaient 40,56 % de la taille du marché de la gestion du cycle de vie des identités en 2026. Le segment est centré sur le processus familier d'arrivée-mobilité-départ qui a d'abord établi le besoin de gestion du cycle de vie en entreprise. Le provisionnement des ressources humaines vers l'informatique est plus standardisé pour les employés, car les enregistrements RH faisant autorité peuvent déclencher des modifications de compte et d'accès de routine. Les écosystèmes de connecteurs pour des systèmes tels que Workday et SAP SuccessFactors sont déjà matures dans de nombreuses organisations. La certification des rôles de la main-d'œuvre est par conséquent devenue une pratique opérationnelle de routine, bien que l'accès des sous-traitants et des partenaires nécessite encore une surveillance étroite des tiers.
Les identités des agents d'intelligence artificielle devraient se développer à un CAGR de 14,86 % entre 2027 et 2032. Les systèmes autonomes peuvent recevoir des autorisations comparables aux droits d'accès humains tout en opérant en dehors des routines de gouvernance établies. Les organisations ont donc besoin d'une responsabilité claire pour les actions, les autorisations, les informations d'identification et l'objectif métier d'un agent. Les identités machine et de charge de travail ont le volume absolu le plus élevé dans de nombreuses grandes entreprises, mais leur maturité en matière de gouvernance est souvent inférieure à celle des comptes de la main-d'œuvre. Cet écart entre le volume d'identités et la maturité des contrôles crée une exigence de modernisation substantielle pour le marché de la gestion du cycle de vie des identités.


Par Taille d'Organisation :
Les Grandes Entreprises Dominent, les PME AccélèrentLes grandes entreprises représentaient 78,68 % du chiffre d'affaires sur le marché de la gestion du cycle de vie des identités en 2026.
Les petites et moyennes entreprises devraient se développer à un CAGR de 14,59 % entre 2027 et 2032. Les outils natifs SaaS et modulaires ont abaissé les barrières d'adoption précédentes en réduisant le besoin d'une équipe d'ingénierie des identités étendue. Lumos a levé 35 millions USD lors d'une Série B en février 2026 pour soutenir sa plateforme d'identité autonome, illustrant l'investissement dans des outils de gouvernance plus accessibles. NIS2 inclut des entités importantes dans 18 secteurs critiques, notamment l'énergie, la santé et l'infrastructure numérique. Ces obligations créent de nouveaux déclencheurs d'approvisionnement pour les opérateurs de taille moyenne qui ne faisaient pas face auparavant aux mêmes attentes formelles en matière de gouvernance du cycle de vie.
Par Secteur d'Activité :
Le Secteur Bancaire Mène Tandis que les Mandats Stimulent les InvestissementsLes services bancaires, financiers et d'assurance représentaient 24,48 % du chiffre d'affaires sur le marché de la gestion du cycle de vie des identités en 2026.
L'informatique et les télécommunications devraient se développer à un CAGR de 14,83 % de 2027 à 2032. Le secteur compte de grandes populations de développeurs avec des autorisations basées sur des projets qui peuvent changer fréquemment à mesure que les équipes, les applications et les responsabilités évoluent. L'automatisation pilotée par l'intelligence artificielle augmente également le nombre d'identités machine et d'agents nécessitant une gouvernance. Le gouvernement et la défense sont façonnés par les exigences NIST SP 800-53 et FedRAMP, tandis que la santé et les sciences de la vie font face à une mise à jour proposée de la règle de sécurité HIPAA pour l'authentification multifacteur. Le commerce de détail et le commerce électronique, l'énergie et les services publics, la fabrication et l'éducation représentent des opportunités supplémentaires à mesure que les règles de cybersécurité et d'intelligence artificielle étendent les responsabilités de gouvernance à davantage de secteurs.
Analyse Géographique
Marché de la Gestion du Cycle de Vie des Identités en Amérique du Nord
L'Amérique du Nord représentait 41,67 % de la taille du marché de la gestion du cycle de vie des identités en 2026. La région présente une forte concentration d'organisations cotées en bourse et réglementées, soumises aux exigences SOX, HIPAA et FedRAMP, créant un environnement dans lequel les contrôles d'accès documentés et reproductibles font l'objet d'une attention soutenue. Les États-Unis fournissent la majeure partie des revenus régionaux et accueillent un groupe dense de fournisseurs spécialisés en identité, d'éditeurs de logiciels d'entreprise et d'organisations dotées de pratiques matures en matière d'achats en cybersécurité. SailPoint a révélé dans son document d'enregistrement que la concentration de clients nationaux dépassait l'exposition internationale. Le Canada développe sa demande à travers des orientations en matière de gestion des identités et des accès, tandis que l'expansion manufacturière du Mexique soutient l'automatisation au sein des écosystèmes de fournisseurs transfrontaliers qui nécessitent un traitement cohérent des accès des employés, des sous-traitants et des partenaires.
Marché de la Gestion du Cycle de Vie des Identités en Europe
L'Europe constitue un environnement fortement axé sur la conformité pour le marché de la gestion du cycle de vie des identités. DORA, NIS2, le RGPD et l'AI Act créent des obligations de gouvernance qui se chevauchent pour les services financiers, les infrastructures critiques et les fournisseurs de systèmes d'intelligence artificielle, ce qui peut amener les organisations à relier les preuves de conformité à leurs processus de gestion des accès. L'Allemagne et la France demeurent d'importants marchés nationaux en raison de leurs secteurs industriels et financiers réglementés et de leur utilisation institutionnelle des pratiques ISO/IEC 27001:2022. Les organisations de la région doivent gérer des attentes différentes en matière de révision des accès selon plusieurs réglementations, plutôt que de répondre à un cadre de conformité unique. NIS2 exige des contrôles d'accès continus fondés sur les risques, tandis que DORA impose des révisions semestrielles des accès aux systèmes TIC critiques. Le RGPD exige également que l'accès aux données personnelles soit limité, ce qui renforce l'argumentaire en faveur d'une gouvernance automatisée et d'une propriété des droits d'accès plus claire au sein des équipes locales et d'entreprise.
Marché de la Gestion du Cycle de Vie des Identités en Asie-Pacifique, au Moyen-Orient et en Amérique du Sud
L'Asie-Pacifique devrait se développer à un CAGR de 14,78 % de 2027 à 2032. L'adoption du cloud, l'expansion des entreprises natives du numérique et l'évolution des réglementations en matière de cybersécurité élargissent la demande dans une région caractérisée par des approches nationales variées en matière d'achats technologiques et d'application réglementaire. Le système CSAP de la Corée du Sud soutient les achats du secteur public pour les services d'identité fournis via le cloud, tandis que le Japon accroît ses investissements à mesure que les orientations en matière de cybersécurité dans le secteur financier et les déploiements IoT dans le secteur manufacturier augmentent le nombre d'identités nécessitant une supervision. Les fournisseurs mondiaux répondent à cette demande par la création de filiales locales et le développement de capacités de livraison régionales pouvant accompagner les clients ayant des exigences spécifiques à chaque pays. Le Moyen-Orient progresse grâce à des programmes de transformation numérique et à des exigences nationales en matière de cybersécurité applicables aux opérateurs des secteurs critiques. L'Amérique du Sud en est à un stade plus précoce, mais la Lei Geral de Proteção de Dados du Brésil et les exigences en matière de finance ouverte créent des déclencheurs de conformité initiaux pour les investissements dans la gouvernance du cycle de vie.
Paysage Concurrentiel
Concentration du Marché
Le marché de la gestion du cycle de vie des identités reste divisé entre les fournisseurs spécialisés et les plateformes de cybersécurité plus larges qui ajoutent des capacités de gouvernance pour compléter des portefeuilles de sécurité plus étendus. SailPoint et Saviynt restent des fournisseurs purs joueurs de premier plan avec des stratégies de produits qui s'adressent de plus en plus aux agents d'intelligence artificielle et aux identités non humaines, tandis qu'Omada, One Identity et Ping Identity se disputent les clients d'entreprise réglementés ayant besoin d'automatisation de la conformité. SailPoint est retourné sur le Nasdaq Global Select Market en février 2025, levant 1,38 milliard USD à 23 USD par action. Saviynt a levé 700 millions USD lors d'une Série B menée par KKR en décembre 2025 pour accélérer les travaux sur la gouvernance des agents d'intelligence artificielle, la gestion des identités non humaines et les outils de migration. La direction des investissements en produits montre que la gouvernance du cycle de vie est de plus en plus évaluée parallèlement à la gestion des identités qui ne sont pas des comptes de main-d'œuvre traditionnels.
La consolidation des plateformes transforme le marché de la gestion du cycle de vie des identités. ServiceNow a finalisé l'acquisition de Veza en mars 2026 pour 1,2 milliard USD en espèces. La technologie Access Graph de Veza cartographie les autorisations effectives sur les identités humaines, machine et d'agents d'intelligence artificielle, fournissant une vue détaillée des relations d'accès pouvant être utilisée dans le cadre de processus d'opérations de sécurité plus larges. ServiceNow a ensuite lancé Autonomous Security and Risk en mai 2026, intégrant le graphe d'accès de Veza avec l'intelligence d'actifs d'Armis. Ces actions placent la gouvernance du cycle de vie plus près des opérations de sécurité et augmentent la pression concurrentielle sur les fournisseurs indépendants dont les clients peuvent préférer consolider les contrôles adjacents.
Les challengers natifs de l'intelligence artificielle, notamment C1, Lumos et Zluri, ciblent les clients du marché intermédiaire avec des offres SaaS plus légères. Leurs produits visent à fournir la certification des accès et le provisionnement sans l'effort de déploiement prolongé associé aux plateformes traditionnelles, un point important pour les acheteurs sans grandes équipes d'ingénierie des identités. Ping Identity a lancé Identity for AI en novembre 2025, couvrant l'enregistrement des agents d'intelligence artificielle, la gestion du cycle de vie et l'injection d'informations d'identification juste-à-temps via une passerelle MCP. SailPoint a également étendu la gestion des applications en août 2025 grâce à la découverte continue des applications, à l'intégration sans intervention et aux flux de travail de gouvernance pilotés par l'intelligence artificielle. Les informations disponibles ne fournissent pas de parts de marché combinées pour les principaux fournisseurs, de sorte qu'un score de concentration numérique ne peut pas être soutenu sans estimer une valeur.
Leaders du Secteur de la Gestion du Cycle de Vie des Identités
-
SailPoint Technologies Holdings, Inc.
-
Saviynt, Inc.
-
Okta, Inc.
-
Ping Identity Corporation
-
Omada A/S
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de la Gestion du Cycle de Vie des Identités Entreprises couvertes dans ce rapport
- SailPoint Technologies Holdings, Inc.
- Saviynt, Inc.
- Okta, Inc.
- Ping Identity Corporation
- Omada A/S
- One Identity LLC
- RSA Security LLC
- SecureAuth Corporation
- Hitachi ID Systems, Inc.
- Fischer Identity, Inc.
- EmpowerID, Inc.
- Pathlock, Inc.
- Soffid IAM, S.L.
- Zluri, Inc.
- Lumos Labs, Inc.
- Veza Technologies, Inc.
- ConductorOne, Inc.
- Radiant Logic, Inc.
- Identity Automation, L.P.
- Tools4ever B.V.
- Beta Systems Software AG
Développements industriels récents dans Marché de la Gestion du Cycle de Vie des Identités
- Octobre 2026 : SailPoint a dévoilé les capacités à l'échelle de l'entreprise Human Fabric et a publié IdentityIQ 9.0 lors de Navigate 2026, sa conférence annuelle. IdentityIQ 9.0 représente une modernisation majeure de la plateforme sur site, signalant que SailPoint continuera à investir dans une gouvernance à double livraison plutôt que de forcer la migration vers le cloud, un positionnement qui répond directement à un point de douleur parmi les grands acheteurs réglementés ayant des exigences sur site non négociables.
- Mai 2026 : ServiceNow a lancé Autonomous Security and Risk, intégrant le graphe d'accès de Veza et l'intelligence d'actifs d'Armis dans une plateforme unique pour gouverner les agents d'intelligence artificielle, les identités humaines et les actifs d'entreprise connectés. L'offre combinée intègre la gouvernance du cycle de vie des identités directement dans les opérations de sécurité, réduisant la motivation des acheteurs à maintenir une chaîne d'outils de gestion du cycle de vie des identités autonome.
- Avril 2026 : ServiceNow a finalisé l'acquisition d'Armis Security pour 7,6 milliards USD, ajoutant l'intelligence des cyber-actifs sur les environnements OT, IoT et d'intelligence artificielle physique pour compléter la cartographie des autorisations d'identité de Veza au sein d'une plateforme de sécurité unifiée.
- Novembre 2025 : Ping Identity a lancé Identity for AI, couvrant l'enregistrement des agents d'intelligence artificielle, la gestion du cycle de vie et l'injection d'informations d'identification juste-à-temps via une passerelle MCP, comblant directement le manque de gouvernance créé par des agents opérant avec des autorisations héritées au niveau humain.
Périmètre du Rapport sur le Marché Mondial de la Gestion du Cycle de Vie des Identités
Le Marché de la Gestion du Cycle de Vie des Identités est segmenté par composant (solutions, services), modèle de déploiement (basé sur le cloud, sur site, hybride), type d'identité (identités de la main-d'œuvre, identités des sous-traitants et partenaires, identités privilégiées, identités machine et de charge de travail, identités des agents d'intelligence artificielle), taille d'organisation (grandes entreprises, petites et moyennes entreprises), secteur d'activité (services bancaires, financiers et d'assurance, gouvernement et défense, informatique et télécommunications, santé et sciences de la vie, commerce de détail et commerce électronique, énergie et services publics, fabrication, éducation, et autres secteurs d'activité), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient, Afrique). Les prévisions du marché sont en valeur (USD).
Aperçu de la segmentation
| Solutions |
| Services |
| Basé sur le Cloud |
| Sur Site |
| Hybride |
| Identités de la Main-d'Œuvre |
| Identités des Sous-Traitants et Partenaires |
| Identités Privilégiées |
| Identités Machine et de Charge de Travail |
| Identités des Agents d'Intelligence Artificielle |
| Grandes Entreprises |
| Petites et Moyennes Entreprises |
| Services Bancaires, Financiers et d'Assurance |
| Gouvernement et Défense |
| Informatique et Télécommunications |
| Santé et Sciences de la Vie |
| Commerce de Détail et Commerce Électronique |
| Énergie et Services Publics |
| Fabrication |
| Éducation |
| Autres Secteurs d'Activité |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Royaume-Uni |
| Allemagne | |
| France | |
| Italie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Inde | |
| Japon | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie Saoudite |
| Émirats Arabes Unis | |
| Turquie | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique |
| Par Composant | Solutions | |
| Services | ||
| Par Modèle de Déploiement | Basé sur le Cloud | |
| Sur Site | ||
| Hybride | ||
| Par Type d'Identité | Identités de la Main-d'Œuvre | |
| Identités des Sous-Traitants et Partenaires | ||
| Identités Privilégiées | ||
| Identités Machine et de Charge de Travail | ||
| Identités des Agents d'Intelligence Artificielle | ||
| Par Taille d'Organisation | Grandes Entreprises | |
| Petites et Moyennes Entreprises | ||
| Par Secteur d'Activité | Services Bancaires, Financiers et d'Assurance | |
| Gouvernement et Défense | ||
| Informatique et Télécommunications | ||
| Santé et Sciences de la Vie | ||
| Commerce de Détail et Commerce Électronique | ||
| Énergie et Services Publics | ||
| Fabrication | ||
| Éducation | ||
| Autres Secteurs d'Activité | ||
| Par Géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Royaume-Uni | |
| Allemagne | ||
| France | ||
| Italie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Inde | ||
| Japon | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie Saoudite | |
| Émirats Arabes Unis | ||
| Turquie | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||
Questions Clés Répondues dans le Rapport
Quelle est la taille du marché de la gestion du cycle de vie des identités ?
Le marché de la gestion du cycle de vie des identités est évalué à 6,42 milliards USD en 2026 et devrait atteindre 14,02 milliards USD d'ici 2032 à un CAGR de 13,91 %. L'estimation reflète le besoin croissant de contrôles d'identité continus sur les comptes de main-d'œuvre, machine et d'agents d'intelligence artificielle, à mesure que les organisations remplacent les révisions manuelles périodiques par des contrôles capables de répondre aux changements opérationnels et de conserver des preuves pour une révision ultérieure.
Qu'est-ce qui stimule la demande pour les plateformes de gestion du cycle de vie des identités ?
Les exigences de conformité, la prolifération des identités multi-cloud, l'adoption de la confiance zéro et les besoins de gouvernance pour les identités machine et d'agents d'intelligence artificielle sont des facteurs clés de la demande. Ces forces obligent les organisations à maintenir des enregistrements plus complets des autorisations, de la propriété et des décisions d'accès sur les applications, les annuaires et les processus de plus en plus automatisés, même lorsque les responsabilités sont réparties entre plusieurs unités métier.
Quel composant mène les dépenses en gestion du cycle de vie des identités ?
Les solutions mènent avec 74,56 % du chiffre d'affaires en 2026 et devraient se développer à un CAGR de 14,62 % jusqu'en 2032. Les plateformes intégrées sont privilégiées car elles combinent le provisionnement, la certification, l'analyse des rôles et les contrôles de politique dans une seule couche de gouvernance plutôt que d'obliger les équipes de sécurité à réconcilier plusieurs systèmes indépendants avec des enregistrements de droits incomplets.
Quel modèle de déploiement se développe le plus rapidement ?
Le déploiement basé sur le cloud devrait se développer à un CAGR de 14,78 % de 2027 à 2032, car les plateformes SaaS peuvent simplifier la mise à l'échelle et les mises à jour des connecteurs. Les modèles sur site et hybrides restent importants là où la souveraineté des données, les infrastructures critiques ou les exigences des systèmes hérités limitent une approche exclusivement cloud et nécessitent un processus de modernisation progressive.
Quelle catégorie d'identité devrait se développer le plus rapidement ?
Les identités des agents d'intelligence artificielle devraient se développer à un CAGR de 14,86 % jusqu'en 2032, à mesure que les organisations abordent la gouvernance des systèmes autonomes et de leurs informations d'identification. Ces systèmes peuvent opérer avec des autorisations nécessitant une propriété claire, une traçabilité et une révision continue avant que l'accès puisse être géré avec confiance sur l'ensemble du cycle de vie.
Quelle région devrait se développer le plus rapidement ?
L'Asie-Pacifique devrait se développer à un CAGR de 14,78 % de 2027 à 2032, soutenue par l'adoption du cloud et l'évolution des exigences en matière de cybersécurité. La demande est soutenue par l'expansion des entreprises natives du numérique, l'activité IoT dans la fabrication et une plus grande attention du secteur public aux services d'identité fournis par le cloud dans plusieurs marchés nationaux.