
Tamanho e Participação do Mercado de Gestão do Ciclo de Vida de Identidade
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
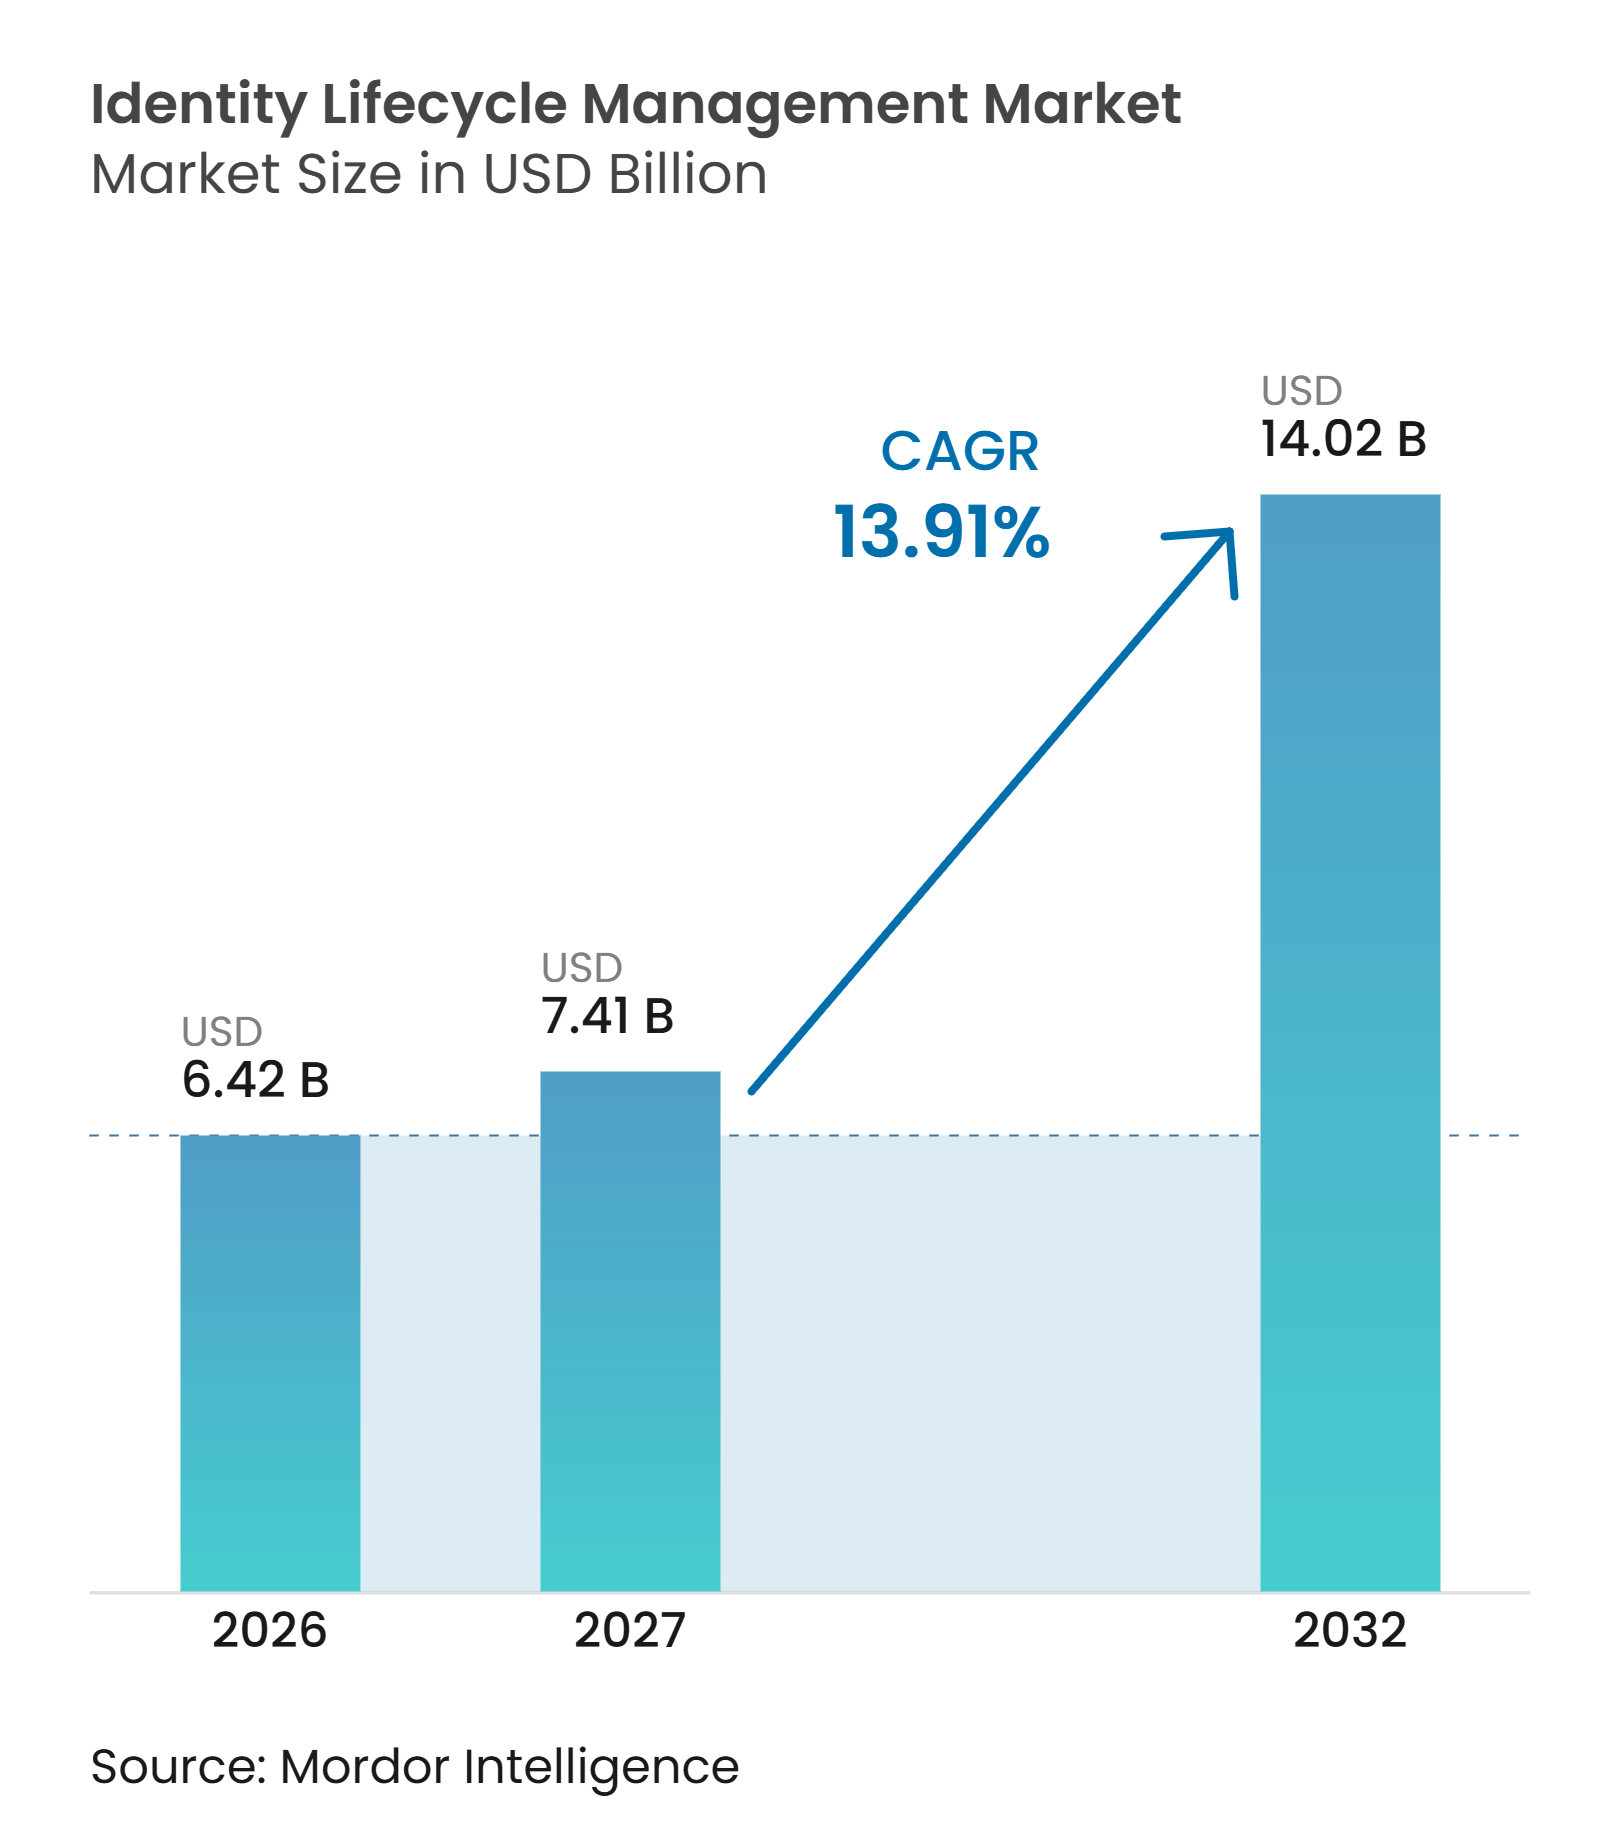
| Tamanho do Mercado (2027) | 7.41 Bilhões de dólares |
| Tamanho do Mercado (2032) | 14.02 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 13.91 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Gestão do Ciclo de Vida de Identidade por Mordor Intelligence
O tamanho do mercado de gestão do ciclo de vida de identidade está projetado para expandir de 6,42 bilhões de USD em 2026 para 14,02 bilhões de USD até 2032, registrando um CAGR de 13,91% entre 2027 e 2032. O mercado de gestão do ciclo de vida de identidade está indo além das contas de funcionários, à medida que contas de serviço, chaves de API, cargas de trabalho de máquinas e agentes de IA se tornam preocupações importantes de governança que podem estar fora dos modelos de propriedade e revisão criados para uma força de trabalho convencional. As organizações precisam cada vez mais de controles que funcionem continuamente dentro dos processos operacionais, em vez de depender de revisões periódicas manuais de acesso, especialmente quando o acesso pode mudar rapidamente à medida que os trabalhadores mudam de função, aplicações em nuvem são adicionadas e sistemas automatizados recebem novas credenciais. Essa necessidade favorece plataformas que podem conectar provisionamento, certificação de acesso, análise de funções e aplicação de políticas, mantendo um registro que equipes de segurança, auditores e proprietários de negócios possam compreender. Obrigações regulatórias, adoção de nuvem e programas de confiança zero estão elevando a prioridade dessas capacidades em organizações reguladas, onde a governança de acesso deve estar alinhada com os requisitos operacionais do dia a dia, em vez de ser gerenciada como um exercício anual separado. O mercado de gestão do ciclo de vida de identidade também enfrenta uma restrição prática porque especialistas qualificados continuam escassos, o que pode atrasar a implementação mesmo após a aprovação dos orçamentos e pode tornar abordagens de implantação mais simples mais atraentes para organizações com recursos internos limitados.
Principais Conclusões do Relatório
- Por componente, as soluções detinham 74,56% da participação do mercado de gestão do ciclo de vida de identidade em 2026 e estão projetadas para expandir a um CAGR de 14,62% até 2032.
- Por modelo de implantação, a entrega baseada em nuvem está projetada para expandir a um CAGR de 14,78% até 2032.
- Por tipo de identidade, as identidades de força de trabalho detinham 40,56% da participação do mercado de gestão do ciclo de vida de identidade em 2026, enquanto as identidades de agentes de IA estão projetadas para expandir a um CAGR de 14,86% até 2032.
- Por tamanho de organização, as grandes empresas responderam por 78,68% da receita em 2026, enquanto as pequenas e médias empresas estão projetadas para expandir a um CAGR de 14,59% até 2032.
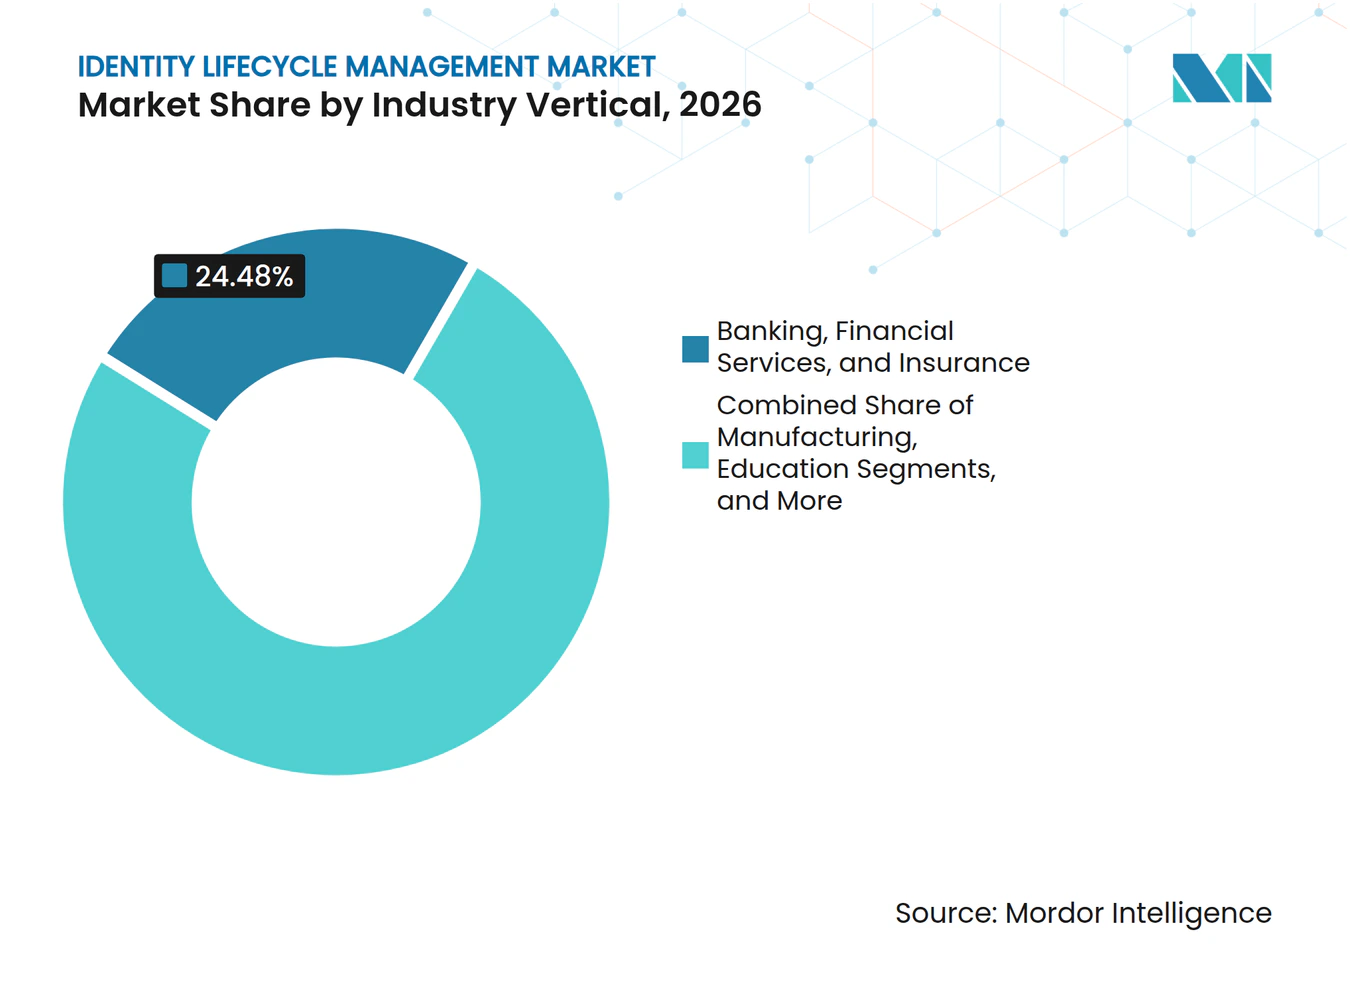
- Por vertical do setor, serviços bancários, financeiros e de seguros responderam por 24,48% da receita em 2026, enquanto TI e telecomunicações estão projetados para expandir a um CAGR de 14,83% até 2032.
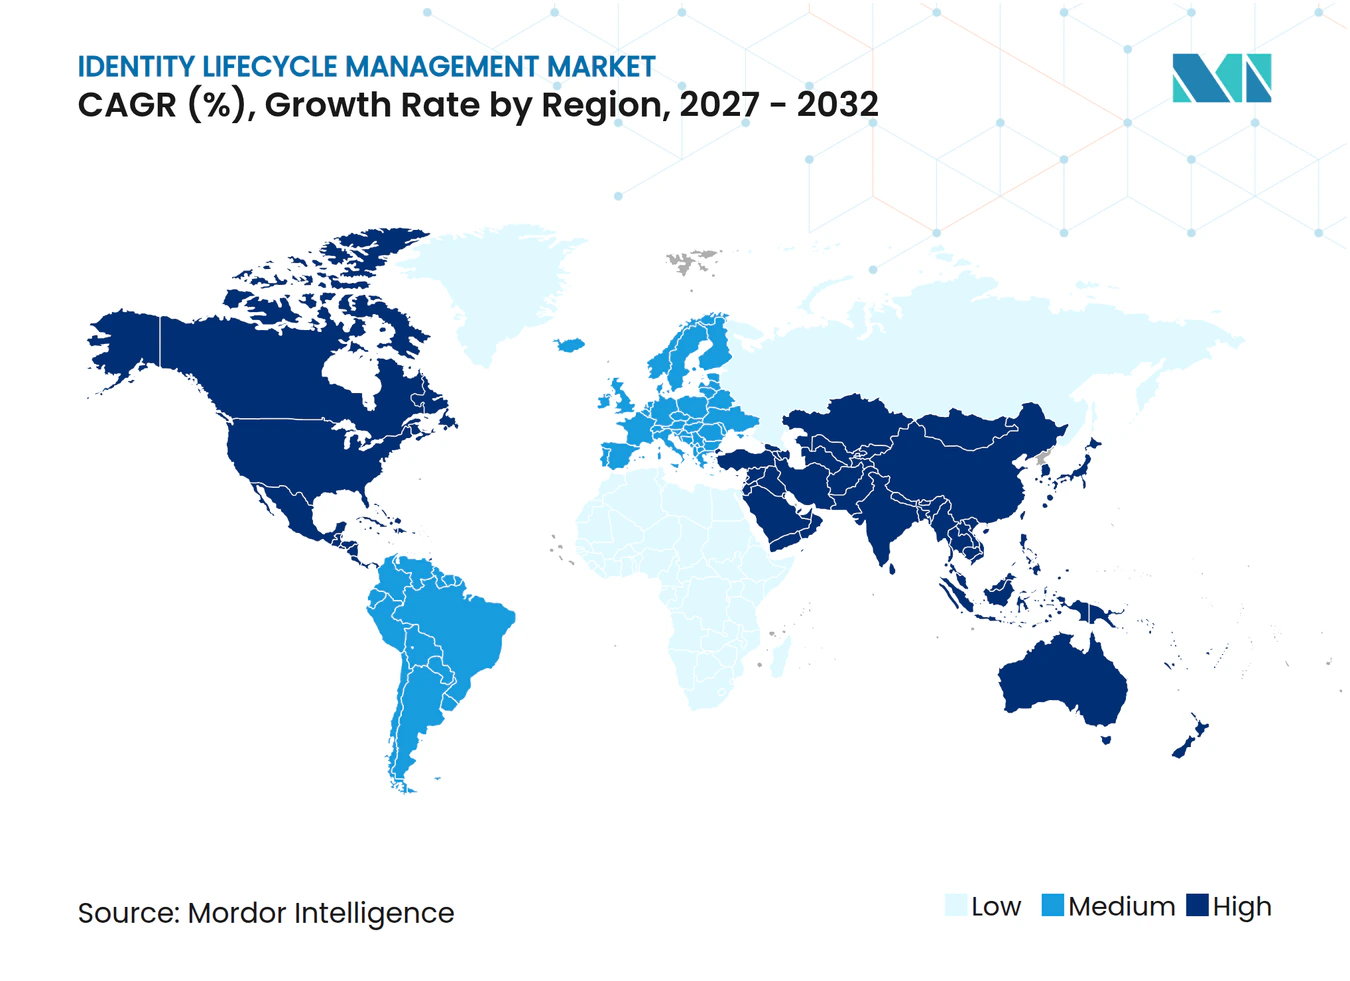
- Por geografia, a América do Norte respondeu por 41,67% da receita em 2026, enquanto a Ásia-Pacífico está projetada para expandir a um CAGR de 14,78% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão do CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Conformidade Regulatória e Automação de Auditoria | +2.8% | Global, maior intensidade na Europa e América do Norte | Curto prazo (≤ 2 anos) |
| Expansão de Identidades em Ambientes Híbridos e Multi-Nuvem | +2.3% | Global, núcleo na Ásia-Pacífico, com extensão para o Oriente Médio e África | Médio prazo (2-4 anos) |
| Programas de Confiança Zero e Menor Privilégio | +2.0% | América do Norte e Europa | Médio prazo (2-4 anos) |
| Governança de Identidades de Máquinas e Agentes de IA | +1.8% | Global, liderado pela América do Norte | Longo prazo (≥ 4 anos) |
| Automação do Ciclo de Vida de Identidade para Forças de Trabalho Distribuídas | +1.5% | Global, com concentração inicial na América do Norte e Europa | Médio prazo (2-4 anos) |
| Certificação Contínua de Acesso e Análise de Riscos | +1.0% | América do Norte e Europa | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Conformidade Regulatória e Automação de Auditoria
Os requisitos regulatórios tornaram a gestão do ciclo de vida de identidade uma prioridade de conformidade para muitas organizações, pois a administração de acesso é agora examinada como parte de programas mais amplos de resiliência operacional e cibersegurança. O Regulamento de Resiliência Operacional Digital está em vigor desde 17 de janeiro de 2025, e seus requisitos para entidades financeiras incluem revisão regular do acesso a sistemas críticos de TIC e remoção imediata de direitos após o encerramento do contrato. Essas obrigações fortalecem o argumento a favor do provisionamento e desprovisionamento automatizados, pois a coleta manual de evidências e os processos manuais de remoção são difíceis de aplicar de forma consistente em populações de usuários grandes e em constante mudança. A NIS2 aplica-se a 18 verticais de setores críticos e identifica o controle de acesso e a gestão de ativos como medidas importantes de cibersegurança, ampliando o grupo de organizações que devem formalizar suas práticas de acesso. A ISO/IEC 27001:2022 também mantém os requisitos de controle de acesso como centrais nos programas de segurança da informação, o que reforça a necessidade de políticas, registros e responsabilidade clara sobre as decisões de acesso. O mercado de gestão do ciclo de vida de identidade se beneficia quando organizações reguladas de médio porte modernizam sistemas que haviam sido adiados anteriormente, especialmente onde novas obrigações tornam as práticas informais de acesso mais difíceis de defender durante uma auditoria.
Expansão de Identidades em Ambientes Híbridos e Multi-Nuvem
O mercado de gestão do ciclo de vida de identidade está sendo moldado por ambientes corporativos que combinam plataformas em nuvem, diretórios locais e grandes portfólios de aplicações SaaS com diferentes modelos de dados e práticas de administração de acesso. Um único funcionário pode ter diferentes direitos de acesso no Active Directory, no Entra ID, no AWS IAM e em vários locatários SaaS, tornando difícil para um revisor compreender o acesso efetivo da pessoa sem conectar registros separados. Esses registros paralelos podem se tornar inconsistentes quando as alterações de acesso não são coordenadas, quando as aplicações usam identificadores diferentes ou quando equipes locais mantêm seus próprios procedimentos de aprovação. Projetos de migração podem acrescentar ainda mais dívida de direitos, pois as permissões criadas para equipes de projeto podem permanecer após o lançamento em produção, mesmo após o término das responsabilidades do projeto subjacente. O acesso de longa data pode então aparecer durante uma revisão de certificação sem um proprietário de negócio claro, uma finalidade documentada ou evidência de que o direito ainda é necessário. A descoberta contínua e o desprovisionamento baseado em eventos ajudam as organizações a criar um registro de acesso mais completo e auditável, ao mesmo tempo em que reduzem a persistência de permissões criadas para necessidades temporárias.
Programas de Confiança Zero e Menor Privilégio
Os programas de confiança zero estão aumentando a frequência e a importância da certificação de acesso no mercado de gestão do ciclo de vida de identidade, pois esses programas dependem de decisões de acesso que permaneçam válidas à medida que pessoas, aplicações e condições de risco mudam. O NIST SP 800-207 estabelece que o acesso a recursos deve ser autenticado, autorizado e continuamente validado, o que move a revisão de acesso de uma obrigação periódica de relatório para um requisito operacional. Esse princípio coloca os controles de menor privilégio dentro das operações normais, em vez de tratá-los como um exercício anual de auditoria concluído após o acesso já ter se acumulado. Grandes organizações podem enfrentar atrasos quando as unidades de negócio discordam sobre o acesso necessário para funções específicas, especialmente quando o mesmo funcionário apoia vários produtos, projetos ou processos regulados. A análise de funções assistida por IA e a automação de políticas podem tornar essas decisões mais gerenciáveis em uma ampla força de trabalho, identificando padrões que seriam difíceis de revisar manualmente. Sem essa preparação, os programas de confiança zero podem estagnar quando a governança de acesso precisa ser colocada em prática em unidades de negócio com diferentes processos e estruturas de responsabilidade.
Governança de Identidades de Máquinas e Agentes de IA
As identidades de máquinas incluem contas de serviço, chaves de API, certificados e agentes de IA autônomos, que podem operar continuamente e interagir com sistemas sem os padrões de trabalho visíveis associados às contas de funcionários. Essas identidades criaram uma exposição de segurança que os programas de ciclo de vida focados em humanos não foram projetados para gerenciar, especialmente quando a mesma identidade técnica é usada em várias aplicações ou ambientes. Sistemas de IA não registrados podem operar sem registros formais nos diretórios de identidade corporativa, deixando permissões, propriedade e impacto potencial pouco claros para as equipes de segurança e de negócios. A SailPoint concluiu sua aquisição da Entro Security em junho de 2026, adicionando descoberta em mais de 1.200 tipos de credenciais, incluindo segredos de CI/CD e tokens de registro de contêineres.[1] A ISO/IEC 42001:2023 coloca os controles de ciclo de vida e a gestão de fornecedores dentro dos sistemas de gestão de IA, estendendo as questões de governança além do armazenamento técnico de credenciais. O mercado de gestão do ciclo de vida de identidade, portanto, tem uma oportunidade de longo prazo na governança de credenciais vinculadas à atividade de máquinas e agentes de IA, ao mesmo tempo em que ajuda as organizações a estabelecer um registro confiável do que essas identidades podem acessar e por quê.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão do CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Complexidade de Integração com Diretórios Legados e Mainframes | -1.6% | Global, mais aguda na América do Norte e Europa | Médio prazo (2-4 anos) |
| Altos Custos de Implementação e Gestão de Mudanças | -1.4% | Global, mais pronunciado entre pequenas e médias empresas | Curto prazo (≤ 2 anos) |
| Escassez de Especialistas em Governança de Identidade | -0.9% | Global, com Ásia-Pacífico e Oriente Médio e África mais expostos | Longo prazo (≥ 4 anos) |
| Dados de Identidade Inconsistentes e Propriedade de Direitos | -0.7% | Global | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Complexidade de Integração com Diretórios Legados e Mainframes
Os ambientes legados podem retardar a adoção no mercado de gestão do ciclo de vida de identidade porque sistemas de diretório mais antigos e mainframes nem sempre suportam fluxos de trabalho de governança modernos ou fornecem as interfaces necessárias para as ferramentas de automação atuais. Os controles de mainframe dentro das políticas RACF ou ACF2 podem exigir middleware ou scripts personalizados para o provisionamento automatizado, o que acrescenta risco de entrega e introduz sistemas que devem ser mantidos separadamente. Isso pode fazer com que os custos de serviços profissionais sejam iguais ou superiores ao licenciamento de software durante um período de implementação de 3 anos, alterando o caso de negócio que as equipes de aquisição inicialmente esperavam. Instituições financeiras e agências governamentais com grandes parques de mainframes podem adiar a modernização mesmo quando os líderes seniores apoiam a iniciativa e reconhecem as implicações de conformidade das práticas antigas de acesso. Conectores pré-construídos e serviços de migração gerenciados podem reduzir o ônus para compradores orientados à nuvem, evitando parte do trabalho personalizado e tornando a implantação mais repetível. As organizações que operam cargas de trabalho de banco central em infraestrutura não modernizada permanecem mais restritas do que as organizações com ambientes mais atuais, pois os sistemas que detêm os direitos de acesso mais sensíveis podem ser os mais difíceis de integrar.
Altos Custos de Implementação e Gestão de Mudanças
Os programas de ciclo de vida completo exigem investimento em configuração, mapeamento de dados, redesenho de processos, treinamento e mudança organizacional, mesmo quando o software selecionado é entregue como um serviço SaaS. O trabalho pode levar mais tempo do que o planejado quando as organizações não conseguem identificar um proprietário claro para cada direito ou quando diferentes equipes de aplicação aplicam definições diferentes de necessidade de negócio. As práticas informais de aprovação entre as unidades de negócio acrescentam a esse desafio, pois um programa bem-sucedido deve converter o conhecimento local em funções, políticas e procedimentos de revisão documentados. A implantação em fases e a entrega SaaS podem reduzir o tempo para obtenção de valor para programas iniciais bem definidos, permitindo que as organizações comecem com um grupo limitado de aplicações ou uma população prioritária. Os programas corporativos amplos ainda envolvem custos significativos e podem atrasar as decisões de aquisição quando a liderança não consegue confirmar os recursos necessários para a limpeza de dados e a administração contínua. Essa restrição é especialmente relevante onde organizações menores não têm equipes dedicadas de engenharia de identidade e devem equilibrar o programa com outras prioridades de cibersegurança.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente:
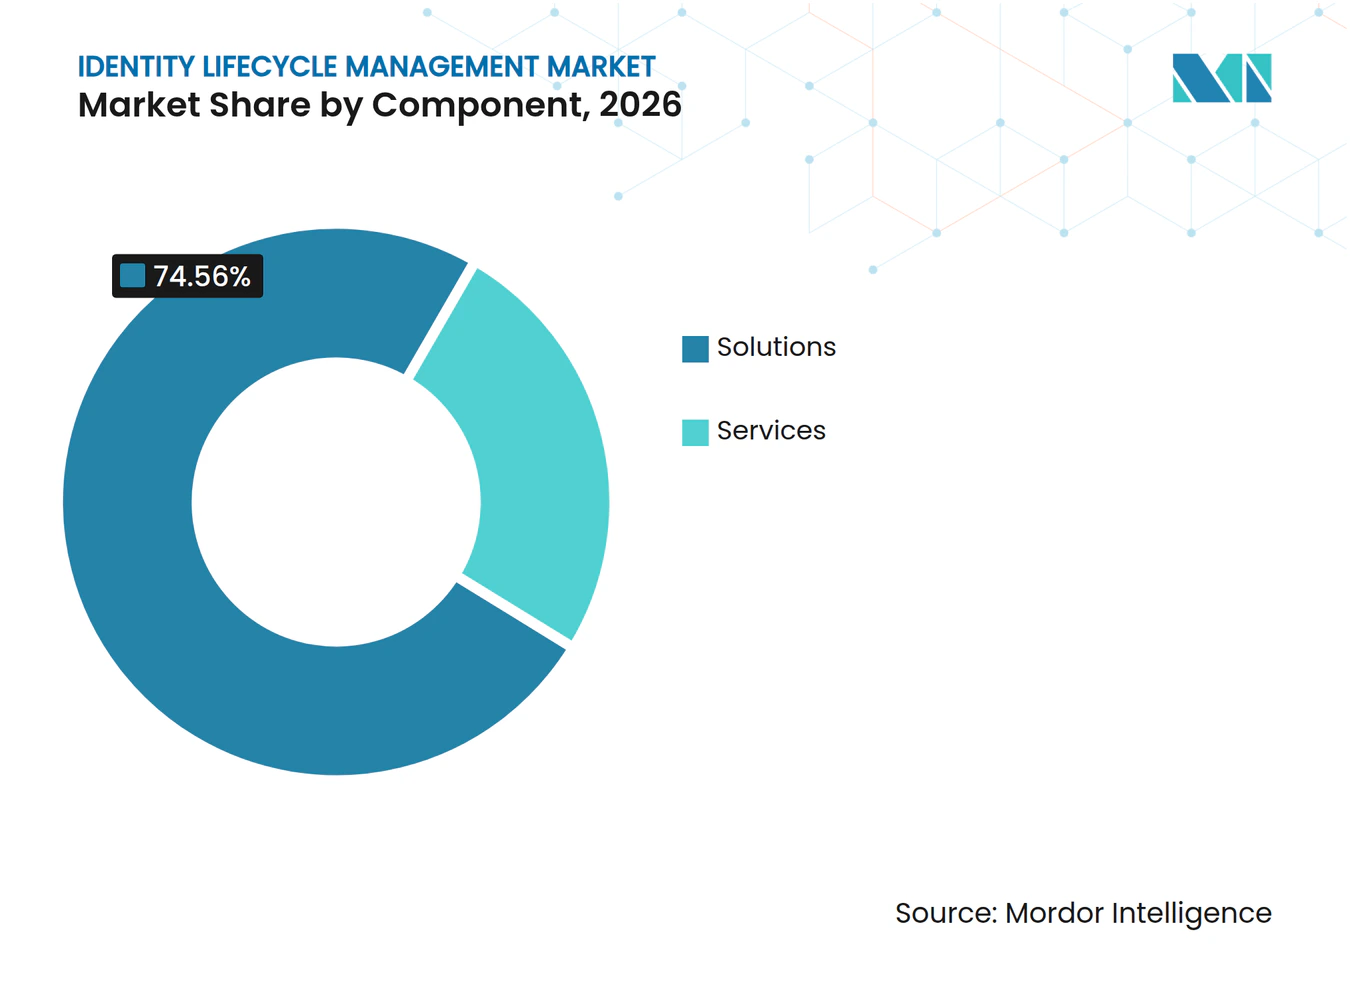
Soluções Ancoram os Programas de Identidade CorporativaAs soluções responderam por 74,56% do tamanho do mercado de gestão do ciclo de vida de identidade em 2026. As organizações favorecem plataformas integradas porque unem provisionamento, certificação de acesso, análise de funções e aplicação de políticas dentro de 1 camada de governança. Essa abordagem oferece às equipes de segurança uma visão comum das atribuições de acesso que, de outra forma, estariam dispersas entre produtos separados. Ferramentas fragmentadas podem recriar as lacunas de visibilidade de direitos que um programa de ciclo de vida pretende eliminar. A SailPoint introduziu sua plataforma unificada de Segurança de Identidade em 2026, combinando o Agentic Fabric para contas não humanas com o Human Fabric para identidades de força de trabalho. [2]A amplitude do produto e conectores confiáveis são, portanto, critérios de seleção importantes para compradores que precisam de uma estrutura de controle consistente em muitas aplicações.
As soluções estão projetadas para expandir a um CAGR de 14,62% entre 2027 e 2032. Os fornecedores estão adicionando governança de agentes de IA e controles de acesso em nível de aplicação às suas versões principais, pois os clientes precisam de cobertura mais ampla das plataformas existentes. Os serviços permanecem estreitamente conectados aos gastos com software por meio de assistência de implementação, operações gerenciadas, treinamento, preparação de dados e design de políticas. Sua importância aumenta quando ambientes híbridos adicionam integrações complexas e muitos proprietários de aplicações. Os provedores que podem simplificar o mapeamento de funções, a limpeza de direitos e a responsabilidade de aprovação estão posicionados para apoiar programas que exigem mudança operacional além da tecnologia.


Por Modelo de Implantação:
A Entrega em Nuvem Remodela a Economia da Gestão do Ciclo de Vida de IdentidadeA implantação baseada em nuvem está projetada para expandir a um CAGR de 14,78% de 2027 a 2032. O modelo SaaS pode escalar com o ambiente do cliente, atualizar conectores automaticamente e eliminar grande parte do trabalho de infraestrutura associado a uma plataforma local. A SailPoint relatou que a receita recorrente anual de SaaS aumentou 39% ano a ano no exercício fiscal de 2025, enquanto sua receita recorrente anual geral expandiu em ritmo mais lento. O resultado indica que os compradores corporativos regulados estão progressivamente colocando cargas de trabalho de governança em plataformas em nuvem. Os sistemas nativos de nuvem também podem fornecer evidências de auditoria atuais sem depender de processos em lote que precisam de manutenção separada.
A implantação local permanece relevante para infraestrutura de mercado financeiro, contratantes de defesa e operadores de infraestrutura nacional crítica. Essas organizações podem enfrentar requisitos de soberania de dados que tornam a entrega exclusivamente em nuvem inaceitável para partes de seu ambiente de identidade. A SailPoint lançou o IdentityIQ 9.0 em outubro de 2026 e continuou investindo na modernização local. A JumpCloud lançou o Agentic IAM no Google Cloud em junho de 2026, estendendo a governança a cargas de trabalho autônomas.[3]A implantação híbrida permite que as organizações transfiram a orquestração de governança para a nuvem, mantendo a infraestrutura de diretório local. Esse modelo permite a modernização em etapas quando uma substituição completa de infraestrutura introduziria risco operacional desnecessário.
Por Tipo de Identidade:
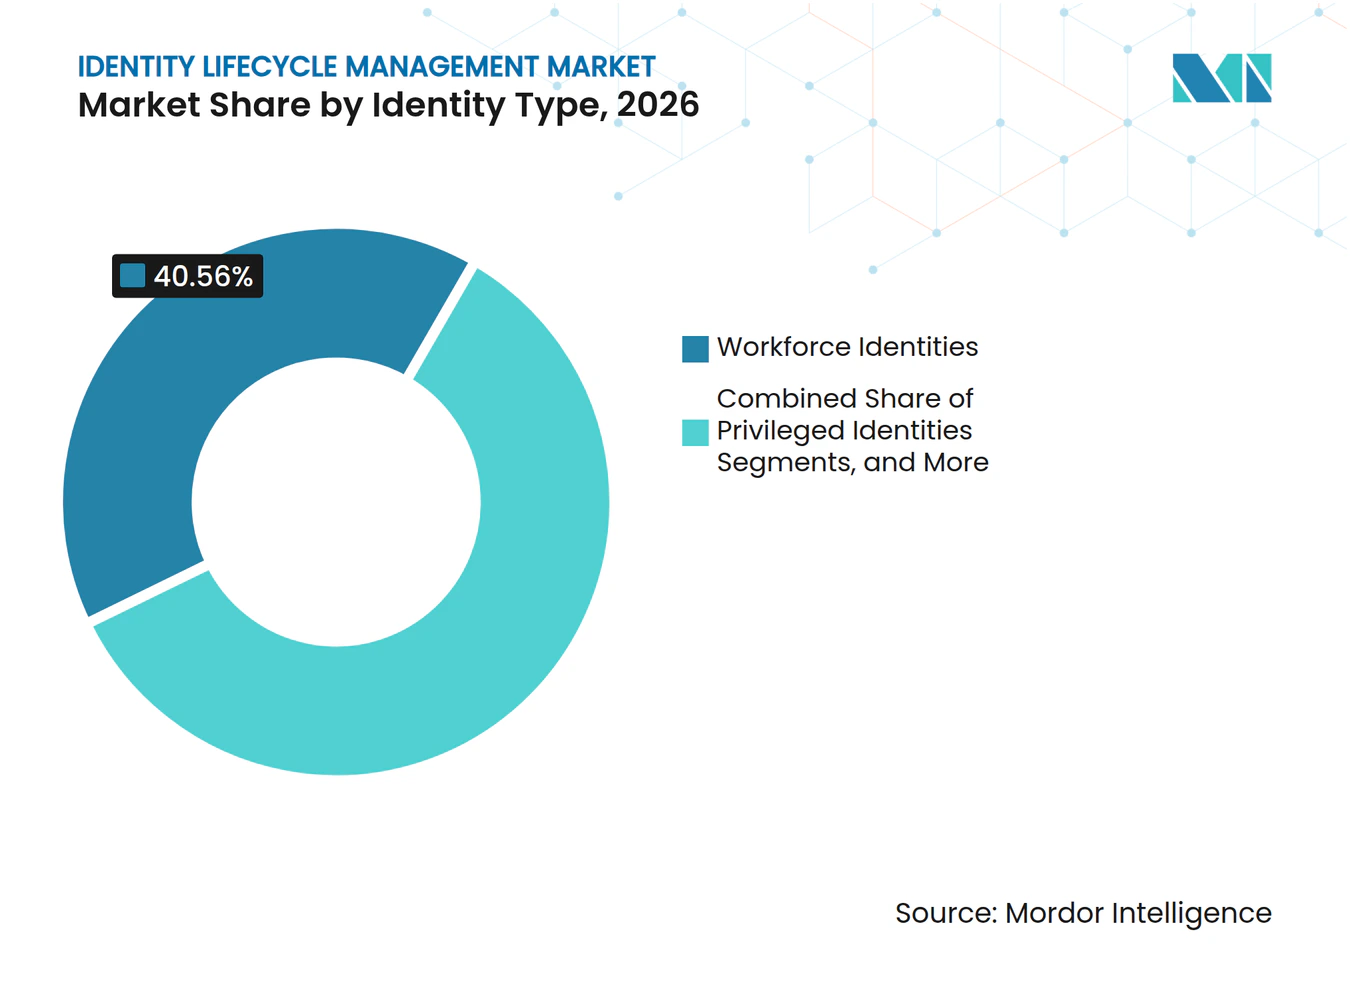
A Governança da Força de Trabalho Ancora o Mercado, os Agentes de IA Definem a Próxima OndaAs identidades de força de trabalho detinham 40,56% do tamanho do mercado de gestão do ciclo de vida de identidade em 2026. O segmento está centrado no familiar processo de entrada-movimentação-saída que primeiro estabeleceu a necessidade de gestão do ciclo de vida corporativo. O provisionamento de RH para TI é mais padronizado para funcionários porque os registros autoritativos de RH podem acionar alterações rotineiras de conta e acesso. Os ecossistemas de conectores para sistemas como Workday e SAP SuccessFactors já são maduros em muitas organizações. A certificação de funções da força de trabalho tornou-se, consequentemente, uma prática operacional rotineira, embora o acesso de contratados e parceiros ainda necessite de supervisão rigorosa de terceiros.
As identidades de agentes de IA estão projetadas para expandir a um CAGR de 14,86% entre 2027 e 2032. Os sistemas autônomos podem receber permissões comparáveis aos direitos de acesso humano enquanto operam fora das rotinas de governança estabelecidas. As organizações, portanto, precisam de responsabilidade clara pelas ações, permissões, credenciais e finalidade de negócio de um agente. As identidades de máquinas e cargas de trabalho têm o maior volume absoluto em muitas grandes empresas, mas sua maturidade de governança é frequentemente inferior à das contas de força de trabalho. Essa lacuna entre o volume de identidades e a maturidade dos controles cria um requisito substancial de modernização para o mercado de gestão do ciclo de vida de identidade.


Por Tamanho de Organização:
Grandes Empresas Dominam, PMEs AceleramAs grandes empresas responderam por 78,68% da receita no mercado de gestão do ciclo de vida de identidade em 2026.
As pequenas e médias empresas estão projetadas para expandir a um CAGR de 14,59% entre 2027 e 2032. As ferramentas nativas de SaaS e modulares reduziram as barreiras anteriores à adoção, diminuindo a necessidade de uma extensa equipe de engenharia de identidade. A Lumos captou 35 milhões de USD em uma Série B em fevereiro de 2026 para apoiar sua plataforma de identidade autônoma, ilustrando o investimento em ferramentas de governança mais acessíveis. A NIS2 inclui entidades importantes em 18 setores críticos, incluindo energia, saúde e infraestrutura digital. Essas obrigações criam novos gatilhos de aquisição para operadores de médio porte que anteriormente não enfrentavam as mesmas expectativas formais de governança do ciclo de vida.
Por Vertical do Setor:
O Setor Bancário Lidera à Medida que os Mandatos Impulsionam o InvestimentoServiços bancários, financeiros e de seguros responderam por 24,48% da receita no mercado de gestão do ciclo de vida de identidade em 2026.
TI e telecomunicações estão projetados para expandir a um CAGR de 14,83% de 2027 a 2032. O setor tem grandes populações de desenvolvedores com permissões baseadas em projetos que podem mudar frequentemente à medida que equipes, aplicações e responsabilidades mudam. A automação orientada por IA também aumenta o número de identidades de máquinas e agentes que precisam de governança. Governo e defesa são moldados pelos requisitos do NIST SP 800-53 e do FedRAMP, enquanto saúde e ciências da vida enfrentam uma atualização proposta da Regra de Segurança HIPAA para autenticação multifator. Varejo e comércio eletrônico, energia e serviços públicos, manufatura e educação representam oportunidades adicionais à medida que as regras de cibersegurança e IA estendem as responsabilidades de governança a mais setores.
Análise Geográfica
Mercado de Gestão do Ciclo de Vida de Identidade na América do Norte
A América do Norte representou 41,67% do tamanho do mercado de gestão do ciclo de vida de identidade em 2026. A região possui uma alta concentração de organizações listadas em bolsa e regulamentadas, sujeitas aos requisitos SOX, HIPAA e FedRAMP, criando um ambiente em que controles de acesso documentados e repetíveis recebem atenção contínua. Os Estados Unidos respondem pela maior parte da receita regional e abrigam um grupo denso de fornecedores especializados em identidade, empresas de software empresarial e organizações com práticas maduras de aquisição em cibersegurança. A SailPoint divulgou em seu prospecto de registro que a concentração de clientes domésticos superou a exposição internacional. O Canadá está desenvolvendo demanda por meio de orientações sobre gestão de identidade e acesso, enquanto a expansão industrial do México apoia a automação em ecossistemas de fornecedores transfronteiriços que necessitam de tratamento consistente do acesso de funcionários, prestadores de serviços e parceiros.
Mercado de Gestão do Ciclo de Vida de Identidade na Europa
A Europa é um ambiente altamente orientado à conformidade para o mercado de gestão do ciclo de vida de identidade. DORA, NIS2, GDPR e a Lei de IA criam obrigações de governança sobrepostas para serviços financeiros, infraestrutura crítica e provedores de sistemas de IA, o que pode exigir que as organizações conectem evidências de conformidade com seus processos de gestão de acesso. Alemanha e França continuam sendo mercados nacionais importantes devido aos seus setores industrial e financeiro regulamentados e ao uso institucional das práticas da norma ISO/IEC 27001:2022. As organizações da região precisam lidar com diferentes expectativas de revisão de acesso em diversas regulamentações, em vez de responder a um único framework de conformidade. A NIS2 exige controles de acesso contínuos baseados em risco, enquanto a DORA requer revisões semestrais do acesso a sistemas críticos de TIC. O GDPR também exige que o acesso a dados pessoais seja limitado, o que fortalece o argumento para a governança automatizada e uma propriedade de direitos de acesso mais clara entre equipes locais e corporativas.
Mercado de Gestão do Ciclo de Vida de Identidade na Ásia-Pacífico, Oriente Médio e América do Sul
A Ásia-Pacífico deve expandir a uma CAGR de 14,78% de 2027 a 2032. A adoção de nuvem, a expansão de empresas nativas digitais e a evolução das regulamentações de cibersegurança estão ampliando a demanda em uma região com abordagens nacionais variadas em relação à aquisição de tecnologia e à aplicação regulatória. O sistema CSAP da Coreia do Sul está apoiando a aquisição no setor público de serviços de identidade fornecidos via nuvem, enquanto o Japão está aumentando os investimentos à medida que as orientações de cibersegurança para o setor financeiro e as implantações de IoT na manufatura aumentam o número de identidades que requerem supervisão. Os fornecedores globais estão respondendo por meio da criação de subsidiárias locais e capacidades de entrega regionais que podem atender clientes com requisitos específicos de cada país. O Oriente Médio está avançando por meio de programas de transformação digital e requisitos nacionais de cibersegurança aplicáveis a operadores de setores críticos. A América do Sul está em um estágio mais inicial, mas a Lei Geral de Proteção de Dados do Brasil e os requisitos de open finance estão criando os primeiros gatilhos de conformidade para investimentos em governança do ciclo de vida.
Cenário Competitivo
Concentração do Mercado
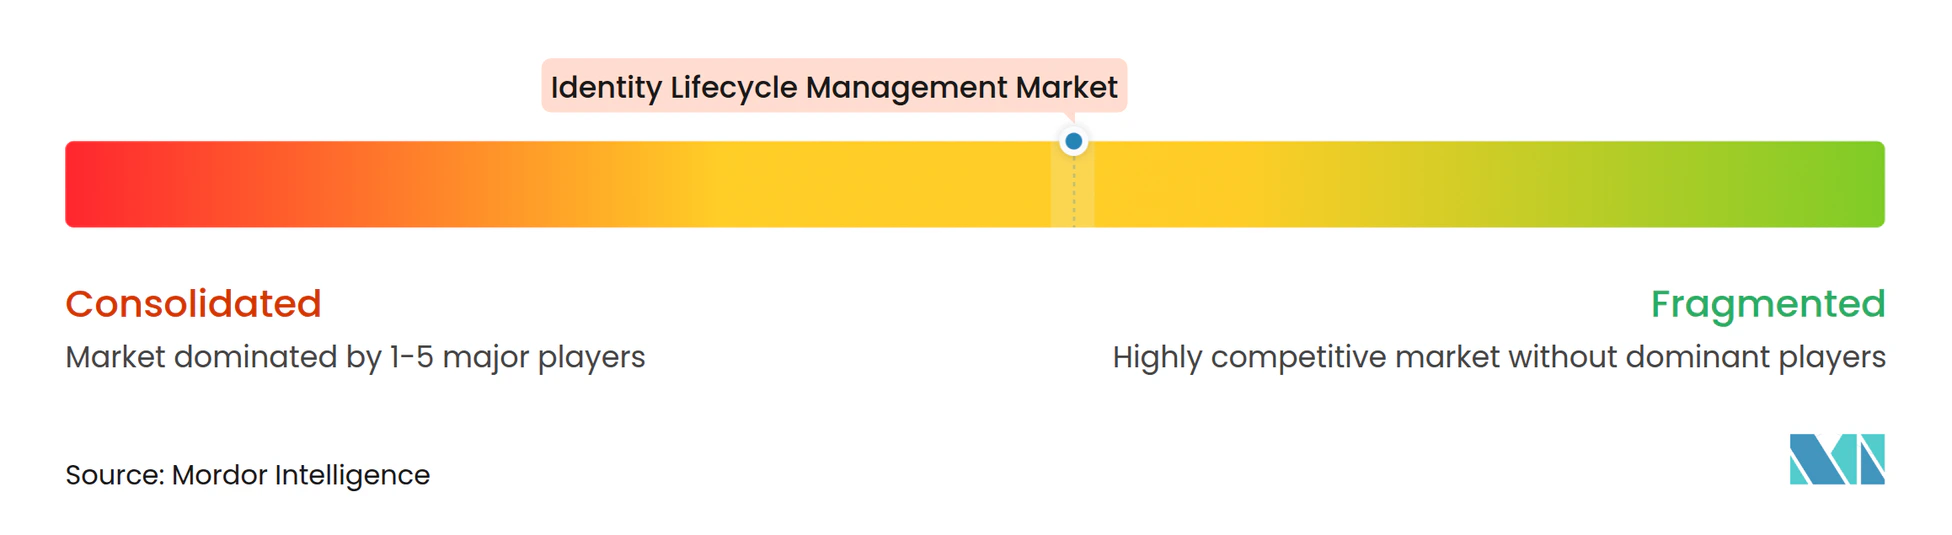
O mercado de gestão do ciclo de vida de identidade permanece dividido entre fornecedores especializados e plataformas maiores de cibersegurança que estão adicionando capacidades de governança para completar portfólios de segurança mais amplos. A SailPoint e a Saviynt permanecem proeminentes como provedores especializados com estratégias de produto que abordam cada vez mais agentes de IA e identidades não humanas, enquanto Omada, One Identity e Ping Identity competem por clientes corporativos regulados que precisam de automação de conformidade. A SailPoint retornou ao Nasdaq Global Select Market em fevereiro de 2025, captando 1,38 bilhões de USD a 23 USD por ação. A Saviynt captou 700 milhões de USD em uma Série B liderada pela KKR em dezembro de 2025 para acelerar o trabalho em governança de agentes de IA, gestão de identidades não humanas e ferramentas de migração. A direção do investimento em produtos mostra que a governança do ciclo de vida é cada vez mais avaliada juntamente com a gestão de identidades que não são contas tradicionais de força de trabalho.
A consolidação de plataformas está mudando o mercado de gestão do ciclo de vida de identidade. A ServiceNow concluiu sua aquisição da Veza em março de 2026 por 1,2 bilhões de USD em dinheiro. A tecnologia Access Graph da Veza mapeia permissões efetivas em identidades humanas, de máquinas e de agentes de IA, fornecendo uma visão detalhada dos relacionamentos de acesso que pode ser usada dentro de processos mais amplos de operações de segurança. A ServiceNow então lançou o Autonomous Security and Risk em maio de 2026, integrando o grafo de acesso da Veza com a inteligência de ativos da Armis. Essas ações colocam a governança do ciclo de vida mais próxima das operações de segurança e aumentam a pressão competitiva sobre fornecedores independentes cujos clientes podem preferir consolidar controles adjacentes.
Desafiantes nativos de IA, incluindo C1, Lumos e Zluri, estão mirando clientes do mercado intermediário com ofertas mais leves e nativas de SaaS. Seus produtos visam fornecer certificação de acesso e provisionamento sem o longo esforço de implantação associado às plataformas tradicionais, um ponto importante para compradores sem grandes equipes de engenharia de identidade. A Ping Identity lançou o Identity for AI em novembro de 2025, cobrindo registro de agentes de IA, gestão do ciclo de vida e injeção de credenciais just-in-time por meio de um MCP Gateway. A SailPoint também expandiu a gestão de aplicações em agosto de 2025 por meio de descoberta contínua de aplicações, integração sem intervenção manual e fluxos de trabalho de governança orientados por IA. As informações disponíveis não fornecem participações de mercado combinadas para os principais fornecedores, portanto, uma pontuação de concentração numérica não pode ser sustentada sem estimar um valor.
Líderes do Setor de Gestão do Ciclo de Vida de Identidade
-
SailPoint Technologies Holdings, Inc.
-
Saviynt, Inc.
-
Okta, Inc.
-
Ping Identity Corporation
-
Omada A/S
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Gestão do Ciclo de Vida de Identidade Empresas cobertas neste relatório
- SailPoint Technologies Holdings, Inc.
- Saviynt, Inc.
- Okta, Inc.
- Ping Identity Corporation
- Omada A/S
- One Identity LLC
- RSA Security LLC
- SecureAuth Corporation
- Hitachi ID Systems, Inc.
- Fischer Identity, Inc.
- EmpowerID, Inc.
- Pathlock, Inc.
- Soffid IAM, S.L.
- Zluri, Inc.
- Lumos Labs, Inc.
- Veza Technologies, Inc.
- ConductorOne, Inc.
- Radiant Logic, Inc.
- Identity Automation, L.P.
- Tools4ever B.V.
- Beta Systems Software AG
Desenvolvimentos industriais recentes em Mercado de Gestão do Ciclo de Vida de Identidade
- Outubro de 2026: A SailPoint apresentou as capacidades de escala corporativa do Human Fabric e lançou o IdentityIQ 9.0 no Navigate 2026, sua conferência anual. O IdentityIQ 9.0 representa uma modernização importante da plataforma local, sinalizando que a SailPoint continuará investindo em governança de entrega dupla em vez de forçar a migração para a nuvem, um posicionamento que aborda diretamente um ponto de dor entre grandes compradores regulados com requisitos locais inegociáveis.
- Maio de 2026: A ServiceNow lançou o Autonomous Security and Risk, integrando o grafo de acesso da Veza e a inteligência de ativos da Armis em uma única plataforma para governar agentes de IA, identidades humanas e ativos corporativos conectados. A oferta combinada incorpora a governança do ciclo de vida de identidade diretamente nas operações de segurança, reduzindo a motivação dos compradores para manter uma cadeia de ferramentas de gestão do ciclo de vida de identidade independente.
- Abril de 2026: A ServiceNow concluiu a aquisição da Armis Security por 7,6 bilhões de USD, adicionando inteligência de ativos cibernéticos em ambientes de OT, IoT e IA física para complementar o mapeamento de permissões de identidade da Veza dentro de uma plataforma de segurança unificada.
- Novembro de 2025: A Ping Identity lançou o Identity for AI, cobrindo registro de agentes de IA, gestão do ciclo de vida e injeção de credenciais just-in-time via MCP Gateway, fechando diretamente a lacuna de governança criada por agentes que operam com permissões herdadas de nível humano.
Escopo do Relatório Global do Mercado de Gestão do Ciclo de Vida de Identidade
O Mercado de Gestão do Ciclo de Vida de Identidade é Segmentado por Componente (Soluções, Serviços), Modelo de Implantação (Baseado em Nuvem, Local, Híbrido), Tipo de Identidade (Identidades de Força de Trabalho, Identidades de Contratados e Parceiros, Identidades Privilegiadas, Identidades de Máquinas e Cargas de Trabalho, Identidades de Agentes de IA), Tamanho da Organização (Grandes Empresas, Pequenas e Médias Empresas), Vertical do Setor (Serviços Bancários, Financeiros e de Seguros, Governo e Defesa, TI e Telecomunicações, Saúde e Ciências da Vida, Varejo e Comércio Eletrônico, Energia e Serviços Públicos, Manufatura, Educação e Outros Verticais do Setor) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio, África). As Previsões de Mercado estão em Valor (USD).
Visão geral da segmentação
| Soluções |
| Serviços |
| Baseado em Nuvem |
| Local |
| Híbrido |
| Identidades de Força de Trabalho |
| Identidades de Contratados e Parceiros |
| Identidades Privilegiadas |
| Identidades de Máquinas e Cargas de Trabalho |
| Identidades de Agentes de IA |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Serviços Bancários, Financeiros e de Seguros |
| Governo e Defesa |
| TI e Telecomunicações |
| Saúde e Ciências da Vida |
| Varejo e Comércio Eletrônico |
| Energia e Serviços Públicos |
| Manufatura |
| Educação |
| Outros Verticais do Setor |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Reino Unido |
| Alemanha | |
| França | |
| Itália | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Índia | |
| Japão | |
| Coreia do Sul | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Turquia | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Restante da África |
| Por Componente | Soluções | |
| Serviços | ||
| Por Modelo de Implantação | Baseado em Nuvem | |
| Local | ||
| Híbrido | ||
| Por Tipo de Identidade | Identidades de Força de Trabalho | |
| Identidades de Contratados e Parceiros | ||
| Identidades Privilegiadas | ||
| Identidades de Máquinas e Cargas de Trabalho | ||
| Identidades de Agentes de IA | ||
| Por Tamanho de Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Vertical do Setor | Serviços Bancários, Financeiros e de Seguros | |
| Governo e Defesa | ||
| TI e Telecomunicações | ||
| Saúde e Ciências da Vida | ||
| Varejo e Comércio Eletrônico | ||
| Energia e Serviços Públicos | ||
| Manufatura | ||
| Educação | ||
| Outros Verticais do Setor | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Reino Unido | |
| Alemanha | ||
| França | ||
| Itália | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Índia | ||
| Japão | ||
| Coreia do Sul | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Turquia | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Restante da África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de gestão do ciclo de vida de identidade?
O mercado de gestão do ciclo de vida de identidade é avaliado em 6,42 bilhões de USD em 2026 e está projetado para atingir 14,02 bilhões de USD até 2032 a um CAGR de 13,91%. A estimativa reflete a crescente necessidade de controles contínuos de identidade em contas de força de trabalho, máquinas e agentes de IA, à medida que as organizações substituem revisões manuais periódicas por controles que podem responder a mudanças operacionais e reter evidências para revisão posterior.
O que está impulsionando a demanda por plataformas de gestão do ciclo de vida de identidade?
Requisitos de conformidade, expansão de identidades em ambientes multi-nuvem, adoção de confiança zero e necessidades de governança para identidades de máquinas e agentes de IA são fatores-chave de demanda. Essas forças exigem que as organizações mantenham registros mais completos de permissões, propriedade e decisões de acesso em aplicações, diretórios e processos cada vez mais automatizados, mesmo quando as responsabilidades estão distribuídas entre várias unidades de negócio.
Qual componente lidera os gastos com gestão do ciclo de vida de identidade?
As soluções lideram com 74,56% da receita em 2026 e estão projetadas para expandir a um CAGR de 14,62% até 2032. As plataformas integradas são favorecidas porque combinam provisionamento, certificação, análise de funções e controles de políticas em 1 camada de governança, em vez de exigir que as equipes de segurança reconciliem vários sistemas independentes com registros de direitos incompletos.
Qual modelo de implantação está se expandindo mais rapidamente?
A implantação baseada em nuvem está projetada para expandir a um CAGR de 14,78% de 2027 a 2032, pois as plataformas SaaS podem simplificar o dimensionamento e as atualizações de conectores. Os modelos local e híbrido permanecem importantes onde a soberania de dados, a infraestrutura crítica ou os requisitos de sistemas legados limitam uma abordagem exclusivamente em nuvem e exigem um processo de modernização em fases.
Qual categoria de identidade deve se expandir mais rapidamente?
As identidades de agentes de IA estão projetadas para expandir a um CAGR de 14,86% até 2032, à medida que as organizações abordam a governança de sistemas autônomos e suas credenciais. Esses sistemas podem operar com permissões que precisam de propriedade clara, rastreabilidade e revisão contínua antes que o acesso possa ser gerenciado com confiança ao longo do ciclo de vida completo.
Qual região deve se expandir mais rapidamente?
A Ásia-Pacífico está projetada para expandir a um CAGR de 14,78% de 2027 a 2032, apoiada pela adoção de nuvem e pela evolução dos requisitos de cibersegurança. A demanda é sustentada pela expansão de empresas nativas digitais, pela atividade de IoT na manufatura e pela maior atenção do setor público aos serviços de identidade entregues em nuvem em vários mercados nacionais.