
アイデンティティプロビジョニング市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
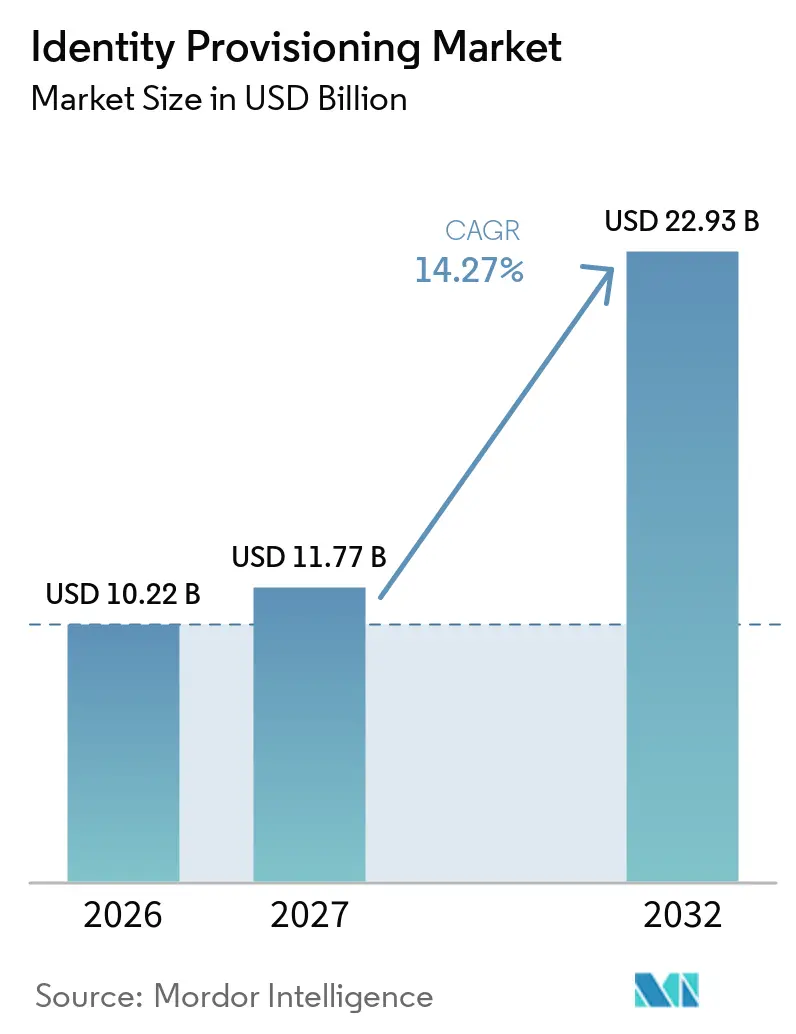
| 市場規模 (2027) | 11.77 十億米ドル |
| 市場規模 (2032) | 22.93 十億米ドル |
| 成長率 (2027 - 2032) | 14.27 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるアイデンティティプロビジョニング市場分析
アイデンティティプロビジョニング市場規模は2026年に10.22 ビリオン 米ドルと評価されており、2032年までに22.93 ビリオン 米ドルに達すると予測され、2027年から2032年にかけてCAGR 14.27%で成長します。アイデンティティプロビジョニングは現在、エンタープライズ環境全体においてシステムへのアクセス、アクセス条件、およびアクセス期間を管理しています。非人間アイデンティティ量の増加、ゼロトラストプログラム、デジタル運用規制により、この業務は定期的な管理を超えた領域へと移行しています。アプリケーション資産、クラウド環境、自律型エージェントが拡大するにつれ、企業は継続的かつ自動化されたコントロールを必要としています。プロバイダーは、アイデンティティガバナンス、特権アクセス、非人間アイデンティティセキュリティを統合したプラットフォームで対応しています。統合の深さ、サービス提供能力、AIベースのアクセス分析が、アイデンティティプロビジョニング市場における購買決定を左右する可能性があります。
主要レポートのポイント
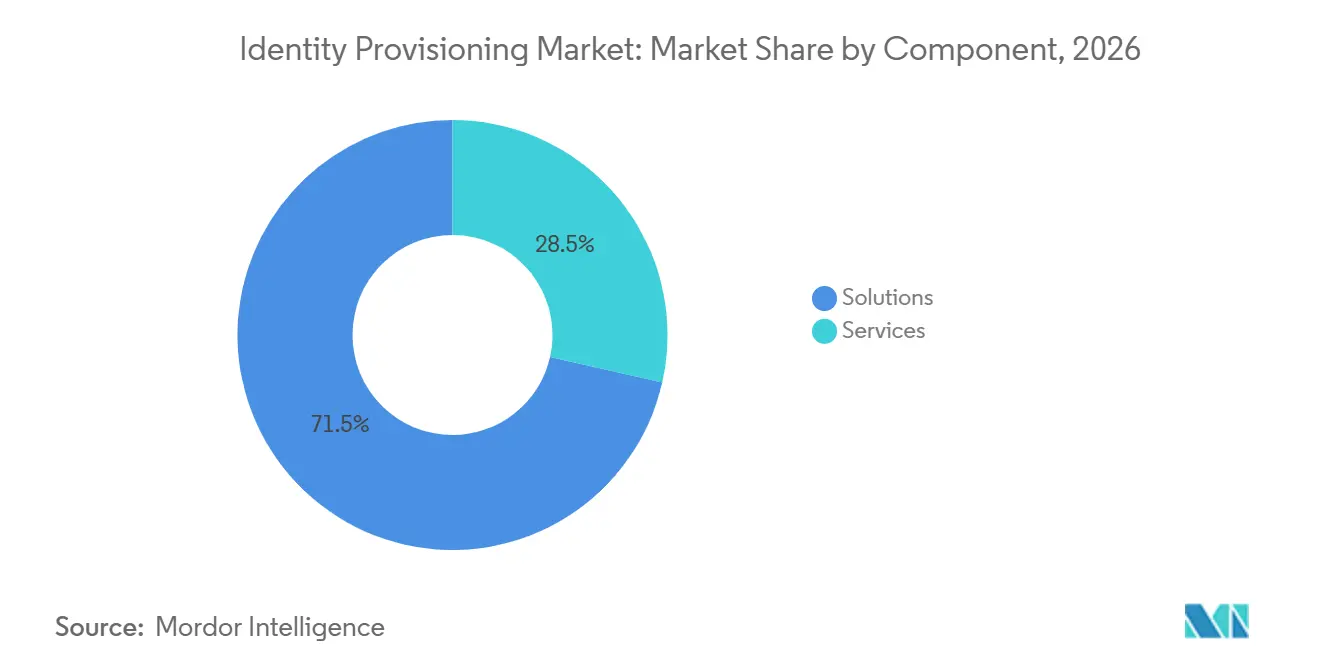
- コンポーネント別では、ソリューションが2026年のアイデンティティプロビジョニング市場シェアの71.46%を占め、サービスは2032年にかけてCAGR 14.74%で拡大する見込みです。
- デプロイメントモデル別では、クラウドが2026年の収益の68.48%を占め、2032年にかけてCAGR 14.36%で拡大する見込みです。
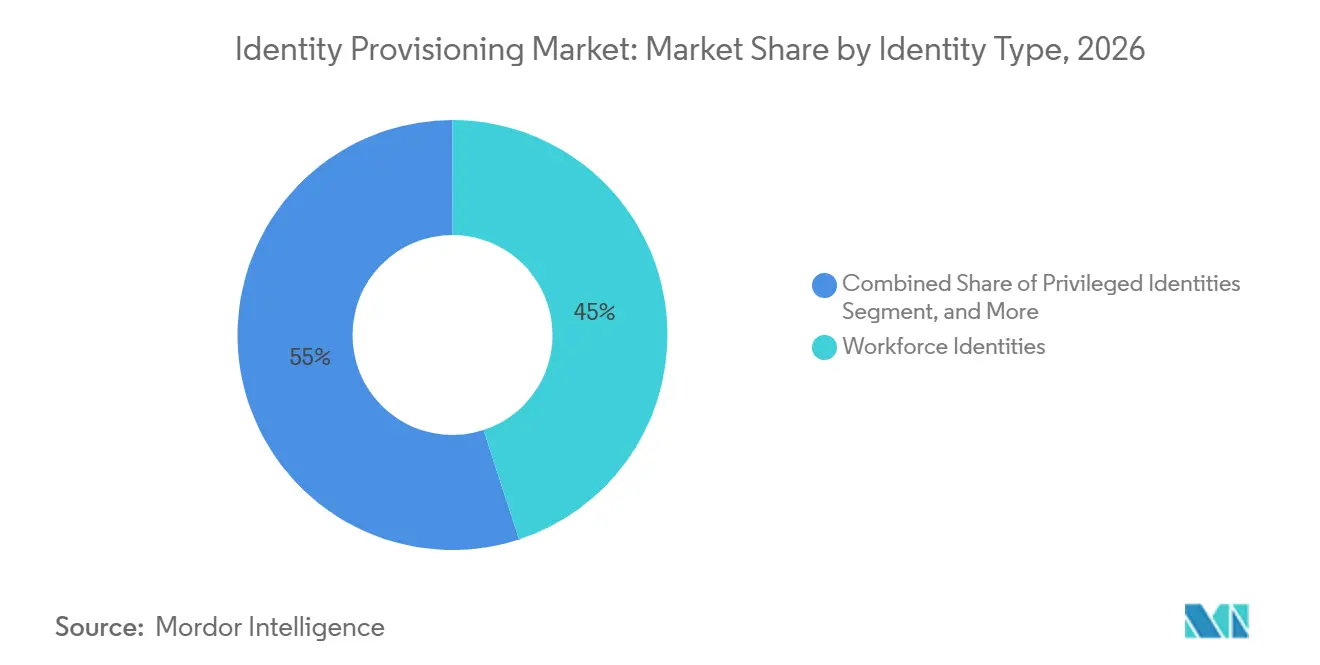
- アイデンティティタイプ別では、ワークフォースアイデンティティが2026年のアイデンティティプロビジョニング市場収益の44.98%を占め、AIエージェントアイデンティティは2032年にかけてCAGR 14.59%で拡大する見込みです。
- 組織規模別では、大企業が2026年の収益の77.68%を占め、中小企業は2032年にかけてCAGR 14.84%で拡大する見込みです。
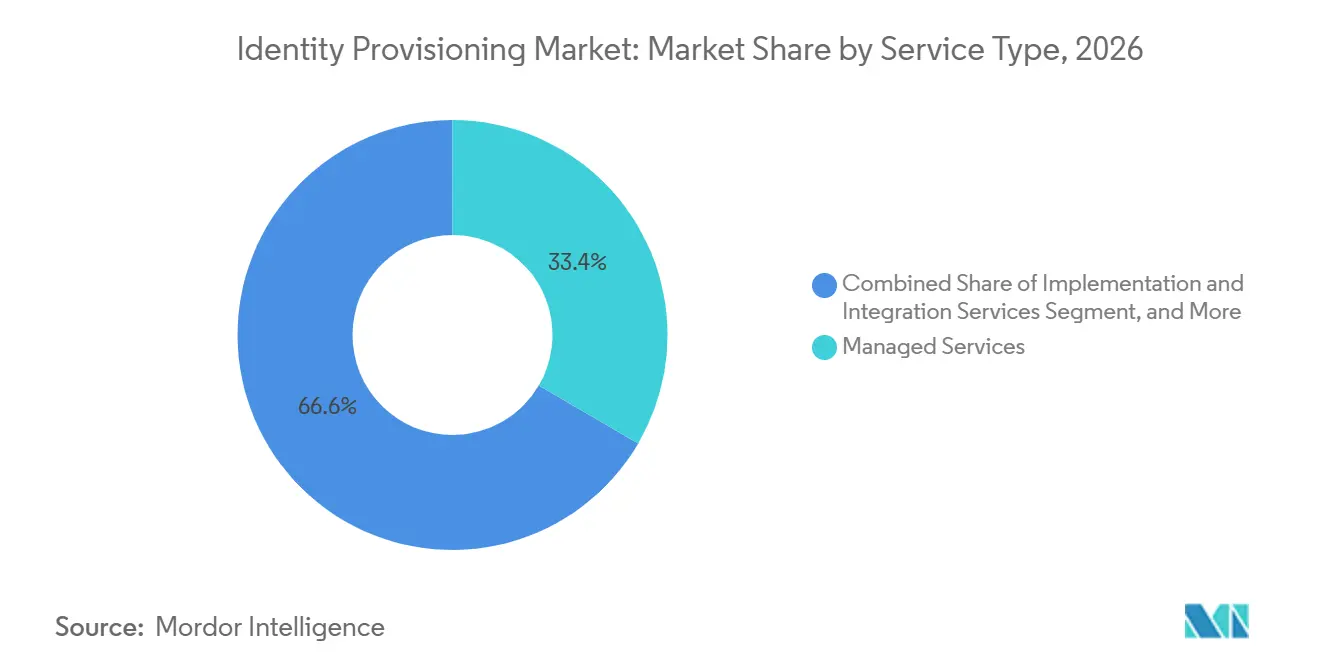
- サービスタイプ別では、マネージドサービスが2026年のアイデンティティプロビジョニング市場のサービス収益の33.41%を占め、2032年にかけてCAGR 14.74%で成長する見込みです。
- エンドユーザー別では、BFSIが2026年の収益の21.59%を占め、ITおよびテレコムは2032年にかけてCAGR 14.82%で拡大する見込みです。
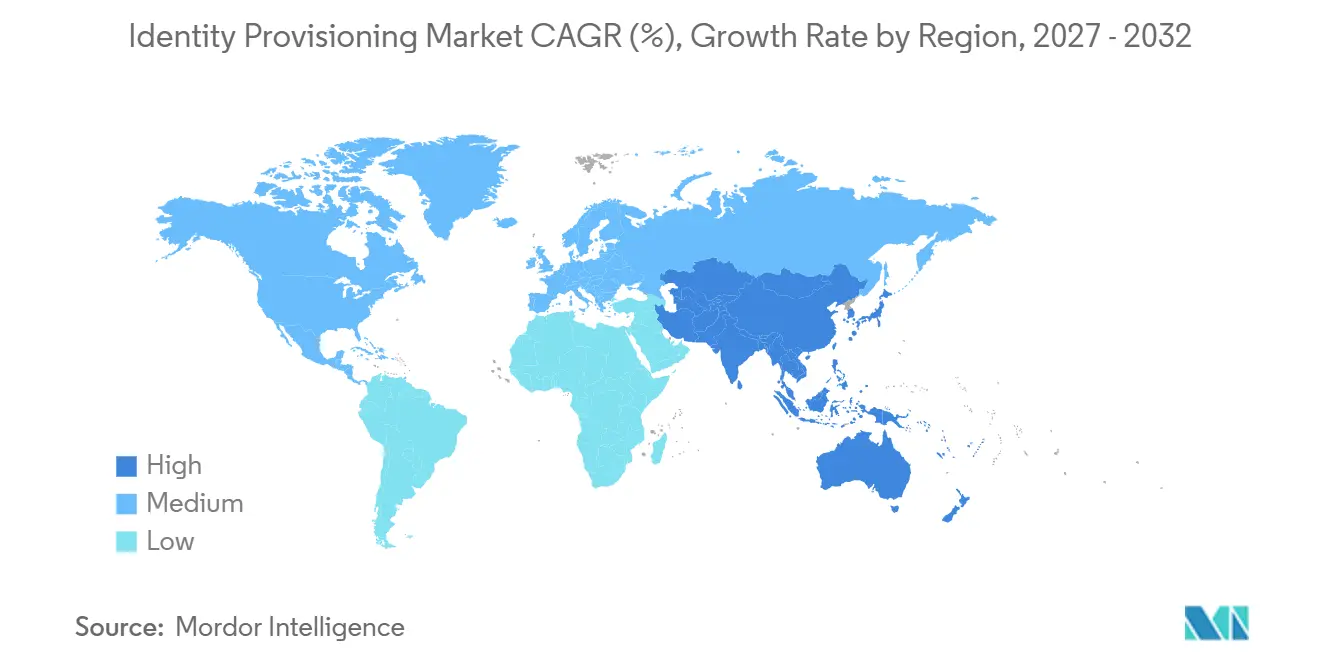
- 地域別では、北米が2026年の収益の41.88%を占め、アジア太平洋地域は2032年にかけてCAGR 14.53%で拡大する見込みです。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
グローバルアイデンティティプロビジョニング市場のトレンドとインサイト
ドライバーの影響分析*
| ドライバー | CAGRへの影響(概算% | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| 規制コンプライアンスと監査自動化 | +3.8% | 北米および欧州に最も集中するグローバル | 短期(2年以内) |
| ゼロトラストおよび最小権限プログラム | +3.2% | 北米および欧州、アジア太平洋地域での採用拡大 | 短期(2年以内) |
| ハイブリッドおよびマルチクラウドのアイデンティティスプロール | +2.5% | グローバル | 中期(2〜4年) |
| ワークフォースのオンボーディング、オフボーディング、スケーラビリティ | +1.8% | グローバル、北米およびアジア太平洋地域で最も強い | 中期(2〜4年) |
| AIを活用したロールマイニングと継続的アクセスインテリジェンス | +1.5% | 北米、欧州、アジア太平洋地域 | 中期(2〜4年) |
| 非人間アイデンティティとAIエージェントの拡大 | +1.7% | グローバル | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
規制コンプライアンスと監査自動化
規制上の義務は、アイデンティティプロビジョニング市場における主要な短期需要トリガーです。DORAは2025年1月17日からEU金融機関に適用され、重要システムのアクセス制御と監査可能な記録を要求しています。ドイツのNIS2移行法は2025年12月に施行され、重要セクターおよび重要インフラセクター全体にアクセス制御義務を拡大しました。DORA、NIS2、HIPAA、SOC 2、CMMC 2.0、PCI-DSS v4.0.1は、アクセスガバナンスのより強固な証拠を要求しています。チケットベースのプロセスでは、これらの要件が求める継続的な証拠を提供できません。そのため、従業員500〜2,000人の中堅企業は、かつては主に大企業が利用していたフルサイクルのプロビジョニング機能を採用しています。
ゼロトラストおよび最小権限プログラム
ゼロトラストプログラムは、より広範なセキュリティポリシーだけでなく、プロビジョニングアーキテクチャにも影響を与えています。Omadaは、調査対象の米国企業の95%が何らかのレベルでゼロトラストを採用しており、47%がプログラムを完全に統合済みと回答したと報告しています。[1] 多くのプログラムは、アクセスライフサイクルではなく、認証とネットワークセグメンテーションに重点を置いています。定期的な認定では、レビュー間に常設の特権が残存する可能性があります。組織はジャストインタイムアクセスとゼロ常設特権のためにガバナンスプラットフォームを活用しています。この変化により、アイデンティティプロビジョニング市場内でのエンタイトルメント分析と近代化されたアクセス認定への需要が高まっています。
ハイブリッドおよびマルチクラウドのアイデンティティスプロール
ハイブリッドインフラは、クラウドとオンプレミスの別々の環境にまたがるアクセス管理上の課題を生み出しています。各環境は異なるアイデンティティポリシー、監査記録、管理コントロールを使用する場合があります。一貫性のないアクセスポリシーは、クラウドサービスと既存のエンタープライズアプリケーションの間にギャップを生じさせる可能性があります。非人間アイデンティティの数は、この管理問題に実質的な規模を加えています。クラウドセキュリティアライアンスは、非人間アイデンティティが平均で人間ユーザーの45倍、クラウドネイティブ環では144倍に達すると報告しています。[2] 手動によるガバナンスではこの量を適切に管理できず、集中型プロビジョニングとライフサイクル自動化への需要を支えています。
ワークフォースのオンボーディング、オフボーディング、スケーラビリティ
企業がSaaSツール、請負業者、新しい役割を追加するにつれ、アクセスリクエスト量が増加しています。Oktaは、顧客あたりの平均アクセスリクエスト数が1年で2倍以上に増加し、2年間で1,140%増加したと報告しています。[3] この増加は、従業員数だけでなく、アプリケーションの拡大とワークフォースの移動を反映しています。オフボーディングは、従業員が退職した後も未使用のアクセスが残存する場合に重大なコントロール上の問題を提示します。クラウドセキュリティアライアンスは、非人間アイデンティティの47%が1年以上変更されておらず、8%は作成者の退職後にHRオーナーシップリンクが存在しないことを発見しました。自動化されたジョイナー・ムーバー・リーバーワークフローは、人間と機械の両方のアイデンティティにとって必要不可欠になりつつあります。
制約要因の影響分析*
| 制約要因 | CAGRへの影響(概算%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| レガシーアプリケーションおよびディレクトリ統合の複雑さ | -2.8% | グローバル、欧州およびアジア太平洋地域で最も深刻 | 長期(4年以上) |
| アイデンティティエンジニアリングのスキル不足 | -2.2% | グローバル | 中期(2〜4年) |
| 断片化したデータレジデンシーおよびデータ主権要件 | -1.0% | グローバル、欧州およびアジア太平洋地域で最も強い | 長期(4年以上) |
| 一貫性のないAPI、イベント、コネクタ標準 | -0.6% | グローバル | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
レガシーアプリケーションおよびディレクトリ統合の複雑さ
レガシーアプリケーションとディレクトリは、アイデンティティプロビジョニング市場における展開遅延の主な原因であり続けています。ERPシステム、メインフレームディレクトリ、古いカスタムアプリケーションは専用コネクタを必要とすることが多くあります。独自インターフェースとバッチファイルによるユーザー管理プロセスは、アプリケーションの変更に伴い脆弱になる可能性があります。SAP Identity Managementは2027年にメンテナンス終了を迎え、複雑なアイデンティティワークフローを持つ企業に移行作業をもたらします。ガバナンスプラットフォームの記録がターゲットシステム内のアクセス状態と異なる場合、アクセスドリフトが発生する可能性があります。これにより、展開されたアクセス承認されたアクセスと一致することを証明しなければならない組織において、残存するエンタイトルメントとコンプライアンスリスクの拡大が生じます。
アイデンティティエンジニアリングのスキル不足
アイデンティティ展開の複雑さは、利用可能な専門家の労働力よりも速く増加しています。SANSは、2026年に調査対象組織の60%においてスキルギャップが主要なワークフォース課題であり、27%が能力ギャップに関連した侵害を報告したことを発見しました。[4] この不足は、コネクタ設計、アクセスモデル開発、移行、継続的なガバナンスを複雑にしています。経験豊富なアイデンティティエンジニアを持たない企業は、展開スケジュールの長期化とプログラム監視の弱体化に直面する可能性があります。マネージドサービスは、専任のアイデンティティチームを構築できない組織に運用上の代替手段を提供します。これはプロバイダーの需要を支えますが、マネージドデリバリーが利用できない、またはローカルキャパシティが不足している場合には採用を制限する可能性があります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
コンポーネント別:ソリューションが収益を支え、サービスが加速
ソリューションは2026年のアイデンティティプロビジョニング市場シェアの71.46%を占めました。ユーザープロビジョニングおよびデプロビジョニング、アクセス認定とレビュー、特権ガバナンス、パスワード管理が含まれます。これらの機能は、企業が外部サポートサービスを追加する前に必要とする運用レイヤーを形成します。規制対象の組織は、このレイヤーを使用してアクセスを制御し、意思決定を文書化し、接続されたビジネスシステム全体でのワーカーの変更を処理します。このソフトウェアは、認定サイクルと監査準備に使用される記録も作成します。アクセス認定は、ベンダーがレビュープロセスに使用データを追加するにつれて特に注目を集めています。AIを活用した認定は、特にレビュー担当者が多くのアプリケーションとエンタイトルメントを評価しなければならない場合に、繰り返しの手動レビューに必要な労力を削減できます。SailPointは2026年3月に次世代アクセス認定エンジンと職務分離の再構築を発表しました。このリリースは、認定の近代化が既存プロバイダーの間で積極的な製品優先事項であることを示しています。
サービスは2027年から2032年にかけてCAGR 14.74%で拡大する見込みであり、アイデンティティプロビジョニング市場規模の中で最も成長の速いコンポーネントとなっています。マネージドサービスは、企業がライフサイクル管理を専門プロバイダーに移管するにつれて需要が高まっています。プロバイダーは、定義されたサービス契約の範囲内でプラットフォームの運用、コネクタの保守、認定のスケジュール管理、エスカレーションの処理を行うことができます。これにより、内部チームはポリシー決定とより優先度の高いセキュリティ業務に集中できます。プロフェッショナルサービスは、グリーンフィールドプロジェクトとプラットフォーム移行を引き続き支援します。この業務は、クライアントが古いシステムと新しいシステムにわたってカスタマイズされた統合や改訂されたアクセスモデルを必要とする場合に重要です。ただし、プロジェクト業務は契約されたマネージド運用よりも変動が大きくなります。中堅企業は、内部ガバナンスチームの維持が専門的なエンゲージメントよりもコストがかかる場合があるため、マネージドデリバリーを好む場合があります。この変化は、プラットフォームソフトウェアベースと並んで定期的なサービス収益を支えながら、顧客がアクセスポリシー、承認モデル、および適切なシステムアクセスを決定するビジネス上の意思決定に対する責任を保持できるようにします。
デプロイメントモデル別:クラウドがリードし、ハイブリッド環境が継続
クラウドは2026年のアイデンティティプロビジョニング市場シェアの68.48%を占めました。また、2032年にかけてCAGR 14.36%で拡大する見込みです。サービスとしてのアイデンティティプラットフォームは、リージョン内データレジデンシー、プライベートテナンシー、コンプライアンス認定を通じて、以前のセキュリティ上の懸念に対処しました。これらの機能は、コントロール要件が展開の選択に影響するBFSIおよびヘルスケアの規制対象バイヤーにとって重要です。クラウド展開は、ガバナンスプログラムを開始する組織のインフラ負担を軽減することもできます。より頻繁なプラットフォームアップデートとサービス統合へのルートを提供します。アイデンティティプロビジョニング市場は、組織が自動化と分析へのより迅速なアクセスを必要とするにつれて、クラウドデリバリーを引き続き支持しています。クラウドの採用は、ハイブリッド資産内に残る古いディレクトリとアプリケーションを管理する必要性を排除しないため、バイヤーは新しいクラウドコントロールを既存システム内に保持されている記録とエンタイトルメントモデルに接続できる展開計画を必要としています。
オンプレミス展開は、主権要件が厳格であるか、エンタイトルメントモデルが高度にカスタマイズされている場合に引き続き重要です。RSAは、調査対象組織の75%がハイブリッド環境を運用しており、2025年のRSAから5パーセントポイント増加したことを発見しました。これは、クラウドの拡大が持続的なローカルインフラと並行して行われていることを示しています。SailPointは2026年10月にIdentityIQ 9.0をリリースし、時間ベースのロールアクセスと強化されたハイブリッドガバナンスを提供しました。ハイブリッドアーキテクチャは、クラウドガバナンスプラットフォームと、企業が迅速に置き換えられないオンプレミスのディレクトリおよびアプリケーションを接続します。これらは、確立されたシステムを維持しなければならない大企業で広く使用されています。これにより、特に移行がビジネスクリティカルなアクセスフローを中断なく維持し、最新のアプリケーションプログラミングインターフェースを持たないレガシーインターフェースに対処しなければならい場合に、オンプレミスおよびハイブリッド機能がベンダーの製品ロードマップに関連し続けます。
アイデンティティタイプ別:ワークフォースアイデンティティがリードし、AIエージェントが拡大
ワークフォースアイデンティティは2026年のアイデンティティプロビジョニング市場シェアの44.98%を占めました。従業員のジョイナー・ムーバー・リーバープロセスは、ほとんどのアイデンティティプログラムの基本的なユースケースであり続けています。組織はこれらのコントロールを使用して、初期アクセスを付与し、役割変更後にエンタイトルメントを改訂し、退職時にアクセスを削除します。これらの活動は、多くのアプリケーション、ディレクトリ、管理システムにわたって調整される必要があります。管理者およびシステムオーナーアカウントは高いリスクをもたらすため、特権アイデンティティが次の主要な領域となっています。サードパーティおよび非従業員アカウントも、サプライチェーン全体でより重要になっています。クラウドセキュリティアライアンスは、サードパーティの侵害が侵害全体の48%を占め、Verizon Data Breach Investigations Reportで前年比60%増加を引用したと報告しました。これらの需要は、ワークフォースガバナンスを展開決定の中心に置き続けています。また、単一のプラットフォームが管理しなければならないアイデンティティタイプも拡大しています。
AIエージェントアイデンティティは2027年から2032年にかけてCAGR 14.59%で拡大する見込みです。組織がDevOpsプロセスとAPIドリブンアーキテクチャを使用するにつれて、マシン、ワークロード、アプリケーションアカウントが増加しています。これらのアカウントは、従来の従業員アイデンティティよりも頻繁に作成および変更される場合があります。多くの組織は、マシンアイデンティティの包括的な自動化されたライフサイクル管理を欠いており、アイデンティティライフサイクルの少なくとも一部に手動プロセスに依存しています。米国企業はエージェンティックAIをますます使用またはパイロット導入しています。しかし、多くの組織はAIアイデンティティの作成または削除に関する文書化されたポリシーを持っていません。人間アカウントのガバナンスプロセスは、短命の自律型アイデンティティに完全には対応しておらず、ライフサイクルの決定、アクセス承認、監視、削除の実践を同じコントロールの議論に持ち込む独自の製品要件を生み出しています。
注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能です
組織規模別:大企業がリードし、中小企業がクラウドプラットフォームを採用
大企業は2026年のアイデンティティプロビジョニング市場シェアの77.68%を占めました。その規模は、広範なアプリケーションポートフォリオ、複数のクラウドサービス、多層的な請負業者アクセスを生み出します。これらの組織は多くの場合、個別の規制要件を持つ複数の管轄区域にまたがって運営されています。何千人ものユーザーとシステムが調整されたアクセス変更を必要とする場合、自動化されたプロビジョニングは運用上の必要性となります。大規模な組織はまた、より複雑な職務分離要件と監査の期待に直面しています。そのプログラムは、コントロールレビューをサポートする記録を保持しながら、事業部門全体でポリシーを整合させる必要があります。ManageEngineは、大企業の半数以上が3つ以上のIAMベンダーを管理していることを発見しました。また、北米企業の76%がベンダーの統合を行っているか、統一されたベンダーアプローチを評価していると報告しました。この統合サイクルは、選択されたガバナンスプラットフォームへの支出を増加させる可能性があります。
中小企業は2027年から2032年にかけてCAGR 14.84%で拡大する見込みです。クラウドネイティブプラットフォームはインフラ要件を削減し、展開サイクルを数ヶ月から数週間に短縮できます。これにより、大規模な内部セキュリティチームを持たない組織でも正式なアクセスガバナンスがより利用しやすくなります。また、バイヤーが高度にカスタマイズされた実装にリソースをコミットする前に標準的な機能を使用できるようになります。垂直型SaaSプロバイダーは、ヘルスケア、BFSI、または製造要件に適した構成を提供できます。コンプライアンス対応の構成は、中堅市場のバイヤーの初期設計作業量を削減できます。中小企業は依然としてアクセスレビュー、オンボーディングコントロール、文書化された承認パスを必要としています。マネージドオファリングは、専任のアイデンティティエンジニアリングスタッフの不足に対処できます。これらの条件は、業界固有の構成を持つクラウドベンダーが成長する中小企業の顧客ベースにサービスを提供する立場に置きます。特に、バイヤーが構造化されたガバナンス機能を必要としているが、大企業プログラムに通常関連するコネクタライブラリと専門的な運用チームを構築できない場合に当てはまります。
サービスタイプ別:マネージドサービスが優先デリバリーモデルに
マネージドサービスは2026年のサービス収益の33.41%を占め、2032年にかけてCAGR 14.74%で拡大する見込みです。この二重の位置づけは、継続的なアイデンティティ運用を専門家にアウトソーシングする傾向を反映しています。マネージドモデルでは、プロバイダーがプラットフォーム運用、認定スケジュール、コネクタ保守、エスカレーションを処理します。これらの活動には、多くの企業が内部で維持できない技術的スキルが必要です。サービスモデルは、プラットフォームが稼働した後に予測可能な運用構造を提供することもできます。これは、小規模なセキュリティチームと複雑なアクセス要件を持つ組織に特に関連しています。プロバイダーは、定期的なリクエスト、定期レビュー、システム変更に同じ運用規律を適用できます。アイデンティティプロビジョニング市場は、サービスプロバイダーがプラットフォームの専門知識と継続的なライフサイクル管理を組み合わせることができる場合に恩恵を受けます。このモデルは、ワークフォースの制約にもかかわらず顧客がガバナンスの継続性を維持するのに役立ち、定期的なレビューとメンテナンスを断続的な内部プロジェクトではなく合意された運用サービスの一部にします。
プロフェッショナルサービスは、移行、新しいコネクタ展開、近代化プログラムを引き続き支援します。実装と統合は、多くの場合、新しいアイデンティティプログラムにおける最初のエンゲージメントです。トレーニング、コンサルティング、サポートは、組織がガバナンスプロセスへの内部的な親しみを構築するのに役立ちます。これらのサービスは、クライアントがレガシーシステムを接続したり、アクセスロールを改訂したりする必要がある場合に有用です。また、アプリケーション資産が変化し、新しいシステムがアクセス環境に入るにつれて、定期的な再構成もサポートします。プロフェッショナルサービスの収益はプロジェクトベースであり、マネージド契約よりも予測が難しい場合があります。マネージドサービスはプロバイダーに定期的な契約収益をもたらします。この違いにより、組織が古いアイデンティティツールから移行したり、カスタマイズされたコネクタとワークフロー設計を必要とする複雑なアプリケーションを追加したりする際に実装の専門家が引き続き必要とされる一方で、マネージドデリバリーモデルはベンダーとインテグレーターにとって重要な戦略的焦点となっています。
注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能です
エンドユーザー別:BFSIが需要を支え、ITおよびテレコムがペースを設定
BFSIは2026年のアイデンティティプロビジョニング市場シェアの21.59%を占めました。このセクターは、SOX、PCI-DSS、DORA、GDPRの下でアクセス制御要件に直面しています。これらのフレームワークは、アクセスの可視性、職務分離コントロール、監査可能なプロビジョニング記録を要求しています。金融機関は機密データと重要なトランザクションシステムを管理するため、成熟したアイデンティティプログラムを運用しています。DORAの施行は、変更の証拠を保持するリアルタイムおよびイベント駆動型アクセスコントロールへの需要を高めています。このようなコントロールは、時点ベースのアクセスレビューだけでなく、継続的なコンプライアンスを実証できます。ヘルスケアおよびライフサイエンスも、HIPAAおよびFDA 21 CFR Part 11の下で定義された要件を持っています。政府、防衛、製造業は、金融機関で使用されるものとは異なる専門システム、機密記録、運用上の役割を考慮したアクセスガバナンスが必要な、独自のコンプライアンスおよび運用ニーズを持つさらなる需要プールを代表しています。
ITおよびテレコムは2027年から2032年にかけてCAGR 14.82%で拡大する見込みです。テレコムオペレーターは、ネットワーク管理システム全体でハイブリッドネットワークと多くの特権アカウントを管理しています。ITと運用技術システムの両方をカバーするプロビジョニングツールが必要です。顧客向けアプリケーショ資産が拡大するにつれて、小売りおよびeコマースの需要が増加しています。製造業は採用の初期段階にありますが、接続された運用環境を追加しています。インダストリー4.0の展開は、非人間アイデンティティガバナンスを必要とする産業用デバイスとクラウド製造プラットフォームを追加します。その結果、プロビジョニングプラットフォームが識別、承認、レビューしなければならないアクセス関係のセットが広がります。アイデンティティプロビジョニング産業は、異なるコンプライアンスニーズと運用環境を持つこれらの垂直市場にサービスを提供しており、適応可能なワークフローと従業員、特権、サードパーティ、マシン、アプリケーションアイデンティティにわたる広範なカバレッジが各展開にとって重要となっています。
地域分析
北米は2026年のアイデンティティプロビジョニング市場シェアの41.88%を占めました。この地域には、エンタープライズガバナンス展開とアイデンティティ専門インテグレーターの大規模な基盤があります。米国には多くの主要プラットフォームベンダーと、確立されたアイデンティティプログラムを持つ規制対象企業が集中しています。これにより、顧客が広範なプラットフォームカバレッジ、コネクタの可用性、継続的なサービス能力を比較する成熟した購買環境が生まれています。大企業は多くの場合、確立されたオンプレミスアプリケーションとクラウドサービス全体でアクセスを調整する必要があり、統合ガバナンスプラットフォームが関連性を持ちます。カナダは金融サービスと連邦調達を通じて需要に貢献しています。メキシコは採用サイクルの初期段階にありますが、ニアショア製造とfintech活動の増加に伴いクラウドデリバリーのプロビジョニングを追加しています。これらの条件により、アイデンティティプロビジョニング市場は北米に実質的なインストールベースを持ち、近代化作業が完全に新しいガバナンス展開と同様に重要となる場合があります。北米の組織は、成熟したエコシステムにもかかわらず、アイデンティティエンジニアリングの不足に直面しています。この地域のインストールベースは、ベンダーにエンタープライズ統合とプラットフォーム近代化のための重要な環境を提供しています。
欧州はアイデンティティプロビジョニング市場において2番目に大きな地域です。英国、ドイツ、フランスが主要な需要センターです。DORAは2025年1月からEU金融機関に適用されており、ドイツのNIS2移行は2025年12月に施行されました。両フレームワークの対象となる組織は、個別のコンプライアンスツールを維持する代わりに、統合プラットフォームでガバナンスを統合しています。共通のガバナンスレイヤーは、複数の規制にわたる証拠ニーズをサポートし、並行した監査証跡に関連する作業を削減できます。地域のデータレジデンシーニーズも、プラットフォームがアイデンティティ情報を処理する場所とサービスプロバイダーがデリバリーを構造化する方法に影響します。これらの考慮事項により、アイデンティティプロビジョニング市場は機能的なカバレッジと管轄固有の要件を満たす展開の選択の両方に依存しています。南米はブラジルとアルゼンチンが主導する新興地域です。ブラジルのLGPDフレームワークは、規制対象のBFSIおよびヘルスケア組織におけるアクセスガバナンス投資を高めています。
アジア太平洋地域は2027年ら2032年にかけてCAGR 14.53%で拡大する見込みです。デジタルトランスフォーメーション、クラウドの拡大、多様な規制要件が地域の需要を支えています。国家要件の幅広い範囲により、ローカライズされたデータ処理と地域デリバリー能力がサプライヤーにとって重要な考慮事項となっています。クラウドベースのプラットフォームは、異なるローカルアプリケーション環境を引き続き運用しながら、ガバナンスを標準化するための実用的なルートを企業に提供できます。このクラウド採用とローカル要件の組み合わせが、デジタル成熟度の段階が大きく異なる経済圏全体でアイデンティティプロビジョニング市場を支えています。インドには、アイデンティティインフラをクラウドネイティブプラットフォームに移行している大規模な企業基盤があります。日本では製造業と金融サービスからの需要があります。オーストラリアのプライバシー法改正とサイバーセキュリティ戦略は、政府と重要インフラにおける採用を支えています。サウジアラビアとアラブ首長国連邦は、デジタルトランスフォーメーションとサイバーセキュリティの義務を通じて需要を追加しています。アフリカは初期段階にあり、南アフリカとナイジェリアが主要なエンタープライズ需要センターです。
競合環境
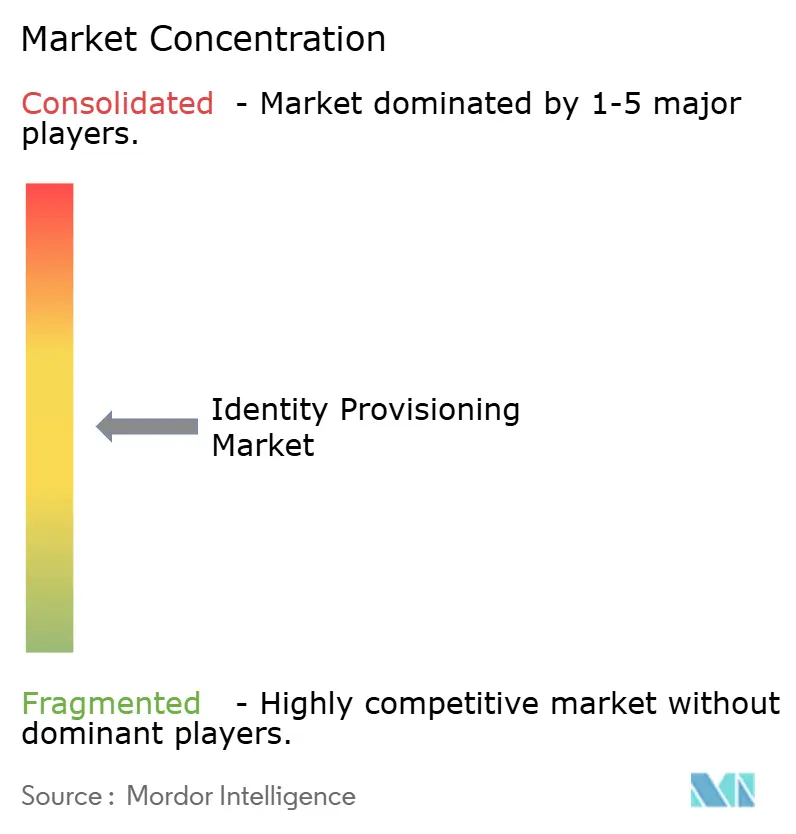
アイデンティティプロビジョニング市場は、プラットフォームプロバイダー間では適度に集中しており、サービスデリバリー全体では断片化しています。統合ベンダーはエンタープライズ統合プログラムを競い合い、専門業者はアプリケーションガバナンス、クラウド特権アクセス、中小企業向けプロビジョニングに対応しています。この分野は、大規模なセキュリティプラットフォーム、確立されたアイデンティティガバナンスプロバイダー、より狭い技術的能力を持つ専門ベンダーを組み合わせています。バイヤーは、統合プラットフォームが新たな移行負担を生み出すことなく既存のアプリケーションをサポートできるかどうかを評価する必要があります。Palo Alto Networksは2026年2月にCyberArkの買収を完了し、Idiraプラットフォームを立ち上げました。この組み合わせにより、特権アクセス、シークレット管理、マシンアイデンティティ機能が1つのアイデンティティセキュリティブランドの下に置かれました。これは、アイデンティティがより広範なセキュリティプラットフォーム戦略の中心的な部分になりつつあることを示しています。アイデンティティプロビジョニング市場では、これにより、より少ない統合製品を通じて接続されたガバナンスと特権アクセス要件に対応できるプラットフォームの重要性が高まっています。ガバナンス、特権アクセス、非人間アイデンティティ、AIエージェントアイデンティティをカバーするプロバイダーは、ポイント製品統合の必要性を削減できます。この機能は、大企業による競合評価において重要となる可能性があります。
AIエージェントガバナンスは、どのプロバイダー明確な所有権を確立していないオープンな領域です。SailPointは2026年8月にAgentic Fabricを一般提供し、Oktaは2026年8月24日にAgent SSOを一般提供しました。SailPointは2026年6月にEntro Securityの買収を完了し、シークレット検出と非人間アイデンティティの検出・対応機能を追加しました。Oktaは2026年7月にPermiso Securityの買収合意に署名し、マルチクラウドアイデンティティ脅威検出と行動分析を追加しました。これらの動きは、アイデンティティプロバイダーが行動シグナル、クレデンシャル、自律型エージェントを中心にプラットフォームを拡張していることを示しています。ベンダーは、各機能を個別に扱うのではなく、ライフサイクル、ポリシー、検出、対応機能を共通のコントロール構造に統合しようとしています。このアプローチは、AIエージェントが複数のアプリケーションにわたって動作し、厳密なレビューを必要とする権限を使用する可能性がある場合に関連しています。したがって、アイデンティティプロビジョニング市場では、マシンおよび自律型アイデンティティのコントロールをめぐる活発な競争領域があります。新興の非人間アイデンティティ専門業者は、短命および自律型アイデンティティ向けの専用コントロールを引き続き提供しています。これにより、プラットフォームの統合が進んでいるにもかかわらず、競合フィールドは活発に保たれています。
技術的差別化は、継続的に更新されるアイデンティティグラフを中心に展開されています。これらのシステムは、エンタープライズ環境全体でアイデンティティ、エンタイトルメント、アクセスパスをマッピングします。グラフベースのアプローチは、ほぼリアルタイムでコンテキスト対応のアクセス決定をサポートできます。更新頻度が低い古いバッチ処理プラットフォームとの対比を提供します。これらのアーキテクチャの価値は、基礎となるアイデンティティ、アプリケーション、エンタイトルメントデータの品質とカバレッジに依存します。プラットフォームはまた、ユーザーが役割を変更し、ワークロードがスケールし、クラウド環境が追加されるにつれて、これらの記録を維持する必要があります。レガシーシステムが依然として展開を遅らせるため、統合ライブラリとパートナーエコシステムは引き続き重要です。強力なコネクタカバレッジを持つベンダーは、古いアプリケーションを含めるために必要な作業を削減できます。マネージドサービス能力も、顧客がアイデンティティエンジニアを欠いている場合に差別化要因となっています。これらの技術的およびデリバリー要因は、アイデンティティプラットフォームが限られたアクセスガバナンスのユースケースにのみ使用されるのではなく、企業全体で採用できるかどうかを決定するのに役立ちます。
アイデンティティプロビジョニング産業リーダー
-
Microsoft Corporation
-
SailPoint Technologies Holdings Inc.
-
IBM Corporation
-
Oracle Corporation
-
SAP SE
- 注:主要企業の掲載順は順位を示すものではありません。
最近の産業動向
- 2026年10月:SailPointはNavigate 2026カンファレンスにて、オンプレミスおよびハイブリッド顧客向けにIdentityIQ 9.0のリリースを発表しました。ロールに対する詳細な時間ベースのアクセス、最新のアプリケーションサーバー上の再構築された技術基盤、強化されたガバナンスコントロールを特徴とし、複雑なオンプレミス資産を持つ大企業に並行した近代化パスを提供します。
- 2026年10月:SailPointは非人間アイデンティティの検出をサポートする更新されたOkta SaaSコネクタをリリースし、コネクタがOpenID Connectアプリケーションを非人間アイデンティティとして検出し、管理者APIトークンを作成ユーザーに関連付けられるようにしました。
- 2026年9月:OktaはPermiso Securityの買収後、Okta Identity GovernanceとOkta Privileged Accessにわたる新機能を発表し、複数のアイデンティティプロバイダーとクラウド環境にわたって行動分析とリスクシグナルを拡張するアイデンティティ脅威検出・対応を導入しました。
- 2026年8月:SailPointはSailPoint Agentic FabricとSailPoint Human Fabricを組み合わせた統合アイデンティティセキュリティソリューションを発表し、大規模言語モデル(LLM)に到達する前に個人識別情報(PII)を削除するインラインプロンプトセキュリティと、不正エージェントを無効化する集中コントロールを備えています。
グローバルアイデンティティプロビジョニング市場レポートの範囲
アイデンティティプロビジョニング市場は、アイデンティティライフサイクル全体を通じて、クラウド、オンプレミス、SaaSアプリケーション全体でユーザーアカウント、ロール、エンタイトルメントの作成、更新、削除を自動化するソフトウェアソリューションで構成されています。
アイデンティティプロビジョニング市場レポートは、コンポーネント(ソリューション、サービス)、デプロイメントモデル(クラウド、オンプレミス、ハイブリッド)、アイデンティティタイプ(ワークフォース、特権、サードパーティ、マシン、AIエージェント)、組織規模(大企業、中小企業)、サービスタイプ(プロフェッショナル、マネージド、実装、トレーニング・コンサルティング)、エンドユーザー(BFSI、ITおよびテレコム、ヘルスケア、政府、小売、製造)、地域(北米、南米、欧州、アジア太平洋、中東、アフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
| ソリューション | ユーザープロビジョニングおよびデプロビジョニング |
| アクセス認定とレビュー | |
| 特権ガバナン | |
| パスワード管理 | |
| サービス | プロフェッショナルサービス |
| マネージドサービス |
| クラウド |
| オンプレミス |
| ハイブリッド |
| ワークフォースアイデンティティ |
| 特権アイデンティティ |
| サードパーティおよび非従業員アイデンティティ |
| マシン、ワークロード、アプリケーションアイデンティティ |
| AIエージェントアイデンティティ |
| 大企業 |
| 中小企業 |
| プロフェッショナルサービス |
| マネージドサービス |
| 実装・統合サービス |
| トレーニング、コンサルティング、サポートサービス |
| 銀行・金融サービス・保険 |
| 情報技術およびテレコム |
| ヘルスケアおよびライフサイエンス |
| 政府および防衛 |
| 小売およびeコマース |
| 製造 |
| その他のエンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| その他の南米 | |
| 欧州 | 英国 |
| ドイツ | |
| フランス | |
| イタリア | |
| ロシア | |
| その他の欧州 | |
| アジア太平洋 | 中国 |
| インド | |
| 日本 | |
| 韓国 | |
| オーストラリア | |
| その他のアジア太平洋 | |
| 中東 | サウジアラビア |
| トルコ | |
| アラブ首長国連邦 | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| その他のアフリカ |
| コンポーネント別 | ソリューション | ユーザープロビジョニングおよびデプロビジョニング |
| アクセス認定とレビュー | ||
| 特権ガバナン | ||
| パスワード管理 | ||
| サービス | プロフェッショナルサービス | |
| マネージドサービス | ||
| デプロイメントモデル別 | クラウド | |
| オンプレミス | ||
| ハイブリッド | ||
| アイデンティティタイプ別 | ワークフォースアイデンティティ | |
| 特権アイデンティティ | ||
| サードパーティおよび非従業員アイデンティティ | ||
| マシン、ワークロード、アプリケーションアイデンティティ | ||
| AIエージェントアイデンティティ | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| サービスタイプ別 | プロフェッショナルサービス | |
| マネージドサービス | ||
| 実装・統合サービス | ||
| トレーニング、コンサルティング、サポートサービス | ||
| エンドユーザー別 | 銀行・金融サービス・保険 | |
| 情報技術およびテレコム | ||
| ヘルスケアおよびライフサイエンス | ||
| 政府および防衛 | ||
| 小売およびeコマース | ||
| 製造 | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| その他の南米 | ||
| 欧州 | 英国 | |
| ドイツ | ||
| フランス | ||
| イタリア | ||
| ロシア | ||
| その他の欧州 | ||
| アジア太平洋 | 中国 | |
| インド | ||
| 日本 | ||
| 韓国 | ||
| オーストラリア | ||
| その他のアジア太平洋 | ||
| 中東 | サウジアラビア | |
| トルコ | ||
| アラブ首長国連邦 | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| その他のアフリカ | ||
レポートで回答される主要な質問
アイデンティティプロビジョニング市場の規模はどのくらいですか?
アイデンティティプロビジョニング市場は2026年に10.22 ビリオン 米ドルと評価されており、CAGR 14.27%で2032年までに22.93 ビリオン 米ドルに達する見込みです。
アイデンティティプロビジョニング収益で最大のシェアを持つコンポーネントはどれですか?
ソリューションは2026年の収益の71.46%でリードしており、コアプロビジョニング、認定、特権ガバナンス、パスワード管理機能を提供しているためです。
AIエージェントアイデンティティがエンタープライズアクセス制御にとって重要な理由は何ですか?
AIエージェントアイデンティティは2032年にかけてCAGR 14.59%で拡大する見込みであり、2026年半ばには組織の78%が文書化されたAIアイデンティティライフサイクルポリシーを持っていませんでした。
アイデンティティプロビジョニング採用をリードするデプロイメントモデルはどれですか?
クラウドは2026年の収益の68.48%でリードしており、2032年にかけてCAGR 14.36%で拡大する見込みです。
アイデンティティプロビジョニング需要が最も大きいエンドユーザーセクターはどれですか?
BFSIは2026年の収益の21.59%でリードしており、金融機関がアクセスの可視性、職務分離コントロール、監査可能な記録を必要とするためです。
アイデンティティプロビジョニングで最も急速に拡大している地域はどこですか?
アジア太平洋地域は2032年にかけてCAGR 14.53%で拡大する見込みであり、デジタルトランスフォーメーション、クラウド利用、進化するアクセスガバナンス要件に支えられています。