
Tamaño y Participación del Mercado de Gestión del Ciclo de Vida de Identidades
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
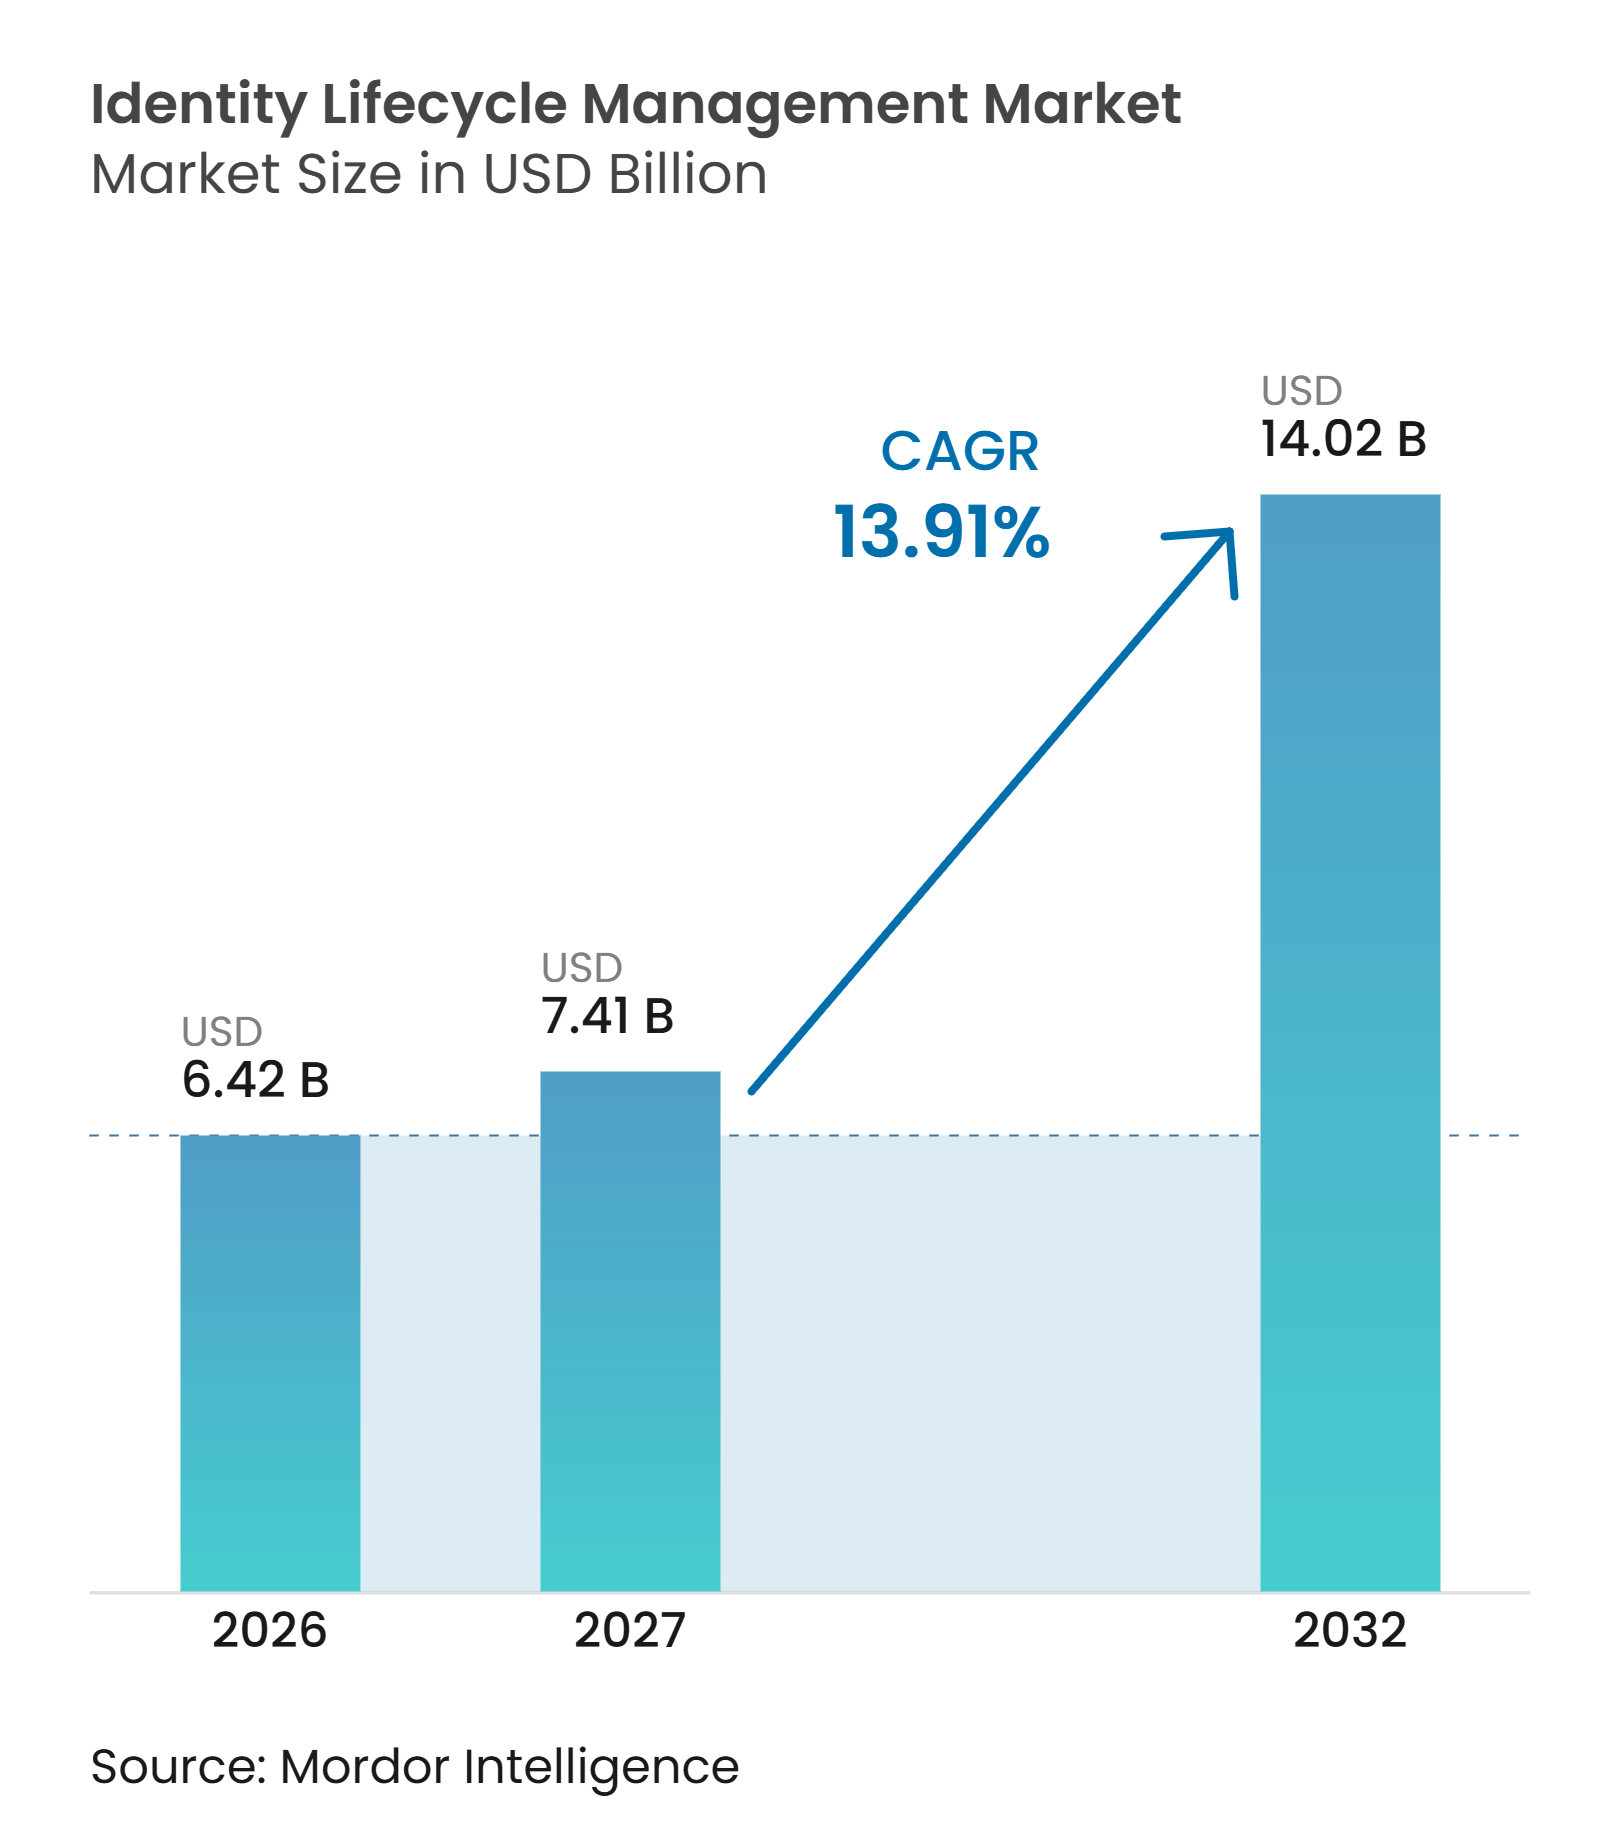
| Tamaño del Mercado (2027) | 7.41 Mil millones de dólares |
| Tamaño del Mercado (2032) | 14.02 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 13.91 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Gestión del Ciclo de Vida de Identidades por Mordor Intelligence
Se proyecta que el tamaño del mercado de gestión del ciclo de vida de identidades se expanda de 6,42 mil millones de USD en 2026 a 14,02 mil millones de USD en 2032, registrando una CAGR del 13,91% entre 2027 y 2032. El mercado de gestión del ciclo de vida de identidades está evolucionando más allá de las cuentas de empleados, ya que las cuentas de servicio, las claves de API, las cargas de trabajo de máquinas y los agentes de inteligencia artificial se convierten en preocupaciones de gobernanza importantes que pueden quedar fuera de los modelos de propiedad y revisión creados para una fuerza laboral convencional. Las organizaciones necesitan cada vez más controles que funcionen de manera continua dentro de los procesos operativos en lugar de depender de revisiones de acceso manuales periódicas, especialmente cuando el acceso puede cambiar rápidamente a medida que los trabajadores cambian de roles, se agregan aplicaciones en la nube y los sistemas automatizados reciben nuevas credenciales. Esta necesidad favorece las plataformas que pueden conectar el aprovisionamiento, la certificación de acceso, el análisis de roles y la aplicación de políticas, mientras mantienen un registro que los equipos de seguridad, los auditores y los propietarios de negocios puedan comprender. Las obligaciones regulatorias, la adopción de la nube y los programas de confianza cero están elevando la prioridad de estas capacidades en las organizaciones reguladas, donde la gobernanza del acceso debe alinearse con los requisitos operativos del día a día en lugar de gestionarse como un ejercicio anual separado. El mercado de gestión del ciclo de vida de identidades también enfrenta una restricción práctica porque los especialistas calificados siguen siendo escasos, lo que puede retrasar la implementación incluso después de que se aprueben los presupuestos y puede hacer que los enfoques de implementación más simples sean más atractivos para las organizaciones con recursos internos limitados.
Conclusiones Clave del Informe
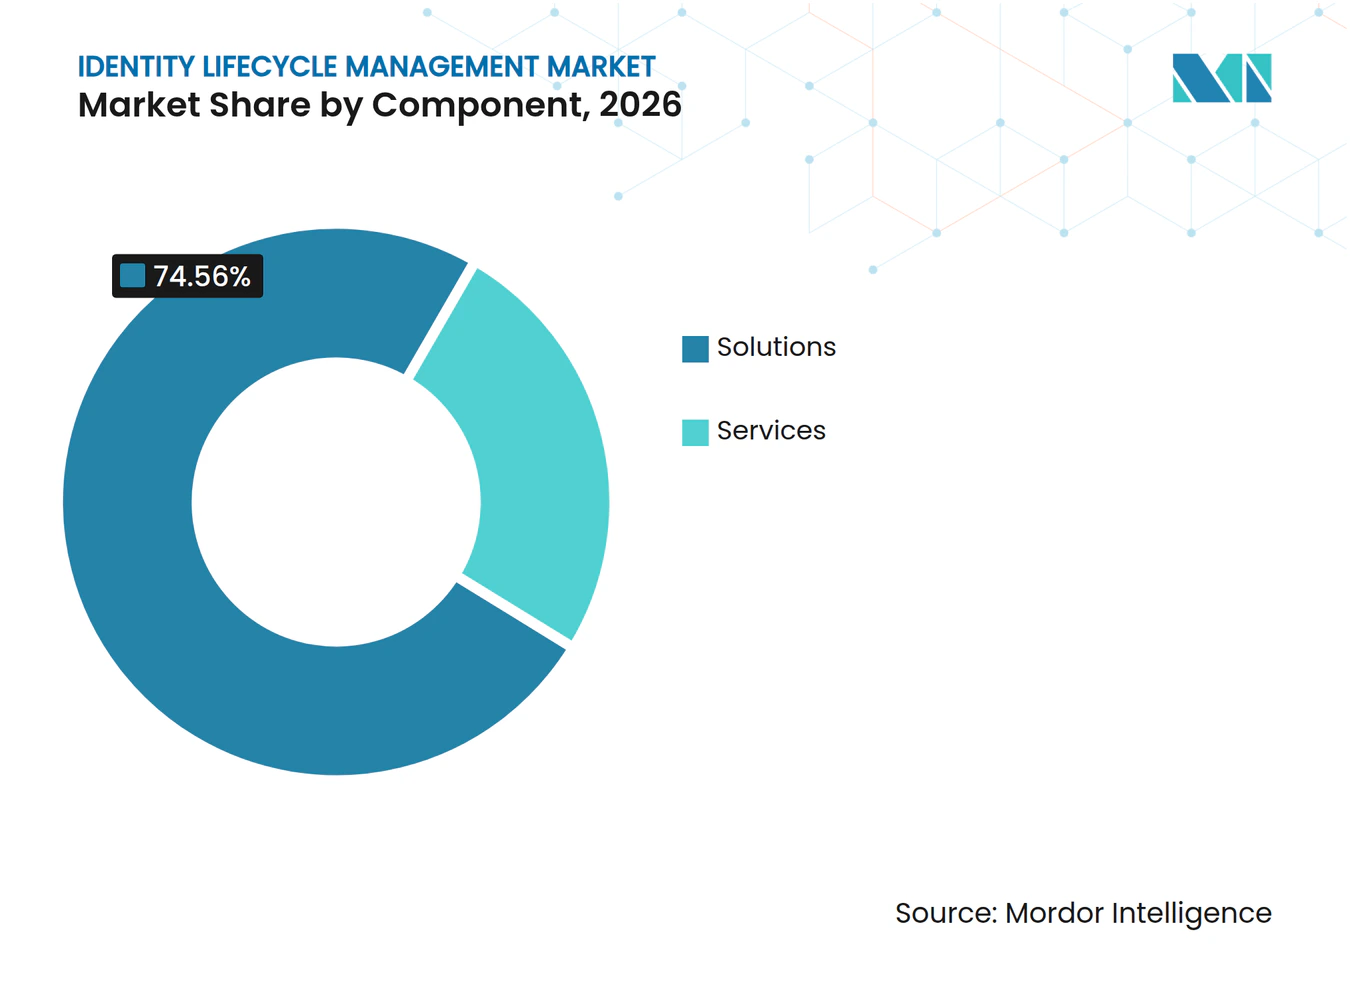
- Por componente, las soluciones representaron el 74,56% de la participación del mercado de gestión del ciclo de vida de identidades en 2026 y se proyecta que se expandan a una CAGR del 14,62% hasta 2032.
- Por modelo de implementación, se proyecta que la entrega basada en la nube se expanda a una CAGR del 14,78% hasta 2032.
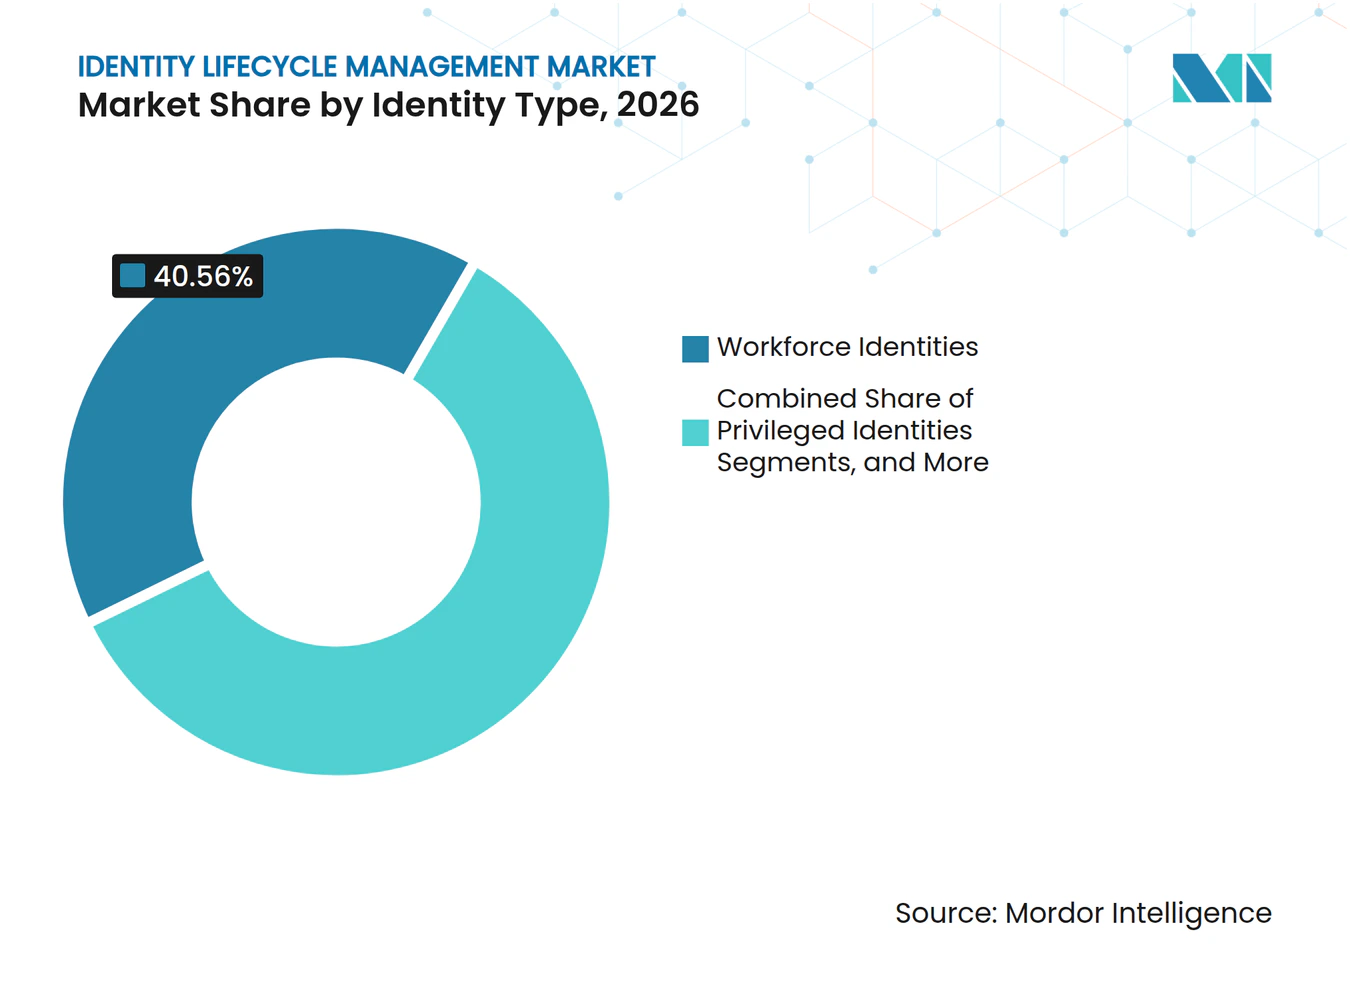
- Por tipo de identidad, las identidades de la fuerza laboral representaron el 40,56% de la participación del mercado de gestión del ciclo de vida de identidades en 2026, mientras que se proyecta que las identidades de agentes de inteligencia artificial se expandan a una CAGR del 14,86% hasta 2032.
- Por tamaño de organización, las grandes empresas representaron el 78,68% de los ingresos en 2026, mientras que se proyecta que las pequeñas y medianas empresas se expandan a una CAGR del 14,59% hasta 2032.
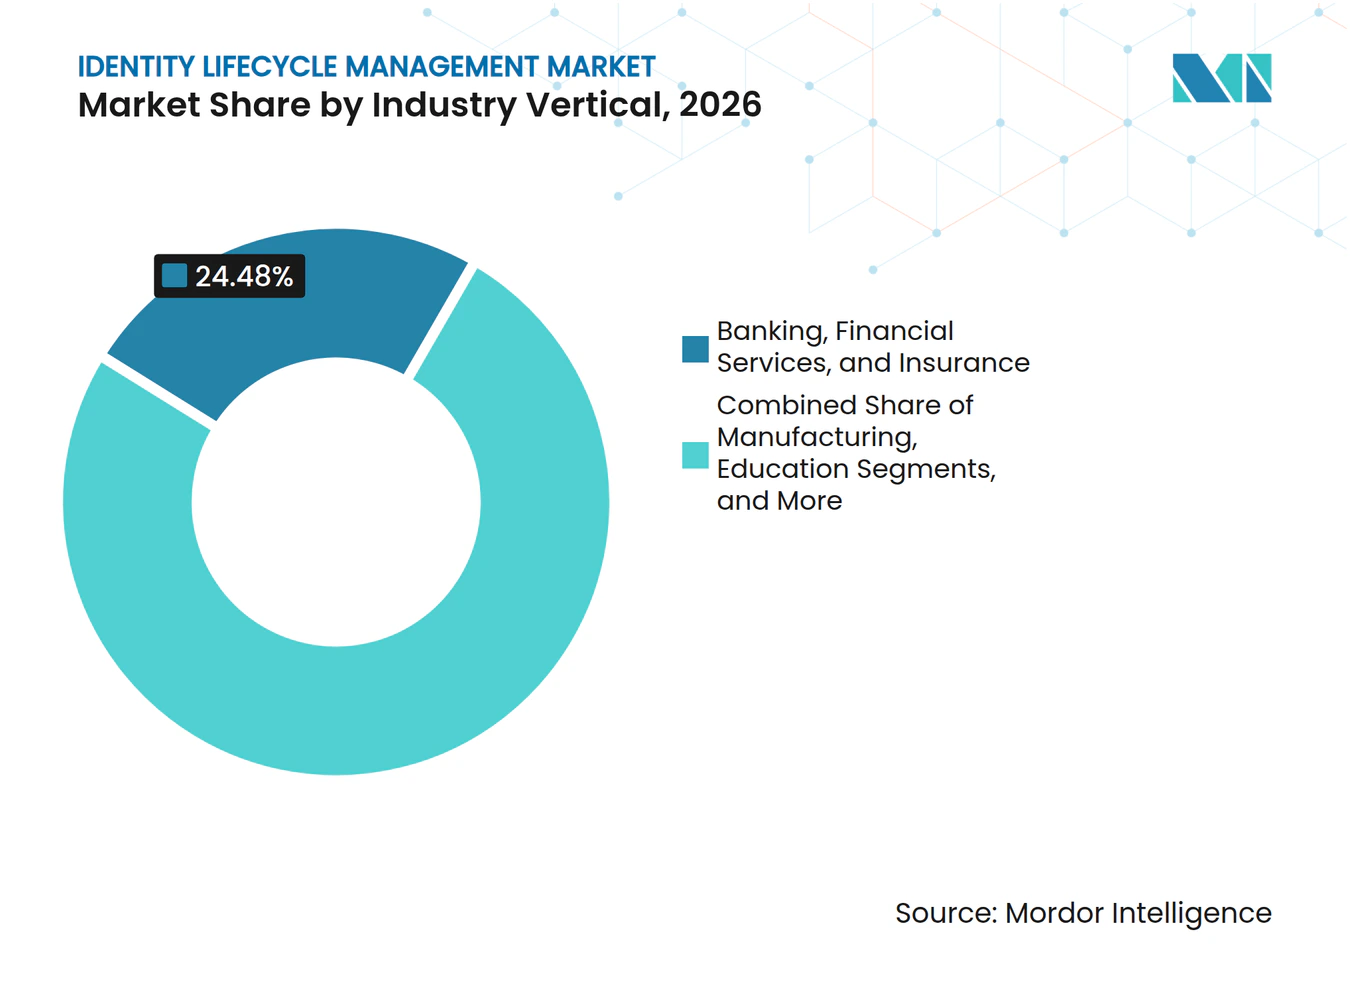
- Por vertical industrial, la banca, los servicios financieros y los seguros representaron el 24,48% de los ingresos en 2026, mientras que se proyecta que TI y telecomunicaciones se expanda a una CAGR del 14,83% hasta 2032.
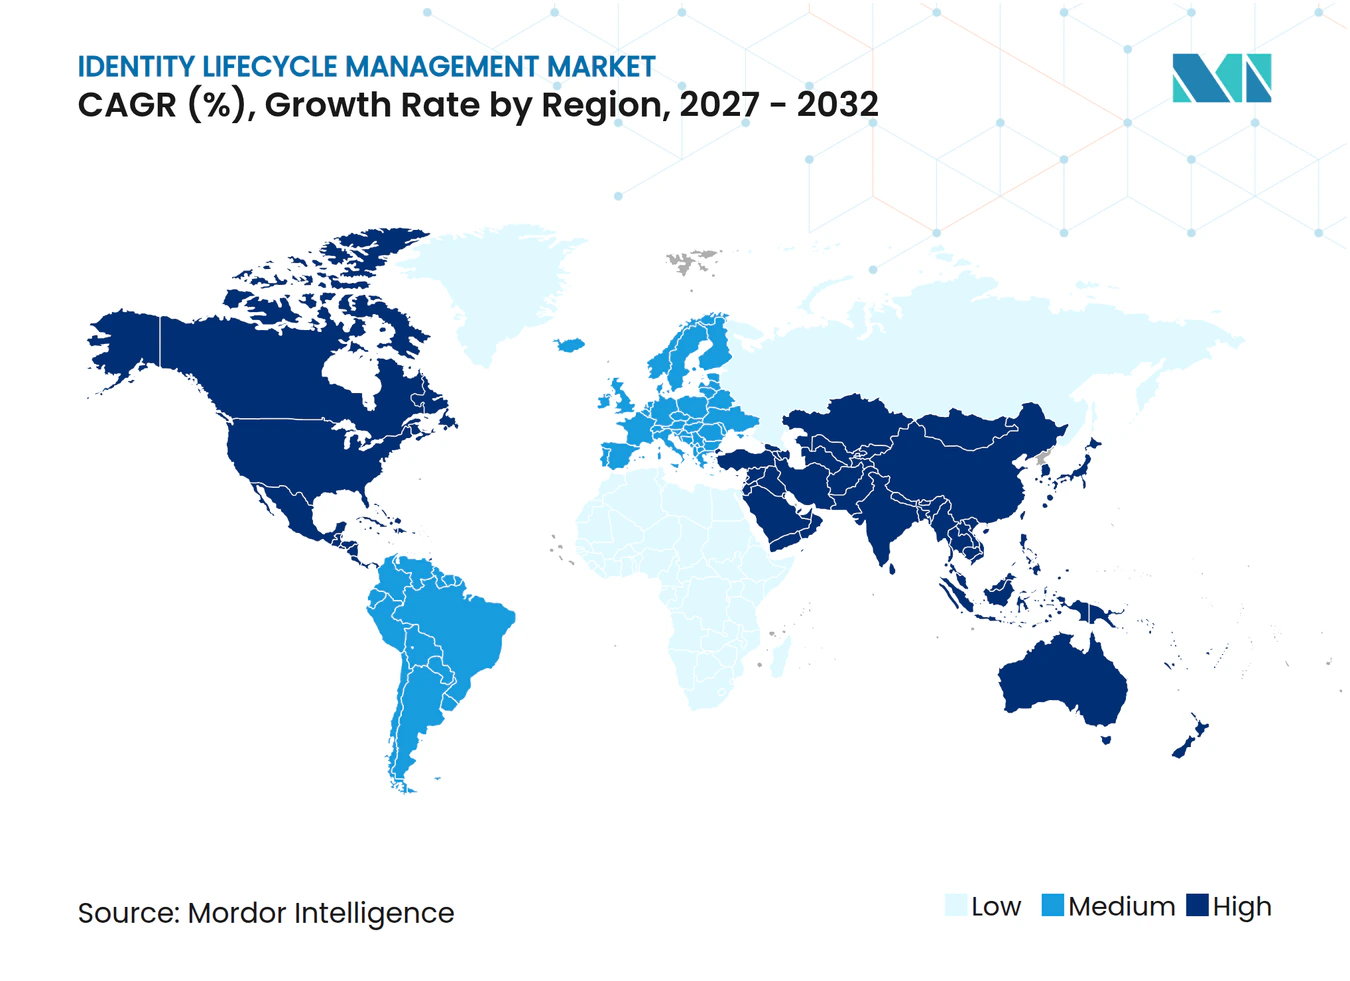
- Por geografía, América del Norte representó el 41,67% de los ingresos en 2026, mientras que se proyecta que Asia-Pacífico se expanda a una CAGR del 14,78% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Plazo de Impacto |
|---|---|---|---|
| Cumplimiento Normativo y Automatización de Auditorías | +2.8% | Global, mayor intensidad en Europa y América del Norte | Corto plazo (≤ 2 años) |
| Dispersión de Identidades en Entornos Híbridos y Multinube | +2.3% | Global, núcleo en Asia-Pacífico, con extensión a Oriente Medio y África | Mediano plazo (2-4 años) |
| Programas de Confianza Cero y Mínimo Privilegio | +2.0% | América del Norte y Europa | Mediano plazo (2-4 años) |
| Gobernanza de Identidades de Máquinas y Agentes de Inteligencia Artificial | +1.8% | Global, liderado por América del Norte | Largo plazo (≥ 4 años) |
| Automatización del Ciclo de Vida de Identidades para Fuerzas Laborales Distribuidas | +1.5% | Global, con concentración temprana en América del Norte y Europa | Mediano plazo (2-4 años) |
| Certificación de Acceso Continua y Análisis de Riesgos | +1.0% | América del Norte y Europa | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Cumplimiento Normativo y Automatización de Auditorías
Los requisitos regulatorios han convertido la gestión del ciclo de vida de identidades en una prioridad de cumplimiento para muchas organizaciones, ya que la administración del acceso ahora se examina como parte de programas más amplios de resiliencia operativa y ciberseguridad. La Ley de Resiliencia Operativa Digital ha estado en vigor desde el 17 de enero de 2025, y sus requisitos para las entidades financieras incluyen la revisión periódica del acceso a los sistemas TIC críticos y la eliminación inmediata de derechos tras la rescisión del contrato. Estas obligaciones refuerzan el argumento a favor del aprovisionamiento y desaprovisionamiento automatizados, ya que los procesos manuales de recopilación de evidencias y eliminación son difíciles de aplicar de manera consistente en poblaciones de usuarios grandes y cambiantes. La Directiva NIS2 se aplica a 18 verticales de sectores críticos e identifica el control de acceso y la gestión de activos como medidas de ciberseguridad importantes, ampliando el grupo de organizaciones que deben formalizar sus prácticas de acceso. La norma ISO/IEC 27001:2022 también mantiene los requisitos de control de acceso como elemento central de los programas de seguridad de la información, lo que refuerza la necesidad de políticas, registros y responsabilidades claras sobre las decisiones de acceso. El mercado de gestión del ciclo de vida de identidades se beneficia cuando las organizaciones medianas reguladas modernizan sistemas que anteriormente habían sido aplazados, especialmente cuando las nuevas obligaciones hacen que las prácticas de acceso informales sean más difíciles de defender durante una auditoría.
Dispersión de Identidades en Entornos Híbridos y Multinube
El mercado de gestión del ciclo de vida de identidades está siendo moldeado por entornos empresariales que combinan plataformas en la nube, directorios locales y grandes carteras de aplicaciones SaaS con diferentes modelos de datos y prácticas de administración de acceso. Un solo empleado puede tener diferentes derechos de acceso en Active Directory, Entra ID, AWS IAM y múltiples inquilinos SaaS, lo que dificulta que un revisor comprenda el acceso efectivo de la persona sin conectar registros separados. Estos registros paralelos pueden volverse inconsistentes cuando los cambios de acceso no se coordinan, cuando las aplicaciones utilizan diferentes identificadores o cuando los equipos locales mantienen sus propios procedimientos de aprobación. Los proyectos de migración pueden agregar una deuda de derechos adicional porque los permisos creados para los equipos de proyecto pueden permanecer después del lanzamiento a producción, incluso después de que hayan finalizado las responsabilidades del proyecto subyacente. El acceso de larga data puede entonces aparecer durante una revisión de certificación sin un propietario de negocio claro, un propósito documentado o evidencia de que el derecho sigue siendo necesario. El descubrimiento continuo y el desaprovisionamiento basado en eventos ayudan a las organizaciones a crear un registro de acceso más completo y auditable, al tiempo que reducen la persistencia de los permisos creados para necesidades temporales.
Programas de Confianza Cero y Mínimo Privilegio
Los programas de confianza cero están aumentando la frecuencia e importancia de la certificación de acceso dentro del mercado de gestión del ciclo de vida de identidades, porque estos programas dependen de decisiones de acceso que permanezcan válidas a medida que cambian las personas, las aplicaciones y las condiciones de riesgo. El NIST SP 800-207 establece que el acceso a los recursos debe ser autenticado, autorizado y validado de manera continua, lo que traslada la revisión del acceso de una obligación de reporte periódico hacia un requisito operativo. Este principio sitúa los controles de mínimo privilegio dentro de las operaciones normales en lugar de tratarlos como un ejercicio de auditoría anual completado después de que el acceso ya se ha acumulado. Las grandes organizaciones pueden enfrentar retrasos cuando las unidades de negocio no están de acuerdo sobre el acceso requerido para roles específicos, especialmente cuando el mismo empleado apoya varios productos, proyectos o procesos regulados. El análisis de roles asistido por inteligencia artificial y la automatización de políticas pueden hacer que esas decisiones sean más manejables en una amplia fuerza laboral al identificar patrones que serían difíciles de revisar manualmente. Sin esta preparación, los programas de confianza cero pueden estancarse cuando la gobernanza del acceso necesita ponerse en práctica en unidades de negocio con diferentes procesos y estructuras de responsabilidad.
Gobernanza de Identidades de Máquinas y Agentes de Inteligencia Artificial
Las identidades de máquinas incluyen cuentas de servicio, claves de API, certificados y agentes de inteligencia artificial autónomos, que pueden operar de manera continua e interactuar con sistemas sin los patrones de trabajo visibles asociados con las cuentas de empleados. Estas identidades han creado una exposición de seguridad que los programas de ciclo de vida centrados en humanos no fueron diseñados para gestionar, especialmente cuando la misma identidad técnica se utiliza en varias aplicaciones o entornos. Los sistemas de inteligencia artificial no registrados pueden operar sin registros formales en los directorios de identidades empresariales, dejando los permisos, la propiedad y el impacto potencial poco claros para los equipos de seguridad y de negocio. SailPoint completó su adquisición de Entro Security en junio de 2026, añadiendo descubrimiento en más de 1.200 tipos de credenciales, incluidos secretos de CI/CD y tokens de registros de contenedores.[1] La norma ISO/IEC 42001:2023 sitúa los controles del ciclo de vida y la gestión de proveedores dentro de los sistemas de gestión de inteligencia artificial, extendiendo las cuestiones de gobernanza más allá del almacenamiento técnico de credenciales. El mercado de gestión del ciclo de vida de identidades tiene, por tanto, una oportunidad a largo plazo en la gobernanza de credenciales vinculadas a la actividad de máquinas y agentes de inteligencia artificial, al tiempo que ayuda a las organizaciones a establecer un registro fiable de a qué pueden acceder esas identidades y por qué.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Plazo de Impacto |
|---|---|---|---|
| Complejidad de Integración con Directorios Heredados y Mainframes | -1.6% | Global, más aguda en América del Norte y Europa | Mediano plazo (2-4 años) |
| Altos Costos de Implementación y Gestión del Cambio | -1.4% | Global, más pronunciado entre las pequeñas y medianas empresas | Corto plazo (≤ 2 años) |
| Escasez de Especialistas en Gobernanza de Identidades | -0.9% | Global, con Asia-Pacífico y Oriente Medio y África más expuestos | Largo plazo (≥ 4 años) |
| Datos de Identidad y Propiedad de Derechos Inconsistentes | -0.7% | Global | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Complejidad de Integración con Directorios Heredados y Mainframes
Los entornos heredados pueden ralentizar la adopción en el mercado de gestión del ciclo de vida de identidades porque los sistemas de directorio más antiguos y los mainframes no siempre admiten flujos de trabajo de gobernanza modernos ni proporcionan las interfaces necesarias para las herramientas de automatización actuales. Los controles de mainframe dentro de las políticas RACF o ACF2 pueden requerir middleware o scripts personalizados para el aprovisionamiento automatizado, lo que añade riesgo de entrega e introduce sistemas que deben mantenerse por separado. Esto puede hacer que los costos de servicios profesionales sean iguales o superiores a los de las licencias de software durante un período de implementación de 3 años, cambiando el caso de negocio que los equipos de adquisiciones esperaban inicialmente. Las instituciones financieras y los organismos gubernamentales con grandes parques de mainframes pueden posponer la modernización incluso cuando los líderes senior apoyan la iniciativa y reconocen las implicaciones de cumplimiento de las prácticas de acceso antiguas. Los conectores prediseñados y los servicios de migración gestionados pueden reducir la carga para los compradores orientados a la nube al evitar parte del trabajo personalizado y hacer que la implementación sea más repetible. Las organizaciones que operan cargas de trabajo de banca central en infraestructura no modernizada siguen estando más limitadas que las organizaciones con entornos más actuales, porque los sistemas que contienen los derechos de acceso más sensibles pueden ser los más difíciles de integrar.
Altos Costos de Implementación y Gestión del Cambio
Los programas de ciclo de vida completo requieren inversión en configuración, mapeo de datos, rediseño de procesos, capacitación y cambio organizacional, incluso cuando el software seleccionado se entrega como un servicio SaaS. El trabajo puede llevar más tiempo del planificado cuando las organizaciones no pueden identificar un propietario claro para cada derecho o cuando los diferentes equipos de aplicaciones aplican diferentes definiciones de necesidad de negocio. Las prácticas de aprobación informales en las unidades de negocio añaden a este desafío porque un programa exitoso debe convertir el conocimiento local en roles, políticas y procedimientos de revisión documentados. La implementación por fases y la entrega SaaS pueden reducir el tiempo de obtención de valor para programas iniciales bien definidos, permitiendo a las organizaciones comenzar con un grupo limitado de aplicaciones o una población prioritaria. Los programas empresariales amplios aún implican costos significativos y pueden retrasar las decisiones de adquisición cuando el liderazgo no puede confirmar los recursos necesarios para la limpieza de datos y la administración continua. Esta restricción es especialmente relevante cuando las organizaciones más pequeñas no tienen equipos de ingeniería de identidades dedicados y deben equilibrar el programa con otras prioridades de ciberseguridad.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente:
Las Soluciones Anclan los Programas de Identidad EmpresarialLas soluciones representaron el 74,56% del tamaño del mercado de gestión del ciclo de vida de identidades en 2026. Las organizaciones prefieren las plataformas integradas porque unen el aprovisionamiento, la certificación de acceso, el análisis de roles y la aplicación de políticas dentro de una sola capa de gobernanza. Este enfoque proporciona a los equipos de seguridad una visión común de las asignaciones de acceso que de otro modo estaran dispersas entre productos separados. Las herramientas fragmentadas pueden recrear las brechas de visibilidad de derechos que un programa de ciclo de vida pretende eliminar. SailPoint introdujo su plataforma unificada de Seguridad de Identidades en 2026, combinando Agentic Fabric para cuentas no humanas con Human Fabric para identidades de la fuerza laboral. [2]La amplitud del producto y los conectores fiables son, por tanto, criterios de selección importantes para los compradores que necesitan una estructura de control consistente en muchas aplicaciones.
Se proyecta que las soluciones se expandan a una CAGR del 14,62% entre 2027 y 2032. Los proveedores están añadiendo gobernanza de agentes de inteligencia artificial y controles de acceso a nivel de aplicación a sus versiones principales porque los clientes necesitan una cobertura más amplia de las plataformas existentes. Los servicios siguen estrechamente vinculados al gasto en software a través de asistencia en la implementación, operaciones gestionadas, capacitación, preparación de datos y diseño de políticas. Su importancia aumenta cuando los entornos híbridos añaden integraciones complejas y muchos propietarios de aplicaciones. Los proveedores que pueden simplificar el mapeo de roles, la limpieza de derechos y la responsabilidad de aprobación están posicionados para apoyar programas que requieren cambios operativos además de tecnología.


Por Modelo de Implementación:
La Entrega en la Nube Remodela la Economía de la Gestión del Ciclo de Vida de IdentidadesSe proyecta que la implementación basada en la nube se expanda a una CAGR del 14,78% de 2027 a 2032. El modelo SaaS puede escalar con el entorno del cliente, actualizar los conectores automáticamente y eliminar gran parte del trabajo de infraestructura asociado con una plataforma local. SailPoint informó que los ingresos recurrentes anuales de SaaS aumentaron un 39% interanual en el ejercicio fiscal 2025, mientras que sus ingresos recurrentes anuales totales se expandieron a un ritmo más lento. El resultado indica que los compradores empresariales regulados están colocando progresivamente las cargas de trabajo de gobernanza en plataformas en la nube. Los sistemas nativos de la nube también pueden proporcionar evidencia de auditoría actualizada sin depender de procesos por lotes que requieren mantenimiento separado.
La implementación local sigue siendo relevante para la infraestructura de mercados financieros, los contratistas de defensa y los operadores de infraestructura nacional crítica. Estas organizaciones pueden enfrentar requisitos de soberanía de datos que hacen que la entrega exclusiva en la nube sea inaceptable para partes de su entorno de identidades. SailPoint lanzó IdentityIQ 9.0 en octubre de 2026 y continuó invirtiendo en la modernización local. JumpCloud lanzó Agentic IAM en Google Cloud en junio de 2026, extendiendo la gobernanza a las cargas de trabajo autónomas.[3]La implementación híbrida permite a las organizaciones trasladar la orquestación de gobernanza a la nube mientras mantienen la infraestructura de directorio local. Este modelo permite una modernización por etapas cuando un reemplazo completo de la infraestructura introduciría un riesgo operativo innecesario.
Por Tipo de Identidad:
La Gobernanza de la Fuerza Laboral Ancla el Mercado, los Agentes de Inteligencia Artificial Definen la Próxima OlaLas identidades de la fuerza laboral representaron el 40,56% del tamaño del mercado de gestión del ciclo de vida de identidades en 2026. El segmento se centra en el familiar proceso de incorporación, movilidad y baja que estableció por primera vez la necesidad de la gestión del ciclo de vida empresarial. El aprovisionamiento de recursos humanos a TI está más estandarizado para los empleados porque los registros de recursos humanos autorizados pueden desencadenar cambios rutinarios de cuentas y acceso. Los ecosistemas de conectores para sistemas como Workday y SAP SuccessFactors ya son maduros en muchas organizaciones. La certificación de roles de la fuerza laboral se ha convertido, en consecuencia, en una práctica operativa rutinaria, aunque el acceso de contratistas y socios aún necesita una supervisión estrecha de terceros.
Se proyecta que las identidades de agentes de inteligencia artificial se expandan a una CAGR del 14,86% entre 2027 y 2032. Los sistemas autónomos pueden recibir permisos comparables a los derechos de acceso humanos mientras operan fuera de las rutinas de gobernanza establecidas. Las organizaciones, por tanto, necesitan una responsabilidad clara sobre las acciones, los permisos, las credenciales y el propósito de negocio de un agente. Las identidades de máquinas y cargas de trabajo tienen el mayor volumen absoluto en muchas grandes empresas, pero su madurez de gobernanza suele ser inferior a la de las cuentas de la fuerza laboral. Esta brecha entre el volumen de identidades y la madurez del control crea un requisito de modernización sustancial para el mercado de gestión del ciclo de vida de identidades.


Por Tamaño de Organización:
Las Grandes Empresas Dominan, las Pymes AceleranLas grandes empresas representaron el 78,68% de los ingresos en el mercado de gestión del ciclo de vida de identidades en 2026.
Se proyecta que las pequeñas y medianas empresas se expandan a una CAGR del 14,59% entre 2027 y 2032. Las herramientas nativas de SaaS y modulares han reducido las barreras de adopción anteriores al disminuir la necesidad de un extenso equipo de ingeniería de identidades. Lumos recaudó 35 millones de USD en una Serie B en febrero de 2026 para apoyar su plataforma de identidades autónoma, lo que ilustra la inversión en herramientas de gobernanza más accesibles. La Directiva NIS2 incluye entidades importantes en 18 sectores críticos, incluidos energía, salud e infraestructura digital. Estas obligaciones crean nuevos desencadenantes de adquisición para los operadores medianos que anteriormente no enfrentaban las mismas expectativas formales de gobernanza del ciclo de vida.
Por Vertical Industrial:
La Banca Lidera a Medida que los Mandatos Impulsan la InversiónLa banca, los servicios financieros y los seguros representaron el 24,48% de los ingresos en el mercado de gestión del ciclo de vida de identidades en 2026.
Se proyecta que TI y telecomunicaciones se expanda a una CAGR del 14,83% de 2027 a 2032. El sector tiene grandes poblaciones de desarrolladores con permisos basados en proyectos que pueden cambiar con frecuencia a medida que cambian los equipos, las aplicaciones y las responsabilidades. La automatización impulsada por inteligencia artificial también aumenta el número de identidades de máquinas y agentes que necesitan gobernanza. El gobierno y la defensa están moldeados por los requisitos del NIST SP 800-53 y FedRAMP, mientras que la salud y las ciencias de la vida enfrentan una actualización propuesta de la Regla de Seguridad HIPAA para la autenticación multifactor. El comercio minorista y el comercio electrónico, la energía y los servicios públicos, la manufactura y la educación representan oportunidades adicionales a medida que las normas de ciberseguridad e inteligencia artificial extienden las responsabilidades de gobernanza a más sectores.
Análisis Geográfico
Mercado de Gestión del Ciclo de Vida de Identidad en América del Norte
América del Norte representó el 41,67% del tamaño del mercado de gestión del ciclo de vida de identidad en 2026. La región cuenta con una alta concentración de organizaciones que cotizan en bolsa y están sujetas a regulación bajo los requisitos de SOX, HIPAA y FedRAMP, lo que crea un entorno en el que los controles de acceso documentados y repetibles reciben atención sostenida. Estados Unidos aporta la mayor parte de los ingresos regionales y alberga un denso grupo de proveedores especializados en identidad, empresas de software empresarial y organizaciones con prácticas maduras de adquisición en ciberseguridad. SailPoint reveló en su declaración de registro que la concentración de clientes nacionales superaba la exposición internacional. Canadá está desarrollando demanda a través de orientaciones sobre gestión de identidad y acceso, mientras que la expansión manufacturera de México respalda la automatización en ecosistemas de proveedores transfronterizos que requieren un tratamiento coherente del acceso de empleados, contratistas y socios.
Mercado de Gestión del Ciclo de Vida de Identidad en Europa
Europa es un entorno altamente orientado al cumplimiento normativo para el mercado de gestión del ciclo de vida de identidad. DORA, NIS2, GDPR y la Ley de Inteligencia Artificial crean obligaciones de gobernanza superpuestas para los servicios financieros, las infraestructuras críticas y los proveedores de sistemas de inteligencia artificial, lo que puede requerir que las organizaciones vinculen la evidencia de cumplimiento con sus procesos de gestión de acceso. Alemania y Francia siguen siendo mercados nacionales importantes debido a sus sectores industrial y financiero regulados y a su uso institucional de las prácticas ISO/IEC 27001:2022. Las organizaciones de la región deben gestionar diferentes expectativas de revisión de acceso en el marco de varias normativas, en lugar de responder a un único marco de cumplimiento. NIS2 exige controles de acceso continuos basados en riesgos, mientras que DORA requiere revisiones semestrales del acceso a los sistemas TIC críticos. El GDPR también exige que el acceso a los datos personales sea limitado, lo que refuerza el argumento a favor de una gobernanza automatizada y una propiedad de derechos más clara en los equipos locales y empresariales.
Mercado de Gestión del Ciclo de Vida de Identidad en Asia-Pacífico, Oriente Medio y América del Sur
Se proyecta que Asia-Pacífico se expanda a una CAGR del 14,78% entre 2027 y 2032. La adopción de la nube, la expansión de empresas nativas digitales y la evolución de las normativas de ciberseguridad están ampliando la demanda en una región con enfoques nacionales variados en materia de adquisición tecnológica y aplicación regulatoria. El sistema CSAP de Corea del Sur está respaldando la contratación pública de servicios de identidad entregados en la nube, mientras que Japón incrementa su inversión a medida que las orientaciones de ciberseguridad del sector financiero y los despliegues de IoT en la industria manufacturera aumentan el número de identidades que requieren supervisión. Los proveedores globales están respondiendo mediante la creación de filiales locales y capacidades de entrega regional que pueden atender a clientes con requisitos específicos de cada país. Oriente Medio avanza a través de programas de transformación digital y requisitos nacionales de ciberseguridad aplicables a los operadores de sectores críticos. América del Sur se encuentra en una etapa más temprana, pero la Lei Geral de Proteção de Dados de Brasil y los requisitos de finanzas abiertas están generando los primeros detonantes de cumplimiento normativo para la inversión en gobernanza del ciclo de vida.
Panorama Competitivo
Concentración del Mercado
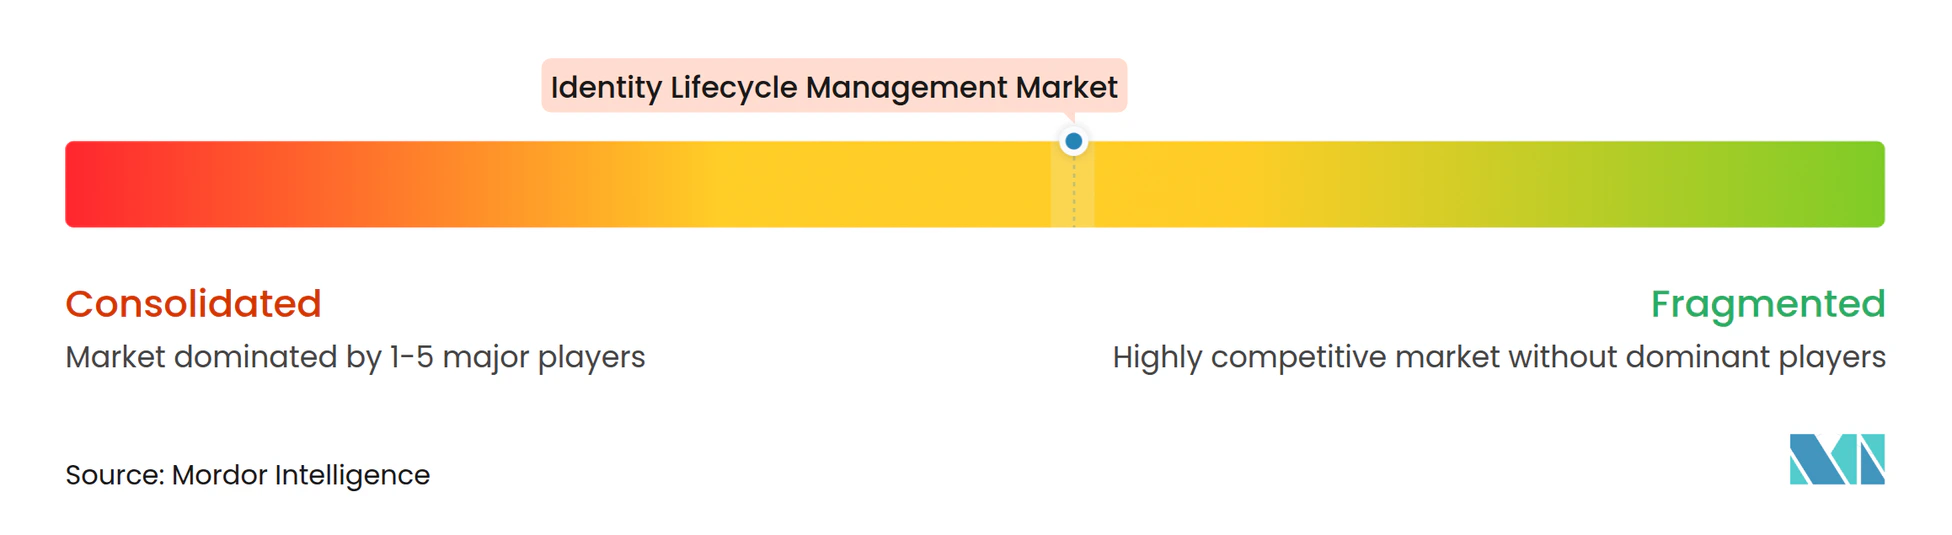
El mercado de gestión del ciclo de vida de identidades sigue dividido entre proveedores especializados y plataformas de ciberseguridad más grandes que están añadiendo capacidades de gobernanza para completar carteras de seguridad más amplias. SailPoint y Saviynt siguen siendo proveedores especializados prominentes con estrategias de producto que abordan cada vez más los agentes de inteligencia artificial y las identidades no humanas, mientras que Omada, One Identity y Ping Identity compiten por clientes empresariales regulados que necesitan automatización del cumplimiento. SailPoint regresó al Nasdaq Global Select Market en febrero de 2025, recaudando 1,38 mil millones de USD a 23 USD por acción. Saviynt recaudó 700 millones de USD en una Serie B liderada por KKR en diciembre de 2025 para acelerar el trabajo en gobernanza de agentes de inteligencia artificial, gestión de identidades no humanas y herramientas de migración. La dirección de la inversión en productos muestra que la gobernanza del ciclo de vida se evalúa cada vez más junto con la gestión de identidades que no son cuentas de fuerza laboral tradicionales.
La consolidación de plataformas está cambiando el mercado de gestión del ciclo de vida de identidades. ServiceNow completó su adquisición de Veza en marzo de 2026 por 1,2 mil millones de USD en efectivo. La tecnología Access Graph de Veza mapea los permisos efectivos en identidades humanas, de máquinas y de agentes de inteligencia artificial, proporcionando una visión detallada de las relaciones de acceso que puede utilizarse dentro de procesos más amplios de operaciones de seguridad. ServiceNow lanzó luego Autonomous Security and Risk en mayo de 2026, integrando el grafo de acceso de Veza con la inteligencia de activos de Armis. Estas acciones sitúan la gobernanza del ciclo de vida más cerca de las operaciones de seguridad y aumentan la presión competitiva sobre los proveedores independientes cuyos clientes pueden preferir consolidar los controles adyacentes.
Los competidores nativos de inteligencia artificial, incluidos C1, Lumos y Zluri, están apuntando a los clientes del mercado medio con ofertas más ligeras basadas en SaaS. Sus productos tienen como objetivo proporcionar certificación de acceso y aprovisionamiento sin el largo esfuerzo de implementación asociado con las plataformas tradicionales, un punto que es importante para los compradores sin grandes equipos de ingeniería de identidades. Ping Identity lanzó Identity for AI en noviembre de 2025, cubriendo el registro de agentes de inteligencia artificial, la gestión del ciclo de vida y la inyección de credenciales justo a tiempo a través de un MCP Gateway. SailPoint también amplió la gestión de aplicaciones en agosto de 2025 mediante el descubrimiento continuo de aplicaciones, la incorporación sin intervención manual y los flujos de trabajo de gobernanza impulsados por inteligencia artificial. La información disponible no proporciona participaciones de mercado combinadas para los principales proveedores, por lo que no se puede respaldar una puntuación de concentración numérica sin estimar un valor.
Líderes de la Industria de Gestión del Ciclo de Vida de Identidades
-
SailPoint Technologies Holdings, Inc.
-
Saviynt, Inc.
-
Okta, Inc.
-
Ping Identity Corporation
-
Omada A/S
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Gestión del Ciclo de Vida de Identidad Empresas cubiertas en este informe
- SailPoint Technologies Holdings, Inc.
- Saviynt, Inc.
- Okta, Inc.
- Ping Identity Corporation
- Omada A/S
- One Identity LLC
- RSA Security LLC
- SecureAuth Corporation
- Hitachi ID Systems, Inc.
- Fischer Identity, Inc.
- EmpowerID, Inc.
- Pathlock, Inc.
- Soffid IAM, S.L.
- Zluri, Inc.
- Lumos Labs, Inc.
- Veza Technologies, Inc.
- ConductorOne, Inc.
- Radiant Logic, Inc.
- Identity Automation, L.P.
- Tools4ever B.V.
- Beta Systems Software AG
Desarrollos recientes de la industria en Mercado de Gestión del Ciclo de Vida de Identidad
- Octubre de 2026: SailPoint presentó las capacidades de Human Fabric a escala empresarial y lanzó IdentityIQ 9.0 en Navigate 2026, su conferencia anual. IdentityIQ 9.0 representa una modernización importante de la plataforma local, lo que indica que SailPoint continuará invirtiendo en gobernanza de entrega dual en lugar de forzar la migración a la nube, un posicionamiento que aborda directamente un punto de dolor entre los grandes compradores regulados con requisitos locales no negociables.
- Mayo de 2026: ServiceNow lanzó Autonomous Security and Risk, integrando el grafo de acceso de Veza y la inteligencia de activos de Armis en una sola plataforma para gobernar agentes de inteligencia artificial, identidades humanas y activos empresariales conectados. La oferta combinada integra la gobernanza del ciclo de vida de identidades directamente en las operaciones de seguridad, reduciendo la motivación de los compradores para mantener una cadena de herramientas de gestión del ciclo de vida de identidades independiente.
- Abril de 2026: ServiceNow completó la adquisición de Armis Security por 7,6 mil millones de USD, añadiendo inteligencia de ciberactivos en entornos de OT, IoT e inteligencia artificial física para complementar el mapeo de permisos de identidades de Veza dentro de una plataforma de seguridad unificada.
- Noviembre de 2025: Ping Identity lanzó Identity for AI, cubriendo el registro de agentes de inteligencia artificial, la gestión del ciclo de vida y la inyección de credenciales justo a tiempo a través de un MCP Gateway, cerrando directamente la brecha de gobernanza creada por agentes que operan con permisos heredados a nivel humano.
Alcance del Informe Global del Mercado de Gestión del Ciclo de Vida de Identidades
El Mercado de Gestión del Ciclo de Vida de Identidades está segmentado por Componente (Soluciones, Servicios), Modelo de Implementación (Basado en la Nube, Local, Híbrido), Tipo de Identidad (Identidades de la Fuerza Laboral, Identidades de Contratistas y Socios, Identidades Privilegiadas, Identidades de Máquinas y Cargas de Trabajo, Identidades de Agentes de Inteligencia Artificial), Tamaño de Organización (Grandes Empresas, Pequeñas y Medianas Empresas), Vertical Industrial (Banca, Servicios Financieros y Seguros, Gobierno y Defensa, TI y Telecomunicaciones, Salud y Ciencias de la Vida, Comercio Minorista y Comercio Electrónico, Energía y Servicios Públicos, Manufactura, Educación y Otras Verticales Industriales) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio, África). Los Pronósticos del Mercado están en Valor (USD).
Resumen de la segmentación
| Soluciones |
| Servicios |
| Basado en la Nube |
| Local |
| Híbrido |
| Identidades de la Fuerza Laboral |
| Identidades de Contratistas y Socios |
| Identidades Privilegiadas |
| Identidades de Máquinas y Cargas de Trabajo |
| Identidades de Agentes de Inteligencia Artificial |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Banca, Servicios Financieros y Seguros |
| Gobierno y Defensa |
| TI y Telecomunicaciones |
| Salud y Ciencias de la Vida |
| Comercio Minorista y Comercio Electrónico |
| Energía y Servicios Públicos |
| Manufactura |
| Educación |
| Otras Verticales Industriales |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Reino Unido |
| Alemania | |
| Francia | |
| Italia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| India | |
| Japón | |
| Corea del Sur | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Turquía | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Resto de África |
| Por Componente | Soluciones | |
| Servicios | ||
| Por Modelo de Implementación | Basado en la Nube | |
| Local | ||
| Híbrido | ||
| Por Tipo de Identidad | Identidades de la Fuerza Laboral | |
| Identidades de Contratistas y Socios | ||
| Identidades Privilegiadas | ||
| Identidades de Máquinas y Cargas de Trabajo | ||
| Identidades de Agentes de Inteligencia Artificial | ||
| Por Tamaño de Organización | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Vertical Industrial | Banca, Servicios Financieros y Seguros | |
| Gobierno y Defensa | ||
| TI y Telecomunicaciones | ||
| Salud y Ciencias de la Vida | ||
| Comercio Minorista y Comercio Electrónico | ||
| Energía y Servicios Públicos | ||
| Manufactura | ||
| Educación | ||
| Otras Verticales Industriales | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Reino Unido | |
| Alemania | ||
| Francia | ||
| Italia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| India | ||
| Japón | ||
| Corea del Sur | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Turquía | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de gestión del ciclo de vida de identidades?
El mercado de gestión del ciclo de vida de identidades está valorado en 6,42 mil millones de USD en 2026 y se proyecta que alcance 14,02 mil millones de USD en 2032 a una CAGR del 13,91%. La estimación refleja la creciente necesidad de controles de identidad continuos en cuentas de fuerza laboral, máquinas y agentes de inteligencia artificial, a medida que las organizaciones reemplazan las revisiones manuales periódicas con controles que pueden responder a los cambios operativos y retener evidencia para revisiones posteriores.
¿Qué está impulsando la demanda de plataformas de gestión del ciclo de vida de identidades?
Los requisitos de cumplimiento, la dispersión de identidades en entornos multinube, la adopción de la confianza cero y las necesidades de gobernanza para identidades de máquinas y agentes de inteligencia artificial son factores clave de demanda. Estas fuerzas requieren que las organizaciones mantengan registros más completos de permisos, propiedad y decisiones de acceso en aplicaciones, directorios y procesos cada vez más automatizados, incluso cuando las responsabilidades están distribuidas en varias unidades de negocio.
¿Qué componente lidera el gasto en gestión del ciclo de vida de identidades?
Las soluciones lideran con el 74,56% de los ingresos en 2026 y se proyecta que se expandan a una CAGR del 14,62% hasta 2032. Las plataformas integradas son preferidas porque combinan aprovisionamiento, certificación, análisis de roles y controles de políticas en una sola capa de gobernanza en lugar de requerir que los equipos de seguridad reconcilien varios sistemas independientes con registros de derechos incompletos.
¿Qué modelo de implementación se está expandiendo más rápido?
Se proyecta que la implementación basada en la nube se expanda a una CAGR del 14,78% de 2027 a 2032 porque las plataformas SaaS pueden simplificar el escalado y las actualizaciones de conectores. Los modelos locales e híbridos siguen siendo importantes donde la soberanía de datos, la infraestructura crítica o los requisitos de sistemas heredados limitan un enfoque exclusivo en la nube y requieren un proceso de modernización por etapas.
¿Qué categoría de identidad se espera que se expanda más rápido?
Se proyecta que las identidades de agentes de inteligencia artificial se expandan a una CAGR del 14,86% hasta 2032 a medida que las organizaciones abordan la gobernanza de los sistemas autónomos y sus credenciales. Estos sistemas pueden operar con permisos que necesitan una propiedad clara, trazabilidad y revisión continua antes de que el acceso pueda gestionarse con confianza a lo largo del ciclo de vida completo.
¿Qué región se espera que se expanda más rápido?
Se proyecta que Asia-Pacífico se expanda a una CAGR del 14,78% de 2027 a 2032, apoyada por la adopción de la nube y la evolución de los requisitos de ciberseguridad. La demanda está respaldada por la expansión de empresas nativas digitales, la actividad de IoT en manufactura y una mayor atención del sector público a los servicios de identidades entregados en la nube en varios mercados nacionales.