
Marktgröße und Marktanteil im Bereich Identity Lifecycle Management
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 7.41 Milliarden US-Dollar |
| Marktgröße (2032) | 14.02 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 13.91 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Identity Lifecycle Management von Mordor Intelligence
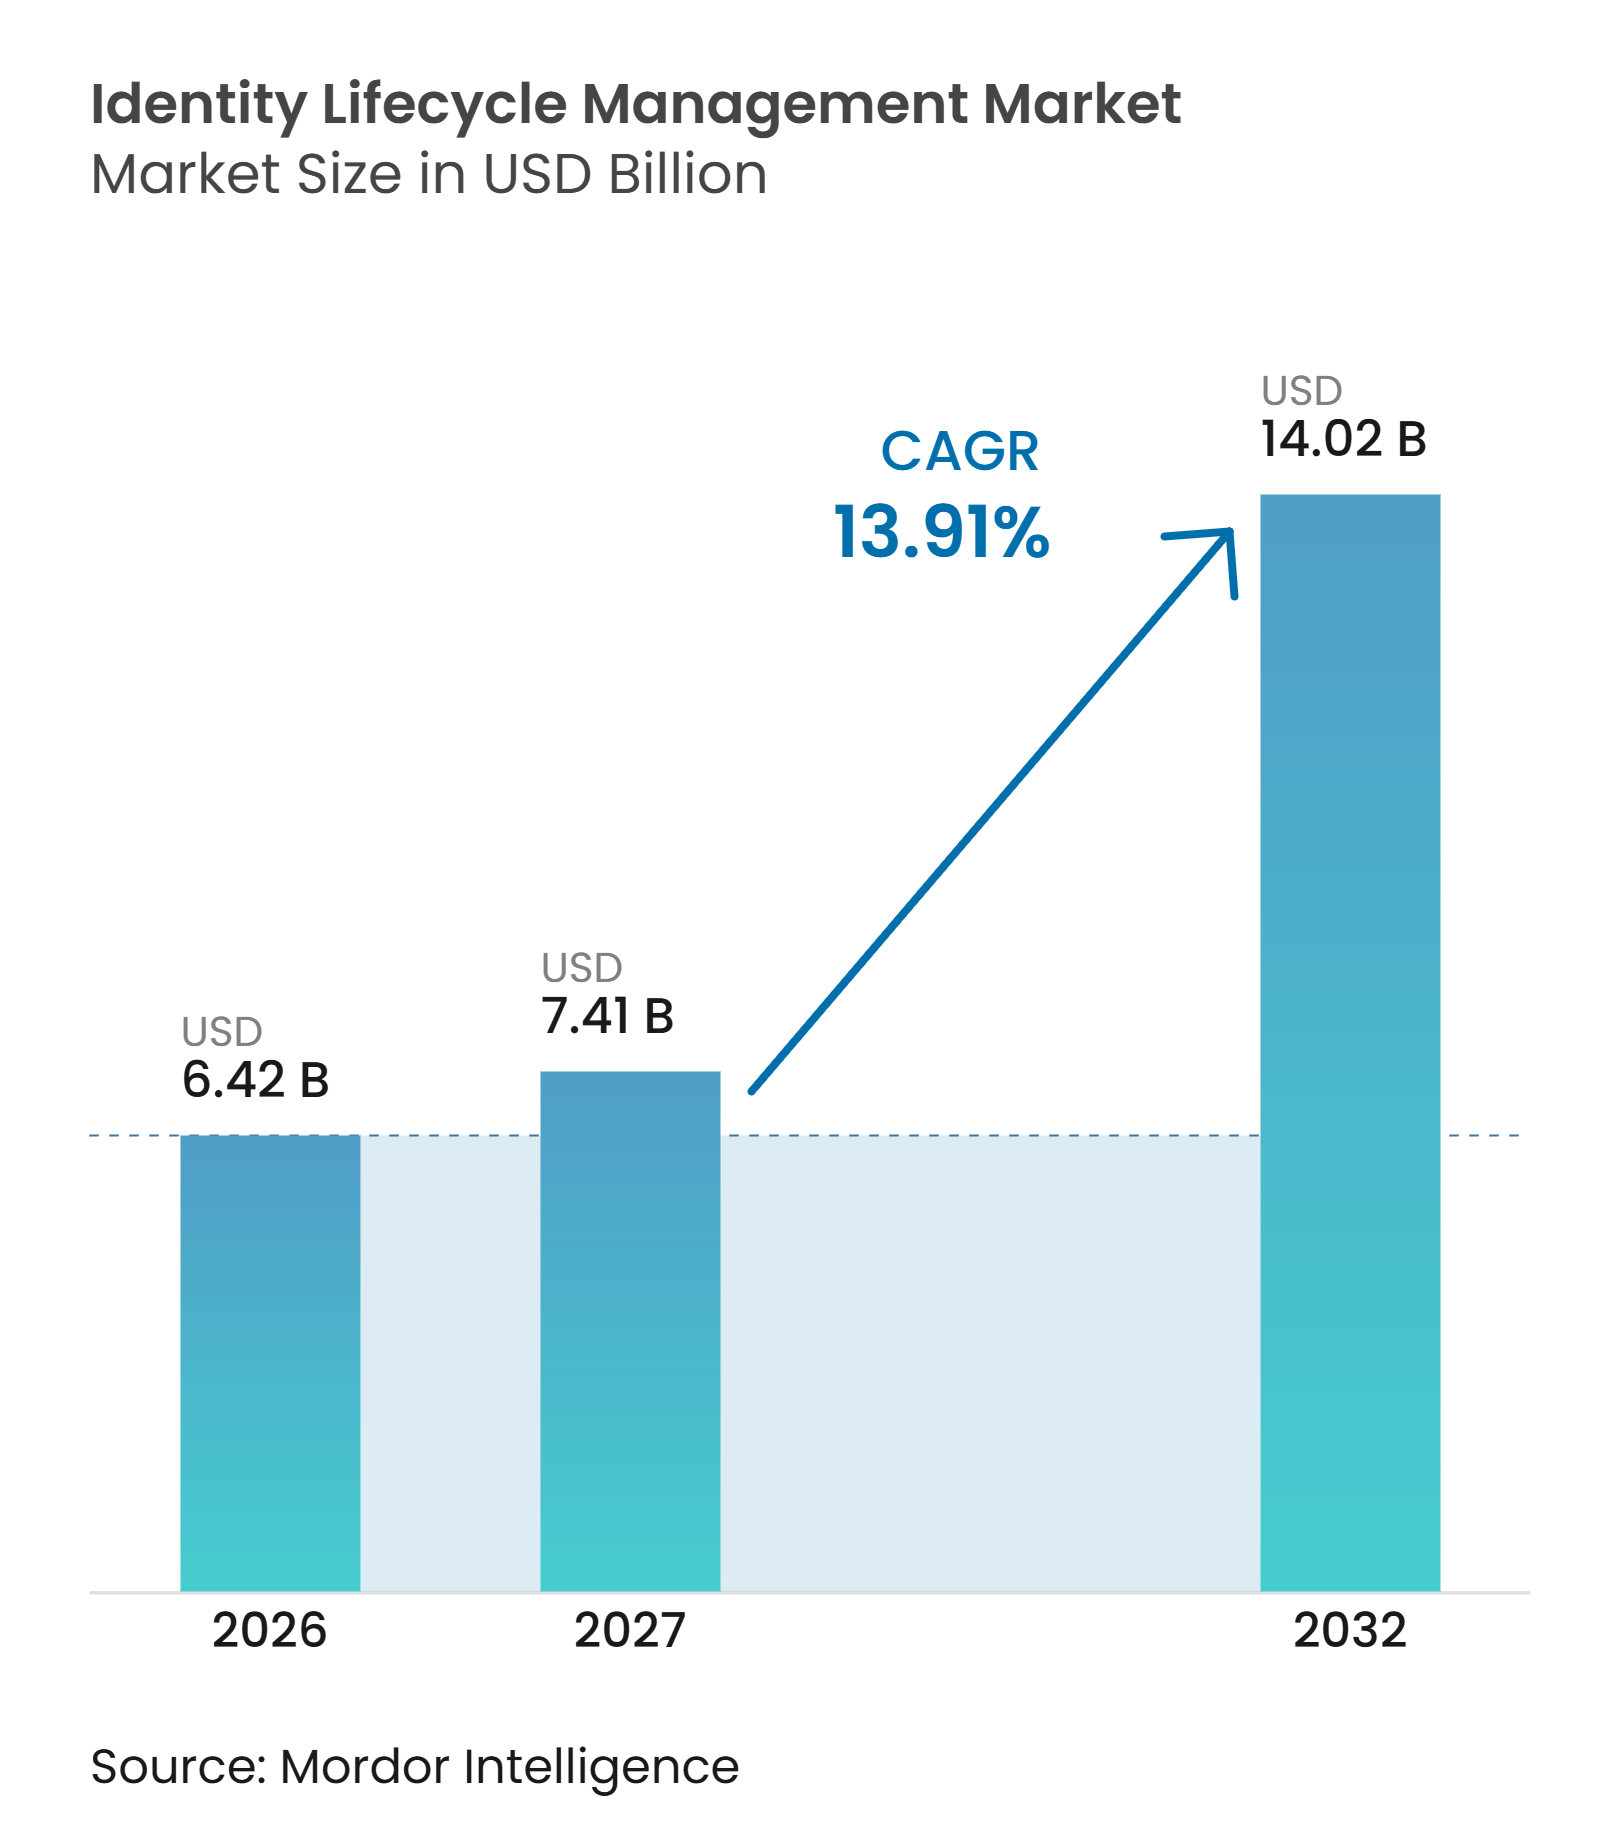
Die Marktgröße für Identity Lifecycle Management wird voraussichtlich von 6,42 Milliarden USD im Jahr 2026 auf 14,02 Milliarden USD bis 2032 anwachsen, was einer CAGR von 13,91 % zwischen 2027 und 2032 entspricht. Der Markt für Identity Lifecycle Management geht über Mitarbeiterkonten hinaus, da Dienstkonten, API-Schlüssel, maschinelle Workloads und KI-Agenten zu wichtigen Governance-Anliegen werden, die außerhalb der Eigentümerschafts- und Überprüfungsmodelle liegen können, die für eine konventionelle Belegschaft entwickelt wurden. Unternehmen benötigen zunehmend Kontrollen, die kontinuierlich innerhalb von Betriebsprozessen funktionieren, anstatt sich auf periodische manuelle Zugriffsüberprüfungen zu verlassen, insbesondere wenn sich der Zugriff schnell ändern kann, wenn Mitarbeiter die Rolle wechseln, Cloud-Anwendungen hinzugefügt werden und automatisierte Systeme neue Anmeldeinformationen erhalten. Dieser Bedarf begünstigt Plattformen, die Bereitstellung, Zugriffszertifizierung, Rollenanalyse und Richtliniendurchsetzung verbinden und dabei eine Aufzeichnung pflegen können, die Sicherheitsteams, Prüfer und Geschäftsverantwortliche nachvollziehen können. Regulatorische Pflichten, Cloud-Einführung und Zero-Trust-Programme erhöhen die Priorität dieser Fähigkeiten in regulierten Unternehmen, wo die Zugriffs-Governance mit den täglichen Betriebsanforderungen übereinstimmen muss, anstatt als separate jährliche Übung verwaltet zu werden. Der Markt für Identity Lifecycle Management steht auch vor einer praktischen Einschränkung, da qualifizierte Spezialisten nach wie vor knapp sind, was die Implementierung selbst nach der Genehmigung von Budgets verzögern und einfachere Bereitstellungsansätze für Unternehmen mit begrenzten internen Ressourcen attraktiver machen kann.
Wichtigste Erkenntnisse des Berichts
- Nach Komponente hielten Lösungen im Jahr 2026 einen Marktanteil von 74,56 % am Markt für Identity Lifecycle Management und werden voraussichtlich bis 2032 mit einer CAGR von 14,62 % wachsen.
- Nach Bereitstellungsmodell wird die Cloud-basierte Bereitstellung voraussichtlich bis 2032 mit einer CAGR von 14,78 % wachsen.
- Nach Identitätstyp hielten Belegschaftsidentitäten im Jahr 2026 einen Marktanteil von 40,56 % am Markt für Identity Lifecycle Management, während KI-Agenten-Identitäten voraussichtlich bis 2032 mit einer CAGR von 14,86 % wachsen werden.
- Nach Unternehmensgröße entfielen im Jahr 2026 78,68 % des Umsatzes auf Großunternehmen, während kleine und mittlere Unternehmen voraussichtlich bis 2032 mit einer CAGR von 14,59 % wachsen werden.
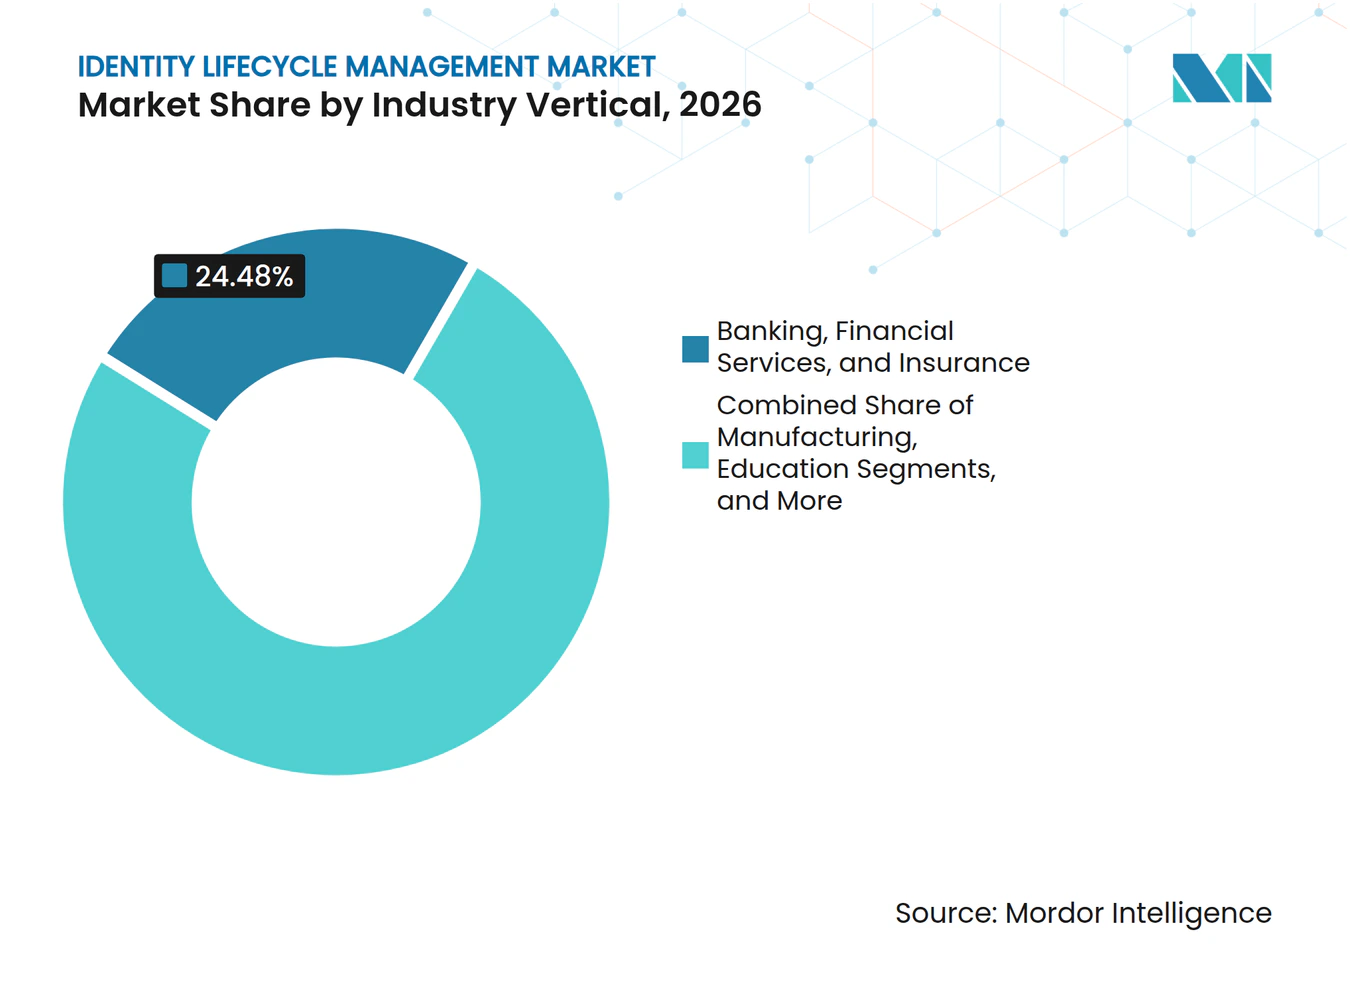
- Nach Branchenvertikale entfielen im Jahr 2026 24,48 % des Umsatzes auf Banken, Finanzdienstleistungen und Versicherungen, während IT und Telekommunikation voraussichtlich bis 2032 mit einer CAGR von 14,83 % wachsen wird.
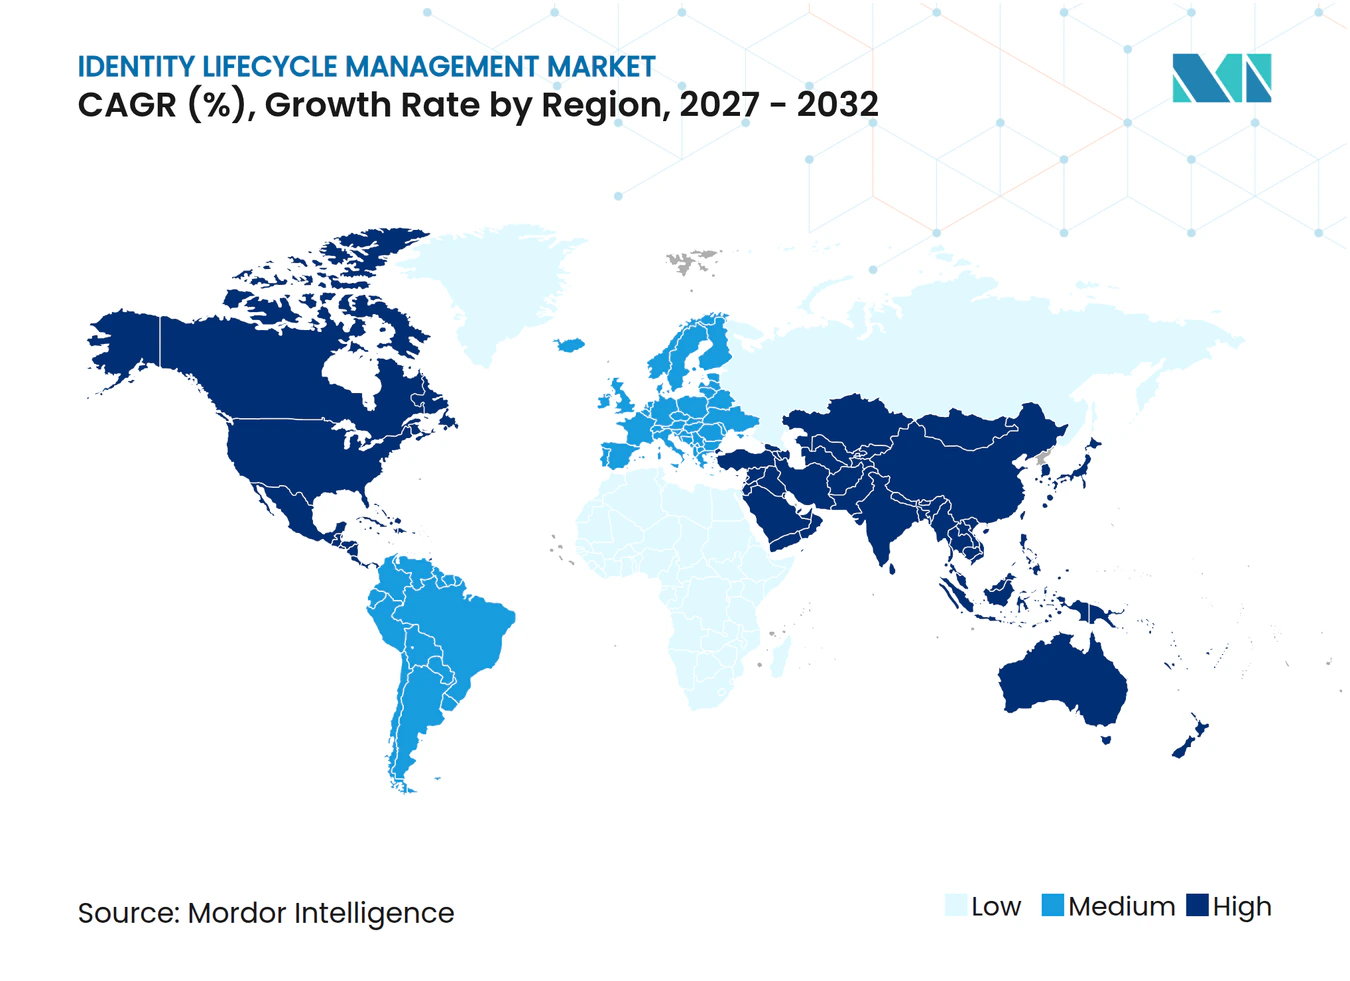
- Nach Geografie entfielen im Jahr 2026 41,67 % des Umsatzes auf Nordamerika, während der asiatisch-pazifische Raum voraussichtlich bis 2032 mit einer CAGR von 14,78 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Einhaltung regulatorischer Vorschriften und Prüfungsautomatisierung | +2.8% | Global, höchste Intensität in Europa und Nordamerika | Kurzfristig (≤ 2 Jahre) |
| Hybride und Multi-Cloud-Identitätsausbreitung | +2.3% | Global, asiatisch-pazifischer Raum als Kern, mit Ausstrahlungseffekten auf den Nahen Osten und Afrika | Mittelfristig (2–4 Jahre) |
| Zero-Trust- und Least-Privilege-Programme | +2.0% | Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Governance für Maschinen- und KI-Agenten-Identitäten | +1.8% | Global, angeführt von Nordamerika | Langfristig (≥ 4 Jahre) |
| Identity Lifecycle Automation für verteilte Belegschaften | +1.5% | Global, mit früher Konzentration in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Kontinuierliche Zugriffszertifizierung und Risikoanalyse | +1.0% | Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Einhaltung regulatorischer Vorschriften und Prüfungsautomatisierung
Regulatorische Anforderungen haben das Identity Lifecycle Management für viele Unternehmen zu einer Compliance-Priorität gemacht, da die Zugriffsverwaltung nun als Teil umfassenderer Programme zur operativen Resilienz und Cybersicherheit geprüft wird. Der Digital Operational Resilience Act gilt seit dem 17. Januar 2025, und seine Anforderungen für Finanzunternehmen umfassen die regelmäßige Überprüfung des Zugriffs auf kritische IKT-Systeme und die unverzügliche Entfernung von Rechten nach der Kündigung. Diese Pflichten stärken den Fall für automatisierte Bereitstellung und Aufhebung der Bereitstellung, da manuelle Beweiserhebung und manuelle Entfernungsprozesse schwer konsistent auf große, sich verändernde Benutzerpopulationen anzuwenden sind. NIS2 gilt für 18 kritische Sektorvertikalen und identifiziert Zugriffskontrolle und Asset-Management als wichtige Cybersicherheitsmaßnahmen, wodurch die Gruppe der Unternehmen, die ihre Zugriffspraktiken formalisieren müssen, erweitert wird. ISO/IEC 27001:2022 hält auch Anforderungen an die Zugriffskontrolle im Mittelpunkt von Informationssicherheitsprogrammen, was den Bedarf an Richtlinien, Aufzeichnungen und klarer Verantwortung für Zugriffsentscheidungen verstärkt. Der Markt für Identity Lifecycle Management profitiert, wenn regulierte mittelgroße Unternehmen Systeme modernisieren, die zuvor aufgeschoben wurden, insbesondere wenn neue Pflichten informelle Zugriffspraktiken bei einer Prüfung schwerer verteidigbar machen.
Hybride und Multi-Cloud-Identitätsausbreitung
Der Markt für Identity Lifecycle Management wird durch Unternehmensumgebungen geprägt, die Cloud-Plattformen, On-Premises-Verzeichnisse und große SaaS-Anwendungsportfolios mit unterschiedlichen Datenmodellen und Zugriffsverwaltungspraktiken kombinieren. Ein einzelner Mitarbeiter kann unterschiedliche Zugriffsberechtigungen in Active Directory, Entra ID, AWS IAM und mehreren SaaS-Mandanten haben, was es für einen Prüfer schwierig macht, den effektiven Zugriff der Person zu verstehen, ohne separate Aufzeichnungen zu verbinden. Diese parallelen Aufzeichnungen können inkonsistent werden, wenn Zugriffsänderungen nicht koordiniert werden, wenn Anwendungen unterschiedliche Identifikatoren verwenden oder wenn lokale Teams ihre eigenen Genehmigungsverfahren pflegen. Migrationsprojekte können weitere Berechtigungsschulden hinzufügen, da Berechtigungen, die für Projektteams erstellt wurden, nach einem Produktionsstart bestehen bleiben können, selbst nachdem die zugrunde liegenden Projektverantwortlichkeiten geendet haben. Langfristig bestehender Zugriff kann dann während einer Zertifizierungsüberprüfung ohne einen klaren Geschäftsverantwortlichen, einen dokumentierten Zweck oder einen Nachweis, dass die Berechtigung noch notwendig ist, auftauchen. Kontinuierliche Erkennung und ereignisbasierte Aufhebung der Bereitstellung helfen Unternehmen, eine vollständigere und prüfbare Zugriffsaufzeichnung zu erstellen und gleichzeitig die Persistenz von Berechtigungen zu reduzieren, die für temporäre Bedürfnisse erstellt wurden.
Zero-Trust- und Least-Privilege-Programme
Zero-Trust-Programme erhöhen die Häufigkeit und Bedeutung der Zugriffszertifizierung im Markt für Identity Lifecycle Management, da diese Programme von Zugriffsentscheidungen abhängen, die gültig bleiben, wenn sich Personen, Anwendungen und Risikobedingungen ändern. NIST SP 800-207 besagt, dass der Zugriff auf Ressourcen authentifiziert, autorisiert und kontinuierlich validiert werden sollte, was die Zugriffsüberprüfung von einer periodischen Berichtspflicht zu einer operativen Anforderung verschiebt. Dieses Prinzip platziert Least-Privilege-Kontrollen innerhalb des normalen Betriebs, anstatt sie als eine jährliche Prüfungsübung zu behandeln, die abgeschlossen wird, nachdem sich der Zugriff bereits angesammelt hat. Große Unternehmen können Verzögerungen erfahren, wenn Geschäftsbereiche über den für bestimmte Rollen erforderlichen Zugriff uneinig sind, insbesondere wenn derselbe Mitarbeiter mehrere Produkte, Projekte oder regulierte Prozesse unterstützt. KI-gestützte Rollenanalyse und Richtlinienautomatisierung können diese Entscheidungen über eine breite Belegschaft hinweg handhabbarer machen, indem Muster identifiziert werden, die manuell schwer zu überprüfen wären. Ohne diese Vorbereitung können Zero-Trust-Programme ins Stocken geraten, wenn die Zugriffs-Governance in Geschäftsbereichen mit unterschiedlichen Prozessen und Verantwortungsstrukturen in die Praxis umgesetzt werden muss.
Governance für Maschinen- und KI-Agenten-Identitäten
Maschinenidentitäten umfassen Dienstkonten, API-Schlüssel, Zertifikate und autonome KI-Agenten, die kontinuierlich betrieben werden und mit Systemen interagieren können, ohne die sichtbaren Arbeitsmuster, die mit Mitarbeiterkonten verbunden sind. Diese Identitäten haben eine Sicherheitslücke geschaffen, für deren Verwaltung auf den Menschen ausgerichtete Lifecycle-Programme nicht konzipiert wurden, insbesondere wenn dieselbe technische Identität über mehrere Anwendungen oder Umgebungen hinweg verwendet wird. Nicht registrierte KI-Systeme können ohne formale Aufzeichnungen in Unternehmensidentitätsverzeichnissen betrieben werden, wodurch Berechtigungen, Eigentümerschaft und potenzielle Auswirkungen für Sicherheits- und Geschäftsteams unklar bleiben. SailPoint schloss im Juni 2026 die Übernahme von Entro Security ab und fügte die Erkennung über mehr als 1.200 Anmeldeinformationstypen hinzu, einschließlich CI/CD-Geheimnissen und Container-Registry-Tokens.[1] ISO/IEC 42001:2023 platziert Lifecycle-Kontrollen und Lieferantenmanagement innerhalb von KI-Managementsystemen und erweitert Governance-Fragen über die reine technische Anmeldeinformationsspeicherung hinaus. Der Markt für Identity Lifecycle Management hat daher eine längerfristige Chance bei der Verwaltung von Anmeldeinformationen, die mit Maschinen- und KI-Agenten-Aktivitäten verbunden sind, und hilft Unternehmen dabei, eine zuverlässige Aufzeichnung darüber zu erstellen, auf was diese Identitäten zugreifen können und warum.
Analyse der Hemmnisauswirkungen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Komplexität der Integration von Legacy-Verzeichnissen und Mainframes | -1.6% | Global, am stärksten ausgeprägt in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Hohe Implementierungs- und Change-Management-Kosten | -1.4% | Global, am stärksten ausgeprägt bei kleinen und mittleren Unternehmen | Kurzfristig (≤ 2 Jahre) |
| Knappheit an Spezialisten für Identity Governance | -0.9% | Global, mit dem asiatisch-pazifischen Raum und dem Nahen Osten und Afrika am stärksten exponiert | Langfristig (≥ 4 Jahre) |
| Inkonsistente Identitätsdaten und Berechtigungseigentümerschaft | -0.7% | Global | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Komplexität der Integration von Legacy-Verzeichnissen und Mainframes
Legacy-Umgebungen können die Einführung im Markt für Identity Lifecycle Management verlangsamen, da ältere Verzeichnissysteme und Mainframes nicht immer moderne Governance-Workflows unterstützen oder die für aktuelle Automatisierungstools benötigten Schnittstellen bereitstellen. Mainframe-Kontrollen innerhalb von RACF- oder ACF2-Richtlinien können Middleware oder benutzerdefinierte Skripte für die automatisierte Bereitstellung erfordern, was das Lieferrisiko erhöht und Systeme einführt, die separat gewartet werden müssen. Dies kann dazu führen, dass die Kosten für professionelle Dienstleistungen während eines 3-jährigen Implementierungszeitraums den Softwarelizenzkosten entsprechen oder diese übersteigen, was den Business Case verändert, den Beschaffungsteams ursprünglich erwartet hatten. Finanzinstitute und Behörden mit großen Mainframe-Beständen können die Modernisierung aufschieben, selbst wenn leitende Führungskräfte die Initiative unterstützen und die Compliance-Implikationen alter Zugriffspraktiken erkennen. Vorgefertigte Konnektoren und verwaltete Migrationsdienste können die Belastung für Cloud-orientierte Käufer reduzieren, indem einige benutzerdefinierte Arbeiten vermieden und die Bereitstellung wiederholbarer gemacht wird. Unternehmen, die Kernbankworkloads auf nicht modernisierter Infrastruktur betreiben, sind stärker eingeschränkt als Unternehmen mit aktuelleren Umgebungen, da die Systeme, die die sensibelsten Zugriffsrechte halten, am schwierigsten zu integrieren sein können.
Hohe Implementierungs- und Change-Management-Kosten
Vollständige Lifecycle-Programme erfordern Investitionen in Konfiguration, Datenmapping, Prozessumgestaltung, Schulung und organisatorischen Wandel, selbst wenn die ausgewählte Software als SaaS-Dienst bereitgestellt wird. Die Arbeit kann länger dauern als geplant, wenn Unternehmen keinen klaren Verantwortlichen für jede Berechtigung identifizieren können oder wenn verschiedene Anwendungsteams unterschiedliche Definitionen des Geschäftsbedarfs anwenden. Informelle Genehmigungspraktiken in Geschäftsbereichen tragen zu dieser Herausforderung bei, da ein erfolgreiches Programm lokales Wissen in dokumentierte Rollen, Richtlinien und Überprüfungsverfahren umwandeln muss. Phasenweise Bereitstellung und SaaS-Lieferung können die Zeit bis zur Wertschöpfung für klar definierte Anfangsprogramme reduzieren und es Unternehmen ermöglichen, mit einer begrenzten Gruppe von Anwendungen oder einer Prioritätspopulation zu beginnen. Umfassende Unternehmensprogramme beinhalten nach wie vor erhebliche Kosten und können Beschaffungsentscheidungen verzögern, wenn die Führung die für die Datenbereinigung und die laufende Verwaltung benötigten Ressourcen nicht bestätigen kann. Dieses Hemmnis ist besonders relevant, wenn kleinere Unternehmen keine dedizierten Identity-Engineering-Teams haben und das Programm gegen andere Cybersicherheitsprioritäten abwägen müssen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
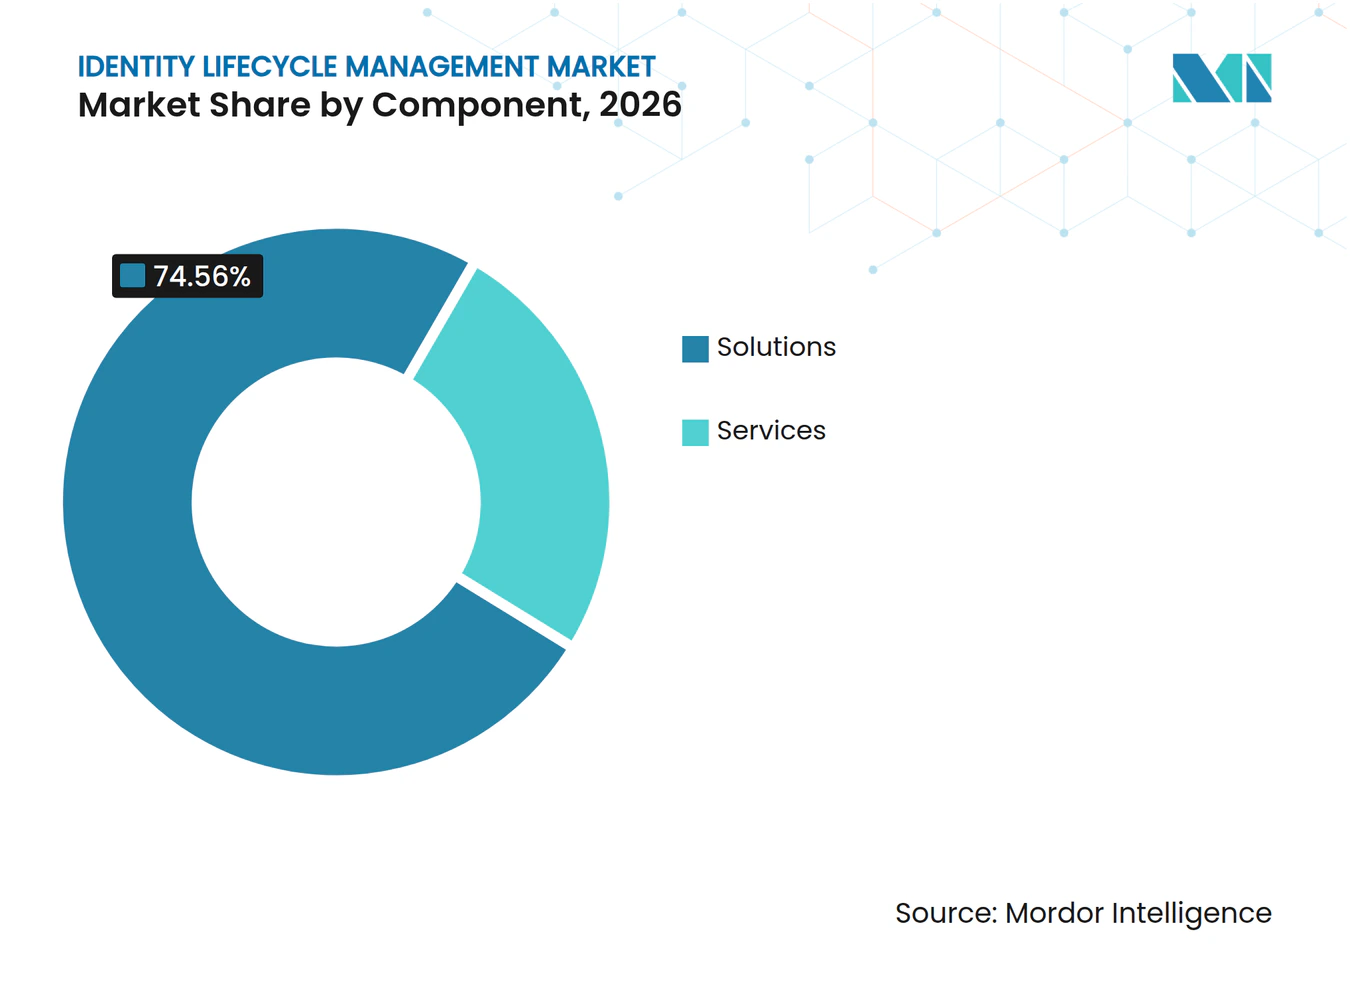
Lösungen verankern unternehmensweite IdentitätsprogrammeLösungen machten im Jahr 2026 74,56 % der Marktgröße für Identity Lifecycle Management aus. Unternehmen bevorzugen integrierte Plattformen, da sie Bereitstellung, Zugriffszertifizierung, Rollenanalyse und Richtliniendurchsetzung innerhalb einer Governance-Schicht vereinen. Dieser Ansatz gibt Sicherheitsteams eine gemeinsame Sicht auf Zugriffszuweisungen, die sonst auf separate Produkte verteilt wären. Fragmentierte Werkzeuge können die Lücken in der Berechtigungssichtbarkeit neu schaffen, die ein Lifecycle-Programm beseitigen soll. SailPoint stellte 2026 seine einheitliche Identity Security-Plattform vor und kombinierte Agentic Fabric für Nicht-Menschenkonten mit Human Fabric für Belegschaftsidentitäten. [2]Produktbreite und zuverlässige Konnektoren sind daher wichtige Auswahlkriterien für Käufer, die eine konsistente Kontrollstruktur über viele Anwendungen hinweg benötigen.
Lösungen werden voraussichtlich zwischen 2027 und 2032 mit einer CAGR von 14,62 % wachsen. Anbieter fügen KI-Agenten-Governance und Zugriffskontrolle auf Anwendungsebene zu ihren Kernversionen hinzu, da Kunden eine breitere Abdeckung von bestehenden Plattformen benötigen. Dienstleistungen bleiben eng mit den Softwareausgaben durch Implementierungsunterstützung, verwalteten Betrieb, Schulung, Datenvorbereitung und Richtliniengestaltung verbunden. Ihre Bedeutung steigt, wenn hybride Umgebungen komplexe Integrationen und viele Anwendungsverantwortliche hinzufügen. Anbieter, die Rollenmapping, Bereinigung von Berechtigungen und Genehmigungsverantwortlichkeit vereinfachen können, sind gut positioniert, um Programme zu unterstützen, die sowohl operativen Wandel als auch Technologie erfordern.


Nach Bereitstellungsmodell:
Cloud-Bereitstellung verändert die ILM-WirtschaftlichkeitDie Cloud-basierte Bereitstellung wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 14,78 % wachsen. Das SaaS-Modell kann mit der Kundenumgebung skalieren, Konnektoren automatisch aktualisieren und einen Großteil der Infrastrukturarbeit beseitigen, die mit einer On-Premises-Plattform verbunden ist. SailPoint berichtete, dass der jährlich wiederkehrende SaaS-Umsatz im Geschäftsjahr 2025 um 39 % im Jahresvergleich gestiegen ist, während der gesamte jährlich wiederkehrende Umsatz langsamer wuchs. Das Ergebnis zeigt, dass regulierte Unternehmenskäufer zunehmend Governance-Workloads in Cloud-Plattformen verlagern. Cloud-native Systeme können auch aktuelle Prüfungsnachweise liefern, ohne sich auf Batch-basierte Prozesse zu verlassen, die separate Wartung erfordern.
Die On-Premises-Bereitstellung bleibt für Finanzmarktinfrastrukturen, Verteidigungsauftragnehmer und Betreiber kritischer nationaler Infrastrukturen relevant. Diese Unternehmen können Datensouveränitätsanforderungen gegenüberstehen, die eine rein Cloud-basierte Bereitstellung für Teile ihrer Identitätsumgebung inakzeptabel machen. SailPoint veröffentlichte IdentityIQ 9.0 im Oktober 2026 und investierte weiterhin in die On-Premises-Modernisierung. JumpCloud startete Agentic IAM auf Google Cloud im Juni 2026 und erweiterte die Governance auf autonome Workloads.[3]Die hybride Bereitstellung ermöglicht es Unternehmen, die Governance-Orchestrierung in die Cloud zu verlagern, während die Verzeichnisinfrastruktur On-Premises verbleibt. Dieses Modell ermöglicht eine schrittweise Modernisierung, wenn ein vollständiger Infrastrukturersatz ein unnötiges operatives Risiko einführen würde.
Nach Identitätstyp:
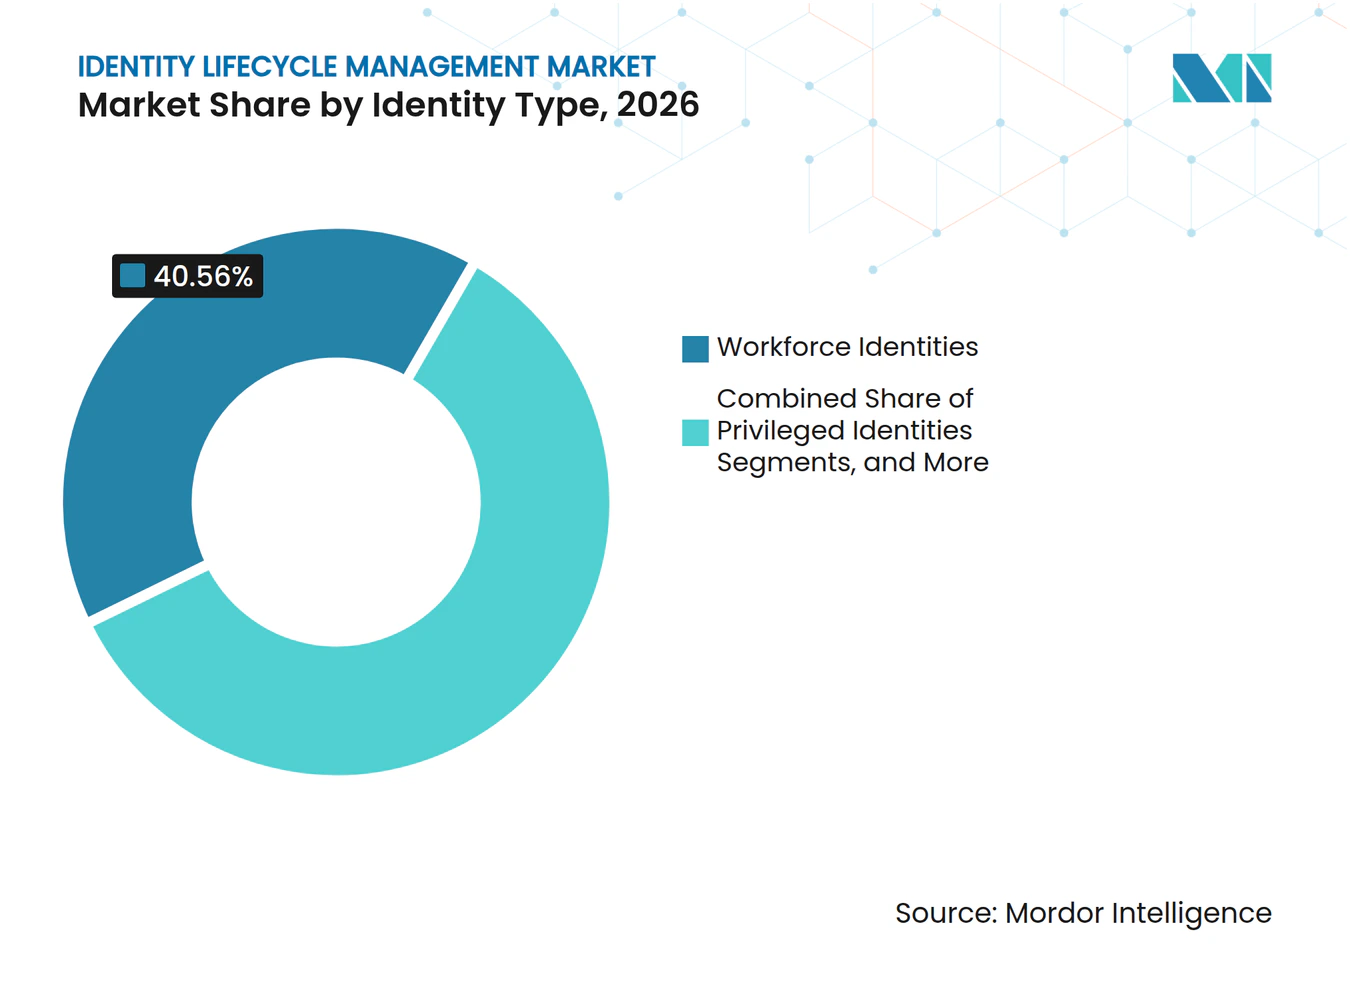
Belegschafts-Governance verankert den Markt, KI-Agenten definieren die nächste WelleBelegschaftsidentitäten hielten im Jahr 2026 einen Marktanteil von 40,56 % am Markt für Identity Lifecycle Management. Das Segment konzentriert sich auf den bekannten Joiner-Mover-Leaver-Prozess, der den Bedarf an unternehmensweitem Lifecycle Management erstmals begründet hat. Die HR-zu-IT-Bereitstellung ist für Mitarbeiter standardisierter, da maßgebliche HR-Aufzeichnungen routinemäßige Konto- und Zugriffsänderungen auslösen können. Konnektoren-Ökosysteme für Systeme wie Workday und SAP SuccessFactors sind in vielen Unternehmen bereits ausgereift. Die Rollenzertifizierung für Belegschaften ist daher zu einer routinemäßigen operativen Praxis geworden, obwohl der Zugriff von Auftragnehmern und Partnern nach wie vor einer engen Überwachung durch Dritte bedarf.
KI-Agenten-Identitäten werden voraussichtlich zwischen 2027 und 2032 mit einer CAGR von 14,86 % wachsen. Autonome Systeme können Berechtigungen erhalten, die mit menschlichen Zugriffsrechten vergleichbar sind, während sie außerhalb etablierter Governance-Routinen operieren. Unternehmen benötigen daher eine klare Verantwortung für die Aktionen, Berechtigungen, Anmeldeinformationen und den Geschäftszweck eines Agenten. Maschinen- und Workload-Identitäten haben in vielen großen Unternehmen das höchste absolute Volumen, aber ihre Governance-Reife ist oft geringer als bei Belegschaftskonten. Diese Lücke zwischen Identitätsvolumen und Kontrollreife schafft einen erheblichen Modernisierungsbedarf für den Markt für Identity Lifecycle Management.


Nach Unternehmensgröße:
Großunternehmen dominieren, KMU beschleunigenGroßunternehmen machten im Jahr 2026 78,68 % des Umsatzes im Markt für Identity Lifecycle Management aus.
Kleine und mittlere Unternehmen werden voraussichtlich zwischen 2027 und 2032 mit einer CAGR von 14,59 % wachsen. SaaS-native und modulare Tools haben die bisherigen Einführungsbarrieren gesenkt, indem sie den Bedarf an einem umfangreichen Identity-Engineering-Team reduziert haben. Lumos sammelte im Februar 2026 35 Millionen USD in einer Series-B-Finanzierungsrunde, um seine autonome Identitätsplattform zu unterstützen, was Investitionen in zugänglichere Governance-Tools verdeutlicht. NIS2 umfasst wichtige Einrichtungen in 18 kritischen Sektoren, darunter Energie, Gesundheitswesen und digitale Infrastruktur. Diese Verpflichtungen schaffen neue Beschaffungsauslöser für mittelgroße Betreiber, die zuvor nicht denselben formalen Lifecycle-Governance-Erwartungen gegenüberstanden.
Nach Branchenvertikale:
Banken führen, da Vorschriften Investitionen antreibenBanken, Finanzdienstleistungen und Versicherungen machten im Jahr 2026 24,48 % des Umsatzes im Markt für Identity Lifecycle Management aus.
IT und Telekommunikation wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 14,83 % wachsen. Der Sektor hat große Entwicklerpopulationen mit projektbasierten Berechtigungen, die sich häufig ändern können, wenn sich Teams, Anwendungen und Verantwortlichkeiten ändern. KI-gesteuerte Automatisierung erhöht auch die Anzahl der Maschinen- und Agenten-Identitäten, die einer Governance bedürfen. Behörden und Verteidigung werden durch NIST SP 800-53 und FedRAMP-Anforderungen geprägt, während das Gesundheitswesen und die Biowissenschaften mit einem vorgeschlagenen Update der HIPAA-Sicherheitsregel für die Mehrfaktor-Authentifizierung konfrontiert sind. Einzelhandel und E-Commerce, Energie und Versorgungsunternehmen, Fertigung und Bildung stellen weitere Chancen dar, da Cybersicherheits- und KI-Regeln die Governance-Verantwortlichkeiten auf mehr Sektoren ausweiten.
Geografische Analyse
Markt für Identity Lifecycle Management in Nordamerika
Nordamerika hatte im Jahr 2026 einen Anteil von 41,67 % am Markt für Identity Lifecycle Management. Die Region weist eine hohe Konzentration börsennotierter und regulierter Organisationen auf, die den Anforderungen von SOX, HIPAA und FedRAMP unterliegen, was ein Umfeld schafft, in dem dokumentierte und wiederholbare Zugriffskontrollen kontinuierliche Aufmerksamkeit erhalten. Die Vereinigten Staaten erwirtschaften den größten Teil des regionalen Umsatzes und beherbergen eine dichte Gruppe spezialisierter Identitätsanbieter, Unternehmenssoftwarefirmen und Organisationen mit ausgereiften Beschaffungspraktiken im Bereich Cybersicherheit. SailPoint legte in seinem Registrierungsdokument offen, dass die Konzentration inländischer Kunden die internationale Präsenz überstieg. Kanada entwickelt die Nachfrage durch Leitlinien zum Identitäts- und Zugriffsmanagement, während Mexikos Fertigungsexpansion die Automatisierung in grenzüberschreitenden Lieferanten-Ökosystemen unterstützt, die eine einheitliche Behandlung des Zugriffs von Mitarbeitern, Auftragnehmern und Partnern erfordern.
Markt für Identity Lifecycle Management in Europa
Europa ist ein stark compliance-geprägtes Umfeld für den Markt für Identity Lifecycle Management. DORA, NIS2, DSGVO und der KI-Act schaffen überlappende Governance-Verpflichtungen für Finanzdienstleister, kritische Infrastrukturen und Anbieter von KI-Systemen, die Organisationen dazu veranlassen können, Compliance-Nachweise mit ihren Zugriffsverwaltungsprozessen zu verknüpfen. Deutschland und Frankreich bleiben wichtige nationale Märkte aufgrund ihrer regulierten Industrie- und Finanzsektoren sowie ihrer institutionellen Nutzung von ISO/IEC 27001:2022-Praktiken. Organisationen in der Region müssen unterschiedliche Erwartungen an Zugriffsüberprüfungen im Rahmen mehrerer Regelwerke erfüllen, anstatt auf einen einzigen Compliance-Rahmen zu reagieren. NIS2 fordert kontinuierliche risikobasierte Zugriffskontrollen, während DORA halbjährliche Überprüfungen des Zugriffs auf kritische IKT-Systeme vorschreibt. Die DSGVO verlangt zudem, dass der Zugriff auf personenbezogene Daten eingeschränkt wird, was den Bedarf an automatisierter Governance und einer klareren Berechtigungszuständigkeit innerhalb lokaler und unternehmensweiter Teams stärkt.
Markt für Identity Lifecycle Management in Asien-Pazifik, Nahost und Südamerika
Asien-Pazifik wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 14,78 % wachsen. Cloud-Adoption, die Expansion digital-nativer Unternehmen und sich weiterentwickelnde Cybersicherheitsvorschriften weiten die Nachfrage in einer Region aus, die unterschiedliche nationale Ansätze bei der Technologiebeschaffung und der regulatorischen Durchsetzung aufweist. Südkoreas CSAP-System unterstützt die Beschaffung im öffentlichen Sektor für cloud-basierte Identitätsdienste, während Japan seine Investitionen erhöht, da Cybersicherheitsleitlinien für den Finanzsektor und IoT-Implementierungen in der Fertigung die Anzahl der zu überwachenden Identitäten erhöhen. Globale Anbieter reagieren darauf durch die Gründung lokaler Tochtergesellschaften und regionale Lieferkapazitäten, die Kunden mit länderspezifischen Anforderungen unterstützen können. Der Nahe Osten schreitet durch Programme zur digitalen Transformation und nationale Cybersicherheitsanforderungen voran, die für Betreiber kritischer Sektoren gelten. Südamerika befindet sich in einem früheren Stadium, aber Brasiliens Lei Geral de Proteção de Dados und Open-Finance-Anforderungen schaffen erste Compliance-Auslöser für Investitionen in die Lifecycle-Governance.
Wettbewerbslandschaft
Marktkonzentration
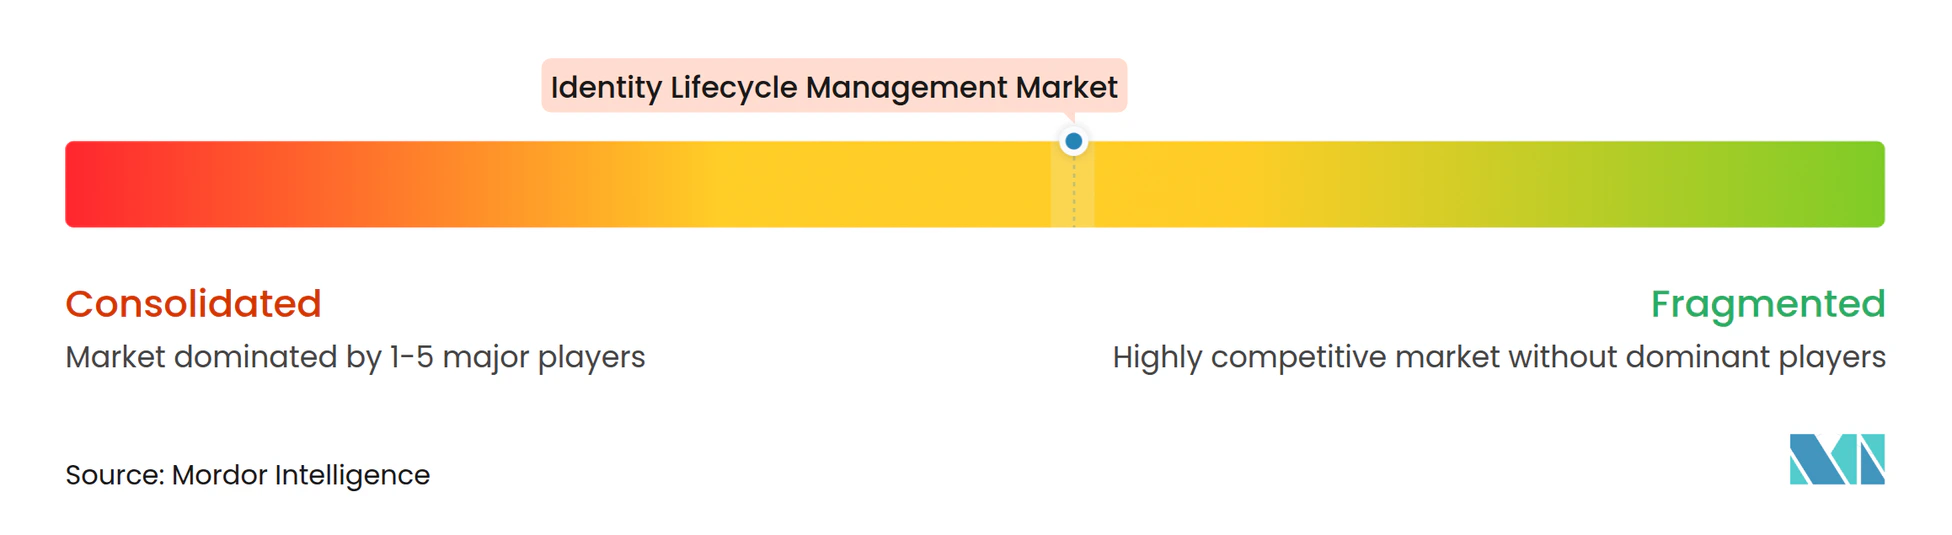
Der Markt für Identity Lifecycle Management ist nach wie vor zwischen spezialisierten Anbietern und größeren Cybersicherheitsplattformen aufgeteilt, die Governance-Fähigkeiten hinzufügen, um umfassendere Sicherheitsportfolios zu vervollständigen. SailPoint und Saviynt bleiben prominente Pure-Play-Anbieter mit Produktstrategien, die zunehmend KI-Agenten und Nicht-Menschenidentitäten adressieren, während Omada, One Identity und Ping Identity um regulierte Unternehmenskunden konkurrieren, die Compliance-Automatisierung benötigen. SailPoint kehrte im Februar 2025 an den Nasdaq Global Select Market zurück und sammelte 1,38 Milliarden USD zu 23 USD pro Aktie ein. Saviynt sammelte im Dezember 2025 700 Millionen USD in einer von KKR geführten Series-B-Finanzierungsrunde, um die Arbeit an KI-Agenten-Governance, Verwaltung von Nicht-Menschenidentitäten und Migrationstools zu beschleunigen. Die Richtung der Produktinvestitionen zeigt, dass die Lifecycle-Governance zunehmend zusammen mit der Verwaltung von Identitäten bewertet wird, die keine traditionellen Belegschaftskonten sind.
Die Plattformkonsolidierung verändert den Markt für Identity Lifecycle Management. ServiceNow schloss im März 2026 die Übernahme von Veza für 1,2 Milliarden USD in bar ab. Vezas Access Graph-Technologie bildet effektive Berechtigungen über menschliche, maschinelle und KI-Agenten-Identitäten hinweg ab und liefert eine detaillierte Sicht auf Zugriffsbeziehungen, die innerhalb umfassenderer Sicherheitsoperationsprozesse genutzt werden kann. ServiceNow startete dann im Mai 2026 Autonomous Security and Risk und integrierte Vezas Zugriffsgraph mit Armis-Asset-Intelligence. Diese Maßnahmen bringen die Lifecycle-Governance näher an die Sicherheitsoperationen heran und erhöhen den Wettbewerbsdruck auf unabhängige Anbieter, deren Kunden möglicherweise benachbarte Kontrollen konsolidieren möchten.
KI-native Herausforderer, darunter C1, Lumos und Zluri, zielen mit leichteren SaaS-first-Angeboten auf mittelständische Kunden ab. Ihre Produkte zielen darauf ab, Zugriffszertifizierung und Bereitstellung ohne den langwierigen Bereitstellungsaufwand zu bieten, der mit traditionellen Plattformen verbunden ist – ein Punkt, der für Käufer ohne große Identity-Engineering-Teams wichtig ist. Ping Identity startete Identity for AI im November 2025 und deckt KI-Agenten-Registrierung, Lifecycle Management und Just-in-Time-Anmeldeinformationsinjektion über ein MCP-Gateway ab. SailPoint erweiterte auch das Anwendungsmanagement im August 2025 durch kontinuierliche Anwendungserkennung, Zero-Touch-Onboarding und KI-gesteuerte Governance-Workflows. Die verfügbaren Informationen liefern keine kombinierten Marktanteile für die führenden Anbieter, sodass ein numerischer Konzentrationsindex nicht ohne Schätzung eines Wertes unterstützt werden kann.
Marktführer im Bereich Identity Lifecycle Management
-
SailPoint Technologies Holdings, Inc.
-
Saviynt, Inc.
-
Okta, Inc.
-
Ping Identity Corporation
-
Omada A/S
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Identity Lifecycle Management Unternehmen in diesem Bericht
- SailPoint Technologies Holdings, Inc.
- Saviynt, Inc.
- Okta, Inc.
- Ping Identity Corporation
- Omada A/S
- One Identity LLC
- RSA Security LLC
- SecureAuth Corporation
- Hitachi ID Systems, Inc.
- Fischer Identity, Inc.
- EmpowerID, Inc.
- Pathlock, Inc.
- Soffid IAM, S.L.
- Zluri, Inc.
- Lumos Labs, Inc.
- Veza Technologies, Inc.
- ConductorOne, Inc.
- Radiant Logic, Inc.
- Identity Automation, L.P.
- Tools4ever B.V.
- Beta Systems Software AG
Neueste Industrielle Entwicklungen in Markt für Identity Lifecycle Management
- Oktober 2026: SailPoint stellte Human Fabric-Fähigkeiten im Unternehmensmaßstab vor und veröffentlichte IdentityIQ 9.0 auf der Navigate 2026, seiner jährlichen Konferenz. IdentityIQ 9.0 stellt eine wesentliche Modernisierung der On-Premises-Plattform dar und signalisiert, dass SailPoint weiterhin in eine duale Bereitstellungs-Governance investieren wird, anstatt eine Cloud-Migration zu erzwingen – eine Positionierung, die direkt einen Schmerzpunkt bei großen regulierten Käufern mit nicht verhandelbaren On-Premises-Anforderungen adressiert.
- Mai 2026: ServiceNow startete Autonomous Security and Risk und integrierte Vezas Zugriffsgraph und Armis' Asset-Intelligence in eine einzige Plattform zur Verwaltung von KI-Agenten, menschlichen Identitäten und verbundenen Unternehmens-Assets. Das kombinierte Angebot bettet die Identity Lifecycle Governance direkt in die Sicherheitsoperationen ein und reduziert die Motivation der Käufer, eine eigenständige ILM-Toolchain zu pflegen.
- April 2026: ServiceNow schloss die Übernahme von Armis Security für 7,6 Milliarden USD ab und fügte Cyber-Asset-Intelligence über OT-, IoT- und physische KI-Umgebungen hinzu, um Vezas Identitätsberechtigungs-Mapping innerhalb einer einheitlichen Sicherheitsplattform zu ergänzen.
- November 2025: Ping Identity startete Identity for AI und deckt KI-Agenten-Registrierung, Lifecycle Management und Just-in-Time-Anmeldeinformationsinjektion über ein MCP-Gateway ab, wodurch die Governance-Lücke, die durch Agenten entsteht, die mit übernommenen Berechtigungen auf menschlichem Niveau operieren, direkt geschlossen wird.
Berichtsumfang des globalen Marktes für Identity Lifecycle Management
Der Markt für Identity Lifecycle Management ist segmentiert nach Komponente (Lösungen, Dienstleistungen), Bereitstellungsmodell (Cloud-basiert, On-Premises, Hybrid), Identitätstyp (Belegschaftsidentitäten, Auftragnehmer- und Partneridentitäten, privilegierte Identitäten, Maschinen- und Workload-Identitäten, KI-Agenten-Identitäten), Unternehmensgröße (Großunternehmen, kleine und mittlere Unternehmen), Branchenvertikale (Banken, Finanzdienstleistungen und Versicherungen, Behörden und Verteidigung, IT und Telekommunikation, Gesundheitswesen und Biowissenschaften, Einzelhandel und E-Commerce, Energie und Versorgungsunternehmen, Fertigung, Bildung und weitere Branchenvertikalen) sowie Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten, Afrika). Die Marktprognosen sind in Wert (USD) angegeben.
Segmentierungsübersicht
| Lösungen |
| Dienstleistungen |
| Cloud-basiert |
| On-Premises |
| Hybrid |
| Belegschaftsidentitäten |
| Auftragnehmer- und Partneridentitäten |
| Privilegierte Identitäten |
| Maschinen- und Workload-Identitäten |
| KI-Agenten-Identitäten |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Banken, Finanzdienstleistungen und Versicherungen |
| Behörden und Verteidigung |
| IT und Telekommunikation |
| Gesundheitswesen und Biowissenschaften |
| Einzelhandel und E-Commerce |
| Energie und Versorgungsunternehmen |
| Fertigung |
| Bildung |
| Weitere Branchenvertikalen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Vereinigtes Königreich |
| Deutschland | |
| Frankreich | |
| Italien | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Indien | |
| Japan | |
| Südkorea | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Türkei | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Komponente | Lösungen | |
| Dienstleistungen | ||
| Nach Bereitstellungsmodell | Cloud-basiert | |
| On-Premises | ||
| Hybrid | ||
| Nach Identitätstyp | Belegschaftsidentitäten | |
| Auftragnehmer- und Partneridentitäten | ||
| Privilegierte Identitäten | ||
| Maschinen- und Workload-Identitäten | ||
| KI-Agenten-Identitäten | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Branchenvertikale | Banken, Finanzdienstleistungen und Versicherungen | |
| Behörden und Verteidigung | ||
| IT und Telekommunikation | ||
| Gesundheitswesen und Biowissenschaften | ||
| Einzelhandel und E-Commerce | ||
| Energie und Versorgungsunternehmen | ||
| Fertigung | ||
| Bildung | ||
| Weitere Branchenvertikalen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Vereinigtes Königreich | |
| Deutschland | ||
| Frankreich | ||
| Italien | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Indien | ||
| Japan | ||
| Südkorea | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Identity Lifecycle Management?
Der Markt für Identity Lifecycle Management wird im Jahr 2026 auf 6,42 Milliarden USD geschätzt und wird voraussichtlich bis 2032 bei einer CAGR von 13,91 % einen Wert von 14,02 Milliarden USD erreichen. Die Schätzung spiegelt den wachsenden Bedarf an kontinuierlichen Identitätskontrollen über Belegschafts-, Maschinen- und KI-Agenten-Konten hinaus wider, da Unternehmen periodische manuelle Überprüfungen durch Kontrollen ersetzen, die auf Betriebsänderungen reagieren und Nachweise für spätere Überprüfungen aufbewahren können.
Was treibt die Nachfrage nach Plattformen für Identity Lifecycle Management an?
Compliance-Anforderungen, Multi-Cloud-Identitätsausbreitung, Zero-Trust-Einführung und Governance-Bedarf für Maschinen- und KI-Agenten-Identitäten sind wichtige Nachfragefaktoren. Diese Kräfte erfordern von Unternehmen, vollständigere Aufzeichnungen über Berechtigungen, Eigentümerschaft und Zugriffsentscheidungen über Anwendungen, Verzeichnisse und zunehmend automatisierte Prozesse hinweg zu pflegen, selbst wenn die Verantwortlichkeiten auf mehrere Geschäftsbereiche verteilt sind.
Welche Komponente führt die Ausgaben für Identity Lifecycle Management an?
Lösungen führen mit 74,56 % des Umsatzes im Jahr 2026 und werden voraussichtlich bis 2032 mit einer CAGR von 14,62 % wachsen. Integrierte Plattformen werden bevorzugt, da sie Bereitstellung, Zertifizierung, Rollenanalyse und Richtlinienkontrollen in einer Governance-Schicht kombinieren, anstatt Sicherheitsteams dazu zu zwingen, mehrere unabhängige Systeme mit unvollständigen Berechtigungsaufzeichnungen abzugleichen.
Welches Bereitstellungsmodell wächst am schnellsten?
Die Cloud-basierte Bereitstellung wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 14,78 % wachsen, da SaaS-Plattformen die Skalierung und Konnektoraktualisierungen vereinfachen können. On-Premises- und Hybridmodelle bleiben wichtig, wo Datensouveränität, kritische Infrastruktur oder Legacy-Systemanforderungen einen rein Cloud-basierten Ansatz einschränken und einen schrittweisen Modernisierungsprozess erfordern.
Welche Identitätskategorie wird voraussichtlich am schnellsten wachsen?
KI-Agenten-Identitäten werden voraussichtlich bis 2032 mit einer CAGR von 14,86 % wachsen, da Unternehmen die Governance für autonome Systeme und deren Anmeldeinformationen angehen. Diese Systeme können mit Berechtigungen operieren, die eine klare Eigentümerschaft, Rückverfolgbarkeit und laufende Überprüfung erfordern, bevor der Zugriff über den gesamten Lifecycle hinweg zuverlässig verwaltet werden kann.
Welche Region wird voraussichtlich am schnellsten wachsen?
Der asiatisch-pazifische Raum wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 14,78 % wachsen, unterstützt durch Cloud-Einführung und sich entwickelnde Cybersicherheitsanforderungen. Die Nachfrage wird durch die Expansion digital-nativer Unternehmen, IoT-Aktivitäten in der Fertigung und eine stärkere Aufmerksamkeit des öffentlichen Sektors auf Cloud-basierte Identitätsdienste in mehreren nationalen Märkten unterstützt.