
マネージド・ディテクション・エンジニアリング・サービス市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
| 市場規模 (2027) | 6.11 十億米ドル |
| 市場規模 (2032) | 17.03 十億米ドル |
| 成長率 (2027 - 2032) | 22.75 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるマネージド・ディテクション・エンジニアリング・サービス市場分析
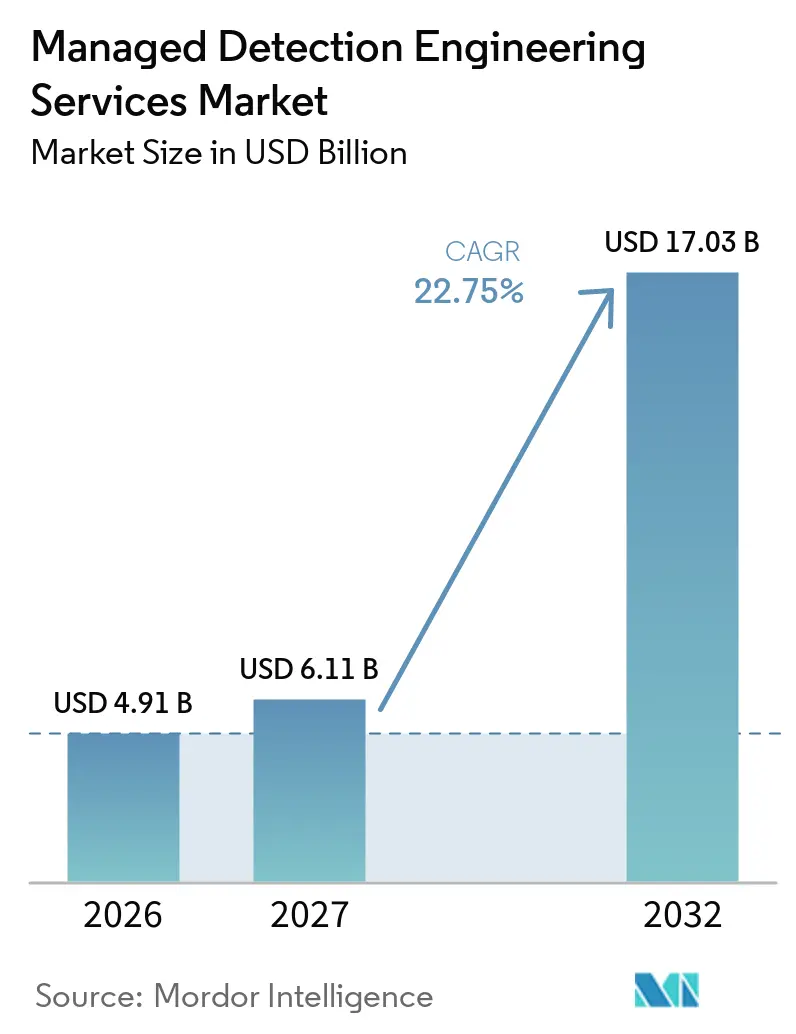
マネージド・ディテクション・エンジニアリング・サービス市場規模は、2026年の4.91 ビリオン 米ドルから2027年には6.11 ビリオン 米ドルへと成長し、2027年から2032年にかけてCAGR 22.75%で2032年までに17.03 ビリオン 米ドルに達すると予測されています。企業は変化し続けるクラウド、アイデンティティ、エンドポイント環境全体にわたって検知ルールを作成・テスト・更新する必要があるため、需要は基本的なアラート処理を超えた領域へと移行しています。アイデンティティを起点とした攻撃、インシデント報告期限の短縮化、ハイブリッドインフラの広範な利用が継続的監視の価値を高めています。プロバイダーはSIEMコンテンツ、SOARプレイブック、アイデンティティ分析、拡張検知ツールをマネージドサービス内で連携させることで対応しています。マネージド・ディテクション・エンジニアリング・サービス市場は、組織が検知ロジックを24時間体制で維持するための専門スタッフを欠く場合にも恩恵を受けます。これは、自動化と脅威の調査・封じ込めを行えるアナリストを組み合わせたプロバイダーに有利に働きます。
主要レポートのポイント
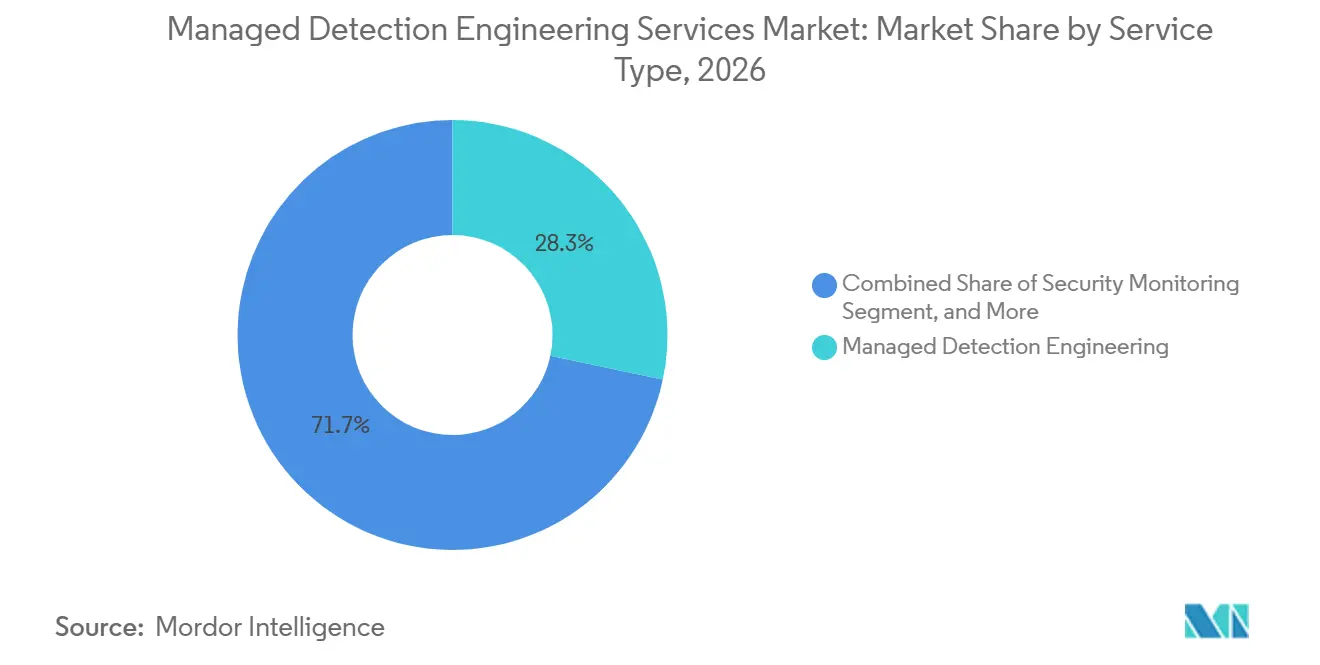
- サービスタイプ別では、マネージド・ディテクション・エンジニアリングが2026年のマネージド・ディテクション・エンジニアリング・サービス市場において28.31%の収益シェアを占め、マネージド・セキュリティ・オートメーション・アンド・オーケストレーションは2032年にかけてCAGR 23.97%で拡大すると予測されています。
- 検知コンテンツ別では、SIEM検知ルールが2026年に26.41%の収益シェアを占め、SOARプレイブックおよび自動応答ロジックは2032年にかけてCAGR 24.61%で拡大すると予測されています。
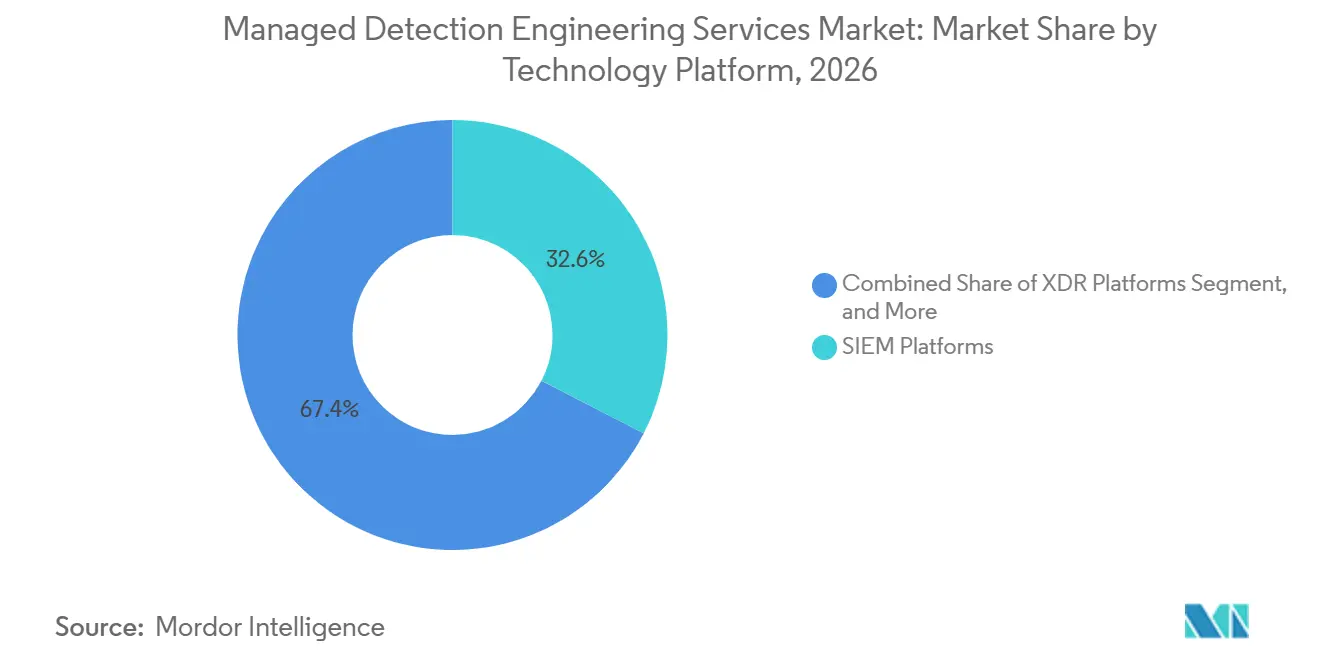
- テクノロジープラットフォーム別では、SIEMプラットフォームが2026年に32.56%の収益シェアを占め、アイデンティティ脅威検知・対応プラットフォームは2032年にかけてCAGR 24.62%で拡大すると予測されています。
- デプロイメントモデル別では、クラウドベースのデプロイメントが2026年のマネージド・ディテクション・エンジニアリング・サービス市場において収益の68.58%を占め、2032年にかけてCAGR 25.82%で拡大すると予測されています。
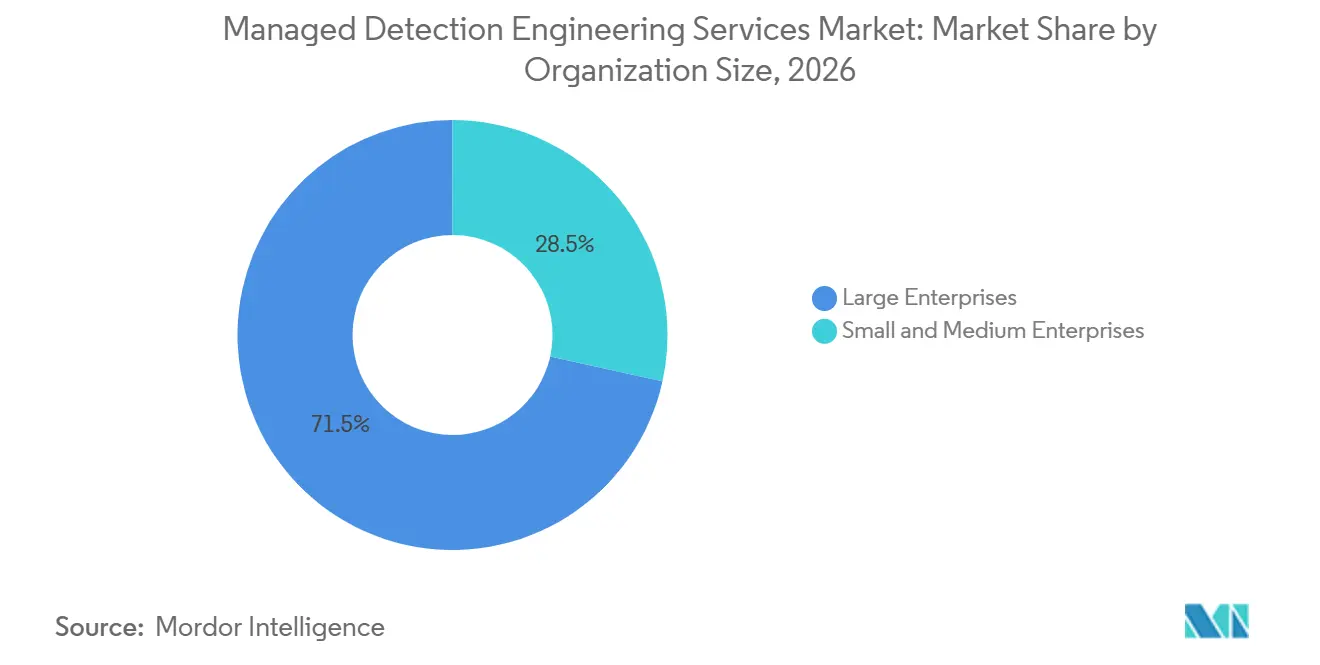
- 組織規模別では、大企業が2026年に71.54%の収益シェアを占め、中小企業は2032年にかけてCAGR 24.73%で拡大すと予測されています。
- エンドユーザー産業別では、BFSIが2026年に26.69%の収益シェアを占め、ITおよび通信は2032年にかけてCAGR 24.88%で拡大すると予測されています。
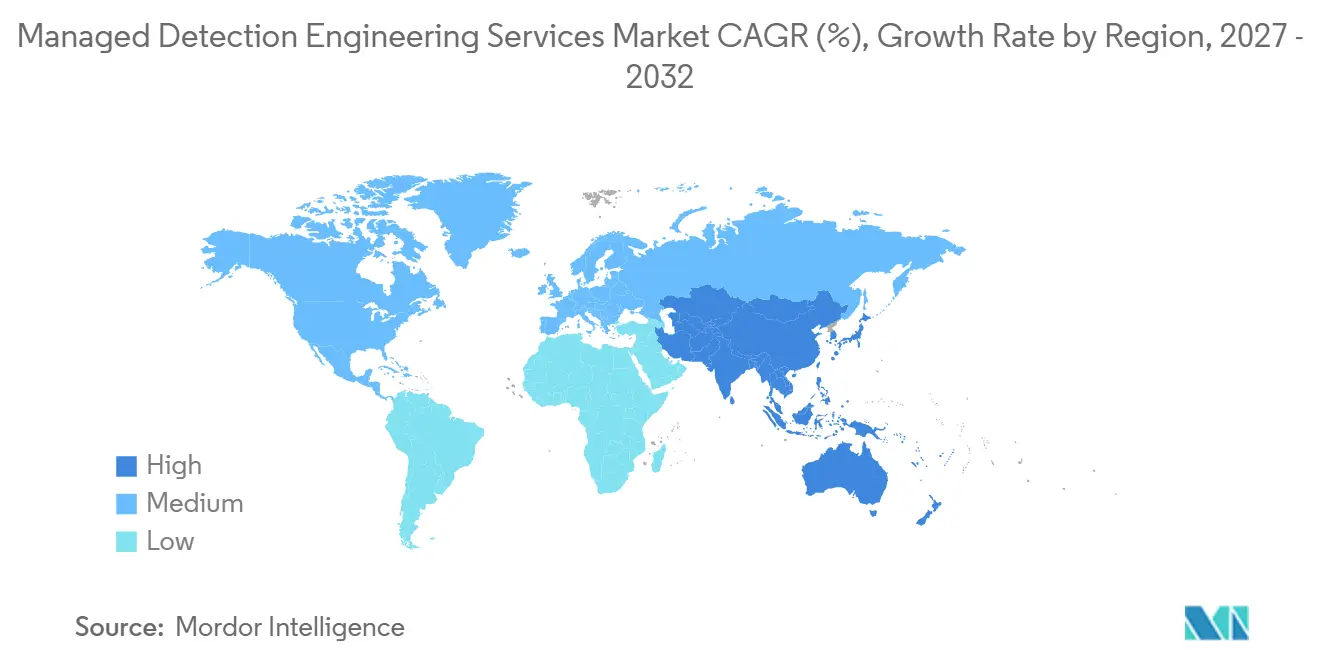
- 地域別では、北米が2026年のマネージド・ディテクション・エンジニアリング・サービス市場において41.64%の収益シェアを占め、アジア太平洋地域は2032年にかけてCAGR 23.91%で拡大すると予測されています。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
促進要因の影響分析*
| 促進要因 | (~)CAGR予測への影響(%) | 地理的関連性 | 影響期間 |
|---|---|---|---|
| ランサムウェアおよびアイデンティティベース攻撃の激化 | +5.2% | グローバル | 短期(2年以内) |
| クラウド、ハイブリッド、マルチクラウドの攻撃対象領域の拡大 | +4.6% | グローバル | 短期(2年以内) |
| サイバーセキュリティ人材不足と24時間365日対応要件 | +4.1% | グローバル、北米および欧州に集中 | 中期(2〜4年) |
| 継続的監視とインシデント報告に対する規制上の圧力 | +3.3% | 欧州連合、北米 | 中期(2〜4年) |
| 異種セキュリティスタック全体にわたる検知コンテンツの移植性 | +2.1% | 北米および欧州、アジア太平洋地域へ拡大中 | 長期(4年以上) |
| 検知エンジニアリングによるテレメトリコスト最適化 | +1.6% | グローバル、大企業市場に集中 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
ランサムウェアおよびアイデンティティベース攻撃の激化
アイデンティティベースの侵入手法は、境界アラートからアカウント、権限、認証に関する行動へと注目を移しています。Sophosは、侵害された認証情報が関与するインシデントの59%において多要素認証が欠如していたことを発見し、ランサムウェアのペイロードの88%が通常業務時間外に展開されていたことを報告しています。[1] Semperisは、ランサムウェア攻撃の87%がActive Directory、Entra ID、Oktaを含むアイデンティティシステムを標的にしていたと報告しています。Verizonは侵害の44%でランサムウェアを報告し、脆弱性の悪用が34%増加しました。マネージド・ディテクション・エンジニアリング・サービス市場は、アイデンティティ固有のルールを構築し、システム全体で不審なアクティビティを相関させ、通常のアカウント行動と権限の悪用を区別し、調査チームのために証拠を保全するサービスによって支えられています。認証情報の悪用は、昼間のみ対応するチームが対応できる前に初期アクセスから重要インフラへと移行する可能性があるため、継続的な監視が重要です。
クラウド、ハイブリッド、マルチクラウドの攻撃対象領域の拡大
ハイブリッドおよびマルチクラウド環境は、プロバイダー、アイデンティティモデル、ログ形式によって異なるセキュリティデータを生成します。Tenableは、組織の82%がハイブリッド環境を運用し、63%が複数のクラウドプロバイダーを利用し、平均2.7のクラウド環境を管理していることを発見しました。[2] 1つのプラットフォーム向けに作成された検知ルールは、別の環境を効果的に監視するためにさらなる作業が必要になることが多いです。国際電気通信連合は2025年12月に勧告ITU-T X.1649を発行し、ログ相関とリアルタイム監視を含むマルチクラウドセキュリティ慣行を対象としています。これにより、クラウドワークロード全体で共通のセキュリティカバレッジを必要とする顧客にとってエンジニアリング能力が重要になります。マネージド・ディテクション・エンジニアリング・サービス市場は、プロバイダーがテレメトリを正規化し、クラウドプロバイダー間で異なるフィールドを整合させ、複数のインフラ環境にわたってルールを維持し、信頼性の低いアラートが発生する前に変更をレビューできるため、このニーズから恩恵を受けます。
サイバーセキュリティ人材不足と24時間365日対応要件
サイバーセキュリティ専門家の不足は、人員配置レベルだけでなく、実践的なエンジニアリングスキルの問題としてますます深刻化しています。ISC2は、2025年に専門家の59%が重大または重要なスキルニーズを報告し、2024年の44%から増加しており、クラウドセキュリティとセキュリティエンジニアリングが主要なギャップの一つであることを発見しました。ISACAは、チームの55%が人員不足であり、65%が未充足のポジションを抱えていると報告しています。Red Canaryは、調査対象組織の75%が侵入検知スキルの不足に直面し、72%がインシデント対応スキルの不足に直面していることを発見しました。マネージドプロバイダーは、各顧客が完全な内部チームを採用することなく、専門的な検知作業、ルール保守、調査支援、時間外監視を提供できます。ランサムウェアの活動は通常業務時間外に発生する可能性が高いため、これは重要です。
継続的監視とインシデント報告に対する規制上の圧力
規制要件により、金融機関および重要インフラ事業者にとって迅速な検知と文書化された対応がより重要になっています。DORAは2025年1月17日から適用され、金融機関は主要なICTインシデントについて分類から4時間以内、認識から24時間以内に初期通知を行うことが求められています。NIS2も監視、インシデント記録、重大インシデントの通知に関する期待を高めています。2026年の法的分析では、上場金融機関がMAR、DORA、SEC規則の下で別々の報告期限に直面する可能性があることが指摘されています。これらの並行する義務により、厳格なケース分類と証拠収集の必要性が高まっています。マネージド・ディテクション・エンジニアリング・サービス市場は、プロバイダーが反復可能なインシデントワークフローを自動化し、明確な監査記録を保持し、顧客が報告・対応サイクル全体にわたって継続的なセキュリティ運用を維持できるよう支援する場合に支えられます。
抑制要因の影響分析*
| 抑制要因 | (~)CAGR予測への影響(%) | 地理的関連性 | 影響期間 |
|---|---|---|---|
| データ主権と国境を越えた調査上の制約 | -2.6% | 欧州、アジア太平洋地域、中東 | 中期(2〜4年) |
| ツールの乱立と統合の複雑性 | -2.2% | グローバル | 短期(2年以内) |
| 検知ルールの所有権とプロバイダーへのロックインリスク | -1.5% | 北米および欧州 | 中期(2〜4年) |
| OTおよび業界固有の検知専門知識の限られた可用性 | -1.1% | グローバル、産業および医療分野に集中 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
データ主権と国境を越えた調査上の制約
データローカライゼーション要件は、共有検知インフラを通じて提供される調査を複雑にする可能性があります。2025年の研究では、国境を越えた電子証拠収集が相互法律支援手続きによって遅延する可能性があり、一部のシステムではログが24時間しか保持されないことが判明しました。GDPRおよび中国の個人情報保護法は、個人データの保管・転送場所に条件を課しています。ケンブリッジの法的分析では、クラウドデータがホストされている管轄区域における域外調査上の主張とデータ主権義務の間で高まる対立が描写されています。プロバイダーはこれらの義務を満たすために地域インフラと個別の運用プロセスを必要とする場合があります。これにより、ルールの更新が遅れ、個別のストレージとアクセスプロセスが必要となり、国際的な顧客全体で共通の行動ベースラインを使用する能力が制限される可能性があります。
ツールの乱立と統合の複雑性
大規模なセキュリティスタックはデータを断片化し、ルール開発から統合作業へと時間を転用させる可能性があります。IBMとPalo Alto Networksの研究では、平均的な企業が29のベンダーから83のセキュリティソリューションを管理していることが判明しました。Kasperskyは、セキュリティ専門家の43%がスタックを過度に複雑と見なし、41%がツールに適切な統合機能がないため効果的に自動化できないと報告しています。追加のログソースはそれぞれ、信頼性の高い行動検知をサポートできるようになる前に、正規化、フィールドマッピング、検証が必要です。統合によりこの負担を軽減できますが、移行期間中は顧客の準備状況を制限し、確立されたワークフローを中断させ、統合が再構築される間のプロバイダー効率を低下させる可能性があります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
ービスタイプ別:
マネージド・ディテクション・エンジニアリングが収益を牽引し、自動化が最速で進展マネージド・ディテクション・エンジニアリングは2026年に28.31%の収益シェアを占めました。マネージド・ディテクション・エンジニアリング・サービス市場において、これはコンテンツが一度限りの監視インストールとして提供されるのではなく、構築・テスト・調整・維持される継続的な検知アズアコードパートナーシップに対する企業の選好を反映しています。プロバイダーは顧客の実際の環境に対してロジックを作成・テスト・改良します。この作業にはルール開発と最適化、脅威ハンティング、セキュリティ監視、インシデント対応が含まれます。これにより、すべての機能を内部で構築することなく、顧客はより広範なSOCカバレッジを得ることができます。
マネージド・セキュリティ・オートメーション・アンド・オーケストレーションは2032年にかけてCAGR 23.97%で拡大すると予測されています。これは、信頼性の高いシグナルを受けてアカウントの無効化、エンドポイントの隔離、OAuthトークンの失効をサポートします。Ciscoは2025年9月に自然言語プレイブック作成を含むエージェンティックAI機能を導入しました。[3] マネージド・ディテクション・エンジニアリング・サービス市場は、プロバイダーが定型ワークフローを自動化し、対応アクションのシーケンスを文書化し、ビジネスクリティカルなアカウントに関わる検証と複雑な調査のためにアナリストを確保する場合に恩恵を受けることができます。
注記: 全セグメントのセグメントシェアはレポート購入時に入手可能
検知コンテンツ別:
SIEMルールがリードし、SOARプレイブックが自動化とともに加速SIEM検知ルールは2026年に収益の26.41%を占めました。マネージド・ディテクション・エンジニアリング・サービス市場において、その地位は、特に報告プロセス、アラート調査、過去のセキュリティ記録がすでにプラットフォームに依存している場合に、顧客が置き換えるのではなく改善しようとしているSIEMの導入基盤を反映しています。SIEMルールはログとイベントを調査用アラートに変換します。Sigmaは複数のSIME形式に変換できる検知言語を提供します。2025年のZenodoガイドでは、Splunk SPL、Elastic ES|QL、Microsoft KQL、IBM QRadar AQLにわたる変換が文書化されています。
SOARプレイブックおよび自動応答ロジックは2032年にかけてCAGR 24.61%で拡大すと予測されています。このセグメントは、アラートのエンリッチメント、調査、封じ込め、文書化のための定義されたワークフローを使用し、プロバイダーが複数のツールからコンテキストを収集し、適切な担当者にアクションを割り当て、取られた決定の理解しやすい記録を保持できるようにします。マネージド・ディテクション・エンジニアリング・サービス市場は、これらのワークフローを使用して顧客全体でサービス提供をより一貫したものにしながら、各顧客の承認ルールとリスク許容度にプレイブックを適応させることができます。
テクノロジープラットフォーム別:
SIEMプラットフォームが規模を維持し、アイデンティティプラットフォームが成長をリードSIEMプラットフォームは2026年に32.56%の収益シェアを占めました。マネージド・ディテクション・エンジニアリング・サービス市場において、これらは多様なイベントデータを保持・検索・アラート・調査のための共通環境に取り込むため、BFSI、政府、医療分野のセキュリティ報告と監視の中心であり続けています。XDRプラットフォームはエンドポイント、ネットワーク、クラウドワークロード全体のデータを収集します。EDRプラットフォームは詳細なデバイスとプロセスの可視性を提供します。クラウドセキュリティプラットフォームは設定、ワークロードの動作、ランタイムリスクに焦点を当てています。
アイデンティティ脅威検知・対応プラットフォームは2032年にかけてCAGR 24.62%で拡大すると予測されています。Expelは、2025年のマネージドインシデントの68.6%がアイデンティティイベントで構成され、47.7%が盗まれた認証情報による成功したアカウントアクセスをもたらしたと報告しています。[4] クラウド環境全体にわたる個別のアイデンティティシステムは、成功および失敗したサインイン、権限変更、アクセストークンの使用、エンドポイントの動作、そうでなければ無関係に見える可能性のあるクラウドコントロールアクションを含む複数のソースにわたって認証アクティビティを相関させる必要性を高めます。これにより、アイデンティティ、エンドポイント、クラウドのコンテキストを接続し、調査担当者がレビューできる形式で関連するアクセス、デバイス、ワークロードのアクティビティを提示する専用プラットフォームが有利になります。
注記: 全セグメントのセグメントシェアはレポート購入時に入手可能
デプロイメントモデル別:
クラウドベースの提供がシェアと予測拡大をリードクラウドベースのデプロイメントは2026年に68.58%の収益シェアを占め、2032年にかけてCAGR 25.82%で拡大すると予測されています。マネージド・ディテクション・エンジニアリング・サービス市場において、その高いシェアは、プロバイダーが大規模に監視と検知コンテンツを提供するために使用する運用モデルを反映しており、中央管理されたルールライブラリは各顧客サイトで個別のデプロイメントウィンドウなしに維持できます。クラウドサービスは、各変更に対して個別の顧客ロールアウトなしに共有ルールライブラリを更新できます。また、データ処理義務に従い、脅威インテリジェンスとデータ処理を組み合わせることもできます。クラウド提供はまた、各環境に必要な顧客固有の設定とアクセス制御を維持しながら、共有運用モデルを適用するための実用的な方法をプロバイダーに提供します。
ハイブリッドデプロイメントは、データ居住義務または運用技術資産を持つ顧客に引き続き関連しています。オンプレミスデプロイメントはエアギャップネットワークと機密政府設定にも対応します。これらのモデルはカスタマイズされた統合と運用を必要とし、プレミアムサービス価格をサポートできます。マネージド・ディテクション・エンジニアリング・サービス市場は、多様なインフラとコンプライアンス要件を持つ顧客にサービスを提供するために3つのモデルすべてを必要としています。
組織規模別:
大企業がリードし、中小企業がより速い機会を提示大企業は2026年に71.54%の収益シェアを占めました。マネージド・ディテクション・エンジニアリング・サービス市場において、その規模は複雑なテクノロジースタック、より大きなセキュリティ予算、厳しいコンプライアンス要件、および異なるビジネスユニット、地域、アイデンティティ、アプリケーション、インフラ資産全体で検知を調整する必要性を反映しています。多くは内部SOCチームを持っていますが、選択されたプラットフォームやコンテンツエンジニアリングのために外部専門家を利用しています。これは完全なアウトソーシングではなく、共同管理サービスモデルをサポートします。顧客は日常的な管理を維持しながら、プロバイダーが専門的なルール作成、調整、監視カバレッジを担当します。
中小企業は2032年にかけてCAGR 24.73%で拡大すると予測されています。このグループは多くの場合、スタッフが限られており、内部で継続的な監視を構築するためのリソースが少ないため、マネージドサービスは大規模な内部チームの固定費なしに、構造化されたアラートトリアージ、検知ルールの更新、エスカレーション手順、経験豊富なアナリストへのアクセスを提供できます。CrowdStrikeは、中小企業の67%が手頃な価格を優先し、AIを活用した防御を採用していたのはわずか11%であり、インシデントを経験した最小規模の企業の29%がランサムウェアの影響を受けたことを発見しました。マネージド・ディテクション・エンジニアリング・サービス市場は、標準化された自動化により高度な検知が小規模顧客にもアクセス可能になる場合、特にプロバイダーが監視、ルール調整、報告、インシデントサポートを採用しやすいサービスにパッケージ化する場合に拡大できます。
エンドユーザー産業別:
BFSIが需要を支え、ITおよび通信が予測拡大をリードBFSIは2026年に26.69%の収益シェアを占めました。マネージド・ディテクション・エンジニアリング・サービス市場において、このセクターは価値の高いデータと取引システムを広範な規制監督と組み合わせており、プロバイダーが予想される金融活動、異常な顧客行動、アカウント侵害または不正アクセスの兆候を区別することを求めています。DORA、PCI DSS、NYDFS サイバーセキュリティ規制、SEC開示要件により、監視と対応が継続的な要件となっています。異常な金融活動が必ずしも悪意のあるものではないため、検知ルールにはしばしばコンテキストが必要です。これにより、汎用的なアラートライブラリではなく、環境固有の調整への需要が生まれます。
ITおよび通信産業は2032年にかけてCAGR 24.88%で拡大すると予測されています。このセグメントは通信とデジタルサービスをサポートするインフラを管理しており、ネットワーク、顧客システム、クラウド環境、デバイス、および企業と家庭が毎日依存している接続サービス全体に広範なサイバーエクスポージャーをもたらします。ヘルスケアおよびライフサイエンス、政府および公共部門、産業製造、小売およびeコマースも、ランサムウェア、正式なコンプライアンス要件、ITとOTの融合、決済セキュリティにより需要を牽引しています。Accenture Federal Servicesは2025年4月に米国連邦機関向けにGoogle Public SectorとともにFedRAMP High認定のMxDRソリューションを導入しました。マネージド・ディテクション・エンジニアリング・サービス市場は、決済活動、重要サービス、患者データ、生産システム、または顧客向けデジタル業務によって必要な検知コンテンツが形成される、異なる技術的および規制上のニーズを持つエンドユーザーにサービスを提供します。
地域分析
北米マネージド・ィテクション・エンジニアリング・サービス市場
北米は2026年のマネージド・ディテクション・エンジニアリング・サービス市場において41.64%のシェアを占めました。マネージド・ディテクション・エンジニアリング・サービス市場において、同地域は成熟したサイバーセキュリティプログラム、厳格な情報開示要件、多数のプロバイダーの集積、そしてエンドポイント・クラウド・メール・アイデンティティセキュリティツールの高度な運用実績を持つ多くの企業という恩恵を受けています。米国SECの情報開示規則、継続的診断プログラム、およびFedRAMP要件が管理型モニタリングへの需要を支えています。Rapid7は2025年11月にMicrosoft Corporationとのパートナーシップを拡大し、エンドポイント・クラウド・アイデンティティ・メール環境全体にわたる24時間365日の検知・対応サービスを提供しています。カナダとメキシコでは、金融サービスおよび製造業からの需要が加わっており、これらの顧客は既存のエンタープライズシステム・クラウドワークロード・分散した業務拠点にまたがる検知カバレッジを必要とすることが多いです。
欧州マネージド・ディテクション・エンジニアリング・サービス市場
欧州の需要プロファイルは規制要件と脅威環境によって形成されています。DORAおよびNIS2は、金融機関・重要サービス事業者・重要ITサプライヤーの調達に影響を与えています。欧州と米国それぞれの報告要件を内部チームが調整することは困難な場合があります。ドイツ・英国・フランス・イタリア、およびその他の欧州諸国は、製造業および重要インフラにおける各国のガイダンスとNIS2の実施が進むにつれて、市場機会を提供しています。
アジア太平洋・南米・中東アフリカ マネージド・ディテクション・エンジニアリング・サービス市場
アジア太平洋地域は2032年までに23.91%のCAGRで拡大すると予測されています。マネージド・ディテクション・エンジニアリング・サービス市場において、同地域はデジタルインフラの拡充・公的サイバーセキュリティ投資・マネージドサービスの普及率の低さ、そしてクラウドおよびコネクテッドサービスの利用拡大に伴い継続的なモニタリングを必要とする織の増加によって支えられています。SK Shieldusは2025年にアジア太平洋地域のマネージド・ディテクション・アンド・レスポンスにおける主要プレイヤーとして認定され、複数の地域にローカライズされたSaaS MDRポータルを展開しています。インド・韓国・その他の経済圏では、ローカルに適応したサービスへの需要が高まっています。南米・中東・アフリカは依然として初期段階の市場であり、BFSIおよび政府のニーズは、継続的モニタリング・インシデント対応準備、および現地要件に対応したサービスモデルへの関心の高まりとともに、各国のサイバーセキュリティ戦略によって支えられています。
競合環境
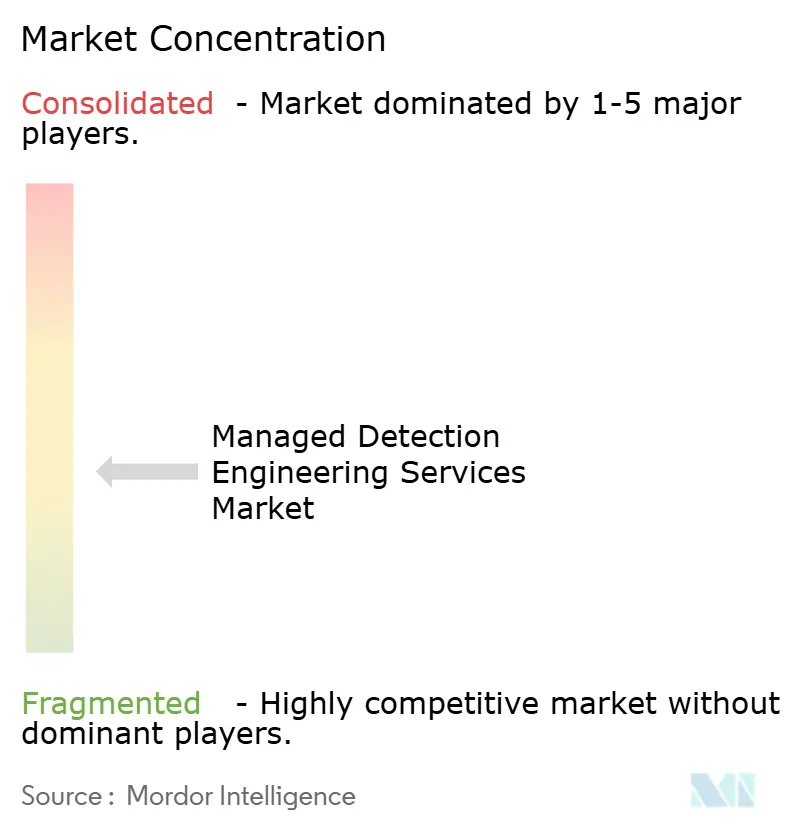
マネージド・ディテクション・エンジニアリング・サービス市場はグローバルに中程度に断片化されていますが、エンタープライズ規模で検知アズアコードプログラムを運用できるプロバイダーはより小さなグループを形成しています。CrowdStrike、Palo Alto Networks、Microsoft、SentinelOneはネイティブテレメトリとより広範なプラットフォームポートフォリオから恩恵を受けています。マネージド・ディテクション・エンジニアリング・サービス市場において、Red CanaryやExpelなどの専門プロバイダーは、独自プラットフォームの広さだけに依存するのではなく、透明な運用、明確な調査記録、顧客によるルールライブラリの管理を強調することで競争しています。Expelは2026年3月にMicrosoft SentinelとSplunk Enterprise Security向けの共同管理サービスとしてManaged SIEMを立ち上げ、環境向けに作成されたルールの顧客所有権を確保しました。このアプローチは、顧客がルールの調整方法を確認でき、サービス契約を変更した場合にコンテンツを保持できるため、プロバイダー依存と運用可視性の喪失に関する懸念に対処しています。
AI関連の能力獲得が重要な競争上の対応となっています。SentinelOneは2025年9月にObservo AIを2億2,500万米ドルで買収し、AI SIEMオファリングにAIネイティブのテレメトリパイプライン管理を追加すると発表しました。これらの動きは、データパイプラインとAIエージェントに関わるアクティビティの可視性向上への注力を示しており、プロバイダーが新しいアプリケーションの動作、ユーザーアクセス、またはテレメトリ処理がセキュリティ上の懸念をもたらしたかどうかを特定するのに役立ちます。
マネージド・ディテクション・エンジニアリング・サービス市場において、パートナーシップ主導の提供も重要です。システムインテグレーターはプラットフォーム機能を顧客の運用に拡張し、ローカルな実装サポートを提供し、グローバルベンダーの技術ツールと顧客のセキュリティチームが使用するプロセスを接続できるからです。Wiproは2026年6月にPalo Alto Networksとのパートナーシップを拡大し、Palo Alto NetworksのCortex XSIAMとWipro CyberShieldを組み合わせたAI駆動のMDRサービスを提供しています。Wiproはまた2025年9月にサイバーディフェンスセンターを通じてCrowdStrikeとのCyberShield MDRを立ち上げました。マネージド・ディテクション・エンジニアリング・サービス市場は、運用技術検知、医療分析、多管轄コンプライアンス報告において引き続き機会を持っています。これらの分野は、広範なルールライブラリが完全には提供できない可能性のある運用知識を必要とし、産業プロセス、臨床ワークフロー、報告義務、および調査中にシステムをオフラインにすることの実際的な結果に関する知識を含みます。
マネージド・ディテクション・エンジニアリング・サービス産業リーダー
-
Accenture PLC
-
Cisco Systems, Inc.
-
International Business Machines Corporation
-
CrowdStrike Holdings, Inc.
-
Microsoft Corporation
- 注:主要企業の掲載順は順位を示すものではありません。
マネージド・ディテクション・エンジニアリング・サービス市場 このレポートでカバーされる企業
- Accenture PLC
- Cisco Systems, Inc.
- International Business Machines Corporation
- CrowdStrike Holdings, Inc.
- Microsoft Corporation
- AT&T Inc.
- eSentire, Inc.
- Expel, Inc.
- Atos SE
- Kyndryl, Inc.
- Arctic Wolf Networks
- NTT DATA Corporation
- Palo Alto Networks, Inc.
- Rapid7, Inc.
- Red Canary, Inc.
- Secureworks Corp.
- SentinelOne, Inc.
- Sophos Limited
- Trustwave Holdings, Inc.
- Verizon Communications Inc.
- Wipro Limited
最近の産業開発事情 マネージド・ディテクション・エンジニアリング・サービス市場
- 2026年9月:WiproとCrowdStrikeは共同でCISO Command Centerを立ち上げ、WiproのCyberTransformおよびCyberShieldマネージドセキュリティサービスをCrowdStrike Falconプラットフォームと統合し、Wiproの8つのグローバルサイバーディフェンスセンター全体で、企業がツール主導からリスク主導のセキュリティ運用モデルへ移行し、統合されたエンドポイントセキュリティ、クラウドセキュリティ、エクスポージャー管理を実現できるようにしました。
- 2026年6月:WiproはPalo Alto Networksとのパートナーシップを拡大し、Palo Alto NetworksのCortex XSIAMとWipro CyberShieldを組み合わせたAI駆動のMDRサービスを提供し、機械学習と自動化を使用してWiproの独自SOC GURUフレームワークを通じて複雑な企業環境全体で脅威を予測しノイズをフィルタリングします。
- 2026年4月:CrowdStrike Falcon次世代SIEMがMicrosoft Defender for EndpointテレメトリをFalcon検知パイプラインに統合された最初のサードパーティEDRソリューションとして取り込みを開始し、同時にMicrosoft Azure Marketplaceで利用可能になり、既存のMicrosoft Azure消費コミットメント契約を持つ企業へのアクセスを開放しました。
- 2026年3月:ExpelはExpel Managed SIEMをMicrosoft SentinelとSplunk Enterprise Security向けの一般提供の共同管理サービスとして立ち上げ、Expelの検知エンジニアを顧客のSIEM環境内に直接配置して検知ルールを作成・調整・最適化しながら、完全な顧客ルール所有権とすべての調整決定へのリアルタイムの可視性を確保しました。
グローバル・マネージド・ディテクション・エンジニアリング・サービス市場レポートの範囲
マネージド・ディテクション・エンジニアリング・サービス市場は、セキュリティテレメトリソースにわたって検知ルール、分析、ユースケース、脅威ハンティングロジックを設計・構築・テスト・調整・維持するサードパーティの専門家を含みます。目的は、アラートノイズと検知ギャップを削減しながら、実際の脅威を正確に特定する組織の能力を向上させることです。
マネージド・ディテクション・エンジニアリング・サービス市場レポートは、サービスタイプ(マネージド・ディテクション・エンジニアリング、検知ルール開発と最適化、脅威ハンティング、セキュリティ監視、インシデント対応、マネージド・セキュリティ・オートメーション・アンド・オーケストレーション)、検知コンテンツ(シグマルール、YARAルール、SIEM検知ルール、KQLおよびMicrosoftセキュリティルール、相関ルールと行動分析、SOARプレイブックおよび自動応答ロジック)、テクノロジープラットフォーム(SIEMプラットフォーム、XDRプラットフォーム、EDRプラットフォーム、クラウドセキュリティプラットフォーム、アイデンティティ脅威検知・対応プラットフォーム、その他のテクノロジープラットフォーム)、デプロイメントモデル(クラウドベース、オンプレミス、ハイブリッド)、組織規模(大企業、中小企業)、エンドユーザー産業(銀行・金融サービス・保険(BFSI)、ITおよび通信、ヘルスケアおよびライフサイエンス、政府および公共部門、産業製造、小売およびeコマース、その他のエンドユーザー産業)、地域(北米、南米、欧州、アジア太平洋地域、中東、アフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
セグメンテーション概要
| マネージド・ディテクション・エンジニアリング |
| 検知ルール開発と最適化 |
| 脅威ハンティング |
| セキュリティ監視 |
| インシデント対応 |
| マネージド・セキュリティ・オートメーション・アンド・オーケストレーション |
| シグマルール |
| YARAルール |
| SIEM検知ルール |
| KQLおよびMicrosoftセキュリティルール |
| 相関ルールと行動分析 |
| SOARプレイブックおよび自動応答ロジック |
| SIEMプラットフォーム |
| XDRプラットフォーム |
| EDRプラットフォーム |
| クラウドセキュリティプラットフォーム |
| アイデンティティ脅威検知・対応プラットフォーム |
| その他のテクノロジープラットフォーム |
| クラウドベース |
| オンプレミス |
| ハイブリッド |
| 大企業 |
| 中小企業 |
| 銀行・金融サービス・保険(BFSI) |
| ITおよび通信 |
| ヘルスケアおよびライフサイエンス |
| 政府および公共部門 |
| 産業製造 |
| 小売およびeコマース |
| その他のエンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| その他の南米 | |
| 欧州 | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| その他の欧州 | |
| アジア太平洋地域 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| その他のアジア太平洋地域 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| その他のアフリカ |
| サービスタイプ別 | マネージド・ディテクション・エンジニアリング | |
| 検知ルール開発と最適化 | ||
| 脅威ハンティング | ||
| セキュリティ監視 | ||
| インシデント対応 | ||
| マネージド・セキュリティ・オートメーション・アンド・オーケストレーション | ||
| 検知コンテンツ別 | シグマルール | |
| YARAルール | ||
| SIEM検知ルール | ||
| KQLおよびMicrosoftセキュリティルール | ||
| 相関ルールと行動分析 | ||
| SOARプレイブックおよび自動応答ロジック | ||
| テクノロジープラットフォーム別 | SIEMプラットフォーム | |
| XDRプラットフォーム | ||
| EDRプラットフォーム | ||
| クラウドセキュリティプラットフォーム | ||
| アイデンティティ脅威検知・対応プラットフォーム | ||
| その他のテクノロジープラットフォーム | ||
| デプロイメントモデル別 | クラウドベース | |
| オンプレミス | ||
| ハイブリッド | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| エンドユーザー産業別 | 銀行・金融サービス・保険(BFSI) | |
| ITおよび通信 | ||
| ヘルスケアおよびライフサイエンス | ||
| 政府および公共部門 | ||
| 産業製造 | ||
| 小売およびeコマース | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| その他の南米 | ||
| 欧州 | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| その他の欧州 | ||
| アジア太平洋地域 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| その他のアジア太平洋地域 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| その他のアフリカ | ||
レポートで回答される主要な質問
マネージド・ディテクション・エンジニアリング・サービス市場の規模はどのくらいですか?
マネージド・ディテクション・エンジニアリング・サービス市場規模は、2026年の4.91 ビリオン 米ドルから2027年には6.11 ビリオン 米ドルへと成長し、2027年から2032年にかけてCAGR 22.75%で2032年までに17.03 ビリオン 米ドルに達すると予測されています。
マネージド・ディテクション・エンジニアリングとは何ですか?
顧客のセキュリティ環境全体にわたって検知ルールと応答ロジックを開発・テスト・調整・維持するマネージドセキュリティサービスです。
なぜ組織はマネージド・ディテクション・エンジニアリング・サービスを採用しているのですか?
アイデンティティベースの攻撃、マルチクラウド環境、規制上の期限、検知専門家の不足が継続的な監視と対応の必要性を高めています。
最も強い見通しを持つデプロイメントモデルはどれですか?
クラウドベースのデプロイメントは2026年に68.58%の収益シェアを占め、2032年にかけてCAGR 25.82%で拡大すると予測されています。
これらのサービスへの需要をリードするエンドユーザーセクターはどこですか?
BFSIは高価値の脅威とセキュリティ監視およびインシデント報告に関する広範な要件に直面しているため、2026年に26.69%の収益シェアを占めました。
最も速く拡大すると予測されている地域はどこですか?
アジア太平洋地域はデジタルインフラ投資とサイバーセキュリティ採用の拡大に支えられ、2032年にかけてCAGR 23.91%で拡大すると予測されています。