
Marktgröße und Marktanteil für Data Security Policy Orchestration
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgröße (2026) | 0.92 Milliarden US-Dollar |
| Marktgröße (2031) | 2.63 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 23.38 % |
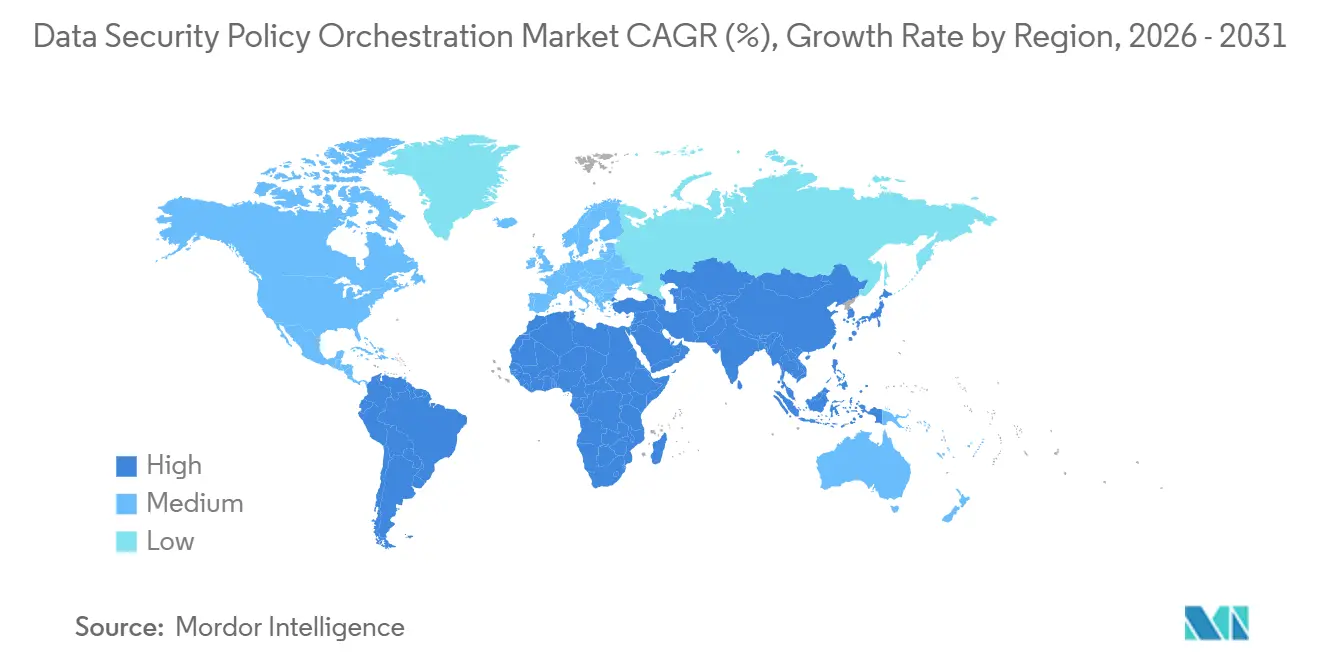
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
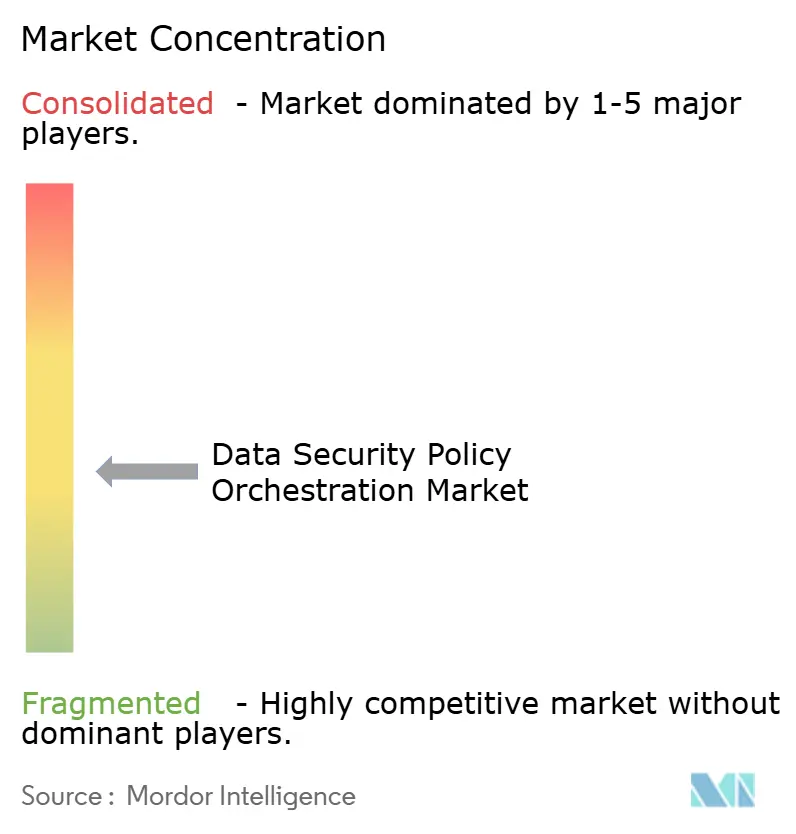
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Data Security Policy Orchestration von Mordor Intelligence
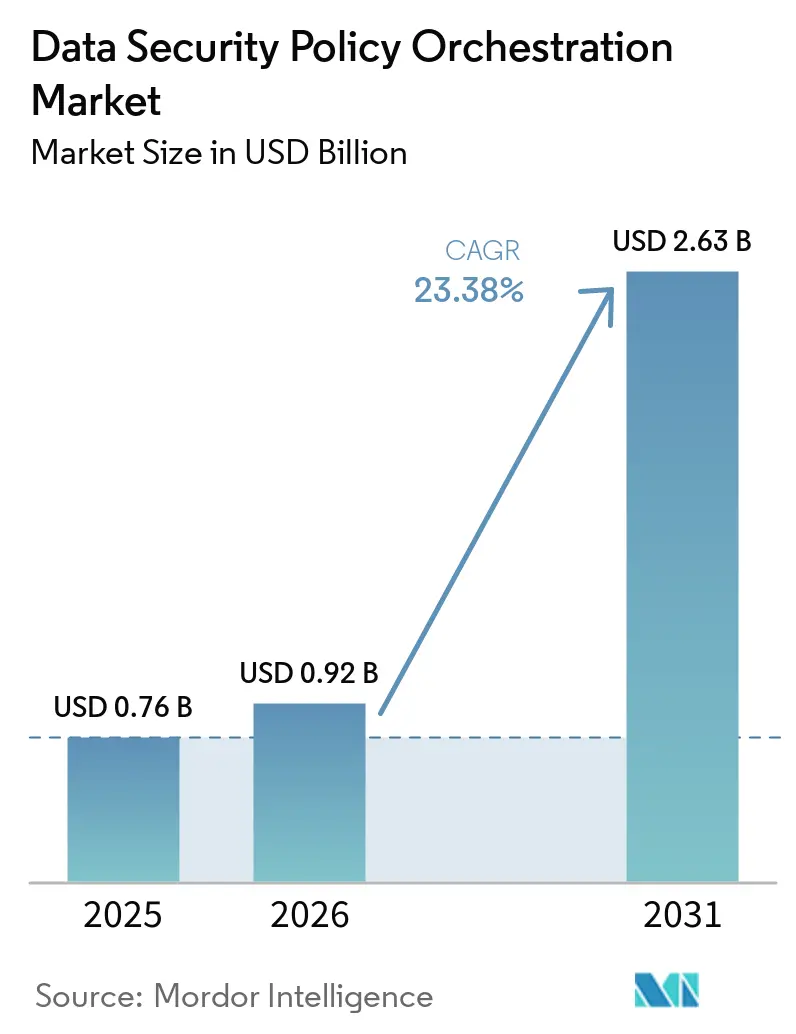
Die Marktgröße für Data Security Policy Orchestration wird voraussichtlich von 0,76 Milliarden USD im Jahr 2025 auf 0,92 Milliarden USD im Jahr 2026 und bis 2031 auf 2,63 Milliarden USD anwachsen, was einer CAGR von 23,38 % zwischen 2026 und 2031 entspricht. Sensible Daten bewegen sich über Cloud-Dienste, private Infrastrukturen, Software-als-Dienst-Anwendungen und KI-Workflows, was eine aktuelle Übersicht über die Datenexposition immer wichtiger macht. Organisationen sehen sich zudem mit überlappenden Verpflichtungen in den Bereichen Datenschutz, Cyber-Resilienz, KI-Governance und Vorfallsdokumentation konfrontiert. Sicherheitsverletzungen in mehreren Umgebungen kosteten im Jahr 2025 5,05 Millionen USD pro Vorfall, was den wirtschaftlichen Nutzen kontinuierlicher Datenerkennung und Kontrollvalidierung stärkte. Der Markt für Data Security Policy Orchestration entwickelt sich daher über periodische Compliance-Prüfungen hinaus hin zur dauerhaften Identifizierung sensibler Daten, Zugriffspfade und Risikobedingungen. Anbieter erweitern ihre Produktportfolios durch Plattformentwicklung, Partnerdienstleistungen und Akquisitionen, während Käufer einen höheren Wert auf die Abdeckung von Cloud-, SaaS-, Hybrid- und Legacy-Umgebungen legen.
Wichtigste Erkenntnisse des Berichts
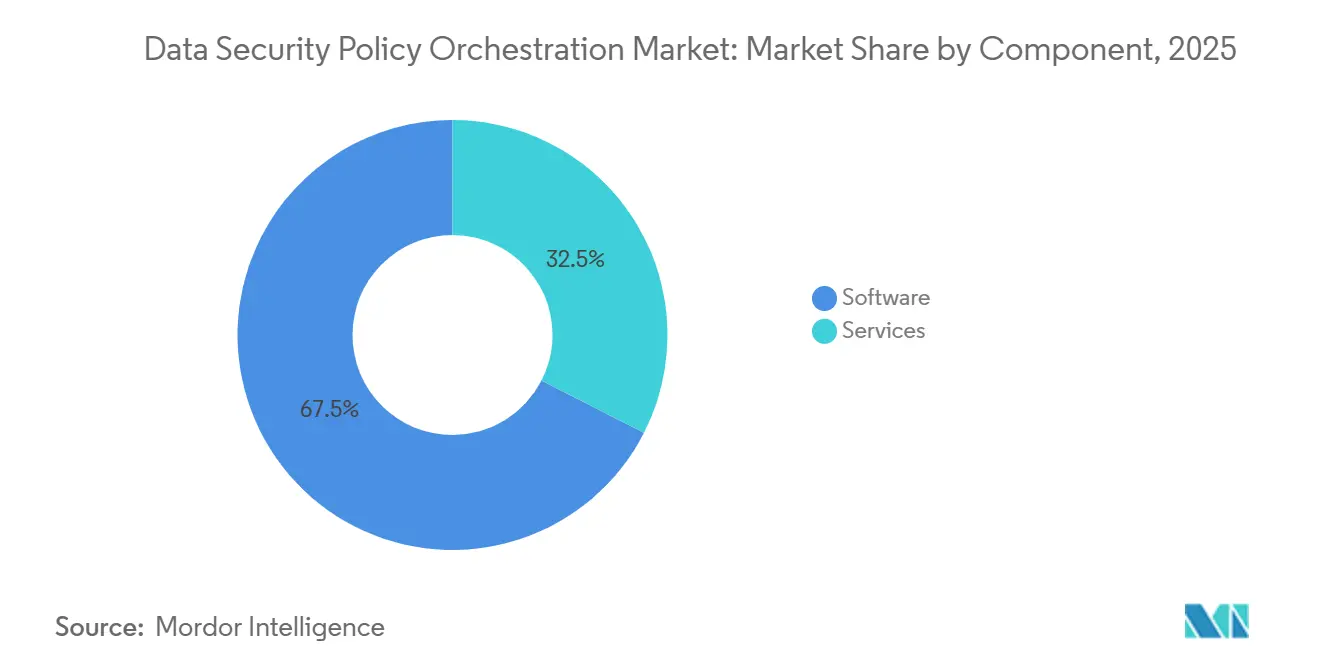
- Nach Komponente entfiel im Jahr 2025 ein Anteil von 67,48 % des Umsatzes im Markt für Data Security Policy Orchestration auf Software, während Dienstleistungen bis 2031 voraussichtlich mit einer CAGR von 27,39 % wachsen werden.
- Nach Bereitstellungsmodus entfiel im Jahr 2025 ein Anteil von 62,79 % des Umsatzes auf die Cloud-basierte Bereitstellung, die bis 2031 voraussichtlich mit einer CAGR von 26,98 % wachsen wird.
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2025 einen Umsatzanteil von 73,14 % im Markt für Data Security Policy Orchestration, während kleine und mittelständische Unternehmen bis 2031 voraussichtlich mit einer CAGR von 26,46 % wachsen werden.
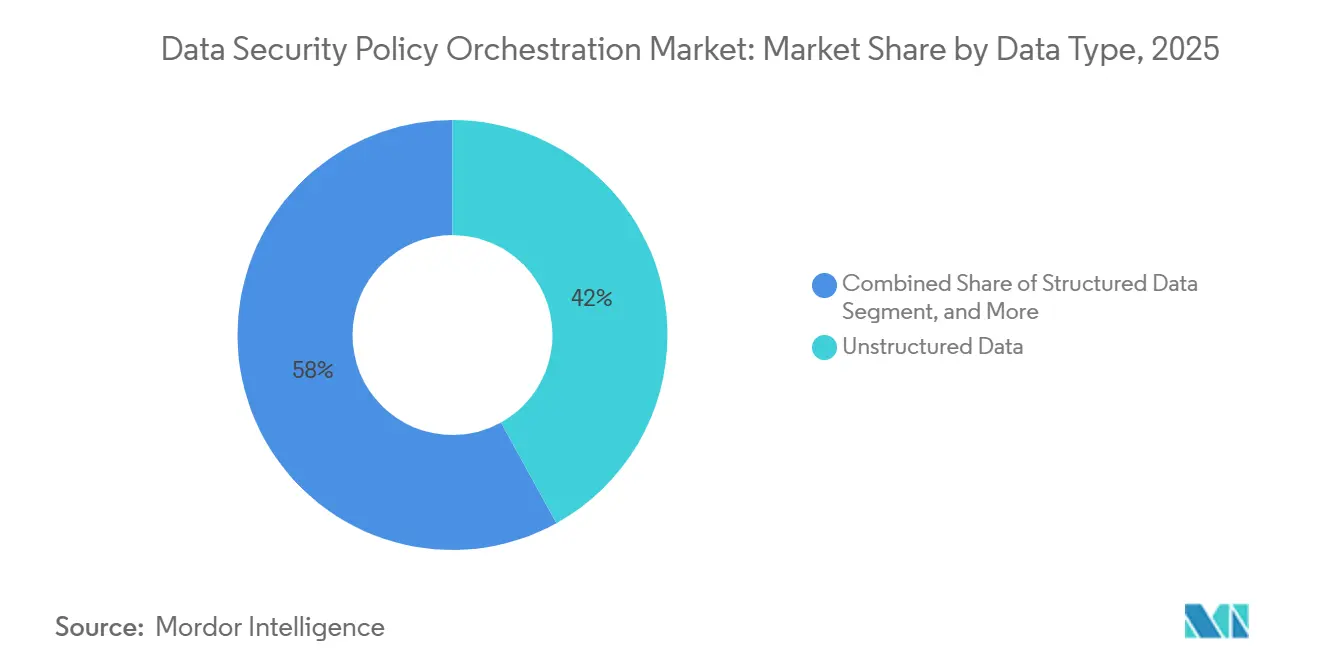
- Nach Datentyp entfiel im Jahr 2025 ein Anteil von 41,96 % des Umsatzes auf unstrukturierte Daten, während halbstrukturierte Daten bis 2031 voraussichtlich mit einer CAGR von 27,41 % wachsen werden.
- Nach Branchenvertikale hielt BFSI im Jahr 2025 einen Umsatzanteil von 24,78 %, während die Gesundheits- und Biowissenschaftsbranche bis 2031 voraussichtlich mit einer CAGR von 28,32 % wachsen wird.
- Nach Geografie hielt Nordamerika im Jahr 2025 einen Umsatzanteil von 38,29 % im Markt für Data Security Policy Orchestration, während der asiatisch-pazifische Raum bis 2031 voraussichtlich mit einer CAGR von 28,66 % wachsen wird.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Globale Trends und Erkenntnisse im Markt für Data Security Policy Orchestration
Auswirkungsanalyse der Treiber*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Ausbreitung sensibler Daten in hybriden und Multi-Cloud-Umgebungen | +6.5% | Global, am stärksten ausgeprägt in Nordamerika und dem asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Anforderungen an kontinuierliche Compliance-Nachweise | +5.2% | Nordamerika und Europa, mit Ausstrahlungseffekten auf den asiatisch-pazifischen Raum sowie den Nahen Osten und Afrika | Mittelfristig (2–4 Jahre) |
| Generative KI und KI-Agenten-Zugriff auf Unternehmensdaten | +4.8% | Global, mit frühen Auswirkungen in Nordamerika und Westeuropa | Kurzfristig (≤ 2 Jahre) |
| Identitätszentrierte Zero-Trust- und Least-Privilege-Kontrollen | +3.1% | Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Policy-as-Code für sich verändernde Datenpipelines | +2.2% | Asiatisch-pazifischer Raum und Nordamerika | Langfristig (≥ 4 Jahre) |
| Laufzeit-Datenherkunft für schnelle Risikoentscheidungen | +1.8% | Global, mit früher Einführung in Finanzzentren | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Eskalierende Ausbreitung sensibler Daten in hybriden und Multi-Cloud-Umgebungen
Das Unternehmens-Datenvolumen wächst schneller, als Sicherheitsteams es durch manuelle Prozesse klassifizieren und verwalten können. Durch KI-Training, Snapshot-Replikation und SaaS-Exporte erstellte Daten können außerhalb geplanter Speicherinventare verbleiben. Diese Schattendaten können blinde Flecken erzeugen, die herkömmliche Tools zur Verhinderung von Datenverlust möglicherweise nicht erkennen. Die Exposition wird ernster, wenn Kopien über Cloud-Dienste und lokale Repositories verteilt werden. IBM berichtete, dass Sicherheitsverletzungen in mehreren Umgebungen im Jahr 2025 5,05 Millionen USD pro Vorfall kosteten – die höchsten Kosten unter den untersuchten Umgebungen. Der Markt für Data Security Policy Orchestration profitiert von automatisierter, kontinuierlicher Erkennung, die einen praktischen Weg bietet, Daten in diesen verteilten Umgebungen zu identifizieren.
Regulatorische Konvergenz und Anforderungen an kontinuierliche Compliance-Nachweise
Regulierungsbehörden fordern stärkere Nachweise dafür, dass Organisationen wichtige Daten identifizieren, verwalten und schützen können. Diese Erwartungen gehen über periodische Bestätigungen hinaus hin zu Aufzeichnungen, die laufende Kontrollaktivitäten belegen können. Der Digital Operational Resilience Act wurde am 17. Januar 2025 vollständig anwendbar und verpflichtet betroffene Finanzinstitute, Informations- und Kommunikationstechnologierisiken zu managen und ihre Resilienzmaßnahmen zu dokumentieren.[1] Der EU-KI-Act führt zudem Verpflichtungen für Hochrisiko-KI-Systeme ein, einschließlich Kontrollen im Zusammenhang mit Daten-Governance und technischer Dokumentation. Datenerkennung, -klassifizierung, -herkunft und Zugriffsaufzeichnungen können die für diese Verpflichtungen erforderlichen Nachweise unterstützen. Der Markt für Data Security Policy Orchestration gewinnt bei Compliance-Programmen an Bedeutung, da diese Funktionen nachvollziehbare Aufzeichnungen statt isolierter Prüfergebnisse erfordern.
Generative KI und KI-Agenten-Zugriff auf Unternehmensdaten
Generative KI-Tools und autonome KI-Agenten können mit Unternehmensdateien, Datenbanken, APIs und gemeinsam genutztem Speicher interagieren. Im Gegensatz zu herkömmlichen Benutzeraktivitäten kann ein Agent mehrere Aktionen innerhalb eines einzigen Workflows ausführen, ohne dass für jeden Schritt eine individuelle menschliche Genehmigung erforderlich ist. Ein schlecht konfigurierter Workflow kann daher regulierte Daten über verbundene Systeme hinweg offenlegen, bevor ein Sicherheitsteam die Aktivität identifiziert. Varonis startete im Mai 2026 seine Atlas KI-Sicherheitsplattform mit KI-Inventar, KI-Sicherheitslageverwaltung, Tests, Laufzeit-Schutzmaßnahmen sowie KI-Erkennungs- und Reaktionsfähigkeiten.[2] Microsoft stellte im Mai 2026 auch Microsoft Purview Data Security Posture Management für KI allgemein zur Verfügung, einschließlich wiederkehrender Bewertungen von SharePoint-Websites, die Microsoft 365 Copilot und Agenten-Workflows unterstützen. Diese Veröffentlichungen zeigen, warum sich der Markt für Data Security Policy Orchestration auf KI-Governance-Teams, Rechtsabteilungen und Sicherheitsverantwortliche ausweitet.
Identitätszentrierte Zero-Trust- und Least-Privilege-Durchsetzung
Zero-Trust-Programme sind darauf angewiesen, sowohl den gewährten Zugriff als auch die Daten zu verstehen, die dieser Zugriff offenlegen kann. Herkömmliche Identitäts-Tools zeigen Berechtigungen an, können jedoch möglicherweise nicht aufzeigen, wo sensible Daten gespeichert sind oder ob ein Berechtigungspfad zu einer wesentlichen Exposition führt. Langjährige Berechtigungen, Dienstkonten, nicht-menschliche Identitäten und kompromittierte Anmeldedaten können unnötige Zugriffsrouten aktiv halten. Die ISC2-Studie zur Cybersicherheitsbelegschaft 2025 identifizierte anhaltende Qualifikationslücken in Bereichen wie Cloud- und KI-Sicherheit. Die automatisierte Korrelation sensibler Daten, Zugriffsmuster und Verhaltenssignale kann Teams dabei helfen, die Behebungsmaßnahmen auf die folgenreichsten Berechtigungen zu konzentrieren. Dieser Bedarf unterstützt den Markt für Data Security Policy Orchestration, da Plattformen Organisationen dabei helfen können, die Lücke zwischen schriftlicher Zugriffsrichtlinie und den täglichen Betriebsbedingungen zu schließen.
Auswirkungsanalyse der Hemmnisse*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Integration von Legacy-Repositories und inkonsistente APIs | -2.8% | Global, am stärksten ausgeprägt in Europa und Südamerika | Mittelfristig (2–4 Jahre) |
| Mangel an Fachkräften für Datensicherheitstechnik und Richtlinien-Governance | -1.9% | Global | Langfristig (≥ 4 Jahre) |
| Semantische Mehrdeutigkeit bei der Klassifizierung von Geschäftsdaten | -1.2% | Global | Mittelfristig (2–4 Jahre) |
| Datenschutz-, Residenz- und Modellverarbeitungsbeschränkungen für sensible Telemetrie | -0.8% | Europa, asiatisch-pazifischer Raum einschließlich Indien und China sowie Naher Osten und Afrika | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Komplexe Integration mit Legacy-Repositories und inkonsistente APIs
Mainframe-Datenbanken, lokale Data Warehouses und proprietäre Enterprise-Resource-Planning-Systeme können schwierig mit einer Plattform zur Verwaltung der Sicherheitslage zu verbinden sein. Viele Legacy-Systeme bieten keine standardisierten APIs, die eine konsistente Erkennung oder Richtlinienprüfung ermöglichen. Anbieter müssen möglicherweise benutzerdefinierte Konnektoren pflegen und diese nach jeder Änderung des zugrunde liegenden Systems neu validieren. Dies erhöht die Betriebskosten und kann die vollständige Bereitstellung verzögern. Eine teilweise Einführung kann Cloud-Daten scannen, während ältere Repositories außerhalb des Abdeckungsmodells bleiben, was ein ungenaues Sicherheitsgefühl erzeugen kann. Der Markt für Data Security Policy Orchestration wird Anbieter bevorzugen, die eine breite, agentenlose, schreibgeschützte Konnektorunterstützung bieten, ohne dass Kunden sensible Daten verschieben müssen.
Mangel an Fachkräften für Datensicherheitstechnik und Richtlinien-Governance
Die Bereitstellung von DSPM erfordert eine Kombination aus Cloud-Datenkenntnissen, Kenntnissen im Sicherheitsbetrieb sowie Vertrautheit mit Datenschutz- und Compliance-Verpflichtungen. Viele Organisationen verfügen nicht über Teams, die all diese Fähigkeiten in einer einzigen Betriebsgruppe vereinen. Die ISC2-Studie 2025 berichtete, dass Qualifikationslücken bei 88 % der befragten Organisationen zu mindestens einem schwerwiegenden Sicherheitsvorfall beigetragen hatten.[3] Diese Lücke kann die Konnektorbereitstellung, die Abstimmung der Klassifizierung, die Überprüfung von Warnmeldungen und die Planung von Behebungsmaßnahmen verlangsamen. Sie erklärt auch die prognostizierte CAGR von 27,39 % für Dienstleistungen, da Organisationen auf anbietergeführte und verwaltete Bereitstellungsmodelle zurückgreifen. Der Markt für Data Security Policy Orchestration bietet eine Chance in Dienstleistungsmodellen, die Wartung, Richtlinienabstimmung und Warnmeldungstriage für interne Teams übernehmen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente: Wachstum bei Dienstleistungen spiegelt den Bedarf an operativer Unterstützung wider
Software hielt im Jahr 2025 einen Anteil von 67,48 % am Markt für Data Security Policy Orchestration. Das Segment führte, weil Käufer automatisierte Erkennung, Klassifizierung und Risikobewertung über Cloud- und hybride Datenbestände hinweg benötigen. Eine breite Konnektorabdeckung ist wichtig, da eine Plattform nur begrenzten Wert hat, wenn wesentliche Repositories außerhalb der Erkennungsprozesse verbleiben. Software bietet auch die gemeinsame Kontrollschicht für Dateninventare, Richtlinien, Risikopriorisierung und Behebungs-Workflows. BigID startete im Februar 2025 BigID Next als einheitliche Cloud-native Plattform, die separate Sicherheits-, Datenschutz- und Governance-Module unter einer gemeinsamen Richtlinien-Engine zusammenführte.[4] Dieses Produktdesign kann die durch separate Tools und getrennte Datenkarten verursachte Komplexität reduzieren. Es kann auch die Eigentümerschaft für Teams klarer machen, die gemeinsam Verantwortung für Sicherheit, Datenschutz und Governance tragen. Die Marktgröße für Data Security Policy Orchestration im Bereich Software wird weiterhin durch den Bedarf an einer skalierbaren Plattformschicht gestützt.
Dienstleistungen werden voraussichtlich von 2026 bis 2031 mit einer CAGR von 27,39 % wachsen, schneller als der Gesamtmarkt für Data Security Policy Orchestration. Unternehmen benötigen häufig Hilfe bei der Konfiguration von Konnektoren, der Anpassung von Klassifizierungsrichtlinien und der Umsetzung von Risikobefunden in Behebungsmaßnahmen. Diese Aufgaben sind fortlaufend, da sich Datenquellen, Cloud-Dienste, Richtlinien und Anwendungs-Workflows regelmäßig ändern. Verwaltete Programme können Spezialressourcen bereitstellen, wenn interne Teams das erforderliche Betriebsmodell nicht aufrechterhalten können. Professionelle Dienstleistungen können Käufern auch dabei helfen, technische Kontrollen mit Compliance-Dokumentation und operativer Verantwortlichkeit zu verbinden. Anbietergeführte Unterstützung ist besonders relevant für komplexe hybride Umgebungen mit vielen Repositories. Die Dienstleistungschance ist daher mit der praktischen Arbeit verbunden, die nach einem Softwarekauf erforderlich ist, nicht nur mit der anfänglichen Implementierung. Anbieter, die Produktfähigkeit mit klarer operativer Unterstützung kombinieren, können auf diesen anhaltenden Lieferbedarf reagieren.


Nach Bereitstellungsmodus: Cloud-Nachfrage koexistiert mit hybriden Anforderungen
Die Cloud-basierte Bereitstellung hielt im Jahr 2025 einen Umsatzanteil von 62,79 %. Sensible Daten werden zunehmend in hyperscaliger Cloud-Infrastruktur, SaaS-Anwendungen und Cloud-nativen Datenplattformen gespeichert. Diese Umgebungen eignen sich gut für Dienste, die Daten kontinuierlich erkennen und Risiken in großem Maßstab bewerten können. Die Cloud-Bereitstellung kann auch Aktualisierungen vereinfachen und Kunden dabei helfen, Konnektoren hinzuzufügen, wenn sich ihre Umgebungen ändern. Die Cloud-basierte Bereitstellung wird voraussichtlich von 2026 bis 2031 mit einer CAGR von 26,98 % wachsen. Das Wachstum wird durch die Migration regulierter Workloads und die Ausweitung Cloud-nativer KI-Pipelines unterstützt. Die Cloud-basierte Bereitstellung wird auch von Käufern unterstützt, die einen schnelleren Zugang zu aktuellen Produktfähigkeiten wünschen. Cloud-Plattformen bleiben zentral für die Kategorie, da viele Datenbestände nun eine erhebliche Cloud-Komponente aufweisen.
Lokale und hybride Modelle bedienen weiterhin eine bestimmte Käufergruppe. Verteidigungs-, kritische Infrastruktur- und Finanzdienstleistungsorganisationen können Residenzeinschränkungen oder interne Anforderungen haben, die sie daran hindern, ein vollständiges Dateninventar in eine vom Anbieter betriebene Umgebung zu exportieren. Hybride Bereitstellungen müssen eine konsistente Klassifizierung und Richtliniendurchsetzung über SaaS-Dienste, Cloud-Speicher, private Rechenzentren und ältere Repositories hinweg unterstützen. Diese Anforderung kann die Bereitstellungsabdeckung zu einem zentralen Wettbewerbsfaktor machen. Varonis legte den 31. Dezember 2026 als Datum für die Einstellung des Supports für sein älteres selbst gehostetes Produkt fest, während es seinen SaaS-Übergang fortsetzte. Diese Entwicklung könnte einige Kunden mit dauerhaften lokalen Anforderungen dazu veranlassen, Anbieter zu bewerten, die weiterhin vollständige Unterstützung für diese Umgebungen anbieten. Der Markt für Data Security Policy Orchestration wird weiterhin Architekturen erfordern, die sowohl Cloud-Wachstum als auch eingeschränkte lokale Umgebungen berücksichtigen.
Nach Unternehmensgröße: KMU-Wachstum folgt der erweiterten regulatorischen Reichweite
Großunternehmen erzielten im Jahr 2025 einen Umsatzanteil von 73,14 %. Diese Organisationen verwalten umfangreiche regulierte Datenbestände und sind einem höheren Risiko durch Kosten bei Sicherheitsverletzungen in mehreren Umgebungen ausgesetzt. Sie verfügen auch über die Ressourcen, um umfangreiche Bereitstellungen über Geschäftsbereiche, Datenspeicher und Jurisdiktionen hinweg zu finanzieren. Komplexe Beschaffungs- und Compliance-Anforderungen haben Großunternehmen zur Hauptquelle absoluter Ausgaben gemacht. Ihre Datenumgebungen umfassen häufig Cloud-Plattformen, Akquisitionen, Legacy-Systeme und spezialisierte Anwendungen, die eine breite Abdeckung erfordern. Die Nachfrage von Großunternehmen bietet Anbietern eine stabile Basis für die Plattformerweiterung und Dienstleistungserlöse. Das Segment ist auch wichtig, weil seine Anforderungen die Erwartungen an die Tiefe der Datenklassifizierung und Konnektorunterstützung geprägt haben. Große Organisationen werden eine wichtige Käufergruppe bleiben, auch wenn die Einführung auf kleinere Unternehmen ausgeweitet wird.
Kleine und mittelständische Unternehmen werden voraussichtlich von 2026 bis 2031 mit einer CAGR von 26,46 % wachsen. DSGVO, DORA, NIS2 und nationale Anforderungen treiben mehr mittelgroße Organisationen dazu an, formale Datenschutz- und Resilienzprogramme einzuführen. Die NIS2-Richtlinie deckt Einrichtungen in 18 kritischen Sektoren ab und legt Cybersicherheits-Risikomanagementmaßnahmen für die in ihren Anwendungsbereich fallenden Einrichtungen fest.[5] Kleinere Organisationen können durch begrenzte Sicherheitspersonalausstattung und eine geringere Toleranz für lange Implementierungsprojekte eingeschränkt sein. Agentenlose und verbrauchsbasierte Produkte können diese Hürden senken, indem sie Infrastrukturänderungen begrenzen und Kosten durch Nutzungsmodelle verteilen. Verwaltete Dienste können den Bedarf, intern Spezialistenteams aufzubauen, weiter reduzieren. Der Markt für Data Security Policy Orchestration öffnet sich daher für eine margenempfindlichere Käufergruppe, die ein einfacheres Onboarding und kontinuierliche Unterstützung benötigt. Anbieter, die Datenerkennung und -behebung für schlanke Teams praktikabel machen, können diese wachsende Nachfrage bedienen.
Nach Datentyp: Halbstrukturierte Daten erfordern umfassenderen Schutz
Unstrukturierte Daten hielten im Jahr 2025 einen Umsatzanteil von 41,96 %. Dokumente, E-Mails, Präsentationen und Inhalte aus Dateifreigaben stellen seit langem eine erhebliche Klassifizierungsherausforderung für Organisationen dar. Ihr Volumen und ihre unterschiedlichen Formate erschweren es, sensible Informationen durch manuelle Überprüfung zu identifizieren. Käufer und Anbieter haben daher stark in Tools investiert, die unstrukturierte Inhalte prüfen und klassifizieren können. Diese Führungsposition spiegelt die anhaltende Bedeutung von Kollaborationssystemen und unternehmensweiten Dateispeichern wider. Sie spiegelt auch die Tatsache wider, dass sensible Aufzeichnungen häufig in Dokumenten außerhalb zentraler Transaktionssysteme kopiert, geteilt und aufbewahrt werden. Unstrukturierte Daten werden ein zentraler Bestandteil von DSPM-Bereitstellungen bleiben, da Benutzer Inhalte über mehr Cloud-Anwendungen hinweg erstellen und teilen. Die Abdeckung dieser Repositories bleibt grundlegend für ein vollständiges Dateninventar.
Halbstrukturierte Daten werden voraussichtlich von 2026 bis 2031 mit einer CAGR von 27,41 % wachsen. JSON-Dateien, Ereignisprotokolle, API-Telemetrie, XML-Datensätze und Datenbankexportartefakte unterstützen häufig KI-Trainingspipelines und automatisierte Workflows. Diese Dateien können abgeleitete Informationen aus persönlichen, finanziellen oder regulierten Datensätzen enthalten. Herkömmliche Tools zur Verhinderung von Datenverlust können Schwierigkeiten haben, wenn der Inhalt nicht in feste Datenbankfelder oder Volltextdokumentmuster passt. Mit der Ausweitung von KI-Bereitstellungen generieren Organisationen mehr Pipeline-Artefakte, die Klassifizierung und Zugriffs-Governance erfordern. Strukturierte Daten bleiben wichtig, da Cloud-verwaltete Datenbanken und Abfrageprotokollierung zunehmend von Standards wie PCI DSS 4.0 gefordert werden. Der Markt für Data Security Policy Orchestration muss eine konsistente Erkennung über strukturierte, halbstrukturierte und unstrukturierte Formen hinweg bieten. Anbieter, die Kontext über diese Formen hinweg interpretieren können, können die durch fragmentierte Datenkontrollen entstehenden blinden Flecken reduzieren.
Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Branchenvertikale: Wachstum im Gesundheitswesen ist mit KI und geschützten Daten verknüpft
BFSI hielt im Jahr 2025 einen Umsatzanteil von 24,78 %. Finanzinstitute verwalten Transaktionsaufzeichnungen, Kredithistorien, Kontoinformationen und Kundenidentitätsdaten in erheblichem Umfang. Der Sektor sieht sich auch mit dichten Verpflichtungen unter DORA, PCI DSS, GLBA und den Daten-Governance-Erwartungen von Basel IV konfrontiert. DORA verpflichtet betroffene Finanzinstitute, digitale operative Resilienz und damit verbundene Technologierisiken zu managen. Jedes Versäumnis, wichtige Daten zu klassifizieren oder Zugriffspfade zu verstehen, kann Compliance- und Betriebsrisiken erzeugen. Finanzinstitute verfügen auch über die Ressourcen und Governance-Strukturen, die für den Betrieb komplexer Programme zur Verwaltung der Sicherheitslage erforderlich sind. Diese Bedingungen erklären, warum BFSI die größte vertikale Umsatzposition behielt. Die Marktgröße für Data Security Policy Orchestration im BFSI-Bereich wird durch den Bedarf des Sektors an kontinuierlicher, prüfbarer Datenkontrolle gestützt.
Die Gesundheits- und Biowissenschaftsbranche wird voraussichtlich von 2026 bis 2031 mit einer CAGR von 28,32 % wachsen. Gesundheitsdienstleister und Biowissenschaftsorganisationen setzen KI in der klinischen Entscheidungsunterstützung, der medizinischen Bildanalyse, Forschungs-Workflows und der Patienteneinbindung ein. Diese Systeme können mit geschützten Gesundheitsinformationen und anderen sensiblen Aufzeichnungen interagieren. IBM berichtete, dass die durchschnittlichen Kosten einer Datenschutzverletzung im Gesundheitswesen im Jahr 2025 10,9 Millionen USD erreichten – die höchsten Kosten unter den untersuchten Sektoren. Dies stärkt den Fall für präventive Erkennung, Klassifizierung und Zugriffs-Governance. Regierung und öffentliche Verwaltung, IT und Telekommunikation sowie Energie und Versorgungsunternehmen haben ebenfalls eine starke Nachfrage, da ihre Systeme sensible Bürger-, Netzwerk- und Netzinformationen verarbeiten. Einzelhandel, E-Commerce, Transport und Logistik fügen DSPM-Abdeckung hinzu, da Bestell-, Treue- und Logistikplattformen mehr Kundendaten erzeugen. Die Branche für Datensicherheitslageverwaltung weitet sich auf diese Vertikalen aus, da Cloud-Dienste und KI-Systeme die Anzahl der Datenpfade erhöhen, die Kontrolle erfordern.
Geografische Analyse
Nordamerika hielt im Jahr 2025 einen Umsatzanteil von 38,29 %. Die Vereinigten Staaten weisen eine hohe Konzentration an Finanzdienstleistungen, Gesundheitswesen, Verteidigungsaufträgen und anderen regulierten Aktivitäten auf, die erhebliche Mengen sensibler Daten halten. HIPAA, der California Consumer Privacy Act und erweiterte staatliche Datenschutzanforderungen halten die Nachfrage nach Datenerkennung und Governance-Programmen aufrecht. Kanada trägt durch Finanzdienstleistungen und Organisationen des öffentlichen Sektors zur Nachfrage bei, während Mexiko sich entwickelt, da sein Finanzsektor die Cloud-Sicherheitserwartungen stärkt. BigID erhielt im März 2026 die FedRAMP-Autorisierung, die es ermöglichte, seine Datenintelligenzplattform in US-Bundesbehörden einzusetzen. Die Einführung durch Bundesbehörden erweitert die adressierbare Regierungskäuferbasis für Anbieter, die Autorisierungsanforderungen erfüllen. KI-Projektbudgets sind zunehmend auch in Datensicherheitskäufe einbezogen, was die interne Finanzierungsbasis über die Sicherheitsführung hinaus erweitern kann.
Der asiatisch-pazifische Raum wird voraussichtlich von 2026 bis 2031 mit einer CAGR von 28,66 % wachsen. Indien, Japan, Südkorea, China und Australien treiben Datenschutz- und Privatsphäreanforderungen voran und übersetzen Bewusstsein in Compliance. Indiens Gesetz zum Schutz digitaler personenbezogener Daten, Japans geändertes Gesetz zum Schutz personenbezogener Informationen und Südkoreas Änderungen am Gesetz zum Schutz personenbezogener Informationen legen größeren Wert auf die Governance personenbezogener Daten. China stellt ein besonderes Umfeld dar, da Lokalisierungsanforderungen lokal geeigneten Datenarchitekturen ein höheres Gewicht beimessen. Multinationale Organisationen müssen diese Anforderungen berücksichtigen und gleichzeitig konsistente Kontrollen über ihre regionalen Datenbestände hinweg aufrechterhalten. Der Reformprozess des australischen Datenschutzgesetzes fügt eine weitere Überlegungsebene für Organisationen hinzu, die pazifische Datenflüsse verwalten. Die Nachfrage im asiatisch-pazifischen Raum wird durch diese überlappenden Anforderungen und die wachsende Cloud-Einführung unterstützt.
Europa bleibt die zweitgrößte regionale Position im Markt für Data Security Policy Orchestration. DORA gilt seit dem 17. Januar 2025 und verpflichtet betroffene Finanzinstitute, digitale operative Resilienzmaßnahmen einzurichten. Das deutsche NIS2-Umsetzungs- und Cybersicherheitsstärkungsgesetz trat am 6. Dezember 2025 in Kraft und legt Registrierungs- und Risikomanagementmaßnahmen für Organisationen fest, die unter den nationalen Rahmen fallen.[6] Das britische Gesetz zur Cybersicherheit und Resilienz wurde dem Parlament am 12. November 2025 vorgelegt und erweitert die Aufmerksamkeit auf Anbieter verwalteter Dienste und Rechenzentrumsbetreiber. Südamerika entwickelt sich rund um Brasilien, wo Datenschutzanforderungen und Erwartungen des Finanzsektors das Interesse an kontinuierlicher Überwachung unterstützen. Der Nahe Osten und Afrika gewinnen ebenfalls durch Saudi-Arabiens Agenda zur digitalen Transformation, die Cloud-First-Regierungsprogramme der Vereinigten Arabischen Emirate und Südafrikas Gesetz zum Schutz personenbezogener Informationen an Dynamik. Diese Regionen erfordern von Anbietern, sich an unterschiedliche Anforderungen an Datenresidenz, öffentlichen Sektor und souveräne Cloud anzupassen.

Wettbewerbslandschaft
Der Markt für Data Security Policy Orchestration ist mäßig fragmentiert. Varonis Systems, BigID und Cyera konkurrieren als gut kapitalisierte, fokussierte Anbieter, während Proofpoint und Forcepoint breitere Sicherheitsportfolios in die Kategorie einbringen. Käufer suchen zunehmend nach Plattformen, die Datenerkennung mit Verhinderung von Datenverlust, Identitäts-Governance, Datenschutzkontrollen und KI-Vertrauensfunktionen kombinieren. Dies erhöht den Druck auf enge Produkte, die nicht in ein breiteres Sicherheitsbetriebsmodell passen. Cyera schloss im Juni 2026 eine Finanzierungsrunde über 600 Millionen USD bei einer Bewertung von 12 Milliarden USD ab, was die Erweiterung seiner einheitlichen Plattform für Datensicherheit, Verhinderung von Datenverlust, Identität und agentische Sicherheitsvertrauensschicht unterstützt.[7] Veeam schloss im Dezember 2025 die Übernahme von Securiti AI für 1,725 Milliarden USD ab und kombinierte Datenresilienz mit DSPM-, Datenschutz-Governance- und KI-Vertrauensfähigkeiten. Diese Entwicklungen zeigen, warum Plattformbreite und Kapitalressourcen in der Anbieterpositionierung immer wichtiger werden.
Proofpoint schloss im November 2024 die Übernahme von Normalyze ab und fügte seiner Sicherheitsplattform agentenlose, ortsgebundene Scan- und Risikoanalysefähigkeiten hinzu. Die Transaktion zeigte, wie etablierte Anbieter DSPM-Funktionalität durch Akquisition hinzufügen können, anstatt sie über einen längeren Zeitraum aufzubauen. Varonis führte im Mai 2026 Atlas ein, um KI-Inventar, KI-Sicherheitslageverwaltung, Tests, Laufzeit-Schutzmaßnahmen sowie KI-Erkennung und -Reaktion bereitzustellen. BigID startete im Februar 2025 BigID Next, um seine Sicherheits-, Datenschutz- und Governance-Fähigkeiten unter einer gemeinsamen Richtlinien-Engine zu vereinen. Diese Schritte spiegeln einen gemeinsamen Fokus auf die Konsolidierung von Datenintelligenzfunktionen und die Reduzierung fragmentierter Kontrollmodelle wider. Anbieter konkurrieren auch durch Klassifizierungsgenauigkeit, Daten-zu-Identitäts-Kontext, Wissensgraphfähigkeiten und die Bandbreite der unterstützten Konnektoren. Die Konnektorbreite kann bestimmen, ob ein Kunde eine vollständige Abdeckung über SaaS, Cloud, private Infrastruktur und Legacy-Repositories hinweg erreichen kann.
Ungelöste Bedürfnisse bestehen weiterhin rund um Laufzeit-Governance für autonome KI-Workflows, Abdeckung halbstrukturierter und synthetischer KI-Daten sowie verwaltete Dienste, die für kleinere Organisationen konzipiert sind. Sentra betont die Unterstützung für Datensouveränität, während Concentric AI sich auf semantische Risikoklassifizierung ohne vordefinierte Regeln konzentriert. Nightfall AI adressiert entwicklerorientierte, API-native Anwendungsfälle für SaaS und Cloud-Speicher. Diese Anbieter können Early-Adopter-Konten gewinnen, während größere Plattformen mehr Aufwand erfordern, als ein spezifischer Anwendungsfall rechtfertigt. Die Branche für Datensicherheitslageverwaltung wird wahrscheinlich Raum für Spezialanbieter behalten, wo Anforderungen nach Souveränität, Datentyp oder Betriebsmodell variieren. Gleichzeitig macht die Produktkonsolidierung es für fokussierte Anbieter schwieriger, nur auf der Grundlage grundlegender Erkennung zu konkurrieren. Die Marktführerschaft wird von der Fähigkeit abhängen, Datenklassifizierung mit aussagekräftigem Zugriffskontext, Richtliniendurchsetzung und nutzbaren Behebungsprozessen zu verknüpfen.
Marktführer in der Branche für Data Security Policy Orchestration
-
Varonis Systems, Inc.
-
BigID, Inc.
-
Cyera, Inc.
-
Securiti, Inc.
-
Proofpoint, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert

Aktuelle Branchenentwicklungen
- Juni 2026: Cyera schloss eine Finanzierungsrunde über 600 Millionen USD bei einer Bewertung von 12 Milliarden USD ab, angeführt von Evolution Equity Partners mit Beteiligung von Cyberstarts, Temasek und bestehenden Investoren darunter Accel, Blackstone und Coatue. Die Runde brachte Cyeras Gesamtfinanzierung auf über 2,3 Milliarden USD und treibt die beschleunigte Expansion seiner einheitlichen DSPM-, DLP-, Identitäts- und agentischen Sicherheitsvertrauensschicht-Plattform voran, die auf Fortune-1000-Unternehmen abzielt.
- Mai 2026: Varonis startete Atlas, eine durchgängige KI-Sicherheitsplattform, die kontinuierliches KI-Inventar, KI-SPM, KI-Penetrationstests, Laufzeit-Schutzmaßnahmen sowie KI-Erkennung und -Reaktion (AIDR) bietet. Atlas ordnet unternehmensweite KI-Systeme den Compliance-Verpflichtungen des EU-KI-Acts und des NIST AI RMF zu und generiert in Echtzeit prüfbereite Nachweise, was Varonis im aufkommenden KI-Governance-Segment neben seinem Kern-DSPM-Angebot positioniert.
- März 2026: BigID erhielt die FedRAMP-Autorisierung für seine Datenintelligenzplattform und ermöglichte damit den Einsatz in US-Bundesbehörden. Die Zertifizierung stellt einen strategischen Einstieg in die Regierungsvertikale dar, ein stark wachsendes Segment für DSPM, das durch bundesstaatliche Datenschutzmandate und die Durchführungsverordnung 14028 zur Cybersicherheit angetrieben wird.
- Dezember 2025: Veeam schloss die Übernahme von Securiti AI für 1,725 Milliarden USD ab und kombinierte DSPM-, Datenschutz-Governance-, KI-Vertrauens- und Datenresilienzfähigkeiten in einer einheitlichen Kommandozentrum-Plattform. Das kombinierte Unternehmen bedient weltweit mehr als 550.000 Kunden, darunter einen erheblichen Anteil der Fortune-500-Organisationen, und brachte Securiti-AI-Gründer Rehan Jalil als Präsident für Sicherheit und KI zu Veeam.


Globaler Berichtsumfang für den Markt für Data Security Policy Orchestration
Der Markt für Data Security Policy Orchestration umfasst Plattformen, die ein einheitliches, zentralisiertes Management und eine automatisierte Durchsetzung von Datensicherheitsrichtlinien über Multi-Cloud-, Hybrid- und lokale Datenumgebungen hinweg bieten. Dieser Markt ermöglicht es Organisationen, Datensicherheitsrichtlinien einmalig zu definieren (einschließlich Verschlüsselung, Zugangskontrolle, Maskierung, Tokenisierung, Aufbewahrung und Verhinderung von Datenverlust) und ihre Durchsetzung automatisch über unterschiedliche Datenplattformen wie AWS S3, Azure SQL Database, Google BigQuery, Snowflake, Databricks und lokale Datenbanken hinweg zu orchestrieren. Lösungen übersetzen übergeordnete Sicherheits- und Compliance-Anforderungen in technische Kontrollen, bieten konsistente Richtliniensichtbarkeit und Prüfpfade über Umgebungen hinweg, automatisieren Richtlinienaktualisierungen als Reaktion auf regulatorische Änderungen und integrieren sich mit Datenklassifizierungs-, Berechtigungsmanagement- und Überwachungssystemen, um einen kohärenten Rahmen für die Datensicherheitslageverwaltung zu schaffen.
Der Bericht zum Markt für Data Security Policy Orchestration ist segmentiert nach Komponente (Software und Dienstleistungen), Bereitstellungsmodus (Cloud-basiert, Lokal und Hybrid), Unternehmensgröße (Großunternehmen sowie kleine und mittelständische Unternehmen), Datentyp (Strukturierte Daten, Halbstrukturierte Daten und Unstrukturierte Daten), Branchenvertikale (Regierung und öffentliche Verwaltung, Industrielle Fertigung, Einzelhandel und E-Commerce, Transport und Logistik, Energie und Versorgungsunternehmen, Öl und Gas, IT und Telekommunikation, Medien und Unterhaltung, Bildungs- und Forschungseinrichtungen, Gesundheitswesen und Biowissenschaften, Banken, Finanzdienstleistungen und Versicherungen (BFSI) sowie sonstige Branchenvertikalen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum sowie Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Software |
| Dienstleistungen |
| Cloud-basiert |
| Lokal |
| Hybrid |
| Großunternehmen |
| Kleine und mittelständische Unternehmen |
| Strukturierte Daten |
| Halbstrukturierte Daten |
| Unstrukturierte Daten |
| Regierung und öffentliche Verwaltung |
| Industrielle Fertigung |
| Einzelhandel und E-Commerce |
| Transport und Logistik |
| Energie und Versorgungsunternehmen |
| Öl und Gas |
| IT und Telekommunikation |
| Medien und Unterhaltung |
| Bildungs- und Forschungseinrichtungen |
| Gesundheitswesen und Biowissenschaften |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Sonstige Branchenvertikalen |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Mexiko | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| BENELUX | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate |
| Saudi-Arabien | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Ägypten | ||
| Übriges Afrika | ||
| Nach Komponente | Software | ||
| Dienstleistungen | |||
| Nach Bereitstellungsmodus | Cloud-basiert | ||
| Lokal | |||
| Hybrid | |||
| Nach Unternehmensgröße | Großunternehmen | ||
| Kleine und mittelständische Unternehmen | |||
| Nach Datentyp | Strukturierte Daten | ||
| Halbstrukturierte Daten | |||
| Unstrukturierte Daten | |||
| Nach Branchenvertikale | Regierung und öffentliche Verwaltung | ||
| Industrielle Fertigung | |||
| Einzelhandel und E-Commerce | |||
| Transport und Logistik | |||
| Energie und Versorgungsunternehmen | |||
| Öl und Gas | |||
| IT und Telekommunikation | |||
| Medien und Unterhaltung | |||
| Bildungs- und Forschungseinrichtungen | |||
| Gesundheitswesen und Biowissenschaften | |||
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |||
| Sonstige Branchenvertikalen | |||
| Nach Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Südamerika | Brasilien | ||
| Argentinien | |||
| Mexiko | |||
| Übriges Südamerika | |||
| Europa | Deutschland | ||
| Vereinigtes Königreich | |||
| Frankreich | |||
| Italien | |||
| BENELUX | |||
| Übriges Europa | |||
| Asiatisch-pazifischer Raum | China | ||
| Japan | |||
| Indien | |||
| Südkorea | |||
| Australien | |||
| Übriger asiatisch-pazifischer Raum | |||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate | |
| Saudi-Arabien | |||
| Übriger Naher Osten | |||
| Afrika | Südafrika | ||
| Nigeria | |||
| Ägypten | |||
| Übriges Afrika | |||


Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Data Security Policy Orchestration?
Die Marktgröße für Data Security Policy Orchestration wird voraussichtlich von 0,76 Milliarden USD im Jahr 2025 auf 0,92 Milliarden USD im Jahr 2026 und bis 2031 auf 2,63 Milliarden USD anwachsen, was einer CAGR von 23,38 % zwischen 2026 und 2031 entspricht.
Was treibt die Einführung von Data Security Policy Orchestration Management an?
Die Ausbreitung von Daten in hybriden und Multi-Cloud-Umgebungen, Anforderungen an kontinuierliche Compliance-Nachweise, KI-Agenten-Zugriff und Zero-Trust-Programme erhöhen die Nachfrage nach kontinuierlicher Datenerkennung und Zugriffs-Governance.
Welcher Bereitstellungsmodus führt bei der Einführung von Datensicherheitslageverwaltung?
Die Cloud-basierte Bereitstellung führte im Jahr 2025 mit einem Umsatzanteil von 62,79 % und wird bis 2031 voraussichtlich mit einer CAGR von 26,98 % wachsen.
Welcher Datentyp wächst bei DSPM-Anbietern am schnellsten?
Halbstrukturierte Daten werden bis 2031 voraussichtlich mit einer CAGR von 27,41 % wachsen, da KI-Pipelines und automatisierte Workflows JSON-Dateien, Ereignisprotokolle, API-Telemetrie und verwandte Artefakte generieren.
Welche Organisationen führen DSPM am schnellsten ein?
Kleine und mittelständische Unternehmen werden bis 2031 voraussichtlich mit einer CAGR von 26,46 % wachsen, da Vorschriften an Umfang gewinnen und agentenlose, verwaltete Bereitstellungsmodelle Implementierungshürden senken.
Welche Vertikale hat das höchste prognostizierte Wachstum?
Gesundheitswesen und Biowissenschaften wird bis 2031 voraussichtlich mit einer CAGR von 28,32 % wachsen, unterstützt durch KI-Anwendungsfälle und den Bedarf zum Schutz sensibler Gesundheitsinformationen.


 Ihre Daten sind sicher und werden niemals verkauft oder weitergegeben.
