
データリネージセキュリティ市場規模とシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
| 市場規模 (2026) | 1.49 十億米ドル |
| 市場規模 (2031) | 3.79 十億米ドル |
| 成長率 (2026 - 2031) | 20.53 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
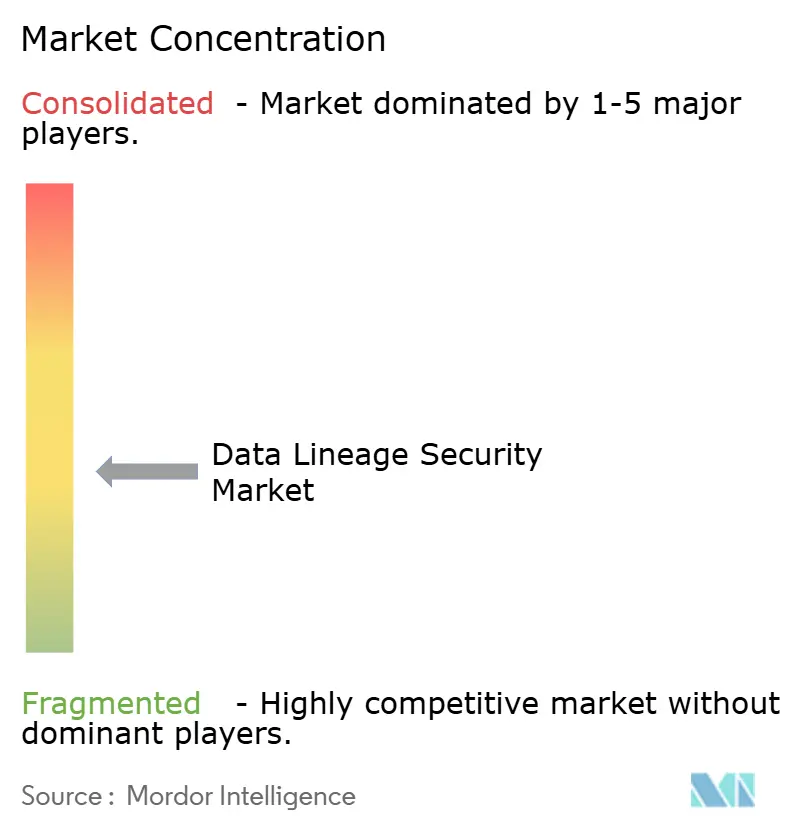
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるデータリネージセキュリティ市場分析
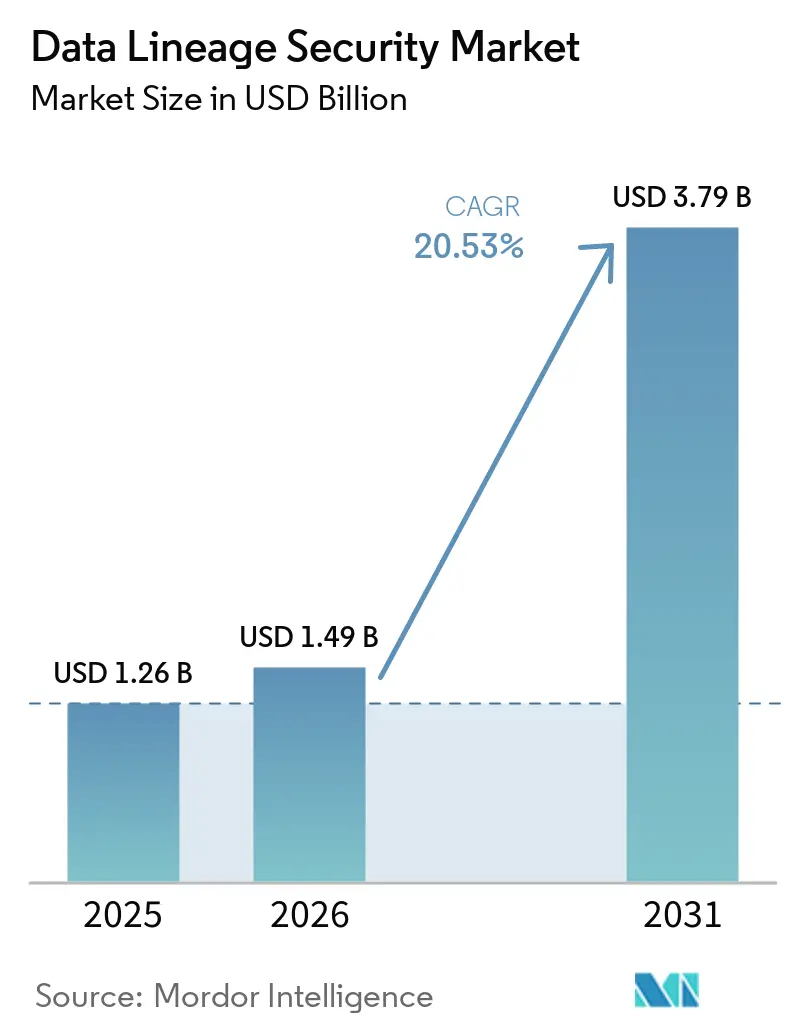
データリネージセキュリティ市場規模は、2025年の1.26 ビリオン 米ドルから2026年には1.49 ビリオン 米ドルへ、さらに2031年まで3.79 ビリオン 米ドルへと拡大する見込みであり、2026年から2031年の間にCAGR 20.53%を記録すると予測されています。エンタープライズAIプログラムは、データの起源、移動、および使用に関する信頼性の高い記録を、実用的なセキュリティ要件として位置づけています。プライバシー規制、レジリエンス義務、およびAIガバナンス要件も、追跡可能なデータパイプラインへの需要を高めています。クラウドの採用によりプラットフォーム間でより多くのデータが移動し、クラウドとオンプレミス環境の両方で機能するコントロールの必要性が高まっています。ベンダーは、リネージ、分類、アクセスコントロール、および監視機能をより広範なプラットフォーム内に統合することで対応しています。特にレガシーシステムのメタデータが不完全であったり接続性が限られている場合、実装の複雑さが依然として制約となっています。
主要レポートのポイント
- コンポーネント別では、ソフトウェアが2025年のデータリネージセキュリティ市場収益の68.39%を占め、サービスは2031年までに24.69%のCAGRで拡大する見込みです。
- 展開モード別では、クラウドベースの展開が2025年の収益の64.83%を占め、2031年までに25.28%のCAGRで成長する見込みです。
- 組織規模別では、大企業が2025年のデータリネージセキュリティ市場収益の71.74%を占め、SMEは2031年までに24.57%のCAGRで拡大する見込みです。
- データタイプ別では、構造化データが2025年の収益の46.97%を占め、半構造化データは2031年までに26.32%のCAGRで成長する見込みです。
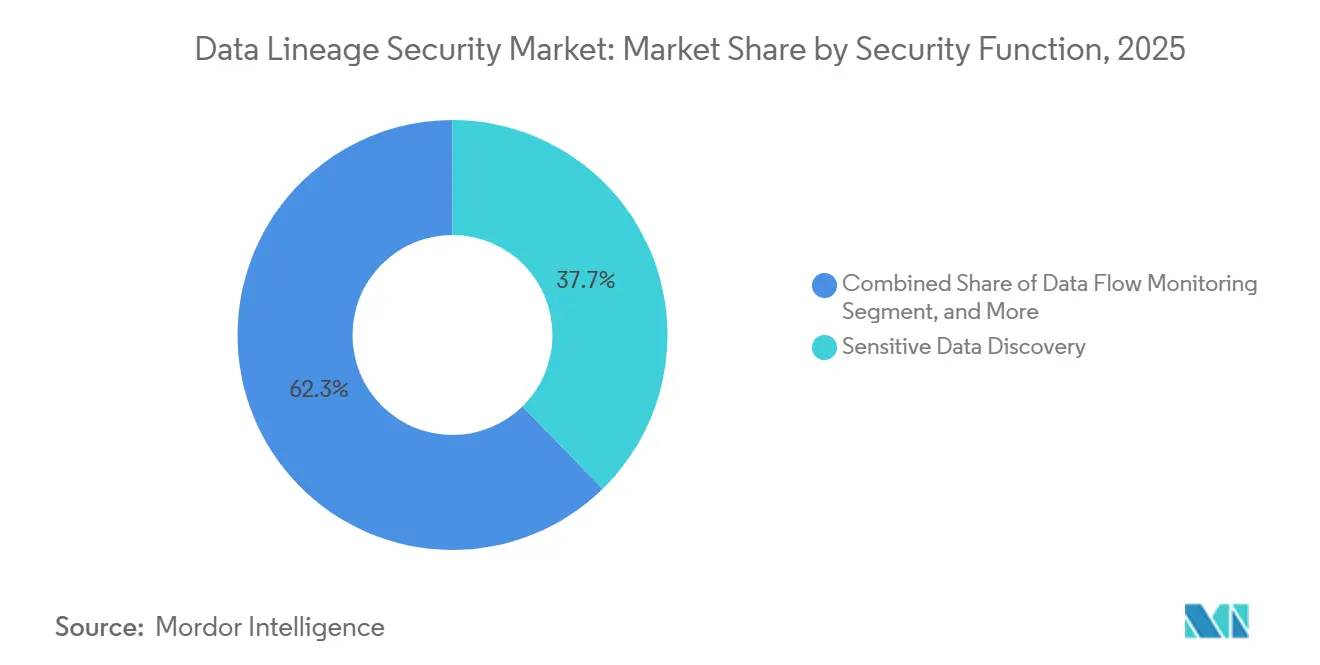
- セキュリティ機能別では、機密データ検出が2025年の収益の37.68%を占め、データフロー監視はデータリネージセキュリティ市場において2031年までに26.51%のCAGRで拡大する見込みです。
- 業界垂直別では、BFSIが2025年の収益の29.18%を占め、政府および公共行政業界は2031年までに26.26%のCAGRで拡大する見込みです。
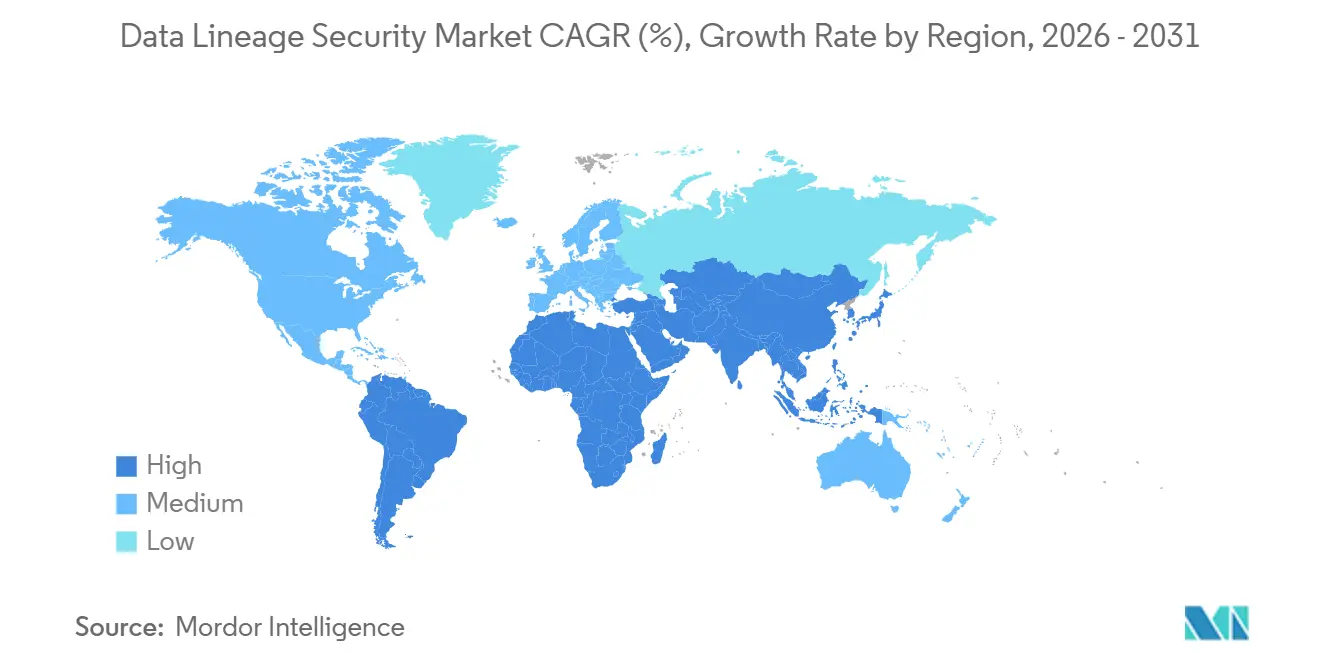
- 地域別では、北米が2025年のデータリネージセキュリティ市場の42.59%を占め、アジア太平洋地域は2031年までに27.36%のCAGRで拡大する見込みです。
注:本レポートの市場規模および予測数値は、Mordor Intelligence 独自の推定フレームワークを使用して作成されており、2026年1月時点の最新の利用可能なデータとインサイトで更新されています。
グローバルデータリネージセキュリティ市場のトレンドとインサイト
促進要因の影響分析*
| 促進要因 | (~)CAGRへの影響(%) | 地理的関連性 | 影響期間 |
|---|---|---|---|
| AIおよび機械学習のリネージ要件 | +4.2% | グローバル | 中期(2〜4年) |
| プライバシーおよびデータ主権規制 | +3.6% | グローバル | 短期(2年以内) |
| ハイブリッドおよびマルチクラウド環境の複雑性 | +3.1% | グローバル | 中期(2〜4年) |
| データ侵害および不正データ伝播 | +2.7% | グローバル | 短期(2年以内) |
| 監査グレードのデータ追跡可能性への需要 | +2.3% | 北米およびEU | 長期(4年以上) |
| リアルタイムデータおよびAIエージェント向けリネージ対応コントロール | +1.8% | グローバル | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
AIおよび機械学習データリネージ要件の加速
エンタープライズAIの展開により、データリネージセキュリティ市場においてデータの出所はガバナンス目標ではなく、運用上および法的な要件となっています。EU AI法第12条は、推論時に使用された入力の記録を含む、高リスクAIシステムの自動ログ記録を義務付けています。この要件は2026年8月に施行され、監査時にレビュー可能な記録の必要性を高めています。エージェントシステムはまた、バッチパイプライン向けに構築された静的マップでは完全に捉えられない変化するデータフローを生み出ます。データリネージセキュリティ市場は、生成AI、検索拡張生成、およびマルチエージェントワークフロー全体でリネージを継続的に記録するプラットフォームを優先する傾向があります。トレーニングデータの起源と取り扱いの文書化も、防御可能な取締役会レベルのコントロールフレームワークの一部となっています。[1]
プライバシーおよびデータ主権規制の拡大
2025年から2026年にかけて、複数のプライバシー、業務レジリエンス、およびAI規制が施行され、データリネージセキュリティ市場が拡大しました。DORAは2025年1月に施行され、汎用AIに関するEU AI法の義務は2025年8月に適用開始となりました。これらの要件は、セキュリティおよびデータ管理の実践にすでに影響を与えているGDPRおよびNIS2の義務に加わるものです。インドは2025年11月にデジタル個人データ保護規則を通知し、大規模な国内データベース全体にデータ保護要件を拡大しました。インド準備銀行もまた、規制対象事業体がデータガバナンスフレームワーク内でエンドツーエンドのリネージを維持することを義務付けています。これらの重複する義務は、システムが異なる管轄区域やインフラにまたがってデータを使用する場合に、国境を越えた文書化を重要なものとしています。
ハイブリッドおよびマルチクラウドデータ環境の複雑性の増大
ハイブリッドおよびマルチクラウド運用モデルの採用拡大が、データリネージセキュリティ市場の成長を促進しています。Fortinetは、2026年に調査対象組織の88%がハイブリッドまたはマルチクラウド環境を運用しており、81%が重要なワークロードに2つ以上のプロバイダーを使用していると報告しました。[2] 別々のクラウドプラットフォームは、同一ビジネス全体で監視、アイデンティティ、およびコンプライアンスの実践に一貫性のない状況を生み出す可能性があります。NISTは、マルチクラウドアーキテクチャにおけるテレメトリ、ログ記録、アイデンティティとアクセス、データ保護、およびコンプライアンス認可に関するギャップを特定しました。データリネージセキュリティツールは、これらのコントロール境界を越えたデータ移動の証拠を保持することができます。この必要性は、非人間アイデンティティが各受け渡しの明確な記録なしにクラウドサービス間でデータを転送する場合に最も強くなります。
データ侵害および不正データ伝播の頻度増加
データリネージセキュリティ市場は、データインシデントの件数と費用の増加からも恩恵を受けています。アイデンティティ窃盗リソースセンターは、2026年上半期に1,803件のデータ侵害を記録し、これは2025年上半期から3.3%増加しています。金融サービスはその期間中に387件のインシデントを記録し、機密性の高い顧客情報および取引情報の集中度を反映しています。Verizonは、2025年の確認済み侵害の44%にランサムウェアが関与していたことを発見し、これは2024年の32%から増加しています。ITRCはまた、2026年の侵害通知の76%がインシデントの発生経緯を説明していなかったことも明らかにしました。既存のリネージ記録は、影響を受けたデータがどこに移動し、どのシステムが処理したかを示すことで、調査を短縮することができます。
抑制要因の影響分析*
| 抑制要因 | (~)CAGRへの影響(%) | 地理的関連性 | 影響期間 |
|---|---|---|---|
| 実装および統合コスト | -1.8% | グローバル | 短期(2年以内) |
| レガシー接続性およびメタデータ品質のギャップ | -1.5% | 北米およびヨーロッパ | 中期(2〜4年) |
| 相互運用性およびリネージ標準化のギャップ | -1.2% | グローバル | 中期(2〜4年) |
| 分散環境におけるパフォーマンス制約 | -0.9% | APACコア、MEAへの波及 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
高い実装および統合コスト
エンタープライズリネージの展開には、データリネージセキュリティ市場全体の異なるシステム間でのメタデータ収集、スキーマ調整、ポリシーマッピング、および監視統合が必要です。これらの活動には、データオーナー、セキュリティチーム、および技術専門家の時間が必要です。その結果生じるコストは、小規模な組織が限定的なプロジェクトを超えて進むことを妨げる可能性があります。OECDは、2026年にSMEの46%がセキュリティ対策を持たないか最小限であると報告しました。[3] 査読済みの研究では、継続的なリネージとポリシーオーケストレーションにより、実装後の監査準備時間が90%削減されたことが明らかになりました。ベンダーは、テンプレート、実装アクセラレーター、および手作業を削減するクラウドベースのプロビジョニングを通じてこの制約に対処することができます。
レガシーシステムの接続性およびメタデータ品質のギャップ
レガシーコアシステム、オンプレミスウェアハウス、および独自のETLレイヤーは、変換ロジックを公開するインターフェースを欠いていることが多いです。リネージツールは、ストアドプロシージャ、独自コード、および非公式なデータフローを解釈する必要がある場合があります。このプロセスは、データリネージセキュリティ市場においてコントロールが適用される前に不確実性をもたらします。不完全なメタデータはまた、フィールドオーナーの特定や自動リネージ結果の検証を困難にします。データリネージセキュリティ市場は、古いシステムが業務の中心であり続ける銀行、ヘルスケア、および製造業において特有の課題に直面しています。規制当局はカラムレベルのリネージをますます期待しており、これは多くのレガシーシステムが生成できるテーブルレベルの記録よりも詳細です。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
コンポーネント別:ソフトウェアがリードし、サービスが本番展開を支援
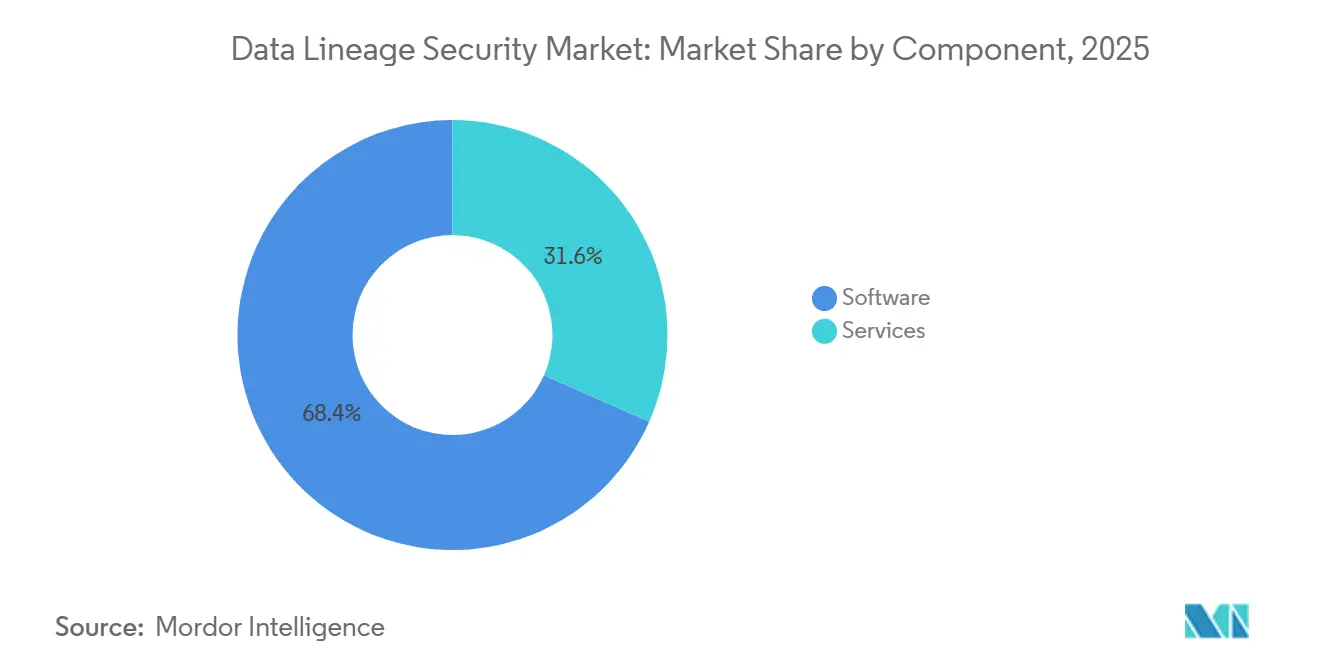
ソフトウェアは2025年の収益の68.39%を占め、検出、分類、リネージ追跡、およびポリシー施行を統合するプラットフォームへの選好を反映しています。大企業は、複数のデータソースにわたる共有ビューをサポートするため統合ソフトウェアを選択することが多いです。サブスクリプション提供により、クラウドネイティブなデータリネージセキュリティ市場プラットフォームの調達と更新も容易になっています。これらのプラットフォームは、コンプライアンスレビューおよびセキュリティ調査に必要なコア記録を提供することができます。ソフトウェアのリーディングポジションは、エンタープライズガバナンスプラットフォームへの確立された支出を反映しています。
サービスは2031年までに24.69%のCAGRで成長する見込みであり、プラットフォーム購入後に必要な作業量を示しています。展開には、データおよびセキュリティ機能全体にわたる統合、設定、ワークフロー設計、および継続的な調整が必要です。査読済みのDevSecOps研究では、継続的なコンプライアンスにはデータエンジニアリング、セキュリティオペレーション、およびコンプライアンスチーム間の調整が必要であることが明らかになりました。マネージドサービスは、内部能力が限られている顧客のためにハーベスター、コネクター、およびコンプライアンスマッピングを維持することができます。このサポートは、組織がパイロットプロジェクトからより広範なシステムにわたる本番展開へと移行するにつれて特に重要になります。
展開モード別:クラウドベースの展開が接続されたデータ環境全体でリード
クラウドベースの展開は2025年の収益の64.83%を占め、接続されたデータ環境における主要な提供モデルであり続けています。クラウドデータプラットフォームは、オンプレミスの代替手段よりもネイティブ抽出が簡単な環境でリネージイベントを生成します。このアーキテクチャは、リネージ記録とセキュリティポリシーの頻繁な更新をサポートします。クラウドベース展開のデータリネージセキュリティ市場規模は、2031年までに25.28%のCAGRで拡大する見込みです。この成長率は、クラウドベースサービスを通じたデータリネージセキュリティ市場へのデータ、分析、およびAIワークロードのり広範なシフトを反映しています。
オンプレミス展開は、エアギャップされた政府および高度に規制された環境において引き続き必要です。これらのユーザーは、機密または管理されたデータを共有クラウドコントロールプレーンを通じて移動させることができません。Collibraは2026年に、自己ホスト型のエアギャップ展開向けのエンドツーエンドリネージをリリースしました。[4] 多くの組織がクラウドとオンプレミスの両方のワークロードを保持しているため、ハイブリッド構成も重要です。OpenLineageサポートは、共通フォーマットを通じて技術的なリネージを共有することで、これらの環境を接続するのに役立ちます。
組織規模別:大企業が規模を維持し、SMEがアクセスを獲得
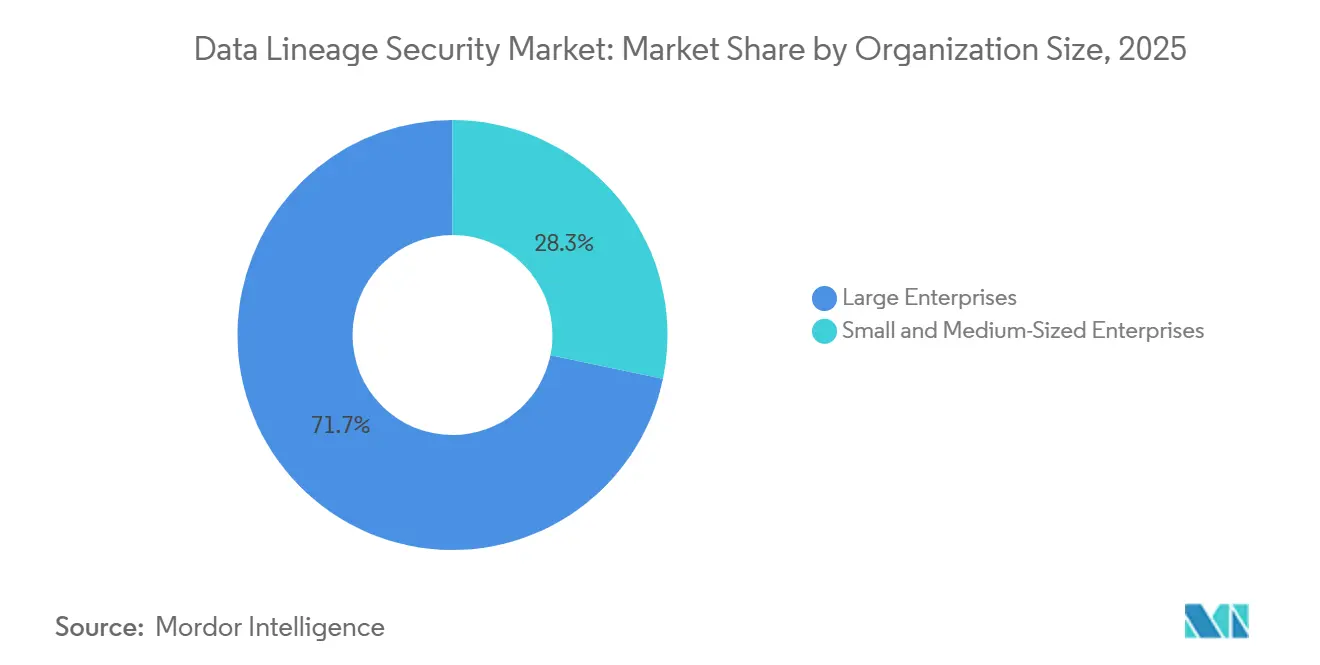
大企業は2025年の収益の71.74%を占めており、これは複雑な資産と確立されたガバナンス投資を持つためです。その環境には、数百のデータパイプライン、複数のビジネスユニット、およびいくつかのコンプライアンス義務が含まれる場合があります。その複雑さは、より大きなリスクエクスポージャーと広範なリネージプログラムへの資金調達能力の両方をもたらします。大規模組織はまた、内部コントロールテストおよび外部規制レビューをサポートする記録を必要としています。データリネージセキュリティ市場における大企業のシェアは、複雑なマルチシステム統合を管理する能力によって支えられていました。
SMEは、コンプライアンス義務が大規模な規制機関を超えて拡大するにつれて、2031年までに24.57%のCAGRで成長する見込みです。OECDは、2026年までにSMEの22%がデジタルセキュリティ侵害を経験したことを明らかにしました。新しいSMEはまた、既存のアプリケーションインターフェースを通じて接続するクラウドネイティブシステムを使用する場合があります。これにより、古いエンタープライズ資産に関連する統合の負担を軽減することができます。リネージ機能を軽量なクラウドサービスとしてパッケージ化するベンダーは、大規模な内部データエンジニアリングチームを前提とせずにこのグループに対応することができます。
データタイプ別:構造化データがリードし、半構造化データが拡大
構造化データは2025年の収益の46.97%を占めており、リネージツールはもともとリレーショナルデータベースおよびSQLベースのウェアハウス向けに開発されたためです。このデータタイプはまた、詳細なレポートと追跡可能性を規定する規制要件とも一致しています。金融機関は構造化リネージを使用して、ソースシステムから最終レポートまでのリスクおよびレポートデータを追跡します。構造化システムの確立された基盤は、関連する機能への継続的な需要を支えています。AIシステが固定スキーマを持たない文書、電子メール、通話、および契約を処理するため、非構造化データも引き続き重要です。
半構造化データは2031年までに26.32%のCAGRで成長する見込みです。JSONログ、XMLフィード、Parquetファイル、およびAPIイベントストリームは、イベント駆動型アプリケーションおよびAIワークフロー内で一般的です。これらのフォーマットは、従来のコントロールで使用されるフィールドと一致することなく、システム境界を越えて機密データを運ぶ可能性があります。IBMは2026年3月に、CollibraとのInformatica Intelligent Cloud Services統合向けのカラムレベルリネージエクスポートをリリースしました。[5] このリリースは、構造化リポジトリを最新のデータパイプライン全体で使用される中間フォーマットに接続する必要性を浮き彫りにしています。
セキュリティ機能別:検出が基盤を提供し、監視が優先度を高める
機密データ検出は2025年の収益の37.68%を占めており、組織は他のコントロールを適用する前にまず機密情報を特定する必要があるためです。検出は、データベース、クラウドストレージ、アプリケーション、およびデータパイプライン全体で規制対象情報を特定するのに役立ちます。分類、アクセス決定、およびリネージマッピングへの入力を提供します。この機能はまた、企業が保護データの保存場所の証拠を必要とするため、基礎的なコンプライアンス作業をサポートします。その位置づけは、多くのセキュリティおよびガバナンスプログラムで使用される実用的な順序を反映しています。
データフロー監視は2031年までに26.51%のCAGRで成長する見込みです。分類は検出結果をセキュリティポリシーで使用可能なカテゴリに変換します。フロー監視は、分類されたデータがほぼリアルタイムでシステム間を移動する際に追跡します。この機能は、AIおよびレジリエンス規制が定期的な監査証拠以上のものを要求する場合にますます重要になっています。BigIDは2026年8月にエージェントアクセスコントロールを導入し、データコンテキスト、意図、およびアイデンティティを使用してAIエージェントのアクションを評価します。この機能は、データ使用中の受動的な観察から能動的な施行への移行を示しています。
注記: 個別セグメントのすべてのセグメントシェアはレポート購入時に入手可能です
業界垂直別:BFSIがリードし、政府および公共行政が加速
BFSIは2025年の収益の29.18%を占め、最大の業界垂直となっています。銀行および保険会社は、リスクデータ、顧客情報、規制報告、および業務レジリエンスに関する詳細な要件に直面しています。BCBS 239は、システム上重要な銀行がソースデータから変換を経て規制報告書までの追跡可能性を実証することを期待しています。このニーズにより、リネージセキュリティは単なるコンプライアンス作業ではなくリスク管理要件となっています。ヘルスケアおよびライフサイエンスも、AI支援診断アプリケーションおよび保護された健康情報の使用がより広まるにつれて追跡可能性を必要としています。
政府および公共行政業界は2031年までに26.26%のCAGRで成長する見込みです。政府のAIプログラムは、モデルライフサイクル全体でデータの出所、品質、機密性、および使用を示す記録を必要としています。一般調達局は、AIプロジェクトがこの文書を含むエンタープライズカタログにデータ資産を登録することを義務付けています。産業製造、小売および電子商取引、ならびにITおよび通信は、サプライチェーンデータの整合性と顧客データガバナンスのための関連機能を構築しています。この広範な採用により、データリネージセキュリティ市場の将来の需要における最も規制された分野への依存が軽減されます。
地域分析
北米は2025年のデータリネージセキュリティ市場シェアの42.59%を占めました。CCPAの施行、SECの開示要件、HIPAAの監査証跡、およびSOXの財務整合性義務が、追跡可能なデータパイプラインへの需要を支えています。米国はまた、規制対象の金融機関と主要なクラウドプロバイダーの高い集中度を誇っています。この組み合わせにより、統合プラットフォームの調達が促進され、データコントロールへの継続的な投資が支えられています。カナダとメキシコは、国境を越えたデータフローが親会社と事業体にわたる追跡可能性を必要とするため、需要を追加しています。
ヨーロッパは、GDPR、DORA、NIS2、およびEU AI法が厳しい規制環境を生み出しているため、2025年の収益の相当なシェアを占めました。DORAは2025年1月に施行され、NIS2の施行は2024年10月に開始されました。ドイツ、英国、フランス、およびBENELUXクラスターは、金融サービスの存在と成熟したガバナンスプログラムのために引き続き重要です。欧州委員会が2026年7月に発行したガイダンスは、AIデータチームに対するAI法の義務とGDPR要件の関係を明確にし、トレーニングデータの記録と目的制限要件を合わせて扱う文書化を要求しました。[6]
アジア太平洋地域は2031年までに27.36%のCAGRで拡大する見込みであり、最も成長の速い地域です。インドは2025年11月にデジタル個人データ保護規則を通知し、インドネシアは2026年7月に政府規制第33号(2026年)を制定しました。これらの措置は、コンプライアンスインフラがまだ発展途上にある市場において、正式なデータ保護義務を強化しています。中国、日本、韓国、およびオーストラリアも、AIガバナンスの取り組みと確立されたプライバシー要件を組み合わせています。中東およびアフリカは依然として初期段階にありますが、UAE、サウジアラビア、およびGCC金融センターがデータリネージセキュリティ市場において新たな需要を生み出しています。
競合ランドスケープ
データリネージセキュリティ市場は適度に断片化されており、単一のプロバイダーが支配的な収益ポジションを持っているわけではありません。Collibra、Varonis、BigID、IBM、およびInformaticaは、プラットフォームカバレッジ、エンタープライズアカウント、および規制上の信頼性を通じて重要なポジションを持っています。DSPMに特化したベンダーは、ガバナンス、リネージ、およびカタログ機能へと上流に拡張しています。データカタログベンダーも分類、アクセス施行、およびデータフロー監視へと拡張しており、購入者はガバナンスの深さとセキュリティ施行を組み合わせた単一の要件セットに対して両グループをますます比較するようになっています。
AI機能は、データリネージセキュリティ市場における重要な差別化領域となっています。プロバイダーは、生成AIシステム、モデルトレーニングプロセス、および推論応答で使用されるデータをマッピングする必要があります。Varonisは2026年5月に、AIインベントリ検出、ポスチャー管理、ランタイムガードレール、およびコンプライアンスマッピングを備えたAtlas AIセキュリティプラットフォームを立ち上げました。2026年8月、Varonisはプロンプト検査と推論前のリアルタイム決定をサポートするClaude Inference Hooksインテグレーションを追加しました。BigIDは、各リクエストに関連するコンテキスト、表明された意図、およびアイデンティティを使用するAIエージェントアクションのコントロールを導入しました。
SME向けサービスおよびAWS、Azure、Google Cloud、およびオンプレミスシステム全体の相互運用性において機会が残っています。IBMは2026年5月に、ガバナンスおよびオブザーバビリティツール全体でのデータ共有をサポートするため、watsonx.data インテリジェンスにOpenLineageエクスポート機能を導入しました。Collibraは2026年にエアギャップ顧客向けのセルフホスト型リネージサポートを拡張しました。新興プロバイダーは、リアルタイムAI監視、暗号化監査証跡、および非構造化データ向けのナレッジグラフアプローチに注力しています。ISO/IEC 27001およびSOC 2の要件も、確立された監査記録を持たない新しいベンダーの調達障壁を強化しています。
データリネージセキュリティ業界リーダー
-
Informatica Inc.
-
Collibra, Inc.
-
IBM Corporation
-
Microsoft Corporation
-
Securiti, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
最近の業界動向
- 2026年8月:Varonisは2026年8月7日、Atlas AIセキュリティプラットフォームをClaude Inference Hooksとのインテグレーションで拡張し、推論実行前のプロンプト検査に対するリアルタイムの許可または拒否の判定を可能にし、Claude Enterprise、Claude Platform、およびClaude Codeをインラインの施行とコンプライアンス監査証跡とともに展開する組織をサポートしました。
- 2026年7月:Varonis Systemsは2026年7月8日、AIネイティブのコーディングツールであるCursorとのインテグレーションを発表し、完全なエージェント開発ライフサイクル全体にわたるセッションフォレンジクス、脅威検出、および機密データとシークレットの保護を追加し、データリネージの施行をコード生成パイプラインに拡張しました。
- 2026年5月:IBMは2026年5月27日、watsonx.data インテリジェンスにOpenLineageエクスポート機能を導入し、組織がカスタム統合なしにオープンフォーマットでガバナンスおよびオブザーバビリティツール全体で統合されたデータリネージを共有できるようにし、完全な相互運用性のためのOpenLineageのインポートとエクスポートの両方をサポートしました。
- 2026年3月:IBMのwatsonx.data インテリジェンスは2026年3月に、Collibraへの自動リネージエクスポートをリリースし、Collibraをガバナンスの記録システムとして使用している組織が、手動の作業や再アーキテクチャなしに継続的に更新されるエンドツーエンドの技術リネージで既存のカタログを充実させることを可能にしました。
グローバルデータリネージセキュリティ市場レポートの範囲
データリネージセキュリティ市場は、データライフサイクル全体にわたる起源から変換、移動、および消費までのデータフローを追跡、可視化、およびセキュリティ保護するツールで構成されています。この市場は、データの出所へのエンドツーエンドの可視性を提供することでセキュリティおよびコンプライアンスのニーズに対応し、データがどこから発生し、どのように変換され、どのシステムおよびプロセスが関与し、最終的にどこに存在するか、または公開されるかを示します。ソリューションにより、セキュリティチームはコンプライアンスのためにデータフーを監査し(GDPRデータ主体の権利、CCPAの削除要求)、不正なデータ移動を検出し、データ侵害をその発生源まで追跡し、パイプライン全体でデータの整合性を検証し、機密データが未承認の宛先に流れたり不正な変換を受けたりしないようにリネージメタデータに基づいてセキュリティポリシーを施行することができます。
データリネージセキュリティ市場レポートは、コンポーネント(ソフトウェア、およびサービス)、展開モード(クラウドベース、オンプレミス、およびハイブリッド)、組織規模(大企業、および中小企業)、データタイプ(構造化データ、非構造化データ、および半構造化データ)、セキュリティ機能(機密データ検出、データ分類、データフロー監視、およびその他のセキュリティ機能)、業界垂直(政府および公共行政、産業製造、小売および電子商取引、輸送および物流、エネルギーおよびユーティリティ、石油およびガス、ITおよび通信、メディアおよびエンターテインメント、教育および研究機関、ヘルスケアおよびライフサイエンス、銀行、金融サービス、および保険(BFSI)、およびその他の業界垂直)、および地域(北米、南米、ヨーロッパ、アジア太平洋、ならびに中東およびアフリカ)別にセグメント化されています。市場予測は金額(米ドル)で提供されます。
| ソフトウェア |
| サービス |
| クラウドベース |
| オンプレミス |
| ハイブリッド |
| 大企業 |
| 中小企業 |
| 構造化データ |
| 非構造化データ |
| 半構造化データ |
| 機密データ検出 |
| データ分類 |
| データフロー監視 |
| その他のセキュリティ機能 |
| 政府および公共行政 |
| 産業製造 |
| 小売および電子商取引 |
| 輸送および物流 |
| エネルギーおよびユーティリティ |
| 石油およびガス |
| ITおよび通信 |
| メディアおよびエンターテインメント |
| 教育および研究機関 |
| ヘルスケアおよびライフサイエンス |
| 銀行、金融サービス、および保険(BFSI) |
| その他の業界垂直 |
| 北米 | 米国 | |
| カナダ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| メキシコ | ||
| その他の南米 | ||
| ヨーロッパ | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| BENELUX | ||
| その他のヨーロッパ | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| オーストラリア | ||
| その他のアジア太平洋 | ||
| 中東およびアフリカ | 中東 | アラブ首長国連邦 |
| サウジアラビア | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| エジプト | ||
| その他のアフリカ | ||
| コンポーネント別 | ソフトウェア | ||
| サービス | |||
| 展開別 | クラウドベース | ||
| オンプレミス | |||
| ハイブリッド | |||
| 組織規模別 | 大企業 | ||
| 中小企業 | |||
| データタイプ別 | 構造化データ | ||
| 非構造化データ | |||
| 半構造化データ | |||
| セキュリティ機能別 | 機密データ検出 | ||
| データ分類 | |||
| データフロー監視 | |||
| その他のセキュリティ機能 | |||
| 業界垂直別 | 政府および公共行政 | ||
| 産業製造 | |||
| 小売および電子商取引 | |||
| 輸送および物流 | |||
| エネルギーおよびユーティリティ | |||
| 石油およびガス | |||
| ITおよび通信 | |||
| メディアおよびエンターテインメント | |||
| 教育および研究機関 | |||
| ヘルスケアおよびライフサイエンス | |||
| 銀行、金融サービス、および保険(BFSI) | |||
| その他の業界垂直 | |||
| 地域別 | 北米 | 米国 | |
| カナダ | |||
| 南米 | ブラジル | ||
| アルゼンチン | |||
| メキシコ | |||
| その他の南米 | |||
| ヨーロッパ | ドイツ | ||
| 英国 | |||
| フランス | |||
| イタリア | |||
| BENELUX | |||
| その他のヨーロッパ | |||
| アジア太平洋 | 中国 | ||
| 日本 | |||
| インド | |||
| 韓国 | |||
| オーストラリア | |||
| その他のアジア太平洋 | |||
| 中東およびアフリカ | 中東 | アラブ首長国連邦 | |
| サウジアラビア | |||
| その他の中東 | |||
| アフリカ | 南アフリカ | ||
| ナイジェリア | |||
| エジプト | |||
| その他のアフリカ | |||
レポートで回答される主要な質問
データリネージセキュリティ市場の規模はどのくらいですか?
データリネージセキュリティ市場規模は、2025年の1.26 ビリオン 米ドルから2026年には1.49 ビリオン 米ドルへ、さらに2031年までに3.79 ビリオン 米ドルへと拡大する見込みであり、2026年から2031年の間にCAGR 20.53%を記録すると予測されています。
データリネージセキュリティツールへの需要を促進しているものは何ですか?
AIガバナンス、プライバシー義務、マルチクラウドの複雑性、およびデータ侵害調査が、データの起源と移動の記録への需要を高めています。
データリネージセキュリティにおいて最も急速に成長している展開モデルはどれですか?
クラウドベースの展開は2025年の収益の64.83%を占め、2031年までに25.28%のCAGRで成長する見込みです。
どの組織がリネージセキュリティを最も迅速に採用していますか?
SMEは、クラウドネイティブツールと拡大する規制義務が採用の根拠を改善するにつれて、24.57%のCAGRで成長する見込みです。
データフロー監視がより重要になっているのはなぜですか?
データフロー監視は、組織がAIおよびクラウドシステムを通じて機密データがどのように移動するかについてより最新の証拠を必要としているため、26.51%のCAGRで成長する見込みです。
2031年までに最も急速に成長すると予想される地域はどこですか?
アジア太平洋地域は、新たに発展しつつあるプライバシーおよびAIガバナンス要件に支えられ、27.36%のCAGRで成長する見込みです。