
Tamaño y Participación del Mercado de Orquestación de Políticas de Seguridad de Datos
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Tamaño del Mercado (2026) | 0.92 Mil millones de dólares |
| Tamaño del Mercado (2031) | 2.63 Mil millones de dólares |
| Tasa de crecimiento (2026 - 2031) | 23.38 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Orquestación de Políticas de Seguridad de Datos por Mordor Intelligence
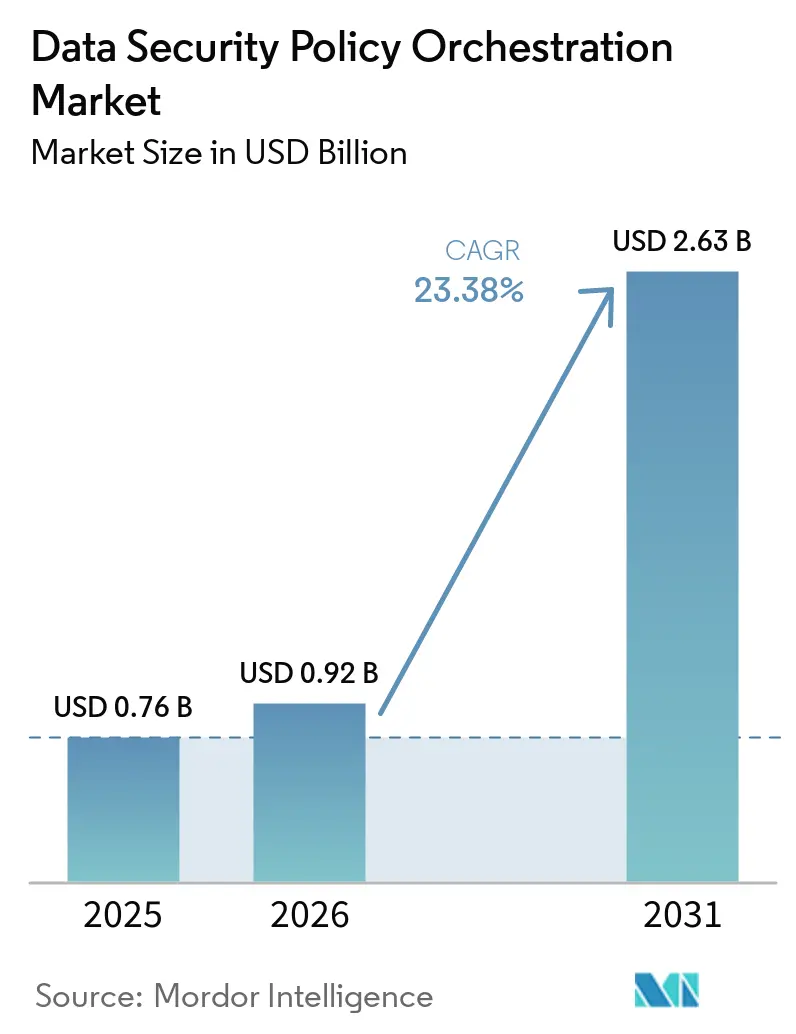
Se proyecta que el tamaño del mercado de orquestación de políticas de seguridad de datos se expanda de 0,76 mil millones de USD en 2025 a 0,92 mil millones de USD en 2026, y a 2,63 mil millones de USD en 2031, registrando una CAGR del 23,38% entre 2026 y 2031. Los datos confidenciales se están desplazando a través de servicios en la nube, infraestructura privada, aplicaciones de software como servicio y flujos de trabajo de inteligencia artificial, lo que hace que una visión actualizada de la exposición de datos sea más importante. Las organizaciones también enfrentan obligaciones superpuestas en materia de privacidad, resiliencia cibernética, gobernanza de la inteligencia artificial y documentación de incidentes. Las brechas en múltiples entornos costaron 5,05 millones de USD por incidente en 2025, lo que fortaleció el argumento financiero para el descubrimiento continuo de datos y la validación de controles. El mercado de orquestación de políticas de seguridad de datos está, por tanto, avanzando más allá de las verificaciones periódicas de cumplimiento hacia la identificación persistente de datos confidenciales, rutas de acceso y condiciones de riesgo. Los proveedores están ampliando sus carteras de productos mediante el desarrollo de plataformas, servicios de socios y adquisiciones, mientras que los compradores otorgan mayor valor a la cobertura en entornos de nube, SaaS, híbridos y heredados.
Conclusiones Clave del Informe
- Por componente, el software representó el 67,48% de los ingresos en el mercado de orquestación de políticas de seguridad de datos en 2025, mientras que se proyecta que los servicios se expandan a una CAGR del 27,39% hasta 2031.
- Por modo de implementación, la implementación basada en la nube representó el 62,79% de los ingresos en 2025 y se proyecta que crezca a una CAGR del 26,98% hasta 2031.
- Por tamaño de organización, las grandes empresas mantuvieron una participación de ingresos del 73,14% en el mercado de orquestación de políticas de seguridad de datos en 2025, mientras que se proyecta que las pequeñas y medianas empresas se expandan a una CAGR del 26,46% hasta 2031.
- Por tipo de datos, los datos no estructurados representaron el 41,96% de los ingresos en 2025, mientras que se proyecta que los datos semiestructurados crezcan a una CAGR del 27,41% hasta 2031.
- Por vertical industrial, el sector BFSI mantuvo una participación de ingresos del 24,78% en 2025, mientras que se proyecta que la industria de salud y ciencias de la vida se expanda a una CAGR del 28,32% hasta 2031.
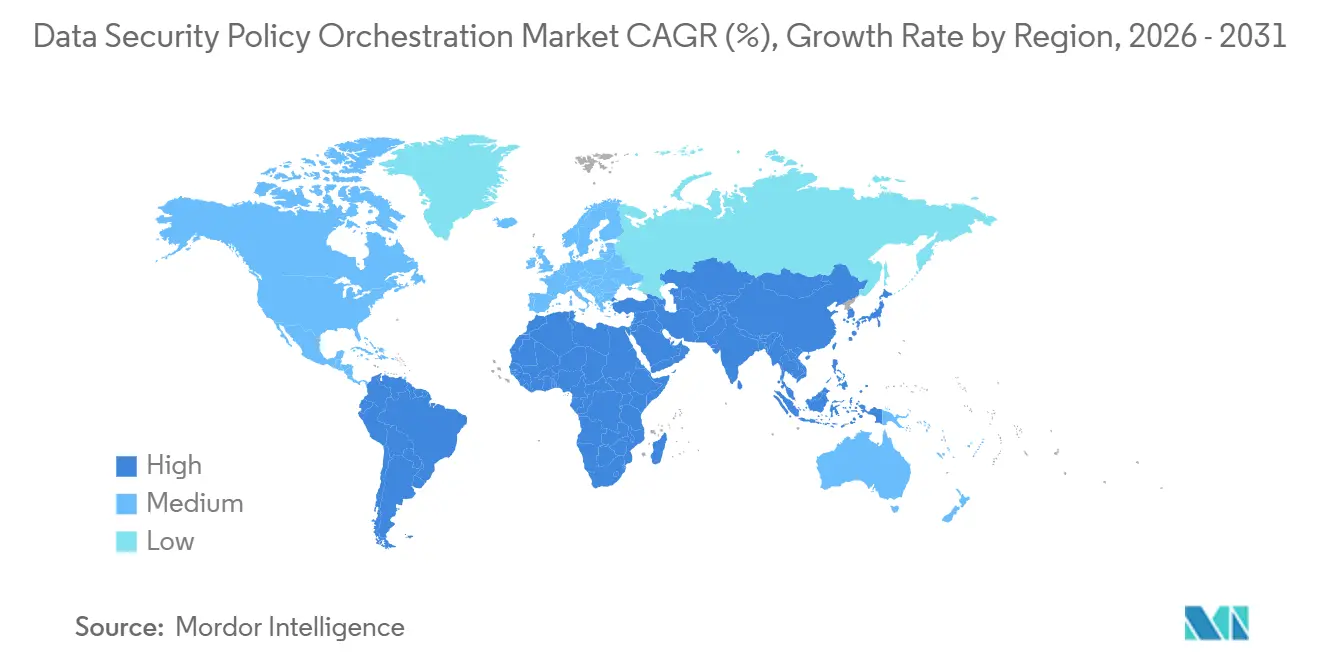
- Por geografía, América del Norte mantuvo una participación de ingresos del 38,29% en el mercado de orquestación de políticas de seguridad de datos en 2025, mientras que se proyecta que Asia-Pacífico crezca a una CAGR del 28,66% hasta 2031.
Nota: Las cifras del tamaño del mercado y los pronósticos de este informe se generan utilizando el marco de estimación patentado de Mordor Intelligence, actualizado con los datos y conocimientos más recientes disponibles a partir de enero de 2026.
Tendencias e Información del Mercado Global de Orquestación de Políticas de Seguridad de Datos
Análisis del Impacto de los Impulsores*
| IMPULSOR | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | HORIZONTE TEMPORAL DE IMPACTO |
|---|---|---|---|
| Proliferación de Datos Confidenciales en Entornos Híbridos y Multinube | +6.5% | Global, más agudo en América del Norte y Asia-Pacífico | Corto plazo (≤ 2 años) |
| Requisitos de Evidencia de Cumplimiento Continuo | +5.2% | América del Norte y Europa, con extensión a Asia-Pacífico y Oriente Medio y África | Mediano plazo (2-4 años) |
| Acceso de la Inteligencia Artificial Generativa y Agentes de Inteligencia Artificial a Datos Empresariales | +4.8% | Global, con impacto temprano en América del Norte y Europa Occidental | Corto plazo (≤ 2 años) |
| Controles de Confianza Cero y Mínimo Privilegio Centrados en la Identidad | +3.1% | América del Norte y Europa | Mediano plazo (2-4 años) |
| Política como Código para Canalizaciones de Datos en Constante Cambio | +2.2% | Asia-Pacífico y América del Norte | Largo plazo (≥ 4 años) |
| Linaje de Datos en Tiempo de Ejecución para Decisiones de Riesgo Rápidas | +1.8% | Global, con adopción temprana en centros de servicios financieros | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Escalada de la Proliferación de Datos Confidenciales en Entornos Híbridos y Multinube
Los volúmenes de datos empresariales están creciendo más rápido de lo que los equipos de seguridad pueden clasificar y gestionar mediante procesos manuales. Los datos creados a través del entrenamiento de inteligencia artificial, la replicación de instantáneas y las exportaciones de SaaS pueden permanecer fuera de los inventarios de almacenamiento planificados. Estos datos en la sombra pueden crear puntos ciegos que las herramientas convencionales de prevención de pérdida de datos pueden no identificar. La exposición se vuelve más grave cuando las copias se distribuyen entre servicios en la nube y repositorios locales. IBM informó que las brechas que involucran múltiples entornos costaron 5,05 millones de USD por incidente en 2025, el costo más alto entre los entornos estudiados. El mercado de orquestación de políticas de seguridad de datos se está beneficiando del descubrimiento automatizado y continuo, que ofrece una forma práctica de identificar datos en estos entornos distribuidos.
Convergencia Regulatoria y Requisitos de Evidencia de Cumplimiento Continuo
Los reguladores están exigiendo evidencia más sólida de que las organizaciones pueden identificar, gobernar y proteger datos importantes. Estas expectativas están evolucionando más allá de las atestaciones periódicas hacia registros que puedan demostrar actividad de control continua. La Ley de Resiliencia Operativa Digital entró en plena aplicación el 17 de enero de 2025, y exige que las entidades financieras cubiertas gestionen el riesgo de tecnología de la información y la comunicación y documenten sus acuerdos de resiliencia.[1] La Ley de Inteligencia Artificial de la UE también introduce obligaciones para los sistemas de inteligencia artificial de alto riesgo, incluidos los controles relacionados con la gobernanza de datos y la documentación técnica. El descubrimiento, la clasificación, el linaje y los registros de acceso a datos pueden respaldar la evidencia requerida por estas obligaciones. El mercado de orquestación de políticas de seguridad de datos está ganando terreno entre los programas de cumplimiento porque estas funciones requieren registros defendibles en lugar de resultados de auditoría aislados.
Inteligencia Artificial Generativa y Acceso de Agentes de Inteligencia Artificial a Datos Empresariales
Las herramientas de inteligencia artificial generativa y los agentes de inteligencia artificial autónomos pueden interactuar con archivos empresariales, bases de datos, APIs y almacenamiento compartido. A diferencia de la actividad convencional de los usuarios, un agente puede realizar múltiples acciones dentro de un único flujo de trabajo sin aprobación humana individual para cada paso. Un flujo de trabajo mal configurado puede, por tanto, exponer datos regulados en sistemas conectados antes de que un equipo de seguridad identifique la actividad. Varonis lanzó su Plataforma de Seguridad de Inteligencia Artificial Atlas en mayo de 2026 con inventario de inteligencia artificial, gestión de la postura de seguridad de inteligencia artificial, pruebas, controles de tiempo de ejecución y capacidades de detección y respuesta de inteligencia artificial.[2] Microsoft también puso a disposición general Microsoft Purview Data Security Posture Management para inteligencia artificial en mayo de 2026, incluyendo evaluaciones recurrentes de sitios de SharePoint que respaldan Microsoft 365 Copilot y los flujos de trabajo de agentes. Estos lanzamientos muestran por qué el mercado de orquestación de políticas de seguridad de datos se está expandiendo para incluir equipos de gobernanza de inteligencia artificial, funciones legales y líderes de seguridad.
Aplicación de Confianza Cero y Mínimo Privilegio Centrados en la Identidad
Los programas de confianza cero dependen de comprender tanto el acceso otorgado como los datos que ese acceso puede exponer. Las herramientas de identidad tradicionales muestran permisos, pero pueden no revelar dónde residen los datos confidenciales ni si una ruta de permisos resulta en una exposición material. Los permisos de larga data, las cuentas de servicio, las identidades no humanas y las credenciales comprometidas pueden dejar rutas de acceso innecesarias activas. El Estudio de la Fuerza Laboral en Ciberseguridad ISC2 de 2025 identificó brechas de habilidades continuas en áreas como la seguridad en la nube y la seguridad de la inteligencia artificial. La correlación automatizada de datos confidenciales, patrones de acceso y señales de comportamiento puede ayudar a los equipos a enfocar la remediación en los permisos más relevantes. Esta necesidad respalda el mercado de orquestación de políticas de seguridad de datos porque las plataformas pueden ayudar a las organizaciones a cerrar la brecha entre la política de acceso escrita y las condiciones operativas del día a día.
Análisis del Impacto de las Restricciones*
| RESTRICCIÓN | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | HORIZONTE TEMPORAL DE IMPACTO |
|---|---|---|---|
| Integración con Repositorios Heredados y APIs Inconsistentes | -2.8% | Global, más agudo en Europa y América del Sur | Mediano plazo (2-4 años) |
| Escasez de Talento en Ingeniería de Seguridad de Datos y Gobernanza de Políticas | -1.9% | Global | Largo plazo (≥ 4 años) |
| Ambigüedad Semántica en la Clasificación de Datos Empresariales | -1.2% | Global | Mediano plazo (2-4 años) |
| Límites de Privacidad, Residencia y Procesamiento de Modelos sobre Telemetría Confidencial | -0.8% | Europa, Asia-Pacífico incluyendo India y China, y Oriente Medio y África | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Integración Compleja con Repositorios Heredados y APIs Inconsistentes
Las bases de datos de mainframe, los almacenes locales y los sistemas propietarios de planificación de recursos empresariales pueden ser difíciles de conectar a una plataforma de gestión de la postura. Muchos sistemas heredados no proporcionan APIs estandarizadas que permitan un descubrimiento o verificación de políticas consistente. Los proveedores pueden necesitar mantener conectores personalizados y revalidarlos después de cada cambio en el sistema subyacente. Esto aumenta los costos operativos y puede retrasar la implementación completa. Una implementación parcial puede analizar datos en la nube mientras deja repositorios más antiguos fuera del modelo de cobertura, lo que puede crear una falsa sensación de seguridad. El mercado de orquestación de políticas de seguridad de datos favorecerá a los proveedores que ofrezcan soporte de conectores amplio, sin agente y de solo lectura sin requerir que los clientes muevan datos confidenciales.
Escasez de Talento en Ingeniería de Seguridad de Datos y Gobernanza de Políticas
La implementación de DSPM requiere una combinación de conocimiento de datos en la nube, habilidades en operaciones de seguridad y familiaridad con las obligaciones de privacidad y cumplimiento. Muchas organizaciones no cuentan con equipos que tengan todas estas capacidades en un único grupo operativo. El estudio ISC2 de 2025 informó que las brechas de habilidades habían contribuido a al menos 1 incidente de seguridad significativo en el 88% de las organizaciones encuestadas.[3] Esta brecha puede ralentizar la implementación de conectores, el ajuste de la clasificación, la revisión de alertas y la planificación de la remediación. También ayuda a explicar la CAGR proyectada del 27,39% para los servicios, ya que las organizaciones están recurriendo a modelos de entrega gestionados y liderados por proveedores. El mercado de orquestación de políticas de seguridad de datos tiene una oportunidad en los modelos de servicio que gestionan el mantenimiento, el ajuste de políticas y el triaje de alertas para los equipos internos.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente: El Crecimiento de los Servicios Refleja la Necesidad de Soporte Operativo
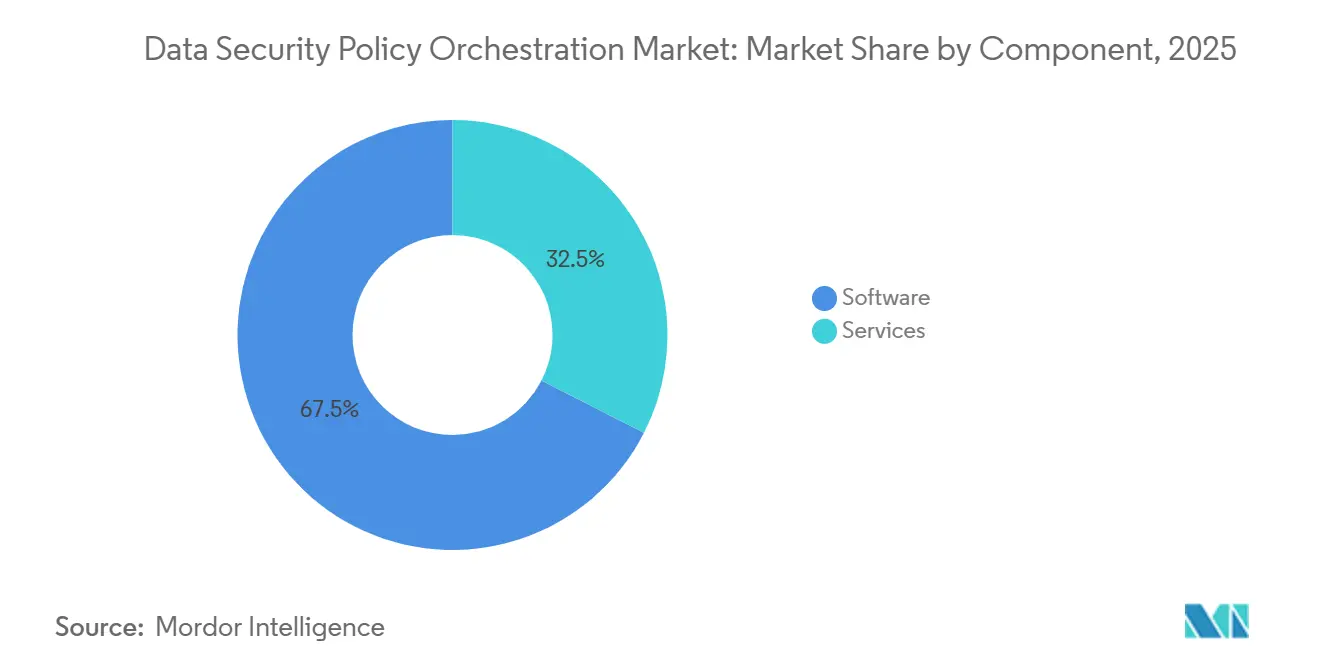
El software mantuvo el 67,48% de la participación del mercado de orquestación de políticas de seguridad de datos en 2025. El segmento lideró porque los compradores necesitan descubrimiento automatizado y continuo, clasificación y puntuación de riesgo en entornos de datos en la nube e híbridos. La cobertura amplia de conectores es importante porque una plataforma tiene un valor limitado cuando los repositorios materiales permanecen fuera de los procesos de descubrimiento. El software también proporciona la capa de control común para inventarios de datos, políticas, priorización de riesgos y flujos de trabajo de remediación. BigID lanzó BigID Next en febrero de 2025 como una plataforma unificada nativa de la nube que reunió módulos separados de seguridad, privacidad y gobernanza bajo un motor de políticas común.[4] Este tipo de diseño de producto puede reducir la complejidad causada por herramientas separadas y mapas de datos desconectados. También puede hacer que la propiedad sea más clara para los equipos que comparten la responsabilidad de la seguridad, la privacidad y la gobernanza. El tamaño del mercado de orquestación de políticas de seguridad de datos para el software sigue respaldado por la necesidad de una capa de plataforma escalable.
Se proyecta que los servicios crezcan a una CAGR del 27,39% de 2026 a 2031, más rápido que el mercado general de orquestación de políticas de seguridad de datos. Las empresas a menudo necesitan ayuda para configurar conectores, adaptar políticas de clasificación y convertir los hallazgos de riesgo en acciones de remediación. Estas tareas son continuas porque las fuentes de datos, los servicios en la nube, las políticas y los flujos de trabajo de las aplicaciones cambian regularmente. Los programas gestionados pueden proporcionar recursos especializados donde los equipos internos no pueden mantener el modelo operativo requerido. Los servicios profesionales también pueden ayudar a los compradores a conectar los controles técnicos con la documentación de cumplimiento y la responsabilidad operativa. El soporte liderado por proveedores es particularmente relevante para entornos híbridos complejos con muchos repositorios. La oportunidad de servicio está, por tanto, vinculada al trabajo práctico necesario después de una compra de software, no solo a la implementación inicial. Los proveedores que combinan capacidad de producto con soporte operativo claro pueden responder a esta necesidad de entrega persistente.


Por Modo de Implementación: La Demanda en la Nube Coexiste con los Requisitos Híbridos
La implementación basada en la nube mantuvo el 62,79% de los ingresos en 2025. Los datos confidenciales se almacenan cada vez más en infraestructura de nube a hiperescala, aplicaciones SaaS y plataformas de datos nativas de la nube. Estos entornos son adecuados para servicios que pueden descubrir datos de forma continua y evaluar el riesgo a escala. La entrega en la nube también puede simplificar las actualizaciones y ayudar a los clientes a agregar conectores a medida que sus entornos cambian. Se proyecta que la implementación basada en la nube crezca a una CAGR del 26,98% de 2026 a 2031. El crecimiento está siendo respaldado por la migración de cargas de trabajo reguladas y la expansión de canalizaciones de inteligencia artificial nativas de la nube. La entrega basada en la nube también está respaldada por compradores que desean un acceso más rápido a las capacidades actuales del producto. Las plataformas en la nube siguen siendo fundamentales para la categoría porque muchos entornos de datos ahora tienen un componente de nube sustancial.
Los modelos locales e híbridos aún atienden a un grupo distinto de compradores. Las organizaciones de defensa, infraestructura crítica y servicios financieros pueden enfrentar restricciones de residencia o requisitos internos que les impidan exportar un inventario de datos completo a un entorno operado por un proveedor. Las implementaciones híbridas deben admitir una clasificación coherente y la aplicación de políticas en servicios SaaS, almacenamiento en la nube, centros de datos privados y repositorios más antiguos. Este requisito puede hacer que la cobertura de implementación sea un factor competitivo central. Varonis estableció el 31 de diciembre de 2026 como fecha de retiro del soporte de su producto heredado autohospedado mientras continuaba su transición a SaaS. Este desarrollo puede llevar a algunos clientes con requisitos locales duraderos a evaluar proveedores que continúen ofreciendo soporte completo para esos entornos. El mercado de orquestación de políticas de seguridad de datos seguirá requiriendo arquitecturas que tengan en cuenta tanto el crecimiento en la nube como los entornos locales restringidos.
Por Tamaño de Organización: El Crecimiento de las PYMEs Sigue la Mayor Amplitud Regulatoria
Las grandes empresas representaron el 73,14% de los ingresos en 2025. Estas organizaciones gestionan extensos entornos de datos regulados y enfrentan una mayor exposición a los costos de brechas en múltiples entornos. También cuentan con los recursos para financiar implementaciones amplias en unidades de negocio, almacenes de datos y jurisdicciones. Los complejos requisitos de adquisición y cumplimiento han convertido a las grandes empresas en la principal fuente de gasto absoluto. Sus entornos de datos a menudo incluyen plataformas en la nube, adquisiciones, sistemas heredados y aplicaciones especializadas que requieren una cobertura amplia. La demanda de las grandes empresas proporciona a los proveedores una base estable para la expansión de plataformas e ingresos por servicios. El segmento también es importante porque sus requisitos han dado forma a las expectativas sobre la profundidad de la clasificación de datos y el soporte de conectores. Las grandes organizaciones seguirán siendo un grupo comprador clave incluso a medida que la adopción se extienda a empresas más pequeñas.
Se proyecta que las pequeñas y medianas empresas se expandan a una CAGR del 26,46% de 2026 a 2031. El RGPD, DORA, NIS2 y los requisitos nacionales están impulsando a más organizaciones medianas a adoptar programas formales de protección de datos y resiliencia. La Directiva NIS2 cubre entidades en 18 sectores críticos y establece medidas de gestión del riesgo de ciberseguridad para aquellas dentro de su ámbito de aplicación.[5] Las organizaciones más pequeñas pueden estar limitadas por una dotación de personal de seguridad reducida y una menor tolerancia a proyectos de implementación prolongados. Los productos sin agente y basados en el consumo pueden reducir esas barreras al limitar los cambios de infraestructura y distribuir los costos a través de modelos de uso. Los servicios gestionados pueden reducir aún más la necesidad de crear equipos especializados internamente. El mercado de orquestación de políticas de seguridad de datos se está abriendo, por tanto, a un grupo de compradores más sensible al margen que necesita una incorporación más sencilla y soporte continuo. Los proveedores que hacen que el descubrimiento y la remediación de datos sean prácticos para equipos reducidos pueden atender esta demanda en expansión.
Por Tipo de Datos: Los Datos Semiestructurados Requieren una Protección más Amplia
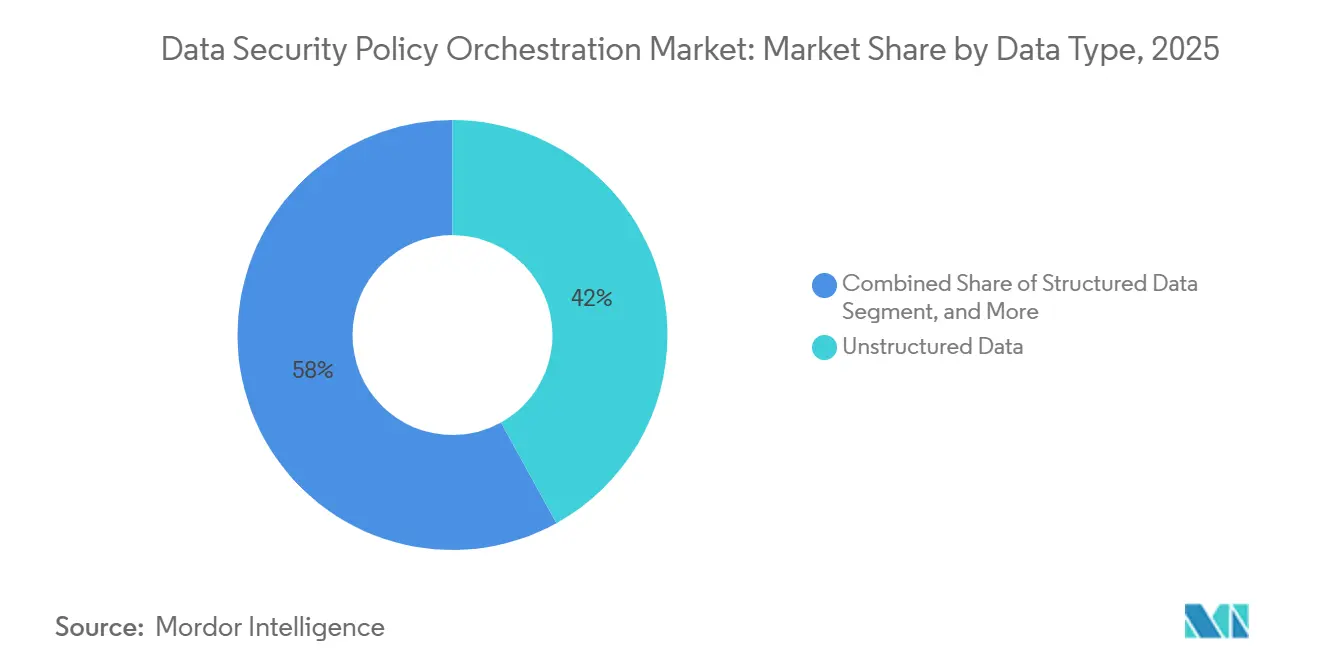
Los datos no estructurados mantuvieron el 41,96% de los ingresos en 2025. Los documentos, correos electrónicos, presentaciones y el contenido de uso compartido de archivos han representado durante mucho tiempo un desafío de clasificación significativo para las organizaciones. Su volumen y sus variados formatos dificultan la identificación de información confidencial mediante revisión manual. Los compradores y proveedores han invertido, por tanto, fuertemente en herramientas que pueden inspeccionar y clasificar contenido no estructurado. Este liderazgo refleja la importancia continua de los sistemas de colaboración y los almacenes de archivos empresariales. También refleja el hecho de que los registros confidenciales a menudo se copian, comparten y conservan en documentos fuera de los sistemas transaccionales principales. Los datos no estructurados seguirán siendo una parte central de las implementaciones de DSPM a medida que los usuarios crean y comparten contenido en más aplicaciones en la nube. La cobertura de estos repositorios sigue siendo fundamental para un inventario de datos completo.
Se proyecta que los datos semiestructurados crezcan a una CAGR del 27,41% de 2026 a 2031. Los archivos JSON, los registros de eventos, la telemetría de APIs, los registros XML y los artefactos de exportación de bases de datos comúnmente respaldan las canalizaciones de entrenamiento de inteligencia artificial y los flujos de trabajo automatizados. Estos archivos pueden contener información derivada de registros personales, financieros o regulados. Las herramientas heredadas de prevención de pérdida de datos pueden tener dificultades cuando el contenido no se ajusta a campos de base de datos fijos o patrones de documentos de texto completo. A medida que se expanden las implementaciones de inteligencia artificial, las organizaciones están generando más artefactos de canalización que necesitan clasificación y gobernanza de acceso. Los datos estructurados siguen siendo importantes porque las bases de datos gestionadas en la nube y el registro a nivel de consulta son cada vez más requeridos por estándares como PCI DSS 4.0. El mercado de orquestación de políticas de seguridad de datos necesita proporcionar un descubrimiento coherente en formas estructuradas, semiestructuradas y no estructuradas. Los proveedores que pueden interpretar el contexto en estas formas pueden reducir los puntos ciegos creados por controles de datos fragmentados.

Por Vertical Industrial: El Crecimiento en Salud está Vinculado a la Inteligencia Artificial y los Datos Protegidos
El sector BFSI mantuvo el 24,78% de los ingresos en 2025. Las instituciones financieras gestionan registros de transacciones, historiales crediticios, información de cuentas y datos de identidad de clientes a una escala considerable. El sector también enfrenta obligaciones densas bajo DORA, PCI DSS, GLBA y las expectativas de gobernanza de datos de Basilea IV. DORA exige que las entidades financieras cubiertas gestionen la resiliencia operativa digital y el riesgo tecnológico asociado. Cualquier fallo en la clasificación de datos importantes o en la comprensión de las rutas de acceso puede crear riesgos de cumplimiento y operativos. Las instituciones financieras también cuentan con los recursos y las estructuras de gobernanza necesarios para ejecutar programas complejos de gestión de la postura. Estas condiciones explican por qué el sector BFSI mantuvo la mayor posición de ingresos vertical. El tamaño del mercado de orquestación de políticas de seguridad de datos en el sector BFSI está respaldado por la necesidad del sector de un control de datos continuo y auditable.
Se proyecta que la industria de salud y ciencias de la vida crezca a una CAGR del 28,32% de 2026 a 2031. Los proveedores de atención médica y las organizaciones de ciencias de la vida están utilizando la inteligencia artificial en el apoyo a la decisión clínica, el análisis de imágenes médicas, los flujos de trabajo de investigación y la participación del paciente. Estos sistemas pueden interactuar con información de salud protegida y otros registros confidenciales. IBM informó que el costo promedio de una brecha de datos en el sector salud alcanzó los 10,9 millones de USD en 2025, el costo más alto entre los sectores estudiados. Esto fortalece el argumento para el descubrimiento preventivo, la clasificación y la gobernanza de acceso. El gobierno y la administración pública, las tecnologías de la información y las telecomunicaciones, y la energía y los servicios públicos también tienen una fuerte demanda porque sus sistemas manejan información confidencial de ciudadanos, redes e infraestructura eléctrica. El comercio minorista, el comercio electrónico, el transporte y la logística están añadiendo cobertura de DSPM a medida que las plataformas de pedidos, fidelización y logística generan más datos de clientes. La industria de gestión de la postura de seguridad de datos se está expandiendo en estos sectores verticales a medida que los servicios en la nube y los sistemas de inteligencia artificial aumentan el número de rutas de datos que requieren control.
Análisis Geográfico
América del Norte mantuvo el 38,29% de los ingresos en 2025. Los Estados Unidos tienen una alta concentración de servicios financieros, atención médica, contratación de defensa y otras actividades reguladas que manejan cantidades sustanciales de datos confidenciales. La HIPAA, la Ley de Privacidad del Consumidor de California y los requisitos de privacidad estatales en expansión sostienen la demanda de programas de descubrimiento y gobernanza de datos. Canadá añade demanda a través de organizaciones de servicios financieros y del sector público, mientras que México se está desarrollando a medida que su sector financiero fortalece las expectativas de seguridad en la nube. BigID obtuvo la autorización FedRAMP en marzo de 2026, lo que permitió que su plataforma de inteligencia de datos se implementara en agencias federales de los Estados Unidos. La adopción federal amplía la base de compradores gubernamentales accesibles para los proveedores que cumplen con los requisitos de autorización. Los presupuestos de proyectos de inteligencia artificial también están cada vez más involucrados en las compras de seguridad de datos, lo que puede ampliar la base de financiamiento interno más allá del liderazgo de seguridad.
Se proyecta que Asia-Pacífico crezca a una CAGR del 28,66% de 2026 a 2031. India, Japón, Corea del Sur, China y Australia están avanzando en los requisitos de protección de datos y privacidad, traduciendo la concienciación en cumplimiento. La Ley de Protección de Datos Personales Digitales de India, la Ley Enmendada sobre la Protección de la Información Personal de Japón y las enmiendas de Corea del Sur a la Ley de Protección de Información Personal otorgan mayor énfasis a la gobernanza de datos personales. China presenta un entorno distinto porque los requisitos de localización otorgan mayor peso a las arquitecturas de datos adecuadas localmente. Las organizaciones multinacionales deben tener en cuenta estos requisitos mientras mantienen controles coherentes en sus entornos de datos regionales. El proceso de reforma de la Ley de Privacidad de Australia añade otra capa de consideración para las organizaciones que gestionan flujos de datos del Pacífico. La demanda en Asia-Pacífico está respaldada por estos requisitos superpuestos y la creciente adopción de la nube.
Europa sigue siendo la segunda posición regional más grande en el mercado de orquestación de políticas de seguridad de datos. DORA se aplica desde el 17 de enero de 2025, y exige que las entidades financieras cubiertas establezcan acuerdos de resiliencia operativa digital. La Ley de Implementación de NIS2 de Alemania entró en vigor el 6 de diciembre de 2025, estableciendo medidas de registro y gestión de riesgos para las organizaciones cubiertas por el marco nacional.[6] El Proyecto de Ley de Ciberseguridad y Resiliencia del Reino Unido fue presentado al Parlamento el 12 de noviembre de 2025, extendiendo la atención a los proveedores de servicios gestionados y los operadores de centros de datos. América del Sur se está desarrollando en torno a Brasil, donde los requisitos de privacidad y las expectativas del sector financiero están respaldando el interés en el monitoreo continuo. Oriente Medio y África también están ganando impulso a través de la agenda de transformación digital de Arabia Saudita, los programas gubernamentales de nube primero de los Emiratos Árabes Unidos y la Ley de Protección de Información Personal de Sudáfrica. Estas regiones requieren que los proveedores se adapten a los diferentes requisitos de residencia de datos, sector público y nube soberana.

Panorama Competitivo
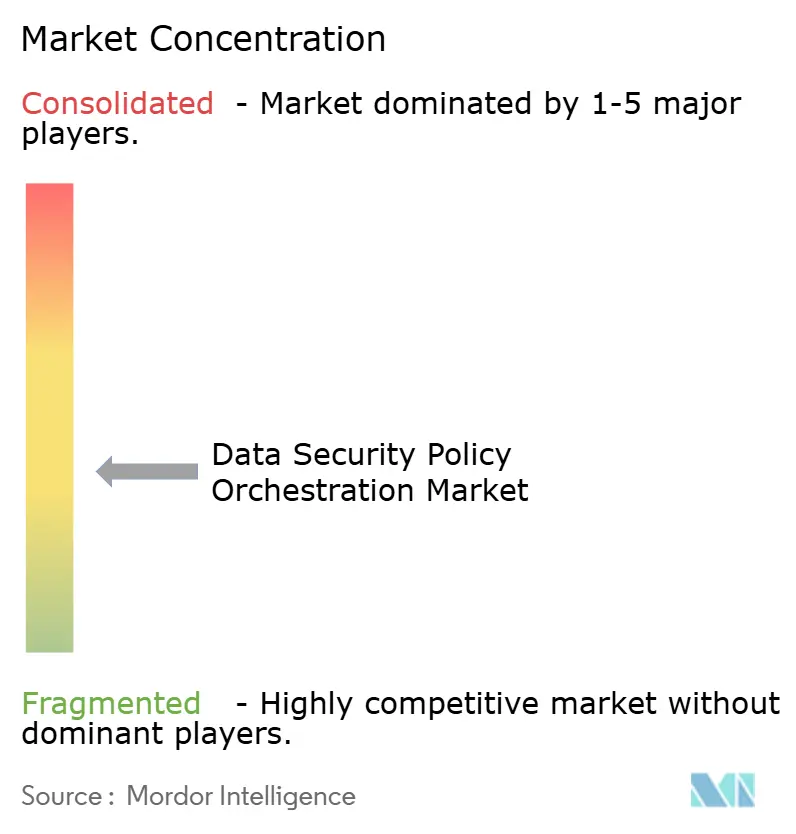
El mercado de orquestación de políticas de seguridad de datos está moderadamente fragmentado. Varonis Systems, BigID y Cyera compiten como proveedores especializados y bien capitalizados, mientras que Proofpoint y Forcepoint aportan carteras de seguridad más amplias a la categoría. Los compradores buscan cada vez más plataformas que combinen el descubrimiento de datos con la prevención de pérdida de datos, la gobernanza de identidades, los controles de privacidad y las funciones de confianza en inteligencia artificial. Esto está aumentando la presión sobre los productos de alcance limitado que no encajan en un modelo operativo de seguridad más amplio. Cyera cerró una ronda de financiación de 600 millones de USD a una valoración de 12 mil millones de USD en junio de 2026, respaldando la expansión de su plataforma unificada de seguridad de datos, prevención de pérdida de datos, identidad y confianza en seguridad agéntica.[7] Veeam completó su adquisición de Securiti AI por 1,725 mil millones de USD en diciembre de 2025, combinando la resiliencia de datos con DSPM, gobernanza de privacidad y capacidades de confianza en inteligencia artificial. Estos desarrollos muestran por qué la amplitud de la plataforma y los recursos de capital son cada vez más importantes en el posicionamiento de los proveedores.
Proofpoint completó su adquisición de Normalyze en noviembre de 2024, añadiendo capacidades de análisis de riesgos y escaneo sin agente en el lugar a su plataforma de seguridad. La transacción mostró cómo los proveedores establecidos pueden añadir funcionalidad de DSPM mediante adquisición en lugar de desarrollarla durante un período más largo. Varonis introdujo Atlas en mayo de 2026 para proporcionar inventario de inteligencia artificial, gestión de la postura de seguridad de inteligencia artificial, pruebas, controles de tiempo de ejecución y detección y respuesta de inteligencia artificial. BigID lanzó BigID Next en febrero de 2025 para unificar sus capacidades de seguridad, privacidad y gobernanza bajo un motor de políticas común. Estos movimientos reflejan un enfoque común en la consolidación de las funciones de inteligencia de datos y la reducción de los modelos de control fragmentados. Los proveedores también compiten a través de la precisión de la clasificación, el contexto de datos a identidad, las capacidades del grafo de conocimiento y el rango de conectores compatibles. La amplitud de los conectores puede determinar si un cliente puede alcanzar una cobertura completa en SaaS, nube, infraestructura privada y repositorios heredados.
Las necesidades no atendidas persisten en torno a la gobernanza en tiempo de ejecución para flujos de trabajo de inteligencia artificial autónomos, la cobertura de datos semiestructurados y sintéticos de inteligencia artificial, y los servicios gestionados diseñados para organizaciones más pequeñas. Sentra enfatiza el soporte para la soberanía de datos, mientras que Concentric AI se centra en la clasificación de riesgos semántica sin reglas predefinidas. Nightfall AI aborda casos de uso orientados al desarrollador y nativos de API para SaaS y almacenamiento en la nube. Estos proveedores pueden ganar cuentas de adoptantes tempranos, mientras que las plataformas más grandes requieren más esfuerzo del que justifica un caso de uso específico. Es probable que la industria de gestión de la postura de seguridad de datos mantenga espacio para proveedores especializados donde los requisitos difieren por soberanía, tipo de datos o modelo operativo. Al mismo tiempo, la consolidación de productos hace más difícil que los proveedores especializados compitan únicamente en el descubrimiento básico. El liderazgo del mercado dependerá de la capacidad de vincular la clasificación de datos con un contexto de acceso significativo, la aplicación de políticas y procesos de remediación utilizables.
Líderes de la Industria de Orquestación de Políticas de Seguridad de Datos
-
Varonis Systems, Inc.
-
BigID, Inc.
-
Cyera, Inc.
-
Securiti, Inc.
-
Proofpoint, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial

Desarrollos Recientes de la Industria
- Junio de 2026: Cyera cerró una ronda de financiación de 600 millones de USD a una valoración de 12 mil millones de USD, liderada por Evolution Equity Partners con la participación de Cyberstarts, Temasek e inversores existentes incluyendo Accel, Blackstone y Coatue. La ronda llevó el financiamiento total de Cyera a más de 2,3 mil millones de USD, impulsando la expansión acelerada de su plataforma unificada de DSPM, prevención de pérdida de datos, identidad y capa de confianza en seguridad agéntica dirigida a empresas Fortune 1000.
- Mayo de 2026: Varonis lanzó Atlas, una Plataforma de Seguridad de Inteligencia Artificial de extremo a extremo que ofrece inventario continuo de inteligencia artificial, gestión de la postura de seguridad de inteligencia artificial, pruebas de penetración de inteligencia artificial, controles de tiempo de ejecución y Detección y Respuesta de Inteligencia Artificial. Atlas mapea los sistemas de inteligencia artificial empresariales con las obligaciones de cumplimiento de la Ley de Inteligencia Artificial de la UE y el Marco de Gestión de Riesgos de Inteligencia Artificial del NIST y genera evidencia lista para auditoría en tiempo real, posicionando a Varonis en el segmento emergente de gobernanza de inteligencia artificial junto con su oferta principal de DSPM.
- Marzo de 2026: BigID obtuvo la autorización FedRAMP para su plataforma de inteligencia de datos, permitiendo su implementación en agencias federales de los Estados Unidos. La certificación representa una entrada estratégica en el sector gubernamental, un segmento de alto crecimiento para DSPM impulsado por los mandatos federales de protección de datos y la Orden Ejecutiva 14028 sobre ciberseguridad.
- Diciembre de 2025: Veeam completó su adquisición de Securiti AI por 1,725 mil millones de USD, combinando DSPM, gobernanza de privacidad, confianza en inteligencia artificial y capacidades de resiliencia de datos en una plataforma unificada de centro de mando. La entidad combinada atiende a más de 550.000 clientes a nivel mundial, incluyendo una participación significativa de organizaciones Fortune 500, y llevó al fundador de Securiti AI, Rehan Jalil, a Veeam como Presidente de Seguridad e Inteligencia Artificial.


Alcance del Informe Global del Mercado de Orquestación de Políticas de Seguridad de Datos
El mercado de orquestación de políticas de seguridad de datos incluye plataformas que proporcionan gestión unificada y centralizada y aplicación automatizada de políticas de seguridad de datos en entornos de datos multinube, híbridos y locales. Este mercado permite a las organizaciones definir políticas de seguridad de datos una sola vez (que cubren cifrado, control de acceso, enmascaramiento, tokenización, retención y prevención de pérdida de datos) y orquestar automáticamente su aplicación en plataformas de datos dispares como AWS S3, Azure SQL Database, Google BigQuery, Snowflake, Databricks y bases de datos locales. Las soluciones traducen los requisitos de seguridad y cumplimiento de alto nivel en controles técnicos, proporcionan visibilidad coherente de las políticas y registros de auditoría en todos los entornos, automatizan las actualizaciones de políticas en respuesta a los cambios regulatorios e integran con sistemas de clasificación de datos, gestión de derechos y monitoreo para crear un marco cohesivo de gestión de la postura de seguridad de datos.
El Informe del Mercado de Orquestación de Políticas de Seguridad de Datos está segmentado por Componente (Software y Servicios), Modo de Implementación (Basado en la Nube, Local e Híbrido), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Tipo de Datos (Datos Estructurados, Datos Semiestructurados y Datos No Estructurados), Vertical Industrial (Gobierno y Administración Pública, Manufactura Industrial, Comercio Minorista y Comercio Electrónico, Transporte y Logística, Energía y Servicios Públicos, Petróleo y Gas, Tecnologías de la Información y Telecomunicaciones, Medios de Comunicación y Entretenimiento, Instituciones de Educación e Investigación, Salud y Ciencias de la Vida, Banca, Servicios Financieros y Seguros (BFSI) y Otros Sectores Verticales Industriales) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico y Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
| Software |
| Servicios |
| Basado en la Nube |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Datos Estructurados |
| Datos Semiestructurados |
| Datos No Estructurados |
| Gobierno y Administración Pública |
| Manufactura Industrial |
| Comercio Minorista y Comercio Electrónico |
| Transporte y Logística |
| Energía y Servicios Públicos |
| Petróleo y Gas |
| Tecnologías de la Información y Telecomunicaciones |
| Medios de Comunicación y Entretenimiento |
| Instituciones de Educación e Investigación |
| Salud y Ciencias de la Vida |
| Banca, Servicios Financieros y Seguros (BFSI) |
| Otros Sectores Verticales Industriales |
| América del Norte | Estados Unidos | |
| Canadá | ||
| América del Sur | Brasil | |
| Argentina | ||
| México | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| BENELUX | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Australia | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio y África | Oriente Medio | Emiratos Árabes Unidos |
| Arabia Saudita | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Egipto | ||
| Resto de África | ||
| Por Componente | Software | ||
| Servicios | |||
| Por Modo de Implementación | Basado en la Nube | ||
| Local | |||
| Híbrido | |||
| Por Tamaño de Organización | Grandes Empresas | ||
| Pequeñas y Medianas Empresas | |||
| Por Tipo de Datos | Datos Estructurados | ||
| Datos Semiestructurados | |||
| Datos No Estructurados | |||
| Por Vertical Industrial | Gobierno y Administración Pública | ||
| Manufactura Industrial | |||
| Comercio Minorista y Comercio Electrónico | |||
| Transporte y Logística | |||
| Energía y Servicios Públicos | |||
| Petróleo y Gas | |||
| Tecnologías de la Información y Telecomunicaciones | |||
| Medios de Comunicación y Entretenimiento | |||
| Instituciones de Educación e Investigación | |||
| Salud y Ciencias de la Vida | |||
| Banca, Servicios Financieros y Seguros (BFSI) | |||
| Otros Sectores Verticales Industriales | |||
| Por Geografía | América del Norte | Estados Unidos | |
| Canadá | |||
| América del Sur | Brasil | ||
| Argentina | |||
| México | |||
| Resto de América del Sur | |||
| Europa | Alemania | ||
| Reino Unido | |||
| Francia | |||
| Italia | |||
| BENELUX | |||
| Resto de Europa | |||
| Asia-Pacífico | China | ||
| Japón | |||
| India | |||
| Corea del Sur | |||
| Australia | |||
| Resto de Asia-Pacífico | |||
| Oriente Medio y África | Oriente Medio | Emiratos Árabes Unidos | |
| Arabia Saudita | |||
| Resto de Oriente Medio | |||
| África | Sudáfrica | ||
| Nigeria | |||
| Egipto | |||
| Resto de África | |||


Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de orquestación de políticas de seguridad de datos?
Se proyecta que el tamaño del mercado de orquestación de políticas de seguridad de datos se expanda de 0,76 mil millones de USD en 2025 a 0,92 mil millones de USD en 2026, y a 2,63 mil millones de USD en 2031, registrando una CAGR del 23,38% entre 2026 y 2031.
¿Qué está impulsando la adopción de la gestión de orquestación de políticas de seguridad de datos?
La proliferación de datos en entornos híbridos y multinube, los requisitos de evidencia de cumplimiento continuo, el acceso de agentes de inteligencia artificial y los programas de confianza cero están aumentando la demanda de descubrimiento continuo de datos y gobernanza de acceso.
¿Qué modo de implementación lidera la adopción de la gestión de la postura de seguridad de datos?
La implementación basada en la nube lideró con una participación de ingresos del 62,79% en 2025 y se proyecta que crezca a una CAGR del 26,98% hasta 2031.
¿Qué tipo de datos está creciendo más rápido para los proveedores de DSPM?
Se proyecta que los datos semiestructurados crezcan a una CAGR del 27,41% hasta 2031 porque las canalizaciones de inteligencia artificial y los flujos de trabajo automatizados generan archivos JSON, registros de eventos, telemetría de APIs y artefactos relacionados.
¿Qué organizaciones están adoptando DSPM más rápidamente?
Se proyecta que las pequeñas y medianas empresas se expandan a una CAGR del 26,46% hasta 2031 a medida que las regulaciones amplían su alcance y los modelos de entrega sin agente y gestionados reducen las barreras de implementación.
¿Qué sector vertical tiene el mayor crecimiento proyectado?
Se proyecta que la salud y las ciencias de la vida crezcan a una CAGR del 28,32% hasta 2031, respaldadas por casos de uso de inteligencia artificial y la necesidad de proteger información de salud confidencial.


 Sus datos están seguros y nunca se venden ni se comparten.
